
Perspectives d'experts façonnant le développement sécurisé
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.
Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.
Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Levier 7 : Reconnaissance des développeurs
La reconnaissance alimente la participation. Le levier 7 célèbre haut et fort les réussites des développeurs, avec des récompenses et des cadeaux exclusifs qui marquent de véritables victoires en matière de codage sécurisé.

Cité dans le Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior est cité dans le Gartner® Hype Cycle™ for Application Security 2026 pour les catégories Agentic Coding Security et Secure Coding Training. Voici pourquoi.

Vous êtes CISO ou responsable technique et la sécurité ainsi que le coût de la génération de code par LLM vous préoccupent ?
Consultez le SCW AI Trust Index, nos données propriétaires d'analyse comparative des LLM, avant de vous lancer tête baissée dans un modèle d'IA.

Levier 6 : Reporting régulier à la direction
L'adhésion de la direction ne se maintient pas toute seule. Le levier 6 montre comment un reporting régulier permet de garder les dirigeants engagés, informés et investis dans la réussite du programme.

L'avenir de la gouvernance des logiciels d'IA repose sur des partenariats solides
Découvrez pourquoi Secure Code Warrior adopte une stratégie axée sur le canal de distribution et comment nos partenaires de confiance aident les entreprises à mettre en œuvre une gouvernance logicielle basée sur l'IA, de manière sécurisée et à grande échelle.

Citizen AI par Secure Code Warrior : préparez vos équipes à l'IA
Programme de sensibilisation à l'IA de Secure Code Warrior destiné aux employés non développeurs.

Pourquoi la plupart des RSSI naviguent à l'aveugle dans l'adoption de l'IA (et comment ils peuvent retirer leur bandeau)
Secure Code Warrior vient de publier un tout nouveau livre blanc présentant un modèle prescriptif et directionnel d'adoption de l'IA. Ce guide permet aux responsables de la sécurité d'identifier leur stade d'adoption et de réaliser des progrès concrets pour maîtriser les risques liés à l'IA au sein de leur organisation.
Enabler 5 : Programmes de certification
Dépassez le cadre des formations ponctuelles. Enabler 5 vous permet de créer des programmes de certification multiniveaux qui offrent aux développeurs une progression concrète et des compétences validées.
La NSA vient de publier ses premières recommandations de sécurité sur le MCP. Voici ce que cela implique pour les compétences des développeurs.
La NSA a publié ses premières recommandations de sécurité pour le MCP. Le programme de SCW couvre déjà 18 des 23 points soulevés ; voici comment ils s'articulent.

Cité dans le Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner distingue SCW à deux reprises. Alors que les agents IA prennent une place croissante dans le développement, SCW vous offre les capacités et la gouvernance nécessaires pour adopter le développement assisté par l'IA en toute sécurité.

Annonce d'Adaptive Learning : l'antidote aux risques de sécurité logicielle liés à l'IA et aux lacunes en compétences
Adaptive Learning fait le lien entre SCW Trust Agent et l'ensemble de notre plateforme d'apprentissage, garantissant ainsi que la formation reste parfaitement alignée sur l'activité des développeurs en temps réel.
Un apprentissage du codage sécurisé qui reflète l'usage réel de l'IA
Adaptez la formation au développement sécurisé aux activités réelles d'IA : assignez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.Adaptez la formation au développement sécurisé aux activités réelles d'IA : assignez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.
Formez les développeurs aux risques réels présents dans leur code, qu'il soit écrit par des humains ou généré par l'IA
L'apprentissage adaptatif attribue automatiquement des formations ciblées en codage sécurisé aux développeurs qui introduisent de réelles vulnérabilités, réduisant ainsi les risques récurrents à la source.Bannière de blog Secure Code Warrior avec une superposition bleue sur un développeur travaillant à un bureau multi-écrans affichant du code, accompagnée du titre « Formez les développeurs aux risques réels présents dans leur code. »l
Levier 4 : Réduction des obstacles à l'accès utilisateur
Éliminez les frictions de votre programme de codage sécurisé grâce au levier 4 : la réduction des obstacles à l'accès utilisateur. Explorez le SSO, l'intégration anticipée et les stratégies de relay state pour permettre aux développeurs de se former en un seul clic.

Préparer les développeurs à l'ère de l'IA générative : collaboration avec AWS
Je suis fier d'annoncer que Secure Code Warrior a signé un accord de collaboration stratégique avec Amazon Web Services (AWS). Face à l'évolution rapide du paysage des menaces, cette collaboration arrive à un moment charnière pour les responsables de la sécurité et les développeurs tournés vers l'avenir.
Sécuriser l'avenir du logiciel : SCW et KnowBe4 unissent leurs forces
Je suis ravi d'annoncer aujourd'hui un futur partenariat stratégique entre Secure Code Warrior et KnowBe4. KnowBe4 est un leader mondialement reconnu dans la gestion globale des risques humains et liés à l'IA agentique, ce qui en fait le partenaire idéal pour nous aider à diffuser une sensibilisation fondamentale à la sécurité auprès des organisations du monde entier.

Cryptographie post-quantique : les ordinateurs quantiques briseront le chiffrement actuel. Êtes-vous prêt ?
La cryptographie post-quantique (PQC) est essentielle pour protéger les données contre les menaces liées à l'informatique quantique. Découvrez comment la stratégie « intercepter maintenant, déchiffrer plus tard » expose vos risques et comment les développeurs peuvent se préparer à une sécurité résistante au quantique.

Levier 3 : Plan de communication pour les développeurs
Maintenez l'engagement de vos développeurs dans votre programme de codage sécurisé grâce à une stratégie de communication efficace. Apprenez à mettre en avant les avantages, à adopter le ton juste et à célébrer les réussites.
L'ère des agents est arrivée plus tôt que prévu : ne vous laissez pas surprendre
Le Claude Mythos d'Anthropic marque un tournant fondamental et irréversible dans la manière dont chaque responsable de la sécurité doit concevoir son programme, en particulier pour la gestion des correctifs des systèmes existants.

Facteur clé n° 2 : Parrainage de la haute direction
Découvrez le deuxième levier : le parrainage de la haute direction. Apprenez pourquoi l'adhésion active du DSI, du CTO et du RSSI est essentielle pour favoriser l'adoption par les développeurs et renforcer la crédibilité du programme.
Observer et sécuriser l'ADLC : un cadre en quatre points pour les RSSI et les équipes de développement utilisant l'IA
Alors que les équipes de développement cherchent à tirer le meilleur parti des avantages indéniables de l'IA générative, nous proposons un cadre fondamental en quatre points. Il permettra aux responsables de la sécurité de déployer des outils et des agents de codage IA avec des normes de sécurité plus élevées et plus pertinentes. Ce cadre détaille les mesures concrètes que les entreprises peuvent prendre dès maintenant pour garantir un développement de code sûr et sécurisé, à mesure que l'IA agentique prend une place prépondérante.
Le retour de Cybermon : les missions IA « Beat the Boss » sont désormais disponibles à la demande
Cybermon 2025 Beat the Boss est désormais disponible toute l'année dans SCW. Déployez des défis de sécurité IA/LLM avancés pour renforcer le développement sécurisé de l'IA à grande échelle.
L'IA peut écrire et réviser du code, mais les humains restent responsables des risques
Le lancement de Claude Code Security par Anthropic marque un tournant décisif entre le développement logiciel assisté par l'IA et l'accélération rapide de notre approche de la cybersécurité moderne.
Cyber Resilience Act : ce qu'il signifie pour le développement de logiciels sécurisés dès la conception
Découvrez les exigences de l'EU Cyber Resilience Act (CRA), les entités concernées et la manière dont les équipes d'ingénierie peuvent s'y préparer grâce à des pratiques de conception sécurisée, à la prévention des vulnérabilités et au renforcement des compétences des développeurs.

Levier 1 : Critères de réussite définis et mesurables
Le premier levier de notre série en 10 parties « Les leviers de la réussite » montre comment lier le codage sécurisé aux résultats commerciaux, tels que la réduction des risques et la vélocité, pour assurer la maturité à long terme de votre programme.
SCW a 11 ans : Adaptabilité et amélioration continue
2025 a été une année charnière pour l'IA, la cybersécurité et SCW. J'aborde 2026 avec une confiance sereine et l'optimisme que seule la réussite après un travail acharné peut procurer.

Découvrez les 10 leviers de la réussite
Les 10 facteurs clés de succès de Secure Code Warrior aident les organisations à bâtir des programmes de codage sécurisé durables en se concentrant sur les personnes, les processus et les étapes de maturité du programme.
OWASP Top 10 2025 : Défaillances de la chaîne d'approvisionnement logicielle
Le classement OWASP Top 10 2025 place les failles de la chaîne d'approvisionnement logicielle en 3e position. Atténuez ce risque à fort impact grâce à des SBOM rigoureux, un suivi des dépendances et le renforcement de vos pipelines CI/CD.

Nouvelle catégorie de risque dans le Top 10 de l'OWASP : Prévoir l'imprévu
Le classement OWASP Top 10 2025 intègre la mauvaise gestion des conditions exceptionnelles à la 10e place. Atténuez les risques grâce à une logique de « fermeture par défaut », des gestionnaires d'erreurs globaux et une validation stricte des entrées.
OWASP Top 10 : 2025 – Les nouveautés et comment SCW vous aide à rester conforme
Découvrez les nouveautés du classement OWASP Top 10 : 2025 et voyez comment Secure Code Warrior facilite votre transition grâce à des Quests, des formations et des analyses dédiées aux développeurs.
Adoptez l'IA agentique dans le développement logiciel RAPIDEMENT ! (Spoiler : vous devriez probablement éviter.)
Le monde de la cybersécurité va-t-il trop vite avec l'IA agentique ? L'avenir de la sécurité de l'IA est arrivé, et il est temps pour les experts de passer de la réflexion à l'action.

Résoudre la crise de visibilité : comment Trust Agent comble le fossé entre l'apprentissage et le code
Trust Agent de Secure Code Warrior résout la crise du codage sécurisé en validant les compétences des développeurs à chaque commit. Il identifie tous les contributeurs et automatise la gouvernance au sein de votre flux de travail de développement.

Réappropriation de l'esprit critique dans le développement logiciel sécurisé assisté par l'IA
Le débat sur l'IA n'est pas une question d'utilisation, mais d'application. Découvrez comment trouver un équilibre entre le besoin de gains de productivité liés à l'IA et une sécurité robuste en vous appuyant sur des développeurs qui comprennent parfaitement leur code.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Évaluation des risques de cybersécurité : définition et étapes
Maîtrisez les risques de cybersécurité au sein de votre organisation grâce à ce guide pratique pour mener des évaluations des risques efficaces.

Pourquoi le mois de la sensibilisation à la cybersécurité doit évoluer à l'ère de l'IA
Les RSSI ne peuvent plus se contenter des méthodes de sensibilisation traditionnelles. À l'ère de l'IA, ils doivent adopter des approches modernes pour protéger le code, les équipes et les organisations.

Agent de confiance SCW : IA - Visibilité et gouvernance pour votre cycle de développement logiciel assisté par IA
Découvrez comment Trust Agent: AI offre une visibilité et une gouvernance approfondies sur le code généré par l'IA, permettant aux organisations d'innover plus rapidement et en toute sécurité.

Codage sécurisé à l'ère de l'IA : essayez nos nouveaux défis IA interactifs
L'assistance par IA transforme le développement. Essayez nos nouveaux défis de programmation assistée par IA pour examiner, analyser et corriger votre code en toute sécurité, dans des conditions de travail réelles.

SCW lance une série de vidéos gratuite sur la sécurité des IA/LLM pour les développeurs
Découvrez notre série de vidéos gratuite de 12 semaines sur la sécurité des IA/LLM ! Apprenez les risques fondamentaux liés au codage assisté par IA et comment concevoir des applications plus sûres.
Série de vidéos sur la sécurité des IA/LLM : tous les épisodes, mis à jour chaque semaine
Votre guide complet de notre série vidéo de 12 semaines sur la sécurité des IA et LLM. Retrouvez chaque épisode, apprenez les concepts clés de la sécurité de l'IA et suivez notre progression semaine après semaine.

Qu'est-ce que le codage sécurisé ? Techniques, normes et ressources
Découvrez ce que signifie réellement le codage sécurisé et comment les bonnes pratiques en la matière peuvent réduire à la fois les vulnérabilités et les coûts liés à la sécurité au sein de votre entreprise.

Plus de 10 000 activités d'apprentissage du code sécurisé : une décennie de gestion des risques pour les développeurs
Plus de 10 000 activités d'apprentissage en sécurité du code et une décennie passée à aider les développeurs à réduire les risques, améliorer la qualité de leur code et aborder le développement assisté par l'IA en toute confiance.
Quand les bons outils dérapent : l'empoisonnement des outils d'IA et comment empêcher votre IA de devenir un agent double
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Établir la norme : SCW publie gratuitement des règles de sécurité pour le codage par IA sur GitHub
Le développement assisté par IA n'est plus une perspective lointaine : il est là, et il transforme rapidement la manière dont les logiciels sont écrits. Des outils comme GitHub Copilot, Cline, Roo, Cursor, Aider et Windsurf font des développeurs les copilotes de leur propre travail, permettant des itérations plus rapides et accélérant tout, du prototypage aux projets de refactorisation majeurs.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Bouclez la boucle sur les vulnérabilités avec Secure Code Warrior + HackerOne
Secure Code Warrior a le plaisir d'annoncer sa nouvelle intégration avec HackerOne, un leader des solutions de sécurité offensive. Ensemble, nous bâtissons un écosystème intégré et performant. HackerOne identifie précisément où les vulnérabilités surviennent dans des environnements réels, mettant en lumière la nature et la localisation des failles de sécurité.

Révélations : comment le secteur de la cybersécurité définit le « Secure by Design »
Dans notre dernier livre blanc, nos cofondateurs, Pieter Danhieux et le Dr Matias Madou, Ph.D., se sont entretenus avec plus de vingt responsables de la sécurité en entreprise, notamment des CISO, des responsables AppSec et des professionnels de la sécurité, afin d'identifier les pièces maîtresses de ce puzzle et de révéler la réalité derrière le mouvement « Secure by Design ». Il s'agit d'une ambition partagée par toutes les équipes de sécurité, mais sans manuel de référence commun.

Le « vibe coding » va-t-il transformer votre code en fête étudiante ?
Le « vibe coding » ressemble à une fête étudiante où l'IA est la reine de la soirée, le fût de bière central. C'est très amusant de se lâcher, de laisser libre cours à sa créativité et de voir où l'imagination nous mène, mais après quelques excès, consommer (ou utiliser l'IA) avec modération reste sans aucun doute la solution la plus sage à long terme.

Injection de prompts et risques de sécurité des outils de développement assistés par IA
Comment un agent de codage a été piégé pour écrire du code vulnérable aux injections SQL, installer des outils système et peut-être même espionner son utilisateur

Découvrez Quests : le tout dernier ajout à votre parcours de codage sécurisé
Quests permet aux développeurs de maîtriser le codage sécurisé grâce à un apprentissage interactif, réduisant ainsi les risques et optimisant le développement
La décennie des défenseurs : Secure Code Warrior a dix ans
L'équipe fondatrice de Secure Code Warrior est restée soudée, naviguant à travers chaque leçon, chaque succès et chaque revers pendant une décennie entière. Nous montons en puissance et sommes prêts à entamer notre prochain chapitre, SCW 2.0, en tant que leaders de la gestion des risques liés aux développeurs.
10 prédictions clés : Secure Code Warrior sur l'influence de l'IA et du Secure-by-Design en 2025
Les organisations sont confrontées à des décisions complexes concernant l'utilisation de l'IA pour favoriser la productivité, la durabilité et le retour sur investissement en matière de sécurité à long terme. Ces dernières années, il est devenu évident pour nous que l'IA ne remplacera jamais totalement le rôle du développeur. Du partenariat entre l'IA et les développeurs aux pressions (et à la confusion) croissantes entourant les attentes en matière de conception sécurisée (Secure-by-Design), examinons de plus près ce qui nous attend au cours de l'année à venir.
OWASP Top 10 pour les applications LLM : nouveautés, changements et conseils de sécurité
Gardez une longueur d'avance dans la sécurisation des applications LLM grâce aux dernières mises à jour de l'OWASP Top 10. Découvrez les nouveautés, les changements et comment Secure Code Warrior vous fournit des ressources d'apprentissage actualisées pour atténuer les risques liés à l'IA générative.

Le score de confiance révèle la valeur des initiatives de montée en compétences axées sur la sécurité dès la conception.
Nos recherches ont démontré que la formation au code sécurisé est efficace. Le Trust Score, qui s'appuie sur un algorithme exploitant plus de 20 millions de points de données issus du travail de plus de 250 000 apprenants au sein de plus de 600 organisations, révèle son efficacité dans la réduction des vulnérabilités et indique comment rendre cette initiative encore plus performante.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Les avantages de l'évaluation des compétences en sécurité pour les développeurs
L'importance croissante accordée à la sécurité du code et aux principes de conception sécurisée (Secure-by-Design) exige que les développeurs soient formés à la cybersécurité dès le début du cycle de vie du développement logiciel (SDLC), avec des outils comme le Trust Score de Secure Code Warrior qui aident à mesurer et à améliorer leur progression.

Un allié de taille : comment les outils de codage par IA et les développeurs sensibilisés à la sécurité peuvent collaborer en toute sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Favoriser la réussite des initiatives de conception sécurisée en entreprise
Notre dernier rapport de recherche, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, est le fruit d'une analyse approfondie d'initiatives réelles de conception sécurisée (Secure-by-Design) en entreprise, permettant d'établir des bonnes pratiques fondées sur des données probantes.
Analyse approfondie : naviguer à travers la vulnérabilité critique de CUPS dans les systèmes GNU/Linux
Découvrez les derniers défis de sécurité auxquels sont confrontés les utilisateurs de Linux en explorant les récentes vulnérabilités de haute gravité du Common UNIX Printing System (CUPS). Découvrez comment ces problèmes peuvent entraîner l'exécution de code à distance (RCE) et ce que vous pouvez faire pour protéger vos systèmes.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les développeurs face à la sécurité : partage et apprentissage - Cross-Site Scripting (XSS)
Le cross-site scripting (XSS) exploite la confiance des navigateurs et le manque de vigilance des utilisateurs pour dérober des données, pirater des comptes et défigurer des sites web ; c'est une vulnérabilité qui peut rapidement prendre des proportions critiques. Examinons le fonctionnement des attaques XSS, les dommages qu'elles peuvent causer et les moyens de les prévenir.

Présentation de notre nouveau rapport d'engagement
Découvrez notre nouveau rapport Engagement Insight, qui propose une analyse approfondie pour vous aider à mesurer l'efficacité de vos programmes de formation au code sécurisé.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment DigitalOcean a réduit sa dette de sécurité logicielle et repoussé les limites de la productivité
Secure Code Warrior a aidé DigitalOcean à concevoir et à déployer un code de qualité dès le départ, stimulant l'innovation numérique et la modernisation grâce à des développeurs sensibilisés à la sécurité.

Les femmes dans la sécurité gagnent du terrain : comment l'AWSN forme une nouvelle génération de super-héroïnes de la cybersécurité
Le concept de « Secure-by-Design » est sur toutes les lèvres, et le gouvernement australien, en collaboration avec la CISA aux plus hauts niveaux de la gouvernance mondiale, définit désormais des normes plus élevées en matière de qualité et de sécurité logicielle pour les fournisseurs.

SCW Trust Agent - Visibilité et contrôle pour déployer la sécurité axée sur les développeurs
SCW Trust Agent, proposé par Secure Code Warrior, offre aux responsables de la sécurité la visibilité et le contrôle nécessaires pour généraliser une sécurité pilotée par les développeurs au sein des organisations. En se connectant aux dépôts de code, il évalue les métadonnées des commits, analyse les développeurs, les langages de programmation utilisés et les horodatages de livraison afin de déterminer le niveau de connaissances en sécurité des développeurs.

Votre programme de sécurité est-il prêt pour le plan stratégique de cybersécurité de la CISA ?
Le plan stratégique de cybersécurité impose des changements majeurs dans la manière dont la plupart des organisations abordent la cybersécurité, et les développeurs sont idéalement placés pour contribuer à la réalisation de ces nouveaux objectifs.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engager et autonomiser : zoom sur les fonctionnalités clés pour l'engagement des développeurs
Découvrez tout ce qu'il faut savoir sur nos méthodes d'apprentissage agile, notre intégration à Microsoft Teams et nos rapports sur l'engagement en matière de développement.
Autonomiser les développeurs : l'importance des contenus de formation à la demande
Donnez à vos développeurs les moyens d'agir avec Secure Code Warrior. Notre plateforme leur permet d'accéder à des contenus de formation à la demande pour renforcer leurs compétences.
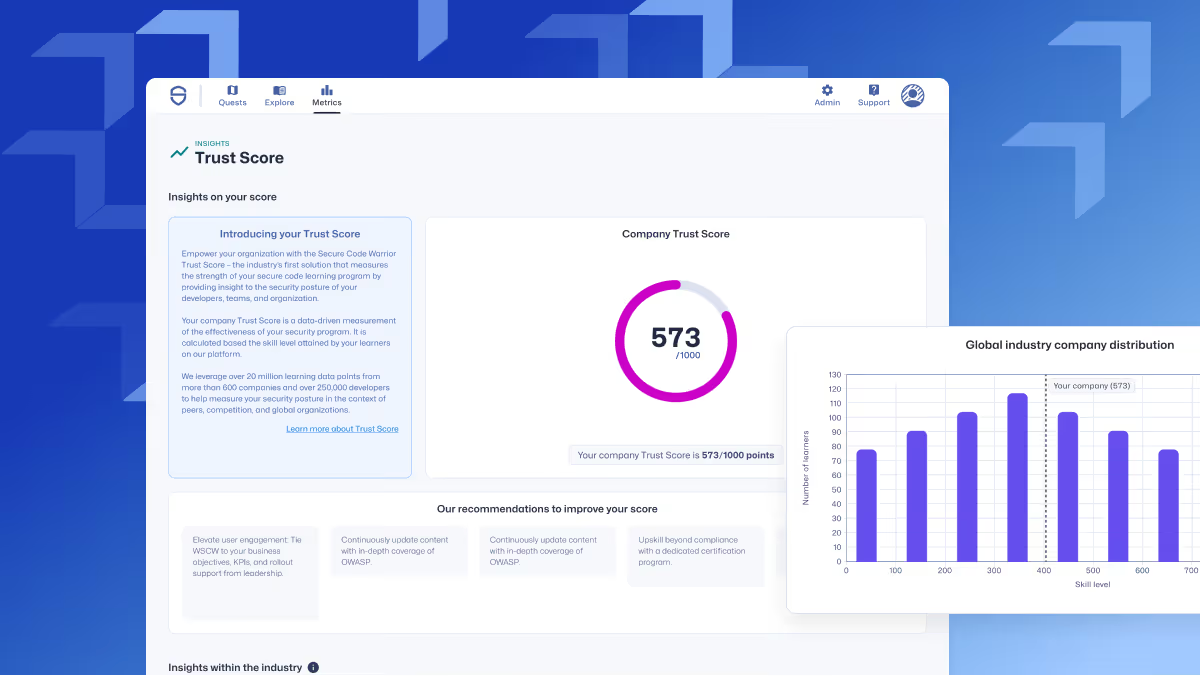
Score de confiance SCW : une mesure inédite pour les programmes de codage sécurisé
Découvrez le SCW Trust Score, qui offre une analyse approfondie de la sécurité organisationnelle et des compétences des développeurs.

La conformité dans les services financiers repose sur la sécurité logicielle
Les réglementations régissant le secteur des services financiers, telles que PCI DSS, soulignent l'importance d'un code sécurisé et la nécessité de former les développeurs aux meilleures pratiques de sécurité.
La porte dérobée dans XZ Utils souligne un problème plus large de sécurité de la chaîne d'approvisionnement, et il nous faut plus que l'esprit communautaire pour le contrer.
Une vulnérabilité critique, CVE-2024-3094, a été découverte dans la bibliothèque de compression de données XZ Utils utilisée par les principales distributions Linux, introduite par une porte dérobée créée par un acteur malveillant. Cette faille de haute gravité permet une exécution de code à distance, posant des risques importants pour les processus de compilation logicielle. Elle affecte les premières versions (5.6.0 et 5.6.1) de XZ Utils dans Fedora Rawhide, et nécessite une intervention urgente des organisations pour appliquer les correctifs. Cet incident souligne le rôle crucial des bénévoles de la communauté dans la maintenance des logiciels open source et met en évidence la nécessité de renforcer les pratiques de sécurité et le contrôle d'accès tout au long du cycle de vie du développement logiciel.
Tirer parti de l'innovation liée à l'IA nécessite de commencer par un code sécurisé
L'IA générative offre de nombreux avantages aux entreprises de services financiers, mais comporte également des risques potentiels importants. Former les développeurs aux meilleures pratiques de sécurité et les associer à des modèles d'IA permet de créer du code sécurisé dès le départ.

Exploiter l'IA et les mesures proactives pour une gestion efficace des alertes de vulnérabilité
Secure Code Warrior et Mend.io abordent l'impact de l'IA sur la sécurité, les approches de sécurité proactives et la gestion efficace des alertes de vulnérabilité.
Passez à la vitesse supérieure avec « l'apprentissage par la pratique » – Découvrez notre nouvelle intégration avec Apiiro
Découvrez la toute dernière intégration de Secure Code Warrior avec Apiiro.
Innovations produit T1 de Secure Code Warrior
Découvrez les dernières améliorations apportées à la plateforme Secure Code Warrior ainsi que les nouveautés à venir.
Maîtriser les plans du développement sécurisé : une analogie avec la construction
En adoptant des pratiques de développement sécurisées, les développeurs contribuent à protéger leurs applications contre les vulnérabilités exploitables par des attaquants. Tout comme une maison bien construite a moins de risques de s'effondrer, une application bien codée est moins susceptible d'être piratée.

Adopter l'apprentissage agile pour améliorer le temps moyen de remédiation (MTTR)
L'apprentissage agile accélère la résolution des problèmes et renforce l'efficacité des développeurs grâce à une formation continue.
Avec un soutien approprié, vos développeurs peuvent mener votre organisation vers une conformité PCI DSS 4.0 supérieure.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM : une approche (im)parfaitement humaine du codage sécurisé ?
S'il semble inévitable que l'IA de type LLM transforme notre approche de nombreux aspects du travail, et pas seulement du développement logiciel, nous devons prendre du recul et examiner les risques au-delà des gros titres. En tant qu'assistant de programmation, ses défauts sont peut-être son attribut le plus « humain ».

La puissance du neuf : développer l'héritage de Secure Code Warrior à une époque passionnante pour la cybersécurité
Nous fêtons aujourd'hui notre neuvième anniversaire. Je suis immensément fier et reconnaissant de nos accomplissements et de la place durable que nous occupons dans le secteur de la cybersécurité, alors que le paysage continue d'évoluer rapidement.

Souffrir d'un excès d'outils de sécurité
La prolifération d'outils de sécurité complexes rend la cybersécurité encore plus ardue pour les RSSI.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prévisions 2024 : sécurité, IA, rétention des développeurs et perspectives d'avenir
Les 10 prédictions de Secure Code Warrior pour l'industrie de la cybersécurité en 2024 et au-delà.

Comment Netskope a réinventé la formation au code sécurisé
Étude de cas SCW mettant en lumière l'environnement d'apprentissage agile déployé par Netskope.

Analyse approfondie : naviguer parmi les vulnérabilités générées par les assistants de codage IA
Découvrez les risques de sécurité liés à l'IA dans le développement logiciel et apprenez à relever ces défis efficacement avec Secure Code Warrior.

3 étapes pour renforcer la formation des développeurs en sécurité et réduire les vulnérabilités de 53 %
Donnez aux développeurs les moyens d'agir grâce à une approche par paliers pour réduire les vulnérabilités, renforcer la collaboration et prioriser les problèmes récurrents.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Avez-vous surestimé la maturité de votre organisation en matière de sécurité ?
Alors que la pénurie persistante de compétences se heurte au déluge de code produit pour répondre aux besoins logiciels mondiaux, de nombreuses entreprises prennent du retard dans leur stratégie de cybersécurité et la gestion de leur infrastructure existante. Il est temps d'examiner honnêtement notre maturité globale en matière de cybersécurité et d'évaluer les gains rapides et concrets qui s'offrent à nous.

Repenser la formation des développeurs pour booster la sécurité
Les responsables de la sécurité doivent repenser la valeur que les développeurs retirent de leur formation au code sécurisé, afin de rendre le programme plus attrayant et, surtout, plus efficace. Dans cet article, nous verrons comment susciter l'enthousiasme des développeurs grâce à un apprentissage pratique et à des intégrations avec leurs outils, pour obtenir des résultats concrets et réduire jusqu'à 53 % les vulnérabilités introduites.
Réduisez les vulnérabilités de moitié grâce à l'apprentissage agile
Découvrez comment réduire les vulnérabilités et les failles de sécurité grâce à la formation pratique en sécurité agile de Secure Code Warrior.

Analyse approfondie : identifier et corriger les vulnérabilités critiques de libcurl/curl
Les versions concernées de la bibliothèque curl sont vulnérables à un dépassement de tampon sur le tas, lié à un problème hérité du protocole proxy SOCKS5. Découvrez comment identifier et corriger ce type de vulnérabilité grâce à une mission interactive.
Comment les RSSI de classe mondiale obtiennent plus de budget et la confiance de leur conseil d'administration en 2023
Les RSSI se retrouvent dans une position de plus en plus délicate : protéger davantage d'actifs, déployer plus de code, réduire une surface d'attaque qui s'étend, le tout avec des ressources financières en baisse constante. C'est un fait incontournable : la cybersécurité est perçue comme un centre de coûts. Pourtant, alors que le programme de sécurité d'une organisation est le seul rempart contre les cybermenaces qui pourraient faire d'elle le prochain gros titre désastreux, les responsables de la sécurité doivent redoubler d'efforts pour promouvoir et démontrer la valeur commerciale globale de leur département, en utilisant un langage compréhensible par la direction.
Analyse approfondie : Gros plan sur la vulnérabilité zero-day de MOVEit
Le scénario MOVEit est légèrement différent de ce que de nombreux développeurs et professionnels de l'AppSec ont pu expérimenter auparavant, et vous pouvez tester vos compétences en matière de destruction de SQLI dans le cadre d'une simulation en direct ici.

Nouveautés chez Secure Code Warrior : tournois multi-entreprises, SCIM, flux de travail de programme, et plus encore !
Nouveautés chez Secure Code Warrior : organisez des tournois pour plusieurs entreprises, découvrez nos nouvelles directives de codage, profitez du provisionnement SCIM pour vos utilisateurs, et bien plus encore !
Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.
Viser l'excellence : l'ascension des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Le chemin vers les champions de la sécurité : comment Workday a utilisé l'apprentissage agile pour faire monter ses développeurs en compétences
Découvrez comment Workday a transformé la formation de ses développeurs grâce à l'apprentissage agile de Secure Code Warrior. En dotant ses équipes d'une formation pratique et spécifique à chaque langage, Workday a réduit les vulnérabilités dès les premières étapes du cycle de vie du développement logiciel (SDLC). Explorez leurs résultats impressionnants et les enseignements clés pour instaurer une culture du code sécurisé.
Comment Thales a mis en œuvre la sécurité pilotée par les développeurs
Découvrez dans cette étude de cas comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des acteurs clés de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et créé une culture du code sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontée à des défis en matière de développement sécurisé, l'entreprise a innové en intégrant un apprentissage contextuel et rapide directement dans le flux de travail des développeurs.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment « Game of Codes » guide le groupe IAG vers un avenir de codage plus sécurisé
IAG Group est la société mère de nombreuses compagnies d'assurance de premier plan dans la région Asie-Pacifique, couvrant des millions de clients pour un volume de primes annuel d'environ 11,4 milliards de dollars australiens.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité logicielle automobile
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser les développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Synopsis : Formation à la sécurité pour les développeurs
Synopsys, leader du secteur de la sécurité, enrichit sa gamme de produits avec une nouveauté majeure : Synopsys Developer Security Training, propulsé par Secure Code Warrior. Vous pouvez consulter le communiqué de presse complet ici.
Techradar Pro : Le rôle du CISO a évolué, et les CISO doivent évoluer avec lui
Qu'est-ce qu'un CISO aujourd'hui ? Il n'y a pas si longtemps, ils faisaient partie de l'équipe informatique, dirigeant le personnel et planifiant les défenses de cybersécurité. Bien que crucial, ce rôle n'était pas intégré à la direction et influait peu sur le cœur de métier. La menace croissante des cyberattaques et le coût exorbitant de leurs conséquences ont radicalement changé la donne.

AICD : Conseils d'experts sur le paysage des cybermenaces en Australie
Des attaques par rançongiciel aux tentatives d'hameçonnage, les cybercriminels utilisent des méthodes de plus en plus sophistiquées pour voler des données et perturber les activités. Les plus grands experts australiens en cybersécurité conseillent les conseils d'administration déterminés à garder une longueur d'avance sur ces menaces.

Help Net Security : comment les meilleurs RSSI tirent parti des personnes et de la technologie pour devenir des leaders incontournables
Ce qui distingue les meilleurs RSSI du lot, c'est leur conscience aiguë de l'évolution constante des menaces et de la pénurie de talents en cybersécurité, sans pour autant céder au découragement. Au contraire, ils exploitent leurs ressources existantes avec efficacité, notamment en s'appuyant sur une force insoupçonnée, trop souvent négligée en matière de sécurité : leurs équipes de développement.
Help Net Security : Inspirer le codage sécurisé : Stratégies pour encourager l'amélioration continue des développeurs
Dans le développement logiciel, l'importance des pratiques de codage sécurisé est capitale. Instaurer une culture de la sécurité au sein des équipes de développement est devenu essentiel pour garantir l'intégrité et la protection des systèmes numériques.

Payment Expert : la norme PCI-DSS 4.0 est une opportunité, pas seulement un piège potentiel
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

TechCrunch : Secure Code Warrior lève 50 M$ pour former les développeurs aux meilleures pratiques de cybersécurité
Secure Code Warrior a clôturé aujourd'hui un tour de table de série C de 50 millions de dollars, mené par Paladin Capital Group. Le montant total levé par l'entreprise dépasse désormais les 100 millions de dollars.

Secure Code Warrior ouvre une nouvelle ère pour la sécurité axée sur les développeurs avec une levée de fonds de 50 millions de dollars en série C
Secure Code Warrior, la plateforme d'apprentissage agile de référence pour les leaders de la sécurité axée sur les développeurs, a annoncé aujourd'hui la clôture de son cycle de financement de série C à hauteur de 50 millions de dollars, soit le plus gros investissement depuis sa création.

AFR : Une start-up australienne défie ChatGPT et Bard grâce à 50 millions de dollars US d'investisseurs américains
Secure Code Warrior, la start-up australienne de cybersécurité qui aide les développeurs de logiciels à rendre leurs produits moins vulnérables au piratage, a levé 50 millions de dollars US (73 millions de dollars), l'une des plus importantes levées de fonds de l'année.

Le rôle du RSSI a évolué, et les RSSI doivent évoluer avec lui.
En investissant du temps et des ressources dans des domaines clés — fidélisation, modernisation des systèmes hérités et instauration d'une culture axée sur la sécurité — les RSSI peuvent à la fois protéger leur organisation et réduire leur niveau de stress.
Podcast KBI Media : Épisode 192 en profondeur : Pieter Danhieux | Le rôle de l'IA dans la cybersécurité : défis et opportunités
Dans cet épisode, Pieter Danhieux nous aide à trouver l'équilibre entre rapidité et sécurité, et à comprendre l'impact potentiel de l'IA dans divers secteurs, tout en soulignant qu'elle n'est pas une solution miracle, mais un outil pour alléger les tâches complexes.
Forbes Technology Council : Chat sécurisé : stratégies pour un déploiement sûr de l'IA dans le développement logiciel
Conscients que la popularité des outils d'IA et leurs avantages potentiels sont là pour durer, nous devons comprendre les implications en matière de sécurité liées à leur intégration dans les flux de travail de programmation.

Cybersecurity Insiders : Obtenir un budget et gagner la confiance en tant que CISO
Près de trente ans après la création du premier poste de CISO chez Citicorp, cette fonction se retrouve dans une situation délicate. Les exigences n'ont jamais été aussi élevées : davantage d'actifs à protéger, une surface d'attaque élargie et un nombre d'incidents sans précédent.

Australian FinTech : pour le secteur financier australien, la confiance numérique est la nouvelle monnaie.
Avec l'adoption croissante des applications bancaires, la pression pour élargir l'éventail de leurs fonctionnalités s'intensifie, ce qui entraîne des répercussions en matière de sécurité.

SC Magazine : La psychologie de la formation avec Matias Madou
Les développeurs veulent un code sans bug : cela leur fait gagner du temps et facilite la maintenance. Ils veulent un code sécurisé pour les mêmes raisons. Nous aborderons la manière dont la définition du codage sécurisé varie entre les développeurs et les équipes de sécurité applicative, pourquoi il est important de comprendre ces points de vue, et pourquoi la formation n'est qu'une étape vers l'instauration d'une culture de la sécurité.

Dark Reading : En matière de codage sécurisé, ChatGPT est typiquement humain
Nous ne sommes toujours pas prêts à combattre les failles de sécurité actuelles, et encore moins les nouveaux problèmes liés à l'IA.

CSO Online : Quelle est la clé d'un DevSecOps optimisé ?
Les points clés d'AppSec Decoded pour renforcer la sécurité dans le DevSecOps : ce qu'il faut savoir aujourd'hui.

Business Leader : « Diriger une entreprise technologique n'est pas pour les âmes sensibles »
Nous avons discuté avec Matias Madou, cofondateur et directeur technique de Secure Code Warrior, de son parcours entrepreneurial.

DevOps.com : Grandir un peu : les développeurs face aux directives « Secure-by-Design » de la CISA
La récente Stratégie nationale de cybersécurité souligne la nécessité d'un changement culturel majeur pour la plupart des entreprises, ainsi que pour leurs équipes de développement et DevOps.

Computer Weekly : L'Australie renforce ses capacités cyber et numériques dans son budget 2023
Dans son dernier budget, l'Australie investit plus de 2 milliards de dollars australiens pour renforcer sa cyber-résilience, améliorer les services publics numériques et stimuler l'adoption de l'IA, entre autres domaines.

Cyber Security Connect : Budget 2023 : L'industrie réagit aux plans du gouvernement travailliste en matière de cybersécurité
Le gouvernement travailliste fédéral a présenté hier soir son premier budget en plus d'une décennie. Si de nombreux experts tentent encore d'en déterminer les gagnants et les perdants, la cybersécurité semble, elle, bénéficier d'un coup de pouce.

Credit Union Times : Comment les coopératives de crédit peuvent franchir une nouvelle étape dans la sécurisation de leurs applications
Transformez votre culture d'entreprise pour faire de la sécurité un indicateur clé de la qualité logicielle et de l'intégrité de votre marque.

SC Media : Trois leviers pour les RSSI afin d'obtenir plus de budget et la confiance du conseil d'administration en 2023
Matias Madou, de Secure Code Warrior, explique que les RSSI doivent batailler pour obtenir des budgets dédiés aux développeurs chargés de la sécurité du code.
TRIBUNE : POURQUOI LES DÉVELOPPEURS DOIVENT JOUER UN RÔLE DÉTERMINANT DANS L'EFFICACITÉ DE LA CYBERSÉCURITÉ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment éliminer les vulnérabilités dans un monde des affaires en constante évolution
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Responsabilité ultime : pourquoi la stratégie nationale de cybersécurité est notre meilleure chance de contrer les cybermenaces
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pieter Danhieux, Secure Code Warrior : « chacun doit comprendre et adopter le rôle qui lui revient en matière de cybersécurité »
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Coder à toute allure : pourquoi les développeurs axés sur la sécurité peuvent livrer à une vitesse fulgurante
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Renforcez votre cyberrésilience avec la norme PCI-DSS 4.0
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Podcast ép. 21 : Code sécurisé (Joyeux anniversaire AusCERT !)
La vérification des compétences fait partie intégrante de notre quotidien depuis l'ère moderne, nous conférant une légitimité et nous ouvrant des portes qui nous seraient autrement fermées. Conduire, par exemple, est un rite de passage important pour la plupart d'entre nous ; nous devons réussir une série d'évaluations standardisées pour prouver que l'on peut nous confier une machine de près de deux tonnes, capable de rouler à plus de 160 km/h. La moindre erreur, surtout à vive allure, peut vous coûter ce privilège, voire une vie humaine.
La sécurité des API a besoin d'un nouveau départ : misez sur l'humain, pas sur les outils
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

La maturité en matière de cybersécurité en Australie reste mal évaluée.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Pourquoi la remédiation axée sur l'humain est la clé d'une sécurité API robuste
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Vivre à cent à l'heure : réduire les vulnérabilités lors d'une montée en charge précipitée
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les leçons sur la confidentialité des données que les marketeurs doivent retenir en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Faites des développeurs les moteurs de l'excellence en sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les développeurs de logiciels seront au cœur de la sécurité en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prédictions en cybersécurité pour 2023, selon les experts
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Des développeurs au cœur de la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Trois prédictions sur la sécurité logicielle pour 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
15 responsables RH partagent des méthodes concrètes pour tirer parti de la technologie en 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
9 facteurs clés pour mesurer le retour sur investissement de la culture d'entreprise
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Permettre aux développeurs d'adopter une approche axée sur la sécurité
À l'approche de la nouvelle année, nous souhaitions partager nos prédictions 2023 pour le secteur du développement logiciel. Les développeurs continueront de faire face à une accélération constante, synonyme de volumes de code accrus et de délais plus serrés, mais nous ne voulons pas que la sécurité continue d'en pâtir.

Les équipes de développement australiennes vérifient actuellement si leurs API ne divulguent pas trop d'informations.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'avenir de l'autonomisation des développeurs en matière de sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Prédictions technologiques 2023 – Les leaders du secteur partagent leurs analyses d'experts
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ce dont les développeurs ont besoin pour lutter contre les vulnérabilités courantes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le gouvernement fédéral encourage le développement axé sur la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guide : Lutter contre les cybermenaces dans le métavers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ajouter un pare-feu humain : le rôle des développeurs dans la protection de la chaîne d'approvisionnement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
TMI Tech : comment empêcher les logiciels vulnérables de trop en divulguer
Empêchez les applications bavardes de trop en divulguer et éliminez les portes dérobées pour les pirates : formez vos développeurs à la « sécurité d'abord » et soumettez vos API à des politiques de moindre privilège et de confiance zéro.
Annonce des finalistes des DevOps Dozen² 2022
Nous sommes ravis d'annoncer les finalistes des DevOps Dozen² Awards 2022, qui récompensent les plus grands innovateurs et leurs réalisations dans le domaine du DevOps.
Rapport de l'OAIC sur les violations de données à notifier : la réaction du secteur
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La multiplication des cyberattaques à grande échelle révèle le talon d'Achille des entreprises australiennes.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Podcast : Cyberwire Daily Épisode n° 1695
OpenSSL est corrigé aujourd'hui. Le risque de mauvaise configuration pour la sécurité et la conformité des réseaux du gouvernement américain. Le piratage du téléphone de Mme Truss. L'aide à la cyberdéfense de l'Ukraine. Joe Carrigan examine la dernière vague d'applications supprimées du Google Play Store. Notre invité est Matias Madou de Secure Code Warrior, qui explique pourquoi il est toujours difficile de cultiver une culture positive entre les équipes de sécurité et de développement. Et un rapide coup d'œil sur les menaces DNS.

Infosecurity Magazine : Surveiller le métavers, le nouveau défi des forces de l'ordre
Face à la recrudescence des cyberattaques et aux problèmes de protection des données consécutifs à l'accélération de la numérisation pendant la pandémie de COVID-19, les experts craignent que le métavers ne devienne rapidement un champ de mines en matière de sécurité et de confidentialité. La cybercriminalité et la fraude sont des sujets de préoccupation, tout comme les nouvelles possibilités offertes par cette technologie pour commettre des actes délictueux.

Business Reporter : Bâtir une culture collaborative axée sur la sécurité
Matias Madou de Secure Code Warrior explique comment les DSI peuvent favoriser une culture de cybersécurité plus efficace.

Information Age : Pourquoi les développeurs ne privilégient pas la sécurité
Face à l'évolution constante des cybermenaces, il est plus que jamais crucial pour les organisations de concevoir et de déployer des logiciels sécurisés.

Maturité en cybersécurité : définition et pistes d'amélioration
Quel que soit le point de départ, renforcer la maturité en matière de sécurité peut s'avérer un défi ardu pour les organisations à tous les niveaux, alors que le secteur est confronté à une pénurie de compétences clés et à un paysage de menaces de plus en plus complexe.

Vous voulez des logiciels plus sûrs ? Commencez par valoriser les développeurs compétents en sécurité
Les développeurs professionnels veulent bien faire, mais en matière de sécurité, ils sont rarement mis dans les meilleures conditions pour réussir. Les organisations doivent soutenir leur montée en compétences par des formations ciblées et des mesures incitatives si elles souhaitent concevoir des logiciels sécurisés dès leur conception.
SD Times : Les entreprises à suivre en 2023
Qu'il s'agisse de soutenir la transformation numérique, l'adoption du cloud, les pratiques de codage ou la sécurité des applications, voici les entreprises que nos rédacteurs ont sélectionnées pour 2023.

Ce dont les développeurs ont besoin pour réussir la sécurité logicielle
La plupart des développeurs se disent prêts à promouvoir la sécurité et à s'engager en faveur de normes plus élevées de qualité de code et de résultats sécurisés, mais ils ne peuvent y parvenir sans un soutien important et une refonte des indicateurs traditionnels utilisés par leurs employeurs et organisations pour les évaluer.
Comment progresser de manière proactive dans la maturité de votre sécurité
Le développement logiciel moderne exige une gestion des risques adaptée, et les organisations tournées vers l'avenir reconnaissent l'intérêt d'« anticiper la sécurité » en l'intégrant dès le début du cycle de vie du développement logiciel (SDLC).

VMBlog : Secure Code Warrior dévoile Coding Labs
Secure Code Warrior a dévoilé Coding Labs, un nouveau mécanisme permettant aux développeurs de passer plus facilement de l'apprentissage à la mise en pratique de leurs connaissances en matière de codage sécurisé, réduisant ainsi les vulnérabilités dans le code. C'est la première fois qu'une plateforme dédiée au codage permet de programmer en temps réel dans un environnement de développement intégré (IDE) directement dans le navigateur.
Secure Code Warrior dévoile Coding Labs
Le tout premier mécanisme d'apprentissage expérientiel du secteur permettant aux développeurs d'écrire et de tester du code dans un environnement de développement intégré (IDE) complet directement dans le navigateur.
SD Times : Coding Labs aide les développeurs à mettre en pratique leurs acquis
Pour aider les développeurs à passer de la théorie à la pratique afin de sécuriser leur code, Secure Code Warrior a lancé Coding Labs, permettant de coder en temps réel directement dans le navigateur.
Quand le DevOps rencontre la cybersécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Face à la pénurie de développeurs : le moment est venu de définir le profil de demain
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Codage sécurisé : accompagner les développeurs là où c'est nécessaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment le secteur fait face à la pénurie de compétences en Australie
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Six startups australiennes à suivre : Forbes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forbes Asia 100 to Watch 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment améliorer la maturité en cybersécurité de votre organisation
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
À la rencontre de : Pieter Danhieux, cofondateur et PDG de Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Exclusif : les experts dévoilent leurs attentes pour le sommet national sur l'emploi et les compétences
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior souligne l'importance des compétences en sécurité des développeurs avec la 2e édition annuelle des Devlympics
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les attributs essentiels d'une équipe de sécurité mature
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Repenser le logiciel dans la hiérarchie organisationnelle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Trop d'outils de sécurité : comment s'y retrouver
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les développeurs doivent constituer le pare-feu humain de la chaîne d'approvisionnement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir le codage sécurisé pour les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Deux moyens essentiels pour les équipes de développement d'accroître leur maturité en matière de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Découvrez les 17 meilleurs PDG australiens du secteur de la cybersécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi votre meilleure défense en matière de sécurité logicielle pourrait être votre équipe de développement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La sécurité axée sur les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment attirer et fidéliser les développeurs en période de pénurie critique
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Finder, Secure Code Warrior, Omniscient et Eucalyptus parmi les startups « géants émergents » de KPMG
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Passer de la réaction à la prévention à l'ère de la surface d'attaque permanente
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior reconnu dans le rapport Gartner Cool Vendors in Software Engineering: Enhancing Developer Productivity
SYDNEY, Australie - 30 juin 2022 - Secure Code Warrior, leader mondial de la sécurité axée sur les développeurs, a été désigné comme l'un des quatre « Cool Vendors in Software Engineering: Enhancing Developer Productivity » par GartnerⓇ. Secure Code Warrior est la seule entreprise de cette liste à se concentrer sur une sécurité pilotée par les développeurs via une plateforme d'apprentissage intuitive.
Pourquoi le secteur doit faire monter ses équipes en compétences
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment la montée en compétences des développeurs peut pallier la pénurie en cybersécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La psychologie de la formation – Matias Madou
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Go Phish : Matias Madou, cofondateur et CTO de Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les éditeurs de logiciels accordent-ils autant d'importance à la sécurité que vous ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
La persistance de mauvaises pratiques de codage : s'attaquer au problème de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi la sécurité doit être une priorité dans le processus de développement logiciel
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SD Times : Le Plan de mobilisation pour la sécurité des logiciels open source : un nouvel espoir pour une sécurité portée par les développeurs
Nous avons longtemps attendu un héros pour nous sauver des cybermenaces qui semblent aujourd'hui bien plus puissantes qu'il y a dix ans. Nous attendons le renfort de nouveaux experts en cybersécurité, mais le fossé reste infranchissable. Nous attendons l'outil miracle qui automatiserait la gestion des risques, mais il n'existe pas et n'existera probablement jamais. Nous attendons notre Luke Skywalker pour combattre le côté obscur. Finalement, l'aide (et l'espoir) arrive sous la forme du Plan de mobilisation pour la sécurité des logiciels open source.
5 raisons pour lesquelles les développeurs ne peuvent pas devenir du jour au lendemain des champions de la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior et Okta créent des flux de travail sécurisés pour les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Quel modèle d'IA code le plus sûrement ?
Découvrez comment 16 modèles d'IA de premier plan codent réellement, évalués sur 11 frameworks concrets et 1 760 bases de code — le framework compte autant que le modèle.

Citizen AI par Secure Code Warrior
Les risques liés à l'IA ne se limitent pas à l'ingénierie. Découvrez notre fiche pratique sur l'IA citoyenne pour développer la culture de l'IA et les bonnes pratiques de sécurité au sein de l'ensemble de vos équipes.

Comprenez comment l'IA transforme le développement logiciel et comment la sécurité doit évoluer en conséquence.
De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.

SCW cité dans la nouvelle catégorie Sécurité du codage agentique
Gartner a cité SCW à deux reprises dans son Hype Cycle 2026 pour l'ingénierie logicielle sécurisée. Voici pourquoi cela est déterminant pour le développement piloté par l'IA.
Contenu pédagogique SCW pour KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sécurisez le développement piloté par l'IA avec KnowBe4 + Secure Code Warrior
Secure Code Warrior s'associe à KnowBe4 pour intégrer une formation pratique au développement sécurisé dans les programmes de sensibilisation à la sécurité, couvrant l'OWASP, le développement d'IA et 10 langages de programmation.
Trust Agent: AI - Sécurisez et développez vos projets IA à grande échelle
L'IA écrit du code. Mais qui la contrôle ? Alors que près de 50 % du code généré par l'IA contient des failles de sécurité, la gestion des risques liés à l'IA est devenue cruciale. Découvrez comment Trust Agent: AI de SCW offre la visibilité en temps réel, la gouvernance proactive et le perfectionnement ciblé nécessaires pour sécuriser le développement piloté par l'IA à grande échelle.
OpenText Application Security + Secure Code Warrior
OpenText Application Security et Secure Code Warrior associent la détection des vulnérabilités à la gouvernance logicielle par l'IA et au renforcement des compétences des développeurs. Ensemble, ils aident les organisations à réduire les risques, à consolider leurs pratiques de développement sécurisé et à adopter en toute confiance le développement assisté par l'IA.

Présentation de l'entreprise Secure Code Warrior
Secure Code Warrior est une plateforme de gouvernance logicielle IA conçue pour permettre aux entreprises d'adopter le développement assisté par IA en toute sécurité, en comblant le fossé entre la vélocité du développement et la sécurité d'entreprise. La plateforme résout le problème du « déficit de visibilité », où les équipes de sécurité manquent souvent d'informations sur les outils de codage IA clandestins et sur l'origine du code en production.

Sujets et contenu de formation en codage sécurisé
Nos contenus de référence évoluent en permanence pour s'adapter au paysage changeant du développement logiciel, en gardant votre rôle à l'esprit. Nous couvrons une vaste gamme de sujets, de l'IA à l'injection XQuery, destinés à divers profils, des architectes et ingénieurs aux chefs de produit et experts QA. Découvrez un aperçu de notre catalogue par sujet et par rôle.
Parcours d'apprentissage conformes au Cyber Resilience Act (CRA)
SCW facilite la conformité au Cyber Resilience Act (CRA) grâce à des Quests et des modules d'apprentissage conceptuel conçus pour aider les équipes de développement à acquérir les compétences en Secure by Design, SDLC et codage sécurisé conformes aux principes du CRA.

eBook OWASP Top 10 2025
Vous voulez maîtriser l'OWASP Top 10 ? Téléchargez le guide sans langue de bois pour protéger vos applications contre l'OWASP Top 10:2025

Trust Agent: AI par Secure Code Warrior
Cette fiche de présentation introduit SCW Trust Agent: AI, un nouvel ensemble de fonctionnalités offrant une observabilité et une gouvernance approfondies des outils de codage basés sur l'IA. Découvrez comment notre solution corrèle l'utilisation des outils d'IA aux compétences des développeurs pour vous aider à gérer les risques, optimiser votre cycle de vie de développement et garantir la sécurité de chaque ligne de code générée par l'IA.
Assistants de codage IA : un guide de navigation sécurisée pour la nouvelle génération de développeurs
Les grands modèles de langage offrent des avantages indéniables en termes de vitesse et de productivité, mais ils introduisent également des risques réels pour l'entreprise. Les garde-fous traditionnels ne suffisent plus à gérer ce flux. Les développeurs ont besoin de compétences en sécurité précises et vérifiées pour identifier et prévenir les failles dès le début du cycle de vie du développement logiciel.
Secure by Design : Meilleures pratiques et résultats de sécurité préventive
Dans ce document de recherche, les cofondateurs de Secure Code Warrior, Pieter Danhieux et le Dr Matias Madou, Ph.D., ainsi que des contributeurs experts, révèleront les principales conclusions de plus de vingt entretiens approfondis.
Indice de confiance IA
Le SCW AI Trust Index : une référence continue sur la fréquence à laquelle les principaux modèles d'IA génèrent du code non sécurisé.

Services professionnels - Accélérez grâce à notre expertise
L'équipe des services de stratégie de programme (PSS) de Secure Code Warrior vous accompagne dans la création, l'amélioration et l'optimisation de votre programme de développement sécurisé. Que vous partiez de zéro ou que vous souhaitiez affiner votre approche, nos experts vous offrent un accompagnement sur mesure.

Quests : une formation de pointe pour permettre aux développeurs d'anticiper les risques et de garder une longueur d'avance.
Quests est une plateforme d'apprentissage qui aide les développeurs à réduire les risques liés à la sécurité logicielle en améliorant leurs compétences en codage sécurisé. Grâce à des parcours d'apprentissage ciblés, des défis pratiques et des activités interactives, elle permet aux développeurs d'identifier et de prévenir les vulnérabilités.

Évaluer les compétences en sécurité : optimiser le « Secure-by-Design » en entreprise
Le mouvement « Secure-by-Design » représente l'avenir du développement logiciel sécurisé. Découvrez les éléments clés que les entreprises doivent prendre en compte lorsqu'elles envisagent une initiative de conception sécurisée.

SCW Trust Score : Votre passerelle vers l'excellence Secure-by-Design
Découvrez comment SCW Trust Score peut aider votre organisation à montrer la voie dans les initiatives Secure-by-Design.
Trust Agent en action
SCW Trust Agent vous fournit les outils nécessaires pour livrer du code sécurisé plus rapidement, en garantissant que vos développeurs possèdent les connaissances et les compétences requises pour appliquer les meilleures pratiques de sécurité, adaptées au langage de programmation spécifique de leurs commits.
Guide stratégique de la gouvernance des logiciels d'IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Impact sur la valeur commerciale de Secure Code Warrior
La plateforme d'apprentissage agile de SCW aide les CISO et les leaders AppSec à obtenir l'impact souhaité sur la valeur commerciale, de la conformité réglementaire à l'innovation numérique.

Trust Agent par Secure Code Warrior
Avez-vous la certitude que chaque ligne de code soumise est produite par un développeur possédant les compétences nécessaires en matière de codage sécurisé ? De nombreuses organisations sont confrontées à cette lacune critique, ce qui entraîne des vulnérabilités évitables et ralentit la vitesse de développement. SCW Trust Agent offre une visibilité inégalée sur vos dépôts de code en analysant les commits directement en fonction des compétences en sécurité des développeurs. Grâce à des portes de contrôle, Trust Agent vous permet d'appliquer une gouvernance au niveau du commit, avec des politiques garantissant que les contributeurs possèdent les connaissances en codage sécurisé requises pour vos applications stratégiques. Téléchargez notre fiche de présentation dès aujourd'hui pour découvrir comment SCW Trust Agent peut vous aider à renforcer votre posture de sécurité, à optimiser votre cycle de développement et à réduire considérablement les vulnérabilités.

Score de confiance SCW - La meilleure façon de construire, mesurer et optimiser votre programme de sécurité
Découvrez le Trust Score de Secure Code Warrior, la solution idéale pour concevoir, mesurer et optimiser votre programme de sécurité.
Présentation du partenariat Secure Code Warrior & KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score par Secure Code Warrior
Découvrez le SCW Trust Score, une référence inédite du secteur conçue pour mesurer l'efficacité de votre programme de sécurité. Comparez-vous à vos pairs, optimisez votre posture de sécurité et prenez des décisions éclairées pour renforcer la sécurité de vos logiciels.
Préparation à la conformité PCI-DSS 4.0
Évaluez votre infrastructure de sécurité logicielle pour répondre aux exigences PCI-DSS
Le guide ultime des tendances de sécurité dans les services financiers
Les institutions de services financiers sont confrontées à une multitude de défis qui dépendent de leur capacité à utiliser la technologie de manière efficace et efficiente dans un monde financier en évolution rapide. Les organisations opèrent à une époque de changements fulgurants — tant en interne que dans l'ensemble du secteur — au sein d'un environnement commercial hautement concurrentiel et basé sur le cloud. Dans le cadre de leur transformation numérique continue, par exemple, les entreprises s'efforcent de surmonter les freins organisationnels qui entravent les investissements dans les nouvelles technologies, telles que l'intelligence artificielle, susceptibles d'accélérer les processus de paiement et d'autres procédures.
Prédictions 2024 : L'IA générative remodèle l'ingénierie logicielle
Explorez comment l'IA générative révolutionne le développement de logiciels à travers le SDLC, comme souligné dans le rapport de Gartner, conseillant aux leaders AppSec d'examiner les logiciels générés par l'IA.
PCI DSS 4.0 décrypté
Ce guide propose des stratégies concrètes pour impliquer les équipes de développement dans la conformité PCI DSS 4.0. Il détaille les exigences de conformité pour les développeurs d'aujourd'hui, les stratégies permettant aux professionnels de la sécurité et aux responsables du développement de collaborer sur des programmes de sécurité axés sur le développement, ainsi que des conseils étape par étape pour mettre en place des formations efficaces visant à éliminer durablement les vulnérabilités.

Quiz de maturité en sécurité des développeurs
Secure Code Warrior décrit trois étapes de maturité en sécurité pour les équipes de développeurs : définition, adoption et mise à l'échelle. Quel est le niveau de compétence en sécurité de vos développeurs ? Répondez à notre quiz pour le savoir.
Test de script veuillez ignorer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formation au code sécurisé
Découvrez le retour sur investissement à long terme de la formation au développement sécurisé. Apprenez comment l'investissement dans des stratégies d'apprentissage agiles et proactives renforce la sécurité et offre une protection rentable face aux cybermenaces actuelles.
Pourquoi les développeurs ont besoin de compétences en sécurité pour naviguer efficacement dans les outils de développement IA
La promesse d'une intelligence artificielle capable de générer du code complexe en un clic est fascinante, mais dans les faits, l'IA aura grandement besoin de l'expertise des développeurs humains pour concevoir un code réellement fiable et sécurisé.
Top 10 des prédictions pour 2024
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Plateformes d'apprentissage agile : le retour sur investissement de la sécurité axée sur les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bâtissez votre forteresse : Six piliers essentiels de l'autonomisation des développeurs en sécurité logicielle
Dans ce livre blanc, Matias Madou, Ph.D., expert en sécurité et CTO et cofondateur de Secure Code Warrior, abordera : Les six piliers dont vous avez besoin pour déployer une éducation à la sécurité efficace.

La plateforme d'apprentissage agile
Donnez à votre équipe de développement les moyens d'agir avec Secure Code Warrior, la plateforme d'apprentissage agile conçue pour relever les défis croissants de la sécurité des applications. Gardez une longueur d'avance face aux failles de sécurité et aux complexités réglementaires grâce à nos contenus de pointe, garantissant une approche proactive et stimulante de la formation au code sécurisé.
Trust Agent : Présentation de la solution d'IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023 : Un guide tactique pour les développeurs avertis
Découvrez les dernières avancées en matière de sécurité des API. Plongez dans notre guide 2023 du Top 10 de l'OWASP. Perfectionnez vos compétences en développement, neutralisez les vulnérabilités et restez agile dans un écosystème en constante mutation. Téléchargez-le dès maintenant pour une exploration approfondie.
Le plan de formation au code sécurisé
Découvrez le secret de l'engagement des développeurs en cinq étapes, tel qu'exposé par notre propre Pieter Danhieux. Téléchargez-le maintenant pour découvrir la feuille de route vers une communauté de développeurs florissante.
Votre guide pour une sécurité axée sur les développeurs et l'apprentissage agile
Adoptez le « shift left » grâce à une sécurité pilotée par les développeurs. Ce guide vous montre comment impliquer vos équipes pour renforcer leurs compétences en sécurité et comment mesurer l'impact de ces actions pour écrire un code plus robuste.
Le logiciel est votre collègue : une nouvelle perspective pour renforcer le contrôle d'accès et la sécurité des API
Les API se comportent comme des humains faillibles ; faut-il les traiter comme tels pour renforcer la cybersécurité ?
Le plan de formation au code sécurisé
Les grands modèles de langage offrent des avantages irrésistibles en termes de vitesse et de productivité, mais ils introduisent également des risques indéniables pour l'entreprise. Les garde-fous de sécurité traditionnels ne suffisent pas.
La matrice de maturité de la sécurité des développeurs
Le renforcement de la maturité en matière de sécurité au sein des équipes de développement peut se faire par étapes. Forts de notre expérience auprès de plus de 400 organisations, nous avons identifié des pratiques et des caractéristiques communes à trois niveaux de maturité : la définition, l'adoption et le passage à l'échelle.
L'importance de la maturité en matière de sécurité au sein des équipes de développement
En évaluant et en comprenant la maturité en matière de sécurité d'une équipe de développement, les organisations peuvent formuler un plan avec les bonnes parties prenantes, les bons processus et la bonne technologie pour développer et soutenir les compétences et capacités nécessaires.

Maturité en sécurité des équipes de développement
La maturité de la sécurité dans les équipes de développement devrait être un cycle d'amélioration continue avec des objectifs réalistes en cours de route. À mesure que les équipes de développement augmentent leur maturité en matière de sécurité, elles réduisent le nombre de retouches et minimisent les risques.

Rapport : L'état de la sécurité pilotée par les développeurs 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc : Les défis (et opportunités) pour améliorer la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé : Une approche cohérente de la sécurité pilotée par les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sécurité et confidentialité chez Secure Code Warrior
Secure Code Warrior s'engage à protéger ses actifs informationnels, ainsi que ceux de ses clients, contre toute utilisation abusive, détournement ou compromission. Nous adoptons et promouvons une approche de la sécurité de l'information fondée sur les risques, dans le but de mettre en œuvre systématiquement des mesures de gestion et d'atténuation appropriées pour répondre aux menaces pesant sur la sécurité de la plateforme, des données clients et des informations. Alors que Secure Code Warrior continue de s'imposer comme un acteur majeur au service de ses clients, nous continuerons à renforcer nos capacités de sécurité dans le cadre de nos programmes de sécurité et de confidentialité. Consultez notre livre blanc pour en savoir plus.
Adoptez le « shift left » (et assurez votre conformité) grâce à des compétences en codage sécurisé reproductibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir le code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les outils de scan ne suffisent pas pour créer du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre guide pour vous défendre contre les attaques « zero-day », ces sombres menaces.
Les attaques zero-day peuvent être un véritable cauchemar, mais lorsqu'une organisation s'engage à utiliser tous les outils de son arsenal de sécurité dans une stratégie préventive, les professionnels de la cybersécurité peuvent dormir sur leurs deux oreilles.
Un plan pour faire monter vos développeurs en compétences et les impliquer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'approche préventive de la sécurité logicielle axée sur les développeurs
Découvrez comment les développeurs sensibilisés à la sécurité constituent une ressource vaste et largement inexploitée, capable de renforcer les cyberdéfenses en faisant constamment face aux menaces modernes.

Livre blanc sur la sécurité et la confidentialité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit pour convaincre votre CISO/CTO (pour lancer une démonstration)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API : Stratégies pour les développeurs avertis
Téléchargez le guide pratique pour éliminer les menaces de sécurité API les plus courantes dans votre code.
Comment unifier vos équipes de sécurité et de développement pour faire front commun face aux risques de sécurité
Comment les principaux modèles d'IA se comportent-ils face aux modèles de vulnérabilité du monde réel ? Le SCW AI Trust Index révèle la posture de sécurité.
Comment la sécurité applicative réduit les vulnérabilités et assure la conformité, permettant aux équipes de se concentrer sur des défis plus ambitieux.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Liste de contrôle des acheteurs : Plateformes d'apprentissage en développement sécurisé
La liste de contrôle de l'acheteur : Plateformes d'apprentissage en développement sécurisé s'adresse aux décideurs et aux acheteurs de technologies qui cherchent à évaluer les plateformes d'apprentissage en développement sécurisé.
Questionnaire SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé du test d'intrusion SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificat d'assurance cyber SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Passer de la réaction à la prévention : Le nouveau visage de la sécurité logicielle 2021 - Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Décret sur la cybersécurité : une approche réfléchie pour améliorer la sécurité logicielle grâce aux compétences des développeurs
Bien que ce décret aborde de nombreux aspects de la cybersécurité opérationnelle, il souligne pour la première fois l'impact des développeurs et la nécessité pour eux de posséder des compétences et une sensibilisation vérifiées en matière de sécurité.

Certificat FSQS-NL
Secure Code Warrior est désormais enregistré FSQS-NL. Cet enregistrement constitue une étape importante dans nos efforts continus pour nous conformer aux réglementations du secteur financier.

Schéma de l'architecture de la plateforme
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Politique de sécurité de l'information
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Questionnaire CAIQ
Secure Code Warrior a rempli un Consensus Assessment Initiative Questionnaire (CAIQ) accessible au public, basé sur les résultats de notre auto-évaluation de diligence raisonnable.
Le Super Bowl du DevSecOps : comment les champions de la sécurité peuvent mener votre équipe à la victoire contre les vulnérabilités tardives.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc de la table ronde de direction - Visma & Blue Prism
Comment 2020 a-t-il transformé notre vision de la sécurité logicielle ? Une table ronde de direction avec Visma.
Les femmes du mouvement Mimmit Koodaa se plongent dans le codage sécurisé
Mimmit Koodaa (les femmes qui programment en Finlande) nous parlent de leur expérience en matière de codage sécurisé.

Des équipes d'une institution financière mondiale s'affrontent lors d'un concours de programmation sécurisée.
Découvrez comment une organisation financière mondiale a sensibilisé ses équipes à la sécurisation de ses applications bancaires à travers le monde, grâce à des tournois interactifs ludiques.
Missions - Découvrez l'impact d'un code vulnérable grâce à des simulations concrètes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Formations - Développez vos compétences et votre expertise en programmation sécurisée
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guide étape par étape des tournois
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le manuel du développeur IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre plan de bataille pour vaincre l'OWASP Top 10
Les dix vulnérabilités de sécurité les plus courantes ne font pas le poids face à des super-héros du développement sécurisé comme vous. Cet eBook gratuit est votre guide de terrain ultime pour comprendre chaque entrée tristement célèbre de l'OWASP Top 10 2021 et découvrir le fonctionnement de chaque faille.
Triomphez avec les tournois OWASP et Secure Code Warrior - Livre blanc
Une analyse de la façon dont GenAI et les LLM modifient fondamentalement le paysage actuel de la sécurité des applications. Découvrez les dernières perspectives du PDG de Secure Code Warrior, Pieter Danhieux.

Tournois - Renforcez la sensibilisation au sein de votre organisation et l'engagement des développeurs en faisant du codage sécurisé une priorité absolue.
En offrant une formation solide aux principes et pratiques de sécurité, les développeurs peuvent passer du statut de novices en sécurité à celui de champions de la sécurité, capables d'identifier, d'atténuer et de prévenir les menaces.

Les 8 vulnérabilités tristement célèbres de l'Infrastructure as Code à identifier et corriger
Les tournois Secure Code Warrior sont un moyen engageant et amusant de créer une culture de sécurité positive. En organisant des concours de codage, vous pouvez organiser un événement qui inclut des développeurs distants et hybrides, évaluer les niveaux de compétence et identifier les champions de la sécurité.
Les cinq étapes vers la réussite en DevSecOps : comment les professionnels de la sécurité applicative peuvent s'épanouir au sein de leur équipe idéale
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Le moyen le plus rapide et le plus simple d'améliorer votre programme de sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le guide du CISO créatif pour transformer son programme de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Éliminez la douleur de la conformité PCI-DSS Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introduction à Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Permettre aux développeurs d'écrire du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Faites de vos développeurs votre première ligne de défense et renforcez la posture de sécurité de votre organisation.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Évaluations - Évaluez les compétences en codage sécurisé de vos développeurs et renforcez votre posture de sécurité.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Checklist AppSec
Téléchargez la checklist AppSec pour savoir si vous avez besoin d'un coup de pouce en matière de sécurité.
6 étapes cruciales avant de lancer un programme de renforcement de la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Rapport sur les tendances AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
