Gouverner le développement logiciel piloté par l'IA

Obtenez une visibilité sur le code généré par l'IA, corrélez les risques au moment du commit et gérez le développement assisté par IA, afin que les organisations puissent adopter le codage par IA en toute confiance.

Réserver une démo
titre animation risque corrélé négatifgrille de statistiques de risque corréléesgrille d'appel à l'action de risque corrélé
titre animation risque corrélégrille de statistiques de risque corréléesgrille d'appel à l'action de risque corrélé
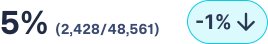
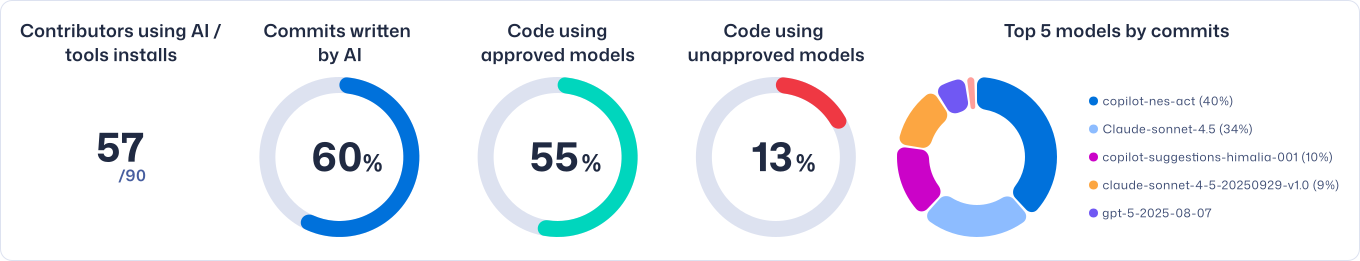
Contributeurs utilisant l'IA /
installations d'outils
57
/90
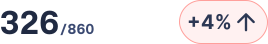
Commits rédigés

par l'IA
60
%
Code utilisant
des modèles approuvés
55
%
Code utilisant
des modèles non approuvés
13
%
0%
graphique
Par le leader de la formation en codage sécurisé
Le problème de la chaîne d'approvisionnement logicielle liée à l'IA

L'IA a étendu votre chaîne d'approvisionnement logicielle

Les assistants de codage IA, les LLM et les agents connectés via MCP génèrent désormais du code de production tout au long du cycle de vie du développement logiciel (SDLC). La vitesse de développement s'est accélérée, mais la gouvernance n'a pas suivi. L'IA est devenue un contributeur non régulé de votre chaîne d'approvisionnement logicielle.

La plupart des organisations ne peuvent pas répondre clairement à cette question :

  • Quels modèles d'IA ont généré des commits spécifiques
  • Si ces modèles produisent systématiquement du code sécurisé
  • Quels serveurs MCP sont actifs et à quoi ils accèdent
  • Si les commits assistés par IA respectent les normes de codage sécurisé
  • Comment l'utilisation de l'IA impacte le risque logiciel global
Une gouvernance efficace des logiciels d'IA nécessite de savoir :
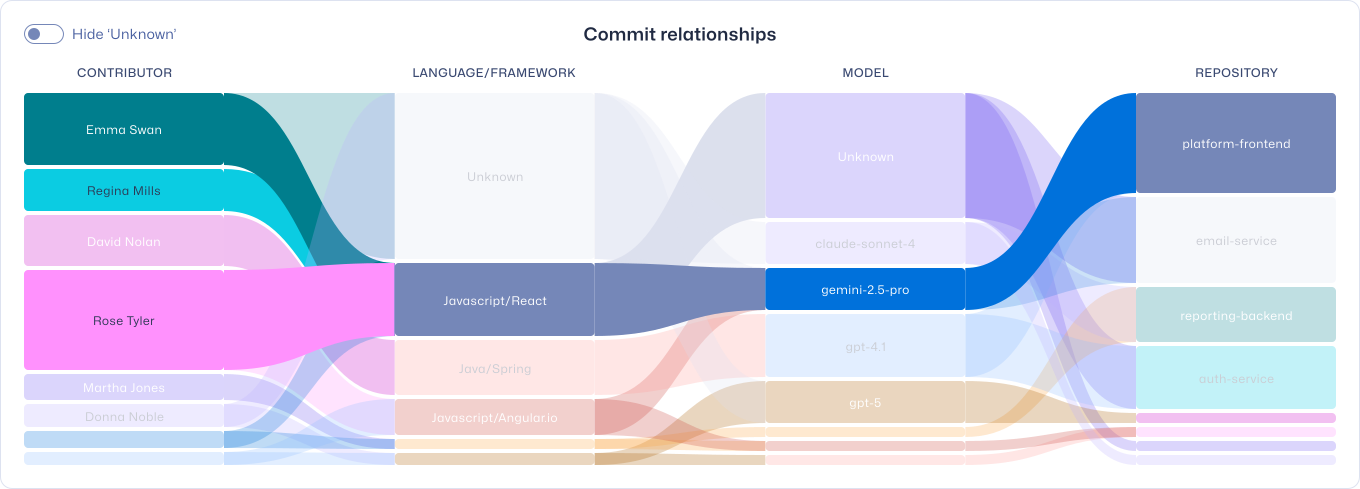
Visibilité sur l'utilisation des outils et modèles d'IA dans les dépôts
Corrélation des risques au niveau des commits et conseils sur les politiques
Mesurer les capacités de codage sécurisé dans le SDLC humain et assisté par IA

Sans une gouvernance structurée des logiciels d'IA, les organisations sont confrontées à une fragmentation des responsabilités, une visibilité limitée etexposition croissante.

Le développement assisté par IA augmente la vitesse de codage, mais sans supervision applicable, il accroît également les risques de vulnérabilités et l'exposition de la chaîne d'approvisionnement des modèles.

Qu'est-ce que la gouvernance des logiciels d'IA ?

Supervision du développement piloté par l'IA

La gouvernance des logiciels d'IA rend le code généré par IA visible, corrèle les risques au niveau des commits et aligne le développement assisté par IA sur les politiques de sécurité. Elle connecte la visibilité sur l'utilisation de l'IA, l'intelligence des risques et les capacités des développeurs tout au long du cycle de vie du développement logiciel.

Elle permet aux organisations de :

  • Obtenir une visibilité sur l'utilisation de l'IA dans la génération de code
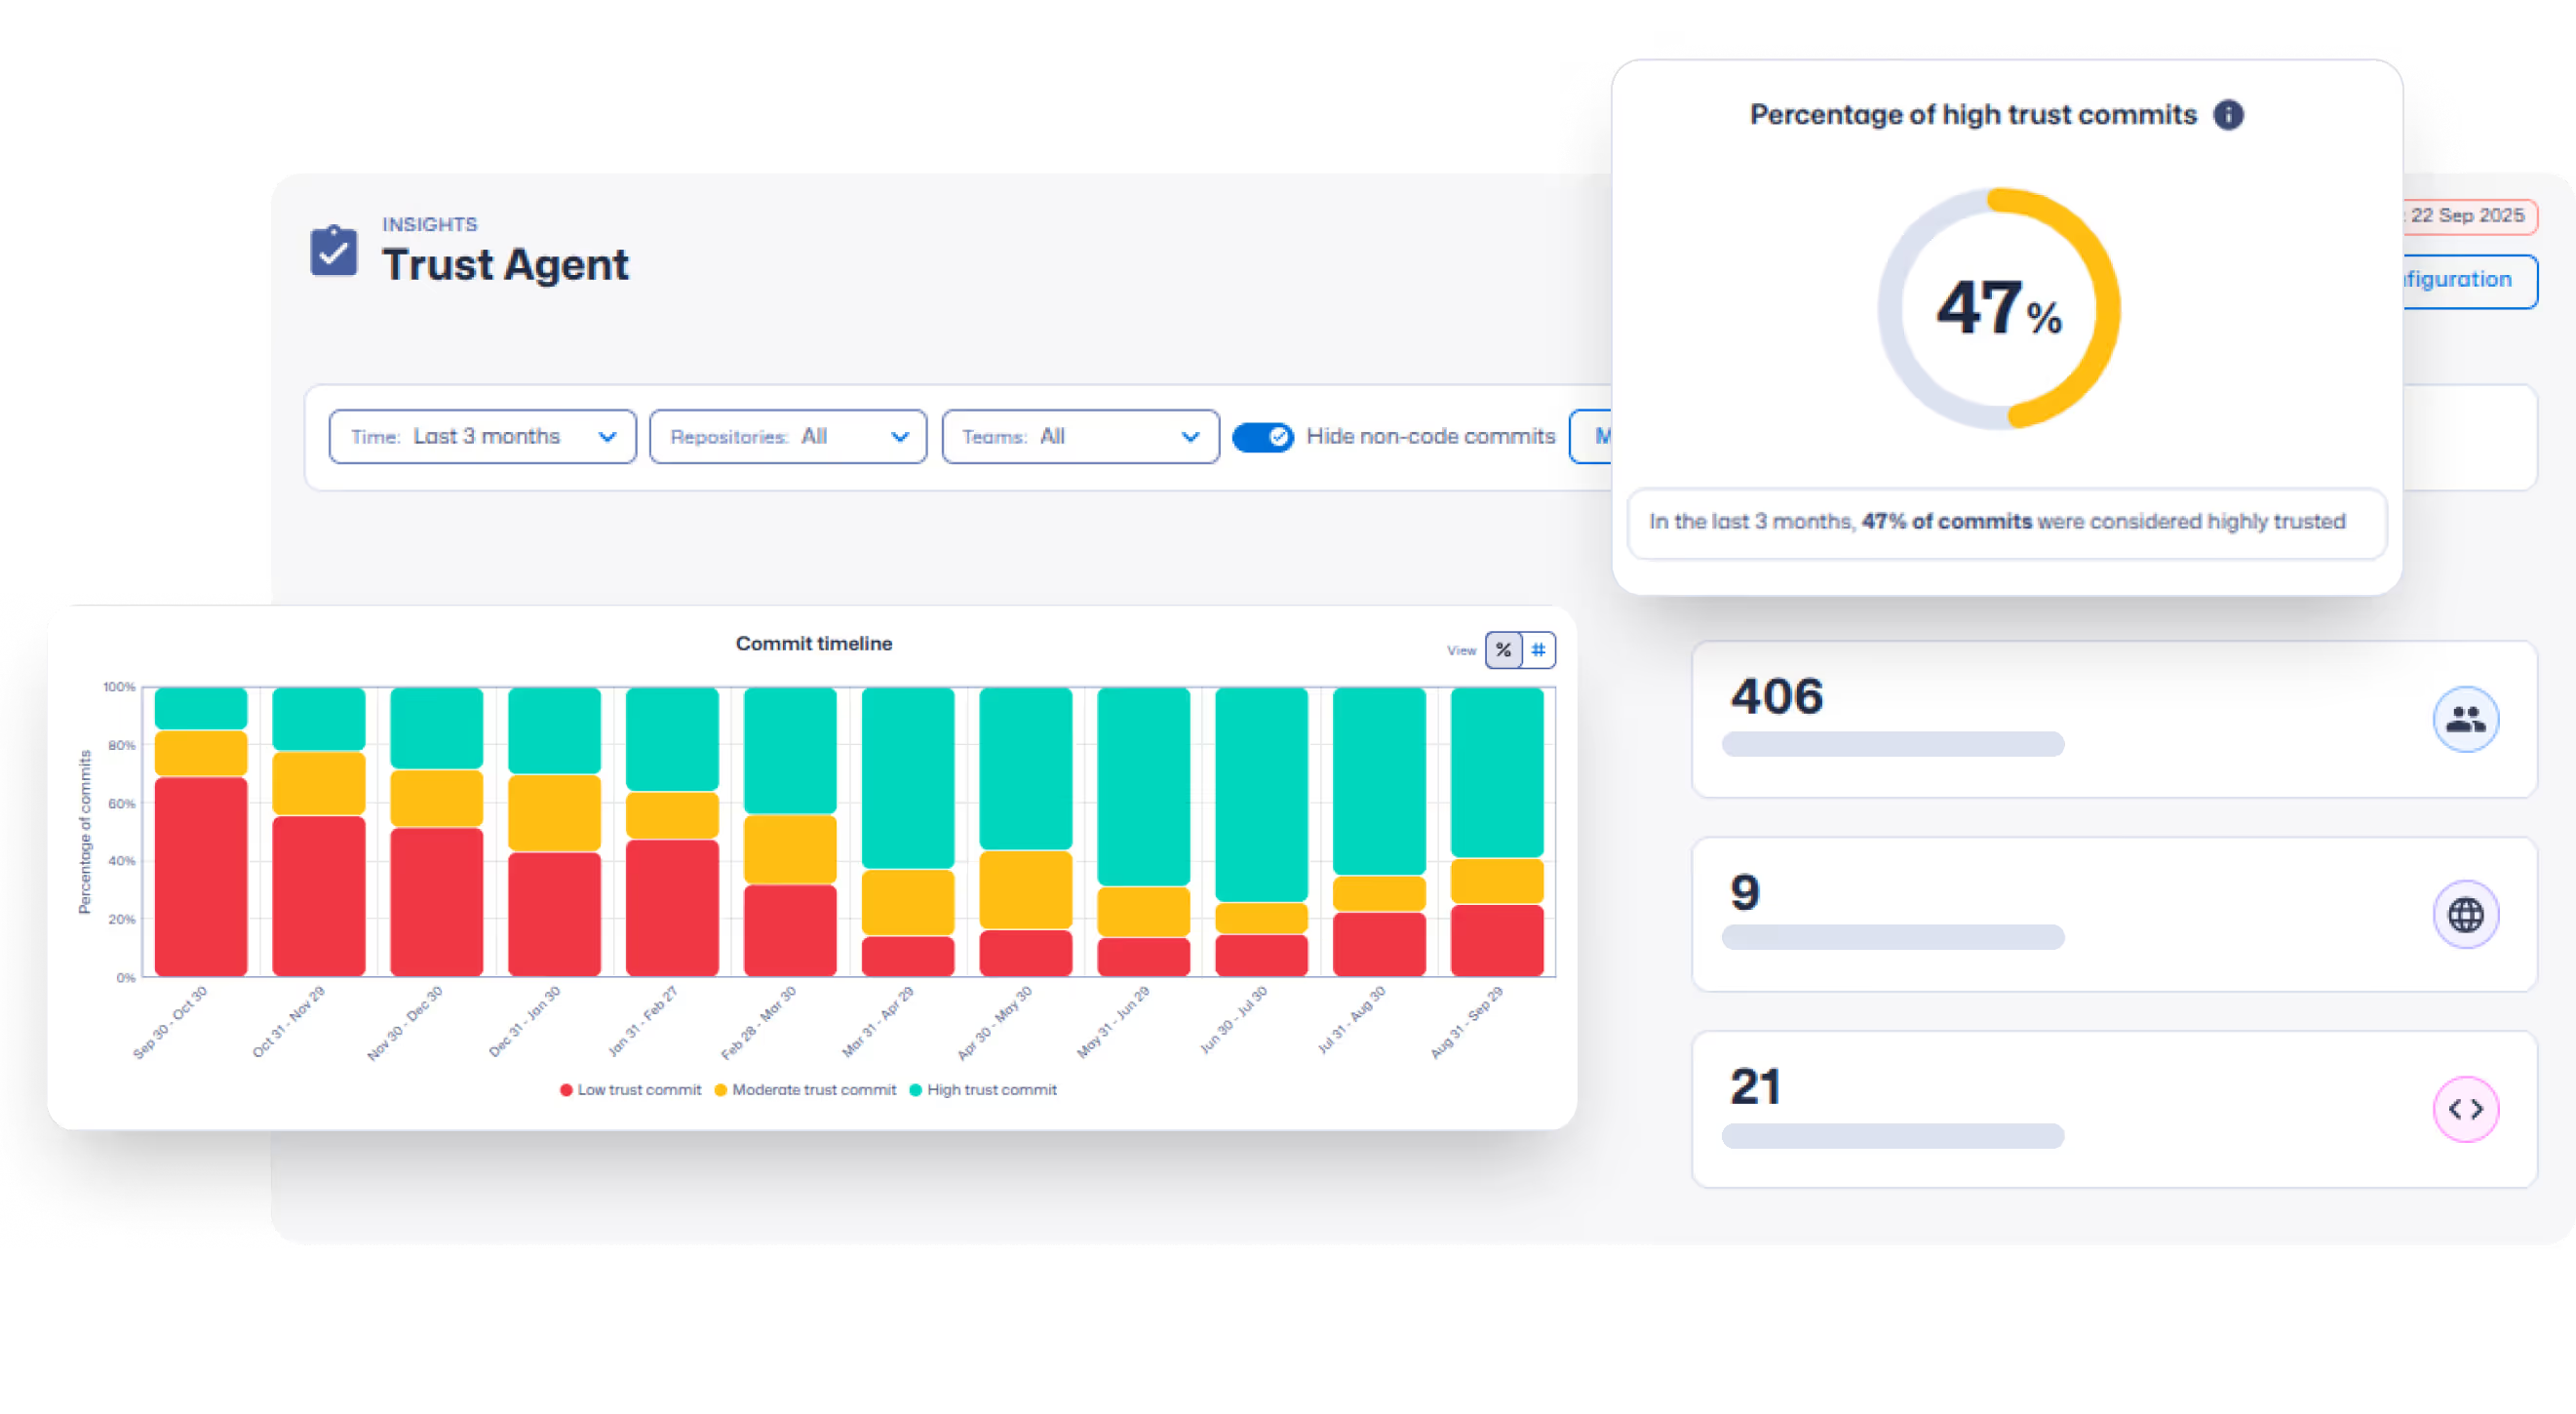
  • Corréler les commits assistés par IA aux risques logiciels
  • Définir une politique d'utilisation de l'IA et des normes de gouvernance
  • Responsabiliser les développeurs pour le code humain et le code généré par IA
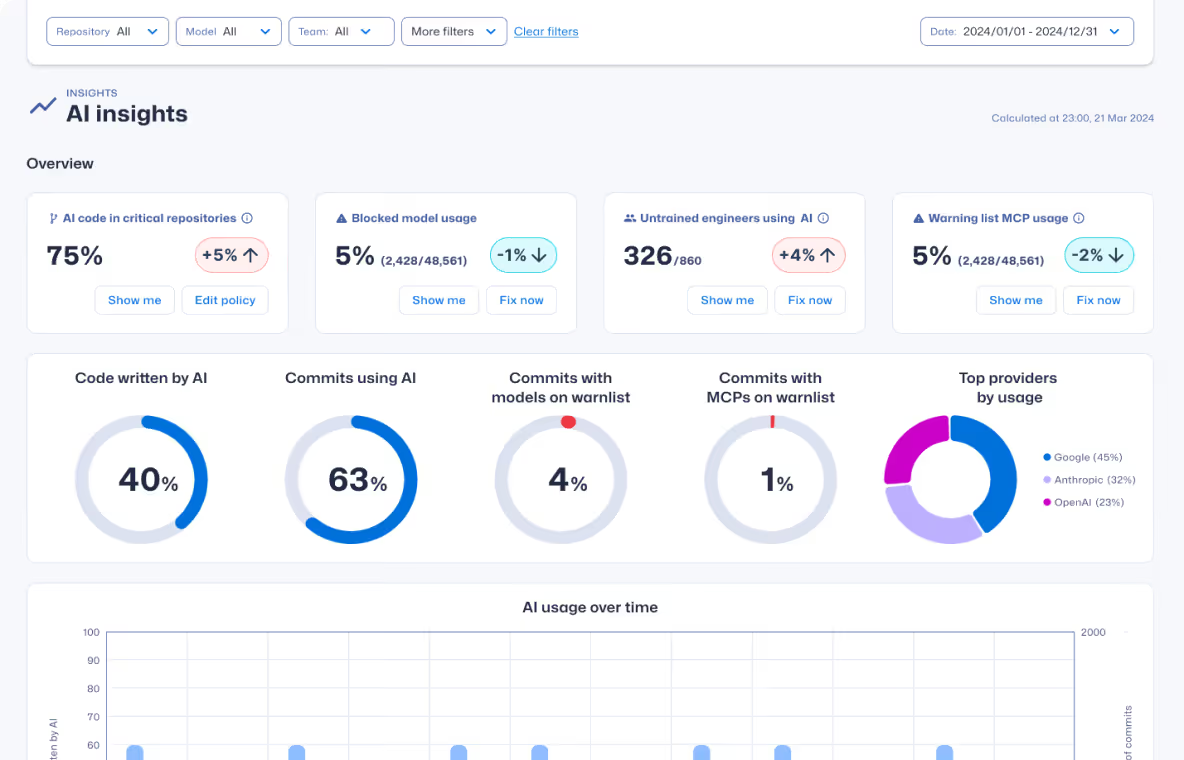
Pourquoi la gouvernance des logiciels d'IA est essentielle au cycle de vie du développement logiciel (SDLC) :
Gouvernance de l'IA
L'IA accélère le développement
L'IA étend votre chaîne d'approvisionnement logicielle
L'IA introduit des risques liés aux modèles et de nouvelles menaces
L'IA crée des lacunes potentielles en matière de responsabilité
Fonctionnalités principales

Gouverner et mettre à l'échelle en toute sécurité le développement logiciel piloté par l'IA

Les outils de sécurité applicative traditionnels détectent les vulnérabilités une fois le code écrit. La gouvernance des logiciels d'IA offre une visibilité sur l'utilisation des modèles d'IA, corrèle les signaux de risque au moment du commit et aide les organisations à aligner leur développement sur des politiques de codage sécurisé.
Réserver une démo
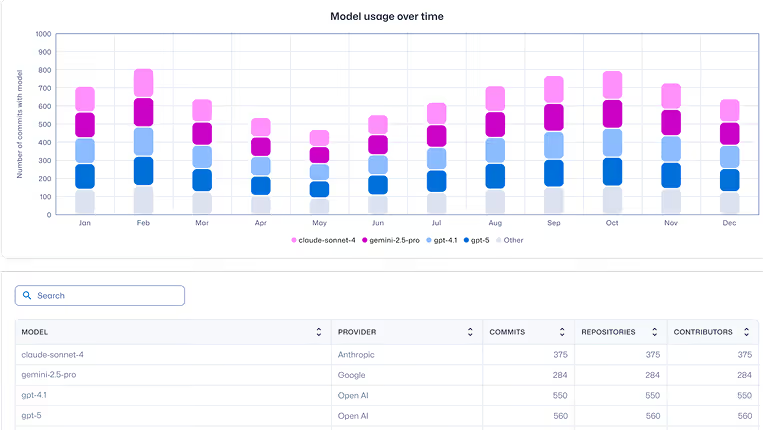
Traçabilité des outils et modèles d'IA

Traçabilité des outils et modèles d'IA

Visualisez où l'IA génère du code

Obtenez une visibilité sur les outils d'IA qui contribuent au code, afin de créer une SBOM IA vérifiable.

Détection de l'IA fantôme

Détection de l'IA fantôme

Détectez l'utilisation non autorisée de l'IA

Identifiez les outils d'IA non autorisés fonctionnant en dehors des politiques de gouvernance approuvées.
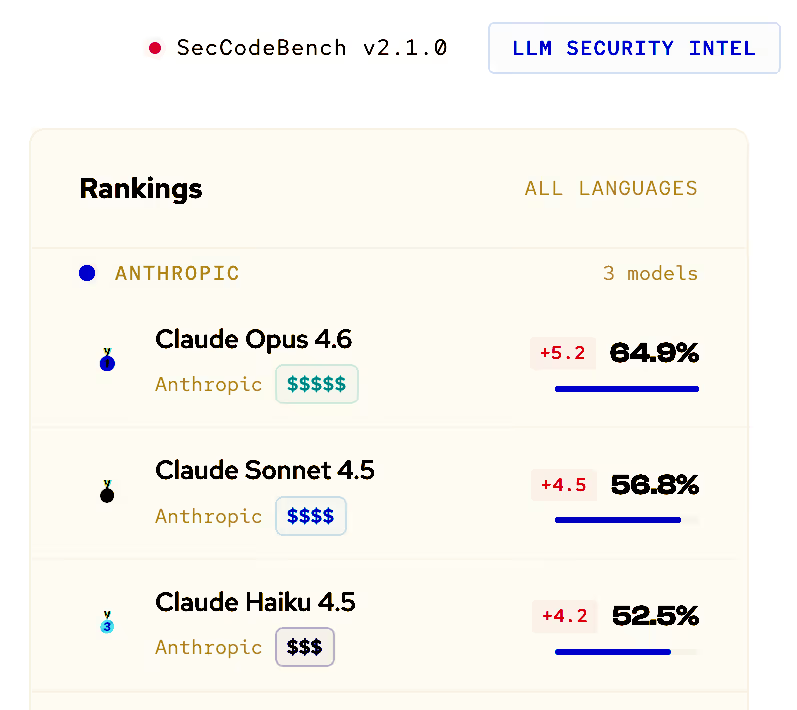
Analyse comparative de la sécurité des LLM

Analyse comparative de la sécurité des LLM

Sélection de modèles axée sur la sécurité

Obtenez des mesures de performance réelles de l'IA pour orienter l'utilisation des modèles approuvés.
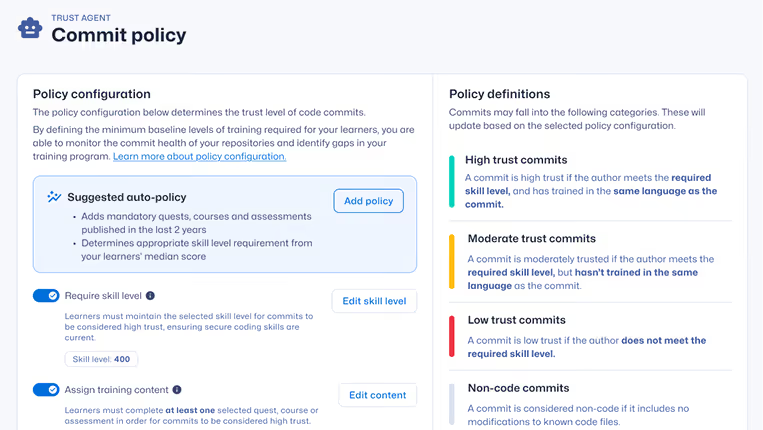
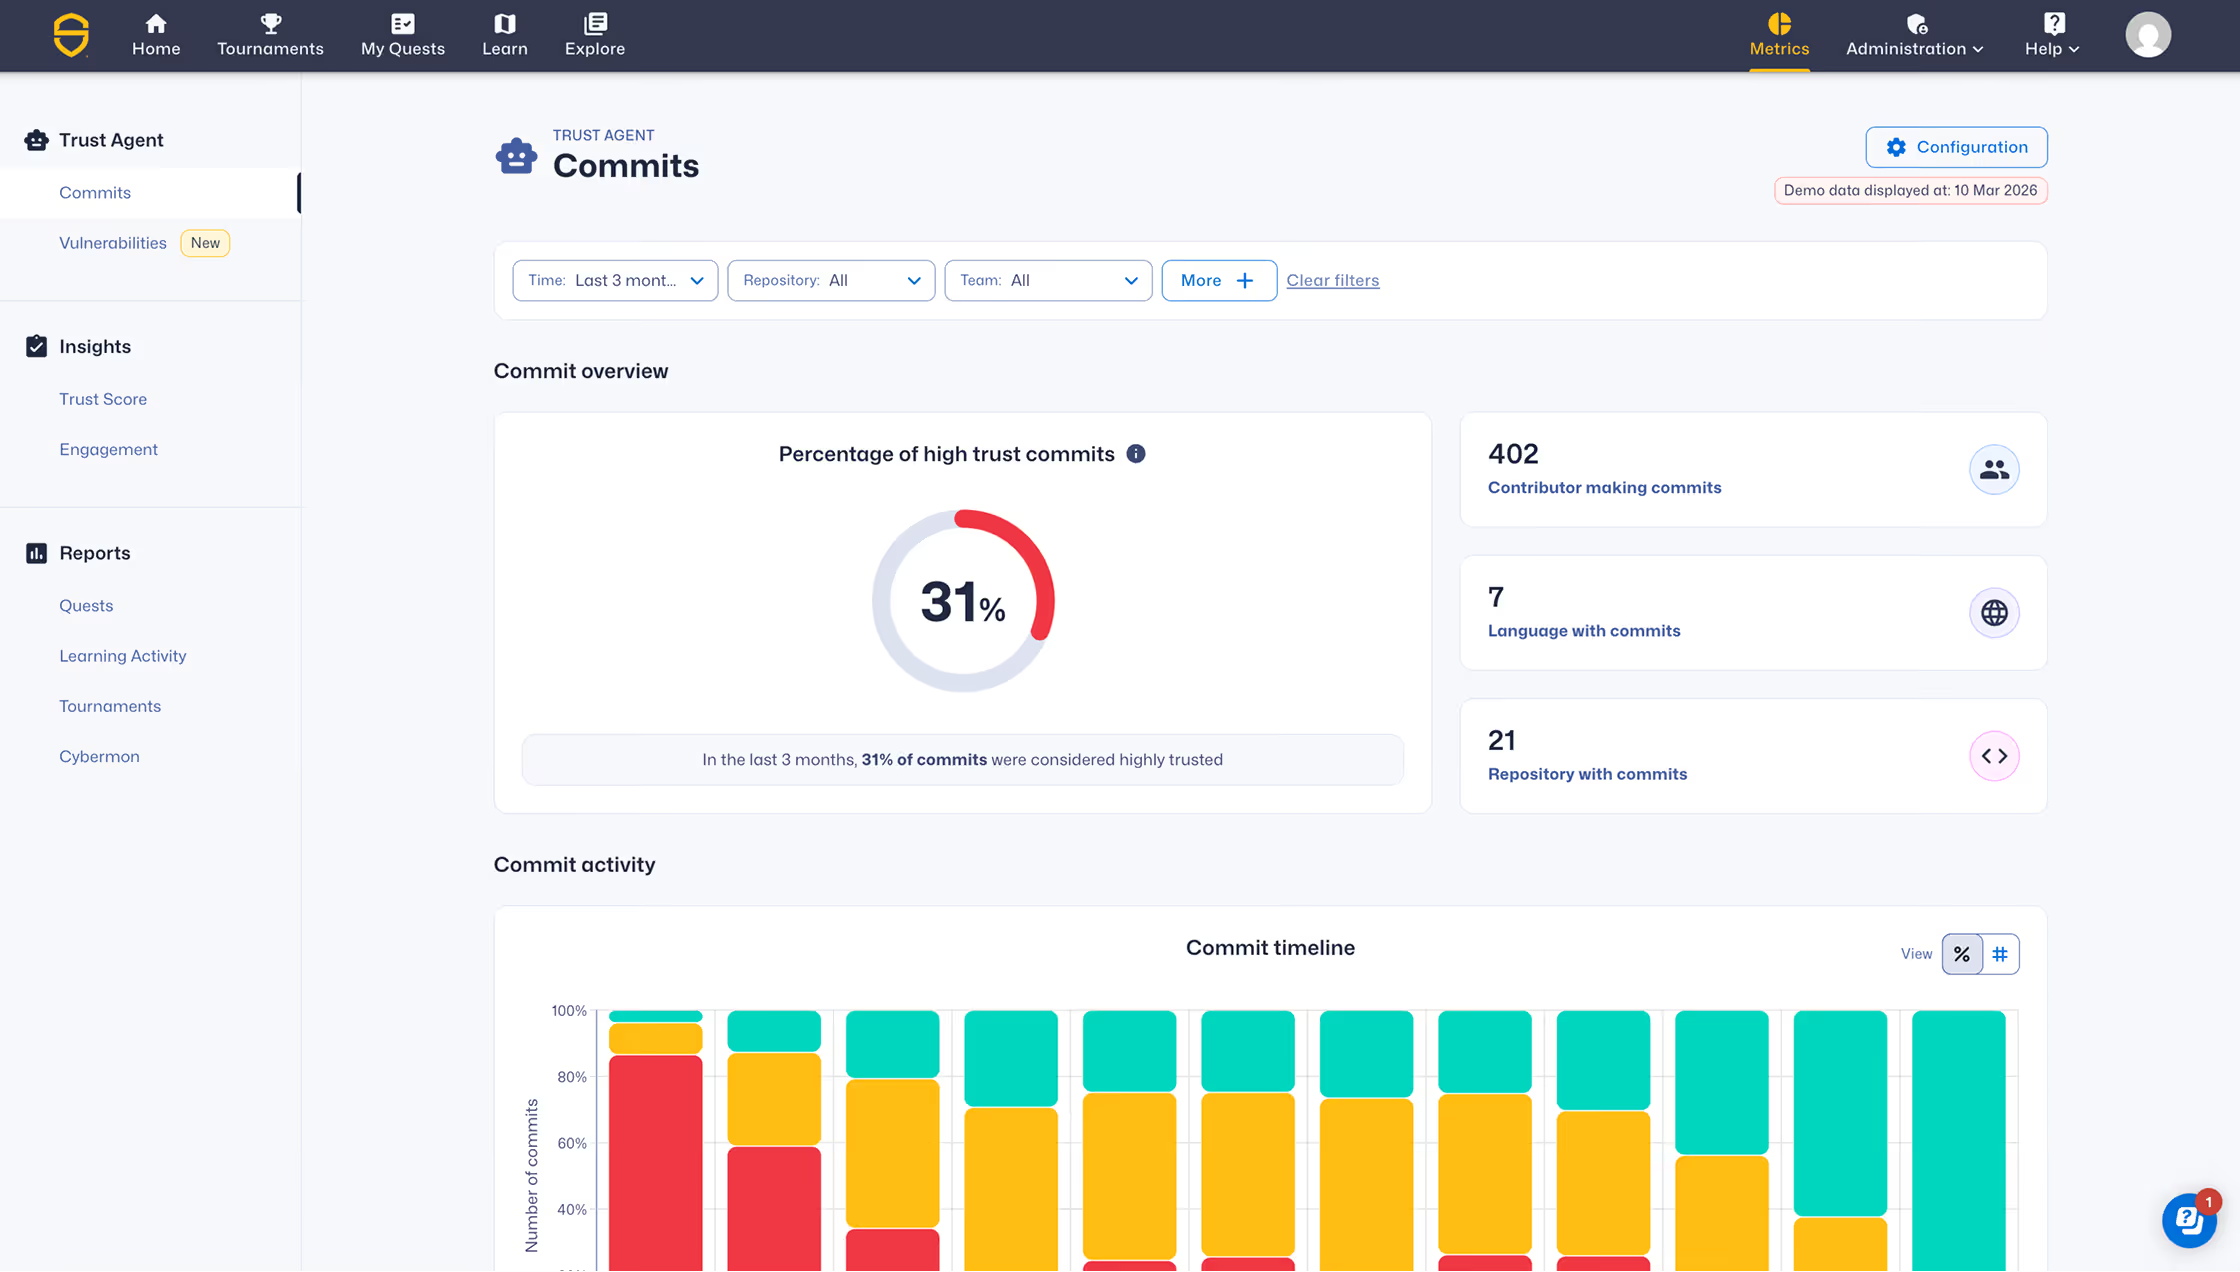
Évaluation des risques

Évaluation des risques

Comprendre les risques avant la mise en production

Corrélez les commits assistés par IA avec les signaux de risque et déclenchez un apprentissage ciblé pour réduire les vulnérabilités.
Visibilité sur les serveurs MCP

Visibilité sur les serveurs MCP

Suivi des chaînes d'approvisionnement des agents IA

Identifiez les serveurs du Model Context Protocol et comprenez comment les agents IA interagissent avec vos systèmes internes.
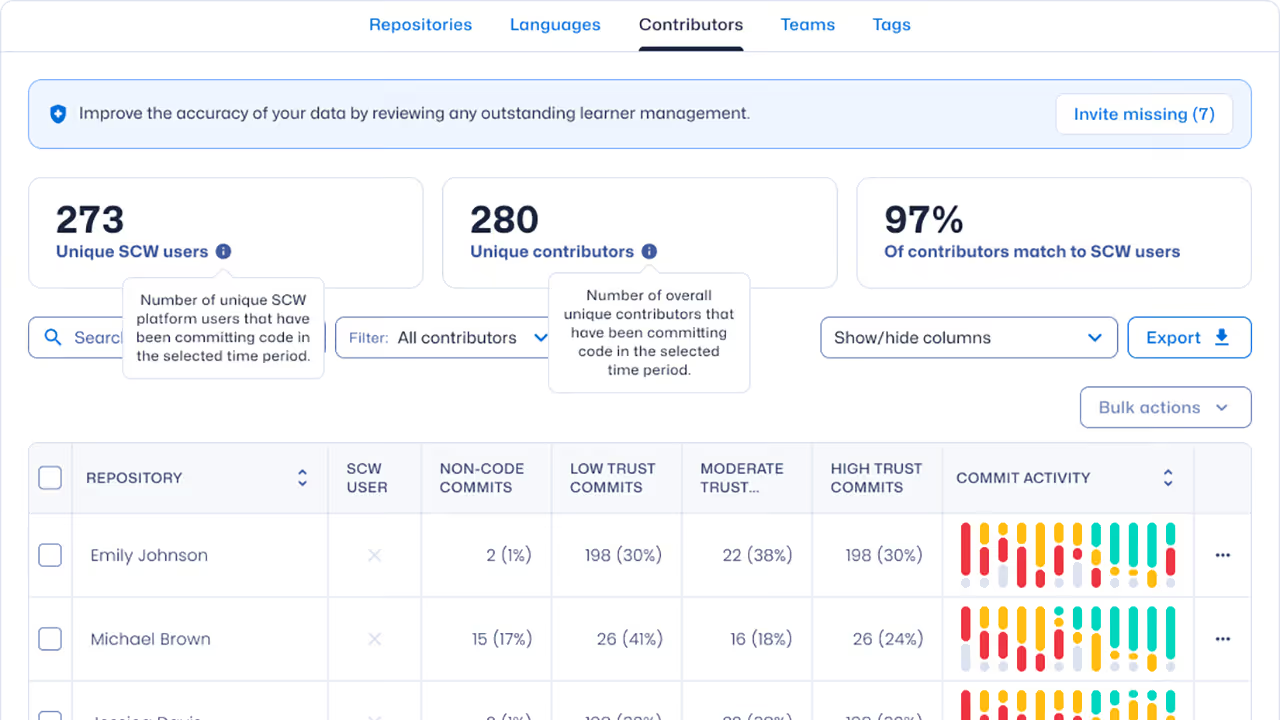
Découverte des développeurs

Découverte des développeurs

Identifier les contributeurs fantômes

Identifiez en continu les développeurs et les modèles de commit pour renforcer la responsabilité et la visibilité sur les risques.

Comment ça marche

Gouvernez le développement assisté par l'IA en quatre étapes

1
2
3
4
1

Connecter et observer

Intégrez vos dépôts et pipelines CI pour surveiller les métadonnées des commits, l'utilisation des modèles d'IA et l'activité des contributeurs.

2

Évaluer et noter

Évaluez les commits assistés par l'IA par rapport aux benchmarks de vulnérabilité et aux indicateurs du Trust Score® des développeurs.

3

Analyser et guider

Mettez en évidence les schémas de risques élevés et fournissez des informations de gouvernance alignées sur les politiques de codage sécurisé.

4

Auditer et réagir

Maintenez une nomenclature logicielle (SBOM) IA vérifiable et évaluez rapidement l'exposition en cas de compromission d'un modèle.

À qui cela s'adresse

Spécialement conçu pour les équipes de gouvernance IA

Conçu pour les responsables de la sécurité du développement logiciel à l'heure où l'IA devient un contributeur majeur au code de production.

Réserver une démo

Pour les responsables de la gouvernance de l'IA

Établissez une supervision à l'échelle de l'entreprise, alignée sur des seuils de risque et des normes de gouvernance définis.

Pour les RSSI

Démontrez une gouvernance de cybersécurité IA mesurable et maintenez une traçabilité prête pour l'audit tout au long du cycle de vie du développement logiciel (SDLC).

Pour les responsables AppSec

Donnez la priorité aux commits à haut risque et réduisez les vulnérabilités récurrentes sans augmenter vos effectifs dédiés à la revue.

Pour les responsables ingénierie

Adoptez le développement assisté par l'IA avec des garde-fous qui protègent votre vélocité sans créer de goulots d'étranglement lors des revues.

Gouvernez le développement piloté par l'IA
avant le déploiement

Découvrez où les outils d'IA génèrent du code, corrélez les commits avec les signaux de risque et maintenez une visibilité sur l'ensemble de votre chaîne d'approvisionnement logicielle basée sur l'IA.
Réserver une démo
commits
FAQ sur la plateforme de gouvernance logicielle IA

Contrôlez, mesurez et sécurisez le développement logiciel assisté par l'IA

Découvrez comment Secure Code Warrior assure l'observabilité, l'application des politiques et la gouvernance de l'IA au sein des flux de développement assistés par l'IA.

Savez-vous quels outils et modèles d'IA les développeurs utilisent ?

Oui. Secure Code Warrior offre une traçabilité complète des outils d'IA, en identifiant notamment quels LLM et agents connectés via MCP ont généré des commits spécifiques, garantissant ainsi une nomenclature logicielle (SBOM) d'IA vérifiable sur l'ensemble des dépôts.

Comment détecter l'IA fantôme dans le développement logiciel ?

L'IA fantôme désigne les outils ou modèles d'IA non approuvés, utilisés sans supervision. La plateforme détecte ces usages grâce à la traçabilité des modèles au niveau des commits, à la surveillance des dépôts et à des politiques de contrôle qui signalent toute utilisation non autorisée de l'IA.

Comment évaluer la sécurité des modèles d'IA ?

Secure Code Warrior mène des recherches indépendantes en partenariat avec des universités pour évaluer les performances des principaux LLM face aux vulnérabilités réelles. Les entreprises peuvent imposer l'utilisation de modèles approuvés et restreindre les LLM à haut risque lors du commit, en s'appuyant sur des performances de sécurité validées par la recherche.

Comment prévenir les vulnérabilités introduites par les assistants de codage IA ?

La prévention des vulnérabilités liées à l'IA nécessite une visibilité sur son utilisation, une validation conforme aux normes de sécurité, des politiques de modèles applicables et une évaluation mesurable des compétences des développeurs, tant pour les flux de travail humains qu'assistés par l'IA.

Comment sécuriser le code généré par l'IA ?

La sécurisation du code généré par l'IA nécessite une visibilité sur l'utilisation des outils d'IA, une analyse des risques au niveau des commits et une gouvernance rigoureuse des flux de développement. Secure Code Warrior offre une observabilité de l'IA, une corrélation des vulnérabilités et des indicateurs de compétences des développeurs au sein d'une plateforme unifiée de gouvernance logicielle pour l'IA.

Quelle est la différence entre la gouvernance des logiciels d'IA et l'analyse du code d'IA ?

L'analyse du code par IA examine le résultat une fois généré. La gouvernance des logiciels d'IA contrôle l'utilisation des modèles, applique des politiques dès le commit, corrèle les signaux de risque et assure une surveillance continue de la chaîne d'approvisionnement logicielle.

Vous avez encore des questions ?

Détails du support pour convaincre les clients hésitants.

Contact