La NSA vient de publier ses premières recommandations de sécurité sur le MCP. Voici ce que cela implique pour les compétences des développeurs.
L'Artificial Intelligence Security Center (AISC) de la National Security Agency a récemment publié ses premières directives formelles de cybersécurité pour le Model Context Protocol (MCP) : Model Context Protocol (MCP) : Considérations de conception de sécurité pour l'automatisation pilotée par l'IA. Ce document aborde le contrôle d'accès, la gestion des prompts, l'exécution des outils, les autorisations des agents, l'auditabilité et la gouvernance des intégrations tierces. Il s'agit des préoccupations fondamentales liées au déploiement de serveurs et d'outils MCP en environnement de production.
Alors que le développement logiciel évolue du code écrit par l'humain vers des flux de travail assistés par l'IA et des systèmes entièrement autonomes, la sécurité des protocoles de communication entre agents devient une préoccupation majeure. Ce sont des domaines dans lesquels Secure Code Warrior investit depuis un certain temps. En novembre 2025, Secure Code Warrior a lancé l'un des premiers parcours d'apprentissage dédiés à la sécurité du MCP, aidant les organisations à préparer leurs développeurs aux risques émergents associés aux protocoles de communication entre agents, aux agents IA et aux flux de travail basés sur le MCP.
À l'époque, il n'existait ni OWASP MCP Top 10 public, ni directives gouvernementales formelles spécifiquement axées sur la sécurité du MCP. Notre équipe de contenu a mené des recherches approfondies sur les défis de sécurité émergents liés aux implémentations MCP et a développé un programme pour aider les développeurs à concevoir et utiliser le MCP de manière sécurisée dans des environnements de production réels.
Nous avons maintenu ce rythme depuis. Les nouvelles directives de la NSA, l'évolution des recherches de l'OWASP sur le MCP et les exemples d'exploitation réels alimentent notre programme à mesure que le paysage des menaces se transforme.
La publication des directives formelles de la NSA renforce l'importance de ce travail et le valide. Sur les 23 problèmes de sécurité distincts soulevés par la NSA, le programme de Secure Code Warrior en couvre directement 18. À mesure que les organisations passent de l'expérimentation des systèmes autonomes à leur mise en service réelle, l'écart entre la politique de gouvernance et la réalité de l'implémentation devient un risque. Combler cet écart nécessite des compétences techniques. Les cadres de référence seuls ne suffiront pas.
Le rôle des compétences des développeurs
Au-delà des détails techniques des directives de la NSA, un thème récurrent émerge : la sécurité des systèmes basés sur le MCP dépend de la manière dont ils sont conçus. Contrôles d'accès, périmètres de confiance, validation des sorties, journaux d'audit. Rien de tout cela ne se configure de manière sécurisée tout seul.
Valider les entrées, restreindre les permissions, établir des périmètres de confiance, surveiller l'activité. Les recommandations de la NSA sont au niveau de l'implémentation. On ne peut pas les mettre en œuvre uniquement par des politiques. Elles exigent des développeurs qui comprennent ce qu'ils construisent, comment cela pourrait être détourné et pourquoi c'est important.
Alors que les organisations continuent d'adopter des flux de travail de développement assistés par l'IA et des systèmes autonomes, les compétences des développeurs sont l'un des trois piliers indispensables à l'ère des agents. Les deux autres : la visibilité sur les actions de l'IA dans votre base de code, et des garde-fous de gouvernance sur ce qu'elle peut toucher. Secure Code Warrior répond aux trois : formation des développeurs, corrélation des risques au niveau des commits avec Trust Agent, et les garde-fous et la traçabilité dont les équipes de conformité ont réellement besoin.
Couverture de Secure Code Warrior pour la sécurité MCP
Le programme de sécurité MCP et IA de Secure Code Warrior a été conçu exactement pour cela. Voici comment il s'articule.
Le contenu suivant est disponible dès aujourd'hui et couvre directement 18 des 23 problèmes de sécurité distincts soulevés par la NSA, à travers des enjeux, des exemples concrets et des recommandations. Il aide les organisations à renforcer les compétences des développeurs dans les domaines clés de la sécurité MCP : protocoles de communication entre agents, gestion des prompts, pratiques d'implémentation sécurisées et flux de travail de développement assistés par l'IA.
| NSA focus area | SCW coverage |
|---|---|
| Agent communication security |  Vulnerabilities in agents and their communication protocolsAgent communication protocolsBest practices for agent and communication protocol security |
| Prompt & output security | Direct prompt injectionIndirect prompt injectionImproper output handling |
| Agent behavior & control | Excessive agencyUnbounded consumptionInsecure plugin design |
| MCP secure coding | OS command injectionCode injectionMissing authenticationCredential expirationFunction level access controlSecurity misconfigurationSSRFInsufficient logging |
| Secure design & governance | LLM security design patternsSupply chain vulnerabilitiesVulnerable components from untrusted source (MCP variant)Improper assets management (MCP variant) |
Cette couverture n'a pas été créée pour correspondre au document de la NSA après coup. Les questions concernant la sécurité des communications entre agents, la gestion des prompts, le contrôle d'accès, la gouvernance et l'implémentation sécurisée ne sont plus des préoccupations théoriques — et notre couverture non plus. Notre programme sur les agents IA aborde les mêmes attaques réelles documentées par la NSA, en s'appuyant sur les mêmes sources de recherche, notamment l'exploit WhatsApp MCP d'Invariantlabs et les études sur l'empoisonnement d'outils. Ce sont des considérations pratiques pour les équipes déployant des systèmes basés sur l'IA aujourd'hui.
Note sur les lacunes : L'analyse reflète une couverture directe de la majorité des points soulevés par la NSA. Un petit nombre d'éléments (notamment la signature cryptographique au niveau des messages MCP et la divergence comportementale entre implémentations) représentent des domaines où notre contenu aborde le principe sous-jacent sans atteindre la profondeur recommandée par la NSA. Ces points figurent sur notre feuille de route.
Les organisations qui investissent dans la formation des développeurs parallèlement aux initiatives de gouvernance et de visibilité sont souvent mieux placées pour adopter les technologies émergentes de manière sécurisée et à grande échelle. Les compétences des développeurs ne sont qu'une partie de l'équation. Secure Code Warrior aide également les organisations à régir ce que les agents IA peuvent ou ne peuvent pas toucher dans leurs dépôts, et fournit la traçabilité exigée par la conformité et la réponse aux incidents tout au long du cycle de vie du développement.
Par où commencer pour les équipes
Les organisations cherchant à aligner la formation des développeurs sur les pratiques d'implémentation soulignées dans les directives de la NSA peuvent commencer par les parcours Python-MCP Quest et TypeScript-MCP Quest de Secure Code Warrior.
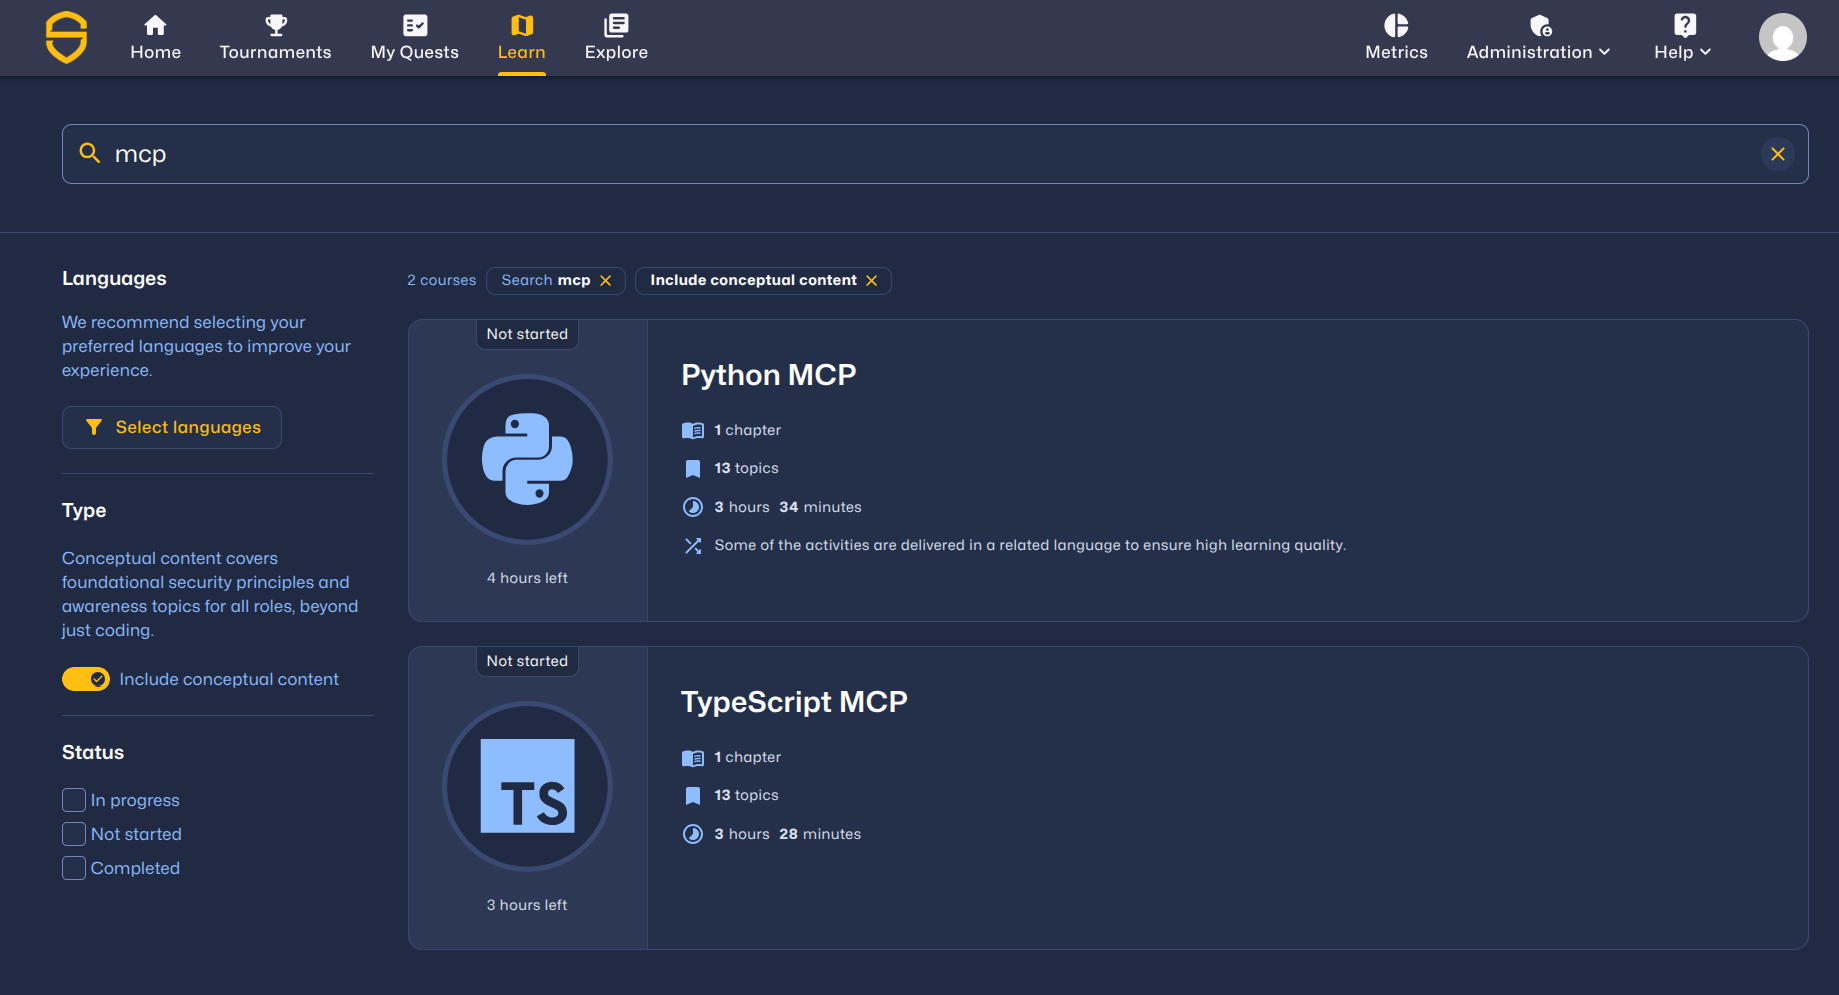
Ces parcours d'apprentissage couvrent la majorité des concepts destinés aux développeurs reflétés dans les directives et offrent une expérience pratique des considérations de sécurité spécifiques au MCP, des protocoles de communication entre agents, des pratiques d'implémentation sécurisées et des flux de travail de développement assistés par l'IA.
Pour les responsables de la sécurité évaluant comment opérationnaliser la gouvernance des logiciels d'IA, les compétences des développeurs restent l'un des contrôles les plus pratiques et mesurables disponibles. Les politiques de gouvernance établissent les attentes. La visibilité aide à identifier les risques. Les compétences des développeurs aident à réduire les risques à la source.
Conclusion
La NSA ne publie pas à la légère des recommandations en matière de cybersécurité pour les protocoles émergents. Le fait que le MCP ait justifié un document dédié témoigne de l'orientation du développement des agents et des risques réels qui y sont associés.
Le programme de formation de Secure Code Warrior sur le MCP et la sécurité de l'IA couvre déjà bon nombre des pratiques de mise en œuvre et des considérations de sécurité soulignées dans ces recommandations. Celles-ci renforcent l'importance d'une mise en œuvre sécurisée, d'une gouvernance rigoureuse et de la montée en compétences des développeurs comme piliers d'une adoption responsable de l'IA.
L'adoption du MCP s'accélère et les défis de sécurité qui l'accompagnent ne sont pas théoriques. À mesure que les systèmes basés sur le MCP passent en production, la mise en œuvre sécurisée, la visibilité, la gouvernance et la traçabilité deviennent essentielles. Secure Code Warrior se place au cœur de ces enjeux : en formant les développeurs à mesure que les outils évoluent, en contrôlant les accès des agents IA à vos dépôts, et en assurant la traçabilité requise pour la conformité et la réponse aux incidents.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.

Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
