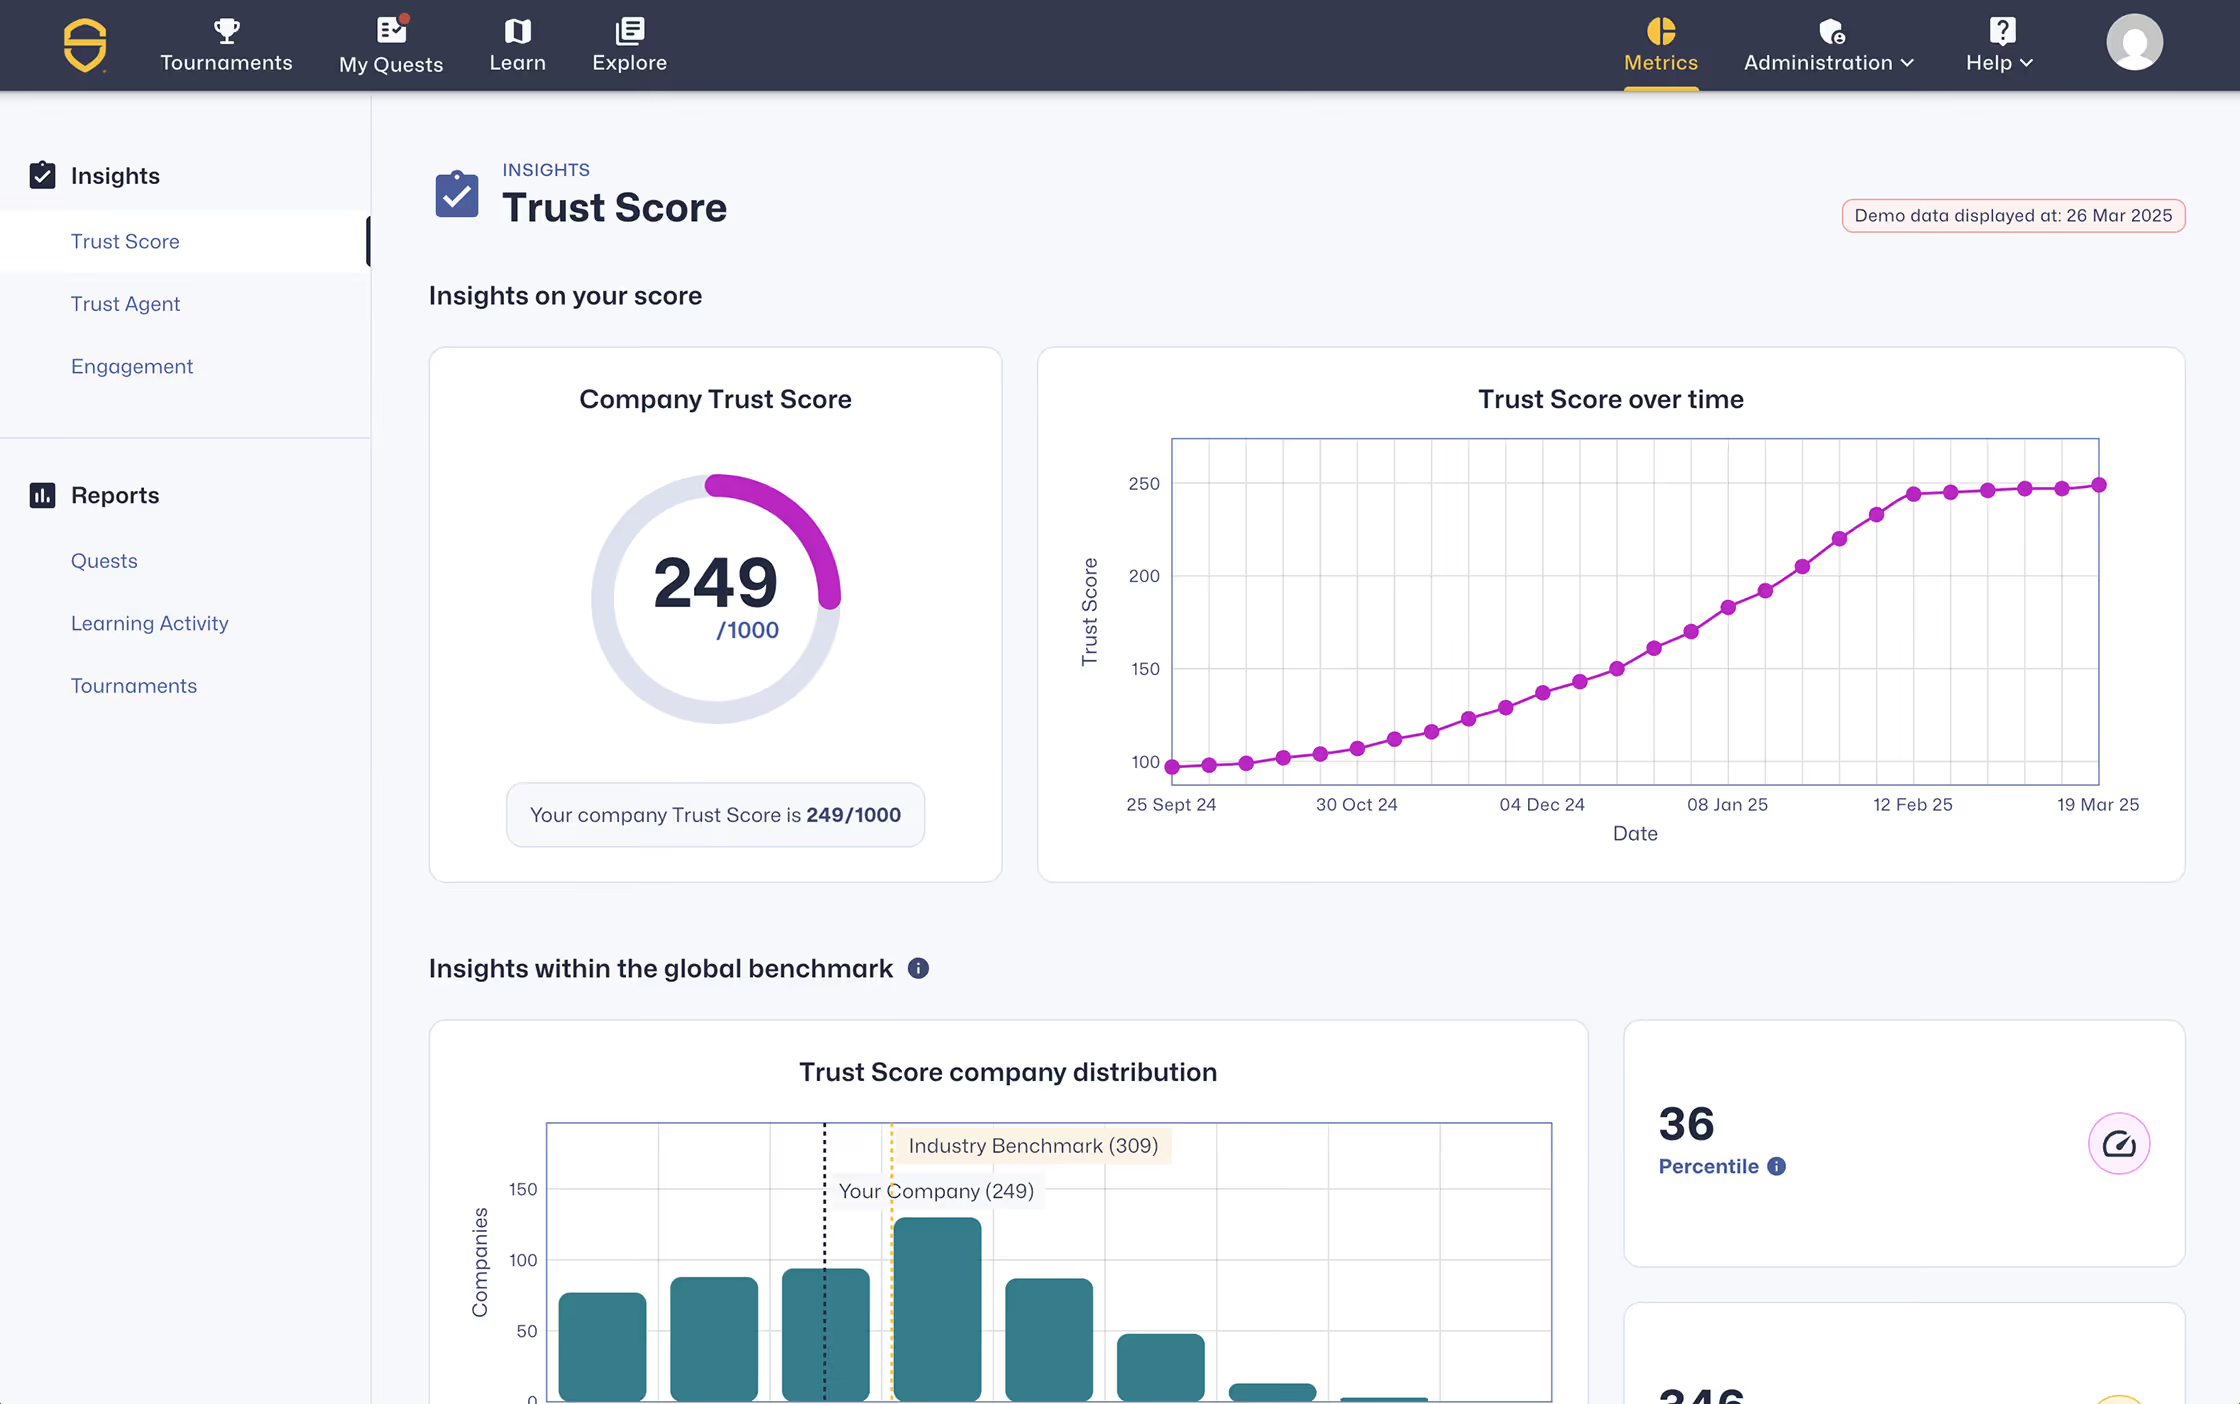
Avez-vous surestimé la maturité de votre organisation en matière de sécurité ?
Une version de cet article a été publiée dans Dark Reading. Il a été mis à jour et syndiqué ici.
Alors que la plupart des entreprises naviguent entre croissance, innovation et transformation numérique, il est naturel que certains domaines restent en chantier à mesure qu'une société se développe. C'est souvent le cas du programme de cybersécurité d'une organisation, surtout lorsque les responsables de la sécurité luttent pour garder une longueur d'avance sur les nouvelles menaces, vulnérabilités et évolutions technologiques qui augmentent l'exposition aux risques.
Cependant, avec une pénurie persistante de compétences qui contraste avec le déluge de code produit pour répondre aux besoins logiciels mondiaux, de nombreuses entreprises prennent du retard dans leur stratégie de cybersécurité et leur infrastructure. Et alors que le secteur semble obsédé par une approche basée sur les outils, la puissance des compétences humaines est souvent négligée dans un programme défensif efficace.
Il est temps d'évaluer honnêtement notre maturité globale en matière de cybersécurité et d'identifier les gains rapides et viables qui s'offrent à nous.
La maturité durable en cybersécurité est un processus.
Le grand public a tendance à penser que chaque entreprise dispose d'un programme de cybersécurité robuste et que la protection se résume à choisir le bon logiciel, puis à l'activer comme un bouclier pour stopper net les cybercriminels. Pourtant, alors que 2022 a été l'une des pires années jamais enregistrées en matière d'incidents cyber — avec notamment la prise en otage par ransomware de l'ensemble du gouvernement costaricien —, bien des professionnels de la sécurité aimeraient que ce soit aussi simple.
Si de nombreux secteurs — en particulier la finance — sont guidés par la conformité et soumis à des cadres réglementaires de plus en plus complexes imposant des mesures de sécurité rigoureuses, la réalité montre que la plupart des organisations manquent de cyber-résilience. Plus de la moitié des grandes entreprises à l'échelle mondiale ne parviennent pas à bloquer efficacement les cyberattaques, ni à détecter et corriger rapidement les vulnérabilités exploitées.
Même les organisations considérées comme avancées, dotées d'un programme mature et défini englobant le trio gagnant des personnes, des processus et des technologies, peuvent peiner à suivre le rythme effréné du paysage des menaces. Un domaine critique où beaucoup d'entreprises échouent est la sensibilisation à la sécurité basée sur les rôles, en particulier pour l'équipe de développement. Bien que chaque personne dans une organisation doive comprendre son rôle dans la réduction de la surface d'attaque, ceux qui manipulent le code au quotidien pourraient être les moteurs d'une approche de la sécurité véritablement transformationnelle... s'ils étaient correctement formés.
Un programme de sécurité défensive global exige une amélioration continue, ainsi qu'une attention toute particulière portée à la solidité des fondations. Si ces dernières reposent principalement sur des outils, il y a fort à parier que le niveau de maturité réel est inférieur à celui escompté par les responsables de la sécurité. Une étude du Ponemon Institute a révélé que 53 % des entreprises n'étaient pas convaincues de l'efficacité de leur arsenal technologique de sécurité face aux failles. De plus, l'erreur humaine étant l'une des causes principales du succès des cyberattaques, quelle que soit la taille de l'organisation, exclure les développeurs d'une démarche stratégique de montée en compétences en sécurité revient à jouer avec le feu.
Faites des développeurs le moteur de l'excellence en sécurité logicielle
La vérité inconfortable concernant les cyberattaques est que, dans presque tous les cas, les attaquants ont un avantage net sur l'entreprise ciblée, quel que soit son niveau de maturité en matière de sécurité. Ils disposent du temps, des outils et de la motivation nécessaires pour rechercher méticuleusement toute faiblesse à exploiter, se consacrant à percer les défenses pour atteindre leur but.
Les organisations, quant à elles, jonglent avec les besoins de l'entreprise et des clients. Bien qu'elles ne puissent se permettre le risque immense d'une cyberattaque paralysante, il n'est pas pratique de ralentir les opérations pour accommoder une abondance de contrôles de sécurité qui pourraient finir par entraver la performance. C'est là que les développeurs formés à la sécurité deviennent un facteur clé de la cyberdéfense.
Bien qu'il soit établi depuis longtemps que les développeurs n'ont traditionnellement pas été habilités à partager la responsabilité de la sécurité de manière significative, cela peut et doit changer. Les organisations peuvent créer des parcours de montée en compétence viables pour les développeurs, mais elles doivent choisir des options de formation qui proposent un contenu pertinent et adapté à leur réalité. Au minimum, cela doit être transmis dans les langages et frameworks qu'ils utilisent activement, et traiter les vulnérabilités qu'ils sont le plus susceptibles de rencontrer dans leur code.
Lorsque les formations sont conçues en tenant compte du flux de travail des développeurs, il devient bien plus probable de voir les mauvaises pratiques de codage — terreau des vulnérabilités et des erreurs de configuration courantes — céder la place à de bons réflexes sécurisés qui améliorent durablement la qualité logicielle. Rien que cette année, les logiciels de mauvaise qualité ont coûté 2 410 milliards de dollars aux États-Unis, un écueil qui ne pourra être résolu qu'en brisant la spirale des erreurs alimentant une dette technique risquée.
Il faut un engagement à l'échelle de l'organisation pour un programme de sécurité plus positif et holistique ; un programme qui exploite le pouvoir humain nécessaire pour faire la différence sur les problèmes liés aux personnes. Et si éviter de faire la une des journaux demain est essentiel, cela vaut certainement l'effort.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur l'humain, en formant plus de 200 ambassadeurs de la sécurité et en obtenant une réduction mesurable des risques.

Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

Comment « Game of Codes » guide le groupe IAG vers un avenir de codage plus sécurisé
IAG Group est la société mère de nombreuses compagnies d'assurance de premier plan dans la région Asie-Pacifique, couvrant des millions de clients pour un volume de primes annuel d'environ 11,4 milliards de dollars australiens.

Pilotez votre programme de codage sécurisé depuis votre outil d'IA
Suivez la progression de la formation, rédigez des Quests et générez des rapports sur votre programme de codage sécurisé SCW depuis n'importe quel outil d'IA compatible MCP. Inclus dans chaque plan SCW.

PHP2Shell : comment l'IA a réduit le délai de correction de quelques jours à quelques heures
PHP2Shell : comment l'IA a réduit le délai de correction de plusieurs jours à quelques heures, et pourquoi les équipes de sécurité doivent repenser leur approche des anciennes vulnérabilités et de la dette technique.
Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.