L'IA dans le cycle de vie du développement : démêler le vrai du faux en matière de sécurité
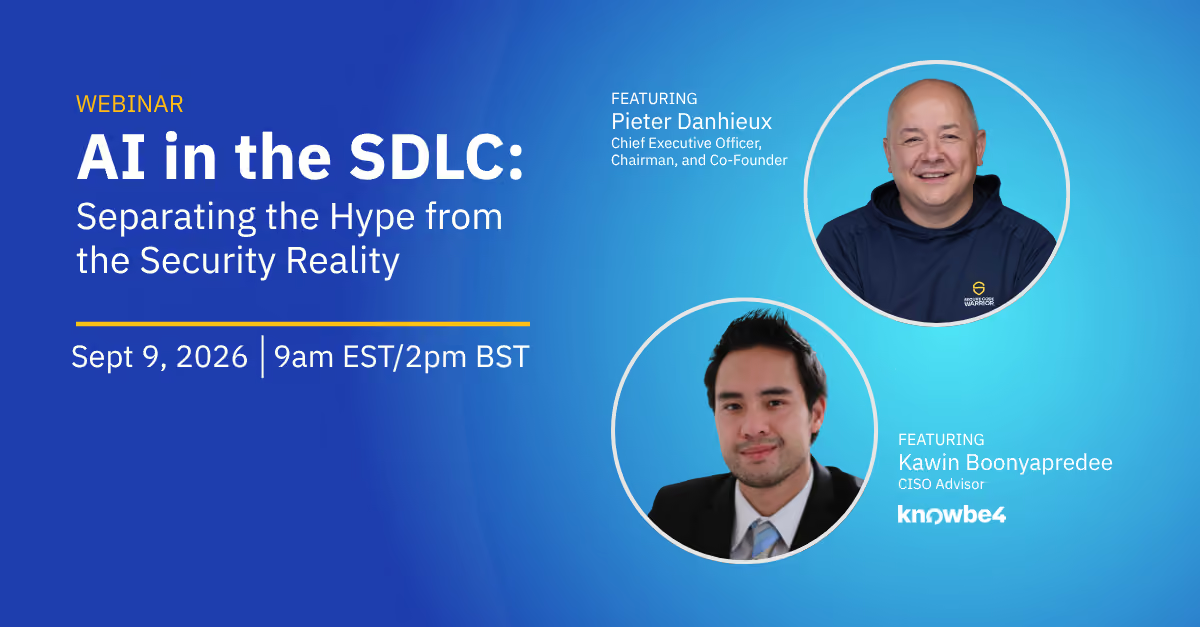
L'IA dans le cycle de vie du développement logiciel, en partenariat avec KnowBe4 : Kawin Boonyapredee (conseiller CISO, KnowBe4) et Pieter Danhieux (PDG, SCW) analysent les risques de sécurité du code généré par IA.
Le développement de l'IA autonome n'est plus une perspective d'avenir, c'est le défi de sécurité auquel de nombreux responsables informatiques d'entreprise sont déjà confrontés. Selon les données de McKinsey, 31 % des entreprises ont déjà mis en production au moins un agent IA, et nombre de ces pionniers évoluent dans des secteurs hautement réglementés et à haut risque, tels que la banque, les services financiers et la santé.
La mise en œuvre de cette technologie progresse bien plus vite que la réglementation, et les signaux d'alerte sont préoccupants. Une étude menée par Secure Code Warrior et l'Université RMIT révèle qu'il n'existe aucun modèle universellement sécurisé et que le code généré par l'IA comporte en moyenne 15 vulnérabilités par base de code. Il s'agit d'un vecteur de menace puissant et croissant que chaque développeur — voire chaque « développeur citoyen » — doit comprendre et contrer avant toute mise en production.
Plus tôt cette année, KnowBe4 et Secure Code Warrior ont annoncé un partenariat stratégique visant à intégrer une suite spécialisée de contenus de codage sécurisé à la bibliothèque de simulation d'attaques et de formation de KnowBe4, afin d'offrir une sensibilisation fondamentale à la sécurité aux organisations occupant des rôles techniques. Aujourd'hui, ils s'associent à deux experts en sécurité de renom, Kawin Boonyapredeeto, conseiller CISO chez KnowBe4, et Pieter Danhieux, PDG et cofondateur de Secure Code Warrior, pour partager leur expertise sur le développement et la mise en œuvre assistés par l'IA, ainsi que sur les points essentiels à connaître pour utiliser ces outils de manière sûre et efficace au sein de votre organisation.
Ils présenteront les conférences clés suivantes :
Le développeur autonome : architecturer l'avenir de la livraison logicielle
Kawin Boonyapredee, conseiller CISO
Le développement de logiciels et d'applications a connu une évolution fondamentale, passant des cartes perforées rigides des années 1950 aux frameworks de programmation modernes, hautement évolutifs et axés sur l'abstraction. Aujourd'hui, l'industrie se trouve au seuil de son changement de paradigme le plus disruptif à ce jour : l'émergence de l'intelligence artificielle en tant que développeur de logiciels autonome.
Cette présentation pour cadres explore la trajectoire des méthodologies de développement, de l'invention des compilateurs et de l'intégration continue à l'ère actuelle des agents IA axés sur des objectifs et des essaims génératifs. Nous analyserons comment les grands modèles de langage (LLM) et les architectures d'agents avancées automatisent les tâches routinières, la génération de code standard et le débogage de base. Plus important encore, ce changement démocratise le codage tout en élevant le niveau d'abstraction auquel les organisations doivent opérer.
Pour les dirigeants et les responsables techniques, il est crucial de comprendre ce changement. Les ingénieurs ne sont plus de simples contributeurs individuels écrivant chaque ligne de code ; ils évoluent rapidement vers un rôle d'orchestrateurs d'IA. Cette fonction exige de passer de l'implémentation manuelle à une réflexion systémique de haut niveau : définir les spécifications, établir des garde-fous architecturaux, configurer le contexte pour les agents IA et vérifier rigoureusement les systèmes qui en résultent.
Tous les LLM sont-ils aussi performants (ou médiocres) pour générer du code sécurisé ?
Pieter Danhieux, PDG et cofondateur de Secure Code Warrior
Dans cette présentation, nous dévoilons les résultats inédits du SCW AI Trust Index, une étude et un benchmark à grande échelle qui évaluent le comportement en matière de sécurité des principaux modèles de codage par IA issus de divers fournisseurs, en mesurant la fréquence à laquelle ils génèrent du code vulnérable dans des scénarios de développement logiciel courants.
Nos recherches révèlent un constat frappant : aucun modèle n'est universellement sécurisé, et le code généré par IA contient en moyenne 15 vulnérabilités par base de code.
Nous analysons les modèles de vulnérabilité répétables et prévisibles issus du code généré par IA et explorons les implications pour les organisations intégrant l'IA dans leurs chaînes d'approvisionnement logicielles. Les participants découvriront comment le code généré par IA introduit une nouvelle « couche fantôme » au sein du cycle de vie du développement logiciel (SDLC), comment détecter l'influence de l'IA et des MCP dans les pipelines de développement, et comment les équipes de sécurité peuvent réduire les risques lors du déploiement d'outils et d'agents de codage par IA à grande échelle.
Ce benchmark évalue le code généré par les modèles sur diverses tâches de développement, notamment :
- Flux d'authentification
- Validation des entrées
- Opérations de base de données
- Intégrations d'API
- Utilisation de la cryptographie
Ces recherches mettent en lumière l'émergence d'une couche de risque jusqu'ici inexplorée dans les pipelines de développement logiciel modernes : le code généré par IA, susceptible d'atteindre la production sans visibilité ni validation de sécurité adéquates. Cette présentation abordera la méthodologie d'évaluation, l'analyse des vulnérabilités à travers différents modèles, ainsi que des techniques concrètes pour limiter les risques dans les environnements de développement assistés par l'IA.
Si vous souhaitez faire des choix plus sécurisés, rentables et pertinents lors de l'intégration d'outils d'IA dans votre stack technique, ce webinaire est incontournable.
Découvrez d'autres événements et webinaires
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur l'humain, en formant plus de 200 ambassadeurs de la sécurité et en obtenant une réduction mesurable des risques.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.