Analyse approfondie : Gros plan sur la vulnérabilité zero-day de MOVEit
Les cyberattaques visant la chaîne d'approvisionnement logicielle deviennent de plus en plus courantes, déclenchant une vague de changements législatifs au niveau du gouvernement américain, tandis que les entreprises s'efforcent d'atténuer leur vaste profil de risque et d'améliorer rapidement la qualité de leurs logiciels. Rien que cette année, trois vulnérabilités zero-day ont été liées à des services de partage de fichiers, la plus importante et la plus destructrice étant l'exploitation massive de MOVEit.
Mené par le groupe de ransomware CL0P, l'incident MOVEit domine l'actualité de la cybersécurité depuis un certain temps, avec plus de 1 000 organisations touchées. Ce nombre ne cesse de croître, faisant de cette attaque l'une des plus puissantes contre la chaîne d'approvisionnement logicielle depuis SolarWinds en 2021.
Le catalyseur de cette violation généralisée était un ensemble de vulnérabilités par injection SQL, ayant finalement reçu un score de gravité de 9,8 sur 10 de la part du MITRE. L'injection SQL est la bête noire des professionnels de la sécurité depuis la fin des années 90 et, bien qu'il s'agisse d'un problème assez simple à corriger, elle continue de se frayer un chemin dans les logiciels modernes et d'offrir un accès privilégié aux données sensibles pour les acteurs malveillants.
Le scénario MOVEit diffère quelque peu de ce que beaucoup de développeurs et de professionnels de la sécurité applicative ont pu connaître jusqu'ici, et vous pouvez tester vos compétences en matière d'élimination d'injections SQL dans une simulation en direct juste ici :
>>> JOUER À LA MISSION MOVEit
La vulnérabilité : injection SQL
Comment l'injection SQL a-t-elle été utilisée exactement pour exploiter l'application de transfert de fichiers MOVEit de Progress Software ?
Le groupe de ransomware CL0P a pu exploiter la vulnérabilité d'injection SQL CVE-2023-34362, leur accordant un accès illimité et non autorisé à la base de données de MOVEit. À partir de là, ils ont pu installer LEMURLOOT, un shell web qui leur a finalement permis d'exécuter plusieurs processus critiques à haut risque, tels que la récupération des paramètres système, l'énumération de la base de données SQL, l'extraction de fichiers du système MOVEit Transfer et la création d'un nouveau compte avec des privilèges d'administration complets.
Inutile de dire que ce vecteur d'attaque peut être le résultat d'une erreur relativement simple — que l'on pourrait attribuer à l'utilisation persistante de mauvaises pratiques de codage — mais son potentiel à causer des problèmes durables au niveau de l'entreprise est immense.
Similaire à l'exploitation de MOVEit, examinons cette explication de l'injection SQL, qui simule la méthode d'injection et d'exécution de SQL malveillant :
Cette chaîne de requête et cette variable :
string emailAddress = "contact@scw.com";
var query = $"SELECT u.UserName From Users as u WHERE u.Email = '{emailAddress}'";
donneront la requête suivante :
var query = $"SELECT u.UserName From Users as u WHERE u.Email = 'contact@scw.com'";
… et avec une saisie malveillante conçue à cet effet :
string emailAddress = "contact@scw.com'; DELETE FROM Invoices WHERE Id = 2;--";
var query = $"SELECT u.UserName From Users as u WHERE u.Email = '{emailAddress}'";
cela devient :
var query = $"SELECT u.UserName From Users as u WHERE u.Email = 'contact@scw.com'; DELETE FROM Invoices WHERE Id = 2;--'";
À quoi cela ressemble-t-il en cours d'exécution ?
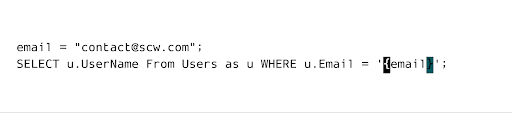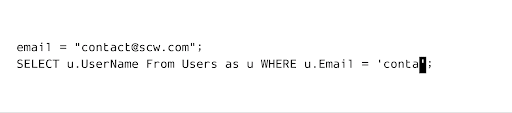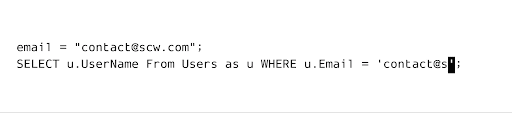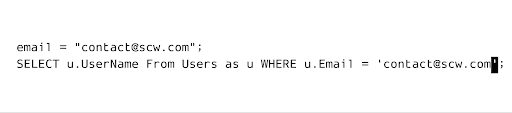
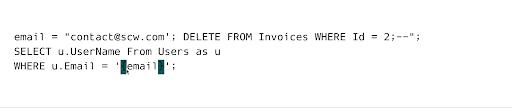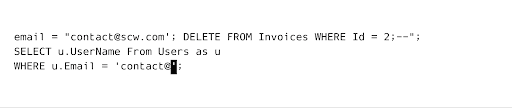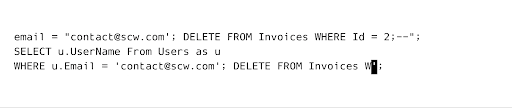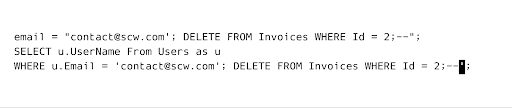
Notez qu'en raison de la concaténation de chaînes, l'entrée est interprétée comme une syntaxe SQL. Tout d'abord, un guillemet simple est ajouté pour garantir que l'instruction SELECT est une syntaxe SQL valide. Ensuite, un point-virgule est ajouté pour terminer la première instruction.
Une fois cela en place, une instruction DELETE valide est ajoutée, suivie de deux tirets pour mettre en commentaire les caractères restants (le guillemet simple). Une instruction UPDATE pourrait tout aussi facilement être ajoutée, par exemple, si le SQL malveillant visait à modifier les rôles ou les mots de passe des utilisateurs.
Essayez par vous-même dans cette mission interactive :
>>> JOUER À LA MISSION MOVEit
Bien qu'assez simple, l'injection SQL reste un vecteur d'attaque puissant et bien trop courant. Dans le cas de MOVEit, cet exploit a permis l'installation d'une porte dérobée dommageable, suivie d'une série d'attaques d'une gravité similaire.
Comment atténuer le risque d'injection SQL ?
Pour toute entreprise utilisant MOVEit dans ses activités, il est impératif de suivre les conseils de remédiation recommandés par Progress Software. Cela inclut, sans s'y limiter, l'application des correctifs de sécurité en priorité absolue.
Pour l'injection SQL en général, consultez notre guide complet.
Vous souhaitez en savoir plus sur l'écriture de code sécurisé et la réduction des risques ? Essayez gratuitement notre défi d'injection SQL.
Si vous souhaitez obtenir davantage de conseils de codage gratuits, découvrez Secure Code Coach pour vous aider à maîtriser les meilleures pratiques de codage sécurisé.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.

Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
