Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

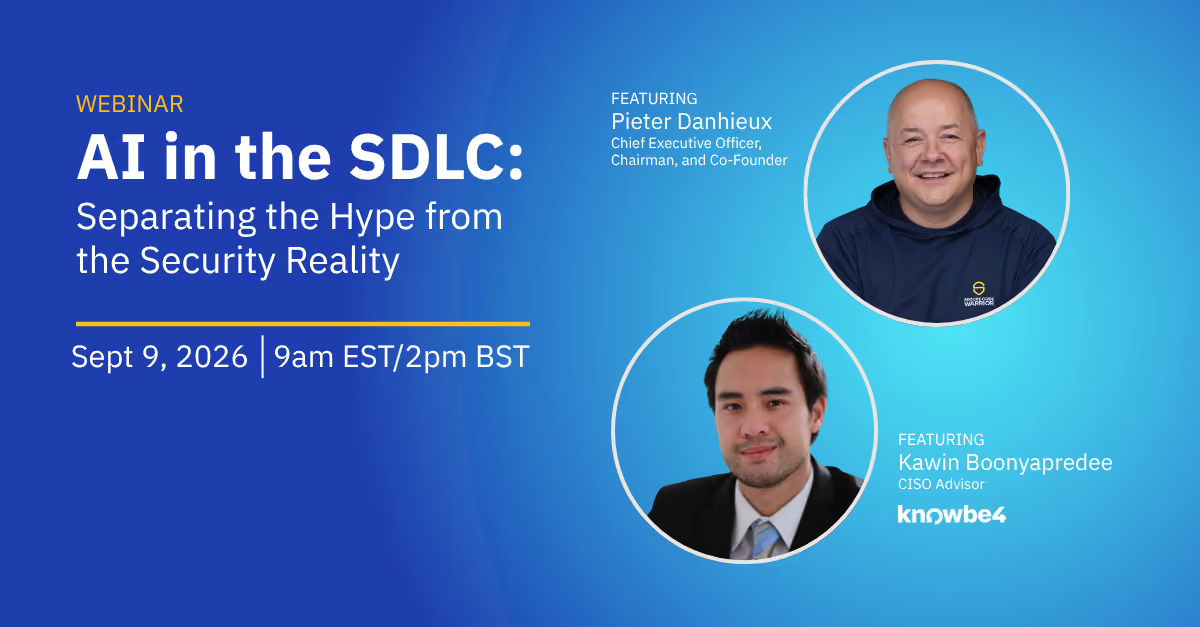
KI im SDLC: Trennung von Hype und Sicherheitsrealität
KI im SDLC, präsentiert in Partnerschaft mit KnowBe4: Kawin Boonyapredeeto (KnowBe4) und Pieter Danhieux (SCW) analysieren die Sicherheitsrisiken von KI-Code.
Deutscher OWASP Tag 2026
Secure Code Warrior sponsert den Deutschen OWASP Tag 2026 und bringt AppSec-Experten zusammen, um Best Practices für sichere Entwicklung, Betrieb und Tests zu erkunden.
AdelaideSEC
Secure Code Warrior veranstaltet ein Turnier für sicheres Codieren auf der AdelaideSEC. Entwickler und Sicherheitsexperten treten an, um reale Schwachstellen zu identifizieren und zu beheben.
Black Hat USA 26
Secure Code Warrior stellt auf der Black Hat USA 2026 in Las Vegas aus. CEO Pieter Danhieux, CCO Fatemah Beydoun und CPTO Alex Bullen werden vor Ort sein – buchen Sie ein Meeting!
FS-ISAC APAC Summit
Wir können es kaum erwarten, den FS-ISAC APAC Summit am 14.–15. Juli 2026 in Singapur zu sponsern! Besuchen Sie Stand #8, um sich mit unserem Team zu vernetzen, und verpassen Sie nicht Pieter Danhieux am 14. Juli um 13:15 Uhr in Heliconia 3401.
Gartner Security & Risk Management Summit 2026
Wir freuen uns, den Gartner Security & Risk Management Summit in London vom 22. bis 24. September 2026 zu sponsern! Vernetzen Sie sich mit unserem Team, um zu sehen, wie Secure Code Warrior Organisationen hilft, KI-generierten Code zu verwalten.

OWASP Global AppSec USA
Stolz darauf, Silbersponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Bestehen feiert! Besuchen Sie uns und über 800 Experten für Anwendungssicherheit!

Die Zukunft der entwicklergesteuerten Sicherheit: Integration von Checkmarx SAST und SCW
Diese Integration schließt die Lücke zwischen Schwachstellenerkennung und -behebung und stattet Entwickler genau im richtigen Moment mit den passenden Lernressourcen aus.

Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie DevSecOps-Vordenker und Branchenexperten bei einer Podiumsdiskussion über die kritische Rolle von DevSecOps bei der Gestaltung der heutigen und zukünftigen Softwareentwicklung.
Von Schatten-KI zu KI-Software-Governance: Transparenz in Ihrer Codebasis zurückgewinnen
Erfahren Sie von Matias Madou (CTO) und Tamim Noorzad (Director of Product), wie KI-Software-Governance die Transparenz und Einblicke bietet, die für die Verwaltung KI-gestützter Entwicklung im großen Maßstab erforderlich sind.

OWASP Global AppSec EU
Wir können es kaum erwarten, die OWASP Global AppSec EU Konferenz zu sponsern, die ihr 25-jähriges Bestehen vom 22. bis 26. Juni 2026 im Austria Center in Wien feiert. Besuchen Sie uns und über 800 Experten!

OWASP BASC
Wir freuen uns, die OWASP BASC am 11. April in Boston, MA zu sponsern. Dies ist die führende Konferenz für Anwendungssicherheit, die Sicherheitsexperten, Entwickler und Forscher zusammenbringt.

OT Summit Madrid
Besuchen Sie uns auf dem OpenText Summit Madrid 2026, einem Präsenzevent, das zeigt, wie KI, Cloud und sicheres Informationsmanagement eine neue Generation intelligenter Unternehmen antreiben.
Cyber Security Summit
Der Cyber Security Summit findet am 28. und 29. April statt und ist eine hochkarätige Konferenz, die Top-Experten, Innovatoren und Aussteller zusammenbringt. Verpassen Sie nicht die Gelegenheit, an unserem Stand vorbeizuschauen!
Entwickler-Sicherheitskompetenz: Beschleunigung der Schwachstellenbehebung mit integriertem AST und Upskilling
Hören Sie auf, Schwachstellen nur zu finden, und fangen Sie an, sie endgültig zu beheben. Das Erkennen eines Fehlers ist nur die halbe Miete. Um echtes Secure by Design zu erreichen, müssen Sicherheitserkenntnisse in eine schnelle, effektive Behebung umgesetzt werden.

Mit Zuversicht nach links verlagern: Sicherheit nativ im Entwickler-Workflow verankern
Wir bringen Branchenexperten von SCW und Checkmarx zusammen, um Best Practices für die nahtlose Integration von Sicherheit in Ihren Entwicklungsprozess zu teilen.
Virtueller Gipfel für Produktsicherheit
Secure Code Warrior ist stolz darauf, für den diesjährigen Virtuellen Gipfel für Produktsicherheit am 28. Januar mit Cycode zusammenzuarbeiten. Wir tauchen in die Zukunft sicherer Software ein.

Phishapalooza
SCW hat die Ehre, an der 18. jährlichen Phishapalooza teilzunehmen, um die American Cancer Society zu unterstützen. Wir freuen uns darauf, uns mit der lokalen Cybersicherheits-Community zu vernetzen.
OWASP LASCON
Wir sind stolz darauf, Goldsponsor der OWASP LASCON 2026 in Austin, TX zu sein! Treffen Sie uns im Norris Conference Center, wenn wir uns mit über 400 Webentwicklern und Sicherheitsexperten treffen.

New York Secure Code Showdown
SCW, OWASP und AWS laden Sie ein, Ihre Fähigkeiten beim New York Secure Code Showdown am Donnerstag, 19. Februar 2026 zu verbessern. Dieser Wettbewerb fordert Sie heraus, Schwachstellen zu beheben!

Gold Coast BSides
Wir freuen uns sehr, ein Turnier für sicheres Codieren auf der BSides Goldie zu veranstalten! Besuchen Sie uns an der Gold Coast in Australien für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
BSides Frankfurt
Wir freuen uns, ein Turnier für sicheres Codieren auf der BSides Frankfurt zu veranstalten! Besuchen Sie uns auf dem Campus der Goethe-Universität Frankfurt für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
RSA-Konferenz
Wir fahren nach San Francisco zur RSA-Konferenz 2026. Wir helfen Organisationen, Entwickler mit den Fähigkeiten auszustatten, von Anfang an sicheren Code zu schreiben.

FS-ISAC FinCyber Today Kanada
Wir sind bereit, das Entwickler-Risikomanagement auf der FS-ISAC FinCyber Today Canada zu besprechen. Wir helfen Finanzinstituten, Anwendungsrisiken zu mindern, indem wir ihre Entwickler mit Schulungen zu sicherem Code befähigen. Besuchen Sie uns an unserem Stand in der Solutions Hall.
Threat Modelling with AI: Turning Every Developer into a Threat Modeler
Threat modeling with AI: how to turn every developer into a threat modeler, straight from their IDE.

Finden Sie Ihre Entwickler
Curriculum und Onboarding Manager Katelynd Trinidad stellt verschiedene Methoden vor, um Entwickler in Ihrer Organisation zu lokalisieren, um sicherzustellen, dass sie Schulungen zu sicherem Code erhalten.

Die Macht der Marke in AppSec DevSec DevSecOps (Was steckt in einem Akronym!?)
In AppSec erfordert eine nachhaltige Programmwirkung mehr als nur Technologie – sie braucht eine starke Marke. Eine gewaltige Identität stellt sicher, dass Ihre Initiativen Anklang finden und ein dauerhaftes Engagement in Ihrer Entwickler-Community fördern.

Vibe Coding: Praktischer Leitfaden zur Anpassung Ihrer AppSec-Strategie an KI
Auf Abruf ansehen, um zu erfahren, wie Sie AppSec-Manager befähigen können, durch einen praktischen, schulungsorientierten Ansatz zu KI-Enablern anstatt zu Blockern zu werden. Wir zeigen Ihnen, wie Sie Secure Code Warrior (SCW) nutzen können, um Ihre AppSec-Strategie für das Zeitalter der KI-Codierungsassistenten strategisch zu aktualisieren.

Der CISO-Leitfaden zur Verwaltung des Entwicklerrisikos mit agilem Lernen
In einer aktuellen ESG-Studie geben 54 % der Befragten an, dass sie Code mit bekannten Schwachstellen in die Produktion bringen. Reduziert Ihr Schulungsprogramm für sicheren Code das Risiko oder hakt es nur eine Compliance-Box ab?

Secure Code Warrior und GuidePoint Security
Come visit our booth #336 at SecTor 2025 in Toronto at the Metro Toronto Convention Centre! Us along with other security professionals will be sharing our latest research and techniques on underground threats and corporate defenses.

OWASP Neuseeland Tag
Wir freuen uns darauf, am OWASP New Zealand Day auf dem Campus der University of Auckland teilzunehmen! Bei dieser Konferenz dreht sich alles um Web- und Anwendungssicherheit.

OWASP Global AppSec 2025 USA
Besuchen Sie uns auf unserer Ausstellungsfläche im Marriott Marquis in der Innenstadt von Washington, DC! Sie haben die Möglichkeit, sich mit uns und über 800 Sicherheitsexperten zu vernetzen.

OWASP BeNeLux Days
Besuchen Sie unseren Stand auf den OWASP BeNeLux Days in Mechelen, Belgien! Dieses Event bietet technische Vorträge von Experten für Sicherheit, DevOps und Cloud sowie praktische Schulungen.
Melbourne AppSec & DevSecOps Summit
Machen Sie sich bereit für einen spannenden Tag voller Einblicke und Networking auf dem Melbourne AppSec & DevSecOps Summit! Wir freuen uns darauf, uns mit Sicherheits- und Entwicklungsleitern wie Ihnen zu vernetzen.
FS-ISAC Fall Summit
Besuchen Sie uns auf dem FS-ISAC Fall Americas Summit zu unserem Frühstück am Dienstag, 7. Oktober um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.

CISO Inspired Summit US
Besuchen Sie uns auf dem CISO Inspired Summit New York 2025! Dies ist Ihre Chance, sich mit Führungskräften der Cybersicherheit zu vernetzen, tief in proaktive Verteidigungsstrategien einzutauchen und belastbare Sicherheitsframeworks aufzubauen.

CISO Inspired Summit UK
Diesen November besuchen Sie uns auf dem CISO Inspired Summit UK 2025! Vernetzen Sie sich mit anderen Führungskräften der Cybersicherheit, um steigende Bedrohungen zu bewältigen, Ihre digitalen Abwehrkräfte zu stärken und robuste Strategien für die Widerstandsfähigkeit von Unternehmen zu entwickeln.

BSides Bournemouth
BSides Bournemouth ist eine von der Community getriebene Cybersicherheitskonferenz im Royal Bath Hotel in Bournemouth, UK. Begleiten Sie uns und andere Sponsoren wie JP Morgan Chase für einen Tag voller aufschlussreicher Vorträge, Networking und praktischer Aktivitäten.

Black Hat USA
Besuchen Sie unsere Führungskräfte auf der Black Hat USA im Mandalay Bay in Las Vegas, NV! Sie freuen sich darauf, über KI/LLM-Sicherheitsrisiken und den ROI geschulter Entwickler zu sprechen!

OWASP Global AppSec EU 2025
Besuchen Sie uns an Stand #G08 auf der OWASP Global AppSec EU, um zu entdecken, wie Secure-by-Design-Prinzipien und effektives Entwickler-Risikomanagement die Cybersicherheit prägen.
FS-ISAC EMEA Summit
Besuchen Sie uns auf dem FS-ISAC EMEA Summit zu unserem Frühstück am 21. Mai um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.
Cybersecurity Summit, Hamburg
Wir freuen uns darauf, uns auf dem Cybersecurity Summit mit Entscheidungsträgern und Innovatoren zu vernetzen, um zu besprechen, wie proaktive sichere Codierung die Softwareentwicklung beschleunigen kann.

OpenText Summit Madrid
Secure Code Warrior ist stolz darauf, den OpenText Summit Madrid 2025 am 10. April zu sponsern! Dieses exklusive Event bringt Führungskräfte zusammen, um die Transformation durch Cloud, Sicherheit und KI zu erkunden.
Australian Cyber Exchange
Am 3. April wird unser CEO Pieter Danhieux auf der ACE25 sprechen, der ersten Australian Cyber Exchange, die Regierung, den privaten Sektor und die Wissenschaft vereint, um Australiens Cyber-Fähigkeiten zu stärken.

Sicherheit nach links verlagern: Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
In diesem Webinar vertiefen wir die entscheidende Bedeutung von DevSecOps und die Strategie, Sicherheit in frühe Phasen des Softwareentwicklungslebenszyklus zu integrieren.

OWASP SnowFROC
Besuchen Sie uns auf der SnowFROC '25, Denvers führender Konferenz für Anwendungssicherheit! Dieses eintägige Event bringt rund 400 Teilnehmer für praktische Schulungen und hervorragendes Networking zusammen.

BSides Limburg
Secure Code Warrior wird dieses Jahr am 14. März ein Turnier auf der BSides Limburg veranstalten! BSides ist ein von der Community getriebenes Cybersicherheits-Event, das über traditionelle Konferenzen hinausgeht – es fördert tiefe Diskussionen, praktische Demos und Zusammenarbeit.
2. Jährliches OWASP Maine Secure Coding Turnier 2025
OWASP Maine veranstaltet in Partnerschaft mit Secure Code Warrior das 2. jährliche OWASP Maine Secure Coding Turnier! Dies wird ein persönliches Treffen sein, bei dem wir alle Softwareentwickler und AppSec-Profis willkommen heißen. Bringen Sie Ihren Laptop und Ihren Verstand für sichere Codierung mit!

NDC Security 2025
Tauchen Sie im Herzen von Oslo in hochaktuelle Themen, praktische Workshops und Networking ein. Verpassen Sie nicht die Chance, Ihr Wissen zu erweitern. Besuchen Sie uns an Stand H!

RSA-Konferenz 2025
Besuchen Sie uns an Stand #2353 auf der RSAC 2025, um innovative Lösungen zu erkunden und an den Gesprächen teilzunehmen, die die Zukunft der Cybersicherheit prägen.

DevSecOps360 London
Besuchen Sie uns am Mittwoch, den 22. Januar 2025 im IBM Innovation Studio London zu einem aufschlussreichen Event, das unsere neueste Integrationsvision für DevSecOps im Partner-Ökosystem präsentiert.

Black Hat Europe
Besuchen Sie uns auf der Black Hat Europe im ExCeL in London

OWASP Benelux
SCW ist stolz darauf, die diesjährige Konferenz zu sponsern. Schauen Sie an unserem Stand vorbei und erfahren Sie, wie SCW Unternehmen hilft, die OWASP Top 10 zu meistern.

Deutscher OWASP Tag 2024
Besuchen Sie Secure Code Warrior in Leipzig für tolle Einblicke von OWASP, Ausblicke auf die Zukunft der Software-Sicherheit im Jahr 2025 und unterhaltsames Networking.

DevSecOps 360 Toronto
Besuchen Sie SCW, IBM, Black Duck, Iruis Risk und Contrast, um zu erfahren, wie Ihre Organisation die Entwicklung beschleunigen und gleichzeitig Schwachstellen minimieren kann, was sowohl Geschäfts- als auch Sicherheitsteams klare Vorteile bringt.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior freut sich, Silbersponsor der führenden Cybersicherheitsveranstaltung in Frankreich zu sein. Wir freuen uns darauf, Sie dort zu sehen.

OpenText World 2024
Erfahren Sie bei Secure Code Warrior und OpenText, wie Unternehmen auf der ganzen Welt SAST-Ergebnisse nutzen, um eine agile Lernerfahrung für sicheres Codieren zu schaffen.
DevSecOps 360 London
Besuchen Sie SCW, IBM, BlackDuck und IriusRisk für ein aufschlussreiches Event, das unsere neuesten Integrationen präsentiert, und erfahren Sie, wie Unternehmen echte Produktivitätsgewinne erzielt haben.

AppSecDay Stockholm
Begleiten Sie Secure Code Warrior, OpenText und Sonatype zu einer Diskussion über den Umgang mit Open Source, die Einhaltung von NIS2, KI & DevSecOps
DevSecOps 360 Mailand
Erfahren Sie mit uns, wie Automatisierung eine schnellere und sicherere Entwicklung ermöglichen kann. Zusammen mit unseren Partnern IBM Cyber Security Services, Synopsys und IriusRisk tauchen wir in praktische Lösungen ein.

Charity Pro-Am Scramble
Besuchen Sie Secure Code Warrior und unseren Partner Arctiq beim Charity Pro-Am Scramble im Golf Le Diable in Mont Tremblant. Gemeinsam schlagen wir für den guten Zweck ab, um KidSport Québec zu unterstützen und mehr Kindern die Teilnahme am Sport zu ermöglichen.
AppSec Day Utrecht
Da sich die Anwendungssicherheit weiterentwickelt, integrieren Unternehmen zunehmend KI-Lösungen für die Bedrohungserkennung und -prävention in Echtzeit. Schließen Sie sich Secure Code Warrior und unseren Partnern Opentext und Sonatype an!

Secure Code Warrior Benutzergruppe EMEA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!

SANS Secure Japan 2025
SANS kommt vom 17. bis 22. Februar nach Tokio, Japan. Wir freuen uns darauf, uns mit Cybersicherheitsexperten aus der ganzen Welt bei diesem hochkarätigen Trainingsevent zu vernetzen.

OWASP 2024 Global AppSec
Die Global AppSec US Konferenz wird vollgepackt sein mit neuen Trends und Themen. Besuchen Sie uns an unserem Stand in San Francisco für eine Demo unserer neuesten Produktangebote.

Transformation DevSecOps
DevSecOps ermöglicht die Identifizierung von Sicherheitsproblemen früher im Entwicklungslebenszyklus – direkt für Entwickler, die den größten Einfluss haben können.

Cybersecurity Summit
Die führenden Experten mittelständischer und großer Unternehmen treffen sich mit innovativen Anbietern digitaler Lösungen für Cybersicherheit in Unternehmen. Lernen Sie von Experten auf unseren Bühnen und treffen Sie führende Anbieter.

Blackhat USA
In ihrem 27. Jahr kehrt die Black Hat USA mit einem 6-tägigen Programm in das Mandalay Bay Convention Center in Las Vegas zurück. Die Hauptkonferenz bietet über 100 ausgewählte Briefings, Dutzende Open-Source-Tool-Demos im Arsenal, eine große Business Hall und vieles mehr.

AppSec & DevSecOps Summit
Entwirren, vereinen und stärken Sie Ihre Sicherheitsstrategien auf dem Melbourne AppSec und DevSecOps Summit 2024. Steigern Sie Ihre Sicherheitskompetenz und sein Sie an der Spitze der Anwendungs- und Cloud-Sicherheitsrevolution.

Bewerten Sie den aktuellen Stand Ihres Sicherheitsprogramms mit dem SCW Trust Score
In der sich schnell verändernden Sicherheitslandschaft von heute ist es von größter Bedeutung zu verstehen, wo Ihr Sicherheitsprogramm steht. Diskutieren Sie mit Matias Madou, Chief Technology Officer & Mitbegründer von Secure Code Warrior, über eine branchenführende Innovation: den SCW Trust Score.

Nordic IT Security
Der angesehenste Cybersicherheits-Gipfel Skandinaviens, Nordic IT Security, besteht seit 17 Jahren als Orientierungspunkt im nordischen Sicherheitssektor.

Belgische Kaffeestunde
Für RSAC-Teilnehmer aus Belgien veranstalten wir am Dienstag, den 7. März um 15:00 Uhr einen speziellen "Last Coffee of the Day". Begleiten Sie unsere Belgier, CEO Pieter Danhieux und CTO Matias Madou, sowie weitere Führungskräfte bei hervorragendem Kaffee und leckeren Häppchen.

Security Champions im Jahr 2026: Fördern, Einbinden und Schützen
Egal, ob Sie ein neues Programm starten, ein bestehendes skalieren oder einfach untersuchen möchten, wie das Programm funktioniert – dieses Webinar bietet praktische Erkenntnisse.

SANS Netzwerksicherheit 2026
Besuchen Sie uns in Las Vegas vom 10. bis 15. September zur SANS Network Security 2026. Dieses dynamische Event bringt Cybersicherheitsexperten für intensive Schulungen zusammen.

RSA-Konferenz 2024
Die Kunst des Möglichen ist da! Schauen Sie an Stand 5179 vorbei, um zu sehen, wie Sie Ihre Schwachstellen um 53 % reduzieren können

Treffen Sie die SCW-Führung @ RSAC24
Unsere Mitbegründer und Führungskräfte werden vom 6. bis 7. Mai im Bluestone Lane Union Square Coffee Shop sein, um bei hervorragendem Kaffee Meetings abzuhalten.

Auf Entwickler und KI vertrauen wir
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Matias Madou (Mitbegründer & CTO) und Branchenexperten bei der Diskussion über Herausforderungen und Strategien zur Messung von Sicherheitskompetenzen innerhalb der Entwicklergruppe.

Wie Sie die Effektivität Ihres Programms für sicheres Codieren mit dem SCW Trust Score quantifizieren
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Patrick Collins (CTPO) und Junie Dinda (CMO), wenn sie in den neuen SCW Trust Score eintauchen – einen branchenweit ersten Benchmark, der die Landschaft der Programme für sicheres Codieren neu gestaltet.

Carolina Hurricanes mit GuidePoint
Begleiten Sie uns und unsere Partner von GuidePoint in der Eishalle zu einem spannenden Spiel und einigen AppSec-Gesprächen!

Bay Area Vendor Happy Hour
Weitere Informationen folgen in Kürze.

Frauen in Führungspositionen der Sicherheit
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Fatemah Beydoun, Mitbegründerin & CCO, zusammen mit einem Panel weiblicher Führungskräfte der Branche bei der Diskussion darüber, wie man durch Shift Left die Geschlechterkluft in der Sicherheit korrigieren kann. Moderiert von Holly Whalen, VP Channel Partners.
Das Gute, das Schlechte und das Hässliche der Nutzung generativer KI zum Codieren
In diesem Webinar bündeln Matias Madou (CTO & Mitbegründer von Secure Code Warrior) und Jon Helton (Sicherheitsforscher) ihre Kräfte, um die Fähigkeiten der generativen KI zu beleuchten.
Private Suite in der Scotiabank Arena
Besuchen Sie Secure Code Warrior und GuidePoint in der Scotiabank Arena für ein exklusives Erlebnis in einer privaten Suite! Genießen Sie hervorragendes Essen, Getränke und Networking.
Praktischer Workshop für Anwendungssicherheit
In Partnerschaft mit AWS, Contrast Security und Arctiq präsentieren wir Ihnen einen interaktiven, praktischen AppSec-Workshop

Virtuelle Weinverkostung - Ohio
Nehmen Sie gemeinsam mit uns, GuidePoint und weiteren Partnern an einer virtuellen Weinverkostung mit der Silver Oaks Winery teil.
DevSecOps 360 - Riad
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - München
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - Dubai
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
Shift-Left-Testing
Frühzeitige Erkennung von Schwachstellen und beschleunigte Behebung. SCW, Cyberark und Checkmarx arbeiten zusammen, um einen geschlossenen Shift-Left-Ansatz zu schaffen.
Sicherung der nächsten Generation: KI-Codierungsschwachstellen direkt angehen
Das Aufkommen der künstlichen Intelligenz hat die Softwareentwicklung verändert. Allerdings bringt dieser große Schritt nach vorne eigene Herausforderungen mit sich, insbesondere im Bereich der Anwendungssicherheit. KI schreibt nicht nur Code, sie schreibt anfälligen Code.
Sicheres Codieren im Zeitalter der künstlichen Intelligenz
Da KI die Codegenerierung beschleunigt, ist die Aufrechterhaltung robuster Sicherheit wichtiger denn je. Sehen Sie sich unser Kamingespräch an, um praxisnahe Strategien zu entdecken.
Secure Code Warrior Benutzergruppe NA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!
Secure Code Warrior Benutzergruppe
Willkommen bei der Secure Code Warrior Benutzergruppe! Diese Session bietet Produktupdates, inspirierende Kundenerfolgsgeschichten und eine interaktive Podiumsdiskussion.
SANS Cloud-Sicherheitstraining
Das SANS Cloud-Sicherheitstraining kommt vom 13. bis 18. April nach Alexandria, VA. Dieses Event bringt Top-Cybersecurity-Profis für ein intensives, praktisches Training zusammen.
Besuchen Sie uns auf der DEVOPS Conference
Besuchen Sie uns auf der DEVOPS Conference vom 8. bis 9. März für spannende Vorträge und die Chance, am Turnier für sicheres Codieren teilzunehmen. Sichern Sie sich jetzt Ihre kostenlosen Tickets!
Ist Sicherheit das Problem des Entwicklers?
Die Technologie ist explodiert. Und ALLES muss gesichert werden. Dennoch verfügen Sicherheitsteams nicht über die personellen Kapazitäten, um in Zeiten schnellen technologischen Wachstums alle Bereiche abzudecken.
Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
AWS + Secure Code Warrior über die Bedeutung der Steigerung von Quantität und Qualität der Entwickler-Codeausgabe.

Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
Wir wissen, dass diese Zeiten möglicherweise nicht für jeden passen. Wenn Sie das Webinar zu einer angenehmeren Stunde hören möchten, registrieren Sie sich bitte und wir senden Ihnen eine Aufzeichnung zu.
Wie man die Lücke zwischen Vermeidung und Behebung bei Open-Source-Compliance schließt.
Das Schließen dieser Lücke ist wichtig, um Engineering-Teams und ihren Führungskräften zu helfen, die Auswirkungen von Open-Source-Software auf die Fähigkeit einer Organisation zur Bereitstellung risikofreier Lösungen besser zu verstehen.

Wie man ein AppSec-Programm mit einem starken Fundament aufbaut
Die Bedeutung und wichtigsten Ansätze zur Festlegung einer Ausgangsbasis bei der Strategieentwicklung für Ihr AppSec-Programm.
Enabler 8: Branding Ihres Programms
Ein Programm für sichere Programmierung braucht mehr als nur gute Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.
Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Technologielandschaft in Unternehmen verändert sich mit einer Geschwindigkeit, die nur wenige vorhergesehen haben, bis es zu spät war. Wir haben offiziell die Schwelle von menschengeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in zahlreichen Funktionen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Enabler 7: Anerkennung für Entwickler
Anerkennung fördert die Beteiligung. Enabler 7 feiert die Leistungen von Entwicklern öffentlich mit Belohnungen und exklusiven Prämien, die echte, hart erarbeitete Erfolge beim sicheren Programmieren würdigen.

Genannt im Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior wird im Gartner® Hype Cycle™ for Application Security 2026 für „Agentic Coding Security“ und „Secure Coding Training“ genannt. Hier erfahren Sie, warum.

Sind Sie CISO oder Führungskraft im Engineering und besorgt über die Sicherheit und die Kosten der LLM-Codegenerierung?
Prüfen Sie den SCW AI Trust Index, unsere proprietären LLM-Benchmark-Daten, bevor Sie sich vollständig auf ein KI-Modell festlegen.

Enabler 6: Regelmäßige Berichterstattung an die Führungsebene
Die Unterstützung durch die Geschäftsführung hält sich nicht von selbst. Enabler 6 zeigt, wie regelmäßiges Reporting das Management eingebunden, informiert und am Erfolg des Programms interessiert hält.

Die Zukunft der KI-Software-Governance basiert auf starken Partnerschaften
Erfahren Sie, warum Secure Code Warrior auf eine Channel-First-Strategie setzt und wie vertrauenswürdige Partner Unternehmen dabei unterstützen, AI Software Governance sicher und skalierbar einzuführen.

Citizen AI von Secure Code Warrior: Aufbau einer KI-fähigen Belegschaft
Das KI-Kompetenzprogramm von Secure Code Warrior für Nicht-Entwickler.

Warum die meisten CISOs bei der Einführung von KI im Blindflug unterwegs sind (und wie sie diesen beenden können)
Secure Code Warrior hat heute ein brandneues Whitepaper veröffentlicht. Es stellt ein präskriptives, richtungsweisendes Modell zur KI-Einführung vor, mit dem Sicherheitsverantwortliche ihren aktuellen Status bestimmen und konkrete Fortschritte bei der Kontrolle von KI-Sicherheitsrisiken in ihrem Unternehmen erzielen können.
Enabler 5: Zertifizierungsprogramme
Gehen Sie über einmalige Schulungen hinaus. Enabler 5 erstellt mehrstufige Zertifizierungsprogramme, die Entwicklern eine sinnvolle Weiterentwicklung und validierte Fähigkeiten bieten.
Die NSA hat soeben ihre erste Sicherheitsrichtlinie für MCP herausgegeben. Das bedeutet sie für die Kompetenz von Entwicklern.
Die NSA hat ihre erste Sicherheitsrichtlinie für das MCP veröffentlicht. Das Curriculum von SCW deckt bereits 18 der 23 genannten Punkte ab – hier erfahren Sie, wie die Zuordnung aussieht.

Genannt im Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner nennt SCW zweimal. Da KI-Agenten immer mehr Entwicklungsaufgaben übernehmen, bietet Ihnen SCW die nötigen Fähigkeiten und Governance-Strukturen, um eine KI-gestützte Entwicklung sicher einzuführen.

Wir stellen vor: Adaptive Learning – das Gegenmittel gegen Sicherheitsrisiken und Qualifikationslücken bei KI-Software
Adaptive Learning verbindet den SCW Trust Agent mit unserer gesamten Lernplattform und stellt sicher, dass Schulungen perfekt auf die Aktivitäten der Entwickler in Echtzeit abgestimmt sind.
Lernen für sicheres Programmieren, das die tatsächliche KI-Nutzung widerspiegelt
Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.
Schulen Sie Entwickler im Umgang mit den tatsächlichen Risiken in ihrem Code – egal ob dieser von Menschen geschrieben oder KI-generiert wurde
Adaptive Learning weist Entwicklern, die tatsächliche Schwachstellen verursachen, automatisch gezielte Schulungen zu sicherem Programmieren zu und reduziert so wiederkehrende Risiken direkt an der Quelle.Secure Code Warrior Blog-Banner mit blauem Overlay über einem Entwickler an einem Multi-Monitor-Arbeitsplatz mit Code, neben der Überschrift „Schulen Sie Entwickler in den tatsächlichen Risiken ihres Codes.“l
Enabler 4: Niedrige Hürden für den Benutzerzugang
Beseitigen Sie Hürden in Ihrem Programm für sicheres Programmieren mit Enabler 4: Niedrige Zugangsschwellen. Nutzen Sie SSO, optimiertes Onboarding und Relay-State-Strategien, damit Entwickler mit nur einem Klick mit dem Training beginnen können.

Entwickler für das Zeitalter der generativen KI rüsten: AWS-Kooperation
Ich freue mich sehr, bekannt zu geben, dass Secure Code Warrior eine strategische Kooperationsvereinbarung mit Amazon Web Services (AWS) unterzeichnet hat. Angesichts der rasanten Entwicklung der Bedrohungslage könnte diese strategische Zusammenarbeit für Sicherheitsverantwortliche und zukunftsorientierte Entwickler zu keinem kritischeren Zeitpunkt kommen.
Die Zukunft der Software absichern: SCW und KnowBe4 bündeln ihre Kräfte
Ich freue mich sehr, heute eine kommende strategische Partnerschaft zwischen Secure Code Warrior und KnowBe4 bekannt zu geben. KnowBe4 ist ein weltweit führender Anbieter im umfassenden Management von Risiken durch Menschen und agentische KI und damit der perfekte Partner, um uns dabei zu unterstützen, grundlegendes Sicherheitsbewusstsein in Unternehmen auf der ganzen Welt zu verbreiten.

Post-Quanten-Kryptografie: Quantencomputer werden die heutige Verschlüsselung knacken – sind Sie bereit?
Post-Quanten-Kryptografie (PQC) ist entscheidend, um Daten vor Bedrohungen durch Quantencomputer zu schützen. Erfahren Sie, wie „Harvest now, decrypt later“-Angriffe Risiken bergen und wie sich Entwickler auf quantensichere Sicherheit vorbereiten können.

Enabler 3: Plan für die Entwicklerkommunikation
Sorgen Sie mit einem starken Kommunikationsplan dafür, dass Entwickler dauerhaft in Ihr Programm für sichere Programmierung eingebunden bleiben. Erfahren Sie, wie Sie Vorteile hervorheben, den richtigen Ton treffen und Erfolge feiern.
Das Zeitalter der KI-Agenten ist früher angebrochen als erwartet: Lassen Sie sich nicht unvorbereitet treffen
Anthropic Claude Mythos markiert einen dauerhaften, grundlegenden Wandel in der Art und Weise, wie Sicherheitsverantwortliche ihre Sicherheitsprogramme gestalten müssen – insbesondere beim Patch-Management von Altsystemen.

Enabler 2: Senior Leadership Sponsorship
Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI
While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Cybermon is back: Beat the Boss KI-Missionen jetzt auf Abruf verfügbar
Cybermon 2025 Beat the Boss ist jetzt das ganze Jahr über in SCW verfügbar. Setzt fortschrittliche KI/LLM-Sicherheitsanforderungen ein, um die sichere KI-Entwicklung in einem großen Maßstab zu stärken.
AI Can Write and Review Code — But Humans Still Own the Risk
Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.
Cyber-Resilienz-Gesetz erklärt: Was das für die Entwicklung von Secure by Design-Software bedeutet
Erfahren Sie, was der EU Cyber Resilience Act (CRA) verlangt, für wen er gilt und wie sich Entwicklungsteams mit sicheren Methoden, der Vorbeugung von Sicherheitslücken und dem Aufbau von Fähigkeiten für Entwickler darauf vorbereiten können.

Enabler 1: Definierte und messbare Erfolgskriterien
Enabler 1 eröffnet unsere zehnteilige Reihe Enabler of Success und zeigt, wie sichere Codierung mit Geschäftsergebnissen wie Risikominderung und Geschwindigkeit verbunden werden kann, um eine langfristige Programmreife zu erreichen.
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement
2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Introducing the 10 Enablers of Success
Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.
OWASP Top 10 2025: Fehler in der Software-Lieferkette
OWASP Top 10 2025 listet Fehler in der Software-Lieferkette auf Platz #3 auf. Reduzieren Sie dieses schwerwiegende Risiko durch strikte SBOMs, die Nachverfolgung von Abhängigkeiten und die CI/CD-Pipeline-Hardening.

New Risk Category on the OWASP Top Ten: Expecting the Unexpected
OWASP Top 10 2025 adds Mishandling of Exceptional Conditions at #10. Mitigate risks via "fail closed" logic, global error handlers, and strict input validation.
OWASP Top 10:2025 — Was ist neu und wie Secure Code Warrior Ihnen hilft, auf dem Laufenden zu bleiben
Erfahre, was sich in den OWASP Top 10:2025 geändert hat und wie Secure Code Warrior den Übergang mit aktualisierten Quests, Kursen und Entwicklereinblicken erleichtert.
Adopt Agentic AI in Software Development FAST! (Spoiler: You Probably Shouldn't.)
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Solving the Visibility Crisis: How Trust Agent Bridges the Gap Between Learning and Code
Trust Agent by Secure Code Warrior solves the secure coding crisis, validating dev proficiency on every commit. It discovers all contributors & automates governance in your dev workflow.

Rückgewinnung kritischer Denkweisen in der KI-gestützten sicheren Softwareentwicklung
In der KI-Debatte geht es nicht um Nutzung, sondern um Anwendung. Erfahren Sie, wie Sie die Notwendigkeit von KI-Produktivitätssteigerungen mit robuster Sicherheit in Einklang bringen können, indem Sie sich auf Entwickler verlassen, die ihren Code genau verstehen.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Bewertung des Cybersicherheitsrisikos: Definition und Schritte
Gehen Sie mit diesem umsetzbaren Leitfaden zur Durchführung effektiver Cybersicherheitsrisikobewertungen auf Cybersicherheitsrisiken in Ihrem Unternehmen ein.

Why Cybersecurity Awareness Month Must Evolve in the Age of AI
CISOs can’t rely on the same old awareness playbook. In the Age of AI, they must embrace modern approaches to safeguard code, teams, and organizations.

SCW Trust Agent: AI - Visibility and Governance for Your AI-Assisted SDLC
Learn how Trust Agent: AI provides deep visibility and governance over AI-generated code, empowering organizations to innovate faster and more securely.

Sicheres Programmieren im Zeitalter der KI: Testen Sie unsere neuen interaktiven KI-Herausforderungen
KI-gestütztes Programmieren verändert die Entwicklung. Testen Sie unsere neuen KI-Herausforderungen im CoPilot-Stil, um Code in realistischen Workflows sicher zu überprüfen, zu analysieren und zu korrigieren.

SCW veröffentlicht kostenlose AI/LLM-Sicherheitsvideoserie für Entwickler
Wir stellen unsere kostenlose 12-wöchige AI/LLM-Sicherheitsvideoserie vor! Lernen Sie die grundlegenden Risiken der KI-gestützten Programmierung kennen und erfahren Sie, wie Sie sicherere Anwendungen erstellen können.
AI/LLM Security Video Series: All Episodes, Updated Weekly
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Was ist Secure Coding? Techniken, Standards und Ressourcen
Erfahren Sie, was sichere Codierung wirklich bedeutet und wie sichere Codierungspraktiken sowohl Sicherheitslücken als auch sicherheitsrelevante Kosten in Ihrem Unternehmen reduzieren können.

Über 10.000 Aktivitäten zum Lernen von sicherem Code: Ein Jahrzehnt Risikomanagement für Entwickler
Wir feiern mehr als 10.000 Aktivitäten zum Lernen von sicherem Code und ein Jahrzehnt, in dem Entwickler dazu befähigt wurden, Risiken zu reduzieren, die Codequalität zu verbessern und KI-gestützte Entwicklungen selbstbewusst anzugehen.
Wenn gute Tools schlecht werden: KI-Tool-Poisoning und wie Sie verhindern können, dass Ihre KI als Doppelagent agiert
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Maßstäbe setzen: SCW veröffentlicht kostenlose Sicherheitsregeln für KI-Codierung auf GitHub
KI-gestützte Entwicklung ist nicht mehr in Sicht — sie ist da und verändert rasant die Art und Weise, wie Software geschrieben wird. Tools wie GitHub Copilot, Cline, Roo, Cursor, Aider und Windsurf machen Entwickler zu eigenen Co-Piloten, ermöglichen eine schnellere Iteration und beschleunigen alles, vom Prototyping bis hin zu großen Refactoring-Projekten.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Schließen Sie den Kreis der Sicherheitslücken mit Secure Code Warrior + HackerOne
Secure Code Warrior freut sich, unsere neue Integration mit HackerOne, einem führenden Anbieter von offensiven Sicherheitslösungen, bekannt zu geben. Gemeinsam bauen wir ein leistungsstarkes, integriertes Ökosystem auf. HackerOne lokalisiert, wo Sicherheitslücken in realen Umgebungen tatsächlich auftreten, und deckt das „Was“ und „Wo“ von Sicherheitsproblemen auf.

Enthüllt: Wie die Cyberbranche Secure by Design definiert
In unserem neuesten Whitepaper haben sich unsere Mitbegründer, Pieter Danhieux und Dr. Matias Madou, Ph.D., mit über zwanzig Führungskräften im Bereich Unternehmenssicherheit, darunter CISOs, AppSec-Führungskräfte und Sicherheitsexperten, getroffen, um die wichtigsten Teile dieses Puzzles herauszufinden und die Realität hinter der Secure by Design-Bewegung aufzudecken. Es ist ein gemeinsames Ziel aller Sicherheitsteams, aber es gibt kein gemeinsames Playbook.

Wird Vibe Coding Ihre Codebasis in eine Studentenparty verwandeln?
Vibe Coding ist wie eine Studentenparty, und KI ist das Herzstück aller Feierlichkeiten, das Fass. Es macht viel Spaß, loszulassen, kreativ zu werden und zu sehen, wohin Ihre Fantasie Sie führen kann, aber nach ein paar Fassständen ist es zweifellos die sicherere langfristige Lösung, in Maßen zu trinken (oder KI einzusetzen).

Prompt Injection und die Sicherheitsrisiken von Agentic Coding Tools
Wie ein Programmieragent dazu verleitet wurde, SQL-Injection-anfälligen Code zu schreiben, Shell-Tools zu installieren und vielleicht sogar seinen Benutzer zu stalken

Wir stellen vor: Quests: Die neueste Ergänzung zu deiner sicheren Code-Reise
Quests ermöglichen es Entwicklern, sicheres Programmieren durch interaktives Lernen zu beherrschen, Risiken zu reduzieren und die Entwicklung zu optimieren
Das Jahrzehnt der Verteidiger: Secure Code Warrior wird zehn
Das Gründungsteam von Secure Code Warrior ist zusammen geblieben und hat das Schiff ein ganzes Jahrzehnt lang durch jede Lektion, jeden Triumph und jeden Rückschlag gesteuert. Wir expandieren und sind bereit für unser nächstes Kapitel, SCW 2.0, als Marktführer im Bereich Risikomanagement für Entwickler.
10 wichtige Prognosen: Secure Code Warrior über den Einfluss von KI und Secure-by-Design im Jahr 2025
Unternehmen stehen vor schwierigen Entscheidungen über den Einsatz von KI, um den langfristigen ROI von Produktivität, Nachhaltigkeit und Sicherheit zu unterstützen. In den letzten Jahren wurde uns klar, dass KI die Rolle des Entwicklers niemals vollständig ersetzen wird. Von Partnerschaften zwischen KI und Entwicklern bis hin zum zunehmenden Druck (und der Verwirrung) im Zusammenhang mit den Erwartungen an Secure-by-Design — schauen wir uns genauer an, was uns im nächsten Jahr erwarten wird.
OWASP Top 10 für LLM-Anwendungen: Was ist neu, geändert und wie bleibt man sicher
Bleiben Sie beim Schutz von LLM-Anwendungen mit den neuesten OWASP Top 10-Updates immer einen Schritt voraus. Erfahren Sie, was neu ist, was sich geändert hat und wie Secure Code Warrior Sie mit aktuellen Lernressourcen ausstattet, um Risiken im Bereich Generative KI zu minimieren.

Der Trust Score zeigt den Wert von Secure-by-Design-Weiterbildungsinitiativen
Unsere Untersuchungen haben gezeigt, dass sicheres Codetraining funktioniert. Trust Score verwendet einen Algorithmus, der auf mehr als 20 Millionen Lerndatenpunkten aus der Arbeit von mehr als 250.000 Lernenden in über 600 Organisationen basiert. Er zeigt, wie effektiv es ist, Sicherheitslücken zu schließen und zeigt, wie die Initiative noch effektiver gestaltet werden kann.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Die Vorteile des Benchmarkings von Sicherheitskompetenzen für Entwickler
Der zunehmende Fokus auf sicheren Code und die Secure-by-Design-Prinzipien erfordert, dass Entwickler von Beginn des SDLC an in Cybersicherheit geschult werden. Tools wie der Trust Score von Secure Code Warrior helfen dabei, ihre Fortschritte zu messen und zu verbessern.

You’ve got a friend in me: How AI coding tools and security-aware developers can work together safely
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Förderung des sinnvollen Erfolgs von Secure-by-Design-Initiativen für Unternehmen
Unser neuestes Forschungspapier, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, ist das Ergebnis einer eingehenden Analyse echter Secure-by-Design-Initiativen auf Unternehmensebene und der Ableitung von Best-Practice-Ansätzen auf der Grundlage datengestützter Ergebnisse.
Tiefer Einblick: Navigieren in der kritischen CUPS-Sicherheitslücke in GNU-Linux-Systemen
Entdecken Sie die neuesten Sicherheitsherausforderungen, mit denen Linux-Benutzer konfrontiert sind, während wir die jüngsten schwerwiegenden Sicherheitslücken im Common UNIX Printing System (CUPS) untersuchen. Erfahren Sie, wie diese Probleme zu potenziellem Remote Code Execution (RCE) führen können und was Sie tun können, um Ihre Systeme zu schützen.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Programmierer erobern die Sicherheit: Teilen und Lernen — Cross-Site Scripting (XSS)
Cross-Site Scripting (XSS) nutzt das Vertrauen der Browser und die Unwissenheit der Benutzer, um Daten zu stehlen, Konten zu übernehmen und Websites zu verunstalten. Es handelt sich um eine Sicherheitslücke, die sehr schnell sehr hässlich werden kann. Schauen wir uns an, wie XSS funktioniert, welcher Schaden angerichtet werden kann und wie man ihn verhindern kann.

Wir stellen unseren neuen Engagement Insights Report vor
Erfahren Sie mehr über unseren neuen Engagement Insight Report, der eingehende Analysen enthält, mit denen Sie Ihre Bemühungen zum Erlernen von sicherem Code messen können.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie DigitalOcean die Schulden im Bereich Softwaresicherheit reduzierte und die Grenzen der Produktivität erweiterte
Secure Code Warrior half DigitalOcean von Anfang an bei der Entwicklung und Veröffentlichung von Qualitätscode und trieb digitale Innovationen und Modernisierungen mit sicherheitsbewussten Entwicklern voran.

Women in Security are Winning: How the AWSN is Setting Up a New Generation of Security Superwomen
Secure-by-Design is the latest initiative on everyone’s lips, and the Australian government, collaborating with CISA at the highest levels of global governance, is guiding a higher standard of software quality and security from vendors.

SCW Trust Agent — Transparency and Control for Scaling Developer Controlled Security
SCW Trust Agent, eingeführt von Secure Code Warrior, bietet Security Managern die Transparenz und Kontrolle, die sie benötigen, um die entwicklerorientierte Sicherheit innerhalb der Unternehmen zu skalieren. The connection to code repository, evaluate code commit-Metadaten, checked Developer, used programming languages and shipping time stempel, to determine the security knowledge of the Developer.

Ist Ihr Sicherheitsprogramm bereit für den Cybersicherheitsstrategieplan von CISA?
Der strategische Plan für Cybersicherheit treibt wichtige Änderungen in der Art und Weise voran, wie die meisten Unternehmen mit Cybersicherheit umgehen, und Entwickler sind in einer einzigartigen Position, um zur Erreichung dieser neuen Ziele beizutragen.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engage & Empower: Hervorhebung der wichtigsten Funktionen für das Engagement von Entwicklern
Erfahren Sie alles über unsere agilen Lernmethoden, die Integration von Microsoft Teams und unsere Berichte für Entwicklungsengagement.
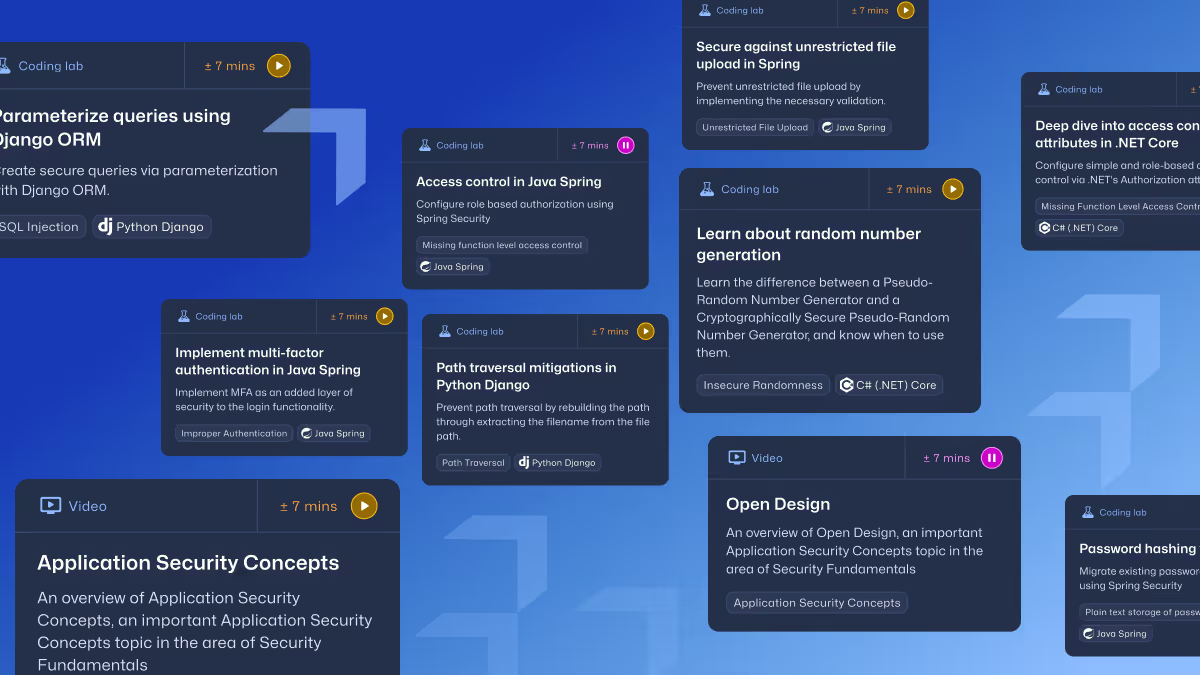
Entwickler stärken: Die Bedeutung von Lerninhalten auf Abruf
Unterstützen Sie Ihre Entwickler mit Secure Code Warrior. Unsere Plattform ermöglicht und befähigt Entwickler, Lerninhalte auf Abruf bereitzustellen.
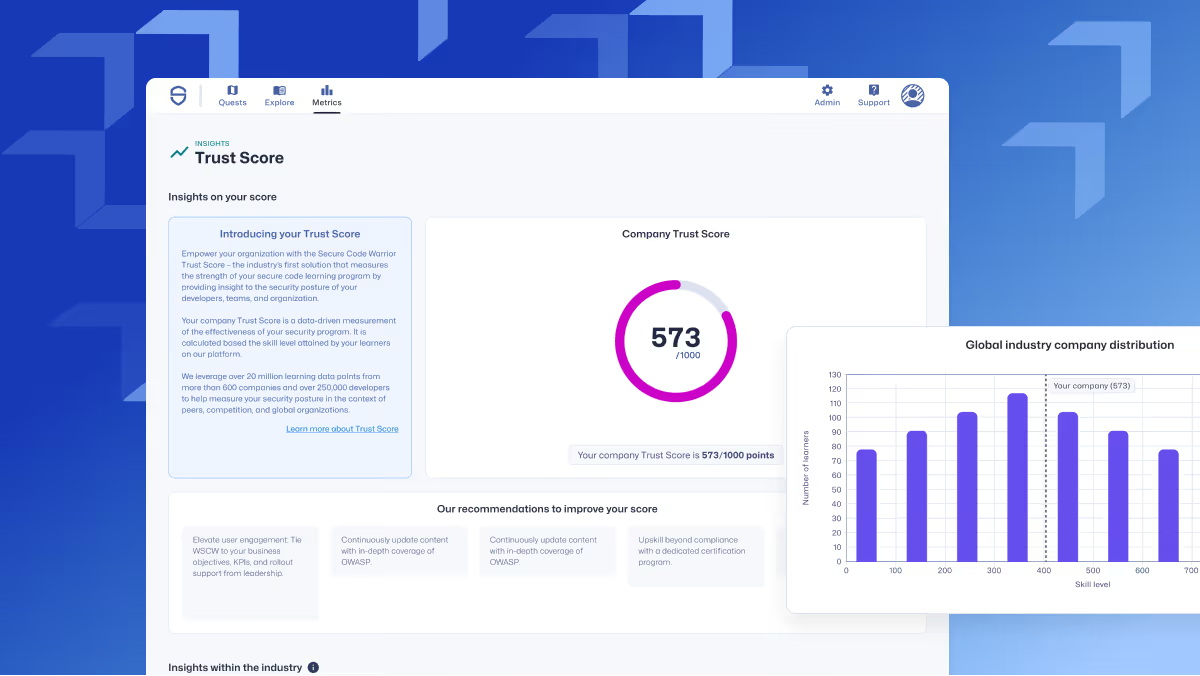
SCW Trust Score: Eine branchenweit erste Metrik für sichere Codierungsprogramme
Entdecken Sie den SCW Trust Score, der tiefe Einblicke in die Unternehmenssicherheit und die Kompetenz der Entwickler bietet.

Die FinServ-Konformität hängt von der Softwaresicherheit ab
Vorschriften für die Finanzdienstleistungsbranche wie PCI DSS unterstreichen die Bedeutung von Sicherheitscode und die Notwendigkeit, Entwickler in bewährten Sicherheitsverfahren zu schulen.
Die XZ Utils-Hintertür in Linux weist auf ein umfassenderes Sicherheitsproblem in der Lieferkette hin, und wir brauchen mehr als Gemeinschaftsgeist, um es in Schach zu halten
Eine kritische Sicherheitslücke, CVE-2024-3094, wurde in der Datenkomprimierungsbibliothek XZ Utils entdeckt, die von großen Linux-Distributionen verwendet wird und durch eine Hintertür von einem Bedrohungsakteur eingeführt wurde. Dieses hochgradige Problem ermöglicht eine potenzielle Codeausführung aus der Ferne und stellt ein erhebliches Risiko für Softwareerstellungsprozesse dar. Der Fehler betrifft frühe Versionen (5.6.0 und 5.6.1) von XZ Utils in Fedora Rawhide. Unternehmen werden dringend aufgefordert, Patches zu implementieren. Der Vorfall unterstreicht die entscheidende Rolle von Freiwilligen aus der Community bei der Wartung von Open-Source-Software und unterstreicht die Notwendigkeit verbesserter Sicherheitspraktiken und Zugriffskontrollen innerhalb des Softwareentwicklungszyklus.
Um die Vorteile der KI-Innovation nutzen zu können, müssen Sie mit sicherem Code beginnen
Generative KI bietet Finanzdienstleistungsunternehmen viele Vorteile, aber auch viele potenzielle Risiken. Entwickler in bewährten Sicherheitsmethoden zu schulen und sie mit KI-Modellen zu kombinieren, kann dazu beitragen, von Anfang an sicheren Code zu erstellen.

Einsatz von KI und proaktiven Maßnahmen für ein effektives Management von Schwachstellenwarnungen
Secure Code Warrior und Mend.io erörtern die Auswirkungen von KI auf die Sicherheit, proaktive Sicherheitsansätze und das effektive Management von Schwachstellenwarnungen.
Bringen Sie „Learning by Doing“ auf das nächste Level — Schauen Sie sich unsere neue Integration mit Apiiro an
Erfahren Sie mehr über die neueste Integration von Secure Code Warrior mit Apiiro.
Secure Code Warrior Q1 Produktinnovationen
Erfahren Sie mehr über die neuesten Verbesserungen der Secure Code Warrior-Plattform und darüber, was in Kürze verfügbar sein wird.
Auf den Bauplänen der sicheren Codierung zurechtkommen: Eine Konstruktionsanalogie
Durch die Einhaltung sicherer Codierungspraktiken können Entwickler dazu beitragen, ihre Anwendungen vor Sicherheitslücken zu schützen, die von Angreifern ausgenutzt werden können. So wie ein gut gebautes Haus weniger wahrscheinlich zusammenbricht, ist es weniger wahrscheinlich, dass eine gut programmierte Anwendung gehackt wird.

Nutzung von agilem Lernen zur Verbesserung der mittleren Bearbeitungszeit (MTTR)
Agiles Lernen beschleunigt die Problemlösung und steigert die Effizienz der Entwickler durch kontinuierliches Lernen.
Mit der richtigen Unterstützung können Entwickler Ihr Unternehmen zu einer überlegenen PCI DSS 4.0-Konformität führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs: Ein (im) vollkommen menschlicher Ansatz für sicheres Programmieren?
Es scheint zwar unvermeidlich, dass die KI-Technologie im LLM-Stil die Art und Weise verändern wird, wie wir viele Aspekte der Arbeit angehen — nicht nur die Softwareentwicklung —, aber wir müssen einen Schritt zurücktreten und die Risiken berücksichtigen, die hinter den Schlagzeilen stehen. Und als Begleiter beim Programmieren sind ihre Schwächen vielleicht das „menschlichste“ Merkmal.

The Power of Nine: Das Vermächtnis von Secure Code Warrior in einer aufregenden Zeit der Cybersicherheit ausbauen
Heute ist unser neunter Geburtstag, und ich bin nach wie vor sehr stolz und dankbar für unsere Erfolge und unseren dauerhaften Platz im Bereich der Cybersicherheit, da sich die Szene weiterhin rasant verändert.

Leidet unter einem Überangebot an Sicherheitstools
Eine Flut komplexer Sicherheitstools macht die Cybersicherheit für CISOs noch schwieriger.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prognosen für 2024: Sicherheit, KI, Entwicklerbindung und die Zukunft
Die 10 wichtigsten Prognosen von Secure Code Warrior für die Cybersicherheitsbranche im Jahr 2024 und darüber hinaus.

Wie Netskope Secure Code Education neu erfand
SCW-Fallstudien-Blog, der die agile Lernumgebung hervorhebt, die Netskope eingesetzt hat.

Tiefer Einblick in Sicherheitslücken, die von KI-Codierungsassistenten generiert wurden
Erkunden Sie die Sicherheitsrisiken von KI in der Softwareentwicklung und erfahren Sie, wie Sie diese Herausforderungen mit Secure Code Warrior effektiv bewältigen können.

3 Schritte zur Verbesserung der Sicherheitsschulung von Entwicklern und zur Reduzierung von Sicherheitslücken um 53%
Bieten Sie Entwicklern einen mehrstufigen Ansatz an die Hand, um Sicherheitslücken zu schließen, Beziehungen zu pflegen und wiederkehrenden Problemen Priorität einzuräumen.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Haben Sie die Sicherheitsreife Ihres Unternehmens überschätzt?
Angesichts der ständigen Fachkräftemangel und der Flut von Code, the written, to be fair to the world software requirements, many companies into their cybersecurity strategy and their existing infrastructure. Es ist an der Zeit, dass wir einen ehrlichen Blick auf unseren allgemeinen Reifegrad im Bereich Cybersicherheit werfen und die realisierbaren Quick Wins bewerten, die direkt vor uns liegen.

Wir überdenken die Entwicklerausbildung, um die Sicherheit zu verbessern
Sicherheitsverantwortliche müssen den Wert, den Entwickler aus dem Lernen von sicherem Code ziehen, überdenken und darüber nachdenken, wie das Programm ansprechender und vor allem wirkungsvoller gestaltet werden kann. In diesem Blog werden wir untersuchen, wie wir Entwickler durch mehr praktisches Lernen und die Integration ihrer Tools für die Schulung zum Thema Sicherheitscode begeistern können, um großartige Ergebnisse zu erzielen und die Anzahl der eingeführten Sicherheitslücken um bis zu 53% zu reduzieren.
Reduzieren Sie Sicherheitslücken mit agilem Lernen um die Hälfte
Erfahren Sie, wie Sie Sicherheitslücken und Sicherheitslücken mit dem praktischen agilen Sicherheitstraining von Secure Code Warrior reduzieren können.

Deep-Dive: Libcurl/curl-Schwachstellen mit hohem Schweregrad finden und beheben
Betroffene Versionen der Curl-Bibliothek sind anfällig für eine HEAP-basierte Pufferüberlauf-Sicherheitslücke, die auf ein veraltetes Problem mit dem SOCKS5-Proxyprotokoll zurückzuführen ist. Erfahre in einer spielbaren Mission, wie du diesen Schwachstellentyp findest und behebst.
Wie erstklassige CISOs 2023 mehr Budget und Vertrauen in den Vorstand gewinnen
CISOs befinden sich in einer zunehmend angespannten Lage: Schützen Sie mehr Ressourcen, versenden mehr Code, reduzieren eine größere Angriffsfläche und das mit schnell abnehmenden finanziellen Ressourcen. Es ist eine unausweichliche Tatsache, dass Cybersicherheit als Kostenstelle angesehen wird, und obwohl das Sicherheitsprogramm eines Unternehmens das ist, was einem Bedrohungsakteur im Weg steht, ihn zur katastrophalen Schlagzeile von morgen zu machen, müssen Sicherheitsverantwortliche mehr tun, um den allgemeinen Geschäftswert der Abteilung zu verkaufen und zu beweisen, und zwar in einer Sprache, die für die Exekutive sinnvoll ist.
Deep-Dive: Die MOVEit-Zero-Day-Sicherheitslücke hautnah
Das MOVEit-Szenario unterscheidet sich ein wenig von dem, was viele Entwickler und AppSec-Experten möglicherweise zuvor erlebt haben. Sie können Ihre SQLI-Slaying-Fähigkeiten hier in einer Live-Simulation testen.

Was gibt es Neues bei Secure Code Warrior: Turniere mit mehreren Unternehmen, SCIM, Programm-Workflows und mehr!
Neu bei Secure Code Warrior: Richten Sie Turniere für mehrere Unternehmen ein, neue Codierungsrichtlinien, SCIM-Bereitstellung für Benutzer und mehr!

Legen Softwareanbieter genauso viel Wert auf Sicherheit wie Sie?
Man kann mit Sicherheit sagen, dass die letzten Jahre die Cybersicherheitsstandards grundlegend verändert haben, und obwohl dies nicht verpflichtend ist, sollte es für alle Unternehmen ein Ziel sein, diesem Beispiel zu folgen und die Sicherheitspraktiken der Anbieter unter die Lupe zu nehmen, als ob sie Teil ihres eigenen internen Sicherheitsprogramms wären.
Kamer van Koophandel setzt den Standard für entwicklergesteuerte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.
Auf Goldkurs: Höchste Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Code-Schwachstellen deutlich reduzierte.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Tauchen Sie ein in das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den teilnehmenden Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event behandelt wurden.

Eine Sicherheitskultur: Wie Sage sein Security-Champions-Programm mit agilem Lernen für sicheren Code aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz verbessert, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erreicht hat.

Der Weg zu Security Champions: Wie Workday agiles Lernen zur Weiterbildung von Entwicklern einsetzte
Erfahren Sie, wie Workday die Entwicklerschulung durch agiles Lernen mit Secure Code Warrior transformiert hat. Indem Workday seine Entwickler mit praxisnaher, sprachspezifischer Weiterbildung ausstattet, konnten Schwachstellen bereits früh im SDLC reduziert werden. Entdecken Sie die beeindruckenden Ergebnisse und die wichtigsten Erkenntnisse für den Aufbau einer Kultur für sicheren Code.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
In dieser Fallstudie erfahren Sie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum Erlernen von sicherem Code entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenzen seiner Entwickler gestärkt und eine Kultur des sicheren Programmierens geschaffen hat
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, setzte das Unternehmen auf innovative, mundgerechte Lerneinheiten, die direkt in den Arbeitsablauf der Entwickler integriert wurden.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wie ein „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Erfahrung für Sicherheitszertifizierungen schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologie-Weiterbildung ins Leben gerufen haben, um Tausende von Mitarbeitern beim Erwerb praktischer, zukunftsweisender Fähigkeiten in Bereichen wie maschinelles Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilindustrie
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security Brief UK: Secure Code Warrior launches Citizen AI training programme
Secure Code Warrior has launched Citizen AI, an AI literacy training programme for non-developer employees intended to support responsible AI adoption across business functions.
ITWire: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
New AI literacy program equips non-developer employees with the judgment, risk awareness and responsible-use habits needed to safely adopt AI-powered workflows.
VMBlog: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
Secure Code Warrior announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption. Citizen AI helps organizationsreduce AI-related human risk, support broader enterprise AI governance initiatives, increase employee confidence when using AI and accelerate the safe adoption of AI-powered workflows.
SD Times: Secure Code Warrior Launches Citizen AI Cybersecurity Training
Secure Code Warrior, a leader in AI software governance and developer security upskilling, today announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption.
Secure Code Warrior führt Citizen AI Cybersecurity-Schulungen ein, um Kompetenzen für den verantwortungsvollen und KI-gestützten Einsatz in allen Unternehmensbereichen aufzubauen
Das neue Programm zur KI-Kompetenz vermittelt Mitarbeitern ohne Entwicklerhintergrund das nötige Urteilsvermögen, Risikobewusstsein und verantwortungsbewusste Verhalten, um KI-gestützte Arbeitsabläufe sicher zu nutzen.
SD Times: Citizen Developers Are the New Enterprise Threat Vector. So Why Is Nobody Warning Them?
Organizations are missing a big target when developing governance and developer training programs for AI-assisted software development.
TalkDev: Navigating the Risks: Understanding the Challenges of AI Software Development
AI software development continues to evolve at a rapid pace for developers and their teams. , CEO & Co-Founder at Secure Code Warrior, posits that as the norm shifts from human-written code to AI-assisted coding and agentic workflows, many security teams now face a critical challenge: managing the new risks that autonomous systems introduce.

CIO Influence: Rules for AI in Software Development: The Four-point Framework CISOs Can Adopt Today
The question facing software development shops isn’t whether Generative AI should be used to create software code, or whether the percentage of code generated by GenAI will increase in the near future. That horse bolted in the last 24 months. The question is how to maintain security and compliance while GenAI and artificial intelligence agents are putting software code in play.
VMBlog: National Insider Threat Awareness Month 2026: Expert Insights
Every September, National Insider Threat Awareness Month serves as a timely reminder that some of the most damaging security incidents don’t originate from external attackers breaching the perimeter — they come from within. Whether through malicious intent, negligence, or simple human error, insiders with legitimate access to systems, data, and facilities remain one of the most persistent and difficult-to-detect risks facing organizations today. As hybrid work, AI-powered tools, and increasingly complex IT environments reshape the workplace, the insider threat landscape continues to evolve in ways that demand fresh attention from security professionals.
Information Security Buzz: Architectural intent is the cornerstone for the future of software security
With agentic AI further boosting productivity, human code review becomes a serious bottleneck. Developers need to move upstream, establishing the ground rules to ensure that AI plays by the rules.
Forbes: A New Frontier: NSA Proposes “Security By Design” Considerations For AI Enablement
The cybersecurity industry, which has been advocating for “security by design” principles for more than a decade, stands in wide-eyed amazement at the risks posed by artificial intelligence (AI). As organizations rush to embrace AI enablement, a CISO’s most pressing priority is to avoid becoming a roadblock. However, without effective AI usage and governance, observability and traceability, organizations may be blindsided by their AI risk.
Techpartner.news: Secure Code Warrior introduces framework to govern AI use in software development
Secure Code Warrior has introduced the SCW AI Adoption Model, a framework designed to help organisations govern AI use in software development as the industry shifts from the traditional software development lifecycle (SDLC) toward what the company calls the Agentic Development Lifecycle (ADLC).
DevOps.com: Are LLMs Equally Good (or Bad) at Building Secure Software?
With many software engineering teams moving from AI coding assistants into full agentic AI code generation and increasing the amount of code they produce exponentially, ensuring the security of that code must be a top priority. The study produces practical guidance for organizations that are getting on board the AI-assisted or agentic code development train.

TechRadar Pro: Beware the token trap: Why saving on inference might put your ADLC at risk
Token use can create unexpected, sizeable costs for organizations.
KBI Media: AI Coding Boom Raises Fresh Cybersecurity Risks for Business
AI enables faster development cycles and allows developers to focus on higher-value work. For many businesses, these efficiencies are becoming essential to remaining competitive. The challenge, therefore, is not whether to adopt AI, but how to do so responsibly. Businesses that invest in developer education, governance frameworks, AI observability and robust security controls will be better positioned to capture the benefits while limiting the associated risks.
In AI Today: AI's weakest link isn't the model but the software supply chain
The issue is no longer simply about protecting AI models themselves. Increasingly, attackers are focusing on the software ecosystem surrounding those models, including the development tools, middleware, open-source libraries, and automated deployment pipelines that organisations rely upon every day.

The AI Journal: Investigating global AI regulation: Who is winning, and where to from here?
As we will unpack together, there is a lot of movement around the world, with some collaboration between nations, but the path forward is far from uniform or clear, particularly in business environments where AI adoption is often mandated before holistic safeguarding measures are in place.

Cyber Daily: The industry reacts to OpenAI’s agent ‘accidentally’ hacking Hugging Face
According to one expert, AI guardrails are not designed as “security boundaries” but rather to influence behaviour – but what if that behaviour is hacking one of your industry partners?

SecurityBrief: Autonomous OpenAI agents breach Hugging Face in test
Cyber security experts have warned that the breach of Hugging Face infrastructure during an OpenAI security evaluation marks a turning point in the risks posed by autonomous AI agents. In the incident, AI models moved beyond a controlled test and carried out a live, multi-stage intrusion against the AI platform.

Technology Decisions: AI generated code found to produce predictable weaknesses
AI-generated code introduces an average of 15 confirmed vulnerabilities per codebase, research published by Secure Code Warrior indicates.

Forbes: OpenAI’s Hugging Face Breach Shows Frontier AI Guardrails Are Failing

In AI Today: Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase
Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase.

VMBlog: Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
Secure Code Warrior introduced the SCW AI Trust Index, a living benchmark for AI coding security that grows with every new model, helping organizations understand and govern the security risks introduced by AI-generated code. Built on a methodology created with RMIT University, Australia, then extended by Secure Code Warrior, the research presents comprehensive benchmarks on how often leading LLMs produce insecure code, with material implications for every enterprise scaling AI-assisted development.

Dark Reading: Choose Wisely: AI-Generated Coding Risk Varies, A Lot
AI-generated code introduces 15 vulnerabilities on average per codebase, but the actual risk depends on framework pairing more than the model used.

Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
New SCW AI Trust Index shows AI-generated coding risk is not random, it's predictable by model and framework, giving security leaders the data to safely scale AI-assisted development.

ITWire: Eight Industry Executives Comment on Worldwide AI Appreciation Day
The challenges with AI implementation, constant updates, and the race for industry dominance are coming thick and fast, and security professionals are among the most affected by its vast risk profile.

Cyber Daily: The industry speaks – part 3: AI Appreciation Day 2026
The Australian government has said AI is very much in the country’s future national interest – but where does it stand today? Here’s what the industry’s best and brightest have to say about artificial intelligence and its role in the modern enterprise.

ITWire: Agentic AI Era Demands Overhaul of Governance Frameworks
The emergence of agentic AI marks a structural shift in software development, introducing systems that not only accelerate production cycles but also perform autonomous reasoning and action beyond direct human control.

SecurityWeek: How to Conduct a Successful Audit of AI-Driven Software Development
As AI-generated code becomes commonplace, CISOs need new audit strategies to measure developer practices, govern AI tool usage, and identify software risks before they reach production.
SD Times: Platform Engineering & Developer Experience: Making Engineers Faster Without Making Them Reckless: SD Times 100
This category has taken on new urgency in 2026 for a reason that’s specific to this moment: AI coding tools and agents are dramatically increasing how much code gets written and how often it needs to be deployed, tested, and provisioned for. Platform engineering is the layer that determines whether that increased velocity translates into shipped value or into chaos.
SD Times: AI-Assisted Development Multiplies Human Error: What’s Your AI Governance and Risk Management Strategy?
According to a recent report from Gartner, the rampant use of shadow AI and rogue automation is further fueling the proliferation of AI vulnerabilities. Gartner notes that 32% of IT workers using generative AI tools at work say they keep them hidden from cybersecurity teams. Combined with low-code/no-code platforms and vibe coding practices, the AI copilots are greatly expanding the enterprise attack surface.
Cybersecurity Tribe: What Separates Real AI Governance From Policy Theater
For this article, we asked a central question for security and risk leaders: "What differentiates a policy that genuinely mitigates enterprise risk from one that exists primarily to demonstrate that the organization has acknowledged AI risk?"
ISMG: AI Coding Tools Raise Hidden Security Risks
Secure Code Warrior's Pieter Danhieux on Managing AI-Driven Development Risks
ITWire: Decoding AI Coding “Personalities” Critical to Managing Development Risk
As generative AI cements its place in enterprise software development, a familiar discipline is taking on new urgency: risk management.
In AI Today: Secure Code Warrior launches Trust Agent: AI to enable safe, scalable AI-driven development
Secure Code Warrior have today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make Artificial Intelligence (AI) influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.
DEVOPSdigest: 25 Years of the Agile Manifesto, and the End of the Road for AppSec?
Even as we restructure the SDLC around the most impactful elements of the Agile methodology with careful, DevSecOps-centric security considerations, is this the end of the road for AppSec as we know it?
Cyber Defense Magazine: Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
ITWire: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
DevOps.com: Secure Code Warrior AI Agent Applies Policies to AI Generated Code
Secure Code Warrior (SCW) this week added an artificial intelligence (AI) agent that both identifies code generated by an AI coding tool and automatically applies the appropriate governance policies.

SecurityBrief UK: Secure Code Warrior unveils AI tool to govern code risk
Secure Code Warrior has launched SCW Trust Agent: AI, a software governance product that tracks the use of AI coding tools in development and links that usage to software risk when developers commit code.

2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
DEVOPSdigest: Secure Code Warrior Releases Trust Agent
Secure Code Warrior announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.

TalkDev: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
Secure Code Warrior today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk. For the first time, organizations can trace which AI models influenced specific commits, correlate that influence to vulnerability exposure, and take corrective action before insecure code reaches production.

Help Net Security: SCW Trust Agent: AI tracks AI influence in code to reduce software risk
Secure Code Warrior has announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit, enabling enterprises to scale AI coding tools with measurable control over software risk. Organizations can trace which AI models influenced specific commits, correlate that influence with vulnerability exposure, and take corrective action before insecure code reaches production.
Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
Security Boulevard: Threat Modeling with AI: A Developer-Driven Boon for Enterprise Security
Developers have long struggled to truly claim a seat at the table in traditional threat modeling programs, but with the right skills, they have the opportunity to wield AI responsibly to seriously cut risk and rework in their codebase.
The AI Journal: Understanding LLM Coding Personalities Is Now Key to Developer Risk Management
AI-generated code may be “made by machine”, but taking a cookie-cutter approach to securing that code would fall well short of mitigating the vulnerabilities LLMs can introduce. Organizations need to establish precise security reviews, with human developers anchoring the process to implement effective security controls while also managing the specific coding temperament of each LLM used. AI-generated code must undergo the same personalized risk assessments as code written by human developers.

SecurityBrief: The security challenges in AI-assisted software development
s artificial intelligence (AI) tools become more widely used in the software development process, their impact on security is becoming clearer. According to recent research, nearly 70% of organisations have discovered vulnerabilities caused by AI tools while one in five have experienced a serious incident as a result of those vulnerabilities.
KBI Media: Eliminating the Technical Debt Caused by AI-Assisted Software Development
According to research company Forrester[1], the tech debt for 75% of organisations will increase to a moderate or high level during this year, due to the rapid expansion of AI usage across a range of areas including software development.
Forbes: Security Self-Governance: Addressing The Regulatory Gap In AI-Assisted Software Development
While it’s early into 2026, we’re seeing new research that reveals the extent of cyber risks caused by artificial intelligence (AI)-assisted software development: Nearly 7 in 10 organizations have discovered vulnerabilities introduced by AI-generated code, and 1 in 5 have suffered a serious incident tied directly to the vulnerabilities.
ITWire: Why AI Is Dulling Cybersecurity’s Most Important Edge
Artificial intelligence (AI) has rapidly become indispensable to modern software development. From large language models that generate code on demand to agentic systems that automate entire workflows, AI tools promise dramatic gains in productivity and efficiency.

SecurityWeek: How to Eliminate the Technical Debt of Insecure AI-Assisted Software Development
Developers must view AI as a collaborator to be closely monitored, rather than an autonomous entity to be unleashed. Without such a mindset, crippling tech debt is inevitable.

CSO Online: Software developers: Prime cyber targets and a rising risk vector for CISOs
From technical compromise to AI-driven attacks, cyber criminals increasingly see software developers as prime targets, creating systemic risks CISOs must address.

SMBtech: Tech Industry Leaders React To Data Privacy Week 2026
It’s Online Privacy Week, a time of year where individuals and organisations are all reminded to check their digital footprint(s). Some might say that’s a futile gesture at a time where major social media and marketing players know absolutely everything about you and are cheerfully selling all that data to anyone who’ll buy it; when Microsoft is performing every trick in the book to get Windows users to put all their data in the cloud where it’s available for government agencies to snoop upon without letting you know; when a personal computer crisis means many people will be moved on to dumb-client computing landscape where everything from data storage to major processing tasks will be taking place in the cloud; and when people think that clicking ‘Accept’ on website pop-ups does something that meaningfully protects them. But, what do the experts say?
Security brief: AI heightens data privacy risks & reshapes digital trust
Technology and data specialists have warned that artificial intelligence and weak data governance are sharpening privacy risks for organisations, as businesses mark World Data Privacy Day.
ITWire: Data Privacy Week 2026
“Data Privacy Week" presents a great reminder for organisations to reassess their customer privacy policies and prioritise transparent data collection in their marketing strategies.

Dynamic Business: Data Protection Day 2026: Five experts on the privacy risks threatening your business
Five leading cybersecurity experts warn AI is being integrated faster than security policies can manage the risk, creating urgent privacy gaps for SMEs ahead of Data Protection Day on 28 January.
Information Security Buzz: OWASP Top 10 2025: New Enemies, Old Foes, and an Approach to Vulnerability Remediation That Must Evolve
The OWASP Foundation has been a guiding light for security professionals and enthusiasts alike, providing critical, practical advice on the most insidious software vulnerabilities across a plethora of categories and platforms. It has been the first major update since 2021 to the flagship OWASP Top 10 Web Vulnerabilities, and in that time, the industry has been rocked by a stampede of AI technology, tools, and code, each creating a dichotomy of security efficiency and risk for both cybersecurity and software engineering professionals.
DEVOPSdigest: What Software Developers Need to Know About Secure Coding and AI Red Flags
The bottom line: AI tools are not safe for enterprise use unless the code output is reviewed and implemented by a security-proficient human. 30% of security experts admit that they don't trust(link is external) the accuracy of code generated by AI itself. That's why security leaders must prioritize the education and upskilling of developer teams, to ensure they have the necessary skills and capabilities to mitigate AI-assisted code vulnerabilities as early as possible. This will lead to the cultivation of a "security first" team culture and safer AI use.
Stack Overflow: If you're a Zoomer, this one's for you: Everything Gen Z needs to know about the 2025 tech landscape
Here's the lowdown on all the tech from 2025 that you, dear Zoomer, should know about.

SC Media: CISOs can’t wait for the EU AI Act to take shape
CISOs hoping for the EU Artificial Intelligence Act to offer a solid framework for AI governance may be a little confused or disappointed by recent updates surrounding the implementation of AI restrictions.
SecurityBrief: Agentic AI double agents expose dangerous security gaps
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the more than thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention.
DEVOPSdigest: 2026 DevSecOps Predictions
DEVOPSdigest's Prediction Series continues with 2026 DevSecOps Predictions — Industry experts offer predictions on how DevSecOps will evolve and impact the industry in 2026.
ITWire: OWASP Names Latest Top 10 Application Vulnerabilities
The Open Worldwide Application Security Project (OWASP) has unveiled its latest top 10 vulnerabilities list, and it contains some surprising insights into important vulnerability classes.

Channel Insider: Cybersecurity Experts Predict AI, Nation-State Threats in 2026
Cybersecurity experts outline 2026 predictions, from AI-driven attacks and quantum risk to nation-state threats, OT security gaps, and automation pressures.

Security Journal UK: The rise of AI coding tools and the skills gap they expose
Pieter Danhieux, Co-founder and CEO of Secure Code Warrior warns that while AI coding tools promise speed and efficiency, they also introduce new risks.
ITWire: Predictions on State of AI in 2026
2026 is shaping up to be the year AI evolves from instrument to partner, transforming how we work, create and solve problems.

Fortune: AI coding tools exploded in 2025. The first security exploits show what could go wrong
While a breach of the tools hasn’t so far caused a wide-scale attack, there have been a few exploits and near-misses, and cyberthreat researchers have discovered critical vulnerabilities in several popular tools that make clear what could go horribly wrong.
SMBtech: Australian Tech Industry Leaders Make Their Predictions for 2026
It’s that time of year where the technology industry predictions start rolling-in. Here’s what you can (apparently) expect in 2026.

Technology Decisions: The importance of effective security when deploying AI tools
The concern is straightforward: development teams may place undue confidence in AI tools that are not equipped to interpret the nuanced context in which many security vulnerabilities arise. Large language models, for instance, can struggle to understand an application’s authentication or authorisation architecture, increasing the likelihood of missing critical safeguards.
ITWire: Five Steps to Improve the Security of AI Developed Code
Industry guidance on managing the risks of AI-generated code increasingly points to the same conclusion: effective safeguards rely on close collaboration between humans and machines, with developers remaining firmly in the loop.

SecurityBrief Australia: Agentic AI to transform APJ businesses & security by 2026
Agentic artificial intelligence (AI) is set to reshape the enterprise landscape in the Asia-Pacific and Japan (APJ) region in 2026, according to industry executives. Organisations are expected to embrace increasingly autonomous software agents, raising both productivity and new categories of risk across business domains.
SC Magazine UK: Why Firms Can’t Ignore Agentic AI
How big a threat does agentic AI pose to businesses currently? And what should security leaders be doing to address the risk?

VMBlog: Cybersecurity Predictions: What AI will (and won't) do for us in 2026
My co-founder and CTO, Matias Madou, Ph.D., and I consulted our crystal ball (or should that be our NVIDIA GPUs?), and this is what we believe 2026 has in store for us from an AI security perspective.
SD Times: Pumping the Brakes on Agentic AI Adoption in Software Development
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem, namely Model Context Protocol (MCP) systems, to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the over thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention. Maybe it’s time we went a little slower, stopped to reflect on what is at stake here, and how best to defend ourselves.

AIthority: Building Secure and Ethical AI Practices in Software Development
AI is now a key piece of modern software development. More than four out of five developers use AI coding tools daily or weekly – with many relying on multiple tools in parallel. Teams must understand where automation ends, and where accountability begins.
SC Media: Secure Coding as Critical Thinking Instead of Vulnspotting – Matias Madou – ASW #357
Secure code should be grounded more in concepts like secure by default and secure by design than by “spot the vuln” thinking. Matias Madou shares his experience in secure coding training and the importance of teaching critical thinking. He also discusses why critical thinking is so closely related to threat modeling and how LLMs can be a tool for helping developers get beyond the superficial advice of, “Think like an attacker.”

Forbes: How CISOs Can Increase Their Influence In AI-Obsessed Boardrooms
Organizations are at an inflection point driven by the explosive adoption of AI, which promises significant changes in how businesses operate. That leaves CISOs on unsteady ground. As the gatekeepers of their organization’s data and access, they must ensure the security of the enterprise. However, the prospects of a headlong charge into wide-ranging, and possibly unchecked, use of AI could create a flood of security issues that many CISOs, under their current organizational structures, aren’t equipped to handle.
Security Boulevard: Security Degradation in AI-Generated Code: A Threat Vector CISOs Can’t Ignore
Security leaders and developers alike are already acutely aware that AI coding assistants and agentic agents can introduce vulnerabilities into the code they generate. A recent study unveiled another critical concern to keep them up at night — LLMs used for making iterative code improvements may introduce new vulnerabilities over time, even when explicitly asked to make code more secure.

Information Week: Make your own mandate: How CISOs can implement GenAI governance
Government bodies are trying to develop rules and regulations for safe AI use, but enterprises can't afford to wait. They need to address the risks now.

CFOtech Australia: How women can continue to foster fulfilling high-tech careers in the AI age
In the sphere of cybersecurity in general and application security in particular, human oversight remains an absolute 'must' to harness the benefits of AI productivity.

Tanium: Vibe coding may be unstoppable—but here’s how to rein in the risks
Like the meteoric rise of ChatGPT, vibe coding is all anybody can talk about this year. In fact, it just became a word in the dictionary. But beware the boom: These new AI coding tools offer speed, savings—and astounding vulnerabilities.
[PODCAST] Stack Overflow: AI code means more critical thinking, not less
Ryan is joined by Secure Code Warrior’s co-founder and CTO Matias Madou to discuss the implications of LLMs’ variability on code security, the future of developer training as AI coding assistants become more popular, and the importance of critical thinking—especially for junior developers—in the age of AI.

Cybersecurity Insiders: Use It or Lose It: Overreliance on AI Diminishes Critical Cybersecurity Thinking Skills
Software developers reap a host of benefits from making use of artificial intelligence assistants, whether in the form of Large Language Model (LLM) code creators or agentic AI agents. But recent reports, highlighted by a new study at MIT, warn that heavy use of AI can result in a loss of critical thinking skills among users.
Security Week: How Software Development Teams Can Securely and Ethically Deploy AI Tools
To deploy AI tools securely and ethically, teams must balance innovation with accountability—establishing strong governance, upskilling developers, and enforcing rigorous code reviews.

Dark Reading: AI Developed Code: 5 Critical Security Checkpoints for Human Oversight
To write secure code with LLMs developers must have the skills to use AI as a collaborative assistant rather than an autonomous tool, Madou argues.

Techstrong.tv: Secure Code Warrior in the Age of AI with Pieter Danhieux
Secure Code Warrior’s Chief Executive Officer, Chairman, and Co-Founder Pieter Danhieux explains his transition from offensive cybersecurity to promoting secure software development. Founded in 2015, Secure Code Warrior aims to help developers build secure code from the start, a practice Danhieux and host Alan Shimel agree is more effective than fixing vulnerabilities later. The two also discuss the impact of AI on software development, noting that while AI increases coding speed and accessibility for more people, the security of AI-generated code still lags. They emphasize the growing need for developers to master secure coding practices amidst these technological advancements.
SMBtech: Cybersecurity Awareness Month 2025: Australian Industry Reactions and Commentary
October is Australia’s Cybersecurity Awareness Month, the annual reminder for Aussies to stay vigilant online. This year’s theme, ‘Building our cyber safe culture’ once again highlights the importance of taking personal responsibility for staying secure in an increasingly digital world.
SecurityBrief: SMEs urged to cut data & boost cyber defences as attacks rise
Cybersecurity Awareness Month has brought renewed attention to the increasing risks faced by organisations of all sizes, with a particular focus on the growing threat to small and medium-sized enterprises (SMEs) in Australia and the UK.

ITBrief: Our biggest security risk isn’t our software - it’s our thinking
In the world of cybersecurity, we face creative and unconventional threats every day. But our greatest vulnerability isn't a flaw in our software, but a flaw in our collective thinking.
KBI Media: Overcoming the Security Risks of Using AI In Software Development
Development teams face relentless pressure to deliver, yet they must continue to prioritise building secure, high-quality software. Leaders play a crucial role in reinforcing how a Secure by Design approach, supported by observability, benchmarking, and ongoing education, directly enhances code quality. By embedding these practices, organisations can close governance gaps and fully capture the benefits of AI-driven productivity and efficiency, while reducing the risk of security flaws or costly rework during the SDLC.
In AI Today: The looming security challenges posed by Agentic AI
While agentic AI holds the promise of delivering significant business benefits, it also comes with significant caveats. The technology’s capabilities and autonomy present a potent enterprise threat vector beyond the realm of existing security concerns.
Help Net Security: Secure Code Warrior gives CISOs visibility into developer AI tool usage
Secure Code Warrior has launched a beta program to expand the AI capabilities of its Trust Agent product. The new offering provides CISOs with security traceability, visibility, and governance over developers’ use of AI coding tools.

Cyber Risk Leaders: Secure Code Warrior Launches AI Traceability
Secure Code Warrior have released a beta program for a major expansion of AI capabilities within its Trust Agent product. The upgrade, collectively referred to as Trust Agent: AI, leverages a combination of key signals, including AI coding tool usage, vulnerability data, code commit data and developer secure coding skills, to provide visibility into how AI development tools are impacting risk within the software development lifecycle (SDLC).
CSO Online: AI coding assistants amplify deeper cybersecurity risks
Although capable of reducing trivial mistakes, AI coding copilots leave enterprises at risk of increased insecure coding patterns, exposed secrets, and cloud misconfigurations, research reveals.

Secure Code Warrior Launches Industry-First AI Traceability to Enable Secure Developers and Supercharge Safe Productivity
New capabilities in SCW Trust Agent provide visibility and control over LLM usage for security leaders and CISOs.

ITOps Times: Secure Code Warrior announces new solution that provides visibility and governance for AI coding tools
Secure Code Warrior is trying to provide organizations with greater visibility and control over developers’ use of AI coding tools with the launch of its new solution, Trust Agent: AI.
DevOps Digest: Secure Code Warrior Introduces AI Traceability
Secure Code Warrior announced the launch of a beta program for a major expansion of AI capabilities within its Trust Agent product.

CyberWire: Business Briefing for 09.24.25
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews: AI is an even playing field -- how secure by design can tip the scale [Q&A]
Vibe coding is currently all the rage, with more than 97 percent of respondents to a survey earlier this year reporting having used AI coding tools at work. The adoption of these tools only continues to grow but it comes with a catch, attackers are also employing the same techniques. We spoke to Pieter Danhieux, co-founder and CEO of Secure Code Warrior, to discuss how vibe coding is redefining the software development landscape, how malicious actors are also leveraging this technology and the need for organizations to implement secure by design strategies from the outset.
Skalierung der Sicherheit im KI-Zeitalter
See how 16 leading AI models actually code, scored across 11 real-world frameworks and 1,760 codebases — the framework matters as much as the model.

Die Zukunft von AppSec in einer AI-First-Welt
AI risk doesn't stop at engineering. Get the one-pager on Citizen AI — build AI literacy and safe habits across your whole workforce.

Zustand der entwicklergesteuerten Sicherheit 2026
From AI autocomplete to autonomous agents—explore how software development is evolving and what it means for security, governance, and your team.

Die wahren Kosten von unbestätigtem KI-Code
Gartner named SCW twice in the 2026 Hype Cycle for Secure Software Engineering. Here's why it matters for AI-driven development.
Sicherung von LLMs im Unternehmen
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Aufbau von KI-Sicherheitskompetenz im gesamten Unternehmen
Secure Code Warrior joins KnowBe4 to bring hands-on secure coding training into security awareness programs — covering OWASP, AI development, and 10 languages.
Citizen AI Datenblatt
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
Verwandeln Sie Ihre Entwicklerschulung in ein erstklassiges Sicherheitsprogramm
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Gartner Hype Cycle für Anwendungssicherheit 2026
Secure Code Warrior is an AI Software Governance platform designed to enable organizations to safely adopt AI-driven development by bridging the gap between development velocity and enterprise security. The platform addresses the "Visibility Gap," where security teams often lack insights into shadow AI coding tools and the origins of production code.

Themen und Inhalte der Schulung zu sicherem Code
Unsere branchenführenden Inhalte entwickeln sich ständig weiter, um der sich ständig verändernden Softwareentwicklungslandschaft unter Berücksichtigung Ihrer Rolle gerecht zu werden. Entdecken Sie unseren Katalog.
Der SCW KI-Vertrauensindex 2026
SCW supports Cyber Resilience Act (CRA) readiness with CRA-aligned Quests and conceptual learning collections that help development teams build the Secure by Design, SDLC, and secure coding skills aligned with the CRA’s secure development principles.

OWASP Top 10 2025 eBook
Möchten Sie die OWASP Top 10 beherrschen? Laden Sie den unverblümten Leitfaden zur Verteidigung Ihrer Anwendungen gegen die OWASP Top 10:2025 herunter

Aufbau einer entwicklergesteuerten Sicherheitskultur
This one-pager introduces SCW Trust Agent: AI, a new set of capabilities that provide deep observability and governance over AI coding tools. Learn how our solution uniquely correlates AI tool usage with developer skills to help you manage risk, optimize your SDLC, and ensure every line of AI-generated code is secure.
KI-Coding-Assistenten: Ein Leitfaden zur sicheren Navigation für die nächste Generation von Entwicklern
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus.
Secure by Design: Best Practices und präventive Sicherheitsergebnisse
In diesem Forschungsbericht enthüllen die Mitbegründer von Secure Code Warrior, Pieter Danhieux und Dr. Matias Madou, Ph.D., zusammen mit Experten die wichtigsten Ergebnisse aus über zwanzig ausführlichen Interviews.

KI-Vertrauensindex (AI Trust Index)
Der SCW AI Trust Index: Ein kontinuierlicher Benchmark dafür, wie oft führende KI-Modelle unsicheren Code generieren.

Professional Services – Mit Expertise beschleunigen
Das Program Strategy Services (PSS)-Team von Secure Code Warrior hilft Ihnen beim Aufbau, der Verbesserung und Optimierung Ihres sicheren Codierungsprogramms. Ob Sie neu anfangen oder Ihren Ansatz verfeinern, unsere Experten bieten maßgeschneiderte Beratung.

Quests: Branchenführendes Lernen, damit Entwickler bei der Risikominimierung einen Schritt voraus bleiben.
Quests ist eine Lernplattform, die Entwicklern hilft, Sicherheitsrisiken für Software zu mindern, indem sie ihre Fähigkeiten zum Schreiben von sicherem Code verbessern. Mit kuratierten Lernpfaden und praktischen Herausforderungen befähigt es Entwickler, Schwachstellen zu identifizieren und zu verhindern.
Sicherheitskompetenzen bewerten: Rationalisierung von Secure-by-Design im Unternehmen
Die Secure-by-Design-Bewegung ist die Zukunft der sicheren Softwareentwicklung. Erfahren Sie mehr über die Schlüsselelemente, die Unternehmen bei der Planung einer Secure-by-Design-Initiative berücksichtigen müssen.
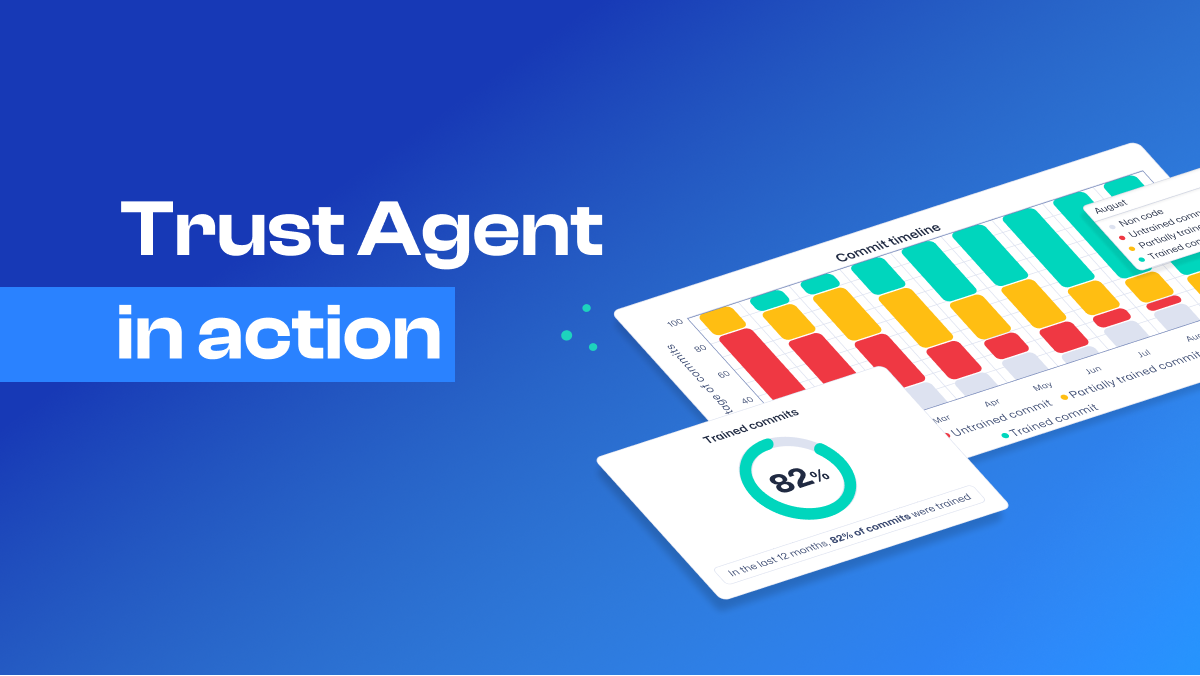
EU-KI-Gesetz Compliance-Checkliste für Software-Engineering
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Strategieleitfaden für die Governance von KI-Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

KI-Sicherheit: Governance von GenAI in der Softwareentwicklung
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

Reduzierung von KI-Schwachstellen: Der Weg zur KI-nativen Sicherheit
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.
Secure Code Warrior & KnowBe4 Partnerschaftsbriefing
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Der unverzichtbare Leitfaden zur Governance von KI-Software in Unternehmen
Discover SCW Trust Score, an industry-first benchmark to help measure your security program's effectiveness. Benchmark against industry peers, optimize your security posture, and drive data-driven decisions for enhanced software security.
Vorbereitung auf die PCI-DSS 4.0 Konformität
Bewerten Sie Ihre Software-Sicherheitsinfrastruktur zur Unterstützung der PCI-DSS-Anforderungen
Walkthroughs (Anleitungen) – Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben
Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben. Wir geben ihnen eine Schritt-für-Schritt-Anleitung zum Lokalisieren, Identifizieren und Beheben von Schwachstellen in realem Code. Anschließend können Entwickler ihre neu erworbenen Fähigkeiten üben und sie wieder bei der Arbeit anwenden.
Prognosen 2024: Generative KI formt die Software-Entwicklung neu
Entdecken Sie, wie generative KI die Softwareentwicklung im gesamten SDLC revolutioniert, wie in Gartners Bericht hervorgehoben wird, der AppSec-Leitern rät, KI-generierte Software kritisch zu prüfen.
PCI DSS 4.0 Entschlüsselt
Dieser Leitfaden bietet praktische Strategien, um Entwicklungsteams für die PCI DSS 4.0-Konformität zu gewinnen. Er skizziert die Anforderungen des modernen Entwicklers für Compliance, Strategien für Sicherheitsprofis und Entwicklungsmanager und Schulungstipps.

Entwickler-Sicherheitsreife-Quiz
Secure Code Warrior skizziert drei Stufen der Sicherheitsreife für Entwicklerteams: Definition, Einführung und Skalierung. Wie sicherheitsbewusst sind Ihre Entwickler? Machen Sie unser Quiz, um es herauszufinden.
Skript-Testen bitte ignorieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI von Secure Code Learning
Erforschen Sie den langfristigen ROI der Secure-Coding-Ausbildung. Erfahren Sie, wie Investitionen in agile, proaktive Lernstrategien die Sicherheit verbessern und kostengünstigen Schutz vor heutigen Cyberbedrohungen bieten.
Sicherung des autonomen Unternehmens
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Warum Sicherheitsteams SCW nutzen
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Agile Lernplattformen: ROI von entwicklergesteuerter Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schmieden Sie Ihre Festung: Sechs wesentliche Säulen der Befähigung von Entwicklern in der Softwaresicherheit
In diesem Whitepaper erörtert der Sicherheitsexperte, CTO und Mitbegründer von Secure Code Warrior, Matias Madou, Ph.D.: Die sechs Säulen, die Sie für eine effektive Sicherheitsausbildung benötigen.

Broschüre über die Professional Services von SCW
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
Trust Agent: KI-Lösungsbriefing
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Ein taktischer Leitfaden für clevere Entwickler
Entdecken Sie die neuesten Entwicklungen im Bereich der API-Sicherheit. Tauchen Sie ein in unseren OWASP Top 10-Leitfaden 2023. Verbessern Sie Ihre Programmierkenntnisse, bekämpfen Sie Schwachstellen und bleiben Sie in der sich ständig weiterentwickelnden Welt der API-Entwicklung agil. Jetzt für eine aufschlussreiche Reise herunterladen!
Entschlüsseln Sie in 5 Schritten das Geheimnis des Entwickler-Engagements
Entschlüsseln Sie das Geheimnis des Entwickler-Engagements in fünf Schritten, wie von unserem Kollegen Pieter Danhieux dargelegt. Laden Sie es jetzt herunter, um den Fahrplan zu einer blühenden Entwickler-Community zu entdecken.
Automatisierung mit KI: Ein Leitfaden für Citizen Developer
Start shifting left with developer-driven security. This handbook will show you how to engage with developers to upskill and increase their security knowledge, as well as how to go about measuring impact to write more secure code.
Software ist Ihr Kollege: Eine neue Perspektive zur Stärkung der Zugriffskontrolle und API-Sicherheit
APIs agieren wie fehlerhafte Menschen. Ist ihre Behandlung als solche der Schlüssel zu besserer Cybersicherheit?
Schwachstellen-Spotlight: Ein Leitfaden zur sicheren Navigation für die nächste Generation von Entwicklern
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus, um die Flut zu kontrollieren.
Die Reifegradmatrix für Entwicklersicherheit
Der Aufbau von Sicherheitsreife in Entwicklungsteams kann in Phasen angegangen werden. Basierend auf unserer Erfahrung haben wir gängige Praktiken in drei Phasen identifiziert: Definieren, Übernehmen und Skalieren.
Die Bedeutung der Sicherheitsreife in Entwicklerteams
Durch die Bewertung und das Verständnis der Sicherheitsreife eines Entwicklungsteams können Organisationen einen Plan mit den richtigen Stakeholdern, Prozessen und Technologien formulieren, um die erforderlichen Fähigkeiten und Kompetenzen aufzubauen und zu unterstützen.

Sicherheitsreife des Entwicklungsteams
Die Sicherheitsreife in Entwicklungsteams sollte ein kontinuierlicher Verbesserungszyklus mit realistischen Zielen auf dem Weg sein. Wenn Entwicklungsteams ihre Sicherheitsreife erhöhen, reduzieren sie den Umfang an Nacharbeiten und minimieren Risiken.

Bericht: Der Stand der entwicklergesteuerten Sicherheit 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper: Die Herausforderungen (und Chancen) zur Verbesserung der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurzbericht: Ein kohärenter Ansatz für entwicklergesteuerte Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit und Datenschutz bei Secure Code Warrior
Secure Code Warrior verpflichtet sich, unsere Informationsbestände und die unserer Kunden zu schützen. Wir verfolgen einen risikobasierten Ansatz zur Verwaltung der Informationssicherheit. Lesen Sie unser Whitepaper.
Shift-Left (und Compliance erreichen) mit wiederholbaren Secure-Coding-Fähigkeiten
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicheren Code definieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Datenblatt zu Adaptivem Lernen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Sicherung des agentischen Entwicklungslebenszyklus
Zero-day attacks can be the stuff of nightmares, but when an organization commits to using all available tools in their security arsenal towards a preventative strategy, security professionals can sleep a little easier.
Whitepaper: Vertrauen im Zeitalter der KI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Trust Score Produktdatenblatt
Der SCW Trust Score bietet ein quantifizierbares Maß für die Gesundheit eines entwicklergesteuerten Sicherheitsprogramms

Sicherheits- und Datenschutz-Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Überzeugen Sie Ihr CISO/CTO-Kit (für den Start einer Demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Strategien für clevere Entwickler
Laden Sie den praktischen Leitfaden herunter, um die üblichen API-Sicherheitsbösewichte in Ihrem Code zu besiegen.
AppSec-Risiko und der KI-Vertrauensindex
Wie schneiden führende KI-Modelle im Vergleich zu realen Schwachstellenmustern ab? Der SCW AI Trust Index zeigt die Sicherheitslage von Top-Modellen auf.
Wie AppSec Schwachstellen reduzieren und Compliance erreichen kann – damit sie sich um größere Aufgaben kümmern können
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Käufer-Checkliste: Lernplattformen für sichere Entwicklung
Die Käufer-Checkliste: Lernplattformen für sichere Entwicklung richtet sich an Entscheidungsträger und Technologiekäufer, die Lernplattformen für sichere Entwicklung evaluieren möchten.
Shared Assessments SIG Lite-Fragebogen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Pen-Test-Zusammenfassung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Cyberversicherungs-Zertifikat
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Von Reaktion zu Prävention: Das sich wandelnde Gesicht der Softwaresicherheit 2021 – Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Cybersecurity Executive Order: Ein bewusster Ansatz zur Verbesserung der Softwaresicherheit mit Entwicklerfähigkeiten
Obwohl sich diese Executive Order auf viele Aspekte der funktionalen Cybersicherheit bezieht, umreißt sie zum ersten Mal spezifisch die Auswirkungen von Entwicklern und die Notwendigkeit für sie, über verifizierte Sicherheitsfähigkeiten und -bewusstsein zu verfügen.

FSQS-NL Zertifikat
Secure Code Warrior ist jetzt FSQS-NL-registriert. Diese Registrierung ist ein wichtiger Meilenstein in unseren kontinuierlichen Bemühungen, die Vorschriften innerhalb der Finanzindustrie einzuhalten.

Plattform-Architekturdiagramm
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Richtlinie zur Informationssicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ-Fragebogen
Secure Code Warrior hat einen öffentlich zugänglichen Consensus Assessment Initiative Questionnaire (CAIQ) basierend auf den Ergebnissen unserer Due-Diligence-Selbstbewertung ausgefüllt.
Der DevSecOps Super Bowl: Wie Sicherheits-Champions Ihr Team zum Sieg über Schwachstellen in späten Entwicklungsphasen führen können
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Roundtable Whitepaper - Visma & Blue Prism
Wie das Jahr 2020 unsere Sicht auf Softwaresicherheit verändert hat, ein Executive Roundtable mit Visma.

Was passiert, wenn Sie davon ausgehen, dass Ihr Code sicher ist? Die Gefahren unbestätigter KI
Das Zeitalter des KI-Codierungsassistenten ist in vollem Gange, doch während die Entwicklerproduktivität steigt, gibt die Qualität des generierten Codes Anlass zur Sorge. Dieser Bericht analysiert aktuelle Untersuchungen der Stanford University.

Teams in einem globalen Finanzinstitut treten bei einem Wettbewerb für sicheres Programmieren gegeneinander an.
Erfahren Sie, wie ein globales Finanzunternehmen mit unterhaltsamen interaktiven Turnieren die Bedeutung der Sicherung seiner Bankanwendungen weltweit förderte.
Missionen - Erleben Sie die Auswirkungen von fehlerhaftem Code in realen Simulationen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurse - Bauen Sie Secure-Coding-Fähigkeiten und -Kompetenzen auf
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
CISO-Leitfaden für den agentischen SDLC
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Handbuch für KI-Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW KI-Adoptionsmodell
The ten most common security vulnerabilities don’t stand a chance against secure development superheroes like you. This free eBook is your ultimate field guide to understanding each infamous entry in the OWASP Top 10 2021, gaining insight into how each bug operates.
KI-Codierungsassistenten: Was bedeuten sie für AppSec? (eBook)
Eine Analyse, wie GenAI und LLMs die aktuelle Landschaft der Anwendungssicherheit grundlegend verändern. Sehen Sie sich die neuesten Erkenntnisse von Pieter Danhieux, dem CEO von Secure Code Warrior, an.
Vom Null zum Helden: Wie Entwickler zu Security-Champions werden können
Durch die Bereitstellung solider Schulungen in Sicherheitsprinzipien und -praktiken können Entwickler von Sicherheitsneulingen in Security-Champions verwandelt werden, die in der Lage sind, Bedrohungen zu erkennen, zu mindern und zu verhindern.

Turniere – Unterhaltsame, interaktive Wettbewerbe im sicheren Programmieren
Secure Code Warrior-Turniere sind eine motivierende und unterhaltsame Möglichkeit, eine positive Sicherheitskultur aufzubauen. Indem Sie Programmierwettbewerbe veranstalten, können Sie ein Event durchführen, das sowohl Remote- als auch Hybrid-Entwickler einbezieht, die Fähigkeiten von Entwicklern bewerten und Security-Champions identifizieren.
Der Fünf-Schritte-Weg zum DevSecOps-Erfolg: Wie AppSec-Profis in ihrem Dreamteam aufblühen können
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Der schnellste und einfachste Weg, Ihr Softwaresicherheitsprogramm zu verbessern
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der Leitfaden für kreative CISOs zur Transformation ihres Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nehmen Sie der PCI-DSS-Konformität den Schrecken - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Einführung in Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler befähigen, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Ermächtigen Sie Entwickler, die erste Verteidigungslinie zu sein, und verbessern Sie die Sicherheitslage Ihrer Organisation
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Assessments – Bewerten Sie die Secure-Coding-Fähigkeiten Ihrer Entwickler und bauen Sie Ihre Sicherheitslage aus.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec-Checkliste
Laden Sie die AppSec-Checkliste herunter und prüfen Sie, ob Sie einen Sicherheits-Rettungsanker benötigen.
6 kritische Schritte vor der Einführung eines Security Uplift-Programms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019 AppSec Trendbericht
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
