Observer et sécuriser l'ADLC : un cadre en quatre points pour les RSSI et les équipes de développement utilisant l'IA
Si vous suivez l'évolution rapide de notre secteur, vous connaissez déjà la réalité à laquelle nous sommes confrontés : la question n'est plus de savoir si l'IA générative doit être utilisée pour créer du code logiciel, ni si la part de code généré par l'IA va augmenter prochainement. Nous avons largement dépassé le stade de la réflexion. La vraie question est de savoir comment maintenir la sécurité et la conformité alors que l'IA générative et les agents autonomes génèrent du code et valident des modifications. Le cycle de vie du développement logiciel (SDLC) s'est transformé sous nos yeux en cycle de vie du développement agentique (ADLC) et, pour être honnête, nous accusons un retard sur les bonnes pratiques nécessaires pour le sécuriser.
Alors que les équipes de développement cherchent à tirer le meilleur parti des avantages indéniables de l'IA générative, nous proposons un cadre fondamental en quatre points. Il permettra aux responsables de la sécurité de déployer des outils et des agents de codage IA avec des normes de sécurité plus élevées et plus pertinentes. Ce cadre détaille les mesures concrètes que les entreprises peuvent prendre dès maintenant pour garantir un développement de code sûr et sécurisé, à mesure que l'IA agentique prend une place prépondérante.
Les risques du code généré par l'IA que nous ne pouvons ignorer
Depuis que l'IA générative est devenue un outil facilement accessible, suite au lancement de ChatGPT en novembre 2022 et à l'émergence rapide d'autres grands modèles de langage (LLM), son application à la génération de code est l'un des sujets les plus brûlants de la tech. Le gain de productivité est massif, mais le revers de la médaille est vite apparu. Bien que certaines études suggèrent que le code généré par l'IA peut être aussi sûr que celui produit par l'humain, le risque réel réside dans la fréquence et la rapidité avec lesquelles les erreurs générées par l'IA peuvent se propager dans l'écosystème logiciel.
Selon Gartner, 52 % des responsables informatiques s'attendent à ce que l'IA générative soit bientôt utilisée pour générer des logiciels au sein de leur organisation. Nous ne pouvons donc pas nous permettre d'avancer trop lentement ou d'attendre un cadre législatif plus précis.
Les piliers d'un code IA plus sécurisé
Chez Secure Code Warrior, nous ne considérons pas notre cadre pour l'utilisation sécurisée des outils de codage IA comme une finalité, mais comme un point de départ crucial que les organisations peuvent adopter immédiatement :
- Où est votre ensemble de règles ? Avant tout, les développeurs ont besoin de directives claires pour utiliser les outils de codage IA. Par exemple, nos règles de sécurité IA SCW, disponibles gratuitement sur GitHub, fournissent des conseils structurés pour les développeurs utilisant des outils populaires comme GitHub Copilot, Cline, Roo, Cursor, Aider et Windsurf. Ces règles sont légères par conception, servant de point de départ pratique plutôt que de manuel exhaustif. Elles sont organisées par domaine (frontend web, backend, mobile) et axées sur la sécurité, couvrant des problèmes récurrents comme les failles d'injection, la gestion non sécurisée, les flux d'authentification faibles et la protection contre la falsification de requête intersite (CSRF).
- Avez-vous la bonne pile technologique IA ? Il ne s'agit pas seulement d'utiliser l'IA, mais d'utiliser l'outil adapté à la tâche. Les organisations doivent se concentrer sur l'efficacité sécuritaire des outils IA qu'elles utilisent, en s'assurant qu'ils sont spécifiquement conçus pour répondre aux exigences d'un environnement sécurisé. Vous devriez pouvoir exploiter les outils IA pour une modélisation des menaces proactive et pilotée par les développeurs, et pas seulement pour la sortie de code. Lorsque les bons outils IA sont utilisés correctement, ils renforcent la sécurité et empêchent de nombreuses erreurs de se glisser dans le pipeline.
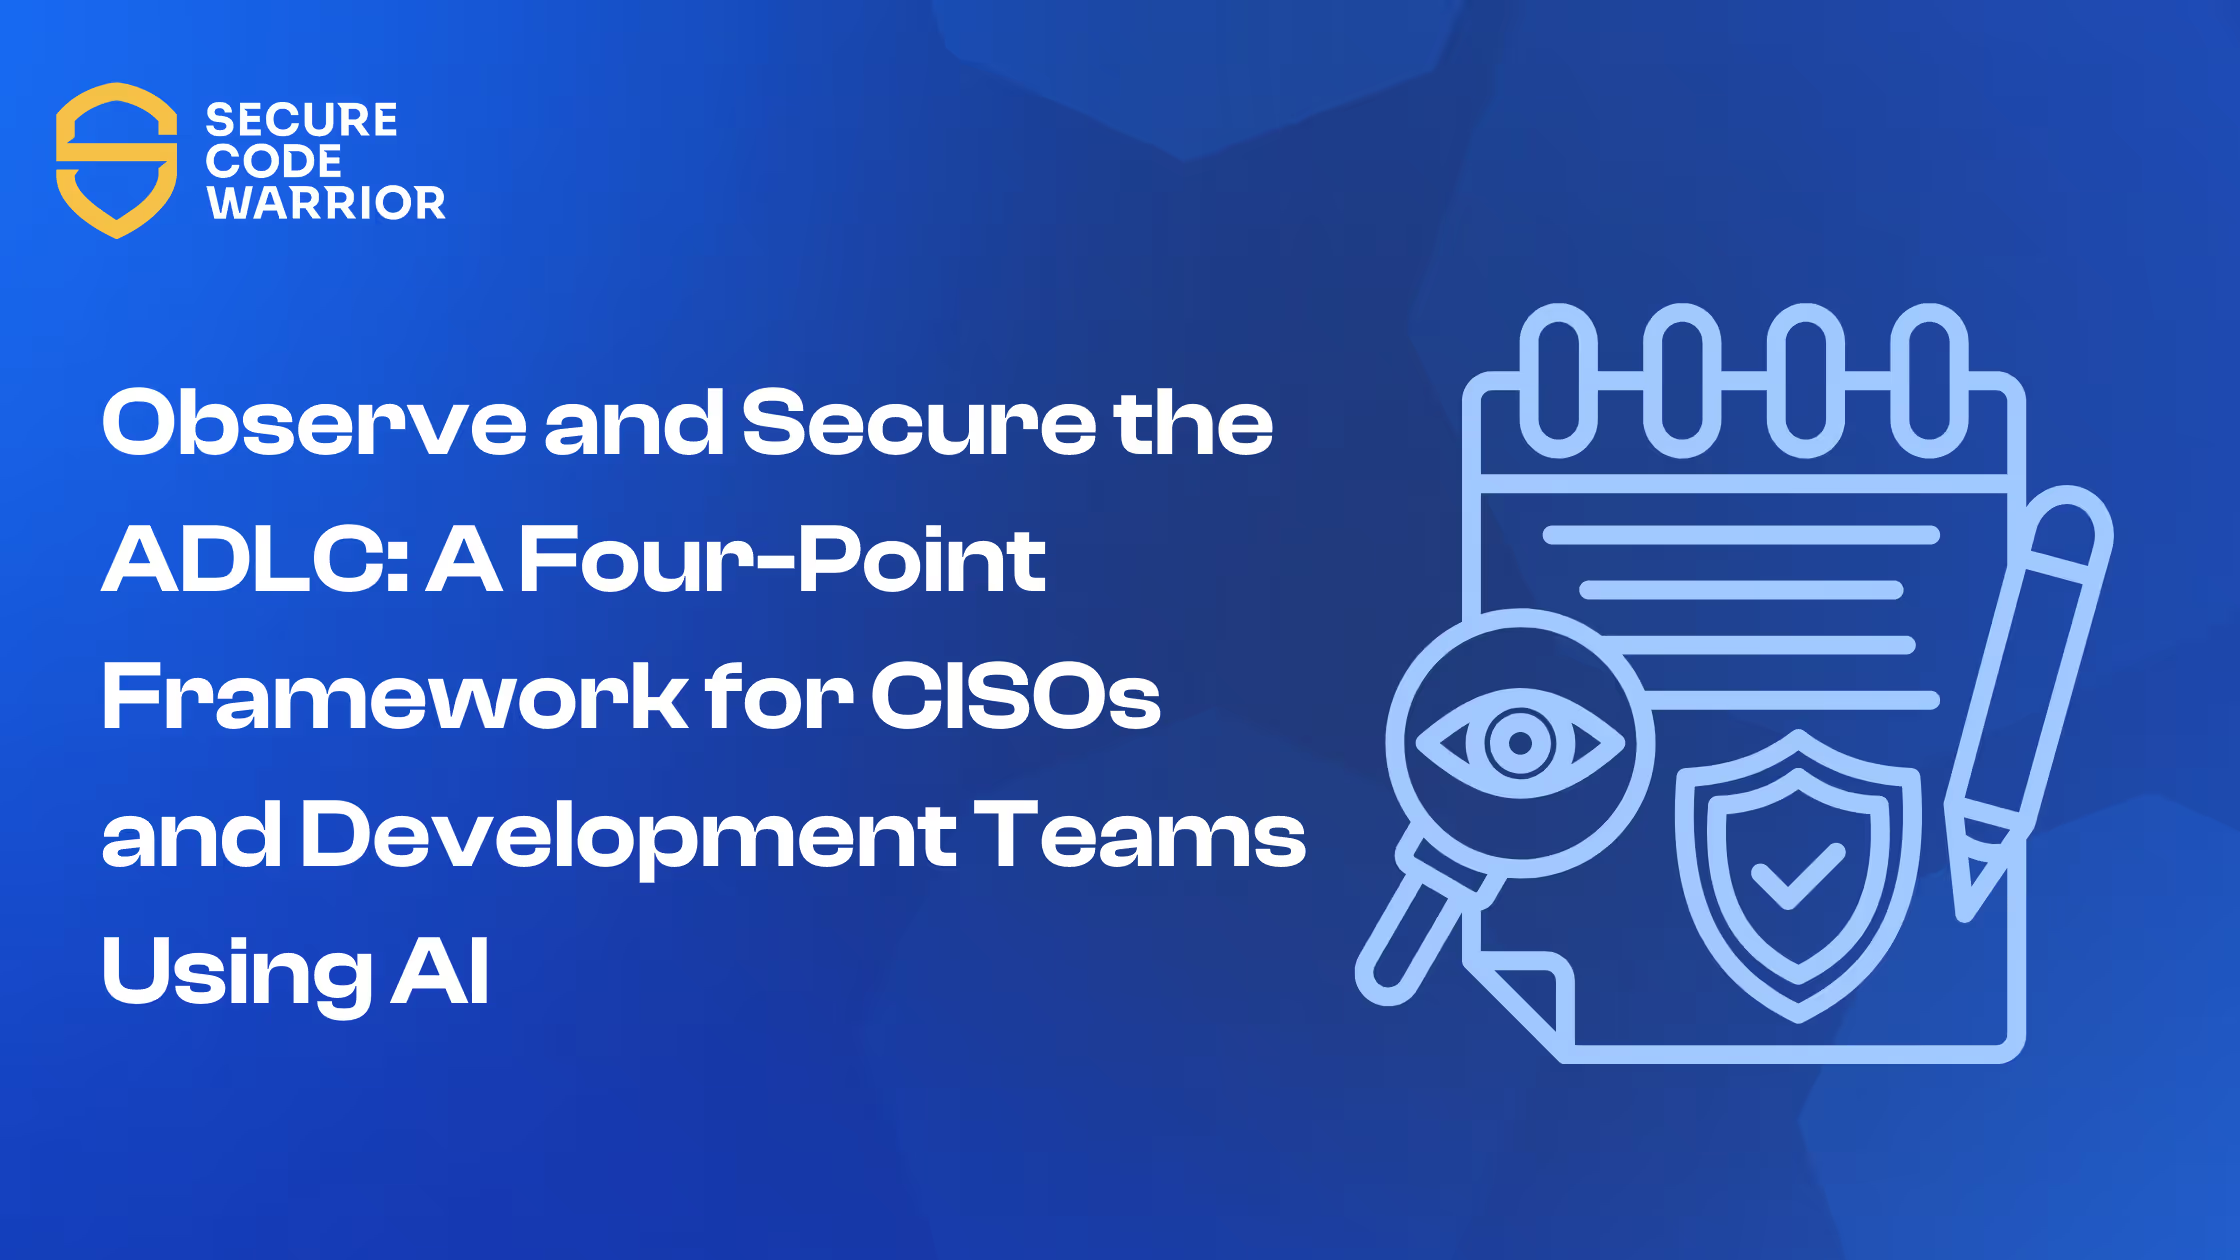
- Gouvernance précise de l'IA : Le manque de visibilité et de gouvernance est le moyen le plus rapide de favoriser une « IA fantôme » et de propager du code non sécurisé dans votre organisation. Nous avons besoin d'outils offrant une observabilité approfondie pour permettre aux organisations de gérer efficacement l'adoption de l'IA, les MCP utilisés et les commits effectués par la technologie agentique. Par exemple, en corrélant directement l'utilisation des outils IA avec les compétences en codage sécurisé des développeurs, les responsables peuvent maintenir une supervision. Le perfectionnement des développeurs via un programme d'apprentissage continu garantit une utilisation sûre de l'IA dès le début du cycle de vie du développement logiciel (SDLC), permettant à votre organisation d'innover plus rapidement sans sacrifier la sécurité. Vous pouvez le faire dès maintenant avec SCW Trust Agent: AI. Génial !
- Parcours d'apprentissage adaptatifs : Les RSSI doivent autonomiser leurs développeurs via des programmes éducatifs offrant une montée en compétences pratique et concrète en codage sécurisé. Il est essentiel de mesurer leurs progrès dans l'acquisition de nouvelles compétences et d'observer les commits des développeurs pour voir comment ils appliquent ces compétences au quotidien, notamment leur capacité à vérifier le travail des outils IA. En utilisant des benchmarks pour établir les compétences requises et mesurer les progrès éducatifs, les organisations peuvent gérer efficacement leur utilisation de l'IA dans le développement logiciel.
Envie de voir les parcours d'apprentissage et la gouvernance IA en action ? Réservez une démo.
En résumé
Comme tout développeur le sait, les outils de codage IA sont extrêmement puissants, mais la manière dont ils sont utilisés détermine leur efficacité en matière de sécurité et de conformité. Les développeurs compétents en sécurité et leurs managers qui suivent ce cadre pour exploiter les outils IA en toute sécurité dès le début du cycle de développement peuvent décupler la qualité et la sécurité de leur code.
Et ceux qui ne le font pas ? Eh bien, malheureusement, le profil de risque ne fera que croître, et les responsables de la sécurité continueront de faire face à un fossé des compétences cyber qui se creuse au même rythme.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.
Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.
Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.