Gardez une longueur d'avance sur le codage sécurisé
Le paysage des cybermenaces évolue constamment et il est plus important que jamais de garder une longueur d'avance. Grâce à notre gamme de vidéos, de blogs et de directives pratiques sur le codage sécurisé, nous vous aidons à rester à jour et prêt à faire face aux défis de demain.
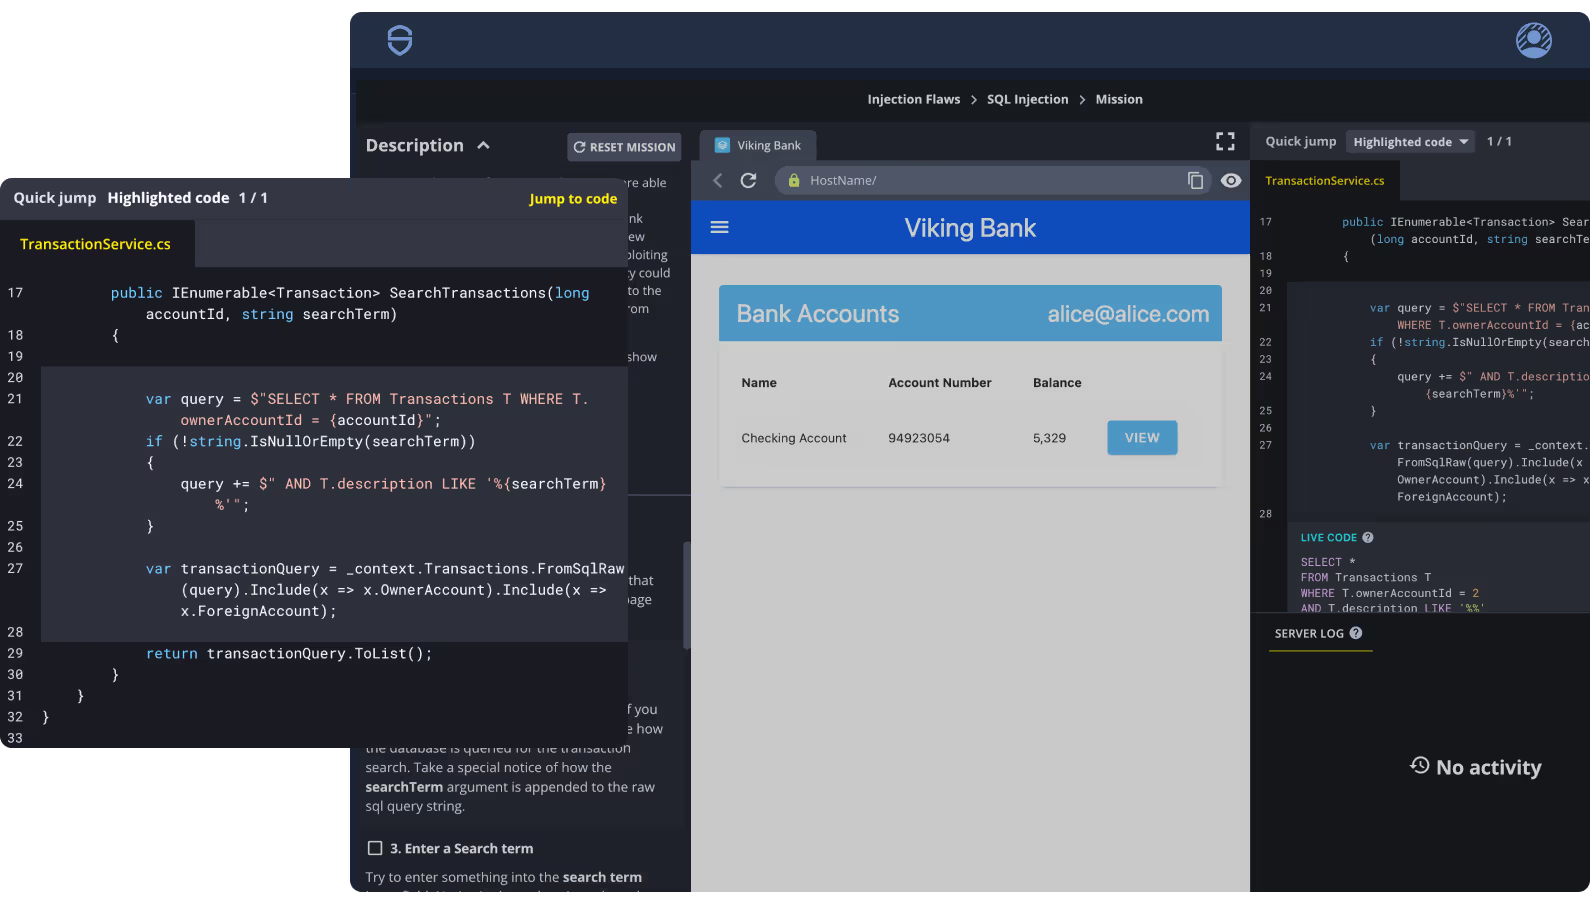
Nos dernières directives en matière de codage sécurisé.
Utilisation de composants présentant des vulnérabilités connues
{
  "dependencies": {
    "foo": "1.0.0 - 2.9999.9999",
    "bar": ">=1.0.2 <2.1.2"
  }
}
La plupart des applications utilisent un grand nombre de composants tiers. Ces composants assurent diverses fonctions, allant de la journalisation et du templating à l'accès aux bases de données, et bien plus encore. Cela facilite grandement le développement de logiciels et permet un gain de temps considérable. Cependant, ils sont également conçus par des humains, ce qui signifie que certains contiendront inévitablement des vulnérabilités. Consultez le guide pour en savoir plus.

Injection SQL
import mysql.connector
db = mysql.connector.connect
#Mauvaise pratique. À éviter ! Ceci est uniquement à des fins pédagogiques.
(host="localhost", user="newuser", passwd="pass", db="sample")
cur = db.cursor()
name = raw_input('Entrez le nom : ')
cur.execute("SELECT * FROM sample_data WHERE Name = '%s';" % name) for row in cur.fetchall(): print(row)
db.close()
L'injection SQL (SQLi) consiste à injecter du code dans des requêtes SQL afin d'attaquer une application et d'en extraire des informations sensibles. Il s'agit d'une vulnérabilité de sécurité web. C'est la technique de piratage la plus courante pour manipuler une base de données et en dérober des données cruciales.

Configuration de sécurité incorrecte
De nombreux frameworks proposent également des points de terminaison activables permettant de surveiller l'application, que ce soit en environnement de production ou de test/développement.

Métriques (Prometheus)
Journaux
Informations sur l'environnement
Mappages de chemins/URL
Les erreurs de configuration de sécurité constituent un terme générique couvrant des vulnérabilités courantes qui surviennent en raison des paramètres de configuration d'une application, plutôt que d'un code défectueux. Il s'agit d'un sujet vaste qui dépend fortement de facteurs tels que votre pile technologique. Bien que la résolution de ces problèmes puisse sembler simple, comme la modification d'un fichier de configuration ou d'une seule ligne de code, l'impact et les conséquences de ces vulnérabilités peuvent être graves. Consultez nos directives pour en savoir plus sur cette vulnérabilité et sur la manière de l'atténuer.

Falsification de requête côté serveur
ts
let url = request.params.url;

let response = http.get(url);
let render = response.render();

return render.export();
Les vulnérabilités de falsification de requête côté serveur (SSRF) surviennent lorsqu'un utilisateur parvient à contraindre une application à effectuer des requêtes HTTP vers un domaine choisi par un attaquant. Si l'application a accès à des réseaux privés ou internes, l'attaquant peut également l'amener à envoyer des requêtes vers des serveurs internes. Ce guide vous propose d'approfondir le sujet avec des exemples concrets pour mieux comprendre comment ces attaques se manifestent.
