Le modèle d'adoption de l'IA SCW™

Un cadre pratique pour gouverner le développement sécurisé par IA — à chaque étape et pour chaque équipe.

Réserver une démo
Approuvé par plus de 600 entreprises dans le monde
Le problème

L'adoption de l'IA devance la gouvernance

L'IA transforme la manière dont les logiciels sont créés dans l'ensemble des organisations. Pourtant, la plupart des entreprises manquent de visibilité sur la contribution de l'IA au code de production, sur ses utilisateurs et sur sa sécurité. Le « Hype Cycle for Secure Software Engineering » 2026 de Gartner avertit que le développement assisté par IA accroît la surface d'attaque plus rapidement que les contrôles traditionnels ne peuvent s'adapter, et que les outils de codage par IA rendent les compétences en développement sécurisé plus cruciales que jamais.

Quatre questions auxquelles les RSSI ne peuvent pas répondre aujourd'hui :
Quels modèles d'IA génèrent du code destiné à la production
Si le code assisté par IA respecte la politique de sécurité
Si les contributeurs sont correctement formés
Si l'utilisation de l'IA est conforme aux normes de gouvernance

Le cycle de vie du développement logiciel (SDLC) a été conçu pour du code écrit par des humains.Il n'a pas été conçu pour l'IAagentsgénérant des milliers de lignes sans examen. À mesure que l'autonomie augmente, une dette de sécurité invisible s'accumule, laissant les RSSI dans l'incapacité de répondre aux questions les plus cruciales.

Le modèle

Le modèle d'adoption de l'IA SCW™

Le modèle d'adoption de l'IA de SCW cartographie la progression complète de l'utilisation de l'IA dans le développement logiciel à travers huit étapes et trois phases, allant de l'assistance minimale par l'IA à l'orchestration agentique entièrement autonome. Il fournit aux RSSI un cadre pratique pour identifier la position actuelle de leur organisation, la formation nécessaire aux développeurs à chaque étape et les contrôles de gouvernance requis à mesure que l'autonomie augmente.

Télécharger le livre blanc
Phase une
Assisté par IA

Assisté par IA

Conserver une supervision totale

L'IA soutient le développement, mais les humains restent les auteurs principaux. Les développeurs écrivent le code, examinent les suggestions de l'IA et conservent une supervision totale sur les résultats. C'est le moment idéal pour établir une base de gouvernance avant que la supervision ne s'affaiblisse.

Phase deux
IA native

IA native

La supervision humaine commence à diminuer

Bénéficiez d'une expertise AppSec avancée, d'une conception de gouvernance sur mesure et d'une planification de transformation pour vos programmes de développement sécurisé.

Phase trois
Agentique

Agentique

Points d'escalade à haut risque

Des agents autonomes dirigent d'autres agents tout au long du cycle de développement. L'intervention humaine est réservée aux points d'escalade à haut risque. La gouvernance doit être entièrement régie par des politiques. Le cycle de vie du développement logiciel (SDLC) laisse place au cycle de vie du développement agentique.

Le modèle d'adoption de l'IA SCW™

Les responsabilités en matière de sécurité évoluent avec l'adoption de l'IA

Explorez les huit étapes de l'adoption de l'IA et les capacités de sécurité nécessaires pour concevoir des logiciels sécurisés à chaque phase, avec plus de 200 concepts de sécurité et catégories de vulnérabilités cartographiés tout au long du parcours.

Réserver une démo
ÉTAPE 1
ASSISTÉ PAR IA

Utilisation minimale de l'IA

L'IA comme outil de référence

Établissez les bases de la gouvernance dès maintenant. Tout ce qui suit cette étape s'appuie sur ces fondations.

Responsabilité clé en matière de sécurité

Écrivez du code sécurisé dès le départ ; appliquez des modèles sécurisés dans chaque implémentation.

Apprentissage recommandé

Principes fondamentaux de la sécurité des applications web
Exposition d'informations
Cross-Site Scripting stocké
Fonction de changement de mot de passe non sécurisée
+125 sujets supplémentaires
ÉTAPE 2
ASSISTÉ PAR IA

Assistance supervisée

Chatbot d'IDE avec garde-fous

Vos développeurs examinent les résultats de l'IA toute la journée. Personne ne les y a formés.

Responsabilité clé en matière de sécurité

Examinez le code généré par l'IA selon les mêmes normes que le code écrit par des humains.

Apprentissage recommandé

Introduction aux agents de codage IA
Fondements de la sécurité logicielle
Falsification de requête intersite (CSRF)
Attaque et défense
Utilisation de clés codées en dur
+184 sujets supplémentaires
ÉTAPE 3
ASSISTÉ PAR IA
Inflexion des risques

Utilisation non supervisée de l'IA

Les revues sont effectuées à un niveau global plutôt que ligne par ligne

Le fossé de confiance : vous êtes désormais responsable d'un code qu'aucun humain n'a relu.

Responsabilité clé en matière de sécurité

Restez vigilant en matière de sécurité sans tout lire ; signalez les risques.

Apprentissage recommandé

Vibe Coding : Cadre de gestion des risques
Injection directe de requêtes (Prompt Injection)
Modélisation des menaces avec l'IA
Affectation de masse
Utilisation de composants vulnérables connus
+195 sujets supplémentaires
ÉTAPE 4
IA NATIVE

Développement axé sur l'IA

Mode YOLO

La faille la plus courante à ce stade est celle qu'aucun scanner ne peut détecter.

Responsabilité clé en matière de sécurité

Prouver que l'architecture générée par l'IA répond aux exigences de sécurité grâce à une revue de conception et à une modélisation des menaces.

Apprentissage recommandé

Contrôle d'accès défaillant
Injection indirecte de prompt
Erreur logique
Exigences de sécurité
Analyse des risques architecturaux
+128 sujets supplémentaires
ÉTAPE 5
IA NATIVE

Agent unique en ligne de commande (CLI)

Au-delà de l'IDE

Vos agents détiennent des identifiants de production. Qui les renouvelle ?

Responsabilité clé en matière de sécurité

Définissez des contraintes dans la configuration des agents, les outils et les portes logiques CI/CD ; gérez les identifiants des agents.

Apprentissage recommandé

Règles et compétences
Exposition de données sensibles
Injection de commandes OS
Bac à sable (Sandboxing)
Falsification de requête côté serveur (SSRF)
+101 sujets supplémentaires
ÉTAPE 6
IA NATIVE
Inflexion des risques

Multi-agents en parallèle

Un développeur, plusieurs agents

La barrière de la vélocité : trois à cinq agents qui écrivent, zéro humain qui relit.

Responsabilité clé en matière de sécurité

Définissez les limites des agents, les politiques d'autorisation et les contrôles automatisés.

Apprentissage recommandé

Vérification de votre chaîne d'approvisionnement numérique
Gestion inappropriée des actifs
Chaîne d'approvisionnement (LLM)
Stratégie de test de sécurité basée sur les risques
+80 sujets supplémentaires
ÉTAPE 7
AGENTIQUE

Gestion d'agents à grande échelle

Limites de l'orchestration manuelle

Si vous ne pouvez pas identifier quel agent est responsable, vous ne pouvez pas mener de réponse aux incidents.

Responsabilité clé en matière de sécurité

Maîtrisez le cadre de gouvernance : autorisation, audit et escalade.

Apprentissage recommandé

Identités non humaines (NHI)
Autorisations inappropriées
Empoisonnement du modèle de données
Autonomie excessive
+47 sujets supplémentaires
ÉTAPE 8
AGENTIQUE

Orchestration autonome

Les machines écrivent l'application

Lorsque la politique est le seul contrôle, une mauvaise politique constitue une faille à grande échelle.

Responsabilité clé en matière de sécurité

Définissez et faites évoluer des politiques lisibles par machine ; maintenez la gouvernance au rythme des capacités.

Apprentissage recommandé

Autonomie excessive
+16 sujets supplémentaires
Points d'inflexion de risque

Les deux moments où le risque lié à l'IA change tout

Le risque augmente à chaque étape de la courbe d'adoption, mais deux points d'inflexion changent radicalement la donne. Ce sont les moments où les RSSI doivent agir.

Réserver une démo
Point d'inflexion du risque 1
Étape 3 : Assistance non supervisée

Le fossé de confiance

C'est à ce stade que l'IA passe d'une activité supervisée à une activité autonome. Les développeurs accordent de larges autorisations et cessent d'examiner attentivement les résultats de l'IA. À mesure que la confiance dans l'outil augmente, la surveillance diminue, et une dette de sécurité invisible commence à s'accumuler.

87 %
des bases de code générées par IA contiennent des paramètres par défaut trop permissifs
52 %
contiennent des identifiants codés en dur

Source : Recherche comparative exclusive de Secure Code Warrior, 660 bases de code générées par IA

Point d'inflexion du risque 2
Étape 6 : agents multiples en parallèle

La barrière de la vélocité

C'est à ce stade que l'IA passe d'une activité supervisée à une activité autonome. Les développeurs accordent de larges autorisations et cessent d'examiner attentivement les résultats de l'IA. À mesure que la confiance dans l'outil augmente, la surveillance diminue, et une dette de sécurité invisible commence à s'accumuler.

3–5
agents générant du code simultanément
0
humains capables de le réviser ligne par ligne
Plateforme de gouvernance logicielle IA

La plateforme SCW s'adapte à chaque étape de l'adoption

SCW résout les trois problèmes qui surviennent à chaque étape de la transition vers le développement par IA : renforcer les capacités de développement sécurisé, gouverner les interactions de l'IA et assurer la traçabilité requise par la conformité et la gestion des incidents.

SCW Learning

Secure Code Warrior Learning développe les compétences en sécurité dont les développeurs ont besoin à chaque étape de la courbe d'adoption de l'IA, des fondamentaux du codage sécurisé à l'étape 1 jusqu'à la gouvernance d'agents entièrement autonomes à l'étape 8. À mesure que les outils évoluent, la formation s'adapte. Les développeurs acquièrent des compétences spécifiques en sécurité de l'IA applicables à leur travail quotidien, et non un programme générique conçu pour un monde qui n'existe plus.

demander une démo
explorer la plateforme

Apprentissage adaptatif

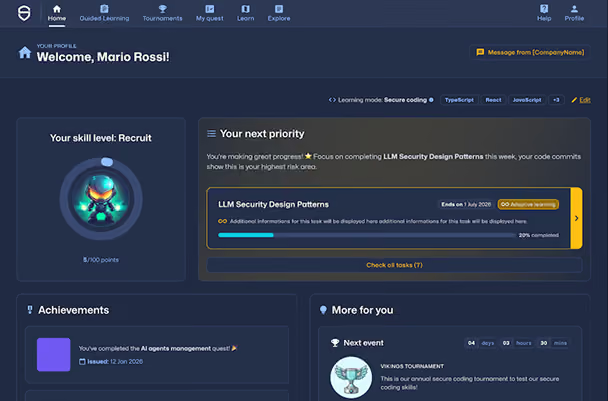
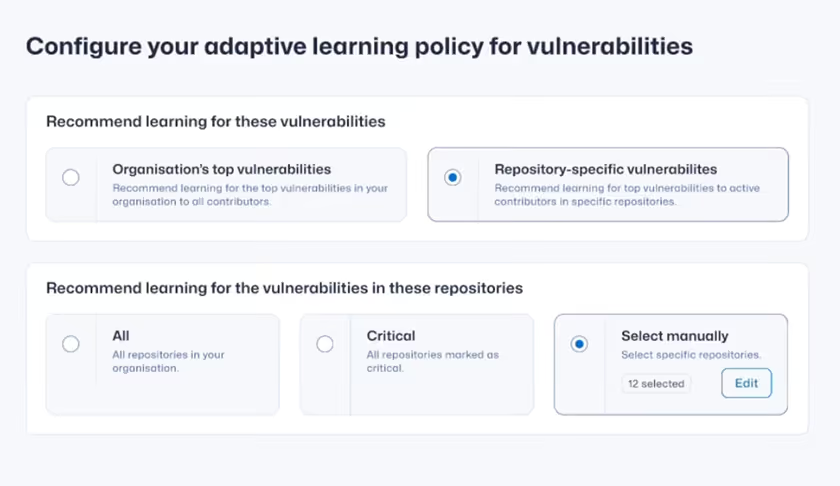
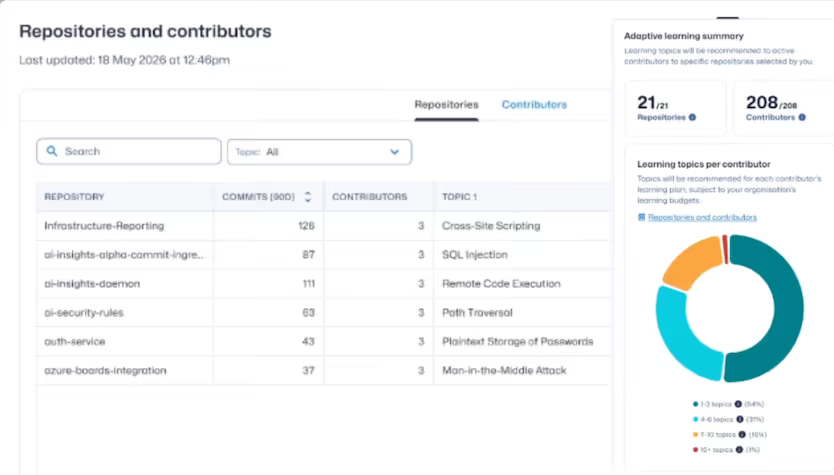
SCW classe automatiquement chaque développeur sur la courbe d'adoption en fonction de signaux réels issus de leurs outils, dépôts et comportements, puis leur propose le contenu adapté au bon moment. Fini les évaluations manuelles. Fini les programmes uniformes. Chaque développeur bénéficie d'un point d'entrée clair correspondant à son niveau réel et de parcours d'apprentissage qui évoluent à mesure qu'il progresse.

demander une démo
explorer la plateforme

Agent de confiance SCW

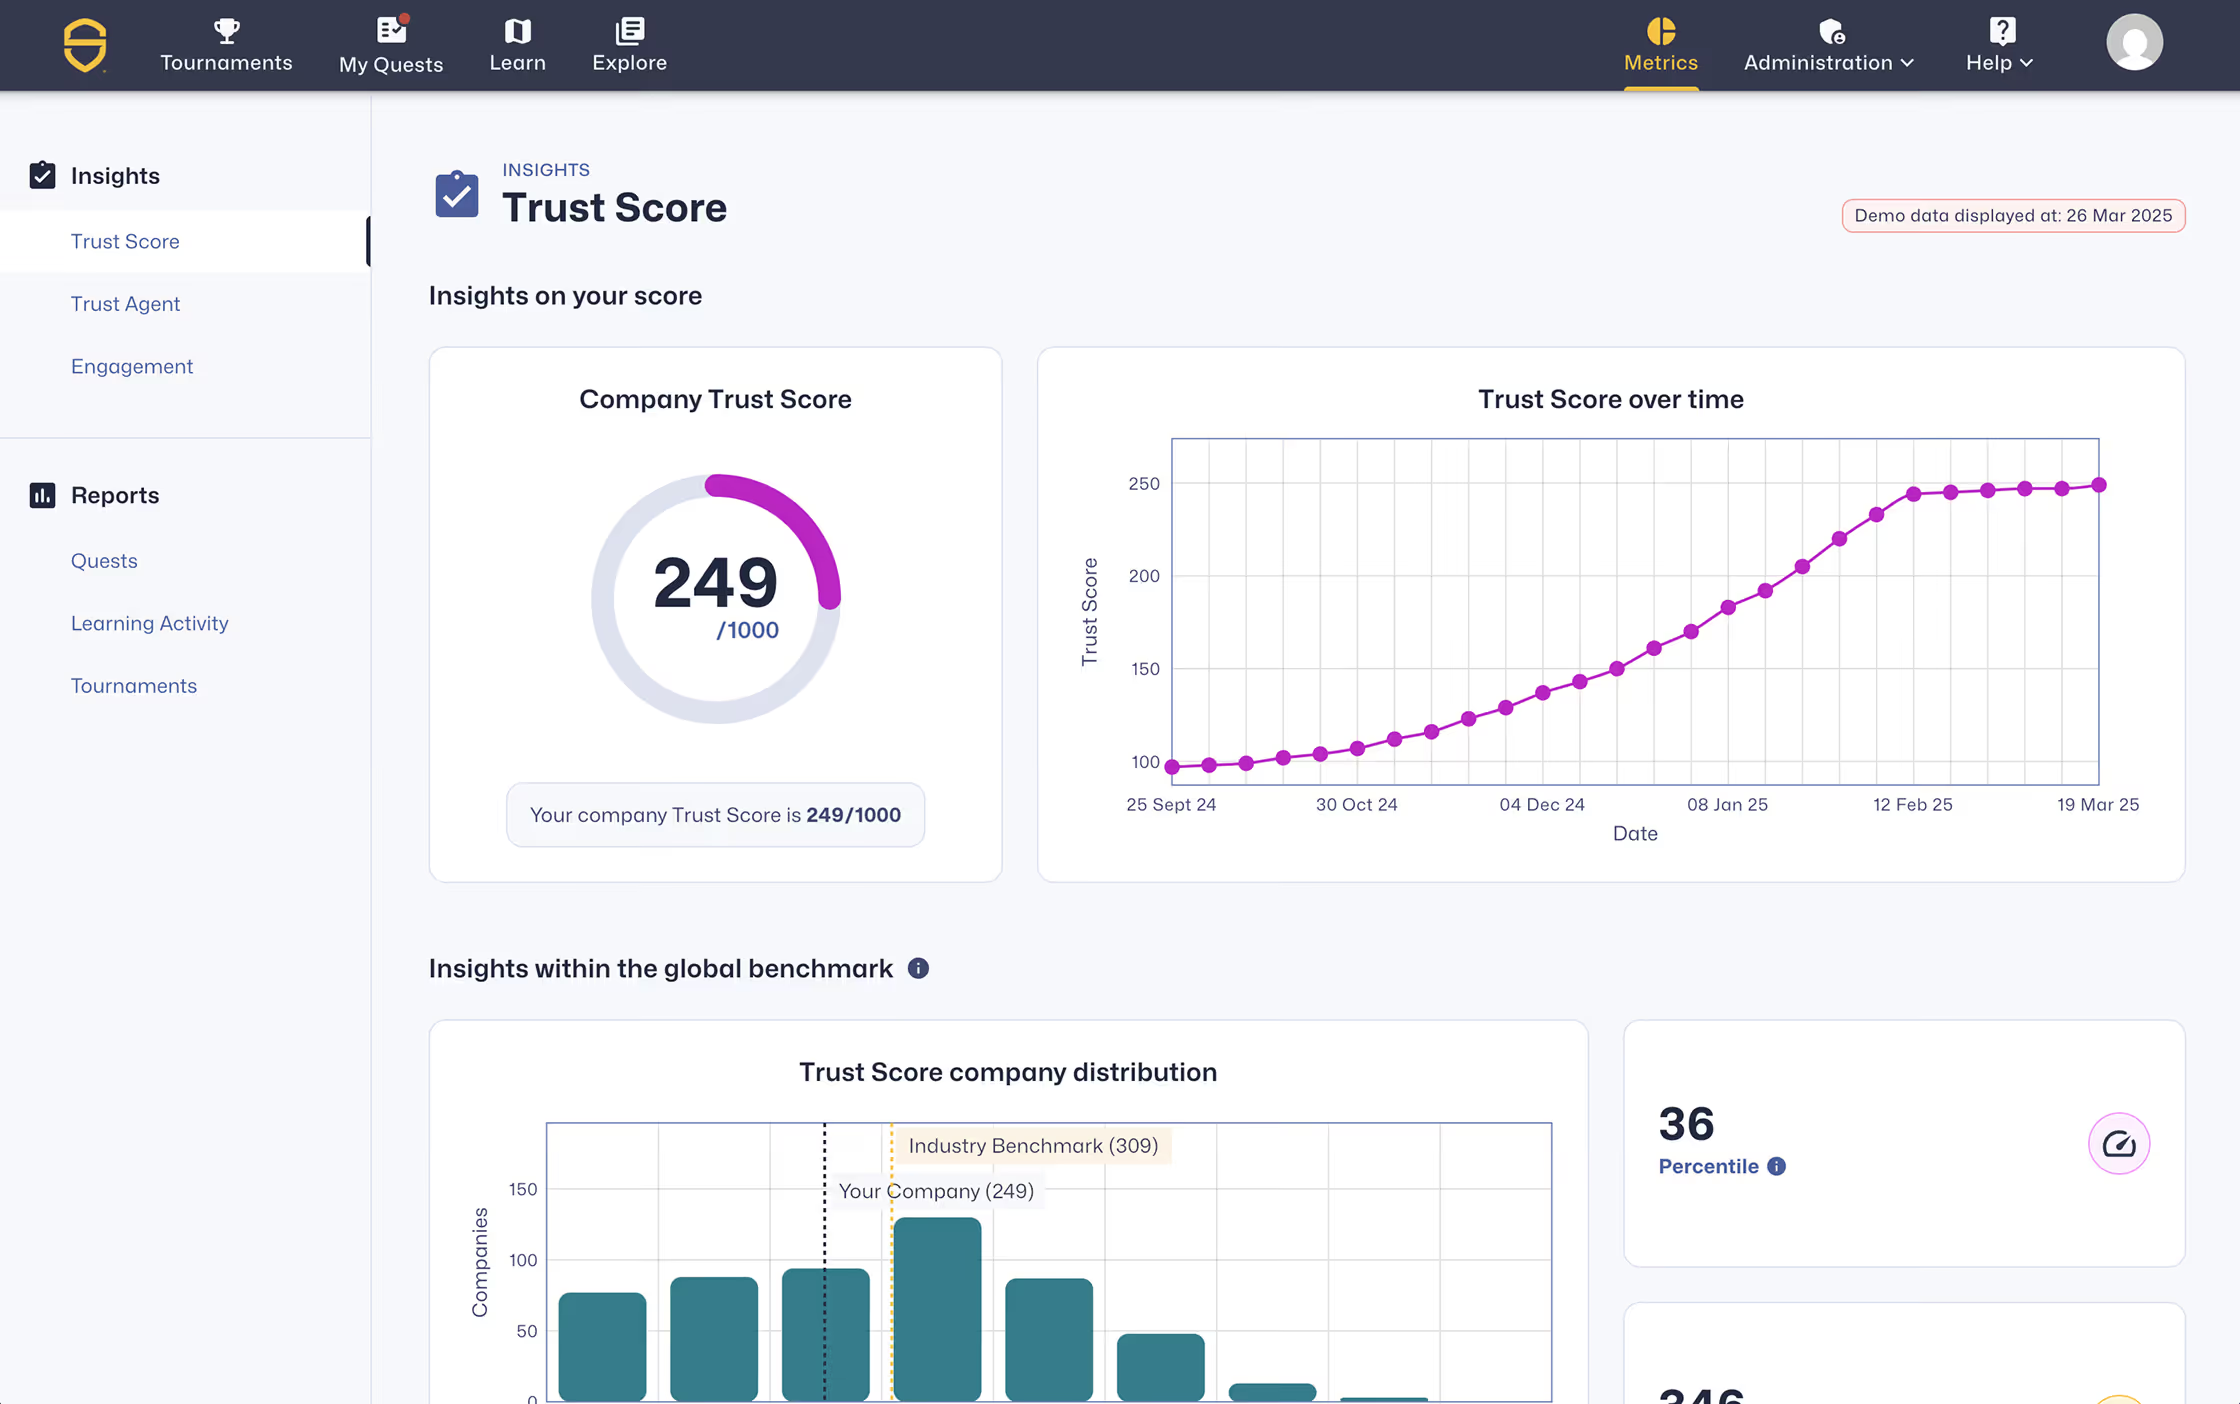
SCW Trust Agent offre une visibilité au niveau du commit sur la contribution de l'IA au code en production. Il détecte les modèles de confiance excessive, déclenche automatiquement un apprentissage adaptatif en cas de pic de signaux de risque et fournit aux RSSI les rapports de gouvernance nécessaires pour démontrer les progrès aux conseils d'administration, aux auditeurs et aux régulateurs.

demander une démo
explorer la plateforme
Aller plus loin

Le livre blanc sur le modèle d'adoption de l'IA

Une analyse détaillée des huit étapes, une étude comparative exclusive portant sur 660 bases de code générées par IA, une analyse des points d'inflexion des risques et des recommandations de gouvernance pour chaque phase d'adoption.
TÉLÉCHARGER LE LIVRE BLANC
FAQ sur la formation à la sécurité de l'IA pour les développeurs

Le développement assisté par IA sécurisé commence par les compétences des développeurs

Découvrez comment Secure Code Warrior aide les équipes à adopter l'IA en toute sécurité, à réduire les risques et à renforcer les compétences mesurables des développeurs.

Qu'est-ce que le modèle d'adoption de l'IA de SCW ?

Le modèle d'adoption de l'IA de SCW cartographie la progression complète de l'utilisation de l'IA dans le développement logiciel à travers huit étapes et trois phases : assistée par l'IA, native à l'IA et agentique. Il offre aux organisations un cadre pratique pour identifier leur position sur la courbe d'adoption, les formations nécessaires aux développeurs à chaque étape et les contrôles de gouvernance requis à mesure que l'autonomie de l'IA augmente.

Quelles sont les trois phases de l'adoption de l'IA dans le développement logiciel ?

Les trois phases sont : l'IA assistée, où l'IA soutient le développement mais où les humains restent les auteurs principaux ; l'IA native, où l'IA prend en charge la majeure partie de la génération de code et où la supervision humaine commence à diminuer ; et l'IA agentique, où des agents autonomes dirigent d'autres agents sur l'ensemble du cycle de vie du développement et où la gouvernance doit être entièrement régie par des politiques.

Qu'est-ce qu'un point d'inflexion des risques dans le développement de l'IA ?

Un point d'inflexion des risques est une étape de la courbe d'adoption de l'IA où la nature même du risque change radicalement, au-delà d'une simple augmentation. Le premier survient à l'étape 3, lorsque l'IA passe d'une activité supervisée à une activité autonome et que commence l'accumulation d'une dette de sécurité invisible. Le second survient à l'étape 6, lorsque plusieurs agents travaillent en parallèle et que la révision individuelle du code devient physiquement impossible.

Qu'est-ce que le cycle de vie du développement agentique ?

Le cycle de vie de développement agentique — ou ADLC — est le cadre de gouvernance conçu pour un environnement de développement dynamique où des agents autonomes agissent indépendamment, évoluent au fil du temps et génèrent du code plus rapidement que ne peuvent le suivre les contrôles de gouvernance traditionnels. Il remplace le SDLC, qui était conçu pour du code écrit par des humains selon un calendrier défini.

Où se situent la plupart des organisations sur la courbe d'adoption de l'IA aujourd'hui ?

La plupart des organisations se situent entre les étapes 2 et 4, souvent sans même l'avoir formalisé. À ces stades, les gains de productivité liés à l'IA sont évidents, mais les lacunes en matière de gouvernance deviennent critiques. On s'attend à ce que la majorité des développeurs atteignent les étapes 3 à 5 d'ici fin 2026.

Comment les RSSI encadrent-ils l'utilisation de l'IA par les développeurs ?

Une gouvernance efficace de l'IA pour les RSSI repose sur trois piliers : une visibilité sur la contribution de l'IA au code en production, une formation renforçant les compétences des développeurs à chaque étape de l'adoption, et des contrôles qui évoluent avec l'autonomie de l'IA. Le modèle d'adoption de l'IA de SCW offre un cadre structuré pour ces trois aspects.

‍

Pourquoi les compétences en codage sécurisé sont-elles plus importantes à l'ère de l'IA ?

Le Hype Cycle 2026 de Gartner pour l'ingénierie logicielle sécurisée souligne que les outils de codage par IA rendent les compétences en codage sécurisé plus cruciales que jamais. L'IA génère du code pour résoudre le problème posé ; si personne ne lui demande d'inclure une authentification, elle ne le fera pas. Sans développeurs qualifiés pour examiner et orienter les résultats de l'IA, des vulnérabilités sont intégrées sans que personne ne s'en aperçoive.

Puis-je créer des programmes de formation sur le modèle d'adoption de l'IA dans Secure Code Warrior ?

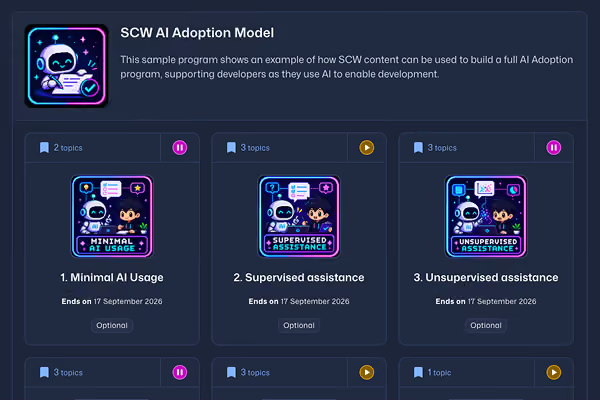
Oui. Les organisations peuvent créer des programmes de formation basés sur le modèle d’adoption de l’IA dans Quests en s’appuyant sur des parcours recommandés, alignés sur chacune des huit étapes du modèle. Secure Code Warrior met à disposition des conseils de mise en œuvre, des recommandations d’apprentissage adaptées à chaque étape, des options de ciblage des apprenants ainsi que des ressources téléchargeables pour aider les équipes à rendre le modèle opérationnel. Consulter la base de connaissances.

‍

Vous avez encore des questions ?

Contactez-nous et notre équipe se fera un plaisir de vous aider.

Contact

Gouvernez le développement assisté par IA avant la mise en production

Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.

Réserver une démo
trust score