Cyber Resilience Act : ce qu'il signifie pour le développement de logiciels sécurisés dès la conception
Le Cyber Resilience Act devient rapidement une priorité stratégique, non seulement pour les entreprises basées dans l'UE, mais pour toute organisation vendant des produits numériques sur le marché européen. Bien que les délais de conformité s'étendent jusqu'en 2027, les équipes d'ingénierie et de sécurité se posent déjà des questions cruciales sur les pratiques de conception sécurisée, la gestion des vulnérabilités et les capacités de développement.
Contrairement à de nombreuses réglementations axées sur la documentation et les audits, le CRA place la conception et le développement de logiciels sécurisés au cœur de la conformité. Les organisations qui investissent dès le départ dans des capacités « secure by design » se mettront en conformité plus rapidement, tout en se démarquant sur un marché où la sécurité des produits devient un critère d’achat déterminant.
Ce que le Cyber Resilience Act exige
Le Cyber Resilience Act (CRA) introduit des exigences de cybersécurité de base pour la plupart des produits dotés d'un composant numérique mis sur le marché de l'UE, notamment les logiciels, les systèmes d'exploitation, les appareils connectés et les systèmes embarqués.
Plus important encore, il redéfinit le niveau auquel s'exerce la responsabilité.
La sécurité ne concerne plus seulement l’exécution ou les opérations. Dans le cadre du CRA, elle devient une obligation de conception et de développement qui englobe l'architecture, l'implémentation, la maintenance et le traitement des vulnérabilités.
Pour les responsables de l'ingénierie et de la sécurité, cela signifie que :
- Les produits doivent être conçus selon des principes de sécurité dès la conception
- Les vulnérabilités connues doivent être évitées autant que possible et traitées efficacement
- Les organisations doivent démontrer la mise en œuvre de pratiques de développement sécurisées
En résumé : la conformité est indissociable de la manière dont les développeurs écrivent et maintiennent le code.
Qui est concerné par le CRA
Bien qu'initié par l'UE, le CRA s'applique à toute organisation dans le monde mettant sur le marché européen des produits numériques concernés, notamment :
- Les éditeurs de logiciels et fournisseurs SaaS dont les services fonctionnent comme des composants de traitement de données à distance pour les produits couverts
- Les fabricants de produits numériques ou connectés
- Les importateurs, distributeurs et détaillants
- Les organisations intégrant des composants numériques tiers
Pour les entreprises d'envergure mondiale, la préparation au CRA représente une exigence de développement transfrontalière, et non un simple exercice de conformité régionale.
Pourquoi les organisations s'y préparent dès maintenant
Jalons clés :
- Septembre 2026 – Début des obligations de signalement des vulnérabilités
- Décembre 2027 – Conformité totale requise
Sur le papier, ce calendrier peut sembler confortable. En réalité, la transformation du développement ne se fait pas en quelques trimestres, mais sur plusieurs années.
La sécurité dès la conception n'est pas une simple mise à jour de politique. Elle nécessite :
- Montée en compétences de milliers de développeurs, tous langages et équipes confondus
- Intégration des exigences de sécurité dès la conception dans les flux de travail quotidiens
- Passage d'une remédiation réactive des vulnérabilités à une approche préventive
- Création de preuves mesurables de l'application constante de pratiques de développement sécurisé
Ces changements impactent le recrutement, l'intégration, les décisions architecturales, les processus SDLC et la culture d'ingénierie. Les organisations qui attendent fin 2026 tenteront de mettre en place ces capacités sous la pression réglementaire, une voie bien plus coûteuse et perturbatrice.
L'application de la loi comporte également des risques financiers importants. En vertu de l'article 64 du CRA, les sanctions peuvent atteindre 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial en cas de violation des exigences essentielles de cybersécurité.
Attendre fin 2026 est tout simplement trop tard.
Le CRA est avant tout un défi de compétences pour les développeurs
De nombreuses réglementations se concentrent sur les politiques et la documentation. Le CRA va plus loin en liant la conformité aux pratiques réelles de conception et de création de logiciels. Il renforce les attentes en matière de développement sécurisé en tant que discipline opérationnelle, et non comme une simple exigence de gouvernance.
Pour les responsables techniques, cela signifie que la conformité dépend de l'application constante de pratiques sécurisées par les équipes de développement, notamment :
- Comprendre les classes de vulnérabilités courantes
- Appliquer des principes de conception et d'architecture sécurisés
- Éviter les modèles d'implémentation non sécurisés
- Gérer les composants tiers et open source de manière responsable
Les outils de sécurité jouent un rôle important dans la détection des problèmes. Mais ces outils révèlent les faiblesses une fois le code écrit. La sécurité dès la conception exige que les développeurs préviennent les vulnérabilités en amont, et ce, de manière cohérente entre les équipes, les langages et les produits.
Les outils seuls n'y parviendront pas. Les résultats de l'approche « secure by design » reposent sur les compétences humaines.
Comment Secure Code Warrior soutient votre préparation au CRA
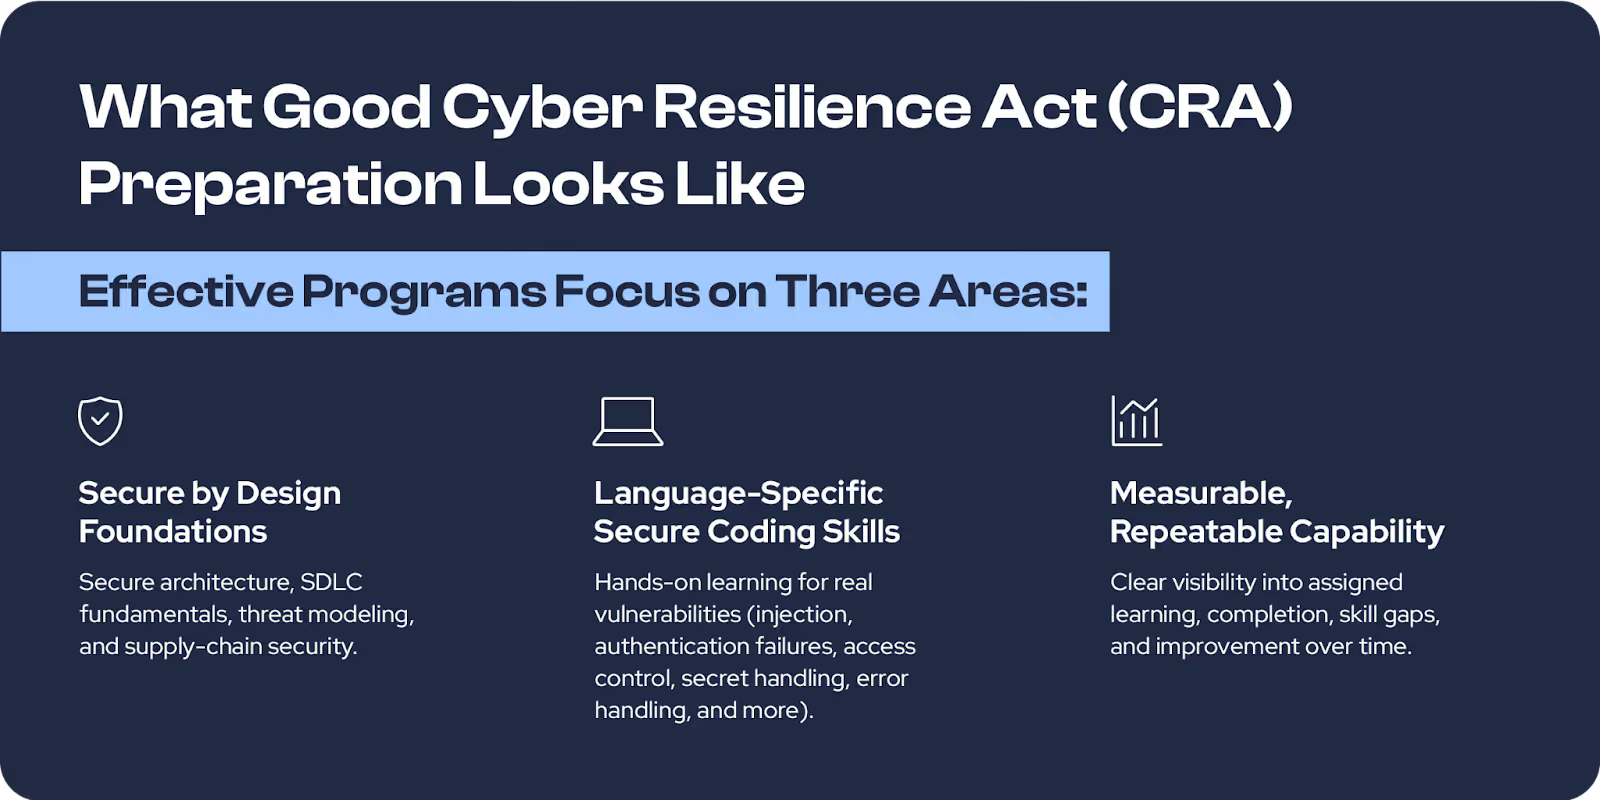
Secure Code Warrior propose des parcours d'apprentissage alignés sur le CRA qui associent :
- Une quête standard CRA alignée sur les exigences techniques de vulnérabilité de l'annexe I, partie I
- Une collection conceptuelle de sécurité dès la conception
- Un apprentissage pratique des vulnérabilités par langage
Consultez notre fiche récapitulative pour découvrir tous les contenus d'apprentissage SCW alignés sur le CRA. SCW ne certifie pas la conformité. Nous vous aidons à vous préparer au CRA grâce à un apprentissage structuré et à un développement mesurable des compétences, en parfaite cohérence avec les principes de développement sécurisé fixés par la réglementation.
Commencez dès maintenant à préparer votre conformité au CRA
Le CRA reflète la direction prise par l'industrie : l'ingénierie sécurisée dès la conception devient la norme. Les organisations qui investissent dès maintenant dans les compétences de leurs développeurs seront mieux positionnées pour la conformité, et pour créer des logiciels plus résilients et moins risqués sur le long terme.
Pour en savoir plus sur la manière dont Secure Code Warrior peut vous accompagner vers la conformité, consultez notre base de connaissances : Comment Secure Code Warrior peut vous aider à vous mettre en conformité
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus d'articles
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur l'humain, en formant plus de 200 ambassadeurs de la sécurité et en obtenant une réduction mesurable des risques.

PHP2Shell : comment l'IA a réduit le délai de correction de quelques jours à quelques heures
PHP2Shell : comment l'IA a réduit le délai de correction de plusieurs jours à quelques heures, et pourquoi les équipes de sécurité doivent repenser leur approche des anciennes vulnérabilités et de la dette technique.
Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.
Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.