Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et créé une culture du code sécurisé
En bref
À propos de Colgate-Palmolive
Colgate-Palmolive est une marque de produits de grande consommation emblématique, connue et appréciée dans les foyers du monde entier. Bien que vieille de plus de deux siècles, l'entreprise innove et tire parti du numérique pour réinventer un avenir plus sain pour les personnes, leurs animaux de compagnie et la planète.
Situation
Comme presque toutes les organisations, Colgate-Palmolive mène une transformation numérique pour mieux servir ses clients, ce qui a conduit à une évolution de son approche en matière de sécurité des applications.
Alex Schuchman, CISO chez Colgate-Palmolive, explique :
« Il est primordial pour nous de protéger les données de nos clients afin d'instaurer une relation de confiance, non seulement envers nos produits, mais aussi envers les interactions numériques qu'ils ont avec nous. »
Mais pour Alex, le défi consistait à sécuriser la source même des failles potentielles : le code lui-même.
« Travailler sur le développement des applications m'a beaucoup aidé lors de ma prise de fonction en tant que CISO. Je connais la frustration de recevoir des tickets de l'équipe AppSec ou de manquer des délais à cause de retouches. Par conséquent, mon objectif n'a pas seulement été d'accroître la sécurité dans le cycle de développement, mais aussi de rationaliser sa mise en œuvre. »
Action
Colgate-Palmolive a relevé ce défi en découpant sa formation à la sécurité en modules courts et digestes. Cette approche, plus adaptée au quotidien des développeurs, remplace les longues formations monolithiques à la conformité. En s'appuyant sur la méthode agile et contextuelle de Secure Code Warrior, les développeurs ont pu comprendre les vulnérabilités au sein même de leurs projets réels, favorisant ainsi un meilleur engagement et une mémorisation durable des bonnes pratiques.
« Je voulais déployer ces bonnes pratiques tout en maintenant l'engagement des développeurs », précise Alex. « Nous avons conservé des éléments critiques obligatoires, mais le fait de rendre la formation gérable et d'être à l'écoute des retours des développeurs a contribué au succès du programme. »
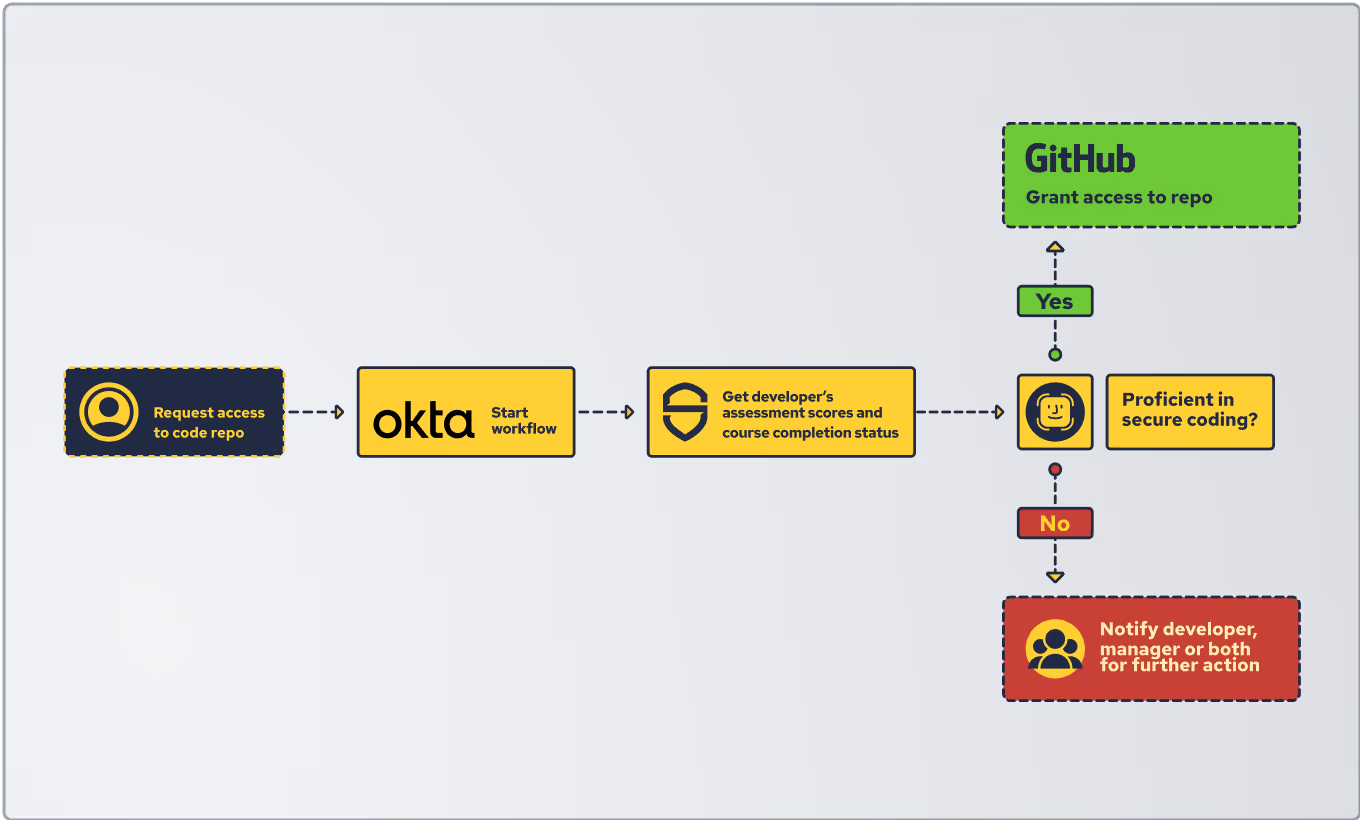
Colgate-Palmolive a mis en place un flux de travail Okta qui restreint l'accès au dépôt GitHub, n'autorisant les demandes de tirage (pull requests) qu'aux développeurs ayant réussi des évaluations SCW spécifiques, comme illustré ci-dessous.
Résultats
Selon Alex, « Nous savions que pour réussir, nous devions impliquer nos développeurs dès le départ. Nous nous sommes assurés qu'ils comprennent qu'ils étaient des acteurs clés de la réussite du programme. Résultat : une bien meilleure relation entre notre équipe de sécurité et nos développeurs, avec le sentiment réel de travailler ensemble. Nous continuons d'étendre et de faire évoluer ce programme de maturité en sécurité, en nous appuyant sur les succès déjà rencontrés. »
Points clés
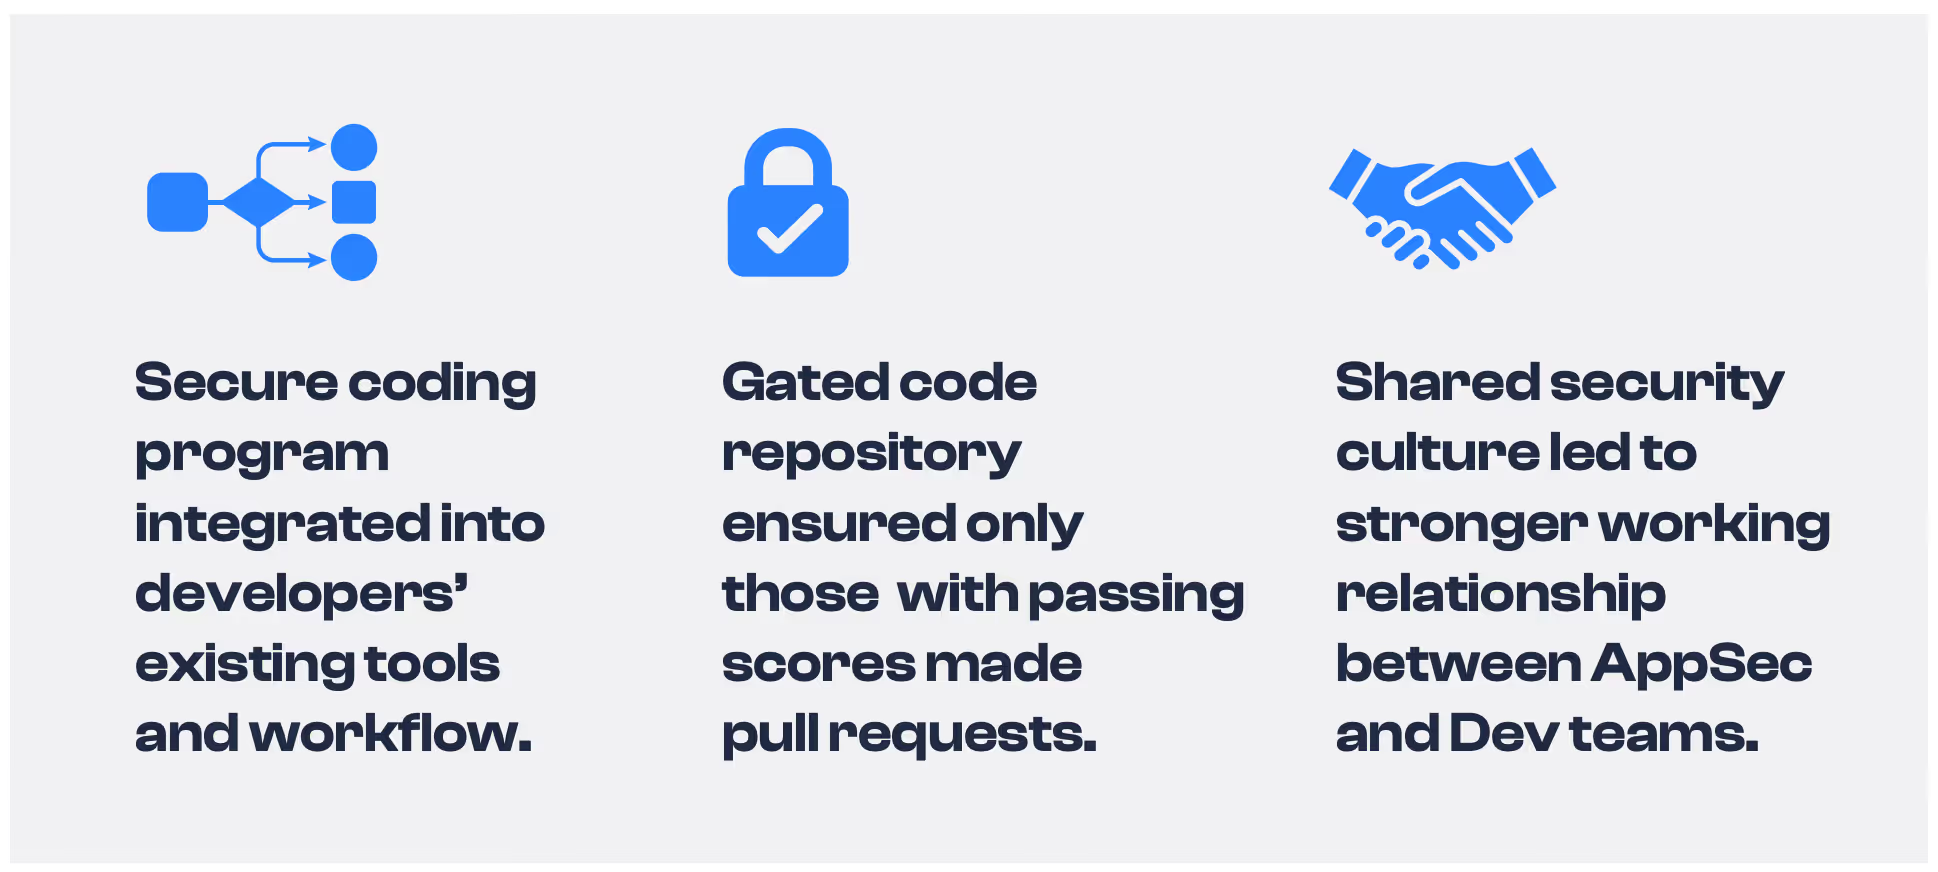
- Définissez clairement les objectifs du programme et privilégiez l'implication des développeurs. Ces derniers adhèrent davantage à un programme intégré à leur flux de travail et aux outils qu'ils utilisent quotidiennement.
- L'utilisation d'un outil SSO comme Okta pour restreindre l'accès au dépôt de code incite l'équipe à progresser. Seuls les développeurs ayant validé les cours et évaluations SCW requis sont autorisés à effectuer des pull requests.
- Sur le long terme, bâtissez une culture de sécurité qui favorise une relation de travail solide entre les équipes AppSec et de développement.
Gouvernez le développement assisté par IA avant la mise en production
Évaluez les risques liés à l'IA, appliquez des politiques de codage sécurisé dès le commit et accélérez la livraison sécurisée tout au long de votre cycle de développement.
Explorer plus de ressources
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

Viser l'excellence : l'ascension des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Sécurisez le développement piloté par l'IA avant le déploiement
Identifiez les risques de développement, appliquez vos politiques et prévenez les vulnérabilités tout au long du cycle de vie de vos logiciels.
