


Perspectives d'experts façonnant le développement sécurisé
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.


Mois de la sensibilisation à la cybersécurité 2026 : comprendre la sécurité de l'IA est essentiel à la défense de l'entreprise
Nous avons atteint un point où la plupart des grandes entreprises d'IA ont publiquement appelé à un ralentissement mondial du développement de l'IA afin de permettre aux garde-fous de sécurité de rattraper leur retard. Pourtant, la réalité est que de graves problèmes de sécurité se sont déjà concrétisés. Cela place d'innombrables responsables de la sécurité et équipes de direction dans une situation d'urgence, alors que les coûts financiers et les risques liés à la mise en œuvre de l'IA ne cessent de s'accumuler.

Levier 8 : Valoriser votre programme
Un programme de codage sécurisé a besoin de plus qu'un contenu de qualité pour réussir. Le levier 8 montre comment l'image de marque transforme la participation en une expérience convoitée, axée sur le statut.

Chaque employé est désormais en première ligne de la cybersécurité IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Levier 7 : Reconnaissance des développeurs
La reconnaissance alimente la participation. Le levier 7 célèbre haut et fort les réussites des développeurs, avec des récompenses et des cadeaux exclusifs qui marquent de véritables victoires en matière de codage sécurisé.

Cité dans le Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior est cité dans le Gartner® Hype Cycle™ for Application Security 2026 pour les catégories Agentic Coding Security et Secure Coding Training. Voici pourquoi.

Vous êtes CISO ou responsable technique et la sécurité ainsi que le coût de la génération de code par LLM vous préoccupent ?
Consultez le SCW AI Trust Index, nos données propriétaires d'analyse comparative des LLM, avant de vous lancer tête baissée dans un modèle d'IA.

Levier 6 : Reporting régulier à la direction
L'adhésion de la direction ne se maintient pas toute seule. Le levier 6 montre comment un reporting régulier permet de garder les dirigeants engagés, informés et investis dans la réussite du programme.

L'avenir de la gouvernance des logiciels d'IA repose sur des partenariats solides
Découvrez pourquoi Secure Code Warrior adopte une stratégie axée sur le canal de distribution et comment nos partenaires de confiance aident les entreprises à mettre en œuvre une gouvernance logicielle basée sur l'IA, de manière sécurisée et à grande échelle.

Citizen AI par Secure Code Warrior : préparez vos équipes à l'IA
Programme de sensibilisation à l'IA de Secure Code Warrior destiné aux employés non développeurs.

Pourquoi la plupart des RSSI naviguent à l'aveugle dans l'adoption de l'IA (et comment ils peuvent retirer leur bandeau)
Secure Code Warrior vient de publier un tout nouveau livre blanc présentant un modèle prescriptif et directionnel d'adoption de l'IA. Ce guide permet aux responsables de la sécurité d'identifier leur stade d'adoption et de réaliser des progrès concrets pour maîtriser les risques liés à l'IA au sein de leur organisation.
Enabler 5 : Programmes de certification
Dépassez le cadre des formations ponctuelles. Enabler 5 vous permet de créer des programmes de certification multiniveaux qui offrent aux développeurs une progression concrète et des compétences validées.
La NSA vient de publier ses premières recommandations de sécurité sur le MCP. Voici ce que cela implique pour les compétences des développeurs.
La NSA a publié ses premières recommandations de sécurité pour le MCP. Le programme de SCW couvre déjà 18 des 23 points soulevés ; voici comment ils s'articulent.

Cité dans le Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner distingue SCW à deux reprises. Alors que les agents IA prennent une place croissante dans le développement, SCW vous offre les capacités et la gouvernance nécessaires pour adopter le développement assisté par l'IA en toute sécurité.

Annonce d'Adaptive Learning : l'antidote aux risques de sécurité logicielle liés à l'IA et aux lacunes en compétences
Adaptive Learning fait le lien entre SCW Trust Agent et l'ensemble de notre plateforme d'apprentissage, garantissant ainsi que la formation reste parfaitement alignée sur l'activité des développeurs en temps réel.
Un apprentissage du codage sécurisé qui reflète l'usage réel de l'IA
Adaptez la formation au développement sécurisé aux activités réelles d'IA : assignez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.Adaptez la formation au développement sécurisé aux activités réelles d'IA : assignez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.
Formez les développeurs aux risques réels présents dans leur code, qu'il soit écrit par des humains ou généré par l'IA
L'apprentissage adaptatif attribue automatiquement des formations ciblées en codage sécurisé aux développeurs qui introduisent de réelles vulnérabilités, réduisant ainsi les risques récurrents à la source.Bannière de blog Secure Code Warrior avec une superposition bleue sur un développeur travaillant à un bureau multi-écrans affichant du code, accompagnée du titre « Formez les développeurs aux risques réels présents dans leur code. »l
Levier 4 : Réduction des obstacles à l'accès utilisateur
Éliminez les frictions de votre programme de codage sécurisé grâce au levier 4 : la réduction des obstacles à l'accès utilisateur. Explorez le SSO, l'intégration anticipée et les stratégies de relay state pour permettre aux développeurs de se former en un seul clic.
Préparer les développeurs à l'ère de l'IA générative : collaboration avec AWS
Je suis fier d'annoncer que Secure Code Warrior a signé un accord de collaboration stratégique avec Amazon Web Services (AWS). Face à l'évolution rapide du paysage des menaces, cette collaboration arrive à un moment charnière pour les responsables de la sécurité et les développeurs tournés vers l'avenir.
Sécuriser l'avenir du logiciel : SCW et KnowBe4 unissent leurs forces
Je suis ravi d'annoncer aujourd'hui un futur partenariat stratégique entre Secure Code Warrior et KnowBe4. KnowBe4 est un leader mondialement reconnu dans la gestion globale des risques humains et liés à l'IA agentique, ce qui en fait le partenaire idéal pour nous aider à diffuser une sensibilisation fondamentale à la sécurité auprès des organisations du monde entier.

Cryptographie post-quantique : les ordinateurs quantiques briseront le chiffrement actuel. Êtes-vous prêt ?
La cryptographie post-quantique (PQC) est essentielle pour protéger les données contre les menaces liées à l'informatique quantique. Découvrez comment la stratégie « intercepter maintenant, déchiffrer plus tard » expose vos risques et comment les développeurs peuvent se préparer à une sécurité résistante au quantique.

Levier 3 : Plan de communication pour les développeurs
Maintenez l'engagement de vos développeurs dans votre programme de codage sécurisé grâce à une stratégie de communication efficace. Apprenez à mettre en avant les avantages, à adopter le ton juste et à célébrer les réussites.
L'ère des agents est arrivée plus tôt que prévu : ne vous laissez pas surprendre
Le Claude Mythos d'Anthropic marque un tournant fondamental et irréversible dans la manière dont chaque responsable de la sécurité doit concevoir son programme, en particulier pour la gestion des correctifs des systèmes existants.

Facteur clé n° 2 : Parrainage de la haute direction
Découvrez le deuxième levier : le parrainage de la haute direction. Apprenez pourquoi l'adhésion active du DSI, du CTO et du RSSI est essentielle pour favoriser l'adoption par les développeurs et renforcer la crédibilité du programme.
Observer et sécuriser l'ADLC : un cadre en quatre points pour les RSSI et les équipes de développement utilisant l'IA
Alors que les équipes de développement cherchent à tirer le meilleur parti des avantages indéniables de l'IA générative, nous proposons un cadre fondamental en quatre points. Il permettra aux responsables de la sécurité de déployer des outils et des agents de codage IA avec des normes de sécurité plus élevées et plus pertinentes. Ce cadre détaille les mesures concrètes que les entreprises peuvent prendre dès maintenant pour garantir un développement de code sûr et sécurisé, à mesure que l'IA agentique prend une place prépondérante.
Le retour de Cybermon : les missions IA « Beat the Boss » sont désormais disponibles à la demande
Cybermon 2025 Beat the Boss est désormais disponible toute l'année dans SCW. Déployez des défis de sécurité IA/LLM avancés pour renforcer le développement sécurisé de l'IA à grande échelle.
L'IA peut écrire et réviser du code, mais les humains restent responsables des risques
Le lancement de Claude Code Security par Anthropic marque un tournant décisif entre le développement logiciel assisté par l'IA et l'accélération rapide de notre approche de la cybersécurité moderne.
Cyber Resilience Act : ce qu'il signifie pour le développement de logiciels sécurisés dès la conception
Découvrez les exigences de l'EU Cyber Resilience Act (CRA), les entités concernées et la manière dont les équipes d'ingénierie peuvent s'y préparer grâce à des pratiques de conception sécurisée, à la prévention des vulnérabilités et au renforcement des compétences des développeurs.

Levier 1 : Critères de réussite définis et mesurables
Le premier levier de notre série en 10 parties « Les leviers de la réussite » montre comment lier le codage sécurisé aux résultats commerciaux, tels que la réduction des risques et la vélocité, pour assurer la maturité à long terme de votre programme.
SCW a 11 ans : Adaptabilité et amélioration continue
2025 a été une année charnière pour l'IA, la cybersécurité et SCW. J'aborde 2026 avec une confiance sereine et l'optimisme que seule la réussite après un travail acharné peut procurer.

Découvrez les 10 leviers de la réussite
Les 10 facteurs clés de succès de Secure Code Warrior aident les organisations à bâtir des programmes de codage sécurisé durables en se concentrant sur les personnes, les processus et les étapes de maturité du programme.
OWASP Top 10 2025 : Défaillances de la chaîne d'approvisionnement logicielle
Le classement OWASP Top 10 2025 place les failles de la chaîne d'approvisionnement logicielle en 3e position. Atténuez ce risque à fort impact grâce à des SBOM rigoureux, un suivi des dépendances et le renforcement de vos pipelines CI/CD.

Nouvelle catégorie de risque dans le Top 10 de l'OWASP : Prévoir l'imprévu
Le classement OWASP Top 10 2025 intègre la mauvaise gestion des conditions exceptionnelles à la 10e place. Atténuez les risques grâce à une logique de « fermeture par défaut », des gestionnaires d'erreurs globaux et une validation stricte des entrées.
OWASP Top 10 : 2025 – Les nouveautés et comment SCW vous aide à rester conforme
Découvrez les nouveautés du classement OWASP Top 10 : 2025 et voyez comment Secure Code Warrior facilite votre transition grâce à des Quests, des formations et des analyses dédiées aux développeurs.
Adoptez l'IA agentique dans le développement logiciel RAPIDEMENT ! (Spoiler : vous devriez probablement éviter.)
Le monde de la cybersécurité va-t-il trop vite avec l'IA agentique ? L'avenir de la sécurité de l'IA est arrivé, et il est temps pour les experts de passer de la réflexion à l'action.

Résoudre la crise de visibilité : comment Trust Agent comble le fossé entre l'apprentissage et le code
Trust Agent de Secure Code Warrior résout la crise du codage sécurisé en validant les compétences des développeurs à chaque commit. Il identifie tous les contributeurs et automatise la gouvernance au sein de votre flux de travail de développement.

Réappropriation de l'esprit critique dans le développement logiciel sécurisé assisté par l'IA
Le débat sur l'IA n'est pas une question d'utilisation, mais d'application. Découvrez comment trouver un équilibre entre le besoin de gains de productivité liés à l'IA et une sécurité robuste en vous appuyant sur des développeurs qui comprennent parfaitement leur code.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Évaluation des risques de cybersécurité : définition et étapes
Maîtrisez les risques de cybersécurité au sein de votre organisation grâce à ce guide pratique pour mener des évaluations des risques efficaces.

Pourquoi le mois de la sensibilisation à la cybersécurité doit évoluer à l'ère de l'IA
Les RSSI ne peuvent plus se contenter des méthodes de sensibilisation traditionnelles. À l'ère de l'IA, ils doivent adopter des approches modernes pour protéger le code, les équipes et les organisations.

Agent de confiance SCW : IA - Visibilité et gouvernance pour votre cycle de développement logiciel assisté par IA
Découvrez comment Trust Agent: AI offre une visibilité et une gouvernance approfondies sur le code généré par l'IA, permettant aux organisations d'innover plus rapidement et en toute sécurité.

Codage sécurisé à l'ère de l'IA : essayez nos nouveaux défis IA interactifs
L'assistance par IA transforme le développement. Essayez nos nouveaux défis de programmation assistée par IA pour examiner, analyser et corriger votre code en toute sécurité, dans des conditions de travail réelles.

SCW lance une série de vidéos gratuite sur la sécurité des IA/LLM pour les développeurs
Découvrez notre série de vidéos gratuite de 12 semaines sur la sécurité des IA/LLM ! Apprenez les risques fondamentaux liés au codage assisté par IA et comment concevoir des applications plus sûres.
Série de vidéos sur la sécurité des IA/LLM : tous les épisodes, mis à jour chaque semaine
Votre guide complet de notre série vidéo de 12 semaines sur la sécurité des IA et LLM. Retrouvez chaque épisode, apprenez les concepts clés de la sécurité de l'IA et suivez notre progression semaine après semaine.

Qu'est-ce que le codage sécurisé ? Techniques, normes et ressources
Découvrez ce que signifie réellement le codage sécurisé et comment les bonnes pratiques en la matière peuvent réduire à la fois les vulnérabilités et les coûts liés à la sécurité au sein de votre entreprise.

Plus de 10 000 activités d'apprentissage du code sécurisé : une décennie de gestion des risques pour les développeurs
Plus de 10 000 activités d'apprentissage en sécurité du code et une décennie passée à aider les développeurs à réduire les risques, améliorer la qualité de leur code et aborder le développement assisté par l'IA en toute confiance.
Quand les bons outils dérapent : l'empoisonnement des outils d'IA et comment empêcher votre IA de devenir un agent double
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Établir la norme : SCW publie gratuitement des règles de sécurité pour le codage par IA sur GitHub
Le développement assisté par IA n'est plus une perspective lointaine : il est là, et il transforme rapidement la manière dont les logiciels sont écrits. Des outils comme GitHub Copilot, Cline, Roo, Cursor, Aider et Windsurf font des développeurs les copilotes de leur propre travail, permettant des itérations plus rapides et accélérant tout, du prototypage aux projets de refactorisation majeurs.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Bouclez la boucle sur les vulnérabilités avec Secure Code Warrior + HackerOne
Secure Code Warrior a le plaisir d'annoncer sa nouvelle intégration avec HackerOne, un leader des solutions de sécurité offensive. Ensemble, nous bâtissons un écosystème intégré et performant. HackerOne identifie précisément où les vulnérabilités surviennent dans des environnements réels, mettant en lumière la nature et la localisation des failles de sécurité.

Révélations : comment le secteur de la cybersécurité définit le « Secure by Design »
Dans notre dernier livre blanc, nos cofondateurs, Pieter Danhieux et le Dr Matias Madou, Ph.D., se sont entretenus avec plus de vingt responsables de la sécurité en entreprise, notamment des CISO, des responsables AppSec et des professionnels de la sécurité, afin d'identifier les pièces maîtresses de ce puzzle et de révéler la réalité derrière le mouvement « Secure by Design ». Il s'agit d'une ambition partagée par toutes les équipes de sécurité, mais sans manuel de référence commun.

Le « vibe coding » va-t-il transformer votre code en fête étudiante ?
Le « vibe coding » ressemble à une fête étudiante où l'IA est la reine de la soirée, le fût de bière central. C'est très amusant de se lâcher, de laisser libre cours à sa créativité et de voir où l'imagination nous mène, mais après quelques excès, consommer (ou utiliser l'IA) avec modération reste sans aucun doute la solution la plus sage à long terme.

Injection de prompts et risques de sécurité des outils de développement assistés par IA
Comment un agent de codage a été piégé pour écrire du code vulnérable aux injections SQL, installer des outils système et peut-être même espionner son utilisateur

Découvrez Quests : le tout dernier ajout à votre parcours de codage sécurisé
Quests permet aux développeurs de maîtriser le codage sécurisé grâce à un apprentissage interactif, réduisant ainsi les risques et optimisant le développement
La décennie des défenseurs : Secure Code Warrior a dix ans
L'équipe fondatrice de Secure Code Warrior est restée soudée, naviguant à travers chaque leçon, chaque succès et chaque revers pendant une décennie entière. Nous montons en puissance et sommes prêts à entamer notre prochain chapitre, SCW 2.0, en tant que leaders de la gestion des risques liés aux développeurs.
10 prédictions clés : Secure Code Warrior sur l'influence de l'IA et du Secure-by-Design en 2025
Les organisations sont confrontées à des décisions complexes concernant l'utilisation de l'IA pour favoriser la productivité, la durabilité et le retour sur investissement en matière de sécurité à long terme. Ces dernières années, il est devenu évident pour nous que l'IA ne remplacera jamais totalement le rôle du développeur. Du partenariat entre l'IA et les développeurs aux pressions (et à la confusion) croissantes entourant les attentes en matière de conception sécurisée (Secure-by-Design), examinons de plus près ce qui nous attend au cours de l'année à venir.
OWASP Top 10 pour les applications LLM : nouveautés, changements et conseils de sécurité
Gardez une longueur d'avance dans la sécurisation des applications LLM grâce aux dernières mises à jour de l'OWASP Top 10. Découvrez les nouveautés, les changements et comment Secure Code Warrior vous fournit des ressources d'apprentissage actualisées pour atténuer les risques liés à l'IA générative.

Le score de confiance révèle la valeur des initiatives de montée en compétences axées sur la sécurité dès la conception.
Nos recherches ont démontré que la formation au code sécurisé est efficace. Le Trust Score, qui s'appuie sur un algorithme exploitant plus de 20 millions de points de données issus du travail de plus de 250 000 apprenants au sein de plus de 600 organisations, révèle son efficacité dans la réduction des vulnérabilités et indique comment rendre cette initiative encore plus performante.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Les avantages de l'évaluation des compétences en sécurité pour les développeurs
L'importance croissante accordée à la sécurité du code et aux principes de conception sécurisée (Secure-by-Design) exige que les développeurs soient formés à la cybersécurité dès le début du cycle de vie du développement logiciel (SDLC), avec des outils comme le Trust Score de Secure Code Warrior qui aident à mesurer et à améliorer leur progression.

Un allié de taille : comment les outils de codage par IA et les développeurs sensibilisés à la sécurité peuvent collaborer en toute sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Favoriser la réussite des initiatives de conception sécurisée en entreprise
Notre dernier rapport de recherche, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, est le fruit d'une analyse approfondie d'initiatives réelles de conception sécurisée (Secure-by-Design) en entreprise, permettant d'établir des bonnes pratiques fondées sur des données probantes.
Analyse approfondie : naviguer à travers la vulnérabilité critique de CUPS dans les systèmes GNU/Linux
Découvrez les derniers défis de sécurité auxquels sont confrontés les utilisateurs de Linux en explorant les récentes vulnérabilités de haute gravité du Common UNIX Printing System (CUPS). Découvrez comment ces problèmes peuvent entraîner l'exécution de code à distance (RCE) et ce que vous pouvez faire pour protéger vos systèmes.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Les développeurs face à la sécurité : partage et apprentissage - Cross-Site Scripting (XSS)
Le cross-site scripting (XSS) exploite la confiance des navigateurs et le manque de vigilance des utilisateurs pour dérober des données, pirater des comptes et défigurer des sites web ; c'est une vulnérabilité qui peut rapidement prendre des proportions critiques. Examinons le fonctionnement des attaques XSS, les dommages qu'elles peuvent causer et les moyens de les prévenir.

Présentation de notre nouveau rapport d'engagement
Découvrez notre nouveau rapport Engagement Insight, qui propose une analyse approfondie pour vous aider à mesurer l'efficacité de vos programmes de formation au code sécurisé.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment DigitalOcean a réduit sa dette de sécurité logicielle et repoussé les limites de la productivité
Secure Code Warrior a aidé DigitalOcean à concevoir et à déployer un code de qualité dès le départ, stimulant l'innovation numérique et la modernisation grâce à des développeurs sensibilisés à la sécurité.

Les femmes dans la sécurité gagnent du terrain : comment l'AWSN forme une nouvelle génération de super-héroïnes de la cybersécurité
Le concept de « Secure-by-Design » est sur toutes les lèvres, et le gouvernement australien, en collaboration avec la CISA aux plus hauts niveaux de la gouvernance mondiale, définit désormais des normes plus élevées en matière de qualité et de sécurité logicielle pour les fournisseurs.

SCW Trust Agent - Visibilité et contrôle pour déployer la sécurité axée sur les développeurs
SCW Trust Agent, proposé par Secure Code Warrior, offre aux responsables de la sécurité la visibilité et le contrôle nécessaires pour généraliser une sécurité pilotée par les développeurs au sein des organisations. En se connectant aux dépôts de code, il évalue les métadonnées des commits, analyse les développeurs, les langages de programmation utilisés et les horodatages de livraison afin de déterminer le niveau de connaissances en sécurité des développeurs.

Votre programme de sécurité est-il prêt pour le plan stratégique de cybersécurité de la CISA ?
Le plan stratégique de cybersécurité impose des changements majeurs dans la manière dont la plupart des organisations abordent la cybersécurité, et les développeurs sont idéalement placés pour contribuer à la réalisation de ces nouveaux objectifs.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engager et autonomiser : zoom sur les fonctionnalités clés pour l'engagement des développeurs
Découvrez tout ce qu'il faut savoir sur nos méthodes d'apprentissage agile, notre intégration à Microsoft Teams et nos rapports sur l'engagement en matière de développement.
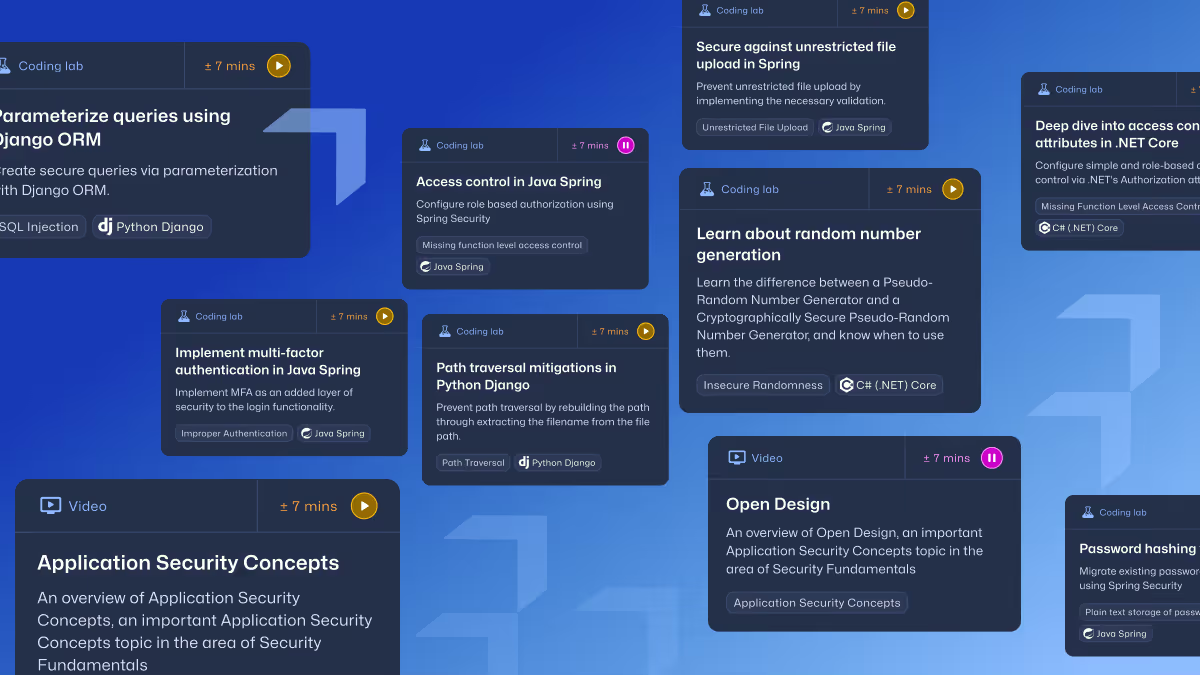
Autonomiser les développeurs : l'importance des contenus de formation à la demande
Donnez à vos développeurs les moyens d'agir avec Secure Code Warrior. Notre plateforme leur permet d'accéder à des contenus de formation à la demande pour renforcer leurs compétences.
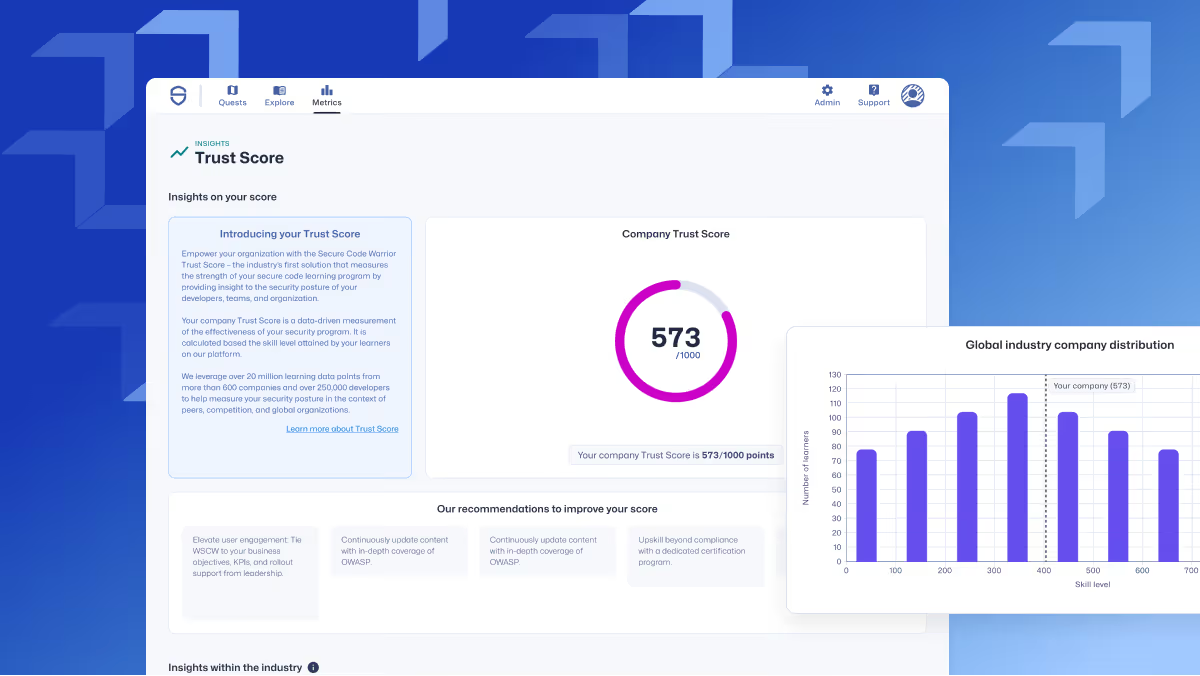
Score de confiance SCW : une mesure inédite pour les programmes de codage sécurisé
Découvrez le SCW Trust Score, qui offre une analyse approfondie de la sécurité organisationnelle et des compétences des développeurs.

La conformité dans les services financiers repose sur la sécurité logicielle
Les réglementations régissant le secteur des services financiers, telles que PCI DSS, soulignent l'importance d'un code sécurisé et la nécessité de former les développeurs aux meilleures pratiques de sécurité.
La porte dérobée dans XZ Utils souligne un problème plus large de sécurité de la chaîne d'approvisionnement, et il nous faut plus que l'esprit communautaire pour le contrer.
Une vulnérabilité critique, CVE-2024-3094, a été découverte dans la bibliothèque de compression de données XZ Utils utilisée par les principales distributions Linux, introduite par une porte dérobée créée par un acteur malveillant. Cette faille de haute gravité permet une exécution de code à distance, posant des risques importants pour les processus de compilation logicielle. Elle affecte les premières versions (5.6.0 et 5.6.1) de XZ Utils dans Fedora Rawhide, et nécessite une intervention urgente des organisations pour appliquer les correctifs. Cet incident souligne le rôle crucial des bénévoles de la communauté dans la maintenance des logiciels open source et met en évidence la nécessité de renforcer les pratiques de sécurité et le contrôle d'accès tout au long du cycle de vie du développement logiciel.
Tirer parti de l'innovation liée à l'IA nécessite de commencer par un code sécurisé
L'IA générative offre de nombreux avantages aux entreprises de services financiers, mais comporte également des risques potentiels importants. Former les développeurs aux meilleures pratiques de sécurité et les associer à des modèles d'IA permet de créer du code sécurisé dès le départ.

Exploiter l'IA et les mesures proactives pour une gestion efficace des alertes de vulnérabilité
Secure Code Warrior et Mend.io abordent l'impact de l'IA sur la sécurité, les approches de sécurité proactives et la gestion efficace des alertes de vulnérabilité.
Passez à la vitesse supérieure avec « l'apprentissage par la pratique » – Découvrez notre nouvelle intégration avec Apiiro
Découvrez la toute dernière intégration de Secure Code Warrior avec Apiiro.
Innovations produit T1 de Secure Code Warrior
Découvrez les dernières améliorations apportées à la plateforme Secure Code Warrior ainsi que les nouveautés à venir.
Maîtriser les plans du développement sécurisé : une analogie avec la construction
En adoptant des pratiques de développement sécurisées, les développeurs contribuent à protéger leurs applications contre les vulnérabilités exploitables par des attaquants. Tout comme une maison bien construite a moins de risques de s'effondrer, une application bien codée est moins susceptible d'être piratée.

Adopter l'apprentissage agile pour améliorer le temps moyen de remédiation (MTTR)
L'apprentissage agile accélère la résolution des problèmes et renforce l'efficacité des développeurs grâce à une formation continue.
Avec un soutien approprié, vos développeurs peuvent mener votre organisation vers une conformité PCI DSS 4.0 supérieure.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM : une approche (im)parfaitement humaine du codage sécurisé ?
S'il semble inévitable que l'IA de type LLM transforme notre approche de nombreux aspects du travail, et pas seulement du développement logiciel, nous devons prendre du recul et examiner les risques au-delà des gros titres. En tant qu'assistant de programmation, ses défauts sont peut-être son attribut le plus « humain ».

La puissance du neuf : développer l'héritage de Secure Code Warrior à une époque passionnante pour la cybersécurité
Nous fêtons aujourd'hui notre neuvième anniversaire. Je suis immensément fier et reconnaissant de nos accomplissements et de la place durable que nous occupons dans le secteur de la cybersécurité, alors que le paysage continue d'évoluer rapidement.

Souffrir d'un excès d'outils de sécurité
La prolifération d'outils de sécurité complexes rend la cybersécurité encore plus ardue pour les RSSI.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prévisions 2024 : sécurité, IA, rétention des développeurs et perspectives d'avenir
Les 10 prédictions de Secure Code Warrior pour l'industrie de la cybersécurité en 2024 et au-delà.

Comment Netskope a réinventé la formation au code sécurisé
Étude de cas SCW mettant en lumière l'environnement d'apprentissage agile déployé par Netskope.

Analyse approfondie : naviguer parmi les vulnérabilités générées par les assistants de codage IA
Découvrez les risques de sécurité liés à l'IA dans le développement logiciel et apprenez à relever ces défis efficacement avec Secure Code Warrior.

3 étapes pour renforcer la formation des développeurs en sécurité et réduire les vulnérabilités de 53 %
Donnez aux développeurs les moyens d'agir grâce à une approche par paliers pour réduire les vulnérabilités, renforcer la collaboration et prioriser les problèmes récurrents.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Avez-vous surestimé la maturité de votre organisation en matière de sécurité ?
Alors que la pénurie persistante de compétences se heurte au déluge de code produit pour répondre aux besoins logiciels mondiaux, de nombreuses entreprises prennent du retard dans leur stratégie de cybersécurité et la gestion de leur infrastructure existante. Il est temps d'examiner honnêtement notre maturité globale en matière de cybersécurité et d'évaluer les gains rapides et concrets qui s'offrent à nous.

Repenser la formation des développeurs pour booster la sécurité
Les responsables de la sécurité doivent repenser la valeur que les développeurs retirent de leur formation au code sécurisé, afin de rendre le programme plus attrayant et, surtout, plus efficace. Dans cet article, nous verrons comment susciter l'enthousiasme des développeurs grâce à un apprentissage pratique et à des intégrations avec leurs outils, pour obtenir des résultats concrets et réduire jusqu'à 53 % les vulnérabilités introduites.
Réduisez les vulnérabilités de moitié grâce à l'apprentissage agile
Découvrez comment réduire les vulnérabilités et les failles de sécurité grâce à la formation pratique en sécurité agile de Secure Code Warrior.

Analyse approfondie : identifier et corriger les vulnérabilités critiques de libcurl/curl
Les versions concernées de la bibliothèque curl sont vulnérables à un dépassement de tampon sur le tas, lié à un problème hérité du protocole proxy SOCKS5. Découvrez comment identifier et corriger ce type de vulnérabilité grâce à une mission interactive.
Comment les RSSI de classe mondiale obtiennent plus de budget et la confiance de leur conseil d'administration en 2023
Les RSSI se retrouvent dans une position de plus en plus délicate : protéger davantage d'actifs, déployer plus de code, réduire une surface d'attaque qui s'étend, le tout avec des ressources financières en baisse constante. C'est un fait incontournable : la cybersécurité est perçue comme un centre de coûts. Pourtant, alors que le programme de sécurité d'une organisation est le seul rempart contre les cybermenaces qui pourraient faire d'elle le prochain gros titre désastreux, les responsables de la sécurité doivent redoubler d'efforts pour promouvoir et démontrer la valeur commerciale globale de leur département, en utilisant un langage compréhensible par la direction.
Analyse approfondie : Gros plan sur la vulnérabilité zero-day de MOVEit
Le scénario MOVEit est légèrement différent de ce que de nombreux développeurs et professionnels de l'AppSec ont pu expérimenter auparavant, et vous pouvez tester vos compétences en matière de destruction de SQLI dans le cadre d'une simulation en direct ici.

Nouveautés chez Secure Code Warrior : tournois multi-entreprises, SCIM, flux de travail de programme, et plus encore !
Nouveautés chez Secure Code Warrior : organisez des tournois pour plusieurs entreprises, découvrez nos nouvelles directives de codage, profitez du provisionnement SCIM pour vos utilisateurs, et bien plus encore !

Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.

Viser l'excellence : l'ascension des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Le chemin vers les champions de la sécurité : comment Workday a utilisé l'apprentissage agile pour faire monter ses développeurs en compétences
Découvrez comment Workday a transformé la formation de ses développeurs grâce à l'apprentissage agile de Secure Code Warrior. En dotant ses équipes d'une formation pratique et spécifique à chaque langage, Workday a réduit les vulnérabilités dès les premières étapes du cycle de vie du développement logiciel (SDLC). Explorez leurs résultats impressionnants et les enseignements clés pour instaurer une culture du code sécurisé.
Comment Thales a mis en œuvre la sécurité pilotée par les développeurs
Découvrez dans cette étude de cas comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des acteurs clés de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et créé une culture du code sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontée à des défis en matière de développement sécurisé, l'entreprise a innové en intégrant un apprentissage contextuel et rapide directement dans le flux de travail des développeurs.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment « Game of Codes » guide le groupe IAG vers un avenir de codage plus sécurisé
IAG Group est la société mère de nombreuses compagnies d'assurance de premier plan dans la région Asie-Pacifique, couvrant des millions de clients pour un volume de primes annuel d'environ 11,4 milliards de dollars australiens.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité logicielle automobile
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser les développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media : Surmonter les vulnérabilités de sécurité courantes dans le secteur bancaire
Si les mesures de sécurité physique déployées aujourd'hui dans de nombreuses banques sont impressionnantes – coffres-forts imposants, vitres pare-balles, alarmes silencieuses – la situation est bien différente en matière de cybersécurité.
DevOps Digest : Explorer la puissance de l'IA dans le développement logiciel
DEVOPSdigest a invité des experts du secteur — consultants, analystes et fournisseurs — à s'exprimer sur la manière dont l'IA peut soutenir le cycle de vie du développement logiciel (SDLC). La troisième partie de cette série aborde les avantages offerts par l'utilisation d'outils d'IA dans le développement de logiciels.

SecurityWeek : Comment renforcer la sécurité du développement logiciel assisté par IA
Les RSSI ont besoin d'un plan de visibilité et d'indicateurs de performance pour l'IA, afin d'atteindre un équilibre idéal entre sécurité optimale et productivité.
DevOps.com : 6 piliers essentiels pour un « programme de récompenses » en sécurité réussi pour les développeurs logiciels
Que les équipes privilégient des opportunités de formation collaborative en situation de travail ou des sessions d'apprentissage interactives et agiles, elles gagneraient considérablement à adopter une évaluation standardisée des développeurs. Un tel système pourrait générer un « score de confiance » qui, à l'instar des programmes de fidélité, inciterait les développeurs à valoriser leurs réussites en matière de sécurité tout en leur offrant des pistes d'amélioration claires.

SecurityInfoWatch : Les secteurs des infrastructures critiques progressent dans la préparation des développeurs à la conception sécurisée (Secure-by-Design).
L'analyse de Secure Code Warrior souligne la nécessité cruciale de renforcer les compétences des développeurs pour mesurer correctement les progrès en matière de conception sécurisée (Secure-by-Design).

ITWire : Étude Secure Code Warrior : les secteurs des infrastructures critiques progressent dans la préparation des développeurs au Secure-by-Design
Une nouvelle analyse réalisée en collaboration avec le Paladin Global Institute souligne l'importance cruciale de la montée en compétences des développeurs pour mesurer efficacement les progrès du Secure-by-Design
Recherche Secure Code Warrior : Les secteurs d'infrastructures critiques progressent dans la préparation des développeurs au « Secure-by-Design »
Une nouvelle analyse réalisée en collaboration avec le Paladin Global Institute souligne le besoin crucial de monter en compétences les développeurs pour mesurer correctement les progrès du « Secure-by-Design ».

Politico : La cybersécurité à l'école
Moins de 4 % des développeurs dans le monde participent à des initiatives de montée en compétences en matière de conception sécurisée, selon une nouvelle étude publiée ce matin par Secure Code Warrior.

NextGov : Selon une étude, peu de développeurs de logiciels suivent une formation en conception sécurisée
L'analyse, menée par Secure Code Warrior, est soutenue par d'anciens responsables de la cybersécurité de la Maison Blanche, Kemba Walden et Chris Inglis.

Cyberscoop : selon un rapport, les organisations peuvent réduire considérablement leurs vulnérabilités en adoptant des pratiques de conception sécurisée.
L'ancien directeur national de la cybersécurité, Chris Inglis, affirme que les « données quantitatives » du rapport de Secure Code Warrior démontrent l'importance des bonnes pratiques en matière de cybersécurité.

Pulse 2.0 : Secure Code Warrior : Entretien avec le PDG Pieter Danhieux sur la plateforme de codage
Secure Code Warrior est une plateforme de codage sécurisé qui définit les normes assurant la protection de notre monde numérique. Pulse 2.0 a interrogé Pieter Danhieux, PDG de Secure Code Warrior, pour en savoir plus sur l'entreprise.

Techopedia : L'IA fantôme présente des risques dans tous les secteurs, de la santé au DevSecOps
L'IA fantôme — l'utilisation d'applications d'IA non approuvées par les employés — est devenue un problème depuis l'émergence de l'IA générative. La tentation de laisser ChatGPT effectuer tout votre travail peut l'emporter sur toute considération concernant l'envoi de données confidentielles ou privées à un tiers.

DZone : Folie des erreurs de configuration : contrer les vulnérabilités courantes dans le secteur financier
Les services financiers figurent parmi les secteurs les plus ciblés, ce qui impose aux développeurs une exigence absolue en matière de sécurité du code.

KBi Media : Comment les RSSI incitent les développeurs à donner la priorité à la sécurité
Pendant des années, de nombreux RSSI ont eu du mal à sensibiliser leurs développeurs à l'importance de placer la sécurité au premier plan. Ils ont également dû gérer un paysage de menaces de plus en plus complexe et une surface d'attaque en constante expansion, tout en faisant face à une pénurie de compétences en cybersécurité. Ils ont besoin d'une nouvelle approche capable de renforcer la culture de sécurité à l'échelle de l'organisation, tout en garantissant que les professionnels de l'AppSec et les développeurs disposent des outils nécessaires pour réduire les vulnérabilités et les risques.

ITWire : Le défi de la sécurité du code à l'ère de l'IA
Parmi toutes les tâches que les grands modèles de langage (LLM) et l'IA générative peuvent accomplir, la génération de code informatique a particulièrement retenu l'attention. Les développeurs utilisent de plus en plus ces outils pour optimiser leurs flux de travail et gagner en productivité.

In AI Today : comment le développement logiciel va évoluer à l'ère de l'IA
Les développeurs sensibilisés à la sécurité qui démontrent leur expertise dans l'utilisation responsable des outils d'intelligence artificielle (IA) pourront à terme endosser de nouveaux rôles de gardiens ou de mentors, en collaborant avec l'IA pour garantir l'intégration de code sécurisé dans leur base de code.

Solutions Review : Comment les RSSI peuvent préparer l'entreprise aux assistants de codage par IA
Pieter Danhieux, de Secure Code Warrior, explique comment les RSSI peuvent préparer leur entreprise à l'arrivée des assistants de codage basés sur l'IA. Cet article a été initialement publié sur l'Insight Jam de Solutions Review, une communauté informatique dédiée aux échanges sur l'IA.
KBI Media : Pourquoi la « conception sécurisée » est essentielle dans notre monde interconnecté
Les défis auxquels sont confrontées les équipes de sécurité informatique augmentent de jour en jour. L'élargissement des surfaces d'attaque et l'émergence de techniques plus sophistiquées rendent obsolètes les approches qui suffisaient autrefois à garantir une protection efficace.

IT Brief Australia : Titans de la tech - Pieter Danhieux de Secure Code Warrior
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior, s'impose comme un leader visionnaire dans le domaine de la cybersécurité. Fort d'une passion profonde pour le développement sécurisé et d'une carrière de plus de vingt ans dans le secteur, Pieter a joué un rôle clé dans la transformation de l'approche des développeurs en matière de sécurité logicielle, faisant de Secure Code Warrior un leader mondial du secteur.
SecurityWeek : Comment les RSSI d'exception insufflent une culture de la sécurité au sein de leurs équipes de développement
Pendant des années, de nombreux RSSI ont eu du mal à convaincre leurs équipes de développement de l'importance de placer la sécurité au premier plan. Matias Madou nous donne son avis.

Dark Reading : L'évolution des attentes envers les développeurs à l'ère de la programmation par IA
La capacité de l'IA à générer du code ne supprimera pas les emplois des développeurs, mais leur rôle évoluera vers la sécurité, la collaboration et le « mentorat » des modèles d'IA.

Betanews : Comment les RSSI gèrent-ils le contrôle d'accès des développeurs ? [Q&R]
Les RSSI sont sous pression pour prouver qu'ils peuvent réduire les vulnérabilités tout au long du cycle de vie du développement logiciel, et plus particulièrement dès la phase de création du code. À ce titre, ils recherchent les moyens les plus efficaces de sensibiliser leurs développeurs à la sécurité avant même qu'ils ne commencent à rédiger et à intégrer du code.

SecurityBrief Australia : des experts en cybersécurité saluent la nouvelle directive du gouvernement australien
La récente directive du gouvernement fédéral, PSPF Direction 002-2024, vise à renforcer considérablement les mesures de cybersécurité au sein des entités gouvernementales australiennes en leur imposant d'identifier et de gérer activement les risques liés aux technologies vulnérables. Cette annonce a suscité des réactions parmi les figures clés du secteur, qui ont partagé leurs points de vue sur ses implications et ses impacts potentiels.
Forbes : Git Defenders : comment les responsables de la sécurité peuvent pérenniser le « Secure By Design »
L'initiative « Secure by Design » de la CISA a pris une ampleur considérable, des gouvernements du monde entier — tels que l'Australie, la Nouvelle-Zélande, le Canada, Singapour, le Japon, l'Allemagne et le Royaume-Uni — contribuant à sa création ou l'intégrant directement à leurs propres stratégies de cybersécurité publiques.

SD Times : Trust Agent permet de vérifier les compétences des développeurs
Il semblerait que les développeurs ne soient pas près d'être remplacés par l'intelligence artificielle. Ils devront toutefois apprendre à concevoir des modèles pour l'IA, maîtriser la correction de code généré par celle-ci et identifier les usages les plus pertinents de l'IA dans le développement logiciel.

LinkedIn News Australie : les cybermenaces restent élevées, mais la demande en professionnels de la cybersécurité a fléchi en Australie.
Les cybermenaces restent élevées, mais la demande en professionnels de la cybersécurité a fléchi en Australie.
ITWire : Secure Code Warrior lance une solution inédite qui mesure les compétences en sécurité des développeurs lors de leurs commits de code.
Le nouvel agent de confiance SCW favorise une approche « Secure-by-Design » pour les entreprises et offre aux responsables de la sécurité une visibilité inégalée sur la posture de sécurité logicielle de leur organisation.

Secure Code Warrior lance une solution inédite pour mesurer les compétences en sécurité des développeurs lors des commits de code.
Le nouveau SCW Trust Agent facilite une approche « Secure-by-Design » pour les entreprises et offre aux responsables de la sécurité une visibilité inégalée sur la posture de sécurité logicielle de leur organisation.

Help Net Security : SCW Trust Agent mesure les compétences en sécurité des développeurs pour les commits de code.
Secure Code Warrior a lancé SCW Trust Agent, une solution qui évalue les compétences spécifiques en sécurité des développeurs pour chaque commit de code.

DevOps.com : Secure Code Warrior dévoile un agent pour gérer les autorisations de commit
L'agent SCW Trust peut être déployé sur n'importe quel dépôt de code basé sur Git, notamment Github, Gitlab et Atlassian Bitbucket, afin de garantir que seuls les développeurs ayant atteint un niveau de sécurité spécifique soient autorisés à effectuer un commit. Ces évaluations reposent sur plus de 20 millions de points de données collectés auprès de 250 000 développeurs à travers le monde.

Computer Weekly : Des innovations pour favoriser un développement sécurisé dès la conception
Secure Code Warrior dévoile une technologie conçue pour aider les RSSI et les équipes AppSec à garantir que leurs projets restent sécurisés et exempts d'erreurs de code et de vulnérabilités – un enjeu majeur suite à l'incident CrowdStrike.

Australian Cyber Security Magazine : Le secteur réagit à la directive du Protective Security Policy Framework
Le secteur de la cybersécurité a réagi à la directive 002-2024 du Protective Security Policy Framework (PSPF) du gouvernement australien, publiée le 8 juillet 2024. Cette directive impose aux entités gouvernementales australiennes d'identifier et de gérer activement les risques liés aux technologies vulnérables qu'elles gèrent pour elles-mêmes et pour des tiers.

Dynamic Business : Tech Tuesday : Les meilleurs outils de cybersécurité pour les PME en 2024
Diriger une PME prospère demande de porter de nombreuses casquettes. Cependant, la cybersécurité est un domaine qu'il ne faut surtout pas négliger. Les violations de données et les cyberattaques sont en hausse, et même les petites entreprises sont des cibles privilégiées.
DZone : La porte dérobée dans XZ Utils sous Linux : symptôme d'une sécurité défaillante dans la chaîne d'approvisionnement logicielle
Le logiciel est le socle de pratiquement toute entreprise moderne, pourtant notre dépendance à des composants open source potentiellement vulnérables dans les systèmes critiques représente un risque extrême pour la chaîne d'approvisionnement logicielle. C'est un mal pour lequel nous devons trouver un remède approprié.
IT Wire : Pourquoi l'IA ne peut pas remplacer l'humain dans le développement de code sécurisé
L'un des défis majeurs de l'intégration d'outils d'IA dans les opérations métier consiste à déterminer quels résultats sont fiables, quels outils peuvent intégrer durablement votre infrastructure technique, identifier les forces et faiblesses de chacun, et garantir une cohérence des résultats malgré la diversité des outils ou processus utilisés.
SecurityBrief Australie : comment l'IA aide les développeurs à renforcer la sécurité de leur code
Les outils de codage basés sur l'IA peuvent renforcer les capacités de défense des développeurs, facilitant ainsi l'adoption d'une approche axée sur la sécurité. Toutefois, comme toute innovation majeure, ils soulèvent des questions que les équipes et les organisations doivent examiner.
KBI Media : Pourquoi les développeurs de logiciels jouent un rôle crucial dans l'efficacité de la cybersécurité
En matière de cybersécurité d'entreprise, rien n'est figé. Entre un paysage de menaces en constante mutation et l'évolution permanente des outils, les équipes de sécurité se sentent souvent surmenées et dépassées.
L'IA aujourd'hui : comment les outils de codage basés sur l'IA peuvent aider les développeurs à renforcer la sécurité logicielle
Peu d'avancées technologiques ont suscité un tel engouement aussi rapidement que l'intelligence artificielle (IA). En moins de deux ans, l'IA est passée du stade de curiosité technique à celui d'outil puissant, et son rythme d'évolution ne montre aucun signe de ralentissement.

Information Week : L'impact des compétences en IA sur le recrutement et l'évolution de carrière [PODCAST]
La demande pour des professionnels maîtrisant l'IA est forte, mais ces compétences sont-elles réellement mises en pratique en entreprise ?

SD Times : Le SD Times 100 de 2024 : « Best in Show » en développement logiciel
Le SD Times 100 de 2024 : « Best in Show » dans la catégorie Expérience développeur, avec Secure Code Warrior.
Help Net Security : Produits de cybersécurité du mois : mai 2024
Voici un aperçu des produits les plus intéressants du mois dernier.

IBRS : VENDORiQ : Secure Code Warrior ajoute une référence pour les compétences en codage sécurisé
L'analyse d'IBRS met en lumière l'importance d'une évaluation continue des compétences en codage sécurisé et des références sectorielles en matière de préparation à la cybersécurité.

Data Breach Today : Améliorer la sécurité du code grâce au score de confiance des développeurs
Pieter Danhieux sur les avantages du score de confiance pour les RSSI et les développeurs.

Assured : Résoudre la pénurie de compétences en cybersécurité en interne
Peter Danhieux partage trois bonnes pratiques à prendre en compte lors de l'élaboration d'un programme interne de montée en compétences.

Mi3 : Budget fédéral 2024-2025 : les experts analysent l'accent mis sur le coût de la vie, l'investissement dans le programme « Future made in Australia » et l'identité numérique.
Les experts du commerce de détail et de la technologie ont accueilli favorablement le budget fédéral australien 2024-2025, notamment pour l'accent mis sur l'allègement du coût de la vie ainsi que sur les investissements numériques et cybernétiques, bien que certains aient espéré des mesures plus ambitieuses.
DZone : Un allié de taille : comment les outils de codage IA et les développeurs avertis peuvent collaborer en toute sécurité
Le code généré par l'IA peut être truffé de vulnérabilités et de défauts, mais les outils d'assistance au codage restent utiles lorsqu'ils sont utilisés par des développeurs conscients des enjeux de sécurité.
KBi Media : Les institutions financières australiennes peuvent montrer la voie en matière de développement logiciel sécurisé assisté par IA
À mesure que l'IA devient indissociable de la production de code dans les banques et autres institutions financières, le volume de code généré va croître, tout comme le nombre d'erreurs, de failles et de vulnérabilités, à moins qu'ils ne soient corrigés dès les premières étapes du cycle de développement logiciel. La responsabilité de ces contrôles qualité incombera initialement aux équipes de développement.

CSO Online : le budget fédéral australien détaille ses investissements en cybersécurité
Le gouvernement australien a dévoilé son budget fédéral 2024-2025. CSO a sélectionné les points clés pour mettre en lumière les montants alloués à la cybersécurité et les domaines concernés.
Security Brief : Secure Code Warrior lance le SCW Trust Score, une première dans le secteur pour évaluer les équipes de développement.
Secure Code Warrior a annoncé le lancement du SCW Trust Score, le tout premier indicateur du secteur permettant d'évaluer la posture de sécurité des équipes de développement au sein des organisations.
IT Wire : Secure Code Warrior dévoile le SCW Trust Score pour quantifier la posture de sécurité des équipes de développement
Secure Code Warrior, leader mondial de la sécurité axée sur les développeurs, a dévoilé aujourd'hui le SCW Trust Score, le premier indicateur du secteur permettant de quantifier la posture de sécurité des équipes de développement des entreprises.

Secure Code Warrior dévoile le SCW Trust Score pour quantifier la posture de sécurité des équipes de développement
Un nouveau benchmark s'appuie sur plus de 20 millions de points de données d'apprentissage issus de plus de 250 000 développeurs à travers le monde

IT Ops Times : Le nouveau SCW Trust Score de Secure Code Warrior aide les entreprises à évaluer leur niveau de sécurité.
L'entreprise de formation à la sécurité Secure Code Warrior facilite l'évaluation du niveau de sécurité des équipes de développement grâce au SCW Trust Score.
Computer Weekly : un référentiel de codage sécurisé pour élever les standards des développeurs
L'expert en sécurité des développeurs Secure Code Warrior a lancé ce qu'il présente comme la première référence du secteur conçue pour quantifier les compétences en sécurité des équipes de développement logiciel de ses clients.
IT Brief : Le code sécurisé commence par un engagement de formation auprès des équipes de développement
Nous avons établi que les développeurs jouent un rôle essentiel, bien que souvent sous-utilisé, dans l'atteinte d'un niveau d'excellence en matière de sécurité logicielle. Cela va bien au-delà de la simple conformité PCI DSS. Il est crucial que les développeurs saisissent les enjeux globaux de la norme PCI DSS 4.0, même s'ils n'y sont pas soumis, afin de comprendre ce qu'ils peuvent contrôler et intégrer dans leur approche standard de développement logiciel.
TechRadar Pro : Une approche agile du codage assisté par IA
Les équipes qui intègrent l'apprentissage agile dans le code sécurisé, tout en déployant des outils d'assistance par IA de manière sûre, bénéficient d'une expérience pratique tout en atteignant une sécurité rapide. Cela a toujours été difficile, surtout pour les développeurs peu sensibilisés à la sécurité. L'approche « juste-à-temps » s'adapte directement au quotidien des développeurs, leur offrant le contexte nécessaire pour anticiper et résoudre les vulnérabilités générées par l'IA.
Forbes Technology Council : Évaluer les compétences en sécurité des développeurs : une nouvelle norme pour les programmes de cybersécurité en entreprise
Les récentes évolutions dans la formation à la sécurité des développeurs permettent désormais aux entreprises d'évaluer les compétences de leurs équipes, afin de concevoir des programmes où la sécurité devient une seconde nature. Cela permet une réduction significative des risques et un avantage concurrentiel au sein de leur secteur.

Security Journal UK : Attachez vos ceintures : un nouveau plan de cybersécurité est sur le point de changer la donne.
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior, aborde la nécessité d'un leadership en matière de cybersécurité et explique pourquoi la Cybersecurity and Infrastructure Security Agency (CISA) pourrait être la solution.

IT Brief UK : Les API zombies, le mal qui ronge trop d'entreprises
Le Marsh McLennan Cyber Risk Analytics Center estime que les vulnérabilités des API coûtent aux entreprises jusqu'à 75 milliards de dollars par an. Il est évident que les entreprises devraient mettre hors service ces anciennes API. Qu'est-ce qui les en empêche ?
TechRadar Pro : Quel sera l'impact de la remédiation par IA sur les développeurs ?
L'IA va-t-elle totalement supprimer les tâches de codage liées à la sécurité pour les développeurs ?

Cybersecurity Insiders : Le partenariat humain-IA : un guide pour un codage sécurisé
Les oiseaux de mauvais augure perdent, pour l'instant, la bataille. La panique liée au remplacement des humains par l'IA a été contrée par un nouveau discours : « Laissez l'IA redéfinir votre travail plutôt que de le remplacer. » Selon une récente enquête de Stack Overflow, 44 % des développeurs utilisent ou prévoient d'utiliser des outils d'IA, bien que seulement 3 % d'entre eux accordent une « grande confiance » à la précision des résultats. Deux fois plus (6 %) déclarent se méfier fortement de l'IA en raison de problèmes de sécurité et d'imprécision.
KBI Media : Pourquoi les développeurs doivent maîtriser la sécurité pour utiliser efficacement les outils de développement basés sur l'IA
S'il est vrai que l'IA peut faire gagner du temps aux développeurs surchargés, l'avenir réside probablement dans une collaboration entre l'humain et l'IA, où des experts appliquent leur esprit critique et leur précision pour garantir une sécurité optimale du code.

SC Magazine : Les éditeurs de logiciels peuvent renforcer leur image de marque en adoptant les nouvelles directives de la CISA en matière de code sécurisé.
Les directives « Secure-By-Design » de la CISA préconisent de transférer la responsabilité de la sécurité du code aux concepteurs des appareils, logiciels et applications dont nous dépendons de plus en plus et auxquels nous confions nos données sensibles. Ce programme confirme ce que beaucoup d'utilisateurs frustrés savent déjà : l'industrie a besoin d'un nouveau modèle de cybersécurité où les vulnérabilités sont corrigées bien avant la mise sur le marché.
Help Net Security : Apiiro et Secure Code Warrior s'associent pour intégrer la formation des développeurs
Apiiro a annoncé une intégration produit et un partenariat avec Secure Code Warrior afin d'étendre sa technologie et ses processus ASPM au facteur humain. Ce partenariat associe l'analyse approfondie du code et le contexte de risque d'Apiiro au catalogue d'apprentissage agile de Secure Code Warrior pour proposer des formations directement aux développeurs, au sein même de leurs outils et flux de travail.

Apiiro et Secure Code Warrior s'associent pour offrir une formation à la sécurité ultra-pertinente pour les développeurs
Apiiro, plateforme leader de gestion de la posture de sécurité des applications (ASPM), annonce aujourd'hui une intégration produit et un partenariat avec Secure Code Warrior, plateforme leader de formation agile à la sécurité pour les développeurs, afin d'étendre sa technologie et ses processus ASPM au facteur humain.

SafetyDetectives : Entretien avec Pieter Danhieux, cofondateur et PDG de Secure Code Warrior
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior, a récemment discuté avec SafetyDetectives de l'évolution du rôle des développeurs et de l'intégration des outils d'IA dans le développement logiciel. Il a souligné la nécessité pour les développeurs de privilégier les pratiques de sécurité et de superviser le code généré par l'IA. Danhieux a mis en avant des critères de sécurité essentiels tant pour les assistants IA que pour les développeurs, insistant sur l'importance de la visibilité, de la mesure basée sur les données et de la flexibilité des programmes de sécurité.

Authority Magazine : Perspectives de dirigeants sur l'IA : Pieter Danhieux de Secure Code Warrior sur l'usage de l'IA et le recours exclusif à l'humain
Créer une calculatrice simple est très différent de gérer la configuration conforme d'une passerelle de paiement ; il est donc primordial de faire preuve de discernement et de résister à la tentation de déléguer des problèmes complexes à des outils d'IA.
Note sur la sécurité : L'importance de la formation en cybersécurité pour les développeurs de logiciels
En adoptant un apprentissage agile et en accordant aux développeurs le temps nécessaire pour se former, les organisations seront mieux armées pour faire face à l'évolution constante des menaces.
KBI Media : Pourquoi l'apprentissage Agile est essentiel au développement de logiciels sécurisés
Nos formations Agile reposent sur des scénarios d'apprentissage « microburst » conçus pour une mise en pratique immédiate. Les équipes de développement peuvent ainsi apprendre, tester et appliquer leurs connaissances rapidement, au cœur même de leurs projets, tout en répondant à leurs défis de sécurité actuels.
Help Net Security : La remédiation par IA signe-t-elle la fin des développeurs en 2024 ?
Dans cette vidéo de Help Net Security, Matias Madou, CTO chez Secure Code Warrior, explique comment la remédiation par IA suscite de nouvelles motivations chez les développeurs, démontrant pourquoi l'élément humain reste plus précieux pour le cycle de vie du développement logiciel qu'une dépendance totale à l'IA.
Dark Reading : 4 façons pour les entreprises de stimuler la demande de formation en sécurité logicielle
Les programmes de sécurité axés sur les développeurs placent l'équipe de développement au cœur de la réduction des vulnérabilités.

Techerati : Huit tendances en cybersécurité à suivre en 2024
Pieter Danhieux, PDG de Secure Code Warrior, souligne la demande croissante pour les outils de codage basés sur l'IA et le ML. Bien qu'ils assistent les développeurs, ces outils augmentent les risques de vulnérabilités, surtout lorsqu'ils sont utilisés par des profils moins expérimentés. Il devient donc crucial de former des développeurs capables d'exploiter l'IA en toute sécurité.

Dynamic Business : les impératifs de cybersécurité pour les entreprises en 2024
Si Internet nous propulse dans une ère d'innovations et de commodités sans précédent, il expose simultanément les particuliers et les organisations à un réseau d'entités malveillantes en constante évolution.

Built In : Vos développeurs ont-ils assez de temps pour se former à la sécurité ?
Investir dans la formation au code sécurisé pour les développeurs peut s'avérer très rentable face à un paysage de menaces complexe, à condition toutefois qu'ils disposent du temps nécessaire pour assimiler des enseignements pertinents.
In AI Today : comment l'impact de l'IA façonnera les stratégies de cybersécurité en 2024
Après une année marquée par des avancées technologiques fulgurantes et des cyberattaques retentissantes, il est temps pour les experts en sécurité de scruter l'avenir et d'anticiper les enjeux de l'IA en 2024, et bien plus encore.
Forbes : Comment sensibiliser les développeurs à la sécurité de manière concrète
Face à la complexité et à la multiplication croissantes des vulnérabilités, il est encourageant de constater que les développeurs de logiciels prennent conscience du rôle essentiel qu'ils peuvent jouer dans le respect des meilleures pratiques de cybersécurité.
DevOps.com : De la réaction aux robots : surfer sur la vague de l'IA en 2024
Nous évoluons dans un secteur notoirement imprévisible, mais c'est là que réside tout l'intérêt. Comparée à bien d'autres domaines, la technologie — et plus particulièrement la cybersécurité — est encore jeune. Nous pouvons donc nous attendre à ce que l'avenir gagne en sophistication, tout comme les technologies que nous nous engageons à protéger. Alors, à quoi faut-il s'attendre dans l'industrie en 2024 ?

VMBlog : Prédictions 2024 de Secure Code Warrior : Sécurité, développeurs et perspectives pour 2024
Une conjoncture économique difficile, l'émergence de menaces en cybersécurité et l'introduction de l'IA auprès du grand public ont marqué une année 2023 riche en enseignements pour le DevSecOps. Plus surprenant encore, ces enjeux restent d'actualité à l'aube de 2024. Ils demeurent au cœur des préoccupations des entreprises, de leurs équipes de développement et de sécurité, ainsi que des régulateurs.
SecurityBrief : comment l'impact de l'IA façonnera les stratégies de cybersécurité en 2024
Si l'on se fie aux 12 derniers mois, l'intelligence artificielle (IA) restera le sujet brûlant de l'année. En plus de transformer de nombreux aspects du travail, cette technologie continuera de poser de nouveaux défis en matière de cybersécurité.
DZone : Avec un soutien adapté, vos développeurs peuvent mener votre organisation vers une conformité PCI-DSS 4.0 exemplaire.
La norme de sécurité des données de l'industrie des cartes de paiement (PCI-DSS) version 4.0 va bouleverser la sécurité de toute entreprise ou organisation acceptant des paiements électroniques, soit la grande majorité d'entre elles. Ne vous y trompez pas, cette mise à jour sera transformatrice pour la plupart des entreprises.

La plateforme d'apprentissage agile de Secure Code Warrior permet aux développeurs de Netskope de coder des solutions cloud à grande échelle
Netskope s'associe à Secure Code Warrior pour réinventer la formation au code sécurisé et accélérer le développement logiciel
Help Net Security : Secure Code Warrior collabore avec Netskope pour accélérer le développement logiciel
Secure Code Warrior a annoncé que Netskope a lancé son programme de formation pour développeurs via la plateforme d'apprentissage agile de Secure Code Warrior.
DevOps Digest : Prédictions DevOps 2024
Des experts du secteur proposent des prédictions réfléchies, pertinentes et souvent controversées sur l'évolution du DevOps et des technologies associées, ainsi que sur leur impact sur les entreprises en 2024. La sixième partie traite de l'impact de l'IA sur le DevOps et le développement.

InformationWeek : Une voie à suivre pour l'apprentissage agile dans un monde régi par l'IA
Alors que la formation des développeurs devient de plus en plus personnalisée, voici à quoi ressemblera l'avenir de l'apprentissage dans ce domaine au cours de l'année à venir, et le rôle que jouera l'IA dans cette évolution.

SecurityBrief : Les avantages (et les risques) de l'utilisation de l'IA pour le développement de code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media : La stratégie australienne de cybersécurité, une occasion manquée de changer la donne
La ministre australienne de l'Intérieur, Clare O’Neil, a révélé en septembre que la mise à jour 2023 de la stratégie de cybersécurité australienne se concentrerait sur « six boucliers cyber » destinés à protéger les citoyens et les entreprises contre les cybercriminels, notamment par le biais de technologies plus sûres, le soutien à l'écosystème cyber australien et le partage de renseignements sur les menaces.

Intelligent CISO : La Stratégie australienne de cybersécurité 2023-2030 ambitionne de faire de l'Australie la nation la plus cyber-sécurisée au monde. Quel est le point de vue des acteurs de terrain ?
Présentée comme une révolution mondiale, la Stratégie australienne de cybersécurité 2023-2030 ambitionne de faire de l'Australie la nation la plus cyber-sécurisée au monde. Quel est le point de vue des acteurs de terrain ?
IT Wire : Pourquoi les API sont un terrain fertile pour les cyberattaquants
Les cybercriminels privilégient généralement la voie de la moindre résistance en matière de sécurité des interfaces de programmation d'applications (API), créant ainsi une opportunité d'attaque à faible barrière à l'entrée. Ce problème, qui persiste depuis des années, devient aujourd'hui incontrôlable.

KBI Media : La menace que représentent les API « zombies » pour la sécurité
Les zombies sont un pilier du cinéma d'horreur depuis de nombreuses années, ravissant et terrifiant leurs fans les plus fidèles. Cependant, s'ils sont appréciés sur grand écran, ils sont beaucoup moins les bienvenus lorsqu'il s'agit de la sécurité des interfaces de programmation d'applications (API).

SecurityWeek : La volonté fédérale du « Secure-by-Design » : ce que cela implique pour les développeurs
Si la sécurité n'a pas été érigée en priorité dès le début de la conception d'un produit ou d'un logiciel, il est fort probable que celle-ci ne soit pas intégrée nativement.
KBI Media : Résoudre la pénurie de compétences en misant sur l'interne
Parmi tous les défis auxquels les responsables de la sécurité des systèmes d'information (RSSI) sont actuellement confrontés, l'un des plus importants est d'attirer et de fidéliser les nouveaux talents. En effet, la demande dépasse largement l'offre.

The Register : les vulnérabilités de curl corrigées après une semaine de suspense
Après une semaine de spéculations intenses sur la nature des failles de sécurité de curl, la dernière version de l'outil de transfert en ligne de commande a enfin été publiée aujourd'hui. Qualifiée par Daniel Stenberg, fondateur et développeur principal du projet curl, de « probablement la pire faille de sécurité de curl depuis longtemps », les correctifs traitent deux vulnérabilités distinctes : CVE-2023-38545 et CVE-2023-38546.

Security Boulevard : Pourquoi les API sont-elles si faciles à exploiter pour les cybercriminels ?
Les entreprises exploitent en moyenne 15 564 API au sein de leur organisation. C'est beaucoup trop pour assurer un suivi sans stratégie, et le manque général de responsabilité en matière de sécurité des API a créé un véritable fardeau inutile.

Secure Code Warrior organise la 3e édition annuelle des Devlympics
Secure Code Warrior, leader mondial de la sécurité axée sur les développeurs, a annoncé aujourd'hui la tenue de la troisième édition annuelle de sa compétition de codage sécurisé, les Devlympics, les 17 et 18 octobre 2023.

Forbes : Préparez votre programme de sécurité au plan stratégique de cybersécurité de la CISA
Plutôt que de craindre l'arrivée de nouvelles réglementations, les organisations devraient saisir cette occasion pour s'appuyer sur le plan de la CISA afin de viser une qualité logicielle supérieure.

SC Media : Comment l'IA devrait – et ne devrait pas – assister les développeurs de code
La demande en nouveaux logiciels ne cesse de croître, accentuant la pression pour produire davantage et plus rapidement. Dans ce contexte exigeant, il n'est guère surprenant que la grande majorité des développeurs utilisent désormais l'intelligence artificielle (IA) pour franchir la ligne d'arrivée avec une longueur d'avance.

Security Info Watch : L'attaque des API zombies
Le rapport « The State of API Security Q1 2023 » de Salt Labs dresse un constat alarmant de la sécurité des API au sein de la plupart des entreprises, les « API zombies » étant un facteur clé de la hausse de 400 % des cyberattaques liées aux API par rapport au semestre précédent.

Infosecurity Magazine : il est temps de valoriser l'indispensable SBOM
Dans les médias spécialisés en sécurité, la nomenclature logicielle (SBOM) connaît un regain d'intérêt. Elle s'impose comme l'un des sujets phares du moment, en grande partie grâce aux récentes directives du gouvernement américain.

CyberSecurity Connect : Pourquoi l'IA pose des défis de sécurité aux développeurs de logiciels
Face à la popularité croissante des outils d'IA et à leurs avantages indéniables, il est impératif d'examiner les implications en matière de sécurité liées à leur intégration dans les flux de travail de développement.
Solutions Review : Cultiver ses talents : comment combler le déficit de compétences en cybersécurité en interne
Pieter Danhieux de Secure Code Warrior explique comment combler la pénurie de talents en cybersécurité en sensibilisant chacun aux enjeux de sécurité.

DevOps.com : Synopsys s'associe à NowSecure et Secure Code Warrior pour optimiser le DevSecOps
Synopsys s'est associé à NowSecure et Secure Code Warrior pour aider les organisations à mieux identifier les axes d'amélioration de leurs pratiques DevSecOps.

Quel modèle d'IA code le plus sûrement ?
Découvrez comment 16 modèles d'IA de premier plan codent réellement, évalués sur 11 frameworks concrets et 1 760 bases de code — le framework compte autant que le modèle.

Citizen AI par Secure Code Warrior
Les risques liés à l'IA ne se limitent pas à l'ingénierie. Découvrez notre fiche pratique sur l'IA citoyenne pour développer la culture de l'IA et les bonnes pratiques de sécurité au sein de l'ensemble de vos équipes.

Comprenez comment l'IA transforme le développement logiciel et comment la sécurité doit évoluer en conséquence.
De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.

SCW cité dans la nouvelle catégorie Sécurité du codage agentique
Gartner a cité SCW à deux reprises dans son Hype Cycle 2026 pour l'ingénierie logicielle sécurisée. Voici pourquoi cela est déterminant pour le développement piloté par l'IA.
Contenu pédagogique SCW pour KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sécurisez le développement piloté par l'IA avec KnowBe4 + Secure Code Warrior
Secure Code Warrior s'associe à KnowBe4 pour intégrer une formation pratique au développement sécurisé dans les programmes de sensibilisation à la sécurité, couvrant l'OWASP, le développement d'IA et 10 langages de programmation.
Trust Agent: AI - Sécurisez et développez vos projets IA à grande échelle
L'IA écrit du code. Mais qui la contrôle ? Alors que près de 50 % du code généré par l'IA contient des failles de sécurité, la gestion des risques liés à l'IA est devenue cruciale. Découvrez comment Trust Agent: AI de SCW offre la visibilité en temps réel, la gouvernance proactive et le perfectionnement ciblé nécessaires pour sécuriser le développement piloté par l'IA à grande échelle.
OpenText Application Security + Secure Code Warrior
OpenText Application Security et Secure Code Warrior associent la détection des vulnérabilités à la gouvernance logicielle par l'IA et au renforcement des compétences des développeurs. Ensemble, ils aident les organisations à réduire les risques, à consolider leurs pratiques de développement sécurisé et à adopter en toute confiance le développement assisté par l'IA.

Présentation de l'entreprise Secure Code Warrior
Secure Code Warrior est une plateforme de gouvernance logicielle IA conçue pour permettre aux entreprises d'adopter le développement assisté par IA en toute sécurité, en comblant le fossé entre la vélocité du développement et la sécurité d'entreprise. La plateforme résout le problème du « déficit de visibilité », où les équipes de sécurité manquent souvent d'informations sur les outils de codage IA clandestins et sur l'origine du code en production.

Sujets et contenu de formation en codage sécurisé
Nos contenus de référence évoluent en permanence pour s'adapter au paysage changeant du développement logiciel, en gardant votre rôle à l'esprit. Nous couvrons une vaste gamme de sujets, de l'IA à l'injection XQuery, destinés à divers profils, des architectes et ingénieurs aux chefs de produit et experts QA. Découvrez un aperçu de notre catalogue par sujet et par rôle.
Parcours d'apprentissage conformes au Cyber Resilience Act (CRA)
SCW facilite la conformité au Cyber Resilience Act (CRA) grâce à des Quests et des modules d'apprentissage conceptuel conçus pour aider les équipes de développement à acquérir les compétences en Secure by Design, SDLC et codage sécurisé conformes aux principes du CRA.

eBook OWASP Top 10 2025
Vous voulez maîtriser l'OWASP Top 10 ? Téléchargez le guide sans langue de bois pour protéger vos applications contre l'OWASP Top 10:2025

Trust Agent: AI par Secure Code Warrior
Cette fiche de présentation introduit SCW Trust Agent: AI, un nouvel ensemble de fonctionnalités offrant une observabilité et une gouvernance approfondies des outils de codage basés sur l'IA. Découvrez comment notre solution corrèle l'utilisation des outils d'IA aux compétences des développeurs pour vous aider à gérer les risques, optimiser votre cycle de vie de développement et garantir la sécurité de chaque ligne de code générée par l'IA.
Assistants de codage IA : un guide de navigation sécurisée pour la nouvelle génération de développeurs
Les grands modèles de langage offrent des avantages indéniables en termes de vitesse et de productivité, mais ils introduisent également des risques réels pour l'entreprise. Les garde-fous traditionnels ne suffisent plus à gérer ce flux. Les développeurs ont besoin de compétences en sécurité précises et vérifiées pour identifier et prévenir les failles dès le début du cycle de vie du développement logiciel.
Secure by Design : Meilleures pratiques et résultats de sécurité préventive
Dans ce document de recherche, les cofondateurs de Secure Code Warrior, Pieter Danhieux et le Dr Matias Madou, Ph.D., ainsi que des contributeurs experts, révèleront les principales conclusions de plus de vingt entretiens approfondis.
Indice de confiance IA
Le SCW AI Trust Index : une référence continue sur la fréquence à laquelle les principaux modèles d'IA génèrent du code non sécurisé.

Services professionnels - Accélérez grâce à notre expertise
L'équipe des services de stratégie de programme (PSS) de Secure Code Warrior vous accompagne dans la création, l'amélioration et l'optimisation de votre programme de développement sécurisé. Que vous partiez de zéro ou que vous souhaitiez affiner votre approche, nos experts vous offrent un accompagnement sur mesure.

Quests : une formation de pointe pour permettre aux développeurs d'anticiper les risques et de garder une longueur d'avance.
Quests est une plateforme d'apprentissage qui aide les développeurs à réduire les risques liés à la sécurité logicielle en améliorant leurs compétences en codage sécurisé. Grâce à des parcours d'apprentissage ciblés, des défis pratiques et des activités interactives, elle permet aux développeurs d'identifier et de prévenir les vulnérabilités.

Évaluer les compétences en sécurité : optimiser le « Secure-by-Design » en entreprise
Le mouvement « Secure-by-Design » représente l'avenir du développement logiciel sécurisé. Découvrez les éléments clés que les entreprises doivent prendre en compte lorsqu'elles envisagent une initiative de conception sécurisée.

SCW Trust Score : Votre passerelle vers l'excellence Secure-by-Design
Découvrez comment SCW Trust Score peut aider votre organisation à montrer la voie dans les initiatives Secure-by-Design.
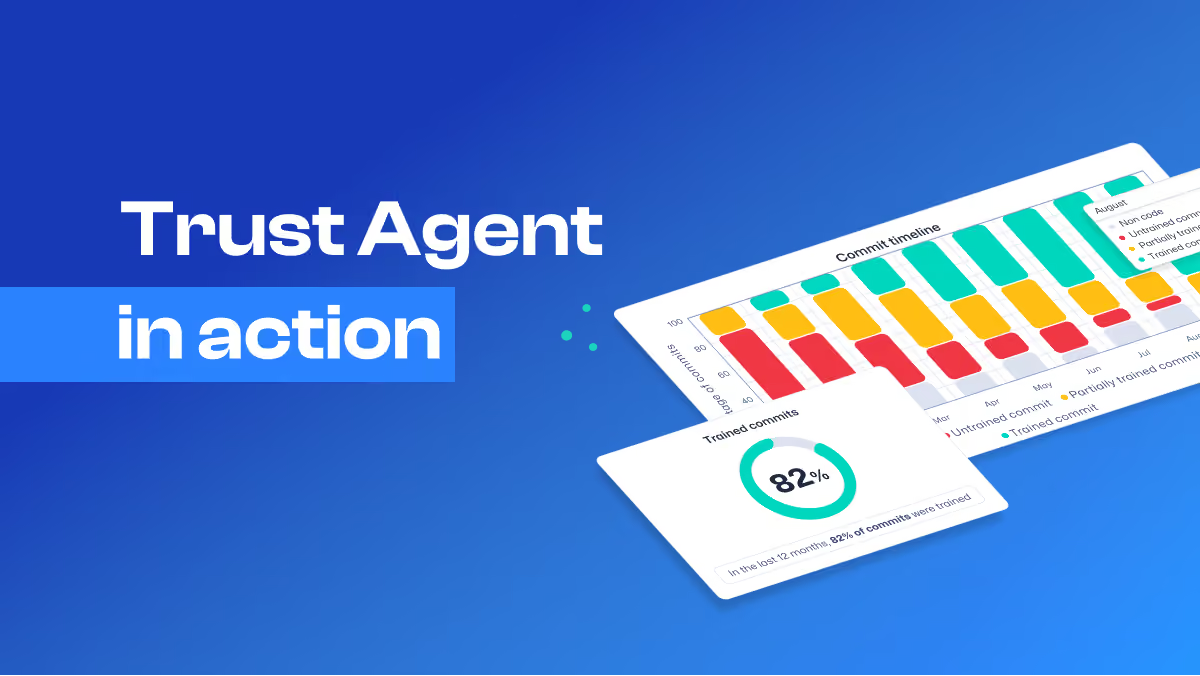
Trust Agent en action
SCW Trust Agent vous fournit les outils nécessaires pour livrer du code sécurisé plus rapidement, en garantissant que vos développeurs possèdent les connaissances et les compétences requises pour appliquer les meilleures pratiques de sécurité, adaptées au langage de programmation spécifique de leurs commits.
Guide stratégique de la gouvernance des logiciels d'IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Impact sur la valeur commerciale de Secure Code Warrior
La plateforme d'apprentissage agile de SCW aide les CISO et les leaders AppSec à obtenir l'impact souhaité sur la valeur commerciale, de la conformité réglementaire à l'innovation numérique.

Trust Agent par Secure Code Warrior
Avez-vous la certitude que chaque ligne de code soumise est produite par un développeur possédant les compétences nécessaires en matière de codage sécurisé ? De nombreuses organisations sont confrontées à cette lacune critique, ce qui entraîne des vulnérabilités évitables et ralentit la vitesse de développement. SCW Trust Agent offre une visibilité inégalée sur vos dépôts de code en analysant les commits directement en fonction des compétences en sécurité des développeurs. Grâce à des portes de contrôle, Trust Agent vous permet d'appliquer une gouvernance au niveau du commit, avec des politiques garantissant que les contributeurs possèdent les connaissances en codage sécurisé requises pour vos applications stratégiques. Téléchargez notre fiche de présentation dès aujourd'hui pour découvrir comment SCW Trust Agent peut vous aider à renforcer votre posture de sécurité, à optimiser votre cycle de développement et à réduire considérablement les vulnérabilités.

Score de confiance SCW - La meilleure façon de construire, mesurer et optimiser votre programme de sécurité
Découvrez le Trust Score de Secure Code Warrior, la solution idéale pour concevoir, mesurer et optimiser votre programme de sécurité.
Présentation du partenariat Secure Code Warrior & KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score par Secure Code Warrior
Découvrez le SCW Trust Score, une référence inédite du secteur conçue pour mesurer l'efficacité de votre programme de sécurité. Comparez-vous à vos pairs, optimisez votre posture de sécurité et prenez des décisions éclairées pour renforcer la sécurité de vos logiciels.
Préparation à la conformité PCI-DSS 4.0
Évaluez votre infrastructure de sécurité logicielle pour répondre aux exigences PCI-DSS
Le guide ultime des tendances de sécurité dans les services financiers
Les institutions de services financiers sont confrontées à une multitude de défis qui dépendent de leur capacité à utiliser la technologie de manière efficace et efficiente dans un monde financier en évolution rapide. Les organisations opèrent à une époque de changements fulgurants — tant en interne que dans l'ensemble du secteur — au sein d'un environnement commercial hautement concurrentiel et basé sur le cloud. Dans le cadre de leur transformation numérique continue, par exemple, les entreprises s'efforcent de surmonter les freins organisationnels qui entravent les investissements dans les nouvelles technologies, telles que l'intelligence artificielle, susceptibles d'accélérer les processus de paiement et d'autres procédures.
Prédictions 2024 : L'IA générative remodèle l'ingénierie logicielle
Explorez comment l'IA générative révolutionne le développement de logiciels à travers le SDLC, comme souligné dans le rapport de Gartner, conseillant aux leaders AppSec d'examiner les logiciels générés par l'IA.
PCI DSS 4.0 décrypté
Ce guide propose des stratégies concrètes pour impliquer les équipes de développement dans la conformité PCI DSS 4.0. Il détaille les exigences de conformité pour les développeurs d'aujourd'hui, les stratégies permettant aux professionnels de la sécurité et aux responsables du développement de collaborer sur des programmes de sécurité axés sur le développement, ainsi que des conseils étape par étape pour mettre en place des formations efficaces visant à éliminer durablement les vulnérabilités.

Quiz de maturité en sécurité des développeurs
Secure Code Warrior décrit trois étapes de maturité en sécurité pour les équipes de développeurs : définition, adoption et mise à l'échelle. Quel est le niveau de compétence en sécurité de vos développeurs ? Répondez à notre quiz pour le savoir.
Test de script veuillez ignorer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formation au code sécurisé
Découvrez le retour sur investissement à long terme de la formation au développement sécurisé. Apprenez comment l'investissement dans des stratégies d'apprentissage agiles et proactives renforce la sécurité et offre une protection rentable face aux cybermenaces actuelles.
Pourquoi les développeurs ont besoin de compétences en sécurité pour naviguer efficacement dans les outils de développement IA
La promesse d'une intelligence artificielle capable de générer du code complexe en un clic est fascinante, mais dans les faits, l'IA aura grandement besoin de l'expertise des développeurs humains pour concevoir un code réellement fiable et sécurisé.
Top 10 des prédictions pour 2024
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Plateformes d'apprentissage agile : le retour sur investissement de la sécurité axée sur les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bâtissez votre forteresse : Six piliers essentiels de l'autonomisation des développeurs en sécurité logicielle
Dans ce livre blanc, Matias Madou, Ph.D., expert en sécurité et CTO et cofondateur de Secure Code Warrior, abordera : Les six piliers dont vous avez besoin pour déployer une éducation à la sécurité efficace.

La plateforme d'apprentissage agile
Donnez à votre équipe de développement les moyens d'agir avec Secure Code Warrior, la plateforme d'apprentissage agile conçue pour relever les défis croissants de la sécurité des applications. Gardez une longueur d'avance face aux failles de sécurité et aux complexités réglementaires grâce à nos contenus de pointe, garantissant une approche proactive et stimulante de la formation au code sécurisé.
Trust Agent : Présentation de la solution d'IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023 : Un guide tactique pour les développeurs avertis
Découvrez les dernières avancées en matière de sécurité des API. Plongez dans notre guide 2023 du Top 10 de l'OWASP. Perfectionnez vos compétences en développement, neutralisez les vulnérabilités et restez agile dans un écosystème en constante mutation. Téléchargez-le dès maintenant pour une exploration approfondie.
Le plan de formation au code sécurisé
Découvrez le secret de l'engagement des développeurs en cinq étapes, tel qu'exposé par notre propre Pieter Danhieux. Téléchargez-le maintenant pour découvrir la feuille de route vers une communauté de développeurs florissante.
Votre guide pour une sécurité axée sur les développeurs et l'apprentissage agile
Adoptez le « shift left » grâce à une sécurité pilotée par les développeurs. Ce guide vous montre comment impliquer vos équipes pour renforcer leurs compétences en sécurité et comment mesurer l'impact de ces actions pour écrire un code plus robuste.
Le logiciel est votre collègue : une nouvelle perspective pour renforcer le contrôle d'accès et la sécurité des API
Les API se comportent comme des humains faillibles ; faut-il les traiter comme tels pour renforcer la cybersécurité ?
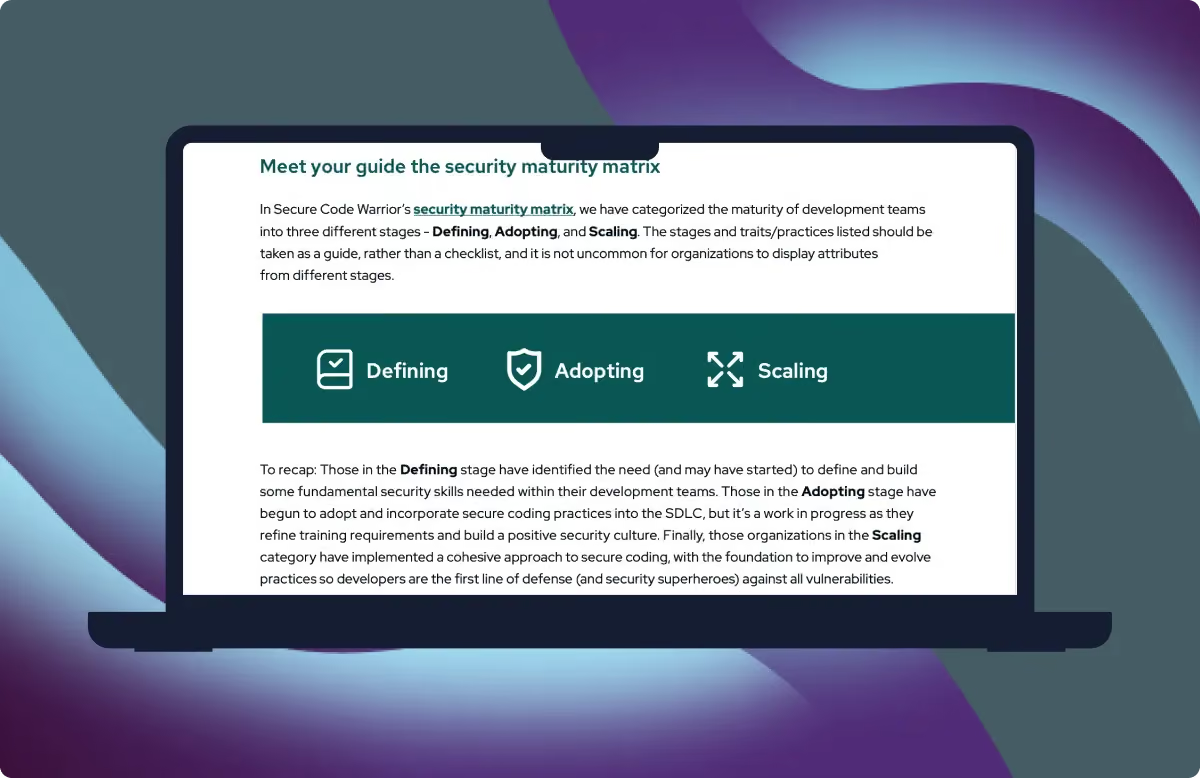
Le plan de formation au code sécurisé
Les grands modèles de langage offrent des avantages irrésistibles en termes de vitesse et de productivité, mais ils introduisent également des risques indéniables pour l'entreprise. Les garde-fous de sécurité traditionnels ne suffisent pas.
La matrice de maturité de la sécurité des développeurs
Le renforcement de la maturité en matière de sécurité au sein des équipes de développement peut se faire par étapes. Forts de notre expérience auprès de plus de 400 organisations, nous avons identifié des pratiques et des caractéristiques communes à trois niveaux de maturité : la définition, l'adoption et le passage à l'échelle.
L'importance de la maturité en matière de sécurité au sein des équipes de développement
En évaluant et en comprenant la maturité en matière de sécurité d'une équipe de développement, les organisations peuvent formuler un plan avec les bonnes parties prenantes, les bons processus et la bonne technologie pour développer et soutenir les compétences et capacités nécessaires.

Maturité en sécurité des équipes de développement
La maturité de la sécurité dans les équipes de développement devrait être un cycle d'amélioration continue avec des objectifs réalistes en cours de route. À mesure que les équipes de développement augmentent leur maturité en matière de sécurité, elles réduisent le nombre de retouches et minimisent les risques.

Rapport : L'état de la sécurité pilotée par les développeurs 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc : Les défis (et opportunités) pour améliorer la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé : Une approche cohérente de la sécurité pilotée par les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sécurité et confidentialité chez Secure Code Warrior
Secure Code Warrior s'engage à protéger ses actifs informationnels, ainsi que ceux de ses clients, contre toute utilisation abusive, détournement ou compromission. Nous adoptons et promouvons une approche de la sécurité de l'information fondée sur les risques, dans le but de mettre en œuvre systématiquement des mesures de gestion et d'atténuation appropriées pour répondre aux menaces pesant sur la sécurité de la plateforme, des données clients et des informations. Alors que Secure Code Warrior continue de s'imposer comme un acteur majeur au service de ses clients, nous continuerons à renforcer nos capacités de sécurité dans le cadre de nos programmes de sécurité et de confidentialité. Consultez notre livre blanc pour en savoir plus.
Adoptez le « shift left » (et assurez votre conformité) grâce à des compétences en codage sécurisé reproductibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir le code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les outils de scan ne suffisent pas pour créer du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre guide pour vous défendre contre les attaques « zero-day », ces sombres menaces.
Les attaques zero-day peuvent être un véritable cauchemar, mais lorsqu'une organisation s'engage à utiliser tous les outils de son arsenal de sécurité dans une stratégie préventive, les professionnels de la cybersécurité peuvent dormir sur leurs deux oreilles.
Un plan pour faire monter vos développeurs en compétences et les impliquer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'approche préventive de la sécurité logicielle axée sur les développeurs
Découvrez comment les développeurs sensibilisés à la sécurité constituent une ressource vaste et largement inexploitée, capable de renforcer les cyberdéfenses en faisant constamment face aux menaces modernes.

Livre blanc sur la sécurité et la confidentialité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit pour convaincre votre CISO/CTO (pour lancer une démonstration)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API : Stratégies pour les développeurs avertis
Téléchargez le guide pratique pour éliminer les menaces de sécurité API les plus courantes dans votre code.
Comment unifier vos équipes de sécurité et de développement pour faire front commun face aux risques de sécurité
Comment les principaux modèles d'IA se comportent-ils face aux modèles de vulnérabilité du monde réel ? Le SCW AI Trust Index révèle la posture de sécurité.
Comment la sécurité applicative réduit les vulnérabilités et assure la conformité, permettant aux équipes de se concentrer sur des défis plus ambitieux.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Liste de contrôle des acheteurs : Plateformes d'apprentissage en développement sécurisé
La liste de contrôle de l'acheteur : Plateformes d'apprentissage en développement sécurisé s'adresse aux décideurs et aux acheteurs de technologies qui cherchent à évaluer les plateformes d'apprentissage en développement sécurisé.
Questionnaire SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé du test d'intrusion SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificat d'assurance cyber SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Passer de la réaction à la prévention : Le nouveau visage de la sécurité logicielle 2021 - Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Décret sur la cybersécurité : une approche réfléchie pour améliorer la sécurité logicielle grâce aux compétences des développeurs
Bien que ce décret aborde de nombreux aspects de la cybersécurité opérationnelle, il souligne pour la première fois l'impact des développeurs et la nécessité pour eux de posséder des compétences et une sensibilisation vérifiées en matière de sécurité.

Certificat FSQS-NL
Secure Code Warrior est désormais enregistré FSQS-NL. Cet enregistrement constitue une étape importante dans nos efforts continus pour nous conformer aux réglementations du secteur financier.

Schéma de l'architecture de la plateforme
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Politique de sécurité de l'information
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Questionnaire CAIQ
Secure Code Warrior a rempli un Consensus Assessment Initiative Questionnaire (CAIQ) accessible au public, basé sur les résultats de notre auto-évaluation de diligence raisonnable.
Le Super Bowl du DevSecOps : comment les champions de la sécurité peuvent mener votre équipe à la victoire contre les vulnérabilités tardives.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc de la table ronde de direction - Visma & Blue Prism
Comment 2020 a-t-il transformé notre vision de la sécurité logicielle ? Une table ronde de direction avec Visma.
Les femmes du mouvement Mimmit Koodaa se plongent dans le codage sécurisé
Mimmit Koodaa (les femmes qui programment en Finlande) nous parlent de leur expérience en matière de codage sécurisé.

Des équipes d'une institution financière mondiale s'affrontent lors d'un concours de programmation sécurisée.
Découvrez comment une organisation financière mondiale a sensibilisé ses équipes à la sécurisation de ses applications bancaires à travers le monde, grâce à des tournois interactifs ludiques.
Missions - Découvrez l'impact d'un code vulnérable grâce à des simulations concrètes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Formations - Développez vos compétences et votre expertise en programmation sécurisée
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guide étape par étape des tournois
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le manuel du développeur IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre plan de bataille pour vaincre l'OWASP Top 10
Les dix vulnérabilités de sécurité les plus courantes ne font pas le poids face à des super-héros du développement sécurisé comme vous. Cet eBook gratuit est votre guide de terrain ultime pour comprendre chaque entrée tristement célèbre de l'OWASP Top 10 2021 et découvrir le fonctionnement de chaque faille.
Triomphez avec les tournois OWASP et Secure Code Warrior - Livre blanc
Une analyse de la façon dont GenAI et les LLM modifient fondamentalement le paysage actuel de la sécurité des applications. Découvrez les dernières perspectives du PDG de Secure Code Warrior, Pieter Danhieux.

Tournois - Renforcez la sensibilisation au sein de votre organisation et l'engagement des développeurs en faisant du codage sécurisé une priorité absolue.
En offrant une formation solide aux principes et pratiques de sécurité, les développeurs peuvent passer du statut de novices en sécurité à celui de champions de la sécurité, capables d'identifier, d'atténuer et de prévenir les menaces.

Les 8 vulnérabilités tristement célèbres de l'Infrastructure as Code à identifier et corriger
Les tournois Secure Code Warrior sont un moyen engageant et amusant de créer une culture de sécurité positive. En organisant des concours de codage, vous pouvez organiser un événement qui inclut des développeurs distants et hybrides, évaluer les niveaux de compétence et identifier les champions de la sécurité.
Les cinq étapes vers la réussite en DevSecOps : comment les professionnels de la sécurité applicative peuvent s'épanouir au sein de leur équipe idéale
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Le moyen le plus rapide et le plus simple d'améliorer votre programme de sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le guide du CISO créatif pour transformer son programme de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Éliminez la douleur de la conformité PCI-DSS Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introduction à Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Permettre aux développeurs d'écrire du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Faites de vos développeurs votre première ligne de défense et renforcez la posture de sécurité de votre organisation.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Évaluations - Évaluez les compétences en codage sécurisé de vos développeurs et renforcez votre posture de sécurité.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Checklist AppSec
Téléchargez la checklist AppSec pour savoir si vous avez besoin d'un coup de pouce en matière de sécurité.
6 étapes cruciales avant de lancer un programme de renforcement de la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Rapport sur les tendances AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
