

Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

L'IA dans le SDLC : Séparer le mythe de la réalité en matière de sécurité
L'IA dans le SDLC, présenté en partenariat avec KnowBe4 : Kawin Boonyapredeeto (Conseiller CISO, KnowBe4) et Pieter Danhieux (PDG, SCW) décryptent les risques de sécurité du code généré par IA.
Journée German OWASP 2026
Secure Code Warrior parraine la Journée German OWASP 2026, réunissant des praticiens de l'AppSec pour explorer les meilleures pratiques en développement sécurisé, opérations et tests. SCW partagera comment intégrer la sécurité à chaque étape du cycle de vie du développement.
AdelaideSEC
Secure Code Warrior organise un tournoi de codage sécurisé à AdelaideSEC. Développeurs et professionnels de la sécurité s'affrontent de manière pratique pour identifier et corriger des vulnérabilités réelles, perfectionner leurs compétences et échanger avec la communauté locale.
Black Hat USA 26
Secure Code Warrior expose à Black Hat USA 2026 à Las Vegas. Le PDG Pieter Danhieux, la CCO Fatemah Beydoun et le CPTO Alex Bullen seront sur place — contactez-nous pour réserver un rendez-vous.
Sommet FS-ISAC APAC
Hâte de parrainer le Sommet FS-ISAC APAC les 14-15 juillet 2026 à Singapour ! Retrouvez notre équipe au Stand #8, et ne manquez pas Pieter Danhieux le 14 juillet à 13h15 en salle Heliconia 3401 pour la présentation de recherches novatrices comparant les modèles de codage IA à 10 000 développeurs humains. Au plaisir de vous y voir !
Sommet Gartner sur la Sécurité et la Gestion des Risques 2026
Ravi de parrainer le Sommet Gartner sur la Sécurité & la Gestion des Risques à Londres, du 22 au 24 septembre 2026 ! Venez échanger avec notre équipe pour découvrir comment Secure Code Warrior aide les organisations à gouverner le code généré par IA et à développer des compétences de sécurité durables tout au long du SDLC. À très bientôt !

OWASP Global AppSec USA
Fier d'être sponsor Silver de l'OWASP Global AppSec USA 2026, célébrant son 25e anniversaire les 5 et 6 novembre 2026 au Hyatt Regency de San Francisco ! Rejoignez-nous et plus de 800 professionnels de la sécurité applicative pour des sessions sur la sécurité IA, la modélisation des menaces, une compétition CTF, et bien plus encore !

L'avenir de la sécurité axée sur les développeurs : intégrer Checkmarx SAST et SCW
Cette intégration comble le fossé entre la détection des vulnérabilités et leur correction, en fournissant aux développeurs les ressources d'apprentissage exactes dont ils ont besoin au moment précis où ils en ont besoin. En connectant les puissants tests statiques de sécurité des applications (SAST) de Checkmarx à la plateforme d'apprentissage agile et pratique de Secure Code Warrior, les organisations peuvent adopter le Shift-Left plus efficacement.

Le rôle essentiel de DevSecOps dans le développement logiciel
SCW Coffee Shop @RSAC24 présente : Rejoignez des leaders d'opinion DevSecOps et des experts du secteur lors d'une table ronde où ils analyseront le rôle crucial de DevSecOps dans le développement logiciel d'aujourd'hui et de demain.
De la Shadow AI à la gouvernance logicielle de l'IA : retrouver la visibilité sur votre base de code
Rejoignez Matias Madou, CTO de Secure Code Warrior, et Tamim Noorzad, directeur produit, pour découvrir comment la gouvernance logicielle basée sur l'IA fournit la visibilité et les perspectives nécessaires pour gérer le développement assisté par l'IA à grande échelle.

OWASP Global AppSec EU
Nous avons hâte de parrainer la conférence OWASP Global AppSec EU, qui célèbre son 25e anniversaire du 22 au 26 juin 2026 à l'Austria Center de Vienne. Rejoignez-nous et plus de 800 autres experts !

OWASP BASC
Nous sommes ravis de parrainer l'OWASP BASC le 11 avril à Boston, MA. C'est la principale conférence sur la sécurité des applications rassemblant professionnels, développeurs et chercheurs.

OT Summit Madrid
Rejoignez-nous à l'OpenText Summit Madrid 2026, un événement en présentiel conçu pour montrer comment l'IA, le cloud et la gestion sécurisée des informations alimentent une nouvelle génération d'entreprises intelligentes.
Cyber Security Summit
Le Cyber Security Summit se déroule les 28 et 29 avril et est une conférence de premier plan qui réunit des experts, innovateurs et exposants de haut niveau pour présenter les dernières tendances, les stratégies d'IT résilientes et les meilleures pratiques du secteur. Ne manquez pas cette occasion de passer sur notre stand et de nous rencontrer !
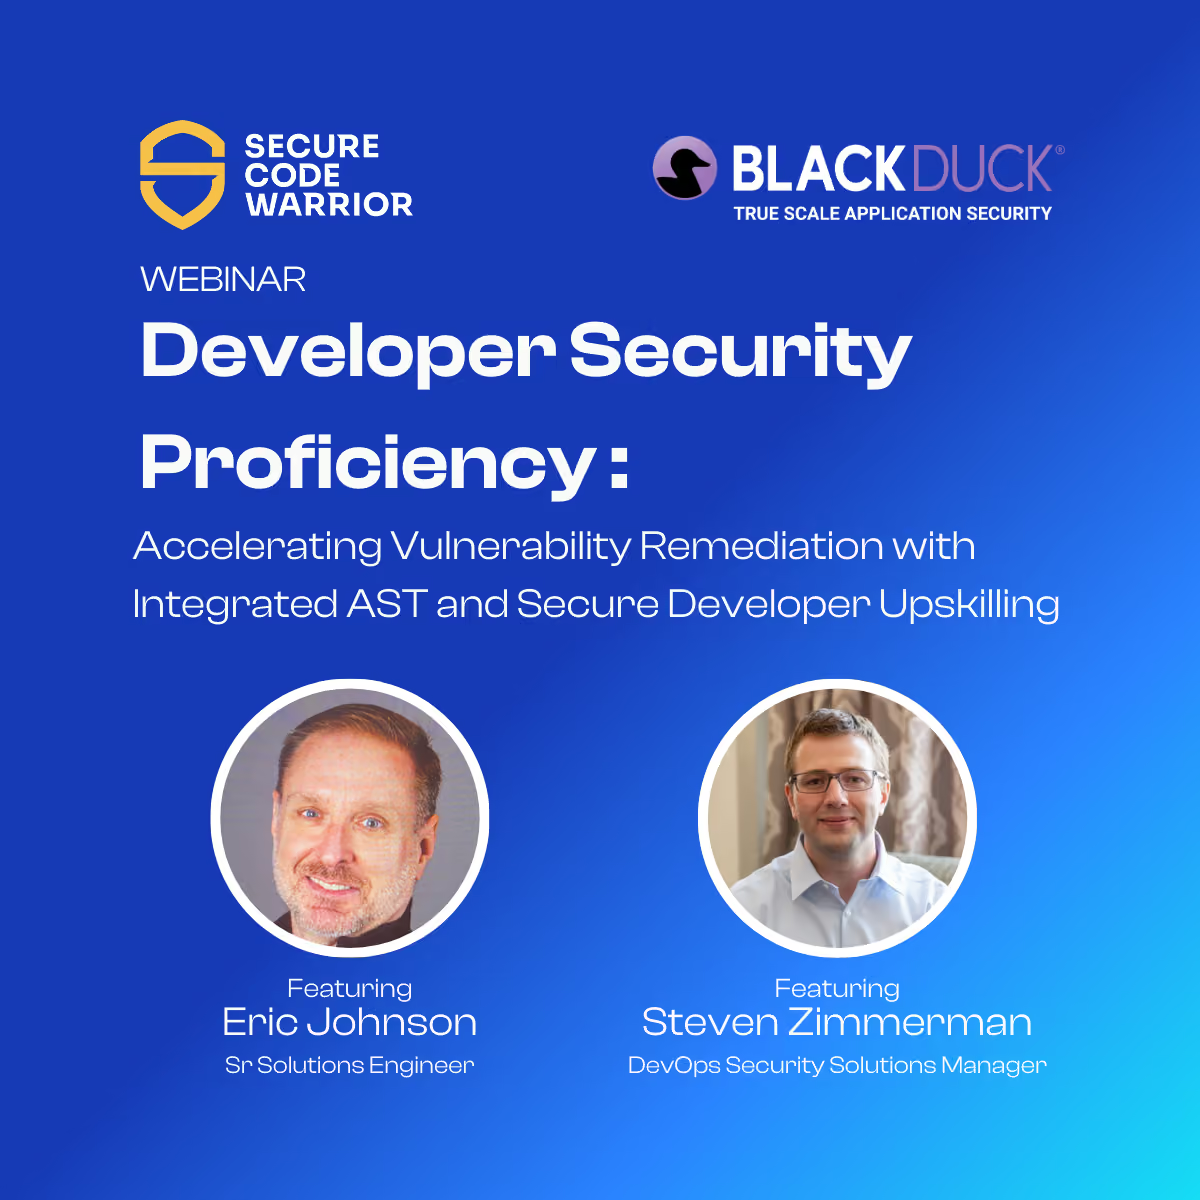
Compétence en sécurité des développeurs : accélérer la correction des vulnérabilités grâce à l'AST intégrée et au perfectionnement des développeurs
Cessez de simplement détecter les vulnérabilités et commencez à les corriger pour de bon. Détecter un bug ne représente que la moitié de la bataille. Pour obtenir un véritable "Secure by Design", les informations de sécurité doivent se traduire par une correction rapide et efficace. Rejoignez les experts Eric Johnson de Secure Code Warrior et Steven Zimmerman de Black Duck le 18 mars pour découvrir comment combler le fossé entre la détection et le perfectionnement des développeurs.

Adopter le Shift-Left avec confiance : intégrer naturellement la sécurité dans le flux de travail des développeurs
Nous réunissons des experts du secteur de SCW et Checkmarx pour partager les meilleures pratiques d'intégration transparente de la sécurité au sein de votre processus de développement.
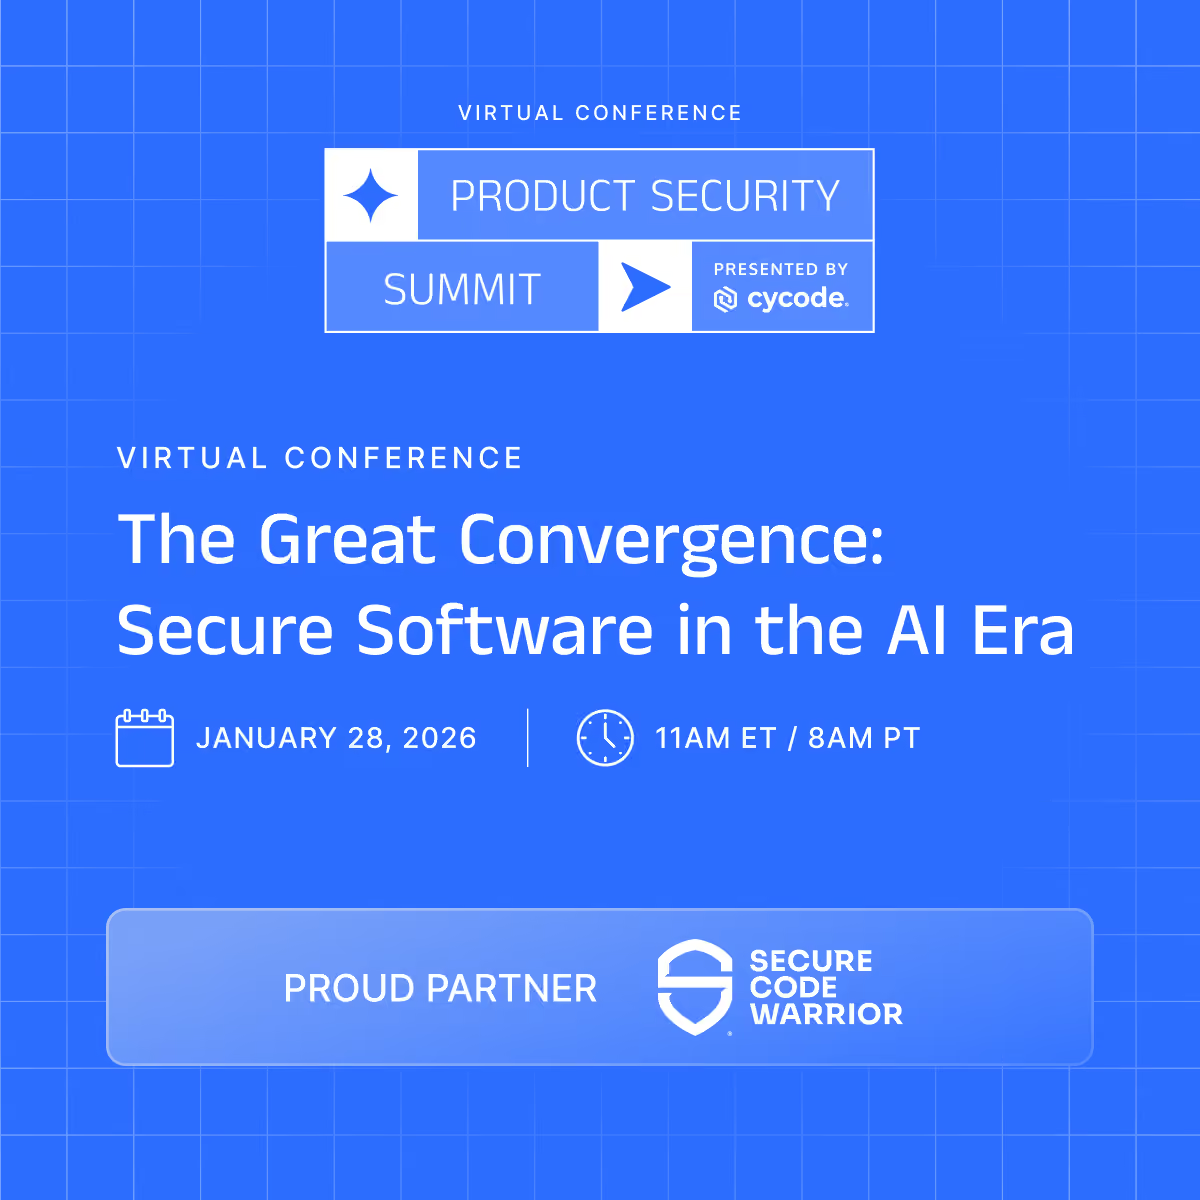
Sommet Virtuel sur la Sécurité des Produits
Secure Code Warrior est fier de s'associer à Cycode pour le Sommet Virtuel sur la Sécurité des Produits de cette année le 28 janvier. Nous plongeons dans l'avenir du logiciel sécurisé à l'ère de l'IA et montrons comment transformer les alertes de sécurité en super-pouvoirs pour développeurs.

Phishapalooza
SCW a l'honneur d'assister au 18e Phishapalooza annuel pour soutenir l'American Cancer Society. Nous avons hâte de nous connecter avec la communauté locale de cybersécurité pour une journée de pêche sur glace et de collecte de fonds dans les Twin Cities. Rejoignez-nous et notre partenaire GuidePoint Security pour faire des dons impactants.
OWASP LASCON
Nous sommes fiers d'être sponsor Gold d'OWASP LASCON 2026 à Austin, TX ! Rejoignez-nous au Norris Conference Center pour échanger avec plus de 400 développeurs web et experts en sécurité.

Confrontation de Codage Sécurisé de New York
SCW, l'OWASP et AWS vous invitent à perfectionner vos compétences lors de la Confrontation de Codage Sécurisé de New York le jeudi 19 février 2026, de 11h à 16h EST. Ce tournoi vous défie d'identifier et de corriger des vulnérabilités dans le langage de votre choix.

BSides Gold Coast
Nous sommes ravis d'organiser un tournoi de codage sécurisé à BSides Goldie ! Rejoignez-nous sur la Gold Coast en Australie pour une compétition pratique où vous pourrez tester votre capacité à identifier et corriger des vulnérabilités réelles. Que vous soyez un développeur chevronné ou un débutant en sécurité, c'est une opportunité fantastique de collaborer et de vous perfectionner.
BSides Francfort
Nous sommes ravis d'organiser un tournoi de codage sécurisé à BSides Francfort ! Rejoignez-nous sur le campus de la Goethe-Universität Frankfurt pour une compétition pratique où vous pourrez tester votre capacité à identifier et corriger des vulnérabilités réelles. Que vous soyez un développeur expérimenté ou un débutant en sécurité, c'est une excellente occasion de collaborer, de perfectionner vos compétences et d'aider à construire une communauté technologique locale plus sécurisée.
Conférence RSA
Nous nous rendons à San Francisco à la Conférence RSA 2026. Nous aidons les organisations à donner à leurs développeurs les compétences nécessaires pour écrire du code sécurisé dès le départ. Rejoignez-nous au stand #250 dans le South Expo Hall pour découvrir notre communauté de développeurs axés sur la sécurité.

FS-ISAC FinCyber Today Canada
Nous sommes prêts à échanger sur la gestion des risques développeurs lors de FS-ISAC FinCyber Today Canada. Nous aidons les institutions financières à réduire le risque applicatif en donnant à leurs développeurs les compétences nécessaires pour coder de manière sécurisée. Rejoignez-nous sur notre stand pour découvrir comment renforcer votre posture de sécurité.
Threat Modelling with AI: Turning Every Developer into a Threat Modeler
Threat modeling with AI: how to turn every developer into a threat modeler, straight from their IDE.

Identifier vos développeurs
Katelynd Trinidad, responsable du programme d'études et de l'intégration, passe en revue différentes méthodes pour localiser les contributeurs de code au sein de votre organisation afin de s'assurer qu'ils reçoivent la formation au code sécurisé.

La puissance de la marque en AppSec DevSec DevSecOps (Qu'y a-t-il dans un acronyme !?)
En AppSec, un impact durable du programme exige plus que de la simple technologie : il nécessite une marque forte. Une identité puissante garantit que vos initiatives résonnent et suscitent un engagement soutenu au sein de votre communauté de développeurs.

Vibe Coding : Guide pratique pour adapter votre stratégie AppSec à l'IA
Regardez à la demande pour découvrir comment permettre aux responsables AppSec de devenir des facilitateurs de l'IA, plutôt que des freins, grâce à une approche pratique axée sur la formation. Nous vous montrerons comment tirer parti de Secure Code Warrior (SCW) pour adapter stratégiquement votre stratégie AppSec à l'ère des assistants de codage IA.

Le guide du CISO pour gérer le risque développeur grâce à l'apprentissage agile
Dans une étude récente d'ESG, 54 % des répondants déclarent publier du code en production avec des vulnérabilités connues. Alors que tant de vulnérabilités persistent dans les écosystèmes logiciels modernes, la question se pose : votre programme d'apprentissage du code sécurisé réduit-il le risque ou coche-t-il simplement une case de conformité ?

Secure Code Warrior et GuidePoint Security
Come visit our booth #336 at SecTor 2025 in Toronto at the Metro Toronto Convention Centre! Us along with other security professionals will be sharing our latest research and techniques on underground threats and corporate defenses.

Journée OWASP Nouvelle-Zélande
Nous sommes ravis d'assister à la Journée OWASP Nouvelle-Zélande sur le campus de l'Université d'Auckland ! Cette conférence est entièrement dédiée à la sécurité web et applicative.

OWASP Global AppSec 2025 USA
Venez nous rendre visite dans notre espace d'exposition au Marriott Marquis au centre-ville de Washington, DC ! Vous aurez l'occasion d'échanger avec nous et plus de 800 experts passionnés par la sécurité.

OWASP BeNeLux Days
Visitez notre stand aux OWASP BeNeLux Days à Malines, en Belgique ! Cet événement propose des présentations techniques données par des experts en sécurité, DevOps et cloud, ainsi que des ateliers pratiques.
Sommet AppSec & DevSecOps de Melbourne
Préparez-vous pour une journée passionnante d'échanges et de networking au Sommet AppSec & DevSecOps de Melbourne ! Nous avons hâte d'échanger avec des responsables de la sécurité et du développement comme vous, de partager des idées et d'explorer les dernières tendances en AppSec et DevSecOps.
Sommet d'Automne FS-ISAC
Retrouvez-nous au Sommet d'Automne Amériques FS-ISAC pour notre petit-déjeuner le mardi 7 octobre à 8h00, à la table du sponsor traiteur, pour découvrir comment les stratégies "Secure by Design" et la gestion des risques axée sur les développeurs transforment la cybersécurité.

Sommet CISO Inspired États-Unis
Rejoignez-nous au Sommet CISO Inspired New York 2025 ! C'est votre chance de vous connecter avec des responsables de la cybersécurité, de plonger dans des stratégies de défense proactives et de bâtir des cadres de sécurité résilients pour naviguer en toute confiance dans le paysage numérique actuel.

Sommet CISO Inspired Royaume-Uni
En novembre prochain, rejoignez-nous au Sommet CISO Inspired UK 2025 ! Connectez-vous avec d'autres dirigeants de la cybersécurité pour faire face aux menaces croissantes, renforcer vos défenses numériques et élaborer des stratégies solides de résilience commerciale dans le paysage cyber actuel en évolution rapide.

BSides Bournemouth
BSides Bournemouth est une conférence sur la cybersécurité axée sur la communauté qui aura lieu le 16 août au Royal Bath Hotel à Bournemouth, au Royaume-Uni. Rejoignez-nous et d'autres grands sponsors comme JP Morgan Chase pour une journée de conférences passionnantes, de networking et d'activités pratiques.

Black Hat USA
Rejoignez nos dirigeants à Black Hat USA au Mandalay Bay à Las Vegas, NV ! Ils sont ravis de discuter des risques du code sécurisé IA/LLM et du ROI des développeurs qualifiés !

OWASP Global AppSec EU 2025
Retrouvez-nous au stand #G08 lors de l'OWASP Global AppSec EU pour découvrir comment les principes "Secure by Design" et une gestion efficace des risques façonnent la cybersécurité.
Sommet FS-ISAC EMEA
Retrouvez-nous au Sommet FS-ISAC EMEA pour notre petit-déjeuner le 21 mai à 8h00, à la table du sponsor traiteur, pour découvrir comment les stratégies "Secure by Design" et la gestion des risques axée sur les développeurs transforment la cybersécurité.
Cybersecurity Summit, Hambourg
Nous sommes ravis d'échanger avec les décideurs et innovateurs du Cybersecurity Summit pour discuter de la manière dont le codage sécurisé proactif peut accélérer le développement logiciel tout en améliorant la posture de sécurité.

OpenText Summit Madrid
Secure Code Warrior est fier de parrainer l'OpenText Summit Madrid 2025 le 10 avril ! Cet événement exclusif rassemble des leaders pour explorer la transformation digitale portée par le cloud, la sécurité et l'IA.
Australian Cyber Exchange
Le 3 avril, notre PDG, Pieter Danhieux, prendra la parole à l'ACE25, l'Australian Cyber Exchange inaugural, réunissant le gouvernement, le secteur privé et le monde académique pour renforcer les capacités cyber de l'Australie. Axé sur l'innovation, la souveraineté et la croissance, l'ACE25 proposera des panels, des présentations et des sessions de pitch abordant les principaux défis de la cybersécurité.

Intégrer la sécurité dès le départ : Le rôle essentiel de DevSecOps dans le développement logiciel
Dans ce webinar, nous analysons l'importance capitale de DevSecOps et la stratégie consistant à intégrer la sécurité dès les premières étapes du cycle de vie du développement logiciel. Face à des cybermenaces de plus en plus sophistiquées, adopter le Shift-Left est tout simplement essentiel.

OWASP SnowFROC
Rejoignez-nous à SnowFROC '25, la principale conférence sur la sécurité des applications de Denver ! Cet événement d'une journée rassemble près de 400 participants autour d'ateliers pratiques et de présentations.

BSides Limbourg
Secure Code Warrior organisera un tournoi à BSides Limbourg cette année le 14 mars ! BSides est un événement de cybersécurité axé sur la communauté qui va au-delà des conférences traditionnelles en favorisant des discussions approfondies, des démos pratiques et la collaboration dans un cadre intime. C'est là que prennent forme les prochaines grandes idées en matière de sécurité !
2e Tournoi Annuel de Codage Sécurisé OWASP Maine 2025
OWASP Maine, en partenariat avec Secure Code Warrior, accueillera le 2e tournoi annuel de codage sécurisé OWASP Maine ! Il s'agira d'un événement en présentiel où nous accueillons tous les développeurs de logiciels et professionnels de l'AppSec, du niveau débutant au niveau principal. Apportez votre ordinateur portable et vos compétences en codage sécurisé et affrontez vos pairs pour être couronné le développeur le plus sécurisé de l'État du Maine pour 2025 !

NDC Security 2025
Plongez au cœur de sujets de pointe, d'ateliers pratiques et de sessions de networking au centre d'Oslo. Ne manquez pas cette opportunité de renforcer vos connaissances et de façonner l'avenir de la sécurité. Retrouvez-nous au stand H !

Conférence RSA 2025
Rendez-nous visite au Stand #2353 à la RSAC 2025 pour explorer des solutions innovantes et participer aux discussions qui façonnent l'avenir de la cybersécurité.

DevSecOps360 Londres
Rejoignez-nous le mercredi 22 janvier 2025 à l'IBM Innovation Studio de Londres pour un événement inspirant présentant notre dernière vision d'intégration pour DevSecOps au sein de l'écosystème de partenaires.

Black Hat Europe
Rejoignez-nous à Black Hat Europe à l'ExCeL de Londres

OWASP Benelux
SCW est fier de parrainer la conférence de cette année. Passez sur notre stand pour découvrir comment SCW aide les entreprises à maîtriser l'OWASP Top 10 et à réduire les risques de sécurité.

Journée German OWASP 2024
Rejoignez Secure Code Warrior à Leipzig, en Allemagne, pour de formidables retours de l'OWASP, des perspectives sur l'avenir de la sécurité logicielle en 2025 et un moment convivial de networking.

DevSecOps 360 Toronto
Rejoignez SCW, IBM, Black Duck, Iruis Risk et Contrast pour découvrir comment votre organisation peut accélérer le développement tout en minimisant les vulnérabilités, offrant des bénéfices clairs aux équipes métiers et de sécurité.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior est ravi d'être sponsor argent du premier événement de cybersécurité en France. Au plaisir de vous y rencontrer.

OpenText World 2024
Rejoignez Secure Code Warrior et OpenText pour découvrir comment des entreprises du monde entier exploitent les résultats SAST pour créer une expérience d'apprentissage agile du codage sécurisé.

DevSecOps 360 Londres
Rejoignez SCW, IBM, BlackDuck et IriusRisk pour un événement enrichissant présentant nos dernières intégrations et découvrez comment des entreprises ont réalisé de véritables gains de productivité et de valeur pour leurs organisations.

AppSecDay Stockholm
Rejoignez Secure Code Warrior, OpenText et Sonatype pour une discussion sur l'utilisation du logiciel libre, la conformité à la directive NIS2, l'IA et le DevSecOps
DevSecOps 360 Milan
Rejoignez-nous pour découvrir comment l'automatisation peut favoriser un développement plus rapide et plus sécurisé. Aux côtés de nos partenaires IBM Cyber Security Services, Synopsys et IriusRisk, nous plongerons dans des solutions pratiques pour réduire les vulnérabilités et maintenir la compétitivité de vos équipes.

Charity Pro-Am Scramble
Rejoignez Secure Code Warrior et notre partenaire Arctiq pour le Charity Pro-Am Scramble au Golf Le Diable à Mont-Tremblant. Ensemble, nous donnerons le coup d'envoi pour une noble cause, en soutenant KidSport Québec pour aider plus d'enfants à pratiquer des sports d'équipe et à construire leur avenir grâce au pouvoir du jeu.
AppSec Day Utrecht
À mesure que la sécurité des applications évolue, les organisations intègrent de plus en plus de solutions d'IA pour la détection et la prévention des menaces en temps réel. Rejoignez Secure Code Warrior et nos partenaires OpenText et Sonatype !

Groupe d'Utilisateurs Secure Code Warrior EMEA
Bienvenue au Groupe d'Utilisateurs SCW, une communauté pour échanger avec d'autres administrateurs et utilisateurs de SCW afin de découvrir comment ils gèrent leurs programmes de sécurité axés sur les développeurs. Profitez de conseils pratiques et posez toutes vos questions à l'équipe produit !

SANS Secure Japon 2025
SANS arrive à Tokyo, au Japon, du 17 au 22 février. Nous sommes ravis d'échanger avec des professionnels de la cybersécurité du monde entier lors de cet événement de formation de premier plan. Passez sur notre stand pour découvrir nos solutions AppSec et notre plateforme d'apprentissage pour développeurs.

OWASP 2024 Global AppSec
La conférence Global AppSec US s'annonce riche en nouvelles tendances et sujets d'actualité. Retrouvez-nous sur notre stand à San Francisco pour une démonstration de nos dernières offres produits.

Transformation DevSecOps
DevSecOps permet d'identifier les problèmes de sécurité plus tôt dans le cycle de vie du développement — directement auprès des développeurs qui peuvent avoir le plus grand impact.

Cybersecurity Summit
Les meilleurs experts des moyennes et grandes entreprises rencontreront des fournisseurs innovants de solutions numériques pour la cybersécurité en entreprise. Apprenez des experts sur nos scènes et rencontrez les principaux fournisseurs dans la zone d'exposition.

Blackhat USA
Pour sa 27e année, Black Hat USA revient au Mandalay Bay Convention Center à Las Vegas avec un programme de 6 jours. L'événement débutera par quatre jours de formations spécialisées en cybersécurité (du 3 au 8 août), avec des cours pour tous les niveaux. La conférence principale de deux jours (7-8 août) proposera plus de 100 briefings sélectionnés, des dizaines de démos d'outils open source dans l'Arsenal, un grand Business Hall, des événements de networking et bien plus encore.

Sommet AppSec & DevSecOps
Décryptez, unissez et élevez vos stratégies de sécurité au Sommet AppSec et DevSecOps de Melbourne 2024. Renforcez vos compétences en sécurité et soyez à la pointe de la révolution de la sécurité des applications et du cloud.

Évaluez l'état actuel de votre programme de sécurité avec le SCW Trust Score
Dans le paysage de la sécurité en évolution rapide d'aujourd'hui, comprendre la situation de votre programme de sécurité est primordial. Rejoignez le directeur de la technologie et cofondateur de Secure Code Warrior, Matias Madou, pour discuter d'une innovation majeure dans l'évaluation comparative de notre programme de sécurité : le SCW Trust Score.

Nordic IT Security
Le sommet de cybersécurité le plus réputé de Scandinavie, Nordic IT Security, existe depuis 17 ans et sert de guide pour naviguer dans le paysage de la sécurité scandinave.

Pause Café Belge
Pour les participants à la RSAC venant de Belgique, nous organisons un "Dernier café de la journée" spécial le mardi 7 mars à 15h00. Rejoignez nos Belges résidents, le PDG Pieter Danhieux et le CTO Matias Madou, ainsi que d'autres dirigeants de Secure Code Warrior pour conclure une autre journée réussie à la RSAC autour d'un excellent café et de délicieuses bouchées.

Champions de la Sécurité en 2026 : Élever, Engager et Protéger
Que vous souhaitiez lancer un nouveau programme, faire évoluer un programme existant ou simplement découvrir son fonctionnement, ce webinar est conçu pour vous fournir des conseils pratiques pour un programme de champions de la sécurité impactant.

Sécurité Réseau SANS 2026
Rejoignez-nous à Las Vegas du 10 au 15 septembre pour SANS Network Security 2026. Cet événement dynamique réunit des professionnels de la cybersécurité pour des formations immersives axées sur les défis les plus pressants. N'hésitez pas à passer sur notre stand pour rencontrer l'équipe !

Conférence RSA 2024
L'art du possible est ici ! Passez au Stand 5179 pour voir comment vous pouvez réduire vos vulnérabilités de 53 %

Rencontrez la direction de SCW @ RSAC24
Nos cofondateurs et dirigeants seront au café Bluestone Lane Union Square du 6 au 7 mai pour déguster l'un des meilleurs cafés de San Francisco et vous rencontrer lors d'entretiens.

Nous faisons confiance aux développeurs et à l'IA
SCW Coffee Shop @RSAC24 présente : Rejoignez Matias Madou, notre cofondateur & CTO, et des experts du secteur pour échanger sur les défis et les stratégies de mesure des compétences en sécurité parmi les équipes de développement.

Comment quantifier l'efficacité de votre programme de codage sécurisé avec le SCW Trust Score
SCW Coffee Shop @RSAC24 présente : Rejoignez Patrick Collins, CTPO, et Junie Dinda, CMO, qui plongent au cœur du nouveau SCW Trust Score, un indicateur de référence inédit qui redéfinit l'évaluation des programmes de codage sécurisé.

Carolina Hurricanes avec GuidePoint
Rejoignez-nous et nos partenaires de GuidePoint sur la patinoire pour un match passionnant et des discussions AppSec !

Happy Hour des Fournisseurs de la Baie de San Francisco
Plus d'informations très bientôt.

Femmes leaders dans la sécurité
SCW Coffee Shop @RSAC24 présente : Rejoignez Fatemah Beydoun, cofondatrice et CCO, aux côtés d'un panel de femmes leaders de l'industrie alors qu'elles discutent de la manière de déplacer la sécurité vers la gauche pour corriger l'écart entre les genres dans la sécurité. Modéré par notre propre Holly Whalen, VP Channel Partners.
Le bon, le brut et le truqué de l'utilisation de l'IA générative pour le codage
Dans ce webinar, Matias Madou, CTO et cofondateur de Secure Code Warrior, ainsi que Jon Helton, chercheur en sécurité, unissent leurs forces pour décrypter les capacités de l'IA générative, tout en démêlant le vrai du faux.
Suite Privée au Scotiabank Arena
Rejoignez Secure Code Warrior et GuidePoint au Scotiabank Arena pour une expérience en suite privée ! Profitez d'un excellent repas, de boissons et de moments d'échange entre pairs tout en regardant le match dans un cadre exclusif. C'est l'occasion idéale de discuter des dernières tendances AppSec.
Atelier pratique sur la sécurité des applications
En partenariat avec AWS, Contrast Security et Arctiq, nous vous proposons un atelier AppSec interactif et pratique

Dégustation de vin virtuelle - Ohio
Rejoignez-nous, GuidePoint et d'autres partenaires pour une dégustation de vin virtuelle avec Silver Oaks Winery.
DevSecOps 360 - Riyad
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre dernière vision d'intégration pour DevSecOps au sein de l'écosystème de partenaires
DevSecOps 360 - Munich
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre dernière vision d'intégration pour DevSecOps au sein de l'écosystème de partenaires
DevSecOps 360 - Dubaï
En partenariat avec IBM, Synopsys et IriusRisk, nous partagerons notre dernière vision d'intégration pour DevSecOps au sein de l'écosystème de partenaires
Tests en Shift-Left
Détectez les vulnérabilités tôt et accélérez leur correction. SCW, Cyberark et Checkmarx s'associent pour créer une approche cohérente de la sécurité intégrée dès le départ.
Sécuriser la prochaine génération : affronter directement les vulnérabilités du codage par IA
L'avènement de l'Intelligence Artificielle a transformé le paysage du développement logiciel, introduisant des gains d'efficacité autrefois inimaginables. Cependant, cette avancée s'accompagne de défis majeurs en matière de sécurité des applications. L'IA ne se contente pas d'écrire du code ; elle écrit aussi du code vulnérable. Rejoignez ce webinar essentiel sur la sécurité et l'IA.
Codage sécurisé à l'ère de l'intelligence artificielle
Alors que l'IA accélère la génération de code, maintenir une sécurité robuste est plus crucial que jamais. Regardez notre entretien exclusif où nous explorons l'équilibre délicat entre la vitesse du développement assisté par IA et l'impératif du codage sécurisé. Découvrez des stratégies pratiques pour exploiter le pouvoir de l'IA tout en protégeant vos applications.
Groupe d'Utilisateurs Secure Code Warrior NA
Bienvenue au Groupe d'Utilisateurs SCW, une communauté pour échanger avec d'autres administrateurs et utilisateurs de SCW afin de découvrir comment ils gèrent leurs programmes de sécurité axés sur les développeurs. Profitez de conseils pratiques et posez toutes vos questions à l'équipe produit !
Groupe d'Utilisateurs Secure Code Warrior
Bienvenue au groupe d'utilisateurs Secure Code Warrior ! Cette session présente les mises à jour produits, des témoignages clients inspirants et une table ronde interactive. Découvrez comment vos pairs relèvent les défis de la sécurité des applications.
Formation SANS à la Sécurité Cloud
La formation SANS à la sécurité cloud arrive à Alexandria, VA, du 13 au 18 avril. Cet événement rassemble les meilleurs professionnels de la cybersécurité pour une formation intensive et pratique. Profitez de cette opportunité pour perfectionner vos compétences et échanger avec des experts. Passez nous voir !
Rejoignez-nous à la Conférence DEVOPS
Rejoignez-nous à la Conférence DEVOPS ces 8 et 9 mars pour des présentations passionnantes et une chance de participer au tournoi de codage sécurisé. Obtenez vos billets gratuits dès maintenant !
La sécurité est-elle le problème des développeurs ?
La technologie a explosé. Et TOUT doit être sécurisé. Pourtant, les équipes de sécurité ne disposent pas des effectifs nécessaires pour tout couvrir face à cette croissance technologique rapide et aux menaces évolutives.
Accélérer la vitesse de livraison logicielle grâce à une sécurité globale axée sur les développeurs
AWS + Secure Code Warrior sur l'importance d'augmenter la quantité et la qualité du code produit par les développeurs.

Accélérer la fréquence de livraison des logiciels grâce à une sécurité globale axée sur les développeurs
Nous savons que ces horaires ne conviennent pas à tout le monde. Si vous souhaitez écouter le webinar à un moment plus pratique, inscrivez-vous et nous vous enverrons un enregistrement. Face à la hausse des failles de sécurité, les entreprises doivent chercher à minimiser les vulnérabilités exploitables.
Comment combler l'écart d'évitement et de correction dans la conformité des logiciels open source.
Combler cet écart est essentiel pour aider les équipes d'ingénierie et leurs responsables à mieux comprendre l'impact des logiciels open source sur la capacité d'une organisation à créer et livrer des solutions sans risque. Écoutez nos experts aborder les audits logiciels.

Comment bâtir un programme AppSec sur des bases solides
L'importance et les approches clés pour établir une référence lors du développement de la stratégie de votre programme AppSec.
Facteur de succès 8 : Valoriser votre programme
Un programme de codage sécurisé ne peut réussir avec du contenu de qualité seul. Le levier 8 montre comment l'image de marque transforme la participation en une expérience valorisante et prestigieuse.
Chaque employé est désormais en première ligne de la cybersécurité liée à l'IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Facteur de succès 7 : Reconnaissance des développeurs
La reconnaissance alimente la participation. Le levier 7 célèbre les réussites des développeurs, avec des récompenses et des cadeaux exclusifs qui marquent de véritables victoires en matière de code sécurisé.

Cité dans le Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior est cité dans le Gartner® Hype Cycle™ for Application Security 2026 pour l'Agentic Coding Security et le Secure Coding Training. Voici pourquoi.

Êtes-vous un CISO ou un responsable technique préoccupé par la sécurité et le coût de la génération de code par LLM ?
Consultez le SCW AI Trust Index, nos données propriétaires d'analyse comparative des LLM, avant de vous lancer tête baissée dans un modèle d'IA.

Levier 6 : Reporting régulier à la direction
L'adhésion de la direction ne se maintient pas toute seule. Le levier 6 montre comment un reporting régulier permet de garder les dirigeants engagés, informés et investis dans la réussite du programme.

L'avenir de la gouvernance logicielle pour l'IA repose sur des partenariats solides
Découvrez pourquoi Secure Code Warrior devient une entreprise axée sur le canal de distribution et comment nos partenaires de confiance aident les organisations à adopter la gouvernance logicielle de l'IA de manière sécurisée et à grande échelle.

Citizen AI par Secure Code Warrior : préparez vos équipes à l'ère de l'IA
Le programme de littératie IA de Secure Code Warrior pour les employés non-développeurs.

Pourquoi la plupart des RSSI naviguent à l'aveugle dans l'adoption de l'IA (et comment ils peuvent y voir plus clair)
Secure Code Warrior vient de publier un tout nouveau livre blanc présentant un modèle d'adoption de l'IA prescriptif et orienté, que les responsables de la sécurité peuvent utiliser pour identifier leur stade d'adoption et réaliser des progrès concrets dans la maîtrise des risques liés à l'IA au sein de leur organisation.
Enabler 5 : Programmes de certification
Allez au-delà de la formation ponctuelle. L'Enabler 5 crée des programmes de certification à plusieurs niveaux qui offrent aux développeurs une progression significative et des compétences validées.
La NSA vient de publier ses premières recommandations de sécurité sur le MCP. Voici ce que cela implique pour les compétences des développeurs.
La NSA a publié ses premières directives de sécurité sur le MCP. Le programme de SCW couvre déjà 18 des 23 problèmes soulevés : voici comment il s'articule.

Cité dans le Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner distingue SCW deux fois. À mesure que les agents IA prennent en charge une part croissante du développement, SCW vous offre les capacités et la gouvernance nécessaires pour adopter le développement assisté par IA en toute sécurité.

Présentation de l'apprentissage adaptatif : l'antidote aux risques de sécurité logicielle liés à l'IA et aux lacunes en matière de compétences
L'apprentissage adaptatif relie SCW Trust Agent à l'ensemble de notre plateforme de formation, garantissant que les enseignements restent parfaitement alignés sur l'activité des développeurs en temps réel.
Une formation au codage sécurisé qui reflète l'utilisation réelle de l'IA
Alignez la formation au codage sécurisé sur l'activité réelle de développement par IA : attribuez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.Alignez la formation au codage sécurisé sur l'activité réelle de développement par IA : attribuez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.
Formez les développeurs aux risques réels présents dans leur code, qu'il soit écrit par des humains ou généré par l'IA
L'apprentissage adaptatif attribue automatiquement des formations au codage sécurisé aux développeurs à l'origine de vulnérabilités réelles, réduisant ainsi les risques récurrents à la source.Bannière de blog Secure Code Warrior avec une superposition bleue sur un développeur travaillant à un bureau multi-écrans affichant du code, accompagnée du titre « Formez les développeurs aux risques réels présents dans leur code. »
Facteur de succès 4 : Facilité d'accès pour les utilisateurs
Éliminez les frictions de votre programme de codage sécurisé grâce au levier n° 4 : la réduction des obstacles à l'accès utilisateur. Explorez le SSO, l'intégration simplifiée et les stratégies de relay state pour permettre aux développeurs de se former en un seul clic.

Préparer les développeurs à l'ère de l'IA générative : collaboration avec AWS
Je suis fier d'annoncer que Secure Code Warrior a signé un accord de collaboration stratégique avec Amazon Web Services (AWS). Compte tenu de l'évolution rapide du paysage des menaces, cette collaboration stratégique arrive à un moment crucial, tant pour les responsables de la sécurité que pour les développeurs tournés vers l'avenir.
Sécuriser l'avenir du logiciel : SCW et KnowBe4 unissent leurs forces
Je suis ravi d'annoncer aujourd'hui un futur partenariat stratégique entre Secure Code Warrior et KnowBe4. KnowBe4 est un leader mondialement reconnu dans la gestion globale des risques humains et liés à l'IA agentique, ce qui en fait le partenaire idéal pour nous aider à diffuser une sensibilisation fondamentale à la sécurité auprès des organisations du monde entier.

Post-Quantum Cryptography: Quantum Computers Will Break Today’s Encryption – Are You Ready?
Post-quantum cryptography (PQC) is critical for protecting data from quantum computing threats. Learn how “harvest now, decrypt later” exposes risk and how developers can prepare for quantum-safe security.

Facteur clé 3 : Plan de communication pour les développeurs
Maintenez l'engagement des développeurs dans votre programme de codage sécurisé grâce à un plan de communication solide. Apprenez à mettre en avant les avantages, à adopter le ton juste et à célébrer les réussites.
L'ère des agents autonomes est arrivée plus tôt que prévu : ne vous laissez pas prendre au dépourvu
Claude Mythos d'Anthropic marque un tournant fondamental et irréversible dans la manière dont chaque responsable de la sécurité doit aborder son programme, en particulier concernant la gestion des correctifs des systèmes hérités.

Enabler 2: Senior Leadership Sponsorship
Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI
While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Cybermon est de retour : les missions d'IA Beat the Boss sont désormais disponibles à la demande
Cybermon 2025 Beat the Boss est désormais disponible toute l'année dans SCW. Déployez des défis de sécurité avancés liés à l'IA et au LLM pour renforcer le développement sécurisé de l'IA à grande échelle.
AI Can Write and Review Code — But Humans Still Own the Risk
Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.
Explication de la loi sur la cyberrésilience : ce que cela signifie pour le développement de logiciels sécurisés dès la conception
Découvrez ce que la loi européenne sur la cyberrésilience (CRA) exige, à qui elle s'applique et comment les équipes d'ingénieurs peuvent se préparer grâce à des pratiques de sécurité dès la conception, à la prévention des vulnérabilités et au renforcement des capacités des développeurs.

Facilitateur 1 : Critères de réussite définis et mesurables
Enabler 1 donne le coup d'envoi de notre série en 10 parties intitulée Enablers of Success en montrant comment associer le codage sécurisé à des résultats commerciaux tels que la réduction des risques et la rapidité pour assurer la maturité à long terme des programmes.
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement
2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Introducing the 10 Enablers of Success
Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.
Top 10 2025 de l'OWASP : défaillances de la chaîne d'approvisionnement logicielle
Le Top 10 2025 de l'OWASP classe les défaillances de la chaîne d'approvisionnement logicielle au #3. Atténuez ce risque à fort impact grâce à des SBOM stricts, à un suivi des dépendances et à un renforcement du pipeline CI/CD.

New Risk Category on the OWASP Top Ten: Expecting the Unexpected
OWASP Top 10 2025 adds Mishandling of Exceptional Conditions at #10. Mitigate risks via "fail closed" logic, global error handlers, and strict input validation.
Top 10 de l'OWASP : 2025 — Quoi de neuf et comment Secure Code Warrior vous aide à rester aligné
Découvrez ce qui a changé dans le Top 10 de l'OWASP : 2025 et comment Secure Code Warrior facilite la transition grâce à des quêtes, des cours et des informations pour les développeurs mis à jour.
Adopt Agentic AI in Software Development FAST! (Spoiler: You Probably Shouldn't.)
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Solving the Visibility Crisis: How Trust Agent Bridges the Gap Between Learning and Code
Trust Agent by Secure Code Warrior solves the secure coding crisis, validating dev proficiency on every commit. It discovers all contributors & automates governance in your dev workflow.

Retrouver l'esprit critique dans le développement de logiciels sécurisés assistés par l'IA
Le débat sur l'IA n'est pas une question d'utilisation, mais d'application. Découvrez comment trouver un équilibre entre le besoin de gains de productivité liés à l'IA et une sécurité robuste en vous appuyant sur des développeurs qui comprennent parfaitement leur code.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Évaluation des risques de cybersécurité : définition et étapes
Réduisez les risques de cybersécurité de votre organisation grâce à ce guide pratique pour réaliser des évaluations efficaces des risques de cybersécurité.

Why Cybersecurity Awareness Month Must Evolve in the Age of AI
CISOs can’t rely on the same old awareness playbook. In the Age of AI, they must embrace modern approaches to safeguard code, teams, and organizations.

SCW Trust Agent: AI - Visibility and Governance for Your AI-Assisted SDLC
Learn how Trust Agent: AI provides deep visibility and governance over AI-generated code, empowering organizations to innovate faster and more securely.

Le codage sécurisé à l'ère de l'IA : essayez nos nouveaux défis interactifs en matière d'IA
Le codage assisté par l'IA révolutionne le développement. Essayez nos nouveaux défis d'IA de type Copilot pour revoir, analyser et corriger le code en toute sécurité dans des flux de travail réalistes.

SCW lance une série de vidéos de sécurité AI/LLM gratuites pour les développeurs
Découvrez notre série de vidéos gratuites de 12 semaines sur la sécurité AI/LLM ! Découvrez les risques fondamentaux du codage assisté par l'IA et découvrez comment créer des applications plus sûres.
AI/LLM Security Video Series: All Episodes, Updated Weekly
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Qu'est-ce que le codage sécurisé ? Techniques, normes et ressources
Découvrez ce que signifie réellement le codage sécurisé et comment les pratiques de codage sécurisé peuvent réduire à la fois les vulnérabilités et les coûts liés à la sécurité dans votre entreprise.

Plus de 10 000 activités d'apprentissage du code sécurisé : une décennie de gestion des risques pour les développeurs
Nous célébrons plus de 10 000 activités d'apprentissage sécurisé du code et une décennie passée à donner aux développeurs les moyens de réduire les risques, d'améliorer la qualité du code et d'aborder en toute confiance le développement assisté par l'IA.
Quand les bons outils tournent mal : empoisonnement des outils d'IA et comment empêcher votre IA d'agir en tant qu'agent double
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir la norme : SCW publie des règles de sécurité gratuites pour le codage AI sur GitHub
Le développement assisté par l'IA n'est plus à l'horizon : il est là, et il redéfinit rapidement la façon dont les logiciels sont écrits. Des outils tels que GitHub Copilot, Cline, Roo, Cursor, Aider et Windsurf transforment les développeurs en leurs propres copilotes, permettant des itérations plus rapides et accélérant tout, du prototypage aux grands projets de refactoring.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Fermez la boucle sur les vulnérabilités avec Secure Code Warrior et HackerOne
Secure Code Warrior est ravi d'annoncer sa nouvelle intégration avec HackerOne, un leader des solutions de sécurité offensives. Ensemble, nous construisons un écosystème puissant et intégré. HackerOne identifie les vulnérabilités qui se produisent réellement dans les environnements du monde réel, en exposant le « quoi » et le « où » des problèmes de sécurité.

Révélé : comment le secteur cyber définit la sécurité dès la conception
Dans notre dernier livre blanc, nos cofondateurs, Pieter Danhieux et le Dr Matias Madou, Ph.D., se sont entretenus avec plus de vingt responsables de la sécurité d'entreprise, dont des RSSI, des responsables de la sécurité des applications et des professionnels de la sécurité, pour découvrir les pièces clés de ce puzzle et découvrir la réalité qui sous-tend le mouvement Secure by Design. Il s'agit d'une ambition partagée par les équipes de sécurité, mais pas de stratégie partagée.

Est-ce que Vibe Coding va transformer votre base de code en une fête de fraternité ?
Le vibe coding, c'est comme une fête entre amis à l'université, et l'IA est la pièce maîtresse de toutes les festivités, le fût. C'est très amusant de laisser libre cours à sa créativité et de voir où votre imagination peut vous mener, mais après quelques stands de fûts, boire (ou utiliser l'IA) avec modération est sans aucun doute la solution la plus sûre à long terme.

L'injection rapide et les risques de sécurité liés aux outils de codage agentic
Comment un agent de codage a été amené à écrire du code sujet aux injections SQL, à installer des outils shell et peut-être même à harceler son utilisateur

Présentation des quêtes : le plus récent ajout à votre parcours de code sécurisé
Les quêtes permettent aux développeurs de maîtriser le codage sécurisé grâce à un apprentissage interactif, en réduisant les risques et en optimisant le développement
La décennie des défenseurs : Secure Code Warrior fête ses dix ans
L'équipe fondatrice de Secure Code Warrior est restée soudée, dirigeant le navire à travers chaque leçon, chaque triomphe et chaque revers pendant une décennie entière. Nous nous développons et sommes prêts à aborder notre prochain chapitre, SCW 2.0, en tant que leader de la gestion des risques pour les développeurs.
10 prévisions clés : Secure Code Warrior parle de l'IA et de l'influence de Secureby-Design en 2025
Les entreprises sont confrontées à des décisions difficiles en matière d'utilisation de l'IA pour favoriser la productivité à long terme, la durabilité et le retour sur investissement en matière de sécurité. Ces dernières années, il est devenu évident pour nous que l'IA ne remplacera jamais totalement le rôle du développeur. Qu'il s'agisse de partenariats entre l'IA et les développeurs ou des pressions (et de la confusion) croissantes liées aux attentes en matière de sécurité dès la conception, examinons de plus près ce à quoi nous pouvons nous attendre au cours de l'année prochaine.
Top 10 de l'OWASP pour les applications LLM : nouveautés, modifications et mesures de sécurité
Gardez une longueur d'avance sur la sécurisation des applications LLM grâce aux dernières mises à jour du Top 10 de l'OWASP. Découvrez les nouveautés, ce qui a changé et comment Secure Code Warrior vous fournit des ressources d'apprentissage actualisées pour atténuer les risques liés à l'IA générative.

Le score de confiance révèle la valeur des initiatives de renforcement des compétences sécurisées dès la conception
Nos recherches ont montré que la formation au code sécurisé fonctionne. Trust Score, qui utilise un algorithme s'appuyant sur plus de 20 millions de points de données d'apprentissage issus du travail de plus de 250 000 apprenants dans plus de 600 organisations, révèle son efficacité pour réduire les vulnérabilités et comment rendre l'initiative encore plus efficace.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Les avantages de l'analyse comparative des compétences en matière de sécurité pour les développeurs
L'attention croissante portée au code sécurisé et aux principes de sécurité dès la conception nécessite que les développeurs soient formés à la cybersécurité dès le début du SDLC, avec des outils tels que le Trust Score de Secure Code Warrior qui permettent de mesurer et d'améliorer leurs progrès.
You’ve got a friend in me: How AI coding tools and security-aware developers can work together safely
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Favoriser un succès significatif pour les initiatives de sécurité dès la conception des entreprises
Notre dernier document de recherche, Benchmarking Security Skills : Streamlining Secure-by-Design in the Enterprise, est le résultat d'une analyse approfondie de véritables initiatives de sécurité par conception au niveau de l'entreprise et de l'élaboration d'approches basées sur les meilleures pratiques basées sur des résultats basés sur des données.
Analyse approfondie : Naviguer dans la vulnérabilité critique de CUPS dans les systèmes GNU-Linux
Découvrez les derniers défis de sécurité auxquels sont confrontés les utilisateurs de Linux en explorant les récentes vulnérabilités de haute gravité du Common UNIX Printing System (CUPS). Découvrez comment ces problèmes peuvent entraîner l'exécution de code à distance (RCE) et ce que vous pouvez faire pour protéger vos systèmes.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les codeurs conquièrent la sécurité : partagez et apprenez - Cross-Site Scripting (XSS)
Le cross-site scripting (XSS) utilise la confiance des navigateurs et l'ignorance des utilisateurs pour voler des données, prendre le contrôle de comptes et dégrader des sites Web ; il s'agit d'une vulnérabilité qui peut devenir très rapidement très dangereuse. Voyons comment fonctionne le XSS, quels dommages peuvent être causés et comment les prévenir.

Présentation de notre nouveau rapport Engagement Insights
Découvrez notre nouveau rapport Engagement Insight qui fournit une analyse approfondie pour vous aider à mesurer vos efforts d'apprentissage du code sécurisé.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment DigitalOcean a réduit la dette de sécurité logicielle et repoussé les limites de la productivité
Secure Code Warrior a aidé DigitalOcean à créer et à publier un code de qualité dès le départ, favorisant ainsi l'innovation et la modernisation numériques avec des développeurs soucieux de la sécurité.

Women in Security are Winning: How the AWSN is Setting Up a New Generation of Security Superwomen
Secure-by-Design is the latest initiative on everyone’s lips, and the Australian government, collaborating with CISA at the highest levels of global governance, is guiding a higher standard of software quality and security from vendors.

SCW Trust Agent : visibilité et contrôle pour faire évoluer la sécurité pilotée par les développeurs
SCW Trust Agent, introduit par Secure Code Warrior, offre aux responsables de la sécurité la visibilité et le contrôle nécessaires pour étendre la sécurité pilotée par les développeurs au sein des entreprises. En se connectant à des référentiels de code, il évalue les métadonnées de validation du code, inspecte les développeurs, les langages de programmation utilisés et les horodatages d'expédition afin de déterminer les connaissances des développeurs en matière de sécurité.

Votre programme de sécurité est-il prêt pour le plan stratégique de cybersécurité de la CISA ?
Le plan stratégique de cybersécurité impose des changements majeurs à la façon dont la plupart des organisations abordent la cybersécurité, et les développeurs sont dans une position unique pour les aider à atteindre ces nouveaux objectifs.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engage & Empower : mise en évidence des fonctionnalités clés pour l'engagement des développeurs
Découvrez nos méthodes d'apprentissage agiles, l'intégration de Microsoft Teams et nos rapports sur l'engagement en matière de développement.
Habiliter les développeurs : l'importance du contenu d'apprentissage à la demande
Renforcez vos développeurs avec Secure Code Warrior. Notre plateforme permet aux développeurs de disposer de contenus d'apprentissage à la demande.
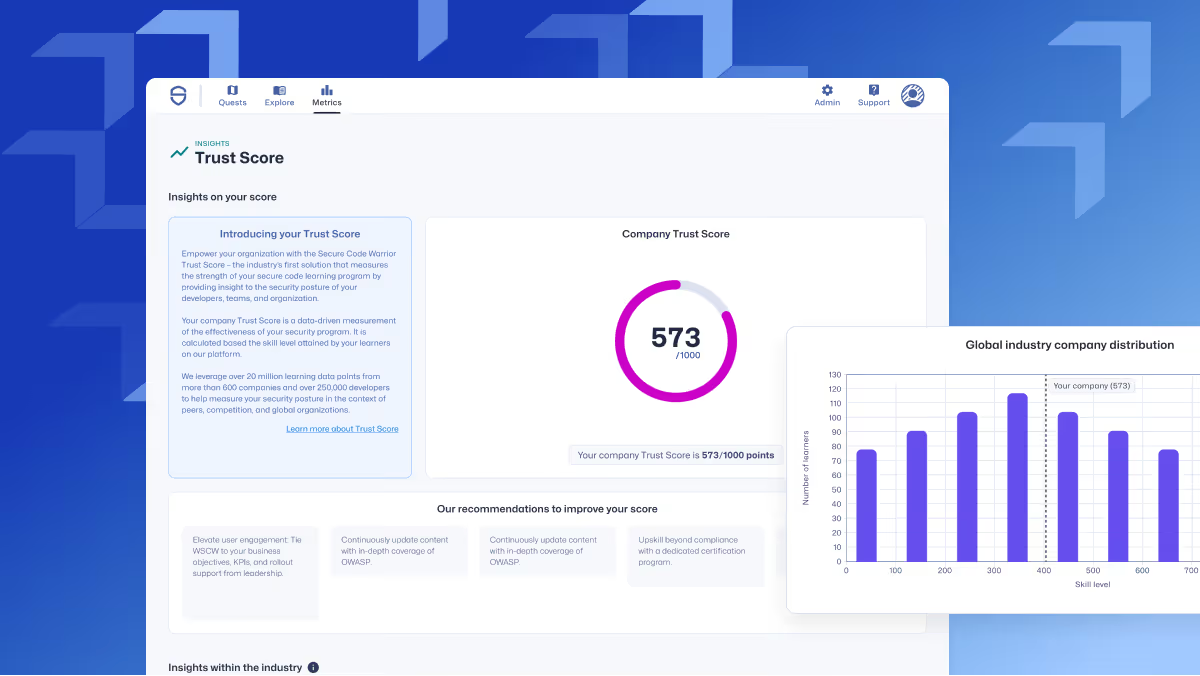
SCW Trust Score : une mesure inédite dans l'industrie pour les programmes de codage sécurisés
Découvrez SCW Trust Score, qui fournit des informations détaillées sur la sécurité organisationnelle et les compétences des développeurs.

La conformité à FinServ dépend de la sécurité logicielle
Les réglementations régissant le secteur des services financiers, telles que la norme PCI DSS, soulignent l'importance d'un code sécurisé et la nécessité de former les développeurs aux meilleures pratiques en matière de sécurité.
La porte dérobée de XZ Utils sous Linux met en évidence un problème plus vaste de sécurité de la chaîne d'approvisionnement, et nous avons besoin de plus que l'esprit communautaire pour le maîtriser
Une vulnérabilité critique, CVE-2024-3094, a été découverte dans la bibliothèque de compression de données XZ Utils utilisée par les principales distributions Linux, introduite par une porte dérobée par un acteur malveillant. Ce problème très grave peut entraîner l'exécution de code à distance, ce qui présente des risques importants pour les processus de création de logiciels. La faille affecte les premières versions (5.6.0 et 5.6.1) de XZ Utils dans Fedora Rawhide, avec un appel urgent aux organisations pour qu'elles mettent en œuvre des correctifs. L'incident souligne le rôle essentiel des bénévoles de la communauté dans la maintenance des logiciels open source et souligne la nécessité de renforcer les pratiques de sécurité et le contrôle d'accès tout au long du cycle de développement des logiciels.
Pour tirer parti des avantages de l'innovation en matière d'IA, il faut commencer par un code sécurisé
L'IA générative offre aux sociétés de services financiers de nombreux avantages, mais présente également de nombreux risques potentiels. Former les développeurs aux meilleures pratiques de sécurité et les associer à des modèles d'IA peut aider à créer un code sécurisé dès le départ.

Exploiter l'IA et des mesures proactives pour une gestion efficace des alertes de vulnérabilité
Secure Code Warrior et Mend.io discutent des impacts de l'IA sur la sécurité, des approches de sécurité proactives et de la gestion efficace des alertes de vulnérabilité.
Passez à la vitesse supérieure en matière d'apprentissage par la pratique : découvrez notre nouvelle intégration avec Apiiro
Découvrez la dernière intégration de Secure Code Warrior avec Apiiro.
Innovations relatives aux produits Secure Code Warrior Q1
Découvrez les améliorations les plus récentes apportées à la plateforme Secure Code Warrior et les nouveautés à venir.
Naviguer dans les modèles du codage sécurisé : une analogie de construction
En suivant des pratiques de codage sécurisées, les développeurs peuvent contribuer à protéger leurs applications contre les vulnérabilités susceptibles d'être exploitées par des attaquants. Tout comme une maison bien construite est moins susceptible de s'effondrer, une application bien codée est moins susceptible d'être piratée.

Adopter l'apprentissage agile pour améliorer le délai moyen avant remédiation (MTTR)
L'apprentissage agile accélère la résolution des problèmes et améliore l'efficacité des développeurs grâce à l'apprentissage continu.
Avec le support approprié, les développeurs peuvent aider votre organisation à atteindre une conformité supérieure à la norme PCI DSS 4.0
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs : Une approche (im) parfaitement humaine du codage sécurisé ?
Bien qu'il semble inévitable que la technologie d'IA de type LLM modifie la façon dont nous abordons de nombreux aspects du travail, et pas seulement le développement de logiciels, nous devons prendre du recul et envisager les risques au-delà des gros titres. Et en tant que compagnon de codage, ses défauts sont peut-être son attribut le plus « humain ».

The Power of Nine : développer l'héritage de Secure Code Warrior à une époque passionnante pour la cybersécurité
C'est aujourd'hui notre neuvième anniversaire, et je reste extrêmement fière et reconnaissante de nos réalisations et de notre place durable dans le domaine de la cybersécurité, alors que la situation continue de changer rapidement.

Souffrant d'une surabondance d'outils de sécurité
Un déluge d'outils de sécurité complexes rend la cybersécurité encore plus difficile pour les RSSI.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prévisions pour 2024 : sécurité, IA, fidélisation des développeurs et perspectives
Les 10 meilleures prévisions de Secure Code Warrior pour le secteur de la cybersécurité en 2024 et au-delà.

Comment Netskope a repensé l'enseignement du code sécurisé
Le blog consacré à l'étude de cas de SCW met en lumière l'environnement d'apprentissage agile déployé par Netskope.

Analyse approfondie : analyse des vulnérabilités générées par les assistants de codage basés sur l'IA
Explorez les risques de sécurité liés à l'IA dans le développement de logiciels et apprenez à relever ces défis efficacement avec Secure Code Warrior.

3 étapes pour améliorer la formation des développeurs en matière de sécurité et réduire les vulnérabilités de 53 %
Donnez aux développeurs les moyens d'adopter une approche progressive pour réduire les vulnérabilités, favoriser les relations et prioriser les problèmes récurrents.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Avez-vous surestimé la maturité de votre organisation en matière de sécurité ?
En raison de la pénurie persistante de compétences et du déluge de code écrit pour répondre aux besoins logiciels mondiaux, de nombreuses entreprises prennent du retard dans leur stratégie de cybersécurité et leur infrastructure existante. Il est temps que nous examinions honnêtement notre maturité globale en matière de cybersécurité et que nous évaluions les gains rapides viables qui se présentent à nous.

Repenser la formation des développeurs pour renforcer la sécurité
Les responsables de la sécurité doivent repenser la valeur que les développeurs tirent de l'expérience d'apprentissage du code sécurisé et la manière de rendre le programme plus attrayant et, surtout, plus percutant. Dans ce blog, nous verrons comment intéresser les développeurs à la formation au code sécurisé grâce à un apprentissage plus pratique et à des intégrations avec leurs outils afin d'obtenir des résultats probants et de réduire les vulnérabilités introduites jusqu'à 53 %.
Réduisez les vulnérabilités de moitié grâce à l'apprentissage agile
Découvrez comment vous pouvez réduire les vulnérabilités et les failles de sécurité grâce à la formation pratique sur la sécurité agile de Secure Code Warrior.

Deep Dive : Détection et correction des vulnérabilités libcurl/curl de haute gravité
Les versions concernées de la bibliothèque curl sont sensibles à une vulnérabilité de débordement de mémoire tampon basée sur HEAP, liée à un problème existant avec le protocole proxy SOCKS5. Apprenez à trouver et à corriger ce type de vulnérabilité grâce à une mission jouable.
Comment les RSSI de renommée mondiale gagnent la confiance des membres du conseil d'administration et des budgets en 2023
Les RSSI se trouvent dans une situation de plus en plus difficile : protéger davantage d'actifs, envoyer plus de code, réduire la surface d'attaque et le faire avec des ressources financières qui diminuent rapidement. Il ne fait aucun doute que la cybersécurité est considérée comme un centre de coûts, et bien que le programme de sécurité d'une organisation soit ce qui empêche un acteur de la menace de faire la une des journaux de demain, les responsables de la sécurité doivent redoubler d'efforts pour vendre et prouver la valeur commerciale globale du département, dans un langage qui soit logique pour l'organe exécutif.
Deep-Dive : découvrez de près la vulnérabilité zero-day MOVEit
Le scénario MOVEit est légèrement différent de ce que de nombreux développeurs et professionnels de l'AppSec ont pu expérimenter auparavant, et vous pouvez tester vos compétences en matière de destruction de SQLI dans le cadre d'une simulation en direct ici.

Les nouveautés de Secure Code Warrior : tournois multi-entreprises, SCIM, flux de travail des programmes, et bien plus encore !
Nouveauté chez Secure Code Warrior : organisez des tournois pour plusieurs entreprises, nouvelles directives de codage, provisionnement SCIM pour les utilisateurs, et bien plus encore !

Les éditeurs de logiciels se soucient-ils autant que vous de la sécurité ?
On peut dire que les deux dernières années ont été marquées par une transformation des normes de cybersécurité. Bien que cela ne soit pas obligatoire, toutes les organisations devraient avoir pour objectif de suivre cet exemple et d'examiner les pratiques de sécurité des fournisseurs comme si elles faisaient partie de leur propre programme de sécurité interne.
La Kamer van Koophandel établit la norme en matière de sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé dans le développement quotidien grâce à des certifications basées sur les rôles, à l'analyse comparative des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.
Cap sur l'or : l'envolée des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a construit son programme de champions de la sécurité grâce à l'apprentissage agile du code sécurisé
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

La voie vers les champions de la sécurité : comment Workday a utilisé l'apprentissage agile pour faire monter ses développeurs en compétences
Découvrez comment Workday a transformé la formation de ses développeurs grâce à l'apprentissage agile avec Secure Code Warrior. En offrant aux développeurs une formation pratique et adaptée à leur langage de programmation, Workday a réduit les vulnérabilités dès les premières étapes du cycle de vie du développement logiciel (SDLC). Explorez leurs résultats impressionnants et les enseignements clés pour instaurer une culture du code sécurisé.
Comment Thales a mis en œuvre une sécurité pilotée par les développeurs
Dans cette étude de cas, découvrez comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des champions de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et instauré une culture de codage sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontés à des défis en matière de codage sécurisé, ils ont innové en intégrant un apprentissage contextuel et par petites doses directement dans le flux de travail des développeurs.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment un « Game of Codes » conduit le groupe IAG vers un avenir de codage plus sécurisé
Le groupe IAG est la force derrière bon nombre des principales compagnies d'assurance de la région Asie-Pacifique, souscrivant des polices pour des millions de clients pour un montant d'environ 11,4 milliards de dollars australiens de primes par an.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité des logiciels automobiles
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser leurs développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media Podcast: Episode 192 Deep Dive: Pieter Danhieux | AI’s Role in Cyber: Challenges and Opportunities
In this episode, Pieter Danhieux joins us in learning the balance between speed and security and the potential impact of AI in various industries, acknowledging that AI is not a magical solution but a tool for assisting with heavy work.
Forbes Technology Council: A Safe Chat: Strategies For Secure Deployment Of AI In Coding
Recognizing that the popularity of AI tooling—along with its potential benefits—won’t go away anytime soon, we must understand the underlying security implications of utilizing the technology in programming workflows.

Cybersecurity Insiders: Winning Budget and Trust as a CISO
Nearly thirty years after the first CISO role was established at Citicorp, the role finds itself in a difficult position. The demands have never been higher—more assets to protect, a larger attack surface, more incidents than ever before.

Australian FinTech: For Australia’s financial sector, digital trust is the new currency
As adoption of banking apps grows, so does pressure to increase the range of capabilities the apps support, which has security ramifications.

SC Magazine: The Psychology of Training with Matias Madou
Developers want bug-free code -- it frees up their time and is easier to maintain. They want secure code for the same reasons. We'll talk about how the definition of secure coding varies among developers and appsec teams, why it's important to understand those perspectives, and how training is just one step towards building a security culture.

Dark Reading: When It Comes to Secure Coding, ChatGPT Is Quintessentially Human
We're still unprepared to fight the security bugs we already encounter, let alone new AI-borne issues.

CSO Online: What is the key to optimized DevSecOps?
Key insights from AppSec Decoded to improve the ‘Sec’ in DevSecOps—what to know today.

Business Leader: ‘Running a tech company is not for the faint of heart’
We spoke to Matias Madou, Co-Founder and CTO of Secure Code Warrior, about his journey in business.

DevOps.com: I Guess This is Growing Up: Devs and CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies and their developers and DevOps teams.

Computer Weekly: Australia to shore up cyber and digital capabilities in Budget 2023
Australia is spending more than A$2bn to strengthen cyber resilience, improve digital government services and fuel AI adoption, among other areas, in its latest budget.

Cyber Security Connect: Budget 2023: The Industry Responds to Labor's Cyber Security Plans
The federal Labor government handed down its first budget in over a decade last night, and while many pundits are trying to figure out the winners and losers, cyber security does seem to be getting a boost.

Credit Union Times: How Credit Unions Can Take the Next Step in Securing Their Apps
Transform your culture to place a high priority on security as an indicator of software quality and brand integrity.

SC Media: Three ways CISOs can win more budget and board trust in 2023
Matias Madou of Secure Code Warrior, writes that CISOs have to push hard to find budget dollars for developers who are focused on keeping code secure.
OP-ED: WHY DEVELOPERS SHOULD PLAY A CRITICAL ROLE IN ACHIEVING EFFECTIVE CYBER SECURITY
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
How to Remove Vulnerabilities in a Fast-Paced Business World
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Buck Stops Here: Why The National Cybersecurity Strategy Is Our Biggest Opportunity Yet To Thwart Threat Actors
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pieter Danhieux, Secure Code Warrior: “everyone should understand and embrace the role they play in cybersecurity”
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Code in the fast lane: Why secure developers can ship at warp speed
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Elevate Cybersecurity Resilience With PCI-DSS 4.0
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Podcast ep 21: Secure code (Happy Birthday AusCERT!)
Skills verification has been a facet of our lives for most of the modern era, granting us validity and opening doors that wouldn’t otherwise be available. Driving, for example, is an important rite of passage for most, and we’re expected to pass a set of standardized assessments to confirm that we can be trusted with a four-thousand-pound machine, capable of traveling over a hundred miles an hour. Mistakes, especially at speed, can cost you that privilege, or even a human life.
API Security Needs a Reset—with People, not Tools
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cybersecurity maturity in Australia is still being misjudged
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Why people-driven remediation is the key to strong API security
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Life in the Fast Lane: Reducing Vulnerabilities When Rushing to Scale
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Data privacy lessons marketers must take heed of in 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Make Developers the Driver of Software Security Excellence
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Software Developers Will Be Key to Security in 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Cybersecurity predictions for 2023, according to experts
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Developers at heart of software security
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Three Software Security Predictions For 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
15 HR Leaders Discuss Practical Ways To Leverage Technology In 2023
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nine Factors To Consider When Measuring The ROI Of Work Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Enabling Developers to be Security Driven
As the new year draws closer, we wanted to share our 2023 predictions for the software development industry. Developers will continue to see things moving quickly, which means more code with tighter turnarounds, but we don't want to continue to see security suffer due to this speed.

Australian application teams are now reviewing whether their APIs overshare
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The future of developer enablement in software security
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
2023 Tech Predictions – Industry leaders provide their expert insights
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
What Developers Need to Fight the Battle Against Common Vulnerabilities
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Federal Government is Pushing for Security-Aware Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
HowTo: Fight Cyber-Threats in the Metaverse
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Adding a human firewall: The role of developers in protecting the supply chain
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
TMI Tech: How to Stop Vulnerable Software from 'Oversharing'
Stop chatty apps from oversharing and eliminate a hacker backdoor — train developers on "security first" while subjecting APIs to least-privilege zero-trust policies.
DevOps Dozen² 2022 Finalists Announced
We are excited to announce the finalists for the DevOps Dozen² Awards 2022, celebrating the greatest innovators and their achievements in the DevOps space.
OAIC Notifiable Data Breaches Report: Industry responds
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Mounting large-scale cyberattacks expose the Achilles heel of Aussie businesses
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Podcast: Cyberwire Daily Episode #1695
OpenSSL is patched today. The misconfiguration risk to US government networks' security and compliance. Hacking Ms Truss's phone. Assistance for Ukraine's cyber defense. Joe Carrigan looks at the latest round of apps pulled from the Google Play Store. Our guest is Matias Madou of Secure Code Warrior on why cultivating a positive culture among security and developer teams continues to fall short. And a quick look at DNS threats.

Infosecurity Magazine: Policing the Metaverse – Law Enforcement’s New Challenge
Considering the surge in cyber-attacks and data protection issues following accelerated digitalization during COVID-19, experts have expressed concerns that the Metaverse will quickly become a security and privacy minefield. Cybercrime and fraud are areas of concern as well as the technology offering new ways of undertaking general criminality.

Business Reporter: Building a collaborative security-conscious culture
Matias Madou at Secure Code Warrior describes how CIOs can nurture a more effective cyber security culture.

Information Age: Why developers don’t prioritise security
With the cyberthreat landscape evolving by the day, it has never been more important for organisations to be developing and deploying secure software.

Cybersecurity maturity: What it is and how to improve it
Regardless of the starting point, improving security maturity can be an onerous struggle for organisations at every level as the industry collectively grapples with shortages of core skills and an increasingly complex threat landscape.

Want More Secure Software? Start Recognizing Security-Skilled Developers
Professional developers want to do the right thing, but in terms of security, they are rarely set up for success. Organizations must support their upskilling with precision training and incentives if they want secure software from the ground up.
SD Times: Companies to watch in 2023
Whether in support of digital transformation, cloud adoption, coding practices or application security, these are the companies our editors have selected to keep an eye on in 2023.

What Developers Need for Software Security Success
Most developers say they are willing to champion security and commit to higher standards of code quality and secure output, but they can’t do it without a lot of support, as well as a reworking of the traditional metrics by which they are often judged by their employers and organizations.

How to move proactively through the security maturity journey
Modern software development requires modern risk mitigation, and future-focused organizations recognize the benefits of “shifting left,” and making security an indispensable part of the software development lifecycle (SDLC) from the start.

VMBlog: Secure Code Warrior Unveils Coding Labs
Secure Code Warrior unveiled Coding Labs, a new mechanism that allows developers to more easily move from learning to applying secure coding knowledge, leading to fewer vulnerabilities in code. This marks the first time a coding-specific platform has enabled real-time coding in an in-browser integrated development environment (IDE).
Secure Code Warrior Unveils Coding Labs
Industry’s first experiential learning mechanism that enables developers to write and test code in a fully powered in-browser integrated development environment.
SD Times: Coding Labs help developers take learning into code
To help developers move from learning to applying that knowledge to make their code more secure, Secure Code Warrior launched Coding Labs, to enable real-time coding in an in-browser IDE.
When DevOps and cyber security collide
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Navigating The Developer Shortage Crisis: A Time To Define The Developer Of The Future
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure coding: Helping developers in the right places
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
How the channel is handling Australia’s skills crisis
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Six Australian startups to watch: Forbes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Forbes Asia 100 To Watch 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
How to improve your organisation's cyber security maturity
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Get to Know: Pieter Danhieux, Co-Founder and CEO of Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Exclusive: Experts outline wishlist for national jobs and skills summit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior Spotlights the Importance of Developer Security Skills with 2nd Annual Devlympics Competition
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Core Attributes of a Mature Security Team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Rethinking Software in the Organizational Hierarchy
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Suffering From a Surfeit of Security Tools
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Why developers should be the human firewall in the supply chain
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Defining secure coding for developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Two Key Ways Development Teams Can Increase Their Security Maturity
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Meet Australia’s 17 Top CEO’s in the Cyber Security Space
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Why your best software security defence tool could be your development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Developer-driven security
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
How to attract and retain developers when they are in critically short supply
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Finder, Secure Code Warrior, Omniscient and Eucalyptus among KPMG’s ‘Emerging Giants’ startups
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
From Reaction To Prevention In The Era Of The Never-Ending Attack Surface
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior Recognized in Gartner’s Cool Vendors in Software Engineering: Enhancing Developer Productivity
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior Recognized in Gartner’s Cool Vendors in Software Engineering: Enhancing Developer Productivity
SYDNEY, Australia - 30 June 2022 - Secure Code Warrior, the global developer-driven security leader, was recognized as one of four “Cool Vendors in Software Engineering: Enhancing Developer Productivity”, by GartnerⓇ. Secure Code Warrior is the only company on the list who focuses on developer-driven security enabled by an intuitive learning platform.
Why the industry needs to upskill its existing staff
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
How upskilling developers can help cyber shortage
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Psychology of Training – Matias Madou
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Go Phish: Matias Madou, Co-founder and CTO of Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Do software vendors care as much about security as you do?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The persistence of poor coding patterns: Tackling the security issue
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Why security must be a priority in the software development process
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SD Times: The Open Source Software Security Mobilization Plan: A new hope for developer-driven security
We’ve spent a long time waiting for a hero to come along and rescue us from the cybersecurity baddies that seem to hold more power than we thought possible, even 10 years ago. We’re waiting for more cybersecurity professionals to get on board, but it’s a gap we cannot close. We’re waiting for the silver bullet tooling solution that promises to automate us away from growing risk, but it does not and is very unlikely to exist. We’re waiting for our Luke Skywalker to help us fight the Dark Side. As it turns out, help (and hope) is on the way, in the form of The Open Source Software Security Mobilization Plan.
5 reasons why developers can't just morph into security champions
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior and Okta create secure developer workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior and Okta Collaborate
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Okta and Secure Code Warrior join forces to reduce the risk of developers committing insecure code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior and Okta Collaborate to Create New Solution to Secure Developer Workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SDTimes: Secure Code Warrior and Okta collaborate to create new solution to secure developer workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
GitLab Inc.’s partner ecosystem expands to meet increasing demand for DevOps solutions
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Australian Inaction Keeps Software Supply Chain Security Risks Alive
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Why Developers Are Struggling to Secure Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Competing Priorities Prevent Devs From Creating Secure Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Priorities in Australia’s IT Sector for the next Government
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Has STEM education lost its way?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.