


Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

Pourquoi le SBOM est-il important pour se préparer au Cyber Resilience Act ?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment un grand prestataire de santé a transformé sa culture de sécurité grâce à une approche axée sur les développeurs
Rejoignez ce webinar pour écouter Jeff Williams, cofondateur et CTO chez Contrast Security, et Matias Madou, cofondateur et CTO de Secure Code Warrior, nous guider à travers une conversation avec un grand prestataire de santé qui partage son expérience sur la transformation de sa culture.
Systèmes embarqués et autonomisation de votre équipe
L'Internet des objets, le contrôle et la gestion automatisés des systèmes de production ne sont que quelques éléments stimulant le développement des systèmes embarqués. Mais alors que nous dépendons de plus en plus des logiciels embarqués, quels sont les impacts des vulnérabilités de sécurité et comment les atténuer ?
Au-delà de la conformité : Conseils pour offrir une sécurité des applications captivante
Vos équipes de développement considèrent-elles la formation à la sécurité des applications comme une simple formalité administrative ? Souhaitez-vous qu'elles s'engagent davantage dans la cybersécurité et en prennent la responsabilité ? Cette session couvre des conseils pour créer un programme de formation auquel les développeurs participeront spontanément !
Meilleures pratiques pour obtenir un excellent rapport SOC 2
Il peut parfois sembler extrêmement impressionnant d'aborder le projet d'un rapport SOC. C'est pourquoi nous nous sommes associés à des experts du secteur pour discuter de leurs meilleurs conseils lors de la recherche d'un rapport SOC 2.

Sommet Exécutif des CISO 2021 HMG Live! Silicon Valley
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Webinar : De DevOps à DevSecOps : fournir un développement de qualité et sécurisé dès le départ
Nos experts discuteront des considérations clés pour la mise en œuvre de la formation à la sécurité et de la sécurité des applications dans le SDLC, de la manière d'engager les développeurs grâce à l'apprentissage ludique et d'intégrer les tests de sécurité sans temps d'arrêt ni coûts exorbitants.
Analyse approfondie des didacticiels dans les cours
Découvrez comment nos nouvelles activités de formation immersives et pratiques Walkthrough & Missions augmentent l'engagement des développeurs et renforcent progressivement leurs compétences grâce à une approche d'apprentissage échafaudée éprouvée.
La montée en compétences, le maillon manquant pour combler le fossé de sécurité en AppSec
Écoutez Peter Robinson, responsable de la sécurité chez Zip, et Jaap Singh, cofondateur de Secure Code Warrior et formateur AppSec, pour une discussion enrichissante sur les raisons pour lesquelles le renforcement des compétences en cybersécurité au sein du personnel est essentiel pour combler le déficit de sécurité.
Le ROI de la sécurité axée sur les développeurs
Tout le monde souhaite un bon retour sur investissement lorsqu'il s'agit d'investir dans sa pile technologique ou dans des programmes de formation supplémentaires, mais en matière de sécurité, il faut jouer sur le long terme au-delà d'un simple calcul de ROI. Découvrez comment l'investissement dans la sécurité axée sur les développeurs permet non seulement d'économiser sur le coût des violations coûteuses, la perte de productivité et la dette technique accumulée, mais crée également une stratégie proactive et rentable pour garder une longueur d'avance sur le paysage des menaces actuel.
La voie vers les champions de la sécurité
Comment Workday a utilisé l'apprentissage sécurisé agile pour former ses développeurs.

Humain, processus et technologie
Écoutez notre entretien avec Vis Chirravuri pour découvrir de première main comment il a développé les piliers humains, de processus et technologiques pour son programme de formation au code sécurisé
Groupe d'Utilisateurs Secure Code Warrior APAC
Bienvenue au Groupe d'Utilisateurs SCW, une communauté pour échanger avec d'autres administrateurs et utilisateurs de SCW afin de découvrir comment ils gèrent leurs programmes de sécurité axés sur les développeurs. Profitez de conseils pratiques et posez toutes vos questions à l'équipe produit !
Facteur de succès 8 : Valoriser votre programme
Un programme de codage sécurisé ne peut réussir avec du contenu de qualité seul. Le levier 8 montre comment l'image de marque transforme la participation en une expérience valorisante et prestigieuse.
Chaque employé est désormais en première ligne de la cybersécurité liée à l'IA
Le paysage technologique des entreprises évolue à une vitesse que peu avaient anticipée avant qu'il ne soit trop tard. Nous avons officiellement franchi le cap du code écrit par l'humain et de l'assistance basique par copilote pour entrer dans l'ère du cycle de vie de développement agentique (ADLC). Si les agents IA autonomes promettent une efficacité sans précédent dans de multiples fonctions, ils apportent également une toute nouvelle catégorie de risques en matière de sécurité et de réglementation.
Facteur de succès 7 : Reconnaissance des développeurs
La reconnaissance alimente la participation. Le levier 7 célèbre les réussites des développeurs, avec des récompenses et des cadeaux exclusifs qui marquent de véritables victoires en matière de code sécurisé.

Cité dans le Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior est cité dans le Gartner® Hype Cycle™ for Application Security 2026 pour l'Agentic Coding Security et le Secure Coding Training. Voici pourquoi.

Êtes-vous un CISO ou un responsable technique préoccupé par la sécurité et le coût de la génération de code par LLM ?
Consultez le SCW AI Trust Index, nos données propriétaires d'analyse comparative des LLM, avant de vous lancer tête baissée dans un modèle d'IA.

Levier 6 : Reporting régulier à la direction
L'adhésion de la direction ne se maintient pas toute seule. Le levier 6 montre comment un reporting régulier permet de garder les dirigeants engagés, informés et investis dans la réussite du programme.

L'avenir de la gouvernance logicielle pour l'IA repose sur des partenariats solides
Découvrez pourquoi Secure Code Warrior devient une entreprise axée sur le canal de distribution et comment nos partenaires de confiance aident les organisations à adopter la gouvernance logicielle de l'IA de manière sécurisée et à grande échelle.

Citizen AI par Secure Code Warrior : préparez vos équipes à l'ère de l'IA
Le programme de littératie IA de Secure Code Warrior pour les employés non-développeurs.

Pourquoi la plupart des RSSI naviguent à l'aveugle dans l'adoption de l'IA (et comment ils peuvent y voir plus clair)
Secure Code Warrior vient de publier un tout nouveau livre blanc présentant un modèle d'adoption de l'IA prescriptif et orienté, que les responsables de la sécurité peuvent utiliser pour identifier leur stade d'adoption et réaliser des progrès concrets dans la maîtrise des risques liés à l'IA au sein de leur organisation.
Enabler 5 : Programmes de certification
Allez au-delà de la formation ponctuelle. L'Enabler 5 crée des programmes de certification à plusieurs niveaux qui offrent aux développeurs une progression significative et des compétences validées.
La NSA vient de publier ses premières recommandations de sécurité sur le MCP. Voici ce que cela implique pour les compétences des développeurs.
La NSA a publié ses premières directives de sécurité sur le MCP. Le programme de SCW couvre déjà 18 des 23 problèmes soulevés : voici comment il s'articule.

Cité dans le Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner distingue SCW deux fois. À mesure que les agents IA prennent en charge une part croissante du développement, SCW vous offre les capacités et la gouvernance nécessaires pour adopter le développement assisté par IA en toute sécurité.

Présentation de l'apprentissage adaptatif : l'antidote aux risques de sécurité logicielle liés à l'IA et aux lacunes en matière de compétences
L'apprentissage adaptatif relie SCW Trust Agent à l'ensemble de notre plateforme de formation, garantissant que les enseignements restent parfaitement alignés sur l'activité des développeurs en temps réel.
Une formation au codage sécurisé qui reflète l'utilisation réelle de l'IA
Alignez la formation au codage sécurisé sur l'activité réelle de développement par IA : attribuez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.Alignez la formation au codage sécurisé sur l'activité réelle de développement par IA : attribuez automatiquement des conseils aux développeurs utilisant des outils d'IA, sans intervention manuelle.
Formez les développeurs aux risques réels présents dans leur code, qu'il soit écrit par des humains ou généré par l'IA
L'apprentissage adaptatif attribue automatiquement des formations au codage sécurisé aux développeurs à l'origine de vulnérabilités réelles, réduisant ainsi les risques récurrents à la source.Bannière de blog Secure Code Warrior avec une superposition bleue sur un développeur travaillant à un bureau multi-écrans affichant du code, accompagnée du titre « Formez les développeurs aux risques réels présents dans leur code. »
Facteur de succès 4 : Facilité d'accès pour les utilisateurs
Éliminez les frictions de votre programme de codage sécurisé grâce au levier n° 4 : la réduction des obstacles à l'accès utilisateur. Explorez le SSO, l'intégration simplifiée et les stratégies de relay state pour permettre aux développeurs de se former en un seul clic.

Préparer les développeurs à l'ère de l'IA générative : collaboration avec AWS
Je suis fier d'annoncer que Secure Code Warrior a signé un accord de collaboration stratégique avec Amazon Web Services (AWS). Compte tenu de l'évolution rapide du paysage des menaces, cette collaboration stratégique arrive à un moment crucial, tant pour les responsables de la sécurité que pour les développeurs tournés vers l'avenir.
Sécuriser l'avenir du logiciel : SCW et KnowBe4 unissent leurs forces
Je suis ravi d'annoncer aujourd'hui un futur partenariat stratégique entre Secure Code Warrior et KnowBe4. KnowBe4 est un leader mondialement reconnu dans la gestion globale des risques humains et liés à l'IA agentique, ce qui en fait le partenaire idéal pour nous aider à diffuser une sensibilisation fondamentale à la sécurité auprès des organisations du monde entier.

Post-Quantum Cryptography: Quantum Computers Will Break Today’s Encryption – Are You Ready?
Post-quantum cryptography (PQC) is critical for protecting data from quantum computing threats. Learn how “harvest now, decrypt later” exposes risk and how developers can prepare for quantum-safe security.

Facteur clé 3 : Plan de communication pour les développeurs
Maintenez l'engagement des développeurs dans votre programme de codage sécurisé grâce à un plan de communication solide. Apprenez à mettre en avant les avantages, à adopter le ton juste et à célébrer les réussites.
L'ère des agents autonomes est arrivée plus tôt que prévu : ne vous laissez pas prendre au dépourvu
Claude Mythos d'Anthropic marque un tournant fondamental et irréversible dans la manière dont chaque responsable de la sécurité doit aborder son programme, en particulier concernant la gestion des correctifs des systèmes hérités.

Enabler 2: Senior Leadership Sponsorship
Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI
While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Cybermon est de retour : les missions d'IA Beat the Boss sont désormais disponibles à la demande
Cybermon 2025 Beat the Boss est désormais disponible toute l'année dans SCW. Déployez des défis de sécurité avancés liés à l'IA et au LLM pour renforcer le développement sécurisé de l'IA à grande échelle.
AI Can Write and Review Code — But Humans Still Own the Risk
Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.
Explication de la loi sur la cyberrésilience : ce que cela signifie pour le développement de logiciels sécurisés dès la conception
Découvrez ce que la loi européenne sur la cyberrésilience (CRA) exige, à qui elle s'applique et comment les équipes d'ingénieurs peuvent se préparer grâce à des pratiques de sécurité dès la conception, à la prévention des vulnérabilités et au renforcement des capacités des développeurs.

Facilitateur 1 : Critères de réussite définis et mesurables
Enabler 1 donne le coup d'envoi de notre série en 10 parties intitulée Enablers of Success en montrant comment associer le codage sécurisé à des résultats commerciaux tels que la réduction des risques et la rapidité pour assurer la maturité à long terme des programmes.
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement
2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Introducing the 10 Enablers of Success
Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.
Top 10 2025 de l'OWASP : défaillances de la chaîne d'approvisionnement logicielle
Le Top 10 2025 de l'OWASP classe les défaillances de la chaîne d'approvisionnement logicielle au #3. Atténuez ce risque à fort impact grâce à des SBOM stricts, à un suivi des dépendances et à un renforcement du pipeline CI/CD.

New Risk Category on the OWASP Top Ten: Expecting the Unexpected
OWASP Top 10 2025 adds Mishandling of Exceptional Conditions at #10. Mitigate risks via "fail closed" logic, global error handlers, and strict input validation.
Top 10 de l'OWASP : 2025 — Quoi de neuf et comment Secure Code Warrior vous aide à rester aligné
Découvrez ce qui a changé dans le Top 10 de l'OWASP : 2025 et comment Secure Code Warrior facilite la transition grâce à des quêtes, des cours et des informations pour les développeurs mis à jour.
Adopt Agentic AI in Software Development FAST! (Spoiler: You Probably Shouldn't.)
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Solving the Visibility Crisis: How Trust Agent Bridges the Gap Between Learning and Code
Trust Agent by Secure Code Warrior solves the secure coding crisis, validating dev proficiency on every commit. It discovers all contributors & automates governance in your dev workflow.

Retrouver l'esprit critique dans le développement de logiciels sécurisés assistés par l'IA
Le débat sur l'IA n'est pas une question d'utilisation, mais d'application. Découvrez comment trouver un équilibre entre le besoin de gains de productivité liés à l'IA et une sécurité robuste en vous appuyant sur des développeurs qui comprennent parfaitement leur code.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Évaluation des risques de cybersécurité : définition et étapes
Réduisez les risques de cybersécurité de votre organisation grâce à ce guide pratique pour réaliser des évaluations efficaces des risques de cybersécurité.

Why Cybersecurity Awareness Month Must Evolve in the Age of AI
CISOs can’t rely on the same old awareness playbook. In the Age of AI, they must embrace modern approaches to safeguard code, teams, and organizations.

SCW Trust Agent: AI - Visibility and Governance for Your AI-Assisted SDLC
Learn how Trust Agent: AI provides deep visibility and governance over AI-generated code, empowering organizations to innovate faster and more securely.

Le codage sécurisé à l'ère de l'IA : essayez nos nouveaux défis interactifs en matière d'IA
Le codage assisté par l'IA révolutionne le développement. Essayez nos nouveaux défis d'IA de type Copilot pour revoir, analyser et corriger le code en toute sécurité dans des flux de travail réalistes.

SCW lance une série de vidéos de sécurité AI/LLM gratuites pour les développeurs
Découvrez notre série de vidéos gratuites de 12 semaines sur la sécurité AI/LLM ! Découvrez les risques fondamentaux du codage assisté par l'IA et découvrez comment créer des applications plus sûres.
AI/LLM Security Video Series: All Episodes, Updated Weekly
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Qu'est-ce que le codage sécurisé ? Techniques, normes et ressources
Découvrez ce que signifie réellement le codage sécurisé et comment les pratiques de codage sécurisé peuvent réduire à la fois les vulnérabilités et les coûts liés à la sécurité dans votre entreprise.

Plus de 10 000 activités d'apprentissage du code sécurisé : une décennie de gestion des risques pour les développeurs
Nous célébrons plus de 10 000 activités d'apprentissage sécurisé du code et une décennie passée à donner aux développeurs les moyens de réduire les risques, d'améliorer la qualité du code et d'aborder en toute confiance le développement assisté par l'IA.
Quand les bons outils tournent mal : empoisonnement des outils d'IA et comment empêcher votre IA d'agir en tant qu'agent double
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir la norme : SCW publie des règles de sécurité gratuites pour le codage AI sur GitHub
Le développement assisté par l'IA n'est plus à l'horizon : il est là, et il redéfinit rapidement la façon dont les logiciels sont écrits. Des outils tels que GitHub Copilot, Cline, Roo, Cursor, Aider et Windsurf transforment les développeurs en leurs propres copilotes, permettant des itérations plus rapides et accélérant tout, du prototypage aux grands projets de refactoring.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Fermez la boucle sur les vulnérabilités avec Secure Code Warrior et HackerOne
Secure Code Warrior est ravi d'annoncer sa nouvelle intégration avec HackerOne, un leader des solutions de sécurité offensives. Ensemble, nous construisons un écosystème puissant et intégré. HackerOne identifie les vulnérabilités qui se produisent réellement dans les environnements du monde réel, en exposant le « quoi » et le « où » des problèmes de sécurité.

Révélé : comment le secteur cyber définit la sécurité dès la conception
Dans notre dernier livre blanc, nos cofondateurs, Pieter Danhieux et le Dr Matias Madou, Ph.D., se sont entretenus avec plus de vingt responsables de la sécurité d'entreprise, dont des RSSI, des responsables de la sécurité des applications et des professionnels de la sécurité, pour découvrir les pièces clés de ce puzzle et découvrir la réalité qui sous-tend le mouvement Secure by Design. Il s'agit d'une ambition partagée par les équipes de sécurité, mais pas de stratégie partagée.

Est-ce que Vibe Coding va transformer votre base de code en une fête de fraternité ?
Le vibe coding, c'est comme une fête entre amis à l'université, et l'IA est la pièce maîtresse de toutes les festivités, le fût. C'est très amusant de laisser libre cours à sa créativité et de voir où votre imagination peut vous mener, mais après quelques stands de fûts, boire (ou utiliser l'IA) avec modération est sans aucun doute la solution la plus sûre à long terme.

L'injection rapide et les risques de sécurité liés aux outils de codage agentic
Comment un agent de codage a été amené à écrire du code sujet aux injections SQL, à installer des outils shell et peut-être même à harceler son utilisateur

Présentation des quêtes : le plus récent ajout à votre parcours de code sécurisé
Les quêtes permettent aux développeurs de maîtriser le codage sécurisé grâce à un apprentissage interactif, en réduisant les risques et en optimisant le développement
La décennie des défenseurs : Secure Code Warrior fête ses dix ans
L'équipe fondatrice de Secure Code Warrior est restée soudée, dirigeant le navire à travers chaque leçon, chaque triomphe et chaque revers pendant une décennie entière. Nous nous développons et sommes prêts à aborder notre prochain chapitre, SCW 2.0, en tant que leader de la gestion des risques pour les développeurs.
10 prévisions clés : Secure Code Warrior parle de l'IA et de l'influence de Secureby-Design en 2025
Les entreprises sont confrontées à des décisions difficiles en matière d'utilisation de l'IA pour favoriser la productivité à long terme, la durabilité et le retour sur investissement en matière de sécurité. Ces dernières années, il est devenu évident pour nous que l'IA ne remplacera jamais totalement le rôle du développeur. Qu'il s'agisse de partenariats entre l'IA et les développeurs ou des pressions (et de la confusion) croissantes liées aux attentes en matière de sécurité dès la conception, examinons de plus près ce à quoi nous pouvons nous attendre au cours de l'année prochaine.
Top 10 de l'OWASP pour les applications LLM : nouveautés, modifications et mesures de sécurité
Gardez une longueur d'avance sur la sécurisation des applications LLM grâce aux dernières mises à jour du Top 10 de l'OWASP. Découvrez les nouveautés, ce qui a changé et comment Secure Code Warrior vous fournit des ressources d'apprentissage actualisées pour atténuer les risques liés à l'IA générative.

Le score de confiance révèle la valeur des initiatives de renforcement des compétences sécurisées dès la conception
Nos recherches ont montré que la formation au code sécurisé fonctionne. Trust Score, qui utilise un algorithme s'appuyant sur plus de 20 millions de points de données d'apprentissage issus du travail de plus de 250 000 apprenants dans plus de 600 organisations, révèle son efficacité pour réduire les vulnérabilités et comment rendre l'initiative encore plus efficace.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Les avantages de l'analyse comparative des compétences en matière de sécurité pour les développeurs
L'attention croissante portée au code sécurisé et aux principes de sécurité dès la conception nécessite que les développeurs soient formés à la cybersécurité dès le début du SDLC, avec des outils tels que le Trust Score de Secure Code Warrior qui permettent de mesurer et d'améliorer leurs progrès.

You’ve got a friend in me: How AI coding tools and security-aware developers can work together safely
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Favoriser un succès significatif pour les initiatives de sécurité dès la conception des entreprises
Notre dernier document de recherche, Benchmarking Security Skills : Streamlining Secure-by-Design in the Enterprise, est le résultat d'une analyse approfondie de véritables initiatives de sécurité par conception au niveau de l'entreprise et de l'élaboration d'approches basées sur les meilleures pratiques basées sur des résultats basés sur des données.
Analyse approfondie : Naviguer dans la vulnérabilité critique de CUPS dans les systèmes GNU-Linux
Découvrez les derniers défis de sécurité auxquels sont confrontés les utilisateurs de Linux en explorant les récentes vulnérabilités de haute gravité du Common UNIX Printing System (CUPS). Découvrez comment ces problèmes peuvent entraîner l'exécution de code à distance (RCE) et ce que vous pouvez faire pour protéger vos systèmes.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Les codeurs conquièrent la sécurité : partagez et apprenez - Cross-Site Scripting (XSS)
Le cross-site scripting (XSS) utilise la confiance des navigateurs et l'ignorance des utilisateurs pour voler des données, prendre le contrôle de comptes et dégrader des sites Web ; il s'agit d'une vulnérabilité qui peut devenir très rapidement très dangereuse. Voyons comment fonctionne le XSS, quels dommages peuvent être causés et comment les prévenir.

Présentation de notre nouveau rapport Engagement Insights
Découvrez notre nouveau rapport Engagement Insight qui fournit une analyse approfondie pour vous aider à mesurer vos efforts d'apprentissage du code sécurisé.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Comment DigitalOcean a réduit la dette de sécurité logicielle et repoussé les limites de la productivité
Secure Code Warrior a aidé DigitalOcean à créer et à publier un code de qualité dès le départ, favorisant ainsi l'innovation et la modernisation numériques avec des développeurs soucieux de la sécurité.

Women in Security are Winning: How the AWSN is Setting Up a New Generation of Security Superwomen
Secure-by-Design is the latest initiative on everyone’s lips, and the Australian government, collaborating with CISA at the highest levels of global governance, is guiding a higher standard of software quality and security from vendors.

SCW Trust Agent : visibilité et contrôle pour faire évoluer la sécurité pilotée par les développeurs
SCW Trust Agent, introduit par Secure Code Warrior, offre aux responsables de la sécurité la visibilité et le contrôle nécessaires pour étendre la sécurité pilotée par les développeurs au sein des entreprises. En se connectant à des référentiels de code, il évalue les métadonnées de validation du code, inspecte les développeurs, les langages de programmation utilisés et les horodatages d'expédition afin de déterminer les connaissances des développeurs en matière de sécurité.

Votre programme de sécurité est-il prêt pour le plan stratégique de cybersécurité de la CISA ?
Le plan stratégique de cybersécurité impose des changements majeurs à la façon dont la plupart des organisations abordent la cybersécurité, et les développeurs sont dans une position unique pour les aider à atteindre ces nouveaux objectifs.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engage & Empower : mise en évidence des fonctionnalités clés pour l'engagement des développeurs
Découvrez nos méthodes d'apprentissage agiles, l'intégration de Microsoft Teams et nos rapports sur l'engagement en matière de développement.
Habiliter les développeurs : l'importance du contenu d'apprentissage à la demande
Renforcez vos développeurs avec Secure Code Warrior. Notre plateforme permet aux développeurs de disposer de contenus d'apprentissage à la demande.
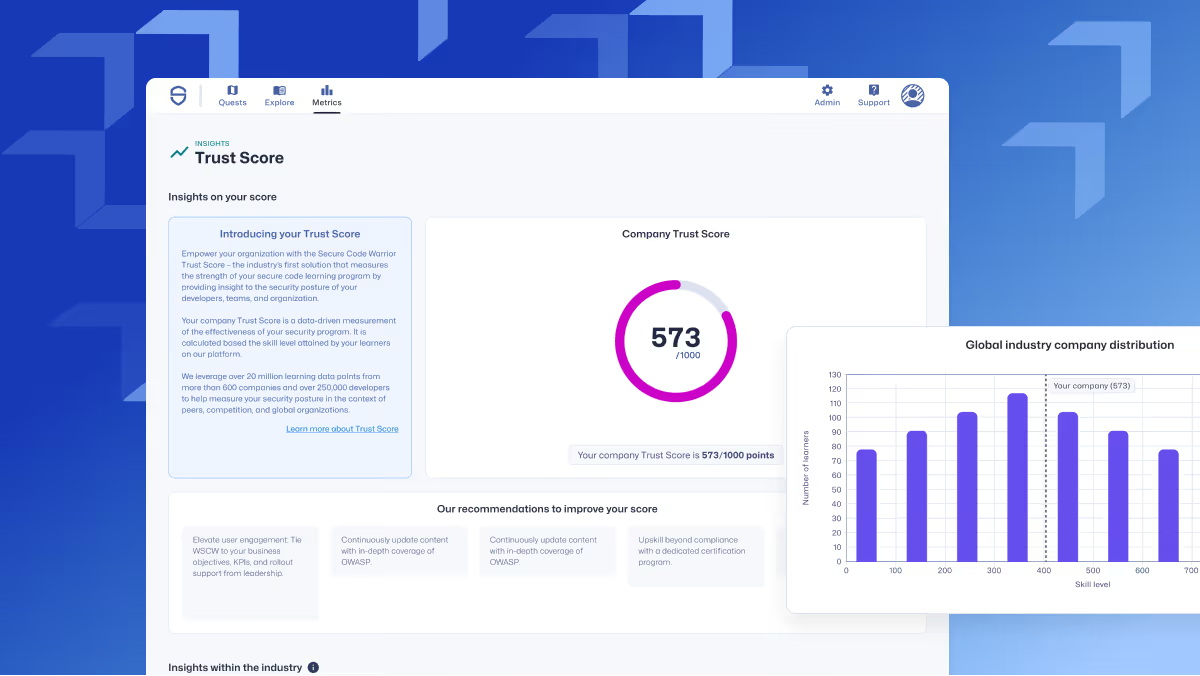
SCW Trust Score : une mesure inédite dans l'industrie pour les programmes de codage sécurisés
Découvrez SCW Trust Score, qui fournit des informations détaillées sur la sécurité organisationnelle et les compétences des développeurs.

La conformité à FinServ dépend de la sécurité logicielle
Les réglementations régissant le secteur des services financiers, telles que la norme PCI DSS, soulignent l'importance d'un code sécurisé et la nécessité de former les développeurs aux meilleures pratiques en matière de sécurité.
La porte dérobée de XZ Utils sous Linux met en évidence un problème plus vaste de sécurité de la chaîne d'approvisionnement, et nous avons besoin de plus que l'esprit communautaire pour le maîtriser
Une vulnérabilité critique, CVE-2024-3094, a été découverte dans la bibliothèque de compression de données XZ Utils utilisée par les principales distributions Linux, introduite par une porte dérobée par un acteur malveillant. Ce problème très grave peut entraîner l'exécution de code à distance, ce qui présente des risques importants pour les processus de création de logiciels. La faille affecte les premières versions (5.6.0 et 5.6.1) de XZ Utils dans Fedora Rawhide, avec un appel urgent aux organisations pour qu'elles mettent en œuvre des correctifs. L'incident souligne le rôle essentiel des bénévoles de la communauté dans la maintenance des logiciels open source et souligne la nécessité de renforcer les pratiques de sécurité et le contrôle d'accès tout au long du cycle de développement des logiciels.
Pour tirer parti des avantages de l'innovation en matière d'IA, il faut commencer par un code sécurisé
L'IA générative offre aux sociétés de services financiers de nombreux avantages, mais présente également de nombreux risques potentiels. Former les développeurs aux meilleures pratiques de sécurité et les associer à des modèles d'IA peut aider à créer un code sécurisé dès le départ.

Exploiter l'IA et des mesures proactives pour une gestion efficace des alertes de vulnérabilité
Secure Code Warrior et Mend.io discutent des impacts de l'IA sur la sécurité, des approches de sécurité proactives et de la gestion efficace des alertes de vulnérabilité.
Passez à la vitesse supérieure en matière d'apprentissage par la pratique : découvrez notre nouvelle intégration avec Apiiro
Découvrez la dernière intégration de Secure Code Warrior avec Apiiro.
Innovations relatives aux produits Secure Code Warrior Q1
Découvrez les améliorations les plus récentes apportées à la plateforme Secure Code Warrior et les nouveautés à venir.
Naviguer dans les modèles du codage sécurisé : une analogie de construction
En suivant des pratiques de codage sécurisées, les développeurs peuvent contribuer à protéger leurs applications contre les vulnérabilités susceptibles d'être exploitées par des attaquants. Tout comme une maison bien construite est moins susceptible de s'effondrer, une application bien codée est moins susceptible d'être piratée.

Adopter l'apprentissage agile pour améliorer le délai moyen avant remédiation (MTTR)
L'apprentissage agile accélère la résolution des problèmes et améliore l'efficacité des développeurs grâce à l'apprentissage continu.
Avec le support approprié, les développeurs peuvent aider votre organisation à atteindre une conformité supérieure à la norme PCI DSS 4.0
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs : Une approche (im) parfaitement humaine du codage sécurisé ?
Bien qu'il semble inévitable que la technologie d'IA de type LLM modifie la façon dont nous abordons de nombreux aspects du travail, et pas seulement le développement de logiciels, nous devons prendre du recul et envisager les risques au-delà des gros titres. Et en tant que compagnon de codage, ses défauts sont peut-être son attribut le plus « humain ».

The Power of Nine : développer l'héritage de Secure Code Warrior à une époque passionnante pour la cybersécurité
C'est aujourd'hui notre neuvième anniversaire, et je reste extrêmement fière et reconnaissante de nos réalisations et de notre place durable dans le domaine de la cybersécurité, alors que la situation continue de changer rapidement.

Souffrant d'une surabondance d'outils de sécurité
Un déluge d'outils de sécurité complexes rend la cybersécurité encore plus difficile pour les RSSI.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prévisions pour 2024 : sécurité, IA, fidélisation des développeurs et perspectives
Les 10 meilleures prévisions de Secure Code Warrior pour le secteur de la cybersécurité en 2024 et au-delà.

Comment Netskope a repensé l'enseignement du code sécurisé
Le blog consacré à l'étude de cas de SCW met en lumière l'environnement d'apprentissage agile déployé par Netskope.

Analyse approfondie : analyse des vulnérabilités générées par les assistants de codage basés sur l'IA
Explorez les risques de sécurité liés à l'IA dans le développement de logiciels et apprenez à relever ces défis efficacement avec Secure Code Warrior.

3 étapes pour améliorer la formation des développeurs en matière de sécurité et réduire les vulnérabilités de 53 %
Donnez aux développeurs les moyens d'adopter une approche progressive pour réduire les vulnérabilités, favoriser les relations et prioriser les problèmes récurrents.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Avez-vous surestimé la maturité de votre organisation en matière de sécurité ?
En raison de la pénurie persistante de compétences et du déluge de code écrit pour répondre aux besoins logiciels mondiaux, de nombreuses entreprises prennent du retard dans leur stratégie de cybersécurité et leur infrastructure existante. Il est temps que nous examinions honnêtement notre maturité globale en matière de cybersécurité et que nous évaluions les gains rapides viables qui se présentent à nous.

Repenser la formation des développeurs pour renforcer la sécurité
Les responsables de la sécurité doivent repenser la valeur que les développeurs tirent de l'expérience d'apprentissage du code sécurisé et la manière de rendre le programme plus attrayant et, surtout, plus percutant. Dans ce blog, nous verrons comment intéresser les développeurs à la formation au code sécurisé grâce à un apprentissage plus pratique et à des intégrations avec leurs outils afin d'obtenir des résultats probants et de réduire les vulnérabilités introduites jusqu'à 53 %.
Réduisez les vulnérabilités de moitié grâce à l'apprentissage agile
Découvrez comment vous pouvez réduire les vulnérabilités et les failles de sécurité grâce à la formation pratique sur la sécurité agile de Secure Code Warrior.

Deep Dive : Détection et correction des vulnérabilités libcurl/curl de haute gravité
Les versions concernées de la bibliothèque curl sont sensibles à une vulnérabilité de débordement de mémoire tampon basée sur HEAP, liée à un problème existant avec le protocole proxy SOCKS5. Apprenez à trouver et à corriger ce type de vulnérabilité grâce à une mission jouable.
Comment les RSSI de renommée mondiale gagnent la confiance des membres du conseil d'administration et des budgets en 2023
Les RSSI se trouvent dans une situation de plus en plus difficile : protéger davantage d'actifs, envoyer plus de code, réduire la surface d'attaque et le faire avec des ressources financières qui diminuent rapidement. Il ne fait aucun doute que la cybersécurité est considérée comme un centre de coûts, et bien que le programme de sécurité d'une organisation soit ce qui empêche un acteur de la menace de faire la une des journaux de demain, les responsables de la sécurité doivent redoubler d'efforts pour vendre et prouver la valeur commerciale globale du département, dans un langage qui soit logique pour l'organe exécutif.
Deep-Dive : découvrez de près la vulnérabilité zero-day MOVEit
Le scénario MOVEit est légèrement différent de ce que de nombreux développeurs et professionnels de l'AppSec ont pu expérimenter auparavant, et vous pouvez tester vos compétences en matière de destruction de SQLI dans le cadre d'une simulation en direct ici.

Les nouveautés de Secure Code Warrior : tournois multi-entreprises, SCIM, flux de travail des programmes, et bien plus encore !
Nouveauté chez Secure Code Warrior : organisez des tournois pour plusieurs entreprises, nouvelles directives de codage, provisionnement SCIM pour les utilisateurs, et bien plus encore !

Les éditeurs de logiciels se soucient-ils autant que vous de la sécurité ?
On peut dire que les deux dernières années ont été marquées par une transformation des normes de cybersécurité. Bien que cela ne soit pas obligatoire, toutes les organisations devraient avoir pour objectif de suivre cet exemple et d'examiner les pratiques de sécurité des fournisseurs comme si elles faisaient partie de leur propre programme de sécurité interne.
La Kamer van Koophandel établit la norme en matière de sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé dans le développement quotidien grâce à des certifications basées sur les rôles, à l'analyse comparative des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.
Cap sur l'or : l'envolée des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a construit son programme de champions de la sécurité grâce à l'apprentissage agile du code sécurisé
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

La voie vers les champions de la sécurité : comment Workday a utilisé l'apprentissage agile pour faire monter ses développeurs en compétences
Découvrez comment Workday a transformé la formation de ses développeurs grâce à l'apprentissage agile avec Secure Code Warrior. En offrant aux développeurs une formation pratique et adaptée à leur langage de programmation, Workday a réduit les vulnérabilités dès les premières étapes du cycle de vie du développement logiciel (SDLC). Explorez leurs résultats impressionnants et les enseignements clés pour instaurer une culture du code sécurisé.
Comment Thales a mis en œuvre une sécurité pilotée par les développeurs
Dans cette étude de cas, découvrez comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des champions de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et instauré une culture de codage sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontés à des défis en matière de codage sécurisé, ils ont innové en intégrant un apprentissage contextuel et par petites doses directement dans le flux de travail des développeurs.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment un « Game of Codes » conduit le groupe IAG vers un avenir de codage plus sécurisé
Le groupe IAG est la force derrière bon nombre des principales compagnies d'assurance de la région Asie-Pacifique, souscrivant des polices pour des millions de clients pour un montant d'environ 11,4 milliards de dollars australiens de primes par an.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité des logiciels automobiles
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser leurs développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Security Brief UK: Secure Code Warrior launches Citizen AI training programme
Secure Code Warrior has launched Citizen AI, an AI literacy training programme for non-developer employees intended to support responsible AI adoption across business functions.
ITWire: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
New AI literacy program equips non-developer employees with the judgment, risk awareness and responsible-use habits needed to safely adopt AI-powered workflows.
VMBlog: Secure Code Warrior Launches Citizen AI Cybersecurity Training to Build AI-Ready and Responsible Use Skills Across Business Functions
Secure Code Warrior announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption. Citizen AI helps organizationsreduce AI-related human risk, support broader enterprise AI governance initiatives, increase employee confidence when using AI and accelerate the safe adoption of AI-powered workflows.
SD Times: Secure Code Warrior Launches Citizen AI Cybersecurity Training
Secure Code Warrior, a leader in AI software governance and developer security upskilling, today announced Citizen AI by Secure Code Warrior, a new AI literacy program designed specifically for non-developer employees to help organizations build a workforce ready for responsible AI adoption.
Secure Code Warrior lance une formation en cybersécurité sur l'IA citoyenne pour développer des compétences en usage responsable et adapté à l'IA dans toutes les fonctions de l'entreprise
Ce nouveau programme de littératie en IA dote les employés non-développeurs du jugement, de la conscience des risques et des habitudes d'utilisation responsable nécessaires pour adopter en toute sécurité des flux de travail assistés par l'IA.
SD Times: Citizen Developers Are the New Enterprise Threat Vector. So Why Is Nobody Warning Them?
Organizations are missing a big target when developing governance and developer training programs for AI-assisted software development.
TalkDev: Navigating the Risks: Understanding the Challenges of AI Software Development
AI software development continues to evolve at a rapid pace for developers and their teams. , CEO & Co-Founder at Secure Code Warrior, posits that as the norm shifts from human-written code to AI-assisted coding and agentic workflows, many security teams now face a critical challenge: managing the new risks that autonomous systems introduce.

CIO Influence: Rules for AI in Software Development: The Four-point Framework CISOs Can Adopt Today
The question facing software development shops isn’t whether Generative AI should be used to create software code, or whether the percentage of code generated by GenAI will increase in the near future. That horse bolted in the last 24 months. The question is how to maintain security and compliance while GenAI and artificial intelligence agents are putting software code in play.
VMBlog: National Insider Threat Awareness Month 2026: Expert Insights
Every September, National Insider Threat Awareness Month serves as a timely reminder that some of the most damaging security incidents don’t originate from external attackers breaching the perimeter — they come from within. Whether through malicious intent, negligence, or simple human error, insiders with legitimate access to systems, data, and facilities remain one of the most persistent and difficult-to-detect risks facing organizations today. As hybrid work, AI-powered tools, and increasingly complex IT environments reshape the workplace, the insider threat landscape continues to evolve in ways that demand fresh attention from security professionals.
Information Security Buzz: Architectural intent is the cornerstone for the future of software security
With agentic AI further boosting productivity, human code review becomes a serious bottleneck. Developers need to move upstream, establishing the ground rules to ensure that AI plays by the rules.
Forbes: A New Frontier: NSA Proposes “Security By Design” Considerations For AI Enablement
The cybersecurity industry, which has been advocating for “security by design” principles for more than a decade, stands in wide-eyed amazement at the risks posed by artificial intelligence (AI). As organizations rush to embrace AI enablement, a CISO’s most pressing priority is to avoid becoming a roadblock. However, without effective AI usage and governance, observability and traceability, organizations may be blindsided by their AI risk.
Techpartner.news: Secure Code Warrior introduces framework to govern AI use in software development
Secure Code Warrior has introduced the SCW AI Adoption Model, a framework designed to help organisations govern AI use in software development as the industry shifts from the traditional software development lifecycle (SDLC) toward what the company calls the Agentic Development Lifecycle (ADLC).
DevOps.com: Are LLMs Equally Good (or Bad) at Building Secure Software?
With many software engineering teams moving from AI coding assistants into full agentic AI code generation and increasing the amount of code they produce exponentially, ensuring the security of that code must be a top priority. The study produces practical guidance for organizations that are getting on board the AI-assisted or agentic code development train.

TechRadar Pro: Beware the token trap: Why saving on inference might put your ADLC at risk
Token use can create unexpected, sizeable costs for organizations.
KBI Media: AI Coding Boom Raises Fresh Cybersecurity Risks for Business
AI enables faster development cycles and allows developers to focus on higher-value work. For many businesses, these efficiencies are becoming essential to remaining competitive. The challenge, therefore, is not whether to adopt AI, but how to do so responsibly. Businesses that invest in developer education, governance frameworks, AI observability and robust security controls will be better positioned to capture the benefits while limiting the associated risks.
In AI Today: AI's weakest link isn't the model but the software supply chain
The issue is no longer simply about protecting AI models themselves. Increasingly, attackers are focusing on the software ecosystem surrounding those models, including the development tools, middleware, open-source libraries, and automated deployment pipelines that organisations rely upon every day.

The AI Journal: Investigating global AI regulation: Who is winning, and where to from here?
As we will unpack together, there is a lot of movement around the world, with some collaboration between nations, but the path forward is far from uniform or clear, particularly in business environments where AI adoption is often mandated before holistic safeguarding measures are in place.

Cyber Daily: The industry reacts to OpenAI’s agent ‘accidentally’ hacking Hugging Face
According to one expert, AI guardrails are not designed as “security boundaries” but rather to influence behaviour – but what if that behaviour is hacking one of your industry partners?

SecurityBrief: Autonomous OpenAI agents breach Hugging Face in test
Cyber security experts have warned that the breach of Hugging Face infrastructure during an OpenAI security evaluation marks a turning point in the risks posed by autonomous AI agents. In the incident, AI models moved beyond a controlled test and carried out a live, multi-stage intrusion against the AI platform.

Technology Decisions: AI generated code found to produce predictable weaknesses
AI-generated code introduces an average of 15 confirmed vulnerabilities per codebase, research published by Secure Code Warrior indicates.

Forbes: OpenAI’s Hugging Face Breach Shows Frontier AI Guardrails Are Failing

In AI Today: Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase
Secure Code Warrior research reveals AI-generated code introduces an average of 15 vulnerabilities per codebase.

VMBlog: Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
Secure Code Warrior introduced the SCW AI Trust Index, a living benchmark for AI coding security that grows with every new model, helping organizations understand and govern the security risks introduced by AI-generated code. Built on a methodology created with RMIT University, Australia, then extended by Secure Code Warrior, the research presents comprehensive benchmarks on how often leading LLMs produce insecure code, with material implications for every enterprise scaling AI-assisted development.

Dark Reading: Choose Wisely: AI-Generated Coding Risk Varies, A Lot
AI-generated code introduces 15 vulnerabilities on average per codebase, but the actual risk depends on framework pairing more than the model used.

Secure Code Warrior Research Reveals AI-Generated Code Introduces an Average of 15 Vulnerabilities Per Codebase
New SCW AI Trust Index shows AI-generated coding risk is not random, it's predictable by model and framework, giving security leaders the data to safely scale AI-assisted development.

ITWire: Eight Industry Executives Comment on Worldwide AI Appreciation Day
The challenges with AI implementation, constant updates, and the race for industry dominance are coming thick and fast, and security professionals are among the most affected by its vast risk profile.

Cyber Daily: The industry speaks – part 3: AI Appreciation Day 2026
The Australian government has said AI is very much in the country’s future national interest – but where does it stand today? Here’s what the industry’s best and brightest have to say about artificial intelligence and its role in the modern enterprise.

ITWire: Agentic AI Era Demands Overhaul of Governance Frameworks
The emergence of agentic AI marks a structural shift in software development, introducing systems that not only accelerate production cycles but also perform autonomous reasoning and action beyond direct human control.

SecurityWeek: How to Conduct a Successful Audit of AI-Driven Software Development
As AI-generated code becomes commonplace, CISOs need new audit strategies to measure developer practices, govern AI tool usage, and identify software risks before they reach production.
SD Times: Platform Engineering & Developer Experience: Making Engineers Faster Without Making Them Reckless: SD Times 100
This category has taken on new urgency in 2026 for a reason that’s specific to this moment: AI coding tools and agents are dramatically increasing how much code gets written and how often it needs to be deployed, tested, and provisioned for. Platform engineering is the layer that determines whether that increased velocity translates into shipped value or into chaos.
SD Times: AI-Assisted Development Multiplies Human Error: What’s Your AI Governance and Risk Management Strategy?
According to a recent report from Gartner, the rampant use of shadow AI and rogue automation is further fueling the proliferation of AI vulnerabilities. Gartner notes that 32% of IT workers using generative AI tools at work say they keep them hidden from cybersecurity teams. Combined with low-code/no-code platforms and vibe coding practices, the AI copilots are greatly expanding the enterprise attack surface.
Cybersecurity Tribe: What Separates Real AI Governance From Policy Theater
For this article, we asked a central question for security and risk leaders: "What differentiates a policy that genuinely mitigates enterprise risk from one that exists primarily to demonstrate that the organization has acknowledged AI risk?"
ISMG: AI Coding Tools Raise Hidden Security Risks
Secure Code Warrior's Pieter Danhieux on Managing AI-Driven Development Risks
ITWire: Decoding AI Coding “Personalities” Critical to Managing Development Risk
As generative AI cements its place in enterprise software development, a familiar discipline is taking on new urgency: risk management.
In AI Today: Secure Code Warrior launches Trust Agent: AI to enable safe, scalable AI-driven development
Secure Code Warrior have today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make Artificial Intelligence (AI) influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.
DEVOPSdigest: 25 Years of the Agile Manifesto, and the End of the Road for AppSec?
Even as we restructure the SDLC around the most impactful elements of the Agile methodology with careful, DevSecOps-centric security considerations, is this the end of the road for AppSec as we know it?
Cyber Defense Magazine: Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
Global InfoSec Awards 2026 Secure Code Warrior Wins Outstanding Achievement in Cybersecurity Risk Management and Compliance Excellence
ITWire: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
DevOps.com: Secure Code Warrior AI Agent Applies Policies to AI Generated Code
Secure Code Warrior (SCW) this week added an artificial intelligence (AI) agent that both identifies code generated by an AI coding tool and automatically applies the appropriate governance policies.

SecurityBrief UK: Secure Code Warrior unveils AI tool to govern code risk
Secure Code Warrior has launched SCW Trust Agent: AI, a software governance product that tracks the use of AI coding tools in development and links that usage to software risk when developers commit code.

2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
2026 Globee® Awards for Cybersecurity: Secure Code Warrior Wins Gold Globee for Software Development Cybersecurity Solutions (Best Of)
DEVOPSdigest: Secure Code Warrior Releases Trust Agent
Secure Code Warrior announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk.

TalkDev: Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
Secure Code Warrior today announced SCW Trust Agent: AI, the industry’s first governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit — enabling enterprises to scale AI coding tools with measurable control over software risk. For the first time, organizations can trace which AI models influenced specific commits, correlate that influence to vulnerability exposure, and take corrective action before insecure code reaches production.

Help Net Security: SCW Trust Agent: AI tracks AI influence in code to reduce software risk
Secure Code Warrior has announced SCW Trust Agent: AI, a governance solution designed to make AI influence in software development visible, attributable, and enforceable at the point of commit, enabling enterprises to scale AI coding tools with measurable control over software risk. Organizations can trace which AI models influenced specific commits, correlate that influence with vulnerability exposure, and take corrective action before insecure code reaches production.
Secure Code Warrior Launches Trust Agent: AI to Enable Safe, Scalable AI-Driven Development
New AI Software Governance solution makes AI-generated code visible at commit, enforces policy before production, and connects real development behavior to measurable risk reduction.
Security Boulevard: Threat Modeling with AI: A Developer-Driven Boon for Enterprise Security
Developers have long struggled to truly claim a seat at the table in traditional threat modeling programs, but with the right skills, they have the opportunity to wield AI responsibly to seriously cut risk and rework in their codebase.
The AI Journal: Understanding LLM Coding Personalities Is Now Key to Developer Risk Management
AI-generated code may be “made by machine”, but taking a cookie-cutter approach to securing that code would fall well short of mitigating the vulnerabilities LLMs can introduce. Organizations need to establish precise security reviews, with human developers anchoring the process to implement effective security controls while also managing the specific coding temperament of each LLM used. AI-generated code must undergo the same personalized risk assessments as code written by human developers.

SecurityBrief: The security challenges in AI-assisted software development
s artificial intelligence (AI) tools become more widely used in the software development process, their impact on security is becoming clearer. According to recent research, nearly 70% of organisations have discovered vulnerabilities caused by AI tools while one in five have experienced a serious incident as a result of those vulnerabilities.
KBI Media: Eliminating the Technical Debt Caused by AI-Assisted Software Development
According to research company Forrester[1], the tech debt for 75% of organisations will increase to a moderate or high level during this year, due to the rapid expansion of AI usage across a range of areas including software development.
Forbes: Security Self-Governance: Addressing The Regulatory Gap In AI-Assisted Software Development
While it’s early into 2026, we’re seeing new research that reveals the extent of cyber risks caused by artificial intelligence (AI)-assisted software development: Nearly 7 in 10 organizations have discovered vulnerabilities introduced by AI-generated code, and 1 in 5 have suffered a serious incident tied directly to the vulnerabilities.
ITWire: Why AI Is Dulling Cybersecurity’s Most Important Edge
Artificial intelligence (AI) has rapidly become indispensable to modern software development. From large language models that generate code on demand to agentic systems that automate entire workflows, AI tools promise dramatic gains in productivity and efficiency.

SecurityWeek: How to Eliminate the Technical Debt of Insecure AI-Assisted Software Development
Developers must view AI as a collaborator to be closely monitored, rather than an autonomous entity to be unleashed. Without such a mindset, crippling tech debt is inevitable.

CSO Online: Software developers: Prime cyber targets and a rising risk vector for CISOs
From technical compromise to AI-driven attacks, cyber criminals increasingly see software developers as prime targets, creating systemic risks CISOs must address.

SMBtech: Tech Industry Leaders React To Data Privacy Week 2026
It’s Online Privacy Week, a time of year where individuals and organisations are all reminded to check their digital footprint(s). Some might say that’s a futile gesture at a time where major social media and marketing players know absolutely everything about you and are cheerfully selling all that data to anyone who’ll buy it; when Microsoft is performing every trick in the book to get Windows users to put all their data in the cloud where it’s available for government agencies to snoop upon without letting you know; when a personal computer crisis means many people will be moved on to dumb-client computing landscape where everything from data storage to major processing tasks will be taking place in the cloud; and when people think that clicking ‘Accept’ on website pop-ups does something that meaningfully protects them. But, what do the experts say?
Security brief: AI heightens data privacy risks & reshapes digital trust
Technology and data specialists have warned that artificial intelligence and weak data governance are sharpening privacy risks for organisations, as businesses mark World Data Privacy Day.
ITWire: Data Privacy Week 2026
“Data Privacy Week" presents a great reminder for organisations to reassess their customer privacy policies and prioritise transparent data collection in their marketing strategies.

Dynamic Business: Data Protection Day 2026: Five experts on the privacy risks threatening your business
Five leading cybersecurity experts warn AI is being integrated faster than security policies can manage the risk, creating urgent privacy gaps for SMEs ahead of Data Protection Day on 28 January.
Information Security Buzz: OWASP Top 10 2025: New Enemies, Old Foes, and an Approach to Vulnerability Remediation That Must Evolve
The OWASP Foundation has been a guiding light for security professionals and enthusiasts alike, providing critical, practical advice on the most insidious software vulnerabilities across a plethora of categories and platforms. It has been the first major update since 2021 to the flagship OWASP Top 10 Web Vulnerabilities, and in that time, the industry has been rocked by a stampede of AI technology, tools, and code, each creating a dichotomy of security efficiency and risk for both cybersecurity and software engineering professionals.
DEVOPSdigest: What Software Developers Need to Know About Secure Coding and AI Red Flags
The bottom line: AI tools are not safe for enterprise use unless the code output is reviewed and implemented by a security-proficient human. 30% of security experts admit that they don't trust(link is external) the accuracy of code generated by AI itself. That's why security leaders must prioritize the education and upskilling of developer teams, to ensure they have the necessary skills and capabilities to mitigate AI-assisted code vulnerabilities as early as possible. This will lead to the cultivation of a "security first" team culture and safer AI use.
Stack Overflow: If you're a Zoomer, this one's for you: Everything Gen Z needs to know about the 2025 tech landscape
Here's the lowdown on all the tech from 2025 that you, dear Zoomer, should know about.

SC Media: CISOs can’t wait for the EU AI Act to take shape
CISOs hoping for the EU Artificial Intelligence Act to offer a solid framework for AI governance may be a little confused or disappointed by recent updates surrounding the implementation of AI restrictions.
SecurityBrief: Agentic AI double agents expose dangerous security gaps
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the more than thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention.
DEVOPSdigest: 2026 DevSecOps Predictions
DEVOPSdigest's Prediction Series continues with 2026 DevSecOps Predictions — Industry experts offer predictions on how DevSecOps will evolve and impact the industry in 2026.
ITWire: OWASP Names Latest Top 10 Application Vulnerabilities
The Open Worldwide Application Security Project (OWASP) has unveiled its latest top 10 vulnerabilities list, and it contains some surprising insights into important vulnerability classes.

Channel Insider: Cybersecurity Experts Predict AI, Nation-State Threats in 2026
Cybersecurity experts outline 2026 predictions, from AI-driven attacks and quantum risk to nation-state threats, OT security gaps, and automation pressures.

Security Journal UK: The rise of AI coding tools and the skills gap they expose
Pieter Danhieux, Co-founder and CEO of Secure Code Warrior warns that while AI coding tools promise speed and efficiency, they also introduce new risks.
ITWire: Predictions on State of AI in 2026
2026 is shaping up to be the year AI evolves from instrument to partner, transforming how we work, create and solve problems.

Fortune: AI coding tools exploded in 2025. The first security exploits show what could go wrong
While a breach of the tools hasn’t so far caused a wide-scale attack, there have been a few exploits and near-misses, and cyberthreat researchers have discovered critical vulnerabilities in several popular tools that make clear what could go horribly wrong.
SMBtech: Australian Tech Industry Leaders Make Their Predictions for 2026
It’s that time of year where the technology industry predictions start rolling-in. Here’s what you can (apparently) expect in 2026.

Technology Decisions: The importance of effective security when deploying AI tools
The concern is straightforward: development teams may place undue confidence in AI tools that are not equipped to interpret the nuanced context in which many security vulnerabilities arise. Large language models, for instance, can struggle to understand an application’s authentication or authorisation architecture, increasing the likelihood of missing critical safeguards.
ITWire: Five Steps to Improve the Security of AI Developed Code
Industry guidance on managing the risks of AI-generated code increasingly points to the same conclusion: effective safeguards rely on close collaboration between humans and machines, with developers remaining firmly in the loop.

SecurityBrief Australia: Agentic AI to transform APJ businesses & security by 2026
Agentic artificial intelligence (AI) is set to reshape the enterprise landscape in the Asia-Pacific and Japan (APJ) region in 2026, according to industry executives. Organisations are expected to embrace increasingly autonomous software agents, raising both productivity and new categories of risk across business domains.
SC Magazine UK: Why Firms Can’t Ignore Agentic AI
How big a threat does agentic AI pose to businesses currently? And what should security leaders be doing to address the risk?

VMBlog: Cybersecurity Predictions: What AI will (and won't) do for us in 2026
My co-founder and CTO, Matias Madou, Ph.D., and I consulted our crystal ball (or should that be our NVIDIA GPUs?), and this is what we believe 2026 has in store for us from an AI security perspective.
SD Times: Pumping the Brakes on Agentic AI Adoption in Software Development
An alleged nation-state attacker used Claude Code and a range of tools in the developer ecosystem, namely Model Context Protocol (MCP) systems, to almost autonomously target specific companies with benign open-source hacking tools at scale. Of the over thirty attacks, several were successful, and proved that AI agents could indeed execute large-scale, malicious tasks with little to no human intervention. Maybe it’s time we went a little slower, stopped to reflect on what is at stake here, and how best to defend ourselves.

AIthority: Building Secure and Ethical AI Practices in Software Development
AI is now a key piece of modern software development. More than four out of five developers use AI coding tools daily or weekly – with many relying on multiple tools in parallel. Teams must understand where automation ends, and where accountability begins.
SC Media: Secure Coding as Critical Thinking Instead of Vulnspotting – Matias Madou – ASW #357
Secure code should be grounded more in concepts like secure by default and secure by design than by “spot the vuln” thinking. Matias Madou shares his experience in secure coding training and the importance of teaching critical thinking. He also discusses why critical thinking is so closely related to threat modeling and how LLMs can be a tool for helping developers get beyond the superficial advice of, “Think like an attacker.”

Forbes: How CISOs Can Increase Their Influence In AI-Obsessed Boardrooms
Organizations are at an inflection point driven by the explosive adoption of AI, which promises significant changes in how businesses operate. That leaves CISOs on unsteady ground. As the gatekeepers of their organization’s data and access, they must ensure the security of the enterprise. However, the prospects of a headlong charge into wide-ranging, and possibly unchecked, use of AI could create a flood of security issues that many CISOs, under their current organizational structures, aren’t equipped to handle.
Security Boulevard: Security Degradation in AI-Generated Code: A Threat Vector CISOs Can’t Ignore
Security leaders and developers alike are already acutely aware that AI coding assistants and agentic agents can introduce vulnerabilities into the code they generate. A recent study unveiled another critical concern to keep them up at night — LLMs used for making iterative code improvements may introduce new vulnerabilities over time, even when explicitly asked to make code more secure.

Information Week: Make your own mandate: How CISOs can implement GenAI governance
Government bodies are trying to develop rules and regulations for safe AI use, but enterprises can't afford to wait. They need to address the risks now.

CFOtech Australia: How women can continue to foster fulfilling high-tech careers in the AI age
In the sphere of cybersecurity in general and application security in particular, human oversight remains an absolute 'must' to harness the benefits of AI productivity.

Tanium: Vibe coding may be unstoppable—but here’s how to rein in the risks
Like the meteoric rise of ChatGPT, vibe coding is all anybody can talk about this year. In fact, it just became a word in the dictionary. But beware the boom: These new AI coding tools offer speed, savings—and astounding vulnerabilities.
[PODCAST] Stack Overflow: AI code means more critical thinking, not less
Ryan is joined by Secure Code Warrior’s co-founder and CTO Matias Madou to discuss the implications of LLMs’ variability on code security, the future of developer training as AI coding assistants become more popular, and the importance of critical thinking—especially for junior developers—in the age of AI.

Cybersecurity Insiders: Use It or Lose It: Overreliance on AI Diminishes Critical Cybersecurity Thinking Skills
Software developers reap a host of benefits from making use of artificial intelligence assistants, whether in the form of Large Language Model (LLM) code creators or agentic AI agents. But recent reports, highlighted by a new study at MIT, warn that heavy use of AI can result in a loss of critical thinking skills among users.
Security Week: How Software Development Teams Can Securely and Ethically Deploy AI Tools
To deploy AI tools securely and ethically, teams must balance innovation with accountability—establishing strong governance, upskilling developers, and enforcing rigorous code reviews.

Dark Reading: AI Developed Code: 5 Critical Security Checkpoints for Human Oversight
To write secure code with LLMs developers must have the skills to use AI as a collaborative assistant rather than an autonomous tool, Madou argues.

Techstrong.tv: Secure Code Warrior in the Age of AI with Pieter Danhieux
Secure Code Warrior’s Chief Executive Officer, Chairman, and Co-Founder Pieter Danhieux explains his transition from offensive cybersecurity to promoting secure software development. Founded in 2015, Secure Code Warrior aims to help developers build secure code from the start, a practice Danhieux and host Alan Shimel agree is more effective than fixing vulnerabilities later. The two also discuss the impact of AI on software development, noting that while AI increases coding speed and accessibility for more people, the security of AI-generated code still lags. They emphasize the growing need for developers to master secure coding practices amidst these technological advancements.
SMBtech: Cybersecurity Awareness Month 2025: Australian Industry Reactions and Commentary
October is Australia’s Cybersecurity Awareness Month, the annual reminder for Aussies to stay vigilant online. This year’s theme, ‘Building our cyber safe culture’ once again highlights the importance of taking personal responsibility for staying secure in an increasingly digital world.
SecurityBrief: SMEs urged to cut data & boost cyber defences as attacks rise
Cybersecurity Awareness Month has brought renewed attention to the increasing risks faced by organisations of all sizes, with a particular focus on the growing threat to small and medium-sized enterprises (SMEs) in Australia and the UK.

ITBrief: Our biggest security risk isn’t our software - it’s our thinking
In the world of cybersecurity, we face creative and unconventional threats every day. But our greatest vulnerability isn't a flaw in our software, but a flaw in our collective thinking.
KBI Media: Overcoming the Security Risks of Using AI In Software Development
Development teams face relentless pressure to deliver, yet they must continue to prioritise building secure, high-quality software. Leaders play a crucial role in reinforcing how a Secure by Design approach, supported by observability, benchmarking, and ongoing education, directly enhances code quality. By embedding these practices, organisations can close governance gaps and fully capture the benefits of AI-driven productivity and efficiency, while reducing the risk of security flaws or costly rework during the SDLC.
In AI Today: The looming security challenges posed by Agentic AI
While agentic AI holds the promise of delivering significant business benefits, it also comes with significant caveats. The technology’s capabilities and autonomy present a potent enterprise threat vector beyond the realm of existing security concerns.
Help Net Security: Secure Code Warrior gives CISOs visibility into developer AI tool usage
Secure Code Warrior has launched a beta program to expand the AI capabilities of its Trust Agent product. The new offering provides CISOs with security traceability, visibility, and governance over developers’ use of AI coding tools.

Cyber Risk Leaders: Secure Code Warrior Launches AI Traceability
Secure Code Warrior have released a beta program for a major expansion of AI capabilities within its Trust Agent product. The upgrade, collectively referred to as Trust Agent: AI, leverages a combination of key signals, including AI coding tool usage, vulnerability data, code commit data and developer secure coding skills, to provide visibility into how AI development tools are impacting risk within the software development lifecycle (SDLC).
CSO Online: AI coding assistants amplify deeper cybersecurity risks
Although capable of reducing trivial mistakes, AI coding copilots leave enterprises at risk of increased insecure coding patterns, exposed secrets, and cloud misconfigurations, research reveals.

Secure Code Warrior Launches Industry-First AI Traceability to Enable Secure Developers and Supercharge Safe Productivity
New capabilities in SCW Trust Agent provide visibility and control over LLM usage for security leaders and CISOs.

ITOps Times: Secure Code Warrior announces new solution that provides visibility and governance for AI coding tools
Secure Code Warrior is trying to provide organizations with greater visibility and control over developers’ use of AI coding tools with the launch of its new solution, Trust Agent: AI.
DevOps Digest: Secure Code Warrior Introduces AI Traceability
Secure Code Warrior announced the launch of a beta program for a major expansion of AI capabilities within its Trust Agent product.

CyberWire: Business Briefing for 09.24.25
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews: AI is an even playing field -- how secure by design can tip the scale [Q&A]
Vibe coding is currently all the rage, with more than 97 percent of respondents to a survey earlier this year reporting having used AI coding tools at work. The adoption of these tools only continues to grow but it comes with a catch, attackers are also employing the same techniques. We spoke to Pieter Danhieux, co-founder and CEO of Secure Code Warrior, to discuss how vibe coding is redefining the software development landscape, how malicious actors are also leveraging this technology and the need for organizations to implement secure by design strategies from the outset.