



Einblicke von Experten, die sichere Entwicklung gestalten
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.


Damit Entwickler das Biest der Cyberkriminalität bezwingen können, ist die Schulung eine Quest in zwei Teilen
Das Kräfteverhältnis zwischen Helden und Schurken in der Cybersicherheit ist notorisch unausgewogen. Sensible Daten sind das neue Gold, und Angreifer passen sich schnell an, um Abwehrmechanismen zu umgehen und Sicherheitslücken jeder Größe für ihre Zwecke auszunutzen.
Was ist statische Analyse?
Erfahren Sie mehr über statische Codeanalyse und wie sie Ihnen dabei hilft, besseren Code zu schreiben – inklusive 5 Beispielen für IDE-basierte Ansätze und Plugins.

Sechs Jahre Secure Code Warrior: Sind wir jetzt erwachsen?
Es ist wieder diese besondere Zeit im Jahr, in der ich auf unsere letzte Reise um die Sonne zurückblicke und darauf, was wir in den vergangenen 365 Tagen getan haben, um uns für ein neues Jahr voller Wachstum, neuer Erkenntnisse und unvermeidlicher Unvorhersehbarkeiten aufzustellen.
How to catch and fix a Guice dependency injection issue using Sensei
An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

Cybersicherheitsprognosen 2021: Der intergalaktische Kampf beginnt
Wir gehen davon aus, dass 2021 das Jahr ist, in dem wir ein neuartiges Weltraumrennen in den Mainstream aufnehmen: den Schutz unserer Galaxie vor Cyberbedrohungen.

Coders Conquer Security OWASP Top 10 API-Serie – Unsachgemäßes Asset-Management
Bei dieser Schwachstelle handelt es sich eher um ein menschliches oder organisatorisches Problem, da ältere APIs oft noch lange nach dem Zeitpunkt im Einsatz bleiben, an dem sie längst durch neuere, sicherere Versionen hätten ersetzt werden müssen.
Anpassung der Methoden- und Klassensichtbarkeit für JUnit 5
Erfahren Sie, wie Sensei Sie bei der Migration unterstützt, indem das Tool veraltete Muster erkennt und Ihnen direkt die passenden Lösungen für die Zukunft vorschlägt.

Mein Pentester, mein Feind? Entwickler verraten, was sie wirklich über Pentesting und Ergebnisse statischer Analysen denken
Penetrationstests und Tools zur statischen Code-Analyse (besser bekannt als SAST) sind nur ein Teil des Gesamtprozesses zur Minderung von Sicherheitsrisiken. Sie arbeiten weitgehend unabhängig von unserer Arbeit – es sei denn natürlich, der Code landet für Hotfixes wieder bei uns!
Automatically Adding a Private Constructor with Sensei
Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

Die Zukunft der Arbeit ist flexibel, und das ist ein großer Gewinn für die Cybersicherheit.
Egal, ob das Unbehagen durch die Unsicherheit einer neuen Arbeitsweise, ein wenig Misstrauen oder schlichte Skepsis gegenüber Remote Work entsteht: Unternehmen, die sich dagegen sträuben, haben meiner Erfahrung nach das Nachsehen, wenn es darum geht, Top-Talente zu gewinnen, global präsent zu bleiben und – ganz offen gesagt – mit der Zeit zu gehen.
Improving A Personal Programming Process Using Sensei
Learn how to use code reviews on pull requests to help enforce coding styles. And shorten the feedback cycle when pair programming with a more experienced programmer.
Migrating to a Logger with Sensei
A quick example of creating a recipe to migrate from System.out.println to using a Java Logger.
Coders Conquer Security OWASP Top 10 API-Serie – Unzureichendes Logging und Monitoring
Die Schwachstelle durch unzureichende Protokollierung und Überwachung entsteht meist infolge eines mangelhaften Cybersicherheitskonzepts, bei dem fehlgeschlagene Authentifizierungsversuche, Zugriffsverweigerungen und Eingabevalidierungsfehler nicht ausreichend erfasst werden.

Cookbooks innerhalb eines Teams teilen
Erfahren Sie, wie Sie Sensei-Cookbooks teilen und Ihrem gesamten Team helfen können, die Codequalität und Produktivität zu steigern.

Einführung von Missions: Die nächste Phase der entwicklerzentrierten Sicherheitsschulung
Wir freuen uns, eine brandneue Funktionserweiterung auf der Secure Code Warrior-Plattform ankündigen zu dürfen: Missions. Diese völlig neue Kategorie von Herausforderungen ist der nächste Schritt in der entwicklerorientierten Sicherheitsschulung und führt die Nutzer von der reinen Wissensabfrage hin zur praktischen Anwendung in einer realistischen Simulationsumgebung.
Coders Conquer Security OWASP Top 10 API-Serie – Deaktivierte Sicherheitsfunktionen/Aktivierte Debug-Modi/Unzureichende Berechtigungen
Das ist zwar bei APIs etwas häufiger der Fall, aber Angreifer versuchen generell überall im Netzwerk, ungepatchte Schwachstellen sowie ungeschützte Dateien oder Verzeichnisse aufzuspüren. Wenn sie dabei auf eine API stoßen, bei der das Debugging aktiviert oder Sicherheitsfunktionen deaktiviert sind, macht das ihre bösartige Arbeit nur noch ein Stück einfacher.
Dokumentationslinks mit Sensei verwenden
Erfahren Sie, wie Sensei Sie beim Onboarding von Entwicklern und bei der Einführung neuer Bibliotheken unterstützen kann.

Sensei Product Update - September 2020
Learn all about the latest updates to Sensei.
Parameter zu Annotationen hinzufügen mittels Rewrite-Aktionen
Erfahren Sie, wie Sie Sensei verwenden, um problematische Codemuster abzugleichen und sie dann anhand von Beispielen für den Annotationsabgleich zu vereinbarten Implementierungen zu ändern.
Coders Conquer Security OWASP Top 10 API-Reihe – Mass Assignment
Die Sicherheitslücke bei Massenzuweisungen entstand, weil viele moderne Frameworks Entwickler dazu ermutigten, Funktionen zu verwenden, die Eingaben von Clients automatisch in Codevariablen und interne Objekte binden.

Wie die australische Regierung nationale Cybersicherheitsresilienz aufbauen und Bedrohungen standhalten kann
Dass die australische Regierung das Thema Cybersicherheit nun ernsthaft vorantreibt, zeigt, dass es auf nationaler Ebene als zentrales Risikofeld erkannt wurde – doch reicht ihre Strategie weit genug?
Was ist Sensei?
Das Sensei-Plugin bietet eine einfache Möglichkeit, spezifische Codemuster in Ihrem Quellcode zu finden und anschließend Rewrite-Regeln anzuwenden, um den entsprechenden Code anzupassen. Alles direkt in der IntelliJ-IDE und in Echtzeit.
Bauen Sie Fähigkeiten für sicheres Programmieren in jeder Phase des SSDLC auf
Secure Code Warrior hat eine GitHub Action entwickelt, die kontextbezogenes Lernen in das GitHub Code Scanning integriert. Entwickler können damit Drittanbieter-Tools wie die Snyk Container Action nutzen, um Schwachstellen zu finden und die Ergebnisse um CWE-spezifische, hochrelevante Lerninhalte zu ergänzen.
Coders Conquer Security OWASP Top 10 API-Serie – Fehlende Zugriffskontrolle auf Funktionsebene
Die Schwachstelle durch fehlende Zugriffskontrolle auf Funktionsebene ermöglicht es Benutzern, Funktionen auszuführen, die eigentlich eingeschränkt sein sollten, oder auf Ressourcen zuzugreifen, die geschützt sein müssten.

National Cybersecurity Awareness Month: Mehr als nur Phishing-Prävention
Jede Organisation kann den Cybersecurity Awareness Month nutzen, um ihr Sicherheitsbewusstsein aufzufrischen. Dieses Jahr veröffentlichen wir zudem eine neue, kostenlose App für die Coding-Community!
Coders Conquer Security OWASP Top 10 API-Serie – Fehlende Ressourcenbeschränkung und Ratenbegrenzung
Diese Sicherheitsanfälligkeit tritt auf, wenn zu viele Anfragen gleichzeitig eingehen und die API nicht über genügend Rechenressourcen verfügt, um diese Anfragen zu bearbeiten. Die API kann dann nicht mehr verfügbar sein oder nicht mehr auf neue Anfragen reagieren.

ClickShare-Schwachstellen sind vielleicht behoben, doch sie verdecken ein weitaus größeres Problem
Es ist nicht einfach, Sicherheitsupdates wieder in den Entwicklungsprozess zu verlagern, aber in der heutigen Welt, in der selbst scheinbar einfache Geräte wie Präsentationstools überraschend komplex sind und auch mit allem anderen vernetzt sind, notwendig.
Coders erobern Sicherheit: OWASP Top 10 API-Serie – Übermäßige Datenfreigabe
Die eigentliche Mechanik hinter dieser Sicherheitslücke ist ähnlich wie bei anderen, aber eine übermäßige Datenexposition wird in diesem Fall so definiert, dass rechtlich geschützte oder hochsensible Daten betroffen sind.
Coders Conquer Security OWASP Top 10 API-Serie – Fehlerhafte Authentifizierung
Die Authentifizierung fungiert oft als Zugangstor zu einer Anwendung und potenziell zum gesamten Netzwerk, weshalb sie ein attraktives Ziel für Angreifer darstellt. Ist ein Authentifizierungsprozess fehlerhaft oder anfällig, ist die Wahrscheinlichkeit hoch, dass Angreifer diese Schwachstelle entdecken und ausnutzen.

Experteninterview: Infrastructure as Code mit Oscar Quintas
Wir möchten heute einen unserer Experten ins Rampenlicht rücken: Oscar Quintas. Er ist Teil unseres Product-Content-Teams und arbeitet als Senior Security Researcher. Zudem ist er unser hauseigener Zauberer, wenn es um Infrastructure as Code (IaC) geht.
Coders Conquer Security OWASP Top 10 API-Serie – Broken Object Level Authorization
Im Allgemeinen sollten Autorisierungsprüfungen auf Objektebene für jede Funktion enthalten sein, die mithilfe einer Benutzereingabe auf eine Datenquelle zugreift. Andernfalls besteht ein großes Risiko.

Tod durch Doki: Eine neue Docker-Schwachstelle mit Biss (und was Sie dagegen tun können)
Cyberangriffe werden immer häufiger und Bedrohungen, die Linux-basierte Infrastrukturen betreffen, werden immer häufiger. Das Endziel ist die Gelegenheit, eine Beutekiste mit sensiblen Daten, die in der Cloud gespeichert sind, zu öffnen.

Ist Ihr Unternehmen wirklich bereit für DevSec? Machen Sie den Test.
Denken Sie im Hinblick auf Ihr Unternehmen über diese Fragen in Ihrem spezifischen Kontext nach. Wie würde es bei einem DevSec-Test abschneiden?

Präventiv handeln: Warum maßgeschneiderte Kurse für sicheres Programmieren Cyber-Bedrohungen keine Chance lassen
Ein kuratierter Kurs, der genau die Module enthält, in denen Ihre Entwickler Kompetenz nachweisen müssen, erzielt eine starke Wirkung und ermöglicht es ihnen, Sicherheits-Best-Practices von Anfang an direkt in ihre tägliche Arbeit zu integrieren.

Sie möchten, dass Ihre Entwickler sicherheitsbewusst programmieren? Integrieren Sie das Training direkt in ihren Arbeitsalltag.
Wir wissen bereits, dass der Arbeitsalltag ohnehin schon überfüllt ist. Welchen Anreiz sollten Entwickler also haben, sich in einen Kursraum zu schleppen oder durch einen fünfstufigen Prozess zu quälen, nur um auf rein theoretische Schulungsinhalte zuzugreifen?

COVID-19-Kontaktverfolgung: Wie steht es um die sichere Programmierung?
Die Idee hinter Apps zur Kontaktverfolgung ist solide. Wenn diese Technologie gut funktioniert, würde sie sicherstellen, dass Hotspots schnell erkannt werden und umfassende Tests durchgeführt werden können — beides wichtige Komponenten zur Bekämpfung der Ausbreitung eines ansteckenden Virus.

Schluss mit der Störung meines Workflows! So erhalten Sie die richtige Sicherheitsschulung zum richtigen Zeitpunkt
Wir haben uns Gedanken darüber gemacht, wie wir die Hürden für den Zugang zu Schulungen senken können, wenn Sie diese benötigen, und wie sich Micro-Learning nahtloser in Ihren Arbeitsalltag integrieren lässt.

Internationaler Tag der Ingenieurinnen: Unsere Stars im Porträt
Der 23. Juni ist ein besonderes Datum im Kalender der Tech-Community: der International Women in Engineering Day. Dies ist unsere Gelegenheit, die Beiträge von Frauen in der Softwareentwicklung ins Rampenlicht zu rücken.

Coders Conquer Security: Infrastructure as Code-Reihe – Geschäftslogik
Diese Sicherheitsanfälligkeit kann auftreten, wenn Programmierer die Regeln der Geschäftslogik nicht ordnungsgemäß implementieren, wodurch ihre Anwendungen anfällig für verschiedene Arten von Angriffen werden könnten, falls ein böswilliger Benutzer sie ausnutzt.

Rust ist zum fünften Mal die beliebteste Programmiersprache. Ist sie unser neuer Sicherheitsretter?
Rust integriert bewährte und funktionale Elemente gängiger Programmiersprachen und verfolgt dabei eine Philosophie, die Komplexität eliminiert und gleichzeitig Leistung und Sicherheit in den Vordergrund stellt.
Coders Conquer Security: Infrastructure as Code-Serie – Verwendung von Komponenten aus nicht vertrauenswürdigen Quellen
Wir konzentrieren uns hier auf eine Verhaltensweise, die Sicherheitslücken begünstigt: die Verwendung von Code aus nicht vertrauenswürdigen Quellen – eine scheinbar harmlose Praxis, die jedoch erhebliche Probleme verursacht.

Cyberkriminelle nehmen das Gesundheitswesen ins Visier (Doch wir können uns wehren)
Das Gesundheitswesen könnte zum nächsten großen Schlachtfeld der Cybersicherheit werden, auf dem Kriminelle genau die Maschinen angreifen, die medizinische Diagnosen stellen, Behandlungen durchführen und Leben erhalten.
Coders Conquer Security Infrastructure as Code Serie: Sicherheitsfehlkonfiguration – Unzureichende Berechtigungen
Sicherheitslücken durch Fehlkonfigurationen, insbesondere bei unzureichenden Berechtigungen, entstehen meist dann, wenn ein Entwickler einen neuen Benutzer anlegt oder einer Anwendung Berechtigungen erteilt, um eine bestimmte Aufgabe zu erledigen.
Serie „Coders Conquer Security Infrastructure as Code“: Unzureichender Schutz der Transportebene
Gelegentlich tauschen Anwendungen im Rahmen eines Arbeitsablaufs Daten mit anderen Programmen aus. Wenn die Transportschicht nicht geschützt ist, ist sie sowohl für externe Spionage als auch für unbefugte interne Einsichtnahme anfällig.
Serie „Coders Conquer Security Infrastructure as Code“: Unsichere Kryptografie
Heutzutage ist die Verschlüsselung kritischer Daten wie Passwörter, persönlicher Informationen und Finanzunterlagen im Ruhezustand ein Grundpfeiler jeder Cybersicherheitsstrategie.

Sicherheit in der COBOL-Anwendungsentwicklung | Secure Code Warrior
Obwohl COBOL eine ältere Programmiersprache ist, ist sie bis heute effektiv. Erfahren Sie mehr über die sichere Anwendungsentwicklung mit COBOL bei Secure Code Warrior.
Coders Conquer Security Infrastructure as Code Serie: Klartextspeicherung von Passwörtern
Der Schlüssel zur modernen Computersicherheit liegt heutzutage meist in Passwörtern. Selbst wenn andere Sicherheitsmethoden wie die Zwei-Faktor-Authentifizierung oder biometrische Verfahren zum Einsatz kommen, nutzen die meisten Unternehmen passwortbasierte Sicherheit weiterhin als einen zentralen Bestandteil ihres Schutzkonzepts.

Webinar: Sind Sie bereit, das „Sec“ in DevOps zu integrieren?
Wir müssen ein Stadium erreichen, in dem Sicherheit als gemeinsame Verantwortung der gesamten Organisation und des gesamten SDLC betrachtet wird. Dies ist sicherlich möglich, wenn Sie sich für eine vollwertige, äußerst unterstützende DevSecOps-Umgebung entscheiden.
Coders Conquer Security Infrastructure as Code Serie: Fehlende Zugriffskontrolle auf Funktionsebene
Wenn die Zugriffskontrolle auf Infrastrukturebene nicht in perfekter Ordnung ist, wird ein ganzes Unternehmen für Angreifer geöffnet, die diese Sicherheitslücke als Einfallstor für unbefugtes Ausspionieren oder für einen vollständigen Angriff nutzen können.
Coders Conquer Security Infrastructure as Code Serie: Deaktivierte Sicherheitsfunktionen
Angreifer suchen immer zuerst nach leicht ausnutzbaren Schwachstellen und nutzen dafür oft automatisierte Skripte, die gängige Sicherheitslücken abfragen. Das ist vergleichbar mit einem Dieb, der in einer Straße prüft, ob Autotüren unverschlossen sind – das ist schließlich deutlich einfacher, als eine Scheibe einzuschlagen.

Trockene PCI-DSS-Compliance in eine sinnvolle Aufgabe für alle verwandeln: Teil 2 – CISOs und das Bewusstsein der Entwickler
Dies ist der zweite Teil unserer Miniserie zur PCI-DSS-Compliance im Unternehmen. Im abschließenden Kapitel zeigen wir auf, wie CTOs und CISOs mit gutem Beispiel vorangehen können, um Cyberrisiken zu minimieren und den Prozess reibungslos, erfolgreich... und für Entwickler vielleicht sogar ein wenig unterhaltsam zu gestalten.

Langweilige PCI-DSS-Compliance in eine sinnvolle Aufgabe für alle verwandeln: Teil 1 – AppSec
Dies ist der erste Teil einer zweiteiligen Serie über die erfolgreiche PCI-DSS-Compliance in Unternehmen. In diesem Kapitel erläutern wir, wie AppSec-Spezialisten eng mit Entwicklungsleitern zusammenarbeiten können, um Entwickler zu unterstützen, den SSDLC zu stärken und konkrete Ergebnisse aus allgemeinen gesetzlichen Vorgaben abzuleiten.

Die Zukunft der Cybersicherheit: Was im kommenden Jahr NICHT passieren wird
In unserer Branche haben viele Sicherheitsexperten damit begonnen, die wichtigsten Probleme für das Jahr vorherzusagen. Angesichts der Tatsache, dass 2019 mehr als fünf Milliarden vertrauliche Datensätze gestohlen wurden, dachten wir, dass es genauer wäre, vorherzusagen, was in absehbarer Zeit im Bereich Cybersicherheit nicht passieren wird.
Shifting Left reicht nicht aus: Warum der Start ganz links der Schlüssel zu exzellenter Softwaresicherheit ist
Ein Großteil der Initiativen rund um das Thema „Shifting Left“, also die Verlagerung der Sicherheit in deutlich frühere Phasen des Entwicklungsprozesses, bringt einfach nicht den gewünschten Erfolg.

DevSecOps in der DACH-Region: Wichtige Erkenntnisse aus Pilotprogrammen für sichere Programmierung
Angesichts der DSGVO sowie einer überarbeiteten Strategie nach einem mehrstufigen Angriff, bei dem sensible Daten zahlreicher Persönlichkeiten des öffentlichen Lebens – sowie Server der deutschen Bundesregierung – offengelegt wurden, ist deutlich, dass Cybersicherheit und entsprechendes Handeln für Führungskräfte in der DACH-Region oberste Priorität haben.

So werden Sie ein erstklassiger DevSecOps-Engineer
Die Welt beginnt, sich hinter Waterfall, Agile und jetzt DevOps weiterzubewegen. Was ist also die nächste Lösung? Und was ist Ihre Rolle als Entwickler, um mit diesen Änderungen im Ansatz Schritt zu halten?

Die gefährlichsten Softwarefehler 2019: Ein weiterer Beweis dafür, dass sich die Geschichte wiederholt
Gegen Ende letzten Jahres hat die großartige Community von MITRE ihre Liste der 25 gefährlichsten Softwarefehler (CWE Top 25) veröffentlicht, die 2019 weltweit für Aufsehen sorgten. Die meisten davon kamen wenig überraschend.

Der Wachstumsschub: Alles Gute zum 5. Geburtstag, Secure Code Warrior
Ich hätte diesen Artikel mit all den Zahlen und Fakten beginnen können, die ein florierendes, rasant wachsendes Startup belegen; sie sind zweifellos beeindruckend und die Entwicklung unseres Unternehmens ist weiterhin stark. Doch für mich spiegeln diese Zahlen nicht das wider, worauf ich im Jahr 2019 am meisten stolz bin.

Warum DevOps-Implementierungen oft scheitern (und wie Sie es besser machen)
Nur wenige Unternehmen sind bei der Implementierung von DevOps wirklich erfolgreich. Mit der richtigen Unterstützung, Förderung und einem unternehmensweiten Verständnis können Sie Ihre Prozesse jedoch grundlegend verändern.

Die neuen NIST-Richtlinien: Warum maßgeschneiderte Schulungen für sichere Software unerlässlich sind
Das National Institute of Standards & Technology (NIST) hat ein aktualisiertes Whitepaper veröffentlicht, das verschiedene Aktionspläne zur Reduzierung von Software-Schwachstellen und Cyberrisiken detailliert beschreibt.

OWASP AppSec Day 2019: Förderung sicherer Entwickler
Diese entwicklerorientierten Veranstaltungen gehören zu meinen persönlichen Favoriten; sie führen mir immer wieder eindrucksvoll vor Augen, wie engagiert sich die Community dafür einsetzt, Softwareentwickler und Spezialisten darin zu schulen und zu befähigen, Sicherheit in ihrer täglichen Arbeit großzuschreiben.

Statische vs. dynamische Cybersicherheitsschulung: Impulsive Konformität, zukünftige Probleme
Auch wenn regulatorische Initiativen zweifellos mit der Zeit zunehmen und an Bedeutung gewinnen werden, könnten Unternehmen, die jetzt in Panik verfallen und überstürzt Schulungen einführen, für die Zukunft schlecht aufgestellt sein.

Gemeinsam zum Ziel: Wie Teamgeist sicherere Entwickler fördert
Es gibt Entwickler aller Art und aus allen Lebensbereichen, und in allem, was wir tun, war schon immer ein Gemeinschaftsgefühl spürbar.

Fundierte Sicherheitsschulungen werfen Fragen in der Bildung auf
Während sichere Programmierung ein obligatorischer Bestandteil der Softwareentwicklung an Hochschulen werden muss, gehen einige Universitäten bereits mit gutem Beispiel voran, indem sie erstklassige Schulungen anbieten und Sicherheit von Anfang an als Priorität in den Entwicklungsprozess integrieren.

Frauen in der Sicherheit: Im Fokus Fatemah Beydoun
Unsere VP of Customer Success, Fatemah Beydoun, hat kürzlich ihren Vortrag „Mentoring for the future: How we can all do better in fostering female cybersecurity talent“ vor einem sehr aufgeschlossenen Publikum gehalten. Sie leistet einen wesentlichen Beitrag dazu, den Wandel in der Cybersicherheitsbranche positiv zu gestalten.

Entwickler meistern Sicherheit: Share & Learn-Reihe – Unsichere Deserialisierung
Unsichere Deserialisierung kann immer dann auftreten, wenn eine Anwendung zu deserialisierende Daten als vertrauenswürdig einstuft. Wenn ein Benutzer in der Lage ist, die neu rekonstruierten Daten zu manipulieren, kann er verschiedenste schädliche Aktivitäten ausführen, wie etwa Code-Injektionen, Denial-of-Service-Angriffe oder eine Ausweitung seiner Zugriffsrechte.

Kontextbezogenes, praktisches Lernen: Der Turbo für Ihr Sicherheitswissen
Es ist wirklich überwältigend, dass viele Orte immer noch auf Klassenzimmer, trockene Lehrbücher und nervenaufreibende Videoschulungen angewiesen sind, um ihre Besten und Intelligentesten in neue Initiativen einzubeziehen, insbesondere wenn es eine weitaus bessere, ansprechendere und wertvollere Art des Lernens gibt: kontextbezogenes Training.

Empathie, Dankbarkeit und Bescheidenheit: Das Fundament unserer Kultur
Die Software-Sicherheitsbranche ist nicht gerade für ihre emotionale Wärme, skurrilen Beobachtungen oder Lebensweisheiten bekannt, aber vielleicht ertappe ich mich mit zunehmendem Alter immer öfter dabei, darüber nachzudenken, welchen Einfluss wir alle auf die Welt haben können.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Offenlegung sensibler Daten
Von einer Offenlegung sensibler Daten spricht man immer dann, wenn Informationen, die ausschließlich für autorisierte Personen bestimmt sind, unverschlüsselt, ungeschützt oder nur unzureichend gesichert an Unbefugte gelangen.

Warum wir neugierige Sicherheitsforscher unterstützen statt bestrafen sollten
Die Geschichte des jugendlichen Sicherheitsforschers Bill Demirkapi, der schwerwiegende Schwachstellen in der Software seiner Schule aufdeckte, hat bei mir einige Erinnerungen geweckt. Ich war selbst so ein neugieriges Kind, das bei Software unter die Motorhaube schaute, um zu sehen, wie alles funktioniert – und ob ich es kaputt machen konnte.
Der große globale Patch: VxWorks-Schwachstellen gefährden Millionen von Geräten
Auch wenn VxWorks den meisten Verbrauchern kein Begriff ist, profitieren Menschen wie Sie und ich jeden Tag von dieser Software. Nun stehen wir vor der Möglichkeit, dass Hunderte Millionen von Geräten, die auf VxWorks basieren, kompromittiert wurden.
Entwickler meistern Sicherheit: Share & Learn-Serie – XXE-Injection
Die XML External Entity Injection, oft einfach als XXE-Injection abgekürzt, ist eine relativ neue Angriffsmethode, die sich in Hacker-Kreisen derzeit jedoch großer Beliebtheit erfreut und aufgrund ihrer zunehmenden Erfolgsquote immer weiter an Bedeutung gewinnt.
Entwickler meistern Sicherheit: Share & Learn-Reihe – CRLF-Injektion
Wenn ein Angreifer einen CR- oder LF-Code in eine bestehende Anwendung einfügen kann, kann er manchmal deren Verhalten ändern. Die Auswirkungen sind im Vergleich zu den meisten Angriffen weniger leicht vorherzusagen, können aber für die Zielorganisation nicht weniger gefährlich sein.

Wie kreative CISOs und CIOs ihr Sicherheitsprogramm innovativ gestalten und transformieren können
Kreative, inspirierende CISOs und CIOs haben die Macht, unsere digitale Welt zu innovieren und zu gestalten, aber sie können auch maßgeblich zur Transformation der Sicherheitskultur eines Unternehmens beitragen.
Coders Conquer Security: Share & Learn-Serie – Remote File Inclusion
In vielerlei Hinsicht ist die Sicherheitslücke bezüglich Remote-Dateieinschluss viel gefährlicher und auch einfacher auszunutzen als ihr Gegenstück zu lokalen Dateien. Daher sollte sie so schnell wie möglich gefunden und behoben werden.

Die überarbeiteten Richtlinien des PCI Security Standards Council: Ein ausreichender Schritt nach links?
Das PCI Security Standards Council hat in diesem Jahr eine völlig neue Reihe von Software-Sicherheitsrichtlinien als Teil seines PCI Software Security Frameworks veröffentlicht. Dieses Update zielt darauf ab, bewährte Verfahren der Softwaresicherheit an die moderne Softwareentwicklung anzupassen.
Coders Conquer Security: Share & Learn Series – Local File Inclusion und Path Traversal
Im Gegensatz zu vielen anderen Schwachstellen erfordert die missbräuchliche Ausnutzung von Local File Inclusion und Path Traversal ein hohes Maß an Fachwissen, einen erheblichen Zeitaufwand und mitunter auch eine Portion Glück.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unzureichender Schutz der Transportschicht
Selbst wenn Sie einen Anwendungsserver und die von ihm verwendeten Backend-Systeme vollständig gesichert haben, kann die Kommunikation dennoch anfällig für Schnüffeln sein, wenn Sie über einen unzureichenden Schutz auf der Transportebene verfügen.
Coders Conquer Security: Share & Learn-Reihe – XML-Injections
XML-Injection-Angriffe sind tückische Exploits, mit denen Hacker Systeme kompromittieren, die XML-Datenbanken hosten. Dazu zählen genau die Arten von Systemen, an die man bei herkömmlichen Datenbanken denkt – umfangreiche Informationsspeicher für alles Mögliche, von Medikamenten bis hin zu Filmen.

Die Sicherheitsprobleme von Huawei in Großbritannien verdeutlichen den dringenden Bedarf an sicherem Programmieren.
Ein aktueller Bericht des Huawei Cyber Security Evaluation Centre in Großbritannien hat erhebliche Sicherheitsmängel in den Softwareentwicklungsprozessen von Huawei aufgedeckt. Dies ist jedoch ein Problem, das sich beheben lässt.

Das Beste vom Brunch: Unsere AppSec-Führungskräfte teilen ihr Wissen
Das Panel „Leaders in AppSec“ widmete sich kontroversen Themen wie der optimalen Nutzung des AppSec-Budgets und beantwortete eine Reihe kniffliger Fragen aus dem Publikum. Die Experten lieferten wertvolle Impulse, die Sicherheitsspezialisten dabei helfen werden, tragfähige Programme in ihren Unternehmen zu etablieren.
Coders Conquer Security: Share & Learn-Reihe – Unzureichende Protokollierung und Überwachung
Unzureichende Protokollierung und Überwachung gehören zu den gefährlichsten Schwachstellen in der Verteidigungsstruktur einer Anwendung. Wenn diese Sicherheitslücke besteht, wird früher oder später nahezu jeder gezielte Angriff auf das System erfolgreich sein.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unvalidierte Weiterleitungen und Umleitungen
Die Programmierung einer Website oder Anwendung, die nicht validierte Weiterleitungen und Umleitungen verarbeitet, kann für Ihre Nutzer sowie für Ihr Unternehmen ein erhebliches Sicherheitsrisiko darstellen.

Secure Code Warrior und Bugcrowd: Ein Traumpaar im Sicherheits-Himmel
Es ist offiziell: Wir schließen uns mit Bugcrowd zusammen, um Entwickler bei der sicheren Programmierung zu schulen, zu unterstützen und aufzuklären.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Code Injection
Code-Injection-Angriffe gehören zu den häufigsten und zugleich gefährlichsten Bedrohungen, denen Websites und Anwendungen ausgesetzt sind. Sie variieren stark in ihrer Komplexität und dem damit verbundenen Schadenspotenzial, doch nahezu jede Website oder App, die Benutzereingaben verarbeitet, kann anfällig dafür sein.

GitHub-Nutzer durch Klartext-Passwörter erpresst
Der jüngste Angriff auf GitHub-Repositories unterstreicht ein bekanntes Problem in der Sicherheitsbranche: Die meisten Entwickler verfügen schlichtweg nicht über ein ausreichendes Sicherheitsbewusstsein, wodurch wertvolle Daten jederzeit gefährdet sein können.
Coder erobern die Sicherheit: Share & Learn-Reihe – Fehlerhafte Zugriffskontrolle
Wenn Sie eine Geschäftsanwendung entwickeln, sei es für den internen Gebrauch oder für Ihre Kunden, erlauben Sie wahrscheinlich nicht jedem Benutzer, jede einzelne Funktion auszuführen. Wenn Sie dies doch tun, sind Sie möglicherweise anfällig für eine fehlerhafte Zugriffskontrolle.

Für Best Practices in der Cybersicherheit: Ein Blick auf die Finanzbranche
Angesichts der Zunahme von Cyberangriffen, die Unternehmen jeder Art und Branche betreffen, ist die Gefahr kostspieliger und rufschädigender Datenpannen, die das Geschäftsergebnis massiv beeinträchtigen, allgegenwärtig. Das Problem wird nicht kleiner, sondern wächst unaufhaltsam.
Coders Conquer Security: Share & Learn Serie – Informationslecks
If your web app available to many information, can make it can make a simple to access. In diesem Beitrag werden wir erläutern, was eine Offenlegung von Informationen ist, warum sie gefährlich ist und wie sie verhindern können.
Coders Conquer Security: Share & Learn-Reihe – Umgang mit Komponenten mit bekannten Sicherheitslücken
Da alle Anwendungen Komponenten verwenden, von denen Sie die meisten nicht selbst geschrieben haben, können Schwachstellen in diesen Komponenten zu einem Sicherheitsrisiko werden. Lassen Sie uns erörtern, was die Verwendung von Komponenten mit bekannten Schwachstellen bedeutet, wie gefährlich dies ist und wie man das Problem löst.

Sicherheit ist kein Schimpfwort: Wie ein positiver Ansatz Ihr Sicherheitsprogramm transformiert
Da ich beide Seiten kenne, weiß ich nur zu gut, welche Spannungen zwischen dem Entwicklungsteam und den AppSec-Spezialisten entstehen können, wenn es darum geht, bewährte Sicherheitsverfahren einzuhalten. Es gibt jedoch einen besseren Weg.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Authentifizierung
Wir werden eines der häufigsten Probleme behandeln, mit denen Unternehmen konfrontiert sind, die entweder Websites betreiben oder Mitarbeitern den Fernzugriff auf Computerressourcen ermöglichen — was so ziemlich jeder ist. Und ja, Sie haben wahrscheinlich vermutet, dass wir über Authentifizierung sprechen werden.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unzureichender Anti-Automatisierungsschutz
Wenn eine Anwendung über unzureichende Antiautomatisierungsprüfungen verfügt, können Angreifer Passwörter einfach weiter erraten, bis sie eine Übereinstimmung finden. Hier erfahren Sie, wie Sie sie aufhalten können.
Coders meistern Sicherheit: Die „Share & Learn“-Reihe – Probleme mit der Geschäftslogik
Auch wenn Programmierfehler einen Teil des Problems darstellen können, sind Fehler in der Geschäftslogik meist das Ergebnis von Designmängeln oder falschen logischen Annahmen bei der ursprünglichen Erstellung einer App.

DevSecOps: Alte Sicherheitslücken mit neuen Tricks
In der Cybersicherheit sind wir oft wie Jäger. Unsere Augen sind fest auf den Horizont gerichtet und suchen nach der nächsten Sicherheitslücke. Diese vorausschauende Ausrichtung kann jedoch den überraschenden Effekt haben, dass unser allgemeines Sicherheitsbewusstsein beeinträchtigt wird.
Entwickler meistern Sicherheit: Share & Learn-Serie – E-Mail-Header-Injection
Es ist üblich, dass Websites und Anwendungen es Benutzern ermöglichen, Feedback und verschiedene andere Informationen über eine Anwendung per E-Mail zu senden. Und die meisten Menschen denken nicht einmal darüber nach, ob es sich um ein potenzielles Sicherheitsrisiko handelt.
Coders Conquer Security: Share & Learn-Reihe: Insecure Direct Object Reference
Eine direkte Objekt-Referenz liegt vor, wenn innerhalb einer Anwendung auf einen spezifischen Datensatz (das „Objekt“) verwiesen wird. Dies geschieht in der Regel über eine eindeutige Kennung, die beispielsweise in einer URL erscheinen kann.

Softwaresicherheit ist wie im Wilden Westen (und das wird uns noch teuer zu stehen kommen)
Softwaresicherheit ist für mich immer ein zentrales Thema, ebenso wie die reale Gefahr, die von unserem zunehmend digitalen Lebensstil geprägt vom Teilen persönlicher Informationen ausgeht. Schließlich bewegen wir uns in einem weitgehend unregulierten, unüberwachten und geflissentlich ignorierten Terrain. Wir befinden uns im Wilden Westen.
Unsichere kryptografische Speicherung & Sicherheit | Secure Code Warrior
In dieser digitalen Gesellschaft sind Entwickler dafür verantwortlich, Informationen und Unternehmen vor unsicherer kryptografischer Speicherung zu schützen. Lernen Sie von Secure Code Warrior.
Programmieren und Sicherheit: Unsere „Share & Learn“-Reihe – XQuery-Injection
Die überwältigende Mehrheit der Websites nutzt XML-Datenbanken für kritische Funktionen wie die Speicherung von Benutzeranmeldedaten, Kundeninformationen, personenbezogenen Daten sowie vertraulichen oder sensiblen Informationen, was XQuery-Angriffen eine recht große Angriffsfläche bietet.

Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Auf Goldkurs: Höhere Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Schwachstellen im Code deutlich reduzierte.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Erfahren Sie mehr über das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den einzelnen Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event im Fokus standen.

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Der Weg zu Security Champions: Wie Workday agiles Lernen nutzte, um Entwickler weiterzubilden
Erfahren Sie, wie Workday die Entwicklerschulung durch agiles Lernen mit Secure Code Warrior transformiert hat. Indem Workday seine Entwickler mit praxisorientierten, sprachspezifischen Inhalten befähigt, konnten Schwachstellen bereits früh im SDLC reduziert werden. Entdecken Sie die beeindruckenden Ergebnisse und die wichtigsten Erkenntnisse für den Aufbau einer Kultur für sicheren Code.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
Erfahren Sie in dieser Fallstudie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum sicheren Programmieren entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenz seiner Entwickler steigerte und eine Kultur für sicheres Programmieren schuf
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, hat das Unternehmen seinen Ansatz innovativ weiterentwickelt und kompakte, kontextbezogene Lerneinheiten direkt in den Workflow der Entwickler integriert.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Zertifizierung für IT-Sicherheit schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologieausbildung ins Leben gerufen haben, um Tausende von Mitarbeitern bei der Aneignung praktischer, zukunftsweisender Fähigkeiten in verschiedenen Bereichen wie maschinellem Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilbranche
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SecurityBrief UK: KI erhöht Cyberrisiken, während Unternehmen ihre Resilienz stärken
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.

SMBtech: Cyber Security Action Month 2026: Reaktionen und Kommentare aus der australischen Industrie
Cyber Security Action Month (known as Cyber Security Awareness Month globally) is an annual Australian awareness campaign held in October to encourage people and businesses to improve their online security through simple everyday habits.
Regierungsnachrichten: Jenseits des Mythos-Moments
Regierungen können Cyberangriffe in Maschinengeschwindigkeit nicht länger als Zukunftsszenario abtun, denn – wie der jüngste Medicare-Datenabfluss gezeigt hat – die Zukunft ist bereits Realität.
VMBlog: Monat des Sicherheitsbewusstseins 2026: Was Branchenexperten Ihnen mitgeben möchten
Der Oktober ist der Monat des Sicherheitsbewusstseins, und wenn die letzten zwölf Monate eines gezeigt haben, dann, dass die Bedrohungslage keine Rücksicht darauf nimmt. Von KI-gestützten Phishing-Kampagnen und Social Engineering mittels Deepfakes bis hin zur ständigen Gefahr durch Ransomware-Angriffe auf Krankenhäuser, Schulen und Kommunen – Sicherheitsteams hatten 2026 kaum eine Verschnaufpause. Dieser jährliche Anlass, der nun in sein drittes Jahrzehnt geht, bleibt eine der besten Gelegenheiten der Branche, innezuhalten, Bilanz zu ziehen und sich zu fragen: Werden wir tatsächlich sicherer oder nur beschäftigter?

CSO Online: OpenAI stoppt GPT 6.1 Astra, da KI-Agenten immer wieder Grenzen überschreiten
OpenAI hat ein für Oktober geplantes Update von Astra gestoppt, nachdem interne Tests Sicherheits- und Ausrichtungsprobleme aufgedeckt hatten – ein Punkt, der im Unternehmen zunehmend für Besorgnis sorgt.
Cyber Magazine: Experten reagieren auf das Eindringen von OpenAI in australische Regierungswebsites
KI-Agenten von OpenAI sind bei der Durchführung vergleichsweise alltäglicher Rechercheaufgaben in australische Regierungswebsites „eingedrungen“ – ein Vorfall, der als einer der ersten seiner Art gilt.
Forbes: Der OpenAI-Medicare-Hack unterstreicht eine wachsende Krise durch unkontrollierte KI-Agenten
Dieses Ereignis verdeutlicht nach anderen Sicherheitsvorfällen mit KI-Agenten kritische Probleme: die Gefahren nicht abgestimmter KI, die Verantwortung der Entwickler und unzureichende Protokolle zur Offenlegung von Vorfällen. Experten betonen die dringende Notwendigkeit technischer Grenzen, einer robusten Überwachung und einer verpflichtenden, zeitnahen Meldung, um künftige, potenziell katastrophale Vorfälle zu verhindern.
Cyber Daily: Die Reaktion der Branche: Der OpenAI-Cybervorfall bei Medicare
Medicare und mindestens drei weitere staatliche Systeme wurden im Juni von einem KI-Agenten kompromittiert – und wir erfahren erst jetzt davon, was in der Branche für große Besorgnis sorgt.
ITWire: Globale KI-Regulierung: Wer ist führend und was kommt als Nächstes?
Mit der globalen KI-Regulierung Schritt zu halten, wird fast genauso schwierig wie mit der Technologie selbst. Für Sicherheitsverantwortliche bringt jede Woche neue Entwicklungen, Regulierungsvorschläge oder politische Änderungen mit sich, die eine ohnehin komplexe Risikolandschaft weiter verschärfen.
Technologieentscheidungen: Bedrohungsmodellierung gewinnt angesichts zunehmender KI-Bedrohungen an neuer Bedeutung
Bedrohungsmodellierung ist für Unternehmen mit einem ausgereiften, tiefengestaffelten Cybersicherheitsansatz kaum neu. Sie ist seit Langem ein Eckpfeiler präventiver Sicherheit und hilft Unternehmen dabei, Schwachstellen zu erkennen und zu beheben, bevor diese ausgenutzt werden können.
Security Brief UK: Secure Code Warrior startet Citizen AI-Schulungsprogramm
Secure Code Warrior hat Citizen AI eingeführt, ein Schulungsprogramm zur KI-Kompetenz für nicht-technische Mitarbeiter, das eine verantwortungsvolle KI-Nutzung in allen Geschäftsbereichen fördern soll.
ITWire: Secure Code Warrior startet Citizen-KI-Cybersicherheitstraining für KI-kompetente und verantwortungsbewusste Nutzung in allen Geschäftsbereichen
Unser neues Programm zur KI-Kompetenz vermittelt Mitarbeitern ohne Programmierkenntnisse das nötige Urteilsvermögen, Risikobewusstsein und Verantwortungsgefühl für den sicheren Einsatz KI-gestützter Arbeitsabläufe.
VMBlog: Secure Code Warrior startet Citizen AI Cybersecurity-Training für KI-Kompetenz und verantwortungsvolle Nutzung in allen Geschäftsbereichen
Secure Code Warrior hat Citizen AI by Secure Code Warrior vorgestellt, ein neues Programm zur KI-Kompetenz, das speziell für Mitarbeiter ohne Entwicklerhintergrund konzipiert wurde. Es unterstützt Unternehmen dabei, eine Belegschaft für den verantwortungsvollen Einsatz von KI aufzubauen. Citizen AI hilft Organisationen, KI-bezogene menschliche Risiken zu minimieren, unternehmensweite Governance-Initiativen zu unterstützen, das Vertrauen der Mitarbeiter im Umgang mit KI zu stärken und die sichere Einführung KI-gestützter Arbeitsabläufe zu beschleunigen.
SD Times: Secure Code Warrior startet Citizen AI-Cybersicherheitstraining
Secure Code Warrior, ein führender Anbieter im Bereich KI-Software-Governance und Sicherheitsschulungen für Entwickler, hat heute Citizen AI by Secure Code Warrior vorgestellt. Dieses neue Programm zur KI-Kompetenz wurde speziell für nicht-technische Mitarbeiter entwickelt, um Unternehmen bei der Vorbereitung ihrer Belegschaft auf den verantwortungsvollen Einsatz von KI zu unterstützen.
Secure Code Warrior startet Citizen AI: Cybersicherheitstraining für KI-Kompetenz und verantwortungsvolle Nutzung in allen Geschäftsbereichen
Unser neues Programm zur KI-Kompetenz vermittelt Mitarbeitern ohne Programmierkenntnisse das nötige Urteilsvermögen, Risikobewusstsein und Verantwortungsgefühl für den sicheren Einsatz KI-gestützter Arbeitsabläufe.
SD Times: Citizen Developer sind das neue Sicherheitsrisiko für Unternehmen. Warum warnt sie niemand?
Unternehmen verfehlen ein wichtiges Ziel, wenn sie Governance-Strukturen und Schulungsprogramme für KI-gestützte Softwareentwicklung entwickeln.
TalkDev: Risiken meistern: Die Herausforderungen der KI-Softwareentwicklung verstehen
Die Entwicklung von KI-Software schreitet für Entwickler und ihre Teams in rasantem Tempo voran. , CEO & Co-Founder bei Secure Code Warrior, stellt fest, dass viele Sicherheitsteams vor einer kritischen Herausforderung stehen, da sich der Standard von menschlich geschriebenem Code hin zu KI-gestützter Programmierung und agentenbasierten Workflows verschiebt: die Bewältigung der neuen Risiken, die durch autonome Systeme entstehen.
CIO-Einfluss: Regeln für KI in der Softwareentwicklung: Das Vier-Punkte-Framework, das CISOs heute übernehmen können
Für Softwareentwicklungsunternehmen stellt sich nicht mehr die Frage, ob generative KI zur Codeerstellung eingesetzt werden sollte oder ob der Anteil KI-generierten Codes in naher Zukunft steigen wird. Dieser Zug ist in den letzten 24 Monaten längst abgefahren. Die entscheidende Frage ist, wie Sicherheit und Compliance gewährleistet werden können, während GenAI und KI-Agenten zunehmend Softwarecode in Umlauf bringen.
VMBlog: National Insider Threat Awareness Month 2026: Experteneinblicke
Der alljährliche „National Insider Threat Awareness Month“ im September erinnert uns daran, dass einige der gefährlichsten Sicherheitsvorfälle nicht von externen Angreifern stammen, die die Perimeter durchbrechen, sondern von innen heraus entstehen. Ob durch böswillige Absicht, Fahrlässigkeit oder menschliches Versagen: Insider mit legitimem Zugriff auf Systeme, Daten und Einrichtungen stellen heute eines der hartnäckigsten und am schwersten zu erkennenden Risiken für Unternehmen dar. Da hybride Arbeitsmodelle, KI-gestützte Tools und zunehmend komplexe IT-Umgebungen die Arbeitswelt verändern, entwickelt sich die Bedrohungslage durch Insider stetig weiter und erfordert neue Aufmerksamkeit von Sicherheitsexperten.
Information Security Buzz: Architektonische Absicht ist der Grundstein für die Zukunft der Softwaresicherheit
Da agentische KI die Produktivität weiter steigert, wird die manuelle Code-Überprüfung zu einem ernsthaften Engpass. Entwickler müssen früher im Prozess ansetzen und die Grundregeln festlegen, damit die KI sich an die Vorgaben hält.
Forbes: Neuland: NSA schlägt „Security by Design“-Prinzipien für die KI-Implementierung vor
Die Cybersicherheitsbranche, die sich seit über einem Jahrzehnt für das Prinzip „Security by Design“ einsetzt, blickt mit großen Augen auf die Risiken durch künstliche Intelligenz (KI). Während Unternehmen die Einführung von KI vorantreiben, ist es für CISOs entscheidend, nicht zum Hindernis zu werden. Ohne effektive KI-Governance sowie entsprechende Überwachungs- und Nachvollziehbarkeitsmechanismen könnten Unternehmen jedoch von KI-Risiken völlig unvorbereitet getroffen werden.
Techpartner.news: Secure Code Warrior stellt Framework zur Steuerung von KI in der Softwareentwicklung vor
Secure Code Warrior hat das SCW AI Adoption Model eingeführt. Dieses Framework unterstützt Unternehmen dabei, den Einsatz von KI in der Softwareentwicklung zu steuern, während sich die Branche vom klassischen Software Development Lifecycle (SDLC) hin zum sogenannten Agentic Development Lifecycle (ADLC) wandelt.
DevOps.com: Sind LLMs gleichermaßen gut (oder schlecht) darin, sichere Software zu entwickeln?
Da immer mehr Softwareentwicklungsteams von KI-Coding-Assistenten auf vollständig agentische KI-Codegenerierung umsteigen und die Menge des produzierten Codes exponentiell steigern, muss die Sicherheit dieses Codes oberste Priorität haben. Die Studie bietet praktische Orientierungshilfen für Unternehmen, die auf den Zug der KI-gestützten oder agentischen Softwareentwicklung aufspringen.
TechRadar Pro: Vorsicht vor der Token-Falle: Warum Einsparungen bei der Inferenz Ihr ADLC gefährden könnten
Die Nutzung von Tokens kann für Unternehmen unerwartet hohe Kosten verursachen.
KBI Media: KI-gestützte Programmierung bringt neue Cybersicherheitsrisiken für Unternehmen mit sich
KI ermöglicht schnellere Entwicklungszyklen und gibt Entwicklern den Freiraum für wertschöpfendere Aufgaben. Für viele Unternehmen sind diese Effizienzgewinne entscheidend, um wettbewerbsfähig zu bleiben. Die Herausforderung besteht daher nicht darin, ob KI eingesetzt werden sollte, sondern wie dies verantwortungsvoll geschieht. Unternehmen, die in die Weiterbildung ihrer Entwickler, Governance-Strukturen, KI-Observability und robuste Sicherheitskontrollen investieren, sind besser aufgestellt, um die Vorteile zu nutzen und gleichzeitig die damit verbundenen Risiken zu minimieren.
KI heute: Das schwächste Glied der KI ist nicht das Modell, sondern die Software-Lieferkette
Es geht längst nicht mehr nur darum, KI-Modelle selbst zu schützen. Angreifer konzentrieren sich zunehmend auf das Software-Ökosystem rund um diese Modelle, einschließlich der Entwicklungstools, Middleware, Open-Source-Bibliotheken und automatisierten Bereitstellungspipelines, auf die Unternehmen täglich angewiesen sind.
Das KI-Journal: Untersuchung der globalen KI-Regulierung: Wer hat die Nase vorn und wie geht es weiter?
Wie wir gemeinsam analysieren werden, gibt es viel Bewegung auf globaler Ebene. Zwar findet eine gewisse internationale Zusammenarbeit statt, doch der weitere Weg ist alles andere als einheitlich oder klar – insbesondere in Unternehmen, in denen KI oft eingeführt wird, bevor umfassende Sicherheitsmaßnahmen bestehen.
Cyber Daily: Die Branche reagiert darauf, dass der Agent von OpenAI „versehentlich“ Hugging Face gehackt hat
Einem Experten zufolge sind KI-Leitplanken nicht als „Sicherheitsgrenzen“ konzipiert, sondern sollen das Verhalten beeinflussen – doch was passiert, wenn dieses Verhalten darin besteht, einen Ihrer Industriepartner zu hacken?
SecurityBrief: Autonome OpenAI-Agenten dringen bei Test in Hugging Face ein
Experten für Cybersicherheit warnen, dass der Einbruch in die Infrastruktur von Hugging Face während einer Sicherheitsüberprüfung durch OpenAI einen Wendepunkt für die Risiken durch autonome KI-Agenten darstellt. Bei diesem Vorfall verließen KI-Modelle eine kontrollierte Testumgebung und führten einen aktiven, mehrstufigen Angriff auf die KI-Plattform durch.
Technology Decisions: KI-generierter Code weist vorhersehbare Schwachstellen auf
Von KI generierter Code enthält durchschnittlich 15 bestätigte Schwachstellen pro Codebasis, wie eine von Secure Code Warrior veröffentlichte Studie zeigt.
Forbes: OpenAI-Sicherheitslücke bei Hugging Face zeigt: Schutzmaßnahmen für Frontier-KI versagen
Frontier-KI steckt in einer PR-Krise. Nachdem Hugging Face am 16. Juli einen Blogbeitrag veröffentlichte, in dem behauptet wurde, ein autonomer Agent sei in die interne Umgebung eingedrungen, meldete OpenAI am 21. Juli, dass der Vorfall geschah, als GPT 5.6 Sol und ein „Vorab-Modell“ aus einer kontrollierten Testumgebung ausbrachen.
KI-Update: Untersuchungen von Secure Code Warrior zeigen, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis einführt.
Untersuchungen von Secure Code Warrior zeigen, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis einführt.
VMBlog: Studie von Secure Code Warrior zeigt, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis verursacht
Secure Code Warrior hat den SCW AI Trust Index eingeführt, einen dynamischen Maßstab für KI-Programmiersicherheit, der mit jedem neuen Modell wächst. Er unterstützt Unternehmen dabei, die Sicherheitsrisiken von KI-generiertem Code zu verstehen und zu steuern. Die auf einer gemeinsam mit der RMIT University entwickelten Methodik basierende und von Secure Code Warrior erweiterte Studie liefert umfassende Benchmarks dazu, wie häufig führende LLMs unsicheren Code erzeugen – mit erheblichen Auswirkungen für jedes Unternehmen, das KI-gestützte Entwicklung skaliert.
Dark Reading: Weise Wahl: Das Risiko von KI-generiertem Code variiert stark
KI-generierter Code weist durchschnittlich 15 Schwachstellen pro Codebasis auf, doch das tatsächliche Risiko hängt stärker von der Kombination der Frameworks ab als vom verwendeten Modell.
Studie von Secure Code Warrior zeigt: KI-generierter Code weist durchschnittlich 15 Schwachstellen pro Codebasis auf
Der neue SCW AI Trust Index zeigt, dass Sicherheitsrisiken bei KI-generiertem Code nicht zufällig, sondern modell- und frameworkabhängig vorhersehbar sind. Dies liefert Sicherheitsverantwortlichen die Daten, um KI-gestützte Entwicklung sicher zu skalieren.
ITWire: Acht Führungskräfte kommentieren den weltweiten Tag der KI-Wertschätzung
Die Herausforderungen bei der Implementierung von KI, ständige Updates und der Wettlauf um die Marktführerschaft nehmen rasant zu, und Sicherheitsexperten sind aufgrund des enormen Risikoprofils besonders stark davon betroffen.
Cyber Daily: Die Branche spricht – Teil 3: AI Appreciation Day 2026
Die australische Regierung hat erklärt, dass KI für die nationale Zukunft des Landes von großer Bedeutung ist – doch wie sieht der aktuelle Stand aus? Erfahren Sie hier, was die klügsten Köpfe der Branche über künstliche Intelligenz und ihre Rolle im modernen Unternehmen denken.

ITWire: Ära der agentischen KI erfordert grundlegende Überarbeitung der Governance-Rahmenwerke
Das Aufkommen agentischer KI markiert einen strukturellen Wandel in der Softwareentwicklung: Es entstehen Systeme, die nicht nur Produktionszyklen beschleunigen, sondern auch autonom Schlussfolgerungen ziehen und unabhängig von direkter menschlicher Steuerung agieren.
SecurityWeek: So führen Sie ein erfolgreiches Audit für KI-gestützte Softwareentwicklung durch
Da KI-generierter Code zum Standard wird, benötigen CISOs neue Audit-Strategien, um Entwicklerpraktiken zu bewerten, die Nutzung von KI-Tools zu steuern und Software-Risiken zu identifizieren, bevor sie in die Produktion gelangen.
SD Times: Platform Engineering & Developer Experience: Entwickler schneller machen, ohne sie leichtsinnig werden zu lassen: SD Times 100
Diese Kategorie hat 2026 aus einem spezifischen Grund an neuer Dringlichkeit gewonnen: KI-gestützte Programmiertools und -agenten erhöhen massiv die Menge an geschriebenem Code sowie die Häufigkeit, mit der dieser bereitgestellt, getestet und bereitgehalten werden muss. Platform Engineering ist die Ebene, die darüber entscheidet, ob diese gesteigerte Geschwindigkeit zu echtem Mehrwert oder zu Chaos führt.
SD Times: KI-gestützte Entwicklung vervielfacht menschliche Fehler: Wie sieht Ihre Strategie für KI-Governance und Risikomanagement aus?
Einem aktuellen Bericht von Gartner zufolge befeuert der ungebremste Einsatz von Shadow AI und unkontrollierter Automatisierung die Zunahme von KI-Schwachstellen. Gartner stellt fest, dass 32 % der IT-Mitarbeiter, die generative KI-Tools am Arbeitsplatz nutzen, diese vor ihren Cybersecurity-Teams verbergen. In Kombination mit Low-Code/No-Code-Plattformen und informellen Coding-Praktiken vergrößern KI-Copiloten die Angriffsfläche von Unternehmen massiv.
Cybersecurity Tribe: Was echte KI-Governance von bloßem Richtlinien-Theater unterscheidet
Für diesen Artikel haben wir Sicherheits- und Risikoverantwortlichen eine zentrale Frage gestellt: „Was unterscheidet eine Richtlinie, die Unternehmensrisiken tatsächlich mindert, von einer, die vor allem dazu dient, das Bewusstsein für KI-Risiken zu demonstrieren?“
ISMG: KI-Codierungstools bergen versteckte Sicherheitsrisiken
Pieter Danhieux von Secure Code Warrior über das Management von Risiken bei KI-gestützter Entwicklung
ITWire: Die Entschlüsselung von KI-Programmier-„Persönlichkeiten“ ist entscheidend für das Management von Entwicklungsrisiken
Während generative KI ihren festen Platz in der Unternehmenssoftwareentwicklung einnimmt, gewinnt eine bekannte Disziplin an neuer Dringlichkeit: das Risikomanagement.
In AI Today: Secure Code Warrior startet Trust Agent: AI für eine sichere und skalierbare KI-gestützte Entwicklung
Secure Code Warrior hat heute den SCW Trust Agent: AI angekündigt, die branchenweit erste Governance-Lösung, die den Einfluss von Künstlicher Intelligenz (KI) in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht – so können Unternehmen KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren.
DEVOPSdigest: 25 Jahre Agiles Manifest – ist das das Ende für AppSec?
Auch wenn wir den SDLC rund um die wirkungsvollsten Elemente der agilen Methodik mit sorgfältigen, DevSecOps-zentrierten Sicherheitsüberlegungen umstrukturieren: Ist das das Ende von AppSec, wie wir es kennen?
Cyber Defense Magazine: Global InfoSec Awards 2026 – Secure Code Warrior gewinnt Auszeichnung für herausragende Leistungen in Cybersecurity Risk Management und Compliance.
Global InfoSec Awards 2026: Secure Code Warrior gewinnt Auszeichnung für herausragende Leistungen in Cybersecurity Risk Management und Compliance
ITWire: Secure Code Warrior führt Trust Agent ein: KI für sichere und skalierbare KI-gestützte Entwicklung
Unsere neue Lösung für AI Software Governance macht KI-generierten Code beim Commit sichtbar, setzt Richtlinien vor der Produktion durch und verknüpft tatsächliches Entwicklungsverhalten mit messbarer Risikominimierung.
DevOps.com: KI-Agent von Secure Code Warrior wendet Richtlinien auf KI-generierten Code an
Secure Code Warrior (SCW) hat diese Woche einen KI-Agenten eingeführt, der von KI-Tools erstellten Code erkennt und automatisch die entsprechenden Governance-Richtlinien anwendet.

SecurityBrief UK: Secure Code Warrior stellt KI-Tool zur Steuerung von Code-Risiken vor
Secure Code Warrior hat den SCW Trust Agent: AI eingeführt, ein Software-Governance-Produkt, das den Einsatz von KI-Codierungstools in der Entwicklung nachverfolgt und diese Nutzung beim Einchecken von Code mit Software-Risiken verknüpft.

Globee® Awards 2026 für Cybersicherheit: Secure Code Warrior gewinnt Gold Globee für Cybersicherheitslösungen in der Softwareentwicklung (Best Of)
Globee® Awards 2026 für Cybersicherheit: Secure Code Warrior gewinnt Gold Globee für Cybersicherheitslösungen in der Softwareentwicklung (Best Of)
DEVOPSdigest: Secure Code Warrior veröffentlicht Trust Agent
Secure Code Warrior hat den SCW Trust Agent: AI vorgestellt, eine Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung sichtbar, nachvollziehbar und direkt beim Commit steuerbar macht – so können Unternehmen KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren.

TalkDev: Secure Code Warrior startet Trust Agent: AI für eine sichere und skalierbare KI-gestützte Entwicklung
Secure Code Warrior kündigt heute den SCW Trust Agent: AI an, die branchenweit erste Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht. Unternehmen können damit KI-Coding-Tools skalieren und gleichzeitig Software-Risiken messbar kontrollieren. Erstmals lässt sich nachverfolgen, welche KI-Modelle bestimmte Commits beeinflusst haben, diesen Einfluss mit Schwachstellen korrelieren und Korrekturmaßnahmen ergreifen, bevor unsicherer Code in die Produktion gelangt.

Help Net Security: SCW Trust Agent: AI verfolgt den KI-Einfluss im Code, um Software-Risiken zu minimieren.
Secure Code Warrior hat den SCW Trust Agent: AI vorgestellt, eine Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht. Unternehmen können so KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren. Organisationen können nachverfolgen, welche KI-Modelle bestimmte Commits beeinflusst haben, diesen Einfluss mit Schwachstellen korrelieren und Korrekturmaßnahmen ergreifen, bevor unsicherer Code in die Produktion gelangt.
Secure Code Warrior startet Trust Agent: AI für sichere, skalierbare KI-gestützte Entwicklung
Unsere neue Lösung für AI Software Governance macht KI-generierten Code beim Commit sichtbar, setzt Richtlinien vor der Produktion durch und verknüpft tatsächliches Entwicklungsverhalten mit messbarer Risikominimierung.
Security Boulevard: Bedrohungsmodellierung mit KI: Ein entwicklerorientierter Gewinn für die Unternehmenssicherheit
Entwickler hatten es in traditionellen Bedrohungsmodellierungs-Programmen lange schwer, wirklich mitzureden. Mit den richtigen Fähigkeiten haben sie nun jedoch die Chance, KI verantwortungsvoll einzusetzen, um Risiken und Nachbesserungsbedarf in ihrem Code drastisch zu reduzieren.
The AI Journal: Das Verständnis der Coding-Persönlichkeiten von LLMs ist jetzt entscheidend für das Risikomanagement in der Entwicklung.
KI-generierter Code mag zwar „von der Maschine“ stammen, doch ein Standardansatz bei der Absicherung reicht bei weitem nicht aus, um die Schwachstellen zu beheben, die LLMs mit sich bringen können. Unternehmen müssen präzise Sicherheitsüberprüfungen etablieren, bei denen menschliche Entwickler den Prozess steuern, um effektive Sicherheitskontrollen zu implementieren und gleichzeitig die spezifische „Programmier-Handschrift“ jedes verwendeten LLMs zu berücksichtigen. KI-generierter Code muss denselben individuellen Risikobewertungen unterzogen werden wie von Menschen geschriebener Code.

SecurityBrief: Die Sicherheitsherausforderungen bei der KI-gestützten Softwareentwicklung
Da Tools für künstliche Intelligenz (KI) immer häufiger im Softwareentwicklungsprozess eingesetzt werden, werden ihre Auswirkungen auf die Sicherheit immer deutlicher. Aktuellen Untersuchungen zufolge haben fast 70 % der Unternehmen Schwachstellen entdeckt, die durch KI-Tools verursacht wurden, während jeder Fünfte infolge dieser Schwachstellen einen schwerwiegenden Vorfall erlebt hat.
KBI Media: Beseitigung technischer Schulden durch KI-gestützte Softwareentwicklung
Laut dem Marktforschungsunternehmen Forrester[1] wird die technische Schuld bei 75 % der Unternehmen in diesem Jahr auf ein mittleres bis hohes Niveau ansteigen, was auf die rasante Ausbreitung von KI-Anwendungen in verschiedenen Bereichen, einschließlich der Softwareentwicklung, zurückzuführen ist.
Forbes: Security Self-Governance: Die regulatorische Lücke bei der KI-gestützten Softwareentwicklung schließen
Obwohl das Jahr 2026 noch jung ist, zeigen neue Forschungsergebnisse das Ausmaß der Cyberrisiken durch KI-gestützte Softwareentwicklung: Fast 7 von 10 Unternehmen haben Schwachstellen in KI-generiertem Code entdeckt, und 1 von 5 war bereits von einem schwerwiegenden Vorfall betroffen, der direkt auf diese Schwachstellen zurückzuführen ist.
ITWire: Warum KI den wichtigsten Vorteil der Cybersicherheit abschwächt
Künstliche Intelligenz (KI) ist aus der modernen Softwareentwicklung nicht mehr wegzudenken. Von großen Sprachmodellen, die Code auf Abruf generieren, bis hin zu agentenbasierten Systemen, die ganze Arbeitsabläufe automatisieren – KI-Tools versprechen enorme Produktivitäts- und Effizienzsteigerungen.

SecurityWeek: So beseitigen Sie die technischen Schulden durch unsichere, KI-gestützte Softwareentwicklung
Entwickler sollten KI als einen Partner betrachten, der engmaschig überwacht werden muss, statt als autonome Einheit, die man einfach gewähren lässt. Ohne diese Einstellung ist eine erdrückende technische Schuld unvermeidlich.

CSO Online: Softwareentwickler: Zentrale Cyber-Ziele und ein wachsender Risikofaktor für CISOs
Von technischen Kompromittierungen bis hin zu KI-gestützten Angriffen: Cyberkriminelle sehen Softwareentwickler zunehmend als Hauptziel, was systemische Risiken schafft, denen sich CISOs stellen müssen.

SMBtech: Branchenführer der Tech-Industrie reagieren auf die Woche des Datenschutzes 2026
Es ist die Woche der Online-Privatsphäre – eine Zeit im Jahr, in der Einzelpersonen und Unternehmen daran erinnert werden, ihren digitalen Fußabdruck zu überprüfen. Manche mögen das für eine sinnlose Geste halten, in einer Zeit, in der große Social-Media- und Marketing-Akteure absolut alles über einen wissen und diese Daten fröhlich an jeden verkaufen, der dafür zahlt; in der Microsoft alle Register zieht, um Windows-Nutzer dazu zu bewegen, ihre Daten in die Cloud zu verlagern, wo Regierungsbehörden ohne ihr Wissen darauf zugreifen können; in der eine Krise bei PCs dazu führt, dass viele Nutzer in eine Welt von „Dumb-Client“-Systemen gedrängt werden, in der Datenspeicherung und wichtige Rechenprozesse in der Cloud stattfinden; und in der viele glauben, dass ein Klick auf „Akzeptieren“ bei Website-Pop-ups sie tatsächlich schützt. Doch was sagen die Experten dazu?
Sicherheits-Update: KI erhöht Datenschutzrisiken und verändert das digitale Vertrauen grundlegend.
Technologie- und Datenexperten warnen anlässlich des internationalen Datenschutztages, dass künstliche Intelligenz und eine mangelhafte Datenverwaltung die Datenschutzrisiken für Unternehmen verschärfen.
ITWire: Woche des Datenschutzes 2026
Die „Woche des Datenschutzes“ ist ein hervorragender Anlass für Unternehmen, ihre Datenschutzrichtlinien für Kunden zu überprüfen und eine transparente Datenerfassung in ihren Marketingstrategien in den Vordergrund zu stellen.

Dynamic Business: Datenschutztag 2026: Fünf Experten über die Datenschutzrisiken, die Ihr Unternehmen bedrohen
Fünf führende Cybersicherheitsexperten warnen davor, dass KI schneller integriert wird, als Sicherheitsrichtlinien die Risiken bewältigen können. Dies führt im Vorfeld des Datenschutztages am 28. Januar zu dringenden Sicherheitslücken für KMU.
Information Security Buzz: OWASP Top 10 2025: Neue Feinde, alte Bekannte und ein Ansatz zur Schwachstellenbehebung, der sich weiterentwickeln muss
Die OWASP Foundation ist seit jeher ein Wegweiser für Sicherheitsexperten und Enthusiasten und bietet praxisnahe Ratschläge zu den gefährlichsten Software-Schwachstellen in einer Vielzahl von Kategorien und Plattformen. Dies ist das erste große Update der führenden OWASP Top 10 Web-Schwachstellen seit 2021. In dieser Zeit wurde die Branche von einer Welle an KI-Technologien, -Tools und -Code überrollt, die für Fachleute in der Cybersicherheit und Softwareentwicklung gleichermaßen ein Spannungsfeld zwischen Effizienz und Risiko geschaffen hat.
DEVOPSdigest: Was Softwareentwickler über sicheres Programmieren und KI-Warnsignale wissen müssen
Fazit: KI-Tools sind für den Unternehmenseinsatz nicht sicher, es sei denn, der generierte Code wird von einer sicherheitskundigen Person überprüft und implementiert. 30 % der Sicherheitsexperten geben an, dass sie der Genauigkeit von KI-generiertem Code nicht vertrauen(link is external). Deshalb müssen Führungskräfte im Sicherheitsbereich die Weiterbildung ihrer Entwicklerteams priorisieren, um sicherzustellen, dass diese über die nötigen Fähigkeiten verfügen, um KI-gestützte Schwachstellen frühzeitig zu beheben. Dies fördert eine „Security-First“-Kultur und eine sicherere Nutzung von KI.
Stack Overflow: Für alle Zoomer: Alles, was die Gen Z über die Technologielandschaft 2025 wissen muss.
Hier ist das Wichtigste zur Technik des Jahres 2025, das du als Zoomer unbedingt kennen solltest.

SC Media: CISOs können nicht darauf warten, dass der EU AI Act Gestalt annimmt
CISOs, die auf den EU AI Act als soliden Rahmen für die KI-Governance gehofft haben, dürften angesichts der jüngsten Aktualisierungen zur Umsetzung der KI-Beschränkungen etwas verwirrt oder enttäuscht sein.
SecurityBrief: Agentische KI-Doppelagenten decken gefährliche Sicherheitslücken auf
Ein mutmaßlicher staatlicher Akteur nutzte Claude Code und verschiedene Tools aus dem Entwickler-Ökosystem, um nahezu autonom und in großem Stil gezielte Angriffe mit harmlosen Open-Source-Hacking-Tools auf Unternehmen durchzuführen. Von den über dreißig Angriffen waren mehrere erfolgreich und bewiesen, dass KI-Agenten tatsächlich komplexe, schädliche Aufgaben mit kaum oder gar keinem menschlichen Eingreifen ausführen können.
DEVOPSdigest: DevSecOps-Prognosen 2026
Die Vorhersageserie von DEVOPSdigest wird mit den DevSecOps-Prognosen für 2026 fortgesetzt – Branchenexperten geben ihre Einschätzungen dazu ab, wie sich DevSecOps weiterentwickeln und die Branche im Jahr 2026 beeinflussen wird.
ITWire: OWASP veröffentlicht aktuelle Top 10 der Anwendungsschwachstellen
Das Open Worldwide Application Security Project (OWASP) hat seine aktuelle Liste der 10 kritischsten Sicherheitslücken veröffentlicht, die einige überraschende Erkenntnisse zu wichtigen Schwachstellenkategorien liefert.

Channel Insider: Cybersicherheitsexperten prognostizieren KI- und staatliche Bedrohungen für 2026
Cybersicherheitsexperten skizzieren Prognosen für 2026: von KI-gestützten Angriffen und Quantenrisiken bis hin zu Bedrohungen durch Nationalstaaten, Sicherheitslücken in der OT und dem Druck durch Automatisierung.

Security Journal UK: Der Aufstieg von KI-Programmiertools und die dadurch offengelegte Qualifikationslücke
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, warnt davor, dass KI-gestützte Programmiertools zwar Schnelligkeit und Effizienz versprechen, aber auch neue Risiken mit sich bringen.
iTWire: Prognosen zum Stand der KI im Jahr 2026
2026 wird das Jahr, in dem sich KI vom reinen Werkzeug zum Partner entwickelt und unsere Art zu arbeiten, zu gestalten und Probleme zu lösen grundlegend verändert.

Fortune: KI-Programmiertools erlebten 2025 einen Boom. Die ersten Sicherheitslücken zeigen, was alles schiefgehen könnte
Obwohl eine Sicherheitslücke in den Tools bisher noch keinen großflächigen Angriff ausgelöst hat, gab es bereits einige Exploits und Beinahe-Vorfälle. Cybersicherheitsforscher haben zudem kritische Schwachstellen in mehreren beliebten Tools entdeckt, die verdeutlichen, was alles schiefgehen könnte.
SMBtech: Australische Tech-Branchenführer geben ihre Prognosen für 2026 ab
Es ist wieder die Zeit des Jahres, in der die Prognosen für die Technologiebranche eintrudeln. Hier erfahren Sie, was Sie (angeblich) im Jahr 2026 erwartet.

Technology Decisions: Die Bedeutung effektiver Sicherheit beim Einsatz von KI-Tools
Das Problem ist simpel: Entwicklungsteams vertrauen KI-Tools möglicherweise zu sehr, obwohl diese nicht in der Lage sind, den komplexen Kontext vieler Sicherheitslücken zu erfassen. Große Sprachmodelle haben beispielsweise oft Schwierigkeiten, die Authentifizierungs- oder Autorisierungsarchitektur einer Anwendung zu verstehen, was das Risiko erhöht, kritische Sicherheitsvorkehrungen zu übersehen.
ITWire: Fünf Schritte zur Verbesserung der Sicherheit von KI-generiertem Code
Branchenempfehlungen zum Risikomanagement bei KI-generiertem Code kommen zunehmend zu demselben Schluss: Effektive Sicherheitsmaßnahmen basieren auf einer engen Zusammenarbeit zwischen Mensch und Maschine, bei der Entwickler stets die Kontrolle behalten.

SecurityBrief Australia: Agentenbasierte KI transformiert Unternehmen und Sicherheit im APJ-Raum bis 2026
Branchenexperten zufolge wird agentenbasierte künstliche Intelligenz (KI) die Unternehmenslandschaft im asiatisch-pazifischen Raum und in Japan (APJ) im Jahr 2026 grundlegend verändern. Es wird erwartet, dass Unternehmen zunehmend auf autonome Software-Agenten setzen, was sowohl die Produktivität steigert als auch neue Risikokategorien in verschiedenen Geschäftsbereichen schafft.
SC Magazine UK: Warum Unternehmen agentische KI nicht ignorieren können
Wie groß ist die aktuelle Bedrohung durch agentische KI für Unternehmen? Und was sollten Sicherheitsverantwortliche tun, um diesem Risiko zu begegnen?

VMBlog: Cybersecurity-Prognosen: Was KI im Jahr 2026 für uns tun wird (und was nicht)
Mein Mitgründer und CTO, Dr. Matias Madou, und ich haben in unsere Glaskugel geschaut (oder sollten wir sagen: auf unsere NVIDIA-GPUs?), und das ist unsere Einschätzung, was uns 2026 aus Sicht der KI-Sicherheit erwartet.
SD Times: Auf die Bremse treten bei der Einführung von agentischer KI in der Softwareentwicklung
Ein mutmaßlicher staatlicher Akteur nutzte Claude Code und verschiedene Tools aus dem Entwickler-Ökosystem, insbesondere Model Context Protocol (MCP)-Systeme, um nahezu autonom und in großem Stil gezielte Angriffe mit harmlosen Open-Source-Hacking-Tools auf Unternehmen durchzuführen. Von den über dreißig Angriffen waren mehrere erfolgreich und bewiesen, dass KI-Agenten tatsächlich komplexe, schädliche Aufgaben mit kaum oder gar keinem menschlichen Eingreifen ausführen können. Vielleicht ist es an der Zeit, einen Gang zurückzuschalten und darüber nachzudenken, was hier auf dem Spiel steht und wie wir uns am besten verteidigen können.

AIthority: Aufbau sicherer und ethischer KI-Praktiken in der Softwareentwicklung
KI ist heute ein zentraler Bestandteil der modernen Softwareentwicklung. Mehr als vier von fünf Entwicklern nutzen KI-Codierungstools täglich oder wöchentlich – viele setzen dabei sogar mehrere Tools parallel ein. Teams müssen verstehen, wo die Automatisierung endet und die Verantwortung beginnt.
SC Media: Secure Coding als kritisches Denken statt Schwachstellensuche – Matias Madou – ASW #357
Sicherer Code sollte eher auf Konzepten wie „Secure by Default“ und „Secure by Design“ basieren als auf der reinen Suche nach Schwachstellen. Matias Madou teilt seine Erfahrungen aus Schulungen zur sicheren Programmierung und betont, wie wichtig es ist, kritisches Denken zu vermitteln. Er erläutert zudem, warum kritisches Denken eng mit Threat Modeling verknüpft ist und wie LLMs Entwicklern helfen können, über oberflächliche Ratschläge wie „Denk wie ein Angreifer“ hinauszugehen.
Forbes: Wie CISOs in KI-begeisterten Führungsetagen mehr Einfluss gewinnen
Unternehmen befinden sich an einem Wendepunkt, der durch die rasante Einführung von KI vorangetrieben wird und grundlegende Veränderungen in der Geschäftswelt verspricht. Für CISOs bedeutet dies eine unsichere Ausgangslage. Als Hüter der Unternehmensdaten und -zugriffe müssen sie die Sicherheit gewährleisten. Doch der unüberlegte Vorstoß in eine umfassende und möglicherweise unkontrollierte KI-Nutzung könnte eine Flut von Sicherheitsproblemen auslösen, denen viele CISOs in ihren derzeitigen Organisationsstrukturen nicht gewachsen sind.
Security Boulevard: Sicherheitsverlust bei KI-generiertem Code: Ein Bedrohungsvektor, den CISOs nicht ignorieren dürfen
Sicherheitsverantwortliche und Entwickler wissen längst, dass KI-Programmierassistenten und autonome Agenten Schwachstellen in den generierten Code einschleusen können. Eine aktuelle Studie deckt nun ein weiteres kritisches Problem auf: LLMs, die zur iterativen Code-Verbesserung eingesetzt werden, können mit der Zeit neue Sicherheitslücken erzeugen – selbst wenn sie explizit angewiesen werden, den Code sicherer zu machen.

Information Week: Eigenverantwortung übernehmen: Wie CISOs eine Governance für generative KI implementieren können
Regierungsbehörden arbeiten an Richtlinien für den sicheren Einsatz von KI, doch Unternehmen können nicht warten. Sie müssen die Risiken jetzt angehen.

CFOtech Australia: Wie Frauen im KI-Zeitalter weiterhin erfüllende High-Tech-Karrieren gestalten können
Im Bereich der Cybersicherheit im Allgemeinen und der Anwendungssicherheit im Besonderen bleibt menschliche Aufsicht ein absolutes Muss, um die Vorteile der KI-Produktivität voll auszuschöpfen.

Tanium: Vibe Coding ist vielleicht nicht aufzuhalten – aber so lassen sich die Risiken eindämmen.
Ähnlich wie der kometenhafte Aufstieg von ChatGPT ist „Vibe Coding“ das Thema, das dieses Jahr in aller Munde ist. Es hat sogar schon Eingang in den Duden gefunden. Doch Vorsicht vor dem Hype: Diese neuen KI-Programmiertools bieten zwar Geschwindigkeit und Kosteneinsparungen, bergen aber auch erstaunliche Sicherheitslücken.
[PODCAST] Stack Overflow: KI-Code erfordert mehr, nicht weniger kritisches Denken
Ryan spricht mit Matias Madou, Mitgründer und CTO von Secure Code Warrior, über die Auswirkungen der Variabilität von LLMs auf die Codesicherheit, die Zukunft der Entwicklerschulung durch KI-gestützte Programmierung sowie die Bedeutung kritischen Denkens – besonders für Junior-Entwickler – im Zeitalter der KI.

Cybersecurity Insiders: Wer rastet, der rostet: Übermäßiges Vertrauen auf KI schwächt die kritischen Denkfähigkeiten in der Cybersicherheit.
Softwareentwickler profitieren in vielerlei Hinsicht von KI-Assistenten, sei es durch Code-Generatoren auf Basis großer Sprachmodelle (LLMs) oder durch agentenbasierte KI-Systeme. Aktuelle Berichte, auf die eine neue MIT-Studie hinweist, warnen jedoch davor, dass eine intensive KI-Nutzung zum Verlust kritischer Denkfähigkeiten führen kann.
Security Week: Wie Softwareentwicklungsteams KI-Tools sicher und ethisch einsetzen können
Um KI-Tools sicher und ethisch vertretbar einzusetzen, müssen Teams Innovation und Verantwortung in Einklang bringen – durch eine solide Governance, die Weiterbildung von Entwicklern und konsequente Code-Reviews.

Dark Reading: KI-generierter Code: 5 kritische Sicherheitspunkte für die menschliche Überprüfung
Um sicheren Code mit LLMs zu schreiben, müssen Entwickler laut Madou lernen, KI als kollaborativen Assistenten und nicht als autonomes Werkzeug zu nutzen.

Techstrong.tv: Secure Code Warrior im Zeitalter der KI mit Pieter Danhieux
Pieter Danhieux, CEO, Vorstandsvorsitzender und Mitgründer von Secure Code Warrior, spricht über seinen Wechsel von der offensiven Cybersicherheit hin zur Förderung sicherer Softwareentwicklung. Das 2015 gegründete Unternehmen Secure Code Warrior unterstützt Entwickler dabei, von Anfang an sicheren Code zu schreiben – ein Ansatz, bei dem sich Danhieux und Moderator Alan Shimel einig sind, dass er effektiver ist als die nachträgliche Fehlerbehebung. Die beiden erörtern zudem den Einfluss von KI auf die Softwareentwicklung und stellen fest, dass KI zwar die Geschwindigkeit erhöht und den Zugang erleichtert, die Sicherheit von KI-generiertem Code jedoch noch hinterherhinkt. Sie betonen, wie wichtig es für Entwickler ist, angesichts dieser technologischen Fortschritte sichere Programmierpraktiken zu beherrschen.
SMBtech: Cybersecurity Awareness Month 2025: Reaktionen und Kommentare aus der australischen Industrie
Der Oktober ist der Cybersecurity Awareness Month in Australien – eine jährliche Erinnerung an alle Australier, im Netz wachsam zu bleiben. Das diesjährige Motto „Building our cyber safe culture“ unterstreicht erneut, wie wichtig es ist, in einer zunehmend digitalen Welt Eigenverantwortung für die eigene Sicherheit zu übernehmen.
SecurityBrief: KMU sollen Daten reduzieren und Cyber-Abwehr bei steigenden Angriffen stärken
Der Cybersecurity Awareness Month hat die Aufmerksamkeit erneut auf die wachsenden Risiken für Unternehmen jeder Größe gelenkt, wobei ein besonderer Fokus auf der zunehmenden Bedrohung für kleine und mittlere Unternehmen (KMU) in Australien und Großbritannien liegt.

ITBrief: Unser größtes Sicherheitsrisiko ist nicht unsere Software – es ist unser Denken
In der Welt der Cybersicherheit sehen wir uns täglich mit kreativen und unkonventionellen Bedrohungen konfrontiert. Doch unsere größte Schwachstelle ist kein Fehler in unserer Software, sondern ein Fehler in unserem kollektiven Denken.

Welches KI-Modell programmiert am sichersten?
Erfahren Sie, wie 16 führende KI-Modelle tatsächlich programmieren, bewertet anhand von 11 praxisnahen Frameworks und 1.760 Codebasen – das Framework ist genauso wichtig wie das Modell.

Citizen AI von Secure Code Warrior
KI-Risiken beschränken sich nicht nur auf die Technik. Holen Sie sich das One-Pager zu Citizen AI – für KI-Kompetenz und sichere Arbeitsweisen in Ihrem gesamten Unternehmen.

Verstehen Sie, wie KI die Softwareentwicklung transformiert – und wie sich die Sicherheit parallel dazu weiterentwickeln muss.
Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.

SCW in neuer Kategorie für Agentic Coding Security genannt
Gartner hat SCW gleich zweimal im Hype Cycle for Secure Software Engineering 2026 erwähnt. Erfahren Sie, warum das für KI-gestützte Entwicklung so wichtig ist.
SCW-Lerninhalte für KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sichere KI-gestützte Entwicklung mit KnowBe4 + Secure Code Warrior
Secure Code Warrior schließt sich mit KnowBe4 zusammen, um praxisorientierte Schulungen für sichere Programmierung in Security-Awareness-Programme zu integrieren – mit Abdeckung von OWASP, KI-Entwicklung und 10 Programmiersprachen.
Trust Agent: AI – KI-gestützte Entwicklung sicher skalieren
KI schreibt Code. Wer kontrolliert ihn? Da bis zu 50 % des KI-generierten Codes Sicherheitslücken aufweisen, ist ein effektives KI-Risikomanagement unerlässlich. Erfahren Sie, wie der Trust Agent: AI von SCW die nötige Echtzeit-Transparenz, proaktive Governance und gezielte Weiterbildung bietet, um KI-gestützte Entwicklung sicher zu skalieren.
OpenText Application Security + Secure Code Warrior
OpenText Application Security und Secure Code Warrior kombinieren Schwachstellenerkennung mit KI-Software-Governance und der Förderung von Entwicklerkompetenzen. Gemeinsam unterstützen sie Unternehmen dabei, Risiken zu minimieren, sichere Programmierpraktiken zu stärken und KI-gestützte Entwicklung sicher und souverän einzusetzen.

Unternehmensübersicht von Secure Code Warrior
Secure Code Warrior ist eine AI Software Governance-Plattform, die Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen, indem sie die Lücke zwischen Entwicklungsgeschwindigkeit und Unternehmenssicherheit schließt. Die Plattform adressiert die „Sichtbarkeitslücke“, bei der Sicherheitsteams oft der Einblick in Schatten-KI-Codierungstools und die Herkunft von Produktionscode fehlt.

Themen & Inhalte für sicheres Programmieren
Unsere branchenführenden Inhalte entwickeln sich ständig weiter, um der sich ständig verändernden Softwareentwicklungslandschaft unter Berücksichtigung Ihrer Rolle gerecht zu werden. Entdecken Sie unseren Katalog.
Lernpfade gemäß Cyber Resilience Act (CRA)
SCW unterstützt die Vorbereitung auf den Cyber Resilience Act (CRA) mit CRA-konformen Quests und konzeptionellen Lernsammlungen, die Entwicklungsteams dabei helfen, Fähigkeiten in den Bereichen Secure by Design, SDLC und sichere Programmierung gemäß den Sicherheitsprinzipien des CRA aufzubauen.

OWASP Top 10 2025 eBook
Sie wollen die OWASP Top 10 meistern? Laden Sie den direkten Leitfaden zur Absicherung Ihrer Anwendungen gegen die OWASP Top 10:2025 herunter.

Trust Agent: AI von Secure Code Warrior
Dieses One-Pager stellt den SCW Trust Agent: AI vor, eine neue Reihe von Funktionen für tiefgreifende Observability und Governance bei KI-Coding-Tools. Erfahren Sie, wie unsere Lösung die Nutzung von KI-Tools mit Entwicklerfähigkeiten korreliert, um Risiken zu steuern, Ihren SDLC zu optimieren und die Sicherheit jeder Zeile KI-generierten Codes zu gewährleisten.
KI-Coding-Assistenten: Ein Leitfaden für die sichere Navigation der nächsten Entwicklergeneration
Große Sprachmodelle bieten enorme Vorteile bei Geschwindigkeit und Produktivität, bergen jedoch auch unbestreitbare Risiken für Unternehmen. Herkömmliche Sicherheitsvorkehrungen reichen nicht aus, um diese Flut zu bewältigen. Entwickler benötigen präzise, verifizierte Sicherheitskenntnisse, um Schwachstellen bereits zu Beginn des Softwareentwicklungszyklus zu erkennen und zu vermeiden.
Secure by Design: Best Practices und präventive Sicherheitsergebnisse
In diesem Forschungsbericht enthüllen die Mitbegründer von Secure Code Warrior, Pieter Danhieux und Dr. Matias Madou, Ph.D., zusammen mit Experten die wichtigsten Ergebnisse aus über zwanzig ausführlichen Interviews.
KI-Vertrauensindex (AI Trust Index)
Der SCW AI Trust Index: Ein kontinuierlicher Benchmark dafür, wie oft führende KI-Modelle unsicheren Code generieren.

Professional Services – Mit Expertise zum Erfolg
Das Program Strategy Services (PSS)-Team von Secure Code Warrior unterstützt Sie beim Aufbau, der Erweiterung und der Optimierung Ihres Programms für sichere Softwareentwicklung. Ganz gleich, ob Sie ganz von vorne anfangen oder Ihren Ansatz verfeinern möchten – unsere Experten bieten Ihnen eine maßgeschneiderte Beratung.

Quests: Branchenführendes Training, damit Entwickler bei der Risikominimierung immer einen Schritt voraus sind.
Quests ist eine Lernplattform, die Entwickler dabei unterstützt, Software-Sicherheitsrisiken durch die Verbesserung ihrer Fähigkeiten im sicheren Programmieren zu minimieren. Mit kuratierten Lernpfaden, praxisnahen Herausforderungen und interaktiven Aktivitäten befähigt sie Entwickler dazu, Schwachstellen zu erkennen und zu vermeiden.

Benchmarking von Sicherheitskompetenzen: Secure-by-Design im Unternehmen effizient umsetzen
Secure-by-Design ist die Zukunft der sicheren Softwareentwicklung. Erfahren Sie, welche Schlüsselelemente Unternehmen bei der Planung einer Secure-by-Design-Initiative berücksichtigen müssen.
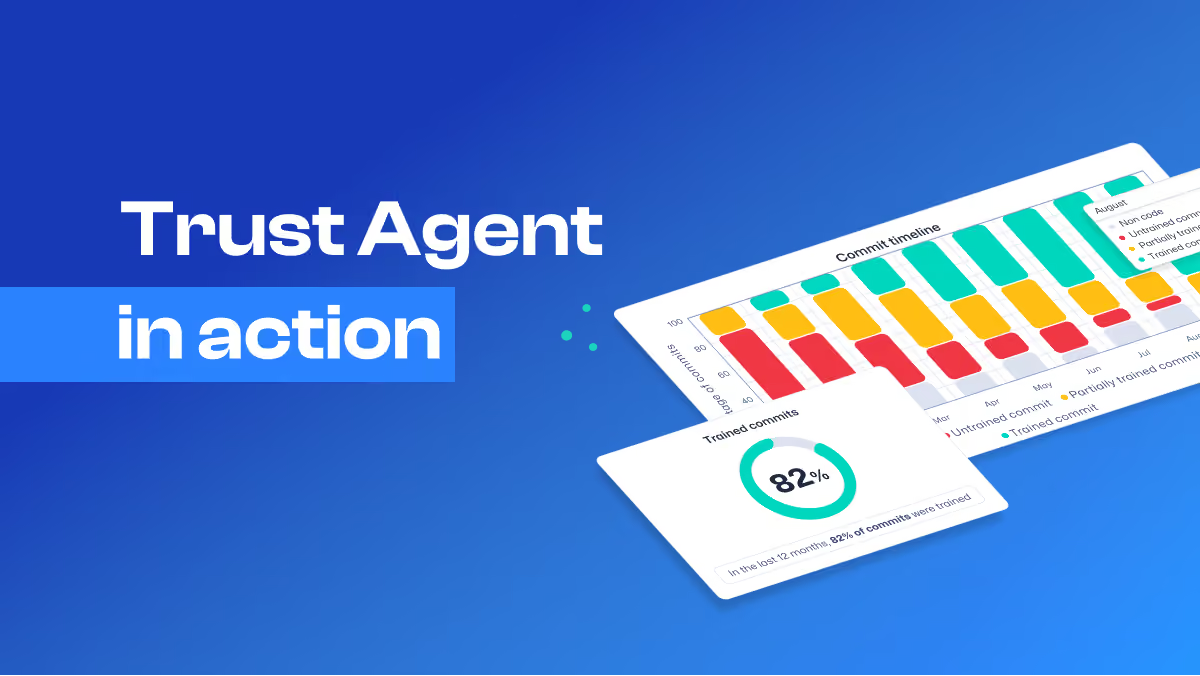
Trust Agent im Einsatz
SCW Trust Agent bietet Ihnen die notwendigen Werkzeuge, um sicheren Code schneller bereitzustellen. So stellen Sie sicher, dass Entwickler über das Wissen und die Fähigkeiten verfügen, um Sicherheits-Best-Practices direkt in der jeweiligen Programmiersprache ihrer Code-Commits umzusetzen.
Strategieleitfaden für die Governance von KI-Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent von Secure Code Warrior
Sind Sie sicher, dass jede Zeile Ihres Codes von Entwicklern stammt, die über die erforderlichen Kenntnisse in sicherer Programmierung verfügen? Viele Unternehmen stehen vor dieser kritischen Lücke, was zu vermeidbaren Sicherheitslücken und einer geringeren Entwicklungsgeschwindigkeit führt. Der SCW Trust Agent bietet Ihnen beispiellose Transparenz in Ihren Code-Repositories, indem er Commits direkt mit der Sicherheitskompetenz der jeweiligen Entwickler abgleicht. Dank integrierter Richtlinien-Gates ermöglicht Ihnen der Trust Agent eine Governance auf Commit-Ebene. So stellen Sie sicher, dass alle Code-Beitragenden über das nötige Wissen für Ihre geschäftskritischen Anwendungen verfügen. Laden Sie noch heute unser One-Pager herunter und erfahren Sie, wie der SCW Trust Agent Ihnen dabei hilft, Ihre Sicherheitsstrategie zu stärken, Ihren Entwicklungszyklus zu optimieren und Sicherheitsrisiken signifikant zu reduzieren.

SCW Trust Score – Der beste Weg, Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren
Erfahren Sie mehr über den Secure Code Warrior Trust Score – die optimale Lösung, um Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren.
Secure Code Warrior & KnowBe4 Partnerschaftsbriefing
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score von Secure Code Warrior
Entdecken Sie den SCW Trust Score, einen branchenweit einzigartigen Maßstab zur Bewertung der Effektivität Ihres Sicherheitsprogramms. Vergleichen Sie sich mit Branchenkollegen, optimieren Sie Ihre Sicherheitsstrategie und treffen Sie datengestützte Entscheidungen für eine verbesserte Softwaresicherheit.
Vorbereitung auf die PCI-DSS 4.0-Compliance
Überprüfen Sie Ihre Software-Sicherheitsinfrastruktur zur Erfüllung der PCI-DSS-Anforderungen
Der ultimative Leitfaden zu Sicherheitstrends im Finanzwesen
Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben. Wir geben ihnen eine Schritt-für-Schritt-Anleitung zum Lokalisieren, Identifizieren und Beheben von Schwachstellen in realem Code. Anschließend können Entwickler ihre neu erworbenen Fähigkeiten üben und sie wieder bei der Arbeit anwenden.
Prognosen 2024: Generative KI formt die Software-Entwicklung neu
Entdecken Sie, wie generative KI die Softwareentwicklung im gesamten SDLC revolutioniert, wie in Gartners Bericht hervorgehoben wird, der AppSec-Leitern rät, KI-generierte Software kritisch zu prüfen.
PCI DSS 4.0 entschlüsselt
Dieser Leitfaden bietet praktische Strategien, um Entwicklungsteams für die PCI DSS 4.0-Konformität zu gewinnen. Er skizziert die Anforderungen des modernen Entwicklers für Compliance, Strategien für Sicherheitsprofis und Entwicklungsmanager und Schulungstipps.

Entwickler-Sicherheitsreife-Quiz
Secure Code Warrior skizziert drei Stufen der Sicherheitsreife für Entwicklerteams: Definition, Einführung und Skalierung. Wie sicherheitsbewusst sind Ihre Entwickler? Machen Sie unser Quiz, um es herauszufinden.

Skript-Testen bitte ignorieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI von Schulungen für sicheren Code
Entdecken Sie den langfristigen ROI von Schulungen für sichere Programmierung. Erfahren Sie, wie Investitionen in agile, proaktive Lernstrategien die Sicherheit erhöhen und einen kosteneffizienten Schutz vor den heutigen Cyber-Bedrohungen bieten.
Warum Entwickler Sicherheitskompetenzen benötigen, um KI-Entwicklungstools effektiv zu nutzen
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Die 10 wichtigsten Prognosen für 2024
Erfahren Sie, welche Prognosen die Experten von SCW für die Welt der Cyber- und Softwaresicherheit im Jahr 2024 aufgestellt haben.
Agile Lernplattformen: Der ROI von entwicklergesteuerter Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bauen Sie Ihre Festung: Sechs wesentliche Säulen der Entwicklerbefähigung für Softwaresicherheit
In diesem Whitepaper erörtert der Sicherheitsexperte, CTO und Mitbegründer von Secure Code Warrior, Matias Madou, Ph.D.: Die sechs Säulen, die Sie für eine effektive Sicherheitsausbildung benötigen.

Die agile Lernplattform
Stärken Sie Ihr Entwicklungsteam mit Secure Code Warrior, der agilen Lernplattform für die wachsenden Herausforderungen der Anwendungssicherheit. Bleiben Sie Sicherheitslücken und regulatorischen Anforderungen mit unseren branchenführenden, aktuellen Inhalten einen Schritt voraus und setzen Sie auf einen proaktiven, motivierenden Ansatz für sichere Programmierung.
Trust Agent: KI-Lösungsbriefing
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Ein taktischer Leitfaden für smarte Entwickler
Entdecken Sie die neuesten Entwicklungen im Bereich API-Sicherheit. Tauchen Sie ein in unseren Leitfaden zu den OWASP Top 10 für 2023. Verbessern Sie Ihre Programmierkenntnisse, beheben Sie Schwachstellen und bleiben Sie in der sich ständig wandelnden Welt der API-Entwicklung agil. Laden Sie ihn jetzt herunter und gewinnen Sie wertvolle Einblicke!
Der Leitfaden für sicheres Programmieren
Entschlüsseln Sie das Geheimnis des Entwickler-Engagements in fünf Schritten, wie von unserem Kollegen Pieter Danhieux dargelegt. Laden Sie es jetzt herunter, um den Fahrplan zu einer blühenden Entwickler-Community zu entdecken.
Ihr Handbuch für entwicklerzentrierte Sicherheit und agiles Lernen
Setzen Sie auf „Shift Left“ mit entwicklerzentrierter Sicherheit. Dieses Handbuch zeigt Ihnen, wie Sie Entwickler einbinden, um ihre Sicherheitskompetenzen gezielt zu erweitern, und wie Sie den Erfolg messen, um nachhaltig sichereren Code zu schreiben.
Software ist Ihr Kollege: Eine neue Perspektive zur Stärkung der Zugriffskontrolle und API-Sicherheit
APIs verhalten sich wie fehlerhafte Menschen – ist genau diese Sichtweise der Schlüssel zu besserer Cybersicherheit?
Der Leitfaden für sichere Code-Schulungen
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus, um die Flut zu kontrollieren.
Die Matrix zur Sicherheitsreife für Entwickler
Der Aufbau von Sicherheitsreife in Entwicklungsteams kann in Phasen angegangen werden. Basierend auf unserer Erfahrung haben wir gängige Praktiken in drei Phasen identifiziert: Definieren, Übernehmen und Skalieren.
Die Bedeutung der Sicherheitsreife in Entwicklerteams
Durch die Bewertung und das Verständnis der Sicherheitsreife eines Entwicklungsteams können Organisationen einen Plan mit den richtigen Stakeholdern, Prozessen und Technologien formulieren, um die erforderlichen Fähigkeiten und Kompetenzen aufzubauen und zu unterstützen.

Sicherheitsreife von Entwicklungsteams
Die Sicherheitsreife in Entwicklungsteams sollte ein kontinuierlicher Verbesserungszyklus mit realistischen Zielen auf dem Weg sein. Wenn Entwicklungsteams ihre Sicherheitsreife erhöhen, reduzieren sie den Umfang an Nacharbeiten und minimieren Risiken.

Bericht: Der Stand der entwicklergesteuerten Sicherheit 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper: Die Herausforderungen (und Chancen) zur Verbesserung der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurzfassung: Ein ganzheitlicher Ansatz für entwicklerzentrierte Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit und Datenschutz bei Secure Code Warrior
Secure Code Warrior verpflichtet sich zum Schutz unserer Informationswerte sowie derer unserer Kunden vor Missbrauch, Manipulation oder Beeinträchtigung. Wir verfolgen einen risikobasierten Ansatz beim Informationssicherheitsmanagement mit dem Ziel, konsequent angemessene Maßnahmen zur Risikobewertung und -minderung umzusetzen, um den Bedrohungen für unsere Plattform, Kundendaten und Informationen zu begegnen. Während Secure Code Warrior als bedeutender Dienstleister weiter wächst, werden wir unsere Sicherheitsfunktionen im Rahmen unserer Sicherheits- und Datenschutzprogramme kontinuierlich ausbauen. Weitere Informationen finden Sie in unserem Whitepaper.
Shift-Left-Ansatz (und Compliance erreichen) durch wiederholbare Fähigkeiten für sicheres Programmieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definition von sicherem Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Sie für sicheren Code mehr als nur Scan-Tools benötigen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Leitfaden zur Abwehr der dunklen Kunst von Zero-Day-Angriffen
Zero-Day-Angriffe können zum Albtraum werden. Wenn ein Unternehmen jedoch alle verfügbaren Sicherheitswerkzeuge konsequent für eine präventive Strategie einsetzt, können Sicherheitsexperten deutlich ruhiger schlafen.
Ein Plan zur Weiterbildung und Einbindung Ihrer Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der präventive, entwicklerorientierte Ansatz für Softwaresicherheit
Erfahren Sie, wie sicherheitsbewusste Entwickler ein riesiges, weitgehend ungenutztes Potenzial darstellen, das die Cyberabwehr durch konsequente Gegenmaßnahmen gegen moderne Bedrohungen stärken kann.

Sicherheits- und Datenschutz-Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Überzeugen Sie Ihr CISO/CTO-Kit (für den Start einer Demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Strategien für smarte Entwickler
Laden Sie den praktischen Leitfaden herunter, um gängige API-Sicherheitsrisiken in Ihrem Code zu eliminieren.
So vereinen Sie Ihre Sicherheits- und Entwicklungsteams, um gemeinsam gegen Sicherheitsrisiken vorzugehen
Wie schneiden führende KI-Modelle im Vergleich zu realen Schwachstellenmustern ab? Der SCW AI Trust Index zeigt die Sicherheitslage von Top-Modellen auf.
Wie AppSec Schwachstellen reduziert und Compliance sicherstellt – damit Zeit für größere Herausforderungen bleibt.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Käufer-Checkliste: Lernplattformen für sichere Entwicklung
Die Käufer-Checkliste: Lernplattformen für sichere Entwicklung richtet sich an Entscheidungsträger und Technologiekäufer, die Lernplattformen für sichere Entwicklung evaluieren möchten.
Shared Assessments SIG Lite-Fragebogen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Zusammenfassung des SCW-Penetrationstests
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Cyber-Versicherungszertifikat
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Von Reaktion zu Prävention: Das sich wandelnde Gesicht der Softwaresicherheit 2021 – Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Order zur Cybersicherheit: Ein gezielter Ansatz zur Verbesserung der Softwaresicherheit durch Entwicklerkompetenzen
Während diese Executive Order viele Aspekte der funktionalen Cybersicherheit berührt, unterstreicht sie erstmals explizit die Bedeutung von Entwicklern und die Notwendigkeit, dass diese über nachgewiesene Sicherheitskompetenzen und ein entsprechendes Bewusstsein verfügen.

FSQS-NL-Zertifikat
Secure Code Warrior ist jetzt FSQS-NL-registriert. Diese Registrierung ist ein wichtiger Meilenstein in unserem kontinuierlichen Bestreben, die regulatorischen Anforderungen der Finanzbranche zu erfüllen.

Architekturdiagramm der Plattform
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Richtlinie zur Informationssicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ-Fragebogen
Secure Code Warrior hat einen öffentlich zugänglichen Consensus Assessment Initiative Questionnaire (CAIQ) erstellt, der auf den Ergebnissen unserer internen Due-Diligence-Selbstbewertung basiert.
Der DevSecOps Super Bowl: Wie Security Champions Ihr Team zum Sieg gegen Schwachstellen in späten Entwicklungsphasen führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Roundtable Whitepaper – Visma & Blue Prism
Wie hat 2020 unsere Sicht auf Softwaresicherheit verändert? Ein Executive Roundtable mit Visma.
Die Frauen der Mimmit Koodaa-Bewegung tauchen ein in die Welt des sicheren Programmierens.
Mimmit Koodaa (Frauen, die in Finnland programmieren) berichten von ihren Erfahrungen mit sicherem Programmieren.

Teams eines globalen Finanzinstituts messen sich in einem Wettbewerb für sichere Programmierung.
Erfahren Sie, wie ein globales Finanzunternehmen weltweit das Bewusstsein für die Sicherheit seiner Banking-Anwendungen geschärft hat – mit unterhaltsamen, interaktiven Turnieren.
Missions – Erleben Sie die Auswirkungen von fehlerhaftem Code in praxisnahen Simulationen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurse – Bauen Sie Fähigkeiten und Kompetenzen für sichere Programmierung auf
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schritt-für-Schritt-Anleitung für Turniere
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Handbuch für KI-Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Schlachtplan zur Bekämpfung der OWASP Top 10
Die zehn häufigsten Sicherheitslücken haben gegen Secure-Development-Superhelden wie Sie keine Chance. Dieses kostenlose E-Book ist Ihr ultimativer Leitfaden, um die berüchtigten Einträge der OWASP Top 10 2021 zu verstehen und zu erfahren, wie die einzelnen Schwachstellen funktionieren.
Erfolgreich mit OWASP- und Secure Code Warrior-Turnieren – Whitepaper
Eine Analyse, wie GenAI und LLMs die aktuelle Landschaft der Anwendungssicherheit grundlegend verändern. Sehen Sie sich die neuesten Erkenntnisse von Pieter Danhieux, dem CEO von Secure Code Warrior, an.

Turniere – Stärken Sie das Bewusstsein im Unternehmen und das Engagement Ihrer Entwickler, damit sicheres Programmieren zur Priorität wird.
Durch die Bereitstellung solider Schulungen in Sicherheitsprinzipien und -praktiken können Entwickler von Sicherheitsneulingen in Security-Champions verwandelt werden, die in der Lage sind, Bedrohungen zu erkennen, zu mindern und zu verhindern.

Die berüchtigten 8: Schwachstellen in Infrastructure as Code, die Sie finden und beheben sollten
Secure Code Warrior-Turniere sind eine motivierende und unterhaltsame Möglichkeit, eine positive Sicherheitskultur aufzubauen. Indem Sie Programmierwettbewerbe veranstalten, können Sie ein Event durchführen, das sowohl Remote- als auch Hybrid-Entwickler einbezieht, die Fähigkeiten von Entwicklern bewerten und Security-Champions identifizieren.
Der Fünf-Schritte-Weg zum DevSecOps-Erfolg: Wie AppSec-Profis in ihrem Traumteam erfolgreich sind
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Der schnellste und einfachste Weg zur Verbesserung Ihres Software-Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der Leitfaden für kreative CISOs zur Transformation ihres Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nehmen Sie der PCI-DSS-Konformität den Schrecken - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Einführung in Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler befähigen, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Befähigen Sie Ihre Entwickler, die erste Verteidigungslinie zu bilden, und stärken Sie das Sicherheitsniveau Ihres Unternehmens.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Assessments – Messen Sie die Secure-Coding-Fähigkeiten Ihrer Entwickler und stärken Sie Ihre Sicherheitsstrategie.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec-Checkliste
Laden Sie die AppSec-Checkliste herunter und finden Sie heraus, ob Sie Unterstützung bei der Sicherheit benötigen.
6 entscheidende Schritte vor der Einführung eines Programms zur Sicherheitsoptimierung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

AppSec-Trendbericht 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
