Bleiben Sie bei Secure Coding auf dem neuesten Stand
Die Cyber-Bedrohungslandschaft wandelt sich ständig, und es ist wichtiger denn je, immer einen Schritt voraus zu sein. Mit einer Auswahl an Videos, Blogs und praktischen Secure-Coding-Richtlinien helfen wir Ihnen, auf dem neuesten Stand zu bleiben und für zukünftige Herausforderungen gewappnet zu sein.
Unsere neuesten Richtlinien für sicheres Programmieren.
Verwendung von Komponenten mit bekannten Sicherheitslücken
{
  "dependencies": {
    "foo": "1.0.0 - 2.9999.9999",
    "bar": ">=1.0.2 <2.1.2"
  }
}
Die meisten Anwendungen nutzen eine Vielzahl von Drittanbieter-Komponenten. Diese Komponenten bieten Funktionen für alles – von Logging und Templating bis hin zu Datenbankzugriffen und mehr. Das erleichtert die Softwareentwicklung erheblich und spart viel Zeit. Da sie jedoch von Menschen entwickelt werden, enthalten einige zwangsläufig Schwachstellen. Lesen Sie den Leitfaden, um mehr zu erfahren.

SQL-Injection
import mysql.connector
db = mysql.connector.connect
#Schlechte Praxis. Vermeiden Sie dies! Nur zu Lernzwecken.
(host="localhost", user="newuser", passwd="pass", db="sample")
cur = db.cursor()
name = raw_input('Enter Name: ')
cur.execute("SELECT * FROM sample_data WHERE Name = '%s';" % name) for row in cur.fetchall(): print(row)
db.close()
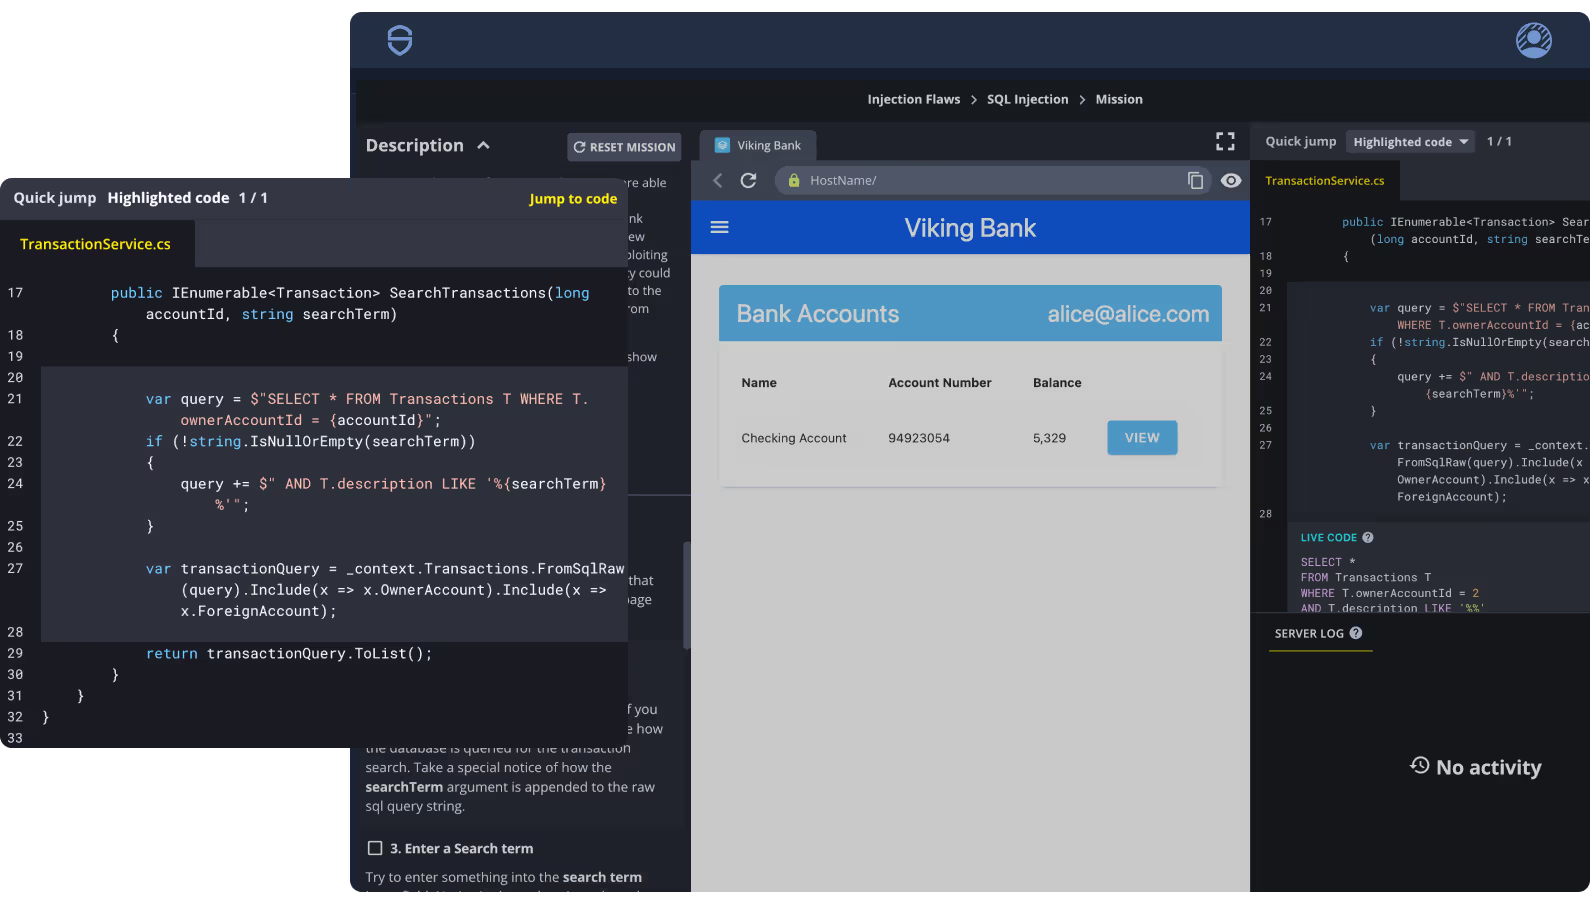
Bei einer SQL-Injection (SQLi) wird Code in SQL-Anweisungen eingeschleust, um eine Anwendung anzugreifen und wichtige Informationen zu entwenden. Es handelt sich dabei um eine Sicherheitslücke in Webanwendungen. Dies ist die gängigste Hacking-Methode, um Datenbanken zu manipulieren und sensible Daten daraus zu extrahieren.

Sicherheitsfehlkonfiguration
Viele Frameworks bieten zudem Endpunkte, die für das Monitoring der Anwendung aktiviert werden können – sei es in einer Produktions- oder einer Test-/Entwicklungsumgebung. Dazu gehören:

Metriken (Prometheus)
Logs
Umgebungsinformationen
Pfad-/URL-Mappings
Sicherheitsfehlkonfiguration ist ein Sammelbegriff für häufige Schwachstellen, die eher durch die Konfigurationseinstellungen einer Anwendung als durch fehlerhaften Code entstehen. Es handelt sich um ein weitreichendes Thema, das stark von Faktoren wie Ihrem Technologie-Stack abhängt. Oft scheint die Behebung dieser Probleme einfach zu sein, etwa durch das Ändern einer Konfigurationsdatei oder sogar nur einer einzigen Codezeile, doch die Auswirkungen und Konsequenzen dieser Schwachstellen können schwerwiegend sein. Lesen Sie unsere Richtlinien, um mehr über diese Schwachstelle und deren Behebung zu erfahren.

Server-Side Request Forgery
ts
let url = request.params.url;

let response = http.get(url);
let render = response.render();

return render.export();
Server-Side Request Forgery-Schwachstellen treten auf, wenn ein Benutzer eine Anwendung dazu veranlassen kann, HTTP-Anfragen an eine vom Angreifer festgelegte Domain zu senden. Wenn eine Anwendung Zugriff auf private oder interne Netzwerke hat, könnte ein Angreifer die Anwendung zudem dazu bringen, Anfragen an interne Server zu stellen. In diesem Leitfaden betrachten wir dies anhand einiger Beispiele genauer, um ein besseres Verständnis für die praktische Umsetzung zu erhalten.
