Wie Colgate-Palmolive die Sicherheitskompetenz seiner Entwickler steigerte und eine Kultur für sicheres Programmieren schuf
TL;DR
Über Colgate-Palmolive
Die Colgate-Palmolive Company ist eine bekannte Konsumgütermarke, die in Haushalten weltweit geschätzt wird. Obwohl das Unternehmen auf eine über zweihundertjährige Geschichte zurückblickt, ist es ein innovatives Wachstumsunternehmen, das digitale Technologien nutzt, um eine gesündere Zukunft für Menschen, ihre Haustiere und den Planeten zu gestalten.
Ausgangslage
Wie fast jedes andere Unternehmen durchläuft auch Colgate-Palmolive eine digitale Transformation, um seine Kunden besser bedienen zu können. Dies hat zu einem Umdenken bei der Herangehensweise an die Anwendungssicherheit geführt.
Alex Schuchman, CISO bei Colgate-Palmolive, drückt es so aus:
„Es ist uns sehr wichtig, die Daten unserer Kunden zu schützen und so Vertrauen aufzubauen – nicht nur in unsere Produkte, sondern auch in die digitalen Interaktionen, die unsere Kunden mit uns haben.“
Für Alex bestand die Herausforderung jedoch darin, die Ursache potenzieller Datenschutzverletzungen bei Kunden abzusichern: den Code selbst.
„Die Arbeit an der Entwicklungsseite von Anwendungen war sehr hilfreich, als ich in meine Rolle als CISO wechselte. Ich kenne den Schmerz, wenn man Tickets von der AppSec zurückbekommt, oder die Frustration, wenn man Fristen wegen Nachbesserungen verpasst. Mein Ziel als CISO war es daher nicht nur, die Sicherheit im Softwareentwicklungslebenszyklus zu erhöhen, sondern auch die Implementierung zu optimieren.“
Maßnahmen
Colgate-Palmolive begegnete dieser Herausforderung, indem das Unternehmen seine Sicherheitsschulungen in kleinere, mundgerechte Einheiten unterteilte. Dies machte sie für Entwickler attraktiver, da sie sich besser in den Arbeitsablauf integrieren ließen als die langen, monolithischen Compliance-Schulungen, die sie gewohnt waren. Durch den agilen, kontextbezogenen Ansatz von Secure Code Warrior zum Erlernen von sicherem Code konnten Entwickler Schwachstellen im Kontext ihrer realen Projekte verstehen – was zu höherem Engagement und langfristiger Verankerung sicherer Programmierkenntnisse führte.
„Ich wollte diese Best Practices einführen und gleichzeitig die Entwickler motivieren“, sagt Alex. „Wir haben zwar weiterhin kritische Teile des Programms verpflichtend, aber die Schulungen überschaubar zu halten und auf das Feedback der Entwickler zu hören, hat zum Erfolg des Programms beigetragen.“
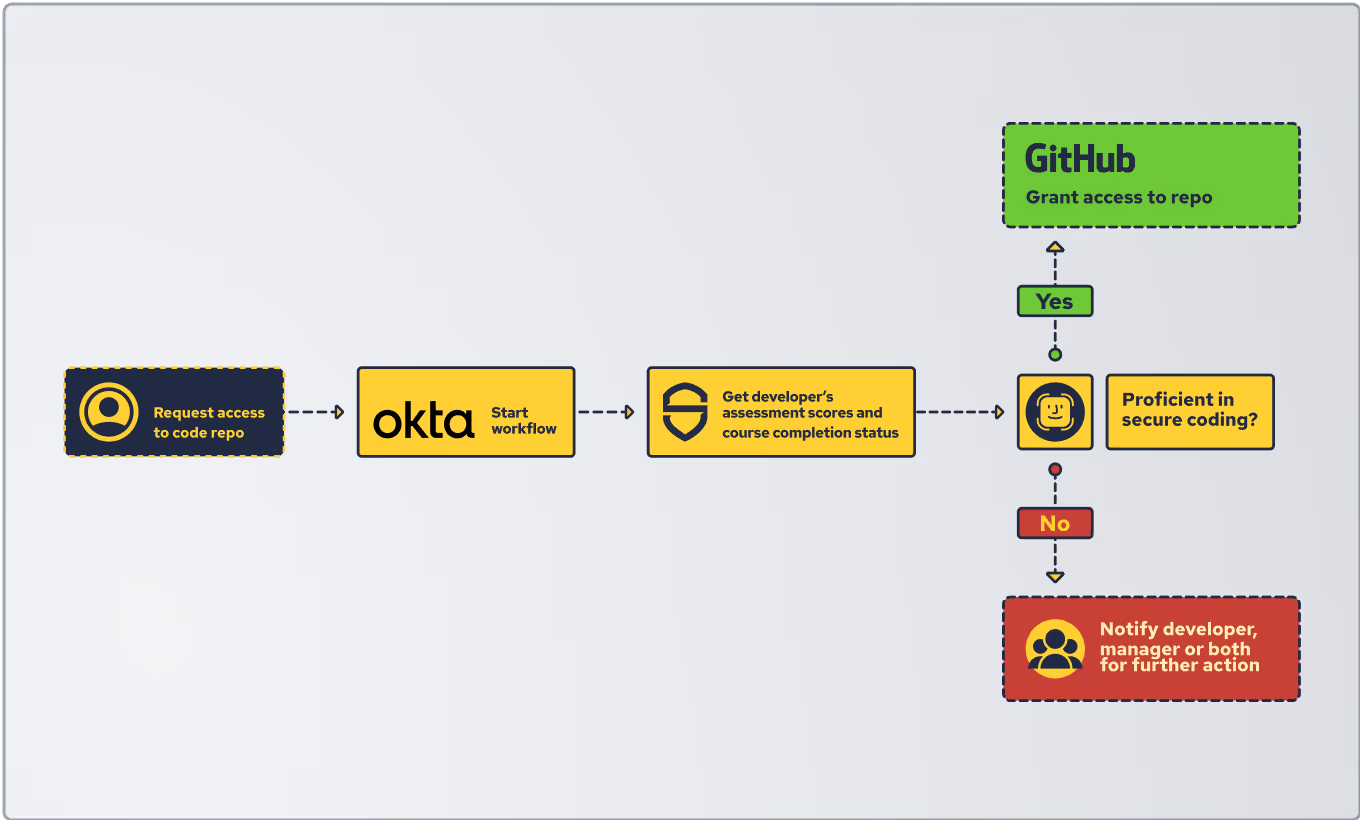
Colgate-Palmolive hat einen Okta-Workflow implementiert, der das GitHub-Repository absichert. Wie im Diagramm unten dargestellt, erhalten nur Entwickler Zugriff auf Pull Requests, die spezifische SCW-Bewertungen bestanden haben.
Ergebnisse
Laut Alex: „Wir wussten, dass wir unsere Entwickler von Anfang an mit ins Boot holen mussten, um den Erfolg zu optimieren. Deshalb haben wir sichergestellt, dass die Entwickler wussten, dass sie ein entscheidender Teil des Programms sind. Das Ergebnis war eine deutlich bessere Beziehung zwischen unserem Sicherheitsteam und den Entwicklern; es fühlte sich wirklich so an, als würden wir als Team an dem Programm arbeiten. Wir bauen den Erfolg, den wir bereits erzielt haben, weiter aus und skalieren das Programm zur Sicherheitsreife.“
Wichtigste Erkenntnisse
- Definieren Sie klare Programmziele und legen Sie Wert auf den Input und das Engagement der Entwickler. Entwickler sind eher bereit, ein Programm zum Erlernen von sicherem Code zu unterstützen, wenn es in ihren Workflow und die von ihnen täglich genutzten Entwicklungstools integriert ist.
- Die Verwendung eines SSO-Tools wie Okta zur Absicherung des Code-Repositorys schafft Anreize für das Team. Nur Entwickler, die bestimmte SCW-Kurse und Bewertungen erfolgreich abgeschlossen haben, dürfen Pull Requests erstellen.
- Bauen Sie im Laufe der Zeit eine Sicherheitskultur auf, die eine starke Arbeitsbeziehung zwischen AppSec- und Entwicklungsteams fördert.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Ressourcen entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Auf Goldkurs: Höhere Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Schwachstellen im Code deutlich reduzierte.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
