Schluss mit der Störung meines Workflows! So erhalten Sie die richtige Sicherheitsschulung zum richtigen Zeitpunkt

Denken Sie an Ihren letzten Arbeitstag zurück, vielleicht in einem Softwareprojekt unter extremem Zeitdruck. Plötzlich kommt Ihr Manager und verlangt eine obligatorische Sicherheitsschulung, die Sie zusätzlich zu allem anderen noch irgendwie unterbringen sollen.
Beide Seiten wissen, wie frustrierend das ist. Es ist eine enorme Zeitverschwendung, aber aus Compliance-Gründen lassen Sie die langweiligen Schulungsvideos im Hintergrund laufen, während Sie weiter programmieren – ohne sich wirklich auf eine der beiden Aufgaben zu konzentrieren. Das ist ein häufiges Szenario: Es ist extrem störend und verschwendet wertvolle Zeit. Die meisten Sicherheitsschulungen sind zu allgemein gehalten und werden daher ignoriert, da sie keinen echten Mehrwert bieten.
Unser Ziel als Unternehmen ist es, Ihnen eine bessere und effektivere Art der Sicherheitsschulung zu bieten. Wir wissen genau, wie es sich anfühlt, wenn man sich von den Anforderungen des AppSec-Teams nicht abgeholt fühlt, weil die Prioritäten nicht übereinstimmen. Interessant ist jedoch, dass wir uns gefragt haben, wie wir den Zugang zu Schulungen genau dann erleichtern können, wenn Sie sie brauchen. Selbst bei unserer vollständigen Plattform gibt es Schritte, die Sie von Ihrer Arbeit ablenken – genau in Momenten, in denen Sie zwar einen hilfreichen Impuls gebrauchen könnten, aber keine Zeit für eine komplette Schulungseinheit haben.
Wir haben untersucht, wie Micro-Learning nahtlos in Ihren Workflow integriert werden kann, direkt in der IDE oder im Issue-Tracker. Das ist das Ergebnis:
Dies basiert auf dem Just-in-Time (JiT)-Prinzip: Sie erhalten genau dann das richtige Wissen, wenn es unmittelbar nützlich und effektiv ist. Das ist das Gegenteil des „Vorratslernens“, das oft zu einer Informationsüberflutung führt und wertvolle Zeit sowie Konzentration für die eigentliche Entwicklung raubt.
Qualitätscode ist sicherer Code. Wenn Sie einen unaufdringlichen Sicherheits-Assistenten suchen, der Sie bei Bedarf unterstützt, sollten Sie es einfach mal ausprobieren.
Beseitigen Sie Barrieren und holen Sie sich die Schulung direkt an Ihren Arbeitsplatz.
Cybersicherheit ist nicht für jeden ein Steckenpferd, und niemand erwartet von Entwicklern, dass sie zu Sicherheitsexperten werden – das bleibt die Aufgabe der spezialisierten AppSec-Teams. Dennoch werden sicherheitsbewusste Entwickler für ihre Fähigkeiten und den Schutz, den sie bereits während der Programmierung bieten, sehr geschätzt. Es ist eine gefragte Kompetenz, deren Grundlagen Sie sich durch kontextbezogenes Micro-Learning nach und nach aneignen können.
Falls Sie bei integrierten Schulungen jetzt an Clippy denken (möge er in Frieden ruhen), sei angemerkt: Die Integrationen von Secure Code Warrior wurden von Entwicklern für Entwickler konzipiert, sodass der Nervfaktor eliminiert wurde.
Sehen wir uns das in der Praxis an:

Secure Code Warrior für GitHub durchsucht Code nach CWE- oder OWASP-Referenzen in Labels, Titeln und Beschreibungen von Issues, um kontextbezogene Just-in-Time-Schulungen anzuzeigen. Wird eine Schwachstelle gefunden, wird ein Kommentar im Issue hinterlassen, um eine schnelle Lösung zu unterstützen und künftige Schwachstellen zu verhindern. Die Integration erfolgt, ohne Ihren Prozess zu stören oder unnötige Hürden aufzubauen.
Wenn Sie Jira verwenden, ist der Prozess ähnlich:
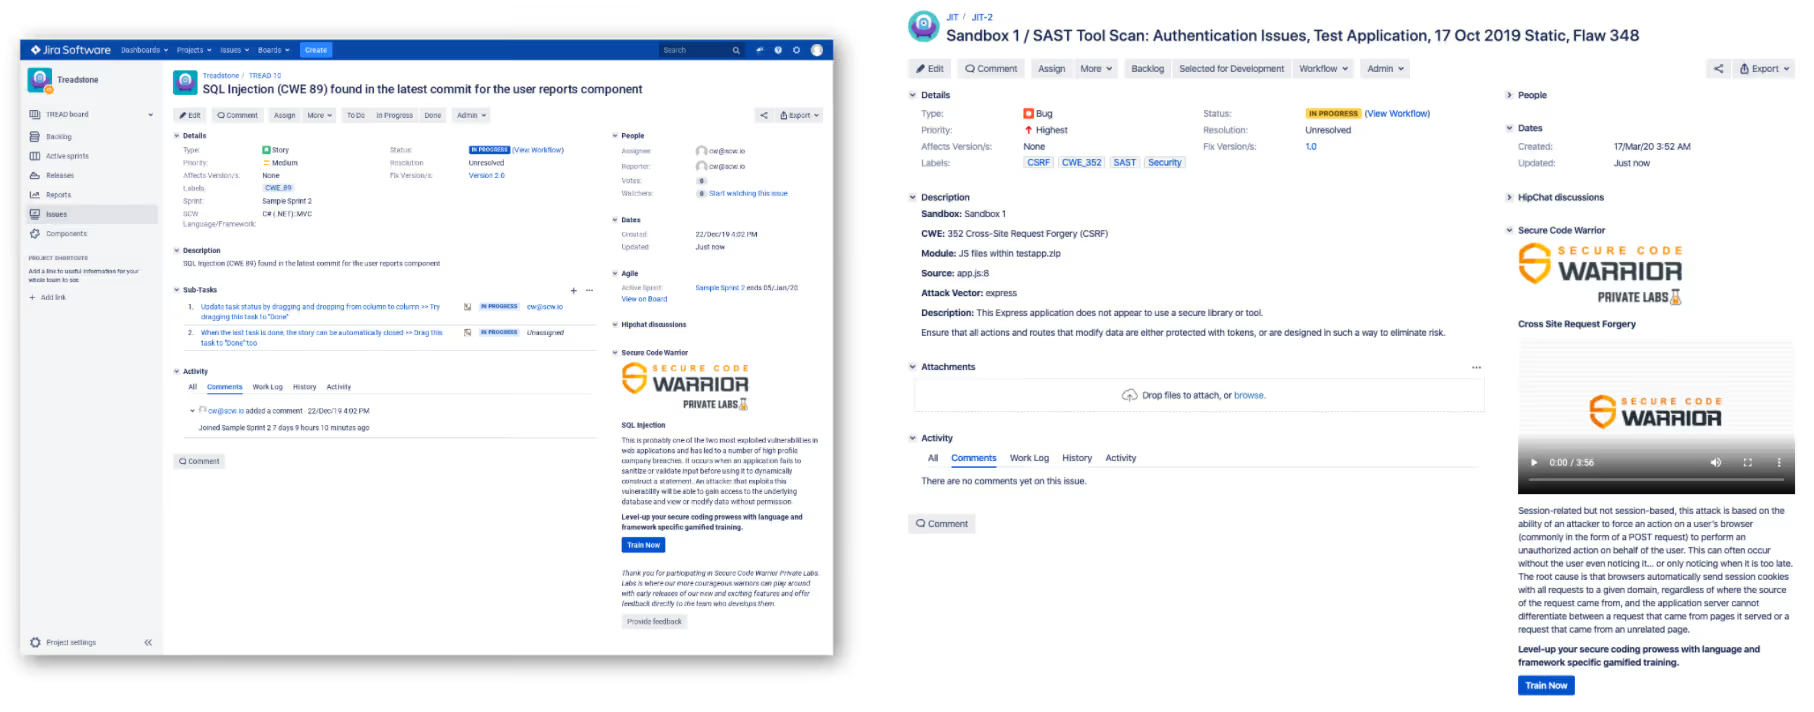

Für alle sicherheitsbewussten Superstars gilt: Sie müssen nicht alles alleine bewältigen. Sie brauchen Unterstützung, Schulung und einen Grund, Sicherheit ernst zu nehmen und in Ihren Workflow zu integrieren. Glücklicherweise ist dies Teil eines funktionierenden DevSecOps-Prozesses, auf den viele Unternehmen bereits setzen. Warum also nicht einen Vorsprung sichern?
Laden Sie die Integrationen jetzt herunter und lassen Sie uns wissen, was Sie denken.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
