KI-gestützte Softwareentwicklung steuern

Verschaffen Sie sich Transparenz über KI-generierten Code, korrelieren Sie Risiken direkt beim Commit und steuern Sie die KI-gestützte Entwicklung – damit Unternehmen KI-Programmierung sicher einsetzen können.

Demo buchen
Risikokorrelation Animationsüberschrift negativCorrelate-Risikostatistik-RasterCorrelate-Risiko-CTA-Raster
Risikokorrelation AnimationsüberschriftCorrelate-Risikostatistik-RasterCorrelate-Risiko-CTA-Raster
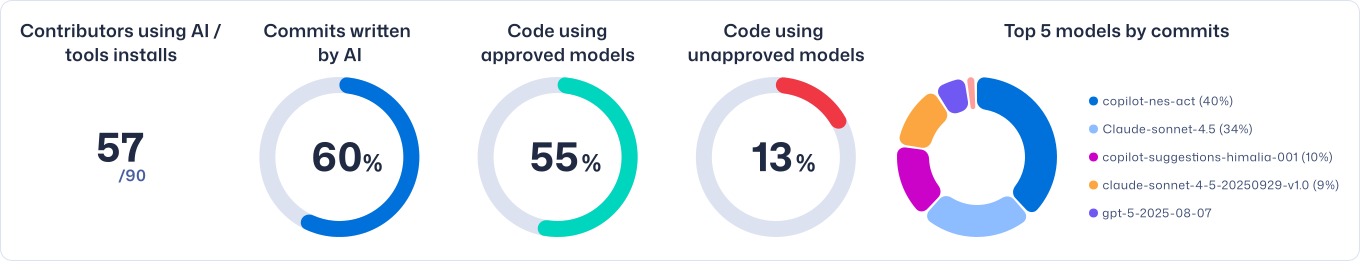
Mitwirkende, die KI nutzen /
Tool-Installationen
57
/90
Commits geschrieben

von KI
60
%
Code mit
genehmigten Modellen
55
%
Code mit
nicht genehmigten Modellen
13
%
0%
Grafik
Vom führenden Anbieter für Schulungen zu sicherem Programmieren
Das Problem der KI-Software-Lieferkette

KI hat Ihre Software-Lieferkette erweitert

KI-Programmierassistenten, LLMs und MCP-gestützte Agenten generieren heute produktionsreifen Code über den gesamten Softwareentwicklungszyklus hinweg. Die Entwicklungsgeschwindigkeit hat zugenommen – doch die Governance konnte nicht Schritt halten. KI ist zu einem unkontrollierten Akteur in Ihrer Software-Lieferkette geworden.

Die meisten Unternehmen können diese Frage nicht klar beantworten:

  • Welche KI-Modelle spezifische Commits generiert haben
  • Ob diese Modelle konsistent sicheren Code produzieren
  • Welche MCP-Server aktiv sind und worauf sie zugreifen
  • Ob KI-gestützte Commits Standards für sichere Programmierung erfüllen
  • Wie sich die KI-Nutzung auf das allgemeine Software-Risiko auswirkt
Effektive KI-Software-Governance erfordert:
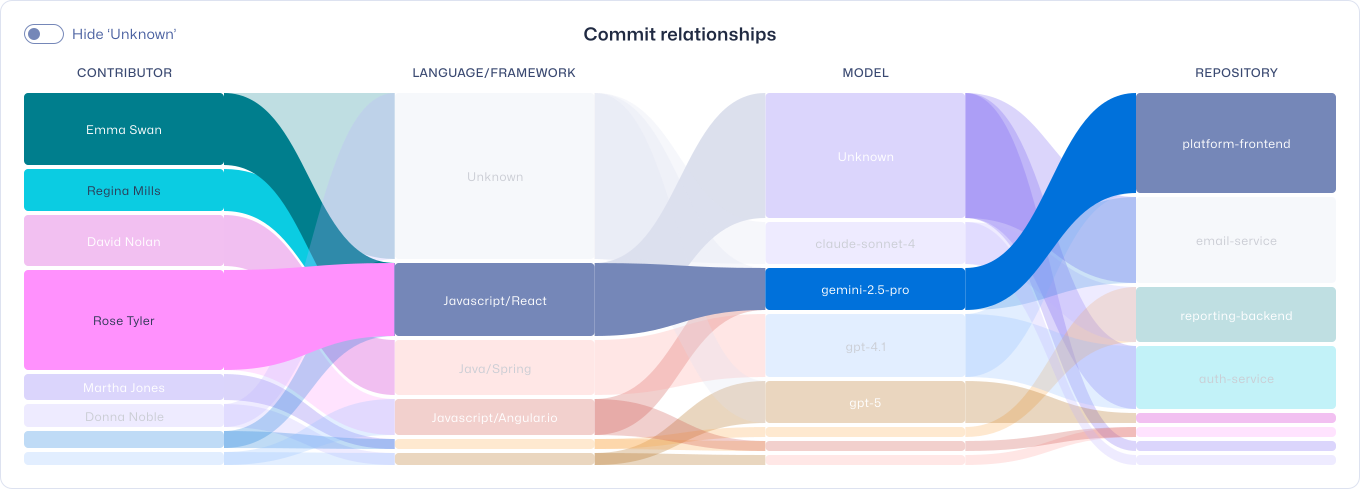
Transparenz bei der Nutzung von KI-Tools und -Modellen über Repositories hinweg
Risikokorrelation auf Commit-Ebene und Richtlinienvorgaben
Messen Sie die Kompetenz für sichere Programmierung im menschlichen und KI-gestützten SDLC

Ohne strukturierte KI-Software-Governance stehen Unternehmen vor fragmentierten Zuständigkeiten, begrenzter Transparenz und wachsende Gefährdung. KI-gestützte Entwicklung erhöht die Codegeschwindigkeit — aber ohne durchsetzbare Aufsicht erhöht sie auch das Risiko von Sicherheitslücken und modelliert die Lieferkette.

Was ist KI-Software-Governance?

Überblick über die KI-gestützte Entwicklung

Sie ermöglicht Unternehmen:

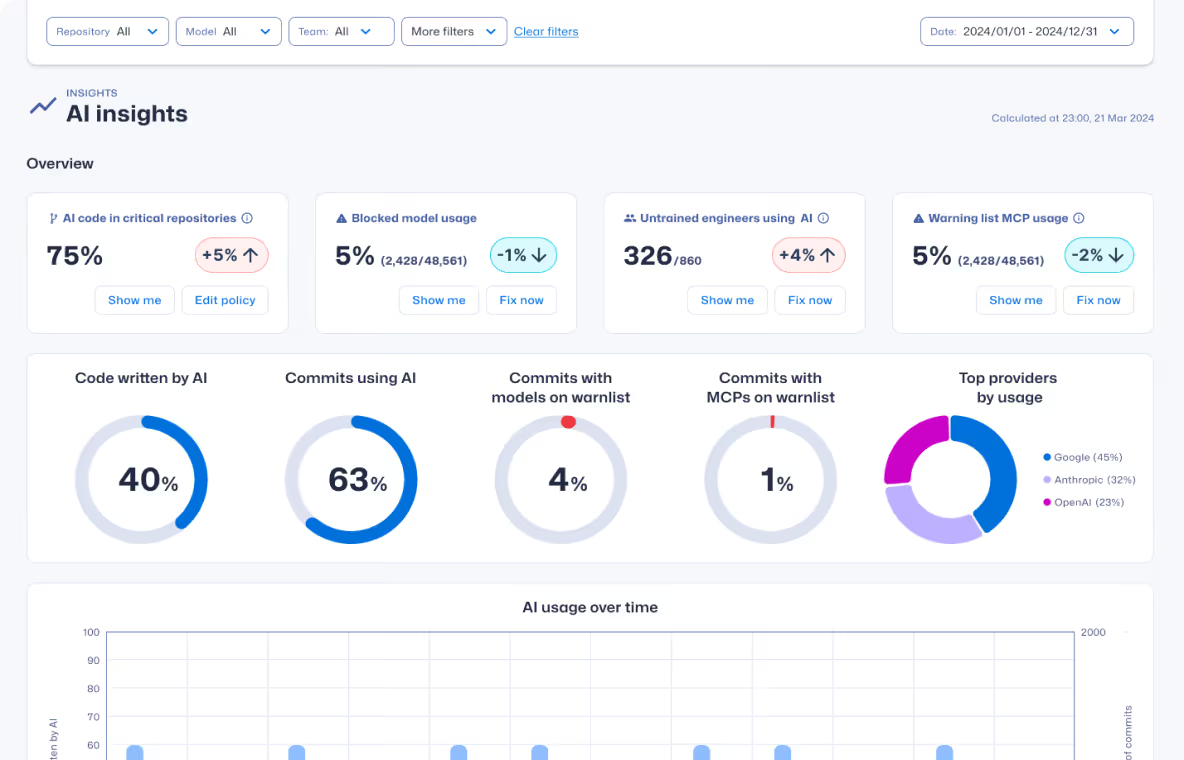
  • Erhalten Sie Transparenz darüber, wo und wie KI zur Code-Generierung eingesetzt wird
  • Verknüpfen Sie KI-gestützte Commits mit Software-Risiken
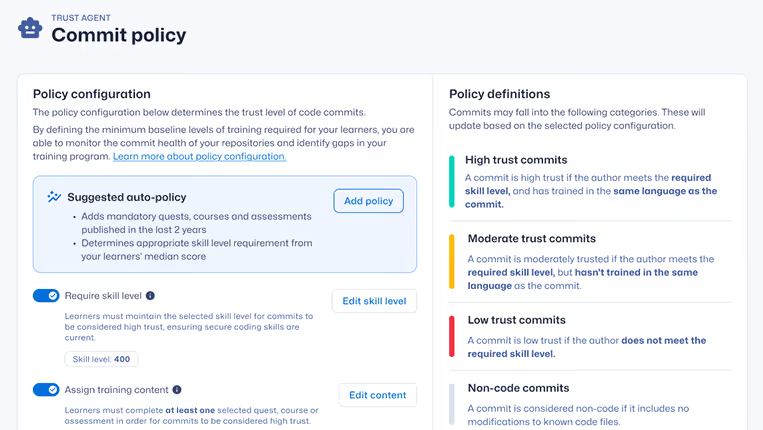
  • Definieren Sie Richtlinien und Governance-Standards für die KI-Nutzung
  • Schaffen Sie Verantwortlichkeit für menschlichen und KI-generierten Code
Warum KI-Software-Governance für den SDLC wichtig ist:
AI Governance
KI beschleunigt die Entwicklung
KI erweitert Ihre Software-Lieferkette
KI bringt Modellrisiken und neue Bedrohungen mit sich
KI schafft potenzielle Verantwortlichkeitslücken
Kernfunktionen

KI-gestützte Softwareentwicklung steuern und sicher skalieren

Herkömmliche Anwendungssicherheitstools erkennen Schwachstellen erst, nachdem der Code geschrieben wurde. KI-Software-Governance bietet Transparenz bei der Nutzung von KI-Modellen, korreliert Risikosignale beim Commit und hilft Unternehmen dabei, die Entwicklung an sicheren Coding-Richtlinien auszurichten.
Demo buchen
Rückverfolgbarkeit von KI-Tools und -Modellen

Rückverfolgbarkeit von KI-Tools und -Modellen

Sehen Sie, wo KI Code generiert

Verschaffen Sie sich einen Überblick darüber, welche KI-Tools Code beisteuern – und erstellen Sie so eine verifizierbare KI-SBOM.

Erkennung von Shadow AI

Erkennung von Shadow AI

Nicht autorisierte KI-Nutzung aufdecken

Identifizieren Sie nicht genehmigte KI-Tools, die außerhalb der festgelegten Governance-Richtlinien betrieben werden.
LLM-Sicherheits-Benchmarking

LLM-Sicherheits-Benchmarking

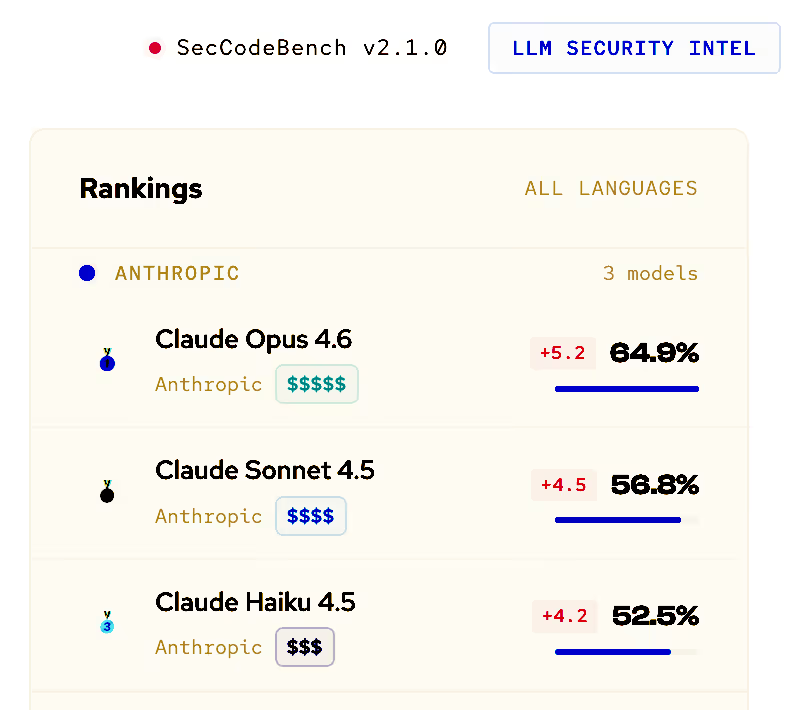
Sicherheitsorientierte Modellauswahl

Erhalten Sie praxisnahe KI-Leistungskennzahlen, um die Nutzung genehmigter Modelle zu steuern.
Risikobewertung

Risikobewertung

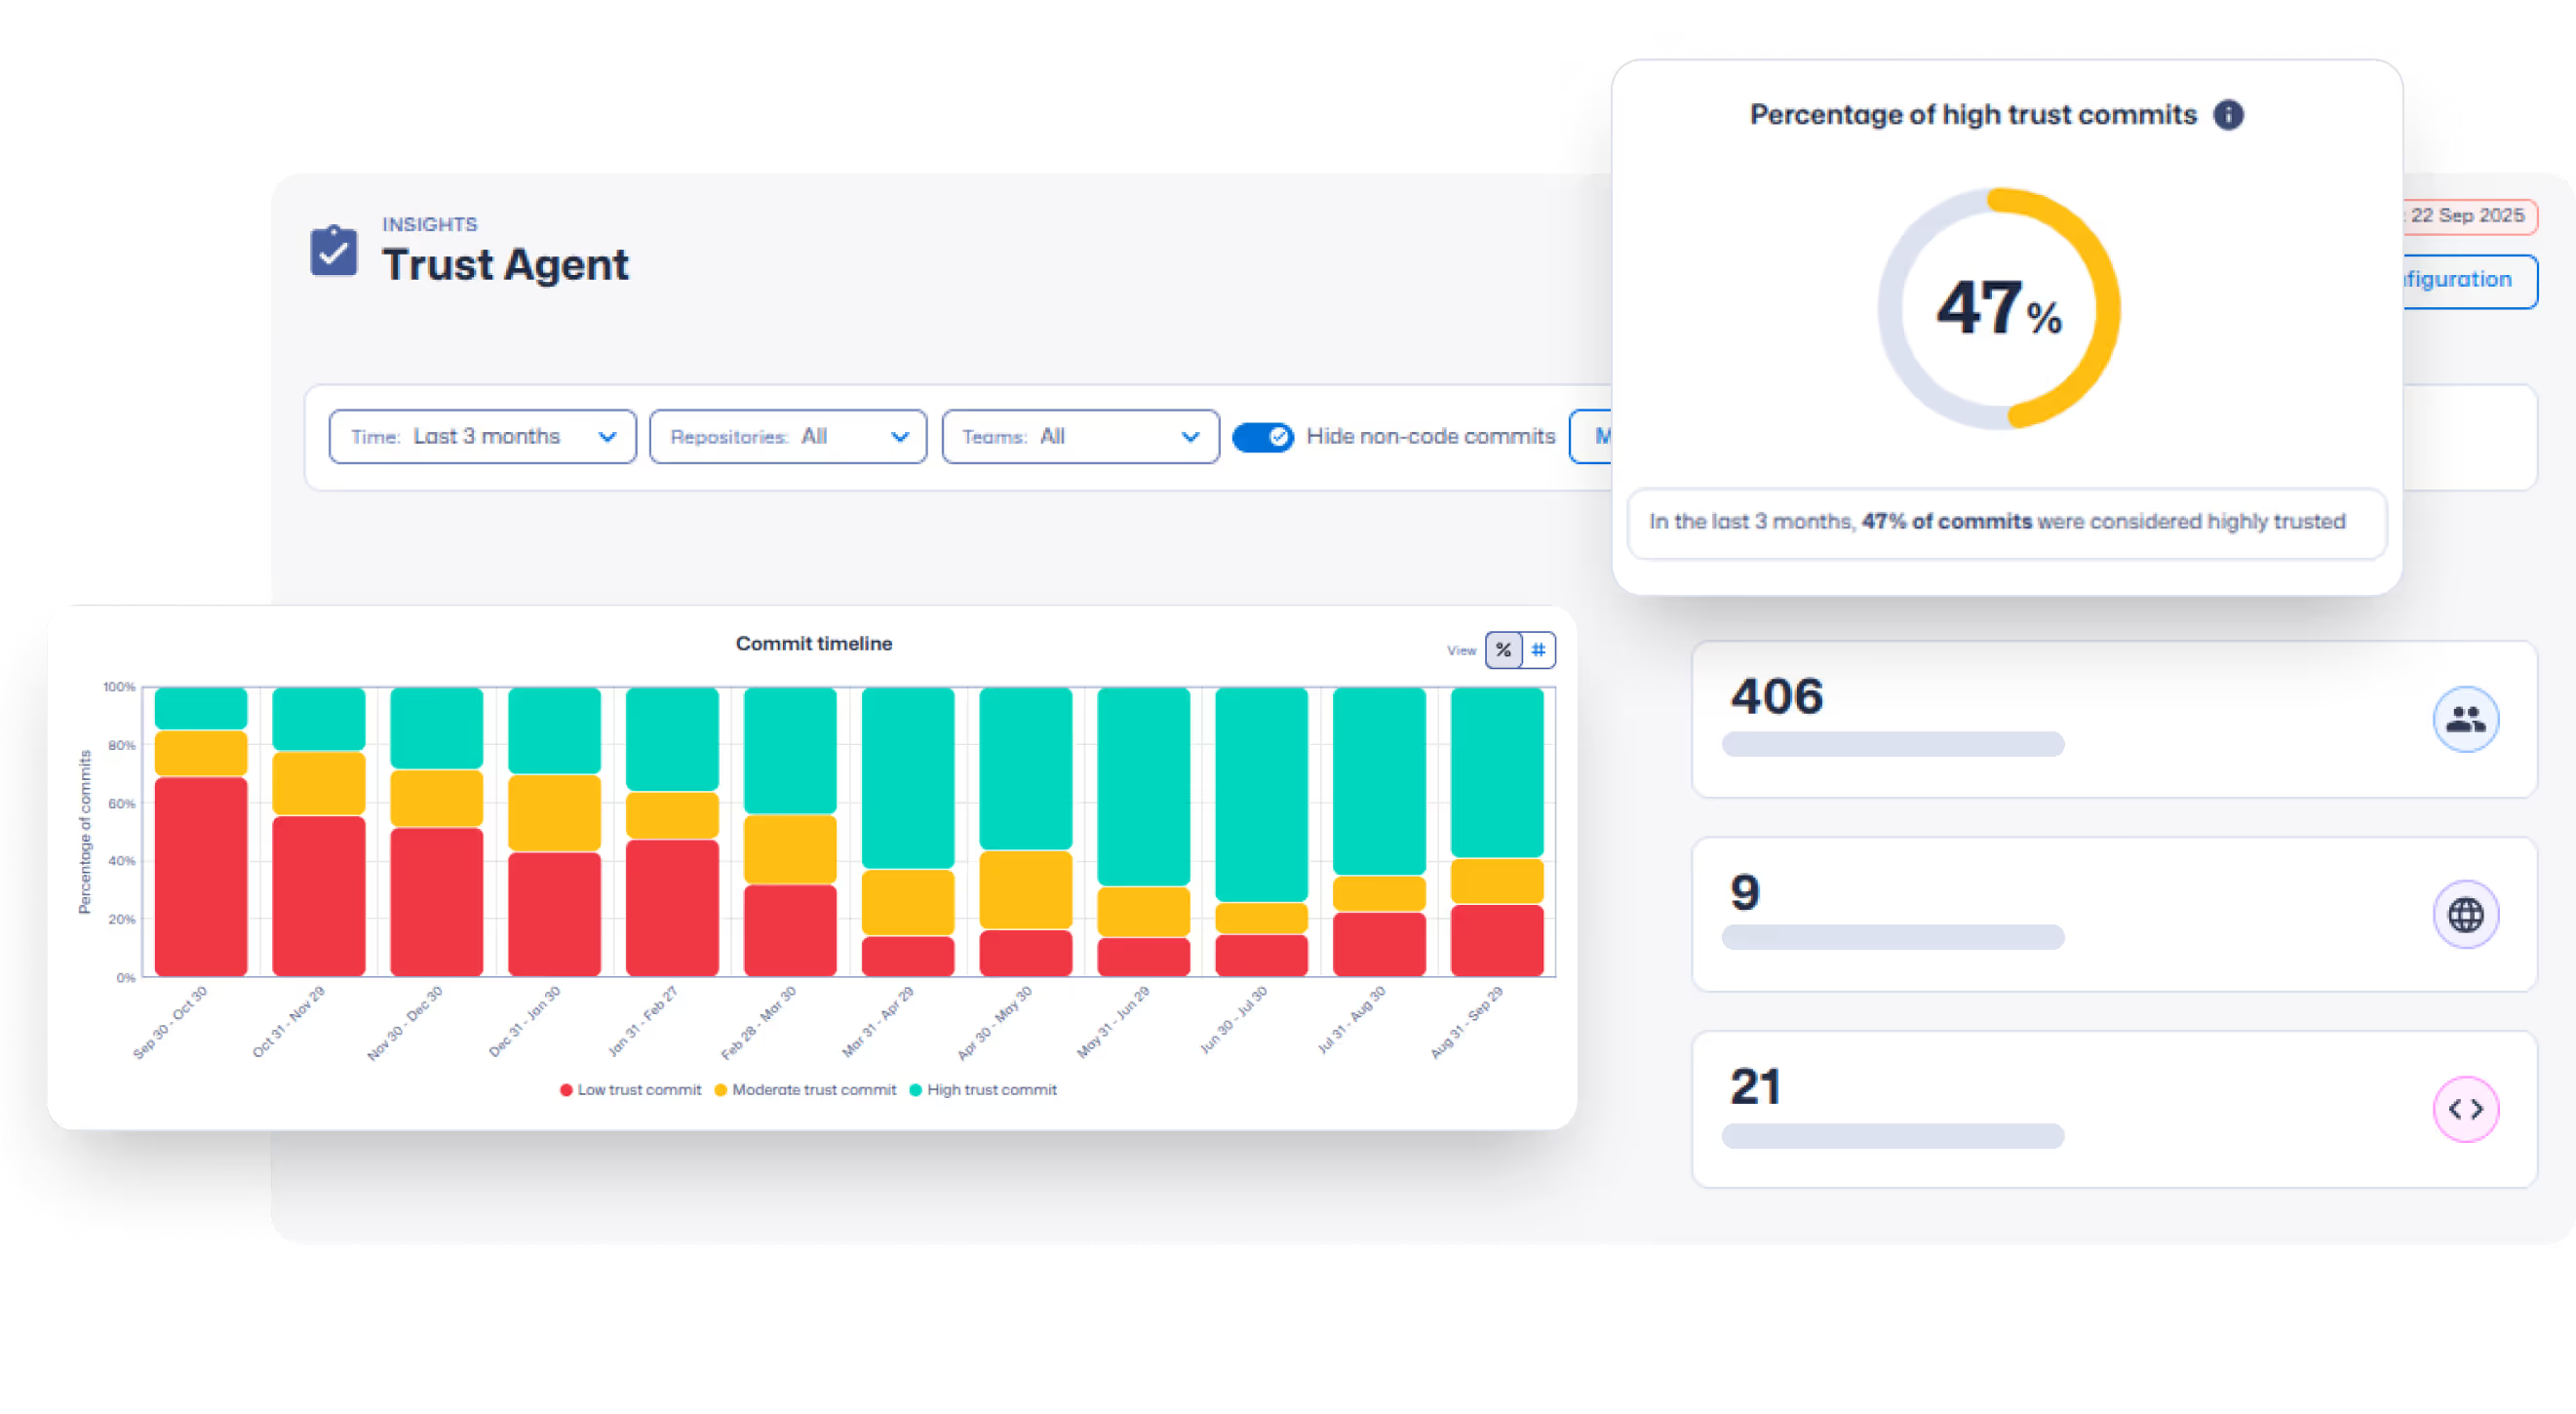
Risiken vor der Produktion verstehen

Korrelieren Sie KI-gestützte Commits mit Risikosignalen und wenden Sie durchsetzbare Richtlinien an, bevor der Code in Produktion geht.
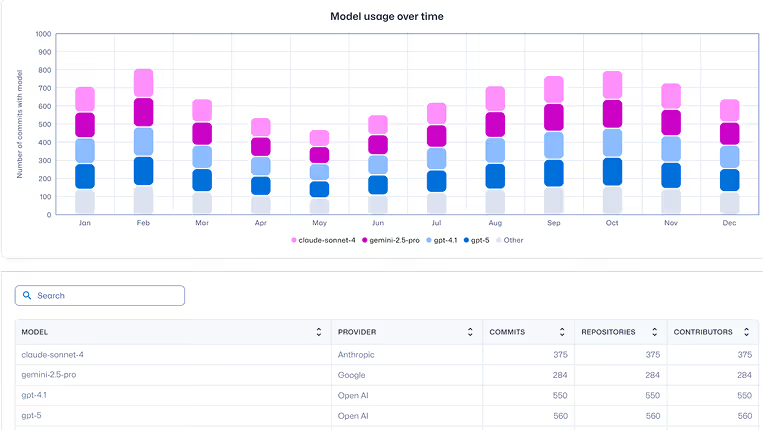
Sichtbarkeit von MCP-Servern

Sichtbarkeit von MCP-Servern

Lieferketten von KI-Agenten nachverfolgen

Identifizieren Sie Model Context Protocol-Server und verstehen Sie, wie KI-Agenten mit internen Systemen interagieren.
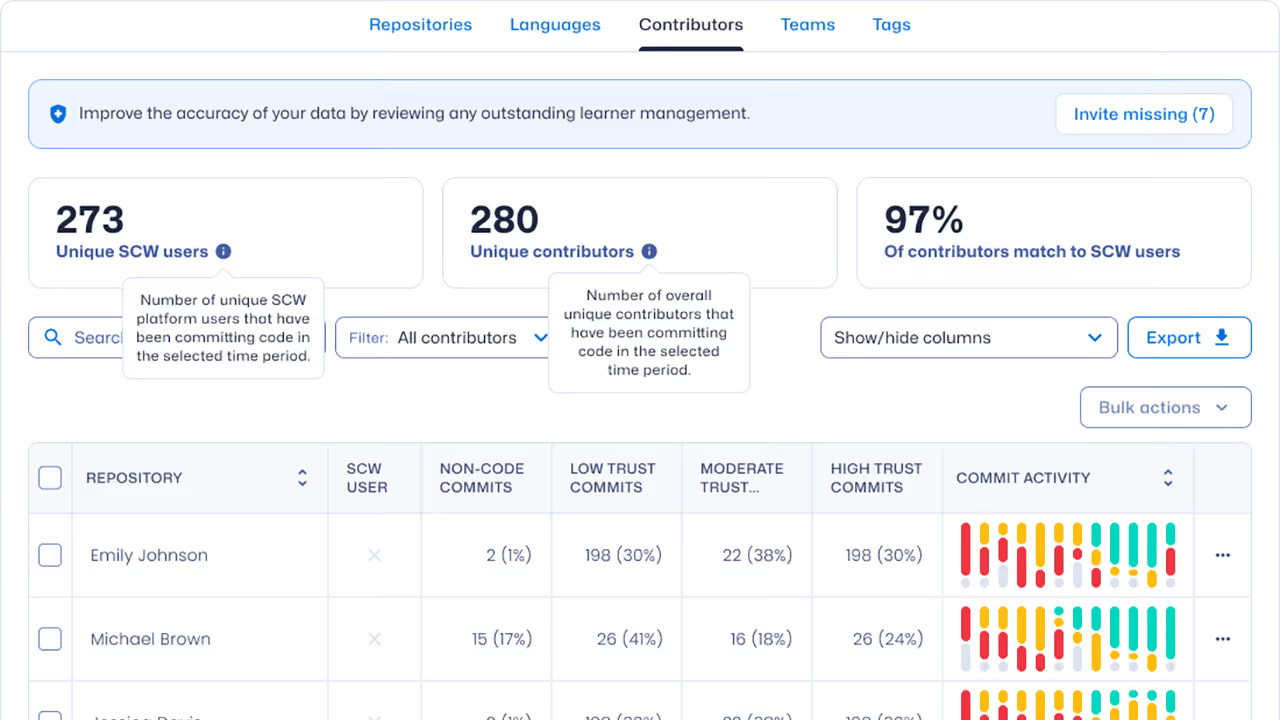
Entwickler-Discovery

Entwickler-Discovery

Shadow-Contributor identifizieren

Identifizieren Sie kontinuierlich Entwickler und Commit-Muster, um die Verantwortlichkeit und die Risikotransparenz zu stärken.

So funktioniert es

KI-gestützte Entwicklung in vier Schritten steuern

1
2
3
4
1

Verbindung & Beobachtung

Integrieren Sie Repositories und CI-Pipelines, um Commit-Metadaten, die Nutzung von KI-Modellen und die Aktivitäten der Entwickler zu überwachen.

2

Benchmarking & Bewertung

Bewerten Sie KI-gestützte Commits anhand von Schwachstellen-Benchmarks und Trust Score®-Metriken für Entwickler.

3

Analyse & Anleitung

4

Audit & Reaktion

Führen Sie eine verifizierbare KI-SBOM und bewerten Sie schnell das Risiko, falls ein Modell kompromittiert wird.

Zielgruppe

Speziell für KI-Governance-Teams entwickelt

Entwickelt für Führungskräfte, die für die Sicherheit der Softwareentwicklung verantwortlich sind, während KI zu einem zentralen Bestandteil des Produktionscodes wird.

Demo buchen

Für Verantwortliche für KI-Governance

Etablieren Sie eine unternehmensweite Aufsicht, die auf definierten Risikoschwellen und Governance-Standards basiert.

Für CISOs

Weisen Sie messbare KI-Cybersicherheits-Governance nach und sorgen Sie für eine prüfungsreife Rückverfolgbarkeit über den gesamten SDLC hinweg.

Für AppSec-Verantwortliche

Priorisieren Sie risikoreiche Commits und reduzieren Sie wiederkehrende Schwachstellen, ohne das Review-Team zu vergrößern.

Für Engineering-Führungskräfte

Nutzen Sie KI-gestützte Entwicklung mit Leitplanken, die das Tempo wahren, ohne die Überprüfungsprozesse zu verlangsamen.

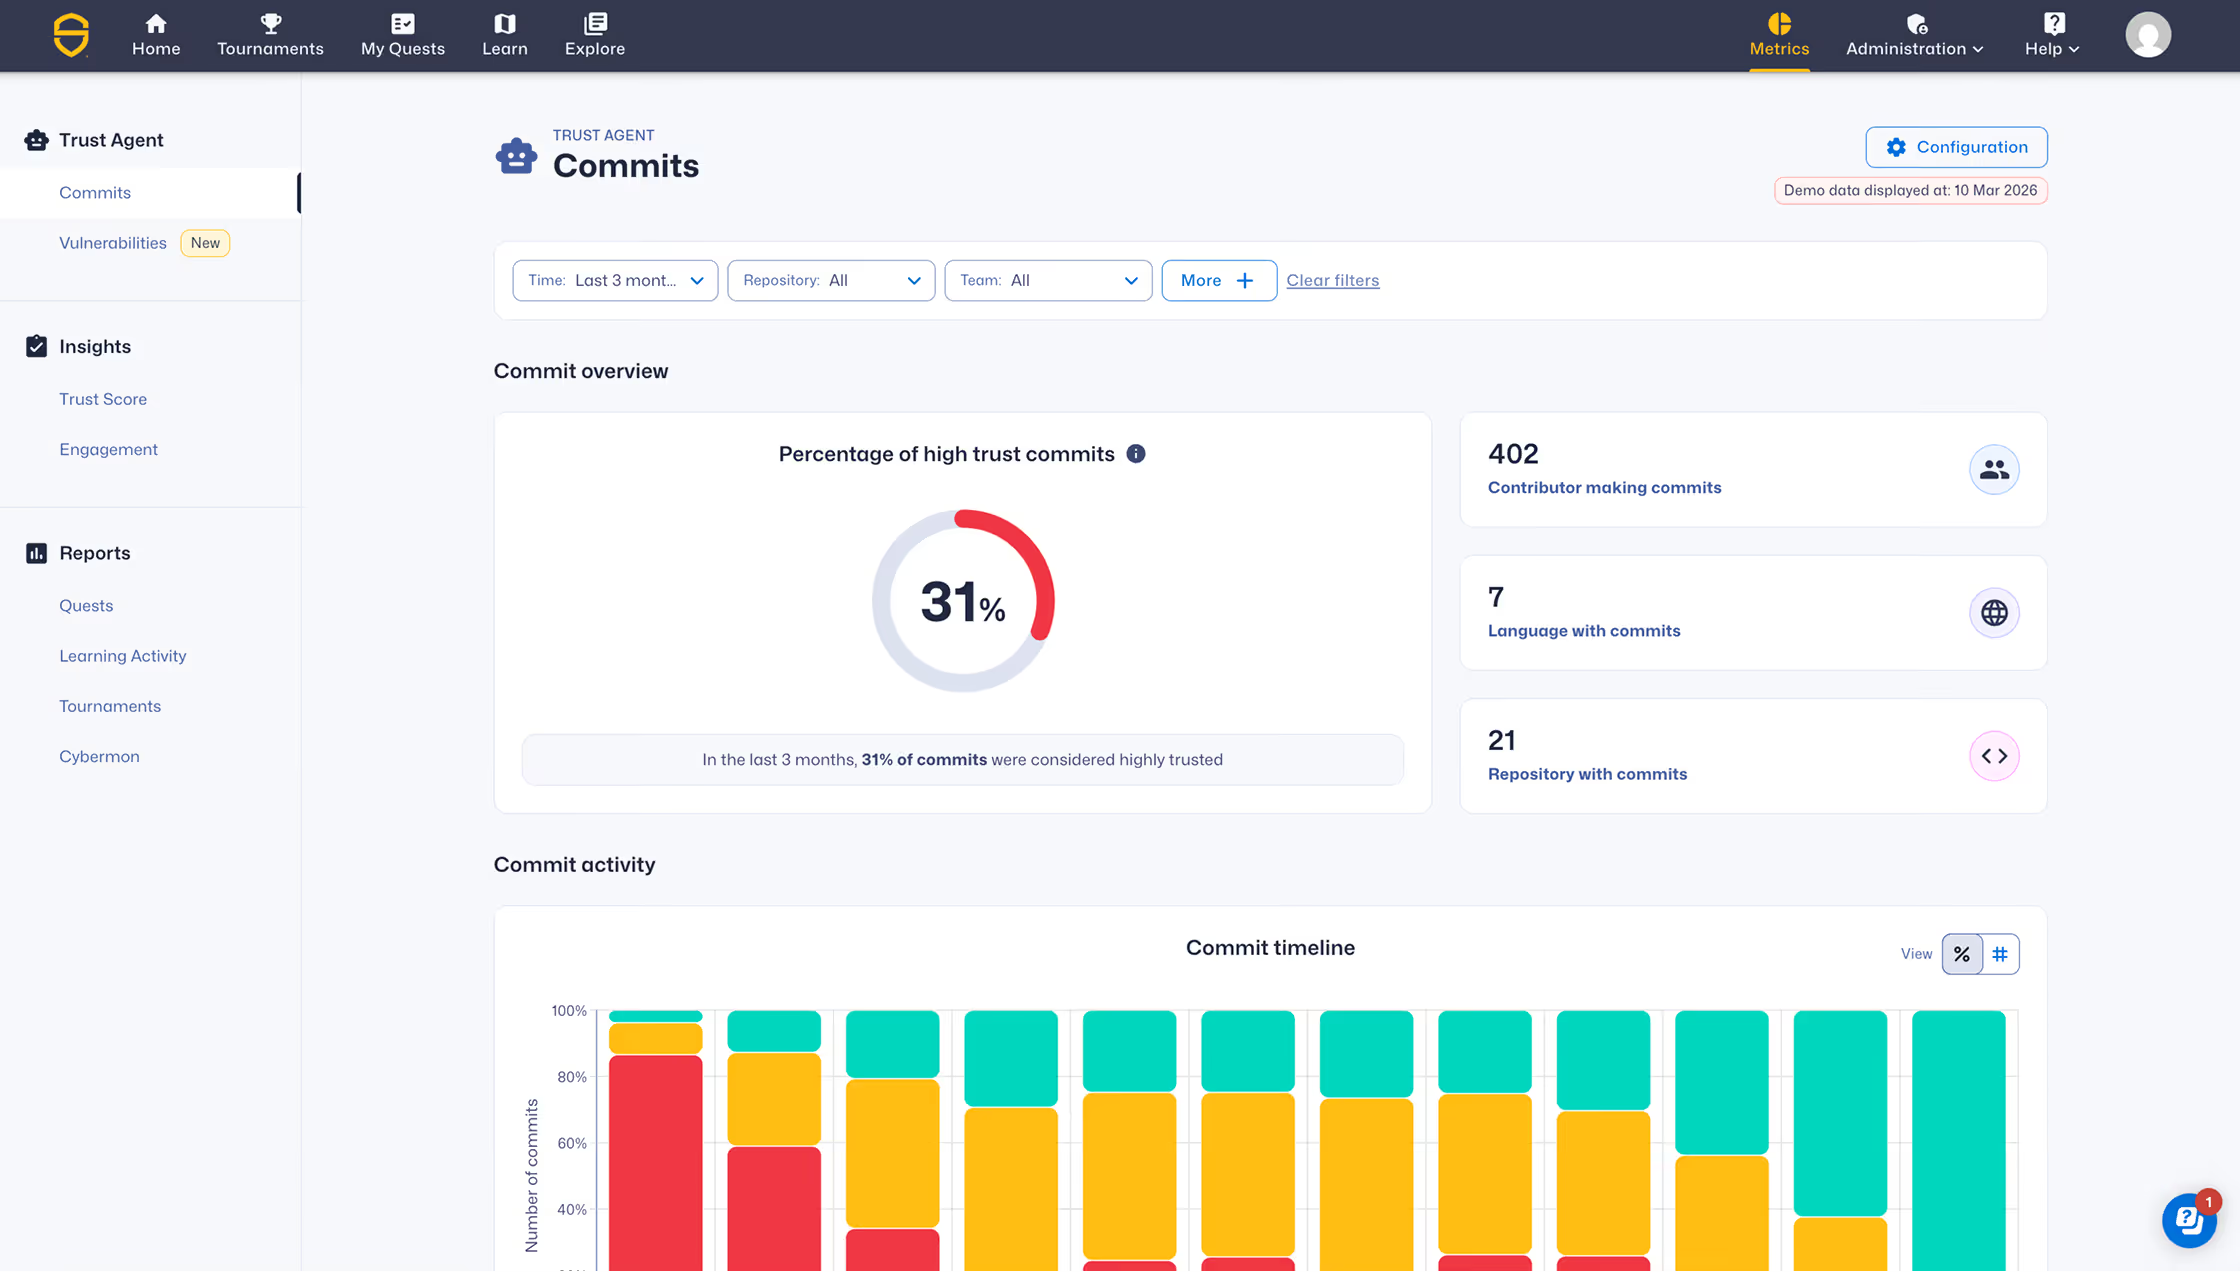
KI-gestützte Entwicklung steuern

Erfahren Sie, wo KI-Tools Code generieren, korrelieren Sie Commits mit Risikosignalen und behalten Sie den Überblick über Ihre gesamte KI-Software-Lieferkette.
Demo buchen
commits
Häufig gestellte Fragen zur KI-Software-Governance-Plattform

KI-gestützte Softwareentwicklung kontrollieren, messen und absichern

Erfahren Sie, wie Secure Code Warrior KI-Observability, Richtliniendurchsetzung und Governance für KI-gestützte Entwicklungsworkflows bietet.

Können Sie sehen, welche KI-Tools und -Modelle von Entwicklern verwendet werden?

Ja. Secure Code Warrior bietet eine vollständige Rückverfolgbarkeit von KI-Tools, einschließlich der LLMs und MCP-verbundenen Agenten, die bestimmte Commits generiert haben – und sorgt so für eine verifizierbare KI-SBOM über alle Repositories hinweg.

Wie erkennen Sie Shadow AI in der Softwareentwicklung?

Shadow AI bezeichnet nicht genehmigte KI-Tools oder -Modelle, die ohne Aufsicht verwendet werden. Die Plattform erkennt Shadow AI durch Modell-Rückverfolgbarkeit auf Commit-Ebene, Repository-Überwachung und durchsetzbare Richtlinienkontrollen, die unbefugte KI-Nutzung kennzeichnen.

Wie bewerten Sie die Sicherheit von KI-Modellen?

Secure Code Warrior führt in Zusammenarbeit mit Universitäten unabhängige Untersuchungen durch, um die Leistung führender LLMs bei realen Schwachstellenmustern zu bewerten. Unternehmen können auf Basis dieser forschungsbasierten Sicherheitsanalysen genehmigte Modelle vorschreiben und risikoreiche LLMs beim Commit einschränken.

Wie verhindern Sie Sicherheitslücken, die durch KI-gestützte Programmierung entstehen?

Um durch KI verursachte Sicherheitslücken zu vermeiden, sind Transparenz bei der KI-Nutzung, die Validierung anhand sicherer Codierungsstandards, durchsetzbare Modellrichtlinien sowie messbare Entwicklerkompetenzen in menschlichen und KI-gestützten Arbeitsabläufen erforderlich.

Wie sichern Sie KI-generierten Code ab?

Die Absicherung von KI-generiertem Code erfordert Transparenz bei der Nutzung von KI-Tools, eine Risikoanalyse auf Commit-Ebene sowie Governance-Kontrollen über alle Entwicklungsprozesse hinweg. Secure Code Warrior bietet KI-Observability, Schwachstellenkorrelation und Einblicke in die Entwicklerkompetenzen auf einer einheitlichen Plattform für KI-Software-Governance.

Was ist der Unterschied zwischen KI-Software-Governance und KI-Code-Scanning?

KI-Code-Scanning analysiert den Output, nachdem er geschrieben wurde. KI-Software-Governance steuert die Nutzung von KI-Modellen, setzt Richtlinien beim Commit durch, korreliert Risikosignale und sorgt für eine kontinuierliche Überwachung der gesamten KI-Software-Lieferkette.

Haben Sie noch Fragen?

Support-Details, um unentschlossene Kunden zu überzeugen.

Kontakt