Bauen Sie Fähigkeiten für sicheres Programmieren in jeder Phase des SSDLC auf
Ergänzen Sie branchenübliche SARIF-Dateien direkt in Ihren GitHub Code Scanning-Workflows um entwicklerzentrierte Schulungen – mit unserer neuen GitHub Action.
Am 30. September hat GitHub die allgemeine Verfügbarkeit von GitHub Code Scanning offiziell bekannt gegeben. GitHub Code Scanning ist ein entwicklerorientierter, nativer Ansatz, um Sicherheitslücken einfach zu finden, bevor sie in die Produktion gelangen.
Code Scanning lässt sich in GitHub Actions oder bestehende CI/CD-Umgebungen integrieren, um maximale Flexibilität für Entwicklungsteams zu bieten. Es scannt Code während der Erstellung, zeigt umsetzbare Sicherheitsbewertungen direkt in Pull Requests an und automatisiert Sicherheit als Teil des GitHub-Workflows.
Ein nahtloser Sicherheitsansatz für Entwickler.
Basierend auf dem offenen SARIF-Standard (Static Analysis Results Interchange Format) ist Code Scanning so konzipiert, dass es sich an die wachsenden Anforderungen von Unternehmen anpasst. So können beispielsweise Open-Source- oder kommerzielle SAST-Lösungen (Static Application Security Testing) in dieselbe native GitHub-Umgebung eingebunden werden.
Code-Scanning-Tools von Drittanbietern können über eine GitHub Action oder eine GitHub App ausgelöst werden, die auf einem Ereignis in GitHub basiert, wie etwa einem Pull Request. Die Ergebnisse werden als SARIF formatiert und in den Tab „GitHub Security Alerts“ hochgeladen. Warnmeldungen werden pro Tool aggregiert und GitHub kann doppelte Meldungen erkennen und unterdrücken. Dies ermöglicht Entwicklern die Nutzung ihrer bevorzugten Tools für jedes Projekt auf GitHub – alles innerhalb der nativen GitHub-Umgebung. Kurz gesagt: Es beseitigt die Unterbrechungen traditioneller Sicherheitsansätze und respektiert den Workflow der Entwickler.
Gestern wurde Secure Code Warrior von GitHub als einziger entwicklerzentrierter Schulungsanbieter in ihrem Blogbeitrag Third-Party Code Scanning Tools: Static Analysis & Developer Security Training neben Snyk, Checkmarx, Fortify On Demand, Synopsis und Veracode vorgestellt.
Während viele SCA/SAST-Lösungen zahlreiche Details zu entdeckten Schwachstellen sowie Verweise auf veröffentlichte Advisories und zugehörige CWEs liefern, ist nicht jeder Entwickler ein Sicherheitsexperte – und das sollte auch nicht erwartet werden. Praktische, anwendbare Ratschläge und Tools sind der Schlüssel zu einem handlungsorientierten Sicherheitsbewusstsein.
Kontextbezogenes Micro-Learning.
Je mehr Kontext Entwickler zu Schwachstellen haben, desto besser können sie Risiken verstehen, die Behebung dringender Probleme priorisieren und diese letztlich von vornherein vermeiden. Genau hier setzt Secure Code Warrior an. Unsere Mission ist es, Entwickler durch unterhaltsame, ansprechende und framework-spezifische Schulungen dazu zu befähigen, von Anfang an sicheren Code zu schreiben. So helfen wir ihnen, mit einer sicherheitsorientierten Denkweise zu programmieren und schnelle Fortschritte bei Compliance, Konsistenz, Qualität und Entwicklungsgeschwindigkeit zu erzielen.
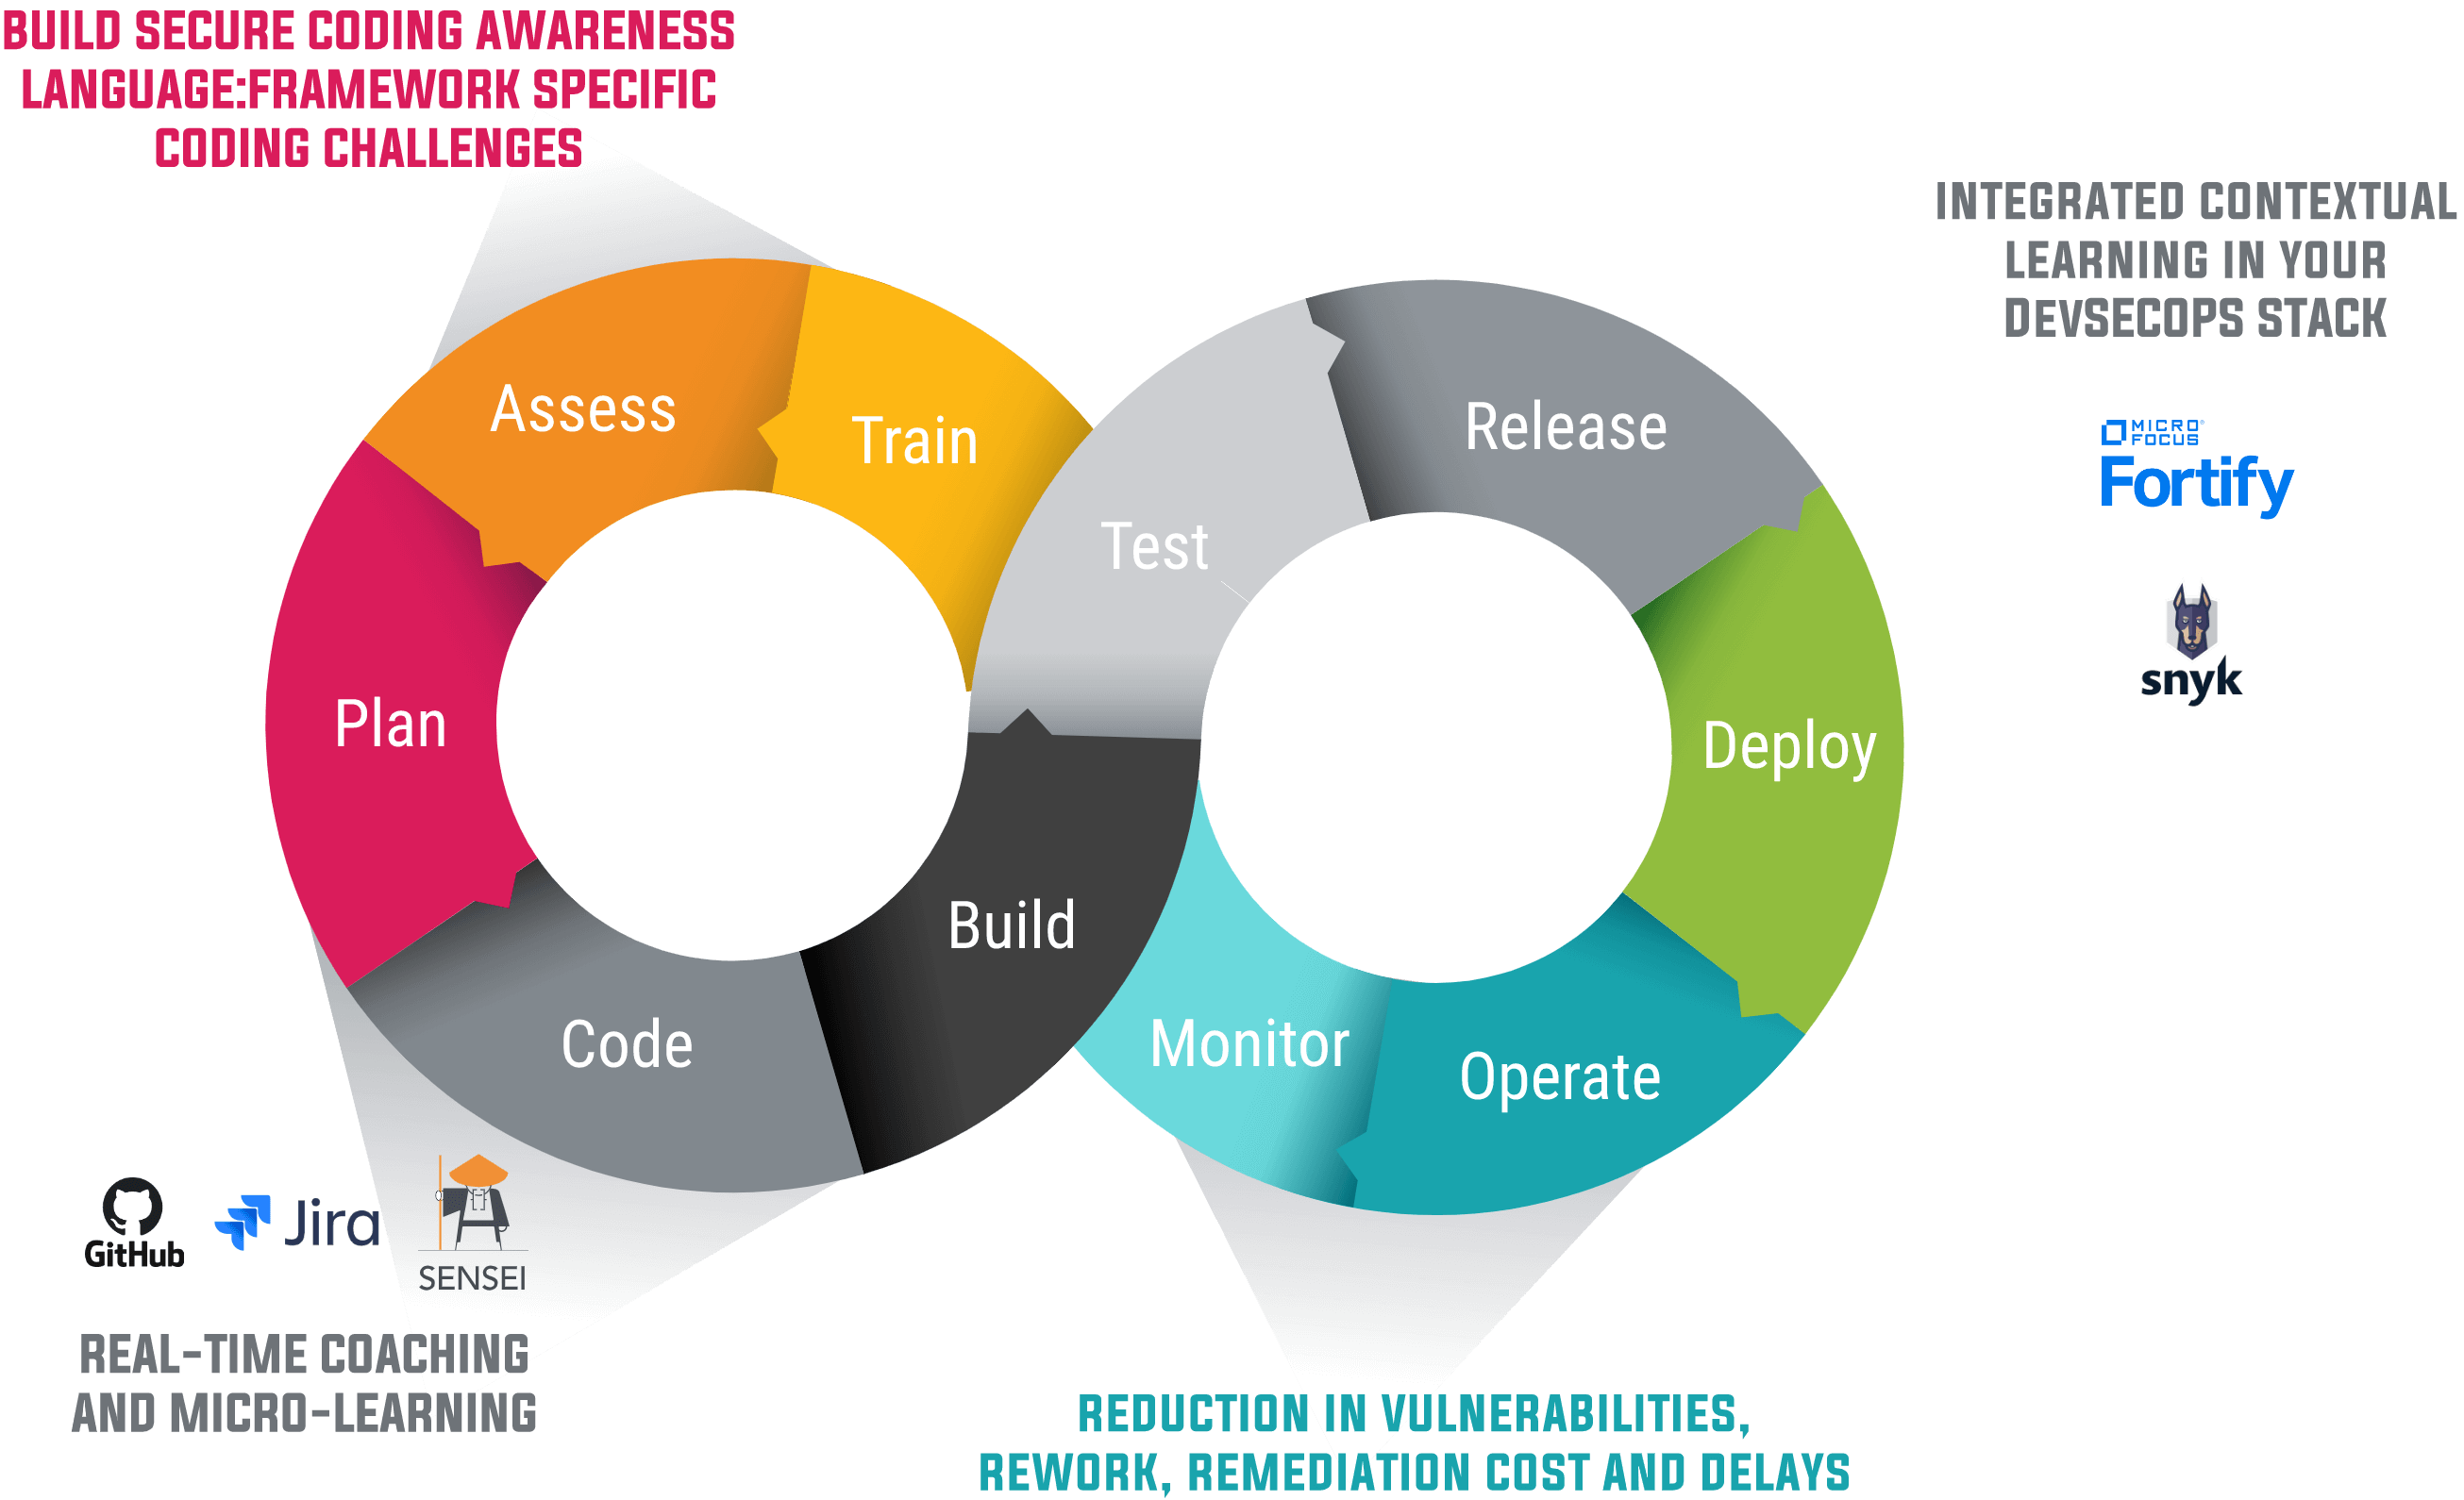
GitHub Code Scanning Integration
Secure Code Warrior hat eine GitHub Action entwickelt, die kontextbezogenes Lernen in das GitHub Code Scanning integriert. Entwickler können damit Drittanbieter-Tools wie die Snyk Container Action nutzen, um Schwachstellen zu finden und die Ergebnisse um CWE-spezifische, hochrelevante Lerninhalte zu ergänzen.
Die Secure Code Warrior GitHub Action verarbeitet branchenübliche SARIF-Dateien und fügt kontextbezogene Lerninhalte basierend auf CWE-Referenzen in einem SARIF-Regelobjekt hinzu. Dies ermöglicht es Entwicklungs- und Sicherheitsteams, nicht nur Schwachstellen zu finden, sondern SAST-Berichte mit praktischem Wissen anzureichern, das hilft, Schwachstellen künftig zu vermeiden.

Bereit, es selbst auszuprobieren?
Holen Sie sich die Action kostenlos direkt aus dem GitHub Marketplace hier.
Erfahren Sie mehr über die Secure Code Warrior GitHub Action hier.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
