Das SCW AI Adoption Model™

Ein praxisorientierter Rahmen für die Steuerung einer sicheren KI-Entwicklung – in jeder Phase und für jedes Team.

Demo buchen
Weltweit von über 600 Unternehmen geschätzt
Das Problem

Die Einführung von KI überholt die Governance

KI verändert die Art und Weise, wie Software in gesamten Unternehmen erstellt wird. Doch den meisten Unternehmen fehlt der Überblick darüber, wie KI zu produktivem Code beiträgt, wer sie nutzt und ob sie sicher ist. Gartners Hype Cycle for Secure Software Engineering 2026 warnt davor, dass die KI-gestützte Entwicklung die Angriffsfläche schneller vergrößert, als herkömmliche Kontrollmechanismen skaliert werden können – und dass KI-Codierungstools Fähigkeiten im Bereich Secure Coding wichtiger denn je machen.

Vier Fragen, die CISOs heute nicht beantworten können:
Welche KI-Modelle produktiven Code erstellen
Ob KI-gestützter Code den Sicherheitsrichtlinien entspricht
Ob die Entwickler ausreichend geschult sind
Ob die KI-Nutzung den Governance-Standards entspricht

Der SDLC wurde für von Menschen geschriebenen Code konzipiert.Es wurde nicht für KI entwickeltAgentengeneriert tausende Zeilen ohne Überprüfung. Mit zunehmender Autonomie häufen sich unsichtbare Sicherheitsschulden an – und CISOs können die entscheidenden Fragen nicht mehr beantworten.

Das Modell

Das SCW AI Adoption Model™

Das SCW AI Adoption Model bildet die gesamte Entwicklung der KI-Nutzung in der Softwareentwicklung über acht Stufen und drei Phasen ab – von minimaler KI-Unterstützung bis hin zur vollständig autonomen Agenten-Orchestrierung. Es bietet CISOs einen praktischen Rahmen, um den aktuellen Stand ihres Unternehmens zu bestimmen, den Schulungsbedarf der Entwickler in jeder Phase zu ermitteln und die erforderlichen Governance-Kontrollen bei zunehmender Autonomie festzulegen.

Whitepaper herunterladen
Phase eins
KI-unterstützt

KI-unterstützt

Volle Kontrolle behalten

KI unterstützt die Entwicklung, aber der Mensch bleibt der primäre Autor. Entwickler schreiben Code, prüfen KI-Vorschläge und behalten die volle Kontrolle über die Ergebnisse. Dies ist der ideale Zeitpunkt, um ein Governance-Fundament aufzubauen, bevor die Aufsicht nachlässt.

Phase zwei
KI-nativ

KI-nativ

Menschliche Aufsicht nimmt ab

Wir bieten fundierte AppSec-Expertise, maßgeschneidertes Governance-Design und Transformationsplanung für sichere Entwicklungsprogramme.

Phase drei
Agentenbasiert

Agentenbasiert

Kritische Eskalationspunkte

Autonome Agenten steuern andere Agenten über den gesamten Entwicklungslebenszyklus hinweg. Menschliches Eingreifen ist auf kritische Eskalationspunkte beschränkt. Die Governance muss vollständig richtlinienbasiert sein. Der SDLC weicht dem Agentic Development Lifecycle.

Das SCW AI Adoption Model™

Sicherheitsverantwortung entwickelt sich mit der KI-Einführung

Entdecken Sie die acht Phasen der KI-Einführung und die Sicherheitsfunktionen, die für die Entwicklung sicherer Software in jeder Phase erforderlich sind – mit über 200 Sicherheitskonzepten und Schwachstellenkategorien, die den gesamten Prozess abdecken.

Demo buchen
STUFE 1
KI-UNTERSTÜTZT

Minimale KI-Nutzung

KI als Referenzwerkzeug

Schaffen Sie jetzt das Fundament für die Governance. Alles, was auf diese Stufe folgt, baut darauf auf.

Zentrale Sicherheitsverantwortung

Schreiben Sie von Anfang an sicheren Code; wenden Sie bei jeder Implementierung sichere Muster an.

Empfohlene Lerninhalte

Grundlagen der Webanwendungssicherheit
Offenlegung von Informationen
Gespeichertes Cross-Site Scripting
Unsichere Funktion zur Passwortänderung
+125 weitere Themen
STUFE 2
KI-UNTERSTÜTZT

Überwachte Unterstützung

IDE-Chatbot mit Sicherheitsvorkehrungen

Ihre Entwickler prüfen den ganzen Tag KI-Ergebnisse. Niemand hat sie darin geschult.

Zentrale Sicherheitsverantwortung

Überprüfen Sie KI-generierten Code nach denselben Standards wie von Menschen geschriebenen Code.

Empfohlene Lerninhalte

Einführung in KI-Coding-Agenten
Grundlagen der Softwaresicherheit
Cross-Site Request Forgery
Angriff und Verteidigung
Verwendung von hartcodierten Schlüsseln
+184 weitere Themen
STUFE 3
KI-UNTERSTÜTZT
Risikowende

Unbeaufsichtigte KI-Nutzung

Überprüfungen erfolgen auf einer höheren Ebene statt Zeile für Zeile

Die Vertrauenslücke – Sie sind jetzt für Code verantwortlich, den kein Mensch gelesen hat.

Zentrale Sicherheitsverantwortung

Bleiben Sie sicherheitsbewusst, ohne jede Zeile zu lesen; eskalieren Sie bei Risiken.

Empfohlene Lerninhalte

Vibe Coding: Risikomanagement-Framework
Direkte Prompt-Injection
Bedrohungsmodellierung mit KI
Mass Assignment
Verwendung bekannter anfälliger Komponenten
+195 weitere Themen
STUFE 4
KI-NATIV

KI-primäre Entwicklung

YOLO-Modus

Der häufigste Fehler in dieser Phase ist einer, den kein Scanner erkennen kann.

Zentrale Sicherheitsverantwortung

Stellen Sie durch Design-Reviews und Bedrohungsmodellierung sicher, dass KI-generierte Architekturen den Sicherheitsanforderungen entsprechen.

Empfohlene Lerninhalte

Fehlerhafte Zugriffskontrolle
Indirekte Prompt-Injection
Logikfehler
Sicherheitsanforderungen
Architektur-Risikoanalyse
+128 weitere Themen
STUFE 5
KI-NATIV

CLI-Einzelagent

Die IDE hinter sich lassen

Ihre Agenten verfügen über Produktions-Anmeldedaten. Wer rotiert diese?

Zentrale Sicherheitsverantwortung

Legen Sie Beschränkungen in der Agentenkonfiguration, bei Tools und in CI/CD-Gates fest; verwalten Sie Agenten-Anmeldedaten.

Empfohlene Lerninhalte

Regeln und Fähigkeiten
Offenlegung sensibler Daten
Offenlegung sensibler Informationen
Sandboxing
Server-Side Request Forgery (SSRF)
+101 weitere Themen
STUFE 6
KI-NATIV
Risikowende

Multi-Agenten-Parallelität

Ein Entwickler, viele Agenten

Die Geschwindigkeitsbarriere – drei bis fünf schreibende Agenten, null lesende Menschen.

Zentrale Sicherheitsverantwortung

Definieren Sie Agentengrenzen, Autorisierungsrichtlinien und automatisierte Kontrollpunkte.

Empfohlene Lerninhalte

Überprüfung Ihrer digitalen Lieferkette
Unsachgemäßes Asset-Management
Lieferkette (LLM)
Risikobasierte Sicherheitsprüfungsstrategie
+80 weitere Themen
STUFE 7
AGENTENBASIERT

Skalierbare Agentenverwaltung

Grenzen der manuellen Orchestrierung

Wenn Sie nicht nachvollziehen können, welcher Agent die Aktion ausgeführt hat, ist eine Incident-Reaktion nicht möglich.

Zentrale Sicherheitsverantwortung

Verantwortung für das Governance-Framework: Autorisierung, Auditierung und Eskalation.

Empfohlene Lerninhalte

Nicht-menschliche Identitäten (NHI)
Fehlerhafte Berechtigungen
Datenmodell-Manipulation
Übermäßige Handlungsbefugnis
+47 weitere Themen
STUFE 8
AGENTENBASIERT

Autonome Orchestrierung

Maschinen schreiben die Anwendung

Wenn Richtlinien die einzige Kontrolle sind, führt eine schlechte Richtlinie zu Sicherheitsverletzungen im großen Stil.

Zentrale Sicherheitsverantwortung

Definieren und entwickeln Sie maschinenlesbare Richtlinien; halten Sie die Governance im gleichen Tempo wie die technologischen Möglichkeiten.

Empfohlene Lerninhalte

Übermäßige Handlungsbefugnis
+16 weitere Themen
Risiko-Wendepunkte

Die zwei Momente, in denen KI-Risiken alles verändern

Das Risiko steigt mit jeder Stufe der Einführungskurve – doch zwei Wendepunkte verändern die Lage grundlegend. Dies sind die Momente, in denen CISOs handeln müssen.

Demo buchen
Risiko-Wendepunkt 1
Stufe 3: Unbeaufsichtigte Unterstützung

Die Vertrauenslücke

Hier vollzieht die KI den Übergang von der überwachten zur unbeaufsichtigten Aktivität. Entwickler erteilen weitreichende Berechtigungen und hören auf, KI-Outputs sorgfältig zu prüfen. Mit wachsendem Vertrauen in das Tool sinkt die Kontrolle – und es beginnt sich eine unsichtbare Sicherheitsschuld anzuhäufen.

87 %
der KI-generierten Codebasen enthalten zu freizügige Standardeinstellungen
52 %
enthalten fest codierte Anmeldedaten

Quelle: Proprietäre Benchmarking-Studie von Secure Code Warrior, 660 KI-generierte Codebasen

Risiko-Wendepunkt 2
Stufe 6: Multi-Agenten-Parallelität

Die Geschwindigkeitsbarriere

Hier vollzieht die KI den Übergang von der überwachten zur unbeaufsichtigten Aktivität. Entwickler erteilen weitreichende Berechtigungen und hören auf, KI-Outputs sorgfältig zu prüfen. Mit wachsendem Vertrauen in das Tool sinkt die Kontrolle – und es beginnt sich eine unsichtbare Sicherheitsschuld anzuhäufen.

3–5
Agent-Generierung von Code in Echtzeit
0
Menschen, die in der Lage sind, dies Zeile für Zeile zu überprüfen
Plattform für KI-Software-Governance

Die SCW-Plattform für jede Phase der Einführung

SCW adressiert die drei Probleme, die in jeder Phase des Übergangs zur KI-Entwicklung auftreten: den Aufbau sicherer Entwicklungskompetenzen, die Governance der KI-Interaktionen sowie die Bereitstellung der Rückverfolgbarkeit, die Compliance und Incident Response erfordern.

SCW Learning

Secure Code Warrior Learning baut die Sicherheitskompetenzen auf, die Entwickler in jeder Phase der KI-Einführung benötigen – von den Grundlagen des sicheren Codierens in Phase 1 bis zur Steuerung vollautonomer Agenten in Phase 8. Mit der Weiterentwicklung der Tools entwickelt sich auch das Training. Entwickler erhalten spezifische KI-Sicherheitskompetenzen, die auf ihre tatsächliche Arbeitsweise zugeschnitten sind – kein generisches Programm für eine Welt, die es so nicht mehr gibt.

Demo anfordern
Plattform erkunden

Adaptives Lernen

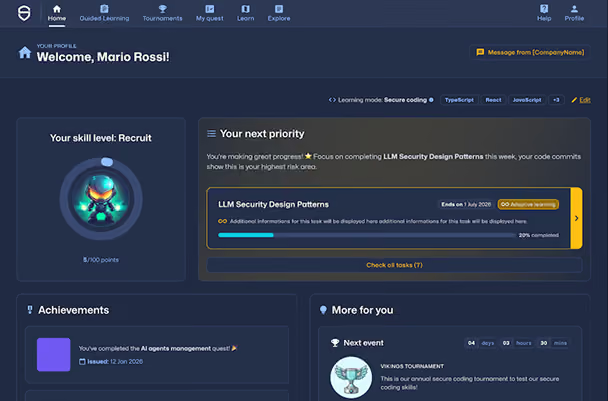
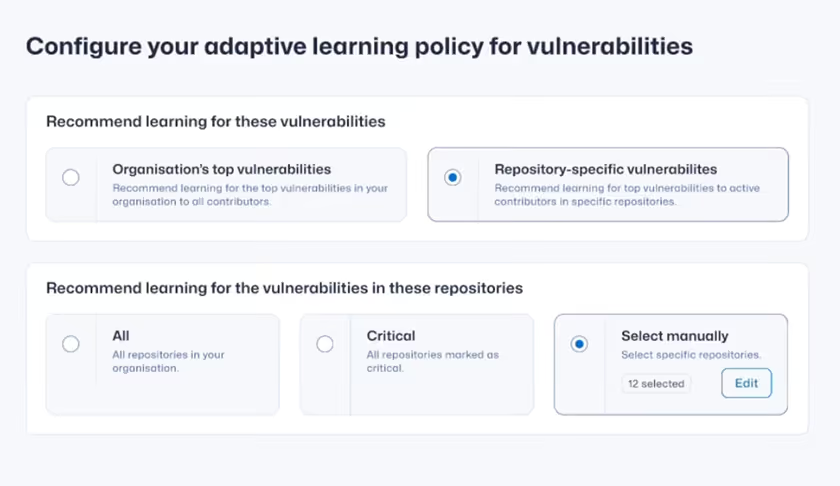
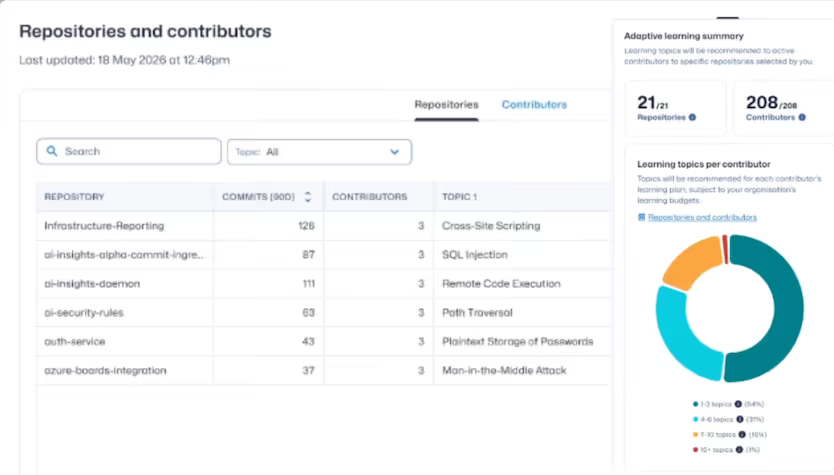
SCW klassifiziert automatisch anhand echter Signale aus Tools, Repositories und dem Nutzerverhalten, an welchem Punkt der Einführungskurve sich jeder Entwickler befindet – und liefert dann die passenden Inhalte zum richtigen Zeitpunkt. Keine manuellen Bewertungen. Keine Einheitslösungen. Jeder Entwickler erhält einen klaren Einstiegspunkt, der seinem tatsächlichen Wissensstand entspricht, sowie Lernpfade, die sich mit seinem Fortschritt weiterentwickeln.

Demo anfordern
Plattform erkunden

SCW Trust Agent

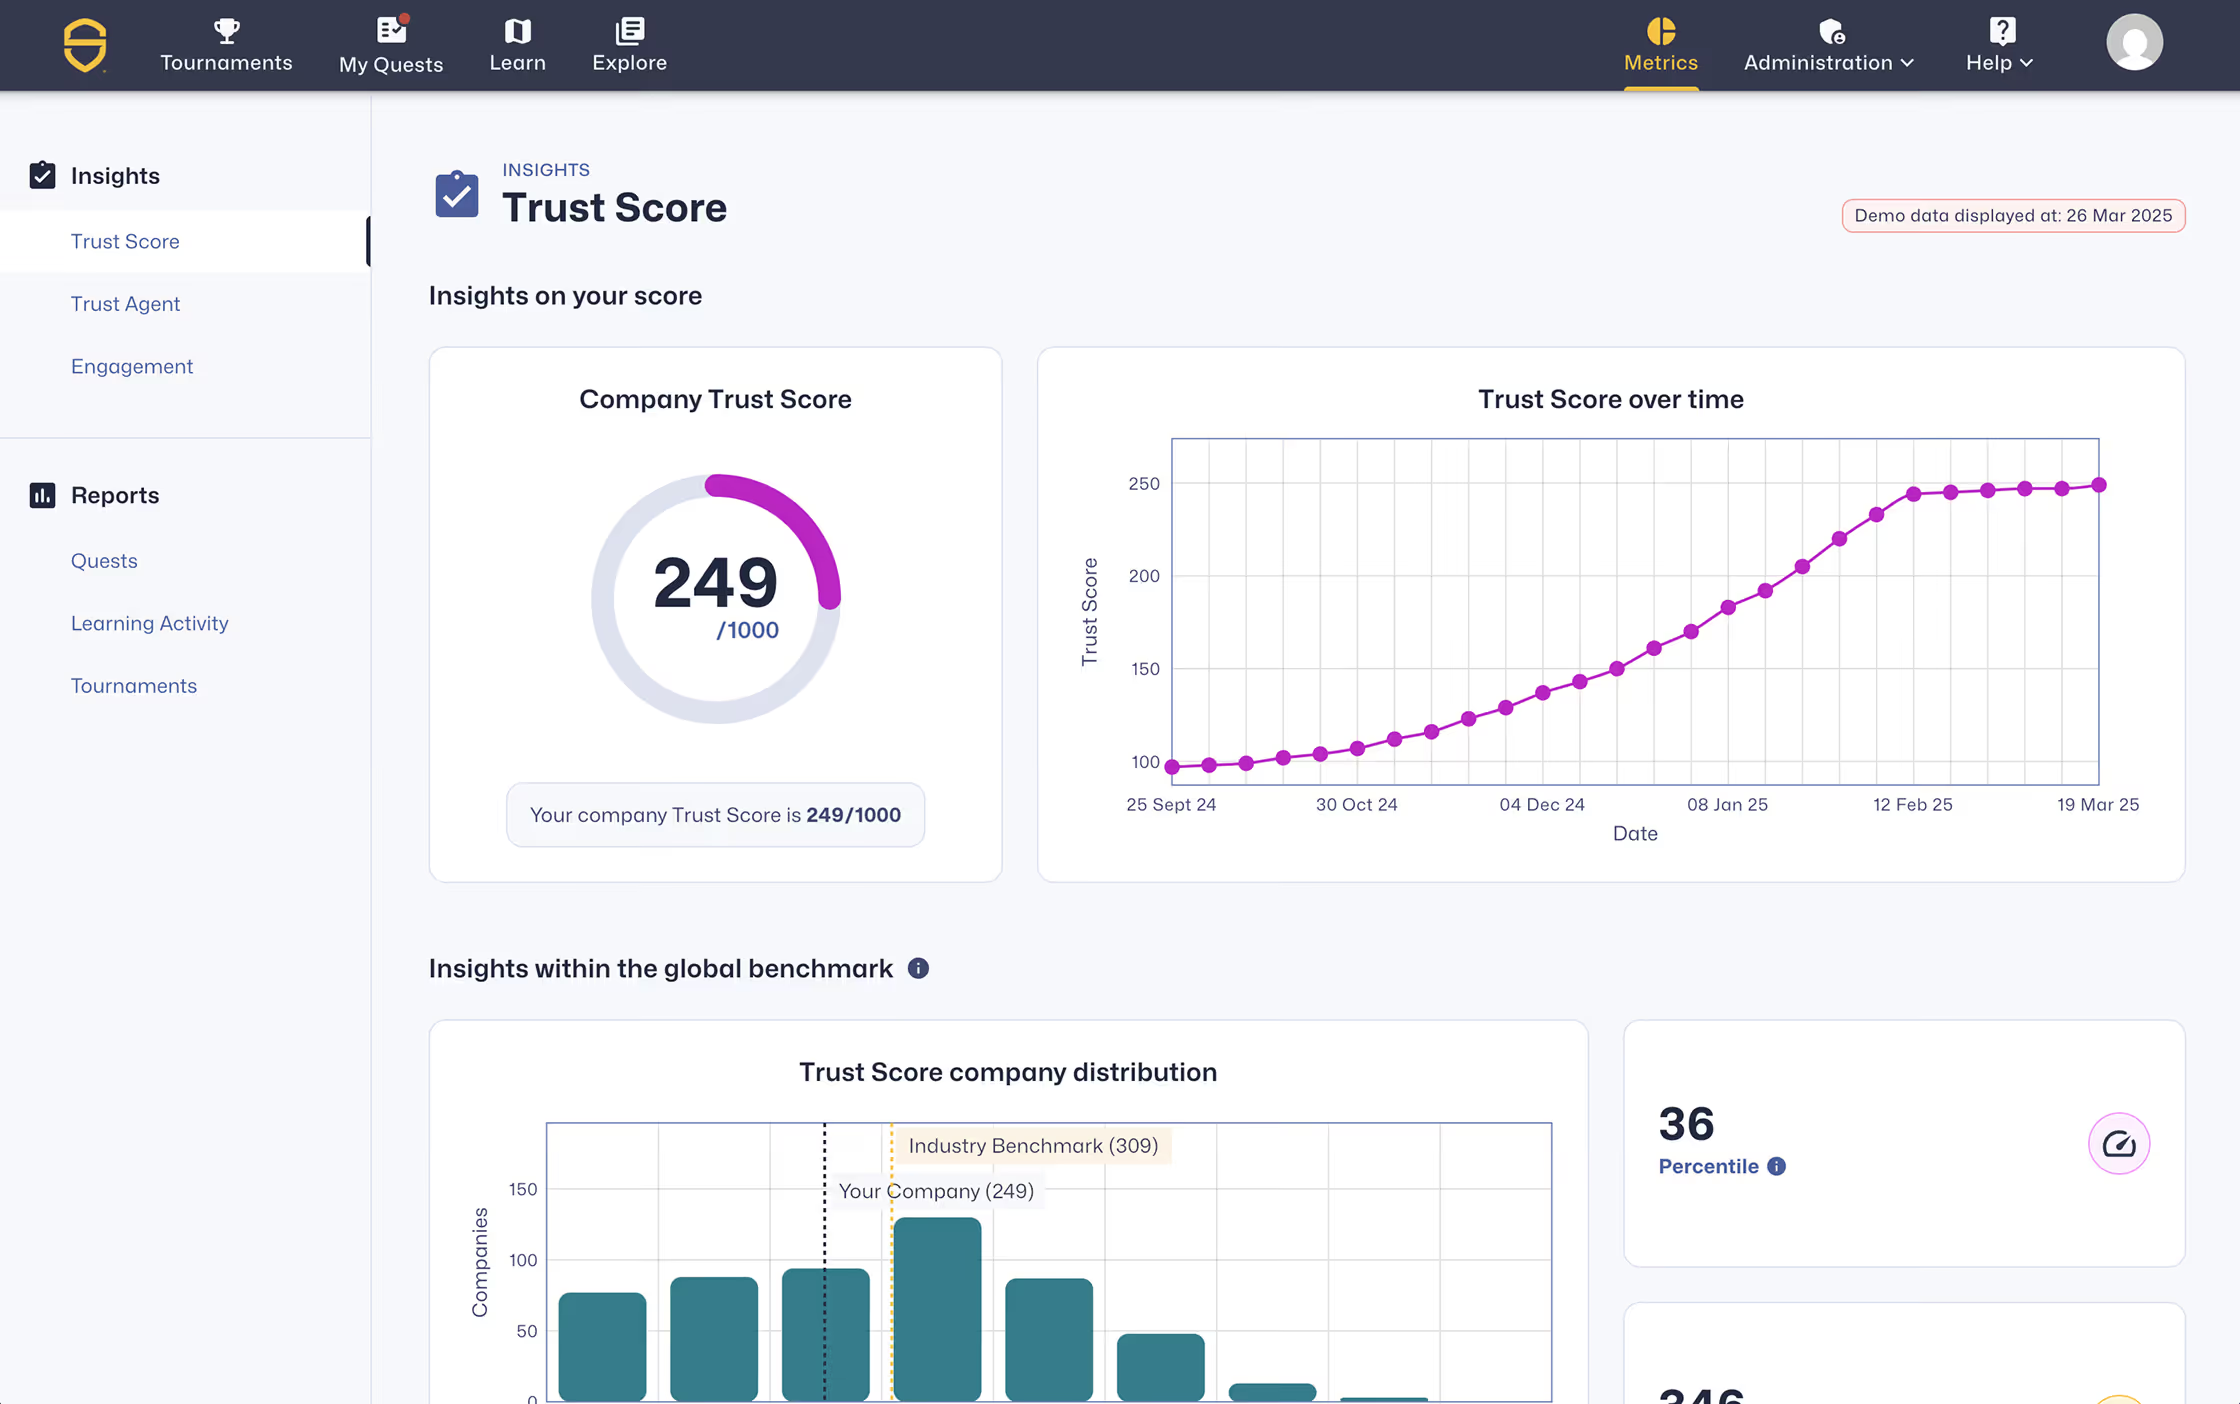
SCW Trust Agent bietet Transparenz auf Commit-Ebene für den Beitrag von KI zu produktivem Code. Er erkennt Muster von übermäßigem Vertrauen, löst bei Risikoanstiegen automatisch adaptives Lernen aus und liefert CISOs die Governance-Berichte, die sie benötigen, um Fortschritte gegenüber Vorständen, Auditoren und Regulierungsbehörden nachzuweisen.

Demo anfordern
Plattform erkunden
Mehr erfahren

Das Whitepaper zum KI-Einführungsmodell

Eine detaillierte Aufschlüsselung aller acht Phasen, proprietäre Benchmarking-Studien zu 660 KI-generierten Codebasen, Analysen zu kritischen Risikopunkten sowie Governance-Empfehlungen für jede Phase der Einführung.
WHITEPAPER HERUNTERLADEN
Häufig gestellte Fragen zur KI-Sicherheitsschulung für Entwickler

Sichere KI-gestützte Entwicklung beginnt bei der Kompetenz der Entwickler

Erfahren Sie, wie Secure Code Warrior Teams dabei unterstützt, KI sicher einzusetzen, Risiken zu minimieren und messbare Kompetenzen bei Entwicklern aufzubauen.

Was ist das SCW-Modell zur Einführung von KI?

Das SCW AI Adoption Model bildet den gesamten Fortschritt der KI-Nutzung in der Softwareentwicklung über acht Stufen und drei Phasen ab: AI-Assisted, AI-Native und Agentic. Es bietet Unternehmen einen praxisorientierten Rahmen, um ihre Position auf der Adoptionskurve zu bestimmen, den Schulungsbedarf der Entwickler in jeder Phase zu ermitteln und die notwendigen Governance-Kontrollen bei zunehmender KI-Autonomie festzulegen.

Welches sind die drei Phasen der KI-Einführung in der Softwareentwicklung?

Die drei Phasen sind KI-unterstützt, bei der die KI die Entwicklung unterstützt, aber der Mensch die Hauptverantwortung trägt; KI-nativ, bei der die KI den Großteil der Codegenerierung übernimmt und die menschliche Aufsicht abnimmt; sowie agentenbasiert, bei der autonome Agenten andere Agenten über den gesamten Entwicklungszyklus hinweg steuern und die Governance vollständig richtlinienbasiert erfolgen muss.

Was ist ein Risiko-Wendepunkt in der KI-Entwicklung?

Ein Risiko-Wendepunkt ist ein Stadium in der KI-Einführungskurve, in dem sich die Art des Risikos grundlegend ändert – und nicht nur zunimmt. Der erste tritt in Stufe 3 ein, wenn KI von überwachter zu unbeaufsichtigter Aktivität übergeht und sich unsichtbare Sicherheitsschulden anhäufen. Der zweite tritt in Stufe 6 ein, wenn mehrere Agenten parallel arbeiten und eine individuelle Code-Überprüfung physisch unmöglich wird.

Was ist der Agentic Development Lifecycle?

Der Agentic Development Lifecycle – kurz ADLC – ist ein Governance-Framework für dynamische Entwicklungsumgebungen, in denen autonome Agenten unabhängig agieren, sich weiterentwickeln und Code schneller generieren, als es herkömmliche Kontrollmechanismen erfassen können. Er ersetzt den SDLC, der für von Menschen geschriebenen und nach Zeitplan erstellten Code konzipiert wurde.

Wo stehen die meisten Unternehmen heute auf der Kurve der KI-Einführung?

Die meisten Unternehmen bewegen sich derzeit in den Phasen 2 bis 4, oft ohne sich dessen bewusst zu sein. In diesen Stadien sind die Produktivitätsgewinne durch KI zwar deutlich, doch die Lücken in der Governance werden zunehmend kritisch. Es wird erwartet, dass bis Ende 2026 der größte Teil der Entwickler in den Phasen 3 bis 5 arbeiten wird.

Wie steuern CISOs die KI-Nutzung durch Entwickler?

Eine effektive KI-Governance für CISOs erfordert drei Dinge: Transparenz darüber, wie KI in den Produktionscode einfließt, Schulungen, die die Fähigkeiten der Entwickler in jeder Phase der Einführung stärken, sowie Governance-Kontrollen, die mit zunehmender KI-Autonomie mitwachsen. Das SCW-Modell zur KI-Einführung bietet einen strukturierten Rahmen für alle drei Bereiche.

‍

Warum sind Fähigkeiten im Bereich Secure Coding im Zeitalter der KI wichtiger denn je?

Der Gartner Hype Cycle für Secure Software Engineering 2026 stellt fest, dass KI-gestützte Programmiertools Fähigkeiten im Bereich Secure Coding wichtiger machen als je zuvor. Eine KI schreibt Code für die ihr gestellte Aufgabe – wenn ihr niemand sagt, dass sie eine Authentifizierung einbauen soll, wird sie es nicht tun. Ohne qualifizierte Entwickler, die den KI-Output überprüfen und steuern, gelangen Schwachstellen in die Software, ohne dass jemand bemerkt, dass sie eingeführt wurden.

Kann ich in Secure Code Warrior Schulungsprogramme für das KI-Adoptionsmodell erstellen?

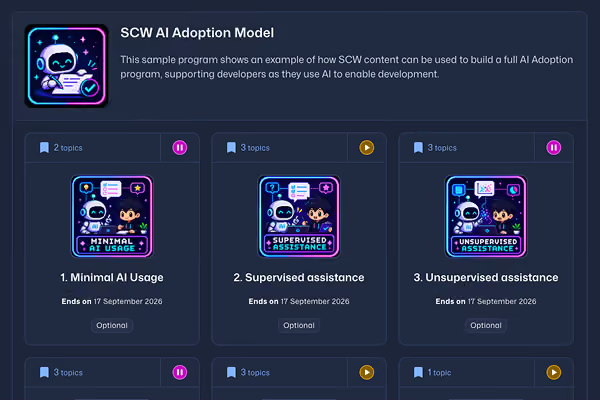
Ja. Unternehmen können in Quests Schulungsprogramme für das KI-Einführungsmodell erstellen und dabei auf empfohlene Lerninhalte zurückgreifen, die auf alle acht Phasen des Modells abgestimmt sind. Secure Code Warrior bietet Anleitungen zur Implementierung, phasenspezifische Lernempfehlungen, Optionen für die Zielgruppenansprache und herunterladbare Materialien, die Teams bei der praktischen Umsetzung des Modells unterstützen. Knowledge Base aufrufen.

‍

Haben Sie noch Fragen?

Kontaktieren Sie uns – unser Team hilft Ihnen gerne weiter.

Kontakt

Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht

Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.

Demo buchen
trust score