
セキュア開発を牽引する専門家による知見
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

2026年サイバーセキュリティ意識向上月間:企業防衛に不可欠なAIセキュリティの理解
主要なAI企業の多くが、安全対策が追いつくまでの間、AI開発を世界的に減速させるよう公に呼びかける事態となっています。しかし現実には、深刻なセキュリティ問題はすでに顕在化しています。AI導入に伴う金銭的コストやリスクが増大し続ける中、多くのセキュリティリーダーや経営陣は差し迫った状況に追い込まれています。
イネーブラー8:プログラムのブランディング
セキュアコーディングプログラムを成功させるには、優れたコンテンツ以上のものが必要です。イネーブラー8では、ブランディングによって参加を「憧れのステータスを得る体験」へと変える方法を解説します。
すべての従業員が今、AIサイバーセキュリティの最前線に立っている
エンタープライズテクノロジーの状況は、手遅れになるまで誰も予測できなかったほどの速さで変化しています。私たちは今、人間が書いたコードと基本的なコパイロット支援の時代から、エージェント型開発ライフサイクル(ADLC)の時代へと正式に足を踏み入れました。自律型AIエージェントは、複数の機能にわたってかつてない効率性をもたらす一方で、全く新しい種類のセキュリティリスクや規制リスクも引き起こしています。
イネーブラー7:開発者の称賛
称賛は参加意欲を高めます。イネーブラー7では、開発者の功績を広く称え、真の努力の証として報酬や限定グッズを贈ることで、セキュアコーディングの成功を後押しします。

Gartner® Hype Cycle™ for Application Security 2026に選出
Secure Code Warriorは、「Gartner® Hype Cycle™ for Application Security 2026」の「Agentic Coding Security」および「Secure Coding Training」カテゴリーに選出されました。その理由を解説します。

LLMによるコード生成のセキュリティとコストにお悩みのCISOやエンジニアリングリーダーの皆様へ。
AIモデルを全面的に導入する前に、当社独自のLLMベンチマークデータである「SCW AI Trust Index」をご確認ください。

第6のイネーブラー:経営層への定期報告
エグゼクティブの支持は、放っておいて維持されるものではありません。第6のイネーブラーでは、定期的な報告を通じて経営層を巻き込み、プログラムの成功に向けた関与と投資を引き出し続ける方法を紹介します。

AIソフトウェアガバナンスの未来は、強固なパートナーシップの上に築かれる
Secure Code Warriorがなぜチャネルファースト企業へと舵を切るのか、そして信頼できるパートナーがどのように組織のAIソフトウェアガバナンス導入を安全かつ大規模に支援するのかをご紹介します。

Secure Code WarriorのCitizen AI:AI活用に向けた組織づくりを支援
非エンジニア社員向けSecure Code Warrior AIリテラシープログラム

なぜ多くのCISOは目隠し状態でAI導入を進めているのか(そして、その目隠しを外す方法)
Secure Code Warriorは本日、AI導入に向けた指針となる新しいホワイトペーパーを公開しました。セキュリティリーダーは、自組織のAI導入段階を把握し、AIに関連するセキュリティリスクを効果的に管理・抑制するための具体的なステップとして活用いただけます。
Enabler 5:認定プログラム
単発のトレーニングで終わらせない。Enabler 5は、開発者が着実にスキルアップし、確かな実力を証明できる多段階の認定プログラムを構築します。
NSAが初のMCPセキュリティガイダンスを公開しました。これが開発者の能力に何を意味するのかを解説します。
NSAが初のMCPセキュリティガイダンスを公開しました。SCWのカリキュラムは、指摘された23の課題のうちすでに18をカバーしています。その対応状況は以下の通りです。

Gartner® Hype Cycle™ for Secure Software Engineering 2026選出
GartnerがSCWを2部門で選出。AIエージェントによる開発の自動化が進む中、SCWはAI主導の開発を安全に導入するための機能とガバナンスを提供します。

Adaptive Learningを発表:AIソフトウェアのセキュリティリスクとスキルギャップに対する解決策
Adaptive Learningは、SCW Trust Agentと当社の学習プラットフォーム全体を連携させ、開発者のリアルタイムな活動に完全に適合したトレーニングを実現します。
実際のAI利用状況を反映したセキュアコーディング学習
AI開発の現場に即したセキュアコーディング研修を実現。AIツールを利用する開発者に対し、手動介入なしで自動的にガイダンスを割り当てます。
人間が書いたコードかAIが生成したコードかを問わず、コードに潜む真のリスクを開発者に教育しましょう。
アダプティブラーニングは、実際の脆弱性を混入させてしまった開発者に対して、的を絞ったセキュアコーディングトレーニングを自動的に割り当てます。これにより、リスクの根本原因を解消し、再発を防止します。Secure Code Warriorのブログバナー。マルチモニターのデスクでコードを書く開発者の画像に青いオーバーレイを重ね、その横に「開発者が書いたコードの真のリスクをトレーニングする」という見出しを配置しています。
イネーブラー4:ユーザーアクセスの障壁を低くする
「イネーブラー4:ユーザーアクセスの障壁を低くする」で、セキュアコーディングプログラムの摩擦を取り除きましょう。SSO、事前オンボーディング、リレー状態戦略を活用し、開発者がワンクリックでトレーニングを開始できる環境を構築します。

生成AI時代に向けた開発者の育成:AWSとのコラボレーション
Secure Code WarriorがAmazon Web Services(AWS)と戦略的提携を結んだことを発表いたします。脅威の状況が急速に変化する中、この提携は、セキュリティリーダーと未来志向の開発者の双方にとって、極めて重要なタイミングで実現しました。
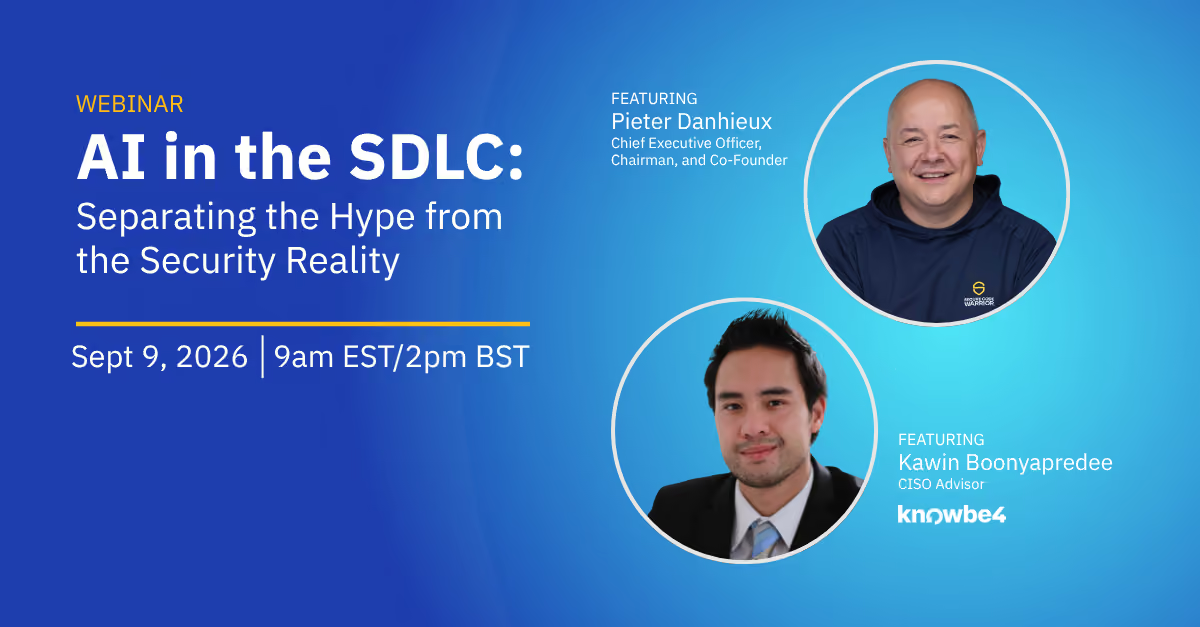
ソフトウェアの未来を守る:SCWとKnowBe4が提携
本日、Secure Code WarriorとKnowBe4による戦略的パートナーシップの締結を発表できることを大変嬉しく思います。KnowBe4は、人間およびエージェント型AIに起因するリスク管理の分野で世界をリードする企業であり、世界中の組織へセキュリティ意識向上の基盤を広めるための最適なパートナーです。

耐量子計算機暗号:量子コンピュータは現在の暗号を破る――準備はできていますか?
耐量子計算機暗号(PQC)は、量子コンピューティングの脅威からデータを保護するために不可欠です。「今すぐ収集し、後で解読する」という攻撃手法がもたらすリスクと、開発者が量子耐性のあるセキュリティに向けてどのように備えるべきかを解説します。

イネーブラー3:開発者向けコミュニケーションプラン
強固なコミュニケーションプランで、開発者がセキュアコーディングプログラムに意欲的に取り組める環境を作りましょう。メリットの伝え方、適切なトーンの設定、そして成果を称えるためのヒントをご紹介します。
エージェント時代は予想より早く到来した:不意を突かれないために
Anthropicの「Claude Mythos」は、すべてのセキュリティリーダーがセキュリティプログラム、特にレガシーシステムのパッチ管理に取り組む姿勢を根本から変える、永続的な転換点となります。

イネーブラー2:経営層のスポンサーシップ
イネーブラー2:シニアリーダーシップによるスポンサーシップについて解説します。CIO、CTO、CISOによる積極的な賛同が、開発者の導入促進とプログラムの信頼性向上に不可欠である理由を学びましょう。
ADLCの監視と保護:AIを活用するCISOと開発チームのための4つの基本フレームワーク
開発チームが生成AIの計り知れないメリットを最大限に活用しようとする中、私たちはセキュリティリーダーがAIコーディングツールやエージェントを、より高度で適切なセキュリティベストプラクティスの基準で導入するための4つの基本フレームワークを提案します。これは、企業が現在、そしてエージェント型AIが将来さらに大きな役割を担うようになる中で、安全でセキュアなコード開発を確実にするために何ができるかを具体的に詳述したものです。
Cybermonが帰ってきた:Beat the Boss AIミッションがオンデマンドで利用可能に
「Cybermon 2025 Beat the Boss」がSCWにて通年で利用可能になりました。高度なAI/LLMセキュリティ課題を導入し、セキュアなAI開発を大規模に強化しましょう。
AIはコードを書き、レビューできる。しかし、リスクを負うのは人間である
Anthropicによる「Claude Code Security」の発表は、AIを活用したソフトウェア開発と、現代のサイバーセキュリティへのアプローチにおける急速な進化が交差する、決定的な転換点となりました。
サイバーレジリエンス法(CRA)の解説:Secure by Designなソフトウェア開発とは
EU サイバー・レジリエンス法 (CRA) が何を要求し、誰に適用されるのか、エンジニアリング・チームがセキュア・バイ・デザイン・プラクティス、脆弱性防止、開発者の能力開発にどのように備えることができるかを学びましょう。

イネーブラー1:明確かつ測定可能な成功基準
「成功のためのイネーブラー」シリーズ全10回の第1回目となる本編では、セキュアコーディングをリスク低減や開発スピードといったビジネス成果と結びつけ、長期的なプログラムの成熟度を高める方法を解説します。
SCW 11周年:適応力と継続的な改善
2025年は、AI、サイバーセキュリティ、そしてSCWにとって飛躍の年となりました。私は今、確かな手応えと、懸命な努力が実を結んだからこそ得られる前向きな気持ちを胸に、2026年を迎えようとしています。

成功のための10のイネーブラーのご紹介
Secure Code Warriorの「10のイネーブラー」は、人、プロセス、プログラムの成熟度段階に焦点を当てることで、組織が持続可能なセキュアコーディングプログラムを構築するための指針となります。
OWASP Top 10 2025:ソフトウェアサプライチェーンの障害
OWASP Top 10 2025において「ソフトウェアサプライチェーンの欠陥」が第3位にランクインしました。SBOMの厳格な運用、依存関係の追跡、そしてCI/CDパイプラインの強化を通じて、この影響度の高いリスクを軽減しましょう。

OWASP Top Tenの新しいリスクカテゴリ:予期せぬ事態への備え
OWASP Top 10 2025の第10位に「例外的な状況の不適切な処理(Mishandling of Exceptional Conditions)」が追加されました。「フェイルクローズ」のロジック、グローバルエラーハンドラー、厳格な入力バリデーションを実装し、リスクを軽減しましょう。
OWASP Top 10: 2025年版の変更点とSCWによる対応策
OWASP Top 10: 2025の変更点と、Secure Code Warriorが提供する最新のクエスト、コース、開発者向けインサイトを活用して、スムーズに移行する方法をご紹介します。
ソフトウェア開発にエージェント型AIを今すぐ導入すべき?(ネタバレ:やめておいたほうがいいかもしれません。)
サイバーセキュリティの世界において、エージェント型AIの導入は急ぎすぎているのでしょうか。AIセキュリティの未来はすでに到来しています。今こそ専門家は、考察の段階から実践の段階へと移行すべき時です。

可視性の危機を解決する:学習とコードのギャップを埋めるTrust Agentの役割
Secure Code WarriorのTrust Agentは、すべてのコミットで開発者のスキルを検証し、セキュアコーディングの課題を解決します。開発ワークフロー内のすべての貢献者を特定し、ガバナンスを自動化します。

AIを活用したセキュアなソフトウェア開発における批判的思考の再構築
AIの議論は、使用に関するものではなく、応用に関するものです。コードを深く理解している開発者に頼って、AI の生産性向上の必要性と堅牢なセキュリティとのバランスを取る方法をご覧ください。
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

サイバーセキュリティリスク評価:定義と手順
組織のサイバーセキュリティリスクに対処するための、効果的なリスクアセスメント実施ガイドです。実践的なステップを解説します。

AI時代にサイバーセキュリティ月間が進化すべき理由
CISOは、従来の意識向上プログラムに頼るだけでは不十分です。AI時代においては、コード、チーム、そして組織を守るために、より現代的なアプローチを取り入れる必要があります。

SCW Trust Agent: AI - AIを活用したSDLCにおける可視性とガバナンス
Trust Agent: AIがAI生成コードに対してどのように深い可視性とガバナンスを提供し、組織がより迅速かつ安全にイノベーションを推進できるよう支援するかをご覧ください。

AI時代のセキュアコーディング:新しいインタラクティブAIチャレンジを体験しよう
AI支援コーディングは開発を変えています。新しいコパイロットスタイルの AI チャレンジを試して、現実的なワークフローでコードを安全にレビュー、分析、修正してください。

開発者向けAI/LLMセキュリティ無料動画シリーズを公開
12週間で学べるAI/LLMセキュリティの無料動画シリーズが登場!AIを活用したコーディングにおける基本的なリスクと、より安全なアプリケーションを構築する方法を学びましょう。
AI/LLMセキュリティ動画シリーズ:全エピソード(毎週更新)
12週間のAI/LLMセキュリティ動画シリーズを網羅した完全ガイドです。全エピソードの視聴はもちろん、AIセキュリティの重要概念を学び、毎週の学習にお役立てください。

セキュアコーディングとは?手法、標準、リソース
セキュアコーディングの真の意味を理解し、その実践によって貴社の脆弱性を低減し、セキュリティ関連コストを削減する方法を学びましょう。

10,000以上のセキュアコーディング学習アクティビティ:開発者リスク管理の10年
10,000件を超えるセキュアコーディング学習アクティビティの達成。10年にわたり、開発者がリスクを低減し、コード品質を向上させ、AIを活用した開発に自信を持って取り組めるよう支援してきました。
優れたツールが牙をむくとき:AIツールポイズニングの脅威と、AIの二重スパイ化を防ぐ方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
標準の確立:SCWがAIコーディング用セキュリティルールをGitHubで無料公開
AIを活用した開発は、もはや未来の話ではありません。すでに現実のものとなり、ソフトウェアの記述方法を急速に変革しています。GitHub Copilot、Cline、Roo、Cursor、Aider、Windsurfといったツールは、開発者を自身の「副操縦士」へと変貌させ、プロトタイピングから大規模なリファクタリングに至るまで、あらゆる工程の反復速度を向上させ、開発を加速させています。
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Secure Code WarriorとHackerOneで脆弱性対応のループを完結させましょう
Secure Code Warriorは、オフェンシブセキュリティソリューションのリーダーであるHackerOneとの新たな統合を発表いたします。両社は協力し、強力で統合されたエコシステムを構築します。HackerOneは、実際の環境で脆弱性がどこで発生しているかを特定し、セキュリティ問題の「内容」と「場所」を明らかにします。

公開:サイバー業界は「Secure by Design」をどう定義しているのか
最新のホワイトペーパーでは、共同創業者であるPieter DanhieuxとMatias Madou博士が、CISO、AppSecリーダー、セキュリティ専門家を含む20名以上のエンタープライズセキュリティリーダーと対談し、このパズルの重要なピースを解き明かすとともに、「Secure by Design(設計段階からのセキュリティ)」の動きの背後にある現実を明らかにしました。これはセキュリティチーム全体で共有されている目標ですが、共通のプレイブックは存在しません。

バイブ・コーディングでコードベースが台無しに?
「バイブコーディング」は大学のフラタニティパーティーのようなもので、AIはその中心にあるビール樽です。羽目を外して創造性を発揮し、想像力をどこまで広げられるか試すのは楽しいものですが、飲みすぎれば後が大変なように、AIの利用も長期的な視点では節度を守るのが賢明です。

プロンプトインジェクションとエージェント型コーディングツールのセキュリティリスク
コーディングエージェントがSQLインジェクションの脆弱性を含むコードの作成やシェルツールのインストール、さらにはユーザーのストーキングまで誘導された経緯

Questsの紹介:セキュアコーディングの旅に加わった最新機能
Questsは、インタラクティブな学習を通じて開発者がセキュアコーディングを習得できるよう支援し、リスクの低減と開発の最適化を実現します
守護者たちの10年:Secure Code Warrior 10周年
Secure Code Warriorの創業チームは、10年間にわたるあらゆる学び、成功、そして挫折を共に乗り越えてきました。私たちは現在、開発者リスク管理のリーダーとして、次の章である「SCW 2.0」に向けてさらなる飛躍を遂げようとしています。
10の主要予測:2025年のAIとSecure-by-Designがもたらす影響(Secure Code Warrior)
組織は今、長期的な生産性、持続可能性、そしてセキュリティ投資の回収(ROI)を支えるAIの活用について、難しい決断を迫られています。ここ数年で明らかになったのは、AIが開発者の役割を完全に置き換えることはないという事実です。AIと開発者のパートナーシップから、「Secure-by-Design(設計段階からのセキュリティ)」への期待が高まる中で生じているプレッシャーや混乱まで、今後1年で何が起こるのか、詳しく見ていきましょう。
OWASP Top 10 for LLM Applications:最新の変更点とセキュリティ対策のポイント
OWASP Top 10の最新アップデートで、LLMアプリケーションのセキュリティ対策を万全に。何が新しくなり、何が変わったのか。Secure Code Warriorが提供する最新の学習リソースを活用して、生成AIのリスクを軽減する方法をご紹介します。

トラストスコアで明らかにする「セキュア・バイ・デザイン」なスキルアップ施策の価値
当社の調査により、セキュアコーディングのトレーニングが有効であることが実証されました。600以上の組織、25万人以上の学習者による2,000万件以上の学習データポイントに基づくアルゴリズムを活用した「Trust Score」は、脆弱性の削減におけるトレーニングの有効性と、その取り組みをさらに効果的にする方法を明らかにします。

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

開発者のセキュリティスキルをベンチマークするメリット
セキュアなコードや「Secure-by-Design(設計段階からのセキュリティ)」の原則が重視される中、開発者にはSDLC(ソフトウェア開発ライフサイクル)の初期段階からサイバーセキュリティのトレーニングを受けることが求められています。Secure Code WarriorのTrust Scoreのようなツールは、その習熟度を測定し、向上させるために役立ちます。

AIコーディングツールとセキュリティ意識の高い開発者が、いかにして安全に協力し合えるか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
企業におけるSecure-by-Designの取り組みを成功へ導くために
最新の調査レポート『Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise(セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化)』は、企業レベルで実施された実際のSecure-by-Designの取り組みを詳細に分析し、データに基づいた知見からベストプラクティスを導き出したものです。
深掘り:GNU/Linuxシステムにおける深刻なCUPS脆弱性の全容解明
Common UNIX 印刷システム (CUPS) における最近の重大度の高い脆弱性を調査しながら、Linux ユーザーが直面している最新のセキュリティ上の課題をご覧ください。これらの問題がどのようにリモートコード実行 (RCE) につながる可能性があるのか、またシステムを保護するためにできることを学びましょう。
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エンジニアのためのセキュリティ学習:クロスサイトスクリプティング(XSS)を理解する
クロスサイトスクリプティング(XSS)は、ブラウザの信頼性とユーザーの知識不足を悪用して、データの窃取、アカウントの乗っ取り、Webサイトの改ざんを行う攻撃手法です。ひとたび発生すれば、瞬く間に深刻な被害へと発展しかねない脆弱性です。XSSの仕組み、引き起こされる被害、そしてその防止策について詳しく解説します。

新しいエンゲージメント・インサイト・レポートのご紹介
セキュアコーディング学習の取り組みを測定するための詳細な分析を提供する、新しい「エンゲージメント・インサイト・レポート」についてご紹介します。
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DigitalOceanはいかにしてソフトウェアのセキュリティ負債を削減し、生産性の限界を押し広げたか
Secure Code Warriorは、DigitalOceanが開発の初期段階から高品質なコードを構築・リリースできるよう支援し、セキュリティ意識の高い開発者によるデジタルイノベーションとモダナイゼーションを推進しています。

セキュリティ業界で活躍する女性たち:AWSNが次世代のセキュリティ・スーパーウーマンを育成する方法
「Secure-by-Design(設計段階からのセキュリティ)」は今、誰もが注目する最新の取り組みです。オーストラリア政府は、グローバルガバナンスの最高レベルでCISAと連携し、ベンダーに対してより高い水準のソフトウェア品質とセキュリティを求めています。

SCW Trust Agent - 開発者主導のセキュリティを拡大するための可視性と制御
Secure Code Warriorが提供するSCW Trust Agentは、組織内で開発者主導のセキュリティを拡大するために必要な可視性と制御をセキュリティリーダーに提供します。コードリポジトリに接続することで、コードコミットのメタデータを評価し、開発者、使用されているプログラミング言語、出荷タイムスタンプを検査して、開発者のセキュリティ知識を判定します。

貴社のセキュリティプログラムは、CISAのサイバーセキュリティ戦略計画に対応できていますか?
サイバーセキュリティ戦略計画は、多くの組織におけるサイバーセキュリティへの取り組み方に大きな変革を促すものであり、開発者はその新たな目標を達成する上で独自の役割を担っています。
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
エンゲージメントとエンパワーメント:開発者の意欲を高める主要機能のご紹介
アジャイル学習メソッド、Microsoft Teams連携、開発エンゲージメントレポートの詳細をご覧ください。
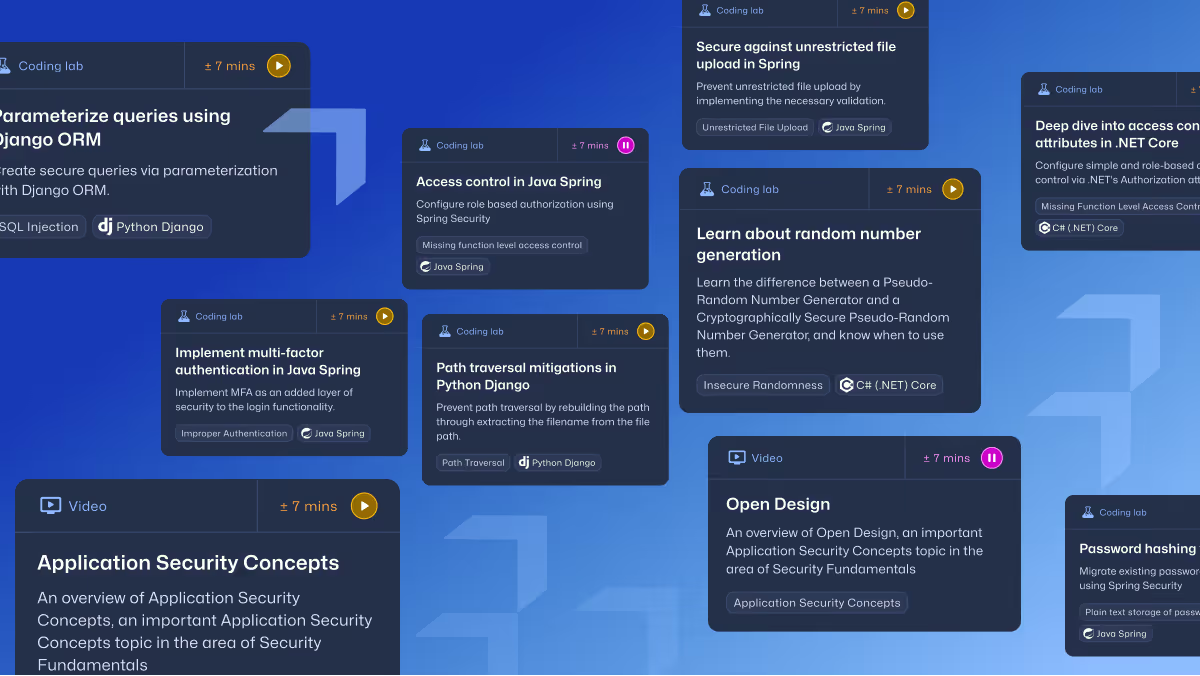
開発者を支援する:オンデマンド学習コンテンツの重要性
Secure Code Warriorで開発者の能力を最大限に引き出しましょう。当社のプラットフォームは、必要な時にいつでも学習コンテンツを提供し、開発者を強力にサポートします。
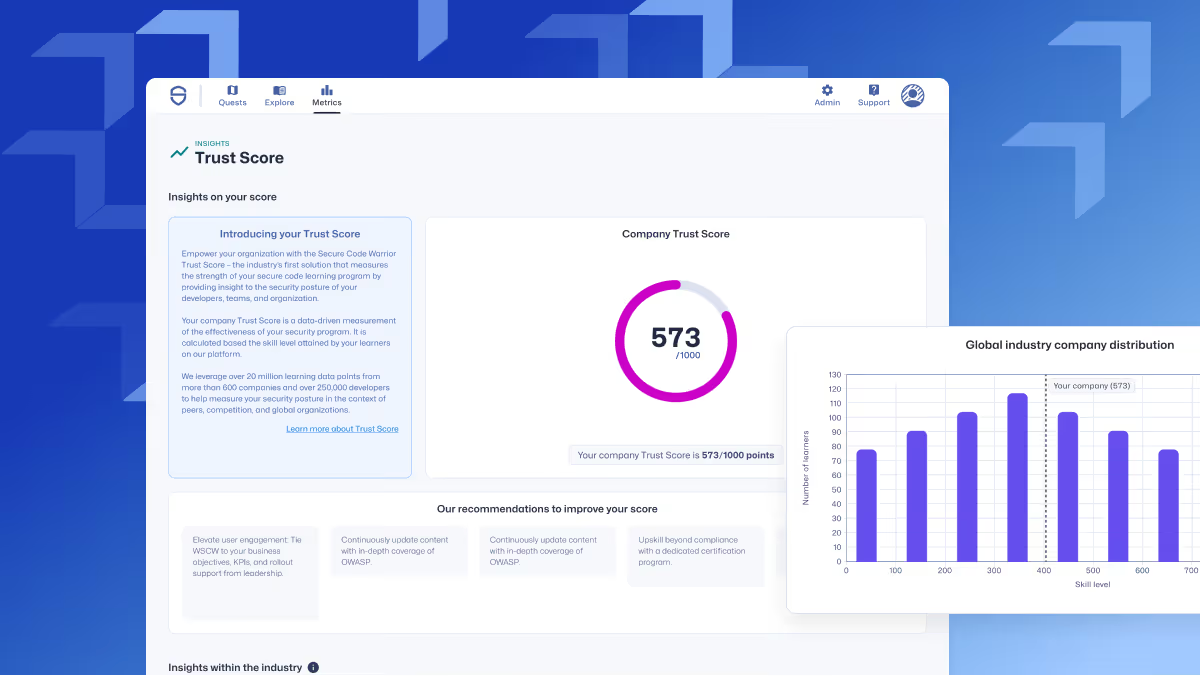
SCW Trust Score:セキュアコーディングプログラムのための業界初の指標
組織のセキュリティと開発者の能力に関する詳細な洞察を提供する、SCWトラストスコアをご覧ください。

金融サービスのコンプライアンスはソフトウェアのセキュリティにかかっている
PCI DSSをはじめとする金融業界の規制では、セキュアなコードの重要性と、開発者に対するセキュリティのベストプラクティス教育の必要性が強調されています。
LinuxにおけるXZ Utilsのバックドア問題は、より広範なサプライチェーンセキュリティの課題を浮き彫りにしました。これを防ぐには、コミュニティの精神だけに頼るのではなく、さらなる対策が必要です。
主要なLinuxディストリビューションで使用されているデータ圧縮ライブラリ「XZ Utils」において、攻撃者によるバックドアが仕込まれた深刻な脆弱性「CVE-2024-3094」が発見されました。この重大な脆弱性は、リモートコード実行を許す可能性があり、ソフトウェアのビルドプロセスに多大なリスクをもたらします。影響を受けるのはFedora Rawhideに含まれるXZ Utilsの初期バージョン(5.6.0および5.6.1)であり、各組織には早急なパッチ適用が求められています。今回のインシデントは、オープンソースソフトウェアの維持におけるコミュニティボランティアの重要な役割を再認識させるとともに、ソフトウェア開発ライフサイクル全体を通じたセキュリティ対策とアクセス制御の強化が不可欠であることを示しています。
AIイノベーションの恩恵を享受するには、セキュアなコードから始めることが不可欠です
生成AIは金融サービス企業に多くの利点をもたらす一方で、多くの潜在的なリスクも伴います。開発者にセキュリティのベストプラクティスを習得させ、AIモデルと組み合わせることで、開発の初期段階からセキュアなコードを作成できるようになります。

AIとプロアクティブな対策を活用した、脆弱性アラートの効果的な管理
Secure Code WarriorとMend.ioが、AIがセキュリティに与える影響、プロアクティブなセキュリティアプローチ、そして脆弱性アラートの効果的な管理方法について議論します。
「実践による学習」を次のレベルへ。Apiiroとの新しい連携機能をぜひお試しください。
Secure Code WarriorとApiiroの最新の連携機能についてご紹介します。
Secure Code Warrior 第1四半期 製品イノベーション
Secure Code Warriorプラットフォームの最新の改善点と、今後のアップデート情報をご覧ください。
セキュアコーディングの設計図を読み解く:建設に例えて
セキュアコーディングの実践は、攻撃者による悪用を防ぎ、アプリケーションを保護するために不可欠です。頑丈な家が崩れにくいように、適切にコーディングされたアプリケーションはハッキングのリスクを大幅に低減します。

MTTR(平均修復時間)改善に向けたアジャイルラーニングの導入
アジャイルラーニングは、継続的な学習を通じて課題解決を加速させ、開発者の生産性を向上させます。
適切なサポートがあれば、開発者は組織をPCI DSS 4.0の優れたコンプライアンスへと導くことができます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM:セキュアコーディングへの(不)完全な人間的アプローチ?
LLM型のAI技術が、ソフトウェア開発のみならず、仕事のあらゆる側面に変革をもたらすことは避けられない流れとなりつつあります。しかし、私たちは一度立ち止まり、見出しを飾るような話題の裏に潜むリスクについて考える必要があります。コーディングのパートナーとしてのAIにとって、その欠陥こそが最も「人間らしい」特性と言えるのかもしれません。

「9」の力:サイバーセキュリティの刺激的な時代におけるSecure Code Warriorのレガシーの拡大
おかげさまで本日、設立9周年を迎えました。目まぐるしく変化するサイバーセキュリティ業界において、私たちがこれまでに成し遂げてきた成果と、確固たる地位を築けていることを誇りに思うとともに、皆様に心より感謝申し上げます。

セキュリティツールの過剰導入による弊害
複雑なセキュリティツールが氾濫し、CISOにとってサイバーセキュリティの課題はますます困難になっています。

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2024年の展望:セキュリティ、AI、開発者の定着、そして今後の道のり
Secure Code Warriorが予測する、2024年以降のサイバーセキュリティ業界における10の展望。

Netskopeはいかにしてセキュアコーディング教育を再構築したか
Netskopeが導入したアジャイルな学習環境を紹介するSCWのケーススタディブログです。

徹底解説:AIコーディング支援ツールが引き起こす脆弱性への対策
AIをソフトウェア開発に活用する際のセキュリティリスクを探り、Secure Code Warriorでこれらの課題を効果的に乗り越える方法を学びましょう。

開発者のセキュリティ教育を強化し、脆弱性を53%削減するための3つのステップ
脆弱性を削減するための段階的なアプローチで開発者を支援し、関係性を構築しながら、繰り返し発生する問題の解決を優先します。

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
自社のセキュリティ成熟度を過大評価していませんか?
世界的なソフトウェア需要を満たすために膨大なコードが書かれる一方で、慢性的なスキル不足が続いており、多くの企業がサイバーセキュリティ戦略や既存インフラの整備で後れを取っています。今こそ、自社のサイバーセキュリティ成熟度を客観的に見つめ直し、すぐに取り組める現実的な改善策を評価すべき時です。

セキュリティを強化するための開発者教育の再考
セキュリティリーダーは、開発者がセキュアコーディングの学習から得られる価値を再考し、プログラムをより魅力的で、何よりもインパクトのあるものにする方法を検討する必要があります。本ブログでは、実践的な学習やツールとの統合を通じて開発者がセキュアコーディング教育に意欲的に取り組めるようにし、脆弱性の混入を最大53%削減するという大きな成果を上げる方法を探ります。
アジャイル学習で脆弱性を半減させましょう
Secure Code Warriorの実践的なアジャイルセキュリティトレーニングを活用して、脆弱性やセキュリティ侵害を軽減する方法をご紹介します。

徹底解説:libcurl/curlにおける深刻な脆弱性の発見と修正
curlライブラリの特定のバージョンにおいて、SOCKS5プロキシプロトコルのレガシーな問題に起因するヒープベースのバッファオーバーフローの脆弱性が確認されています。この脆弱性の特定方法と修正方法を、体験型ミッションを通じて学びましょう。
2023年、世界クラスのCISOはいかにして予算と取締役会の信頼を獲得しているか
CISOは、より多くの資産を保護し、より多くのコードをリリースし、拡大する攻撃対象領域を縮小しながら、急速に減少する予算で対応しなければならないという、極めて困難な状況に追い込まれています。サイバーセキュリティがコストセンターと見なされているのは紛れもない事実です。組織のセキュリティプログラムこそが、企業が翌日のニュースで悲惨な見出しを飾る事態を防ぐ防波堤であるにもかかわらず、セキュリティリーダーは、経営陣が理解できる言葉で、部門の全体的なビジネス価値を説得し、証明しなければなりません。

Kamer van Koophandel:開発者主導のセキュリティを大規模に展開
Kamer van Koophandelは、役割に応じた認定制度、Trust Scoreによるベンチマーク、そしてセキュリティを全員で担う文化を通じて、セキュアコーディングを日々の開発プロセスにどのように組み込んだのかを紹介します。
ゴールドを目指して:Paysafeで高まるセキュアコーディングの基準
PaysafeとSecure Code Warriorのパートナーシップにより、開発者の生産性が45%向上し、コードの脆弱性が大幅に削減された事例をご覧ください。
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:振り返り
Devlympics 2023のレポートで、大会の結果をご覧ください。各業界における開発者の参加状況、技術スタックやプログラミング言語のトレンド、そしてSecure Code Warriorが主催するこの年次グローバルイベントで取り上げられた主要な脆弱性やCWEについて詳しく解説しています。

セキュリティ文化の統一:Sageはいかにしてチャンピオンプログラムを構築したか
Sageがどのようにして柔軟かつ関係性を重視したアプローチでセキュリティを強化し、200名以上のセキュリティチャンピオンを育成して、目に見えるリスク低減を実現したのかをご紹介します。

セキュリティチャンピオンへの道:Workdayがいかにアジャイル学習を活用して開発者のスキルアップを実現したか
WorkdayがSecure Code Warriorのアジャイル学習を通じて、いかに開発者トレーニングを変革したかをご紹介します。開発者に実践的かつ言語別の教育を提供することで、WorkdayはSDLCの初期段階で脆弱性を削減することに成功しました。セキュアなコード文化を構築するための、彼らの素晴らしい成果と重要なポイントをご覧ください。
Thalesが実践した開発者主導のセキュリティ
本ケーススタディでは、Thalesがどのように人、プロセス、技術へのアプローチを構築し、開発者が主体的にセキュリティチャンピオンとして活躍できるアジャイルなセキュアコーディング学習プログラムを実現したのかをご紹介します。
コルゲート・パルモリーブはいかにして開発者のセキュリティスキルを向上させ、セキュアコーディングの文化を醸成したのか
小売業界の巨人であるコルゲート・パルモリーブが、デジタルトランスフォーメーションの過程でいかにしてアプリケーションセキュリティを再構築したかをご紹介します。セキュアコーディングの課題に直面した同社は、開発者のワークフローに短時間で学べるコンテキストに応じた学習を取り入れることで、そのアプローチを刷新しました。
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
「Game of Codes」が導く、IAGグループのより安全なコーディングの未来
IAGグループは、アジア太平洋地域をリードする数多くの保険会社を傘下に持ち、数百万ものお客様に保険を提供しています。その年間保険料収入は約114億豪ドルにのぼります。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

革新的なセキュリティ認定体験の創造
機械学習やサイバーセキュリティなど、多岐にわたる分野で数千人の従業員が実践的かつ最先端のスキルを習得できるよう、社内技術教育イニシアチブをどのように構築したのかをご紹介します。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

自動車ソフトウェアセキュリティを推進するASRGの取り組み
この包括的なケーススタディでは、Secure Code Warriorのトーナメントを活用して開発者の関与を促し、自動車ソフトウェアに影響を与える主要な脆弱性への意識を高め、さらに複数の言語やフレームワークにわたって指標を収集した事例について詳しく解説します。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media:ソフトウェア開発におけるAI利用のセキュリティリスクを克服する
開発チームは常に迅速なリリースを求められる一方で、安全で高品質なソフトウェアを構築するという優先事項を維持しなければなりません。リーダーは、オブザーバビリティ、ベンチマーク、継続的な教育に支えられた「Secure by Design(設計段階からのセキュリティ)」のアプローチが、いかに直接的にコード品質を向上させるかを強調する重要な役割を担っています。こうした実践を定着させることで、組織はガバナンスの欠如を解消し、AI主導の生産性と効率性を最大限に引き出しつつ、SDLCにおけるセキュリティ上の欠陥や手戻りのリスクを軽減できます。
In AI Today:エージェント型AIがもたらす差し迫ったセキュリティの課題
エージェント型AIはビジネスに大きな利益をもたらす可能性を秘めている一方で、重大な注意点も伴います。その能力と自律性は、既存のセキュリティの枠組みを超えた、企業にとって強力な脅威ベクトルとなり得ます。

Help Net Security:Secure Code Warrior、開発者のAIツール利用状況をCISOが可視化できる新機能を提供
Secure Code Warriorは、Trust Agent製品のAI機能を拡充するベータプログラムを開始しました。この新機能により、CISOは開発者がAIコーディングツールを使用する際のセキュリティのトレーサビリティ、可視性、ガバナンスを確保できるようになります。

Cyber Risk Leaders:Secure Code WarriorがAIトレーサビリティ機能を発表
Secure Code Warriorは、同社のTrust Agent製品におけるAI機能の大幅な拡張に向けたベータプログラムを開始しました。「Trust Agent: AI」と総称されるこのアップグレードは、AIコーディングツールの利用状況、脆弱性データ、コードコミットデータ、開発者のセキュアコーディングスキルといった主要なシグナルを組み合わせることで、AI開発ツールがソフトウェア開発ライフサイクル(SDLC)内のリスクにどのような影響を与えているかを可視化します。

CSO Online:AIコーディング支援ツールが深刻なサイバーセキュリティリスクを増幅させる
調査によると、AIコーディング支援ツールは些細なミスの削減には役立つものの、企業にとっては安全でないコーディングパターンや機密情報の漏洩、クラウドの設定不備といったリスクを増大させる可能性があることが明らかになりました。

Secure Code Warriorが業界初のAIトレーサビリティを発表:セキュアな開発環境の実現と安全な生産性の最大化を支援
SCW Trust Agentの新機能により、セキュリティリーダーやCISOはLLMの利用状況を可視化し、制御できるようになります。

ITOps Times:Secure Code Warrior、AIコーディングツールの可視化とガバナンスを実現する新ソリューションを発表
Secure Code Warriorは、AIコーディングツールの利用状況を可視化し、組織的な管理を強化する新ソリューション「Trust Agent: AI」を発表しました。
DevOps Digest:Secure Code WarriorがAIトレーサビリティを導入
Secure Code Warriorは、同社のTrust Agent製品におけるAI機能を大幅に拡張するベータプログラムの開始を発表しました。

CyberWire:2025年9月24日付 ビジネスブリーフィング
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Betanews:AIは公平な競争の場となるか――「セキュア・バイ・デザイン」で優位に立つ方法 [Q&A]
今、「バイブコーディング」が大きな注目を集めています。今年初めの調査では、回答者の97%以上が仕事でAIコーディングツールを使用したと報告しました。こうしたツールの導入は拡大の一途をたどっていますが、そこには落とし穴もあります。攻撃者もまた、同じ技術を悪用しているのです。今回はSecure Code Warriorの共同創設者兼CEOであるPieter Danhieux氏に、バイブコーディングがソフトウェア開発の現場をどう変えつつあるのか、悪意ある攻撃者がこの技術をどう利用しているのか、そして組織が最初から「セキュア・バイ・デザイン」の戦略を導入する必要性について話を伺いました。
SD Times:AI活用開発者(およびツール)のベンチマークによる高度なAIガバナンスの実現
開発者のセキュリティ習熟度だけでなく、各開発者が利用するAIコーディング支援ツールの信頼性までを管理するツールが技術スタックに欠けている場合、セキュリティプログラム全体や開発者の能力向上に向けた取り組みは、変革に必要なデータインサイトを欠いたものになってしまう可能性が高いでしょう。
ITWire:ソフトウェア開発におけるAIツール活用のメリットとリスク
ソフトウェア開発のプロセスは、かつてないスピードで変化しています。人工知能(AI)技術の飛躍的な進歩により、プロジェクトはより短期間で完了できるようになり、経験の浅い人や未経験者でも開発に携わることが可能になりました。

LeadDev:AI開発競争が激化する中で忘れ去られる倫理観
テクノロジー業界は、倫理的および環境的な懸念を抑制するために必要な変革を実現できるのでしょうか?
Secure Code Warrior、開発者向け無料セキュアコード動画シリーズで「Secure by Design」のベストプラクティスへの取り組みを拡大
AI/LLMセキュリティに関する12週間の動画シリーズを開始。開発者がAIコーディングを安全に取り入れ、新たなセキュリティリスクを軽減できるよう支援します。
CSO Online:AIがデータベースを破壊する時:バイブコーディングの暗黒面
開発者がCopilotやGhostWriterに依存する中、専門家は、安全でないデフォルト設定、ハルシネーション(幻覚)による依存関係の混入、そして従来の防御をすり抜ける攻撃のリスクについて警鐘を鳴らしています。
The AI Journal:レジリエンスと開発者リスク管理 — 「Secure by Design」とAIコーディング時代における成功の二本柱
サイバーセキュリティガバナンスに変化の波が押し寄せており、世界中のセキュリティリーダーにとって、これほど変革的なタイミングはありません。ホワイトハウスは最近、米国を守るためのサイバーセキュリティの取り組みを再優先し、過度な政府の監視に伴う摩擦を軽減して、重要なデジタル資産の保護とセキュアな技術慣行の強化に注力することを目的とした大統領令(EO)を発令しました。CISAの大幅な予算削減も相まって、急速なAI技術の進歩や「Secure by Design(設計段階からのセキュリティ)」イニシアチブが推進される中、今後の正しいアプローチに不安を感じるのも無理はありません。

SecurityWeek:ソフトウェア開発におけるAIガバナンスのギャップを埋める方法
AIコーディングツールの普及は開発を加速させる一方で、重大な脆弱性をもたらすため、より強力なガバナンスと監視が求められています。

teiss:規制だけでは不十分な理由
Secure Code WarriorのPieter Danhieuxが、ソフトウェア開発において「Secure by Design(設計段階からのセキュリティ)」が極めて重要視されるようになった理由を解説します

Information Age:今話題の「バイブコーディング」にセキュリティ専門家が懸念を表明
生成AIツールにより、安全性の低いアプリケーションがかつてない速さで構築されています。

CXFocus Magazine:2026年、期待を超える体験を
現代の顧客は非常に目が肥えており、高まり続ける期待に応えられないサプライヤーに対しては容赦がありません。CPMが発表した「2025年オーストラリアにおける顧客体験の現状レポート」によると、オーストラリアの消費者の約94%が、一度でもネガティブな体験をした企業からの購入を停止しています。

SafetyDetectives:Secure Code Warrior CTO兼共同創設者 Matias Madou氏インタビュー
SafetyDetectivesは、Secure Code WarriorのCTO兼共同創設者であるMatias Madou氏にインタビューを行いました。ソフトウェア開発者からサイバーセキュリティのリーダー、そして起業家へと転身した同氏の歩みについて伺います。セキュリティ研究や難読化技術の背景を持ち、Fortifyで10年近く経験を積んだMadou氏は、現代の脅威から組織を守るためには、開発者のスキルアップがいかに不可欠であるかを身をもって実感してきました。本インタビューでは、Secure Code Warriorがどのように組織の「セキュリティファースト」な開発文化の醸成を支援しているのか、AI駆動型コーディングツールのリスクと可能性、そしてより安全なソフトウェアを実現するための鍵は、常に開発者の教育にあるという同氏の考えについて語っていただきます。

Dark Reading:Claude Codeによるセキュリティレビューは「バイブチェック」を通過できるか?
Anthropicなどが提供するAI支援型のセキュリティレビューは、「バイブコーディング」時代のエンタープライズアプリケーションセキュリティを一段上のレベルへ引き上げる可能性を秘めています。

GovTech Review:サイバーレジリエンス実現に向けた世界的な課題
2030年まであと5年という状況ですが、国家レベル、国際レベル、あるいは各組織レベルのサイバーセキュリティの取り組みは、依然として包括的なセキュリティの実現を阻む長年の障壁に直面しています。そのため、各国が2030年の目標を達成できるかどうかには疑問が残ります。

KBI Media:AIコーディング支援ツールで生産性は向上するが、セキュリティへの代償は?
より迅速なリリースと積極的なイノベーションが求められる中、開発チームはコードのセキュリティがもはや選択肢ではなく、ビジネスに不可欠な要件であることを認識しなければなりません。
Forbes:エージェント型AIの「裏切り」に注意、企業セキュリティの脅威となる可能性
企業はAIガバナンスを確立し、開発者がAIを活用したコードやコミットを安全にプロンプトしレビューできるよう、セキュリティスキルを備えた監視体制を整える必要があります。
TechRadar Pro:開発者にとって継続的なセキュリティ改善が、回復力を高める鍵となる理由
変化への対応は容易ではありませんが、現在のセキュリティ環境は、ソフトウェアの品質を向上させ、将来にわたってリスクを低減するための対策を講じる絶好の機会と言えます。
DevOps Digest:ヘルパーからハッカーへ:AIツールが脅威に変わる仕組み
InvariantLabsの最近の調査により、Model Context Protocol(MCP)に重大な脆弱性が発見されました。MCPは、強力なAIツールが他のソフトウェアやデータベースと自律的に連携するためのAPIのようなフレームワークですが、今回発見された「ツールポイズニング攻撃」と呼ばれる新たな脆弱性は、企業にとって特に深刻な被害をもたらす可能性があります。

Technology Decisions:Secure by Design:進化する脅威環境において不可欠な要素
進化を続けるソフトウェア開発の世界において、「Secure by Design(設計段階からのセキュリティ)」というおなじみの言葉が、かつてないほど重要性を増しています。

Information Week:サイバーレジリエンスの課題を克服できる国は現れるか?
国家や企業がサイバーレジリエンスの目標を達成する上で直面する主要な課題の一つに、セキュリティ担当者や高度なセキュリティスキルの不足が挙げられます。

SecurityBrief Australia:ソフトウェア開発パイプラインにおけるAI活用のリスク
AIコーディングアシスタントは今後も定着し、開発スピードの向上は無視できないものとなっています。しかし、セキュリティリーダーは、その利用を安全に管理するために今すぐ行動を起こさなければなりません。

ITWire:AI感謝の日
「人工知能(AI)感謝の日」は、AIが私たちの生活をより良いものへと変えてくれたことを祝う日です。今年はAI分野のリーダーたちを招き、次なる革新が私たちに何をもたらすのか、そしてそれが世界中のさまざまな産業にどのような変革をもたらすのかを分析します。

Dynamic Business:AI Appreciation Day:ビジネスリーダーは今、AIについてどう考えているのか
AI Appreciation Dayを迎え、業界の専門家たちが、スマートで責任あるAIの活用がいかにビジネスを変革し、人々の可能性を広げ、有意義なイノベーションを推進しているかを明らかにします。
In AI Today:AIを活用したソフトウェア開発を適切に管理する方法
膨大な業務量と厳しい納期に追われる開発者が、上司の承認や精査を経ずにサードパーティのAIツールを利用するケースが増えています。これは「シャドーAI」と呼ばれる傾向を生み出しており、経営層にとって懸念すべき事態です。管理されないAIは開発プロセスの可視性を低下させ、適切に把握・管理されない新たな脆弱性を増大させるリスクがあるためです。

Help Net Security:未来に向けたサイバーセキュリティの要諦:流行を追うのではなく、真に有効な対策を
サイバーセキュリティの世界は常に変化しています。AIを活用した攻撃が話題になったかと思えば、新たなデータ侵害や規制の強化、予算削減といった課題が次々と押し寄せます。こうした喧騒の中で、本来の目的を見失いがちですが、最終的なゴールは常に「ビジネスを守ること」にあります。

Cyber Daily:ソフトウェア開発プロジェクトにおいて、セキュリティリスクを高める悪しき慣行が増加しています。
CISAが最近発表したディスカッションペーパーでは、ソフトウェア開発において極めてリスクの高い、かつ非常にありふれた慣行が詳細に指摘されています。

Techstrong.tv: [動画] Secure Code Warrior CTO Matias Madou氏が語る、AI駆動型セキュリティツールによる開発者支援
Secure Code WarriorのCTO兼共同創設者であるMatias Madou氏が、アプリケーションセキュリティの歩みと、AIがどのように開発者のセキュアコーディングを支援しているかについて語ります。GitHubで無料公開されている新しいAIセキュリティルールを紹介し、開発ツールとAIソリューションの未来について議論します。
DevOps.com:Secure Code WarriorがAIコーディングのセキュリティルールを定義
Secure Code Warriorは、AIツールを使用してコードを生成するアプリケーション開発者向けに、一連のセキュリティルールを公開しました。
SecurityBrief Australia:Secure Code Warrior、開発者向けにAIセキュリティルールを無料公開
Secure Code Warriorは、AIコーディングツールを使用する際のコードセキュリティ向上を目的とした無料リソース「AI Security Rules」をGitHubで公開しました。
KBI Media:AIコーディングツールがもたらす複雑さとセキュリティ課題の克服
現在のソフトウェア環境はセキュリティの観点から制御不能な状態に陥っており、この傾向は収まる気配がありません。しかし、複雑さとセキュリティの脆弱性という二重の課題を克服する希望は残されています。
Secure Code Warrior、より安全なAIコード展開を導く業界初のAIコーディングルールセットを発表
開発者リスク管理のリーディングカンパニーであるSecure Code Warriorは本日、GitHub上で「AI Security Rules」を公開したと発表しました。これは、GitHub Copilot、Cline、Roo、Cursor、Aider、WindsurfといったAIコーディングツールを使用する開発者が、より安全なコードを生成できるよう支援する、業界初の無料リソースです。
Help Net Security:AIコーディングのセキュリティルールがGitHubで無料公開されました
開発者は時間を節約し、作業を効率化するためにAIコーディングアシスタントを活用しています。しかし、これらのツールが欠陥のあるコードや安全でないコードを提案すると、セキュリティリスクを招く恐れがあります。この課題に対処するため、Secure Code WarriorはGitHub上で無料の「AIセキュリティルール」を新たに公開しました。

DevPro Journal:Secure Code Warriorが、より安全なAIコード導入を支援するAIコーディングルールセットを発表
コミュニティ主導のリソースにより、あらゆる規模の開発チームがAIを重要なワークフローへ安全に統合できるようになります。

SD Times:企業におけるエージェント型AIとMCPの増大するリスクプロファイルの管理
セキュリティリーダーは、エージェント型AIやMCPの利用によって生じる潜在的な脆弱性を正しく理解し、ビジネスへの影響を厳しく精査した上で、リスクを最小限に抑えるための必要な対策を講じる必要があります。

HackerOne、AIを活用したセキュリティエコシステムと顧客のイノベーションを推進する技術提携プログラムを開始
オフェンシブセキュリティソリューションの世界的リーダーであるHackerOneは本日、パートナー向け技術提携プログラム「PartnerOne Technology Alliance Program」の開始を発表しました。本プログラムは、主要なテクノロジープロバイダーとHackerOneのAIプラットフォームを連携させることで、安全なイノベーションを加速させることを目的としています。このプラットフォームは、AIエージェントを通じて人間のセキュリティ専門知識をシームレスに拡張し、脆弱性の発見だけでなく、その修正までを支援します。
Dark Reading:次世代開発者が抱えるサイバーセキュリティの火種
AIコーディングツールは生産性の向上を約束する一方で、セキュリティ上の課題ももたらします。開発者が「バイブコーディング」を取り入れる中、企業はセキュリティチームの対応能力を超えた、安全でないコード生成によるリスクの増大に直面しています。

会話型AIニュース:AIを活用した防御的開発のための開発者トレーニング
本日は、Secure Code WarriorのCEO兼共同創設者であるPieter Danhieux氏にお話を伺います。同社はセキュアコーディングの実践と開発者のリスク管理を専門としています。
ITWire:AI開発ツール利用時におけるセキュリティベンチマークの重要性
洗練された料理を作る際に経験豊富なシェフが手伝ってくれるとしたら、多くの人が喜んでその助けを借りるでしょう。住宅のリフォームで熟練の業者に依頼したり、オフィスで面倒な繰り返し作業をアシスタントに任せたりするのと同じことです。
DevOps Digest:修正か、さもなくば結果を甘受するか:CISAが提唱するメモリ安全性の確保
CISAの取り組みは、変化の激しいDevOps環境において企業が「スピードの必要性」に対応する一助となりますが、民間セクターのITおよびセキュリティリーダーも、必要な変革に向けて自社を準備する役割を果たす必要があります。

SC Magazine UK:Secure-by-Designの実現は困難だが、私たちのオンラインの未来はそれにかかっている
セキュアなソフトウェアを実現するには、SDLCの初期段階からセキュリティを組み込むことが不可欠です。
ITWire:専門家が断言、DeepSeekは企業導入には不十分なセキュリティレベル
DeepSeekの機能は広範に見えるものの、専門家は特にセキュリティの観点から重大な欠陥を指摘しています。
Cyber Daily: Secure-by-designの原則、企業全体での統一的な導入に苦戦
「Secure by Design(設計段階からのセキュリティ)」という概念の認知度は多くの組織で高まりつつありますが、その活用状況は依然として断片的で一貫性に欠けています。

Built In:制御不能なAI支援ソフトウェア開発をいかに手なずけるか
ソフトウェア開発におけるAIコーディングアシスタントの台頭は、新たな脆弱性をもたらしました。専門家であるマティアス・マドゥ博士が、この流れを食い止めるためのアドバイスを伝授します。

Cybersecurity Tribe:専門家が語る、2025年のサイバーセキュリティを形作るエージェント型AIの現在地
RSAC 2025の会場にて、業界の専門家たちに「2025年、サイバーセキュリティにおけるエージェント型AIは現在どの地点にあるのか?」というテーマでインタビューを行いました。

DevOps.com:ベンチマークを活用してソフトウェア開発チームがCISAの「Secure by Design」を達成する方法
組織は、以下の開発者中心のベストプラクティスを導入し、ベンチマークを行うことで、CISAの「Secure by Design(設計によるセキュリティ)」をより容易に達成できます。

Bank Info Security:Secure by Design:形式的なコンプライアンスを超えて
Secure Code WarriorのCEO Danhieux氏、「Secure-by-Design」の実践における明確化を提言

SecurityWeek:開発者はAIコーディングツールの複雑さとセキュリティ課題を克服せよ
AIツールがもたらすスピードと効率性のメリットは、開発者にとって抗いがたいものです。しかし、AIが生成するコードが引き起こす複雑さとリスクを無視することはできません。

The AI Journal:ソフトウェア開発ツールにおけるAIにとって、なぜセキュリティベンチマークが不可欠となったのか
KPMGとOutSystemsの調査によると、過去5年間でITエグゼクティブや管理者の約3分の2が、組織のソフトウェア開発ライフサイクル(SDLC)にAIツールを導入したと回答しています。なお、OutSystemsはAIを活用したローコードアプリケーション開発プラットフォームを提供しています。
KBI Media:成熟度モデルの導入による企業ITセキュリティの強化
リスクアセスメントの重要性が高まる中、組織には、開発者主導のセキュリティアプローチが求められています。これには、開発者によるリスク管理、スキル向上、そして戦略的なリポジトリの「ゲートキーピング」を積極的に推進することが含まれます。BSIMMやOWASP SAMMに準拠したアクションプランを策定し、現状のセキュリティレベルを評価しながら、目標達成に向けた取り組みを支援します。
Forbes:企業が「Secure-By-Design(設計段階からのセキュリティ)」への道を切り拓く方法
当社の調査によると、組織が開発リスク管理の一環としてSBDをソフトウェア開発プロセスに完全に統合するには、通常3〜5年を要します。しかし、その時間と労力をかける価値は十分にあります。SDLC(ソフトウェア開発ライフサイクル)において、SBDは「セキュリティ・ファースト」の企業文化とマインドセットを醸成し、プロセスの極めて早い段階で脆弱性を排除することを可能にします。

TechRadar Pro:セキュア・バイ・デザイン:金融サービス業界から学ぶべきこと
金融業界の知見を取り入れた、セキュア・バイ・デザインのソフトウェア開発。

Dynamic Business:ACE 25でサイバー課題の解決に挑むオーストラリアのスタートアップ26社
オーストラリア・サイバー・エクスチェンジ2025(ACE 25)が、オーストラリア・テック・カウンシル(TCA)との協力のもとシドニーで開催されました。本イベントは、オーストラリア独自のサイバー能力強化を目的としています。
iTWire:オーストラリア・テック・カウンシル、国民の安全を守るための独自のサイバーセキュリティ能力構築に向け連携を強化
オーストラリア・テック・カウンシル(TCA)は、業界や政府のリーダーと連携し、サイバーエコシステム全体における国家的なアプローチを提唱するとともに、独自のサイバーセキュリティ能力の構築に向けた姿勢を強化しています。

Intelligent CIO:オーストラリア・テック・カウンシル、自国の技術力強化に向けた連携を強化
オーストラリアのサイバーセキュリティとレジリエンスを強化するため、産業界と政府が連携して取り組むための重要な一歩として、今回の協力体制が打ち出されました。
KBI Media:組織が2030年までに「Secure-by-Design」を実現する方法
英国からオーストラリアに至るまで、世界各国の政府は2030年までにソフトウェアのセキュリティを強化するという野心的な目標を掲げており、特に重要インフラ分野での取り組みが急務となっています。しかし、「Secure-by-Design(設計段階からのセキュリティ)」を実現することは、単に高度なセキュリティツールを導入したり、厳格なポリシーを策定したりするだけでは不十分です。それは組織文化の根本的な変革を必要とし、ソフトウェア開発のあらゆる段階でセキュリティを最優先事項として位置づけることが不可欠です。
Cyber Daily:オーストラリアのサイバーセキュリティ対策を強化するための道筋を切り拓く
オーストラリアが掲げる「あらゆる組織へのゼロトラスト文化の浸透」という目標は、脅威アクターに対する最前線の防衛線であるソフトウェア開発者に焦点を当てることで、大きく前進させることができます。
SecurityWeek:セキュリティ成熟度モデル:経営陣のリスク選好を活用したセキュア開発の進化
組織は、自己評価およびセキュリティ成熟度のための世界的な業界標準であるBSIMMまたはOWASP SAMMのいずれかにプロセスを準拠させることができます。

SD Times:テストによりDeepSeekは企業利用には安全でないことが判明
中国のDeepSeek AIの登場は業界に衝撃を与え、既存のLLMよりも高速で賢く、安価な代替手段として多くの称賛を集めました。しかし、OpenAIやChatGPTの現在および将来の能力に対して見られた(そして今も見られる)過熱した期待と同様に、その実力は、華々しく制御されたデモンストレーションと、特にセキュリティの観点から見た重大な機能不全との間に位置しています。

Energy Source & Distribution:オーストラリアの重要インフラにおけるセキュリティ強化策
技術の複雑化と攻撃対象領域の拡大により、ITセキュリティ専門家の負担は増すばかりです。絶えず変化する脅威に直面する中、重要インフラを保護するための効果的な対策を導入・維持する重圧が高まっています。
KBI Media:オーストラリアのサイバーセキュリティ規制を乗り切るには、強化されたセキュリティ文化が不可欠である
サイバーセキュリティにおける成功の指標は、伝統的に「何事もなく1年を終えること」とされてきましたが、それを実現することは非常に困難になっています。たとえ脅威にさらされることなく1年を乗り切ったとしても、事業を継続するためのライセンスを維持するだけでも、増え続ける要件を満たさなければなりません。オーストラリアのCISOは、安全な行動を促進し、組織全体のサイバーセキュリティ体制を向上させるために課される、かつてないほど多くの法的・規制上の要件への対応を迫られています。

Intelligent CISO:Q&A:組織が2030年までにSecure-by-Designを実現する方法
Secure Code Warriorの共同創業者兼CTOであるMatias Madou氏は、Secure-by-Design(SBD)の実現には、開発者のセキュリティに対する考え方の文化的な変革が必要だと述べています。
Cyber Daily:オーストラリア・サイバー・アワード2025の最終候補者が決定
Cyber Dailyは、オーストラリア・サイバー・アワードの最終候補者として、300件を超える応募の中から220名以上が選出されたことを発表しました。

Manufacturing.net:重要インフラの再考:高リスクな接続環境における安全な道筋
デジタル領域は格好の標的となっており、今後数年間でその脅威はさらに高まるでしょう。
KBI Media:ソフトウェア開発における「シャドーAI」のリスクを理解する
オーストラリア政府産業・科学・資源省の研究[1]によると、中小企業の35%がすでにAIツールを活用しており、その利用は今後も拡大すると予測されています。活用範囲は、マーケティングの自動化や不正検知から、データや文書の処理に至るまで多岐にわたります。
Cyber Daily:業界の視点:データプライバシーデー2025
1月28日は「国際データプライバシーデー」です。今年のテーマは「データの管理を取り戻す(Taking Control of Your Data)」。その実践に向けた専門家のアドバイスと見解をご紹介します。

DevOps.com:セキュリティ意識の高い開発者が他より優れていることを証明する方法
開発者のスキルアップが急務となっている企業は、3段階のアプローチをとるべきです。それは、教育と能力開発のための測定可能なプログラムの導入、組織の技術スタックに適したツールの提供、そして手抜きや安全でないコーディングパターンが蔓延する原因となっているプロセスの抜本的な見直しです。

DevOps.com:強力なセキュリティ文化で乗り切る、次世代のサイバーセキュリティ法規制
CISAの「Secure-by-Design(設計によるセキュリティ)」ガイドラインは、ソフトウェアベンダーが目指すべきより高い基準として浸透しつつあります。同時に、NISTやPCI、EU全域のNIS2指令による更新は、多くの企業に世界的な影響を及ぼしています。賢明なCISOは、役割に応じたスキルアップを通じてチームの潜在能力を最大限に引き出しています。特に開発チームが継続的にセキュリティスキルを磨くことで、AppSecチームの負担を軽減する体制を整えています。

teiss:AIイノベーションとセキュリティのバランス
LLMは、一貫して安全なコードを生成することに課題を抱えています。セキュリティの専門知識を持つ開発者が関与することで、AIが生成するコードの安全性を確保しつつ、パフォーマンスを最適化することが可能です。Secure Code WarriorのPieter Danhieux氏が、AIを活用したコーディングにおけるCISOの役割について解説します。

Dark Reading:OWASPが発表したLLMトップ10が示す新たなAIの脅威
結局のところ、AIと人為的ミスの両方のリスクを低減するために必要な批判的思考を備え、直感的かつセキュリティを重視する開発者の代わりとなるものは存在しません。
KBI Media:サイバーセキュリティの進化と「Secure-by-Design」への転換
絶えず変化するサイバーセキュリティの状況において、現代のデジタル社会が抱える加速的な課題に対処するため、「Secure-by-Design(設計段階からのセキュリティ)」の原則を推奨する専門家が増えています。この概念は、開発プロセスの初期段階からセキュリティを組み込むことを重視するものであり、サイバーセキュリティ業界の大きな成熟を反映した転換点といえます。
SecurityWeek:ソフトウェア開発における「シャドーAI」を排除する方法
セキュリティを最優先する文化が浸透すれば、開発者はAIの安全な導入を自身の市場価値を高めるスキルと捉え、積極的に取り組むようになるでしょう。
SecurityBrief Australia:2025年、AIとソフトウェア開発は開発者コミュニティをどのように形作っていくのか
組織は、長期的な生産性、持続可能性、そしてセキュリティ投資収益率(ROI)を支えるAIの活用について、難しい決断を迫られています。ここ数年で、AIが開発者の役割を完全に代替することはないということが明らかになりました。AIと開発者のパートナーシップから、「Secure-by-Design(設計段階からのセキュリティ)」への期待が高まる中でのプレッシャーや混乱まで、今後1年間に予想される展望をまとめました。
ITWire:ソフトウェア開発者に「セキュリティ報酬プログラム」が必要な理由
航空会社のマイレージプログラムをはじめとするポイント制度は、特定のブランドや組織を継続的に利用する顧客に特典を還元する仕組みです。参加者は獲得したポイントを将来の割引や購入に充てることができます。航空会社によっては、優先搭乗やラウンジ利用といった特典を付与することで、ロイヤルティの高い顧客を優遇しています。ソフトウェア開発業界においても、開発者の間に「セキュリティ・ファースト」の意識を定着させるために、こうした仕組みが有効であることは明らかです。

IN AI TODAY:AI支援型ソフトウェア開発の世界で効果的なセキュリティを実現する
近い将来、AIを活用した開発がさらに標準化される可能性は極めて高いでしょう。そのため企業は、クラウド導入やBYOD(私的端末の業務利用)といった職場での技術トレンドと同様に、AIを効果的に管理するためのポリシーやベストプラクティスを策定する必要があります。
DevOps Digest:2025年 DevSecOps予測
DEVOPSdigestの恒例企画であるDevOps予測リストの一環として、アナリストやコンサルタントから主要ベンダーに至るまで、DevSecOpsの専門家たちが2025年のDevSecOpsや関連するリスク、ツールの進化について、洞察に満ちた、時には議論を呼ぶような予測を提示します。
SecurityWeek:ソフトウェア開発チームに向けた効果的なセキュリティベンチマークの導入方法
ベンチマークとは、主導権を取り戻すためのものです。開発チームのセキュリティスキルと実践状況を完全に把握するために測定を行うのです。
KBi Media:Secure-By-Designの実現は大きな挑戦ですが、それに見合う大きな成果が得られます。
セキュアなソフトウェア開発を実現するため、開発者の行動変容を促す多国間での取り組みが本格化しています。

ピーター・カーのブログ:ガルリ・カスパロフと新しいコード生成世代
AIとセキュアコーディングの時代における人間対機械。

VMBlog:OpenTextがSecure Code Warriorと提携し、包括的なアプリケーションセキュリティとカスタマイズされた開発者リスク管理を提供
OpenTextは、Secure Code Warriorとの戦略的パートナーシップを発表しました。これにより、Secure Code Warriorの動的学習プラットフォームがOpenText Fortifyアプリケーションセキュリティ製品スイートに統合されます。この提携は、開発者がリアルタイムのトレーニングを通じてセキュアコーディングスキルを向上させ、リスクの低減、脆弱性の迅速な特定と解決、そして最終的にお客様とのより強固な信頼関係の構築を支援するものです。

SecurityInfoWatch:OpenTextがSecure Code Warriorと提携し、包括的なアプリケーションセキュリティを提供
この新しい合意により、開発チームは継続的なスキルアップを通じて、セキュリティを戦略的な強みに変え、リスクを軽減し、顧客からの信頼を高めることが可能になります。
SecurityBrief Australia:OpenTextがSecure Code Warriorと提携し、セキュリティを強化
OpenTextとSecure Code Warriorは、Secure Code Warriorの動的学習プラットフォームをOpenText Fortifyアプリケーションセキュリティ製品スイートに統合する戦略的パートナーシップを締結したと発表しました。
ITWire:OpenTextがSecure Code Warriorと提携し、包括的なアプリケーションセキュリティとカスタマイズされた開発者向けリスク管理を提供
この新しい合意により、開発チームは継続的なスキルアップを通じて、セキュリティを戦略的な強みに変え、リスクを軽減し、顧客からの信頼を高めることが可能になります。

Cyber Magazine:OpenTextのパートナーシップがソフトウェアサプライチェーンの懸念に対処
OpenTextはSecure Code Warriorと提携し、コーダー向けの高度なセキュリティトレーニングとDevSecOpsの導入を通じて、増加するサプライチェーン攻撃への対策を強化します。
OpenTextがSecure Code Warriorと提携し、包括的なアプリケーションセキュリティとカスタマイズされた開発者リスク管理を提供
この新しい合意により、開発チームは継続的なスキルアップを通じて、セキュリティを戦略的な強みに変え、リスクを軽減し、顧客からの信頼を高めることが可能になります。

[ポッドキャスト] Information Week:ソフトウェア開発におけるAI活用は行き過ぎか?
ソフトウェア開発において、AIによる効率化の約束は果たされたのでしょうか。開発サイクルにAIが組み込まれる中、市民開発者の居場所はまだあるのでしょうか。
DevOps Digest:組織が成功するSecure-by-Designプログラムを構築する方法
最新の調査レポート『Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise』は、企業レベルにおける「Secure-by-Design(設計段階からのセキュリティ)」の取り組みを詳細に分析し、データに基づいた実装のベストプラクティスを導き出したものです。

Cybersecurity Insiders:ソフトウェア開発者のためのセキュリティ「ロイヤリティプログラム」構築は、2025年の成功法則である
ソフトウェア開発業界には、「マイレージプログラム」のような仕組みが必要かもしれません。特に、開発者の間に「セキュリティファースト」の考え方を浸透させるためには不可欠です。インセンティブ制度がなければ、組織や開発チームが自らのセキュリティ習熟度を評価し、他社と比較することは極めて困難です。

Authority Magazine:Secure Code Warriorのマティアス・マドゥが語る、製品設計・開発へのセキュリティ組み込みについて
CISOは、不透明なシャドーAIの利用から、より把握・制御・管理された「BYOAI(Bring Your Own AI)」環境への移行を主導する必要があります。そのためには、経営陣の全面的な合意、既存の技術スタックへの慎重なAI導入、そして製品展開のスピードを落とさない「セキュリティファースト」の文化を醸成する「セキュア・バイ・デザイン」の原則採用が不可欠です。
Dynamic Business:新たなサイバー規制、専門家の評価は期待か懸念か?
2024年11月25日、オーストラリア連邦議会は、同国のサイバーセキュリティ体制を強化するための重要な改革案を可決しました。これは、2030年までにオーストラリアをサイバーセキュリティ分野の世界的リーダーにするという戦略的取り組みの一環です。
Cyber Daily:オーストラリアのサイバーセキュリティ法成立に対する業界の反応
2023年から2030年にかけてのオーストラリア・サイバーセキュリティ戦略の一環として導入された、同国の新たなサイバーセキュリティ法案については、賛否が分かれています。
Forbes:戦略的なSecure-by-Designの取り組み:有意義な成果を生むためのベストプラクティス
「Secure-by-Design(設計段階からのセキュリティ)」を意味のある形で実現し、セキュリティ文化の現状を打破する先駆者となることは可能です。エンタープライズのセキュリティチームや開発チームが直面する課題と、それを克服するための手法について議論しましょう。
最も安全なコードを生成するAIモデルはどれか?
16の主要AIモデルが実際にどのようにコーディングを行うかを、11の実践的フレームワークと1,760のコードベースで評価。モデルだけでなく、フレームワークの選択も重要です。

Citizen AI by Secure Code Warrior
AIのリスクはエンジニアリングの領域にとどまりません。「Citizen AI」の概要資料で、全従業員のAIリテラシー向上と安全な活用習慣の定着を図りましょう。

AIがソフトウェア開発をどのように変革しているのか、そしてセキュリティがそれに合わせてどう進化すべきかを理解しましょう。
AIによるオートコンプリートから自律型エージェントまで。ソフトウェア開発の進化が、セキュリティ、ガバナンス、そしてチームにもたらす影響について解説します。

SCWが「エージェント型コーディングセキュリティ」の新カテゴリーに選出
Gartnerは「2026年版セキュアソフトウェアエンジニアリングのハイサイクル」において、SCWを2度選出しました。AI主導の開発において、これが何を意味するのかを解説します。
KnowBe4向けSCW学習コンテンツ
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
KnowBe4 + Secure Code Warriorで実現するセキュアなAI開発
Secure Code WarriorがKnowBe4と提携し、OWASP、AI開発、10種類のプログラミング言語を網羅した実践的なセキュアコーディングトレーニングをセキュリティ意識向上プログラムに統合します。
Trust Agent: AI - AI主導の開発を安全にスケールさせる
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
OpenText Application Security + Secure Code Warrior
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Secure Code Warrior 企業概要
Secure Code Warriorは、開発スピードとエンタープライズセキュリティの間のギャップを埋めることで、組織がAIを活用した開発を安全に導入できるように設計されたAIソフトウェアガバナンスプラットフォームです。このプラットフォームは、セキュリティチームがシャドーAIコーディングツールや本番コードの起源を把握できていないという「可視性のギャップ」という課題を解決します。

セキュアコーディングのトレーニングトピックとコンテンツ
業界をリードする当社のコンテンツは、あなたの役割を念頭に置いて、絶え間なく変化するソフトウェア開発環境に合わせて常に進化しています。AIからXQuery Injectionまで、あらゆるものをカバーするトピック。トピック別および役割別のコンテンツカタログの内容を覗いてみましょう。
サイバーレジリエンス法(CRA)準拠の学習パス
SCWは、CRA(サイバーレジリエンス法)に準拠したクエストや概念学習コレクションを提供し、開発チームがCRAのセキュア開発原則に沿った「Secure by Design」、SDLC、セキュアコーディングのスキルを習得できるよう支援することで、CRAへの対応をサポートします。

OWASP Top 10 2025 電子書籍
OWASP Top 10を攻略しませんか?『OWASP Top 10:2025 アプリケーション防御の決定版ガイド』を今すぐダウンロード。

Secure Code WarriorによるTrust Agent: AI
本資料では、AIコーディングツールに対する高度な可視性とガバナンスを実現する新機能「SCW Trust Agent: AI」をご紹介します。AIツールの利用状況と開発者のスキルを関連付け、リスク管理やSDLCの最適化、そしてAI生成コードの安全性を確保するための当社の独自ソリューションについて解説します。
AIコーディングアシスタント:次世代開発者のための安全なナビゲーションガイド
大規模言語モデル(LLM)は、スピードと生産性の面で非常に大きなメリットをもたらしますが、同時に企業にとって無視できないリスクも生じさせます。従来のセキュリティガードレールだけでは、押し寄せるリスクを制御しきれません。開発者がソフトウェア開発ライフサイクルの初期段階でセキュリティ上の欠陥を特定し、未然に防ぐためには、正確で検証済みのセキュリティスキルが求められます。
セキュア・バイ・デザイン:ベストプラクティスと予防的なセキュリティ成果
この調査論文では、Secure Code Warriorの共同創設者であるPieter DanhieuxとMatias Madou博士が、専門家の寄稿者とともに、20件以上の詳細なインタビューから得られた主要な調査結果を明らかにします。
AIトラストインデックス
SCW AI トラストインデックス:主要なAIモデルが安全でないコードをどのくらいの頻度で生成するかについての継続的なベンチマーク。

プロフェッショナルサービス - 専門知識で加速を
Secure Code Warriorのプログラム戦略サービス(PSS)チームは、セキュアコーディングプログラムの構築、強化、最適化を支援します。白紙の状態から始める場合でも、アプローチを洗練させる場合でも、当社の専門家がカスタマイズされたガイダンスを提供します。

Quests:開発者がリスクを軽減し、常に一歩先を行くための業界をリードする学習プラットフォーム。
Questsは、開発者がセキュアコーディングスキルを向上させることで、ソフトウェアのセキュリティリスクを軽減できるよう支援する学習プラットフォームです。厳選された学習パス、実践的なチャレンジ、インタラクティブなアクティビティを通じて、開発者が脆弱性を特定し、未然に防ぐ力を養います。

セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化
「Secure-by-Design(設計段階からのセキュリティ)」は、セキュアなソフトウェア開発の未来を担う考え方です。企業がこの取り組みを検討する際に不可欠となる重要な要素について解説します。
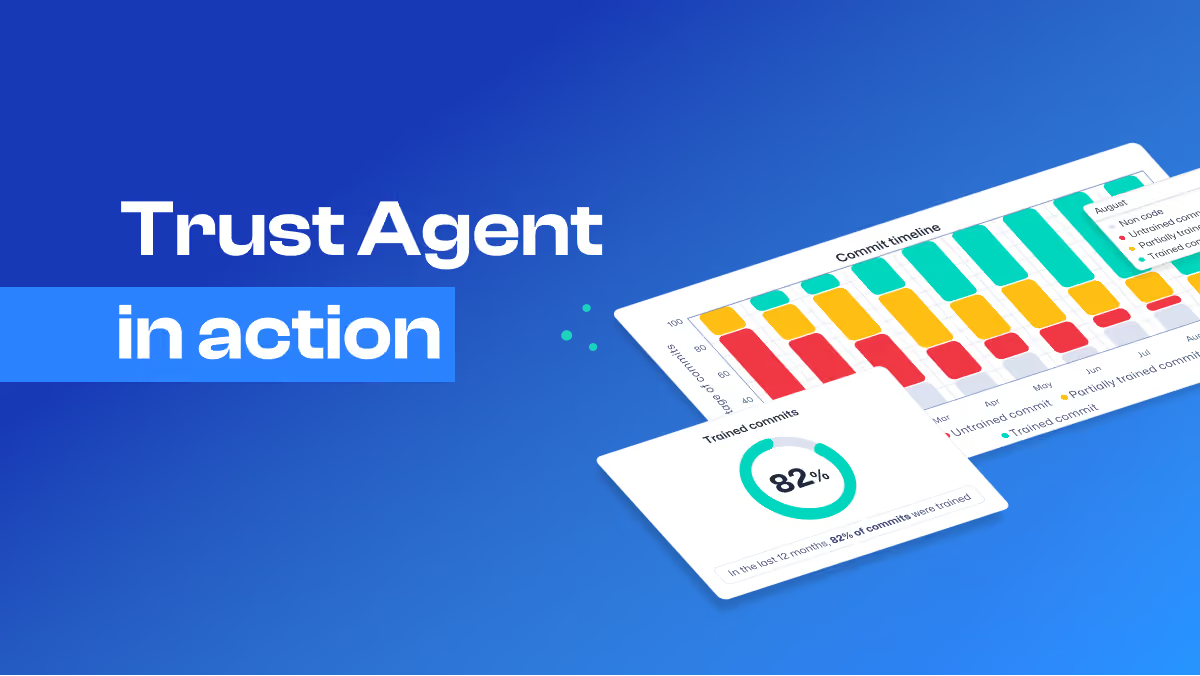
Trust Agentの活用イメージ
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AIソフトウェアガバナンス戦略ガイド
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code WarriorのTrust Agent
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

SCW Trust Score - セキュリティプログラムの構築、測定、最適化に最適なソリューション
セキュリティプログラムの構築、測定、最適化に最適なSecure Code Warrior Trust Scoreについて詳しくはこちらをご覧ください。
Secure Code WarriorとKnowBe4のパートナーシップ概要
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code WarriorによるTrust Score
業界初のベンチマーク「SCW Trust Score」で、セキュリティプログラムの有効性を測定しましょう。同業他社との比較を通じてセキュリティ体制を最適化し、データに基づいた意思決定でソフトウェアセキュリティを強化します。
PCI-DSS 4.0コンプライアンスへの備え
PCI-DSS要件に対応するため、ソフトウェアのセキュリティインフラを評価しましょう
金融サービスにおけるセキュリティトレンドの決定版ガイド
開発者がセキュアなコードを記述できるようガイドします。現実世界のコード内の脆弱性を特定し、発見し、修正するための段階的なガイダンスを提供します。開発者は、新たに習得したスキルを練習し、業務に応用することができます。
2024年の予測:生成AIがソフトウェアエンジニアリングを再構築する
Gartnerのレポートで強調されているように、生成AIがSDLC全体でソフトウェア開発をどのように革命化しているかを探求し、AppSecのリーダーにAIによって生成されたソフトウェアを調査するようアドバイスします。
PCI DSS 4.0の全貌
本ガイドでは、開発チームがPCI DSS 4.0コンプライアンスに取り組むための実践的な戦略を解説します。現代の開発者に求められるコンプライアンス要件をはじめ、セキュリティ担当者と開発マネージャーが連携して開発者向けのセキュリティプログラムを構築する方法、そして脆弱性を根本から解消するための効果的なトレーニングの進め方をステップバイステップで紹介します。

開発者セキュリティ成熟度クイズ
Secure Code Warriorは、開発チームのセキュリティ成熟度の3つの段階を、定義、導入、スケーリングと概説しています。開発者のセキュリティ知識はどの程度ですか?クイズに答えて確かめてください。
スクリプトテスト(無視してください)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコーディング学習のROI
セキュアコーディング教育がもたらす長期的なROI(投資対効果)について解説します。アジャイルで能動的な学習戦略への投資が、いかにセキュリティを強化し、現代のサイバー脅威に対して費用対効果の高い防御策となるのかをご覧ください。
開発者がAI開発ツールを効果的に活用するためにセキュリティスキルが必要な理由
ボタン一つで複雑なコードを生成できるAIの可能性は魅力的ですが、真に安全で信頼性の高いコードを作り上げるには、依然として人間の開発者による多大なサポートが不可欠です。
2024年の予測トップ10
2024年のサイバーセキュリティおよびソフトウェアセキュリティ業界について、SCWの専門家が予測する最新の展望をご覧ください。
アジャイル学習プラットフォーム:開発者主導型セキュリティのROI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
強固な守りを築く:ソフトウェアセキュリティにおける開発者支援の6つの重要な柱
本ホワイトペーパーでは、セキュリティ専門家であり、Secure Code WarriorのCTO兼共同創設者であるマティアス・マドゥ博士が、以下のトピックについて解説します。開発チームに向けた効果的なセキュリティ教育とスキル向上を実現するために不可欠な「6つの柱」、エンタープライズレベルでセキュリティプログラムを導入した10名の経営幹部から得られた教訓、そして成功への道のりで避けるべき一般的な落とし穴について詳しく紹介します。

アジャイル学習プラットフォーム
Secure Code Warriorは、進化し続けるアプリケーションセキュリティの課題に対処するために設計されたアジャイル学習プラットフォームです。業界をリードする最新のコンテンツで、セキュリティ侵害や複雑化する規制への対策を先取りし、プロアクティブかつ魅力的なセキュアコーディング教育を実現します。
Trust Agent:AIソリューション概要
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: A tactical guide for smart developers
APIセキュリティの最新情報をチェックしましょう。2023年版OWASP Top 10ガイドで、コーディングスキルの向上や脆弱性対策を学び、進化し続けるAPI開発の世界で常に一歩先を行くための知識を身につけませんか。今すぐダウンロードして、学びを深める旅を始めましょう。
セキュアコーディング学習のブループリント
当社のPieter Danhieuxが説明したように、5つのステップで開発者エンゲージメントの秘密を解き明かしましょう。今すぐダウンロードして、繁栄する開発者コミュニティへのロードマップを発見してください。
開発者主導のセキュリティとアジャイル学習のためのハンドブック
開発者主導のセキュリティで、シフトレフトを実現しましょう。本書では、開発者のスキルアップとセキュリティ知識の向上を促すための関わり方や、よりセキュアなコードを書くためのインパクトの測定方法について解説します。
ソフトウェアは同僚である:アクセス制御とAPIセキュリティを強化するための新しい視点
APIは不完全な人間のように振る舞う。その特性を理解することが、より強固なサイバーセキュリティへの鍵となるのだろうか。
セキュアコーディング研修のブループリント
大規模言語モデルは、速度と生産性において圧倒的な利点をもたらしますが、企業に否定できないリスクももたらします。従来のセキュリティガードレールだけでは、この氾濫を抑えるには不十分です。
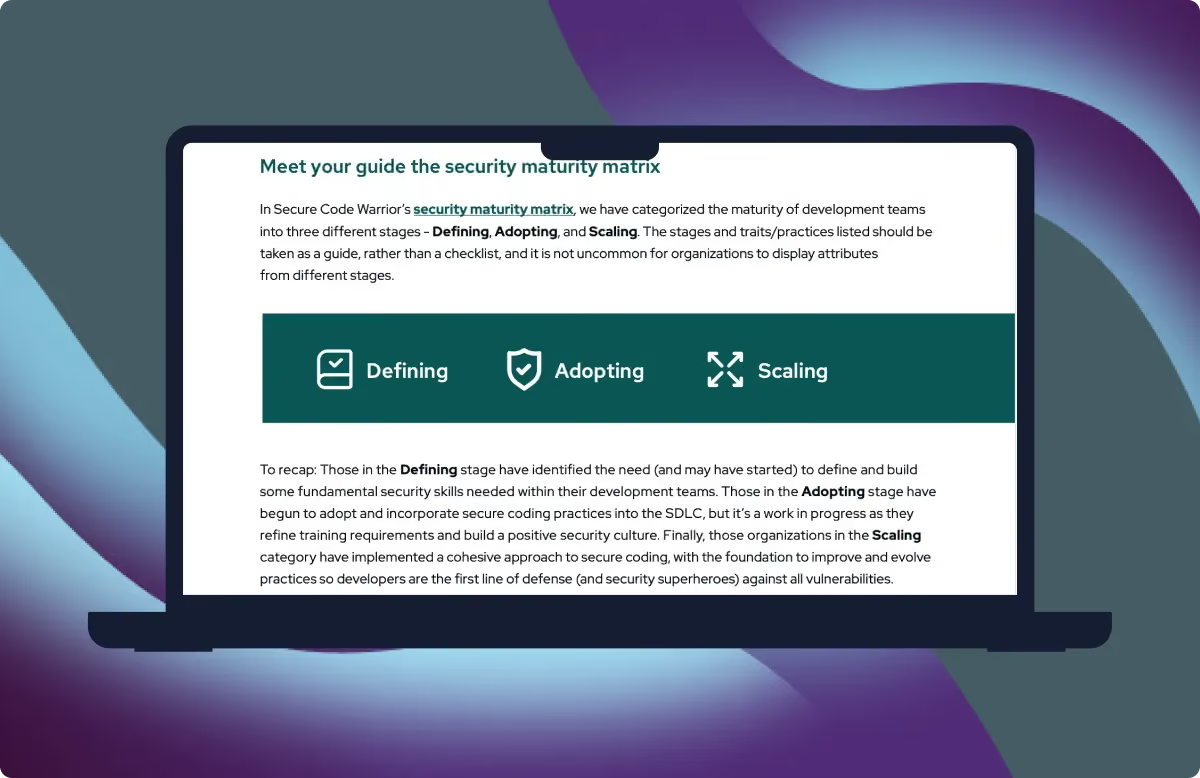
開発者セキュリティ成熟度マトリックス
開発チームのセキュリティ成熟度の構築は、段階的にアプローチできます。当社の経験に基づき、定義、採用、および拡張という3つの段階における一般的な慣行を特定しました。
開発チームにおけるセキュリティ成熟度の重要性
開発チームのセキュリティ成熟度を評価して理解することで、組織は適切な利害関係者、プロセス、テクノロジーを備えた計画を策定し、必要なスキルと機能を構築およびサポートすることができます。

開発チームのセキュリティ成熟度
開発チームのセキュリティ成熟度は、その過程に現実的な目標がある継続的な改善サイクルであるべきです。開発チームがセキュリティの成熟度を高めるにつれて、手戻りの量が減り、リスクが最小限に抑えられます。

レポート:2022年版 デベロッパー主導のセキュリティの現状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ホワイトペーパー:ソフトウェアセキュリティ向上のための課題と機会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者主導のセキュリティに対する包括的なアプローチ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのセキュリティとプライバシー
Secure Code Warriorは、当社およびお客様の情報資産を、不正利用、悪用、侵害から保護することに尽力しています。私たちはリスクベースの情報セキュリティ管理アプローチを採用し、プラットフォーム、顧客データ、および情報に対する脅威を考慮した適切なリスク管理と緩和策を継続的に実施することを目指しています。Secure Code Warriorは、お客様にサービスを提供する主要なプレーヤーとして成長を続ける中で、セキュリティおよびプライバシープログラムの一環として、セキュリティ機能を強化し続けます。詳細については、ホワイトペーパーをご覧ください。
再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコードの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアなコード作成にスキャンツールだけでは不十分な理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ゼロデイ攻撃という闇の術に対する防御ガイド
ゼロデイ攻撃は悪夢のような脅威となり得ますが、組織が利用可能なあらゆるセキュリティツールを駆使して予防戦略に取り組めば、セキュリティ担当者は少し安心して眠れるようになるはずです。
開発者のスキルアップとエンゲージメントを高めるためのプラン
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導による、ソフトウェアセキュリティの予防的アプローチ
セキュリティ意識の高い開発者が、現代の脅威に対抗し続けることでサイバー防御を支える、未開拓の大きなリソースとなり得る理由について詳しく解説します。

セキュリティとプライバシーに関するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
CISO/CTO説得キット(デモ開始用)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP APIセキュリティトップ10:スマートな開発者のための戦略
コード内の一般的なAPIセキュリティの脅威を排除するための実践ガイドをダウンロードしましょう。
セキュリティリスクに対抗するため、セキュリティチームと開発チームを統合する方法
主要なAIモデルは、現実世界の脆弱性パターンに対してどのようなパフォーマンスを示すのでしょうか。SCW AI トラストインデックスは、トップモデルのセキュリティ態勢を明らかにします。
AppSecで脆弱性を減らしコンプライアンスを達成すれば、より大きな課題に取り組む余裕が生まれます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
バイヤーズチェックリスト:セキュア開発学習プラットフォーム
バイヤーズチェックリスト:セキュア開発学習プラットフォームは、セキュア開発学習プラットフォームの評価を検討している意思決定者およびテクノロジーバイヤーを対象としています。
Shared Assessments SIG Lite Questionnaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWペネトレーションテスト概要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWサイバー保険証券
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
対応から予防への移行:変化するソフトウェアセキュリティの状況 2021年 - ホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サイバーセキュリティ大統領令:開発者のスキル向上によるソフトウェアセキュリティ強化への戦略的アプローチ
この大統領令は機能的なサイバーセキュリティの多くの側面に触れていますが、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について、初めて具体的に概説しています。

FSQS-NL認定証
Secure Code Warriorは、FSQS-NLに登録されました。この登録は、金融業界の規制遵守に向けた当社の継続的な取り組みにおける重要なマイルストーンとなります。

プラットフォーム構成図
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

情報セキュリティポリシー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ質問票
Secure Code Warriorは、デューデリジェンスの自己評価結果に基づき、一般公開されているConsensus Assessment Initiative Questionnaire(CAIQ)を完了しました。
DevSecOpsのスーパーボウル:セキュリティチャンピオンが開発終盤の脆弱性からチームを勝利に導く方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エグゼクティブ・ラウンドテーブル・ホワイトペーパー - Visma & Blue Prism
2020年はソフトウェアセキュリティに対する私たちの考え方をどう変えたのか。Vismaのエグゼクティブ・ラウンドテーブル。
Mimmit Koodaaの女性たちがセキュアコーディングに挑みます
フィンランドの女性エンジニアコミュニティ「Mimmit Koodaa」が、セキュアコーディングの体験談を語ります。

世界的な金融機関の各チームが、セキュアコーディングコンテストで熱い戦いを繰り広げます。
世界的な金融機関が、いかにして世界中の銀行アプリケーションのセキュリティ強化の重要性を浸透させたのか。その取り組みを、楽しいインタラクティブなトーナメント形式でご紹介します。
Missions - 実践的なシミュレーションを通じて、不適切なコードがもたらす影響を体験しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
コース - セキュアコーディングのスキルと能力を構築する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トーナメントのステップバイステップガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI開発者ハンドブック
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10を攻略するためのバトルプラン
セキュリティの脆弱性トップ10も、あなたのようなセキュア開発のヒーローの前では太刀打ちできません。この無料の電子書籍は、OWASP Top 10 2021に挙げられた悪名高い脆弱性を理解し、それぞれのバグの仕組みを把握するための究極のガイドブックです。
OWASPとSecure Code Warriorトーナメントで勝利を収める - ホワイトペーパー
GenAIとLLMが現在のアプリケーションセキュリティの状況を根本的にどのように変化させているかについての分析。Secure Code WarriorのCEOであるPieter Danhieuxからの最新の視点をご覧ください。

トーナメント - 組織の意識向上と開発者のエンゲージメントを高め、セキュアコーディングを最優先事項にします。
セキュリティの原則と実践に関する堅牢なトレーニングを提供することで、開発者はセキュリティの初心者からセキュリティのチャンピオンへと変貌し、脅威がセキュリティインシデントにつながる前に、脅威を特定、軽減、防止できるようになります。

悪名高き8つの脆弱性:Infrastructure as Codeで発見・修正すべき項目
Secure Code Warriorトーナメントは、前向きなセキュリティ文化を構築するための魅力的で楽しい方法です。コーディングコンテストを実施することで、リモート開発者とハイブリッド開発者の両方を対象としたイベントを開催し、開発者のスキルレベルを評価し、セキュリティチャンピオンを特定することができます。
DevSecOps成功への5つのステップ:AppSecプロフェッショナルが理想のチームで活躍する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティプログラムを最も迅速かつ簡単に改善する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
クリエイティブなCISOのためのセキュリティプログラム変革ガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
PCI-DSSコンプライアンスの苦痛を軽減するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのご紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者がセキュアなコードを書けるように支援します
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者を防御の最前線に立たせ、組織のセキュリティ体制を強化しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

アセスメント - 開発者のセキュアコーディングスキルをベンチマークし、セキュリティ体制を構築しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSecチェックリスト
AppSecチェックリストをダウンロードして、セキュリティ対策の強化が必要かどうかを確認しましょう。
セキュリティ向上プログラムを導入する前に不可欠な6つのステップ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年 AppSecトレンドレポート
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
