サイバーレジリエンス法(CRA)の解説:Secure by Designなソフトウェア開発とは
サイバーレジリエンス法は、EU域内の企業だけでなく、欧州市場でデジタル製品を販売するあらゆる企業にとって、急速に戦略的優先事項となっています。コンプライアンスの期限は2027年までですが、エンジニアリングチームやセキュリティチームは、すでに「Secure by Design」の実践、脆弱性への対応、開発能力の向上といった難題に直面しています。
文書化や監査に重点を置く多くの規制とは異なり、CRAはセキュアなソフトウェアの設計と開発をコンプライアンスの中核に据えています。「Secure by Design」の能力に早期から投資する組織は、より迅速にコンプライアンスを達成できるだけでなく、製品のセキュリティが購買決定の重要な要素となる市場において、競合他社との差別化を図ることができます。
サイバーレジリエンス法の要件
サイバーレジリエンス法(CRA)は、ソフトウェア、オペレーティングシステム、コネクテッドデバイス、組み込みシステムなど、デジタル要素を含むEU市場向けのほとんどの製品に対し、基本的なサイバーセキュリティ要件を導入するものです。
さらに重要なのは、責任の所在が変化した点です。
セキュリティはもはや、実行時や運用時だけの懸念事項ではありません。CRAの下では、アーキテクチャ、実装、保守、脆弱性対応にわたる設計および開発上の義務となります。
エンジニアリングおよびセキュリティのリーダーにとって、これは以下を意味します。
- 製品は「Secure by Design」の原則に基づいて構築されなければならない
- 既知の脆弱性は可能な限り防止し、効果的に対処しなければならない
- 組織はセキュアな開発体制が整っていることを証明しなければならない
要するに、コンプライアンスは開発者がコードを記述・保守する方法と切り離せないものなのです。
CRAの適用対象
EUによって導入されたものですが、CRAはEU市場に対象となるデジタル製品を提供する世界中のあらゆる組織に適用されます。これには以下が含まれます。
- 対象製品のリモートデータ処理コンポーネントとして機能するサービスを提供するソフトウェアベンダーおよびSaaSプロバイダー
- デジタル製品またはコネクテッド製品の製造業者
- 輸入業者、販売業者、小売業者
- サードパーティのデジタルコンポーネントを組み込む組織
グローバル企業にとって、CRAへの対応は単なる地域的なコンプライアンス活動ではなく、国境を越えた開発上の要件となります。
なぜ今、組織が動き出しているのか
主要なマイルストーン:
- 2026年9月 – 脆弱性報告義務の開始
- 2027年12月 – 完全なコンプライアンス義務化
書類上のスケジュールには余裕があるように見えるかもしれません。しかし現実には、開発体制の変革は四半期単位ではなく、数年単位で進むものです。
「Secure by Design」は単なるポリシーの更新ではありません。以下の要素が必要です。
- 言語やチームの垣根を越え、数千人の開発者のスキルを向上
- 「Secure by Design(設計段階からのセキュリティ)」の考え方を日々のワークフローに組み込む
- 脆弱性への事後対応から、未然防止へとシフトする
- セキュアな開発手法が確実に実践されていることを示す測定可能な証拠を作成する
これらの変化は、採用、オンボーディング、アーキテクチャの意思決定、SDLCプロセス、そしてエンジニアリング文化に影響を及ぼします。2026年後半まで対応を先延ばしにする組織は、規制当局からの圧力の下で後付けの対応を迫られることになり、より大きなコストと混乱を招くリスクがあります。
法執行は重大な財務リスクも伴います。CRA第64条に基づき、必須のサイバーセキュリティ要件に違反した場合、最大1,500万ユーロ、または全世界の年間売上高の2.5%の制裁金が科される可能性があります。
2026年後半まで待つのでは、あまりに遅すぎます。
CRAは究極的には開発者の能力が問われる課題である
多くの規制はポリシーや文書化に重点を置いていますが、CRAはさらに踏み込み、コンプライアンスをソフトウェアの設計・構築における実際の実践と結びつけています。これは、単なるガバナンス要件ではなく、運用上の規律としてセキュアな開発への期待を高めるものです。
エンジニアリングリーダーにとって、コンプライアンスの成否は、開発チームが以下を含むセキュアな実践を継続的に適用できるかどうかにかかっています。
- 一般的な脆弱性の分類を理解する
- セキュアな設計とアーキテクチャの原則を適用する
- セキュアでない実装パターンを回避する
- サードパーティ製およびオープンソースのコンポーネントを責任を持って扱う
セキュリティツールは問題の検出に重要な役割を果たしますが、ツールが弱点を表面化させるのはコードが書かれた後です。「Secure by Design」を実現するには、開発者が脆弱性を未然に防ぐ必要があり、それをチーム、言語、製品全体で一貫して行う必要があります。
ツールだけでこれを達成することはできません。「Secure by Design」の成果は、人間の能力にかかっています。
Secure Code WarriorによるCRA対応支援
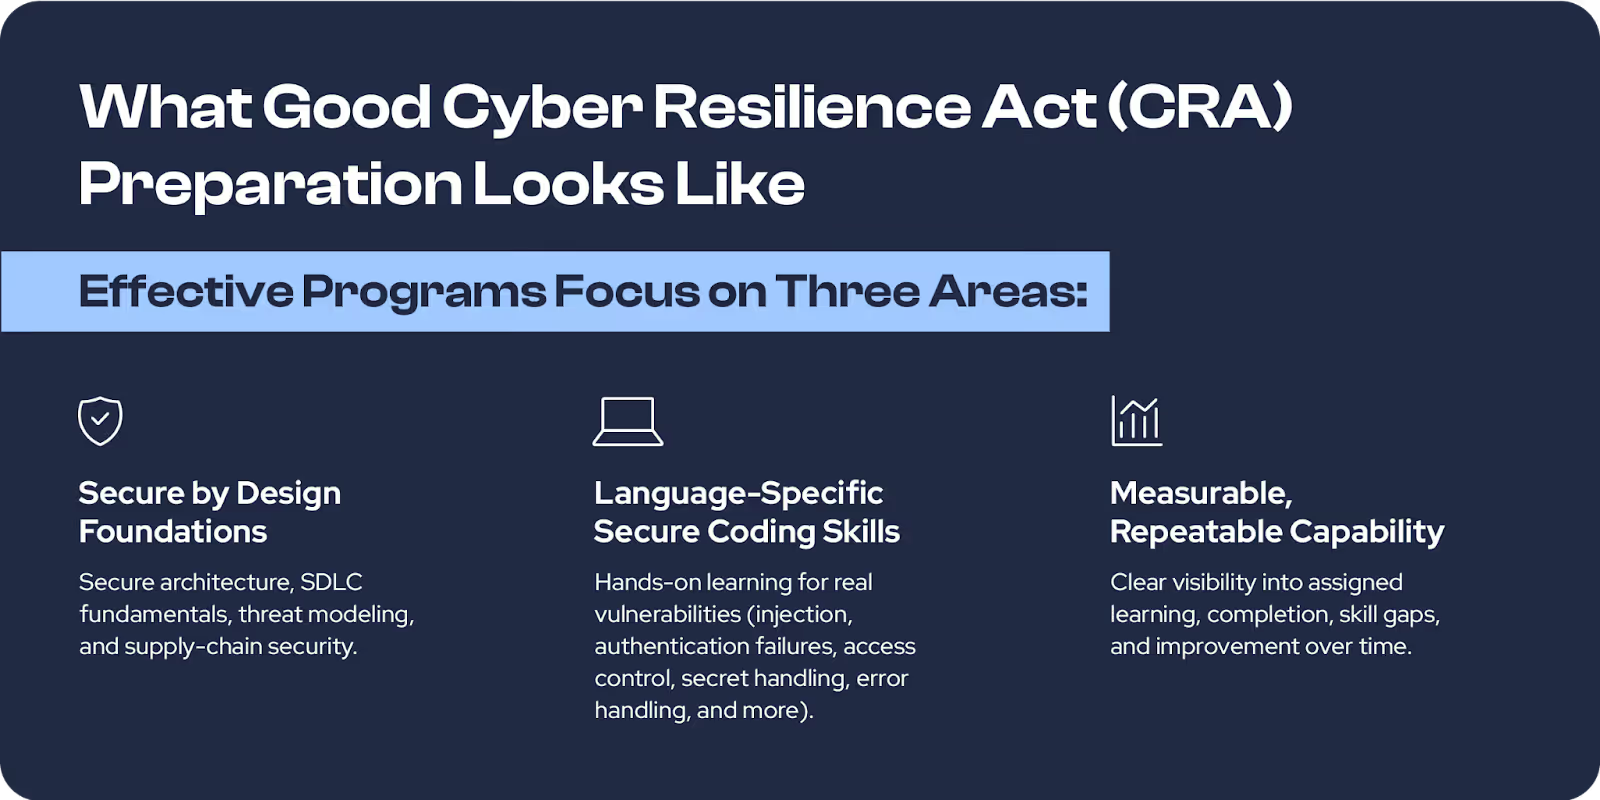
Secure Code Warriorは、以下を組み合わせたCRA準拠の学習パスを提供します。
- A CRA Standard Quest mapped to Annex I, Part I technical vulnerability requirements
- A Secure by Design Conceptual Collection
- Hands-on, language-specific vulnerability learning
SCWで提供されるCRA準拠の学習コンテンツをまとめたワンシートガイドをご覧ください。 SCWはコンプライアンスを認証するものではありません。私たちは、規制のセキュア開発原則に沿った体系的な学習と測定可能な能力向上を通じて、CRAへの対応を支援します。
今すぐCRA対応の構築を始めましょう
CRAは業界の進むべき方向性、つまり「Secure by Design」のエンジニアリングがデフォルトの期待値となる未来を反映しています。今、開発者の能力に投資する組織は、コンプライアンスへの対応だけでなく、長期的により強靭でリスクの低いソフトウェアを構築する上で優位に立つことができます。
Secure Code Warriorがどのようにコンプライアンス達成を支援できるか、詳細についてはナレッジベースをご覧ください:Secure Code Warriorによるコンプライアンス達成支援について
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
