コードを書くのはAIでも、それを守るのは人のスキルです。

当社のエンタープライズ向けセキュアコーディングプラットフォームは、開発スピードを落とすことなく、人間が書いたコードとAIが生成したコードの両方を保護するために必要なスキルを習得させます。
デモを予約する
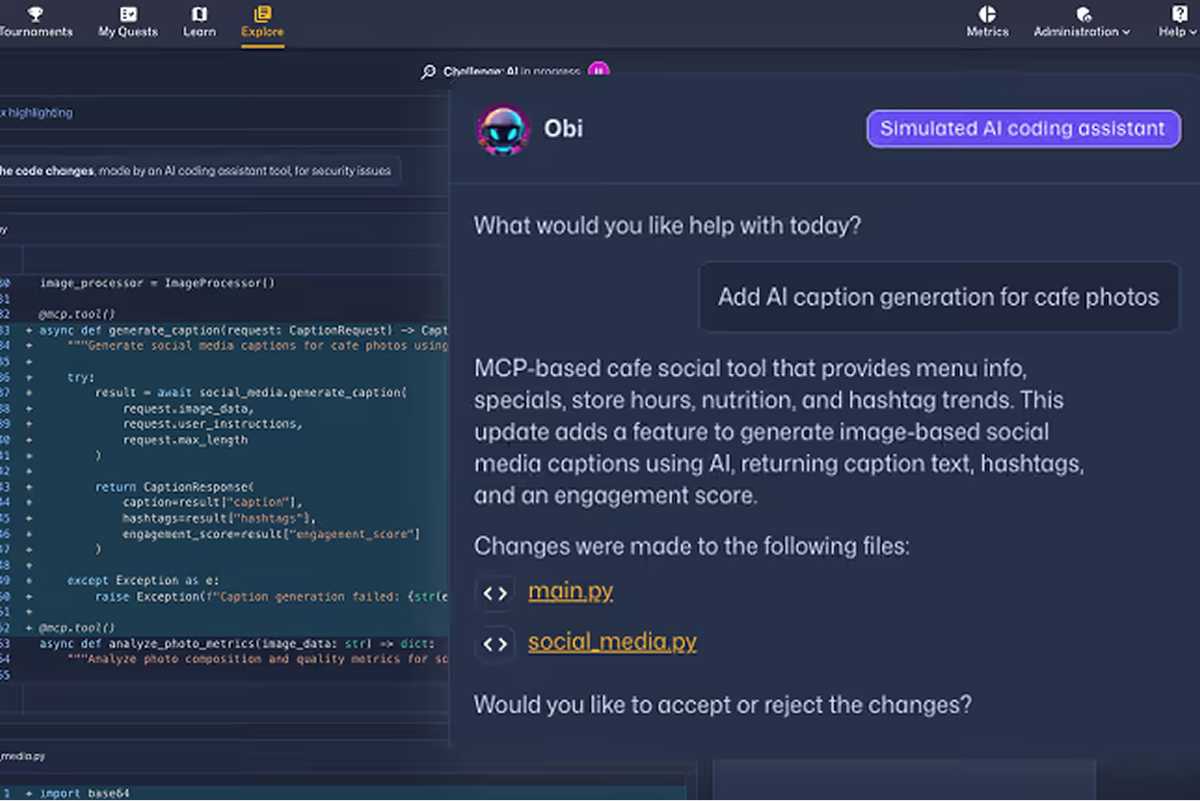
Chat interface with AI assistant 'Obi' discussing AI caption generation for cafe photos and code file changes.
セキュアコーディング研修で業界No.1の企業が提供
スキルギャップ

AIはコード作成を加速させます。AIセキュリティスキルも、それに追いつかなければなりません。

AIコーディングアシスタントは、本番環境で利用可能なコードを瞬時に生成できます。しかし、スピードがそのままセキュリティを意味するわけではありません。AIセキュリティトレーニングは、開発者がAI生成コードの脆弱性を特定し、プロンプトインジェクションを防ぎ、最新のAIワークフロー全体でセキュアコーディングの実践を適用できるよう支援します。

開発者に今求められていること:
AIが生成したコード内の脆弱性を特定
LLMによって導入される安全でないパターンを認識する
言語を問わずセキュアコーディング基準を適用する
プロンプトインジェクションなどの新たなリスクを防止

従来のセキュリティトレーニングは次のことに重点を置いています —機能ではありません。スタティックスキャンは問題が発生した後に問題を検出します。 ソフトウェアリスクを軽減するには、安全なコーディング動作を改善する必要がある 安全なコーディング機能は、効果的なAIソフトウェアガバナンスの基盤です。

製品概要

安全なAI開発に向けた開発者スキルの構築

Secure Code Warrior Learningは、すべてのコミットの背後にあるスキルを構築するAIセキュリティトレーニングを提供します。開発者は、実際のAIワークフローを通じた実践的な演習により、AIが生成したコードを保護する方法を学び、リスクを源流で低減します。
デモを予約する
主要機能

現代の開発現場に不可欠な包括的AIセキュリティトレーニング

デモを予約する
開発者向けAIセキュリティ課題

開発者向けAIセキュリティ課題

AI支援による開発ワークフローのシミュレーション

開発者は、実際のAIワークフローをシミュレートしたインタラクティブな課題を通じて、AIが生成したコードを安全にする方法を学びます。安全で管理された環境で、脆弱なパターンの検出、出力の検証、脆弱性の防止方法を習得します。
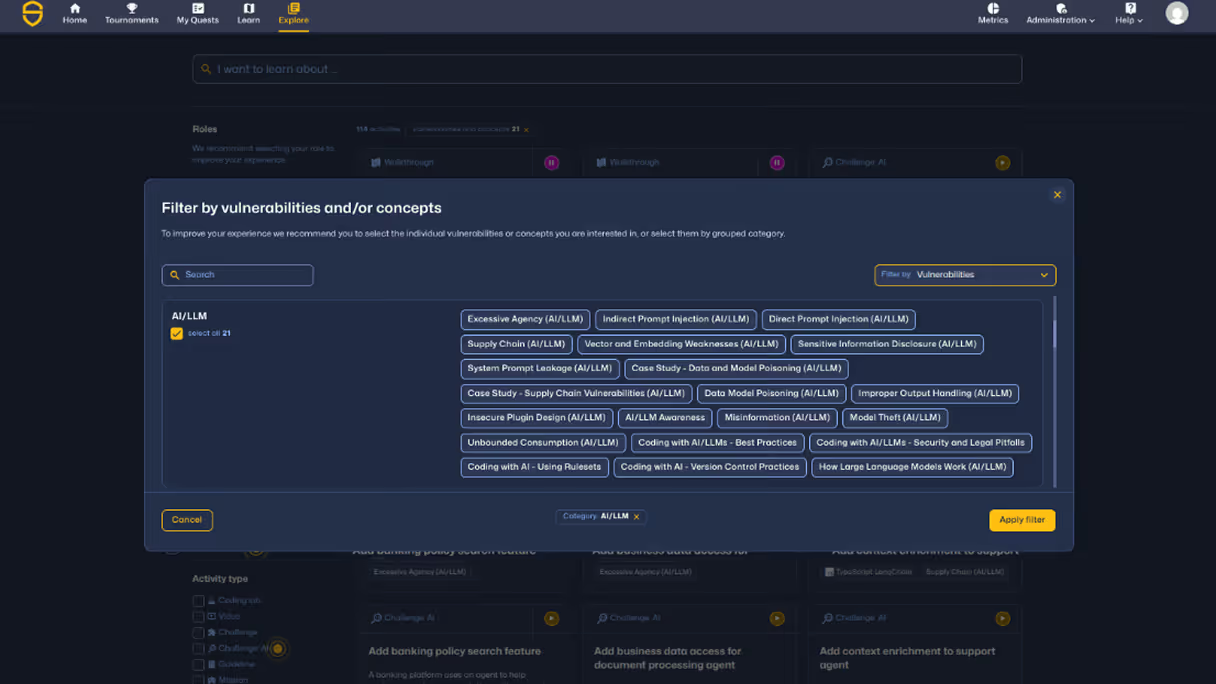
AIおよびLLMの脆弱性トレーニング

AIおよびLLMの脆弱性トレーニング

AIの現実的なリスクパターンを特定する方法を学ぶ

プロンプトインジェクション、過剰なエージェンシー、システムプロンプトの漏洩、機密データの露出、ベクトルや埋め込みの脆弱性など、AI特有の新たな脆弱性について学習します。
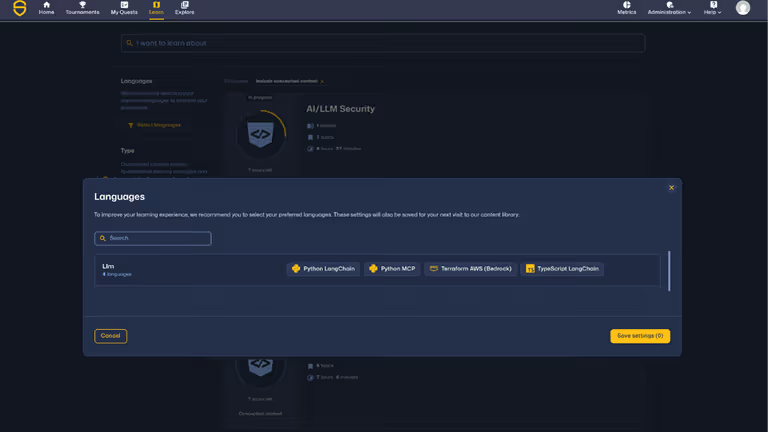
最新のAIフレームワークと環境

最新のAIフレームワークと環境

実際のAIスタックをセキュアに

開発者は、Python(LangChain、MCP)、Terraform(AWS Bedrock)、AIアプリケーションを支える最新のバックエンドフレームワークなど、本番環境のAI技術全体でトレーニングを行います。
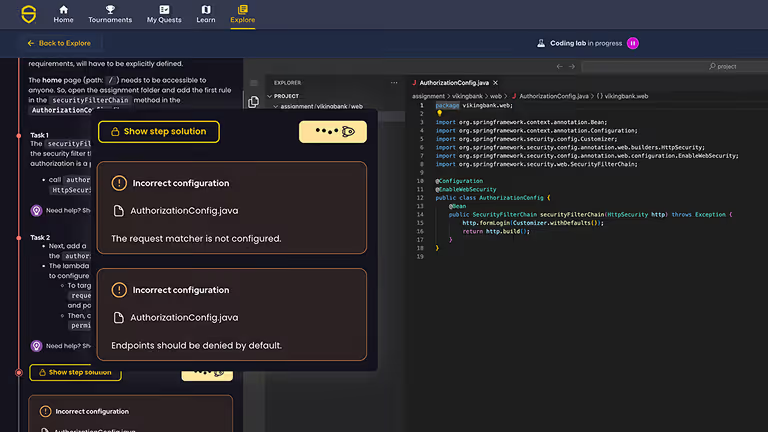
LLMミッションとコーディングラボ

LLMミッションとコーディングラボ

実際のシナリオでAIセキュリティスキルを適用

開発者は、実際のAIセキュリティシナリオや脆弱性の悪用パターンをシミュレートする没入型のミッションや実践的なコーディングラボを通じて、能力を構築します。
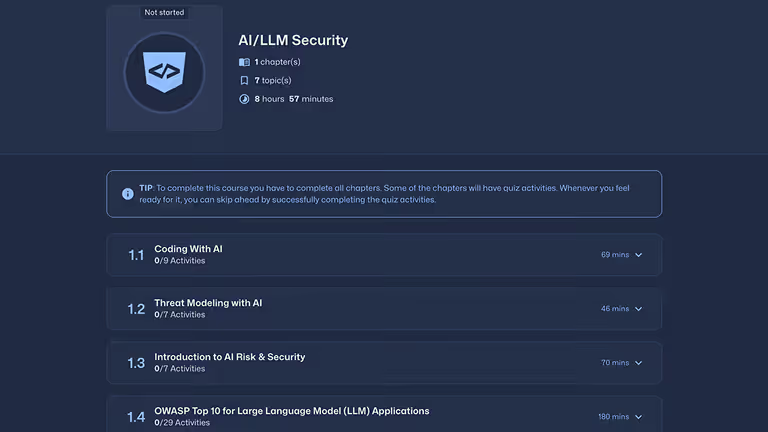
AIセキュリティの概念と設計パターン

AIセキュリティの概念と設計パターン

AIセキュリティの基礎知識を構築

開発者は、AIのリスクとセキュリティ、AIを活用した脅威モデリング、LLM版OWASP Top 10、AIエージェントプロトコル(MCP、A2A、ACP)などのトピックを通じて、AIを安全に活用する方法を学びます。

実践的なトレーニングモード

実際の開発ワークフローやシミュレーション環境で、AI生成コードのセキュリティ対策を実践

ガイド付きシナリオや現実のシナリオを通じた実践的なAIセキュリティトレーニング。開発者はクエスト、コーディングラボ、AIチャレンジ、ミッションを通じて、AIセキュアコーディングの能力を構築します。

クエスト

クエストを探す
クエストは、AIの課題、ラボ、ミッションを組み合わせたガイド付きプログラムであり、現実世界のAIリスクや概念に沿って構成されています。
クエストを探す
AI/LLMセキュリティ
AIエージェントとプロトコル(MCP、A2A、ACP)
AIを活用したコーディング
AIリスクとセキュリティ入門
LLMセキュリティ設計パターン
LLMアプリケーション向けOWASP Top 10
AIを活用した脅威モデリング
Vibe Coding:リスク管理フレームワーク
CYBERMON 2025 ボスを倒せ
Bypassaur:ダイレクトプロンプトインジェクション
Keykraken:間接プロンプトインジェクション
Promptgeist:ベクトルおよび埋め込みの脆弱性
Proxysurfa:過剰なエージェンシー

コーディングラボ

コーディングラボを探す
ライブコーディング環境で、現実世界のAIおよびアプリケーションセキュリティのシナリオを実践できます。理論だけでなく、実際の開発現場で発生するような脆弱性を修正するスキルを身につけましょう。
コーディングラボを探す
ダイレクトプロンプトインジェクション
ダイレクトプロンプトインジェクション
ダイレクトプロンプトインジェクション

AIチャレンジ

AIチャレンジを探す
AIを活用した実際の開発ワークフローをシミュレートする900以上のチャレンジ。安全でないパターンを検出し、AIの出力を検証し、脆弱性が本番環境に到達する前に防ぐ能力を構築します。
AIチャレンジを探す
900以上のAIセキュリティチャレンジ

Secure Code Warriorプラットフォームで利用可能なトレーニングの幅と深さをまとめた SCW学習コンテンツガイド をご確認ください。セキュアコーディングの脆弱性、AIセキュリティトピック、プログラミング言語、フレームワーク、役割別の学習パスなどが含まれています。

ミッション

ミッションを探す
実際のAIリスクをシミュレートした複雑なマルチステップのシナリオを通じて、スキルを実践します。ミッションに取り組むことで、実際の脅威を文脈の中で認識し、対応するための「筋肉記憶」を養います。
ミッションを探す
AI/LLMセキュリティ
ダイレクトプロンプトインジェクション
過剰なエージェンシー
不適切な出力処理
間接的なプロンプトインジェクション
LLMの認識
機密情報の漏洩
ベクトルおよび埋め込みの脆弱性
成果とインパクト

開発者トレーニングを通じて、コード作成の源流でAI由来のリスクを低減

Secure Code Warriorは、人間が書いたコードとAIが生成したコードの両方において、脆弱性を特定・防止するための開発者スキルを構築するAIセキュリティトレーニングを提供します。実践的な学習と現実のAIセキュリティシナリオを通じて、組織は繰り返される脆弱性を削減し、セキュアコーディングの習慣を強化し、最新の開発ワークフロー全体で測定可能な改善を実現します。

*進行中
新たに発生する脆弱性の削減
53%+
平均速度
修復までの時間
3x+
AI/LLM学習学習活動
1k+
網羅的なセキュアコーディング言語に対応
75+
仕組み

AIセキュリティトレーニングで習得できること

LLMの脆弱性、エージェントプロトコル、インフラストラクチャのセキュリティ、AIセキュリティの基礎設計までを網羅し、実際の開発ワークフローに即した内容を提供します。

デモを予約する
LLMの脆弱性カバレッジ

実際のAIおよびLLMのセキュリティリスクを実践的に学習します。

AIセキュリティトレーニングでは、AI生成コードや最新のAIシステムにおける脆弱性を特定、防止、修正する方法を開発者に指導します。主な内容は以下の通りです。

ダイレクトプロンプトインジェクション
過剰なエージェンシー
不適切な出力処理
間接的なプロンプトインジェクション
機密情報の漏洩
サプライチェーン、MCP、エージェント、およびAIインフラストラクチャのセキュリティ
システムプロンプトの漏洩
ベクトルおよび埋め込みの脆弱性
AIセキュリティの概念と設計

AIセキュリティの基礎知識を構築

開発者は、以下の方法を通じてAIシステムの安全な設計とレビュー手法を習得します。

AIエージェントとプロトコル(MCP、A2A、ACP)
AIを活用したコーディング
AIリスクとセキュリティ入門
LLMセキュリティ設計パターン
LLMアプリケーション向けOWASP Top 10
AIを活用した脅威モデリング
Vibe Coding:リスク管理フレームワーク
MCP、エージェント、AIインフラ

AIエージェント、プロトコル、クラウドAI環境の保護

MCPやクラウドAIサービスを含む、エージェントベースのシステムおよびAIインフラ全体のリスクを理解し、軽減する:

Bedrock(クラウドAIインフラストラクチャ)

セキュアなAIサービスとモデル統合

ダイレクトプロンプトインジェクション
過剰なエージェンシー
ログ記録と監視の不備
機密情報の漏洩
MCP(Model Context Protocol)

Model Context Protocol — 安全なAIエージェントとプロトコル間の相互作用

アクセス制御:機能レベルのアクセス制御の欠如
認証:不適切な認証
認証:不十分に保護された認証情報
ダイレクトプロンプトインジェクション
間接的なプロンプトインジェクション
情報漏洩:機密データの露出
ログ記録と監視の不備
不十分なトランスポート層保護:機密情報の保護されていない転送
サーバーサイドリクエストフォージェリ(SSRF):サーバーサイドリクエストフォージェリ
脆弱なコンポーネント:既知の脆弱性を持つコンポーネントの使用
対象者

セキュアな開発を担うセキュリティ、エンジニアリング、学習のリーダー向け

組織のニーズに合わせてカスタマイズされた役割別の機能で、セキュアなAI開発をサポートします。

セキュリティおよびAIガバナンスリーダーの方へ

開発者の能力を測定可能な形で証明し、人間およびAI支援による開発全体でソフトウェアリスクを低減します。

学習・開発リーダーの方へ

導入を促進し、効果を証明し、企業のコンプライアンス要件に適合する、体系的かつ測定可能なセキュアコーディングプログラムを提供します。

エンジニアリングリーダーの方へ

開発スピードを維持し、手戻りを減らしながら、回復力のあるセキュアなコードを書けるよう支援します。

AppSecリーダーの方へ

レビュー担当者を増員することなく、開発者主導のセキュリティを拡大し、脆弱性の混入を削減します。

安全なコードは安全な開発者から始まります

セキュアコーディングのスキルを強化し、脆弱性の混入を減らし、組織全体で開発者の信頼性を測定可能な形で構築します。
デモを予約する
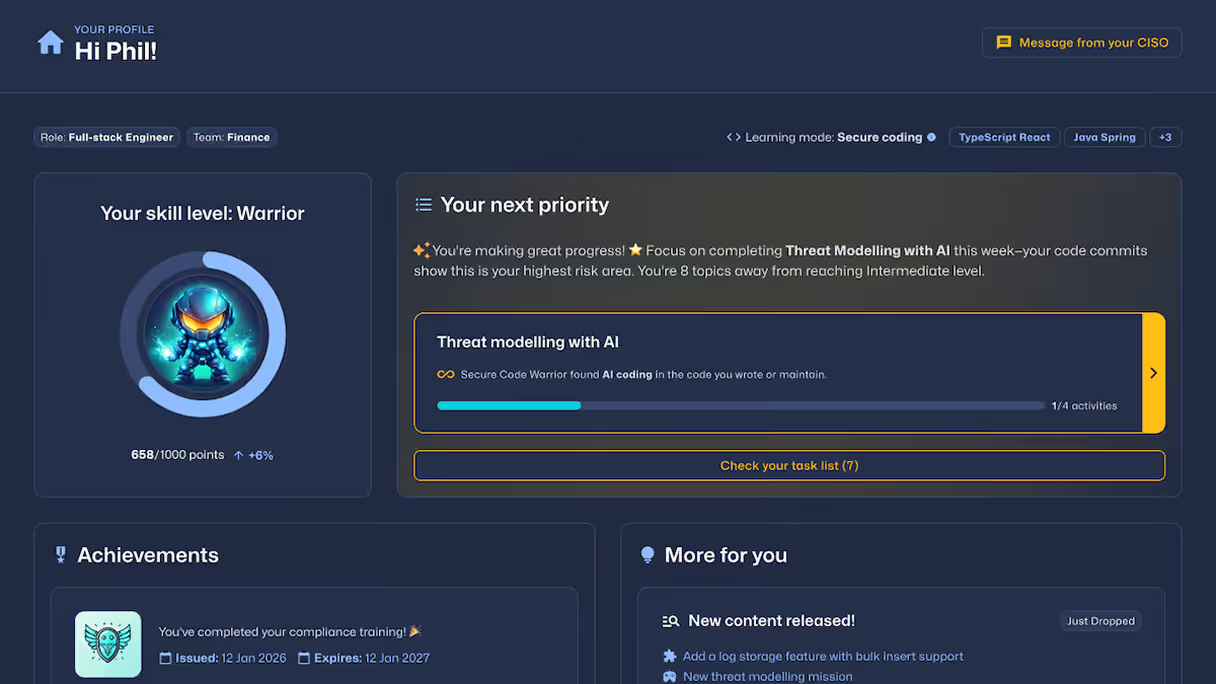
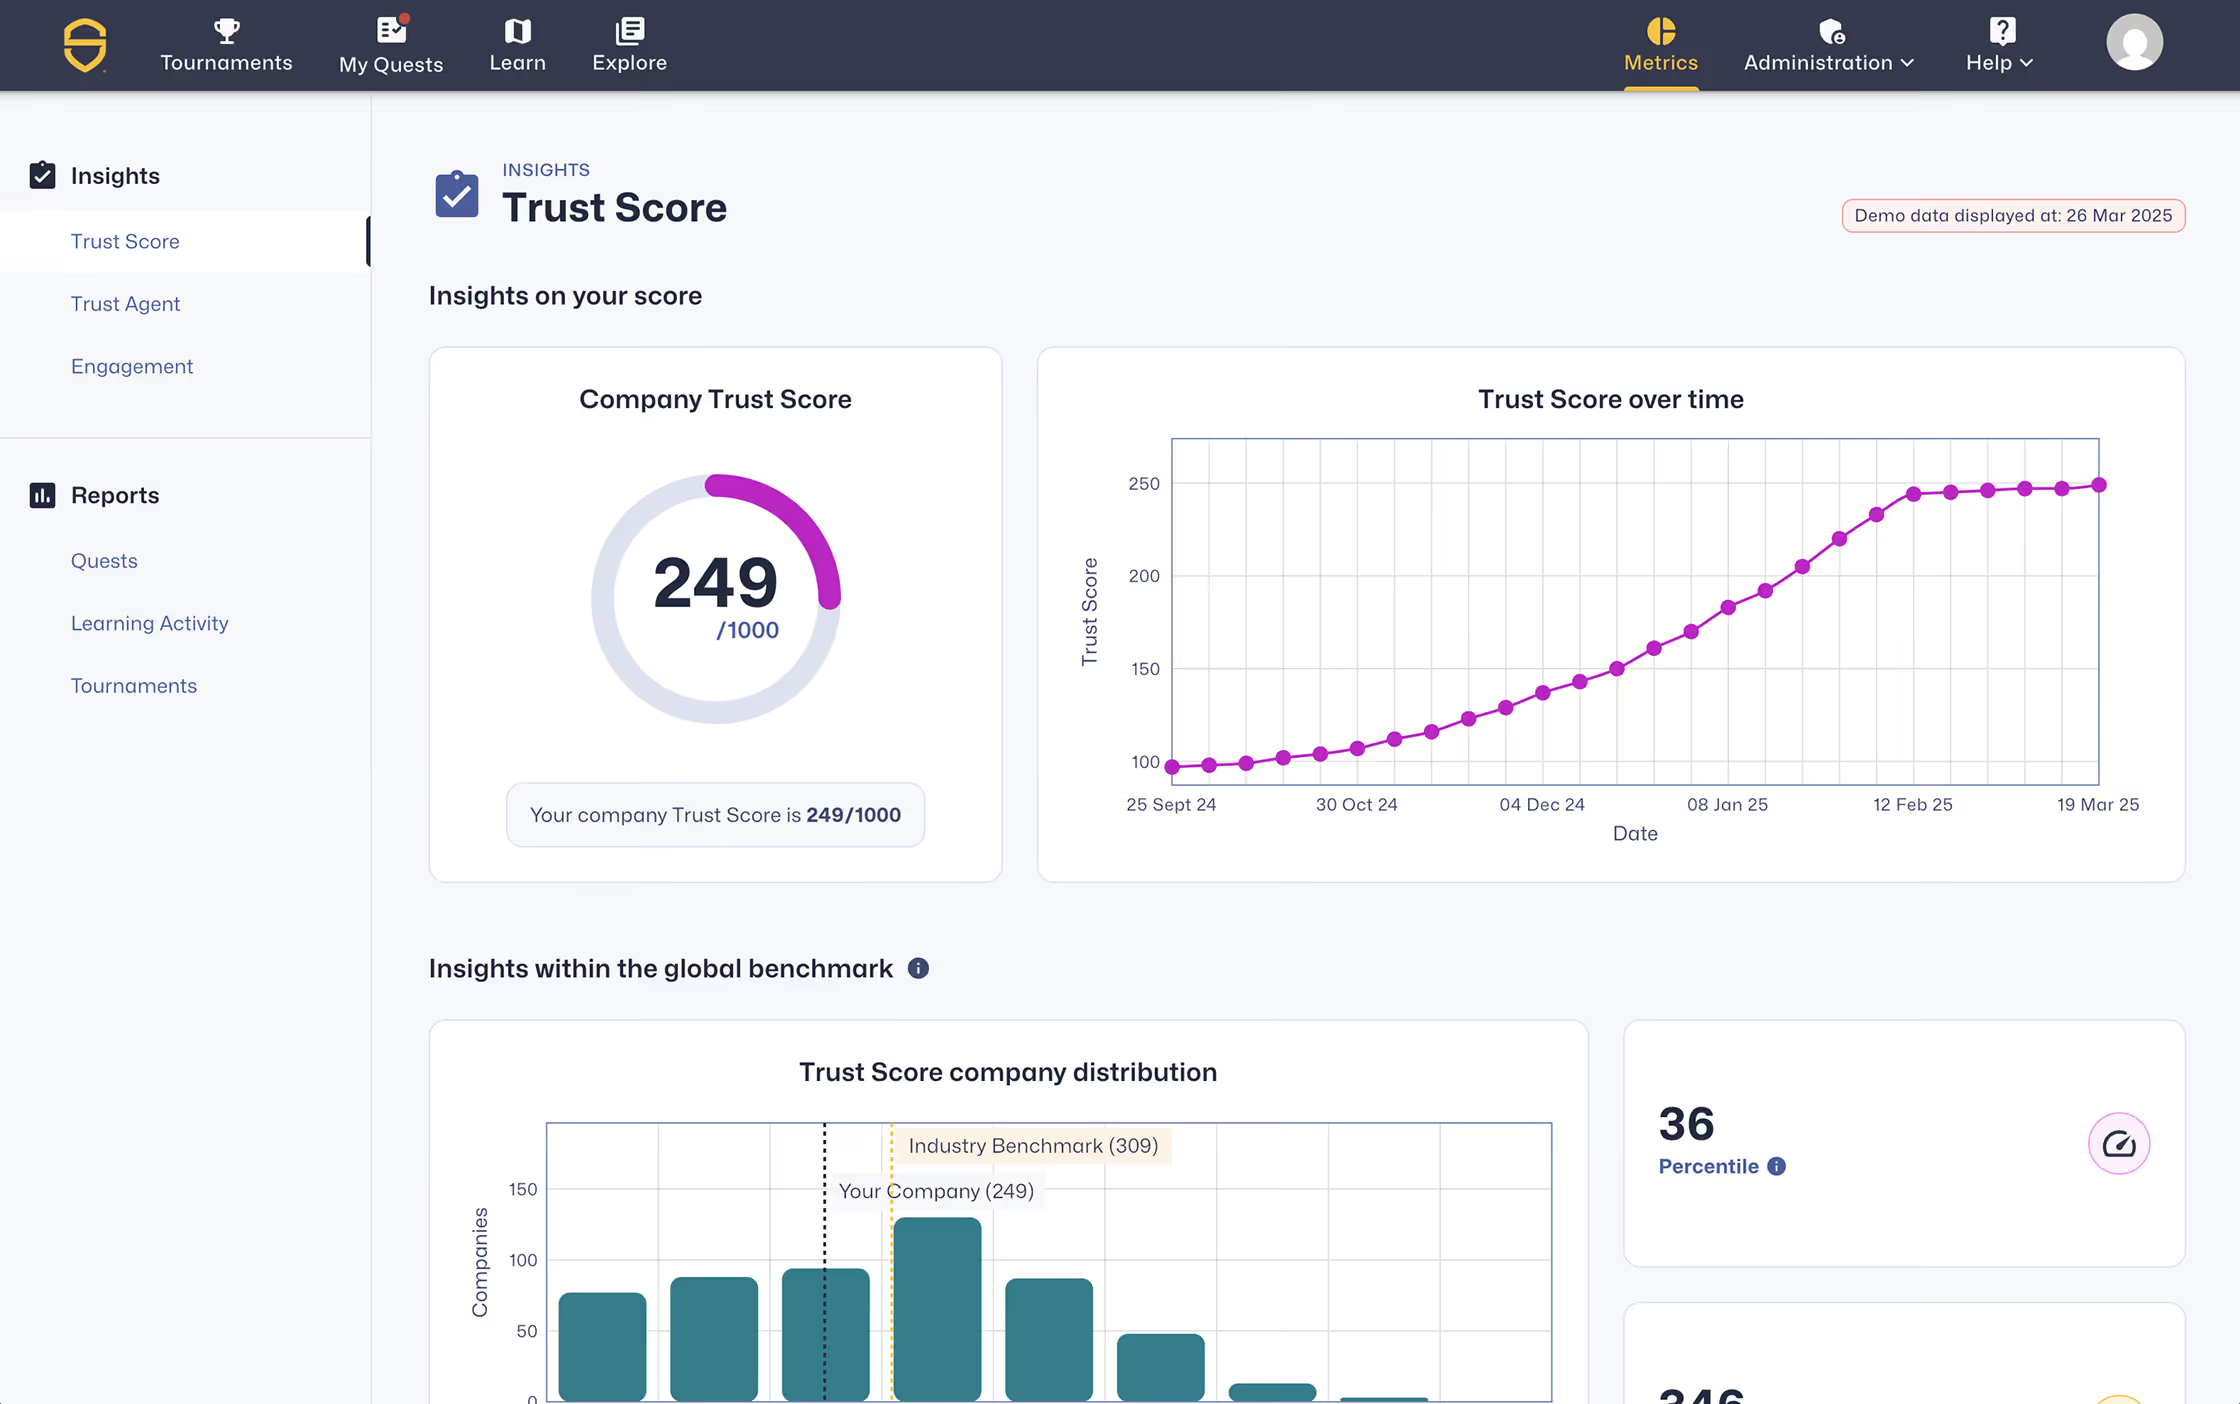
trust score
開発者向けAIセキュリティトレーニングに関するよくある質問

実践的なセキュア・コーディング学習で脆弱性を軽減

Secure Code Warriorが、チームの安全なAI活用、リスク低減、そして開発者スキルの定量的な向上をどのように支援するかをご紹介します。

開発者はどのようにしてAI生成コードの安全性を確保する方法を学ぶのでしょうか?

開発者は、AIワークフローを模した環境での実践的なAIセキュリティトレーニングを通じて、AI生成コードの安全性を確保する方法を学びます。

Secure Code Warriorは、クエスト、AIチャレンジ、コーディングラボ、ミッションを提供しており、開発者はこれらを通じて、安全でないパターンの特定、出力の検証、そしてコードが本番環境に反映される前の脆弱性防止策を習得できます。

AIが生成するコードには、どのようなセキュリティリスクがあるのでしょうか?

AIが生成するコードには、プロンプトインジェクション、過度な権限付与、機密データの漏洩、安全でない出力処理といった脆弱性が含まれる可能性があります。

こうしたリスクは、一見正常に動作するコードの中に潜んでいることが多く、開発者が知識を持ち、トレーニングを受けていなければ検知が困難です。

AIセキュリティトレーニングは、従来のセキュアコーディングトレーニングと何が違うのでしょうか?

Secure Code Warriorは、単なるコードの書き方にとどまらず、開発者がAIシステムとどのように関わるかに焦点を当てた、インタラクティブなAIセキュリティトレーニングを提供します。

AIの出力結果を検証する方法や、LLMが引き起こす脆弱なパターンを認識する方法、そしてAIを活用したワークフロー全体でセキュアコーディングを実践する方法を習得できます。

従来のトレーニングが既知の脆弱性に焦点を当てているのに対し、AIセキュリティトレーニングは、新たに発生する動的なリスクに備えるためのものです。

Secure Code Warriorは、どのようにAIセキュリティトレーニングを支援しますか?

Secure Code Warriorは、AIチャレンジ、ミッション、コーディングラボ、クエストを通じた実践的な学習により、開発者の能力を構築します。

開発者は、現実のシナリオでAI生成コードのセキュリティ対策を実践することで、ソースレベルでの脆弱性削減とAIソフトウェアガバナンスの強化を実現します。

どのようなAI技術やフレームワークを扱っていますか?

Secure Code Warriorでは、以下をはじめとする最新のAI技術やフレームワークに関する学習を提供しています。

  • AIエージェントおよびプロトコル(MCP、A2A、ACP)
  • Python LangChain
  • Python MCP
  • Terraform AWS(Bedrock)
  • Typescript LangChain
  • LLMセキュリティの概念と設計パターン

これにより、開発者は実際のAIシステムやワークフローを保護するための準備を整えることができます。

組織はどのようにAI支援型開発を管理し、リスクを軽減できるのでしょうか。

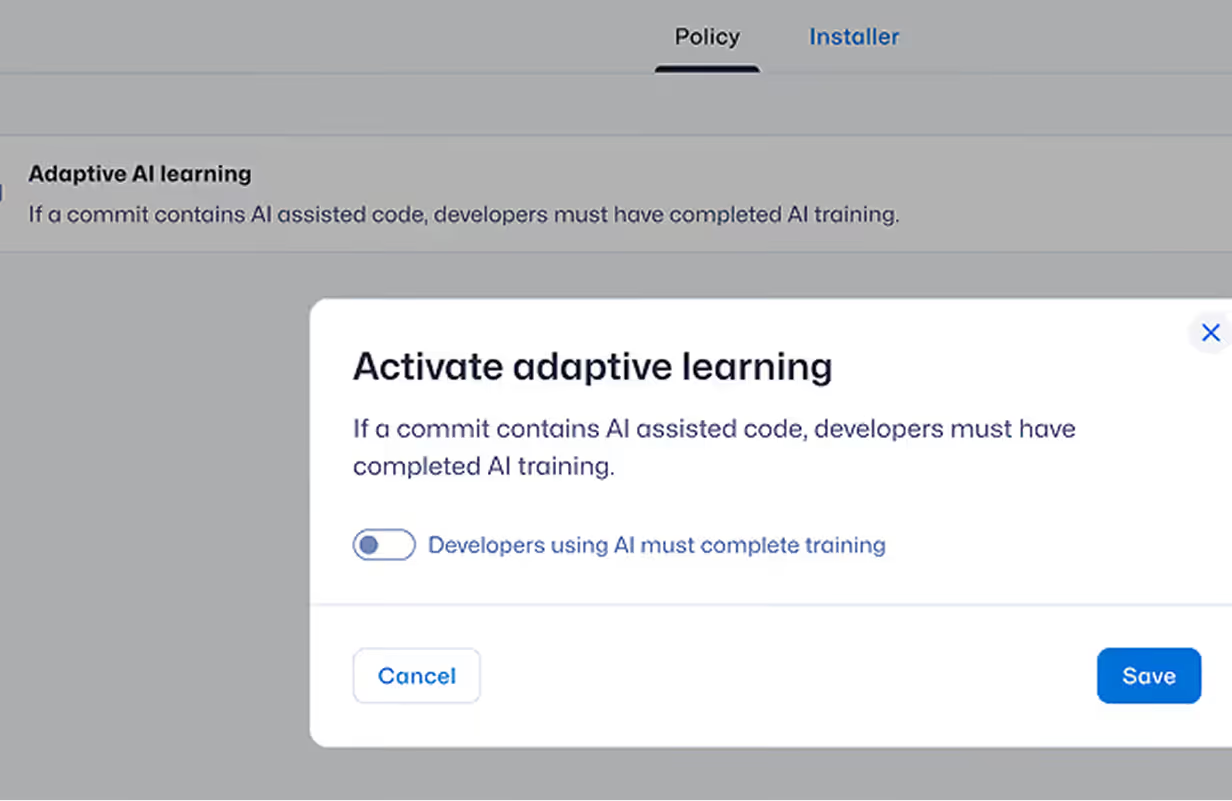
組織は、AIの利用状況を可視化し、開発ワークフローにガバナンスポリシーを適用し、開発者の能力を強化することで、AI支援型開発を管理します。

Secure Code Warriorは、Trust Agent AIを通じてこれを支援します。開発ワークフロー全体でのAI利用状況を可視化し、コミットレベルでリスクを関連付け、セキュリティポリシーを強制します。実践的な学習と組み合わせることで、脆弱性が本番環境に到達する前にリスクを軽減できます。

ご不明な点はありますか?

導入を迷われているお客様を後押しするためのサポート情報。

お問い合わせ