AIソフトウェア開発のためのコミットレベル・ガバナンス

Trust Agentは、AIモデルの使用状況、開発者のリスクシグナル、セキュアコーディングポリシーを関連付けることで、コミットの時点でAIソフトウェアガバナンスを運用可能にし、コードが本番環境に到達する前に脆弱性の混入を防ぎます。
デモを予約する
Trust agent
セキュアコーディング研修で業界No.1の企業が提供
コード生成AIツールの可視化
強制力のギャップ

AIがコードを書く時代。セキュリティ対策は依然として遅れています。

AI支援による開発は、今や現代のソフトウェアデリバリー全体に組み込まれています。

  • 本番環境対応のコードを生成するAIコーディングアシスタント
  • 開発者のデスクトップ環境を超えて動作するエージェントベースのワークフロー
  • リポジトリ全体に貢献するクラウドホスト型のコーディングボット
  • かつてないスピードで行われる、多言語での迅速なコミット
ほとんどのセキュリティプログラムでは、依然としてコミット時の強制的な制御が欠如しています。組織は以下の問いに明確に答えることができません。
No more “shadow AI”
どのAIモデルが本番環境のコードを作成しているか
AI支援によるコードがセキュリティポリシーを満たしているか
コントリビューターが適切にトレーニングされているか
AIの使用がガバナンス基準に準拠しているか

従来のスキャンは、コードがマージされた後に脆弱性を検出します。トレーニングは開発者の能力を強化しますが、どちらもコミット前にコードがどのように生成または評価されているかという可視性を提供しません。

Trust Agentがそのギャップを埋めます — AIの使用状況、リスクシグナル、セキュアコーディング能力を関連付け、コミット時のソフトウェアリスクを低減します。

製品概要

AIソフトウェアガバナンスの強制エンジン

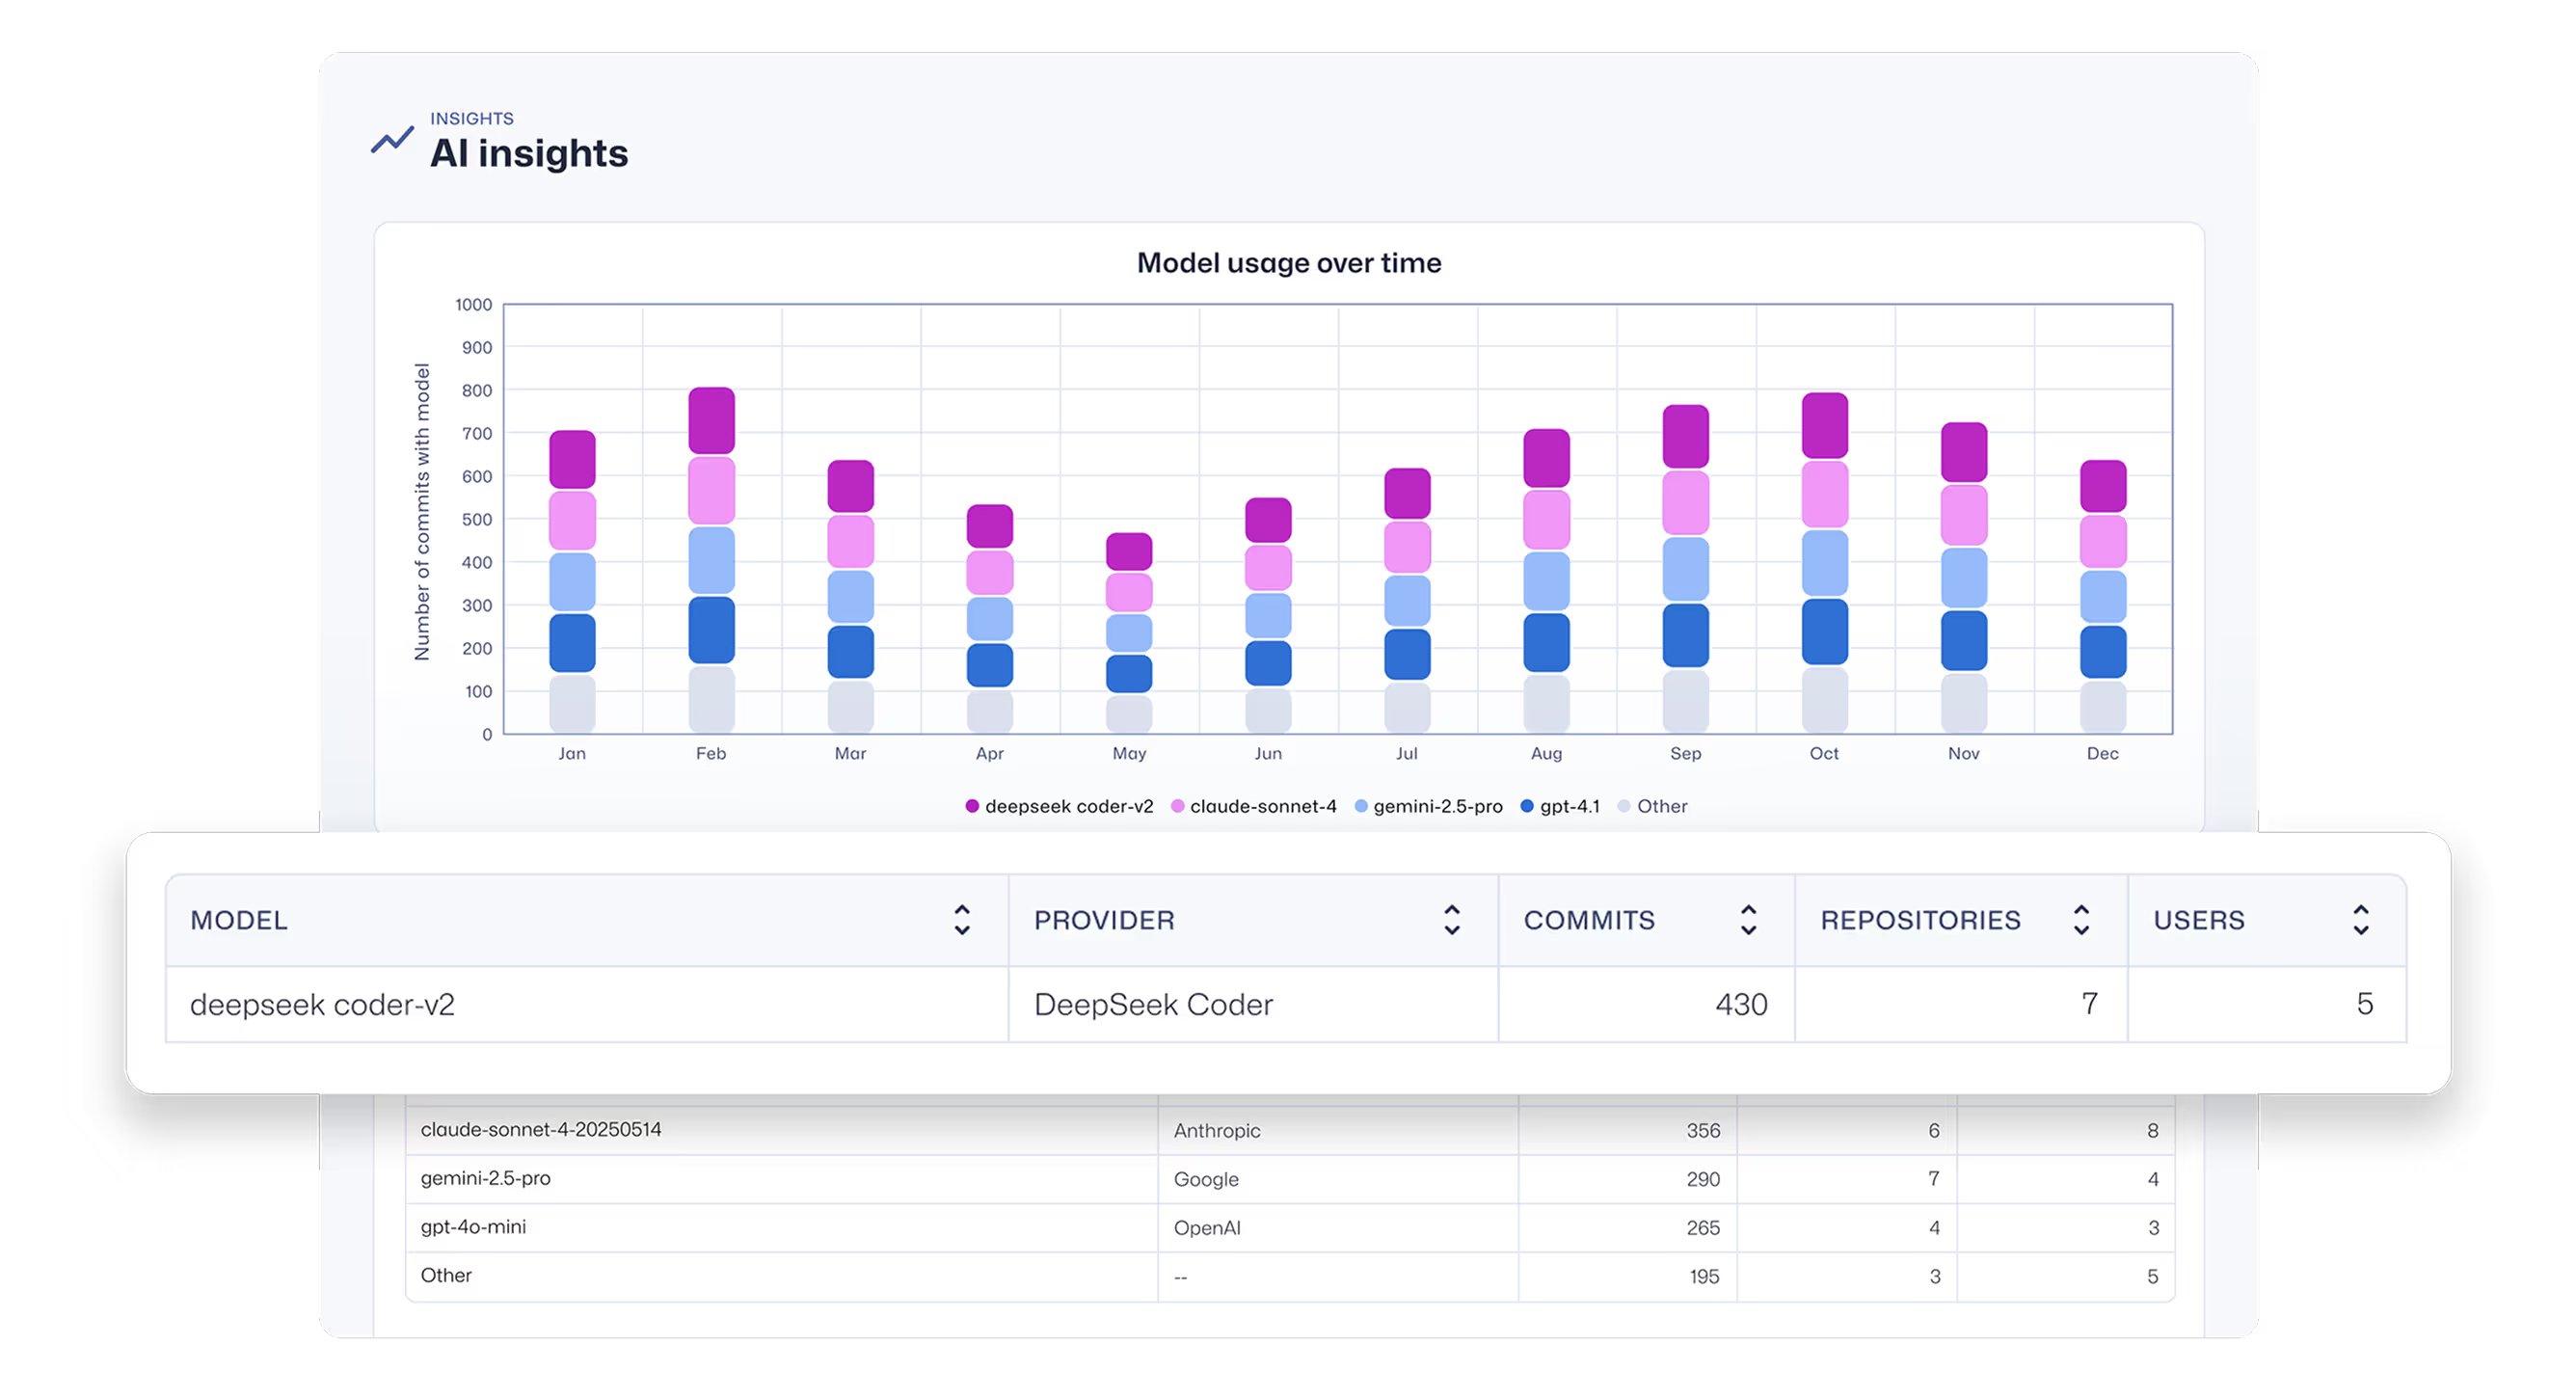
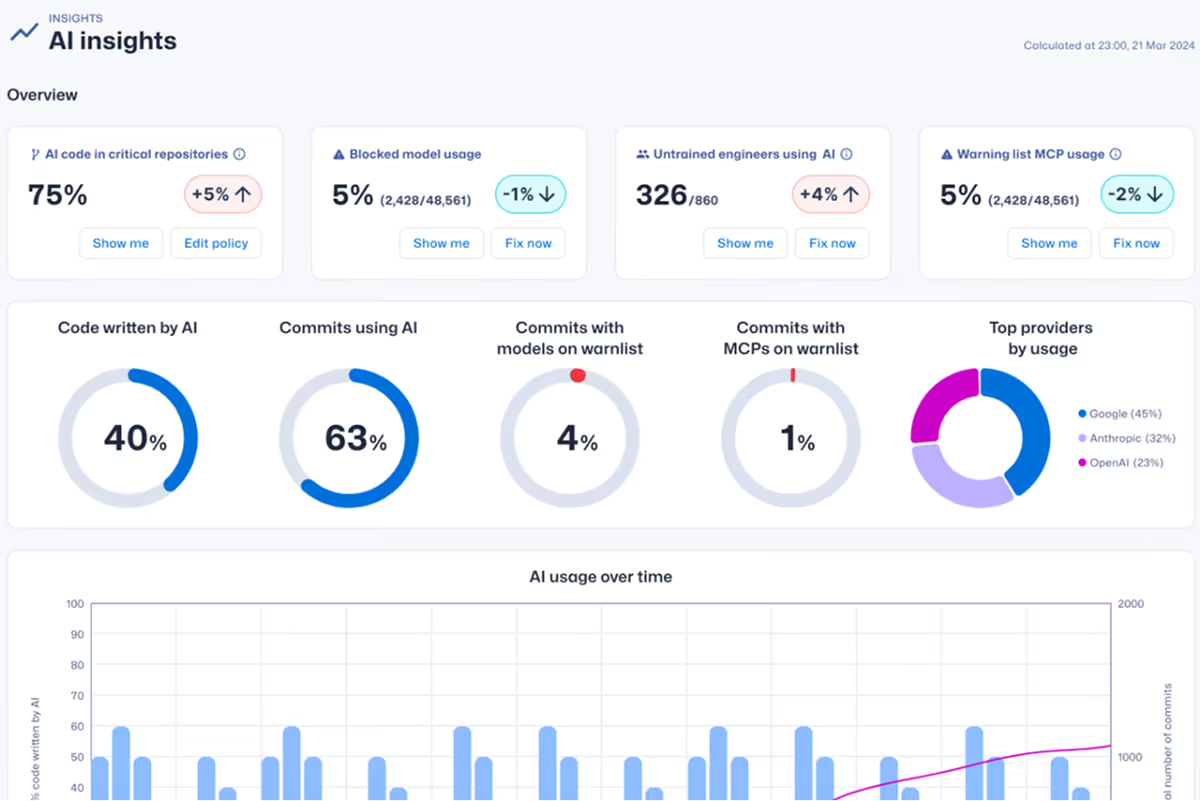
Trust Agentは、可視性を実用的なインサイトへと変えます。コミットのメタデータ、AIモデルの使用状況、MCPアクティビティ、ガバナンスのしきい値を関連付けることで、開発スピードを落とすことなく、コミット時のリスクを浮き彫りにします。

デモを予約する

発見

コントリビューターとAIモデルのアクティビティを特定

オブザーバビリティ

コミット時のAIモデルのトレーサビリティを維持

相関分析

AI支援によるコミットを定義済みのリスクしきい値に紐付け

フラグ

ログと警告を通じてCIにおけるポリシーの不一致を表面化

改善

コミットの挙動に基づいた適応型学習をトリガー

成果とインパクト

リスクを未然に防ぎ、統制を証明し、迅速にリリースする。

Trust Agentは、AIによって導入される脆弱性を削減し、修復サイクルを短縮し、高リスクなコミットに優先順位を付け、AI支援開発全体における開発者の説明責任を強化します。

*進行中
新たに発生する脆弱性の削減
53%+
平均修復時間の短縮
修復する
82%
AIモデル
コミット時のトレーサビリティ
100%
AI主導のコーディングリスク優先順位付け
コミット時
主要機能

コミット時のガバナンスを運用化

従来のアプリケーションセキュリティツールは、コードが記述された後に脆弱性を検出します。Trust Agentは、AI支援によるコードをコミット時に可視化します。AIの利用状況、開発者のリスクシグナル、セキュアコーディング能力を関連付けることで、コードが本番環境に到達する前にリスクの高まりを特定します。
デモを予約する
開発者の発見とインテリジェンス

開発者の発見とインテリジェンス

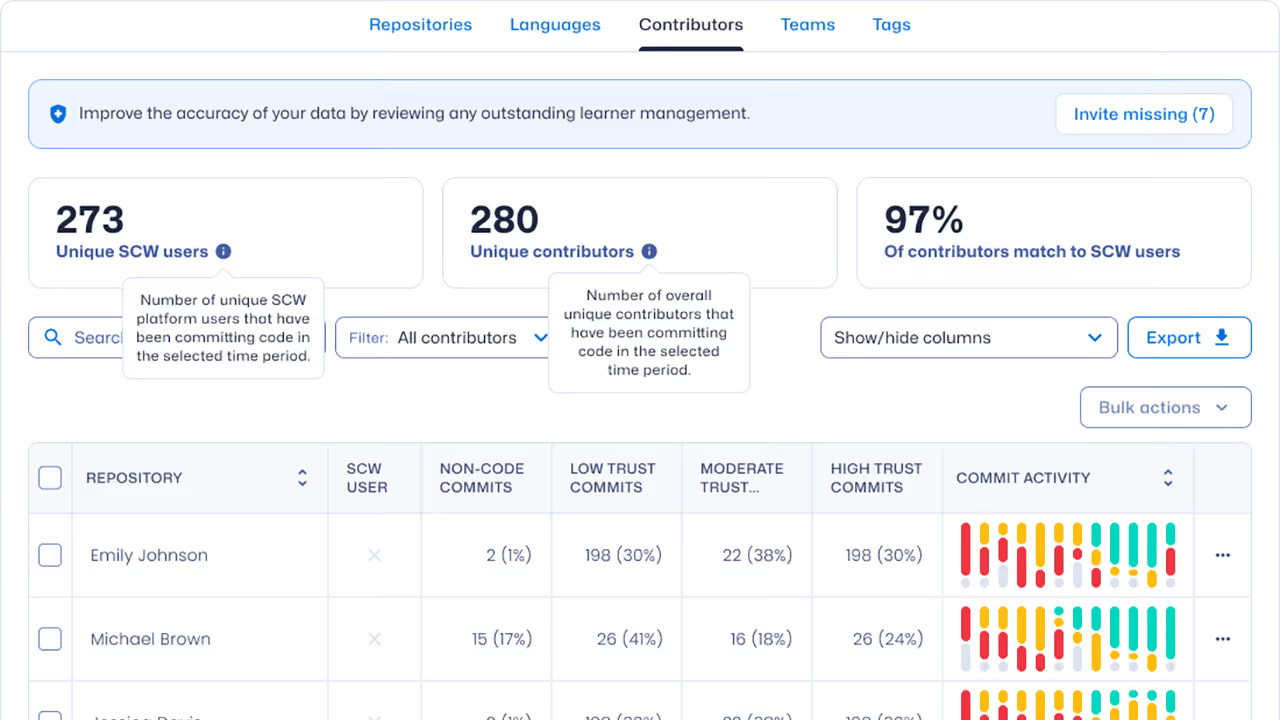
シャドウコントリビューターの特定

貢献者、ツールの利用状況、コミットアクティビティ、および検証済みのセキュアコーディング能力を継続的に特定します。
AIツールとモデルのトレーサビリティ

AIツールとモデルのトレーサビリティ

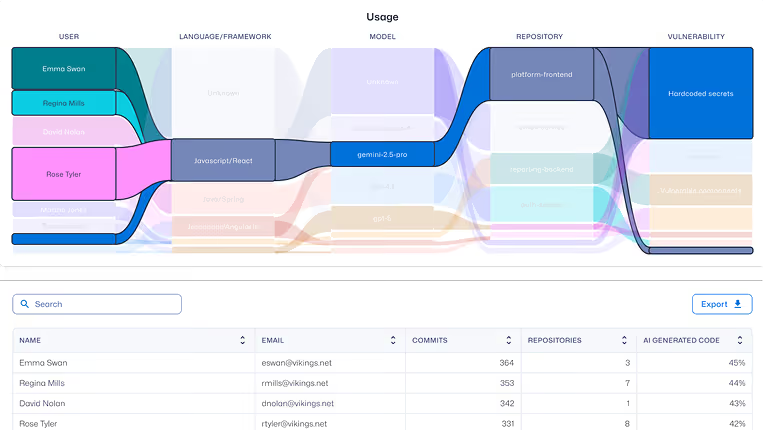
AIがコードに影響を与えている箇所を特定

どのAIツール、モデル、エージェントがリポジトリ全体で貢献しているかをコミットレベルで継続的に把握します。
LLMセキュリティのベンチマーク

LLMセキュリティのベンチマーク

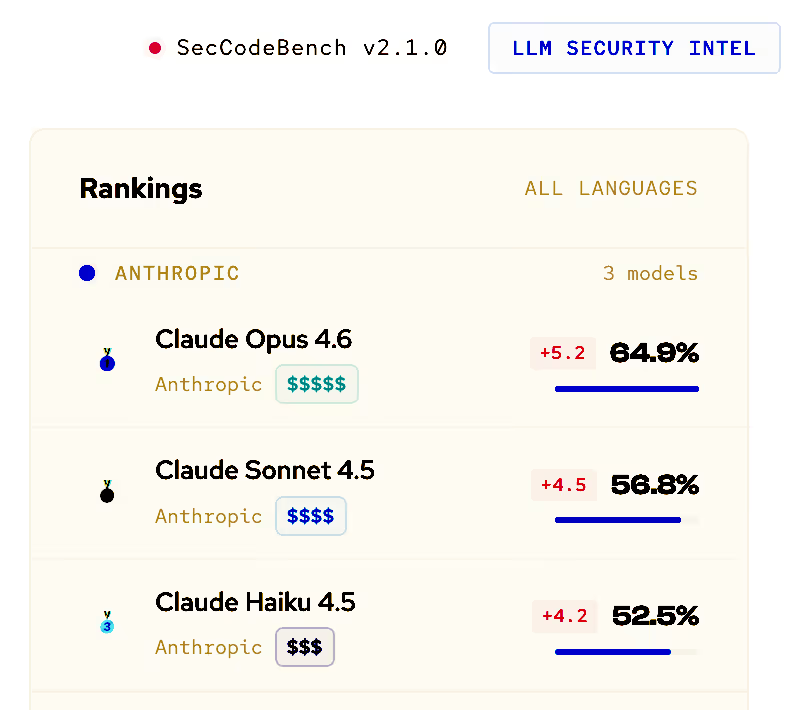
セキュリティに基づいたモデル選定

Secure Code WarriorのLLMセキュリティベンチマークデータを活用し、承認されたAIモデルやその利用に関する意思決定をサポートします。
コミットレベルのリスクスコアリング

コミットレベルのリスクスコアリング

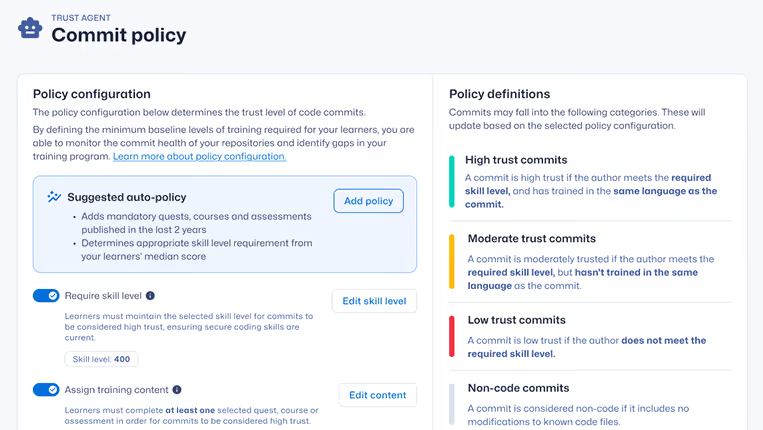
AI支援によるコミットのリスクを可視化

AIモデルの利用状況を開発者のリスクシグナルやセキュアコーディング能力と関連付け、リスクの高いコード貢献を特定します。
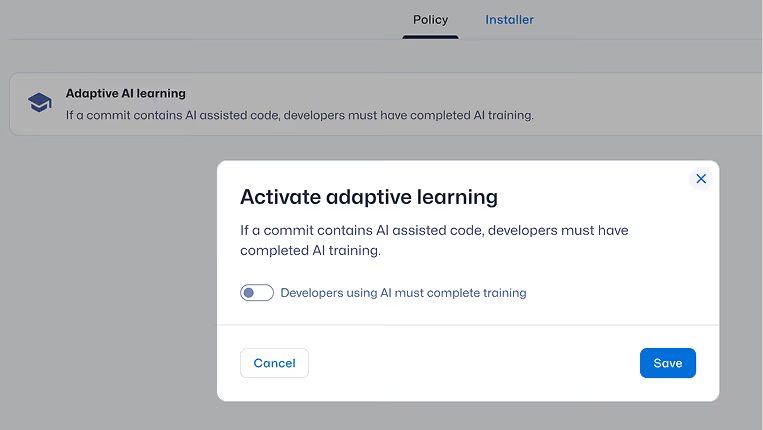
適応型リスク修復

適応型リスク修復

繰り返される脆弱性の削減

実際のコミット行動からターゲットを絞った学習を促し、スキルギャップを埋めてリスクの再発を防ぎます。

当社のビジョン

Trust Agent: AIのご紹介

AI支援ソフトウェア開発のための初の制御レイヤー。Trust Agent: AIは、どのAIツールやモデルがコードを生成しているかを可視化し、その活動をコミット時のリスクと関連付けます。ソースコードやプロンプトを一切保存することなく、AI導入の監査とガバナンスを可能にします。
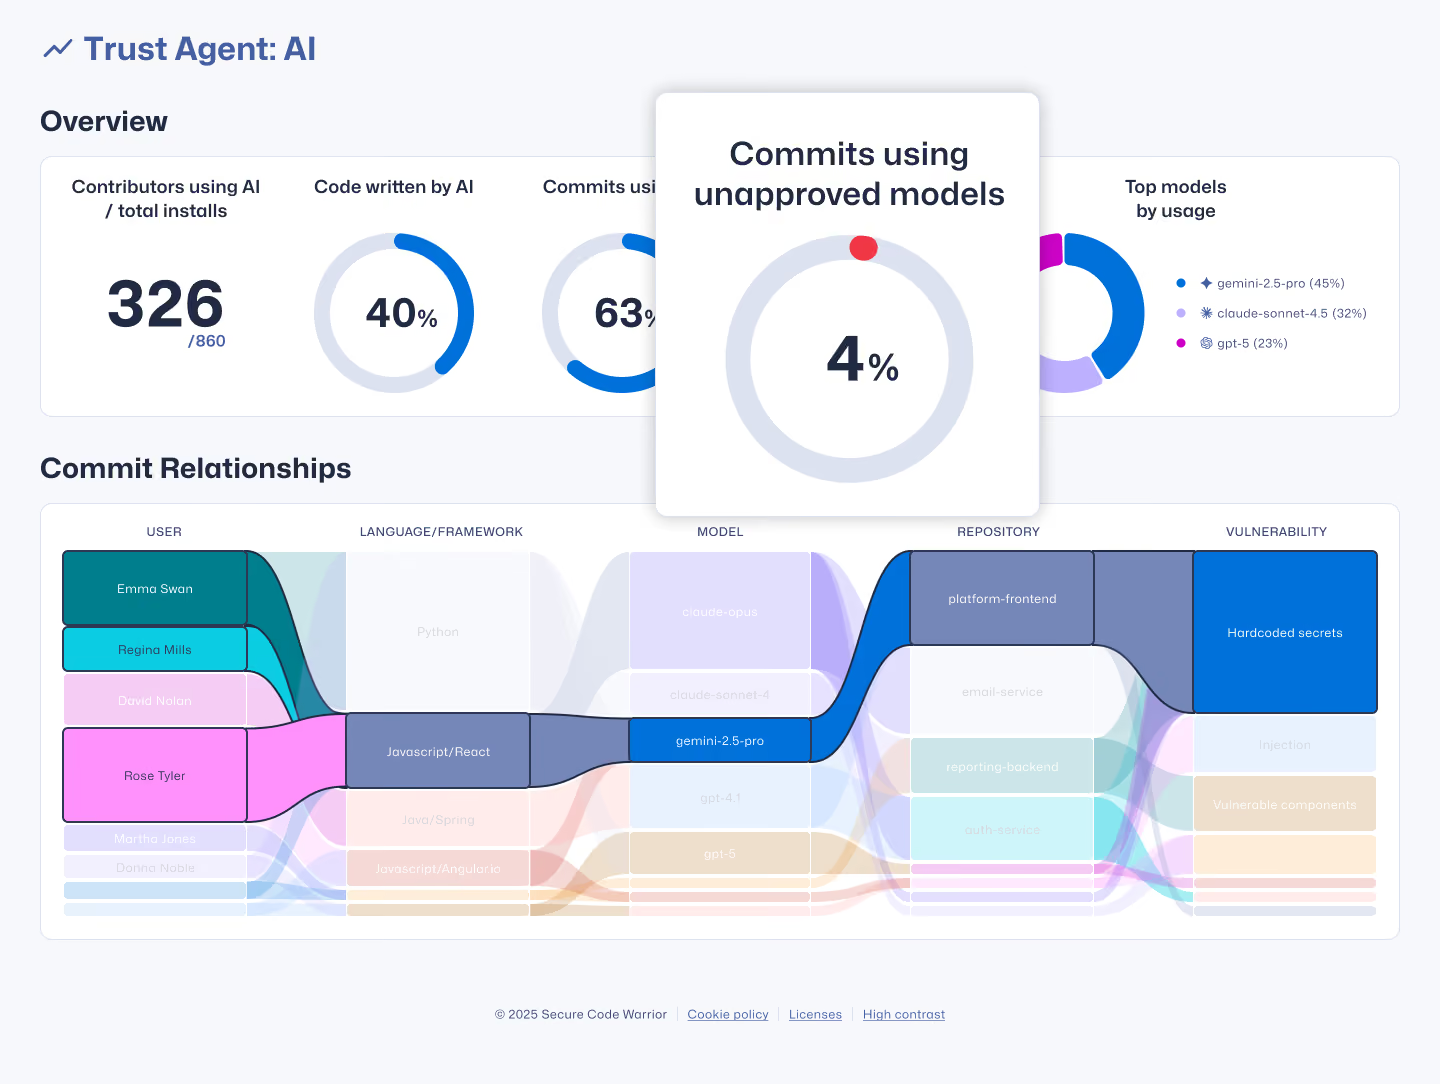
Trust Agent: AIの詳細を見る
仕組み

4つのステップでAI支援型開発をガバナンスする

1
2
3
4
1

接続と監視

リポジトリやCIシステムと統合し、コミットメタデータとAIモデルの使用シグナルを収集します。

2

AIの影響を追跡

プロジェクト全体を通じて、どのツールやモデルが特定のコミットに寄与したかを特定します。

3

リスクの相関分析とスコアリング

AI支援によるコミットを、開発者のスキルや脆弱性ベンチマークと照らし合わせて評価します。

4

強化と改善

リスクの高いパターンが検出された際に、適応型の修正プロセスを自動的に開始します。

対象者

AIソフトウェアガバナンスのために構築された専用ソリューション

デモを予約する

AIガバナンス担当者の方へ

モデルのトレーサビリティ、ベンチマークに基づいたガードレール、そしてAI主導の開発リスクに対する明確な可視性により、コミット時のAIガバナンスを運用可能にします。

CISOの方へ

AI支援開発に対する測定可能なガバナンスを実証し、コードが本番環境に到達する前にエンタープライズソフトウェアのリスクを低減します。

AppSecリーダーの方へ

高リスクなコミットを特定・優先順位付けすることで、レビュー体制を拡大することなく、繰り返される脆弱性を削減します。

エンジニアリングリーダーの方へ

開発スピードを維持しながら手戻りを削減するガードレールを導入し、AI支援開発を推進しましょう。

AI主導の開発をリリース前にガバナンスする

AIの影響を追跡し、コミット時のリスクを相関分析。ソフトウェアライフサイクル全体で、どこに対処すべきかを把握します。
デモを予約する
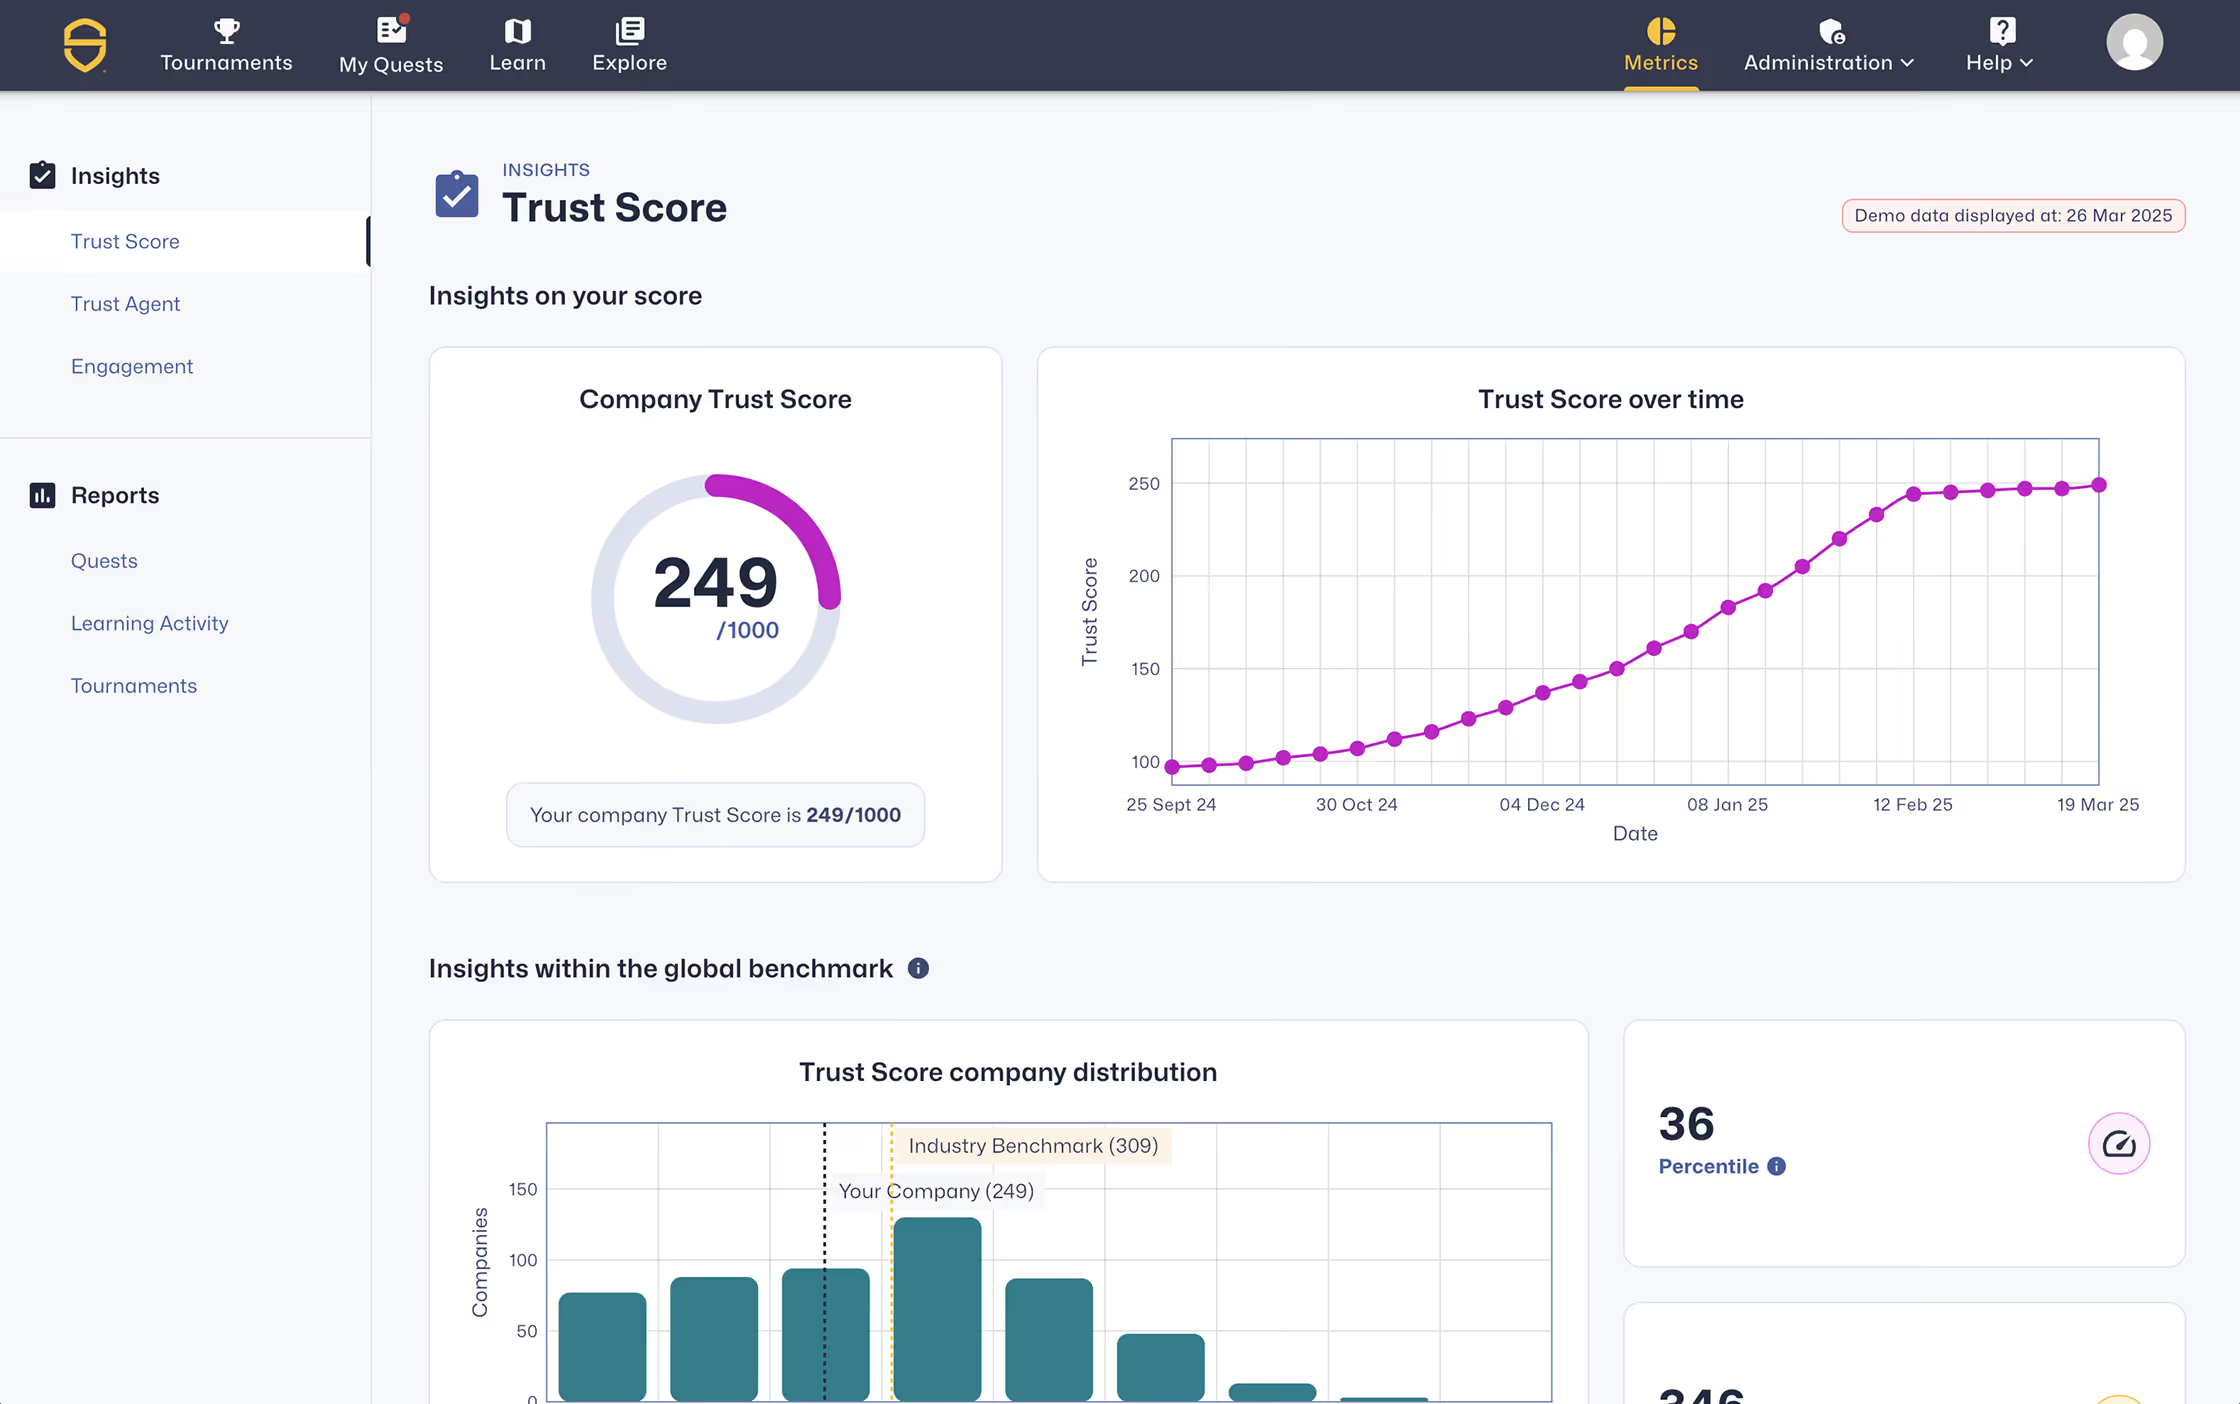
trust score
Trust Agentに関するよくある質問

AI支援開発のためのコミットレベル・ガバナンス

Trust Agentが提供するコミットレベルの可視性、開発者の信頼性スコアリング、および強制力のあるAIガバナンス制御について解説します。

Trust AgentはどのようにAIソフトウェアガバナンスを支援しますか?

Trust Agentは、AIソフトウェアガバナンスプラットフォームの中核となる可視化およびガバナンスエンジンです。コミットレベルでの可視化、リスクの相関分析、ポリシー制御を適用することで、コードが本番環境に反映される前に脆弱性の混入を未然に防ぎます。

コミットレベルのリスクスコアリングとは?

コミットレベルのリスクスコアリングは、AI支援によるものを含む個々のコミットを、定義されたポリシーのしきい値、脆弱性ベンチマーク、AIモデルの使用シグナルと照らし合わせて評価し、マージ前にリスクの高い箇所を特定します。

AIを活用したコードのコミットをどのように管理しますか?

コミット時の効果的なガバナンスには、以下が必要です:

  • AIモデル利用の可視化
  • コミット活動と定義されたリスクしきい値の相関付け
  • セキュアコーディングおよびAI利用ポリシーの強制
  • リポジトリ全体にわたる監査可能なトレーサビリティ

Trust Agentは、これらを統合された強制レイヤーとしてまとめ上げます。

Trust AgentはどのようなAIコーディング環境に対応していますか?

Trust Agentは、AIコーディングアシスタント、エージェントベースのIDE、CLI駆動型ワークフローなど、最新のAI支援開発環境をサポートしています。

GitHub Copilot(エージェントモードを含む)、Claude Code、Cursor、Windsurfなど、AIを活用した主要な開発プラットフォームに対応しています。

APIレイヤーでは、OpenAI、Anthropic、Google Vertex AI、Amazon Bedrock、OpenRouterをはじめとする主要なLLMプロバイダーや、企業のAIモデルエンドポイントをサポートしています。

モデルのトレーサビリティとコミットレベルのリスク可視化は、サポート対象のすべての環境で一貫して適用されます。

Trust Agentは、新しいコーディング環境やモデルプロバイダーの登場に合わせて、AI開発エコシステムと共に進化するよう設計されています。

従来のAppSecツールとは何が違うのですか?

従来のAppSecツールは、コードが書かれた後に脆弱性を検出します。一方、Trust Agentはコミットの時点でAIの利用とセキュアコーディングポリシーを強制し、脆弱性が本番環境に混入するのを未然に防ぎます。

ご不明な点はありますか?

導入を迷われているお客様を後押しするためのサポート情報。

お問い合わせ