詳細はこちら
AI導入モデル・ホワイトペーパー
全8段階の詳細な内訳、660のAI生成コードベースを対象とした独自のベンチマーク調査、リスク変曲点分析、そして導入の各フェーズにおけるガバナンスの推奨事項を網羅しています。
あらゆるステージ、あらゆるチームのための、セキュアなAI開発を統制する実践的なフレームワーク。


AIは組織全体におけるソフトウェア開発のあり方を一変させています。しかし、多くの企業では、AIがどのように本番コードに寄与しているか、誰がそれを利用しているか、そしてそれが安全かどうかを把握できていません。ガートナーの「2026年版セキュアソフトウェアエンジニアリングのハイプサイクル」は、AIを活用した開発が従来の管理手法の対応スピードを上回る速さで攻撃対象領域を拡大させていると警告しており、AIコーディングツールの普及により、セキュアコーディングスキルの重要性がかつてないほど高まっています。

SCW AI導入モデルは、ソフトウェア開発におけるAI利用の全プロセスを8つの段階と3つのフェーズでマッピングしたものです。最小限のAI支援から、完全に自律的なエージェントによるオーケストレーションまでを網羅しています。CISOは、自組織が現在どの段階にあるのか、各段階で開発者にどのようなトレーニングが必要か、そして自律性が高まるにつれてどのようなガバナンス管理が必要かを判断するための実践的なフレームワークとして活用できます。
AIが開発をサポートしますが、依然として人間が主要な作成者となります。開発者はコードを記述し、AIの提案をレビューし、アウトプットに対する完全な監視権限を保持します。監視が希薄化する前にガバナンスの基盤を構築するのに最適な時期です。
高度なAppSec専門知識、最適化されたガバナンス設計、セキュアな開発プログラムのための変革プランニングを提供します。
自律型エージェントが開発ライフサイクル全体を通じて他のエージェントを指揮します。人間が関与するのは、高リスクなエスカレーションが発生した時点のみです。ガバナンスは完全にポリシー主導である必要があります。SDLC(ソフトウェア開発ライフサイクル)は、エージェント主導の開発ライフサイクルへと移行しつつあります。
AI導入の8つの段階と、各段階で安全なソフトウェアを構築するために必要なセキュリティ機能を探求します。200以上のセキュリティ概念と脆弱性カテゴリを、導入の道のりに沿ってマッピングしています。
今すぐガバナンスの基盤を構築してください。このステージ以降のすべては、この基盤の上に成り立ちます。
最初からセキュアなコードを記述し、あらゆる実装において安全なパターンを適用しましょう。
開発者は日々AIの出力をレビューしていますが、そのための適切なトレーニングを受けている人はほとんどいません。
AIが生成したコードも、人間が書いたコードと同等の基準でレビューすること。
信頼のギャップ — 人間が一度も読んでいないコードに対して、あなたが責任を負うことになります。
すべての行を読み込まずともセキュリティ意識を維持し、リスク発生時には迅速にエスカレーションを行います。
この段階で最も一般的な欠陥は、スキャナーでは検知できないものです。
設計レビューと脅威モデリングを通じて、AIが生成したアーキテクチャがセキュリティ要件を満たしていることを証明します。
エージェントが本番環境の認証情報を保持している場合、誰がそのローテーションを行いますか?
エージェントの設定、ツール、CI/CDゲートに制約を設け、エージェントの認証情報を管理します。
速度の壁 — 3〜5つのエージェントが書き、人間は誰も読んでいない状態。
エージェントの境界、認可ポリシー、自動ゲートの設定。
どのエージェントが実行したかを特定できなければ、インシデント対応は不可能です。
ガバナンスフレームワークの確立:認可、監査、エスカレーションの管理。
ポリシーが唯一の制御手段である場合、不適切なポリシーは大規模な侵害につながります。
機械可読なポリシーを定義・進化させ、機能の進化に合わせてガバナンスを維持しましょう。
リスクは導入曲線のあらゆる段階で増大しますが、状況を一変させる2つの変曲点が存在します。これこそが、CISOが行動を起こすべき瞬間です。
ここでAIは、監視下での活動から自律的な活動へと移行します。開発者は広範な権限を付与し、AIの出力を注意深く確認することをやめてしまいます。ツールへの信頼が高まるにつれ、監視の目は緩み、目に見えないセキュリティ負債が蓄積され始めます。
出典: Secure Code Warrior独自のベンチマーク調査、AI生成コードベース660件
ここでAIは、監視下での活動から自律的な活動へと移行します。開発者は広範な権限を付与し、AIの出力を注意深く確認することをやめてしまいます。ツールへの信頼が高まるにつれ、監視の目は緩み、目に見えないセキュリティ負債が蓄積され始めます。
SCWは、AI開発への移行に伴い各段階で発生する3つの課題(セキュアな開発能力の構築、AIが触れる範囲のガバナンス、コンプライアンスやインシデント対応に求められるトレーサビリティの確保)に対処します。
Secure Code Warrior Learningは、AI導入曲線のあらゆる段階で開発者に必要なセキュリティ能力を構築します。ステージ1のセキュアコーディングの基礎から、ステージ8の完全自律型エージェントのガバナンスまでをカバーします。ツールが進化すれば、トレーニングもそれに合わせて進化します。開発者は、一般的なプログラムではなく、実際の業務に直結したAIセキュリティスキルを習得できます。
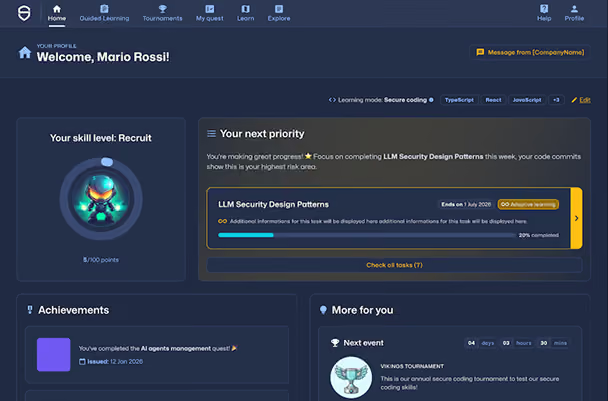
SCWは、ツール、リポジトリ、行動から得られる実際のシグナルに基づき、各開発者が導入曲線のどこに位置しているかを自動的に分類し、最適なタイミングで適切なコンテンツを提供します。手動による評価や、画一的なプログラムは不要です。すべての開発者が現在の習熟度に合わせた明確な出発点からスタートし、成長に合わせて進化する学習パスを利用できます。
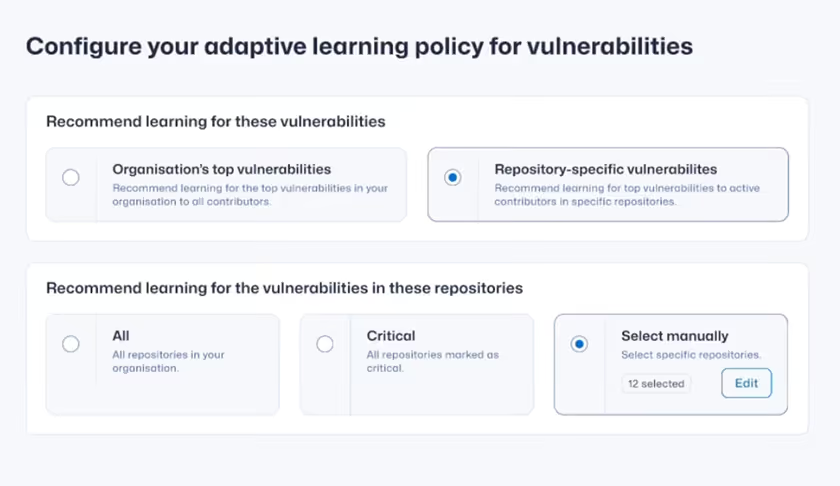
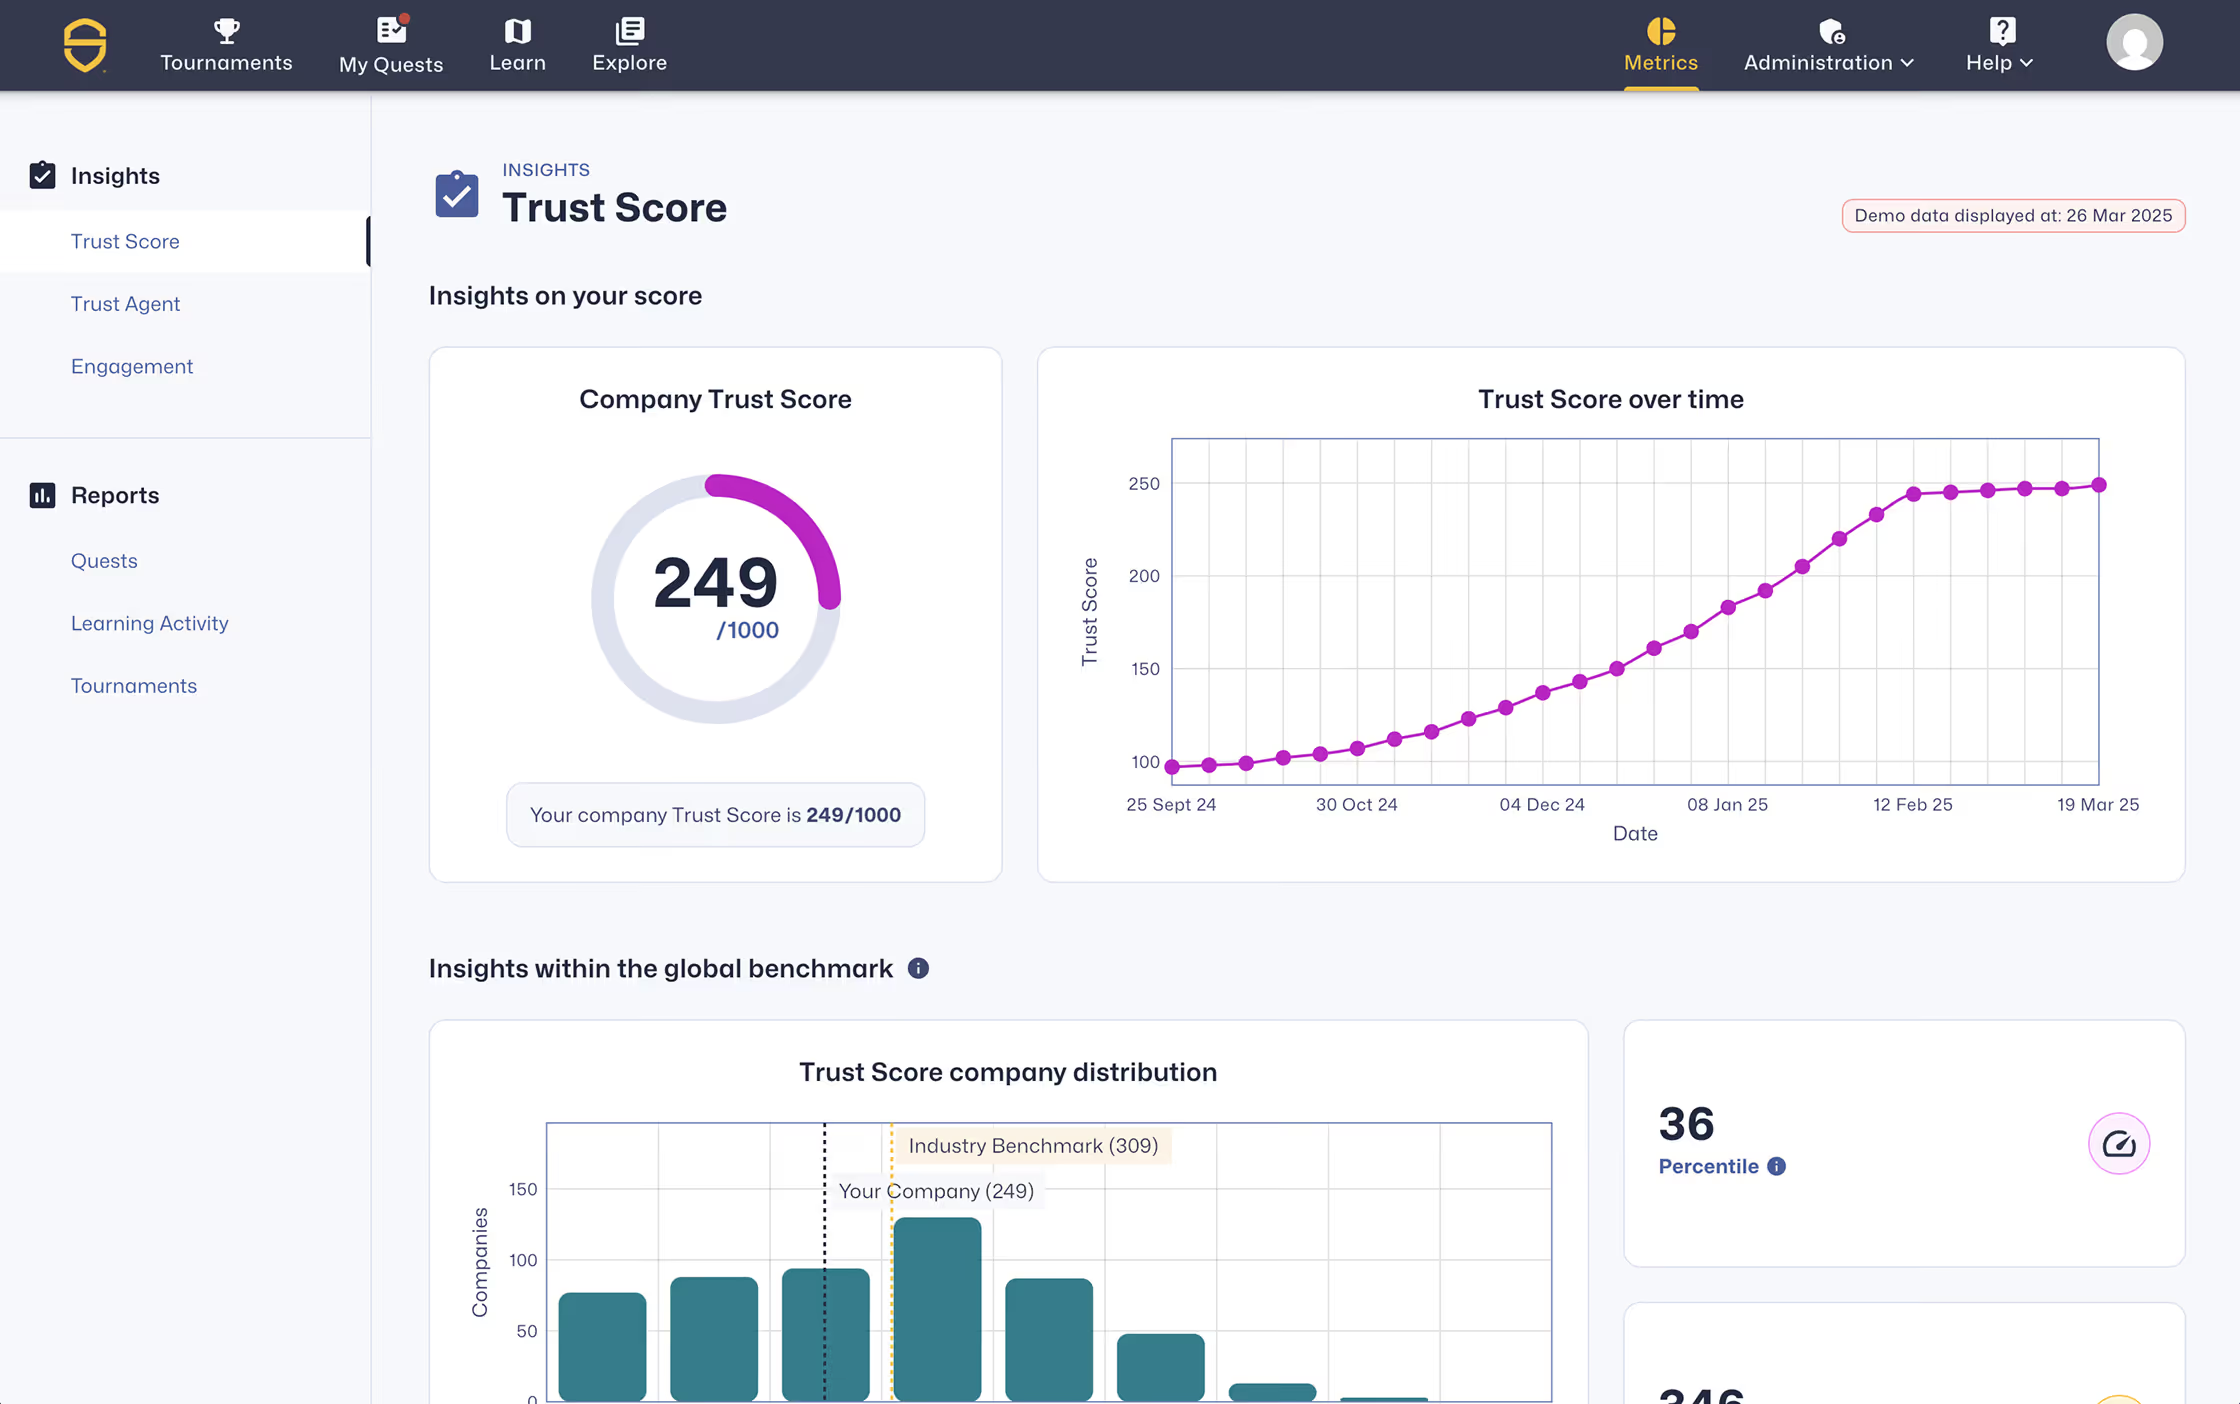
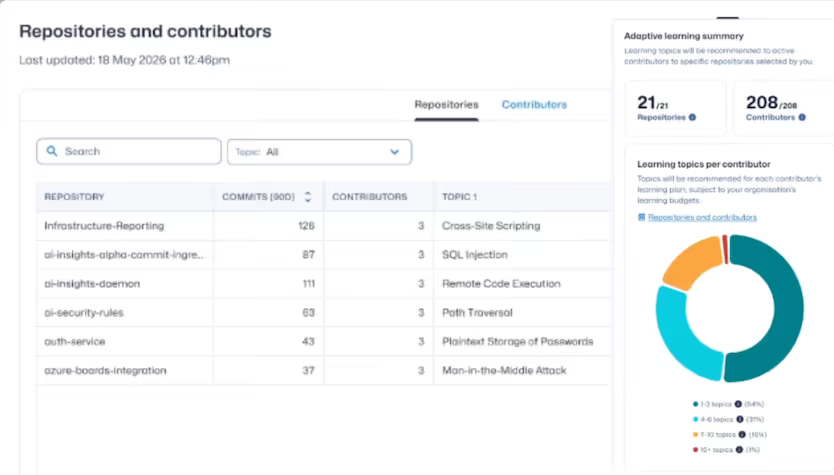
SCW Trust Agentは、AIが本番環境のコードに与える影響をコミットレベルで可視化します。過剰な信頼パターンを検出し、リスク信号が急上昇した際には自動的に適応型学習をトリガーします。また、CISOが必要とするガバナンスレポートを提供し、取締役会、監査人、規制当局に対して進捗状況を明確に示せるようにします。
全8段階の詳細な内訳、660のAI生成コードベースを対象とした独自のベンチマーク調査、リスク変曲点分析、そして導入の各フェーズにおけるガバナンスの推奨事項を網羅しています。
Secure Code Warriorが、チームの安全なAI活用、リスク低減、そして開発者スキルの定量的な向上をどのように支援するかをご紹介します。
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。