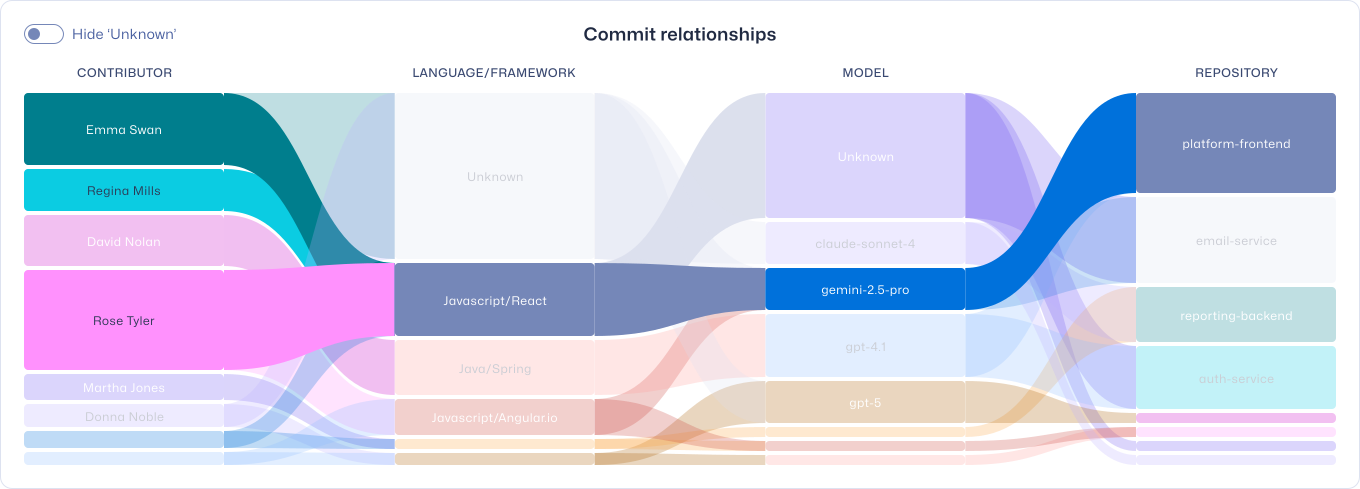
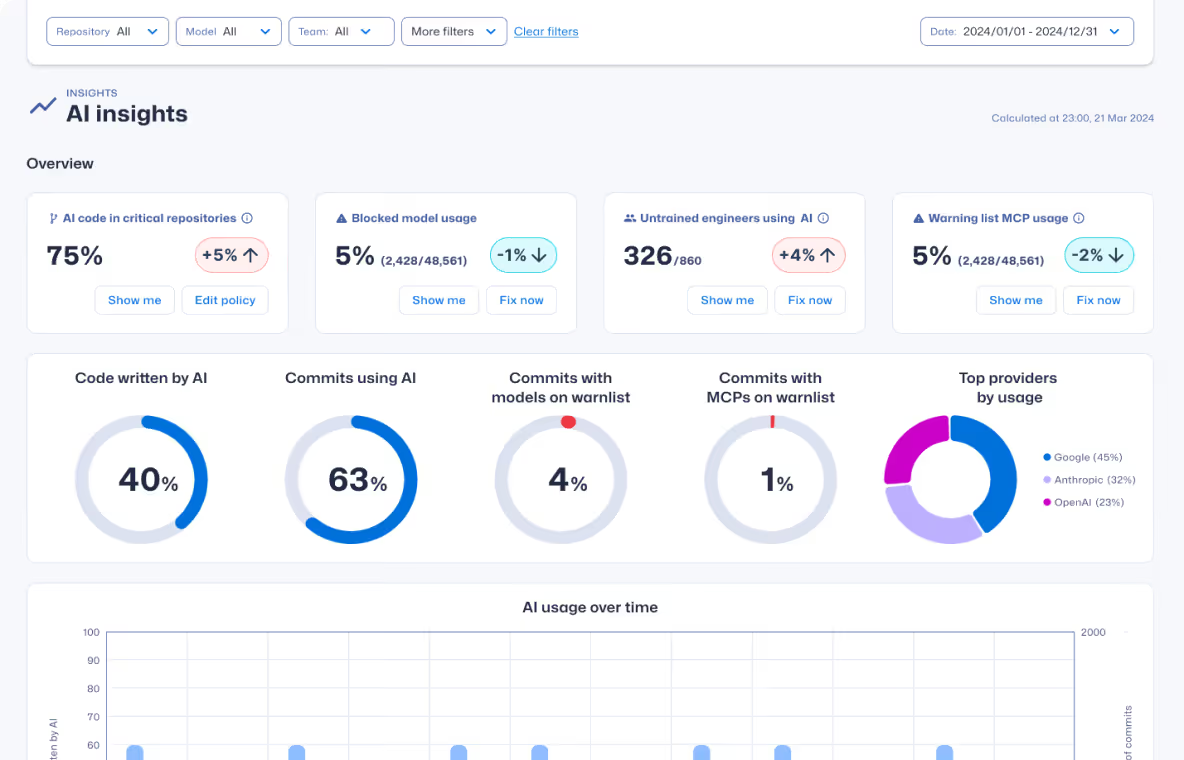
AI主導のソフトウェア開発を統制する

AI生成コードの可視化、コミット時のリスク相関分析、そしてAI支援開発のガバナンスを実現し、組織が自信を持ってAIコーディングを導入できるようにします。
デモを予約する
リスク相関アニメーション見出し(ネガティブ)correlate risk stats gridcorrelate risk cta grid
リスク相関アニメーション見出しcorrelate risk stats gridcorrelate risk cta grid
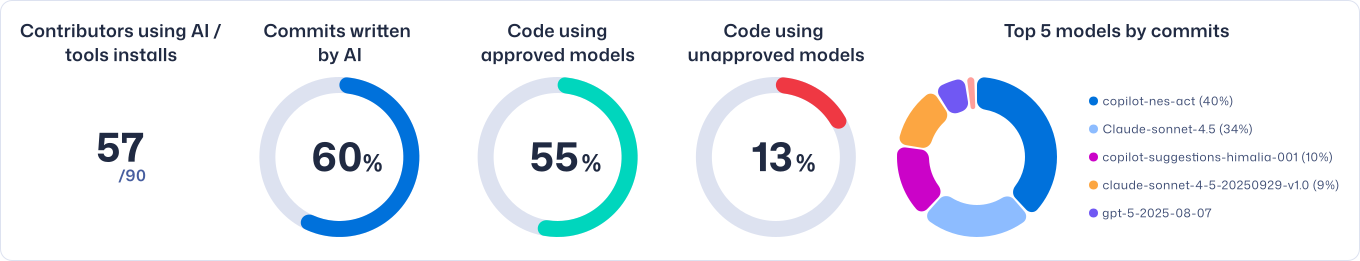
AIを使用している貢献者 /
ツールインストール
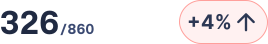
57
/90
AIによって記述された
コミット
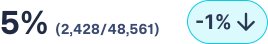
60
%
承認済みモデルを使用した
コード
55
%
未承認モデルを使用した
コード
13
%
0%
グラフ
セキュアコーディング研修で業界No.1の企業が提供
AIソフトウェアサプライチェーンの課題

AIがソフトウェアサプライチェーンを拡大

AIコーディングアシスタント、LLM、MCP接続型エージェントは、今やSDLC全体で本番環境用のコードを生成しています。開発スピードは加速しましたが、ガバナンスが追いついていません。AIは、ソフトウェアサプライチェーンにおいて管理されない貢献者となってしまいました。

多くの組織が、以下の問いに明確に答えられていません。

  • どのAIモデルが特定のコミットを生成したか
  • それらのモデルが一貫してセキュアなコードを生成しているか
  • どのMCPサーバーがアクティブで、何にアクセスしているか
  • AI支援によるコミットがセキュアコーディング基準を満たしているか
  • AIの利用がソフトウェア全体のリスクに与える影響
効果的なAIソフトウェアガバナンスに必要な要素:
リポジトリ全体におけるAIツールおよびモデル利用の可視化
コミットレベルのリスク相関とポリシーガイダンス
人間およびAI支援によるSDLC全体でのセキュアコーディング能力の測定

体系的なAIソフトウェアガバナンスがなければ、組織は責任の所在の断片化や可視性の欠如に直面し、増大する露出。 AI支援開発はコードの速度を向上させますが、強制力のある監視がなければ、導入された脆弱性リスクやモデルサプライチェーンの露出も増えます。

AIソフトウェアガバナンスとは何ですか?

AI主導の開発に対する監視

組織はこれにより、以下のことが可能になります:

  • AIがどこでどのようにコード生成に使われているかの可視化
  • AI支援によるコミットとソフトウェアリスクの相関分析
  • AI利用ポリシーとガバナンス基準の策定
  • 人間とAIが生成したコード全体にわたる説明責任の確立
SDLCにおけるAIソフトウェアガバナンスが重要な理由:
AIガバナンス
AIによる開発の加速
AIによるソフトウェアサプライチェーンの拡大
AIが引き起こすモデルリスクと新たな脅威
AIがもたらす説明責任の空白
主要機能

AI主導の開発を統制し、安全にスケールさせる

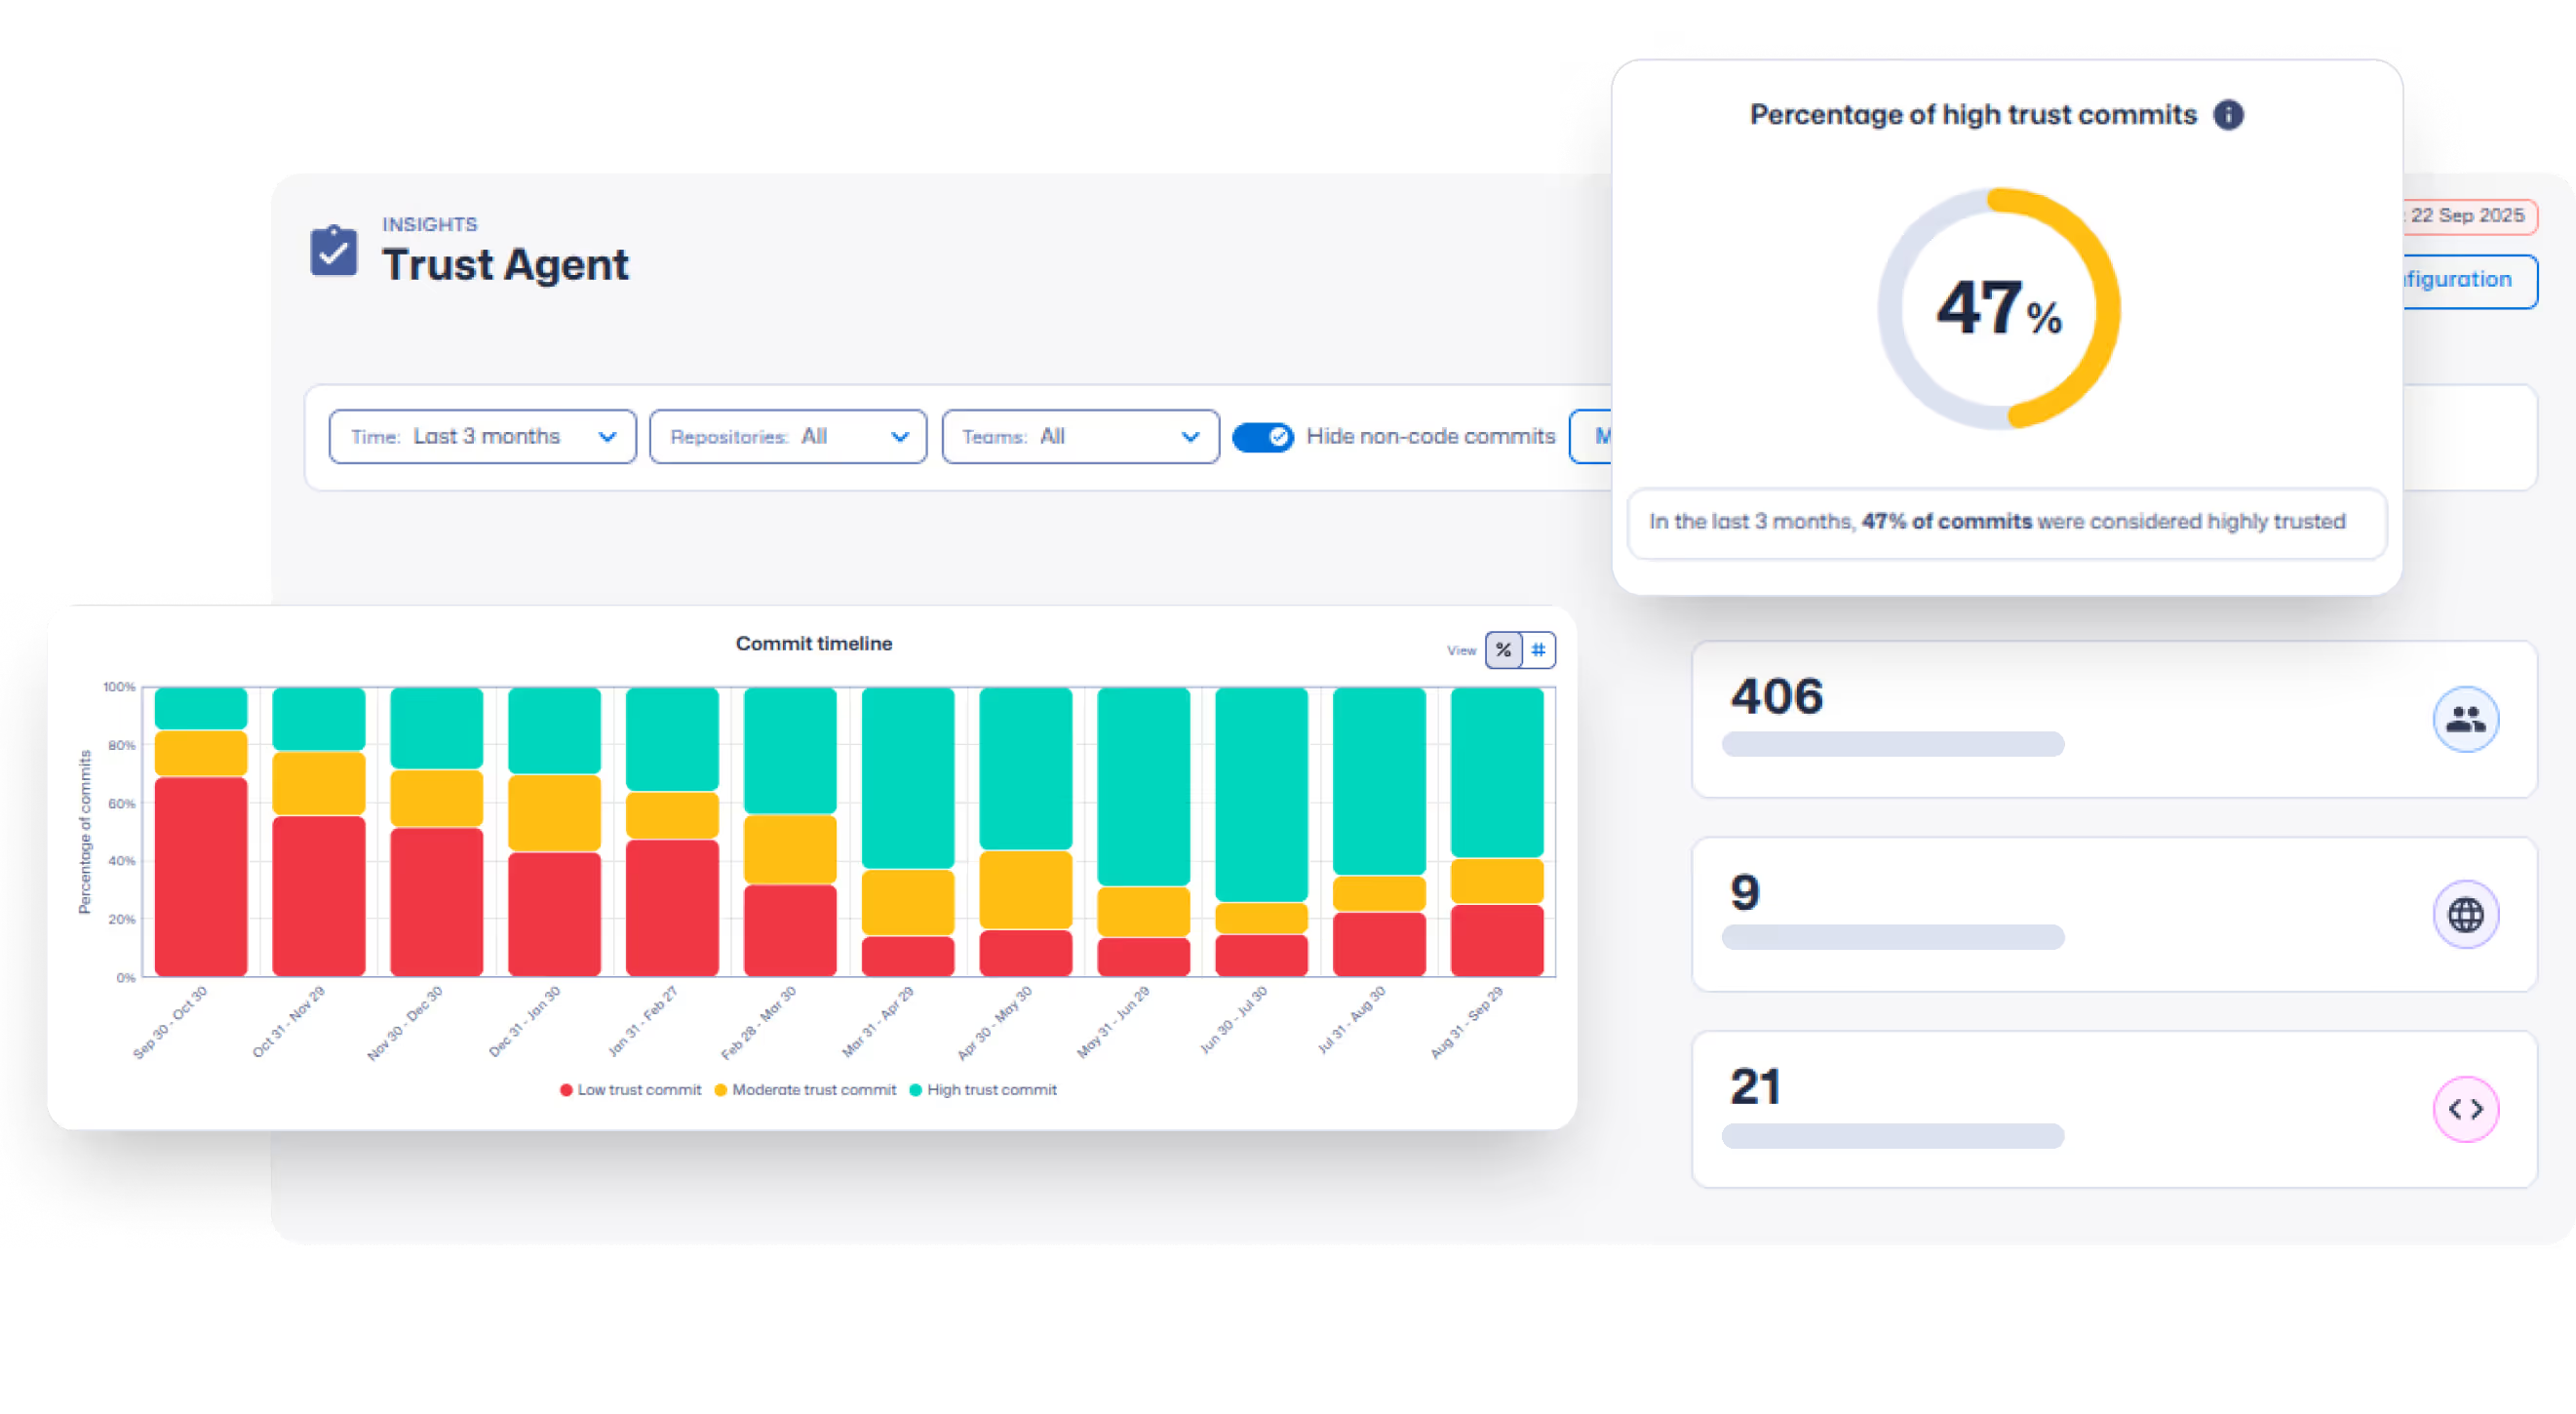
従来のアプリケーションセキュリティツールは、コードが書かれた後に脆弱性を検知します。AIソフトウェアガバナンスは、AIモデルの利用状況を可視化し、コミット時のリスクシグナルを関連付けることで、組織がセキュアなコーディングポリシーに沿った開発を行えるよう支援します。
デモを予約する
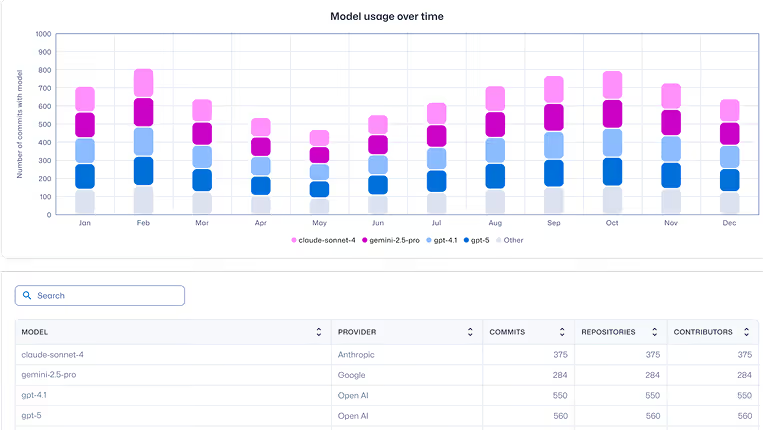
AIツールとモデルのトレーサビリティ

AIツールとモデルのトレーサビリティ

AIによるコード生成箇所の特定

どのAIツールがコード生成に寄与しているかを可視化し、検証可能なAI SBOMを作成します。

シャドーAIの検知

シャドーAIの検知

未承認のAI利用を可視化

承認されたガバナンスポリシーの範囲外で動作している、未承認のAIツールを特定します。
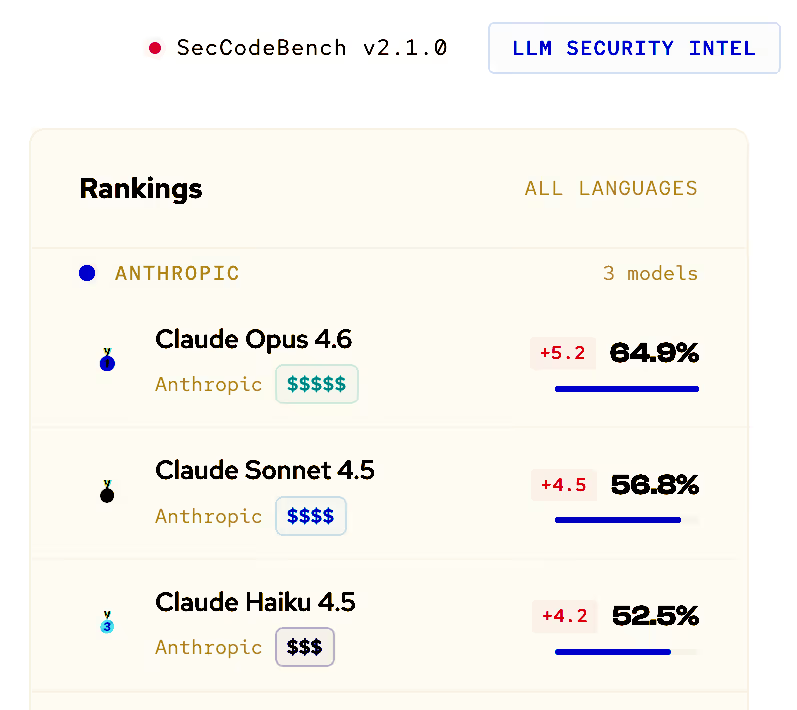
LLMセキュリティのベンチマーク

LLMセキュリティのベンチマーク

セキュリティを最優先したモデル選定

実環境でのAIパフォーマンス指標を取得し、承認済みモデルの利用を最適化します。
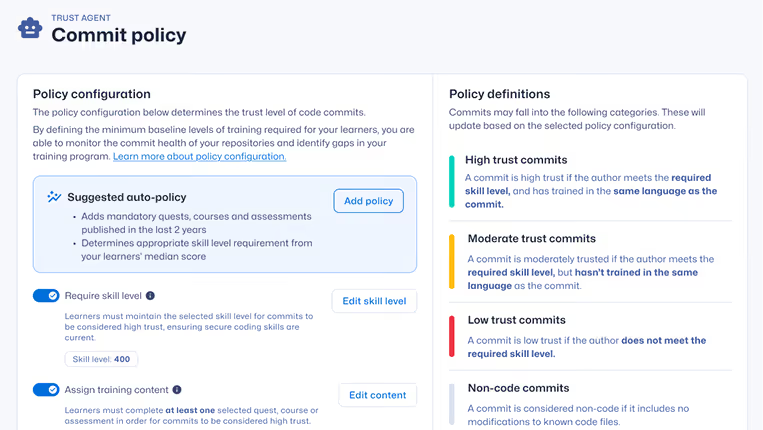
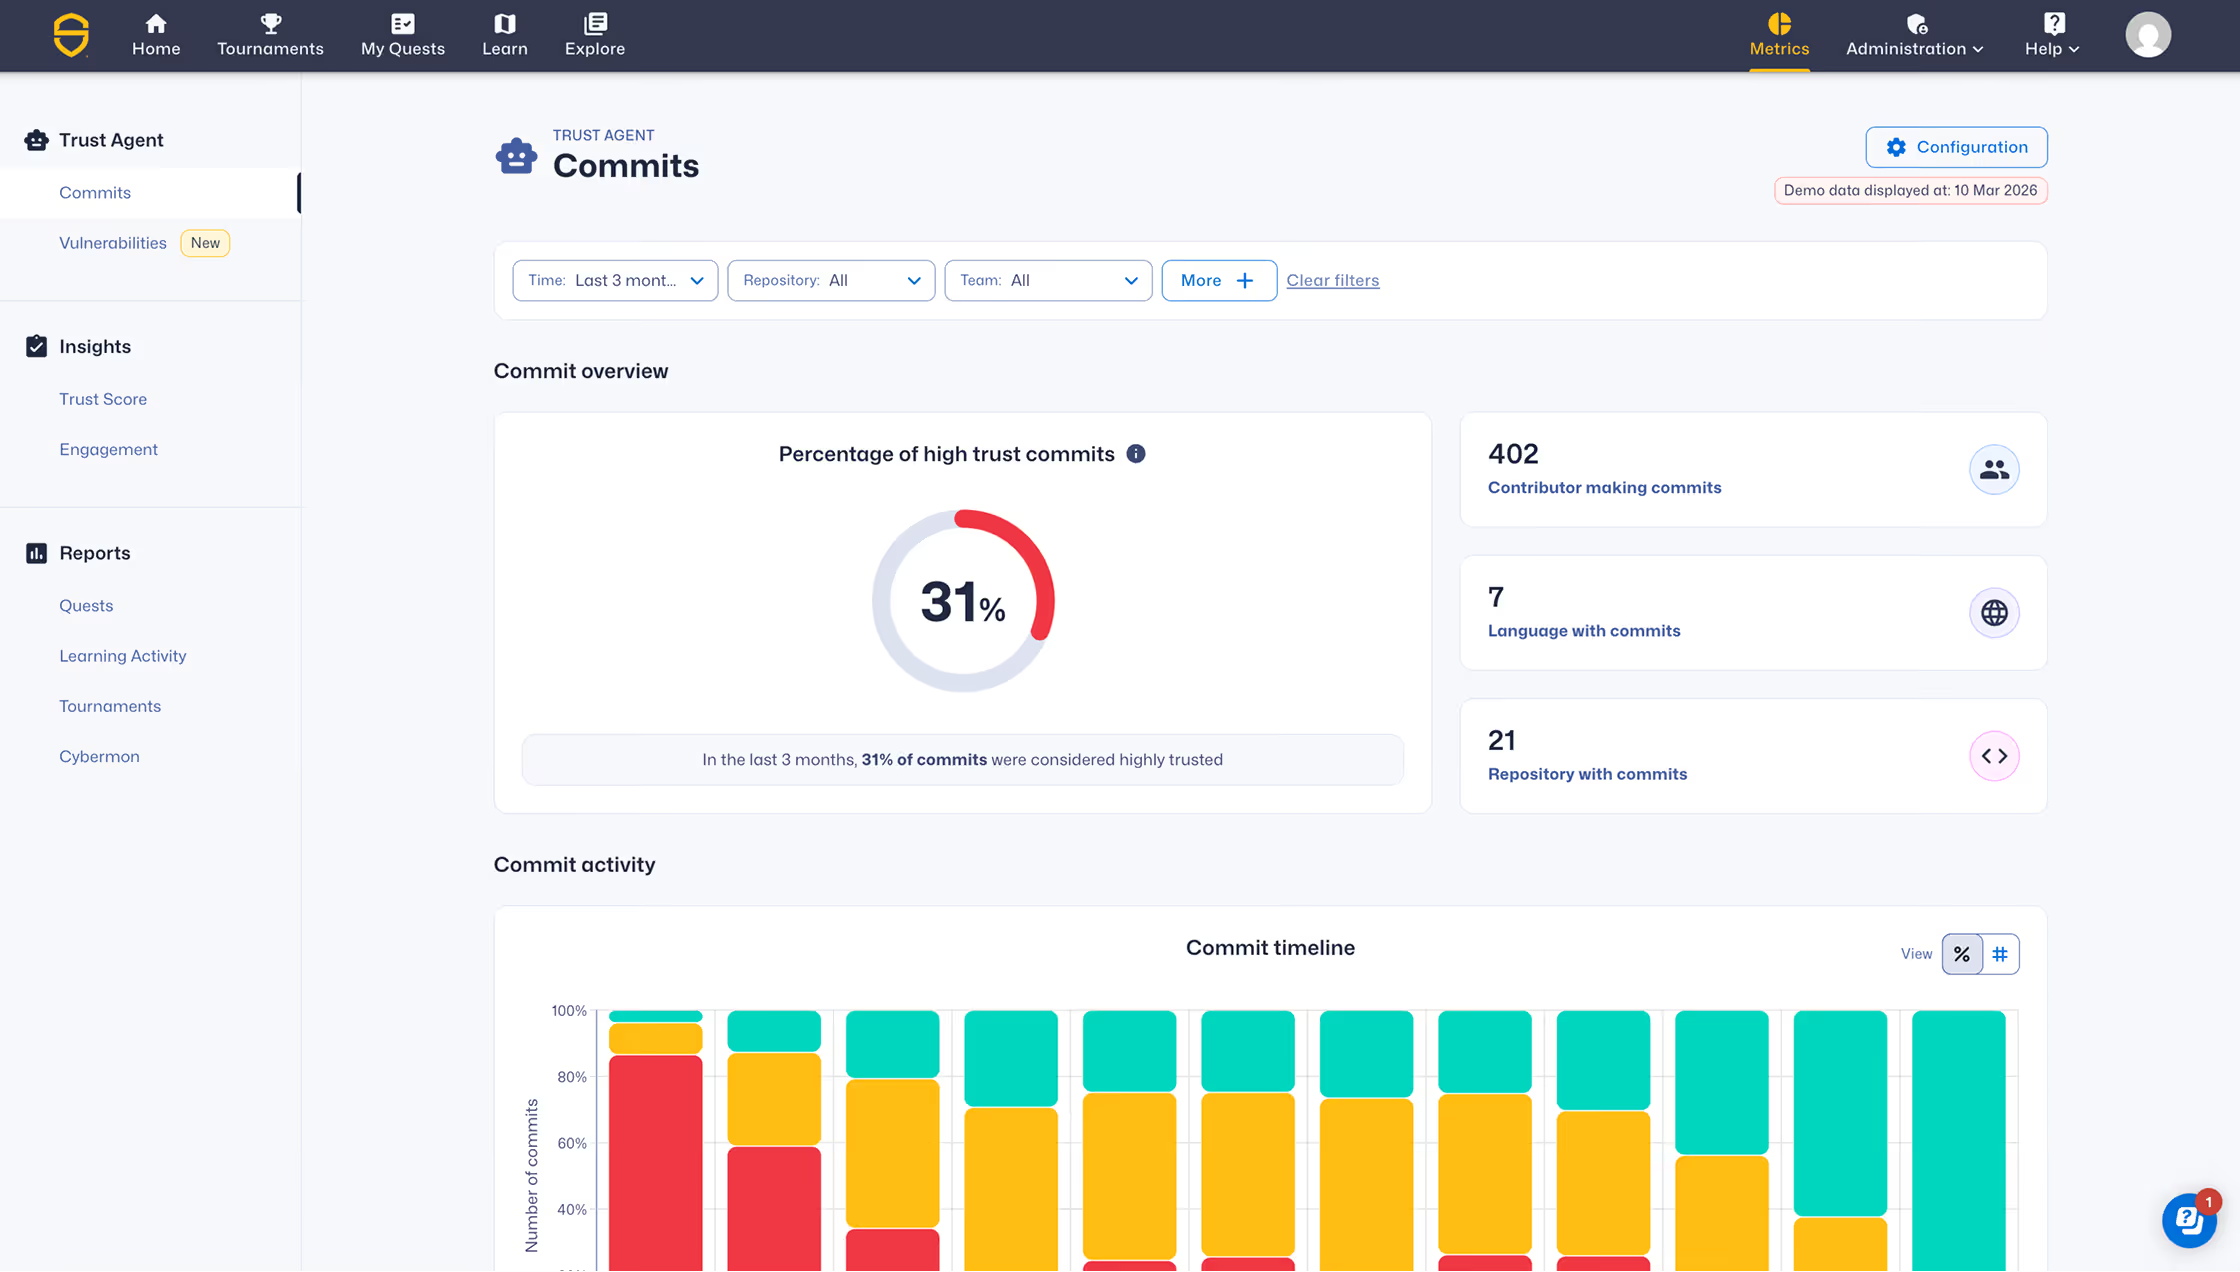
リスクスコアリング

リスクスコアリング

本番環境導入前のリスク把握

AIが支援するコミットをリスクシグナルと相関させ、コードが本番環境に届く前に強制力のあるポリシーを適用します。
MCPサーバーの可視化

MCPサーバーの可視化

AIエージェントのサプライチェーンを追跡

Model Context Protocolサーバーを特定し、AIエージェントが内部システムとどのように連携しているかを把握します。
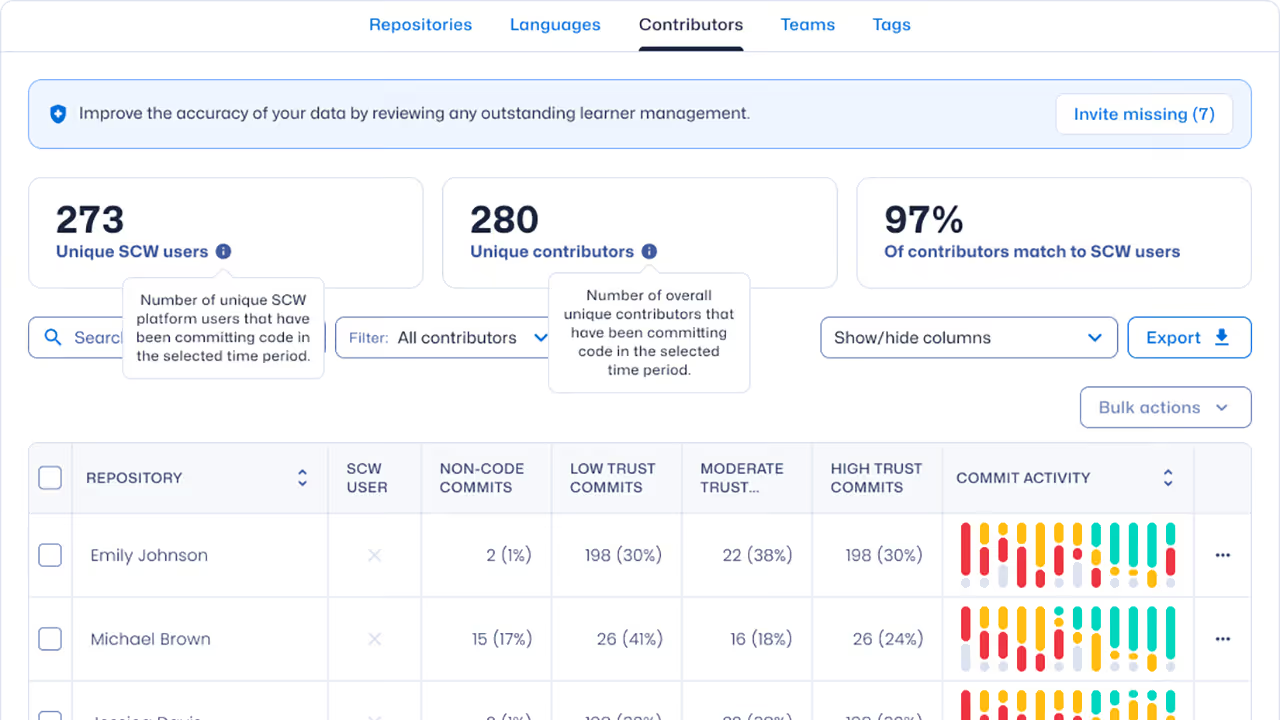
開発者の発見

開発者の発見

シャドウコントリビューターの特定

開発者とコミットパターンを継続的に特定し、説明責任とリスクの可視性を強化します。

仕組み

4つのステップでAI支援型開発をガバナンスする

1
2
3
4
1

接続と監視

リポジトリやCIパイプラインと統合し、コミットメタデータ、AIモデルの使用状況、コントリビューターの活動を監視します。

2

ベンチマークとスコアリング

脆弱性ベンチマークと開発者のTrust Score®指標に基づき、AI支援によるコミットを評価します。

3

分析とガイダンス

4

監査と対応

検証可能なAI SBOMを維持し、モデルが侵害された場合にその影響範囲を迅速に評価します。

対象者

AIガバナンスチームのために構築された専用プラットフォーム

AIが本番コードの主要な生成源となる中で、ソフトウェア開発のセキュリティ確保を担うリーダーのために設計されています。

デモを予約する

AIガバナンス担当者の方へ

定義されたリスクしきい値とガバナンス基準に準拠した、全社的な監視体制を確立します。

CISOの方へ

測定可能なAIサイバーセキュリティガバナンスを実証し、SDLC全体で監査に対応可能なトレーサビリティを維持します。

AppSecリーダーの方へ

レビュー担当者を増員することなく、リスクの高いコミットを優先的に特定し、繰り返される脆弱性を削減します。

エンジニアリングリーダーの方へ

レビューのボトルネックを増やすことなく、開発スピードを維持しながらAI支援型開発を導入しましょう。

AI主導の開発を統制する

AIツールがコードを生成する場所を確認し、コミットとリスクシグナルを関連付け、AIソフトウェアサプライチェーン全体を可視化します。
デモを予約する
commits
AIソフトウェアガバナンスプラットフォームに関するよくある質問

AI支援型ソフトウェア開発の制御、測定、セキュリティ確保

Secure Code Warriorが提供する、AI支援型開発ワークフロー全体におけるAIの可観測性、ポリシーの強制、およびガバナンスの仕組みについて解説します。

開発者がどのようなAIツールやモデルを使用しているかを確認できますか?

はい。Secure Code Warriorは、どのLLMやMCP接続エージェントが特定のコミットを生成したかを含め、AIツールの完全なトレーサビリティを提供し、リポジトリ全体で検証可能なAI SBOMを維持します。

ソフトウェア開発におけるシャドーAIをどのように検知しますか?

シャドーAIとは、承認を得ずに監視下から外れて使用されるAIツールやモデルを指します。当プラットフォームでは、コミットレベルでのモデル追跡、リポジトリ監視、そして不正なAI利用を警告するポリシー制御機能を通じて、シャドーAIを検知します。

AIモデルのセキュリティはどのようにベンチマーク評価しますか?

Secure Code Warriorは、大学と連携した独自調査を通じて、主要なLLMが実際の脆弱性パターンに対してどのような性能を示すかを評価しています。組織は、調査に基づいたセキュリティ性能を基準として、承認済みモデルの使用を義務付けたり、リスクの高いLLMのコミットを制限したりすることが可能です。

AIコーディングアシスタントによって生じる脆弱性をどのように防いでいますか?

AIに起因する脆弱性を防ぐには、AI利用状況の可視化、セキュアコーディング基準に基づく検証、強制力のあるモデルポリシーの策定、そして人間とAI支援の両方のワークフローを通じた開発者スキルの測定が不可欠です。

AIが生成したコードはどのように保護すべきでしょうか?

AIが生成したコードを保護するには、AIツールの利用状況の可視化、コミットレベルでのリスク分析、そして開発ワークフロー全体にわたるガバナンスの監視が不可欠です。Secure Code Warriorは、AIの可観測性、脆弱性の相関分析、開発者のスキルに関するインサイトを、統合されたAIソフトウェアガバナンスプラットフォームとして提供します。

AIソフトウェアガバナンスとAIコードスキャンにはどのような違いがありますか?

AIコードスキャンは、コードが記述された後の出力を分析します。一方、AIソフトウェアガバナンスは、AIモデルの利用を制御し、コミット時にポリシーを適用し、リスクシグナルを関連付け、AIソフトウェアサプライチェーン全体にわたって継続的な監視を行います。

ご不明な点はありますか?

導入を迷われているお客様を後押しするためのサポート情報。

お問い合わせ