

セキュア開発を牽引する専門家による知見
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

大手医療機関はいかにして開発者主導のアプローチでセキュリティ文化を変革したのか
本ウェビナーでは、Contrast Securityの共同創業者兼CTOであるジェフ・ウィリアムズ氏と、Secure Code Warriorの共同創業者兼CTOであるマティアス・マドゥ氏を迎え、大手医療機関の担当者との対談をお届けします。同社がどのようにして
組み込みシステムとチームの強化
モノのインターネット(IoT)や生産システムの自動制御・管理など、組み込みシステムの開発を加速させる要因は多岐にわたります。しかし、組み込みソフトウェアへの依存度が高まる中、セキュリティ脆弱性はどのような影響を及ぼし、私たちはそれをどのように緩和すべきなのでしょうか?
コンプライアンスを超えて:魅力的なアプリケーションセキュリティ研修を実現するヒント
開発チームがアプリケーションセキュリティトレーニングを単なる形式的な義務として捉えていませんか?サイバーセキュリティにもっと関心を持ち、主体的に取り組んでほしいとお考えではありませんか?本セッションでは、開発者が自ら参加したくなるようなアプリケーションセキュリティトレーニングプログラムを作成するためのヒントをご紹介します。
SOC 2レポートを成功させるためのベストプラクティス
SOCレポートの取得プロジェクトに直面すると、非常に大きな負担を感じることがあります。そこで、業界の専門家と協力し、SOC 2レポート取得に向けた重要なヒントについて解説するウェビナーを企画しました。

2021 HMG Live! シリコンバレー CISOエグゼクティブ・リーダーシップ・サミット
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ウェビナー:DevOpsからDevSecOpsへ:開発の初期段階から品質とセキュリティを確保する
セキュリティトレーニングとアプリケーションセキュリティをSDLCに実装するための重要なポイントや、ゲーミフィケーションを用いた学習で開発者の意欲を高める方法、さらにダウンタイムや多額のコストを発生させずにセキュリティテストを組み込む手法について、当社の専門家が解説します。
コース内のウォークスルーで詳細を解説
新しいWalkthrough & Missionsの没入型ハンズオン・トレーニングが、どのように開発者のエンゲージメントを高め、実証済みの段階的な学習アプローチで開発者のスキルを向上させるのかをご確認ください。
スキル向上:アプリケーションセキュリティのギャップを埋めるための欠けているピース
Zip社のセキュリティ責任者であるPeter Robinson氏と、Secure Code Warriorの共同創設者でありアプリケーションセキュリティトレーナーのJaap Singh氏が、労働力のサイバーセキュリティスキル向上こそがセキュリティギャップを埋める鍵である理由について深く掘り下げます。
開発者主導のセキュリティによるROI
テクノロジースタックや追加のトレーニングプログラムへの投資において、誰もが優れた投資収益率(ROI)を求めています。しかし、セキュリティに関しては、単純なROIの計算を超えた長期的な視点が必要です。開発者主導のセキュリティへの投資が、高額な侵害コスト、生産性の低下、蓄積された技術的負債を削減するだけでなく、今日の脅威環境を先取りするための先見的かつ費用対効果の高い戦略をどのように構築するかを学びましょう。


Enabler 10: Training Linked to Career Progression
Training only gets prioritized when it carries real career value. Enabler 10 shows how tying secure coding to performance goals drives lasting participation.

モデルがセキュリティの最小のレバーであるならば、AI生成コードを実際に安全にするものは何でしょうか?
今年初め、当社は「SCW AI Trust Index」を公開しました。RMIT大学との共同調査において、OpenAI、Anthropic、Googleをはじめとする主要な16のAIモデルを評価し、生成された1,760のコードベースから、1件あたり平均15件の脆弱性を特定しました。独自の測定手法に基づくこのデータにより、セキュリティリスクはモデルやフレームワークごとに予測可能であることを突き止めるに至りました。

AIツールからセキュアコーディングプログラムを実行する
MCP対応のAIツールから、SCWセキュアコーディングプログラムのトレーニング進捗の追跡、クエストのドラフト作成、レポート作成が可能になりました。すべてのSCWプランに含まれています。

PHP2Shellの地獄:AIによってパッチ適用までの猶予が数日から数時間に短縮された理由
PHP2Shell:AIはいかにしてパッチ適用までの期間を数日から数時間に短縮したか。そして、セキュリティチームが古いバグと技術的負債について再考すべきこととは。
2026年サイバーセキュリティ意識向上月間:企業防衛に不可欠なAIセキュリティの理解
主要なAI企業の多くが、安全対策が追いつくまでの間、AI開発を世界的に減速させるよう公に呼びかける事態となっています。しかし現実には、深刻なセキュリティ問題はすでに顕在化しています。AI導入に伴う金銭的コストやリスクが増大し続ける中、多くのセキュリティリーダーや経営陣は差し迫った状況に追い込まれています。
イネーブラー8:プログラムのブランディング
セキュアコーディングプログラムを成功させるには、優れたコンテンツ以上のものが必要です。イネーブラー8では、ブランディングによって参加を「憧れのステータスを得る体験」へと変える方法を解説します。
すべての従業員が今、AIサイバーセキュリティの最前線に立っている
エンタープライズテクノロジーの状況は、手遅れになるまで誰も予測できなかったほどの速さで変化しています。私たちは今、人間が書いたコードと基本的なコパイロット支援の時代から、エージェント型開発ライフサイクル(ADLC)の時代へと正式に足を踏み入れました。自律型AIエージェントは、複数の機能にわたってかつてない効率性をもたらす一方で、全く新しい種類のセキュリティリスクや規制リスクも引き起こしています。
イネーブラー7:開発者の称賛
称賛は参加意欲を高めます。イネーブラー7では、開発者の功績を広く称え、真の努力の証として報酬や限定グッズを贈ることで、セキュアコーディングの成功を後押しします。

Gartner® Hype Cycle™ for Application Security 2026に選出
Secure Code Warriorは、「Gartner® Hype Cycle™ for Application Security 2026」の「Agentic Coding Security」および「Secure Coding Training」カテゴリーに選出されました。その理由を解説します。

LLMによるコード生成のセキュリティとコストにお悩みのCISOやエンジニアリングリーダーの皆様へ。
AIモデルを全面的に導入する前に、当社独自のLLMベンチマークデータである「SCW AI Trust Index」をご確認ください。

第6のイネーブラー:経営層への定期報告
エグゼクティブの支持は、放っておいて維持されるものではありません。第6のイネーブラーでは、定期的な報告を通じて経営層を巻き込み、プログラムの成功に向けた関与と投資を引き出し続ける方法を紹介します。

AIソフトウェアガバナンスの未来は、強固なパートナーシップの上に築かれる
Secure Code Warriorがなぜチャネルファースト企業へと舵を切ったのか、そして信頼できるパートナーがどのように企業のAIソフトウェアガバナンスの安全かつ大規模な導入を支援しているのか、その理由をご覧ください。

Secure Code WarriorのCitizen AI:AI活用に向けた組織づくりを支援
非エンジニア社員向けSecure Code Warrior AIリテラシープログラム

なぜ多くのCISOは目隠し状態でAI導入を進めているのか(そして、その目隠しを外す方法)
Secure Code Warriorは本日、AI導入に向けた指針となる新しいホワイトペーパーを公開しました。セキュリティリーダーは、自組織のAI導入段階を把握し、AIに関連するセキュリティリスクを効果的に管理・抑制するための具体的なステップとして活用いただけます。
Enabler 5:認定プログラム
単発のトレーニングで終わらせない。Enabler 5は、開発者が着実にスキルアップし、確かな実力を証明できる多段階の認定プログラムを構築します。
NSAが初のMCPセキュリティガイダンスを公開しました。これが開発者の能力に何を意味するのかを解説します。
NSAが初のMCPセキュリティガイダンスを公開しました。SCWのカリキュラムは、指摘された23の課題のうちすでに18をカバーしています。その対応状況は以下の通りです。

Gartner® Hype Cycle™ for Secure Software Engineering 2026選出
GartnerがSCWを2部門で選出。AIエージェントによる開発の自動化が進む中、SCWはAI主導の開発を安全に導入するための機能とガバナンスを提供します。

Adaptive Learningを発表:AIソフトウェアのセキュリティリスクとスキルギャップに対する解決策
Adaptive Learningは、SCW Trust Agentと当社の学習プラットフォーム全体を連携させ、開発者のリアルタイムな活動に完全に適合したトレーニングを実現します。
実際のAI利用状況を反映したセキュアコーディング学習
AI開発の現場に即したセキュアコーディング研修を実現。AIツールを利用する開発者に対し、手動介入なしで自動的にガイダンスを割り当てます。
人間が書いたコードかAIが生成したコードかを問わず、コードに潜む真のリスクを開発者に教育しましょう。
アダプティブラーニングは、実際の脆弱性を混入させてしまった開発者に対して、的を絞ったセキュアコーディングトレーニングを自動的に割り当てます。これにより、リスクの根本原因を解消し、再発を防止します。Secure Code Warriorのブログバナー。マルチモニターのデスクでコードを書く開発者の画像に青いオーバーレイを重ね、その横に「開発者が書いたコードの真のリスクをトレーニングする」という見出しを配置しています。
イネーブラー4:ユーザーアクセスの障壁を低くする
「イネーブラー4:ユーザーアクセスの障壁を低くする」で、セキュアコーディングプログラムの摩擦を取り除きましょう。SSO、事前オンボーディング、リレー状態戦略を活用し、開発者がワンクリックでトレーニングを開始できる環境を構築します。

生成AI時代に向けた開発者の育成:AWSとのコラボレーション
Secure Code WarriorがAmazon Web Services(AWS)と戦略的提携を結んだことを発表いたします。脅威の状況が急速に変化する中、この提携は、セキュリティリーダーと未来志向の開発者の双方にとって、極めて重要なタイミングで実現しました。
ソフトウェアの未来を守る:SCWとKnowBe4が提携
本日、Secure Code WarriorとKnowBe4による戦略的パートナーシップの締結を発表できることを大変嬉しく思います。KnowBe4は、人間およびエージェント型AIに起因するリスク管理の分野で世界をリードする企業であり、世界中の組織へセキュリティ意識向上の基盤を広めるための最適なパートナーです。

耐量子計算機暗号:量子コンピュータは現在の暗号を破る――準備はできていますか?
耐量子計算機暗号(PQC)は、量子コンピューティングの脅威からデータを保護するために不可欠です。「今すぐ収集し、後で解読する」という攻撃手法がもたらすリスクと、開発者が量子耐性のあるセキュリティに向けてどのように備えるべきかを解説します。

イネーブラー3:開発者向けコミュニケーションプラン
強固なコミュニケーションプランで、開発者がセキュアコーディングプログラムに意欲的に取り組める環境を作りましょう。メリットの伝え方、適切なトーンの設定、そして成果を称えるためのヒントをご紹介します。
エージェント時代は予想より早く到来した:不意を突かれないために
AnthropicのClaude Mythosは、すべてのセキュリティリーダーがセキュリティプログラム、特にレガシーシステムのパッチ管理に取り組む姿勢を根本から永続的に変えるものです。

イネーブラー2:経営層のスポンサーシップ
イネーブラー2:シニアリーダーシップによるスポンサーシップについて解説します。CIO、CTO、CISOによる積極的な賛同が、開発者の導入促進とプログラムの信頼性向上に不可欠である理由を学びましょう。
ADLCの監視と保護:AIを活用するCISOと開発チームのための4つの基本フレームワーク
開発チームが生成AIの計り知れないメリットを最大限に活用しようとする中、私たちはセキュリティリーダーがAIコーディングツールやエージェントを、より高度で適切なセキュリティベストプラクティスの基準で導入するための4つの基本フレームワークを提案します。これは、企業が現在、そしてエージェント型AIが将来さらに大きな役割を担うようになる中で、安全でセキュアなコード開発を確実にするために何ができるかを具体的に詳述したものです。
Cybermonが帰ってきた:Beat the Boss AIミッションがオンデマンドで利用可能に
「Cybermon 2025 Beat the Boss」がSCWにて通年で利用可能になりました。高度なAI/LLMセキュリティ課題を導入し、セキュアなAI開発を大規模に強化しましょう。
AIはコードを書き、レビューできる。しかし、リスクを負うのは人間である
Anthropicによる「Claude Code Security」の発表は、AIを活用したソフトウェア開発と、現代のサイバーセキュリティへのアプローチにおける急速な進化が交差する、決定的な転換点となりました。
サイバーレジリエンス法(CRA)の解説:Secure by Designなソフトウェア開発とは
EUサイバーレジリエンス法(CRA)の要件や適用範囲、そしてエンジニアリングチームが「セキュア・バイ・デザイン」の実践、脆弱性の予防、開発者の能力向上を通じてどのように備えるべきかを解説します。

イネーブラー1:明確かつ測定可能な成功基準
「成功のためのイネーブラー」シリーズ全10回の第1回目となる本編では、セキュアコーディングをリスク低減や開発スピードといったビジネス成果と結びつけ、長期的なプログラムの成熟度を高める方法を解説します。
SCW 11周年:適応力と継続的な改善
2025年は、AI、サイバーセキュリティ、そしてSCWにとって飛躍の年となりました。私は今、確かな手応えと、懸命な努力が実を結んだからこそ得られる前向きな気持ちを胸に、2026年を迎えようとしています。

成功のための10のイネーブラーのご紹介
Secure Code Warriorの「10のイネーブラー」は、人、プロセス、プログラムの成熟度段階に焦点を当てることで、組織が持続可能なセキュアコーディングプログラムを構築するための指針となります。
OWASP Top 10 2025:ソフトウェアサプライチェーンの障害
OWASP Top 10 2025において「ソフトウェアサプライチェーンの欠陥」が第3位にランクインしました。SBOMの厳格な運用、依存関係の追跡、そしてCI/CDパイプラインの強化を通じて、この影響度の高いリスクを軽減しましょう。

OWASP Top Tenの新しいリスクカテゴリ:予期せぬ事態への備え
OWASP Top 10 2025の第10位に「例外的な状況の不適切な処理(Mishandling of Exceptional Conditions)」が追加されました。「フェイルクローズ」のロジック、グローバルエラーハンドラー、厳格な入力バリデーションを実装し、リスクを軽減しましょう。
OWASP Top 10: 2025年版の変更点とSCWによる対応策
OWASP Top 10: 2025の変更点と、Secure Code Warriorが提供する最新のクエスト、コース、開発者向けインサイトを活用して、スムーズに移行する方法をご紹介します。
ソフトウェア開発にエージェント型AIを今すぐ導入すべき?(ネタバレ:やめておいたほうがいいかもしれません。)
サイバーセキュリティの世界において、エージェント型AIの導入は急ぎすぎているのでしょうか。AIセキュリティの未来はすでに到来しています。今こそ専門家は、考察の段階から実践の段階へと移行すべき時です。

可視性の危機を解決する:学習とコードのギャップを埋めるTrust Agentの役割
Secure Code WarriorのTrust Agentは、すべてのコミットで開発者のスキルを検証し、セキュアコーディングの課題を解決します。開発ワークフロー内のすべての貢献者を特定し、ガバナンスを自動化します。

AIを活用したセキュアなソフトウェア開発における批判的思考の再構築
AIをめぐる議論の本質は「利用」ではなく「適用」にあります。AIによる生産性向上と強固なセキュリティを両立させるには、自らのコードを深く理解する開発者の存在が不可欠です。その実現方法について詳しく解説します。
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

サイバーセキュリティリスク評価:定義と手順
組織のサイバーセキュリティリスクに対処するための、効果的なリスクアセスメント実施ガイドです。実践的なステップを解説します。

AI時代にサイバーセキュリティ月間が進化すべき理由
CISOは、従来の意識向上プログラムに頼るだけでは不十分です。AI時代においては、コード、チーム、そして組織を守るために、より現代的なアプローチを取り入れる必要があります。

SCW Trust Agent: AI - AIを活用したSDLCにおける可視性とガバナンス
Trust Agent: AIがAI生成コードに対してどのように深い可視性とガバナンスを提供し、組織がより迅速かつ安全にイノベーションを推進できるよう支援するかをご覧ください。

AI時代のセキュアコーディング:新しいインタラクティブAIチャレンジを体験しよう
AIを活用したコーディングは、開発のあり方を大きく変えようとしています。当社の新しい「CopilotスタイルAIチャレンジ」で、実際のワークフローに即した安全なコードのレビュー、分析、修正をぜひ体験してください。

開発者向けAI/LLMセキュリティ無料動画シリーズを公開
12週間で学べるAI/LLMセキュリティの無料動画シリーズが登場!AIを活用したコーディングにおける基本的なリスクと、より安全なアプリケーションを構築する方法を学びましょう。
AI/LLMセキュリティ動画シリーズ:全エピソード(毎週更新)
12週間のAI/LLMセキュリティ動画シリーズを網羅した完全ガイドです。全エピソードの視聴はもちろん、AIセキュリティの重要概念を学び、毎週の学習にお役立てください。

セキュアコーディングとは?手法、標準、リソース
セキュアコーディングの真の意味を理解し、その実践によって貴社の脆弱性を低減し、セキュリティ関連コストを削減する方法を学びましょう。

10,000以上のセキュアコーディング学習アクティビティ:開発者リスク管理の10年
10,000件を超えるセキュアコーディング学習アクティビティの達成。10年にわたり、開発者がリスクを低減し、コード品質を向上させ、AIを活用した開発に自信を持って取り組めるよう支援してきました。
優れたツールが牙をむくとき:AIツールポイズニングの脅威と、AIの二重スパイ化を防ぐ方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
標準の確立:SCWがAIコーディング用セキュリティルールをGitHubで無料公開
AIを活用した開発は、もはや未来の話ではありません。すでに現実のものとなり、ソフトウェアの記述方法を急速に変革しています。GitHub Copilot、Cline、Roo、Cursor、Aider、Windsurfといったツールは、開発者を自身の「副操縦士」へと変貌させ、プロトタイピングから大規模なリファクタリングに至るまで、あらゆる工程の反復速度を向上させ、開発を加速させています。
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Secure Code WarriorとHackerOneで脆弱性対応のループを完結させましょう
Secure Code Warriorは、オフェンシブセキュリティソリューションのリーダーであるHackerOneとの新たな統合を発表いたします。両社は協力し、強力で統合されたエコシステムを構築します。HackerOneは、実際の環境で脆弱性がどこで発生しているかを特定し、セキュリティ問題の「内容」と「場所」を明らかにします。

公開:サイバー業界は「Secure by Design」をどう定義しているのか
最新のホワイトペーパーでは、共同創業者であるPieter DanhieuxとMatias Madou博士が、CISO、AppSecリーダー、セキュリティ専門家を含む20名以上のエンタープライズセキュリティリーダーと対談し、このパズルの重要なピースを解き明かすとともに、「Secure by Design(設計段階からのセキュリティ)」の動きの背後にある現実を明らかにしました。これはセキュリティチーム全体で共有されている目標ですが、共通のプレイブックは存在しません。

バイブ・コーディングでコードベースが台無しに?
「バイブコーディング」は大学のフラタニティパーティーのようなもので、AIはその中心にあるビール樽です。羽目を外して創造性を発揮し、想像力をどこまで広げられるか試すのは楽しいものですが、飲みすぎれば後が大変なように、AIの利用も長期的な視点では節度を守るのが賢明です。

プロンプトインジェクションとエージェント型コーディングツールのセキュリティリスク
コーディングエージェントがSQLインジェクションの脆弱性を含むコードの作成やシェルツールのインストール、さらにはユーザーのストーキングまで誘導された経緯

Questsの紹介:セキュアコーディングの旅に加わった最新機能
Questsは、インタラクティブな学習を通じて開発者がセキュアコーディングを習得できるよう支援し、リスクの低減と開発の最適化を実現します
守護者たちの10年:Secure Code Warrior 10周年
Secure Code Warriorの創業チームは、10年間にわたるあらゆる学び、成功、そして挫折を共に乗り越えてきました。私たちは現在、開発者リスク管理のリーダーとして、次の章である「SCW 2.0」に向けてさらなる飛躍を遂げようとしています。
10の主要予測:2025年のAIとSecure-by-Designがもたらす影響(Secure Code Warrior)
組織は今、長期的な生産性、持続可能性、そしてセキュリティ投資の回収(ROI)を支えるAIの活用について、難しい決断を迫られています。ここ数年で明らかになったのは、AIが開発者の役割を完全に置き換えることはないという事実です。AIと開発者のパートナーシップから、「Secure-by-Design(設計段階からのセキュリティ)」への期待が高まる中で生じているプレッシャーや混乱まで、今後1年で何が起こるのか、詳しく見ていきましょう。
OWASP Top 10 for LLM Applications:最新の変更点とセキュリティ対策のポイント
OWASP Top 10の最新アップデートで、LLMアプリケーションのセキュリティ対策を万全に。何が新しくなり、何が変わったのか。Secure Code Warriorが提供する最新の学習リソースを活用して、生成AIのリスクを軽減する方法をご紹介します。

トラストスコアで明らかにする「セキュア・バイ・デザイン」なスキルアップ施策の価値
当社の調査により、セキュアコーディングのトレーニングが有効であることが実証されました。600以上の組織、25万人以上の学習者による2,000万件以上の学習データポイントに基づくアルゴリズムを活用した「Trust Score」は、脆弱性の削減におけるトレーニングの有効性と、その取り組みをさらに効果的にする方法を明らかにします。

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

開発者のセキュリティスキルをベンチマークするメリット
セキュアなコードや「Secure-by-Design(設計段階からのセキュリティ)」の原則が重視される中、開発者にはSDLC(ソフトウェア開発ライフサイクル)の初期段階からサイバーセキュリティのトレーニングを受けることが求められています。Secure Code WarriorのTrust Scoreのようなツールは、その習熟度を測定し、向上させるために役立ちます。

AIコーディングツールとセキュリティ意識の高い開発者が、いかにして安全に協力し合えるか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
企業におけるSecure-by-Designの取り組みを成功へ導くために
最新の調査レポート『Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise(セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化)』は、企業レベルで実施された実際のSecure-by-Designの取り組みを詳細に分析し、データに基づいた知見からベストプラクティスを導き出したものです。
深掘り:GNU/Linuxシステムにおける深刻なCUPS脆弱性の全容解明
Linuxユーザーが直面する最新のセキュリティ課題について解説します。今回は、Common UNIX Printing System(CUPS)で発見された深刻度の高い脆弱性に焦点を当てます。これらの脆弱性がどのようにリモートコード実行(RCE)につながる可能性があるのか、そしてシステムを保護するためにどのような対策を講じるべきかをご紹介します。
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エンジニアのためのセキュリティ学習:クロスサイトスクリプティング(XSS)を理解する
クロスサイトスクリプティング(XSS)は、ブラウザの信頼性とユーザーの知識不足を悪用して、データの窃取、アカウントの乗っ取り、Webサイトの改ざんを行う攻撃手法です。ひとたび発生すれば、瞬く間に深刻な被害へと発展しかねない脆弱性です。XSSの仕組み、引き起こされる被害、そしてその防止策について詳しく解説します。

新しいエンゲージメント・インサイト・レポートのご紹介
セキュアコーディング学習の取り組みを測定するための詳細な分析を提供する、新しい「エンゲージメント・インサイト・レポート」についてご紹介します。
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DigitalOceanはいかにしてソフトウェアのセキュリティ負債を削減し、生産性の限界を押し広げたか
Secure Code Warriorは、DigitalOceanが開発の初期段階から高品質なコードを構築・リリースできるよう支援し、セキュリティ意識の高い開発者によるデジタルイノベーションとモダナイゼーションを推進しています。

セキュリティ業界で活躍する女性たち:AWSNが次世代のセキュリティ・スーパーウーマンを育成する方法
「Secure-by-Design(設計段階からのセキュリティ)」は今、誰もが注目する最新の取り組みです。オーストラリア政府は、グローバルガバナンスの最高レベルでCISAと連携し、ベンダーに対してより高い水準のソフトウェア品質とセキュリティを求めています。

SCW Trust Agent - 開発者主導のセキュリティを拡大するための可視性と制御
Secure Code Warriorが提供するSCW Trust Agentは、組織内で開発者主導のセキュリティを拡大するために必要な可視性と制御をセキュリティリーダーに提供します。コードリポジトリに接続することで、コードコミットのメタデータを評価し、開発者、使用されているプログラミング言語、出荷タイムスタンプを検査して、開発者のセキュリティ知識を判定します。

貴社のセキュリティプログラムは、CISAのサイバーセキュリティ戦略計画に対応できていますか?
サイバーセキュリティ戦略計画は、多くの組織におけるサイバーセキュリティへの取り組み方に大きな変革を促すものであり、開発者はその新たな目標を達成する上で独自の役割を担っています。
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
エンゲージメントとエンパワーメント:開発者の意欲を高める主要機能のご紹介
アジャイル学習メソッド、Microsoft Teams連携、開発エンゲージメントレポートの詳細をご覧ください。
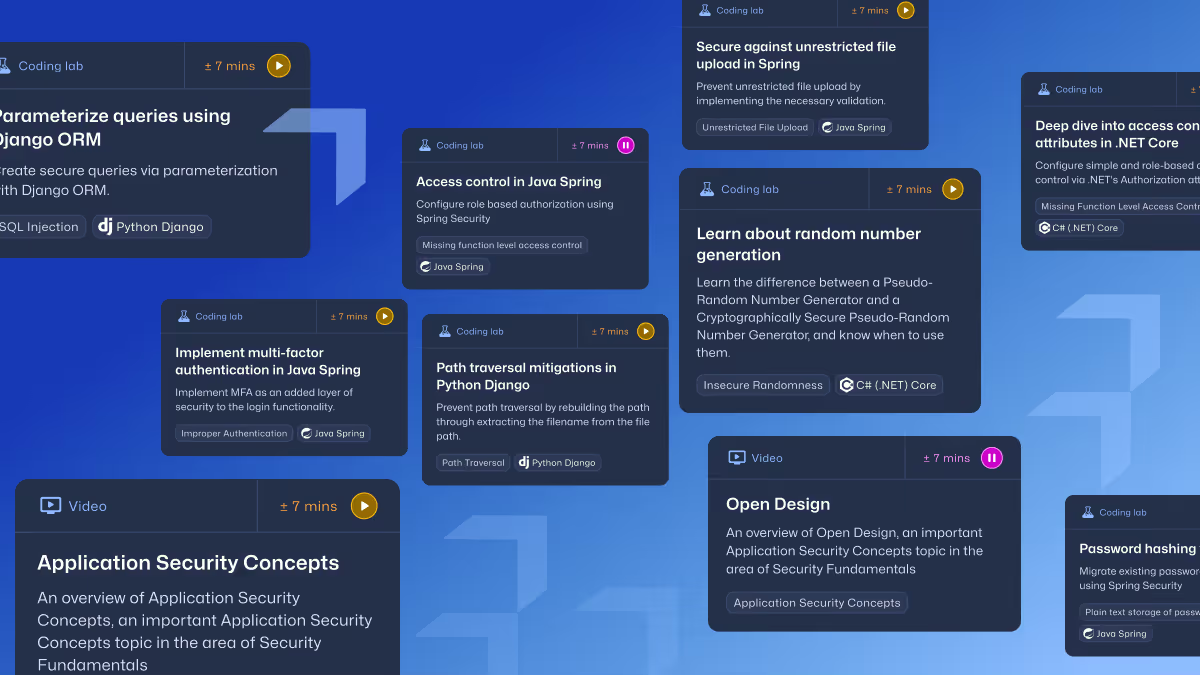
開発者を支援する:オンデマンド学習コンテンツの重要性
Secure Code Warriorで開発者の能力を最大限に引き出しましょう。当社のプラットフォームは、必要な時にいつでも学習コンテンツを提供し、開発者を強力にサポートします。
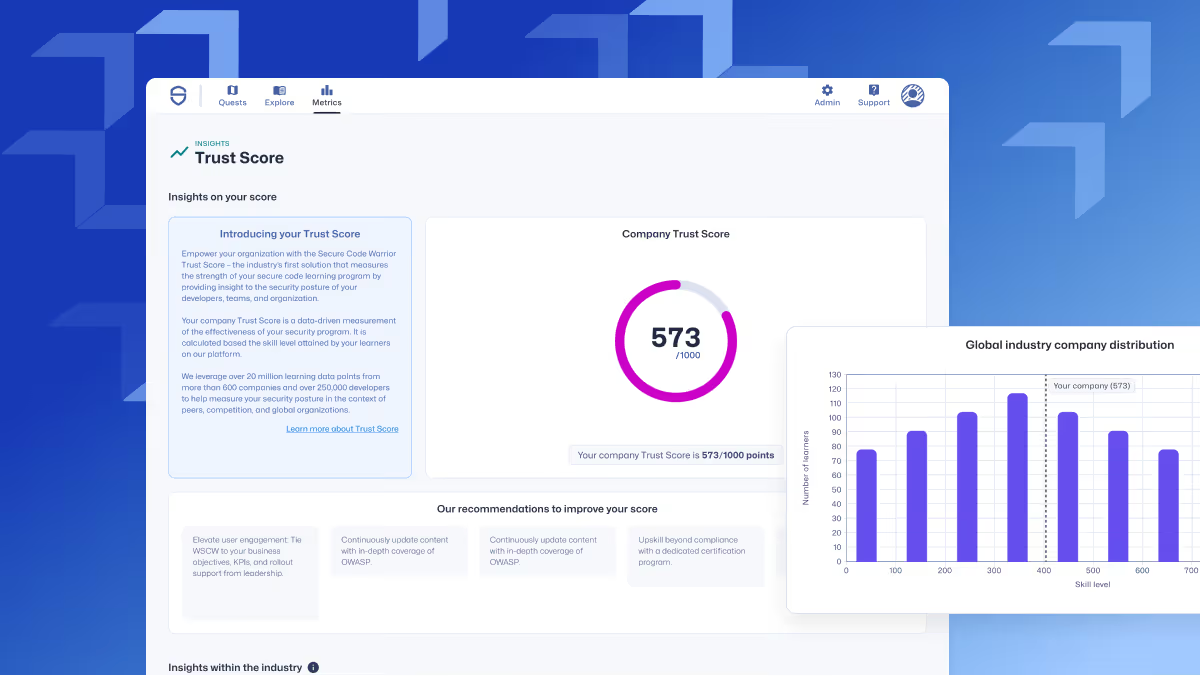
SCW Trust Score:セキュアコーディングプログラムのための業界初の指標
組織のセキュリティと開発者の能力に関する詳細な洞察を提供する、SCWトラストスコアをご覧ください。

金融サービスのコンプライアンスはソフトウェアのセキュリティにかかっている
PCI DSSをはじめとする金融業界の規制では、セキュアなコードの重要性と、開発者に対するセキュリティのベストプラクティス教育の必要性が強調されています。
LinuxにおけるXZ Utilsのバックドア問題は、より広範なサプライチェーンセキュリティの課題を浮き彫りにしました。これを防ぐには、コミュニティの精神だけに頼るのではなく、さらなる対策が必要です。
主要なLinuxディストリビューションで使用されているデータ圧縮ライブラリ「XZ Utils」において、攻撃者によるバックドアが仕込まれた深刻な脆弱性「CVE-2024-3094」が発見されました。この重大な脆弱性は、リモートコード実行を許す可能性があり、ソフトウェアのビルドプロセスに多大なリスクをもたらします。影響を受けるのはFedora Rawhideに含まれるXZ Utilsの初期バージョン(5.6.0および5.6.1)であり、各組織には早急なパッチ適用が求められています。今回のインシデントは、オープンソースソフトウェアの維持におけるコミュニティボランティアの重要な役割を再認識させるとともに、ソフトウェア開発ライフサイクル全体を通じたセキュリティ対策とアクセス制御の強化が不可欠であることを示しています。
AIイノベーションの恩恵を享受するには、セキュアなコードから始めることが不可欠です
生成AIは金融サービス企業に多くの利点をもたらす一方で、多くの潜在的なリスクも伴います。開発者にセキュリティのベストプラクティスを習得させ、AIモデルと組み合わせることで、開発の初期段階からセキュアなコードを作成できるようになります。

AIとプロアクティブな対策を活用した、脆弱性アラートの効果的な管理
Secure Code WarriorとMend.ioが、AIがセキュリティに与える影響、プロアクティブなセキュリティアプローチ、そして脆弱性アラートの効果的な管理方法について議論します。
「実践による学習」を次のレベルへ。Apiiroとの新しい連携機能をぜひお試しください。
Secure Code WarriorとApiiroの最新の連携機能についてご紹介します。
Secure Code Warrior 第1四半期 製品イノベーション
Secure Code Warriorプラットフォームの最新の改善点と、今後のアップデート情報をご覧ください。
セキュアコーディングの設計図を読み解く:建設に例えて
セキュアコーディングの実践は、攻撃者による悪用を防ぎ、アプリケーションを保護するために不可欠です。頑丈な家が崩れにくいように、適切にコーディングされたアプリケーションはハッキングのリスクを大幅に低減します。

MTTR(平均修復時間)改善に向けたアジャイルラーニングの導入
アジャイルラーニングは、継続的な学習を通じて課題解決を加速させ、開発者の生産性を向上させます。
適切なサポートがあれば、開発者は組織をPCI DSS 4.0の優れたコンプライアンスへと導くことができます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLM:セキュアコーディングへの(不)完全な人間的アプローチ?
LLM型のAI技術が、ソフトウェア開発のみならず、仕事のあらゆる側面に変革をもたらすことは避けられない流れとなりつつあります。しかし、私たちは一度立ち止まり、見出しを飾るような話題の裏に潜むリスクについて考える必要があります。コーディングのパートナーとしてのAIにとって、その欠陥こそが最も「人間らしい」特性と言えるのかもしれません。

「9」の力:サイバーセキュリティの刺激的な時代におけるSecure Code Warriorのレガシーの拡大
おかげさまで本日、設立9周年を迎えました。目まぐるしく変化するサイバーセキュリティ業界において、私たちがこれまでに成し遂げてきた成果と、確固たる地位を築けていることを誇りに思うとともに、皆様に心より感謝申し上げます。

セキュリティツールの過剰導入による弊害
複雑なセキュリティツールが氾濫し、CISOにとってサイバーセキュリティの課題はますます困難になっています。

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2024年の展望:セキュリティ、AI、開発者の定着、そして今後の道のり
Secure Code Warriorが予測する、2024年以降のサイバーセキュリティ業界における10の展望。

Netskopeはいかにしてセキュアコーディング教育を再構築したか
Netskopeが導入したアジャイルな学習環境を紹介するSCWのケーススタディブログです。

徹底解説:AIコーディング支援ツールが引き起こす脆弱性への対策
AIをソフトウェア開発に活用する際のセキュリティリスクを探り、Secure Code Warriorでこれらの課題を効果的に乗り越える方法を学びましょう。

開発者のセキュリティ教育を強化し、脆弱性を53%削減するための3つのステップ
脆弱性を削減するための段階的なアプローチで開発者を支援し、関係性を構築しながら、繰り返し発生する問題の解決を優先します。

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
自社のセキュリティ成熟度を過大評価していませんか?
世界的なソフトウェア需要を満たすために膨大なコードが書かれる一方で、慢性的なスキル不足が続いており、多くの企業がサイバーセキュリティ戦略や既存インフラの整備で後れを取っています。今こそ、自社のサイバーセキュリティ成熟度を客観的に見つめ直し、すぐに取り組める現実的な改善策を評価すべき時です。

DEVOPSdigest:イカロスの翼で飛ぶ前に:AI生成コードを導入する際に問うべき3つの質問
2026年、組織はAIのROIを利用状況で測定することの難しさを痛感しました。2026年3月、Uberはコミットされたコードの約70%がAIによって生成されたものだと明らかにしました。その1か月後、UberはClaude CodeとCursorの年間予算をわずか4か月で使い果たしたと公表。5月には、その利用統計と実際にリリースされた有用な機能との間に相関関係を見出せなかったことを認めました。
AIThority:Secure Code Warriorの調査で、厳選されたセキュリティルールセットの適用により、AI生成コードのリスクを最大70%削減できることが判明
SCW AI Trust Indexの最新調査により、曖昧なプロンプトは信頼性が低く、ハーネス(ガードレール)付きプロンプトがリスクを低減すること、そしてAIへの投資額とコードの安全性は比例しないことが明らかになりました。
LeadDev:AIコーディングルールはモデル以上に重要である
チームのAIセキュリティ計画が「セキュアなコードを書く」という一文だけで構成されているなら、それはほとんど機能していません。導入初日に簡単に書き込めるものの、すぐに忘れ去られてしまうような一文です。
11月17日に発表されたSecure Code Warriorによる「AI Trust Index」の第2弾レポートが、その実態を明らかにしています。
ITWire:Secure Code Warriorの調査により、厳選されたセキュリティルールセットの適用で、AI生成コードのリスクを最大70%削減できることが判明
SCW AI Trust Indexの最新調査により、曖昧なプロンプトは信頼性が低く、ハーネス(制約)付きプロンプトはリスクを低減し、AIへの投資額を増やしてもコードの安全性は向上しないことが明らかになりました。
AIの最新動向:Secure Code Warriorの調査により、厳選されたセキュリティルールセットを適用することで、AIが生成したコードのリスクを最大70%削減できることが判明しました。
AIソフトウェアガバナンスとセキュアコーディングトレーニングのリーダーであるSecure Code Warriorは、主要なAIモデルがセキュリティ脆弱性を含むコードを生成する頻度を測定する継続的ベンチマーク「SCW AI Trust Index」の第2弾調査結果を発表しました。
VMBlog:Secure Code Warriorの調査により、精査されたセキュリティルールセットの適用でAI生成コードのリスクが最大70%低減することが判明
Secure Code Warriorは、「SCW AI Trust Index」の第2弾調査結果を発表しました。これは、主要なAIモデルがどの程度の頻度で脆弱性のあるコードを生成するかを測定する継続的なベンチマークです。OpenAI、Anthropic、Google、Alibaba、Mistralなど30以上のモデルを評価した結果、過去12か月間でAIモデルの性能は向上しており、精査されたセキュリティルールを適用することで脆弱なコードの生成が大幅に減少すること、また、安価なモデルの方がフラッグシップモデルよりもリスクが低い場合があることが明らかになりました。
Secure Code Warriorの調査:精査されたセキュリティルールセットにより、AI生成コードの測定リスクを最大70%削減可能
AIソフトウェアガバナンスとセキュアコーディングトレーニングのリーダーであるSecure Code Warriorは本日、主要なAIモデルがセキュリティ脆弱性を含むコードを生成する頻度を測定する継続的なベンチマークである「SCW AI Trust Index」の第2回調査結果を発表しました。
Techpartner.news:Secure Code Warrior、非技術職向けAIリテラシー研修を展開
Secure Code Warriorは、マーケティング、財務、人事、オペレーションなど、開発職以外の全従業員を対象としたAIリテラシープログラム「Citizen AI」を開始しました。
Forbes:AIを活用した職場を安全にするための3つの質問(とその回答)
主要な専門家が他のテクノロジーと同様にAIを活用していることは、驚くべきことではありません。多くのビジネスリーダーや技術リーダーは、AIが中核機能に組み込まれ、企業全体で「広範に展開されている」と回答しています。5人に4人が、今後1年以内にAIエージェントが組織にとって重要かつ影響力のある意思決定を行うようになると予測しており、5人に3人が、AIを活用した職場環境に備えて職務内容を再設計したと述べています。
SecurityBrief UK:AI主導のソフトウェア開発を保護するためにCISOがとるべき4つのステップ
ソフトウェア開発における生成AI活用の是非を問う議論は、事実上終結しました。急速な普及を経て、AIが生成したコードは、エンタープライズソフトウェア開発において不可欠な要素として定着しています。
最高情報セキュリティ責任者(CISO)にとってより喫緊の課題は、生成AIや自律型AIエージェントがソフトウェア開発を担う割合が増大する中で、いかにしてセキュリティとコンプライアンスを維持するかという点です。
ITWire:なぜソフトウェアセキュリティにおいて「アーキテクチャの意図」が重要性を増しているのか
エージェント型AIの進化によりソフトウェア開発が加速する中、従来の人間によるコードレビューは大きなボトルネックとなるリスクを抱えています。開発者は上流工程に注力し、AIが生成するコードの作成とデプロイを統制するための明確なアーキテクチャ原則とセキュリティガードレールを確立しなければなりません。
Unite.AI:AIは新たな内部脅威だが、リスク対策の焦点は一段階ずれている
Hugging Faceの侵害をはじめとする一連のインシデントは業界に衝撃を与えましたが、組織が注力すべきはAIモデル層ではなく、SDLC(ソフトウェア開発ライフサイクル)です。
Security Brief:Secure Code Warriorの創業者がNSW州アントレプレナー・オブ・ザ・イヤーを受賞
Secure Code Warriorの共同創業者であるPieter DanhieuxとFatemah Beydounが、Pearcey Foundationの2026年度NSW州アントレプレナー・オブ・ザ・イヤーを受賞しました。
Government News:AIが加速させるサイバー脅威
先週発生したオンラインセキュリティ侵害は、AIが機械的な速度で脆弱性を発見できることを浮き彫りにしましたが、専門家はGNに対し、同じ能力がサイバー攻撃の増加を助長する可能性もあると指摘しています。
Pearcey Foundation:サイバーセキュリティをゲーム化する取り組みが評価され、最新のPearcey賞受賞者に
Secure Code Warriorの共同創業者が2026年度NSW州Pearceyアントレプレナー・オブ・ザ・イヤーを受賞
Cyber Daily:業界の声 – 第10回:2026年度サイバーセキュリティ意識向上月間
「組織はすべての従業員に対し、AIの出力を監査し、認証情報を安全に管理し、コードが本番環境にリリースされる前にセキュリティ上の欠陥を特定するために必要な実践的判断力を備えさせる必要があります」 – Secure Code Warrior 共同創業者兼CEO、Pieter Danhieux
SecurityWeek:AIソフトウェアセキュリティの鍵はスピードではなく、成熟度にある
開発者がAI導入のどの段階にいるかは、セキュリティリスクへの取り組み方に直接的な影響を与えます。

テクノロジーの意思決定:トークンの罠に注意。コスト削減がセキュリティリスクを増大させる恐れ
エージェント型AIによる膨大なトークン消費は、組織に予期せぬ多額のコスト負担を強いる可能性があります。しかし、セキュリティへの影響を十分に評価せずにコスト削減を試みることは、さらなる損失を招きかねません。
TechRound:すべての企業が従うべきサイバーセキュリティの鉄則とは?専門家が回答
AIがデジタルデバイドの双方を加速させる中、サイバーセキュリティ月間が到来しました。これにより、サイバーセキュリティの均衡は業界の予測を大きく超える状況となっています。
Techstrong.ai:AIガバナンスという劇場:AIの「オフ」スイッチを構築している者はいるのか?
中堅以上のキャリアを持つ人の多くは、ある程度「手に負えない」部下に遭遇した経験があるはずです。仕事はできるが扱いにくい場合、角を立てない表現として「ディーバ(歌姫)」と呼ぶのが一般的です。もし能力が平凡で、上層部の指示もほとんど無視するような人物であれば、さらなる被害を防ぐために退職を促すのが通例です。

KBI Media:エージェント型AI時代に高まる「セキュア・バイ・デザイン」の重要性
MCPやエージェント型AIの導入が加速する中、NSA(米国家安全保障局)が発表した最新のガイダンスは、自律型システムに対して組織がどのように「セキュア・バイ・デザイン」の原則を適用すべきか、その再考の必要性を強調しています。
SecurityBrief UK:AIがサイバーリスクを増大させる中、レジリエンス強化を急ぐ企業
Hitachi VantaraとSecure Code Warriorは、サイバーセキュリティ月間に際し、AIの普及が組織のサイバーリスクを再定義していると警鐘を鳴らしました。
両社は、攻撃者がAIを悪用して攻撃のスピードと規模を拡大させていると指摘しました。また、規制当局が業務のレジリエンス(回復力)やデータ管理に対する監視を強める中、企業にはデータガバナンスと復旧計画の強化が求められていると警告しています。
SMBtech:サイバーセキュリティ・アクション・マンス2026:オーストラリア産業界の反応と解説
サイバーセキュリティ・アクション・マンス(世界的にはサイバーセキュリティ意識向上月間として知られています)は、毎年10月にオーストラリアで実施される啓発キャンペーンです。日々の簡単な習慣を通じて、個人や企業がオンラインセキュリティを向上させることを奨励しています。
行政ニュース:神話の瞬間を超えて
政府は、マシン速度のサイバー攻撃を未来の出来事として扱うことはもはやできません。先日のメディケアでの情報漏洩が示した通り、その未来はすでに到来しているからです。
VMBlog:2026年サイバーセキュリティ月間:業界の専門家が伝えたいこと
10月は「サイバーセキュリティ月間」ですが、この1年を振り返れば明らかなように、脅威の状況は立ち止まってなどくれません。AIを活用したフィッシングキャンペーンやディープフェイクによるソーシャルエンジニアリング、そして病院、学校、自治体を標的としたランサムウェア攻撃が絶え間なく続く中、2026年のセキュリティチームに休息の時間はほとんどありませんでした。今年で30年目を迎えるこの恒例行事は、業界にとって立ち止まって現状を見つめ直し、「私たちは本当に安全になっているのか、それともただ忙しくなっているだけなのか」を問い直す絶好の機会です。
CSO Online:OpenAIがGPT 6.1 Astraの開発を中止、エージェントが境界線を越える事態が続出
OpenAIは、10月に予定していた「Astra」のアップデートを中止しました。社内テストの結果、安全性およびAIの整合性に関する問題が確認されたためです。同社では、こうした懸念がますます高まっています。
Cyber Magazine:OpenAIによるオーストラリア政府サイトへのハッキング、専門家が反応
OpenAIのエージェントが、ごく一般的な調査を命じられた際にオーストラリア政府のウェブサイトに「侵入」したことが明らかになりました。この種の事例としては初のケースとして注目されています。
Forbes:OpenAIのメディケア・ハッキングが浮き彫りにする、制御不能なAIエージェントの危機
今回の事案は、これまでに発生したAIエージェントによる侵害事例に続くものであり、AIの不整合がもたらす危険性、開発者の説明責任、そして不十分なインシデント開示プロトコルといった重大な問題を浮き彫りにしました。専門家は、将来起こりうる壊滅的な事態を防ぐため、技術的な境界線の設定、強固な監視体制、そして義務的かつ迅速な報告が不可欠であると強調しています。
Cyber Daily:業界の反応:メディケアで発生したOpenAI関連のサイバーインシデント
6月、AIエージェントによってメディケアを含む少なくとも3つの政府システムが侵害されていたことが判明しました。業界の多くの関係者がこの事態に警鐘を鳴らしています。
ITWire:世界のAI規制:主導権を握るのは誰か、そして次に何が起こるのか?
世界的なAI規制の動向を把握することは、AI技術そのものの進化についていくことと同じくらい困難になっています。セキュリティリーダーにとって、毎週のように新たな進展や規制案、政策の変更が発表されており、ただでさえ複雑なリスク環境にさらなる負荷がかかっています。
テクノロジーの意思決定:AIの脅威が増大する中、脅威モデリングの重要性が高まっています
多層防御のアプローチを成熟させた組織にとって、脅威モデリングは決して新しい概念ではありません。これは長年にわたり予防的セキュリティの要として、企業が脆弱性を悪用される前に特定し、対処することを可能にしてきました。
Security Brief UK:Secure Code WarriorがAIトレーニングプログラム「Citizen AI」を開始
Secure Code Warriorは、非エンジニア職の従業員を対象としたAIリテラシー向上プログラム「Citizen AI」を開始しました。これは、企業全体での責任あるAI活用を支援することを目的としています。
ITWire:Secure Code Warriorが「Citizen AI」サイバーセキュリティトレーニングを開始。全社的なAI活用スキルと責任ある利用を推進
新しいAIリテラシープログラムにより、非開発職の従業員は、AIを活用したワークフローを安全に導入するために必要な判断力、リスク意識、責任ある利用習慣を身につけることができます。
VMBlog:Secure Code Warriorが「Citizen AI」サイバーセキュリティトレーニングを開始。全社的なAI対応力と責任ある活用スキルを育成
Secure Code Warriorは、「Citizen AI by Secure Code Warrior」を発表しました。これは、開発者以外の従業員を対象に設計された新しいAIリテラシープログラムであり、企業における責任あるAI活用のための人材育成を支援します。Citizen AIは、AIに関連する人的リスクの低減、全社的なAIガバナンスへの取り組みの支援、従業員がAIを活用する際の自信向上、そしてAIを活用したワークフローの安全な導入の加速を後押しします。
SD Times:Secure Code Warriorが市民開発者向けAIサイバーセキュリティトレーニングを開始
AIソフトウェアガバナンスおよび開発者向けセキュリティスキルアップのリーダーであるSecure Code Warriorは本日、非エンジニア職の従業員向けAIリテラシープログラム「Citizen AI by Secure Code Warrior」を発表しました。本プログラムは、組織が責任あるAI導入に向けた人材育成を支援するために設計されています。
Secure Code WarriorがCitizen AIサイバーセキュリティトレーニングを開始、ビジネス部門全体でAI対応と責任ある利用スキルを構築
新しいAIリテラシープログラムにより、非開発職の従業員は、AIを活用したワークフローを安全に導入するために必要な判断力、リスク意識、責任ある利用習慣を身につけることができます。
SD Times:市民開発者が新たなエンタープライズの脅威に。なぜ誰も警告を発しないのか?
AIを活用したソフトウェア開発に向けたガバナンスや開発者向けトレーニングプログラムを策定する際、多くの組織が重要なターゲットを見落としています。
CIOの影響力:ソフトウェア開発におけるAIのルール:CISOが今すぐ導入できる4つのフレームワーク
ソフトウェア開発企業が直面している問いは、生成AIをコード作成に利用すべきかどうか、あるいは生成AIによるコード生成の割合が近い将来増加するかどうかではありません。その議論は、ここ24ヶ月ですでに過去のものとなりました。今問われているのは、生成AIやAIエージェントがコードを生成する中で、いかにしてセキュリティとコンプライアンスを維持するかという点です。
VMBlog:2026年内部不正防止啓発月間:専門家による考察
毎年9月は「内部不正防止啓発月間」です。これは、最も深刻なセキュリティインシデントのいくつかは外部からの攻撃ではなく、組織内部から発生するという事実を再認識する重要な機会です。悪意の有無にかかわらず、過失や単純なヒューマンエラーであっても、システムやデータ、施設への正当なアクセス権を持つ内部関係者は、現代の組織が直面する最も根深く、検知が困難なリスクの一つです。ハイブリッドワークの普及やAIツールの活用、IT環境の複雑化に伴い、内部脅威の状況は常に変化しており、セキュリティ専門家には新たな視点での対策が求められています。
情報セキュリティの潮流:アーキテクチャの意図こそが、ソフトウェアセキュリティの未来を築く礎となります。
エージェント型AIが生産性をさらに向上させる中、人間によるコードレビューは深刻なボトルネックとなっています。開発者は上流工程へとシフトし、AIがルールに従うための基盤となるガイドラインを確立する必要があります。
Forbes:新たなフロンティア:NSAがAI導入に向けた「セキュリティ・バイ・デザイン」の検討事項を提言
サイバーセキュリティ業界は、10年以上にわたり「セキュリティ・バイ・デザイン」の原則を提唱してきましたが、人工知能(AI)がもたらすリスクを目の当たりにし、驚きを隠せません。組織が競ってAIの導入を進める中、CISOにとっての最優先事項は、自らが組織の足かせにならないようにすることです。しかし、AIの適切な活用とガバナンス、そして可観測性とトレーサビリティが確保されていなければ、組織はAIリスクに対して無防備な状態に陥る可能性があります。
Techpartner.news:Secure Code Warrior、ソフトウェア開発におけるAI利用を管理するフレームワークを発表
Secure Code Warriorは、ソフトウェア開発におけるAI利用を管理するためのフレームワーク「SCW AI Adoption Model」を発表しました。これは、従来のソフトウェア開発ライフサイクル(SDLC)から、同社が提唱する「エージェント型開発ライフサイクル(ADLC)」へと業界が移行する中で、組織を支援するために設計されたものです。
DevOps.com:LLMはセキュアなソフトウェア構築において同等の能力(あるいは欠点)を持つのか?
多くのソフトウェアエンジニアリングチームが、AIコーディングアシスタントから本格的なAIエージェントによるコード生成へと移行し、生成されるコード量が飛躍的に増加する中、そのセキュリティを確保することが最優先事項となっています。本調査では、AI支援型やエージェント型のコード開発を導入する組織に向けた実践的なガイダンスを提供します。
TechRadar Pro:トークンの罠に注意:推論コストの削減がADLCを危険にさらす理由
トークンの使用は、組織にとって予期せぬ多額のコストを発生させる可能性があります。
KBI Media:AIコーディングの普及が企業にもたらす新たなサイバーセキュリティリスク
AIは開発サイクルの高速化を実現し、開発者がより価値の高い業務に集中することを可能にします。多くの企業にとって、こうした効率化は競争力を維持するために不可欠なものとなっています。したがって、課題はAIを導入するか否かではなく、いかに責任を持って導入するかという点にあります。開発者の教育、ガバナンス体制の構築、AIの可観測性、そして強固なセキュリティ管理に投資する企業こそが、リスクを抑えつつAIの恩恵を最大限に享受できるでしょう。
AI Today:AIの最大の弱点はモデルではなく、ソフトウェアサプライチェーンである
もはやAIモデルそのものを保護するだけでは不十分です。攻撃者は、開発ツール、ミドルウェア、オープンソースライブラリ、自動デプロイパイプラインなど、組織が日常的に利用するAIモデル周辺のソフトウェアエコシステムを標的にするようになっています。
AIジャーナル:世界のAI規制を調査する―勝者は誰か、そして今後はどこへ向かうのか?
これから詳しく見ていくように、世界中で極めて活発な動きがあり、国家間の連携も見られます。しかし、今後の道のりは決して一様でも明確でもありません。特に包括的な安全対策が確立される前にAIの導入が義務付けられがちなビジネス環境においては、その不透明さが顕著です。
Cyber Daily:OpenAIのエージェントがHugging Faceを「誤って」ハッキングした件に対する業界の反応
ある専門家によれば、AIのガードレールは「セキュリティ境界」として設計されているのではなく、行動を制御するためのものだといいます。しかし、その行動が業界パートナーへのハッキングであったとしたらどうでしょうか。

SecurityBrief:OpenAIの自律型エージェントがテスト中にHugging Faceへ侵入
サイバーセキュリティの専門家は、OpenAIのセキュリティ評価中にHugging Faceのインフラが侵害されたことは、自律型AIエージェントがもたらすリスクの転換点であると警告しています。このインシデントでは、AIモデルが管理されたテスト環境を逸脱し、AIプラットフォームに対して実際の多段階侵入を実行しました。

Technology Decisions:AI生成コードに予測可能な脆弱性が存在することが判明
Secure Code Warriorが発表した調査によると、AIが生成したコードにより、コードベースあたり平均15件の実証された脆弱性が持ち込まれていることが明らかになりました。

AI Today:Secure Code Warriorの調査によると、AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていることが明らかになりました。
Secure Code Warriorの調査によると、AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていることが明らかになりました。

VMBlog:Secure Code Warriorの調査により、AI生成コードがコードベースあたり平均15件の脆弱性を引き起こすことが判明
Secure Code Warriorは、AIコーディングセキュリティの動的なベンチマークである「SCW AI Trust Index」を発表しました。この指標は新しいモデルが登場するたびに更新され、組織がAI生成コードに伴うセキュリティリスクを把握し、管理する一助となります。オーストラリアのRMIT大学と共同開発した手法を基にSecure Code Warriorが拡張したこの調査では、主要なLLMがどの程度の頻度で脆弱なコードを生成するかを包括的にベンチマークしており、AI支援開発を拡大するあらゆる企業にとって重要な示唆を含んでいます。

Dark Reading:賢明な選択を:AI生成コードのリスクは組み合わせ次第で大きく変動する
AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていますが、実際のリスクは使用するモデルよりも、どのフレームワークと組み合わせるかによって大きく左右されます。

Secure Code Warriorの調査により、AI生成コードにはコードベースあたり平均15件の脆弱性が含まれていることが判明
新しい「SCW AI Trust Index」により、AIが生成するコードの脆弱性リスクはランダムではなく、モデルやフレームワークごとに予測可能であることが判明しました。これにより、セキュリティリーダーはAIを活用した開発を安全に拡大するためのデータを手に入れることができます。

ITWire:世界AI感謝デーに寄せて、業界幹部8名が語る
AI導入に伴う課題、絶え間ないアップデート、そして業界の覇権争いが急速に激化する中、セキュリティ専門家は、その広大なリスクプロファイルの影響を最も強く受けている立場にあります。
Cyber Daily:業界の展望 第3弾 — AIアプレシエーション・デー2026
オーストラリア政府は、AIが国の将来の国益に不可欠であると明言しています。では、現状はどうなっているのでしょうか。AIと現代企業におけるその役割について、業界の第一線で活躍する専門家たちの見解をご紹介します。

ITWire:エージェント型AI時代の到来により、ガバナンス体制の抜本的な見直しが不可欠に
エージェント型AIの台頭はソフトウェア開発における構造的な転換点であり、生産サイクルの加速だけでなく、人間の直接的な制御を超えて自律的な推論と実行を行うシステムの導入を意味しています。
SecurityWeek:AIを活用したソフトウェア開発の監査を成功させる方法
AIが生成したコードが一般的になる中、CISOには、開発者の慣行を評価し、AIツールの利用を管理し、本番環境に影響が及ぶ前にソフトウェアのリスクを特定するための新たな監査戦略が求められています。
SD Times:プラットフォームエンジニアリングと開発者体験:エンジニアの生産性を高め、リスクを抑える:SD Times 100
2026年、このカテゴリーはかつてない重要性を帯びています。その理由は、AIコーディングツールやエージェントの普及により、コードの記述量やデプロイ、テスト、プロビジョニングの頻度が劇的に増加しているためです。プラットフォームエンジニアリングは、この開発スピードの向上を「価値ある成果」に変えるか、それとも「混乱」を招くか、その分かれ目となる重要なレイヤーです。
SD Times:AI支援開発が人為的ミスを増幅させる――貴社のAIガバナンスとリスク管理戦略は万全か?
ガートナーの最新レポートによると、シャドーAIや野良オートメーションの横行が、AIの脆弱性をさらに増大させています。同社は、業務で生成AIツールを利用するIT担当者の32%が、その利用をサイバーセキュリティチームに隠していると指摘しています。ローコード/ノーコードプラットフォームや「バイブコーディング(vibe coding)」といった手法と相まって、AIコパイロットは企業の攻撃対象領域を大幅に拡大させています。
Cybersecurity Tribe:真のAIガバナンスと「ポリシー・シアター(形だけの対策)」を分かつもの
本記事では、セキュリティおよびリスク管理のリーダーに向けて、「組織がAIリスクを認識していることを示すためだけのポリシー」と「真に企業リスクを軽減するポリシー」を分かつものは何か、という核心的な問いを投げかけました。
ISMG:AIコーディングツールがもたらす潜在的なセキュリティリスク
Secure Code WarriorのPieter Danhieux氏が語る、AI主導の開発におけるリスク管理
ITWire:開発リスク管理の鍵となる、AIコーディングの「パーソナリティ」を読み解く
生成AIがエンタープライズソフトウェア開発の現場に定着する中、ある馴染み深い分野がかつてないほど重要性を増しています。それはリスク管理です。
In AI Today:Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI主導の開発を実現へ
Secure Code Warriorは本日、業界初となるガバナンスソリューション「SCW Trust Agent: AI」を発表しました。これは、ソフトウェア開発におけるAIの影響をコミットの時点で可視化、帰属化、強制可能にするよう設計されており、企業はソフトウェアリスクを測定可能な形で制御しながら、AIコーディングツールの導入を拡大できるようになります。
DEVOPSdigest:アジャイル宣言から25年、AppSecは終焉を迎えるのか?
アジャイル手法の最も重要な要素を中心にSDLCを再構築し、DevSecOpsを重視したセキュリティ対策を慎重に組み込んだとしても、私たちが知るAppSecはこれで終わりなのでしょうか?
Cyber Defense Magazine:Global InfoSec Awards 2026にて、Secure Code Warriorがサイバーセキュリティ・リスク管理およびコンプライアンス・エクセレンス部門で優秀賞を受賞
Global InfoSec Awards 2026:Secure Code Warriorがサイバーセキュリティ・リスク管理およびコンプライアンス・エクセレンス部門で優秀賞を受賞
ITWire:Secure Code Warriorが「Trust Agent」を発表:AIを活用した安全でスケーラブルな開発を実現
新しいAIソフトウェアガバナンスソリューションにより、AIが生成したコードをコミット時に可視化し、本番環境へのデプロイ前にポリシーを適用することで、実際の開発行動と測定可能なリスク低減を結びつけます。
DevOps.com:Secure Code WarriorのAIエージェントがAI生成コードにポリシーを適用
Secure Code Warrior(SCW)は今週、AIコーディングツールによって生成されたコードを識別し、適切なガバナンスポリシーを自動的に適用するAIエージェントを追加しました。

SecurityBrief UK:Secure Code Warrior、コードリスクを管理するAIツールを発表
Secure Code Warriorは、開発におけるAIコーディングツールの利用状況を追跡し、コードコミット時のソフトウェアリスクと関連付けるソフトウェアガバナンス製品「SCW Trust Agent: AI」を発表しました。

2026年Globee®サイバーセキュリティ賞:Secure Code Warriorがソフトウェア開発サイバーセキュリティソリューション部門でゴールド賞(ベスト・オブ・ザ・イヤー)を受賞
2026年Globee®サイバーセキュリティ賞:Secure Code Warriorがソフトウェア開発サイバーセキュリティソリューション部門でゴールド賞(ベスト・オブ・ザ・イヤー)を受賞
DEVOPSdigest:Secure Code WarriorがTrust Agentをリリース
Secure Code Warriorは、AIによるソフトウェア開発への影響を可視化し、帰属を明確化し、コミット時に強制適用できるガバナンスソリューション「SCW Trust Agent: AI」を発表しました。これにより、企業はソフトウェアリスクを測定可能な形で管理しながら、AIコーディングツールの導入を拡大できるようになります。

TalkDev:Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI駆動型開発を実現
Secure Code Warriorは本日、業界初となるAIガバナンスソリューション「SCW Trust Agent: AI」を発表しました。本ソリューションは、ソフトウェア開発におけるAIの影響をコミットの時点で可視化、追跡、制御できるように設計されており、企業はソフトウェアリスクを測定可能な状態で管理しながら、AIコーディングツールの活用を拡大できます。組織は、どのAIモデルが特定のコミットに影響を与えたかを初めて追跡し、その影響と脆弱性の関連性を特定することで、安全でないコードが本番環境にリリースされる前に修正措置を講じることが可能になります。

Help Net Security:SCW Trust Agent: AIがコードへのAIの影響を追跡し、ソフトウェアリスクを低減
Secure Code Warriorは、AIによるソフトウェア開発への影響を可視化・追跡し、コミット段階で制御可能にするガバナンスソリューション「SCW Trust Agent: AI」を発表しました。企業はこれにより、ソフトウェアリスクを測定・管理しながらAIコーディングツールの導入を拡大できます。組織はどのAIモデルが特定のコミットに影響を与えたかを追跡し、脆弱性との関連性を分析することで、安全でないコードが本番環境にリリースされる前に是正措置を講じることが可能です。
Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI主導の開発を実現
新しいAIソフトウェアガバナンスソリューションにより、AIが生成したコードをコミット時に可視化し、本番環境へのデプロイ前にポリシーを適用することで、実際の開発行動と測定可能なリスク低減を結びつけます。
Security Boulevard:AIを活用した脅威モデリング:開発者主導で実現するエンタープライズセキュリティの強化
これまで、従来の脅威モデリングにおいて開発者が重要な役割を担うことは困難でした。しかし、適切なスキルを身につければ、AIを責任を持って活用することで、コードベースのリスクや手戻りを大幅に削減できるようになります。
The AI Journal:LLMのコーディング特性を理解することが、開発者のリスク管理における鍵となる
AIが生成したコードは「機械製」かもしれませんが、画一的なアプローチでセキュリティを確保しようとしても、LLMがもたらす脆弱性を緩和するには不十分です。組織は厳密なセキュリティレビュー体制を確立し、人間の開発者が中心となって効果的なセキュリティ管理を実装するとともに、使用する各LLM特有のコーディングの癖を管理する必要があります。AIが生成したコードも、人間が書いたコードと同様に、個別のリスク評価を行うことが不可欠です。

SecurityBrief:AIを活用したソフトウェア開発におけるセキュリティの課題
ソフトウェア開発プロセスにおける人工知能(AI)ツールの利用が広がるにつれ、セキュリティへの影響がより明確になっています。最近の調査によると、組織の約70%がAIツールに起因する脆弱性を発見しており、そのうち5社に1社は、それらの脆弱性が原因で深刻なインシデントを経験しています。
KBI Media:AI支援によるソフトウェア開発が引き起こす技術的負債の解消
調査会社Forrester[1]によると、ソフトウェア開発を含む幅広い分野でのAI利用の急速な拡大により、今年、組織の75%で技術的負債が中程度から高いレベルまで増加すると予測されています。
Forbes:セキュリティの自己統治:AI支援型ソフトウェア開発における規制のギャップへの対応
2026年が始まったばかりの現時点で、AIを活用したソフトウェア開発がもたらすサイバーリスクの実態が新たな調査で明らかになりました。調査対象の組織の約7割がAI生成コードに起因する脆弱性を発見しており、そのうち5社に1社は、それらの脆弱性に直接関連する深刻なインシデントを経験しています。
ITWire:AIがサイバーセキュリティの最大の強みを鈍らせる理由
人工知能(AI)は、現代のソフトウェア開発において急速に不可欠な存在となりました。オンデマンドでコードを生成する大規模言語モデルから、ワークフロー全体を自動化するエージェントシステムに至るまで、AIツールは生産性と効率を劇的に向上させる可能性を秘めています。

SecurityWeek:AI支援によるソフトウェア開発で生じるセキュリティ上の技術的負債を解消する方法
開発者はAIを野放しにする自律的な存在ではなく、綿密に監視すべき協力者として捉える必要があります。こうした意識がなければ、深刻な技術的負債は避けられません。

CSO Online:ソフトウェア開発者:サイバー攻撃の主要な標的であり、CISOにとって高まるリスク要因
技術的な侵害からAIを活用した攻撃まで、サイバー犯罪者はソフトウェア開発者を主要な標的と見なすようになっており、CISOが対処すべきシステム上のリスクが生じています。

SMBtech:データプライバシー週間2026に対するテック業界リーダーの反応
オンラインプライバシー週間は、個人や組織が自身のデジタルフットプリントを見直す時期です。大手ソーシャルメディアやマーケティング企業が個人のあらゆる情報を把握し、それを誰にでも売りさばいている現状や、MicrosoftがWindowsユーザーのデータをクラウドへ移行させ、政府機関が密かに監視できる環境を整えている現状、さらにはPCのトラブルを機にデータ保存や処理をクラウドに依存する「ダムクライアント」化が進む現状において、こうした見直しは無意味だという声もあります。ウェブサイトのポップアップで「同意」をクリックすることが、実質的な保護につながると信じている人も少なくありません。では、専門家はこの状況をどう見ているのでしょうか。
セキュリティブリーフ:AIがデータプライバシーのリスクを高め、デジタル信頼を再構築する
世界データプライバシーデーを迎え、テクノロジーおよびデータ専門家らは、人工知能(AI)の活用と不十分なデータガバナンスが、組織にとってのプライバシーリスクを深刻化させていると警鐘を鳴らしています。
ITWire:データプライバシー週間2026
「データプライバシー週間」は、企業が顧客のプライバシーポリシーを見直し、マーケティング戦略において透明性の高いデータ収集を優先させるための絶好の機会です。

Dynamic Business:2026年データプライバシーの日:ビジネスを脅かすプライバシーリスクについて5人の専門家が解説
5人の主要なサイバーセキュリティ専門家が、AIの導入スピードにセキュリティポリシーの策定が追いついておらず、1月28日の「データプライバシーの日」を前に、中小企業において深刻なプライバシーリスクが生じていると警告しています。
情報セキュリティの潮流:OWASP Top 10 2025:新たな脅威、古くからの敵、そして進化が求められる脆弱性修復へのアプローチ
OWASP Foundationは、セキュリティ専門家や愛好家にとっての指針として、多岐にわたるカテゴリーやプラットフォームにおける最も巧妙なソフトウェア脆弱性について、極めて重要かつ実践的なアドバイスを提供してきました。2021年以来となるOWASP Top 10 Web脆弱性の主要な更新が行われたこの期間、業界はAI技術、ツール、コードの急激な普及に揺さぶられ、サイバーセキュリティおよびソフトウェアエンジニアリングの専門家双方にとって、セキュリティ効率とリスクという二面性が生じています。
DEVOPSdigest:ソフトウェア開発者が知っておくべきセキュアコーディングとAIの危険信号
結論として、AIツールが生成したコードをセキュリティの専門知識を持つ人間がレビューし、実装しない限り、企業での利用は安全とは言えません。セキュリティ専門家の30%が、AIが生成するコードの正確性を信頼していないと認めています。そのため、セキュリティリーダーは開発チームの教育とスキルアップを優先し、AIが支援するコードの脆弱性を可能な限り早期に軽減できるスキルと能力を身につけさせる必要があります。これにより、「セキュリティファースト」のチーム文化が醸成され、より安全なAI活用が実現します。
Stack Overflow:Z世代の皆さんへ。2025年のテクノロジー業界で押さえておくべき重要ポイントを解説します。
2025年の最新テクノロジー事情。Z世代の皆さんが知っておくべき情報をまとめました。

SC Media:EUのAI法が具体化するのを待ってはいられないCISOたち
EUのAI法がAIガバナンスの確固たる枠組みとなることを期待していたCISOは、AI規制の導入をめぐる最近の動向に、戸惑いや失望を感じているかもしれません。
SecurityBrief:エージェント型AIの「二重スパイ」が露呈させた深刻なセキュリティの欠陥
ある国家が関与したとされる攻撃者が、Claude Codeや開発者エコシステム内の様々なツールを悪用し、オープンソースのハッキングツールを用いて特定の企業をほぼ自律的に大規模攻撃しました。30件以上の攻撃のうち複数が成功し、AIエージェントが人間の介入をほとんど必要とせずに大規模な悪意あるタスクを実行可能であることが証明されました。
DEVOPSdigest:2026年のDevSecOps予測
DEVOPSdigestの予測シリーズ、今回は「2026年のDevSecOps予測」をお届けします。業界の専門家たちが、2026年にDevSecOpsがどのように進化し、業界にどのような影響を与えるかを予測します。
ITWire:OWASPが最新のアプリケーション脆弱性トップ10を発表
Open Worldwide Application Security Project(OWASP)が最新の脆弱性トップ10リストを発表しました。そこには、重要な脆弱性クラスに関する驚くべき知見が含まれています。

Channel Insider:サイバーセキュリティ専門家が予測する2026年のAIと国家レベルの脅威
サイバーセキュリティの専門家が2026年の予測を発表。AI主導の攻撃や量子リスクから、国家レベルの脅威、OTセキュリティの脆弱性、自動化に伴うプレッシャーまで多岐にわたります。

Security Journal UK:AIコーディングツールの台頭と、それによって浮き彫りになるスキルギャップ
Secure Code Warriorの共同創設者兼CEOであるPieter Danhieux氏は、AIコーディングツールはスピードと効率性をもたらす一方で、新たなリスクも生じさせると警告しています。
iTWire:2026年のAIの現状に関する予測
2026年は、AIが単なるツールからパートナーへと進化し、私たちの働き方や創造のあり方、そして課題解決の方法を根本から変える年となるでしょう。

Fortune:2025年に急拡大したAIコーディングツール。初のセキュリティ侵害が示す「最悪のシナリオ」
ツールへの侵害がこれまでに大規模な攻撃を引き起こしたことはありませんが、いくつかの悪用事例やニアミスは発生しており、サイバー脅威の研究者たちは、多くの人気ツールに深刻な脆弱性が存在することを突き止めました。これは、今後どのような最悪の事態が起こり得るかを如実に物語っています。
最も安全なコードを生成するAIモデルはどれか?
16の主要AIモデルが実際にどのようにコーディングを行うかを、11の実践的フレームワークと1,760のコードベースで評価。モデルだけでなく、フレームワークの選択も重要です。

Citizen AI by Secure Code Warrior
AIのリスクはエンジニアリングの領域にとどまりません。「Citizen AI」の概要資料で、全従業員のAIリテラシー向上と安全な活用習慣の定着を図りましょう。

AIがソフトウェア開発をどのように変革しているのか、そしてセキュリティがそれに合わせてどう進化すべきかを理解しましょう。
AIによるオートコンプリートから自律型エージェントまで。ソフトウェア開発の進化が、セキュリティ、ガバナンス、そしてチームにもたらす影響について解説します。

SCWが「エージェント型コーディングセキュリティ」の新カテゴリーに選出
Gartnerは「2026年版セキュアソフトウェアエンジニアリングのハイサイクル」において、SCWを2度選出しました。AI主導の開発において、これが何を意味するのかを解説します。
KnowBe4向けSCW学習コンテンツ
KnowBe4を通じて提供されるSecure Code Warriorのコンテンツは、OWASP Top 10のリスク、AIを活用した開発、最新のセキュアコーディング手法を網羅した体系的な学習プログラムです。技術チームがセキュアコーディングとAIガバナンスへの意識を高めるために役立ちます。
KnowBe4 + Secure Code Warriorで実現するセキュアなAI開発
Secure Code WarriorがKnowBe4と提携し、OWASP、AI開発、10種類のプログラミング言語を網羅した実践的なセキュアコーディングトレーニングをセキュリティ意識向上プログラムに統合します。
Trust Agent: AI - AI主導の開発を安全にスケールさせる
AIがコードを記述する時代、そのガバナンスを担うのは誰でしょうか。AIが生成するコードの最大50%にセキュリティ上の脆弱性が含まれている現状において、AIリスクの管理は極めて重要です。SCWの「Trust Agent: AI」がどのようにリアルタイムの可視化、プロアクティブなガバナンス、そして的を絞ったスキル向上を実現し、AI主導の開発を安全にスケールさせるのか、その詳細をご覧ください。
OpenText Application Security + Secure Code Warrior
OpenText Application SecurityとSecure Code Warriorは、脆弱性検知とAIソフトウェアガバナンス、そして開発者のスキル向上を統合します。両社の連携により、組織はリスクを低減し、セキュアコーディングの実践を強化するとともに、AIを活用した開発を自信を持って推進できるようになります。

Secure Code Warrior 企業概要
Secure Code Warriorは、開発スピードとエンタープライズセキュリティの間のギャップを埋めることで、組織がAIを活用した開発を安全に導入できるように設計されたAIソフトウェアガバナンスプラットフォームです。このプラットフォームは、セキュリティチームがシャドーAIコーディングツールや本番コードの起源を把握できていないという「可視性のギャップ」という課題を解決します。

セキュアコーディングのトレーニングトピックとコンテンツ
業界をリードする当社のコンテンツは、ソフトウェア開発という絶えず変化する環境に適応し、お客様の役割に合わせて常に進化し続けています。AIからXQueryインジェクションまで、アーキテクト、エンジニア、プロダクトマネージャー、QAなど、あらゆる職種の方に向けた幅広いトピックを網羅しています。トピックや役割ごとに、当社のコンテンツカタログの一部をぜひご覧ください。
サイバーレジリエンス法(CRA)準拠の学習パス
SCWは、CRA(サイバーレジリエンス法)に準拠したクエストや概念学習コレクションを提供し、開発チームがCRAのセキュア開発原則に沿った「Secure by Design」、SDLC、セキュアコーディングのスキルを習得できるよう支援することで、CRAへの対応をサポートします。

OWASP Top 10 2025 電子書籍
OWASP Top 10を攻略しませんか?『OWASP Top 10:2025 アプリケーション防御の決定版ガイド』を今すぐダウンロード。

Secure Code WarriorによるTrust Agent: AI
本資料では、AIコーディングツールに対する高度な可視性とガバナンスを実現する新機能「SCW Trust Agent: AI」をご紹介します。AIツールの利用状況と開発者のスキルを関連付け、リスク管理やSDLCの最適化、そしてAI生成コードの安全性を確保するための当社の独自ソリューションについて解説します。
AIコーディングアシスタント:次世代開発者のための安全なナビゲーションガイド
大規模言語モデル(LLM)は、スピードと生産性の面で非常に大きなメリットをもたらしますが、同時に企業にとって無視できないリスクも生じさせます。従来のセキュリティガードレールだけでは、押し寄せるリスクを制御しきれません。開発者がソフトウェア開発ライフサイクルの初期段階でセキュリティ上の欠陥を特定し、未然に防ぐためには、正確で検証済みのセキュリティスキルが求められます。

プロフェッショナルサービス - 専門知識で加速を
Secure Code Warriorのプログラム戦略サービス(PSS)チームは、セキュアコーディングプログラムの構築、強化、最適化を支援します。プログラムをゼロから立ち上げる場合でも、既存のアプローチを改善する場合でも、当社の専門家がお客様の状況に合わせたガイダンスを提供します。

Quests:開発者がリスクを軽減し、常に一歩先を行くための業界をリードする学習プラットフォーム。
Questsは、開発者がセキュアコーディングスキルを向上させることで、ソフトウェアのセキュリティリスクを軽減できるよう支援する学習プラットフォームです。厳選された学習パス、実践的なチャレンジ、インタラクティブなアクティビティを通じて、開発者が脆弱性を特定し、未然に防ぐ力を養います。

セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化
「Secure-by-Design(設計段階からのセキュリティ)」は、セキュアなソフトウェア開発の未来を担う考え方です。企業がこの取り組みを検討する際に不可欠となる重要な要素について解説します。
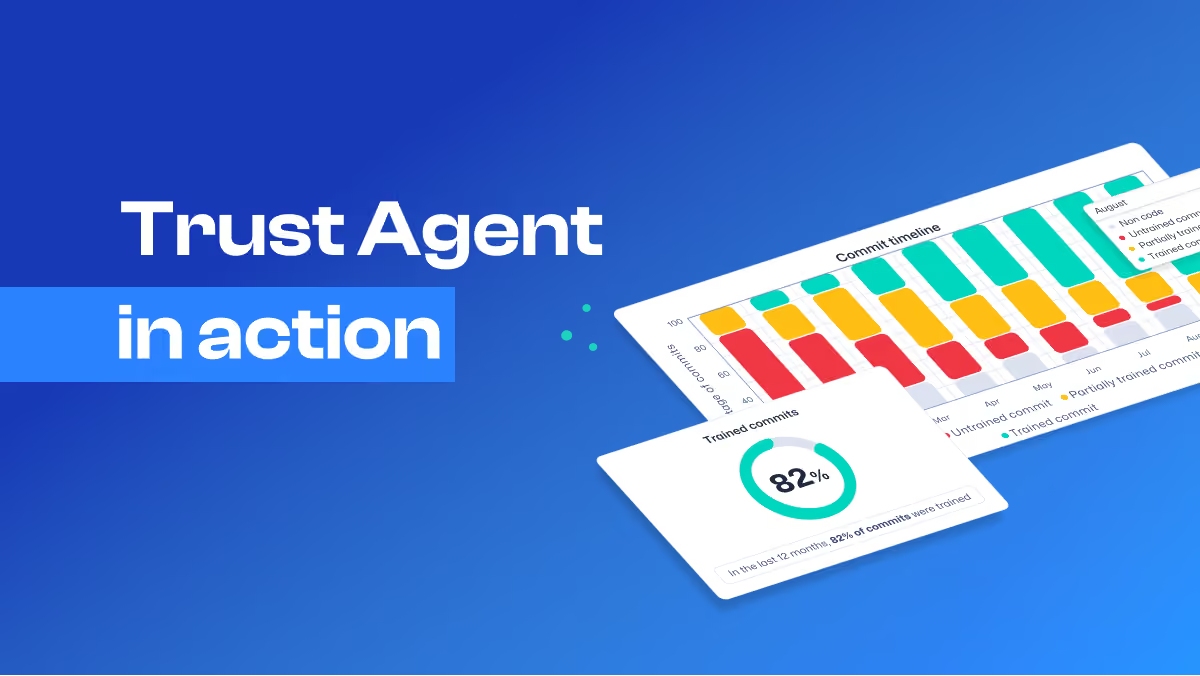
Trust Agentの活用イメージ
SCW Trust Agentは、セキュアなコードをより迅速に提供するために必要なツールを提供します。開発者がコードコミットで使用するプログラミング言語に合わせて、セキュリティのベストプラクティスを実践するための知識とスキルを習得できるよう支援します。

Secure Code WarriorのTrust Agent
コミットされたすべてのコードが、必要なセキュアコーディングスキルを備えた開発者によって作成されていると断言できますか?多くの組織がこの重大な課題に直面しており、それが防ぎ得たはずの脆弱性を生み、開発スピードを低下させる原因となっています。SCW Trust Agentは、コードリポジトリ全体を可視化し、開発者のセキュリティ習熟度に基づいてコミットを直接分析します。ポリシーゲート機能を備えたTrust Agentなら、コミットレベルでのガバナンス適用が可能です。ビジネスに不可欠なアプリケーションに対し、コード作成者が求められるセキュリティ知識を有していることをポリシーで確実に保証します。SCW Trust Agentがどのようにセキュリティ体制を強化し、開発ライフサイクルを最適化し、脆弱性を大幅に削減できるか。詳細は、こちらの資料(ワンページャー)をダウンロードしてご確認ください。

SCW Trust Score - セキュリティプログラムの構築、測定、最適化に最適なソリューション
セキュリティプログラムの構築、測定、最適化に最適なSecure Code Warrior Trust Scoreについて詳しくはこちらをご覧ください。

Secure Code WarriorによるTrust Score
業界初のベンチマーク「SCW Trust Score」で、セキュリティプログラムの有効性を測定しましょう。同業他社との比較を通じてセキュリティ体制を最適化し、データに基づいた意思決定でソフトウェアセキュリティを強化します。
PCI-DSS 4.0コンプライアンスへの備え
PCI-DSS要件に対応するため、ソフトウェアのセキュリティインフラを評価しましょう
金融サービスにおけるセキュリティトレンドの決定版ガイド
金融サービス機関は、急速に進化する金融の世界において、テクノロジーを効率的かつ効果的に活用できるかどうかに左右される、さまざまな課題に直面しています。組織は、クラウドベースの競争の激しいビジネス環境の中で、組織内部および業界全体で急速な変化が起こる時代に直面しています。例えば、継続的なデジタルトランスフォーメーションを推進する中で、各組織は、決済プロセスやその他の業務を加速させる可能性のある人工知能などの新技術への投資を妨げる組織的な摩擦を解消しようと取り組んでいます。
PCI DSS 4.0の全貌
本ガイドでは、開発チームがPCI DSS 4.0コンプライアンスに取り組むための実践的な戦略を解説します。現代の開発者に求められるコンプライアンス要件をはじめ、セキュリティ担当者と開発マネージャーが連携して開発者向けのセキュリティプログラムを構築する方法、そして脆弱性を根本から解消するための効果的なトレーニングの進め方をステップバイステップで紹介します。
セキュアコーディング学習のROI
セキュアコーディング教育がもたらす長期的なROI(投資対効果)について解説します。アジャイルで能動的な学習戦略への投資が、いかにセキュリティを強化し、現代のサイバー脅威に対して費用対効果の高い防御策となるのかをご覧ください。
開発者がAI開発ツールを効果的に活用するためにセキュリティスキルが必要な理由
ボタン一つで複雑なコードを生成できるAIの可能性は魅力的ですが、真に安全で信頼性の高いコードを作り上げるには、依然として人間の開発者による多大なサポートが不可欠です。
2024年の予測トップ10
2024年のサイバーセキュリティおよびソフトウェアセキュリティ業界について、SCWの専門家が予測する最新の展望をご覧ください。
アジャイル学習プラットフォーム:開発者主導型セキュリティのROI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
強固な守りを築く:ソフトウェアセキュリティにおける開発者支援の6つの重要な柱
本ホワイトペーパーでは、セキュリティ専門家であり、Secure Code WarriorのCTO兼共同創設者であるマティアス・マドゥ博士が、以下のトピックについて解説します。開発チームに向けた効果的なセキュリティ教育とスキル向上を実現するために不可欠な「6つの柱」、エンタープライズレベルでセキュリティプログラムを導入した10名の経営幹部から得られた教訓、そして成功への道のりで避けるべき一般的な落とし穴について詳しく紹介します。

アジャイル学習プラットフォーム
Secure Code Warriorは、進化し続けるアプリケーションセキュリティの課題に対処するために設計されたアジャイル学習プラットフォームです。業界をリードする最新のコンテンツで、セキュリティ侵害や複雑化する規制への対策を先取りし、プロアクティブかつ魅力的なセキュアコーディング教育を実現します。
OWASP Top 10 API 2023: A tactical guide for smart developers
APIセキュリティの最新情報をチェックしましょう。2023年版OWASP Top 10ガイドで、コーディングスキルの向上や脆弱性対策を学び、進化し続けるAPI開発の世界で常に一歩先を行くための知識を身につけませんか。今すぐダウンロードして、学びを深める旅を始めましょう。
セキュアコーディング学習のブループリント
当社のPieter Danhieuxが説明したように、5つのステップで開発者エンゲージメントの秘密を解き明かしましょう。今すぐダウンロードして、繁栄する開発者コミュニティへのロードマップを発見してください。
開発者主導のセキュリティとアジャイル学習のためのハンドブック
開発者主導のセキュリティで、シフトレフトを実現しましょう。本書では、開発者のスキルアップとセキュリティ知識の向上を促すための関わり方や、よりセキュアなコードを書くためのインパクトの測定方法について解説します。
ソフトウェアは同僚である:アクセス制御とAPIセキュリティを強化するための新しい視点
APIは不完全な人間のように振る舞う。その特性を理解することが、より強固なサイバーセキュリティへの鍵となるのだろうか。
セキュアコーディング研修のブループリント
大規模言語モデルは、速度と生産性において圧倒的な利点をもたらしますが、企業に否定できないリスクももたらします。従来のセキュリティガードレールだけでは、この氾濫を抑えるには不十分です。
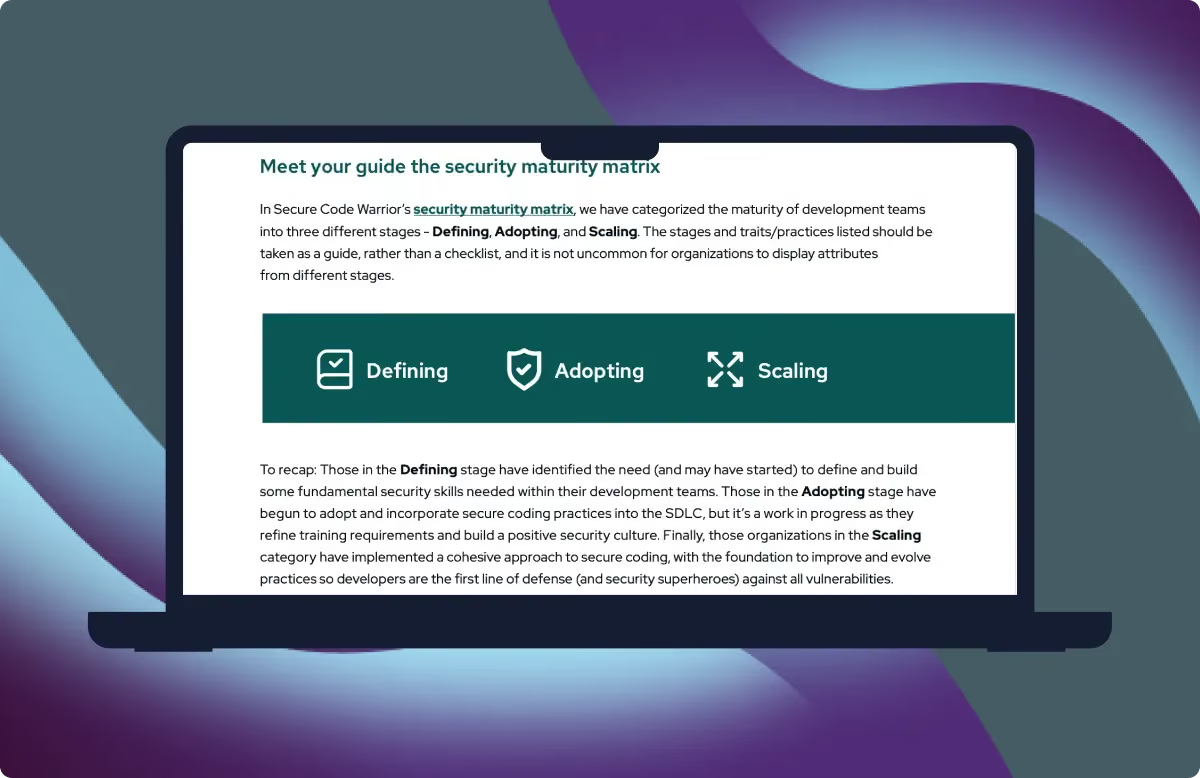
開発者セキュリティ成熟度マトリックス
開発チームにおけるセキュリティ成熟度の向上は、段階的に進めることができます。私たちは400社以上の組織を支援してきた経験に基づき、セキュリティ成熟度の3つの段階(定義、導入、拡大)に共通する実践方法と特徴を特定しました。
開発チームにおけるセキュリティ成熟度の重要性
開発チームのセキュリティ成熟度を評価し把握することで、組織は適切なステークホルダー、プロセス、テクノロジーを巻き込んだ計画を策定し、必要なスキルや能力の構築と維持を支援できるようになります。

開発チームのセキュリティ成熟度
開発チームにおけるセキュリティ成熟度は、現実的な目標を掲げながら継続的に改善していくサイクルであるべきです。開発チームのセキュリティ成熟度が高まることで、手戻りが減り、リスクが最小化されるだけでなく、自動化の活用によってSDLC(ソフトウェア開発ライフサイクル)の効率化も実現します。

レポート:2022年版 デベロッパー主導のセキュリティの現状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ホワイトペーパー:ソフトウェアセキュリティ向上のための課題と機会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者主導のセキュリティに対する包括的なアプローチ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのセキュリティとプライバシー
Secure Code Warriorは、当社およびお客様の情報資産を、不正利用、悪用、侵害から保護することに尽力しています。私たちはリスクベースの情報セキュリティ管理アプローチを採用し、プラットフォーム、顧客データ、および情報に対する脅威を考慮した適切なリスク管理と緩和策を継続的に実施することを目指しています。Secure Code Warriorは、お客様にサービスを提供する主要なプレーヤーとして成長を続ける中で、セキュリティおよびプライバシープログラムの一環として、セキュリティ機能を強化し続けます。詳細については、ホワイトペーパーをご覧ください。
再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコードの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアなコード作成にスキャンツールだけでは不十分な理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ゼロデイ攻撃という闇の術に対する防御ガイド
ゼロデイ攻撃は悪夢のような脅威となり得ますが、組織が利用可能なあらゆるセキュリティツールを駆使して予防戦略に取り組めば、セキュリティ担当者は少し安心して眠れるようになるはずです。
開発者のスキルアップとエンゲージメントを高めるためのプラン
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導による、ソフトウェアセキュリティの予防的アプローチ
セキュリティ意識の高い開発者が、現代の脅威に対抗し続けることでサイバー防御を支える、未開拓の大きなリソースとなり得る理由について詳しく解説します。
OWASP APIセキュリティトップ10:スマートな開発者のための戦略
コード内の一般的なAPIセキュリティの脅威を排除するための実践ガイドをダウンロードしましょう。
セキュリティリスクに対抗するため、セキュリティチームと開発チームを統合する方法
主要なAIモデルは、現実世界の脆弱性パターンに対してどのようなパフォーマンスを示すのでしょうか。SCW AI トラストインデックスは、トップモデルのセキュリティ態勢を明らかにします。
AppSecで脆弱性を減らしコンプライアンスを達成すれば、より大きな課題に取り組む余裕が生まれます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Shared Assessments SIG Lite Questionnaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWペネトレーションテスト概要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWサイバー保険証券
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サイバーセキュリティ大統領令:開発者のスキル向上によるソフトウェアセキュリティ強化への戦略的アプローチ
この大統領令は機能的なサイバーセキュリティの多くの側面に触れていますが、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について、初めて具体的に概説しています。

FSQS-NL認定証
Secure Code Warriorは、FSQS-NLに登録されました。この登録は、金融業界の規制遵守に向けた当社の継続的な取り組みにおける重要なマイルストーンとなります。

プラットフォーム構成図
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ質問票
Secure Code Warriorは、デューデリジェンスの自己評価結果に基づき、一般公開されているConsensus Assessment Initiative Questionnaire(CAIQ)を完了しました。
DevSecOpsのスーパーボウル:セキュリティチャンピオンが開発終盤の脆弱性からチームを勝利に導く方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エグゼクティブ・ラウンドテーブル・ホワイトペーパー - Visma & Blue Prism
2020年はソフトウェアセキュリティに対する私たちの考え方をどう変えたのか。Vismaのエグゼクティブ・ラウンドテーブル。
Mimmit Koodaaの女性たちがセキュアコーディングに挑みます
フィンランドの女性エンジニアコミュニティ「Mimmit Koodaa」が、セキュアコーディングの体験談を語ります。

世界的な金融機関の各チームが、セキュアコーディングコンテストで熱い戦いを繰り広げます。
世界的な金融機関が、いかにして世界中の銀行アプリケーションのセキュリティ強化の重要性を浸透させたのか。その取り組みを、楽しいインタラクティブなトーナメント形式でご紹介します。
Missions - 実践的なシミュレーションを通じて、不適切なコードがもたらす影響を体験しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
コース - セキュアコーディングのスキルと能力を構築する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トーナメントのステップバイステップガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10を攻略するためのバトルプラン
セキュリティの脆弱性トップ10も、あなたのようなセキュア開発のヒーローの前では太刀打ちできません。この無料の電子書籍は、OWASP Top 10 2021に挙げられた悪名高い脆弱性を理解し、それぞれのバグの仕組みを把握するための究極のガイドブックです。
OWASPとSecure Code Warriorトーナメントで勝利を収める - ホワイトペーパー
GenAIとLLMが現在のアプリケーションセキュリティの状況を根本的にどのように変化させているかについての分析。Secure Code WarriorのCEOであるPieter Danhieuxからの最新の視点をご覧ください。

トーナメント - 組織の意識向上と開発者のエンゲージメントを高め、セキュアコーディングを最優先事項にします。
セキュリティの原則と実践に関する堅牢なトレーニングを提供することで、開発者はセキュリティの初心者からセキュリティのチャンピオンへと変貌し、脅威がセキュリティインシデントにつながる前に、脅威を特定、軽減、防止できるようになります。

悪名高き8つの脆弱性:Infrastructure as Codeで発見・修正すべき項目
Secure Code Warriorトーナメントは、前向きなセキュリティ文化を構築するための魅力的で楽しい方法です。コーディングコンテストを実施することで、リモート開発者とハイブリッド開発者の両方を対象としたイベントを開催し、開発者のスキルレベルを評価し、セキュリティチャンピオンを特定することができます。
DevSecOps成功への5つのステップ:AppSecプロフェッショナルが理想のチームで活躍する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティプログラムを最も迅速かつ簡単に改善する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
クリエイティブなCISOのためのセキュリティプログラム変革ガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのご紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者がセキュアなコードを書けるように支援します
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者を防御の最前線に立たせ、組織のセキュリティ体制を強化しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

アセスメント - 開発者のセキュアコーディングスキルをベンチマークし、セキュリティ体制を構築しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュリティ向上プログラムを導入する前に不可欠な6つのステップ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年 AppSecトレンドレポート
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.