




Einblicke von Experten, die sichere Entwicklung gestalten
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

KI im SDLC: Hype vs. Sicherheitsrealität
KI im SDLC, präsentiert in Partnerschaft mit KnowBe4: Kawin Boonyapredee (CISO Advisor, KnowBe4) und Pieter Danhieux (CEO, SCW) analysieren die Sicherheitsrisiken von KI-generiertem Code.
German OWASP Day 2026
Secure Code Warrior sponsert den German OWASP Day 2026, der AppSec-Experten zusammenbringt, um Best Practices in den Bereichen sichere Entwicklung, Betrieb und Testing zu diskutieren. SCW zeigt, wie Sicherheit in jede Phase des Entwicklungszyklus integriert werden kann.
AdelaideSEC
Secure Code Warrior veranstaltet ein Secure Coding Tournament auf der AdelaideSEC. Entwickler und Sicherheitsexperten treten in einem praxisnahen Wettbewerb gegeneinander an, um reale Schwachstellen zu identifizieren und zu beheben, ihre Fähigkeiten zu schärfen und sich mit der lokalen Tech-Community zu vernetzen.
Black Hat USA 26
Secure Code Warrior stellt auf der Black Hat USA 2026 in Las Vegas aus. CEO Pieter Danhieux, Chief Customer Officer Fatemah Beydoun sowie Chief Product and Technology Officer Alex Bullen sind vor Ort – kontaktieren Sie uns, um ein Treffen zu vereinbaren.
FS-ISAC APAC Summit
Wir freuen uns darauf, den FS-ISAC APAC Summit am 14. und 15. Juli 2026 in Singapur zu sponsern! Besuchen Sie uns an Stand Nr. 8, um sich mit unserem Team auszutauschen, und verpassen Sie nicht den Vortrag von Pieter Danhieux am 14. Juli um 13:15 Uhr im Raum Heliconia 3401. Er präsentiert bahnbrechende Forschungsergebnisse dazu, wie KI-Codierungsmodelle im Vergleich zu 10.000 menschlichen Entwicklern abschneiden und was dies für die Sicherheit bei der KI-gestützten Entwicklung bedeutet. Wir sehen uns dort!
Gartner Security & Risk Management Summit 2026
Wir freuen uns, den Gartner Security & Risk Management Summit in London vom 22. bis 24. September 2026 zu sponsern! Treffen Sie unser Team und erfahren Sie, wie Secure Code Warrior Unternehmen dabei unterstützt, KI-generierten Code zu steuern und nachhaltige Sicherheitskompetenzen über den gesamten SDLC hinweg aufzubauen. Wir sehen uns dort!

OWASP Global AppSec USA
Wir sind stolz darauf, Silver-Sponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Jubiläum feiert! Treffen Sie uns und über 800 Experten für Anwendungssicherheit bei spannenden Sessions zu KI-Sicherheit und Threat Modeling, einem Capture-the-Flag-Wettbewerb, der OWASP Projects Demo Room sowie exklusiven Networking-Events. Besuchen Sie uns vor Ort – wir freuen uns darauf, Sie kennenzulernen!

Kunden-Webinar: Danske Bank
Danske Bank zeigt, wie sie eine erfolgreiche Kultur für sicheres Programmieren aufgebaut haben – wichtige Strategien, echte Ergebnisse und Lektionen, die Sie übernehmen können. Jetzt auf Abruf ansehen.

Gartner Security & Risk Management Summit
Besuchen Sie uns auf dem Gartner Security & Risk Management Summit vom 1. bis 3. Juni 2026 in National Harbor, Maryland. Wir freuen uns darauf, gemeinsam mit CISOs und Cybersecurity-Experten wertvolle Einblicke in die Themen KI, Risikoresilienz und sich wandelnde Bedrohungslandschaften zu gewinnen, um die Sicherheitsstrategie von Unternehmen zu stärken. Vernetzen Sie sich mit uns und schauen Sie an unserem Stand vorbei!
Von Shadow AI zu AI Software Governance: Transparenz in der gesamten Codebasis zurückgewinnen
Erfahren Sie von Matias Madou, CTO bei Secure Code Warrior, und Tamim Noorzad, Director of Product, wie AI Software Governance die nötige Transparenz und Einblicke bietet, um KI-gestützte Entwicklung in großem Maßstab zu steuern.

OWASP Global AppSec EU
Wir freuen uns darauf, die OWASP Global AppSec EU Conference zu sponsern, die vom 22. bis 26. Juni 2026 ihr 25-jähriges Jubiläum im Austria Center in Wien feiert. Seien Sie dabei, wenn wir uns mit über 800 Experten austauschen, die lebendige Ausstellungshalle erkunden, am „Meet the Mentor“-Programm teilnehmen und CPE-Punkte sammeln – abgerundet durch exklusive Networking-Empfänge. Wir freuen uns darauf, Sie an unserem Stand zu begrüßen!

OWASP BASC
Wir freuen uns, die OWASP BASC am 11. April in Boston, MA, zu sponsern. Dies ist die führende Konferenz für Anwendungssicherheit, die Sicherheitsexperten, Entwickler und Forscher zusammenbringt, um das Fachgebiet der Anwendungssicherheit in Boston voranzubringen.

OT Summit Madrid
Besuchen Sie uns auf dem OpenText Summit Madrid 2026, einer Präsenzveranstaltung, die zeigt, wie KI, Cloud und sicheres Informationsmanagement eine neue Generation intelligenter Unternehmen prägen.
Cyber Security Summit
Der Cyber Security Summit findet am 28. und 29. April statt und ist eine erstklassige Konferenz, die führende Experten, Innovatoren und Aussteller zusammenbringt, um die neuesten Trends, resiliente IT-Strategien und bewährte Branchenpraktiken zu präsentieren. Verpassen Sie nicht die Gelegenheit, an unserem Stand vorbeizuschauen und sich mit uns zu vernetzen!
Sicherheitsexpertise für Entwickler: Schnellere Schwachstellenbehebung durch integrierte AST und gezielte Weiterbildung.
Hören Sie auf, Schwachstellen nur zu finden, und fangen Sie an, sie dauerhaft zu beheben. Das Erkennen eines Fehlers ist nur die halbe Miete. Um echtes „Secure by Design“ zu erreichen, müssen Sicherheitserkenntnisse in eine schnelle und effektive Fehlerbehebung münden. Seien Sie am 18. März dabei, wenn die Experten Eric Johnson von Secure Code Warrior und Steven Zimmerman von Black Duck zeigen, wie Sie die Lücke zwischen Erkennung und der Weiterbildung von Entwicklern schließen.

Parliamentary Innovation Showcase des Tech Council
Als Flaggschiff-Veranstaltung des Tech Council of Australia (TCA) bietet der Parliamentary Innovation Showcase 2026 Entscheidungsträgern, Branchenführern, Akademikern und Technikbegeisterten eine hervorragende Gelegenheit, modernste Technologien zu erkunden, Ideen auszutauschen und Einblicke in die Zukunft von Forschung, Investitionen und Innovation zu gewinnen.
Product Security Virtual Summit
Secure Code Warrior freut sich, als Partner von Cycode am diesjährigen Product Security Virtual Summit am 28. Januar teilzunehmen. Wir werfen einen Blick auf die Zukunft sicherer Software im Zeitalter der KI und zeigen, wie sich Sicherheitswarnungen in echte Superkräfte für Entwickler verwandeln lassen.

Phishapalooza
SCW freut sich sehr, an der 18. jährlichen Phishapalooza teilzunehmen und die American Cancer Society zu unterstützen. Wir freuen uns darauf, uns mit der lokalen Cybersecurity-Community zu einem Tag voller Eisfischen und Spendenaktionen in den Twin Cities zu treffen. Seien Sie dabei, wenn wir gemeinsam mit GuidePoint Security wichtige Spenden für diesen guten Zweck sammeln.
OWASP LASCON
Wir sind stolz darauf, Gold-Sponsor der OWASP LASCON 2026 in Austin, Texas, zu sein! Besuchen Sie uns im Norris Conference Center, wo wir gemeinsam mit über 400 Webentwicklern und Sicherheitsexperten innovative Ansätze für Anwendungssicherheit diskutieren.

New York Secure Code Showdown
SCW, OWASP und AWS laden Sie ein, Ihre Fähigkeiten beim New York Secure Code Showdown am Donnerstag, den 19. Februar 2026, von 11 bis 16 Uhr EST zu erweitern. In diesem Turnier fordern wir Sie heraus, Schwachstellen in den gängigsten Programmiersprachen Ihrer Wahl zu identifizieren und zu beheben. Eine großartige Gelegenheit, die Grundlagen sicherer Programmierung zu meistern und sich dabei mit anderen zu messen!

Gold Coast BSides
Wir freuen uns, ein Secure Coding Tournament auf der BSides Goldie auszurichten! Seien Sie an der Gold Coast in Australien dabei und messen Sie sich in einem praxisorientierten Wettbewerb, bei dem Sie Ihre Fähigkeiten beim Identifizieren und Beheben realer Schwachstellen testen können. Egal, ob Sie erfahrener Entwickler oder Neuling im Bereich Sicherheit sind – dies ist eine großartige Gelegenheit, sich auszutauschen, Ihre Kenntnisse zu vertiefen und gemeinsam eine sicherere lokale Tech-Community aufzubauen.
BSides Frankfurt
Wir freuen uns, ein Secure Coding-Turnier auf der BSides Frankfurt auszurichten! Besuchen Sie uns auf dem Campus der Goethe-Universität Frankfurt zu einem praxisorientierten Wettbewerb, bei dem Sie Ihre Fähigkeiten beim Identifizieren und Beheben praxisnaher Schwachstellen testen können. Egal, ob Sie ein erfahrener Entwickler oder ein Neuling im Bereich Sicherheit sind – dies ist eine großartige Gelegenheit, sich auszutauschen, Ihre Kenntnisse zu vertiefen und gemeinsam eine sicherere lokale Tech-Community aufzubauen.
RSA Conference
Wir sind auf dem Weg nach San Francisco zur RSA Conference 2026. Wir unterstützen Unternehmen dabei, ihre Entwickler mit den nötigen Fähigkeiten auszustatten, um von Anfang an sicheren Code zu schreiben. Besuchen Sie uns am Stand #250 in der South Expo Hall und erfahren Sie, wie wir gemeinsam eine Community sicherheitsbewusster Entwickler in Ihrem Unternehmen aufbauen können.

FS-ISAC FinCyber Today Canada
Wir stehen auf der FS-ISAC FinCyber Today Canada bereit, um mit Ihnen über das Risikomanagement für Entwickler zu sprechen. Wir unterstützen Finanzinstitute bei der Minderung von Anwendungsrisiken, indem wir ihre Entwickler durch gezielte Schulungen zu sicherem Programmieren stärken. Besuchen Sie uns an unserem Stand in der Solutions Hall und erfahren Sie, wie wir Ihre Sicherheitsstrategie optimieren können.
Threat Modeling mit KI: So machen Sie jeden Entwickler zum Threat-Modeling-Experten
Threat Modeling mit KI: So machen Sie jeden Entwickler direkt aus der IDE heraus zum Threat-Modeling-Experten.

Ihre Entwickler finden
Die Curriculum and Onboarding Managerin Katelynd Trinidad erläutert verschiedene Methoden, um Code-Mitwirkende in Ihrem Unternehmen zu identifizieren und sicherzustellen, dass diese die erforderlichen Schulungen für sicheren Code erhalten.

Die Macht der Marke in AppSec, DevSec und DevSecOps (Was steckt hinter dem Akronym!?)
Nachhaltiger Erfolg in der AppSec erfordert mehr als nur Technologie – es braucht eine starke Marke. Eine überzeugende Identität sorgt dafür, dass Ihre Initiativen Anklang finden und die Entwickler-Community langfristig einbinden.

Vibe Coding: Praxisleitfaden zur Anpassung Ihrer AppSec-Strategie für KI
Erfahren Sie in unserem On-Demand-Webinar, wie Sie AppSec-Manager durch einen praxisorientierten, schulungsbasierten Ansatz zu KI-Enablern statt zu Blockierern machen. Wir zeigen Ihnen, wie Sie Secure Code Warrior (SCW) nutzen, um Ihre AppSec-Strategie strategisch an das Zeitalter der KI-Coding-Assistenten anzupassen.

Virtuelle Konferenz „The Future of Cyber Security“
Die Konferenzreihe The Future Of Cyber Security unterstützt Unternehmen dabei, Angreifern durch eine Reihe aufschlussreicher Sessions, die auf keiner anderen Sicherheitskonferenz zu finden sind, einen Schritt voraus zu bleiben. Wir freuen uns darauf, Sie virtuell zu treffen!

SecTor
Besuchen Sie unseren Stand Nr. 336 auf der SecTor 2025 im Metro Toronto Convention Centre! Gemeinsam mit anderen Sicherheitsexperten präsentieren wir unsere neuesten Forschungsergebnisse und Methoden zu Untergrundbedrohungen und der Verteidigung von Unternehmen.

OWASP New Zealand Day
Wir freuen uns darauf, am OWASP New Zealand Day auf dem Campus der University of Auckland teilzunehmen! Bei dieser Konferenz dreht sich alles um Web- und Anwendungssicherheit. Unser Ziel ist es, Entwickler in Neuseeland durch den Fokus auf robuste Architektur und moderne Entwicklungstechniken bei der Erstellung sichererer Anwendungen zu unterstützen. Besuchen Sie unseren Stand und tauschen Sie sich mit uns über unsere Developer Management Platform aus!

OWASP Global AppSec 2025 USA
Besuchen Sie uns an unserem Messestand im Marriott Marquis in der Innenstadt von Washington, D.C.! Nutzen Sie die Gelegenheit, sich mit uns und über 800 weiteren Sicherheitsexperten auszutauschen, die Ihre Leidenschaft für alles rund um das Thema Sicherheit teilen.

OWASP BeNeLux Days
Besuchen Sie unseren Stand auf den OWASP BeNeLux Days in Mechelen, Belgien! Die Veranstaltung bietet Ihnen Fachvorträge von Experten aus den Bereichen Security, DevOps und Cloud sowie praxisorientierte Schulungen zu zentralen Sicherheitsthemen. Freuen Sie sich zudem auf Keynotes von Branchenführern, entdecken Sie die neuesten Sicherheitstechnologien an den Ausstellerständen und nehmen Sie an Aktivitäten wie Capture The Flag und Security-Tool-Trainings teil.
Melbourne AppSec & DevSecOps Summit
Freuen Sie sich auf einen spannenden Tag voller Erkenntnisse und Networking auf dem Melbourne AppSec & DevSecOps Summit! Wir freuen uns darauf, uns mit Führungskräften aus den Bereichen Security und Entwicklung auszutauschen, Ideen zu teilen und die neuesten Trends in Sachen Application Security und DevSecOps zu erkunden. Lassen Sie uns vor Ort einen kurzen Termin vereinbaren, um zu besprechen, wie unsere Lösungen Ihre Strategien für das Entwicklermanagement optimieren können.
FS-ISAC Fall Summit
Besuchen Sie uns am Dienstag, den 7. Oktober, ab 8:00 Uhr beim Frühstück auf dem FS-ISAC Fall Americas Summit am Catering-Sponsorentisch und erfahren Sie, wie Secure-by-Design-Strategien und ein entwicklerorientiertes Risikomanagement die Cybersicherheit verändern.

CISO Inspired Summit USA
Seien Sie beim CISO Inspired Summit New York 2025 dabei! Nutzen Sie die Gelegenheit, sich mit führenden Köpfen der Cybersicherheit zu vernetzen, proaktive Verteidigungsstrategien zu vertiefen und belastbare Sicherheitsarchitekturen aufzubauen, um sich souverän in der sich ständig wandelnden digitalen Welt zu bewegen.

CISO Inspired Summit UK
Seien Sie diesen November beim CISO Inspired Summit UK 2025 dabei! Vernetzen Sie sich mit anderen Führungskräften aus der Cybersicherheit, um wachsenden Bedrohungen zu begegnen, Ihre digitalen Abwehrmechanismen zu stärken und robuste Strategien für die geschäftliche Resilienz in der sich schnell wandelnden Cyber-Landschaft von heute zu entwickeln.

BSides Bournemouth
Die BSides Bournemouth ist eine von der Community organisierte Cybersicherheitskonferenz, die am 16. August im Royal Bath Hotel in Bournemouth, Großbritannien, stattfindet. Seien Sie dabei und treffen Sie uns sowie weitere großartige Sponsoren wie JP Morgan Chase zu einem Tag voller aufschlussreicher Vorträge, Networking und praktischer Aktivitäten.

Black Hat USA
Treffen Sie unsere Führungskräfte auf der Black Hat USA im Mandalay Bay in Las Vegas, NV! Sie freuen sich darauf, mit Ihnen über Sicherheitsrisiken bei KI/LLM-Code und den ROI durch qualifizierte Entwickler zu sprechen!

OWASP Global AppSec EU 2025
Besuchen Sie uns am Stand #G08 auf der OWASP Global AppSec EU und entdecken Sie, wie Secure-by-Design-Prinzipien und ein effektives Risikomanagement für Entwickler die nächste Generation der Cybersicherheit prägen.
FS-ISAC EMEA Summit
Besuchen Sie uns am 21. Mai ab 8:00 Uhr beim Frühstück auf dem FS-ISAC EMEA Summit am Catering-Sponsorentisch und erfahren Sie, wie Secure-by-Design-Strategien und entwicklerorientiertes Risikomanagement die Cybersicherheit verändern.
Cybersecurity Summit, Hamburg
Wir freuen uns darauf, auf dem Cybersecurity Summit mit Entscheidungsträgern und Innovatoren darüber zu sprechen, wie proaktives sicheres Programmieren die Softwareentwicklung beschleunigen und gleichzeitig das Sicherheitsniveau verbessern kann.

OpenText Summit Madrid
Secure Code Warrior ist stolzer Sponsor des OpenText Summit Madrid 2025 am 10. April! Diese exklusive Veranstaltung bringt Führungskräfte zusammen, um zu erörtern, wie Cloud, Sicherheit und KI das Informationsmanagement transformieren. In maßgeschneiderten Sessions zu den Themen Explore, Transform und Imagine erhalten die Teilnehmer wertvolle Einblicke, Best Practices und praxisnahe Erfolgsgeschichten.
Australian Cyber Exchange
Am 3. April spricht unser CEO Pieter Danhieux auf der ACE25, dem ersten Australian Cyber Exchange, der Regierung, Privatwirtschaft und Wissenschaft vereint, um Australiens Cyber-Kapazitäten zu stärken. Mit Fokus auf Innovation, Souveränität und Wachstum bietet die ACE25 Podiumsdiskussionen, Präsentationen und Pitch-Sessions zu zentralen Herausforderungen der Cybersicherheit.

Die Zukunft der Cybersicherheit London
Secure Code Warrior ist bei dieser ganztägigen Konferenz dabei, die führende Cybersicherheitsexperten zusammenbringt, um die sich wandelnden Bedrohungen unserer digitalen Welt anzugehen – von Ransomware und Botnetzen bis hin zu Krypto-Hacking und Cybercrime-as-a-Service. Wir freuen uns auf aufschlussreiche Diskussionen und zukunftsweisende Strategien!

OWASP SnowFROC
Besuchen Sie uns auf der SnowFROC '25, Denvers führender Konferenz für Anwendungssicherheit! Die eintägige Veranstaltung mit rund 400 Teilnehmern bietet praxisnahe Schulungen, erstklassige Verpflegung und exzellente Networking-Möglichkeiten. Am Freitag, den 14. März 2025, erwarten Sie Expertenvorträge und Workshops zu vielfältigen Themen der Cybersicherheit.

BSides Limburg
Secure Code Warrior veranstaltet dieses Jahr am 14. März ein Turnier auf der BSides Limburg! BSides ist ein von der Community getragenes Cybersicherheits-Event, das weit über herkömmliche Konferenzen hinausgeht – es fördert tiefgreifende Diskussionen, praxisnahe Demos und die Zusammenarbeit in einem persönlichen Rahmen. Hier entstehen die nächsten großen Ideen im Bereich Sicherheit!
2. jährliches OWASP Maine Secure Coding Tournament 2025
OWASP Maine veranstaltet in Zusammenarbeit mit Secure Code Warrior das 2. jährliche OWASP Maine Secure Coding Tournament! Bei diesem persönlichen Treffen heißen wir alle Softwareentwickler und AppSec-Profis willkommen – vom Einsteiger bis zum Principal. Bringen Sie Ihren Laptop und Ihr Know-how im Bereich sicheres Programmieren mit und messen Sie sich mit Ihren Kollegen, um sich den Titel als sicherster Programmierer des Bundesstaates Maine für 2025 zu sichern!

NDC Security 2025
Tauchen Sie im Herzen von Oslo in topaktuelle Themen, praxisnahe Workshops und den Austausch mit Fachkollegen ein. Verpassen Sie nicht die Gelegenheit, Ihr Wissen zu erweitern und die Zukunft der Sicherheit mitzugestalten. Besuchen Sie uns am Stand H und erfahren Sie, wie Secure Code Warrior Entwickler dabei unterstützt, ihre Produktivität zu steigern und die Codesicherheit zu verbessern!

RSA Conference 2025
Besuchen Sie uns am Stand Nr. 2353 auf der RSAC 2025, um innovative Lösungen zu entdecken und Teil des Dialogs über die Zukunft der Cybersicherheit zu werden.

DevSecOps360 London
Seien Sie am Mittwoch, den 22. Januar 2025, im IBM Innovation Studio London dabei, wenn wir Ihnen unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems vorstellen.

Black Hat Europe
Besuchen Sie uns auf der Black Hat Europe im ExCeL in London

OWASP Benelux
SCW ist stolzer Sponsor der diesjährigen Konferenz. Besuchen Sie unseren Stand und erfahren Sie, wie SCW Unternehmen in ganz Europa dabei hilft, die OWASP Top 10 zu meistern und Sicherheitsrisiken zu reduzieren.

German OWASP Day 2024
Treffen Sie Secure Code Warrior in Leipzig, Deutschland, für spannende Einblicke von OWASP, einen Ausblick auf die Softwaresicherheit im Jahr 2025 und entspanntes Networking.
DevSecOps 360 Toronto
Erfahren Sie gemeinsam mit SCW, IBM, Black Duck, IriusRisk und Contrast, wie Ihr Unternehmen die Entwicklung beschleunigen, Sicherheitslücken minimieren und sowohl Geschäfts- als auch Sicherheitsteams klare Vorteile bieten kann.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior freut sich, als Silbersponsor beim führenden Cybersicherheits-Event in Frankreich dabei zu sein. Wir freuen uns darauf, Sie dort zu treffen.

OpenText World 2024
Erfahren Sie gemeinsam mit Secure Code Warrior und OpenText, wie Unternehmen weltweit SAST-Ergebnisse nutzen, um eine agile Lernerfahrung für sicheres Programmieren zu schaffen.
DevSecOps 360 London
Erleben Sie gemeinsam mit SCW, IBM, BlackDuck und IriusRisk eine aufschlussreiche Veranstaltung, bei der wir unsere neuesten Integrationen vorstellen und zeigen, wie Unternehmen echte Geschäfts- und Produktivitätsvorteile für ihre Organisation erzielt haben.

AppSecDay Stockholm
Treffen Sie Secure Code Warrior, OpenText und Sonatype zu einer Diskussion über den Umgang mit Open Source, die Einhaltung der NIS2-Richtlinie, KI & DevSecOps
DevSecOps 360 Mailand
Erfahren Sie bei uns, wie Automatisierung zu einer schnelleren und sichereren Entwicklung beiträgt. Gemeinsam mit unseren Partnern IBM Cyber Security Services, Synopsys und IriusRisk zeigen wir Ihnen praxisnahe Lösungen, um Schwachstellen zu reduzieren und die Wettbewerbsfähigkeit Ihrer Teams zu sichern.

Charity Pro-Am Scramble
Nehmen Sie gemeinsam mit Secure Code Warrior und unserem Partner Arctiq am Charity Pro-Am Scramble im Golf Le Diable in Mont Tremblant teil. Wir schlagen gemeinsam für einen guten Zweck ab und unterstützen KidSport Québec dabei, mehr Kindern den Zugang zu Mannschaftssportarten zu ermöglichen und ihre Zukunft durch die Kraft des Spiels zu fördern.
AppSec Day Utrecht
Da sich die Anwendungssicherheit stetig weiterentwickelt, setzen Unternehmen zunehmend auf KI-Lösungen zur Erkennung und Abwehr von Bedrohungen in Echtzeit. Seien Sie dabei, wenn Secure Code Warrior gemeinsam mit unseren Partnern OpenText und Sonatype vor Ort ist!

SF 49er Red Zone Erlebnis
Erleben Sie gemeinsam mit SCW und Guidepoint erstklassigen Football, köstliches Tailgate-Food und spannende Gespräche über Softwaresicherheit und wie Sie verhindern, von Sicherheitslücken „getackelt“ zu werden.

Webinar: SCW Trust Agent & Produkt-Roadmap für das 3. Quartal
Begleiten Sie Patrick Collins, Chief Product Officer bei Secure Code Warrior, bei der Vorstellung und Demo des brandneuen SCW Trust Agent und erhalten Sie einen Einblick in die Produkt-Roadmap für die kommenden Monate.

OWASP 2024 Global AppSec
Die Global AppSec US Konferenz verspricht ein spannendes Programm voller neuer Trends und Themen. Besuchen Sie uns an unserem Stand in San Francisco für eine Demo unserer neuesten Produktangebote.
DevSecOps-Transformation
DevSecOps ermöglicht es, Sicherheitsprobleme früher im Entwicklungszyklus zu erkennen – und zwar direkt dort, wo die Entwickler den größten Einfluss nehmen können.

Cybersecurity Summit
Führende Experten aus mittelständischen bis großen Unternehmen treffen auf innovative Anbieter digitaler Cybersecurity-Lösungen für die Wirtschaft. Lernen Sie von Experten auf unseren Bühnen und treffen Sie die führenden Anbieter im Ausstellungsbereich.

Black Hat USA
Die Black Hat USA findet bereits zum 27. Mal im Mandalay Bay Convention Center in Las Vegas statt und bietet ein sechstägiges Programm. Die Veranstaltung beginnt mit vier Tagen spezialisierter Cybersecurity-Trainings (3.–8. August) mit Kursen für alle Kenntnisstufen. Die zweitägige Hauptkonferenz (7.–8. August) umfasst mehr als 100 ausgewählte Briefings, zahlreiche Open-Source-Tool-Demos im Arsenal, eine umfangreiche Business Hall, Networking- und Social-Events sowie vieles mehr.

AppSec & DevSecOps Summit
Entschlüsseln, vereinen und optimieren Sie Ihre Sicherheitsstrategien auf dem Melbourne AppSec and DevSecOps Summit 2024. Stärken Sie Ihre Sicherheitskompetenz und seien Sie ganz vorne mit dabei bei der Revolution der Anwendungs- und Cloud-Sicherheit.
Bewerten Sie den aktuellen Stand Ihres Sicherheitsprogramms mit dem SCW Trust Score
In der sich schnell wandelnden Sicherheitslandschaft von heute ist es entscheidend zu wissen, wo Ihr Sicherheitsprogramm steht. Diskutieren Sie mit Matias Madou, CTO und Mitbegründer von Secure Code Warrior, über eine branchenführende Innovation für das Benchmarking von Sicherheitsprogrammen: den SCW Trust Score.
Nordic IT Security
Die Nordic IT Security, Skandinaviens renommiertester Cybersicherheitsgipfel, fungiert seit 17 Jahren als Wegweiser durch die nordische Cybersicherheitslandschaft.

Belgische Kaffeestunde
Für alle RSAC-Teilnehmer aus Belgien veranstalten wir am Dienstag, den 7. März, um 15:00 Uhr einen besonderen „Last Coffee of the Day“. Treffen Sie unsere belgischen Kollegen, CEO Pieter Danhieux und CTO Matias Madou, sowie weitere Führungskräfte von Secure Code Warrior, um einen erfolgreichen RSAC-Tag bei gutem Kaffee und leckeren Snacks entspannt ausklingen zu lassen.

Die Kontrolle über Schwachstellenmeldungen übernehmen
Die heutige Bedrohungslandschaft ist für viele Unternehmen zunehmend unüberschaubar, da sie mit einem Ansatz für Anwendungssicherheit zu kämpfen haben, der auf Reaktion statt auf proaktives Handeln ausgelegt ist.

SCW Coffee Shop @ RSAC 2024
Der SCW Coffee Shop ist zurück – bereits im vierten Jahr! Kommen Sie auf einen Kaffee vorbei und erfahren Sie, wie Sie Sicherheit direkt in Ihre Anwendungen integrieren!

RSA Conference 2024
Die Kunst des Möglichen ist da! Besuchen Sie uns am Stand 5179 und erfahren Sie, wie Sie Ihre Schwachstellen um 53 % reduzieren können.

Treffen Sie die SCW-Führungsebene auf der RSAC24
Unsere Mitgründer und Führungskräfte sind vom 6. bis 7. Mai im Bluestone Lane Union Square Coffee Shop, um bei einem der besten Kaffees San Franciscos Gespräche zu führen.

Wir vertrauen auf Entwickler und KI
SCW Coffee Shop auf der RSAC24 präsentiert: Diskutieren Sie mit unserem Mitgründer und CTO Matias Madou sowie weiteren Branchenexperten über die Herausforderungen und Strategien zur Messung von Sicherheitskompetenzen in Entwicklungsteams.

So quantifizieren Sie die Effektivität Ihres Secure-Coding-Programms mit dem SCW Trust Score
SCW Coffee Shop auf der RSAC24 präsentiert: Begleiten Sie Patrick Collins, CTPO, und Junie Dinda, CMO, bei einer ausführlichen Session zum neuen SCW Trust Score – dem branchenweit ersten Benchmark, der die Landschaft für Secure-Coding-Programme grundlegend verändert.

Carolina Hurricanes mit GuidePoint
Begleiten Sie uns und unsere Partner von GuidePoint in die Eishockey-Arena zu einem spannenden Spiel und interessanten AppSec-Gesprächen!

Happy Hour für Anbieter in der Bay Area
Weitere Informationen folgen in Kürze.

Führende Frauen in der Security
Der SCW Coffee Shop auf der RSAC24 präsentiert: Diskutieren Sie mit Fatemah Beydoun, Mitgründerin & CCO, und einer Runde führender Frauen der Branche darüber, wie der „Shift Left“-Ansatz helfen kann, die Geschlechterkluft in der IT-Sicherheit zu verringern. Moderiert von unserer VP Channel Partners, Holly Whalen.
Von Compliance-Checklisten zum Risikomanagement: Das volle Potenzial von SAST ausschöpfen
Entdecken Sie innovative Strategien zur Maximierung der Effektivität Ihrer SAST-Tools und implementieren Sie ein entwicklerorientiertes Sicherheitsprogramm.
secIT – Hannover 2024
Vereinbaren Sie einen Termin oder besuchen Sie uns am Stand 14 auf der secIT!
Praxisorientierter Workshop zur Anwendungssicherheit
In Zusammenarbeit mit AWS, Contrast Security und Arctiq bieten wir Ihnen einen interaktiven, praxisorientierten AppSec-Workshop an

Virtuelle Weinprobe - Ohio
Seien Sie dabei, wenn wir gemeinsam mit GuidePoint und weiteren Partnern eine virtuelle Weinverkostung mit dem Weingut Silver Oaks veranstalten.
DevSecOps 360 - Riad
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
DevSecOps 360 – München
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
DevSecOps 360 – Dubai
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
Die sich wandelnde Rolle des AppSec-Entwicklers
Veränderungen, Ursachen und Überlegungen für eine der wichtigsten Rollen im Sicherheitsteam Ihres Unternehmens.
Security nach links verlagern: Stärken Sie Ihre Sicherheitskompetenz
So unterstützen Sie Ihre Entwickler dabei, sichere Software schneller zu erstellen und bereitzustellen.
Shifting Left für Secure by Design
Senken Sie die mit der Anwendungssicherheit verbundenen Risiken und Kosten, indem Sie Ihre Entwickler dazu befähigen, die erste Verteidigungslinie Ihres Unternehmens zu bilden.
Shift-Left-Sicherheitsschulungen und Schwachstellenerkennung für eingebettete Systeme
In diesem Webinar beleuchten wir die Herausforderungen, vor denen Unternehmen bei der Einführung eines „Security-First“-Ansatzes in der Entwicklung stehen – insbesondere bei eingebetteter Software. Wir zeigen Ihnen, wie Sie bewährte Methoden der Lerntechnologie nutzen und vom „Shift Left“-Prinzip profitieren, um die Schulung Ihrer Entwickler in sicherem Programmieren zu optimieren.
Virtueller Gipfel für sichere Programmierung
Willkommen bei der Secure Code Warrior Benutzergruppe! Diese Session bietet Produktupdates, inspirierende Kundenerfolgsgeschichten und eine interaktive Podiumsdiskussion.
Saltworks und Secure Code Warrior: Gemeinsam stärker
Wir vermitteln die Überzeugung, dass mit steigenden Fähigkeiten und Kompetenzen der Entwickler die Anzahl der Sicherheitslücken im Code sinkt.
Seien Sie bei der DEVOPS Conference dabei
Seien Sie am 8. und 9. März bei der DEVOPS Conference dabei, erleben Sie spannende Vorträge und nehmen Sie an unserem Secure-Coding-Turnier teil. Sichern Sie sich jetzt Ihre kostenlosen Tickets!
Ist Sicherheit ein Problem der Entwickler?
Die Technologie hat sich explosionsartig entwickelt. Und das ALLES muss abgesichert werden. Doch Sicherheitsteams verfügen in Zeiten schnellen technologischen Wachstums und sich ständig wandelnder Cyber-Bedrohungen nicht über die nötigen Kapazitäten, um alle Bereiche abzudecken.

Steigern Sie die Geschwindigkeit Ihrer Software-Releases durch ganzheitliche, entwicklerorientierte Sicherheit.
Da diese Zeiten möglicherweise nicht für jeden passen, registrieren Sie sich bitte, falls Sie sich das Webinar zu einer angenehmeren Zeit ansehen möchten – wir senden Ihnen dann eine Aufzeichnung zu. Angesichts der zunehmenden Sicherheitsverletzungen durch ausnutzbare Software-Schwachstellen müssen Unternehmen Wege finden, diese zu minimieren
So schließen Sie die Vermeidungs- und Behebungslücke bei der Open-Source-Compliance.
Das Schließen dieser Lücke ist entscheidend, damit Entwicklungsteams und ihre Führungskräfte besser verstehen, wie sich Open-Source-Software auf die Fähigkeit eines Unternehmens auswirkt, risikofreie Lösungen zu entwickeln und bereitzustellen. Erfahren Sie, wie unsere Experten Software-Audits angehen.
So bauen Sie ein AppSec-Programm mit einem starken Fundament auf
Die Bedeutung und die wichtigsten Ansätze zur Festlegung einer Ausgangsbasis für die Strategieentwicklung Ihres AppSec-Programms.
Warum ist die SBOM wichtig, um sich auf den Cyber Resilience Act vorzubereiten?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Damit Entwickler das Biest der Cyberkriminalität bezwingen können, ist die Schulung eine Quest in zwei Teilen
Das Kräfteverhältnis zwischen Helden und Schurken in der Cybersicherheit ist notorisch unausgewogen. Sensible Daten sind das neue Gold, und Angreifer passen sich schnell an, um Abwehrmechanismen zu umgehen und Sicherheitslücken jeder Größe für ihre Zwecke auszunutzen.
Was ist statische Analyse?
Erfahren Sie mehr über statische Codeanalyse und wie sie Ihnen dabei hilft, besseren Code zu schreiben – inklusive 5 Beispielen für IDE-basierte Ansätze und Plugins.

Sechs Jahre Secure Code Warrior: Sind wir jetzt erwachsen?
Es ist wieder diese besondere Zeit im Jahr, in der ich auf unsere letzte Reise um die Sonne zurückblicke und darauf, was wir in den vergangenen 365 Tagen getan haben, um uns für ein neues Jahr voller Wachstum, neuer Erkenntnisse und unvermeidlicher Unvorhersehbarkeiten aufzustellen.
How to catch and fix a Guice dependency injection issue using Sensei
An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

Cybersicherheitsprognosen 2021: Der intergalaktische Kampf beginnt
Wir gehen davon aus, dass 2021 das Jahr ist, in dem wir ein neuartiges Weltraumrennen in den Mainstream aufnehmen: den Schutz unserer Galaxie vor Cyberbedrohungen.

Coders Conquer Security OWASP Top 10 API-Serie – Unsachgemäßes Asset-Management
Bei dieser Schwachstelle handelt es sich eher um ein menschliches oder organisatorisches Problem, da ältere APIs oft noch lange nach dem Zeitpunkt im Einsatz bleiben, an dem sie längst durch neuere, sicherere Versionen hätten ersetzt werden müssen.
Anpassung der Methoden- und Klassensichtbarkeit für JUnit 5
Erfahren Sie, wie Sensei Sie bei der Migration unterstützt, indem das Tool veraltete Muster erkennt und Ihnen direkt die passenden Lösungen für die Zukunft vorschlägt.

Mein Pentester, mein Feind? Entwickler verraten, was sie wirklich über Pentesting und Ergebnisse statischer Analysen denken
Penetrationstests und Tools zur statischen Code-Analyse (besser bekannt als SAST) sind nur ein Teil des Gesamtprozesses zur Minderung von Sicherheitsrisiken. Sie arbeiten weitgehend unabhängig von unserer Arbeit – es sei denn natürlich, der Code landet für Hotfixes wieder bei uns!
Automatically Adding a Private Constructor with Sensei
Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

Die Zukunft der Arbeit ist flexibel, und das ist ein großer Gewinn für die Cybersicherheit.
Egal, ob das Unbehagen durch die Unsicherheit einer neuen Arbeitsweise, ein wenig Misstrauen oder schlichte Skepsis gegenüber Remote Work entsteht: Unternehmen, die sich dagegen sträuben, haben meiner Erfahrung nach das Nachsehen, wenn es darum geht, Top-Talente zu gewinnen, global präsent zu bleiben und – ganz offen gesagt – mit der Zeit zu gehen.
Improving A Personal Programming Process Using Sensei
Learn how to use code reviews on pull requests to help enforce coding styles. And shorten the feedback cycle when pair programming with a more experienced programmer.
Migrating to a Logger with Sensei
A quick example of creating a recipe to migrate from System.out.println to using a Java Logger.
Coders Conquer Security OWASP Top 10 API-Serie – Unzureichendes Logging und Monitoring
Die Schwachstelle durch unzureichende Protokollierung und Überwachung entsteht meist infolge eines mangelhaften Cybersicherheitskonzepts, bei dem fehlgeschlagene Authentifizierungsversuche, Zugriffsverweigerungen und Eingabevalidierungsfehler nicht ausreichend erfasst werden.

Cookbooks innerhalb eines Teams teilen
Erfahren Sie, wie Sie Sensei-Cookbooks teilen und Ihrem gesamten Team helfen können, die Codequalität und Produktivität zu steigern.

Einführung von Missions: Die nächste Phase der entwicklerzentrierten Sicherheitsschulung
Wir freuen uns, eine brandneue Funktionserweiterung auf der Secure Code Warrior-Plattform ankündigen zu dürfen: Missions. Diese völlig neue Kategorie von Herausforderungen ist der nächste Schritt in der entwicklerorientierten Sicherheitsschulung und führt die Nutzer von der reinen Wissensabfrage hin zur praktischen Anwendung in einer realistischen Simulationsumgebung.
Coders Conquer Security OWASP Top 10 API-Serie – Deaktivierte Sicherheitsfunktionen/Aktivierte Debug-Modi/Unzureichende Berechtigungen
Das ist zwar bei APIs etwas häufiger der Fall, aber Angreifer versuchen generell überall im Netzwerk, ungepatchte Schwachstellen sowie ungeschützte Dateien oder Verzeichnisse aufzuspüren. Wenn sie dabei auf eine API stoßen, bei der das Debugging aktiviert oder Sicherheitsfunktionen deaktiviert sind, macht das ihre bösartige Arbeit nur noch ein Stück einfacher.
Dokumentationslinks mit Sensei verwenden
Erfahren Sie, wie Sensei Sie beim Onboarding von Entwicklern und bei der Einführung neuer Bibliotheken unterstützen kann.

Sensei Product Update - September 2020
Learn all about the latest updates to Sensei.
Parameter zu Annotationen hinzufügen mittels Rewrite-Aktionen
Erfahren Sie, wie Sie Sensei verwenden, um problematische Codemuster abzugleichen und sie dann anhand von Beispielen für den Annotationsabgleich zu vereinbarten Implementierungen zu ändern.
Coders Conquer Security OWASP Top 10 API-Reihe – Mass Assignment
Die Sicherheitslücke bei Massenzuweisungen entstand, weil viele moderne Frameworks Entwickler dazu ermutigten, Funktionen zu verwenden, die Eingaben von Clients automatisch in Codevariablen und interne Objekte binden.

Wie die australische Regierung nationale Cybersicherheitsresilienz aufbauen und Bedrohungen standhalten kann
Dass die australische Regierung das Thema Cybersicherheit nun ernsthaft vorantreibt, zeigt, dass es auf nationaler Ebene als zentrales Risikofeld erkannt wurde – doch reicht ihre Strategie weit genug?
Was ist Sensei?
Das Sensei-Plugin bietet eine einfache Möglichkeit, spezifische Codemuster in Ihrem Quellcode zu finden und anschließend Rewrite-Regeln anzuwenden, um den entsprechenden Code anzupassen. Alles direkt in der IntelliJ-IDE und in Echtzeit.
Bauen Sie Fähigkeiten für sicheres Programmieren in jeder Phase des SSDLC auf
Secure Code Warrior hat eine GitHub Action entwickelt, die kontextbezogenes Lernen in das GitHub Code Scanning integriert. Entwickler können damit Drittanbieter-Tools wie die Snyk Container Action nutzen, um Schwachstellen zu finden und die Ergebnisse um CWE-spezifische, hochrelevante Lerninhalte zu ergänzen.
Coders Conquer Security OWASP Top 10 API-Serie – Fehlende Zugriffskontrolle auf Funktionsebene
Die Schwachstelle durch fehlende Zugriffskontrolle auf Funktionsebene ermöglicht es Benutzern, Funktionen auszuführen, die eigentlich eingeschränkt sein sollten, oder auf Ressourcen zuzugreifen, die geschützt sein müssten.

National Cybersecurity Awareness Month: Mehr als nur Phishing-Prävention
Jede Organisation kann den Cybersecurity Awareness Month nutzen, um ihr Sicherheitsbewusstsein aufzufrischen. Dieses Jahr veröffentlichen wir zudem eine neue, kostenlose App für die Coding-Community!
Coders Conquer Security OWASP Top 10 API-Serie – Fehlende Ressourcenbeschränkung und Ratenbegrenzung
Diese Sicherheitsanfälligkeit tritt auf, wenn zu viele Anfragen gleichzeitig eingehen und die API nicht über genügend Rechenressourcen verfügt, um diese Anfragen zu bearbeiten. Die API kann dann nicht mehr verfügbar sein oder nicht mehr auf neue Anfragen reagieren.

ClickShare-Schwachstellen sind vielleicht behoben, doch sie verdecken ein weitaus größeres Problem
Es ist nicht einfach, Sicherheitsupdates wieder in den Entwicklungsprozess zu verlagern, aber in der heutigen Welt, in der selbst scheinbar einfache Geräte wie Präsentationstools überraschend komplex sind und auch mit allem anderen vernetzt sind, notwendig.
Coders erobern Sicherheit: OWASP Top 10 API-Serie – Übermäßige Datenfreigabe
Die eigentliche Mechanik hinter dieser Sicherheitslücke ist ähnlich wie bei anderen, aber eine übermäßige Datenexposition wird in diesem Fall so definiert, dass rechtlich geschützte oder hochsensible Daten betroffen sind.
Coders Conquer Security OWASP Top 10 API-Serie – Fehlerhafte Authentifizierung
Die Authentifizierung fungiert oft als Zugangstor zu einer Anwendung und potenziell zum gesamten Netzwerk, weshalb sie ein attraktives Ziel für Angreifer darstellt. Ist ein Authentifizierungsprozess fehlerhaft oder anfällig, ist die Wahrscheinlichkeit hoch, dass Angreifer diese Schwachstelle entdecken und ausnutzen.

Experteninterview: Infrastructure as Code mit Oscar Quintas
Wir möchten heute einen unserer Experten ins Rampenlicht rücken: Oscar Quintas. Er ist Teil unseres Product-Content-Teams und arbeitet als Senior Security Researcher. Zudem ist er unser hauseigener Zauberer, wenn es um Infrastructure as Code (IaC) geht.
Coders Conquer Security OWASP Top 10 API-Serie – Broken Object Level Authorization
Im Allgemeinen sollten Autorisierungsprüfungen auf Objektebene für jede Funktion enthalten sein, die mithilfe einer Benutzereingabe auf eine Datenquelle zugreift. Andernfalls besteht ein großes Risiko.

Tod durch Doki: Eine neue Docker-Schwachstelle mit Biss (und was Sie dagegen tun können)
Cyberangriffe werden immer häufiger und Bedrohungen, die Linux-basierte Infrastrukturen betreffen, werden immer häufiger. Das Endziel ist die Gelegenheit, eine Beutekiste mit sensiblen Daten, die in der Cloud gespeichert sind, zu öffnen.

Ist Ihr Unternehmen wirklich bereit für DevSec? Machen Sie den Test.
Denken Sie im Hinblick auf Ihr Unternehmen über diese Fragen in Ihrem spezifischen Kontext nach. Wie würde es bei einem DevSec-Test abschneiden?

Präventiv handeln: Warum maßgeschneiderte Kurse für sicheres Programmieren Cyber-Bedrohungen keine Chance lassen
Ein kuratierter Kurs, der genau die Module enthält, in denen Ihre Entwickler Kompetenz nachweisen müssen, erzielt eine starke Wirkung und ermöglicht es ihnen, Sicherheits-Best-Practices von Anfang an direkt in ihre tägliche Arbeit zu integrieren.

Sie möchten, dass Ihre Entwickler sicherheitsbewusst programmieren? Integrieren Sie das Training direkt in ihren Arbeitsalltag.
Wir wissen bereits, dass der Arbeitsalltag ohnehin schon überfüllt ist. Welchen Anreiz sollten Entwickler also haben, sich in einen Kursraum zu schleppen oder durch einen fünfstufigen Prozess zu quälen, nur um auf rein theoretische Schulungsinhalte zuzugreifen?

COVID-19-Kontaktverfolgung: Wie steht es um die sichere Programmierung?
Die Idee hinter Apps zur Kontaktverfolgung ist solide. Wenn diese Technologie gut funktioniert, würde sie sicherstellen, dass Hotspots schnell erkannt werden und umfassende Tests durchgeführt werden können — beides wichtige Komponenten zur Bekämpfung der Ausbreitung eines ansteckenden Virus.

Schluss mit der Störung meines Workflows! So erhalten Sie die richtige Sicherheitsschulung zum richtigen Zeitpunkt
Wir haben uns Gedanken darüber gemacht, wie wir die Hürden für den Zugang zu Schulungen senken können, wenn Sie diese benötigen, und wie sich Micro-Learning nahtloser in Ihren Arbeitsalltag integrieren lässt.

Internationaler Tag der Ingenieurinnen: Unsere Stars im Porträt
Der 23. Juni ist ein besonderes Datum im Kalender der Tech-Community: der International Women in Engineering Day. Dies ist unsere Gelegenheit, die Beiträge von Frauen in der Softwareentwicklung ins Rampenlicht zu rücken.

Coders Conquer Security: Infrastructure as Code-Reihe – Geschäftslogik
Diese Sicherheitsanfälligkeit kann auftreten, wenn Programmierer die Regeln der Geschäftslogik nicht ordnungsgemäß implementieren, wodurch ihre Anwendungen anfällig für verschiedene Arten von Angriffen werden könnten, falls ein böswilliger Benutzer sie ausnutzt.

Rust ist zum fünften Mal die beliebteste Programmiersprache. Ist sie unser neuer Sicherheitsretter?
Rust integriert bewährte und funktionale Elemente gängiger Programmiersprachen und verfolgt dabei eine Philosophie, die Komplexität eliminiert und gleichzeitig Leistung und Sicherheit in den Vordergrund stellt.
Coders Conquer Security: Infrastructure as Code-Serie – Verwendung von Komponenten aus nicht vertrauenswürdigen Quellen
Wir konzentrieren uns hier auf eine Verhaltensweise, die Sicherheitslücken begünstigt: die Verwendung von Code aus nicht vertrauenswürdigen Quellen – eine scheinbar harmlose Praxis, die jedoch erhebliche Probleme verursacht.

Cyberkriminelle nehmen das Gesundheitswesen ins Visier (Doch wir können uns wehren)
Das Gesundheitswesen könnte zum nächsten großen Schlachtfeld der Cybersicherheit werden, auf dem Kriminelle genau die Maschinen angreifen, die medizinische Diagnosen stellen, Behandlungen durchführen und Leben erhalten.
Coders Conquer Security Infrastructure as Code Serie: Sicherheitsfehlkonfiguration – Unzureichende Berechtigungen
Sicherheitslücken durch Fehlkonfigurationen, insbesondere bei unzureichenden Berechtigungen, entstehen meist dann, wenn ein Entwickler einen neuen Benutzer anlegt oder einer Anwendung Berechtigungen erteilt, um eine bestimmte Aufgabe zu erledigen.
Serie „Coders Conquer Security Infrastructure as Code“: Unzureichender Schutz der Transportebene
Gelegentlich tauschen Anwendungen im Rahmen eines Arbeitsablaufs Daten mit anderen Programmen aus. Wenn die Transportschicht nicht geschützt ist, ist sie sowohl für externe Spionage als auch für unbefugte interne Einsichtnahme anfällig.
Serie „Coders Conquer Security Infrastructure as Code“: Unsichere Kryptografie
Heutzutage ist die Verschlüsselung kritischer Daten wie Passwörter, persönlicher Informationen und Finanzunterlagen im Ruhezustand ein Grundpfeiler jeder Cybersicherheitsstrategie.

Sicherheit in der COBOL-Anwendungsentwicklung | Secure Code Warrior
Obwohl COBOL eine ältere Programmiersprache ist, ist sie bis heute effektiv. Erfahren Sie mehr über die sichere Anwendungsentwicklung mit COBOL bei Secure Code Warrior.
Coders Conquer Security Infrastructure as Code Serie: Klartextspeicherung von Passwörtern
Der Schlüssel zur modernen Computersicherheit liegt heutzutage meist in Passwörtern. Selbst wenn andere Sicherheitsmethoden wie die Zwei-Faktor-Authentifizierung oder biometrische Verfahren zum Einsatz kommen, nutzen die meisten Unternehmen passwortbasierte Sicherheit weiterhin als einen zentralen Bestandteil ihres Schutzkonzepts.

Webinar: Sind Sie bereit, das „Sec“ in DevOps zu integrieren?
Wir müssen ein Stadium erreichen, in dem Sicherheit als gemeinsame Verantwortung der gesamten Organisation und des gesamten SDLC betrachtet wird. Dies ist sicherlich möglich, wenn Sie sich für eine vollwertige, äußerst unterstützende DevSecOps-Umgebung entscheiden.
Coders Conquer Security Infrastructure as Code Serie: Fehlende Zugriffskontrolle auf Funktionsebene
Wenn die Zugriffskontrolle auf Infrastrukturebene nicht in perfekter Ordnung ist, wird ein ganzes Unternehmen für Angreifer geöffnet, die diese Sicherheitslücke als Einfallstor für unbefugtes Ausspionieren oder für einen vollständigen Angriff nutzen können.
Coders Conquer Security Infrastructure as Code Serie: Deaktivierte Sicherheitsfunktionen
Angreifer suchen immer zuerst nach leicht ausnutzbaren Schwachstellen und nutzen dafür oft automatisierte Skripte, die gängige Sicherheitslücken abfragen. Das ist vergleichbar mit einem Dieb, der in einer Straße prüft, ob Autotüren unverschlossen sind – das ist schließlich deutlich einfacher, als eine Scheibe einzuschlagen.

Trockene PCI-DSS-Compliance in eine sinnvolle Aufgabe für alle verwandeln: Teil 2 – CISOs und das Bewusstsein der Entwickler
Dies ist der zweite Teil unserer Miniserie zur PCI-DSS-Compliance im Unternehmen. Im abschließenden Kapitel zeigen wir auf, wie CTOs und CISOs mit gutem Beispiel vorangehen können, um Cyberrisiken zu minimieren und den Prozess reibungslos, erfolgreich... und für Entwickler vielleicht sogar ein wenig unterhaltsam zu gestalten.

Langweilige PCI-DSS-Compliance in eine sinnvolle Aufgabe für alle verwandeln: Teil 1 – AppSec
Dies ist der erste Teil einer zweiteiligen Serie über die erfolgreiche PCI-DSS-Compliance in Unternehmen. In diesem Kapitel erläutern wir, wie AppSec-Spezialisten eng mit Entwicklungsleitern zusammenarbeiten können, um Entwickler zu unterstützen, den SSDLC zu stärken und konkrete Ergebnisse aus allgemeinen gesetzlichen Vorgaben abzuleiten.

Die Zukunft der Cybersicherheit: Was im kommenden Jahr NICHT passieren wird
In unserer Branche haben viele Sicherheitsexperten damit begonnen, die wichtigsten Probleme für das Jahr vorherzusagen. Angesichts der Tatsache, dass 2019 mehr als fünf Milliarden vertrauliche Datensätze gestohlen wurden, dachten wir, dass es genauer wäre, vorherzusagen, was in absehbarer Zeit im Bereich Cybersicherheit nicht passieren wird.
Shifting Left reicht nicht aus: Warum der Start ganz links der Schlüssel zu exzellenter Softwaresicherheit ist
Ein Großteil der Initiativen rund um das Thema „Shifting Left“, also die Verlagerung der Sicherheit in deutlich frühere Phasen des Entwicklungsprozesses, bringt einfach nicht den gewünschten Erfolg.

DevSecOps in der DACH-Region: Wichtige Erkenntnisse aus Pilotprogrammen für sichere Programmierung
Angesichts der DSGVO sowie einer überarbeiteten Strategie nach einem mehrstufigen Angriff, bei dem sensible Daten zahlreicher Persönlichkeiten des öffentlichen Lebens – sowie Server der deutschen Bundesregierung – offengelegt wurden, ist deutlich, dass Cybersicherheit und entsprechendes Handeln für Führungskräfte in der DACH-Region oberste Priorität haben.

So werden Sie ein erstklassiger DevSecOps-Engineer
Die Welt beginnt, sich hinter Waterfall, Agile und jetzt DevOps weiterzubewegen. Was ist also die nächste Lösung? Und was ist Ihre Rolle als Entwickler, um mit diesen Änderungen im Ansatz Schritt zu halten?

Die gefährlichsten Softwarefehler 2019: Ein weiterer Beweis dafür, dass sich die Geschichte wiederholt
Gegen Ende letzten Jahres hat die großartige Community von MITRE ihre Liste der 25 gefährlichsten Softwarefehler (CWE Top 25) veröffentlicht, die 2019 weltweit für Aufsehen sorgten. Die meisten davon kamen wenig überraschend.

Der Wachstumsschub: Alles Gute zum 5. Geburtstag, Secure Code Warrior
Ich hätte diesen Artikel mit all den Zahlen und Fakten beginnen können, die ein florierendes, rasant wachsendes Startup belegen; sie sind zweifellos beeindruckend und die Entwicklung unseres Unternehmens ist weiterhin stark. Doch für mich spiegeln diese Zahlen nicht das wider, worauf ich im Jahr 2019 am meisten stolz bin.

Warum DevOps-Implementierungen oft scheitern (und wie Sie es besser machen)
Nur wenige Unternehmen sind bei der Implementierung von DevOps wirklich erfolgreich. Mit der richtigen Unterstützung, Förderung und einem unternehmensweiten Verständnis können Sie Ihre Prozesse jedoch grundlegend verändern.

Die neuen NIST-Richtlinien: Warum maßgeschneiderte Schulungen für sichere Software unerlässlich sind
Das National Institute of Standards & Technology (NIST) hat ein aktualisiertes Whitepaper veröffentlicht, das verschiedene Aktionspläne zur Reduzierung von Software-Schwachstellen und Cyberrisiken detailliert beschreibt.

OWASP AppSec Day 2019: Förderung sicherer Entwickler
Diese entwicklerorientierten Veranstaltungen gehören zu meinen persönlichen Favoriten; sie führen mir immer wieder eindrucksvoll vor Augen, wie engagiert sich die Community dafür einsetzt, Softwareentwickler und Spezialisten darin zu schulen und zu befähigen, Sicherheit in ihrer täglichen Arbeit großzuschreiben.

Statische vs. dynamische Cybersicherheitsschulung: Impulsive Konformität, zukünftige Probleme
Auch wenn regulatorische Initiativen zweifellos mit der Zeit zunehmen und an Bedeutung gewinnen werden, könnten Unternehmen, die jetzt in Panik verfallen und überstürzt Schulungen einführen, für die Zukunft schlecht aufgestellt sein.

Gemeinsam zum Ziel: Wie Teamgeist sicherere Entwickler fördert
Es gibt Entwickler aller Art und aus allen Lebensbereichen, und in allem, was wir tun, war schon immer ein Gemeinschaftsgefühl spürbar.

Fundierte Sicherheitsschulungen werfen Fragen in der Bildung auf
Während sichere Programmierung ein obligatorischer Bestandteil der Softwareentwicklung an Hochschulen werden muss, gehen einige Universitäten bereits mit gutem Beispiel voran, indem sie erstklassige Schulungen anbieten und Sicherheit von Anfang an als Priorität in den Entwicklungsprozess integrieren.

Frauen in der Sicherheit: Im Fokus Fatemah Beydoun
Unsere VP of Customer Success, Fatemah Beydoun, hat kürzlich ihren Vortrag „Mentoring for the future: How we can all do better in fostering female cybersecurity talent“ vor einem sehr aufgeschlossenen Publikum gehalten. Sie leistet einen wesentlichen Beitrag dazu, den Wandel in der Cybersicherheitsbranche positiv zu gestalten.

Entwickler meistern Sicherheit: Share & Learn-Reihe – Unsichere Deserialisierung
Unsichere Deserialisierung kann immer dann auftreten, wenn eine Anwendung zu deserialisierende Daten als vertrauenswürdig einstuft. Wenn ein Benutzer in der Lage ist, die neu rekonstruierten Daten zu manipulieren, kann er verschiedenste schädliche Aktivitäten ausführen, wie etwa Code-Injektionen, Denial-of-Service-Angriffe oder eine Ausweitung seiner Zugriffsrechte.

Kontextbezogenes, praktisches Lernen: Der Turbo für Ihr Sicherheitswissen
Es ist wirklich überwältigend, dass viele Orte immer noch auf Klassenzimmer, trockene Lehrbücher und nervenaufreibende Videoschulungen angewiesen sind, um ihre Besten und Intelligentesten in neue Initiativen einzubeziehen, insbesondere wenn es eine weitaus bessere, ansprechendere und wertvollere Art des Lernens gibt: kontextbezogenes Training.

Empathie, Dankbarkeit und Bescheidenheit: Das Fundament unserer Kultur
Die Software-Sicherheitsbranche ist nicht gerade für ihre emotionale Wärme, skurrilen Beobachtungen oder Lebensweisheiten bekannt, aber vielleicht ertappe ich mich mit zunehmendem Alter immer öfter dabei, darüber nachzudenken, welchen Einfluss wir alle auf die Welt haben können.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Offenlegung sensibler Daten
Von einer Offenlegung sensibler Daten spricht man immer dann, wenn Informationen, die ausschließlich für autorisierte Personen bestimmt sind, unverschlüsselt, ungeschützt oder nur unzureichend gesichert an Unbefugte gelangen.

Warum wir neugierige Sicherheitsforscher unterstützen statt bestrafen sollten
Die Geschichte des jugendlichen Sicherheitsforschers Bill Demirkapi, der schwerwiegende Schwachstellen in der Software seiner Schule aufdeckte, hat bei mir einige Erinnerungen geweckt. Ich war selbst so ein neugieriges Kind, das bei Software unter die Motorhaube schaute, um zu sehen, wie alles funktioniert – und ob ich es kaputt machen konnte.
Der große globale Patch: VxWorks-Schwachstellen gefährden Millionen von Geräten
Auch wenn VxWorks den meisten Verbrauchern kein Begriff ist, profitieren Menschen wie Sie und ich jeden Tag von dieser Software. Nun stehen wir vor der Möglichkeit, dass Hunderte Millionen von Geräten, die auf VxWorks basieren, kompromittiert wurden.
Entwickler meistern Sicherheit: Share & Learn-Serie – XXE-Injection
Die XML External Entity Injection, oft einfach als XXE-Injection abgekürzt, ist eine relativ neue Angriffsmethode, die sich in Hacker-Kreisen derzeit jedoch großer Beliebtheit erfreut und aufgrund ihrer zunehmenden Erfolgsquote immer weiter an Bedeutung gewinnt.
Entwickler meistern Sicherheit: Share & Learn-Reihe – CRLF-Injektion
Wenn ein Angreifer einen CR- oder LF-Code in eine bestehende Anwendung einfügen kann, kann er manchmal deren Verhalten ändern. Die Auswirkungen sind im Vergleich zu den meisten Angriffen weniger leicht vorherzusagen, können aber für die Zielorganisation nicht weniger gefährlich sein.

Wie kreative CISOs und CIOs ihr Sicherheitsprogramm innovativ gestalten und transformieren können
Kreative, inspirierende CISOs und CIOs haben die Macht, unsere digitale Welt zu innovieren und zu gestalten, aber sie können auch maßgeblich zur Transformation der Sicherheitskultur eines Unternehmens beitragen.
Coders Conquer Security: Share & Learn-Serie – Remote File Inclusion
In vielerlei Hinsicht ist die Sicherheitslücke bezüglich Remote-Dateieinschluss viel gefährlicher und auch einfacher auszunutzen als ihr Gegenstück zu lokalen Dateien. Daher sollte sie so schnell wie möglich gefunden und behoben werden.

Die überarbeiteten Richtlinien des PCI Security Standards Council: Ein ausreichender Schritt nach links?
Das PCI Security Standards Council hat in diesem Jahr eine völlig neue Reihe von Software-Sicherheitsrichtlinien als Teil seines PCI Software Security Frameworks veröffentlicht. Dieses Update zielt darauf ab, bewährte Verfahren der Softwaresicherheit an die moderne Softwareentwicklung anzupassen.
Coders Conquer Security: Share & Learn Series – Local File Inclusion und Path Traversal
Im Gegensatz zu vielen anderen Schwachstellen erfordert die missbräuchliche Ausnutzung von Local File Inclusion und Path Traversal ein hohes Maß an Fachwissen, einen erheblichen Zeitaufwand und mitunter auch eine Portion Glück.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unzureichender Schutz der Transportschicht
Selbst wenn Sie einen Anwendungsserver und die von ihm verwendeten Backend-Systeme vollständig gesichert haben, kann die Kommunikation dennoch anfällig für Schnüffeln sein, wenn Sie über einen unzureichenden Schutz auf der Transportebene verfügen.
Coders Conquer Security: Share & Learn-Reihe – XML-Injections
XML-Injection-Angriffe sind tückische Exploits, mit denen Hacker Systeme kompromittieren, die XML-Datenbanken hosten. Dazu zählen genau die Arten von Systemen, an die man bei herkömmlichen Datenbanken denkt – umfangreiche Informationsspeicher für alles Mögliche, von Medikamenten bis hin zu Filmen.

Die Sicherheitsprobleme von Huawei in Großbritannien verdeutlichen den dringenden Bedarf an sicherem Programmieren.
Ein aktueller Bericht des Huawei Cyber Security Evaluation Centre in Großbritannien hat erhebliche Sicherheitsmängel in den Softwareentwicklungsprozessen von Huawei aufgedeckt. Dies ist jedoch ein Problem, das sich beheben lässt.

Das Beste vom Brunch: Unsere AppSec-Führungskräfte teilen ihr Wissen
Das Panel „Leaders in AppSec“ widmete sich kontroversen Themen wie der optimalen Nutzung des AppSec-Budgets und beantwortete eine Reihe kniffliger Fragen aus dem Publikum. Die Experten lieferten wertvolle Impulse, die Sicherheitsspezialisten dabei helfen werden, tragfähige Programme in ihren Unternehmen zu etablieren.
Coders Conquer Security: Share & Learn-Reihe – Unzureichende Protokollierung und Überwachung
Unzureichende Protokollierung und Überwachung gehören zu den gefährlichsten Schwachstellen in der Verteidigungsstruktur einer Anwendung. Wenn diese Sicherheitslücke besteht, wird früher oder später nahezu jeder gezielte Angriff auf das System erfolgreich sein.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unvalidierte Weiterleitungen und Umleitungen
Die Programmierung einer Website oder Anwendung, die nicht validierte Weiterleitungen und Umleitungen verarbeitet, kann für Ihre Nutzer sowie für Ihr Unternehmen ein erhebliches Sicherheitsrisiko darstellen.

Secure Code Warrior und Bugcrowd: Ein Traumpaar im Sicherheits-Himmel
Es ist offiziell: Wir schließen uns mit Bugcrowd zusammen, um Entwickler bei der sicheren Programmierung zu schulen, zu unterstützen und aufzuklären.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Code Injection
Code-Injection-Angriffe gehören zu den häufigsten und zugleich gefährlichsten Bedrohungen, denen Websites und Anwendungen ausgesetzt sind. Sie variieren stark in ihrer Komplexität und dem damit verbundenen Schadenspotenzial, doch nahezu jede Website oder App, die Benutzereingaben verarbeitet, kann anfällig dafür sein.

GitHub-Nutzer durch Klartext-Passwörter erpresst
Der jüngste Angriff auf GitHub-Repositories unterstreicht ein bekanntes Problem in der Sicherheitsbranche: Die meisten Entwickler verfügen schlichtweg nicht über ein ausreichendes Sicherheitsbewusstsein, wodurch wertvolle Daten jederzeit gefährdet sein können.
Coder erobern die Sicherheit: Share & Learn-Reihe – Fehlerhafte Zugriffskontrolle
Wenn Sie eine Geschäftsanwendung entwickeln, sei es für den internen Gebrauch oder für Ihre Kunden, erlauben Sie wahrscheinlich nicht jedem Benutzer, jede einzelne Funktion auszuführen. Wenn Sie dies doch tun, sind Sie möglicherweise anfällig für eine fehlerhafte Zugriffskontrolle.

Für Best Practices in der Cybersicherheit: Ein Blick auf die Finanzbranche
Angesichts der Zunahme von Cyberangriffen, die Unternehmen jeder Art und Branche betreffen, ist die Gefahr kostspieliger und rufschädigender Datenpannen, die das Geschäftsergebnis massiv beeinträchtigen, allgegenwärtig. Das Problem wird nicht kleiner, sondern wächst unaufhaltsam.
Coders Conquer Security: Share & Learn Serie – Informationslecks
If your web app available to many information, can make it can make a simple to access. In diesem Beitrag werden wir erläutern, was eine Offenlegung von Informationen ist, warum sie gefährlich ist und wie sie verhindern können.
Coders Conquer Security: Share & Learn-Reihe – Umgang mit Komponenten mit bekannten Sicherheitslücken
Da alle Anwendungen Komponenten verwenden, von denen Sie die meisten nicht selbst geschrieben haben, können Schwachstellen in diesen Komponenten zu einem Sicherheitsrisiko werden. Lassen Sie uns erörtern, was die Verwendung von Komponenten mit bekannten Schwachstellen bedeutet, wie gefährlich dies ist und wie man das Problem löst.

Sicherheit ist kein Schimpfwort: Wie ein positiver Ansatz Ihr Sicherheitsprogramm transformiert
Da ich beide Seiten kenne, weiß ich nur zu gut, welche Spannungen zwischen dem Entwicklungsteam und den AppSec-Spezialisten entstehen können, wenn es darum geht, bewährte Sicherheitsverfahren einzuhalten. Es gibt jedoch einen besseren Weg.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Authentifizierung
Wir werden eines der häufigsten Probleme behandeln, mit denen Unternehmen konfrontiert sind, die entweder Websites betreiben oder Mitarbeitern den Fernzugriff auf Computerressourcen ermöglichen — was so ziemlich jeder ist. Und ja, Sie haben wahrscheinlich vermutet, dass wir über Authentifizierung sprechen werden.
Entwickler meistern Sicherheit: Share & Learn-Reihe – Unzureichender Anti-Automatisierungsschutz
Wenn eine Anwendung über unzureichende Antiautomatisierungsprüfungen verfügt, können Angreifer Passwörter einfach weiter erraten, bis sie eine Übereinstimmung finden. Hier erfahren Sie, wie Sie sie aufhalten können.
Coders meistern Sicherheit: Die „Share & Learn“-Reihe – Probleme mit der Geschäftslogik
Auch wenn Programmierfehler einen Teil des Problems darstellen können, sind Fehler in der Geschäftslogik meist das Ergebnis von Designmängeln oder falschen logischen Annahmen bei der ursprünglichen Erstellung einer App.

DevSecOps: Alte Sicherheitslücken mit neuen Tricks
In der Cybersicherheit sind wir oft wie Jäger. Unsere Augen sind fest auf den Horizont gerichtet und suchen nach der nächsten Sicherheitslücke. Diese vorausschauende Ausrichtung kann jedoch den überraschenden Effekt haben, dass unser allgemeines Sicherheitsbewusstsein beeinträchtigt wird.
Entwickler meistern Sicherheit: Share & Learn-Serie – E-Mail-Header-Injection
Es ist üblich, dass Websites und Anwendungen es Benutzern ermöglichen, Feedback und verschiedene andere Informationen über eine Anwendung per E-Mail zu senden. Und die meisten Menschen denken nicht einmal darüber nach, ob es sich um ein potenzielles Sicherheitsrisiko handelt.
Coders Conquer Security: Share & Learn-Reihe: Insecure Direct Object Reference
Eine direkte Objekt-Referenz liegt vor, wenn innerhalb einer Anwendung auf einen spezifischen Datensatz (das „Objekt“) verwiesen wird. Dies geschieht in der Regel über eine eindeutige Kennung, die beispielsweise in einer URL erscheinen kann.

Softwaresicherheit ist wie im Wilden Westen (und das wird uns noch teuer zu stehen kommen)
Softwaresicherheit ist für mich immer ein zentrales Thema, ebenso wie die reale Gefahr, die von unserem zunehmend digitalen Lebensstil geprägt vom Teilen persönlicher Informationen ausgeht. Schließlich bewegen wir uns in einem weitgehend unregulierten, unüberwachten und geflissentlich ignorierten Terrain. Wir befinden uns im Wilden Westen.
Unsichere kryptografische Speicherung & Sicherheit | Secure Code Warrior
In dieser digitalen Gesellschaft sind Entwickler dafür verantwortlich, Informationen und Unternehmen vor unsicherer kryptografischer Speicherung zu schützen. Lernen Sie von Secure Code Warrior.
Programmieren und Sicherheit: Unsere „Share & Learn“-Reihe – XQuery-Injection
Die überwältigende Mehrheit der Websites nutzt XML-Datenbanken für kritische Funktionen wie die Speicherung von Benutzeranmeldedaten, Kundeninformationen, personenbezogenen Daten sowie vertraulichen oder sensiblen Informationen, was XQuery-Angriffen eine recht große Angriffsfläche bietet.

Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Auf Goldkurs: Höhere Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Schwachstellen im Code deutlich reduzierte.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Erfahren Sie mehr über das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den einzelnen Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event im Fokus standen.

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
Erfahren Sie in dieser Fallstudie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum sicheren Programmieren entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenz seiner Entwickler steigerte und eine Kultur für sicheres Programmieren schuf
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, hat das Unternehmen seinen Ansatz innovativ weiterentwickelt und kompakte, kontextbezogene Lerneinheiten direkt in den Workflow der Entwickler integriert.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Zertifizierung für IT-Sicherheit schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologieausbildung ins Leben gerufen haben, um Tausende von Mitarbeitern bei der Aneignung praktischer, zukunftsweisender Fähigkeiten in verschiedenen Bereichen wie maschinellem Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilbranche
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media: Häufige Sicherheitslücken im Bankensektor überwinden
Während die physischen Sicherheitsmaßnahmen in vielen heutigen Banken beeindruckend sind – massive Tresore, kugelsicheres Glas, stille Überfallalarme –, sieht es im Bereich der Cybersicherheit oft ganz anders aus.
DevOps Digest: Die Möglichkeiten von KI in der Softwareentwicklung entdecken
DEVOPSdigest hat Branchenexperten – Berater, Analysten und Anbieter – dazu befragt, wie KI den Softwareentwicklungslebenszyklus (SDLC) unterstützen kann. Teil 3 dieser Serie behandelt die Vorteile, die sich durch den Einsatz von KI-Tools in der Softwareentwicklung ergeben.

SecurityWeek: So verbessern Sie die Sicherheit bei der KI-gestützten Softwareentwicklung
CISOs benötigen einen Plan für KI-Transparenz und KPIs, der ein ausgewogenes Verhältnis zwischen optimaler Sicherheit und Produktivität schafft.
DevOps.com: 6 wesentliche Komponenten eines erfolgreichen Sicherheits-„Bonusprogramms“ für Softwareentwickler
Ob sich Teams für praxisnahe, kollaborative Schulungen oder interaktive, agile Lerneinheiten entscheiden – sie profitieren in jedem Fall von standardisierten Benchmarks für Entwickler. Solche Benchmarks könnten einen „Vertrauens-Score“ etablieren, der – ähnlich wie Bonusprogramme – Anreize für Sicherheitserfolge schafft und klare Wege zur Weiterentwicklung aufzeigt.

SecurityInfoWatch: Kritische Infrastrukturen machen Fortschritte bei der Secure-by-Design-Bereitschaft von Entwicklern
Die Analyse von Secure Code Warrior unterstreicht, wie wichtig die Weiterbildung von Entwicklern ist, um Fortschritte bei Secure-by-Design präzise messen zu können.

ITWire: Studie von Secure Code Warrior: Kritische Infrastrukturen machen Fortschritte bei der Secure-by-Design-Bereitschaft von Entwicklern
Eine neue, in Zusammenarbeit mit dem Paladin Global Institute erstellte Analyse unterstreicht, wie wichtig die Weiterbildung von Entwicklern ist, um Fortschritte bei Secure-by-Design präzise messen zu können
Secure Code Warrior-Forschung: Kritische Infrastrukturbranchen machen Fortschritte bei der „Secure-by-Design“-Bereitschaft von Entwicklern
Eine neue, in Zusammenarbeit mit dem Paladin Global Institute erstellte Analyse unterstreicht, wie wichtig die Weiterbildung von Entwicklern ist, um Fortschritte bei „Secure-by-Design“ präzise messen zu können.

Politico: Cyber bekommt Nachhilfe
Weniger als 4 Prozent der Entwickler weltweit nehmen an Weiterbildungsinitiativen für Secure-by-Design teil, wie eine heute Morgen veröffentlichte Studie von Secure Code Warrior zeigt.

NextGov: Studie zeigt, dass nur wenige Softwareentwickler Schulungen zu „Secure by Design“ nutzen
Die von Secure Code Warrior durchgeführte Analyse wird von den ehemaligen Cybersicherheitsexperten des Weißen Hauses, Kemba Walden und Chris Inglis, unterstützt.

Cyberscoop: Unternehmen können Sicherheitslücken durch „Secure-by-Design“-Praktiken laut Bericht erheblich reduzieren.
Der ehemalige National Cyber Director Inglis betont, dass die „quantitativen Daten“ im Bericht von Secure Code Warrior die Bedeutung von Cybersecurity-Praktiken unterstreichen.

Pulse 2.0: Secure Code Warrior: Interview mit CEO Pieter Danhieux über die Coding-Plattform
Secure Code Warrior ist eine Plattform für sichere Programmierung, die Standards setzt, um unsere digitale Welt zu schützen. Pulse 2.0 hat den CEO von Secure Code Warrior, Pieter Danhieux, interviewt, um mehr über das Unternehmen zu erfahren.

Techopedia: Shadow AI birgt Risiken in allen Bereichen, vom Gesundheitswesen bis hin zu DevSecOps
Shadow AI – die Nutzung nicht genehmigter KI-Anwendungen durch Mitarbeiter – ist ein Problem, seit generative KI ihren Siegeszug angetreten hat. Die Versuchung, ChatGPT die gesamte Arbeit erledigen zu lassen, verdrängt oft jegliche Bedenken hinsichtlich der Weitergabe vertraulicher oder privater Daten an Dritte.

DZone: Wahnsinn durch Fehlkonfiguration: Häufige Schwachstellen im Finanzsektor verhindern
Finanzdienstleistungen gehören zu den am häufigsten angegriffenen Branchen überhaupt. Daher ist es für Entwickler unerlässlich, auf höchstem Niveau zu arbeiten, um sicheren Code zu erstellen.

KBi Media: Wie CISOs ihre Entwickler dazu bringen, Sicherheit an erste Stelle zu setzen
Seit Jahren kämpfen viele CISOs damit, ihre Entwickler für die Bedeutung von Security-First-Ansätzen zu sensibilisieren. Gleichzeitig müssen sie eine immer komplexere Bedrohungslage und eine wachsende Angriffsfläche bewältigen – und das bei einem akuten Fachkräftemangel. Sie benötigen einen neuen Ansatz, der die Sicherheitskultur im gesamten Unternehmen stärkt und sicherstellt, dass sowohl AppSec-Experten als auch Entwickler die nötigen Mittel haben, um Schwachstellen und Risiken effektiv zu reduzieren.

ITWire: Die Herausforderung der Codesicherheit im Zeitalter der KI
Von allen Aufgaben, die große Sprachmodelle (LLMs) und generative KI übernehmen können, hat die Generierung von Programmcode besonders viel Aufmerksamkeit erregt. Entwickler nutzen KI-Tools zunehmend, um ihre Arbeitsabläufe zu optimieren und die Produktivität zu steigern.

In AI Today: Wie sich die Softwareentwicklung im KI-Zeitalter verändern wird
Sicherheitsbewusste Entwickler, die ihre Expertise im verantwortungsvollen Umgang mit KI-Tools unter Beweis stellen, werden künftig neue Rollen als KI-Wächter oder Mentoren übernehmen und gemeinsam mit der KI sicherstellen, dass nur sicherer Code in ihre Codebasis gelangt.

Solutions Review: Wie CISOs ihr Unternehmen auf KI-Programmierassistenten vorbereiten können
Pieter Danhieux von Secure Code Warrior erläutert, wie sich CISOs auf KI-gestützte Programmierassistenten im Unternehmen vorbereiten können. Dieser Artikel erschien ursprünglich im Insight Jam von Solutions Review, einer IT-Community für den fachlichen Austausch über KI.
KBI Media: Warum „Secure by Design“ in der heutigen vernetzten Welt entscheidend ist
Die Herausforderungen für IT-Sicherheitsteams wachsen täglich. Durch größere Angriffsflächen und immer ausgefeiltere Methoden reichen Ansätze, die früher funktionierten, heute nicht mehr aus, um einen wirksamen Schutz zu gewährleisten.

IT Brief Australia: Titans of Tech – Pieter Danhieux von Secure Code Warrior
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, setzt als visionäre Führungspersönlichkeit Maßstäbe im Bereich der Cybersicherheit. Mit seiner tief verwurzelten Leidenschaft für sichere Programmierung und einer über zwanzigjährigen Karriere in der Cybersicherheitsbranche hat Pieter maßgeblich dazu beigetragen, den Ansatz von Entwicklern bei der Softwaresicherheit neu zu definieren und Secure Code Warrior zu einem weltweit führenden Unternehmen in diesem Bereich zu machen.
SecurityWeek: Wie außergewöhnliche CISOs ihre Entwicklungsteams für Sicherheit begeistern
Seit Jahren kämpfen viele CISOs damit, ihre Entwicklungsteams von der Bedeutung einer sicherheitsorientierten Arbeitsweise zu überzeugen. Matias Madou bezieht Stellung.

Dark Reading: Neue Anforderungen an Entwickler in einer von KI geprägten Zukunft
Die Fähigkeit von KI, Softwarecode zu erstellen, wird Entwickler nicht arbeitslos machen, aber ihr Aufgabenbereich wird sich verändern: Der Fokus liegt künftig auf Sicherheit, Zusammenarbeit und dem „Mentoring“ von KI-Modellen.

Betanews: Wie gehen CISOs mit dem Gatekeeping durch Entwickler um? [F&A]
CISOs stehen unter genauer Beobachtung, wenn es darum geht, Schwachstellen im Softwareentwicklungszyklus zu reduzieren – insbesondere schon ab der ersten Codezeile. Daher suchen CISOs nach dem effektivsten Weg, um das Sicherheitsbewusstsein ihrer Entwickler zu schärfen, bevor diese die Verantwortung für das Schreiben und Implementieren von Code übernehmen.

SecurityBrief Australia: Cybersicherheitsexperten loben neues Mandat der australischen Regierung
Die jüngste Richtlinie der Bundesregierung, PSPF Direction 002-2024, zielt darauf ab, die Cybersicherheitsmaßnahmen innerhalb australischer Regierungsbehörden deutlich zu stärken, indem sie diese verpflichtet, Risiken im Zusammenhang mit anfälligen Technologien zu identifizieren und aktiv zu verwalten. Die Ankündigung hat Reaktionen führender Experten der Cybersicherheitsbranche ausgelöst, die ihre Einschätzungen zu den Auswirkungen und Konsequenzen geteilt haben.
Forbes: Git Defenders: Wie Sicherheitsverantwortliche „Secure by Design“ dauerhaft etablieren
Die „Secure by Design“-Initiative der CISA hat erheblich an Dynamik gewonnen. Regierungen weltweit – darunter Australien, Neuseeland, Kanada, Singapur, Japan, Deutschland und Großbritannien – tragen zu ihrer Entwicklung bei oder integrieren sie direkt in ihre eigenen, öffentlich kommunizierten Cybersicherheitsstrategien.

SD Times: Trust Agent zeigt, ob Entwickler ihr Handwerk verstehen
Entwickler werden – zumindest vorerst – nicht durch künstliche Intelligenz ersetzt. Was sie jedoch tun müssen, ist den Umgang mit KI-Prompts zu erlernen oder zu vertiefen, Experten in der Fehlerbehebung von KI-generiertem Code zu werden und die besten Einsatzmöglichkeiten für KI in der Softwareentwicklung zu verstehen.

LinkedIn News Australien: Die Cyberbedrohungslage bleibt angespannt, doch die Nachfrage nach Cybersicherheitsexperten in Australien ist gesunken.
Die Cyberbedrohungslage bleibt angespannt, doch die Nachfrage nach Cybersicherheitsexperten in Australien ist gesunken.
ITWire: Secure Code Warrior führt branchenweit erste Lösung zur Messung der Sicherheitskompetenzen von Entwicklern bei Code-Commits ein
Der neue SCW Trust Agent ermöglicht Unternehmen einen Secure-by-Design-Ansatz und bietet Sicherheitsverantwortlichen eine beispiellose Transparenz über den Sicherheitsstatus ihrer Software.

Secure Code Warrior stellt branchenweit erste Lösung zur Messung der Sicherheitskompetenzen von Entwicklern bei Code-Commits vor
Der neue SCW Trust Agent ermöglicht Unternehmen einen „Secure-by-Design“-Ansatz und bietet Sicherheitsverantwortlichen beispiellose Einblicke in die Softwaresicherheit ihrer Organisation.

Help Net Security: SCW Trust Agent misst die Sicherheitskompetenzen von Entwicklern bei Code-Commits
Secure Code Warrior hat den SCW Trust Agent eingeführt – eine Lösung, die die spezifischen Sicherheitskompetenzen von Entwicklern bei jedem Code-Commit bewertet.

DevOps.com: Secure Code Warrior stellt Agent zur Verwaltung von Commit-Berechtigungen vor
Der SCW Trust Agent lässt sich in jedes Git-basierte Repository integrieren, darunter GitHub, GitLab und Atlassian Bitbucket. Er stellt sicher, dass nur Entwickler mit einem bestimmten Sicherheits-Rating Commits durchführen können. Diese Ratings basieren auf über 20 Millionen Datenpunkten von 250.000 Entwicklern weltweit.

Computer Weekly: Innovationen für eine sichere Softwareentwicklung von Grund auf
Secure Code Warrior stellt eine Technologie vor, die CISOs und AppSec-Teams dabei unterstützt, Projekte sicher und frei von Programmierfehlern und Schwachstellen zu halten – ein zentrales Thema nach dem CrowdStrike-Vorfall.

Australian Cyber Security Magazine: Branche reagiert auf die Richtlinie des Protective Security Policy Framework
Die Cybersicherheitsbranche hat auf die am 8. Juli 2024 erlassene Richtlinie 002-2024 des Protective Security Policy Framework (PSPF) der australischen Regierung reagiert. Diese verpflichtet australische Regierungsbehörden dazu, Risiken durch anfällige Technologien, die sie für sich oder Dritte verwalten, zu identifizieren und aktiv zu steuern.

Dynamic Business: Tech Tuesday: Die besten Cybersicherheitstools für KMUs im Jahr 2024
Wer ein erfolgreiches KMU führt, muss viele Rollen gleichzeitig ausfüllen. Ein Bereich darf dabei jedoch keinesfalls vernachlässigt werden: die Cybersicherheit. Datenpannen und Cyberangriffe nehmen zu, und selbst kleine Unternehmen sind attraktive Ziele.
DZone: Die XZ-Utils-Backdoor in Linux: Ein Symptom für die mangelhafte Sicherheit in der Software-Lieferkette
Software bildet das Fundament nahezu jedes modernen Unternehmens. Doch unsere Abhängigkeit von potenziell anfälligen Open-Source-Komponenten in kritischen Systemen stellt ein extremes Risiko für die Software-Lieferkette dar. Ein Problem, für das wir dringend eine Lösung finden müssen.
IT Wire: Warum KI den Menschen bei der sicheren Code-Entwicklung nicht ersetzen kann
Eine der größten Herausforderungen bei der Integration von KI-Tools in Geschäftsprozesse besteht darin, die Vertrauenswürdigkeit der Ergebnisse zu bewerten, die Eignung der Tools für den eigenen Tech-Stack zu prüfen, deren Stärken und Schwächen zu verstehen und eine gleichbleibende Qualität bei der Nutzung verschiedener Werkzeuge oder Verfahren sicherzustellen.
SecurityBrief Australia: Wie KI Entwicklern dabei helfen kann, die Sicherheit von neuem Code zu erhöhen
KI-gestützte Programmiertools können die Verteidigungsfähigkeiten von Entwicklern stärken und den Weg zu einer „Security-First“-Mentalität ebnen. Wie jede neue und potenziell einflussreiche Innovation werfen sie jedoch auch Fragen auf, mit denen sich Teams und Unternehmen auseinandersetzen müssen.
KBI Media: Warum Softwareentwickler eine entscheidende Rolle für effektive Cybersicherheit spielen
In der Unternehmens-Cybersicherheit ist nichts in Stein gemeißelt. Angesichts einer sich ständig wandelnden Bedrohungslage einerseits und der kontinuierlichen Weiterentwicklung von Tools andererseits fühlen sich Sicherheitsteams oft überlastet und überfordert.
KI heute: Wie KI-gestützte Programmiertools Entwicklern helfen, die Softwaresicherheit zu erhöhen
Kaum ein technologischer Fortschritt hat so schnell so viel Aufmerksamkeit erregt wie die Künstliche Intelligenz (KI). In weniger als zwei Jahren hat sich die KI von einer technischen Spielerei zu einem leistungsstarken Werkzeug entwickelt, und ihr Entwicklungstempo zeigt keinerlei Anzeichen einer Verlangsamung.

Information Week: Der Einfluss von KI-Kompetenzen auf Einstellung und Karriere [PODCAST]
Die Nachfrage nach Fachkräften mit KI-Kenntnissen ist groß, doch werden diese Talente im Arbeitsalltag auch wirklich eingesetzt?

SD Times: Die SD Times 100 des Jahres 2024: „Best in Show“ in der Softwareentwicklung
Die SD Times 100 des Jahres 2024: „Best in Show“ in der Kategorie Softwareentwicklung und Entwicklererfahrung mit Secure Code Warrior.
Help Net Security: Infosec-Produkte des Monats: Mai 2024
Hier ist ein Blick auf die interessantesten Produkte des vergangenen Monats.

IBRS: VENDORiQ: Secure Code Warrior setzt Maßstäbe für Secure-Coding-Fähigkeiten
Die IBRS-Analyse verdeutlicht, wie wichtig die kontinuierliche Messung von Fähigkeiten im Bereich Secure Coding sowie Branchen-Benchmarks für die Cybersicherheitsbereitschaft sind.

Data Breach Today: Mehr Codesicherheit durch den Developer Trust Score
Pieter Danhieux über die Vorteile des Trust Score für CISOs und Entwickler.

Assured: Den Fachkräftemangel in der Cybersicherheit intern lösen
Peter Danhieux stellt drei bewährte Methoden vor, die bei der Entwicklung eines internen Weiterbildungsprogramms berücksichtigt werden sollten.

Mi3: Bundeshaushalt 2024-25: Branchenexperten bewerten den Fokus auf Lebenshaltungskosten, Investitionen in „Future made in Australia“ und die digitale Identität.
Branchenexperten aus Einzelhandel und Technologie begrüßen den australischen Bundeshaushalt 2024-25, insbesondere den Fokus auf die Entlastung bei den Lebenshaltungskosten sowie Investitionen in Digitales und Cybersicherheit – auch wenn sich einige mehr Maßnahmen erhofft hatten.
DZone: Gemeinsam sicher: Wie KI-Programmiertools und sicherheitsbewusste Entwickler erfolgreich zusammenarbeiten
Von KI erstellter Code kann voller Schwachstellen und Fehler stecken, doch KI-gestützte Programmiertools sind dennoch hilfreich, wenn sie von sicherheitsbewussten Entwicklern eingesetzt werden.
KBi Media: Australiens Finanzinstitute können bei der sicheren KI-gestützten Softwareentwicklung eine Vorreiterrolle einnehmen
Da KI zu einem festen Bestandteil der Softwarebereitstellung in Banken und anderen Finanzinstituten wird, nimmt das Volumen des produzierten Codes zu – und damit auch die Anzahl an Fehlern, Mängeln und Sicherheitslücken, sofern diese nicht frühzeitig im Softwareentwicklungszyklus behoben werden. Die Verantwortung für die Durchführung dieser Qualitätsprüfungen liegt zunächst direkt bei den Entwicklungsteams.

CSO Online: Australischer Bundeshaushalt plant Investitionen in Cybersicherheit
Die australische Regierung hat ihren Bundeshaushalt für 2024-25 vorgestellt. CSO hat die wichtigsten Punkte zusammengefasst, die zeigen, wie viel in Cybersicherheit investiert wird und in welchen Bereichen dies geschieht.
Security Brief: Secure Code Warrior führt branchenweit ersten SCW Trust Score für Entwicklerteams ein
Secure Code Warrior hat die Einführung des SCW Trust Score bekannt gegeben – den branchenweit ersten Benchmark zur Bewertung des Sicherheitsniveaus von Entwicklerteams in Unternehmen.
IT Wire: Secure Code Warrior stellt SCW Trust Score zur Messung der Sicherheit von Entwicklerteams vor
Secure Code Warrior, der weltweit führende Anbieter für entwicklerzentrierte Sicherheit, hat heute den SCW Trust Score vorgestellt – den branchenweit ersten Benchmark zur Quantifizierung der Sicherheitslage von Entwicklerteams in Unternehmen.

Secure Code Warrior stellt SCW Trust Score zur Quantifizierung der Sicherheit von Entwicklerteams vor
Neuer Benchmark nutzt über 20 Millionen Lerndatenpunkte von mehr als 250.000 Entwicklern weltweit

IT Ops Times: Der neue SCW Trust Score von Secure Code Warrior hilft Unternehmen dabei, ihre Sicherheitslage zu bewerten.
Das Security-Learning-Unternehmen Secure Code Warrior erleichtert es Unternehmen mit dem SCW Trust Score, die Sicherheitslage ihrer Entwicklungsteams zu bewerten.
Computer Weekly: Benchmark für sichere Programmierung zur Steigerung der Standards bei Entwicklern
Der Entwickler-Sicherheitsanwalt Secure Code Warrior hat nach eigenen Angaben den branchenweit ersten Benchmark eingeführt, mit dem die Sicherheitskompetenz der Software-Entwicklerteams seiner Kunden quantifiziert werden soll.
IT Brief: Sicherer Code beginnt mit einem verbindlichen Schulungsprogramm für Entwicklungsteams
Wir haben festgestellt, dass Entwickler ein wesentlicher – wenn auch oft unterschätzter – Teil auf dem Weg zu exzellenter Softwaresicherheit sind. Dies ist weit über die PCI-DSS-Compliance hinaus von Bedeutung. Es ist entscheidend, dass Entwickler das Gesamtbild von PCI DSS 4.0 verstehen – selbst wenn sie nicht direkt davon betroffen sind –, um zu wissen, was sie kontrollieren und als Standard in ihre Softwareentwicklung integrieren können.
TechRadar Pro: Ein agiler Ansatz für KI-gestütztes Programmieren
Teams, die agiles Lernen bei sicherem Code sowie den sicheren Einsatz von KI-gestützten Tools implementieren, profitieren von praktischer Erfahrung und erreichen Sicherheit bei hoher Geschwindigkeit. Dies war bisher äußerst schwierig, besonders wenn Entwickler kaum Erfahrung mit Sicherheitsschulungen haben. Der „Just-in-time“-Ansatz knüpft direkt an den Arbeitsalltag an und bietet den nötigen Kontext, um durch KI entstandene Schwachstellen frühzeitig zu erkennen und zu beheben.
Forbes Technology Council: Benchmarking von Entwickler-Sicherheitskompetenzen: Ein neuer Standard für Cybersecurity-Programme in Unternehmen
Jüngste Entwicklungen in der Sicherheitsausbildung für Entwickler haben es Unternehmen ermöglicht, die Sicherheitskompetenzen ihrer Teams besser zu bewerten und gezielte Programme zu entwickeln, um Sicherheit fest in ihren Arbeitsalltag zu integrieren. Dies führt zu einer effektiven Risikominderung und verschafft ihnen einen Wettbewerbsvorteil in ihrer Branche.

Security Journal UK: Schnallen Sie sich an: Ein neuer Cybersicherheitsplan steht kurz davor, für Veränderungen zu sorgen
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, erörtert die Notwendigkeit von Führung in der Cybersicherheit und warum die Cybersecurity and Infrastructure Security Agency (CISA) die Lösung sein könnte.

IT Brief UK: Zombie-APIs: Das unterschätzte Übel in vielen Unternehmen
Das Marsh McLennan Cyber Risk Analytics Center schätzt, dass API-Schwachstellen Unternehmen jährlich bis zu 75 Milliarden US-Dollar kosten. Es liegt auf der Hand, dass Unternehmen diese veralteten APIs abschalten sollten. Was hält sie davon ab?
TechRadar Pro: Wie sich KI-gestützte Fehlerbehebung auf Entwickler auswirken wird
Wird KI-gestützte Fehlerbehebung sicherheitsrelevante Programmieraufgaben für Entwickler vollständig überflüssig machen?

Cybersecurity Insiders: Die Partnerschaft zwischen Mensch und KI: Ein Leitfaden für sicheres Programmieren
Die Untergangspropheten verlieren bisher die Debatte. Der Panikmache, dass KI den Menschen ersetzen könnte, wurde ein neues Narrativ entgegengesetzt: „Lassen Sie die KI Ihre Arbeit neu definieren, statt sie zu ersetzen.“ Laut einer aktuellen Umfrage von Stack Overflow nutzen oder planen 44 % der Entwickler den Einsatz von KI-Tools – obwohl nur 3 % der Genauigkeit der Ergebnisse „voll vertrauen“. Doppelt so viele (6 %) misstrauen KI aufgrund von Sicherheitsbedenken und Ungenauigkeiten stark.
KBI Media: Warum Entwickler Sicherheitskompetenzen für den effektiven Einsatz von KI-Tools benötigen
Zwar kann KI überlasteten Programmierern Zeit sparen, doch die Zukunft gehört der Zusammenarbeit von Mensch und Maschine. Geschultes Personal bleibt unverzichtbar, um mit kritischem Denken und Präzision für maximale Sicherheit im Code zu sorgen.

SC Magazine: Softwarehersteller können ihre Marke stärken, indem sie die neuen Secure-Code-Richtlinien der CISA übernehmen.
Die „Secure-by-Design“-Richtlinien der CISA fordern, die Verantwortung für sichere Programmierung wieder auf diejenigen zu übertragen, die Geräte, Software und Anwendungen entwickeln, auf die sich Menschen zunehmend verlassen und denen sie sensible Daten anvertrauen. Das Programm benennt, was viele frustrierte Nutzer bereits wissen: Die Branche braucht ein neues Cybersicherheitsmodell, bei dem Schwachstellen behoben werden, lange bevor sie die Öffentlichkeit erreichen.
Help Net Security: Apiiro und Secure Code Warrior kooperieren bei der Integration von Entwicklerschulungen
Apiiro hat eine Produktintegration und Partnerschaft mit Secure Code Warrior bekannt gegeben, um seine ASPM-Technologie und -Prozesse auf die menschliche Ebene auszuweiten. Die Partnerschaft kombiniert Apiiros tiefgreifende Code-Analyse und Risikokontext mit dem agilen Lernkatalog von Secure Code Warrior, um Entwicklern Schulungen direkt in ihren Tools und Arbeitsabläufen bereitzustellen.

Apiiro und Secure Code Warrior kooperieren bei hochrelevanten Sicherheitsschulungen für Entwickler
Apiiro, die führende Plattform für Application Security Posture Management (ASPM), gibt heute eine Produktintegration und Partnerschaft mit Secure Code Warrior bekannt, der führenden Plattform für agile Sicherheitsschulungen für Entwickler, um seine ASPM-Technologie und -Prozesse auf die menschliche Ebene auszuweiten.

SafetyDetectives: Interview mit Pieter Danhieux – Mitgründer & CEO von Secure Code Warrior
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, sprach kürzlich mit SafetyDetectives über die sich wandelnde Rolle von Entwicklern und die Integration von KI-Tools in die Softwareentwicklung. Er betonte, dass Entwickler Sicherheitspraktiken priorisieren und KI-generierten Code kontrollieren müssen. Danhieux hob wesentliche Sicherheitsmaßstäbe für KI-Assistenten und Entwickler hervor und unterstrich die Bedeutung von Transparenz, datengestützter Messung und Flexibilität in Sicherheitsprogrammen.

Authority Magazine: C-Level-Perspektiven zu KI: Pieter Danhieux von Secure Code Warrior darüber, wo KI eingesetzt werden sollte und wo man sich ausschließlich auf Menschen verlassen muss
Einen einfachen Taschenrechner zu programmieren ist etwas völlig anderes, als die regelkonforme Konfiguration eines Payment-Gateways zu steuern. Daher ist es von größter Bedeutung, mit Bedacht vorzugehen und der Versuchung zu widerstehen, komplexe Probleme an KI-Tools auszulagern.
Security Brief: Die Bedeutung von Cybersicherheitsschulungen für Softwareentwickler
Indem Unternehmen auf agiles Lernen setzen und ihren Entwicklern ausreichend Zeit für Weiterbildungen einräumen, sind sie besser gegen die sich ständig wandelnde Bedrohungslage gewappnet.
KBI Media: Warum agiles Lernen für die sichere Softwareentwicklung entscheidend ist
Agile Schulungen basieren auf bedarfsgerechten „Microburst“-Lernszenarien. So können Entwicklungsteams Wissen schnell und direkt im Arbeitskontext erlernen, testen und anwenden sowie gleichzeitig ihre aktuellen Sicherheitsherausforderungen angehen.
Help Net Security: Bedeutet KI-gestützte Fehlerbehebung das Aus für Entwickler im Jahr 2024?
In diesem Video von Help Net Security erläutert Matias Madou, CTO bei Secure Code Warrior, wie KI-gestützte Fehlerbehebung neue Motivationen bei Entwicklern weckt. Er zeigt auf, warum der menschliche Faktor im Softwareentwicklungszyklus nach wie vor wertvoller ist als eine rein KI-basierte Lösung.
Dark Reading: 4 Wege, wie Unternehmen die Nachfrage nach Software-Sicherheitsschulungen steigern können
Bei entwicklerorientierten Sicherheitsprogrammen steht das Entwicklungsteam im Mittelpunkt der Schwachstellenreduzierung.

Techerati: Acht Cybersecurity-Trends für 2024
Pieter Danhieux, CEO von Secure Code Warrior, stellt eine steigende Nachfrage nach KI/ML-Codierungstools fest. Obwohl diese Tools Entwickler unterstützen, besteht das Risiko vermehrter Sicherheitslücken, insbesondere bei der Nutzung durch weniger erfahrene Entwickler. Daher wächst der Bedarf an sicherheitsbewussten Entwicklern, die KI-Technologie sicher einsetzen können.

Dynamic Business: Cybersecurity-Must-dos für Unternehmen im Jahr 2024
Während das Internet uns in eine Ära beispielloser Innovationen und Annehmlichkeiten führt, setzt es gleichzeitig Einzelpersonen und Organisationen einem sich ständig weiterentwickelnden Netzwerk böswilliger Akteure aus.

Built In: Haben Ihre Entwickler genug Zeit für Sicherheitsschulungen?
Investitionen in Schulungen für sicheren Code können sich angesichts einer herausfordernden Bedrohungslage auszahlen – allerdings nur, wenn die Entwickler auch die nötige Zeit erhalten, um die Inhalte wirklich zu verinnerlichen.
In AI Today: Wie der Einfluss von KI die Cybersicherheitsstrategien im Jahr 2024 prägen wird
Nach einem Jahr voller rasanter technologischer Fortschritte und aufsehenerregender Cyberangriffe ist es für Sicherheitsexperten an der Zeit, einen Blick in die Zukunft zu werfen und vorherzusagen, was 2024 für KI in der Sicherheit und darüber hinaus bereithält.
Forbes: So vermitteln Sie Softwareentwicklern praxisnahes Sicherheitsbewusstsein
Angesichts der zunehmenden Komplexität und Anzahl von Schwachstellen ist es erfreulich zu sehen, dass Softwareentwickler zunehmend erkennen, welche entscheidende Rolle sie bei der Einhaltung bewährter Cybersicherheitspraktiken spielen können.
DevOps.com: Von der Reaktion zu Robotern: Die KI-Welle 2024 nutzen
Wir bewegen uns in einem notorisch unvorhersehbaren Umfeld, aber genau das macht den Reiz aus. Im Vergleich zu vielen anderen Branchen ist die Technologie – insbesondere die Cybersicherheit – noch relativ jung. Wir können uns darauf freuen, dass sie gemeinsam mit den Technologien, die wir schützen, immer ausgereifter wird. Was erwartet uns also 2024 in der Branche?

VMBlog: Secure Code Warrior Prognosen 2024: Sicherheit, Entwickler und der Ausblick auf das Jahr 2024
Herausfordernde wirtschaftliche Dynamiken, neue Cybersicherheitsbedrohungen und der bisher zugänglichste Einstieg der Gesellschaft in die KI haben das Jahr 2023 für DevSecOps geprägt. Noch interessanter ist, dass diese Themen auch beim Übergang ins Jahr 2024 keineswegs der Vergangenheit angehören. Sie stehen für Unternehmen, ihre Entwickler- und Sicherheitsteams sowie Regulierungsbehörden weiterhin im Mittelpunkt.
SecurityBrief: Wie der Einfluss von KI die Cybersicherheitsstrategien im Jahr 2024 prägen wird
Wenn die letzten 12 Monate ein Indikator sind, wird künstliche Intelligenz (KI) auch weiterhin das beherrschende Thema bleiben. Die Technologie verändert nicht nur viele Arbeitsbereiche grundlegend, sondern stellt uns auch bei der Cybersicherheit vor neue Herausforderungen.
DZone: Mit der richtigen Unterstützung können Entwickler Ihr Unternehmen zu einer erstklassigen PCI-DSS 4.0-Compliance führen.
Der Payment Card Industry Data Security Standard (PCI-DSS) in der Version 4.0 wird die Sicherheitsanforderungen für nahezu jedes Unternehmen und jede Organisation, die elektronische Zahlungen akzeptiert – also die große Mehrheit –, grundlegend verändern. Seien Sie sich bewusst: Dieses Update wird für die meisten Unternehmen eine tiefgreifende Transformation bedeuten.

Die agile Lernplattform von Secure Code Warrior befähigt Netskope-Entwickler zur skalierbaren Programmierung von Cloud-Lösungen
Netskope kooperiert mit Secure Code Warrior, um die Ausbildung in sicherem Programmieren neu zu gestalten und die Softwareentwicklung zu beschleunigen
Help Net Security: Secure Code Warrior arbeitet mit Netskope zusammen, um die Softwareentwicklung zu beschleunigen
Secure Code Warrior hat bekannt gegeben, dass Netskope sein Entwickler-Schulungsprogramm über die agile Lernplattform von Secure Code Warrior gestartet hat.
DevOps Digest: DevOps-Prognosen 2024
Branchenexperten liefern fundierte, aufschlussreiche und oft kontroverse Prognosen dazu, wie sich DevOps und verwandte Technologien im Jahr 2024 entwickeln und auf Unternehmen auswirken werden. Teil 6 behandelt den Einfluss von KI auf DevOps und die Entwicklung.

InformationWeek: Ein Wegweiser für agiles Lernen in einer KI-Welt
Da sich die Aus- und Weiterbildung von Entwicklern immer stärker an individuellen Präferenzen orientiert, erfahren Sie hier, wie die Zukunft der Entwicklerschulung im kommenden Jahr aussehen wird und welche Rolle KI bei dieser Entwicklung spielen wird.

SecurityBrief: Die Vorteile (und Risiken) beim Einsatz von KI für die Softwareentwicklung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media: Vorsichtige Schritte: Warum die australische Cybersicherheitsstrategie eine verpasste Chance ist, den Status quo zu verändern
Die australische Innenministerin Clare O’Neil gab im September bekannt, dass sich die Aktualisierung der australischen Cybersicherheitsstrategie 2023 auf „sechs Cyber-Schilde“ konzentrieren wird, um Bürger und Unternehmen vor Cyberkriminellen zu schützen. Dazu gehören sicherere Technologien, die Förderung des australischen Cyber-Ökosystems sowie der Austausch von Bedrohungsinformationen.

Intelligent CISO: Die australische Cybersicherheitsstrategie 2023–2030 sieht Australien als das cybersicherste Land der Welt. Wie sieht die Realität an der Front aus?
Die australische Cybersicherheitsstrategie 2023–2030 wurde als globaler Wendepunkt angekündigt und sieht Australien als das cybersicherste Land der Welt. Wie sieht die Realität an der Front aus?
IT Wire: Warum APIs ein fruchtbarer Boden für Cyberangriffe sind
Cyberkriminelle wählen bei der Sicherheit von Programmierschnittstellen (APIs) meist den Weg des geringsten Widerstands, was Einfallstore für Cyberangriffe mit niedrigen Hürden schafft. Dieses Problem besteht bereits seit Jahren und gerät derzeit völlig außer Kontrolle.

KBI Media: Das Sicherheitsrisiko durch „Zombie“-APIs
Zombies sind seit vielen Jahren ein fester Bestandteil des Horrorfilm-Genres und begeistern wie auch erschrecken treue Fans gleichermaßen. Doch während sie auf der Kinoleinwand durchaus geschätzt werden, sind sie bei der Sicherheit von Programmierschnittstellen (APIs) weitaus weniger willkommen.

SecurityWeek: Der Vorstoß der US-Regierung für Secure-by-Design: Was das für Entwickler bedeutet
Wenn Sicherheit nicht von Beginn an bei der Entwicklung eines Produkts oder einer Software priorisiert wird, ist die Wahrscheinlichkeit hoch, dass das Endprodukt nicht von Grund auf sicher ist.
KBI Media: Den Fachkräftemangel durch interne Förderung lösen
Eine der größten Herausforderungen für Chief Information Security Officers (CISOs) ist derzeit die Gewinnung und Bindung neuer Talente. Der Grund dafür ist, dass die Nachfrage das Angebot bei weitem übersteigt.

The Register: curl-Schwachstellen nach einwöchigem Rätselraten mit Patches behoben
Nach einer Woche voller Spekulationen über die Art der Sicherheitsprobleme in curl wurde heute endlich die neueste Version des Befehlszeilen-Übertragungstools veröffentlicht. Die Patches, die von curl-Projektgründer und Chefentwickler Daniel Stenberg als „wahrscheinlich die schlimmste curl-Sicherheitslücke seit langer Zeit“ bezeichnet wurden , beheben zwei separate Schwachstellen: CVE-2023-38545 und CVE-2023-38546.

Security Boulevard: Warum sind APIs für Angreifer so leicht auszunutzen?
Unternehmen betreiben durchschnittlich 15.564 APIs. Ohne einen klaren Plan ist das kaum zu bewältigen, und die mangelnde Verantwortlichkeit bei der API-Sicherheit hat ein riesiges, unkontrollierbares Problem geschaffen.

Secure Code Warrior veranstaltet den 3. jährlichen Devlympics-Wettbewerb
Secure Code Warrior, der weltweit führende Anbieter für entwicklerorientierte Sicherheit, gab heute bekannt, dass er am 17. und 18. Oktober 2023 seinen dritten jährlichen Devlympics-Wettbewerb im sicheren Programmieren veranstalten wird.

Forbes: Bereiten Sie Ihr Sicherheitsprogramm auf den Cybersecurity-Strategieplan der CISA vor
Anstatt neuen potenziellen Regulierungen mit Sorge entgegenzublicken, sollten Unternehmen die Chance ergreifen, den Plan der CISA als Ansporn für eine bessere, hochwertigere Softwareentwicklung zu nutzen.

SC Media: Wie KI Softwareentwickler unterstützen sollte – und wie nicht
Die Nachfrage nach neuer Software steigt weiter an, was den Druck erhöht, mehr Produkte in kürzerer Zeit zu entwickeln. Angesichts dieses anspruchsvollen Umfelds überrascht es nicht, dass die große Mehrheit der Entwickler heute künstliche Intelligenz (KI) einsetzt, um Projekte effizienter und pünktlich abzuschließen.

Security Info Watch: Angriff der Zombie-APIs
Der Bericht „The State of API Security Q1 2023“ von Salt Labs zeichnet ein düsteres Bild der API-Sicherheit in den meisten Unternehmen. Ein wesentlicher Faktor ist die Zunahme von „Zombie-APIs“, die bei API-bezogenen Cyberangriffen im Vergleich zum vorangegangenen Halbjahr um 400 % gestiegen sind.

Infosecurity Magazine: Es ist an der Zeit, die unscheinbare SBOM aufzuwerten
In den Sicherheitsmedien erlebt die Software Bill of Materials (SBOM) derzeit eine Renaissance. Sie zählt zu den wichtigsten Trendthemen, was nicht zuletzt auf die jüngsten Richtlinien der US-Regierung zurückzuführen ist.

Cyber Security Connect: Warum KI für Softwareentwickler zu Sicherheitsherausforderungen führt
Da die Beliebtheit von KI-Tools und deren potenzielle Vorteile auf absehbare Zeit bestehen bleiben, ist es unerlässlich, die zugrunde liegenden Sicherheitsaspekte bei der Nutzung dieser Technologie in Entwicklungsprozessen zu berücksichtigen.
Solutions Review: Eigengewächse: Wie man die Cybersicherheits-Lücke von innen heraus schließt
Pieter Danhieux von Secure Code Warrior erläutert, warum die Schließung der Cybersicherheits-Lücke damit beginnt, alle Mitarbeiter für Sicherheitsfragen zu sensibilisieren.

DevOps.com: Synopsys kooperiert mit NowSecure und Secure Code Warrior zur Verbesserung von DevSecOps
Synopsys arbeitet mit NowSecure und Secure Code Warrior zusammen, um Unternehmen dabei zu unterstützen, ihre DevSecOps-Praktiken gezielt zu optimieren.

Welches KI-Modell programmiert am sichersten?
Erfahren Sie, wie 16 führende KI-Modelle tatsächlich programmieren, bewertet anhand von 11 praxisnahen Frameworks und 1.760 Codebasen – das Framework ist genauso wichtig wie das Modell.

Citizen AI von Secure Code Warrior
KI-Risiken beschränken sich nicht nur auf die Technik. Holen Sie sich das One-Pager zu Citizen AI – für KI-Kompetenz und sichere Arbeitsweisen in Ihrem gesamten Unternehmen.

Verstehen Sie, wie KI die Softwareentwicklung transformiert – und wie sich die Sicherheit parallel dazu weiterentwickeln muss.
Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.

SCW in neuer Kategorie für Agentic Coding Security genannt
Gartner hat SCW gleich zweimal im Hype Cycle for Secure Software Engineering 2026 erwähnt. Erfahren Sie, warum das für KI-gestützte Entwicklung so wichtig ist.
SCW-Lerninhalte für KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sichere KI-gestützte Entwicklung mit KnowBe4 + Secure Code Warrior
Secure Code Warrior schließt sich mit KnowBe4 zusammen, um praxisorientierte Schulungen für sichere Programmierung in Security-Awareness-Programme zu integrieren – mit Abdeckung von OWASP, KI-Entwicklung und 10 Programmiersprachen.
Trust Agent: AI – KI-gestützte Entwicklung sicher skalieren
KI schreibt Code. Wer kontrolliert ihn? Da bis zu 50 % des KI-generierten Codes Sicherheitslücken aufweisen, ist ein effektives KI-Risikomanagement unerlässlich. Erfahren Sie, wie der Trust Agent: AI von SCW die nötige Echtzeit-Transparenz, proaktive Governance und gezielte Weiterbildung bietet, um KI-gestützte Entwicklung sicher zu skalieren.
OpenText Application Security + Secure Code Warrior
OpenText Application Security und Secure Code Warrior kombinieren Schwachstellenerkennung mit KI-Software-Governance und der Förderung von Entwicklerkompetenzen. Gemeinsam unterstützen sie Unternehmen dabei, Risiken zu minimieren, sichere Programmierpraktiken zu stärken und KI-gestützte Entwicklung sicher und souverän einzusetzen.

Unternehmensübersicht von Secure Code Warrior
Secure Code Warrior ist eine AI Software Governance-Plattform, die Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen, indem sie die Lücke zwischen Entwicklungsgeschwindigkeit und Unternehmenssicherheit schließt. Die Plattform adressiert die „Sichtbarkeitslücke“, bei der Sicherheitsteams oft der Einblick in Schatten-KI-Codierungstools und die Herkunft von Produktionscode fehlt.

Themen & Inhalte für sicheres Programmieren
Unsere branchenführenden Inhalte entwickeln sich ständig weiter, um der sich ständig verändernden Softwareentwicklungslandschaft unter Berücksichtigung Ihrer Rolle gerecht zu werden. Entdecken Sie unseren Katalog.
Lernpfade gemäß Cyber Resilience Act (CRA)
SCW unterstützt die Vorbereitung auf den Cyber Resilience Act (CRA) mit CRA-konformen Quests und konzeptionellen Lernsammlungen, die Entwicklungsteams dabei helfen, Fähigkeiten in den Bereichen Secure by Design, SDLC und sichere Programmierung gemäß den Sicherheitsprinzipien des CRA aufzubauen.

OWASP Top 10 2025 eBook
Sie wollen die OWASP Top 10 meistern? Laden Sie den direkten Leitfaden zur Absicherung Ihrer Anwendungen gegen die OWASP Top 10:2025 herunter.

Trust Agent: AI von Secure Code Warrior
Dieses One-Pager stellt den SCW Trust Agent: AI vor, eine neue Reihe von Funktionen für tiefgreifende Observability und Governance bei KI-Coding-Tools. Erfahren Sie, wie unsere Lösung die Nutzung von KI-Tools mit Entwicklerfähigkeiten korreliert, um Risiken zu steuern, Ihren SDLC zu optimieren und die Sicherheit jeder Zeile KI-generierten Codes zu gewährleisten.
KI-Coding-Assistenten: Ein Leitfaden für die sichere Navigation der nächsten Entwicklergeneration
Große Sprachmodelle bieten enorme Vorteile bei Geschwindigkeit und Produktivität, bergen jedoch auch unbestreitbare Risiken für Unternehmen. Herkömmliche Sicherheitsvorkehrungen reichen nicht aus, um diese Flut zu bewältigen. Entwickler benötigen präzise, verifizierte Sicherheitskenntnisse, um Schwachstellen bereits zu Beginn des Softwareentwicklungszyklus zu erkennen und zu vermeiden.
Secure by Design: Best Practices und präventive Sicherheitsergebnisse
In diesem Forschungsbericht enthüllen die Mitbegründer von Secure Code Warrior, Pieter Danhieux und Dr. Matias Madou, Ph.D., zusammen mit Experten die wichtigsten Ergebnisse aus über zwanzig ausführlichen Interviews.
KI-Vertrauensindex (AI Trust Index)
Der SCW AI Trust Index: Ein kontinuierlicher Benchmark dafür, wie oft führende KI-Modelle unsicheren Code generieren.

Professional Services – Mit Expertise zum Erfolg
Das Program Strategy Services (PSS)-Team von Secure Code Warrior unterstützt Sie beim Aufbau, der Erweiterung und der Optimierung Ihres Programms für sichere Softwareentwicklung. Ganz gleich, ob Sie ganz von vorne anfangen oder Ihren Ansatz verfeinern möchten – unsere Experten bieten Ihnen eine maßgeschneiderte Beratung.

Quests: Branchenführendes Training, damit Entwickler bei der Risikominimierung immer einen Schritt voraus sind.
Quests ist eine Lernplattform, die Entwickler dabei unterstützt, Software-Sicherheitsrisiken durch die Verbesserung ihrer Fähigkeiten im sicheren Programmieren zu minimieren. Mit kuratierten Lernpfaden, praxisnahen Herausforderungen und interaktiven Aktivitäten befähigt sie Entwickler dazu, Schwachstellen zu erkennen und zu vermeiden.

Benchmarking von Sicherheitskompetenzen: Secure-by-Design im Unternehmen effizient umsetzen
Secure-by-Design ist die Zukunft der sicheren Softwareentwicklung. Erfahren Sie, welche Schlüsselelemente Unternehmen bei der Planung einer Secure-by-Design-Initiative berücksichtigen müssen.
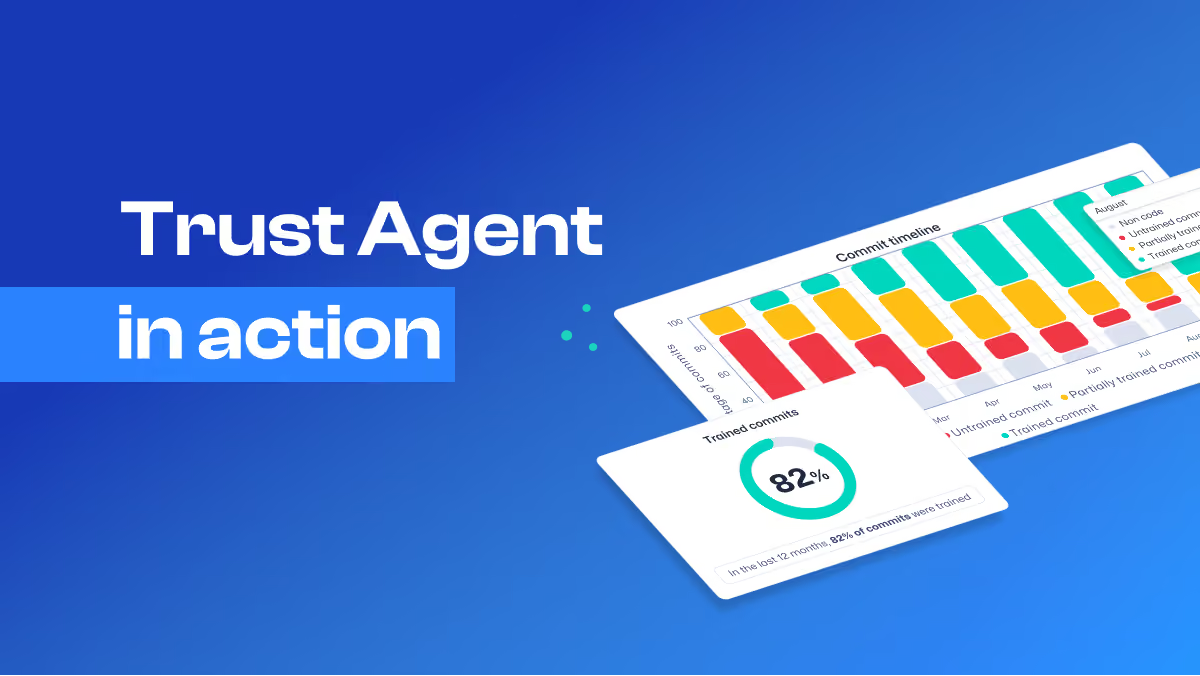
Trust Agent im Einsatz
SCW Trust Agent bietet Ihnen die notwendigen Werkzeuge, um sicheren Code schneller bereitzustellen. So stellen Sie sicher, dass Entwickler über das Wissen und die Fähigkeiten verfügen, um Sicherheits-Best-Practices direkt in der jeweiligen Programmiersprache ihrer Code-Commits umzusetzen.
Strategieleitfaden für die Governance von KI-Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent von Secure Code Warrior
Sind Sie sicher, dass jede Zeile Ihres Codes von Entwicklern stammt, die über die erforderlichen Kenntnisse in sicherer Programmierung verfügen? Viele Unternehmen stehen vor dieser kritischen Lücke, was zu vermeidbaren Sicherheitslücken und einer geringeren Entwicklungsgeschwindigkeit führt. Der SCW Trust Agent bietet Ihnen beispiellose Transparenz in Ihren Code-Repositories, indem er Commits direkt mit der Sicherheitskompetenz der jeweiligen Entwickler abgleicht. Dank integrierter Richtlinien-Gates ermöglicht Ihnen der Trust Agent eine Governance auf Commit-Ebene. So stellen Sie sicher, dass alle Code-Beitragenden über das nötige Wissen für Ihre geschäftskritischen Anwendungen verfügen. Laden Sie noch heute unser One-Pager herunter und erfahren Sie, wie der SCW Trust Agent Ihnen dabei hilft, Ihre Sicherheitsstrategie zu stärken, Ihren Entwicklungszyklus zu optimieren und Sicherheitsrisiken signifikant zu reduzieren.

SCW Trust Score – Der beste Weg, Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren
Erfahren Sie mehr über den Secure Code Warrior Trust Score – die optimale Lösung, um Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren.
Secure Code Warrior & KnowBe4 Partnerschaftsbriefing
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score von Secure Code Warrior
Entdecken Sie den SCW Trust Score, einen branchenweit einzigartigen Maßstab zur Bewertung der Effektivität Ihres Sicherheitsprogramms. Vergleichen Sie sich mit Branchenkollegen, optimieren Sie Ihre Sicherheitsstrategie und treffen Sie datengestützte Entscheidungen für eine verbesserte Softwaresicherheit.
Vorbereitung auf die PCI-DSS 4.0-Compliance
Überprüfen Sie Ihre Software-Sicherheitsinfrastruktur zur Erfüllung der PCI-DSS-Anforderungen
Der ultimative Leitfaden zu Sicherheitstrends im Finanzwesen
Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben. Wir geben ihnen eine Schritt-für-Schritt-Anleitung zum Lokalisieren, Identifizieren und Beheben von Schwachstellen in realem Code. Anschließend können Entwickler ihre neu erworbenen Fähigkeiten üben und sie wieder bei der Arbeit anwenden.
Prognosen 2024: Generative KI formt die Software-Entwicklung neu
Entdecken Sie, wie generative KI die Softwareentwicklung im gesamten SDLC revolutioniert, wie in Gartners Bericht hervorgehoben wird, der AppSec-Leitern rät, KI-generierte Software kritisch zu prüfen.
PCI DSS 4.0 entschlüsselt
Dieser Leitfaden bietet praktische Strategien, um Entwicklungsteams für die PCI DSS 4.0-Konformität zu gewinnen. Er skizziert die Anforderungen des modernen Entwicklers für Compliance, Strategien für Sicherheitsprofis und Entwicklungsmanager und Schulungstipps.

Entwickler-Sicherheitsreife-Quiz
Secure Code Warrior skizziert drei Stufen der Sicherheitsreife für Entwicklerteams: Definition, Einführung und Skalierung. Wie sicherheitsbewusst sind Ihre Entwickler? Machen Sie unser Quiz, um es herauszufinden.

Skript-Testen bitte ignorieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI von Schulungen für sicheren Code
Entdecken Sie den langfristigen ROI von Schulungen für sichere Programmierung. Erfahren Sie, wie Investitionen in agile, proaktive Lernstrategien die Sicherheit erhöhen und einen kosteneffizienten Schutz vor den heutigen Cyber-Bedrohungen bieten.
Warum Entwickler Sicherheitskompetenzen benötigen, um KI-Entwicklungstools effektiv zu nutzen
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Die 10 wichtigsten Prognosen für 2024
Erfahren Sie, welche Prognosen die Experten von SCW für die Welt der Cyber- und Softwaresicherheit im Jahr 2024 aufgestellt haben.
Agile Lernplattformen: Der ROI von entwicklergesteuerter Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bauen Sie Ihre Festung: Sechs wesentliche Säulen der Entwicklerbefähigung für Softwaresicherheit
In diesem Whitepaper erörtert der Sicherheitsexperte, CTO und Mitbegründer von Secure Code Warrior, Matias Madou, Ph.D.: Die sechs Säulen, die Sie für eine effektive Sicherheitsausbildung benötigen.

Die agile Lernplattform
Stärken Sie Ihr Entwicklungsteam mit Secure Code Warrior, der agilen Lernplattform für die wachsenden Herausforderungen der Anwendungssicherheit. Bleiben Sie Sicherheitslücken und regulatorischen Anforderungen mit unseren branchenführenden, aktuellen Inhalten einen Schritt voraus und setzen Sie auf einen proaktiven, motivierenden Ansatz für sichere Programmierung.
Trust Agent: KI-Lösungsbriefing
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Ein taktischer Leitfaden für smarte Entwickler
Entdecken Sie die neuesten Entwicklungen im Bereich API-Sicherheit. Tauchen Sie ein in unseren Leitfaden zu den OWASP Top 10 für 2023. Verbessern Sie Ihre Programmierkenntnisse, beheben Sie Schwachstellen und bleiben Sie in der sich ständig wandelnden Welt der API-Entwicklung agil. Laden Sie ihn jetzt herunter und gewinnen Sie wertvolle Einblicke!
Der Leitfaden für sicheres Programmieren
Entschlüsseln Sie das Geheimnis des Entwickler-Engagements in fünf Schritten, wie von unserem Kollegen Pieter Danhieux dargelegt. Laden Sie es jetzt herunter, um den Fahrplan zu einer blühenden Entwickler-Community zu entdecken.
Ihr Handbuch für entwicklerzentrierte Sicherheit und agiles Lernen
Setzen Sie auf „Shift Left“ mit entwicklerzentrierter Sicherheit. Dieses Handbuch zeigt Ihnen, wie Sie Entwickler einbinden, um ihre Sicherheitskompetenzen gezielt zu erweitern, und wie Sie den Erfolg messen, um nachhaltig sichereren Code zu schreiben.
Software ist Ihr Kollege: Eine neue Perspektive zur Stärkung der Zugriffskontrolle und API-Sicherheit
APIs verhalten sich wie fehlerhafte Menschen – ist genau diese Sichtweise der Schlüssel zu besserer Cybersicherheit?
Der Leitfaden für sichere Code-Schulungen
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus, um die Flut zu kontrollieren.
Die Matrix zur Sicherheitsreife für Entwickler
Der Aufbau von Sicherheitsreife in Entwicklungsteams kann in Phasen angegangen werden. Basierend auf unserer Erfahrung haben wir gängige Praktiken in drei Phasen identifiziert: Definieren, Übernehmen und Skalieren.
Die Bedeutung der Sicherheitsreife in Entwicklerteams
Durch die Bewertung und das Verständnis der Sicherheitsreife eines Entwicklungsteams können Organisationen einen Plan mit den richtigen Stakeholdern, Prozessen und Technologien formulieren, um die erforderlichen Fähigkeiten und Kompetenzen aufzubauen und zu unterstützen.

Sicherheitsreife von Entwicklungsteams
Die Sicherheitsreife in Entwicklungsteams sollte ein kontinuierlicher Verbesserungszyklus mit realistischen Zielen auf dem Weg sein. Wenn Entwicklungsteams ihre Sicherheitsreife erhöhen, reduzieren sie den Umfang an Nacharbeiten und minimieren Risiken.

Bericht: Der Stand der entwicklergesteuerten Sicherheit 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper: Die Herausforderungen (und Chancen) zur Verbesserung der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurzfassung: Ein ganzheitlicher Ansatz für entwicklerzentrierte Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit und Datenschutz bei Secure Code Warrior
Secure Code Warrior verpflichtet sich zum Schutz unserer Informationswerte sowie derer unserer Kunden vor Missbrauch, Manipulation oder Beeinträchtigung. Wir verfolgen einen risikobasierten Ansatz beim Informationssicherheitsmanagement mit dem Ziel, konsequent angemessene Maßnahmen zur Risikobewertung und -minderung umzusetzen, um den Bedrohungen für unsere Plattform, Kundendaten und Informationen zu begegnen. Während Secure Code Warrior als bedeutender Dienstleister weiter wächst, werden wir unsere Sicherheitsfunktionen im Rahmen unserer Sicherheits- und Datenschutzprogramme kontinuierlich ausbauen. Weitere Informationen finden Sie in unserem Whitepaper.
Shift-Left-Ansatz (und Compliance erreichen) durch wiederholbare Fähigkeiten für sicheres Programmieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definition von sicherem Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Sie für sicheren Code mehr als nur Scan-Tools benötigen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Leitfaden zur Abwehr der dunklen Kunst von Zero-Day-Angriffen
Zero-Day-Angriffe können zum Albtraum werden. Wenn ein Unternehmen jedoch alle verfügbaren Sicherheitswerkzeuge konsequent für eine präventive Strategie einsetzt, können Sicherheitsexperten deutlich ruhiger schlafen.
Ein Plan zur Weiterbildung und Einbindung Ihrer Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der präventive, entwicklerorientierte Ansatz für Softwaresicherheit
Erfahren Sie, wie sicherheitsbewusste Entwickler ein riesiges, weitgehend ungenutztes Potenzial darstellen, das die Cyberabwehr durch konsequente Gegenmaßnahmen gegen moderne Bedrohungen stärken kann.

Sicherheits- und Datenschutz-Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Überzeugen Sie Ihr CISO/CTO-Kit (für den Start einer Demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Strategien für smarte Entwickler
Laden Sie den praktischen Leitfaden herunter, um gängige API-Sicherheitsrisiken in Ihrem Code zu eliminieren.
So vereinen Sie Ihre Sicherheits- und Entwicklungsteams, um gemeinsam gegen Sicherheitsrisiken vorzugehen
Wie schneiden führende KI-Modelle im Vergleich zu realen Schwachstellenmustern ab? Der SCW AI Trust Index zeigt die Sicherheitslage von Top-Modellen auf.
Wie AppSec Schwachstellen reduziert und Compliance sicherstellt – damit Zeit für größere Herausforderungen bleibt.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Käufer-Checkliste: Lernplattformen für sichere Entwicklung
Die Käufer-Checkliste: Lernplattformen für sichere Entwicklung richtet sich an Entscheidungsträger und Technologiekäufer, die Lernplattformen für sichere Entwicklung evaluieren möchten.
Shared Assessments SIG Lite-Fragebogen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Zusammenfassung des SCW-Penetrationstests
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Cyber-Versicherungszertifikat
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Von Reaktion zu Prävention: Das sich wandelnde Gesicht der Softwaresicherheit 2021 – Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Order zur Cybersicherheit: Ein gezielter Ansatz zur Verbesserung der Softwaresicherheit durch Entwicklerkompetenzen
Während diese Executive Order viele Aspekte der funktionalen Cybersicherheit berührt, unterstreicht sie erstmals explizit die Bedeutung von Entwicklern und die Notwendigkeit, dass diese über nachgewiesene Sicherheitskompetenzen und ein entsprechendes Bewusstsein verfügen.

FSQS-NL-Zertifikat
Secure Code Warrior ist jetzt FSQS-NL-registriert. Diese Registrierung ist ein wichtiger Meilenstein in unserem kontinuierlichen Bestreben, die regulatorischen Anforderungen der Finanzbranche zu erfüllen.

Architekturdiagramm der Plattform
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Richtlinie zur Informationssicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ-Fragebogen
Secure Code Warrior hat einen öffentlich zugänglichen Consensus Assessment Initiative Questionnaire (CAIQ) erstellt, der auf den Ergebnissen unserer internen Due-Diligence-Selbstbewertung basiert.
Der DevSecOps Super Bowl: Wie Security Champions Ihr Team zum Sieg gegen Schwachstellen in späten Entwicklungsphasen führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Roundtable Whitepaper – Visma & Blue Prism
Wie hat 2020 unsere Sicht auf Softwaresicherheit verändert? Ein Executive Roundtable mit Visma.
Die Frauen der Mimmit Koodaa-Bewegung tauchen ein in die Welt des sicheren Programmierens.
Mimmit Koodaa (Frauen, die in Finnland programmieren) berichten von ihren Erfahrungen mit sicherem Programmieren.

Teams eines globalen Finanzinstituts messen sich in einem Wettbewerb für sichere Programmierung.
Erfahren Sie, wie ein globales Finanzunternehmen weltweit das Bewusstsein für die Sicherheit seiner Banking-Anwendungen geschärft hat – mit unterhaltsamen, interaktiven Turnieren.
Missions – Erleben Sie die Auswirkungen von fehlerhaftem Code in praxisnahen Simulationen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurse – Bauen Sie Fähigkeiten und Kompetenzen für sichere Programmierung auf
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schritt-für-Schritt-Anleitung für Turniere
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Handbuch für KI-Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Schlachtplan zur Bekämpfung der OWASP Top 10
Die zehn häufigsten Sicherheitslücken haben gegen Secure-Development-Superhelden wie Sie keine Chance. Dieses kostenlose E-Book ist Ihr ultimativer Leitfaden, um die berüchtigten Einträge der OWASP Top 10 2021 zu verstehen und zu erfahren, wie die einzelnen Schwachstellen funktionieren.
Erfolgreich mit OWASP- und Secure Code Warrior-Turnieren – Whitepaper
Eine Analyse, wie GenAI und LLMs die aktuelle Landschaft der Anwendungssicherheit grundlegend verändern. Sehen Sie sich die neuesten Erkenntnisse von Pieter Danhieux, dem CEO von Secure Code Warrior, an.

Turniere – Stärken Sie das Bewusstsein im Unternehmen und das Engagement Ihrer Entwickler, damit sicheres Programmieren zur Priorität wird.
Durch die Bereitstellung solider Schulungen in Sicherheitsprinzipien und -praktiken können Entwickler von Sicherheitsneulingen in Security-Champions verwandelt werden, die in der Lage sind, Bedrohungen zu erkennen, zu mindern und zu verhindern.

Die berüchtigten 8: Schwachstellen in Infrastructure as Code, die Sie finden und beheben sollten
Secure Code Warrior-Turniere sind eine motivierende und unterhaltsame Möglichkeit, eine positive Sicherheitskultur aufzubauen. Indem Sie Programmierwettbewerbe veranstalten, können Sie ein Event durchführen, das sowohl Remote- als auch Hybrid-Entwickler einbezieht, die Fähigkeiten von Entwicklern bewerten und Security-Champions identifizieren.
Der Fünf-Schritte-Weg zum DevSecOps-Erfolg: Wie AppSec-Profis in ihrem Traumteam erfolgreich sind
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Der schnellste und einfachste Weg zur Verbesserung Ihres Software-Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der Leitfaden für kreative CISOs zur Transformation ihres Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nehmen Sie der PCI-DSS-Konformität den Schrecken - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Einführung in Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler befähigen, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Befähigen Sie Ihre Entwickler, die erste Verteidigungslinie zu bilden, und stärken Sie das Sicherheitsniveau Ihres Unternehmens.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Assessments – Messen Sie die Secure-Coding-Fähigkeiten Ihrer Entwickler und stärken Sie Ihre Sicherheitsstrategie.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec-Checkliste
Laden Sie die AppSec-Checkliste herunter und finden Sie heraus, ob Sie Unterstützung bei der Sicherheit benötigen.
6 entscheidende Schritte vor der Einführung eines Programms zur Sicherheitsoptimierung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

AppSec-Trendbericht 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
