
Einblicke von Experten, die sichere Entwicklung gestalten
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.
Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.
Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Enabler 7: Entwickler-Anerkennung
Anerkennung fördert die Teilnahme. Enabler 7 feiert die Leistungen von Entwicklern mit Belohnungen und exklusiven Prämien, die echte, hart erarbeitete Erfolge im Bereich Secure Coding würdigen.

Genannt im Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior wird im Gartner® Hype Cycle™ for Application Security 2026 für Agentic Coding Security und Secure Coding Training aufgeführt. Hier erfahren Sie warum.

Sind Sie CISO oder Engineering-Leiter und besorgt über die Sicherheit und Kosten von LLM-generiertem Code?
Prüfen Sie den SCW AI Trust Index, unsere proprietären LLM-Benchmarking-Daten, bevor Sie sich vollständig auf ein KI-Modell festlegen.

Enabler 6: Regelmäßiges Reporting an die Führungsebene
Die Unterstützung der Geschäftsführung ist kein Selbstläufer. Enabler 6 zeigt, wie regelmäßiges Reporting die Führungsebene einbindet, informiert und für den Erfolg des Programms begeistert.

Die Zukunft der KI-Software-Governance basiert auf starken Partnerschaften
Erfahren Sie, warum Secure Code Warrior auf eine Channel-First-Strategie setzt und wie vertrauenswürdige Partner Unternehmen dabei unterstützen, AI Software Governance sicher und skalierbar einzuführen.

Citizen AI von Secure Code Warrior: Machen Sie Ihre Belegschaft fit für KI
Das KI-Kompetenzprogramm von Secure Code Warrior für Mitarbeitende ohne Entwicklerhintergrund.

Warum die meisten CISOs bei der KI-Einführung im Dunkeln tappen (und wie sie das ändern können)
Secure Code Warrior hat heute ein brandneues Whitepaper veröffentlicht. Es stellt ein präskriptives, richtungsweisendes Modell zur KI-Einführung vor, mit dem Sicherheitsverantwortliche ihren aktuellen Status bestimmen und konkrete Fortschritte bei der Kontrolle von KI-Sicherheitsrisiken in ihrem Unternehmen erzielen können.
Enabler 5: Zertifizierungsprogramme
Gehen Sie über einmalige Schulungen hinaus. Enabler 5 erstellt mehrstufige Zertifizierungsprogramme, die Entwicklern eine sinnvolle Weiterentwicklung und validierte Fähigkeiten bieten.
Die NSA hat ihre erste Sicherheitsrichtlinie für MCP veröffentlicht. Was das für die Kompetenz von Entwicklern bedeutet.
Die NSA hat ihre erste Sicherheitsrichtlinie für MCP veröffentlicht. Das Curriculum von SCW deckt bereits 18 der 23 angesprochenen Punkte ab – hier sehen Sie die entsprechende Zuordnung.

Genannt im Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner zeichnet SCW gleich zweifach aus. Während KI-Agenten zunehmend die Softwareentwicklung übernehmen, bietet Ihnen SCW die nötigen Funktionen und Governance-Strukturen, um KI-gestützte Entwicklung sicher zu implementieren.

Adaptive Learning: Das Gegenmittel gegen KI-Software-Sicherheitsrisiken und Qualifikationslücken
Adaptive Learning verbindet den SCW Trust Agent mit unserer gesamten Lernplattform und stellt sicher, dass die Schulungen stets perfekt auf die Aktivitäten der Entwickler in Echtzeit abgestimmt sind.
Schulungen für sicheres Programmieren, die reale KI-Nutzung widerspiegeln
Passen Sie Schulungen zu sicherem Programmieren an die tatsächliche KI-Entwicklung an – weisen Sie Entwicklern, die KI-Tools nutzen, automatisch und ohne manuellen Aufwand entsprechende Leitfäden zu.Passen Sie Schulungen zu sicherem Programmieren an die tatsächliche KI-Entwicklung an – weisen Sie Entwicklern, die KI-Tools nutzen, automatisch und ohne manuellen Aufwand entsprechende Leitfäden zu.
Schulen Sie Entwickler für die tatsächlichen Risiken in ihrem Code – egal ob dieser von Menschen geschrieben oder durch KI generiert wurde.
Adaptive Learning weist Entwicklern, die tatsächliche Schwachstellen verursachen, automatisch gezielte Schulungen zu sicherem Programmieren zu und reduziert so wiederkehrende Risiken direkt an der Quelle.Secure Code Warrior Blog-Banner mit blauem Overlay über einem Entwickler an einem Multi-Monitor-Arbeitsplatz mit Code-Anzeige, ergänzt durch die Überschrift „Schulen Sie Entwickler anhand der tatsächlichen Risiken in ihrem Code.“l
Enabler 4: Niedriger Zugangsschwellenwert
Bauen Sie Hürden in Ihrem Programm für sicheres Programmieren ab mit Enabler 4: Niedriger Zugangsschwellenwert. Nutzen Sie SSO, proaktives Onboarding und Relay-State-Strategien, damit Entwickler mit nur einem Klick mit dem Training beginnen können.

Entwickler fit machen für das Zeitalter der generativen KI: AWS-Kooperation
Ich freue mich bekannt zu geben, dass Secure Code Warrior eine strategische Kooperationsvereinbarung mit Amazon Web Services (AWS) unterzeichnet hat. Angesichts der rasanten Entwicklung der Bedrohungslage kommt diese Zusammenarbeit für Sicherheitsverantwortliche und zukunftsorientierte Entwickler genau zum richtigen Zeitpunkt.
Die Zukunft der Software sichern: SCW und KnowBe4 bündeln ihre Kräfte
Ich freue mich sehr, heute eine kommende strategische Partnerschaft zwischen Secure Code Warrior und KnowBe4 bekannt zu geben. KnowBe4 ist ein weltweit führender Anbieter im umfassenden Management von Risiken durch Menschen und agentische KI und damit der perfekte Partner, um uns dabei zu unterstützen, grundlegendes Sicherheitsbewusstsein in Unternehmen auf der ganzen Welt zu verbreiten.

Post-Quanten-Kryptographie: Quantencomputer knacken heutige Verschlüsselungen – sind Sie bereit?
Post-Quanten-Kryptographie (PQC) ist entscheidend, um Daten vor Bedrohungen durch Quantencomputer zu schützen. Erfahren Sie, warum „Jetzt abgreifen, später entschlüsseln“ ein Risiko darstellt und wie Entwickler sich auf quantensichere Verschlüsselung vorbereiten können.

Enabler 3: Plan für die Entwicklerkommunikation
Halten Sie Entwickler mit einem starken Kommunikationsplan dauerhaft für Ihr Programm für sichere Softwareentwicklung begeistert. Erfahren Sie, wie Sie Vorteile hervorheben, den richtigen Ton treffen und Erfolge gemeinsam feiern.
Das Zeitalter der KI-Agenten ist da: Seien Sie vorbereitet
Der Claude-Mythos von Anthropic markiert einen dauerhaften, grundlegenden Wandel in der Art und Weise, wie Sicherheitsverantwortliche ihre Sicherheitsprogramme ausrichten müssen – insbesondere im Hinblick auf das Patch-Management von Altsystemen.

Faktor 2: Unterstützung durch die Geschäftsführung
Entdecken Sie Enabler 2: Unterstützung durch die Führungsebene. Erfahren Sie, warum das aktive Engagement von CIO, CTO und CISO entscheidend ist, um die Akzeptanz bei Entwicklern zu fördern und die Glaubwürdigkeit des Programms zu stärken.
Den ADLC beobachten und absichern: Ein vierstufiges Framework für CISOs und Entwicklungsteams beim Einsatz von KI
Während Entwicklungsteams die unbestreitbaren Vorteile von GenAI nutzen möchten, schlagen wir ein vierstufiges Grundgerüst vor, das es Sicherheitsverantwortlichen ermöglicht, KI-Codierungstools und -Agenten mit einem höheren, relevanteren Standard an Sicherheits-Best-Practices einzusetzen. Es beschreibt genau, was Unternehmen tun können, um eine sichere Code-Entwicklung zu gewährleisten – jetzt und in Zukunft, wenn agentische KI eine noch größere Rolle spielt.
Cybermon ist zurück: Beat the Boss KI-Missionen jetzt on demand verfügbar
Cybermon 2025 Beat the Boss ist jetzt ganzjährig in SCW verfügbar. Implementieren Sie fortschrittliche KI/LLM-Sicherheits-Challenges, um die sichere KI-Entwicklung in großem Maßstab zu stärken.
KI kann Code schreiben und prüfen – doch das Risiko bleibt beim Menschen
Die Einführung von Claude Code Security durch Anthropic markiert einen entscheidenden Wendepunkt zwischen KI-gestützter Softwareentwicklung und der rasanten Erweiterung unseres Ansatzes für moderne Cybersicherheit.
Cyber Resilience Act erklärt: Was er für „Secure by Design“-Softwareentwicklung bedeutet
Erfahren Sie, welche Anforderungen der EU Cyber Resilience Act (CRA) stellt, für wen er gilt und wie sich Entwicklungsteams durch „Secure by Design“-Prinzipien, Schwachstellenprävention und den gezielten Ausbau ihrer Kompetenzen darauf vorbereiten können.

Enabler 1: Definierte & messbare Erfolgskriterien
Enabler 1 bildet den Auftakt unserer zehnteiligen Serie „Enablers of Success“ und zeigt, wie sich sichere Programmierung mit Geschäftsergebnissen wie Risikominimierung und Entwicklungsgeschwindigkeit verknüpfen lässt, um langfristige Programmreife zu erreichen.
SCW wird 11: Anpassungsfähigkeit und kontinuierliche Verbesserung
2025 war ein bedeutendes Jahr für KI, Cybersicherheit und für SCW. Ich blicke dem Jahr 2026 mit gelassener Zuversicht entgegen – und mit dem Optimismus, den nur harte Arbeit, die sich auszahlt, mit sich bringt.

Wir stellen vor: Die 10 Erfolgsfaktoren
Die 10 Erfolgsfaktoren von Secure Code Warrior unterstützen Unternehmen beim Aufbau nachhaltiger Programme für sichere Programmierung, indem sie den Fokus auf Menschen, Prozesse und die Reifegrade des Programms legen.
OWASP Top 10 2025: Software Supply Chain Failures
Die OWASP Top 10 2025 führen Sicherheitslücken in der Software-Lieferkette auf Platz 3. Minimieren Sie dieses hochkritische Risiko durch lückenlose SBOMs, konsequente Abhängigkeitsüberwachung und die Härtung Ihrer CI/CD-Pipelines.

Neue Risikokategorie in den OWASP Top Ten: Das Unerwartete erwarten
Die OWASP Top 10 2025 führen den fehlerhaften Umgang mit Ausnahmesituationen auf Platz 10. Minimieren Sie Risiken durch „Fail-Closed“-Logik, globale Fehlerbehandlung und eine strikte Eingabevalidierung.
OWASP Top 10: 2025 – Was ist neu und wie SCW Sie auf dem Laufenden hält
Erfahren Sie, was sich in den OWASP Top 10: 2025 geändert hat und wie Secure Code Warrior Ihnen den Umstieg mit aktualisierten Quests, Kursen und Entwickler-Insights erleichtert.
Agentische KI in der Softwareentwicklung – SCHNELL! (Spoiler: Wahrscheinlich sollten Sie es lieber lassen.)
Entwickelt sich die Welt der Cybersicherheit bei agentischer KI zu schnell? Die Zukunft der KI-Sicherheit hat begonnen – für Experten ist es an der Zeit, von der Theorie zur Praxis überzugehen.

Die Lösung der Transparenzkrise: Wie Trust Agent die Lücke zwischen Lernen und Code schließt
Trust Agent von Secure Code Warrior löst die Krise bei der sicheren Programmierung, indem es die Kompetenz der Entwickler bei jedem Commit validiert. Es identifiziert alle Mitwirkenden und automatisiert die Governance in Ihrem Entwicklungs-Workflow.

Kritisches Denken in der KI-gestützten sicheren Softwareentwicklung zurückgewinnen
Bei der KI-Debatte geht es nicht um die Nutzung an sich, sondern um die konkrete Anwendung. Erfahren Sie, wie Sie Produktivitätssteigerungen durch KI mit einer soliden Sicherheit in Einklang bringen – indem Sie auf Entwickler setzen, die ihren Code bis ins Detail verstehen.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Cybersecurity-Risikobewertung: Definition und Schritte
Gehen Sie die Cybersicherheitsrisiken in Ihrem Unternehmen an – mit diesem praxisorientierten Leitfaden für die Durchführung effektiver Risikobewertungen.

Warum sich der Cybersecurity Awareness Month im Zeitalter der KI weiterentwickeln muss
CISOs können sich nicht mehr auf die alten Methoden der Awareness-Schulung verlassen. Im Zeitalter der KI müssen sie auf moderne Ansätze setzen, um Code, Teams und Unternehmen effektiv zu schützen.

SCW Trust Agent: KI – Transparenz und Governance für Ihren KI-gestützten SDLC
Erfahren Sie, wie Trust Agent: AI tiefe Einblicke und Governance für KI-generierten Code bietet und es Unternehmen ermöglicht, schneller und sicherer zu innovieren.

Sicheres Programmieren im Zeitalter der KI: Testen Sie unsere neuen interaktiven KI-Challenges
KI-gestütztes Programmieren verändert die Entwicklung. Testen Sie unsere neuen KI-Herausforderungen im CoPilot-Stil, um Code in realistischen Workflows sicher zu überprüfen, zu analysieren und zu korrigieren.

SCW startet kostenlose Video-Reihe zur KI/LLM-Sicherheit für Entwickler
Wir präsentieren unsere kostenlose 12-wöchige Videoserie zu AI/LLM-Sicherheit! Lernen Sie die grundlegenden Risiken von KI-gestützter Programmierung kennen und erfahren Sie, wie Sie sicherere Anwendungen entwickeln.
KI/LLM-Sicherheits-Videoserie: Alle Episoden, wöchentlich aktualisiert
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Was ist Secure Coding? Techniken, Standards und Ressourcen
Erfahren Sie, was sicheres Programmieren wirklich bedeutet und wie Sie durch entsprechende Praktiken sowohl Sicherheitslücken als auch die damit verbundenen Kosten in Ihrem Unternehmen reduzieren können.

Über 10.000 Lernaktivitäten für sicheren Code: Ein Jahrzehnt Risikomanagement für Entwickler
Wir feiern über 10.000 sichere Code-Lernaktivitäten und ein Jahrzehnt, in dem wir Entwickler dabei unterstützen, Risiken zu minimieren, die Codequalität zu verbessern und KI-gestützte Entwicklung souverän zu meistern.
Wenn gute Tools versagen: KI-Tool-Poisoning und wie Sie verhindern, dass Ihre KI zum Doppelagenten wird
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Maßstäbe setzen: SCW veröffentlicht kostenlose Sicherheitsregeln für KI-Coding auf GitHub
KI-gestützte Entwicklung ist keine Zukunftsmusik mehr – sie ist längst Realität und verändert die Art und Weise, wie Software geschrieben wird, grundlegend. Tools wie GitHub Copilot, Cline, Roo, Cursor, Aider und Windsurf machen Entwickler zu Co-Piloten ihrer eigenen Arbeit, ermöglichen schnellere Iterationszyklen und beschleunigen alles – vom Prototyping bis hin zu umfangreichen Refactoring-Projekten.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Schwachstellen schließen mit Secure Code Warrior + HackerOne
Secure Code Warrior freut sich, unsere neue Integration mit HackerOne, einem führenden Anbieter von offensiven Sicherheitslösungen, bekannt zu geben. Gemeinsam bauen wir ein leistungsstarkes, integriertes Ökosystem auf. HackerOne lokalisiert, wo Sicherheitslücken in realen Umgebungen tatsächlich auftreten, und deckt das „Was“ und „Wo“ von Sicherheitsproblemen auf.

Enthüllt: Wie die Cyber-Branche „Secure by Design“ definiert
In unserem neuesten Whitepaper haben sich unsere Mitgründer, Pieter Danhieux und Dr. Matias Madou, mit über zwanzig führenden Sicherheitsexperten aus Unternehmen zusammengesetzt – darunter CISOs, AppSec-Leiter und Sicherheitsprofis –, um die entscheidenden Teile dieses Puzzles zusammenzusetzen und die Realität hinter der „Secure by Design“-Bewegung zu beleuchten. Es ist ein gemeinsames Ziel aller Sicherheitsteams, doch ein einheitlicher Leitfaden fehlt bisher.

Verwandelt Vibe Coding Ihre Codebasis in eine Studentenparty?
Vibe Coding ist wie eine Studentenparty, bei der die KI der Mittelpunkt des Geschehens ist – quasi das Fass in der Mitte. Es macht riesigen Spaß, sich auszutoben, kreativ zu werden und der Fantasie freien Lauf zu lassen, aber nach ein paar Runden ist ein maßvoller Umgang mit der KI zweifellos die sicherere Lösung auf lange Sicht.

Prompt Injection und die Sicherheitsrisiken agentenbasierter Coding-Tools
Wie ein Coding-Agent dazu gebracht wurde, anfälligen SQL-Code zu schreiben, Shell-Tools zu installieren und möglicherweise sogar seinen Nutzer auszuspionieren

Quests: Die neueste Ergänzung für Ihre Reise zu sicherem Code
Quests ermöglichen es Entwicklern, sich durch interaktives Lernen sicheres Programmieren anzueignen, Risiken zu minimieren und die Entwicklung zu optimieren
Das Jahrzehnt der Verteidiger: Secure Code Warrior wird zehn
Das Gründungsteam von Secure Code Warrior ist seit einem Jahrzehnt gemeinsam an Bord und hat das Unternehmen durch alle Lektionen, Erfolge und Rückschläge gesteuert. Wir wachsen weiter und sind bereit für unser nächstes Kapitel, SCW 2.0, als führender Anbieter im Bereich Developer Risk Management.
10 Prognosen: Secure Code Warrior über den Einfluss von KI & Secure-by-Design im Jahr 2025
Unternehmen stehen vor schwierigen Entscheidungen über den Einsatz von KI, um den langfristigen ROI von Produktivität, Nachhaltigkeit und Sicherheit zu unterstützen. In den letzten Jahren wurde uns klar, dass KI die Rolle des Entwicklers niemals vollständig ersetzen wird. Von Partnerschaften zwischen KI und Entwicklern bis hin zum zunehmenden Druck (und der Verwirrung) im Zusammenhang mit den Erwartungen an Secure-by-Design — schauen wir uns genauer an, was uns im nächsten Jahr erwarten wird.
OWASP Top 10 für LLM-Anwendungen: Was ist neu, was hat sich geändert und wie bleibt man sicher?
Bleiben Sie bei der Absicherung von LLM-Anwendungen mit den neuesten OWASP Top 10-Updates auf dem Laufenden. Erfahren Sie, was neu ist, was sich geändert hat und wie Secure Code Warrior Sie mit aktuellen Lernressourcen ausstattet, um Risiken bei generativer KI zu minimieren.

Der Trust Score verdeutlicht den Wert von Secure-by-Design-Weiterbildungsinitiativen
Unsere Untersuchungen haben gezeigt, dass Schulungen für sicheren Code funktionieren. Der Trust Score nutzt einen Algorithmus, der auf mehr als 20 Millionen Lerndatenpunkten von über 250.000 Lernenden in mehr als 600 Unternehmen basiert. Er zeigt, wie effektiv diese Schulungen Schwachstellen reduzieren und wie sich die Initiative noch weiter optimieren lässt.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Die Vorteile des Benchmarkings von Sicherheitskompetenzen für Entwickler
Der zunehmende Fokus auf sicheren Code und Secure-by-Design-Prinzipien erfordert, dass Entwickler bereits zu Beginn des SDLC in Cybersicherheit geschult werden. Tools wie der Trust Score von Secure Code Warrior helfen dabei, ihre Fortschritte zu messen und zu verbessern.

Gemeinsam stark: Wie KI-Codierungstools und sicherheitsbewusste Entwickler sicher zusammenarbeiten können
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Erfolgreiche Umsetzung von unternehmensweiten Secure-by-Design-Initiativen
Unser aktuelles Forschungspapier „Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise“ ist das Ergebnis einer fundierten Analyse realer Secure-by-Design-Initiativen auf Unternehmensebene und leitet datengestützte Best-Practice-Ansätze ab.
Deep Dive: Die kritische CUPS-Schwachstelle in GNU/Linux-Systemen verstehen
Entdecken Sie die neuesten Sicherheitsherausforderungen für Linux-Anwender: Wir beleuchten aktuelle Schwachstellen mit hohem Schweregrad im Common UNIX Printing System (CUPS). Erfahren Sie, wie diese Probleme zu potenzieller Remote Code Execution (RCE) führen können und wie Sie Ihre Systeme effektiv schützen.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Coder meistern Sicherheit: Teilen & Lernen – Cross-Site Scripting (XSS)
Cross-Site Scripting (XSS) nutzt das Vertrauen von Browsern und die Unwissenheit von Nutzern aus, um Daten zu stehlen, Konten zu übernehmen und Websites zu manipulieren – eine Schwachstelle, die sehr schnell sehr unangenehm werden kann. Werfen wir einen Blick darauf, wie XSS funktioniert, welchen Schaden es anrichten kann und wie Sie sich davor schützen.

Vorstellung unseres neuen Engagement Insights Reports
Erfahren Sie mehr über unseren neuen Engagement Insight Report, der Ihnen tiefgreifende Analysen liefert, um den Erfolg Ihrer Schulungen für sicheren Code messbar zu machen.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie DigitalOcean Sicherheitsrisiken in der Software reduzierte und die Grenzen der Produktivität erweiterte
Secure Code Warrior hat DigitalOcean dabei unterstützt, von Anfang an qualitativ hochwertigen Code zu entwickeln und bereitzustellen, und so digitale Innovation und Modernisierung durch sicherheitsbewusste Entwickler vorangetrieben.

Frauen in der Security sind auf Erfolgskurs: Wie das AWSN eine neue Generation von Security-Superwomen aufbaut
„Secure-by-Design“ ist das aktuelle Schlagwort, das in aller Munde ist. Die australische Regierung treibt in Zusammenarbeit mit der CISA auf höchster Ebene der globalen Governance einen höheren Standard für Softwarequalität und -sicherheit bei Anbietern voran.

SCW Trust Agent – Transparenz und Kontrolle für die Skalierung von entwicklerzentrierter Sicherheit
Der SCW Trust Agent von Secure Code Warrior bietet Sicherheitsverantwortlichen die nötige Transparenz und Kontrolle, um entwicklerzentrierte Sicherheit im Unternehmen zu skalieren. Durch die Anbindung an Code-Repositories analysiert er Metadaten von Code-Commits, prüft Entwickler, verwendete Programmiersprachen sowie Zeitstempel der Bereitstellung, um das Sicherheitswissen der Entwickler zu bewerten.

Ist Ihr Sicherheitsprogramm bereit für den Cybersecurity Strategic Plan der CISA?
Der strategische Plan zur Cybersicherheit treibt grundlegende Veränderungen in der Herangehensweise der meisten Unternehmen an die Cybersicherheit voran, und Entwickler sind in einer einzigartigen Position, um zur Erreichung dieser neuen Ziele beizutragen.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Einbinden & Befähigen: Die wichtigsten Funktionen für das Entwickler-Engagement
Erfahren Sie alles über unsere agilen Lernmethoden, die Microsoft Teams-Integration und unsere Berichte zum Entwicklungsengagement.
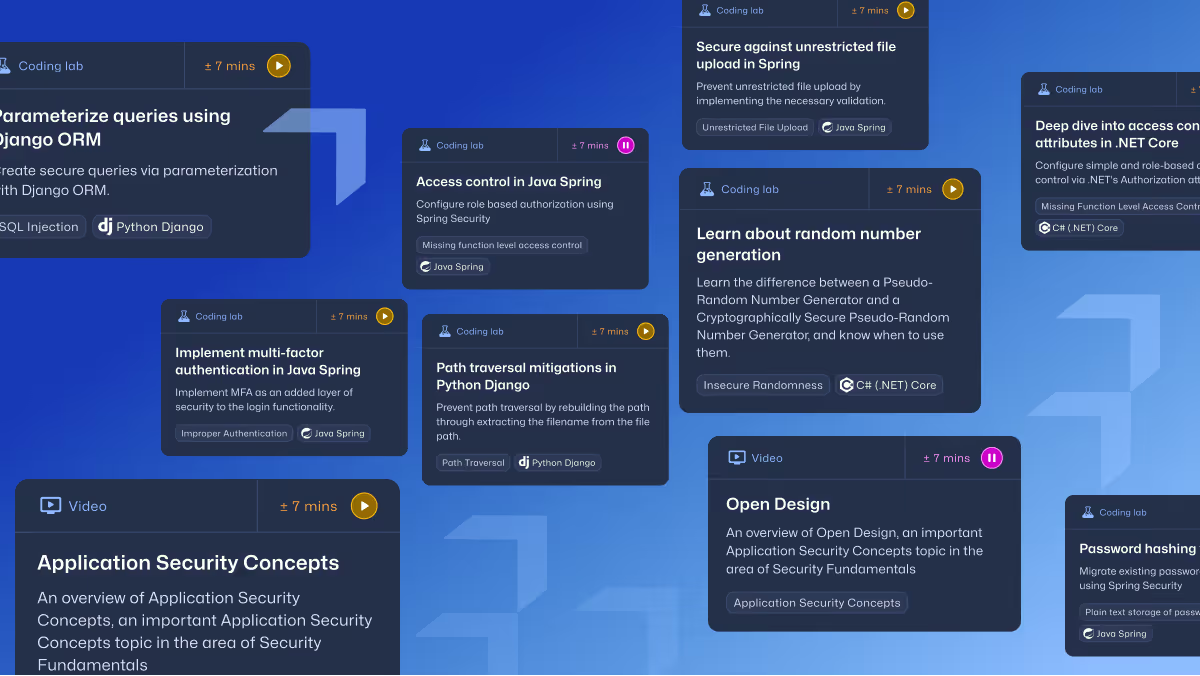
Entwickler stärken: Warum On-Demand-Lerninhalte so wichtig sind
Stärken Sie Ihre Entwickler mit Secure Code Warrior. Unsere Plattform bietet Entwicklern bedarfsgerechte Lerninhalte und unterstützt sie so bei ihrer täglichen Arbeit.
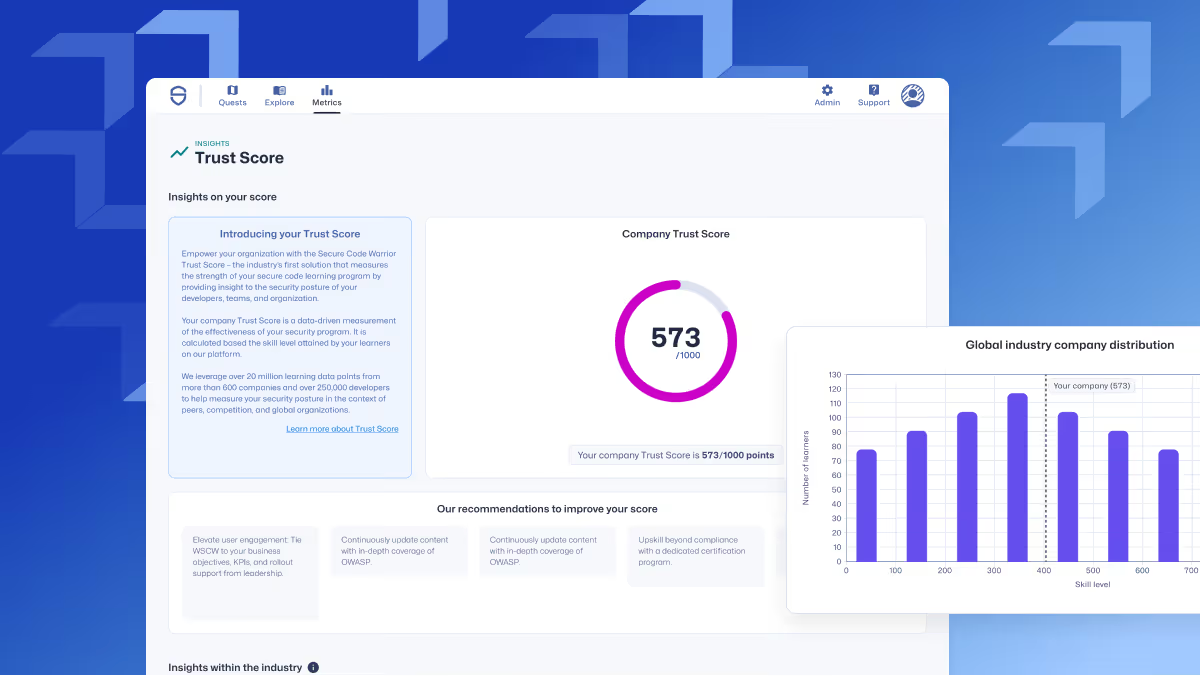
SCW Trust Score: Eine branchenweit erste Kennzahl für Secure-Coding-Programme
Entdecken Sie den SCW Trust Score, der fundierte Einblicke in die organisatorische Sicherheit und die Kompetenz Ihrer Entwickler bietet.

Die Compliance im Finanzsektor hängt von der Softwaresicherheit ab.
Regulierungen für die Finanzdienstleistungsbranche, wie etwa PCI DSS, unterstreichen die Bedeutung von sicherem Code und die Notwendigkeit, Entwickler in Best Practices für Sicherheit zu schulen.
Die XZ-Utils-Backdoor in Linux weist auf ein breiteres Sicherheitsproblem in der Lieferkette hin. Wir brauchen mehr als nur Gemeinschaftsgeist, um diese Bedrohungen abzuwehren.
In der Datenkomprimierungsbibliothek XZ Utils, die von großen Linux-Distributionen verwendet wird, wurde eine kritische Schwachstelle (CVE-2024-3094) entdeckt, die durch einen Akteur mit böswilliger Absicht eingeschleust wurde. Dieses schwerwiegende Sicherheitsproblem ermöglicht potenziell die Remotecodeausführung und stellt ein erhebliches Risiko für Software-Build-Prozesse dar. Die Schwachstelle betrifft frühe Versionen (5.6.0 und 5.6.1) von XZ Utils in Fedora Rawhide; Unternehmen sind dringend dazu aufgerufen, entsprechende Patches einzuspielen. Der Vorfall unterstreicht die entscheidende Rolle von freiwilligen Helfern bei der Pflege von Open-Source-Software und verdeutlicht die Notwendigkeit verbesserter Sicherheitspraktiken sowie einer strengeren Zugriffskontrolle innerhalb des Softwareentwicklungszyklus.
Die Vorteile von KI-Innovationen hängen davon ab, dass man mit sicherem Code beginnt
Generative KI bietet Finanzdienstleistern zahlreiche Vorteile, birgt jedoch auch erhebliche Risiken. Wenn Entwickler in Best Practices für Sicherheit geschult und bei der Arbeit mit KI-Modellen unterstützt werden, lässt sich sicherer Code von Anfang an gewährleisten.

KI und proaktive Maßnahmen für ein effektives Management von Schwachstellenmeldungen nutzen
Secure Code Warrior und Mend.io diskutieren die Auswirkungen von KI auf die Sicherheit, proaktive Sicherheitsansätze und ein effektives Management von Schwachstellenmeldungen.
„Learning by Doing“ auf dem nächsten Level – Entdecken Sie unsere neue Integration mit Apiiro
Erfahren Sie mehr über die neueste Integration von Secure Code Warrior mit Apiiro.
Produktinnovationen Q1 bei Secure Code Warrior
Erfahren Sie mehr über die neuesten Verbesserungen der Secure Code Warrior-Plattform und was in Kürze auf Sie zukommt.
Die Blaupausen für sicheres Programmieren: Eine Analogie zum Bauwesen
Durch die Einhaltung sicherer Programmierpraktiken können Entwickler dazu beitragen, ihre Anwendungen vor Schwachstellen zu schützen, die von Angreifern ausgenutzt werden könnten. So wie ein gut gebautes Haus weniger wahrscheinlich einstürzt, ist eine sauber programmierte Anwendung weniger anfällig für Hackerangriffe.

Agiles Lernen nutzen zur Verbesserung der mittleren Zeit bis zur Fehlerbehebung (MTTR)
Agiles Lernen beschleunigt die Problemlösung und steigert die Effizienz von Entwicklern durch kontinuierliche Weiterbildung.
Mit der richtigen Unterstützung können Entwickler Ihr Unternehmen zu einer überlegenen PCI DSS 4.0-Compliance führen.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs: Ein (un)perfekt menschlicher Ansatz für sicheres Programmieren?
Es scheint unvermeidlich, dass KI-Technologien auf LLM-Basis die Art und Weise, wie wir viele Aspekte unserer Arbeit angehen – nicht nur in der Softwareentwicklung –, grundlegend verändern werden. Dennoch müssen wir einen Schritt zurücktreten und die Risiken jenseits der Schlagzeilen betrachten. Als Programmierbegleiter sind die Schwächen der KI vielleicht ihre „menschlichste“ Eigenschaft.

Die Kraft der Neun: Der Ausbau des Erbes von Secure Code Warrior in einer spannenden Zeit für die Cybersicherheit
Heute feiern wir unseren neunten Geburtstag, und ich bin nach wie vor unglaublich stolz und dankbar für das, was wir erreicht haben, und für unseren festen Platz in der Welt der Cybersicherheit, während sich die Branche weiterhin rasant wandelt.

Überlastet durch zu viele Sicherheitstools
Die Flut an komplexen Sicherheitstools macht die Cybersicherheit für CISOs immer schwieriger.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prognosen für 2024: Sicherheit, KI, Entwicklerbindung und der Weg in die Zukunft
Die Top 10 Prognosen von Secure Code Warrior für die Cybersicherheitsbranche im Jahr 2024 und darüber hinaus.

Wie Netskope die Schulung für sicheren Code neu erfunden hat
SCW-Fallstudie, die die agile Lernumgebung beleuchtet, die Netskope implementiert hat.

Deep-Dive: Umgang mit Schwachstellen durch KI-gestützte Programmierassistenten
Entdecken Sie die Sicherheitsrisiken von KI in der Softwareentwicklung und erfahren Sie, wie Sie diese Herausforderungen mit Secure Code Warrior effektiv meistern.

3 Schritte, um die Sicherheitsschulung für Entwickler zu verbessern und Schwachstellen um 53 % zu reduzieren
Bieten Sie Entwicklern einen mehrstufigen Ansatz an die Hand, um Sicherheitslücken zu schließen, Beziehungen zu pflegen und wiederkehrenden Problemen Priorität einzuräumen.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Haben Sie die Sicherheitsreife Ihres Unternehmens überschätzt?
Angesichts des anhaltenden Fachkräftemangels, der in krassem Widerspruch zur Flut an Code steht, die zur Deckung des weltweiten Softwarebedarfs geschrieben wird, hinken viele Unternehmen bei ihrer Cybersicherheitsstrategie und ihrer bestehenden Infrastruktur hinterher. Es ist an der Zeit, dass wir unsere Cybersicherheit insgesamt kritisch hinterfragen und die greifbaren, schnell umsetzbaren Erfolge direkt vor unserer Haustür bewerten.

Entwicklerschulungen neu denken für mehr Sicherheit
Sicherheitsverantwortliche müssen den Mehrwert der Schulungen für sicheren Code kritisch hinterfragen. Wie lässt sich das Programm ansprechender und vor allem effektiver gestalten? In diesem Blog zeigen wir, wie Sie Entwickler durch praxisnahes Lernen und Tool-Integrationen begeistern, um Ergebnisse zu erzielen und die Anzahl neuer Schwachstellen um bis zu 53 % zu senken.
Schwachstellen durch agiles Lernen halbieren
Erfahren Sie, wie Sie Schwachstellen und Sicherheitsverletzungen mit dem praxisorientierten, agilen Sicherheitstraining von Secure Code Warrior reduzieren können.

Deep-Dive: Auffinden und Beheben kritischer Schwachstellen in libcurl/curl
Betroffene Versionen der curl-Bibliothek sind anfällig für einen Heap-basierten Pufferüberlauf, der mit einem veralteten Problem des SOCKS5-Proxy-Protokolls zusammenhängt. Erfahren Sie in einer spielerischen Mission, wie Sie diese Schwachstelle finden und beheben.
Wie erstklassige CISOs im Jahr 2023 mehr Budget und das Vertrauen des Vorstands gewinnen
CISOs befinden sich in einer zunehmend schwierigen Lage: Sie müssen mehr Assets schützen, mehr Code bereitstellen und eine wachsende Angriffsfläche absichern – und das bei immer knapper werdenden finanziellen Mitteln. Es ist eine unumstößliche Tatsache, dass Cybersicherheit oft als Kostenfaktor betrachtet wird. Obwohl das Sicherheitsprogramm eines Unternehmens genau das ist, was verhindert, dass ein Angreifer das Unternehmen zur nächsten negativen Schlagzeile macht, müssen Sicherheitsverantwortliche den Gesamtwert ihrer Abteilung besser vermitteln und belegen – und zwar in einer Sprache, die für die Geschäftsführung verständlich ist.
Deep-Dive: Die MOVEit Zero-Day-Schwachstelle im Detail analysiert
Das MOVEit-Szenario unterscheidet sich ein wenig von dem, was viele Entwickler und AppSec-Experten bisher erlebt haben. Hier können Sie Ihre Fähigkeiten bei der Abwehr von SQL-Injection in einer Live-Simulation direkt auf die Probe stellen.

Neu bei Secure Code Warrior: Multi-Company-Turniere, SCIM, Programm-Workflows und mehr!
Neu bei Secure Code Warrior: Erstellen Sie Turniere für mehrere Unternehmen, nutzen Sie neue Coding-Richtlinien, SCIM-Bereitstellung für Benutzer und vieles mehr!
Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.
Auf Goldkurs: Höhere Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Schwachstellen im Code deutlich reduzierte.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Erfahren Sie mehr über das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den einzelnen Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event im Fokus standen.

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Der Weg zu Security Champions: Wie Workday agiles Lernen nutzte, um Entwickler weiterzubilden
Erfahren Sie, wie Workday die Entwicklerschulung durch agiles Lernen mit Secure Code Warrior transformiert hat. Indem Workday seine Entwickler mit praxisorientierten, sprachspezifischen Inhalten befähigt, konnten Schwachstellen bereits früh im SDLC reduziert werden. Entdecken Sie die beeindruckenden Ergebnisse und die wichtigsten Erkenntnisse für den Aufbau einer Kultur für sicheren Code.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
Erfahren Sie in dieser Fallstudie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum sicheren Programmieren entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenz seiner Entwickler steigerte und eine Kultur für sicheres Programmieren schuf
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, hat das Unternehmen seinen Ansatz innovativ weiterentwickelt und kompakte, kontextbezogene Lerneinheiten direkt in den Workflow der Entwickler integriert.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wie „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Zertifizierung für IT-Sicherheit schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologieausbildung ins Leben gerufen haben, um Tausende von Mitarbeitern bei der Aneignung praktischer, zukunftsweisender Fähigkeiten in verschiedenen Bereichen wie maschinellem Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilbranche
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK: KI erhöht Cyberrisiken, während Unternehmen ihre Resilienz stärken
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech: Cyber Security Action Month 2026: Reaktionen und Kommentare aus der australischen Industrie
Cyber Security Action Month (known as Cyber Security Awareness Month globally) is an annual Australian awareness campaign held in October to encourage people and businesses to improve their online security through simple everyday habits.
Regierungsnachrichten: Jenseits des Mythos-Moments
Regierungen können Cyberangriffe in Maschinengeschwindigkeit nicht länger als Zukunftsszenario abtun, denn – wie der jüngste Medicare-Datenabfluss gezeigt hat – die Zukunft ist bereits Realität.
VMBlog: Monat des Sicherheitsbewusstseins 2026: Was Branchenexperten Ihnen mitgeben möchten
Der Oktober ist der Monat des Sicherheitsbewusstseins, und wenn die letzten zwölf Monate eines gezeigt haben, dann, dass die Bedrohungslage keine Rücksicht darauf nimmt. Von KI-gestützten Phishing-Kampagnen und Social Engineering mittels Deepfakes bis hin zur ständigen Gefahr durch Ransomware-Angriffe auf Krankenhäuser, Schulen und Kommunen – Sicherheitsteams hatten 2026 kaum eine Verschnaufpause. Dieser jährliche Anlass, der nun in sein drittes Jahrzehnt geht, bleibt eine der besten Gelegenheiten der Branche, innezuhalten, Bilanz zu ziehen und sich zu fragen: Werden wir tatsächlich sicherer oder nur beschäftigter?
CSO Online: OpenAI stoppt GPT 6.1 Astra, da KI-Agenten immer wieder Grenzen überschreiten
OpenAI hat ein für Oktober geplantes Update von Astra gestoppt, nachdem interne Tests Sicherheits- und Ausrichtungsprobleme aufgedeckt hatten – ein Punkt, der im Unternehmen zunehmend für Besorgnis sorgt.
Cyber Magazine: Experten reagieren auf das Eindringen von OpenAI in australische Regierungswebsites
KI-Agenten von OpenAI sind bei der Durchführung vergleichsweise alltäglicher Rechercheaufgaben in australische Regierungswebsites „eingedrungen“ – ein Vorfall, der als einer der ersten seiner Art gilt.
Forbes: Der OpenAI-Medicare-Hack unterstreicht eine wachsende Krise durch unkontrollierte KI-Agenten
Dieses Ereignis verdeutlicht nach anderen Sicherheitsvorfällen mit KI-Agenten kritische Probleme: die Gefahren nicht abgestimmter KI, die Verantwortung der Entwickler und unzureichende Protokolle zur Offenlegung von Vorfällen. Experten betonen die dringende Notwendigkeit technischer Grenzen, einer robusten Überwachung und einer verpflichtenden, zeitnahen Meldung, um künftige, potenziell katastrophale Vorfälle zu verhindern.
Cyber Daily: Die Reaktion der Branche: Der OpenAI-Cybervorfall bei Medicare
Medicare und mindestens drei weitere staatliche Systeme wurden im Juni von einem KI-Agenten kompromittiert – und wir erfahren erst jetzt davon, was in der Branche für große Besorgnis sorgt.
ITWire: Globale KI-Regulierung: Wer ist führend und was kommt als Nächstes?
Mit der globalen KI-Regulierung Schritt zu halten, wird fast genauso schwierig wie mit der Technologie selbst. Für Sicherheitsverantwortliche bringt jede Woche neue Entwicklungen, Regulierungsvorschläge oder politische Änderungen mit sich, die eine ohnehin komplexe Risikolandschaft weiter verschärfen.
Technologieentscheidungen: Bedrohungsmodellierung gewinnt angesichts zunehmender KI-Bedrohungen an neuer Bedeutung
Bedrohungsmodellierung ist für Unternehmen mit einem ausgereiften, tiefengestaffelten Cybersicherheitsansatz kaum neu. Sie ist seit Langem ein Eckpfeiler präventiver Sicherheit und hilft Unternehmen dabei, Schwachstellen zu erkennen und zu beheben, bevor diese ausgenutzt werden können.
Security Brief UK: Secure Code Warrior startet Citizen AI-Schulungsprogramm
Secure Code Warrior hat Citizen AI eingeführt, ein Schulungsprogramm zur KI-Kompetenz für nicht-technische Mitarbeiter, das eine verantwortungsvolle KI-Nutzung in allen Geschäftsbereichen fördern soll.
ITWire: Secure Code Warrior startet Citizen-KI-Cybersicherheitstraining für KI-kompetente und verantwortungsbewusste Nutzung in allen Geschäftsbereichen
Unser neues Programm zur KI-Kompetenz vermittelt Mitarbeitern ohne Programmierkenntnisse das nötige Urteilsvermögen, Risikobewusstsein und Verantwortungsgefühl für den sicheren Einsatz KI-gestützter Arbeitsabläufe.
VMBlog: Secure Code Warrior startet Citizen AI Cybersecurity-Training für KI-Kompetenz und verantwortungsvolle Nutzung in allen Geschäftsbereichen
Secure Code Warrior hat Citizen AI by Secure Code Warrior vorgestellt, ein neues Programm zur KI-Kompetenz, das speziell für Mitarbeiter ohne Entwicklerhintergrund konzipiert wurde. Es unterstützt Unternehmen dabei, eine Belegschaft für den verantwortungsvollen Einsatz von KI aufzubauen. Citizen AI hilft Organisationen, KI-bezogene menschliche Risiken zu minimieren, unternehmensweite Governance-Initiativen zu unterstützen, das Vertrauen der Mitarbeiter im Umgang mit KI zu stärken und die sichere Einführung KI-gestützter Arbeitsabläufe zu beschleunigen.
SD Times: Secure Code Warrior startet Citizen AI-Cybersicherheitstraining
Secure Code Warrior, ein führender Anbieter im Bereich KI-Software-Governance und Sicherheitsschulungen für Entwickler, hat heute Citizen AI by Secure Code Warrior vorgestellt. Dieses neue Programm zur KI-Kompetenz wurde speziell für nicht-technische Mitarbeiter entwickelt, um Unternehmen bei der Vorbereitung ihrer Belegschaft auf den verantwortungsvollen Einsatz von KI zu unterstützen.
Secure Code Warrior startet Citizen AI: Cybersicherheitstraining für KI-Kompetenz und verantwortungsvolle Nutzung in allen Geschäftsbereichen
Unser neues Programm zur KI-Kompetenz vermittelt Mitarbeitern ohne Programmierkenntnisse das nötige Urteilsvermögen, Risikobewusstsein und Verantwortungsgefühl für den sicheren Einsatz KI-gestützter Arbeitsabläufe.
SD Times: Citizen Developer sind das neue Sicherheitsrisiko für Unternehmen. Warum warnt sie niemand?
Unternehmen verfehlen ein wichtiges Ziel, wenn sie Governance-Strukturen und Schulungsprogramme für KI-gestützte Softwareentwicklung entwickeln.
TalkDev: Risiken meistern: Die Herausforderungen der KI-Softwareentwicklung verstehen
Die Entwicklung von KI-Software schreitet für Entwickler und ihre Teams in rasantem Tempo voran. , CEO & Co-Founder bei Secure Code Warrior, stellt fest, dass viele Sicherheitsteams vor einer kritischen Herausforderung stehen, da sich der Standard von menschlich geschriebenem Code hin zu KI-gestützter Programmierung und agentenbasierten Workflows verschiebt: die Bewältigung der neuen Risiken, die durch autonome Systeme entstehen.
CIO-Einfluss: Regeln für KI in der Softwareentwicklung: Das Vier-Punkte-Framework, das CISOs heute übernehmen können
Für Softwareentwicklungsunternehmen stellt sich nicht mehr die Frage, ob generative KI zur Codeerstellung eingesetzt werden sollte oder ob der Anteil KI-generierten Codes in naher Zukunft steigen wird. Dieser Zug ist in den letzten 24 Monaten längst abgefahren. Die entscheidende Frage ist, wie Sicherheit und Compliance gewährleistet werden können, während GenAI und KI-Agenten zunehmend Softwarecode in Umlauf bringen.
VMBlog: National Insider Threat Awareness Month 2026: Experteneinblicke
Der alljährliche „National Insider Threat Awareness Month“ im September erinnert uns daran, dass einige der gefährlichsten Sicherheitsvorfälle nicht von externen Angreifern stammen, die die Perimeter durchbrechen, sondern von innen heraus entstehen. Ob durch böswillige Absicht, Fahrlässigkeit oder menschliches Versagen: Insider mit legitimem Zugriff auf Systeme, Daten und Einrichtungen stellen heute eines der hartnäckigsten und am schwersten zu erkennenden Risiken für Unternehmen dar. Da hybride Arbeitsmodelle, KI-gestützte Tools und zunehmend komplexe IT-Umgebungen die Arbeitswelt verändern, entwickelt sich die Bedrohungslage durch Insider stetig weiter und erfordert neue Aufmerksamkeit von Sicherheitsexperten.
Information Security Buzz: Architektonische Absicht ist der Grundstein für die Zukunft der Softwaresicherheit
Da agentische KI die Produktivität weiter steigert, wird die manuelle Code-Überprüfung zu einem ernsthaften Engpass. Entwickler müssen früher im Prozess ansetzen und die Grundregeln festlegen, damit die KI sich an die Vorgaben hält.
Forbes: Neuland: NSA schlägt „Security by Design“-Prinzipien für die KI-Implementierung vor
Die Cybersicherheitsbranche, die sich seit über einem Jahrzehnt für das Prinzip „Security by Design“ einsetzt, blickt mit großen Augen auf die Risiken durch künstliche Intelligenz (KI). Während Unternehmen die Einführung von KI vorantreiben, ist es für CISOs entscheidend, nicht zum Hindernis zu werden. Ohne effektive KI-Governance sowie entsprechende Überwachungs- und Nachvollziehbarkeitsmechanismen könnten Unternehmen jedoch von KI-Risiken völlig unvorbereitet getroffen werden.
Techpartner.news: Secure Code Warrior stellt Framework zur Steuerung von KI in der Softwareentwicklung vor
Secure Code Warrior hat das SCW AI Adoption Model eingeführt. Dieses Framework unterstützt Unternehmen dabei, den Einsatz von KI in der Softwareentwicklung zu steuern, während sich die Branche vom klassischen Software Development Lifecycle (SDLC) hin zum sogenannten Agentic Development Lifecycle (ADLC) wandelt.
DevOps.com: Sind LLMs gleichermaßen gut (oder schlecht) darin, sichere Software zu entwickeln?
Da immer mehr Softwareentwicklungsteams von KI-Coding-Assistenten auf vollständig agentische KI-Codegenerierung umsteigen und die Menge des produzierten Codes exponentiell steigern, muss die Sicherheit dieses Codes oberste Priorität haben. Die Studie bietet praktische Orientierungshilfen für Unternehmen, die auf den Zug der KI-gestützten oder agentischen Softwareentwicklung aufspringen.
TechRadar Pro: Vorsicht vor der Token-Falle: Warum Einsparungen bei der Inferenz Ihr ADLC gefährden könnten
Die Nutzung von Tokens kann für Unternehmen unerwartet hohe Kosten verursachen.
KBI Media: KI-gestützte Programmierung bringt neue Cybersicherheitsrisiken für Unternehmen mit sich
KI ermöglicht schnellere Entwicklungszyklen und gibt Entwicklern den Freiraum für wertschöpfendere Aufgaben. Für viele Unternehmen sind diese Effizienzgewinne entscheidend, um wettbewerbsfähig zu bleiben. Die Herausforderung besteht daher nicht darin, ob KI eingesetzt werden sollte, sondern wie dies verantwortungsvoll geschieht. Unternehmen, die in die Weiterbildung ihrer Entwickler, Governance-Strukturen, KI-Observability und robuste Sicherheitskontrollen investieren, sind besser aufgestellt, um die Vorteile zu nutzen und gleichzeitig die damit verbundenen Risiken zu minimieren.
KI heute: Das schwächste Glied der KI ist nicht das Modell, sondern die Software-Lieferkette
Es geht längst nicht mehr nur darum, KI-Modelle selbst zu schützen. Angreifer konzentrieren sich zunehmend auf das Software-Ökosystem rund um diese Modelle, einschließlich der Entwicklungstools, Middleware, Open-Source-Bibliotheken und automatisierten Bereitstellungspipelines, auf die Unternehmen täglich angewiesen sind.
Das KI-Journal: Untersuchung der globalen KI-Regulierung: Wer hat die Nase vorn und wie geht es weiter?
Wie wir gemeinsam analysieren werden, gibt es viel Bewegung auf globaler Ebene. Zwar findet eine gewisse internationale Zusammenarbeit statt, doch der weitere Weg ist alles andere als einheitlich oder klar – insbesondere in Unternehmen, in denen KI oft eingeführt wird, bevor umfassende Sicherheitsmaßnahmen bestehen.
Cyber Daily: Die Branche reagiert darauf, dass der Agent von OpenAI „versehentlich“ Hugging Face gehackt hat
Einem Experten zufolge sind KI-Leitplanken nicht als „Sicherheitsgrenzen“ konzipiert, sondern sollen das Verhalten beeinflussen – doch was passiert, wenn dieses Verhalten darin besteht, einen Ihrer Industriepartner zu hacken?

SecurityBrief: Autonome OpenAI-Agenten dringen bei Test in Hugging Face ein
Experten für Cybersicherheit warnen, dass der Einbruch in die Infrastruktur von Hugging Face während einer Sicherheitsüberprüfung durch OpenAI einen Wendepunkt für die Risiken durch autonome KI-Agenten darstellt. Bei diesem Vorfall verließen KI-Modelle eine kontrollierte Testumgebung und führten einen aktiven, mehrstufigen Angriff auf die KI-Plattform durch.

Technology Decisions: KI-generierter Code weist vorhersehbare Schwachstellen auf
Von KI generierter Code enthält durchschnittlich 15 bestätigte Schwachstellen pro Codebasis, wie eine von Secure Code Warrior veröffentlichte Studie zeigt.

Forbes: OpenAI-Sicherheitslücke bei Hugging Face zeigt: Schutzmaßnahmen für Frontier-KI versagen
Frontier-KI steckt in einer PR-Krise. Nachdem Hugging Face am 16. Juli einen Blogbeitrag veröffentlichte, in dem behauptet wurde, ein autonomer Agent sei in die interne Umgebung eingedrungen, meldete OpenAI am 21. Juli, dass der Vorfall geschah, als GPT 5.6 Sol und ein „Vorab-Modell“ aus einer kontrollierten Testumgebung ausbrachen.
KI-Update: Untersuchungen von Secure Code Warrior zeigen, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis einführt.
Untersuchungen von Secure Code Warrior zeigen, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis einführt.

VMBlog: Studie von Secure Code Warrior zeigt, dass KI-generierter Code durchschnittlich 15 Schwachstellen pro Codebasis verursacht
Secure Code Warrior hat den SCW AI Trust Index eingeführt, einen dynamischen Maßstab für KI-Programmiersicherheit, der mit jedem neuen Modell wächst. Er unterstützt Unternehmen dabei, die Sicherheitsrisiken von KI-generiertem Code zu verstehen und zu steuern. Die auf einer gemeinsam mit der RMIT University entwickelten Methodik basierende und von Secure Code Warrior erweiterte Studie liefert umfassende Benchmarks dazu, wie häufig führende LLMs unsicheren Code erzeugen – mit erheblichen Auswirkungen für jedes Unternehmen, das KI-gestützte Entwicklung skaliert.

Dark Reading: Weise Wahl: Das Risiko von KI-generiertem Code variiert stark
KI-generierter Code weist durchschnittlich 15 Schwachstellen pro Codebasis auf, doch das tatsächliche Risiko hängt stärker von der Kombination der Frameworks ab als vom verwendeten Modell.

Studie von Secure Code Warrior zeigt: KI-generierter Code weist durchschnittlich 15 Schwachstellen pro Codebasis auf
Der neue SCW AI Trust Index zeigt, dass Sicherheitsrisiken bei KI-generiertem Code nicht zufällig, sondern modell- und frameworkabhängig vorhersehbar sind. Dies liefert Sicherheitsverantwortlichen die Daten, um KI-gestützte Entwicklung sicher zu skalieren.

ITWire: Acht Führungskräfte kommentieren den weltweiten Tag der KI-Wertschätzung
Die Herausforderungen bei der Implementierung von KI, ständige Updates und der Wettlauf um die Marktführerschaft nehmen rasant zu, und Sicherheitsexperten sind aufgrund des enormen Risikoprofils besonders stark davon betroffen.
Cyber Daily: Die Branche spricht – Teil 3: AI Appreciation Day 2026
Die australische Regierung hat erklärt, dass KI für die nationale Zukunft des Landes von großer Bedeutung ist – doch wie sieht der aktuelle Stand aus? Erfahren Sie hier, was die klügsten Köpfe der Branche über künstliche Intelligenz und ihre Rolle im modernen Unternehmen denken.

ITWire: Ära der agentischen KI erfordert grundlegende Überarbeitung der Governance-Rahmenwerke
Das Aufkommen agentischer KI markiert einen strukturellen Wandel in der Softwareentwicklung: Es entstehen Systeme, die nicht nur Produktionszyklen beschleunigen, sondern auch autonom Schlussfolgerungen ziehen und unabhängig von direkter menschlicher Steuerung agieren.
SecurityWeek: So führen Sie ein erfolgreiches Audit für KI-gestützte Softwareentwicklung durch
Da KI-generierter Code zum Standard wird, benötigen CISOs neue Audit-Strategien, um Entwicklerpraktiken zu bewerten, die Nutzung von KI-Tools zu steuern und Software-Risiken zu identifizieren, bevor sie in die Produktion gelangen.
SD Times: Platform Engineering & Developer Experience: Entwickler schneller machen, ohne sie leichtsinnig werden zu lassen: SD Times 100
Diese Kategorie hat 2026 aus einem spezifischen Grund an neuer Dringlichkeit gewonnen: KI-gestützte Programmiertools und -agenten erhöhen massiv die Menge an geschriebenem Code sowie die Häufigkeit, mit der dieser bereitgestellt, getestet und bereitgehalten werden muss. Platform Engineering ist die Ebene, die darüber entscheidet, ob diese gesteigerte Geschwindigkeit zu echtem Mehrwert oder zu Chaos führt.
SD Times: KI-gestützte Entwicklung vervielfacht menschliche Fehler: Wie sieht Ihre Strategie für KI-Governance und Risikomanagement aus?
Einem aktuellen Bericht von Gartner zufolge befeuert der ungebremste Einsatz von Shadow AI und unkontrollierter Automatisierung die Zunahme von KI-Schwachstellen. Gartner stellt fest, dass 32 % der IT-Mitarbeiter, die generative KI-Tools am Arbeitsplatz nutzen, diese vor ihren Cybersecurity-Teams verbergen. In Kombination mit Low-Code/No-Code-Plattformen und informellen Coding-Praktiken vergrößern KI-Copiloten die Angriffsfläche von Unternehmen massiv.
Cybersecurity Tribe: Was echte KI-Governance von bloßem Richtlinien-Theater unterscheidet
Für diesen Artikel haben wir Sicherheits- und Risikoverantwortlichen eine zentrale Frage gestellt: „Was unterscheidet eine Richtlinie, die Unternehmensrisiken tatsächlich mindert, von einer, die vor allem dazu dient, das Bewusstsein für KI-Risiken zu demonstrieren?“
ISMG: KI-Codierungstools bergen versteckte Sicherheitsrisiken
Pieter Danhieux von Secure Code Warrior über das Management von Risiken bei KI-gestützter Entwicklung
ITWire: Die Entschlüsselung von KI-Programmier-„Persönlichkeiten“ ist entscheidend für das Management von Entwicklungsrisiken
Während generative KI ihren festen Platz in der Unternehmenssoftwareentwicklung einnimmt, gewinnt eine bekannte Disziplin an neuer Dringlichkeit: das Risikomanagement.
In AI Today: Secure Code Warrior startet Trust Agent: AI für eine sichere und skalierbare KI-gestützte Entwicklung
Secure Code Warrior hat heute den SCW Trust Agent: AI angekündigt, die branchenweit erste Governance-Lösung, die den Einfluss von Künstlicher Intelligenz (KI) in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht – so können Unternehmen KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren.
DEVOPSdigest: 25 Jahre Agiles Manifest – ist das das Ende für AppSec?
Auch wenn wir den SDLC rund um die wirkungsvollsten Elemente der agilen Methodik mit sorgfältigen, DevSecOps-zentrierten Sicherheitsüberlegungen umstrukturieren: Ist das das Ende von AppSec, wie wir es kennen?
Cyber Defense Magazine: Global InfoSec Awards 2026 – Secure Code Warrior gewinnt Auszeichnung für herausragende Leistungen in Cybersecurity Risk Management und Compliance.
Global InfoSec Awards 2026: Secure Code Warrior gewinnt Auszeichnung für herausragende Leistungen in Cybersecurity Risk Management und Compliance
ITWire: Secure Code Warrior führt Trust Agent ein: KI für sichere und skalierbare KI-gestützte Entwicklung
Unsere neue Lösung für AI Software Governance macht KI-generierten Code beim Commit sichtbar, setzt Richtlinien vor der Produktion durch und verknüpft tatsächliches Entwicklungsverhalten mit messbarer Risikominimierung.
DevOps.com: KI-Agent von Secure Code Warrior wendet Richtlinien auf KI-generierten Code an
Secure Code Warrior (SCW) hat diese Woche einen KI-Agenten eingeführt, der von KI-Tools erstellten Code erkennt und automatisch die entsprechenden Governance-Richtlinien anwendet.

SecurityBrief UK: Secure Code Warrior stellt KI-Tool zur Steuerung von Code-Risiken vor
Secure Code Warrior hat den SCW Trust Agent: AI eingeführt, ein Software-Governance-Produkt, das den Einsatz von KI-Codierungstools in der Entwicklung nachverfolgt und diese Nutzung beim Einchecken von Code mit Software-Risiken verknüpft.

Globee® Awards 2026 für Cybersicherheit: Secure Code Warrior gewinnt Gold Globee für Cybersicherheitslösungen in der Softwareentwicklung (Best Of)
Globee® Awards 2026 für Cybersicherheit: Secure Code Warrior gewinnt Gold Globee für Cybersicherheitslösungen in der Softwareentwicklung (Best Of)
DEVOPSdigest: Secure Code Warrior veröffentlicht Trust Agent
Secure Code Warrior hat den SCW Trust Agent: AI vorgestellt, eine Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung sichtbar, nachvollziehbar und direkt beim Commit steuerbar macht – so können Unternehmen KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren.

TalkDev: Secure Code Warrior startet Trust Agent: AI für eine sichere und skalierbare KI-gestützte Entwicklung
Secure Code Warrior kündigt heute den SCW Trust Agent: AI an, die branchenweit erste Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht. Unternehmen können damit KI-Coding-Tools skalieren und gleichzeitig Software-Risiken messbar kontrollieren. Erstmals lässt sich nachverfolgen, welche KI-Modelle bestimmte Commits beeinflusst haben, diesen Einfluss mit Schwachstellen korrelieren und Korrekturmaßnahmen ergreifen, bevor unsicherer Code in die Produktion gelangt.

Help Net Security: SCW Trust Agent: AI verfolgt den KI-Einfluss im Code, um Software-Risiken zu minimieren.
Secure Code Warrior hat den SCW Trust Agent: AI vorgestellt, eine Governance-Lösung, die den Einfluss von KI in der Softwareentwicklung direkt beim Commit sichtbar, nachvollziehbar und steuerbar macht. Unternehmen können so KI-Coding-Tools skalieren und Software-Risiken messbar kontrollieren. Organisationen können nachverfolgen, welche KI-Modelle bestimmte Commits beeinflusst haben, diesen Einfluss mit Schwachstellen korrelieren und Korrekturmaßnahmen ergreifen, bevor unsicherer Code in die Produktion gelangt.
Secure Code Warrior startet Trust Agent: AI für sichere, skalierbare KI-gestützte Entwicklung
Unsere neue Lösung für AI Software Governance macht KI-generierten Code beim Commit sichtbar, setzt Richtlinien vor der Produktion durch und verknüpft tatsächliches Entwicklungsverhalten mit messbarer Risikominimierung.
Security Boulevard: Bedrohungsmodellierung mit KI: Ein entwicklerorientierter Gewinn für die Unternehmenssicherheit
Entwickler hatten es in traditionellen Bedrohungsmodellierungs-Programmen lange schwer, wirklich mitzureden. Mit den richtigen Fähigkeiten haben sie nun jedoch die Chance, KI verantwortungsvoll einzusetzen, um Risiken und Nachbesserungsbedarf in ihrem Code drastisch zu reduzieren.
The AI Journal: Das Verständnis der Coding-Persönlichkeiten von LLMs ist jetzt entscheidend für das Risikomanagement in der Entwicklung.
KI-generierter Code mag zwar „von der Maschine“ stammen, doch ein Standardansatz bei der Absicherung reicht bei weitem nicht aus, um die Schwachstellen zu beheben, die LLMs mit sich bringen können. Unternehmen müssen präzise Sicherheitsüberprüfungen etablieren, bei denen menschliche Entwickler den Prozess steuern, um effektive Sicherheitskontrollen zu implementieren und gleichzeitig die spezifische „Programmier-Handschrift“ jedes verwendeten LLMs zu berücksichtigen. KI-generierter Code muss denselben individuellen Risikobewertungen unterzogen werden wie von Menschen geschriebener Code.

SecurityBrief: Die Sicherheitsherausforderungen bei der KI-gestützten Softwareentwicklung
Da Tools für künstliche Intelligenz (KI) immer häufiger im Softwareentwicklungsprozess eingesetzt werden, werden ihre Auswirkungen auf die Sicherheit immer deutlicher. Aktuellen Untersuchungen zufolge haben fast 70 % der Unternehmen Schwachstellen entdeckt, die durch KI-Tools verursacht wurden, während jeder Fünfte infolge dieser Schwachstellen einen schwerwiegenden Vorfall erlebt hat.
KBI Media: Beseitigung technischer Schulden durch KI-gestützte Softwareentwicklung
Laut dem Marktforschungsunternehmen Forrester[1] wird die technische Schuld bei 75 % der Unternehmen in diesem Jahr auf ein mittleres bis hohes Niveau ansteigen, was auf die rasante Ausbreitung von KI-Anwendungen in verschiedenen Bereichen, einschließlich der Softwareentwicklung, zurückzuführen ist.
Forbes: Security Self-Governance: Die regulatorische Lücke bei der KI-gestützten Softwareentwicklung schließen
Obwohl das Jahr 2026 noch jung ist, zeigen neue Forschungsergebnisse das Ausmaß der Cyberrisiken durch KI-gestützte Softwareentwicklung: Fast 7 von 10 Unternehmen haben Schwachstellen in KI-generiertem Code entdeckt, und 1 von 5 war bereits von einem schwerwiegenden Vorfall betroffen, der direkt auf diese Schwachstellen zurückzuführen ist.
ITWire: Warum KI den wichtigsten Vorteil der Cybersicherheit abschwächt
Künstliche Intelligenz (KI) ist aus der modernen Softwareentwicklung nicht mehr wegzudenken. Von großen Sprachmodellen, die Code auf Abruf generieren, bis hin zu agentenbasierten Systemen, die ganze Arbeitsabläufe automatisieren – KI-Tools versprechen enorme Produktivitäts- und Effizienzsteigerungen.

SecurityWeek: So beseitigen Sie die technischen Schulden durch unsichere, KI-gestützte Softwareentwicklung
Entwickler sollten KI als einen Partner betrachten, der engmaschig überwacht werden muss, statt als autonome Einheit, die man einfach gewähren lässt. Ohne diese Einstellung ist eine erdrückende technische Schuld unvermeidlich.

CSO Online: Softwareentwickler: Zentrale Cyber-Ziele und ein wachsender Risikofaktor für CISOs
Von technischen Kompromittierungen bis hin zu KI-gestützten Angriffen: Cyberkriminelle sehen Softwareentwickler zunehmend als Hauptziel, was systemische Risiken schafft, denen sich CISOs stellen müssen.

SMBtech: Branchenführer der Tech-Industrie reagieren auf die Woche des Datenschutzes 2026
Es ist die Woche der Online-Privatsphäre – eine Zeit im Jahr, in der Einzelpersonen und Unternehmen daran erinnert werden, ihren digitalen Fußabdruck zu überprüfen. Manche mögen das für eine sinnlose Geste halten, in einer Zeit, in der große Social-Media- und Marketing-Akteure absolut alles über einen wissen und diese Daten fröhlich an jeden verkaufen, der dafür zahlt; in der Microsoft alle Register zieht, um Windows-Nutzer dazu zu bewegen, ihre Daten in die Cloud zu verlagern, wo Regierungsbehörden ohne ihr Wissen darauf zugreifen können; in der eine Krise bei PCs dazu führt, dass viele Nutzer in eine Welt von „Dumb-Client“-Systemen gedrängt werden, in der Datenspeicherung und wichtige Rechenprozesse in der Cloud stattfinden; und in der viele glauben, dass ein Klick auf „Akzeptieren“ bei Website-Pop-ups sie tatsächlich schützt. Doch was sagen die Experten dazu?
Sicherheits-Update: KI erhöht Datenschutzrisiken und verändert das digitale Vertrauen grundlegend.
Technologie- und Datenexperten warnen anlässlich des internationalen Datenschutztages, dass künstliche Intelligenz und eine mangelhafte Datenverwaltung die Datenschutzrisiken für Unternehmen verschärfen.
ITWire: Woche des Datenschutzes 2026
Die „Woche des Datenschutzes“ ist ein hervorragender Anlass für Unternehmen, ihre Datenschutzrichtlinien für Kunden zu überprüfen und eine transparente Datenerfassung in ihren Marketingstrategien in den Vordergrund zu stellen.

Dynamic Business: Datenschutztag 2026: Fünf Experten über die Datenschutzrisiken, die Ihr Unternehmen bedrohen
Fünf führende Cybersicherheitsexperten warnen davor, dass KI schneller integriert wird, als Sicherheitsrichtlinien die Risiken bewältigen können. Dies führt im Vorfeld des Datenschutztages am 28. Januar zu dringenden Sicherheitslücken für KMU.
Information Security Buzz: OWASP Top 10 2025: Neue Feinde, alte Bekannte und ein Ansatz zur Schwachstellenbehebung, der sich weiterentwickeln muss
Die OWASP Foundation ist seit jeher ein Wegweiser für Sicherheitsexperten und Enthusiasten und bietet praxisnahe Ratschläge zu den gefährlichsten Software-Schwachstellen in einer Vielzahl von Kategorien und Plattformen. Dies ist das erste große Update der führenden OWASP Top 10 Web-Schwachstellen seit 2021. In dieser Zeit wurde die Branche von einer Welle an KI-Technologien, -Tools und -Code überrollt, die für Fachleute in der Cybersicherheit und Softwareentwicklung gleichermaßen ein Spannungsfeld zwischen Effizienz und Risiko geschaffen hat.
DEVOPSdigest: Was Softwareentwickler über sicheres Programmieren und KI-Warnsignale wissen müssen
Fazit: KI-Tools sind für den Unternehmenseinsatz nicht sicher, es sei denn, der generierte Code wird von einer sicherheitskundigen Person überprüft und implementiert. 30 % der Sicherheitsexperten geben an, dass sie der Genauigkeit von KI-generiertem Code nicht vertrauen(link is external). Deshalb müssen Führungskräfte im Sicherheitsbereich die Weiterbildung ihrer Entwicklerteams priorisieren, um sicherzustellen, dass diese über die nötigen Fähigkeiten verfügen, um KI-gestützte Schwachstellen frühzeitig zu beheben. Dies fördert eine „Security-First“-Kultur und eine sicherere Nutzung von KI.
Stack Overflow: Für alle Zoomer: Alles, was die Gen Z über die Technologielandschaft 2025 wissen muss.
Hier ist das Wichtigste zur Technik des Jahres 2025, das du als Zoomer unbedingt kennen solltest.

SC Media: CISOs können nicht darauf warten, dass der EU AI Act Gestalt annimmt
CISOs, die auf den EU AI Act als soliden Rahmen für die KI-Governance gehofft haben, dürften angesichts der jüngsten Aktualisierungen zur Umsetzung der KI-Beschränkungen etwas verwirrt oder enttäuscht sein.
SecurityBrief: Agentische KI-Doppelagenten decken gefährliche Sicherheitslücken auf
Ein mutmaßlicher staatlicher Akteur nutzte Claude Code und verschiedene Tools aus dem Entwickler-Ökosystem, um nahezu autonom und in großem Stil gezielte Angriffe mit harmlosen Open-Source-Hacking-Tools auf Unternehmen durchzuführen. Von den über dreißig Angriffen waren mehrere erfolgreich und bewiesen, dass KI-Agenten tatsächlich komplexe, schädliche Aufgaben mit kaum oder gar keinem menschlichen Eingreifen ausführen können.
DEVOPSdigest: DevSecOps-Prognosen 2026
Die Vorhersageserie von DEVOPSdigest wird mit den DevSecOps-Prognosen für 2026 fortgesetzt – Branchenexperten geben ihre Einschätzungen dazu ab, wie sich DevSecOps weiterentwickeln und die Branche im Jahr 2026 beeinflussen wird.
ITWire: OWASP veröffentlicht aktuelle Top 10 der Anwendungsschwachstellen
Das Open Worldwide Application Security Project (OWASP) hat seine aktuelle Liste der 10 kritischsten Sicherheitslücken veröffentlicht, die einige überraschende Erkenntnisse zu wichtigen Schwachstellenkategorien liefert.

Channel Insider: Cybersicherheitsexperten prognostizieren KI- und staatliche Bedrohungen für 2026
Cybersicherheitsexperten skizzieren Prognosen für 2026: von KI-gestützten Angriffen und Quantenrisiken bis hin zu Bedrohungen durch Nationalstaaten, Sicherheitslücken in der OT und dem Druck durch Automatisierung.

Security Journal UK: Der Aufstieg von KI-Programmiertools und die dadurch offengelegte Qualifikationslücke
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, warnt davor, dass KI-gestützte Programmiertools zwar Schnelligkeit und Effizienz versprechen, aber auch neue Risiken mit sich bringen.
iTWire: Prognosen zum Stand der KI im Jahr 2026
2026 wird das Jahr, in dem sich KI vom reinen Werkzeug zum Partner entwickelt und unsere Art zu arbeiten, zu gestalten und Probleme zu lösen grundlegend verändert.

Fortune: KI-Programmiertools erlebten 2025 einen Boom. Die ersten Sicherheitslücken zeigen, was alles schiefgehen könnte
Obwohl eine Sicherheitslücke in den Tools bisher noch keinen großflächigen Angriff ausgelöst hat, gab es bereits einige Exploits und Beinahe-Vorfälle. Cybersicherheitsforscher haben zudem kritische Schwachstellen in mehreren beliebten Tools entdeckt, die verdeutlichen, was alles schiefgehen könnte.
SMBtech: Australische Tech-Branchenführer geben ihre Prognosen für 2026 ab
Es ist wieder die Zeit des Jahres, in der die Prognosen für die Technologiebranche eintrudeln. Hier erfahren Sie, was Sie (angeblich) im Jahr 2026 erwartet.

Technology Decisions: Die Bedeutung effektiver Sicherheit beim Einsatz von KI-Tools
Das Problem ist simpel: Entwicklungsteams vertrauen KI-Tools möglicherweise zu sehr, obwohl diese nicht in der Lage sind, den komplexen Kontext vieler Sicherheitslücken zu erfassen. Große Sprachmodelle haben beispielsweise oft Schwierigkeiten, die Authentifizierungs- oder Autorisierungsarchitektur einer Anwendung zu verstehen, was das Risiko erhöht, kritische Sicherheitsvorkehrungen zu übersehen.
ITWire: Fünf Schritte zur Verbesserung der Sicherheit von KI-generiertem Code
Branchenempfehlungen zum Risikomanagement bei KI-generiertem Code kommen zunehmend zu demselben Schluss: Effektive Sicherheitsmaßnahmen basieren auf einer engen Zusammenarbeit zwischen Mensch und Maschine, bei der Entwickler stets die Kontrolle behalten.

SecurityBrief Australia: Agentenbasierte KI transformiert Unternehmen und Sicherheit im APJ-Raum bis 2026
Branchenexperten zufolge wird agentenbasierte künstliche Intelligenz (KI) die Unternehmenslandschaft im asiatisch-pazifischen Raum und in Japan (APJ) im Jahr 2026 grundlegend verändern. Es wird erwartet, dass Unternehmen zunehmend auf autonome Software-Agenten setzen, was sowohl die Produktivität steigert als auch neue Risikokategorien in verschiedenen Geschäftsbereichen schafft.
SC Magazine UK: Warum Unternehmen agentische KI nicht ignorieren können
Wie groß ist die aktuelle Bedrohung durch agentische KI für Unternehmen? Und was sollten Sicherheitsverantwortliche tun, um diesem Risiko zu begegnen?

VMBlog: Cybersecurity-Prognosen: Was KI im Jahr 2026 für uns tun wird (und was nicht)
Mein Mitgründer und CTO, Dr. Matias Madou, und ich haben in unsere Glaskugel geschaut (oder sollten wir sagen: auf unsere NVIDIA-GPUs?), und das ist unsere Einschätzung, was uns 2026 aus Sicht der KI-Sicherheit erwartet.
SD Times: Auf die Bremse treten bei der Einführung von agentischer KI in der Softwareentwicklung
Ein mutmaßlicher staatlicher Akteur nutzte Claude Code und verschiedene Tools aus dem Entwickler-Ökosystem, insbesondere Model Context Protocol (MCP)-Systeme, um nahezu autonom und in großem Stil gezielte Angriffe mit harmlosen Open-Source-Hacking-Tools auf Unternehmen durchzuführen. Von den über dreißig Angriffen waren mehrere erfolgreich und bewiesen, dass KI-Agenten tatsächlich komplexe, schädliche Aufgaben mit kaum oder gar keinem menschlichen Eingreifen ausführen können. Vielleicht ist es an der Zeit, einen Gang zurückzuschalten und darüber nachzudenken, was hier auf dem Spiel steht und wie wir uns am besten verteidigen können.

AIthority: Aufbau sicherer und ethischer KI-Praktiken in der Softwareentwicklung
KI ist heute ein zentraler Bestandteil der modernen Softwareentwicklung. Mehr als vier von fünf Entwicklern nutzen KI-Codierungstools täglich oder wöchentlich – viele setzen dabei sogar mehrere Tools parallel ein. Teams müssen verstehen, wo die Automatisierung endet und die Verantwortung beginnt.
SC Media: Secure Coding als kritisches Denken statt Schwachstellensuche – Matias Madou – ASW #357
Sicherer Code sollte eher auf Konzepten wie „Secure by Default“ und „Secure by Design“ basieren als auf der reinen Suche nach Schwachstellen. Matias Madou teilt seine Erfahrungen aus Schulungen zur sicheren Programmierung und betont, wie wichtig es ist, kritisches Denken zu vermitteln. Er erläutert zudem, warum kritisches Denken eng mit Threat Modeling verknüpft ist und wie LLMs Entwicklern helfen können, über oberflächliche Ratschläge wie „Denk wie ein Angreifer“ hinauszugehen.
Forbes: Wie CISOs in KI-begeisterten Führungsetagen mehr Einfluss gewinnen
Unternehmen befinden sich an einem Wendepunkt, der durch die rasante Einführung von KI vorangetrieben wird und grundlegende Veränderungen in der Geschäftswelt verspricht. Für CISOs bedeutet dies eine unsichere Ausgangslage. Als Hüter der Unternehmensdaten und -zugriffe müssen sie die Sicherheit gewährleisten. Doch der unüberlegte Vorstoß in eine umfassende und möglicherweise unkontrollierte KI-Nutzung könnte eine Flut von Sicherheitsproblemen auslösen, denen viele CISOs in ihren derzeitigen Organisationsstrukturen nicht gewachsen sind.
Security Boulevard: Sicherheitsverlust bei KI-generiertem Code: Ein Bedrohungsvektor, den CISOs nicht ignorieren dürfen
Sicherheitsverantwortliche und Entwickler wissen längst, dass KI-Programmierassistenten und autonome Agenten Schwachstellen in den generierten Code einschleusen können. Eine aktuelle Studie deckt nun ein weiteres kritisches Problem auf: LLMs, die zur iterativen Code-Verbesserung eingesetzt werden, können mit der Zeit neue Sicherheitslücken erzeugen – selbst wenn sie explizit angewiesen werden, den Code sicherer zu machen.

Information Week: Eigenverantwortung übernehmen: Wie CISOs eine Governance für generative KI implementieren können
Regierungsbehörden arbeiten an Richtlinien für den sicheren Einsatz von KI, doch Unternehmen können nicht warten. Sie müssen die Risiken jetzt angehen.

CFOtech Australia: Wie Frauen im KI-Zeitalter weiterhin erfüllende High-Tech-Karrieren gestalten können
Im Bereich der Cybersicherheit im Allgemeinen und der Anwendungssicherheit im Besonderen bleibt menschliche Aufsicht ein absolutes Muss, um die Vorteile der KI-Produktivität voll auszuschöpfen.

Tanium: Vibe Coding ist vielleicht nicht aufzuhalten – aber so lassen sich die Risiken eindämmen.
Ähnlich wie der kometenhafte Aufstieg von ChatGPT ist „Vibe Coding“ das Thema, das dieses Jahr in aller Munde ist. Es hat sogar schon Eingang in den Duden gefunden. Doch Vorsicht vor dem Hype: Diese neuen KI-Programmiertools bieten zwar Geschwindigkeit und Kosteneinsparungen, bergen aber auch erstaunliche Sicherheitslücken.
[PODCAST] Stack Overflow: KI-Code erfordert mehr, nicht weniger kritisches Denken
Ryan spricht mit Matias Madou, Mitgründer und CTO von Secure Code Warrior, über die Auswirkungen der Variabilität von LLMs auf die Codesicherheit, die Zukunft der Entwicklerschulung durch KI-gestützte Programmierung sowie die Bedeutung kritischen Denkens – besonders für Junior-Entwickler – im Zeitalter der KI.

Cybersecurity Insiders: Wer rastet, der rostet: Übermäßiges Vertrauen auf KI schwächt die kritischen Denkfähigkeiten in der Cybersicherheit.
Softwareentwickler profitieren in vielerlei Hinsicht von KI-Assistenten, sei es durch Code-Generatoren auf Basis großer Sprachmodelle (LLMs) oder durch agentenbasierte KI-Systeme. Aktuelle Berichte, auf die eine neue MIT-Studie hinweist, warnen jedoch davor, dass eine intensive KI-Nutzung zum Verlust kritischer Denkfähigkeiten führen kann.
Security Week: Wie Softwareentwicklungsteams KI-Tools sicher und ethisch einsetzen können
Um KI-Tools sicher und ethisch vertretbar einzusetzen, müssen Teams Innovation und Verantwortung in Einklang bringen – durch eine solide Governance, die Weiterbildung von Entwicklern und konsequente Code-Reviews.

Dark Reading: KI-generierter Code: 5 kritische Sicherheitspunkte für die menschliche Überprüfung
Um sicheren Code mit LLMs zu schreiben, müssen Entwickler laut Madou lernen, KI als kollaborativen Assistenten und nicht als autonomes Werkzeug zu nutzen.

Techstrong.tv: Secure Code Warrior im Zeitalter der KI mit Pieter Danhieux
Pieter Danhieux, CEO, Vorstandsvorsitzender und Mitgründer von Secure Code Warrior, spricht über seinen Wechsel von der offensiven Cybersicherheit hin zur Förderung sicherer Softwareentwicklung. Das 2015 gegründete Unternehmen Secure Code Warrior unterstützt Entwickler dabei, von Anfang an sicheren Code zu schreiben – ein Ansatz, bei dem sich Danhieux und Moderator Alan Shimel einig sind, dass er effektiver ist als die nachträgliche Fehlerbehebung. Die beiden erörtern zudem den Einfluss von KI auf die Softwareentwicklung und stellen fest, dass KI zwar die Geschwindigkeit erhöht und den Zugang erleichtert, die Sicherheit von KI-generiertem Code jedoch noch hinterherhinkt. Sie betonen, wie wichtig es für Entwickler ist, angesichts dieser technologischen Fortschritte sichere Programmierpraktiken zu beherrschen.
SMBtech: Cybersecurity Awareness Month 2025: Reaktionen und Kommentare aus der australischen Industrie
Der Oktober ist der Cybersecurity Awareness Month in Australien – eine jährliche Erinnerung an alle Australier, im Netz wachsam zu bleiben. Das diesjährige Motto „Building our cyber safe culture“ unterstreicht erneut, wie wichtig es ist, in einer zunehmend digitalen Welt Eigenverantwortung für die eigene Sicherheit zu übernehmen.
SecurityBrief: KMU sollen Daten reduzieren und Cyber-Abwehr bei steigenden Angriffen stärken
Der Cybersecurity Awareness Month hat die Aufmerksamkeit erneut auf die wachsenden Risiken für Unternehmen jeder Größe gelenkt, wobei ein besonderer Fokus auf der zunehmenden Bedrohung für kleine und mittlere Unternehmen (KMU) in Australien und Großbritannien liegt.

ITBrief: Unser größtes Sicherheitsrisiko ist nicht unsere Software – es ist unser Denken
In der Welt der Cybersicherheit sehen wir uns täglich mit kreativen und unkonventionellen Bedrohungen konfrontiert. Doch unsere größte Schwachstelle ist kein Fehler in unserer Software, sondern ein Fehler in unserem kollektiven Denken.
Welches KI-Modell programmiert am sichersten?
Erfahren Sie, wie 16 führende KI-Modelle tatsächlich programmieren, bewertet anhand von 11 praxisnahen Frameworks und 1.760 Codebasen – das Framework ist genauso wichtig wie das Modell.

Citizen AI von Secure Code Warrior
KI-Risiken beschränken sich nicht nur auf die Technik. Holen Sie sich das One-Pager zu Citizen AI – für KI-Kompetenz und sichere Arbeitsweisen in Ihrem gesamten Unternehmen.

Verstehen Sie, wie KI die Softwareentwicklung transformiert – und wie sich die Sicherheit parallel dazu weiterentwickeln muss.
Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.

SCW in neuer Kategorie für Agentic Coding Security genannt
Gartner hat SCW gleich zweimal im Hype Cycle for Secure Software Engineering 2026 erwähnt. Erfahren Sie, warum das für KI-gestützte Entwicklung so wichtig ist.
SCW-Lerninhalte für KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sichere KI-gestützte Entwicklung mit KnowBe4 + Secure Code Warrior
Secure Code Warrior schließt sich mit KnowBe4 zusammen, um praxisorientierte Schulungen für sichere Programmierung in Security-Awareness-Programme zu integrieren – mit Abdeckung von OWASP, KI-Entwicklung und 10 Programmiersprachen.
Trust Agent: AI – KI-gestützte Entwicklung sicher skalieren
KI schreibt Code. Wer kontrolliert ihn? Da bis zu 50 % des KI-generierten Codes Sicherheitslücken aufweisen, ist ein effektives KI-Risikomanagement unerlässlich. Erfahren Sie, wie der Trust Agent: AI von SCW die nötige Echtzeit-Transparenz, proaktive Governance und gezielte Weiterbildung bietet, um KI-gestützte Entwicklung sicher zu skalieren.
OpenText Application Security + Secure Code Warrior
OpenText Application Security und Secure Code Warrior kombinieren Schwachstellenerkennung mit KI-Software-Governance und der Förderung von Entwicklerkompetenzen. Gemeinsam unterstützen sie Unternehmen dabei, Risiken zu minimieren, sichere Programmierpraktiken zu stärken und KI-gestützte Entwicklung sicher und souverän einzusetzen.

Unternehmensübersicht von Secure Code Warrior
Secure Code Warrior ist eine AI Software Governance-Plattform, die Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen, indem sie die Lücke zwischen Entwicklungsgeschwindigkeit und Unternehmenssicherheit schließt. Die Plattform adressiert die „Sichtbarkeitslücke“, bei der Sicherheitsteams oft der Einblick in Schatten-KI-Codierungstools und die Herkunft von Produktionscode fehlt.

Themen & Inhalte für sicheres Programmieren
Unsere branchenführenden Inhalte entwickeln sich ständig weiter, um der sich ständig verändernden Softwareentwicklungslandschaft unter Berücksichtigung Ihrer Rolle gerecht zu werden. Entdecken Sie unseren Katalog.
Lernpfade gemäß Cyber Resilience Act (CRA)
SCW unterstützt die Vorbereitung auf den Cyber Resilience Act (CRA) mit CRA-konformen Quests und konzeptionellen Lernsammlungen, die Entwicklungsteams dabei helfen, Fähigkeiten in den Bereichen Secure by Design, SDLC und sichere Programmierung gemäß den Sicherheitsprinzipien des CRA aufzubauen.

OWASP Top 10 2025 eBook
Sie wollen die OWASP Top 10 meistern? Laden Sie den direkten Leitfaden zur Absicherung Ihrer Anwendungen gegen die OWASP Top 10:2025 herunter.

Trust Agent: AI von Secure Code Warrior
Dieses One-Pager stellt den SCW Trust Agent: AI vor, eine neue Reihe von Funktionen für tiefgreifende Observability und Governance bei KI-Coding-Tools. Erfahren Sie, wie unsere Lösung die Nutzung von KI-Tools mit Entwicklerfähigkeiten korreliert, um Risiken zu steuern, Ihren SDLC zu optimieren und die Sicherheit jeder Zeile KI-generierten Codes zu gewährleisten.
KI-Coding-Assistenten: Ein Leitfaden für die sichere Navigation der nächsten Entwicklergeneration
Große Sprachmodelle bieten enorme Vorteile bei Geschwindigkeit und Produktivität, bergen jedoch auch unbestreitbare Risiken für Unternehmen. Herkömmliche Sicherheitsvorkehrungen reichen nicht aus, um diese Flut zu bewältigen. Entwickler benötigen präzise, verifizierte Sicherheitskenntnisse, um Schwachstellen bereits zu Beginn des Softwareentwicklungszyklus zu erkennen und zu vermeiden.
Secure by Design: Best Practices und präventive Sicherheitsergebnisse
In diesem Forschungsbericht enthüllen die Mitbegründer von Secure Code Warrior, Pieter Danhieux und Dr. Matias Madou, Ph.D., zusammen mit Experten die wichtigsten Ergebnisse aus über zwanzig ausführlichen Interviews.
KI-Vertrauensindex (AI Trust Index)
Der SCW AI Trust Index: Ein kontinuierlicher Benchmark dafür, wie oft führende KI-Modelle unsicheren Code generieren.

Professional Services – Mit Expertise zum Erfolg
Das Program Strategy Services (PSS)-Team von Secure Code Warrior unterstützt Sie beim Aufbau, der Erweiterung und der Optimierung Ihres Programms für sichere Softwareentwicklung. Ganz gleich, ob Sie ganz von vorne anfangen oder Ihren Ansatz verfeinern möchten – unsere Experten bieten Ihnen eine maßgeschneiderte Beratung.

Quests: Branchenführendes Training, damit Entwickler bei der Risikominimierung immer einen Schritt voraus sind.
Quests ist eine Lernplattform, die Entwickler dabei unterstützt, Software-Sicherheitsrisiken durch die Verbesserung ihrer Fähigkeiten im sicheren Programmieren zu minimieren. Mit kuratierten Lernpfaden, praxisnahen Herausforderungen und interaktiven Aktivitäten befähigt sie Entwickler dazu, Schwachstellen zu erkennen und zu vermeiden.

Benchmarking von Sicherheitskompetenzen: Secure-by-Design im Unternehmen effizient umsetzen
Secure-by-Design ist die Zukunft der sicheren Softwareentwicklung. Erfahren Sie, welche Schlüsselelemente Unternehmen bei der Planung einer Secure-by-Design-Initiative berücksichtigen müssen.
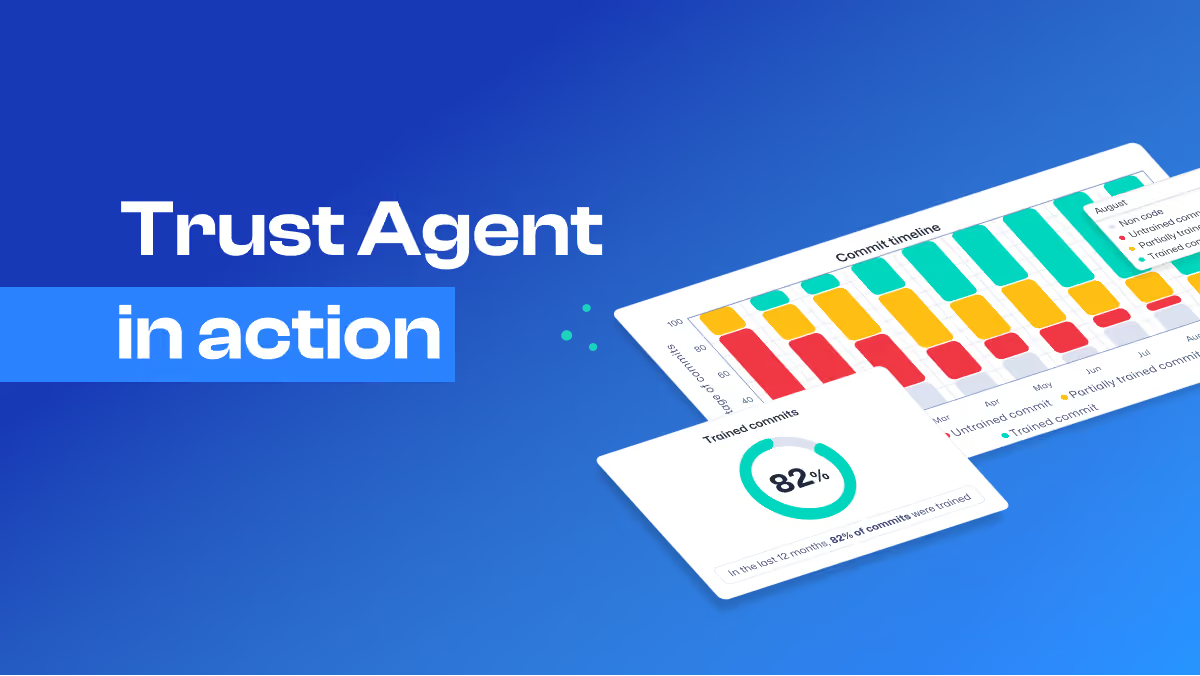
Trust Agent im Einsatz
SCW Trust Agent bietet Ihnen die notwendigen Werkzeuge, um sicheren Code schneller bereitzustellen. So stellen Sie sicher, dass Entwickler über das Wissen und die Fähigkeiten verfügen, um Sicherheits-Best-Practices direkt in der jeweiligen Programmiersprache ihrer Code-Commits umzusetzen.
Strategieleitfaden für die Governance von KI-Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent von Secure Code Warrior
Sind Sie sicher, dass jede Zeile Ihres Codes von Entwicklern stammt, die über die erforderlichen Kenntnisse in sicherer Programmierung verfügen? Viele Unternehmen stehen vor dieser kritischen Lücke, was zu vermeidbaren Sicherheitslücken und einer geringeren Entwicklungsgeschwindigkeit führt. Der SCW Trust Agent bietet Ihnen beispiellose Transparenz in Ihren Code-Repositories, indem er Commits direkt mit der Sicherheitskompetenz der jeweiligen Entwickler abgleicht. Dank integrierter Richtlinien-Gates ermöglicht Ihnen der Trust Agent eine Governance auf Commit-Ebene. So stellen Sie sicher, dass alle Code-Beitragenden über das nötige Wissen für Ihre geschäftskritischen Anwendungen verfügen. Laden Sie noch heute unser One-Pager herunter und erfahren Sie, wie der SCW Trust Agent Ihnen dabei hilft, Ihre Sicherheitsstrategie zu stärken, Ihren Entwicklungszyklus zu optimieren und Sicherheitsrisiken signifikant zu reduzieren.

SCW Trust Score – Der beste Weg, Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren
Erfahren Sie mehr über den Secure Code Warrior Trust Score – die optimale Lösung, um Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren.
Secure Code Warrior & KnowBe4 Partnerschaftsbriefing
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score von Secure Code Warrior
Entdecken Sie den SCW Trust Score, einen branchenweit einzigartigen Maßstab zur Bewertung der Effektivität Ihres Sicherheitsprogramms. Vergleichen Sie sich mit Branchenkollegen, optimieren Sie Ihre Sicherheitsstrategie und treffen Sie datengestützte Entscheidungen für eine verbesserte Softwaresicherheit.
Vorbereitung auf die PCI-DSS 4.0-Compliance
Überprüfen Sie Ihre Software-Sicherheitsinfrastruktur zur Erfüllung der PCI-DSS-Anforderungen
Der ultimative Leitfaden zu Sicherheitstrends im Finanzwesen
Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben. Wir geben ihnen eine Schritt-für-Schritt-Anleitung zum Lokalisieren, Identifizieren und Beheben von Schwachstellen in realem Code. Anschließend können Entwickler ihre neu erworbenen Fähigkeiten üben und sie wieder bei der Arbeit anwenden.
Prognosen 2024: Generative KI formt die Software-Entwicklung neu
Entdecken Sie, wie generative KI die Softwareentwicklung im gesamten SDLC revolutioniert, wie in Gartners Bericht hervorgehoben wird, der AppSec-Leitern rät, KI-generierte Software kritisch zu prüfen.
PCI DSS 4.0 entschlüsselt
Dieser Leitfaden bietet praktische Strategien, um Entwicklungsteams für die PCI DSS 4.0-Konformität zu gewinnen. Er skizziert die Anforderungen des modernen Entwicklers für Compliance, Strategien für Sicherheitsprofis und Entwicklungsmanager und Schulungstipps.

Entwickler-Sicherheitsreife-Quiz
Secure Code Warrior skizziert drei Stufen der Sicherheitsreife für Entwicklerteams: Definition, Einführung und Skalierung. Wie sicherheitsbewusst sind Ihre Entwickler? Machen Sie unser Quiz, um es herauszufinden.
Skript-Testen bitte ignorieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI von Schulungen für sicheren Code
Entdecken Sie den langfristigen ROI von Schulungen für sichere Programmierung. Erfahren Sie, wie Investitionen in agile, proaktive Lernstrategien die Sicherheit erhöhen und einen kosteneffizienten Schutz vor den heutigen Cyber-Bedrohungen bieten.
Warum Entwickler Sicherheitskompetenzen benötigen, um KI-Entwicklungstools effektiv zu nutzen
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Die 10 wichtigsten Prognosen für 2024
Erfahren Sie, welche Prognosen die Experten von SCW für die Welt der Cyber- und Softwaresicherheit im Jahr 2024 aufgestellt haben.
Agile Lernplattformen: Der ROI von entwicklergesteuerter Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bauen Sie Ihre Festung: Sechs wesentliche Säulen der Entwicklerbefähigung für Softwaresicherheit
In diesem Whitepaper erörtert der Sicherheitsexperte, CTO und Mitbegründer von Secure Code Warrior, Matias Madou, Ph.D.: Die sechs Säulen, die Sie für eine effektive Sicherheitsausbildung benötigen.

Die agile Lernplattform
Stärken Sie Ihr Entwicklungsteam mit Secure Code Warrior, der agilen Lernplattform für die wachsenden Herausforderungen der Anwendungssicherheit. Bleiben Sie Sicherheitslücken und regulatorischen Anforderungen mit unseren branchenführenden, aktuellen Inhalten einen Schritt voraus und setzen Sie auf einen proaktiven, motivierenden Ansatz für sichere Programmierung.
Trust Agent: KI-Lösungsbriefing
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Ein taktischer Leitfaden für smarte Entwickler
Entdecken Sie die neuesten Entwicklungen im Bereich API-Sicherheit. Tauchen Sie ein in unseren Leitfaden zu den OWASP Top 10 für 2023. Verbessern Sie Ihre Programmierkenntnisse, beheben Sie Schwachstellen und bleiben Sie in der sich ständig wandelnden Welt der API-Entwicklung agil. Laden Sie ihn jetzt herunter und gewinnen Sie wertvolle Einblicke!
Der Leitfaden für sicheres Programmieren
Entschlüsseln Sie das Geheimnis des Entwickler-Engagements in fünf Schritten, wie von unserem Kollegen Pieter Danhieux dargelegt. Laden Sie es jetzt herunter, um den Fahrplan zu einer blühenden Entwickler-Community zu entdecken.
Ihr Handbuch für entwicklerzentrierte Sicherheit und agiles Lernen
Setzen Sie auf „Shift Left“ mit entwicklerzentrierter Sicherheit. Dieses Handbuch zeigt Ihnen, wie Sie Entwickler einbinden, um ihre Sicherheitskompetenzen gezielt zu erweitern, und wie Sie den Erfolg messen, um nachhaltig sichereren Code zu schreiben.
Software ist Ihr Kollege: Eine neue Perspektive zur Stärkung der Zugriffskontrolle und API-Sicherheit
APIs verhalten sich wie fehlerhafte Menschen – ist genau diese Sichtweise der Schlüssel zu besserer Cybersicherheit?
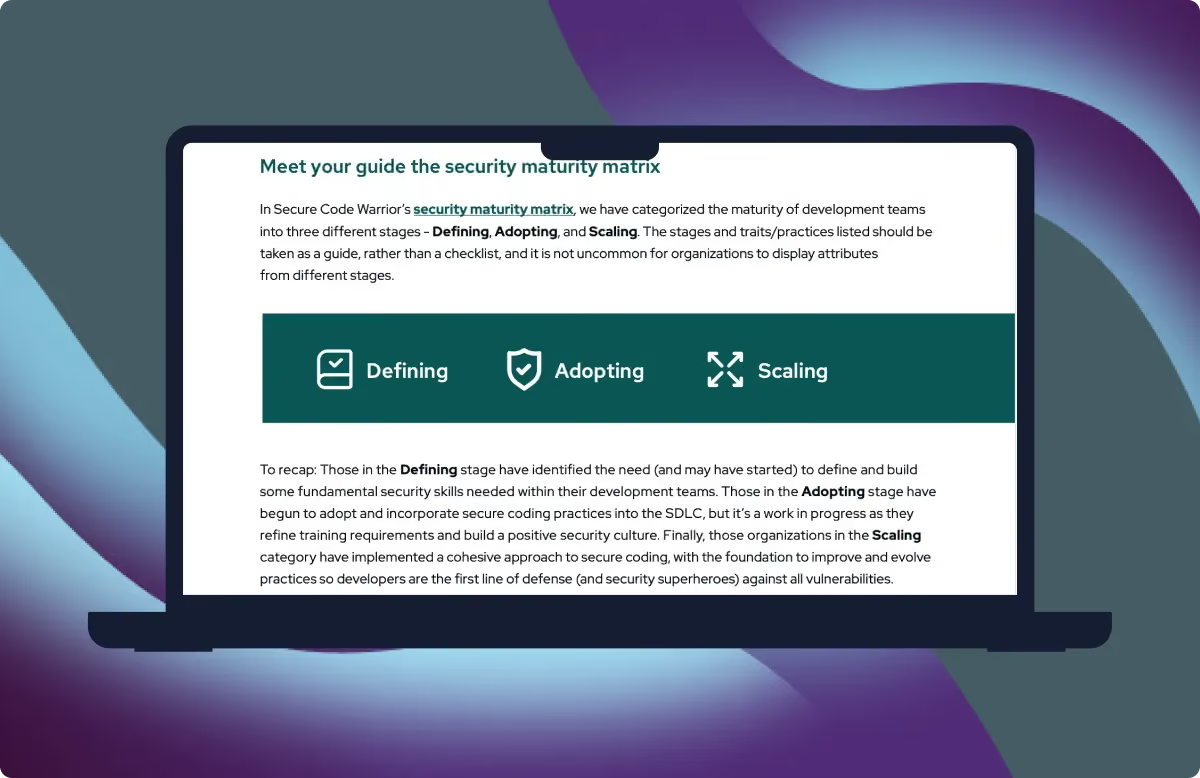
Der Leitfaden für sichere Code-Schulungen
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus, um die Flut zu kontrollieren.
Die Matrix zur Sicherheitsreife für Entwickler
Der Aufbau von Sicherheitsreife in Entwicklungsteams kann in Phasen angegangen werden. Basierend auf unserer Erfahrung haben wir gängige Praktiken in drei Phasen identifiziert: Definieren, Übernehmen und Skalieren.
Die Bedeutung der Sicherheitsreife in Entwicklerteams
Durch die Bewertung und das Verständnis der Sicherheitsreife eines Entwicklungsteams können Organisationen einen Plan mit den richtigen Stakeholdern, Prozessen und Technologien formulieren, um die erforderlichen Fähigkeiten und Kompetenzen aufzubauen und zu unterstützen.

Sicherheitsreife von Entwicklungsteams
Die Sicherheitsreife in Entwicklungsteams sollte ein kontinuierlicher Verbesserungszyklus mit realistischen Zielen auf dem Weg sein. Wenn Entwicklungsteams ihre Sicherheitsreife erhöhen, reduzieren sie den Umfang an Nacharbeiten und minimieren Risiken.

Bericht: Der Stand der entwicklergesteuerten Sicherheit 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper: Die Herausforderungen (und Chancen) zur Verbesserung der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurzfassung: Ein ganzheitlicher Ansatz für entwicklerzentrierte Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit und Datenschutz bei Secure Code Warrior
Secure Code Warrior verpflichtet sich zum Schutz unserer Informationswerte sowie derer unserer Kunden vor Missbrauch, Manipulation oder Beeinträchtigung. Wir verfolgen einen risikobasierten Ansatz beim Informationssicherheitsmanagement mit dem Ziel, konsequent angemessene Maßnahmen zur Risikobewertung und -minderung umzusetzen, um den Bedrohungen für unsere Plattform, Kundendaten und Informationen zu begegnen. Während Secure Code Warrior als bedeutender Dienstleister weiter wächst, werden wir unsere Sicherheitsfunktionen im Rahmen unserer Sicherheits- und Datenschutzprogramme kontinuierlich ausbauen. Weitere Informationen finden Sie in unserem Whitepaper.
Shift-Left-Ansatz (und Compliance erreichen) durch wiederholbare Fähigkeiten für sicheres Programmieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definition von sicherem Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Sie für sicheren Code mehr als nur Scan-Tools benötigen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Leitfaden zur Abwehr der dunklen Kunst von Zero-Day-Angriffen
Zero-Day-Angriffe können zum Albtraum werden. Wenn ein Unternehmen jedoch alle verfügbaren Sicherheitswerkzeuge konsequent für eine präventive Strategie einsetzt, können Sicherheitsexperten deutlich ruhiger schlafen.
Ein Plan zur Weiterbildung und Einbindung Ihrer Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der präventive, entwicklerorientierte Ansatz für Softwaresicherheit
Erfahren Sie, wie sicherheitsbewusste Entwickler ein riesiges, weitgehend ungenutztes Potenzial darstellen, das die Cyberabwehr durch konsequente Gegenmaßnahmen gegen moderne Bedrohungen stärken kann.

Sicherheits- und Datenschutz-Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Überzeugen Sie Ihr CISO/CTO-Kit (für den Start einer Demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Strategien für smarte Entwickler
Laden Sie den praktischen Leitfaden herunter, um gängige API-Sicherheitsrisiken in Ihrem Code zu eliminieren.
So vereinen Sie Ihre Sicherheits- und Entwicklungsteams, um gemeinsam gegen Sicherheitsrisiken vorzugehen
Wie schneiden führende KI-Modelle im Vergleich zu realen Schwachstellenmustern ab? Der SCW AI Trust Index zeigt die Sicherheitslage von Top-Modellen auf.
Wie AppSec Schwachstellen reduziert und Compliance sicherstellt – damit Zeit für größere Herausforderungen bleibt.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Käufer-Checkliste: Lernplattformen für sichere Entwicklung
Die Käufer-Checkliste: Lernplattformen für sichere Entwicklung richtet sich an Entscheidungsträger und Technologiekäufer, die Lernplattformen für sichere Entwicklung evaluieren möchten.
Shared Assessments SIG Lite-Fragebogen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Zusammenfassung des SCW-Penetrationstests
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Cyber-Versicherungszertifikat
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Von Reaktion zu Prävention: Das sich wandelnde Gesicht der Softwaresicherheit 2021 – Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Order zur Cybersicherheit: Ein gezielter Ansatz zur Verbesserung der Softwaresicherheit durch Entwicklerkompetenzen
Während diese Executive Order viele Aspekte der funktionalen Cybersicherheit berührt, unterstreicht sie erstmals explizit die Bedeutung von Entwicklern und die Notwendigkeit, dass diese über nachgewiesene Sicherheitskompetenzen und ein entsprechendes Bewusstsein verfügen.

FSQS-NL-Zertifikat
Secure Code Warrior ist jetzt FSQS-NL-registriert. Diese Registrierung ist ein wichtiger Meilenstein in unserem kontinuierlichen Bestreben, die regulatorischen Anforderungen der Finanzbranche zu erfüllen.

Architekturdiagramm der Plattform
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Richtlinie zur Informationssicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ-Fragebogen
Secure Code Warrior hat einen öffentlich zugänglichen Consensus Assessment Initiative Questionnaire (CAIQ) erstellt, der auf den Ergebnissen unserer internen Due-Diligence-Selbstbewertung basiert.
Der DevSecOps Super Bowl: Wie Security Champions Ihr Team zum Sieg gegen Schwachstellen in späten Entwicklungsphasen führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Roundtable Whitepaper – Visma & Blue Prism
Wie hat 2020 unsere Sicht auf Softwaresicherheit verändert? Ein Executive Roundtable mit Visma.
Die Frauen der Mimmit Koodaa-Bewegung tauchen ein in die Welt des sicheren Programmierens.
Mimmit Koodaa (Frauen, die in Finnland programmieren) berichten von ihren Erfahrungen mit sicherem Programmieren.

Teams eines globalen Finanzinstituts messen sich in einem Wettbewerb für sichere Programmierung.
Erfahren Sie, wie ein globales Finanzunternehmen weltweit das Bewusstsein für die Sicherheit seiner Banking-Anwendungen geschärft hat – mit unterhaltsamen, interaktiven Turnieren.
Missions – Erleben Sie die Auswirkungen von fehlerhaftem Code in praxisnahen Simulationen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurse – Bauen Sie Fähigkeiten und Kompetenzen für sichere Programmierung auf
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schritt-für-Schritt-Anleitung für Turniere
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Handbuch für KI-Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Schlachtplan zur Bekämpfung der OWASP Top 10
Die zehn häufigsten Sicherheitslücken haben gegen Secure-Development-Superhelden wie Sie keine Chance. Dieses kostenlose E-Book ist Ihr ultimativer Leitfaden, um die berüchtigten Einträge der OWASP Top 10 2021 zu verstehen und zu erfahren, wie die einzelnen Schwachstellen funktionieren.
Erfolgreich mit OWASP- und Secure Code Warrior-Turnieren – Whitepaper
Eine Analyse, wie GenAI und LLMs die aktuelle Landschaft der Anwendungssicherheit grundlegend verändern. Sehen Sie sich die neuesten Erkenntnisse von Pieter Danhieux, dem CEO von Secure Code Warrior, an.

Turniere – Stärken Sie das Bewusstsein im Unternehmen und das Engagement Ihrer Entwickler, damit sicheres Programmieren zur Priorität wird.
Durch die Bereitstellung solider Schulungen in Sicherheitsprinzipien und -praktiken können Entwickler von Sicherheitsneulingen in Security-Champions verwandelt werden, die in der Lage sind, Bedrohungen zu erkennen, zu mindern und zu verhindern.

Die berüchtigten 8: Schwachstellen in Infrastructure as Code, die Sie finden und beheben sollten
Secure Code Warrior-Turniere sind eine motivierende und unterhaltsame Möglichkeit, eine positive Sicherheitskultur aufzubauen. Indem Sie Programmierwettbewerbe veranstalten, können Sie ein Event durchführen, das sowohl Remote- als auch Hybrid-Entwickler einbezieht, die Fähigkeiten von Entwicklern bewerten und Security-Champions identifizieren.
Der Fünf-Schritte-Weg zum DevSecOps-Erfolg: Wie AppSec-Profis in ihrem Traumteam erfolgreich sind
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Der schnellste und einfachste Weg zur Verbesserung Ihres Software-Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der Leitfaden für kreative CISOs zur Transformation ihres Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nehmen Sie der PCI-DSS-Konformität den Schrecken - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Einführung in Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler befähigen, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Befähigen Sie Ihre Entwickler, die erste Verteidigungslinie zu bilden, und stärken Sie das Sicherheitsniveau Ihres Unternehmens.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Assessments – Messen Sie die Secure-Coding-Fähigkeiten Ihrer Entwickler und stärken Sie Ihre Sicherheitsstrategie.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec-Checkliste
Laden Sie die AppSec-Checkliste herunter und finden Sie heraus, ob Sie Unterstützung bei der Sicherheit benötigen.
6 entscheidende Schritte vor der Einführung eines Programms zur Sicherheitsoptimierung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

AppSec-Trendbericht 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
