Schulen Sie Entwickler für die tatsächlichen Risiken in ihrem Code – egal ob dieser von Menschen geschrieben oder durch KI generiert wurde.
Adaptive Learning hilft dabei, wiederkehrende Schwachstellen durch hyper-zielgerichtete Schulungen zu reduzieren, die auf das tatsächliche Software-Risiko abgestimmt sind.
Entwicklungsteams liefern Code schneller denn je, doch viele Unternehmen haben weiterhin Schwierigkeiten zu verhindern, dass dieselben Schwachstellen immer wieder auftreten.
Die meisten Sicherheitsschulungsprogramme sind von den Risiken entkoppelt, die Entwickler im Arbeitsalltag tatsächlich erzeugen. Schulungen werden pauschal zugewiesen, Schwachstellen treten weiterhin auf, und Unternehmen müssen dieselben Probleme oft erst nachgelagert beheben, nachdem unsicherer Code bereits weiter in den Entwicklungs-Workflows fortgeschritten ist.
Adaptive Learning hilft Unternehmen dabei, Schulungen zu sicherem Programmieren auf tatsächliche Softwareentwicklungsaktivitäten und Risikosignale auszurichten – einschließlich KI-gestützter Entwicklungsaktivitäten, Schwachstellenfunden und sich entwickelndem Entwicklerverhalten.
In diesem Beitrag konzentrieren wir uns speziell auf Adaptive Learning mit Vulnerability Signals – die automatische Zuweisung gezielter Schwachstellen-Schulungen an die Entwickler, die diese Risiken verursachen.
Adaptive Learning in der Praxis
Adaptive Learning mit Vulnerability Signals verknüpft Schwachstellenfunde mit Trust Agent: Commits-Aktivitäten, um zu identifizieren, welche Entwickler aktiv zu Repositories beitragen, die mit erhöhtem Software-Risiko verbunden sind. Basierend auf den Schwachstellenmustern, die Entwickler tatsächlich einbringen, werden automatisch gezielte Schulungen zugewiesen. Dies hilft dabei, das Lernen auf die verwendeten Sprachen, die betroffenen Repositories und die realen Software-Risiken ihrer täglichen Arbeit abzustimmen.
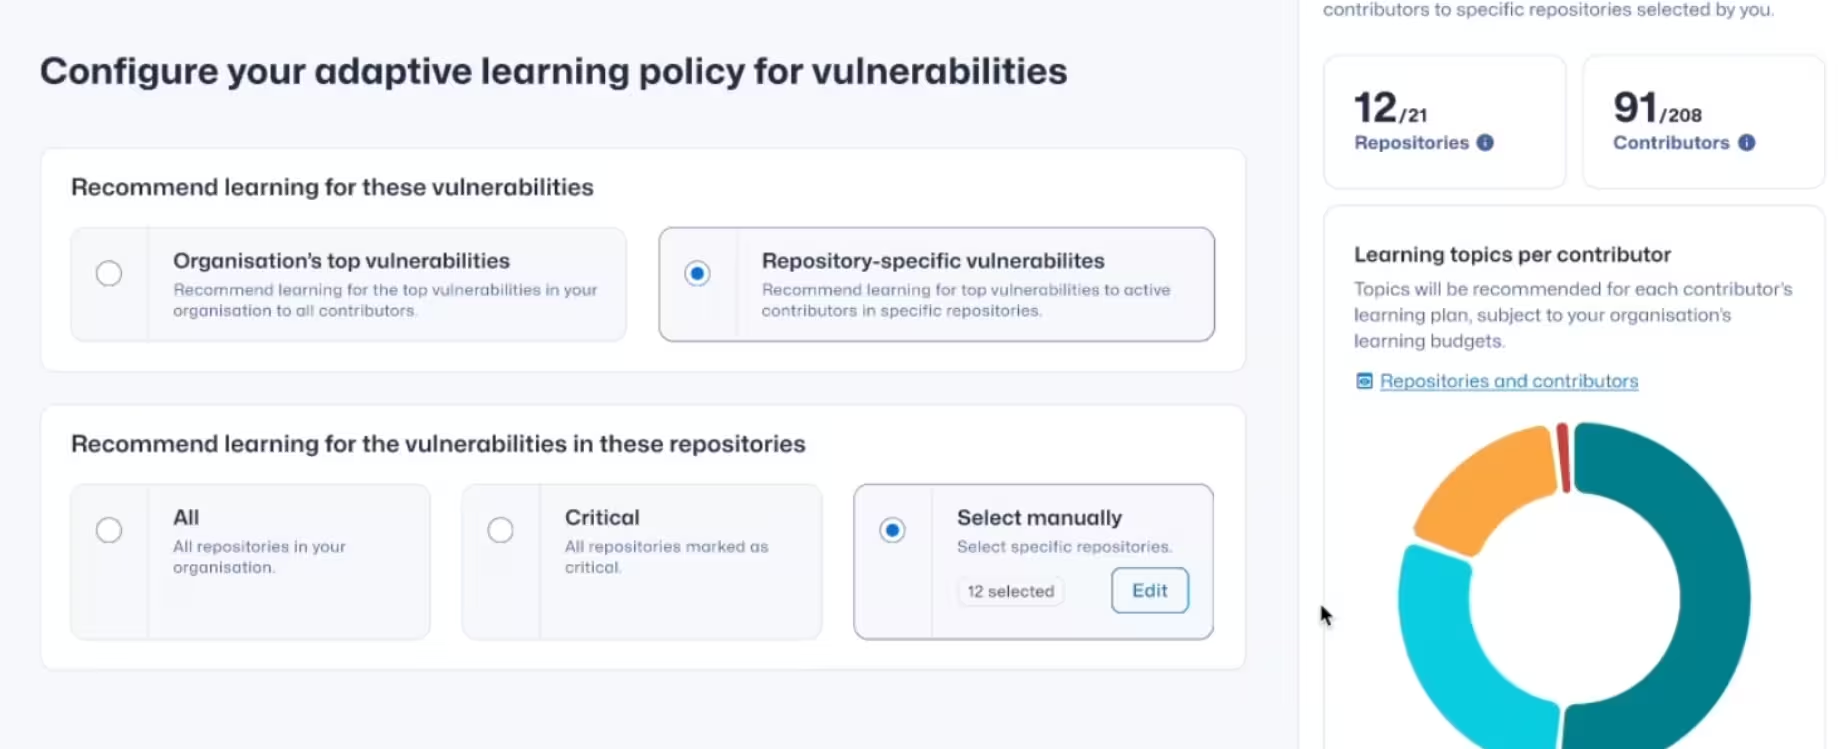
Da die Schulungen auf die spezifischen Risiken ausgerichtet sind, zu denen Entwickler aktiv beitragen, werden sie relevanter, zeitnaher und lassen sich leichter in den täglichen Engineering-Workflow integrieren.
Von Abschlussmetriken zur Sichtbarkeit realer Risiken
Adaptive Learning schafft eine stärkere Verbindung zwischen Schulungen zu sicherem Programmieren und tatsächlichen Engineering-Aktivitäten.
Sobald Entwicklern Schulungen zugewiesen wurden, können Commits in den betroffenen Repositories danach bewertet werden, ob die zugewiesene Schwachstellen-Schulung zum Zeitpunkt des Commits bereits abgeschlossen war. Dies gibt Sicherheitsverantwortlichen eine Sichtbarkeit, die herkömmliche Schulungsmetriken oft nicht bieten: Ob die Entwickler, die aktiv Code schreiben, in der Lage sind, die spezifischen Risiken in ihrer Umgebung zu bewältigen.
Das verlagert den Fokus von:
„Haben die Entwickler ihre Schulung abgeschlossen?“
hin zu:
„Sind die Entwickler, die zu risikoreichen Repositories beitragen, darauf vorbereitet, die für ihren Code relevantesten Schwachstellen zu erkennen und zu verhindern?“
Anstatt sich nur auf allgemeine Abschlussberichte zu verlassen, können Unternehmen beginnen, die Fähigkeiten ihrer Entwickler im Kontext realer Software-Risiken und Commit-Aktivitäten im Zeitverlauf zu messen.
Dies hilft dabei, Programme für sicheres Programmieren stärker auf den präventiven Kompetenzaufbau an der Quelle auszurichten – und sichere Entwicklungspraktiken zu stärken, bevor Schwachstellen die Produktion erreichen, anstatt sich ausschließlich auf nachgelagerte Behebungsprozesse zu verlassen.
Präventive Praktiken für sichere Softwareentwicklung etablieren
Adaptive Learning mit Vulnerability Signals verknüpft Schwachstellenanalysen, Commit-Aktivitäten, Entwicklerzuordnungen, Schulungen zu sicherem Programmieren und Commit-Bewertungen in einem einzigen Workflow.
Durch die Ausrichtung gezielter Schulungen auf tatsächliche Software-Risiken können Unternehmen wiederkehrende Schwachstellen reduzieren, die Kompetenzen ihrer Entwickler stärken und präventive Praktiken für sichere Softwareentwicklung in allen Engineering-Teams festigen.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
