Das Jahrzehnt der Verteidiger: Secure Code Warrior wird zehn
In meinen jüngeren Jahren habe ich viel DOOM gespielt, und am Anfang musste ich definitiv zwischen den verschiedenen Schwierigkeitsgraden hin- und herschalten, um meine ersten paar Spieldurchläufe zu beenden. Sie reichten von „I’m Too Young To Die“ (Einfach) bis „Nightmare“ (Sehr schwer). Es gibt Tage, an denen ich mir wünschte, ich könnte das Spiel einfach zurücksetzen und den Schwierigkeitsgrad für die Führung eines Technologieunternehmens ändern – besonders in der Anfangsphase, wenn so viele Elemente empfindlich, prekär und fehleranfällig sind.
Die Statistiken sind bekannt und ernüchternd: Startups scheitern zu etwa 90 %. Das ist schon seit vielen Jahren so, aber wenn man genauer hinsieht, zeigt sich: 21 % der Startups scheitern im ersten Jahr, 30 % innerhalb von zwei Jahren, 50 % nach fünf Jahren und 70 % innerhalb des ersten Jahrzehnts.
Ich bin stolz darauf, dass meine Mitgründer Matias Madou, Fatemah Beydoun, Colin Wong, Nathan Desmet und Jaap Karan Singh es bis „Level 10“ geschafft haben, unterstützt von unseren Investoren Goldman Sachs, Cisco Investment, Paladin Capital, Forgepoint, Airtree und Tidal sowie meinen unabhängigen Vorstandsmitgliedern Jim Pflaging und Nanhi Singh.
Das Gründungsteam ist zusammengeblieben und hat das Unternehmen ein ganzes Jahrzehnt lang durch alle Höhen und Tiefen gesteuert. Wir wachsen weiter und sind bereit für unser nächstes Kapitel, SCW 2.0, als führendes Unternehmen im Bereich Developer Risk Management.
2024: Das Jahr, in dem wir branchenweit erste Tools für Dateneinblicke auf den Markt gebracht haben.
Den Return on Investment für die Weiterbildung von Mitarbeitern nachzuweisen, ist extrem schwierig. Doch 2024 hat SCW erreicht, was die gesamte Branche forderte: „Können Sie beweisen, dass unsere Software durch die Weiterbildung unserer Entwickler sicherer wird?“. Wir haben Daten zu Schwachstellen und zur Fehlerbehebung von einigen unserer größten Kunden mit etablierten Programmen gesammelt. Wir können stolz belegen – mit Bestätigung durch unsere Kunden –, dass die mittlere Reduzierung von Schwachstellen bei Code von geschulten Entwicklern im Vergleich zu anderem Code 53 % betrug. Wir haben zudem nachgewiesen, dass geschulte Entwickler Sicherheitsprobleme 2-3-mal schneller beheben, was Zeit spart und das Risiko senkt.
Den Anfang machte SCW Trust Score, die einzige Benchmarking-Funktion, die die Auswirkungen von Secure-Coding-Programmen in Unternehmen quantifiziert. Zum ersten Mal erhalten Sicherheitsverantwortliche granulare, datengestützte Einblicke in die Secure-Coding-Fähigkeiten ihres Entwicklungsteams und können diese mit Industriestandards vergleichen. Dies ist die Transparenz, auf die viele gewartet haben, um kritische Anpassungen an ihren Programmen vorzunehmen und Entwicklern individuelle Lernpfade zur Stärkung ihrer Sicherheitskompetenzen zu bieten. Wir haben sogar ein Forschungspapier mit dem ehemaligen US National Cyber Director Chris Inglis und Kemba Walden, Präsidentin des Paladin Global Institute und ehemals amtierende US National Cyber Director, veröffentlicht.
Später veröffentlichten wir SCW Trust Agent, ein ergänzendes Angebot, das Transparenz über das gesamte Code-Repository eines Unternehmens bietet und jeden Commit im Hinblick auf die Secure-Coding-Fähigkeiten der Entwickler analysiert. SCW Trust Agent baut auf SCW Trust Score auf und zeigt gemeinsam, wie effektiv das Sicherheitsprogramm des Unternehmens bei jedem Commit angewendet wird.
Diese Tools unterstützen Sicherheitsverantwortliche in Unternehmen maßgeblich dabei, Vorgaben wie die „Secure-by-Design“-Richtlinien der CISA umzusetzen. Dabei gehören die Überprüfung der Sicherheitskompetenzen von Entwicklern, sichere Commits und letztlich die vollständige Beseitigung ganzer Schwachstellenkategorien zu den unverzichtbaren Elementen bewährter „Secure-by-Design“-Prinzipien.
Hallo! Unser Partnernetzwerk wächst stetig, ebenso wie unser Kundenstamm.
Einer der schönsten Aspekte in der Cybersicherheitsbranche ist die Erkenntnis, dass wir im Grunde alle eine große, nerdige und leidenschaftliche Gemeinschaft sind, die meist nur zu gerne zusammenarbeitet – nicht nur für den gemeinsamen Erfolg, sondern für eine sicherere digitale Welt für alle.
Wir schätzen uns glücklich, eine Vielzahl von Sicherheits- und Technologieunternehmen unsere Geschäftspartner nennen zu dürfen, wobei unser Partnerprogramm maßgeblich zu unserem Wachstum beiträgt. Ende 2024 kündigten wir unsere zweite OEM-Partnerschaft mit dem globalen Marktführer im Informationsmanagement, OpenText, an. Diese Entwicklung, zusammen mit unserem wichtigsten OEM-Partner Black Duck, bietet uns die großartige Gelegenheit, ganzheitliche Lösungen anzubieten, die den modernen Anforderungen von Unternehmen und ihren Sicherheitsprogrammen gerecht werden.
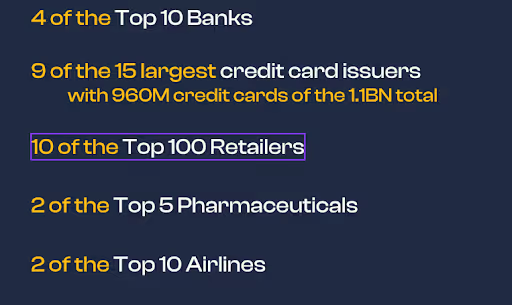
Zudem betreuen wir mittlerweile über 650 Unternehmenskunden. Von unseren bescheidenen Anfängen vor zehn Jahren, als ich unser 4-köpfiges Team zum Feiern unseres ersten großen Kunden zu einem günstigen Mittagessen einlud, haben wir uns eine beachtliche Kundenbasis aufgebaut, die keine Angst davor hat, präventive Sicherheit mit Entwicklern als treibende Kraft anzugehen.
KI, der ultimative Disruptor und die Zukunft der entwicklergesteuerten Sicherheit.
Künstliche Intelligenz, LLMs und KI-gestützte Coding-Tools sind für IT-Fachleute seit über zwei Jahren in aller Munde – und als Gesellschaft stehen wir an einem Wendepunkt unserer Technologiegeschichte. Die Fülle an KI-Tools in nahezu jedem Bereich verspricht enorme Produktivitätssteigerungen. Auch in der Softwareentwicklung ergab eine kürzlich durchgeführte GitHub-Umfrage, dass die Mehrheit der Entwickler bereits KI-basierte Coding-Assistenten nutzt.
Diese Tools sind heute Teil der Softwareentwicklung, auch wenn nur 38 % der Unternehmen ihren Einsatz offiziell genehmigt haben. Ihre Nutzung ist unvermeidlich. Anstatt eine „Shadow AI“-Situation zu schaffen, sollten sich Sicherheitsverantwortliche darauf konzentrieren, Entwickler auf dem Weg zu sicherem, verantwortungsbewusstem Programmieren zu begleiten. Sicherheitsbewusste Entwickler können diese Tools mit dem kritischen Denken und der Expertise nutzen, die erforderlich sind, um von der gesteigerten Produktivität zu profitieren, ohne das Risiko zu erhöhen, das durch Entwickler mit geringen Sicherheitskenntnissen entsteht.
2025 werden Sie weitere Fortschritte bei KI-Coding-Tools sehen. Wir haben vielleicht noch das eine oder andere Ass im Ärmel, um Unternehmen bei der effektiven Umsetzung von Developer Risk Management in diesem und anderen Bereichen zu unterstützen. Bleiben Sie dran und begleiten Sie uns auf unserer Reise.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Wie „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Steuern Sie Ihr Programm für sichere Programmierung direkt aus Ihrem KI-Tool heraus
Verfolgen Sie den Trainingsfortschritt, entwerfen Sie Quests und erstellen Sie Berichte zu Ihrem SCW Secure Coding-Programm über jedes MCP-kompatible KI-Tool. In jedem SCW-Plan enthalten.

Hell in a PHP2Shell: Wie KI das Zeitfenster für Patches von Tagen auf Stunden verkürzt hat
PHP2Shell: Wie KI das Zeitfenster für Patches von Tagen auf Stunden verkürzt hat und warum Sicherheitsteams ihre Einstellung zu alten Fehlern und technischer Schuld überdenken sollten.
Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
