Cyber Resilience Act erklärt: Was er für „Secure by Design“-Softwareentwicklung bedeutet
Der Cyber Resilience Act entwickelt sich schnell zu einer strategischen Priorität – nicht nur für Unternehmen mit Sitz in der EU, sondern für jedes Unternehmen, das digitale Produkte auf dem europäischen Markt anbietet. Obwohl die Fristen für die Einhaltung bis 2027 reichen, stellen sich Entwicklungs- und Sicherheitsteams bereits jetzt kritische Fragen zu „Secure-by-Design“-Praktiken, dem Umgang mit Schwachstellen und der Entwicklungskompetenz.
Im Gegensatz zu vielen Vorschriften, die sich auf Dokumentation und Audits konzentrieren, stellt der CRA sicheres Softwaredesign und die sichere Entwicklung in den Mittelpunkt der Compliance. Unternehmen, die frühzeitig in „Secure-by-Design“-Fähigkeiten investieren, werden die Compliance schneller erreichen – und sich in einem Markt abheben, in dem Produktsicherheit zunehmend zu einem Kaufkriterium wird.
Was der Cyber Resilience Act fordert
Der Cyber Resilience Act (CRA) führt grundlegende Cybersicherheitsanforderungen für die meisten Produkte mit digitalen Komponenten ein, die auf dem EU-Markt bereitgestellt werden – einschließlich Software, Betriebssystemen, vernetzten Geräten und eingebetteten Systemen.
Noch wichtiger ist, dass er die Verantwortlichkeit verlagert.
Sicherheit ist nicht mehr nur ein Thema für den Betrieb oder die Laufzeitumgebung. Unter dem CRA wird sie zu einer Verpflichtung für Design und Entwicklung, die Architektur, Implementierung, Wartung und den Umgang mit Schwachstellen umfasst.
Für Entwicklungs- und Sicherheitsverantwortliche bedeutet das:
- Produkte müssen nach „Secure-by-Design“-Prinzipien entwickelt werden
- Bekannte Schwachstellen müssen nach Möglichkeit verhindert und effektiv behandelt werden
- Unternehmen müssen nachweisen, dass sichere Entwicklungspraktiken etabliert sind
Kurz gesagt: Compliance ist untrennbar damit verbunden, wie Entwickler Code schreiben und pflegen.
Für wen der CRA gilt
Obwohl der CRA von der EU eingeführt wurde, gilt er für jedes Unternehmen weltweit, das betroffene digitale Produkte auf dem EU-Markt bereitstellt, einschließlich:
- Softwareanbieter und SaaS-Anbieter, deren Dienste als Remote-Datenverarbeitungskomponenten für abgedeckte Produkte fungieren
- Hersteller von digitalen oder vernetzten Produkten
- Importeure, Händler und Einzelhändler
- Unternehmen, die digitale Komponenten von Drittanbietern einbinden
Für globale Unternehmen ist die CRA-Bereitschaft eine grenzüberschreitende Entwicklungsanforderung und keine bloße regionale Compliance-Übung.
Warum Unternehmen jetzt damit beginnen
Wichtige Meilensteine:
- September 2026 – Meldepflichten für Schwachstellen treten in Kraft
- Dezember 2027 – Vollständige Compliance erforderlich
Auf dem Papier mag dieser Zeitplan komfortabel erscheinen. In der Realität vollzieht sich eine Transformation der Entwicklung jedoch nicht in Quartalen, sondern über Jahre hinweg.
„Secure by Design“ ist kein bloßes Richtlinien-Update. Es erfordert:
- Upskilling thousands of development across languages and teams
- Embedding secure by design expectations into day-to-day workflows
- Shifting from reactive vulnerability remediation to prevention
- Creating measurable evidence that secure development practices are consistently applied
Diese Veränderungen betreffen Einstellungsprozesse, Onboarding, Architekturentscheidungen, SDLC-Prozesse und die Engineering-Kultur. Unternehmen, die bis Ende 2026 warten, werden versuchen müssen, diese Fähigkeiten unter regulatorischem Druck nachzurüsten – ein weitaus teurerer und störenderer Weg.
Die Durchsetzung birgt zudem erhebliche finanzielle Risiken. Gemäß Artikel 64 des CRA können bei Verstößen gegen grundlegende Cybersicherheitsanforderungen Strafen von bis zu 15 Millionen Euro oder 2,5 % des weltweiten Jahresumsatzes verhängt werden.
Bis Ende 2026 zu warten, ist schlicht zu spät.
Der CRA ist letztlich eine Herausforderung für die Entwicklerkompetenz
Viele Vorschriften konzentrieren sich auf Richtlinien und Dokumentation. Der CRA geht weiter, indem er die Compliance mit den tatsächlichen Praktiken bei Design und Entwicklung von Software verknüpft. Er erhöht die Erwartungen an sichere Entwicklung als operative Disziplin, nicht nur als Governance-Anforderung.
Für Engineering-Führungskräfte bedeutet dies, dass die Compliance davon abhängt, ob Entwicklungsteams konsequent sichere Praktiken anwenden, darunter:
- Verständnis gängiger Schwachstellenklassen
- Anwendung sicherer Design- und Architekturprinzipien
- Vermeidung unsicherer Implementierungsmuster
- Verantwortungsbewusster Umgang mit Drittanbieter- und Open-Source-Komponenten
Sicherheitstools spielen eine wichtige Rolle bei der Erkennung von Problemen. Doch Tools decken Schwachstellen erst auf, nachdem der Code geschrieben wurde. „Secure by Design“ erfordert, dass Entwickler Schwachstellen von vornherein verhindern – und dies konsistent über Teams, Sprachen und Produkte hinweg.
Tools allein können dies nicht erreichen. „Secure by Design“-Ergebnisse hängen von menschlicher Kompetenz ab.
Wie Secure Code Warrior Sie bei der CRA-Bereitschaft unterstützt
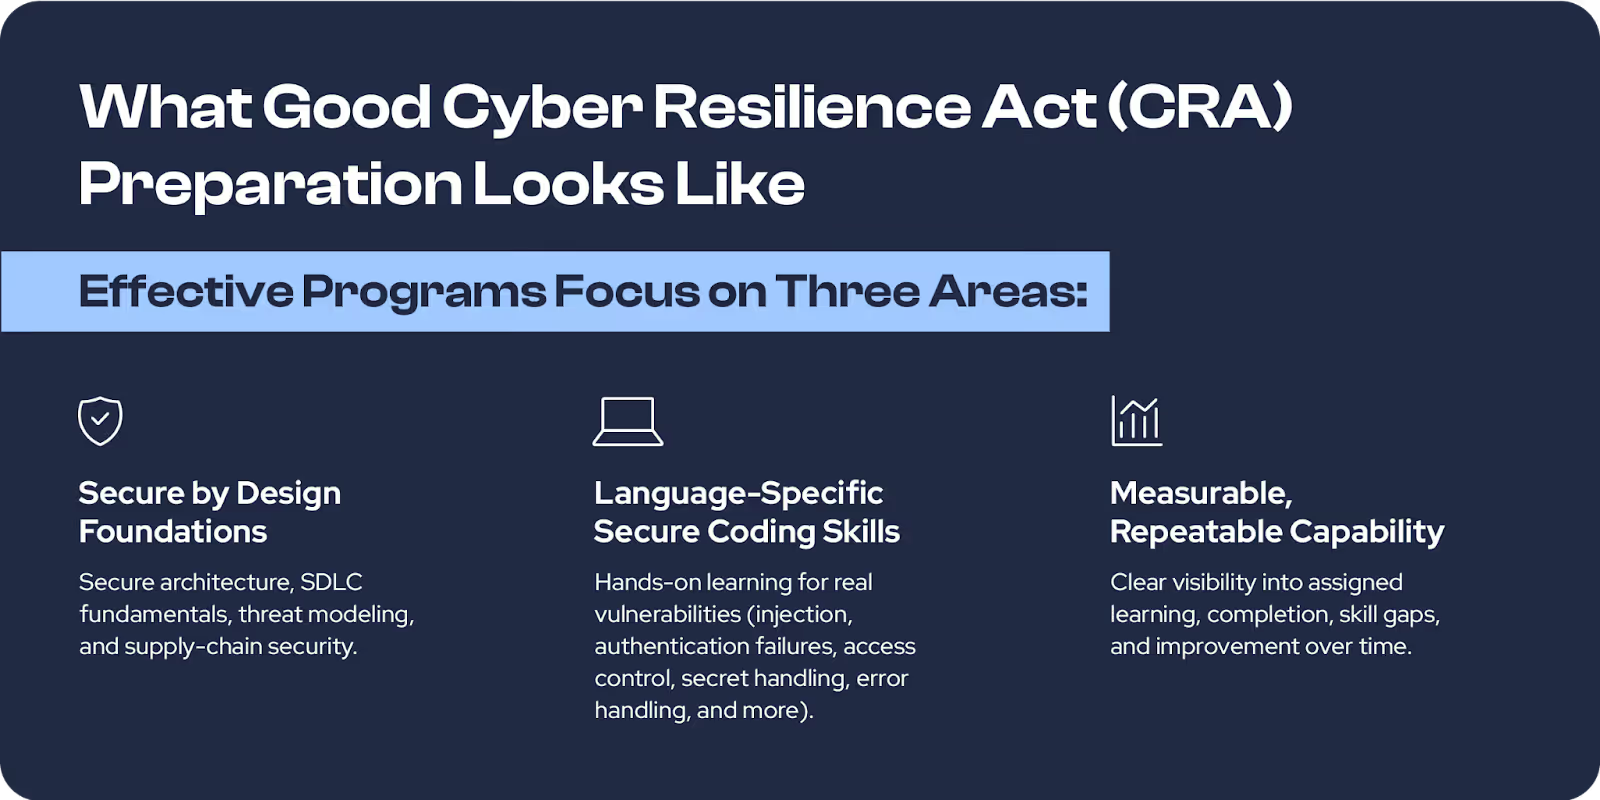
Secure Code Warrior bietet CRA-konforme Lernpfade, die Folgendes kombinieren:
- Eine CRA Standard Quest, die auf die technischen Schwachstellenanforderungen in Anhang I, Teil I abgestimmt ist
- Eine „Secure by Design“-Konzeptsammlung
- Praxisorientiertes, sprachspezifisches Lernen zu Schwachstellen
Werfen Sie einen Blick auf unser Datenblatt zu allen CRA-konformen Lerninhalten in SCW. SCW zertifiziert keine Compliance. Wir unterstützen die CRA-Bereitschaft durch strukturiertes Lernen und messbare Kompetenzsteigerung gemäß den Prinzipien der sicheren Entwicklung der Verordnung.
Beginnen Sie jetzt mit dem Aufbau Ihrer CRA-Bereitschaft
Der CRA spiegelt die Richtung der Branche wider: „Secure by Design“-Engineering als Standarderwartung. Unternehmen, die jetzt in die Kompetenz ihrer Entwickler investieren, sind besser für die Compliance aufgestellt – und bauen langfristig resilientere, risikoärmere Software.
Weitere Details dazu, wie Secure Code Warrior Sie bei der Erreichung der Compliance unterstützen kann, finden Sie in unserer Wissensdatenbank: Wie Secure Code Warrior Sie bei der Erreichung der Compliance unterstützen kann
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
