Die Lösung der Transparenzkrise: Wie Trust Agent die Lücke zwischen Lernen und Code schließt

Seit Jahren investieren Sicherheitsverantwortliche massiv in Programme für sicheres Programmieren, doch eine grundlegende Frage bleibt unbeantwortet: Wissen wir wirklich, wer Code einreicht, und verfügen diese Personen über die erforderlichen Fähigkeiten, um sicheren Code zu schreiben, zu überprüfen und letztlich bereitzustellen?
Herkömmliche „Shift-Left“-Ansätze führen dazu, dass Unternehmen bei der Identifizierung und Einbindung von Entwicklern in Programme für sicheres Programmieren mit massiven blinden Flecken zu kämpfen haben. Da sich Programmverantwortliche auf manuelle Prüfungen, Tabellenkalkulationen und HR-Strukturen verlassen, um die Fähigkeiten der Entwickler zu verfolgen, entstehen oft „Shadow Developer“, die zwar Code für kritische Bereiche beisteuern, denen es jedoch an Sicherheitskompetenz mangelt. Diese Realität untergräbt die Ziele eines sicheren SDLC erheblich und erschwert die Governance, was den Nachweis der Sicherheitskompetenz bei internen oder externen Audits verkompliziert.
Der Trust Agent von Secure Code Warrior eliminiert dieses Risiko und verwandelt Ihr Programm für sicheres Programmieren in eine kontinuierlich überwachte, verifizierbare Verteidigungslinie. Damit erhalten CISOs und AppSec-Verantwortliche die Sicherheit, bei jedem Commit nachweisen zu können, dass ihre Entwickler über die erforderliche Sicherheitskompetenz verfügen.
Kontinuierliche Überwachung und Absicherung mit dem Trust Agent
Ohne kontinuierliche Überwachung bleibt das Entwicklerrisiko verborgen. Der Trust Agent sorgt für fortlaufende Transparenz, indem er Sicherheit auf der Ebene der Code-Commits operationalisiert.
Kontinuierliche Identifizierung von Entwicklern: Den Überblick behalten
Bevor Sie Ihre Codebasis absichern können, müssen Sie wissen, wer daran arbeitet.
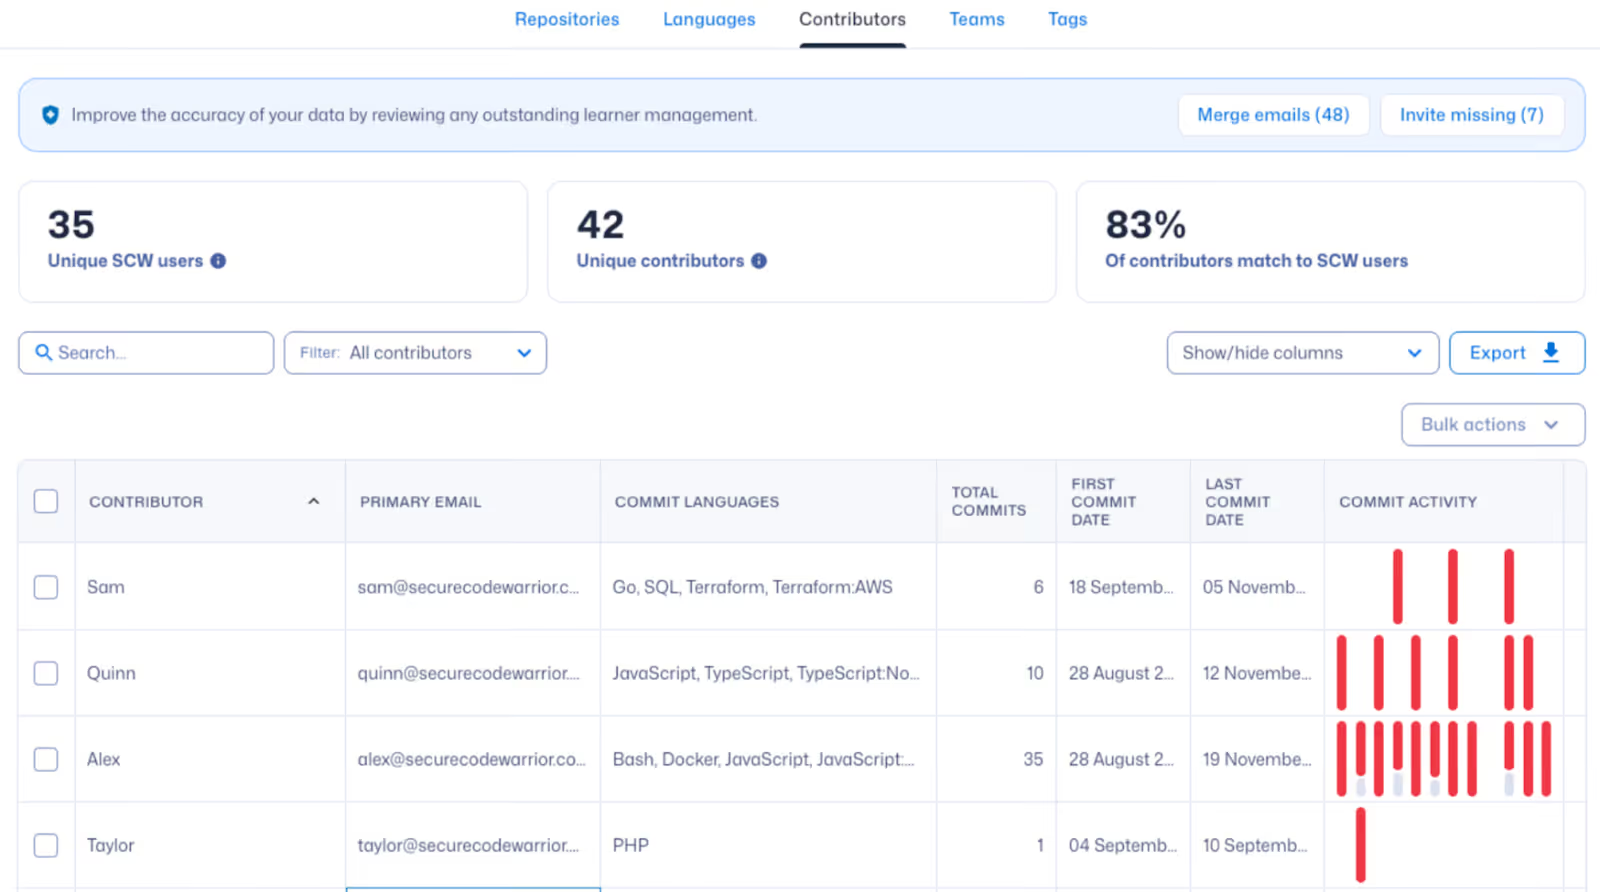
Der Trust Agent scannt automatisch Ihre integrierten Repositories, um alle aktiven Code-Mitwirkenden in Ihrer gesamten Codebasis zu identifizieren. Dies hilft bei der Bewältigung einer kritischen Herausforderung des Onboardings – einem kontinuierlichen Prozess – und beantwortet die Frage: Wissen Sie, wann neue Ingenieure oder Auftragnehmer hinzukommen und ob diese sofort eine relevante Schulung für sicheres Programmieren erhalten? Durch die kontinuierliche Überwachung von Commits stellen wir sicher, dass jeder Entwickler sofort erfasst wird und seine Weiterbildung im Bereich sicheres Programmieren beginnen kann. So werden typische Verzögerungen beim Onboarding vermieden und eine umfassende Abdeckung des Programms gewährleistet.
Verifizierte Kompetenz: Überwachung des Codes, nicht nur des Lernfortschritts
Der Trust Agent identifiziert nicht nur alle Code-Mitwirkenden, sondern verwandelt Lerndaten in handfeste Beweise, indem er die in Echtzeit angewandten Fähigkeiten im sicheren Programmieren kontinuierlich überwacht. Er bietet eine tiefgreifende Beobachtbarkeit, indem er jeden Code-Commit mit der verifizierten, sprachspezifischen Kompetenz des Entwicklers im sicheren Programmieren korreliert.
Dies ist entscheidend für Vorgaben wie PCI DSS 4.0 (Anforderung 6.2.2), die ausdrücklich eine Schulung für sicheres Programmieren alle 12 Monate in der Sprache oder dem Framework verlangt, in der bzw. dem Entwickler Code einreichen. Der Trust Agent liefert Ihnen die prüfbaren Nachweise, die Sie benötigen, um zu belegen, dass die Sicherheitskompetenz auf die in Ihren kritischen Anwendungen verwendeten Sprachen und Frameworks abgestimmt ist.
Darüber hinaus bietet der Trust Agent sofortige Einblicke in Ihr Risikoprofil, indem er genau aufzeigt, welche Teams oder Code-Repositories ein hohes Volumen an Commits von Entwicklern ohne ausreichende Sicherheitskenntnisse aufweisen. Diese Transparenz ermöglicht es Programmverantwortlichen, den Entwicklern auf Basis aktueller Echtzeitdaten gezielt die richtigen Schulungen zuzuweisen.
Integrierte Governance und Richtlinienkontrolle
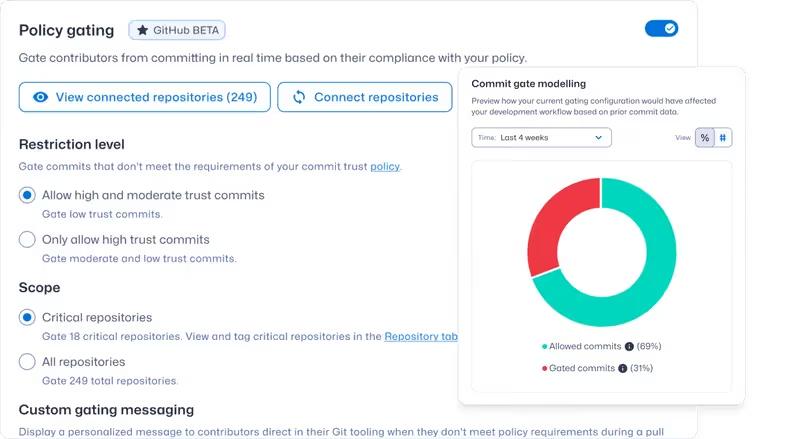
Letztendlich muss Governance konsequent angewendet werden, um das Sicherheitsrisiko durch Entwickler nachhaltig zu senken. Der Trust Agent bietet die Möglichkeit, Sicherheitskompetenz zur Pflicht zu machen, indem Kontrollen direkt in bestehende Entwicklungs-Workflows integriert werden. Dabei können Commit-Richtlinien basierend auf der Risikotoleranz Ihres Unternehmens definiert werden. Der Trust Agent automatisiert die Governance direkt im Commit-Workflow mit Richtlinien-Gates, die so konfiguriert werden können, dass Pull Requests protokolliert, gewarnt oder blockiert werden, wenn das Kompetenzniveau eines Entwicklers im sicheren Programmieren nicht ausreicht. Diese integrierte Governance ist der Schlüssel dazu, Sicherheit als verbindliche Anforderung und nicht als optionale Empfehlung zu etablieren.
Die Zukunft der Entwicklung absichern
Der Übergang zu nachweisbarer Kompetenz in sicherem Programmieren geht über das bloße Bestehen von Audits hinaus – letztlich geht es darum, innovativen und sicheren Code bereitzustellen. Auch oder gerade durch den Aufstieg KI-gestützter Entwicklung bleibt das Grundprinzip bestehen: Entwickler müssen über Sicherheitskompetenz verfügen, um Risiken nachhaltig zu senken. Indem SCW Trust Agent die Kompetenz im sicheren Programmieren zu einer messbaren Anforderung macht, ist es das entscheidende Element, das sicherstellt, dass Ihr Unternehmen nicht nur Compliance- und regulatorische Vorgaben erfüllt, sondern seine Sicherheitslage von Grund auf stärkt.
Um mehr zu erfahren, buchen Sie eine Demo oder kontaktieren Sie noch heute Ihren Customer Success Manager!
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
