Die NSA hat ihre erste Sicherheitsrichtlinie für MCP veröffentlicht. Was das für die Kompetenz von Entwicklern bedeutet.
Das Artificial Intelligence Security Center (AISC) der National Security Agency hat kürzlich seine erste formelle Cybersicherheitsrichtlinie für das Model Context Protocol (MCP) veröffentlicht: Model Context Protocol (MCP): Security Design Considerations for AI-Driven Automation. Sie behandelt Zugriffskontrolle, Prompt-Verarbeitung, Tool-Ausführung, Agenten-Berechtigungen, Auditierbarkeit und die Governance von Drittanbieter-Integrationen. Dies sind die zentralen Implementierungsfragen, die beim Aufbau von MCP-Servern und -Tools als produktive Dienste entstehen.
Da sich die Softwareentwicklung von manuell geschriebenem Code hin zu KI-gestützten Workflows und vollständig autonomen Systemen verlagert, wird die Sicherheit von Agenten-Kommunikationsprotokollen zu einem kritischen Thema. Dies sind Bereiche, in die Secure Code Warrior bereits seit einiger Zeit investiert. Im November 2025 führte Secure Code Warrior einen der branchenweit ersten dedizierten Lernpfade für MCP-Sicherheit ein, um Unternehmen dabei zu unterstützen, ihre Entwickler auf die neuen Risiken im Zusammenhang mit Agenten-Kommunikationsprotokollen, KI-Agenten und MCP-gestützten Workflows vorzubereiten.
Zum damaligen Zeitpunkt gab es weder eine öffentlich zugängliche OWASP MCP Top 10 noch formelle staatliche Richtlinien, die sich speziell auf die MCP-Sicherheit konzentrierten. Unser Content-Team hat umfangreiche Recherchen zu den aufkommenden Sicherheitsherausforderungen bei MCP-Implementierungen durchgeführt und ein Curriculum entwickelt, das Entwicklern hilft, MCP sicher in realen Produktionsumgebungen zu erstellen und zu nutzen.
Wir sind seitdem am Ball geblieben. Neue NSA-Richtlinien, die sich entwickelnde OWASP-MCP-Forschung und Beispiele für reale Exploits fließen kontinuierlich in unser Curriculum ein, während sich die Bedrohungslandschaft verändert.
Die Veröffentlichung der formellen NSA-Richtlinie unterstreicht die Bedeutung dieser Arbeit und bestätigt sie. Von den 23 spezifischen Sicherheitspunkten, die die NSA anführt, deckt das Curriculum von Secure Code Warrior 18 direkt ab. Wenn Unternehmen von der Experimentierphase mit autonomen Systemen zum produktiven Betrieb übergehen, wird die Lücke zwischen Governance-Richtlinien und der Implementierungsrealität zum Risiko. Um diese zu schließen, ist Entwicklerkompetenz erforderlich. Frameworks allein reichen nicht aus.
Die Rolle der Entwicklerkompetenz
Liest man über die technischen Details der NSA-Richtlinie hinaus, zeigt sich ein roter Faden: Die Sicherheit von MCP-fähigen Systemen hängt davon ab, wie sie gebaut sind. Zugriffskontrollen, Vertrauensgrenzen, Output-Validierung, Audit-Logging. Nichts davon konfiguriert sich von selbst sicher.
Eingaben validieren, Berechtigungen einschränken, Vertrauensgrenzen festlegen, Aktivitäten überwachen. Die Empfehlungen der NSA beziehen sich auf die Implementierungsebene. Diese lassen sich nicht allein durch Richtlinien erreichen. Sie erfordern Entwickler, die verstehen, was sie bauen, wie es missbraucht werden könnte und warum das wichtig ist.
Da Unternehmen zunehmend KI-gestützte und autonome Entwicklungs-Workflows einführen, ist die Entwicklerkompetenz einer der drei Faktoren, die im Zeitalter der Agenten entscheidend sind. Die anderen beiden: Transparenz darüber, was die KI im Codebase tut, und Governance-Leitplanken dafür, worauf sie zugreifen darf. Secure Code Warrior adressiert alle drei: Entwicklerschulungen, die Risiko-Korrelation auf Commit-Ebene durch Trust Agent sowie die Leitplanken und Rückverfolgbarkeit, die Compliance-Teams tatsächlich benötigen.
Abdeckung der MCP-Sicherheit durch Secure Code Warrior
Das MCP- und KI-Sicherheits-Curriculum von Secure Code Warrior wurde genau dafür entwickelt. Hier erfahren Sie, wie die Zuordnung aussieht.
Die folgenden Inhalte sind ab sofort verfügbar und decken 18 der 23 von der NSA genannten spezifischen Sicherheitspunkte direkt ab – über verschiedene Problemstellungen, Praxisbeispiele und Empfehlungen hinweg. Sie helfen Unternehmen dabei, Entwicklerkompetenz in Schlüsselbereichen der MCP-Sicherheit aufzubauen: Agenten-Kommunikationsprotokolle, Prompt-Verarbeitung, sichere Implementierungspraktiken und KI-gestützte Entwicklungs-Workflows.
| NSA focus area | SCW coverage |
|---|---|
| Agent communication security |  Vulnerabilities in agents and their communication protocolsAgent communication protocolsBest practices for agent and communication protocol security |
| Prompt & output security | Direct prompt injectionIndirect prompt injectionImproper output handling |
| Agent behavior & control | Excessive agencyUnbounded consumptionInsecure plugin design |
| MCP secure coding | OS command injectionCode injectionMissing authenticationCredential expirationFunction level access controlSecurity misconfigurationSSRFInsufficient logging |
| Secure design & governance | LLM security design patternsSupply chain vulnerabilitiesVulnerable components from untrusted source (MCP variant)Improper assets management (MCP variant) |
Diese Abdeckung wurde nicht nachträglich an das NSA-Dokument angepasst. Fragen zur Sicherheit der Agenten-Kommunikation, zur Prompt-Verarbeitung, Zugriffskontrolle, Governance und sicheren Implementierung sind keine theoretischen Bedenken mehr – und unsere Abdeckung dieser Themen ist es ebenfalls nicht. Unser Curriculum zu KI-Agenten adressiert dieselben realen Angriffe, die von der NSA dokumentiert wurden, und stützt sich auf dieselben Forschungsquellen, einschließlich des Invariantlabs WhatsApp MCP-Exploits und Studien zu Tool-Poisoning. Dies sind praktische Überlegungen für Teams, die heute KI-gestützte Systeme einsetzen.
Ein Hinweis zu Lücken: Die Analyse spiegelt eine direkte Abdeckung der Mehrheit der von der NSA genannten Punkte wider. Bei einer kleinen Anzahl von Punkten (einschließlich der kryptografischen Signierung auf MCP-Nachrichtenebene und verhaltensbedingten Abweichungen zwischen Implementierungen) adressieren unsere Inhalte zwar das zugrunde liegende Prinzip, jedoch nicht die volle Tiefe, die die NSA empfiehlt. Diese Punkte stehen auf unserer Roadmap für das Curriculum.
Unternehmen, die neben Governance- und Transparenzinitiativen auch in die Ausbildung ihrer Entwickler investieren, sind oft besser positioniert, um neue Technologien sicher und skalierbar einzuführen. Entwicklerkompetenz ist nur ein Teil des Ganzen. Secure Code Warrior hilft Unternehmen zudem dabei, zu steuern, worauf KI-Agenten in ihren Repositories zugreifen dürfen, und bietet die Rückverfolgbarkeit, die Compliance und Incident Response über den gesamten Entwicklungslebenszyklus hinweg erfordern.
Wo Teams anfangen können
Unternehmen, die ihre Entwicklerausbildung an den in der NSA-Richtlinie hervorgehobenen Implementierungspraktiken ausrichten möchten, können mit den Python-MCP Quest- und TypeScript-MCP Quest-Pfaden von Secure Code Warrior beginnen.
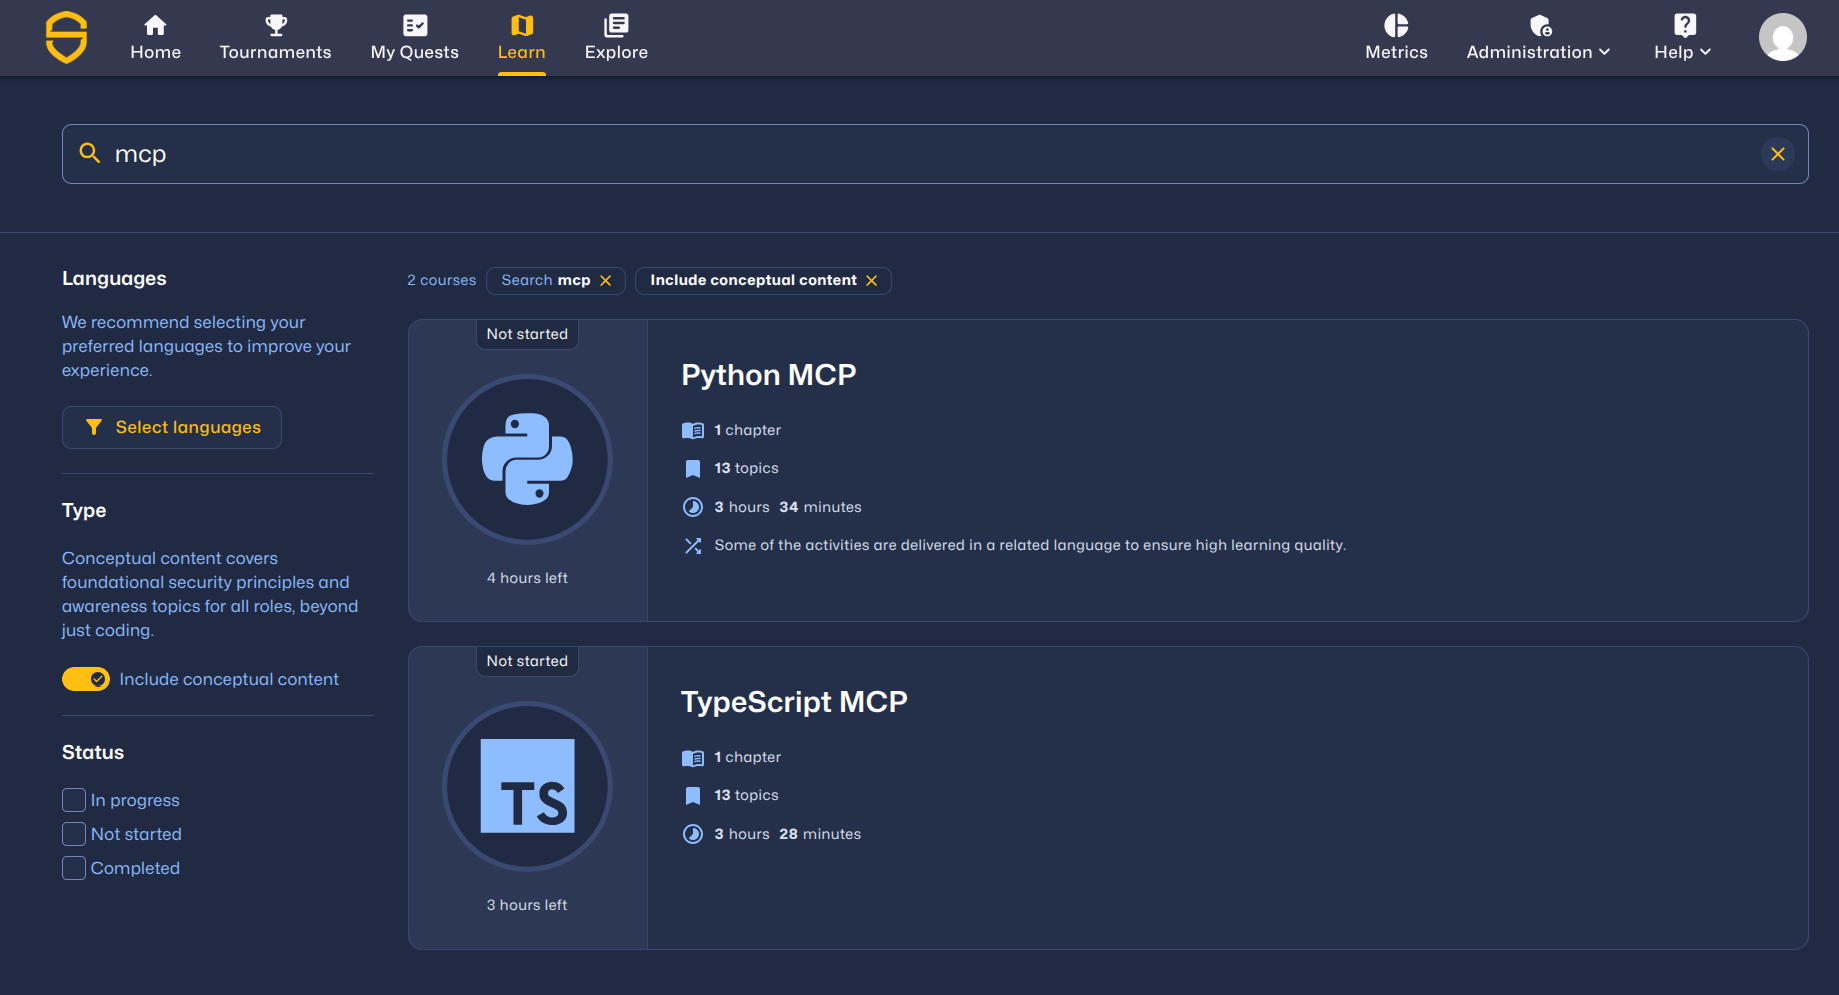
Diese Lernpfade decken den Großteil der entwicklerorientierten Konzepte ab, die in der Richtlinie reflektiert werden, und bieten praktische Erfahrungen mit MCP-spezifischen Sicherheitsüberlegungen, Agenten-Kommunikationsprotokollen, sicheren Implementierungspraktiken und KI-gestützten Entwicklungs-Workflows.
Für Sicherheitsverantwortliche, die bewerten, wie sie KI-Software-Governance operationalisieren können, bleibt die Entwicklerkompetenz eine der praktischsten und messbarsten Kontrollinstanzen. Governance-Richtlinien legen Erwartungen fest. Transparenz hilft, Risiken zu identifizieren. Entwicklerkompetenz hilft, Risiken an der Quelle zu reduzieren.
Fazit
Die NSA veröffentlicht nicht leichtfertig Cybersicherheitsrichtlinien für neue Protokolle. Dass MCP ein eigenes Dokument erhalten hat, unterstreicht die Richtung, in die sich die Entwicklung von Agenten bewegt, sowie die damit verbundenen realen Risiken.
Das MCP- und KI-Sicherheitstraining von Secure Code Warrior deckt bereits viele der in den Richtlinien hervorgehobenen Implementierungspraktiken und Sicherheitsaspekte ab. Die Empfehlungen unterstreichen, wie wichtig eine sichere Implementierung, Governance und die Kompetenz der Entwickler für eine verantwortungsvolle KI-Nutzung sind.
Die Einführung von MCP nimmt Fahrt auf, und die damit verbundenen Sicherheitsherausforderungen sind keineswegs theoretischer Natur. Wenn MCP-gestützte Systeme in die Produktion gehen, werden sichere Implementierung, Transparenz, Governance und Rückverfolgbarkeit entscheidend. Secure Code Warrior steht dabei im Mittelpunkt: Wir schulen Entwickler bei der Weiterentwicklung der Tools, kontrollieren den Zugriff von KI-Agenten auf Ihre Repositories und bieten die nötige Rückverfolgbarkeit für Compliance und Incident Response.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
