




セキュア開発を牽引する専門家による知見
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

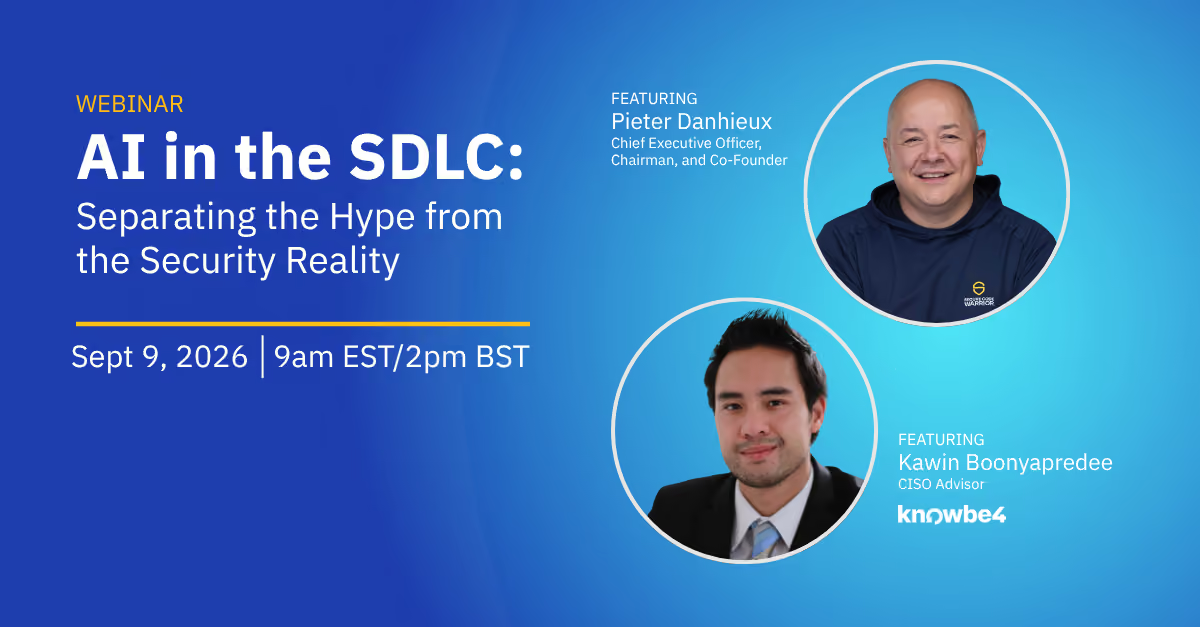
SDLCにおけるAI:誇大広告とセキュリティの現実を切り分ける
KnowBe4とのパートナーシップでお届けする「SDLCにおけるAI」。KnowBe4のCISOアドバイザーであるKawin Boonyapredee氏と、SCWのCEOであるPieter Danhieux氏が、AIコードのセキュリティリスクを徹底解説します。
German OWASP Day 2026
Secure Code WarriorはGerman OWASP Day 2026に協賛し、AppSecの実践者が集い、セキュアな開発、運用、テストのベストプラクティスを探求する場を支援します。SCWは、開発ライフサイクルのあらゆる段階にセキュリティを組み込む方法をご紹介します。
AdelaideSEC
Secure Code Warriorは、AdelaideSECにてセキュアコーディングトーナメントを開催します。開発者やセキュリティ専門家が実践形式で競い合い、実際の脆弱性を特定・修正することで、スキルを磨きながら地域の技術コミュニティとの交流を深めます。
Black Hat USA 26
Secure Code Warriorは、ラスベガスで開催されるBlack Hat USA 2026に出展します。CEOのPieter Danhieux、Chief Customer OfficerのFatemah Beydoun、Chief Product and Technology OfficerのAlex Bullenが現地に滞在します。ぜひ面談をご予約ください。
FS-ISAC APACサミット
2026年7月14日〜15日にシンガポールで開催されるFS-ISAC APACサミットにスポンサーとして参加します!ブース#8にて皆様とお会いできるのを楽しみにしています。また、7月14日午後1時15分よりHeliconia 3401にて、Pieter Danhieuxが登壇します。1万人もの人間の開発者とAIコーディングモデルを比較した画期的な調査結果と、AI支援型開発におけるセキュリティへの影響について発表しますので、ぜひお見逃しなく。会場でお会いしましょう!
Gartner Security & Risk Management Summit 2026
2026年9月22日〜24日にロンドンで開催されるGartner Security & Risk Management Summitに協賛します!当社のブースでは、Secure Code Warriorがどのように組織のAI生成コードのガバナンスを支援し、SDLC全体で持続的なセキュリティスキルを構築しているかをご紹介します。会場でお会いしましょう!

OWASP Global AppSec USA
2026年11月5日〜6日にサンフランシスコのハイアットリージェンシーで開催される、25周年記念の「OWASP Global AppSec USA 2026」にシルバースポンサーとして参加します!AIセキュリティや脅威モデリングに関するセッション、Capture the Flag(CTF)大会、OWASPプロジェクトデモルーム、そして特別なネットワーキングレセプションなど、800名以上のアプリケーションセキュリティ専門家と共に盛り上がりましょう。会場でお会いできるのを楽しみにしています!

顧客事例ウェビナー:Danske Bank
Danske Bankがどのようにして強固なセキュアコーディング文化を築き上げたのか。その主要な戦略、実際の成果、そしてすぐに活用できる教訓をご紹介します。オンデマンドで今すぐご覧ください。

Gartner Security & Risk Management Summit
2026年6月1日から3日までメリーランド州ナショナルハーバーで開催されるGartner Security & Risk Management Summitにぜひお越しください。CISOやサイバーセキュリティのリーダーの皆様と共に、AI、リスクレジリエンス、そして進化し続ける脅威環境に関する専門的な知見を深め、組織のセキュリティ体制を強化できることを楽しみにしています。ぜひ当社のブースへお立ち寄りください!
シャドーAIからAIソフトウェアガバナンスへ:コードベース全体の可視性を取り戻す
Secure Code WarriorのCTOであるMatias MadouとプロダクトディレクターのTamim Noorzadが、AIを活用した開発を大規模に管理するために必要な可視性と洞察を、AIソフトウェアガバナンスがいかに提供するかを解説します。

OWASP Global AppSec EU
2026年6月22日から26日までウィーンのオーストリア・センターで開催される、25周年を迎えるOWASP Global AppSec EUカンファレンスにスポンサーとして参加できることを大変嬉しく思います。800名を超える専門家が集う活気あふれる展示ホールや「Meet the Mentor」プログラムへの参加、CPEクレジットの取得、そして特別なネットワーキングレセプションなど、充実したプログラムをご用意しています。ぜひ当社のブースにお立ち寄りいただき、交流しましょう!

OWASP BASC
4月11日にマサチューセッツ州ボストンで開催されるOWASP BASCにスポンサーとして参加できることを大変嬉しく思います。本カンファレンスは、セキュリティ専門家、開発者、研究者が一堂に会し、ボストンにおけるアプリケーションセキュリティの発展を目指す、業界最高峰のイベントです。

OT Summit Madrid
OpenText Summit Madrid 2026にぜひご参加ください。AI、クラウド、セキュアな情報管理が次世代のインテリジェント・エンタープライズをどのように支えているのかを体験できる対面型イベントです。
サイバーセキュリティ・サミット
4月28日・29日に開催されるCyber Security Summitは、トップレベルの専門家やイノベーター、出展企業が一堂に会する最高峰のカンファレンスです。最新のトレンドや強靭なIT戦略、業界のベストプラクティスを網羅しています。ぜひ当社のブースにお立ち寄りいただき、交流を深めましょう!
開発者のセキュリティ習熟度:統合型ASTと開発者のスキルアップによる脆弱性修正の加速
脆弱性を見つけるだけでなく、根本から解決しましょう。バグの検出は戦いの半分に過ぎません。真の「Secure by Design(設計段階からのセキュリティ)」を実現するには、セキュリティに関する知見を迅速かつ効果的な修正へとつなげる必要があります。3月18日、Secure Code WarriorのEric JohnsonとBlack DuckのSteven Zimmermanの両氏を迎え、検出と開発者のスキルアップのギャップを埋める方法について解説します。

テック・カウンシル Parliamentary Innovation Showcase
Tech Council of Australia(TCA)の旗艦イベントであるParliamentary Innovation Showcase 2026は、意思決定者、業界リーダー、研究者、そしてテクノロジー愛好家が一堂に会し、最先端技術の探求や意見交換を通じて、研究・投資・イノベーションの未来について洞察を深める絶好の機会です。
Product Security Virtual Summit
Secure Code Warriorは、1月28日に開催される今年のProduct Security Virtual Summitにて、Cycodeとパートナーシップを組むことを誇りに思います。AI時代のセキュアなソフトウェアの未来を掘り下げ、セキュリティアラートを開発者の強力な武器に変える方法をご紹介します。

Phishapalooza
SCWは、アメリカ対がん協会を支援する第18回Phishapaloozaに参加できることを光栄に思います。ツインシティーズでのアイスフィッシングと募金活動を通じて、地域のサイバーセキュリティコミュニティの皆様と交流できることを楽しみにしています。GuidePoint Securityと協力し、この素晴らしい活動のために寄付を募ります。ぜひご参加ください。
OWASP LASCON
テキサス州オースティンで開催されるOWASP LASCON 2026のゴールドスポンサーを務めることを誇りに思います!Norris Conference Centerにて、400名以上のWeb開発者やセキュリティ専門家が集い、アプリケーションセキュリティに関する最先端のアイデアを共有しましょう。

New York Secure Code Showdown
2026年2月19日(木)午前11時から午後4時(EST)まで開催されるNew York Secure Code Showdownに、SCW、OWASP、AWSが皆様をご招待します。このトーナメントでは、主要なプログラミング言語の中から選択し、脆弱性の特定と修正に挑戦していただきます。仲間と競い合いながら、セキュアコーディングの基礎を習得する絶好の機会です!

ゴールドコースト BSides
BSides Goldieにてセキュアコーディングトーナメントを開催します!オーストラリアのゴールドコーストで、実際の脆弱性を特定・修正する能力を競う実践的なコンペティションにぜひご参加ください。経験豊富な開発者の方も、セキュリティ初心者の方も大歓迎です。仲間と協力しながらスキルを磨き、地域のテックコミュニティのセキュリティ向上に貢献できる絶好の機会です。
BSides Frankfurt
BSides Frankfurtにて、セキュアコーディングトーナメントを開催します!会場はゲーテ大学フランクフルトのキャンパスです。実際の脆弱性を特定・修正する能力を試せる実践的なコンペティションにぜひご参加ください。経験豊富な開発者の方も、セキュリティ初心者の方も大歓迎です。仲間と協力しながらスキルを磨き、地域のテックコミュニティのセキュリティ向上に貢献できる絶好の機会です。
RSA Conference
RSA Conference 2026に参加するため、サンフランシスコへ向かいます。当社は、開発者が最初からセキュアなコードを書くためのスキルを習得できるよう支援しています。South Expo Hallのブース#250にお立ち寄りいただき、組織内でセキュリティ意識の高い開発者コミュニティを構築する方法についてぜひお話ししましょう。

FS-ISAC FinCyber Today Canada
FS-ISAC FinCyber Today Canadaにて、開発者のリスク管理についてお話しできることを楽しみにしています。私たちは、開発者がセキュアコーディングを習得できるよう支援することで、金融機関のアプリケーションリスク軽減に貢献しています。ソリューションホールの弊社ブースにて、貴社のセキュリティ体制強化に向けた取り組みをご案内します。ぜひお越しください。
AIによる脅威モデリング:すべての開発者を脅威モデラーに
AIによる脅威モデリング:IDEから直接、すべての開発者を脅威モデラーに変える方法。

開発者の見つけ方
カリキュラム&オンボーディングマネージャーのKatelynd Trinidadが、組織内のコード貢献者を特定し、適切なセキュアコーディングトレーニングを確実に受講してもらうための様々な手法を解説します。

AppSec、DevSec、DevSecOpsにおけるブランドの力(その頭字語に何があるのか!?)
AppSecにおいて、プログラムの永続的なインパクトを生み出すには、単なる技術以上のもの、つまり強力なブランドが必要です。確固たるアイデンティティを確立することで、取り組みが開発者コミュニティに浸透し、持続的なエンゲージメントを促進します。

Vibe Coding:AI時代のAppSec戦略アップデート実践ガイド
オンデマンド配信では、トレーニングを最優先する実践的なアプローチを通じて、AppSecマネージャーが「ブレーキ役」ではなく「AI活用を推進する存在」になる方法を解説します。Secure Code Warrior(SCW)を活用し、AIコーディングアシスタント時代に合わせたAppSec戦略を戦略的に刷新する方法をご紹介します。

The Future of Cyber Security バーチャルカンファレンス
「The Future Of Cyber Security」カンファレンスシリーズは、他のセキュリティカンファレンスでは得られない洞察に満ちたセッションを通じて、ビジネスが攻撃者の一歩先を行くための支援を目的としています。バーチャル会場でお会いできるのを楽しみにしています!

SecTor
トロントのメトロ・トロント・コンベンション・センターで開催されるSecTor 2025のブース#336へぜひお越しください!当社の専門家が、他のセキュリティプロフェッショナルと共に、アンダーグラウンドの脅威や企業防衛に関する最新の研究と技術を共有します。

OWASP New Zealand Day
オークランド大学のキャンパスで開催されるOWASP New Zealand Dayに参加できることを大変嬉しく思います!このカンファレンスはウェブおよびアプリケーションセキュリティをテーマとしており、堅牢なアーキテクチャと開発手法に焦点を当てることで、ニュージーランドの開発者がより安全なアプリケーションを構築できるよう支援することを目的としています。ぜひ当社のブースにお立ち寄りいただき、当社のDeveloper Management Platformについてお話ししましょう!

OWASP Global AppSec 2025 USA
ワシントンDCのダウンタウンにあるMarriott Marquisの展示ブースへぜひお越しください!私たちをはじめ、セキュリティに情熱を注ぐ800名以上の専門家と交流できる絶好の機会です。

OWASP BeNeLux Days
ベルギーのメヘレンで開催されるOWASP BeNeLux Daysの弊社ブースへぜひお越しください!本イベントでは、セキュリティ、DevOps、クラウドの専門家による技術セッションや、主要なセキュリティ分野のハンズオン・トレーニングを実施します。さらに、業界リーダーによる基調講演、ベンダーブースでの最新セキュリティ技術の紹介に加え、Capture The Flag(CTF)やセキュリティツール・トレーニングといった体験型アクティビティも盛りだくさんです。
Melbourne AppSec & DevSecOps Summit
Melbourne AppSec & DevSecOps Summitで、有意義な知見と交流の一日を過ごしましょう!セキュリティや開発のリーダーである皆様と意見を交わし、アプリケーションセキュリティとDevSecOpsの最新トレンドを探求できることを楽しみにしています。会場では、当社のソリューションが皆様の開発管理戦略をどのように強化できるか、ぜひ短いミーティングでお話しさせてください。
FS-ISAC Fall Summit
10月7日(火)午前8時から開催されるFS-ISAC Fall Americas Summitの朝食会にぜひお越しください。ケータリングスポンサーテーブルにて、Secure by Design戦略と開発者に焦点を当てたリスク管理が、どのようにサイバーセキュリティを変革しているのかをご紹介します。

CISO Inspired Summit US
CISO Inspired Summit New York 2025にぜひご参加ください!サイバーセキュリティのリーダーたちと交流し、先を見据えた防御戦略を深掘りし、進化し続ける今日のデジタル環境を自信を持って乗り切るための強固なセキュリティフレームワークを構築する絶好の機会です。

CISO Inspired Summit UK
この11月、CISO Inspired Summit UK 2025が開催されます。サイバーセキュリティのリーダーたちと交流し、急速に変化する現代のサイバー環境において、高まる脅威への対策、デジタル防御の強化、そして強固なビジネスレジリエンスを構築するための戦略を共に考えましょう。

BSides Bournemouth
BSides Bournemouthは、8月16日に英国ボーンマスのロイヤル・バス・ホテルで開催されるコミュニティ主導のサイバーセキュリティカンファレンスです。JPモルガン・チェースをはじめとする素晴らしいスポンサー各社と共に、洞察に満ちた講演やネットワーキング、体験型アクティビティをお楽しみください。

Black Hat USA
ラスベガスのマンダレイ・ベイで開催されるBlack Hat USAに、ぜひ当社の経営陣を訪ねてください!AI/LLMのセキュアコーディングリスクや、熟練開発者がもたらすROIについて、皆様とお話しできることを心待ちにしています!

OWASP Global AppSec EU 2025
OWASP Global AppSec EUのブース#G08へぜひお立ち寄りください。Secure by Designの原則と効果的な開発者リスク管理が、次世代のサイバーセキュリティをどのように形作っているのかをご紹介します。
FS-ISAC EMEAサミット
5月21日午前8時から開催されるFS-ISAC EMEAサミットの朝食会にて、ケータリングスポンサーテーブルへぜひお越しください。「Secure by Design」戦略と開発者主導のリスク管理が、どのようにサイバーセキュリティを変革しているのかをご説明します。
Cybersecurity Summit、ハンブルク
Cybersecurity Summitにて、意思決定者やイノベーターの皆様と、プロアクティブなセキュアコーディングがどのようにソフトウェア開発を加速させ、セキュリティ体制を向上させるかについてお話しできることを楽しみにしています。

OpenText Summit Madrid
Secure Code Warriorは、4月10日に開催されるOpenText Summit Madrid 2025にスポンサーとして参加します。この特別なイベントでは、各界のリーダーが集結し、クラウド、セキュリティ、AIが情報管理をどのように変革しているのかを探求します。「Explore(探求)」「Transform(変革)」「Imagine(想像)」というテーマに沿ったセッションを通じて、参加者の皆様に有益な知見やベストプラクティス、そして実際の成功事例をお届けします。
オーストラリア・サイバー・エクスチェンジ
4月3日、当社のCEOであるPieter Danhieuxが、ACE25に登壇します。ACE25は、オーストラリアのサイバー能力強化を目指し、政府、民間セクター、学術界を結集させる初のオーストラリア・サイバー・エクスチェンジです。イノベーション、主権、成長に焦点を当てたACE25では、サイバーセキュリティの主要な課題に取り組むパネルディスカッション、ショーケース、ピッチセッションが行われます。

サイバーセキュリティの未来 ロンドン
Secure Code Warriorは、ランサムウェアやボットネットから、暗号資産ハッキング、サイバー犯罪のサービス化(CaaS)に至るまで、デジタル世界で進化する脅威に対処するため、トップクラスのサイバーセキュリティ専門家が集結するこの1日限りのカンファレンスに参加します。有意義な議論と最先端の戦略を共有できることを楽しみにしています!

OWASP SnowFROC
デンバー最大級のアプリケーションセキュリティカンファレンス「SnowFROC '25」にぜひご参加ください!約400名が参加するこの1日限りのイベントでは、実践的なトレーニングや充実した食事、そして貴重なネットワーキングの機会を提供します。2025年3月14日(金)の開催で、サイバーセキュリティの幅広いトピックを網羅した専門家によるプレゼンテーションやワークショップが行われます。

BSides Limburg
Secure Code Warriorは、3月14日に開催されるBSides Limburgにてトーナメントを開催します!BSidesは、従来のカンファレンスの枠を超えたコミュニティ主導のサイバーセキュリティイベントです。親密な雰囲気の中で、深い議論や実践的なデモ、そしてコラボレーションが繰り広げられます。セキュリティの次なる大きなアイデアが生まれる場所、それがBSidesです!
第2回 2025年 OWASP Maine セキュアコーディングトーナメント
OWASP MaineとSecure Code Warriorがタッグを組み、第2回OWASP Maineセキュアコーディングトーナメントを開催します!本イベントは、初級レベルからプリンシパルレベルまで、すべてのソフトウェア開発者およびアプリケーションセキュリティ専門家を対象とした対面式のミートアップです。ノートパソコンとセキュアコーディングの知識を携えて、2025年のメイン州で最も優れたセキュアコーダーの称号を目指し、仲間たちと競い合いましょう!

NDC Security 2025
オスロの中心地で、最先端のトピックやハンズオンワークショップ、そして仲間とのネットワーキングを体験しましょう。知識を深め、セキュリティの未来を形作るこのチャンスをお見逃しなく。スポットHのブースでは、Secure Code Warriorがどのように開発者の生産性とコードの安全性を向上させるのかをご紹介します!

RSA Conference 2025
RSAC 2025のブース#2353へぜひお立ち寄りください。サイバーセキュリティの未来を形作る革新的なソリューションのご紹介や、皆様との対話の場をご用意しております。

DevSecOps360 London
2025年1月22日(水)、IBM Innovation Studio Londonにて開催されるイベントにぜひご参加ください。パートナーエコシステムにおけるDevSecOpsの最新の統合ビジョンをご紹介します。

Black Hat Europe
ロンドンのExCeLで開催されるBlack Hat Europeにぜひお越しください

OWASP Benelux
SCWは、今年のカンファレンスをスポンサーできることを誇りに思います。ぜひブースにお立ち寄りいただき、SCWがヨーロッパ中の企業によるOWASP Top 10の習得と、組織のセキュリティリスク軽減をどのように支援しているかをご覧ください。

German OWASP Day 2024
ドイツ・ライプツィヒで開催されるGerman OWASP Day 2024にSecure Code Warriorが参加します。OWASPの貴重な知見や2025年のソフトウェアセキュリティの動向、そして楽しいネットワーキングの機会をぜひご活用ください。
DevSecOps 360 トロント
SCW、IBM、Black Duck、IriusRisk、Contrastと共に、脆弱性を最小限に抑えつつ開発を加速させ、ビジネスチームとセキュリティチームの双方に明確なメリットをもたらす方法を学びましょう。

Cloud & Cyber Security Expo(パリ)
Secure Code Warriorは、フランス最高峰のサイバーセキュリティイベントのシルバースポンサーを務めることを大変嬉しく思います。会場でお会いできるのを楽しみにしています。

OpenText World 2024
Secure Code WarriorとOpenTextの共催ウェビナーで、世界中の企業がSASTの分析結果をどのように活用し、アジャイルなセキュアコーディング学習体験を実現しているのかをご紹介します。
DevSecOps 360 ロンドン
SCW、IBM、BlackDuck、IriusRiskが共催する本イベントでは、最新のインテグレーションをご紹介するとともに、各企業がどのようにしてビジネスと生産性の向上を実現したのか、その実例を学んでいただけます。

AppSecDay ストックホルム
Secure Code Warrior、OpenText、Sonatypeが登壇する、オープンソースの活用、NIS2コンプライアンス、AI、DevSecOpsに関するディスカッションにぜひご参加ください
DevSecOps 360 ミラノ
自動化によって開発をより迅速かつ安全にする方法をご紹介します。IBM Cyber Security Services、Synopsys、IriusRiskの各パートナーと共に、脆弱性を低減し、チームの競争力を維持するための実践的なソリューションを詳しく解説します。

Charity Pro-Am Scramble
Secure Code WarriorとパートナーのArctiqが主催するチャリティ・プロアマ・スクランブル(会場:モン・トランブランのGolf Le Diable)にぜひご参加ください。私たちは力を合わせ、より多くの子どもたちがチームスポーツに親しみ、遊びを通じて未来を築けるよう支援するKidSport Québecのために、チャリティゴルフを開催します。
AppSec Day ユトレヒト
アプリケーションセキュリティの進化に伴い、リアルタイムでの脅威検知や防御のためにAIソリューションを導入する企業が増えています。Secure Code WarriorとパートナーのOpenText、Sonatypeによるセッションにぜひご参加ください!

SF 49ers レッドゾーン・エクスペリエンス
SCWとGuidepointが主催するイベントにぜひご参加ください。フットボール観戦や美味しいテールゲート料理を楽しみながら、ソフトウェアセキュリティについて、またセキュリティの脆弱性という「タックル」を回避する方法について語り合いましょう。

SCW Trust Agent / 第3四半期製品ロードマップウェビナー
Secure Code Warriorの最高製品責任者(CPO)パトリック・コリンズが、新製品「SCW Trust Agent」の特長とデモを紹介し、今後数ヶ月の製品ロードマップについて詳しく解説します。

OWASP 2024 Global AppSec
Global AppSec USカンファレンスでは、最新のトレンドやトピックに関する活発な議論が期待されます。サンフランシスコの弊社ブースにて、最新の製品ラインナップのデモンストレーションをぜひご体験ください。
DevSecOpsへの変革
DevSecOpsにより、開発ライフサイクルの初期段階でセキュリティ課題を特定し、最も影響力のある開発者に直接提示することが可能になります。

サイバーセキュリティ・サミット
中堅・大企業の第一線で活躍する専門家たちが、ビジネス向けサイバーセキュリティの革新的なソリューションプロバイダーと一堂に会します。ステージでの専門家による講演や、展示エリアでの主要プロバイダーとの交流を通じて、最新の知見を得ることができます。

Black Hat USA
今年で27回目を迎えるBlack Hat USAが、ラスベガスのマンダレイ・ベイ・コンベンション・センターに戻ってきます。6日間にわたる本イベントは、あらゆるスキルレベルに対応した専門的なサイバーセキュリティ・トレーニング(8月3日〜8日)から幕を開けます。続く2日間のメインカンファレンス(8月7日〜8日)では、厳選された100以上のブリーフィング、Arsenalでの多数のオープンソースツールデモ、充実したビジネスホール、ネットワーキングや交流イベントなど、盛りだくさんのプログラムをお届けします。

AppSec & DevSecOps Summit
Melbourne AppSec and DevSecOps Summit 2024で、セキュリティ戦略を解き明かし、統合し、向上させましょう。セキュリティスキルを磨き、アプリケーションおよびクラウドセキュリティの革命の最前線に立ちましょう。
SCW Trust Scoreでセキュリティプログラムの現状をベンチマークしましょう
急速に変化する今日のセキュリティ環境において、自社のセキュリティプログラムの現状を把握することは極めて重要です。Secure Code Warriorの共同創業者兼CTOであるMatias Madouが、業界をリードするセキュリティプログラムの新たなベンチマーク指標「SCW Trust Score」について解説します。
Nordic IT Security
スカンジナビアで最も定評のあるサイバーセキュリティサミット「Nordic IT Security」は、17年にわたり北欧の「サイバーセキュリティの警戒」体制を導く羅針盤としての役割を果たしてきました。

ベルギーコーヒーアワー
ベルギーからRSACに参加される皆様を対象に、3月7日(火)午後3時より「Last Coffee of the Day」を開催いたします。当日は、ベルギー出身のCEO Pieter DanhieuxとCTO Matias MadouをはじめとするSecure Code Warriorの経営陣が参加します。RSACの充実した一日の締めくくりに、美味しいコーヒーと軽食を楽しみながら交流しましょう。

脆弱性アラートを主導的に管理する
今日の脅威環境は、多くの企業にとって手に負えないものとなっています。その背景には、主導権を握るのではなく、事後対応に終始するアプリケーションセキュリティのアプローチがあります。

SCWコーヒーショップ @ RSAC 2024
SCWコーヒーショップが4年ぶりに帰ってきました!コーヒーを片手に、アプリケーションに優れたセキュリティを組み込む方法を学びましょう!

RSA Conference 2024
可能性を現実に。ブース5179にお立ち寄りいただき、脆弱性を53%削減する方法をご覧ください。

RSAC24でSCW経営陣と面談する
5月6日から7日まで、当社の共同創業者および経営陣がBluestone Lane Union Square Coffee Shopに滞在します。サンフランシスコ屈指のコーヒーを楽しみながら、皆様とのミーティングをお待ちしております。

開発者とAIを信頼して
SCW Coffee Shop @RSAC24:共同創業者兼CTOのMatias Madouと業界の専門家を迎え、開発チームにおけるセキュリティスキル測定の課題と戦略について語り合います

SCW Trust Scoreを活用してセキュアコーディングプログラムの有効性を定量化する方法
SCW Coffee Shop @RSAC24:CTPOのPatrick CollinsとCMOのJunie Dindaが、セキュアコーディングプログラムのあり方を再定義する業界初のベンチマーク「SCW Trust Score」について深く掘り下げます。

GuidePointと行くカロライナ・ハリケーンズ観戦
ホッケーリンクにて、GuidePointのパートナーと共にエキサイティングな試合観戦とAppSecに関するトークを楽しみましょう!

ベイエリア ベンダーハッピーアワー
詳細は近日公開予定です。

セキュリティ業界の女性リーダーたち
RSAC24開催のSCWコーヒーショップ:共同創業者兼CCOのFatemah Beydounをはじめとする業界の女性リーダーたちが、セキュリティ分野におけるジェンダーギャップを是正するための「シフトレフト」について議論します。モデレーターは、当社チャネルパートナー担当VPのHolly Whalenが務めます。
コンプライアンス対応からリスク管理へ:SASTの真の可能性を解き放つ
SASTツールの効果を最大化するための革新的な戦略を探り、開発者主導のセキュリティプログラムを導入しましょう。
secIT - ハノーバー 2024
secITのブース14へお立ち寄りいただくか、事前の面談予約をご利用ください!
実践型アプリケーションセキュリティワークショップ
AWS、Contrast Security、Arctiqとのパートナーシップにより、インタラクティブなハンズオン形式のAppSecワークショップをお届けします

バーチャルワインテイスティング - オハイオ州
私たちとGuidePoint、そしてパートナー各社が主催する、Silver Oaks Wineryのバーチャルワインテイスティングにぜひご参加ください。
DevSecOps 360 - リヤド
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
DevSecOps 360 - ミュンヘン
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
DevSecOps 360 - ドバイ
IBM、Synopsys、IriusRiskとのパートナーシップのもと、パートナーエコシステムにおけるDevSecOps統合の最新ビジョンを共有します
進化を続けるAppSec開発者の役割
企業のセキュリティチームにおいて最も重要な役割の一つであるAppSec開発者。その変化、背景、そして検討すべき事項について。
シフトレフトを強化する:セキュリティのスキルを磨こう
開発者がより安全なソフトウェアを迅速に構築・リリースできるよう支援する方法。
「Secure by Design」に向けたシフトレフトの推進
開発者を組織の防御の最前線に据えることで、アプリケーションセキュリティに関連するリスクとコストを削減します。
組み込みシステムのためのシフトレフト・セキュリティトレーニングと脆弱性検知
本ウェビナーでは、組織が開発においてセキュリティファーストのアプローチを採用する際に直面する課題、特に組み込みソフトウェア開発における課題を取り上げます。また、学習テクノロジーのベストプラクティスを活用し、シフトレフトによって開発者のセキュアコーディング研修を最適化する方法について解説します。
セキュアコーディング・バーチャルサミット
Secure Code Warrior ユーザーグループへようこそ!製品アップデート、刺激的な顧客の成功事例、インタラクティブなパネルディスカッションをお届けします。
SaltworksとSecure Code Warrior:連携によるさらなる価値の創造
開発者の学習とスキルセットの向上が、コードの脆弱性減少につながるという考え方を提唱しています。
DEVOPS Conferenceに参加する
3月8日〜9日に開催されるDEVOPS Conferenceにぜひご参加ください。有意義な講演のほか、セキュアコーディングトーナメントにも挑戦いただけます。無料チケットを今すぐ入手しましょう!
セキュリティは開発者の問題か?
テクノロジーは爆発的に進化しており、そのすべてを保護する必要があります。しかし、急速な技術革新と進化し続けるサイバー脅威に直面する中、セキュリティチームにはすべての領域をカバーするだけの人員が不足しています。

包括的かつ開発者主導のセキュリティで、ソフトウェアのリリース速度を向上させる
ご都合の合わない方のために、後日視聴可能な録画データをご用意しております。ご希望の方は登録フォームよりお申し込みください。ソフトウェアの脆弱性を突いたセキュリティ侵害が増加する中、組織にはそのリスクを最小限に抑える取り組みが求められています。
オープンソースコンプライアンスにおける回避と修復のギャップを埋める方法。
このギャップを解消することは、エンジニアリングチームとそのリーダーが、組織のリスクのないソリューション開発・提供能力に対するオープンソースソフトウェアの影響をより深く理解するために重要です。当社の専門家がソフトウェア監査にどのように取り組んでいるかをご紹介します。
強固な基盤を備えたAppSecプログラムの構築方法
AppSecプログラムの戦略策定における、ベースライン設定の重要性と主要なアプローチについて。
サイバーレジリエンス法への対応において、SBOMはなぜ重要なのでしょうか?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者がサイバー犯罪という強敵を打ち倒すためには、2部構成のトレーニングというクエストに挑む必要があります。
サイバーセキュリティにおける攻撃者と防御側の力関係は、極めて不公平なのが現実です。機密データが新たな金脈となる中、攻撃者は防御をすり抜けるために素早く適応し、大小さまざまなセキュリティの脆弱性を突いて利益を得ようとしています。
静的解析とは何ですか?
静的解析の概要と、コードの品質向上に役立つ5つのIDEベースのアプローチやプラグインの活用例について解説します。

Secure Code Warriorの6年間:私たちはもう大人になったのでしょうか?
今年もまた、私たちにとって特別な時期がやってきました。この1年を振り返り、成長と学び、そして避けられない予測不能な出来事に満ちた新たな1年に向けて、どのような準備をしてきたかを考える季節です。
How to catch and fix a Guice dependency injection issue using Sensei
An example scenario for a misconfiguration of Guice, which may lead to a NullPointerException being reported at runtime during testing.

2021年のサイバーセキュリティ予測:銀河間戦争の幕開け
2021年は、サイバー脅威から銀河を守る、新しい種類の宇宙開発競争が主流になる年になると予測しています。

Coders Conquer Security OWASP APIトップ10シリーズ - 不適切な資産管理
この脆弱性は、より人的または管理上の問題であり、古い API をより安全な新しいバージョンに置き換えるべきだった後も、長期間そのままで残ってしまいます。
JUnit 5におけるメソッドとクラスの可視性の修正
Senseiを活用して、非推奨のパターンを特定し、推奨される修正案を提示することで、移行作業を効率化する方法をご紹介します。

ペンテスターは敵か?開発者が語るペンテストと静的解析結果への本音
ペネトレーションテストや静的解析スキャンツール(SAST)は、セキュリティリスクを軽減するためのプロセスの一部に過ぎません。これらは私たちが普段行っている業務とは独立して機能していますが、もちろん修正が必要なコードが戻ってきたときには、対応に追われることになります。
Automatically Adding a Private Constructor with Sensei
Learn how Sensei can identify a coding pattern, and automatically generate a private constructor to make it impossible to instantiate the class.

柔軟な働き方の未来は、サイバーセキュリティにとっても大きなプラスとなります
新しい働き方への不安やわずかな不信感、あるいはリモートワークそのものへの懐疑心など、理由はさまざまでしょう。しかし、リモートワークに消極的な企業は、優秀な人材の確保やグローバルな展開、そして率直に言って時代の変化に対応するという点で、後れを取る傾向にあると私は感じています。
Improving A Personal Programming Process Using Sensei
Learn how to use code reviews on pull requests to help enforce coding styles. And shorten the feedback cycle when pair programming with a more experienced programmer.
Migrating to a Logger with Sensei
A quick example of creating a recipe to migrate from System.out.println to using a Java Logger.
Coders Conquer Security OWASP APIセキュリティトップ10シリーズ - 不十分なログ記録と監視
ログ記録および監視の不備は、認証の失敗、アクセス拒否、入力バリデーションエラーといった事象を適切に記録するためのサイバーセキュリティ計画が機能していない場合に発生します。

チーム内でのクックブック共有
Senseiクックブックの共有方法を学び、チーム全員のコード品質と生産性を向上させましょう。

Missionsの紹介:開発者中心のセキュリティトレーニングの新たなステージ
Secure Code Warriorプラットフォームに、待望の新機能「Missions」が登場しました。この全く新しいチャレンジカテゴリーは、開発者向けセキュリティトレーニングの次なるステージです。セキュリティ知識を「思い出す」段階から、実際のシミュレーション環境で「実践する」段階へとステップアップできます。
Coders Conquer Security OWASP Top 10 APIシリーズ - セキュリティ機能の無効化 / デバッグ機能の有効化 / 不適切な権限設定
APIでなにかみだっけ、厚くなりなりなりなりなりなりなりなりなりなりなりなりなりますかぎりぎらぎぎぎぎぎぎぎぎぎぎぎぎぎぎぎぎぎら。194ALULGか、RCINALIDI API API API、VIGALUMIN楽輪。
Senseiでドキュメントリンクを活用する
Senseiを活用して、開発者のオンボーディングや新しいライブラリの導入を効率化する方法をご紹介します。

Sensei Product Update - September 2020
Learn all about the latest updates to Sensei.
Rewriteアクションを使用したアノテーションへのパラメータ追加
Senseiを使用して問題のあるコードパターンを検出し、アノテーションマッチングの例を参考に、合意された実装へと修正する方法を学びましょう。
Coders Conquer Security OWASP APIセキュリティトップ10シリーズ - マスアサインメント
大量代入の脆弱性は、多くの最新のフレームワークが、開発者がクライアントからの入力をコード変数や内部オブジェクトに自動的にバインドする関数の使用を奨励した結果生まれました。

オーストラリア政府はいかにして国家のサイバーセキュリティレジリエンスを構築し、脅威に立ち向かうべきか
オーストラリア政府がサイバーセキュリティ対策の強化を本格化させていることから、これが国家レベルの主要なリスク領域として認識されていることは明らかですが、その戦略は十分な範囲をカバーできているのでしょうか。
Senseiとは?
Senseiプラグインを使用すると、ソースコード内の特定のコードパターンを簡単に検索し、書き換えルールを適用して該当箇所を修正できます。これらすべてをIntelliJ IDE内でリアルタイムに行うことが可能です。
SSDLCのあらゆる段階でセキュアコーディングスキルを構築しましょう
Secure Code Warriorは、GitHubコードスキャンにコンテキストに応じた学習機能をもたらすGitHub Actionを開発しました。これにより、開発者はSnyk Container Actionのようなサードパーティ製アクションを使用して脆弱性を発見し、その結果にCWE固有の極めて関連性の高い学習コンテンツを付加できるようになります。
Coders Conquer Security OWASP Top 10 APIシリーズ - 機能レベルのアクセス制御の欠如
機能レベルのアクセス制御の欠落という脆弱性は、本来制限されるべき機能の実行や、保護されるべきリソースへのアクセスを許してしまうものです。

全米サイバーセキュリティ意識向上月間:単なるフィッシング対策以上の取り組みを
あらゆる組織が「サイバーセキュリティ意識向上月間」を活用してセキュリティへの意識を新たにする中、今年はコーディングコミュニティ向けに新しい無料アプリもリリースします!
Coders Conquer Security OWASP Top 10 APIシリーズ - リソース不足とレート制限
この脆弱性は、短時間に過剰なリクエストが集中し、API側でそれらを処理するためのコンピューティングリソースが不足した際に発生します。その結果、APIが利用不能になったり、新たなリクエストに応答できなくなったりする可能性があります。

ClickShareの脆弱性は修正されても、より大きな問題が潜んでいる
セキュリティ修正を開発プロセスの上流へとシフトさせることは容易ではありません。しかし、プレゼンテーションツールのような一見シンプルなデバイスでさえ驚くほど複雑であり、かつあらゆるものとネットワークでつながっている現代において、それは避けて通れない課題です。
Coders Conquer Security OWASP Top 10 APIシリーズ - 過度なデータ露出
この脆弱性の背後にあるメカニズム自体は他のものと類似していますが、今回のような過剰なデータ露出は、法的に保護されたデータや極めて機密性の高いデータが関与しているものと定義されます。
Coders Conquer Security OWASP Top 10 APIシリーズ - 認証の不備
認証は、多くの場合、アプリケーションへのゲートウェイとしてだけでなく、ネットワークの他の部分へのゲートウェイとしても機能するため、攻撃者にとって魅力的な標的です。認証プロセスが壊れていたり脆弱だったりすると、攻撃者がその弱点を発見して悪用する可能性が高くなります。

専門家インタビュー:Oscar Quintas氏に聞くInfrastructure as Code
当社のエキスパートの一人、Oscar Quintasをご紹介します。彼はプロダクトコンテンツチームのシニアセキュリティリサーチャーとして活躍しており、Infrastructure as Code(IaC)に関するあらゆる知識に通じたスペシャリストでもあります。
Coders Conquer Security OWASP Top 10 APIシリーズ - オブジェクトレベルの認可不備(BOLA)
一般に、ユーザーからの入力を使用してデータソースにアクセスするすべての関数にオブジェクトレベルの認証チェックを含める必要があります。そうしないと、大きなリスクが伴います。

Dokiの脅威:深刻な被害をもたらすDockerの新たな脆弱性と、その対策について
サイバー攻撃はますます頻繁になり、Linuxベースのインフラストラクチャに影響を与える脅威もますます一般的になっています。最終目標は、クラウドに保存されている機密データの宝庫を開ける機会を得ることです。

あなたの組織は本当にDevSecの準備ができていますか?テストしてみましょう。
ご自身の組織を念頭に置き、ご自身の役割という文脈でこれらの問いを考えてみてください。DevSecのテストに直面したとき、組織はどのように対応できるでしょうか。

先制攻撃で脅威を封じ込める:セキュアコーディングの独自コースがサイバー脅威を無力化する理由
開発者が習得すべきモジュールを厳選したコースは非常に効果的であり、日々の業務においてセキュリティのベストプラクティスを即座に実践できるようになります。

開発者にセキュリティ意識を持ってコーディングしてほしいですか?それなら、トレーニングを彼らの作業環境に届けましょう。
日々の業務が多忙を極める中、わざわざ教室に足を運んだり、5段階もの手順を踏んで理論中心の研修を受けたりする動機が、開発者にどれほどあるでしょうか。

COVID-19接触追跡アプリ:セキュアコーディングの現状はどうなっているのか?
接触確認アプリの考え方は理にかなっています。この技術が適切に機能すれば、感染拡大のホットスポットを迅速に特定し、包括的な検査を実施できるようになります。これらはどちらも、感染症の拡大防止に不可欠な要素です。

ワークフローを中断させない!適切なタイミングで適切なセキュリティトレーニングを受ける方法
必要な時にトレーニングを受けやすくするにはどうすればよいか、そしてマイクロラーニングをどのようにワークフローへよりシームレスに組み込めるかについて検討を始めました。

国際女性エンジニアリングデー:輝く女性たちを紹介します
6月23日は、技術者にとって特別な日である「国際女性エンジニアリングデー」です。この機会に、ソフトウェア開発における女性の貢献にスポットライトを当てます。

Coders Conquer Security Infrastructure as Codeシリーズ - ビジネスロジック
この脆弱性は、コーダーがビジネスロジックルールを適切に実装できない場合に発生する可能性があり、悪意のあるユーザーがそれらを悪用した場合、アプリケーションがさまざまな種類の攻撃に対して脆弱になる可能性があります。

Rustは5年連続で最も愛されているプログラミング言語です。これは私たちの新しいセキュリティの救世主となるのでしょうか?
Rustは、広く使われている言語の既知の機能的要素を取り入れつつ、複雑さを排除し、パフォーマンスと安全性を追求するという異なる哲学に基づいて設計されています。
Coders Conquer Security Infrastructure as Codeシリーズ - 信頼できないソースからのコンポーネントの使用
今回焦点を当てる脆弱性を招く行為は、信頼できないソースからのコード利用です。一見無害に思えるこの慣習が、今、大きな問題を引き起こしています。

医療機関を狙うサイバー犯罪(しかし、私たちは対抗できる)
医療分野は、サイバーセキュリティにおける次なる「最大の」戦場となる可能性があります。犯罪者たちは、診断や治療、そして生命維持に不可欠な医療機器そのものを標的にしているのです。
Coders Conquer Security Infrastructure as Codeシリーズ:セキュリティ設定ミス - 不適切な権限設定
セキュリティの設定ミス、特に不適切な権限の設定は、開発者がタスクを実行するために新しいユーザーを作成したり、ツールとしてアプリケーションに権限を付与したりする場合に発生することがほとんどです。
コーダーが征服するセキュリティ:Infrastructure as Codeシリーズ:不十分なトランスポート層保護
アプリケーションは、全体的なワークロードの一環として他のプログラムとデータを共有することがあります。トランスポート層が保護されていない場合、外部からの盗聴や内部での不正な閲覧に対して脆弱な状態となります。
開発者のためのセキュリティ:Infrastructure as Codeシリーズ「不適切な暗号化」
今日、パスワードや個人情報、財務記録といった重要なデータを保存時にハッシュ化することは、あらゆるサイバーセキュリティ対策の要となっています。

COBOLアプリケーション開発のセキュリティ | Secure Code Warrior
レガシーなCOBOLは、古いプログラミング言語でありながら、今日でもなお有効です。Secure Code WarriorによるCOBOLのセキュアなアプリケーション開発について、詳しくはこちらをご覧ください。
Coders Conquer Security Infrastructure as Codeシリーズ:パスワードの平文保存
現代のコンピュータセキュリティにおいて、パスワードは最も重要な鍵となっています。二要素認証や生体認証といった他のセキュリティ手法が導入されている場合でも、多くの組織では依然としてパスワードベースのセキュリティを保護対策の一環として採用しています。

ウェビナー:DevOpsに「Sec」を組み込む準備はできていますか?
セキュリティが組織全体、そしてSDLC全体で共通の責任と見なされる段階に到達する必要があります。これは、全面的で支援力の高いDevSecOps環境にコミットすれば確実に実現できます。
Coders Conquer Security Infrastructure as Codeシリーズ:機能レベルのアクセス制御の欠如
インフラストラクチャレベルのアクセス制御が適切に整備されていなければ、企業全体が攻撃者にさらされることになります。攻撃者はその脆弱性を足がかりとして、不正な情報の覗き見や、組織全体を標的とした本格的な攻撃を仕掛けてくる恐れがあります。
Coders Conquer Security Infrastructure as Codeシリーズ:無効化されたセキュリティ機能
攻撃者は常に悪用されやすい脆弱性を最初に見つけようとしますが、スクリプトを使用して一般的な弱点を突き破ることもあります。泥棒が道路を走っているすべての車をチェックして、ドアのロックが解除されていないか確認するのと何ら変わりはありません。窓を壊すよりもはるかに簡単です。

退屈なPCI-DSSコンプライアンスを全員にとって有意義な活動に変える:パート2 - CISOと開発者の意識向上
組織におけるPCI-DSSコンプライアンスをテーマにしたミニシリーズの第2部です。最終回となる今回は、CTOやCISOがリーダーシップを発揮し、サイバーリスクを低減しながら、プロセスを円滑かつ成功に導くための方法を詳しく解説します。開発者にとっても少し楽しい取り組みになるかもしれません。

退屈なPCI-DSSコンプライアンスを全員にとって有意義なものにする:第1部 - AppSec
本稿は、組織におけるPCI-DSSコンプライアンスの成功をテーマにした2部構成シリーズの第1部です。本章では、AppSecスペシャリストが開発マネージャーと緊密に連携し、開発者を支援し、SSDLCを強化し、一般的な法規制から具体的な成果を引き出す方法について詳しく解説します。

サイバーセキュリティの未来:来年起こらないこと
私たちの業界では、多くのセキュリティ専門家が、今年発生する可能性のある問題の予測を開始していますが、2019年には50億件を超える機密データレコードが盗まれたことを踏まえ、近い将来、サイバーセキュリティで何が起こらないかを予測する方が正確であることがわかりました。
「シフトレフト」だけでは不十分:ソフトウェアセキュリティを極めるための「スタートレフト」という考え方
開発プロセスのより早い段階でセキュリティを導入する「シフトレフト」という取り組みの多くは、現状を大きく変えるまでには至っていません。

DACH地域におけるDevSecOps:セキュアコーディング・パイロットプログラムから得られた主要な知見
GDPRの到来と、ドイツ連邦政府のサーバーだけでなく、多くの著名人の機密データが漏洩した後の戦略の改訂により、サイバーセキュリティの認識と行動がDACH地域のリーダーにとって最優先事項であることは明らかです。

最強のDevSecOpsエンジニアになる方法
世界はウォーターフォール、アジャイル、そして今はDevOpsに移行し始めています。では、次の解決策は何でしょうか?そして、こうしたアプローチの変化に遅れずについていく上で、開発者としてのあなたの役割は何でしょうか?

2019年の最も危険なソフトウェアエラー:歴史が繰り返されていることの証拠
昨年末、MITREの素晴らしいコミュニティが、2019年に世界に影響を与えた「CWE Top 25 Most Dangerous Software Errors(最も危険なソフトウェアエラー)」リストを発表しました。その内容のほとんどは、予想通りのものでした。

成長の記録:Secure Code Warrior、5周年おめでとう
この記事の冒頭で、急成長を遂げるスタートアップとしての輝かしい実績や数字を並べることもできました。それらは紛れもなく素晴らしいものであり、当社の成長軌道も極めて順調です。しかし、私にとって、これらの数字は2019年を振り返る上で最も誇りに思っていることの本質を映し出すものではありません。

なぜDevOpsの導入は失敗しやすいのか(そして、どう改善すべきか)
DevOpsの導入に真の成功を収めている企業は多くありません。しかし、ビジネス全体で適切なサポートと育成、そして理解を得ることで、プロセスを大きく変革することが可能です。

NISTの新ガイドライン:セキュアなソフトウェア開発にカスタマイズされたトレーニングが不可欠な理由
米国国立標準技術研究所(NIST)は、ソフトウェアの脆弱性とサイバーリスクを低減するための複数の行動計画を詳述した更新版ホワイトペーパーを公開しました。

OWASP AppSec Day 2019:セキュアな開発者を育むために
開発者向けのイベントは、年間スケジュールの中でも特に楽しみにしているものです。ソフトウェアエンジニアや専門家が日々の業務でセキュリティを重視できるよう、たゆまぬ努力を続けるコミュニティの存在を改めて実感させられ、身が引き締まる思いがします。

静的対動的サイバーセキュリティトレーニング:衝動的なコンプライアンスが招く将来の課題
規制に関する取り組みは今後間違いなく改善・拡大していくでしょう。しかし、組織が今すぐパニックに陥ってトレーニングに飛びついたとしても、将来に向けて十分な備えができていないことに気づくだけかもしれません。

チームの力:コミュニティ精神が育む、よりセキュアな開発者たち
開発者はあらゆる背景を持ち、多種多様です。私たちの活動の根底には、常にコミュニティの精神が息づいています。

教育現場で高まる詳細なセキュリティトレーニングの必要性
セキュアコーディングは高等教育におけるソフトウェア工学の必須科目となるべきですが、一部の大学ではすでに先駆的な取り組みとして、開発プロセスの初期段階からセキュリティを最優先事項に据えた最高水準の教育を提供しています。

セキュリティ業界の女性たち:ファテマ・ベイドゥンの軌跡
当社カスタマーサクセス担当VPのファテマ・ベイドゥンが、先日「未来のためのメンタリング:サイバーセキュリティ業界における女性の才能を育むために私たちができること」と題した講演を行い、多くの聴衆から好評を博しました。彼女はサイバーセキュリティ業界に前向きな変革をもたらす上で、欠かせない存在となっています。

コーダーがセキュリティを制する:共有&学習シリーズ - 安全でないデシリアライゼーション
安全でないデシリアライズは、アプリケーションがデシリアライズ対象のデータを信頼できるものとして扱う場合に発生します。もしユーザーが再構築されたデータを改ざんできれば、コードインジェクションやサービス拒否(DoS)攻撃、さらには権限昇格といった、あらゆる種類の悪意ある操作が可能になります。

コンテキスト重視の実践型学習:セキュリティ脳を鍛える最強のトレーニング法
多くの場所が、新しい取り組みで最善を尽くすために、まだ教室、乾いた教科書、気が遠くなるようなビデオトレーニングに頼っているのは本当に驚きです。特に、はるかに優れた、より魅力的で価値のある学習方法、つまりコンテクストトレーニングがある場合はなおさらです。

共感、感謝、そして謙虚さ:私たちの文化の礎
ソフトウェアセキュリティ業界は、温かみや親しみやすさ、あるいは人生に対する風変わりな考察や洞察とは縁遠い世界かもしれません。しかし、年齢を重ねるにつれ、私たちが世界に与えうる影響について思いを巡らせることが増えてきました。
コーダーがセキュリティを制する:共有&学習シリーズ - 機密データの漏洩
機密データの漏洩とは、本来許可されたユーザーのみが閲覧すべき情報が、暗号化されていない、保護されていない、あるいは保護が不十分な状態で、権限のない第三者にさらされてしまうことを指します。

好奇心旺盛なセキュリティ人材を罰するのではなく、支援すべき理由
10代のセキュリティ研究者であるビル・デミルカピ氏が、自身の通う学校で使用されているソフトウェアの重大な脆弱性を指摘したニュースを見て、当時のことを思い出しました。私も好奇心旺盛な子供で、ソフトウェアの仕組みを知りたくて中身を覗き込み、あわよくば壊してやろうと試行錯誤していたものです。
グローバル・パッチの重要性:VxWorksの脆弱性が数百万台のデバイスを脅かす
VxWorksは一般の消費者にはあまり馴染みのない名前かもしれませんが、このソフトウェアは私たちの日々の生活を支えています。しかし今、VxWorksを搭載した数億台ものデバイスが危険にさらされているという事態に直面しています。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - XXEインジェクション
XML外部エンティティ注入攻撃(XXEインジェクション)は比較的新しい手法ですが、現在ハッカーコミュニティの間で非常に注目されており、攻撃の成功事例が増えるにつれてその脅威はさらに高まっています。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - CRLFインジェクション
攻撃者が既存のアプリケーションにCRコードやLFコードを挿入できた場合、アプリケーションの挙動が変更されてしまうことがあります。その影響は他の多くの攻撃に比べて予測が困難ですが、組織にとっての危険性は決して小さくありません。

CISOやCIOがいかにして創造性を発揮し、セキュリティプログラムを変革・刷新できるか
創造的で刺激的なCISOやCIOには、デジタル世界を革新して形作る力がありますが、組織のセキュリティ文化を変革する上でも重要な役割を果たすことができます。
Coders Conquer Security: Share & Learnシリーズ - リモートファイルインクルージョン
多くの点で、リモートファイルインクルージョンの脆弱性は、ローカルファイルインクルード脆弱性よりもはるかに危険であり、悪用も簡単です。そのため、できるだけ早く発見して修正する必要があります。

刷新されたPCIセキュリティ基準委員会のガイドライン:十分な「シフトレフト」は実現したか?
今年、PCIセキュリティ基準委員会(PCI SSC)は、PCIソフトウェアセキュリティフレームワークの一環として、ソフトウェアセキュリティに関する全く新しいガイドラインを策定しました。このアップデートは、ソフトウェアセキュリティのベストプラクティスを現代のソフトウェア開発手法に適合させることを目的としています。
Coders Conquer Security: Share & Learnシリーズ - ローカルファイルインクルードとパストラバーサル
多くの脆弱性とは異なり、ローカルファイルインクルージョンとパストラバーサルプロセスを悪用して悪用するには、十分なスキルを持つ攻撃者、かなりの時間、そしておそらく少しの運が必要です。
コーダーがセキュリティを制する:共有&学習シリーズ - トランスポート層保護の不備
アプリケーションサーバーやそのバックエンドシステムを完全に保護していたとしても、トランスポート層のセキュリティ対策が不十分であれば、通信内容が盗聴されるリスクは残ります。
コーダーがセキュリティを制する:共有&学習シリーズ - XMLインジェクション
XMLインジェクション攻撃は、ハッカーがXMLデータベースをホストするシステムを侵害するために考案した厄介な小さなエクスプロイトです。これには、従来のデータベース、つまり医薬品から映画まであらゆる情報の詳細な保存場所について考えるときに思い浮かぶようなことが含まれます。

英国におけるHuaweiのセキュリティ問題は、セキュアコーディングの必要性を浮き彫りにしている。
英国のファーウェイ・サイバーセキュリティ評価センターによる最近の報告書で、ファーウェイのソフトウェアエンジニアリングプロセスにおける重大なセキュリティ上の問題が指摘されました。しかし、これは解決可能な問題です。

ブランチのハイライト:AppSecリーダーたちが語る知見
組織のAppSec予算を最大限に活用する方法といった注目のトピックから、聴衆からの鋭い質問まで、Leaders in AppSecパネルは、セキュリティ専門家が組織内で実行可能なプログラムを構築する上で役立つ、まさに魔法のような有意義なセッションとなりました。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - 不十分なログ記録と監視
ログ記録と監視の不備は、アプリケーションの防御構造において最も危険な脆弱性の一つです。この状態を放置すれば、どのような高度な攻撃であっても、いずれは突破されてしまう可能性が極めて高くなります。
エンジニアのためのセキュリティ攻略:シェア&ラーニングシリーズ - 未検証のリダイレクトと転送
検証されていないリダイレクトや転送を処理するWebサイトやアプリケーションを構築することは、ユーザーと組織の双方にとって極めて危険なリスクを招く恐れがあります。

Secure Code WarriorとBugcrowd:セキュリティギークにとって最高のパートナーシップ
正式に発表します。私たちはBugcrowdと協力し、セキュアコーディングに関する開発者の教育、支援、啓発に取り組んでまいります。
Coders Conquer Security: Share & Learnシリーズ - コードインジェクション
コードインジェクション攻撃は、多くのウェブサイトやアプリケーションが直面する攻撃の中でも、最も一般的かつ危険なものの一つです。その手法の巧妙さや脅威の度合いは多岐にわたりますが、ユーザーからの入力を受け付けるサイトやアプリであれば、ほぼ例外なく脆弱性を抱える可能性があります。

GitHubユーザーが平文パスワードの不備で身代金を要求される事態に
GitHubリポジトリに対する最近の攻撃は、セキュリティ業界でよく知られた問題を浮き彫りにしました。それは、多くの開発者がセキュリティに対する意識を十分に持っておらず、貴重なデータが常に危険にさらされている可能性があるということです。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - アクセス制御の不備
ビジネスアプリケーションを構築する際、それが社内用であれ顧客向けの外部用であれ、すべてのユーザーにすべての機能を使わせることはまずないでしょう。もしそうしているなら、アクセス制御の不備という脆弱性を抱えている可能性があります。

サイバーセキュリティのベストプラクティスは金融業界に学べ
あらゆる業種や組織を標的としたサイバー攻撃が増加の一途をたどる中、多額のコストや社会的信用の失墜、そして収益への甚大な打撃を招くデータ侵害の脅威は、極めて現実的なものとなっています。この問題は縮小するどころか、腫瘍のように拡大し続けています。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - 情報漏洩
Webアプリが過剰な情報を公開してしまうと、攻撃者が侵入しやすくなるリスクがあります。本記事では、情報漏洩とは何か、なぜそれが危険なのか、そしてどのように防ぐべきかについて解説します。
Coders Conquer Security: シェア&ラーニングシリーズ - 既知の脆弱性を持つコンポーネントの利用
すべてのアプリケーションはコンポーネントを利用しており、その大半は自作したものではありません。そのため、使用しているコンポーネントの脆弱性がそのままリスクとなる可能性があります。既知の脆弱性を持つコンポーネントを使用することの意味、その危険性、そして解決策について解説します。

「セキュリティ」は汚い言葉ではない:ポジティブなアプローチがあなたのセキュリティプログラムをどう変えるか
開発チームとセキュリティ専門家の双方を経験した私には、セキュリティのベストプラクティスを維持する過程で両者の間に生じる緊張感が痛いほどよくわかります。しかし、もっと良いアプローチがあります。
エンジニアが挑むセキュリティ:共有&学習シリーズ - 認証
ここでは、ウェブサイトを運営している組織や、従業員がコンピューターリソースにリモートアクセスできるようにする組織が直面する最も一般的な問題の 1 つを取り上げます。これはほぼ全員の問題です。さて、これから認証について話すのはお察しのとおりです。
コーダーのためのセキュリティ攻略:共有&学習シリーズ - 不十分な自動化対策
アプリケーションの自動化対策が不十分な場合、攻撃者はパスワードが見つかるまで推測を繰り返すことができてしまいます。これを防ぐための対策をご紹介します。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - ビジネスロジックの脆弱性
コーディング上の問題が原因の一部である可能性はありますが、ビジネスロジックのエラーは、アプリの初期設計段階における設計上の欠陥や、論理的な前提の誤りに起因することがほとんどです。

DevSecOps:古いセキュリティバグが仕掛ける新たな罠
サイバーセキュリティでは、私たちはしばしばハンターのようです。私たちの目は地平線にしっかりと釘付けになり、次のブレイクアウトの脆弱性を探しています。しかし、このように将来を見据えた視点は、セキュリティ意識全体を弱めるという意外な効果をもたらす可能性があります。
エンジニアのためのセキュリティ攻略:共有&学習シリーズ - メールヘッダーインジェクション
Webサイトやアプリケーションでは、ユーザーが電子メールを使用してアプリケーションを通じてフィードバックやその他のさまざまな情報を送信できるのが一般的です。また、ほとんどの人は、潜在的なセキュリティリスクという観点からは考えていません。
コーダーのためのセキュリティ攻略:共有&学習シリーズ:安全でない直接オブジェクト参照
直接オブジェクト参照とは、アプリケーション内で特定のレコード(「オブジェクト」)が参照されることを指します。通常は一意の識別子の形式をとり、URL内に表示されることがあります。

ソフトウェアセキュリティは無法地帯と化しており、それが致命的な事態を招こうとしています
ソフトウェアのセキュリティは、私にとって常に最優先事項です。私たちがデジタル化し、個人情報を共有するライフスタイルを送る中で、現実に存在する危険性も同様です。結局のところ、私たちは規制も監視もなく、見て見ぬふりをされている領域にいます。まさに「西部開拓時代」にいるようなものです。

Kamer van Koophandel:開発者主導のセキュリティを大規模に展開
Kamer van Koophandelは、役割に応じた認定制度、Trust Scoreによるベンチマーク、そしてセキュリティを全員で担う文化を通じて、セキュアコーディングを日々の開発プロセスにどのように組み込んだのかを紹介します。

ゴールドを目指して:Paysafeで高まるセキュアコーディングの基準
PaysafeとSecure Code Warriorのパートナーシップにより、開発者の生産性が45%向上し、コードの脆弱性が大幅に削減された事例をご覧ください。

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:振り返り
Devlympics 2023のレポートで、大会の結果をご覧ください。各業界における開発者の参加状況、技術スタックやプログラミング言語のトレンド、そしてSecure Code Warriorが主催するこの年次グローバルイベントで取り上げられた主要な脆弱性やCWEについて詳しく解説しています。

セキュリティ文化の統一:Sageはいかにしてチャンピオンプログラムを構築したか
Sageがどのようにして柔軟かつ関係性を重視したアプローチでセキュリティを強化し、200名以上のセキュリティチャンピオンを育成して、目に見えるリスク低減を実現したのかをご紹介します。
Thalesが実践した開発者主導のセキュリティ
本ケーススタディでは、Thalesがどのように人、プロセス、技術へのアプローチを構築し、開発者が主体的にセキュリティチャンピオンとして活躍できるアジャイルなセキュアコーディング学習プログラムを実現したのかをご紹介します。
コルゲート・パルモリーブはいかにして開発者のセキュリティスキルを向上させ、セキュアコーディングの文化を醸成したのか
小売業界の巨人であるコルゲート・パルモリーブが、デジタルトランスフォーメーションの過程でいかにしてアプリケーションセキュリティを再構築したかをご紹介します。セキュアコーディングの課題に直面した同社は、開発者のワークフローに短時間で学べるコンテキストに応じた学習を取り入れることで、そのアプローチを刷新しました。

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

「Game of Codes」が導く、IAGグループのより安全なコーディングの未来
IAGグループは、アジア太平洋地域をリードする数多くの保険会社を傘下に持ち、数百万ものお客様に保険を提供しています。その年間保険料収入は約114億豪ドルにのぼります。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

革新的なセキュリティ認定体験の創造
機械学習やサイバーセキュリティなど、多岐にわたる分野で数千人の従業員が実践的かつ最先端のスキルを習得できるよう、社内技術教育イニシアチブをどのように構築したのかをご紹介します。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

自動車ソフトウェアセキュリティを推進するASRGの取り組み
この包括的なケーススタディでは、Secure Code Warriorのトーナメントを活用して開発者の関与を促し、自動車ソフトウェアに影響を与える主要な脆弱性への意識を高め、さらに複数の言語やフレームワークにわたって指標を収集した事例について詳しく解説します。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

最も安全なコードを生成するAIモデルはどれか?
16の主要AIモデルが実際にどのようにコーディングを行うかを、11の実践的フレームワークと1,760のコードベースで評価。モデルだけでなく、フレームワークの選択も重要です。

Citizen AI by Secure Code Warrior
AIのリスクはエンジニアリングの領域にとどまりません。「Citizen AI」の概要資料で、全従業員のAIリテラシー向上と安全な活用習慣の定着を図りましょう。

AIがソフトウェア開発をどのように変革しているのか、そしてセキュリティがそれに合わせてどう進化すべきかを理解しましょう。
AIによるオートコンプリートから自律型エージェントまで。ソフトウェア開発の進化が、セキュリティ、ガバナンス、そしてチームにもたらす影響について解説します。

SCWが「エージェント型コーディングセキュリティ」の新カテゴリーに選出
Gartnerは「2026年版セキュアソフトウェアエンジニアリングのハイサイクル」において、SCWを2度選出しました。AI主導の開発において、これが何を意味するのかを解説します。
KnowBe4向けSCW学習コンテンツ
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
KnowBe4 + Secure Code Warriorで実現するセキュアなAI開発
Secure Code WarriorがKnowBe4と提携し、OWASP、AI開発、10種類のプログラミング言語を網羅した実践的なセキュアコーディングトレーニングをセキュリティ意識向上プログラムに統合します。
Trust Agent: AI - AI主導の開発を安全にスケールさせる
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
OpenText Application Security + Secure Code Warrior
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Secure Code Warrior 企業概要
Secure Code Warriorは、開発スピードとエンタープライズセキュリティの間のギャップを埋めることで、組織がAIを活用した開発を安全に導入できるように設計されたAIソフトウェアガバナンスプラットフォームです。このプラットフォームは、セキュリティチームがシャドーAIコーディングツールや本番コードの起源を把握できていないという「可視性のギャップ」という課題を解決します。

セキュアコーディングのトレーニングトピックとコンテンツ
業界をリードする当社のコンテンツは、あなたの役割を念頭に置いて、絶え間なく変化するソフトウェア開発環境に合わせて常に進化しています。AIからXQuery Injectionまで、あらゆるものをカバーするトピック。トピック別および役割別のコンテンツカタログの内容を覗いてみましょう。
サイバーレジリエンス法(CRA)準拠の学習パス
SCWは、CRA(サイバーレジリエンス法)に準拠したクエストや概念学習コレクションを提供し、開発チームがCRAのセキュア開発原則に沿った「Secure by Design」、SDLC、セキュアコーディングのスキルを習得できるよう支援することで、CRAへの対応をサポートします。

OWASP Top 10 2025 電子書籍
OWASP Top 10を攻略しませんか?『OWASP Top 10:2025 アプリケーション防御の決定版ガイド』を今すぐダウンロード。

Secure Code WarriorによるTrust Agent: AI
本資料では、AIコーディングツールに対する高度な可視性とガバナンスを実現する新機能「SCW Trust Agent: AI」をご紹介します。AIツールの利用状況と開発者のスキルを関連付け、リスク管理やSDLCの最適化、そしてAI生成コードの安全性を確保するための当社の独自ソリューションについて解説します。
AIコーディングアシスタント:次世代開発者のための安全なナビゲーションガイド
大規模言語モデル(LLM)は、スピードと生産性の面で非常に大きなメリットをもたらしますが、同時に企業にとって無視できないリスクも生じさせます。従来のセキュリティガードレールだけでは、押し寄せるリスクを制御しきれません。開発者がソフトウェア開発ライフサイクルの初期段階でセキュリティ上の欠陥を特定し、未然に防ぐためには、正確で検証済みのセキュリティスキルが求められます。
セキュア・バイ・デザイン:ベストプラクティスと予防的なセキュリティ成果
この調査論文では、Secure Code Warriorの共同創設者であるPieter DanhieuxとMatias Madou博士が、専門家の寄稿者とともに、20件以上の詳細なインタビューから得られた主要な調査結果を明らかにします。
AIトラストインデックス
SCW AI トラストインデックス:主要なAIモデルが安全でないコードをどのくらいの頻度で生成するかについての継続的なベンチマーク。

プロフェッショナルサービス - 専門知識で加速を
Secure Code Warriorのプログラム戦略サービス(PSS)チームは、セキュアコーディングプログラムの構築、強化、最適化を支援します。白紙の状態から始める場合でも、アプローチを洗練させる場合でも、当社の専門家がカスタマイズされたガイダンスを提供します。

Quests:開発者がリスクを軽減し、常に一歩先を行くための業界をリードする学習プラットフォーム。
Questsは、開発者がセキュアコーディングスキルを向上させることで、ソフトウェアのセキュリティリスクを軽減できるよう支援する学習プラットフォームです。厳選された学習パス、実践的なチャレンジ、インタラクティブなアクティビティを通じて、開発者が脆弱性を特定し、未然に防ぐ力を養います。

セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化
「Secure-by-Design(設計段階からのセキュリティ)」は、セキュアなソフトウェア開発の未来を担う考え方です。企業がこの取り組みを検討する際に不可欠となる重要な要素について解説します。
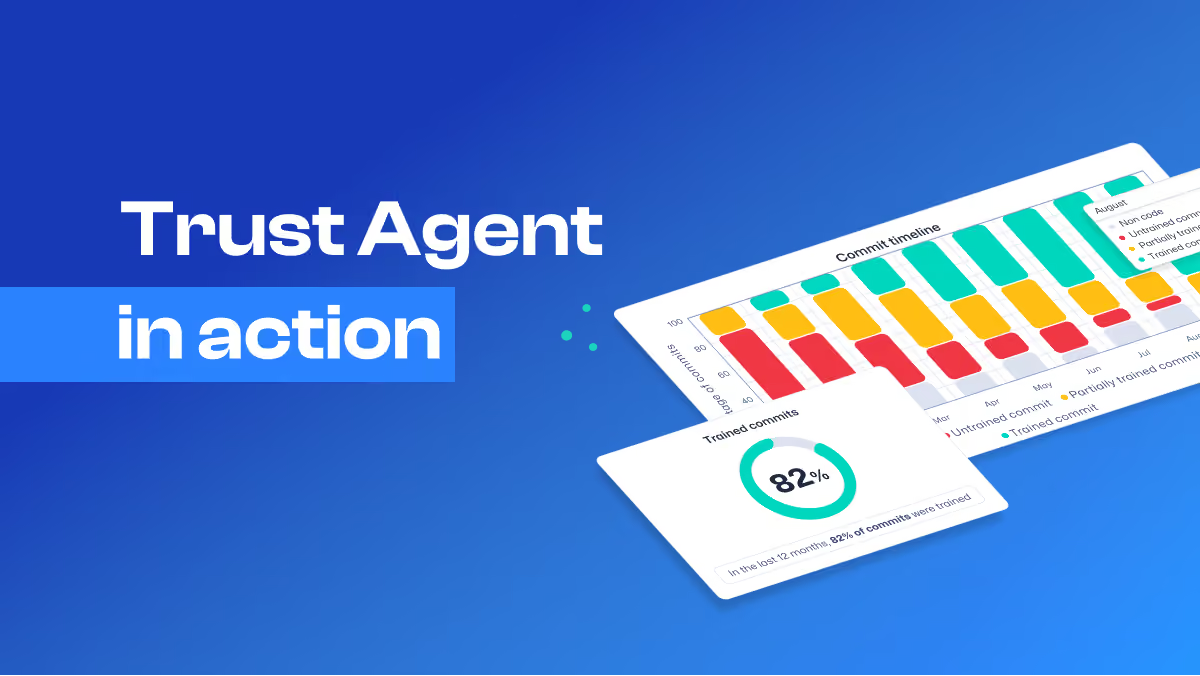
Trust Agentの活用イメージ
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AIソフトウェアガバナンス戦略ガイド
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code WarriorのTrust Agent
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

SCW Trust Score - セキュリティプログラムの構築、測定、最適化に最適なソリューション
セキュリティプログラムの構築、測定、最適化に最適なSecure Code Warrior Trust Scoreについて詳しくはこちらをご覧ください。
Secure Code WarriorとKnowBe4のパートナーシップ概要
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code WarriorによるTrust Score
業界初のベンチマーク「SCW Trust Score」で、セキュリティプログラムの有効性を測定しましょう。同業他社との比較を通じてセキュリティ体制を最適化し、データに基づいた意思決定でソフトウェアセキュリティを強化します。
PCI-DSS 4.0コンプライアンスへの備え
PCI-DSS要件に対応するため、ソフトウェアのセキュリティインフラを評価しましょう
金融サービスにおけるセキュリティトレンドの決定版ガイド
開発者がセキュアなコードを記述できるようガイドします。現実世界のコード内の脆弱性を特定し、発見し、修正するための段階的なガイダンスを提供します。開発者は、新たに習得したスキルを練習し、業務に応用することができます。
2024年の予測:生成AIがソフトウェアエンジニアリングを再構築する
Gartnerのレポートで強調されているように、生成AIがSDLC全体でソフトウェア開発をどのように革命化しているかを探求し、AppSecのリーダーにAIによって生成されたソフトウェアを調査するようアドバイスします。
PCI DSS 4.0の全貌
本ガイドでは、開発チームがPCI DSS 4.0コンプライアンスに取り組むための実践的な戦略を解説します。現代の開発者に求められるコンプライアンス要件をはじめ、セキュリティ担当者と開発マネージャーが連携して開発者向けのセキュリティプログラムを構築する方法、そして脆弱性を根本から解消するための効果的なトレーニングの進め方をステップバイステップで紹介します。

開発者セキュリティ成熟度クイズ
Secure Code Warriorは、開発チームのセキュリティ成熟度の3つの段階を、定義、導入、スケーリングと概説しています。開発者のセキュリティ知識はどの程度ですか?クイズに答えて確かめてください。

スクリプトテスト(無視してください)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコーディング学習のROI
セキュアコーディング教育がもたらす長期的なROI(投資対効果)について解説します。アジャイルで能動的な学習戦略への投資が、いかにセキュリティを強化し、現代のサイバー脅威に対して費用対効果の高い防御策となるのかをご覧ください。
開発者がAI開発ツールを効果的に活用するためにセキュリティスキルが必要な理由
ボタン一つで複雑なコードを生成できるAIの可能性は魅力的ですが、真に安全で信頼性の高いコードを作り上げるには、依然として人間の開発者による多大なサポートが不可欠です。
2024年の予測トップ10
2024年のサイバーセキュリティおよびソフトウェアセキュリティ業界について、SCWの専門家が予測する最新の展望をご覧ください。
アジャイル学習プラットフォーム:開発者主導型セキュリティのROI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
強固な守りを築く:ソフトウェアセキュリティにおける開発者支援の6つの重要な柱
本ホワイトペーパーでは、セキュリティ専門家であり、Secure Code WarriorのCTO兼共同創設者であるマティアス・マドゥ博士が、以下のトピックについて解説します。開発チームに向けた効果的なセキュリティ教育とスキル向上を実現するために不可欠な「6つの柱」、エンタープライズレベルでセキュリティプログラムを導入した10名の経営幹部から得られた教訓、そして成功への道のりで避けるべき一般的な落とし穴について詳しく紹介します。

アジャイル学習プラットフォーム
Secure Code Warriorは、進化し続けるアプリケーションセキュリティの課題に対処するために設計されたアジャイル学習プラットフォームです。業界をリードする最新のコンテンツで、セキュリティ侵害や複雑化する規制への対策を先取りし、プロアクティブかつ魅力的なセキュアコーディング教育を実現します。
Trust Agent:AIソリューション概要
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: A tactical guide for smart developers
APIセキュリティの最新情報をチェックしましょう。2023年版OWASP Top 10ガイドで、コーディングスキルの向上や脆弱性対策を学び、進化し続けるAPI開発の世界で常に一歩先を行くための知識を身につけませんか。今すぐダウンロードして、学びを深める旅を始めましょう。
セキュアコーディング学習のブループリント
当社のPieter Danhieuxが説明したように、5つのステップで開発者エンゲージメントの秘密を解き明かしましょう。今すぐダウンロードして、繁栄する開発者コミュニティへのロードマップを発見してください。
開発者主導のセキュリティとアジャイル学習のためのハンドブック
開発者主導のセキュリティで、シフトレフトを実現しましょう。本書では、開発者のスキルアップとセキュリティ知識の向上を促すための関わり方や、よりセキュアなコードを書くためのインパクトの測定方法について解説します。
ソフトウェアは同僚である:アクセス制御とAPIセキュリティを強化するための新しい視点
APIは不完全な人間のように振る舞う。その特性を理解することが、より強固なサイバーセキュリティへの鍵となるのだろうか。
セキュアコーディング研修のブループリント
大規模言語モデルは、速度と生産性において圧倒的な利点をもたらしますが、企業に否定できないリスクももたらします。従来のセキュリティガードレールだけでは、この氾濫を抑えるには不十分です。
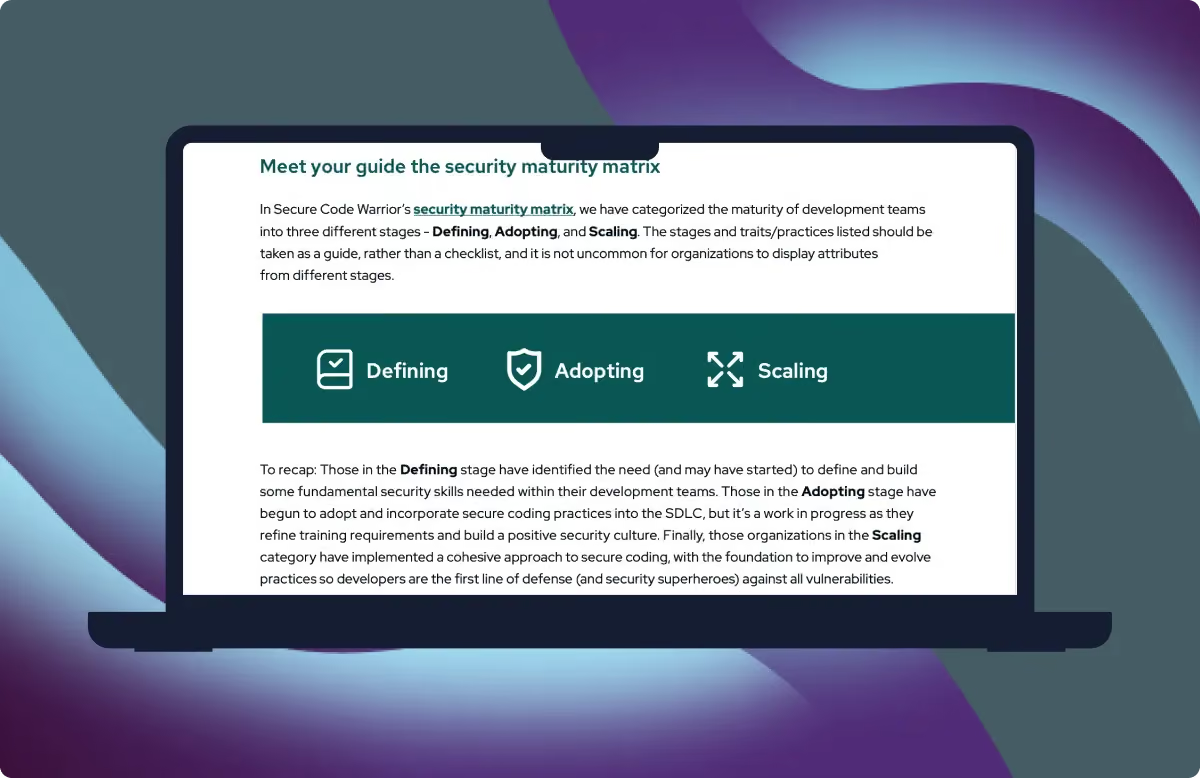
開発者セキュリティ成熟度マトリックス
開発チームのセキュリティ成熟度の構築は、段階的にアプローチできます。当社の経験に基づき、定義、採用、および拡張という3つの段階における一般的な慣行を特定しました。
開発チームにおけるセキュリティ成熟度の重要性
開発チームのセキュリティ成熟度を評価して理解することで、組織は適切な利害関係者、プロセス、テクノロジーを備えた計画を策定し、必要なスキルと機能を構築およびサポートすることができます。

開発チームのセキュリティ成熟度
開発チームのセキュリティ成熟度は、その過程に現実的な目標がある継続的な改善サイクルであるべきです。開発チームがセキュリティの成熟度を高めるにつれて、手戻りの量が減り、リスクが最小限に抑えられます。

レポート:2022年版 デベロッパー主導のセキュリティの現状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ホワイトペーパー:ソフトウェアセキュリティ向上のための課題と機会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者主導のセキュリティに対する包括的なアプローチ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのセキュリティとプライバシー
Secure Code Warriorは、当社およびお客様の情報資産を、不正利用、悪用、侵害から保護することに尽力しています。私たちはリスクベースの情報セキュリティ管理アプローチを採用し、プラットフォーム、顧客データ、および情報に対する脅威を考慮した適切なリスク管理と緩和策を継続的に実施することを目指しています。Secure Code Warriorは、お客様にサービスを提供する主要なプレーヤーとして成長を続ける中で、セキュリティおよびプライバシープログラムの一環として、セキュリティ機能を強化し続けます。詳細については、ホワイトペーパーをご覧ください。
再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコードの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアなコード作成にスキャンツールだけでは不十分な理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ゼロデイ攻撃という闇の術に対する防御ガイド
ゼロデイ攻撃は悪夢のような脅威となり得ますが、組織が利用可能なあらゆるセキュリティツールを駆使して予防戦略に取り組めば、セキュリティ担当者は少し安心して眠れるようになるはずです。
開発者のスキルアップとエンゲージメントを高めるためのプラン
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導による、ソフトウェアセキュリティの予防的アプローチ
セキュリティ意識の高い開発者が、現代の脅威に対抗し続けることでサイバー防御を支える、未開拓の大きなリソースとなり得る理由について詳しく解説します。

セキュリティとプライバシーに関するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
CISO/CTO説得キット(デモ開始用)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP APIセキュリティトップ10:スマートな開発者のための戦略
コード内の一般的なAPIセキュリティの脅威を排除するための実践ガイドをダウンロードしましょう。
セキュリティリスクに対抗するため、セキュリティチームと開発チームを統合する方法
主要なAIモデルは、現実世界の脆弱性パターンに対してどのようなパフォーマンスを示すのでしょうか。SCW AI トラストインデックスは、トップモデルのセキュリティ態勢を明らかにします。
AppSecで脆弱性を減らしコンプライアンスを達成すれば、より大きな課題に取り組む余裕が生まれます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
バイヤーズチェックリスト:セキュア開発学習プラットフォーム
バイヤーズチェックリスト:セキュア開発学習プラットフォームは、セキュア開発学習プラットフォームの評価を検討している意思決定者およびテクノロジーバイヤーを対象としています。
Shared Assessments SIG Lite Questionnaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWペネトレーションテスト概要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWサイバー保険証券
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
対応から予防への移行:変化するソフトウェアセキュリティの状況 2021年 - ホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サイバーセキュリティ大統領令:開発者のスキル向上によるソフトウェアセキュリティ強化への戦略的アプローチ
この大統領令は機能的なサイバーセキュリティの多くの側面に触れていますが、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について、初めて具体的に概説しています。

FSQS-NL認定証
Secure Code Warriorは、FSQS-NLに登録されました。この登録は、金融業界の規制遵守に向けた当社の継続的な取り組みにおける重要なマイルストーンとなります。

プラットフォーム構成図
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

情報セキュリティポリシー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ質問票
Secure Code Warriorは、デューデリジェンスの自己評価結果に基づき、一般公開されているConsensus Assessment Initiative Questionnaire(CAIQ)を完了しました。
DevSecOpsのスーパーボウル:セキュリティチャンピオンが開発終盤の脆弱性からチームを勝利に導く方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エグゼクティブ・ラウンドテーブル・ホワイトペーパー - Visma & Blue Prism
2020年はソフトウェアセキュリティに対する私たちの考え方をどう変えたのか。Vismaのエグゼクティブ・ラウンドテーブル。
Mimmit Koodaaの女性たちがセキュアコーディングに挑みます
フィンランドの女性エンジニアコミュニティ「Mimmit Koodaa」が、セキュアコーディングの体験談を語ります。

世界的な金融機関の各チームが、セキュアコーディングコンテストで熱い戦いを繰り広げます。
世界的な金融機関が、いかにして世界中の銀行アプリケーションのセキュリティ強化の重要性を浸透させたのか。その取り組みを、楽しいインタラクティブなトーナメント形式でご紹介します。
Missions - 実践的なシミュレーションを通じて、不適切なコードがもたらす影響を体験しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
コース - セキュアコーディングのスキルと能力を構築する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トーナメントのステップバイステップガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI開発者ハンドブック
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10を攻略するためのバトルプラン
セキュリティの脆弱性トップ10も、あなたのようなセキュア開発のヒーローの前では太刀打ちできません。この無料の電子書籍は、OWASP Top 10 2021に挙げられた悪名高い脆弱性を理解し、それぞれのバグの仕組みを把握するための究極のガイドブックです。
OWASPとSecure Code Warriorトーナメントで勝利を収める - ホワイトペーパー
GenAIとLLMが現在のアプリケーションセキュリティの状況を根本的にどのように変化させているかについての分析。Secure Code WarriorのCEOであるPieter Danhieuxからの最新の視点をご覧ください。

トーナメント - 組織の意識向上と開発者のエンゲージメントを高め、セキュアコーディングを最優先事項にします。
セキュリティの原則と実践に関する堅牢なトレーニングを提供することで、開発者はセキュリティの初心者からセキュリティのチャンピオンへと変貌し、脅威がセキュリティインシデントにつながる前に、脅威を特定、軽減、防止できるようになります。

悪名高き8つの脆弱性:Infrastructure as Codeで発見・修正すべき項目
Secure Code Warriorトーナメントは、前向きなセキュリティ文化を構築するための魅力的で楽しい方法です。コーディングコンテストを実施することで、リモート開発者とハイブリッド開発者の両方を対象としたイベントを開催し、開発者のスキルレベルを評価し、セキュリティチャンピオンを特定することができます。
DevSecOps成功への5つのステップ:AppSecプロフェッショナルが理想のチームで活躍する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティプログラムを最も迅速かつ簡単に改善する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
クリエイティブなCISOのためのセキュリティプログラム変革ガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
PCI-DSSコンプライアンスの苦痛を軽減するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのご紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者がセキュアなコードを書けるように支援します
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者を防御の最前線に立たせ、組織のセキュリティ体制を強化しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

アセスメント - 開発者のセキュアコーディングスキルをベンチマークし、セキュリティ体制を構築しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSecチェックリスト
AppSecチェックリストをダウンロードして、セキュリティ対策の強化が必要かどうかを確認しましょう。
セキュリティ向上プログラムを導入する前に不可欠な6つのステップ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年 AppSecトレンドレポート
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
