SSDLCのあらゆる段階でセキュアコーディングスキルを構築しましょう
新しいGitHub Actionにより、業界標準のSARIFファイルに開発者向けのトレーニングを直接組み込み、GitHubコードスキャンワークフロー内で活用できます。
9月30日、GitHubはGitHubコードスキャンの一般提供を正式に発表しました。GitHubコードスキャンは、開発者が本番環境にコードをリリースする前に、セキュリティ上の脆弱性を容易に発見できるように設計された、GitHubネイティブな開発者優先のアプローチです。
コードスキャンはGitHub Actionsや既存のCI/CD環境と統合され、開発チームに最大限の柔軟性を提供します。コード作成時にスキャンを実行し、プルリクエスト内で実用的なセキュリティレビューを提示することで、GitHubワークフローの一部としてセキュリティを自動化します。
開発者のためのシームレスなセキュリティアプローチ。
オープンなSARIF(静的解析結果交換フォーマット)標準に基づいて構築されたコードスキャンは、組織の絶えず変化するニーズに合わせて柔軟に対応できるよう設計されています。そのため、オープンソースや商用の静的アプリケーションセキュリティテスト(SAST)ソリューションを、同じGitHubネイティブな体験の中で利用可能です。
サードパーティのコードスキャンツールは、プルリクエストなどのGitHub上のイベントをトリガーとして、GitHub ActionやGitHub Appから開始できます。結果はSARIF形式で出力され、GitHubのセキュリティアラートタブにアップロードされます。アラートはツールごとに集約され、GitHubが重複するアラートを追跡・抑制します。これにより、開発者はGitHub上のあらゆるプロジェクトで好みのツールを、GitHubネイティブな環境のまま使用できます。簡単に言えば、従来のセキュリティアプローチに伴う煩わしさを解消し、開発者のワークフローを尊重する仕組みです。
昨日、Secure Code WarriorはGitHubのブログ記事「サードパーティ製コードスキャンツール:静的解析と開発者向けセキュリティトレーニング」において、Snyk、Checkmarx、Fortify On Demand、Synopsis、Veracodeと並び、開発者中心のトレーニングプロバイダーとして唯一紹介されました。
多くのSCA/SASTソリューションは、発見された各脆弱性について詳細な情報や、公開されているアドバイザリ、関連するCWEへの参照を提供していますが、すべての開発者がセキュリティの専門家であるわけではなく、またそうあるべきでもありません。実用的で使いやすいアドバイスとツールこそが、行動につながる意識向上の鍵となります。
コンテキストに応じたマイクロラーニング。
開発者が脆弱性に関するコンテキストを深く理解するほど、リスクを把握し、緊急度の高い問題を優先的に修正し、最終的には脆弱性の発生を未然に防ぐことができます。そこでSecure Code Warriorの出番です。私たちの使命は、楽しく魅力的なフレームワーク固有のトレーニングを通じて、開発者が最初からセキュアなコードを書けるよう支援することです。セキュリティマインドを持って考え、コーディングすることで、セキュリティコンプライアンス、一貫性、品質、そして開発スピードの迅速な向上を実現します。
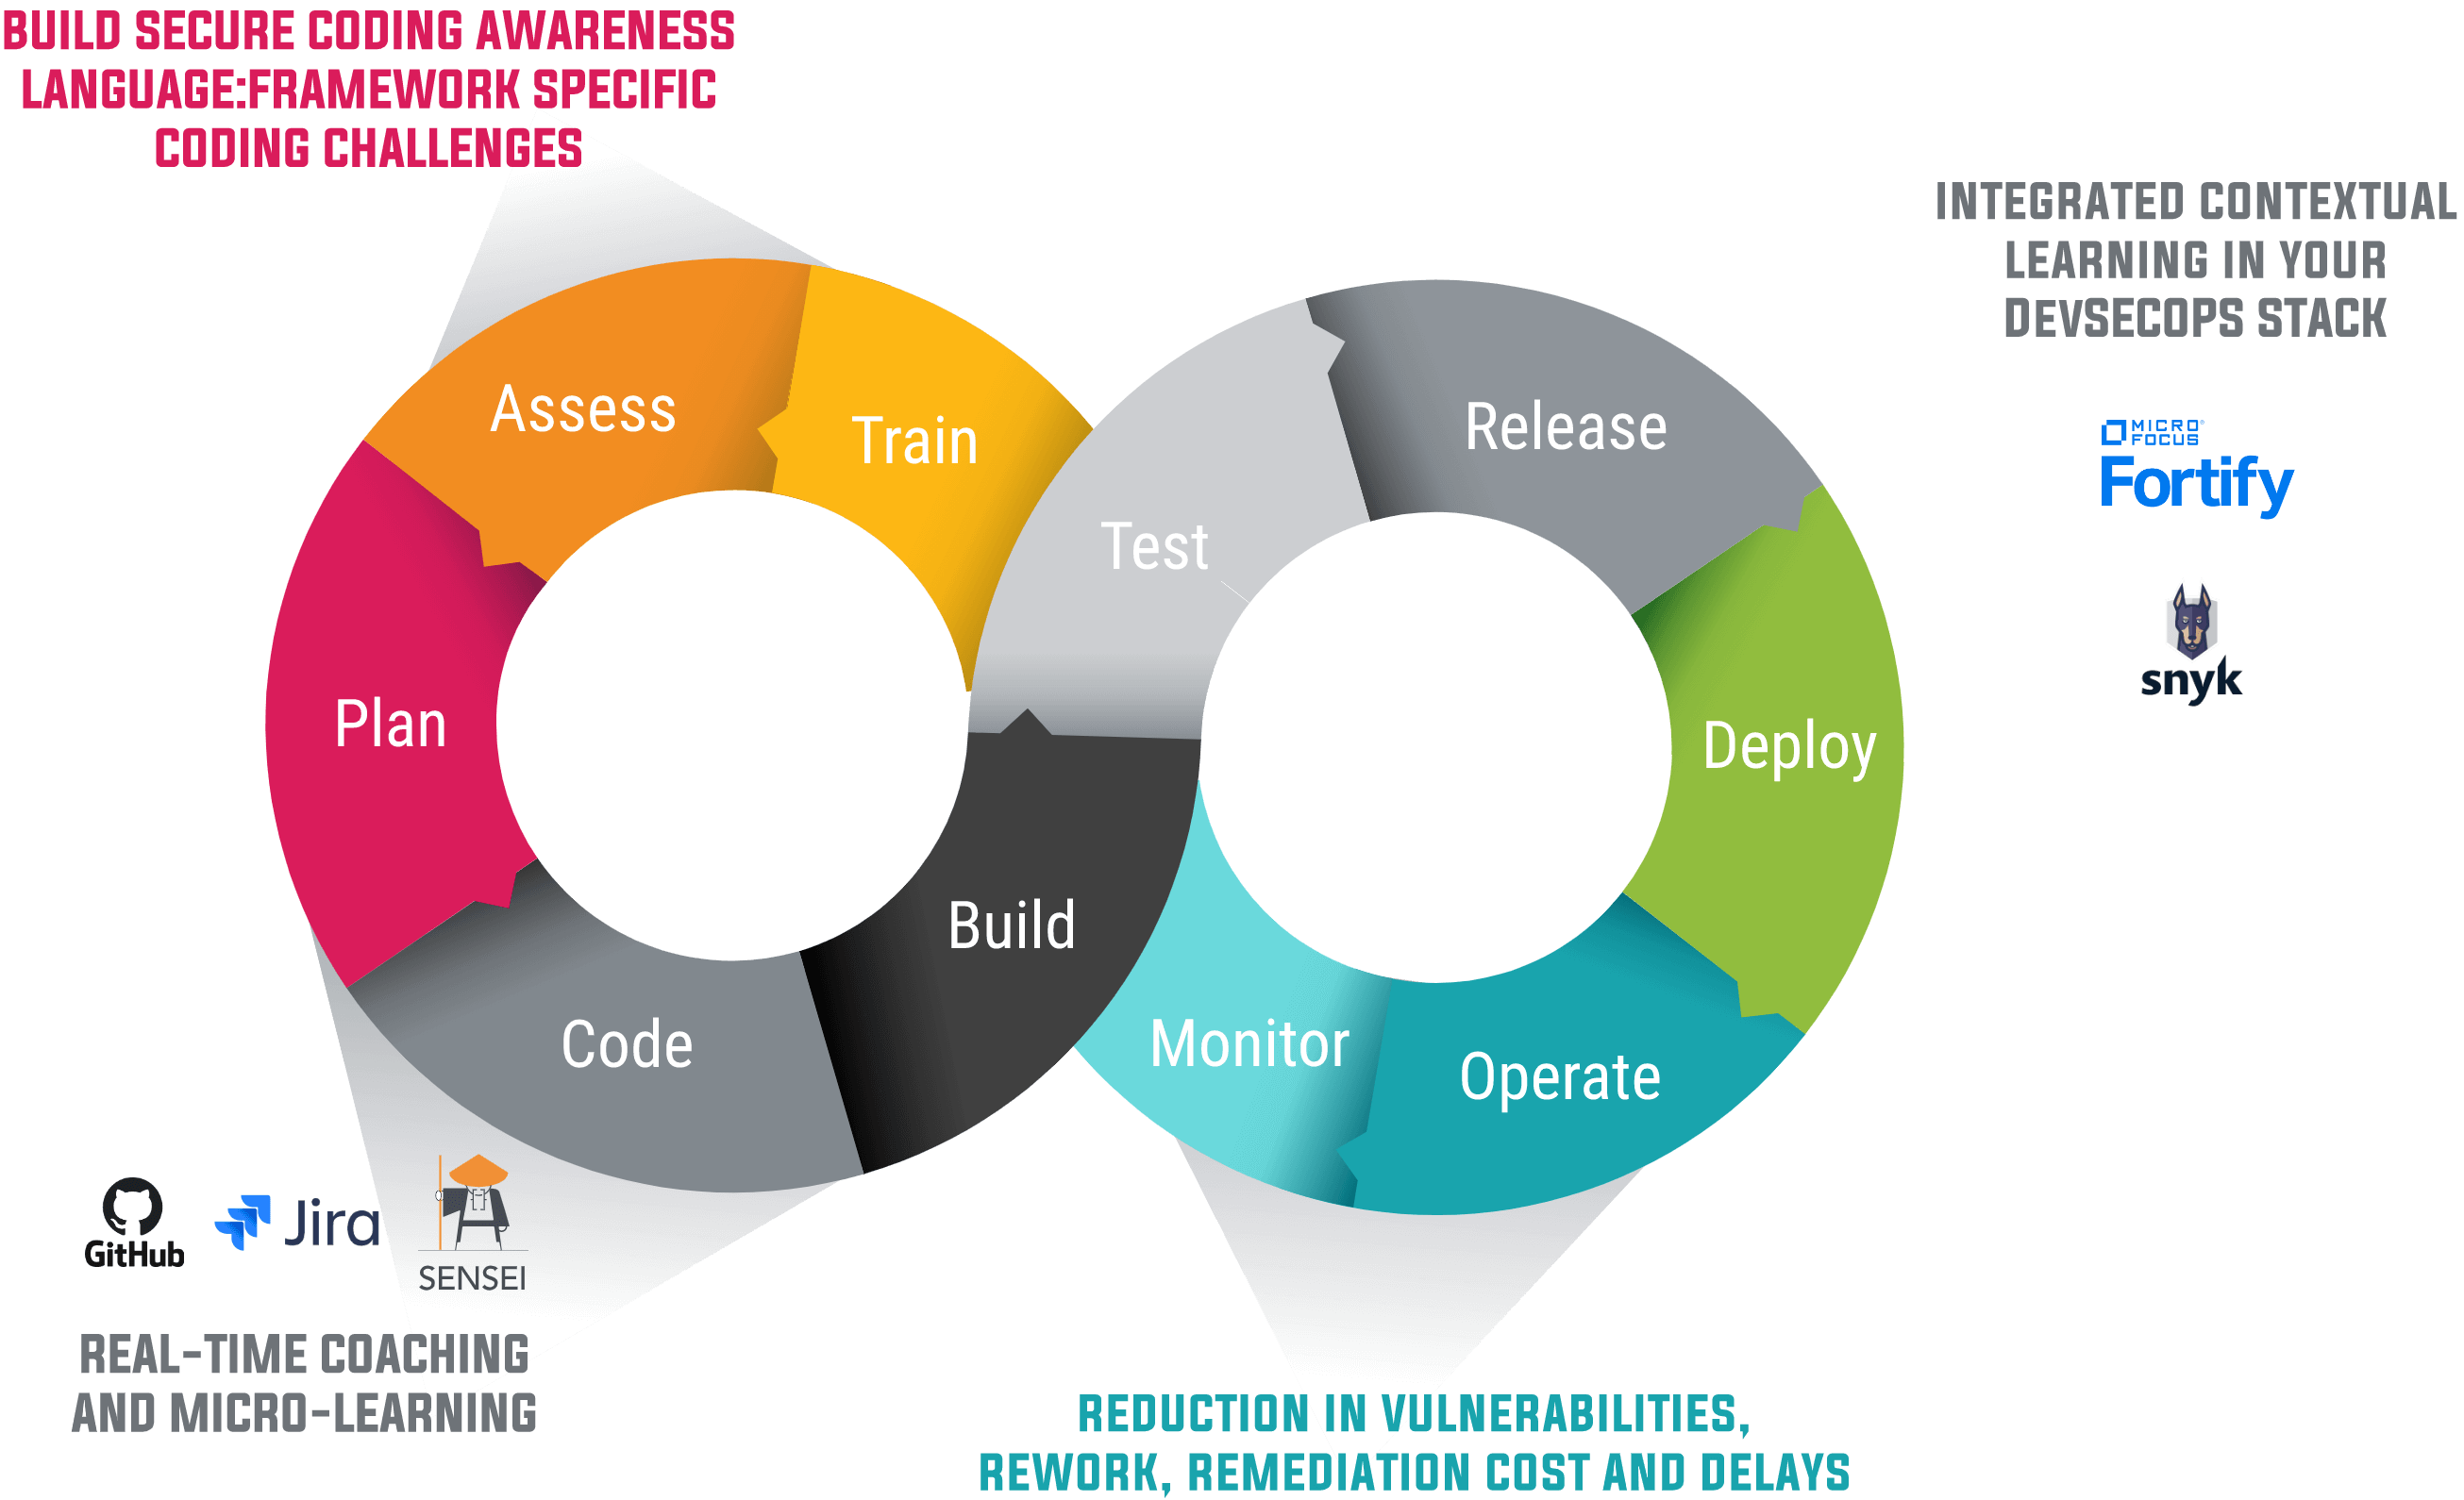
GitHubコードスキャンとの統合
Secure Code Warriorは、GitHubコードスキャンにコンテキストに応じた学習機能をもたらすGitHub Actionを開発しました。これにより、開発者はSnyk Container Actionのようなサードパーティ製アクションを使用して脆弱性を発見し、その結果にCWE固有の極めて関連性の高い学習コンテンツを付加できるようになります。
Secure Code WarriorのGitHub Actionは、業界標準のSARIFファイルを処理し、SARIFルールオブジェクト内のCWE参照に基づいてコンテキストに応じた学習コンテンツを付加します。これにより、開発チームとセキュリティチームは脆弱性を発見するだけでなく、サポートされているSASTツールのレポートを実用的な知識で強化し、脆弱性の再発防止に役立てることができます。

ぜひお試しください。
GitHub Marketplaceからアクションを無料で入手するにはこちらをクリックしてください。
Secure Code Warrior GitHub Actionの詳細についてはこちらをご覧ください。
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
