JUnit 5におけるメソッドとクラスの可視性の修正
JUnit 5におけるメソッドとクラスの可視性の調整
プログラミングの醍醐味は、常に新しい知識を学び続けられることですが、一方で、慣れ親しんだ手法が新しいアプローチの導入を妨げてしまうこともあります。Senseiは、非推奨のパターンを特定し、今後の修正案を提示することで、こうした移行を強力にサポートします。
例えば、JUnit 4からJUnit 5へ移行した際、私はテストクラスやメソッドをすべてpublicにする書き方に慣れていました。しかし、JUnit 5ではパッケージプライベートにすることが可能です。
例:以下のようなコードではなく、
public class Junit5VisibilityTest {
@Test
public void thisDoesNotNeedToBePublic(){
Assertions.assertTrue(true);
}
}
本来はこう書きたいのです:
class Junit5VisibilityTest {
@Test
void thisDoesNotNeedToBePublic(){
Assertions.assertTrue(true);
}
}
この書き方を身につけるまでには時間がかかりましたし、今でも時々うっかり忘れてしまうことがあります。
Senseiの活用
Senseiを使えば、publicなメソッドやクラスを検出し、宣言を自動的にパッケージプライベートへ修正するレシピを作成できます。
これを実現するために、以下のレシピを作成しました:
名前 - JUnit: JUnit 5のテストメソッドはpublicである必要はありません
説明 - JUnit 5のテストメソッドにpublicの可視性は不要です
レベル - エラー
このコーディング習慣を根絶したいと考え、IDEでコードを書く際に問題がより目立つよう、レベルを「エラー」に設定しました。
クラス宣言の修正
クラスを検索するために、JUnit 5の@Testアノテーション(org.junit.jupiter.api.Test)を持つクラスをすべて探します。
そして、そのクラスの修飾子がpublicである場合を対象とします:
search:
class:
with:
child:
annotation:
type: "org.junit.jupiter.api.Test"
modifier: "public"
クイックフィックスによって修飾子が変更され、可視性が削除されてデフォルトになります。このデフォルトはパッケージプライベートであり、まさに私が求めているものです。
availableFixes:
- name: "JUnit 5テストクラスからpublic可視性を削除"
actions:
- changeModifiers:
visibility: ""
メソッド宣言の修正
メソッド宣言を修正するレシピは、クラスのレシピとほぼ同じです。
まず、JUnit 5の@Testアノテーションが付与されたpublicメソッドを検索します。
search:
method:
annotation:
type: "org.junit.jupiter.api.Test"
modifier: "public"
次に、修飾子を変更してデフォルトの可視性にします。
availableFixes:
- name: "@Testメソッドからpublic可視性を削除"
actions:
- changeModifiers:
visibility: ""
ヒント:複数のメソッドを一度に修正する
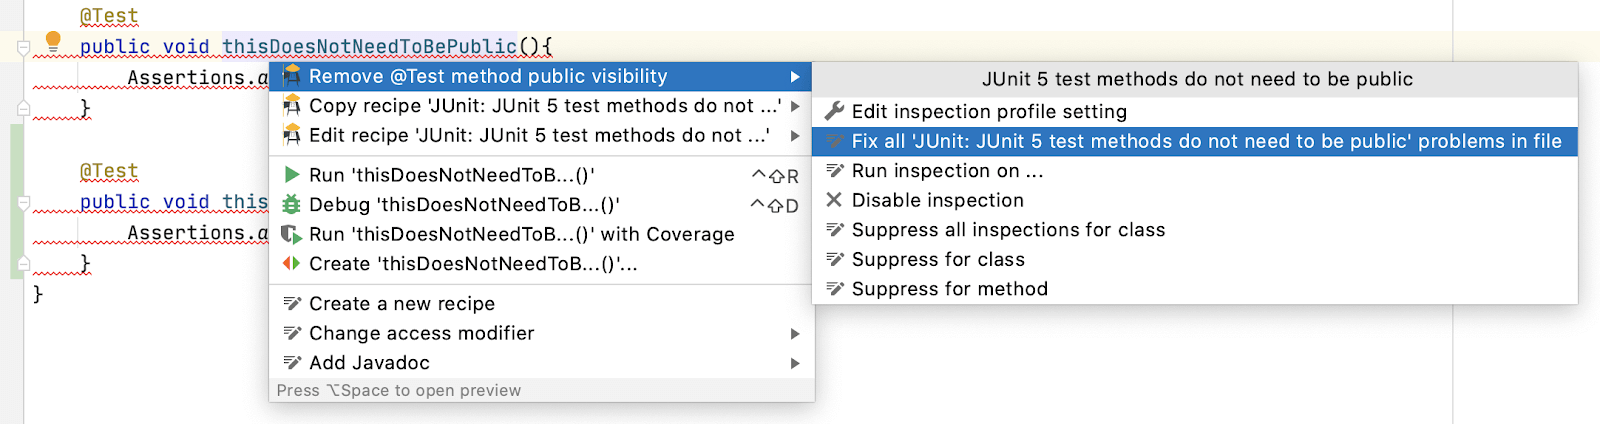
Senseiには、現在のファイル内のすべての違反に対してクイックフィックスを適用する機能があります。
alt+enterキーを使用してクイックフィックスを適用する場合です。
クイックフィックス名のメニューを展開すると、以下のオプションが表示されます。
"Fix All: 'JUnit: JUnit 5 test methods do not need to be public' problems in the file"
そのオプションを選択すると、Senseiは選択した箇所だけでなく、ファイル内のすべての問題を修正します。
クラスの修正
メソッドがpublicである必要がないのと同様に、クラスもpublicである必要はありません。
レシピとクイックフィックスを作成して、クラスを修正することができます。
名前 - JUnit: Junit 5 Test classes do not need to be public
説明 - Junit 5 Test classes do not need to be public
レベル - エラー
publicであり、かつ@Testアノテーションが付いたメソッドを持つクラスを見つけた場合、その可視性を変更します。
検索:
クラス:
修飾子: "public"
いずれか:
- 子:
メソッド:
アノテーション:
型: "Test"
changeModifiersアクションを使用して、クラス定義の変更を再度行うことができます。
利用可能な修正:
- 名前: "@Testクラスのpublic可視性を削除"
アクション:
- 修飾子の変更:
可視性: ""
概要
静的解析ツールが、JUnitにおけるこの推奨アプローチを最初に教えてくれました。しかし、静的解析ツールは、プログラミング中にコードを変更するための筋肉記憶を養う役には立ちませんでした。
「レベル」を使用して通知を受け取りましょう。排除したいコーディング上の問題がある場合、最初は「エラー」に設定し、そのコーディング手法から脱却するにつれてレベルを下げていきます。
Senseiを使用すれば、クイックフィックスを適用する際にドロップダウンメニューのオプションを選択することで、現在のファイル内のすべての問題を一度に修正できることを覚えておいてください。
Senseiレシピを作成することで、自分の古いコーディング手法をリアルタイムで確認できます。また、時折コーディングでミスをしてしまった場合でも、クイックフィックスを使って正しい手法を定着させることができます。
---
SenseiはIntelliJ内の「Preferences \ Plugins」(Mac)または「Settings \ Plugins」(Windows)からインストールできます。「sensei secure code」で検索してください。
このソースコードとレシピは、Secure Code WarriorのGitHubアカウントにある`sensei-blog-examples`リポジトリの`junitexamples`モジュールで確認できます。
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
