ワークフローを中断させない!適切なタイミングで適切なセキュリティトレーニングを受ける方法

仕事中、例えばソフトウェア開発チームで、到底間に合いそうにない締め切りに追われている場面を想像してみてください。そんな時、マネージャーがやってきて、必須のセキュリティトレーニングを受けるように言い渡します。しかも、他のすべての業務に加えて、その時間を捻出しろと言うのです。
マネージャーもあなたも分かっているはずです。これは非常に面倒なことですが、コンプライアンス上の理由から、コーディングを続けながら退屈なトレーニング動画をバックグラウンドで流すことになります。結局、どちらの作業も中途半端になり、集中力は削がれてしまいます。これはよくあるシナリオですが、非常に非効率的で、誰もが時間を無駄にしています。ほとんどのセキュリティトレーニングは汎用的すぎて、実質的な価値もなく、日々の業務に割り込んでくるようなものは無視されがちです。
私たちの目標は、より優れた、より効果的なセキュリティトレーニングを提供することです。これは、AppSecチームが重要だと言うことと、自分自身の優先事項が食い違っている時に感じる、あの疎外感を私たちが痛いほど理解しているからこそ生まれたものです。興味深いのは、必要な時にトレーニングを受ける障壁をどう減らすかという点です。私たちのプラットフォームをフル活用しても、作業を中断しなければならない場面がいくつかあります。ちょっとした助けが欲しい時に、トレーニングに集中する時間を確保するのは難しいものです。
私たちは、マイクロラーニングをIDEや課題管理ツールなどのワークフローに、よりシームレスに組み込む方法を検討しました。そして、たどり着いたのがこちらです。
これは「Just-in-Time(JiT)」の原則に基づいています。つまり、必要な知識を、それが即座に効果的かつ有用となるタイミングで提供するのです。これは「念のための学習」とは対照的であり、後者は多くの場合、情報過多の状態を生み出し、機能開発のための貴重な時間と集中力を奪ってしまいます。
質の高いコードとは安全なコードのことです。もし、時折協力してくれる非侵襲的なセキュリティの相棒が必要なら、一度試してみる価値はあるかもしれません。
障壁を取り除き、トレーニングをあなたの元へ届けましょう。
サイバーセキュリティに関心がある人もいれば、そうでない人もいます。開発者にセキュリティの専門家になることを期待すべきではありません。それは依然として専門のAppSecチームの仕事です。しかし、セキュリティ意識の高い開発者は、そのスキルと、コード構築の段階から組織を守る能力によって高く評価されます。これは需要の高いポジションであり、文脈に応じたマイクロラーニングを積み重ねることで、その基盤を築くことができます。
もし、統合されたトレーニングと聞いて「Clippy(安らかに眠れ)」のようなものを想像しているなら、Secure Code Warriorの統合機能は開発者が開発者のために構築したものであり、煩わしさは徹底的に排除されていることをお伝えしておきます。
実際の動作を見てみましょう。

Secure Code Warrior for GitHubは、課題のラベル、タイトル、本文に含まれるCWE(共通脆弱性タイプ一覧)やOWASPの参照情報を検査し、文脈に応じたJust-in-Timeトレーニングを表示します。脆弱性への言及が見つかると、迅速な解決と再発防止を支援するために、その課題にコメントが投稿されます。これにより、プロセスを中断したり、解決のために手間をかけさせたりすることなく、課題と統合されます。
Jiraをお使いの場合も、プロセスは同様です。
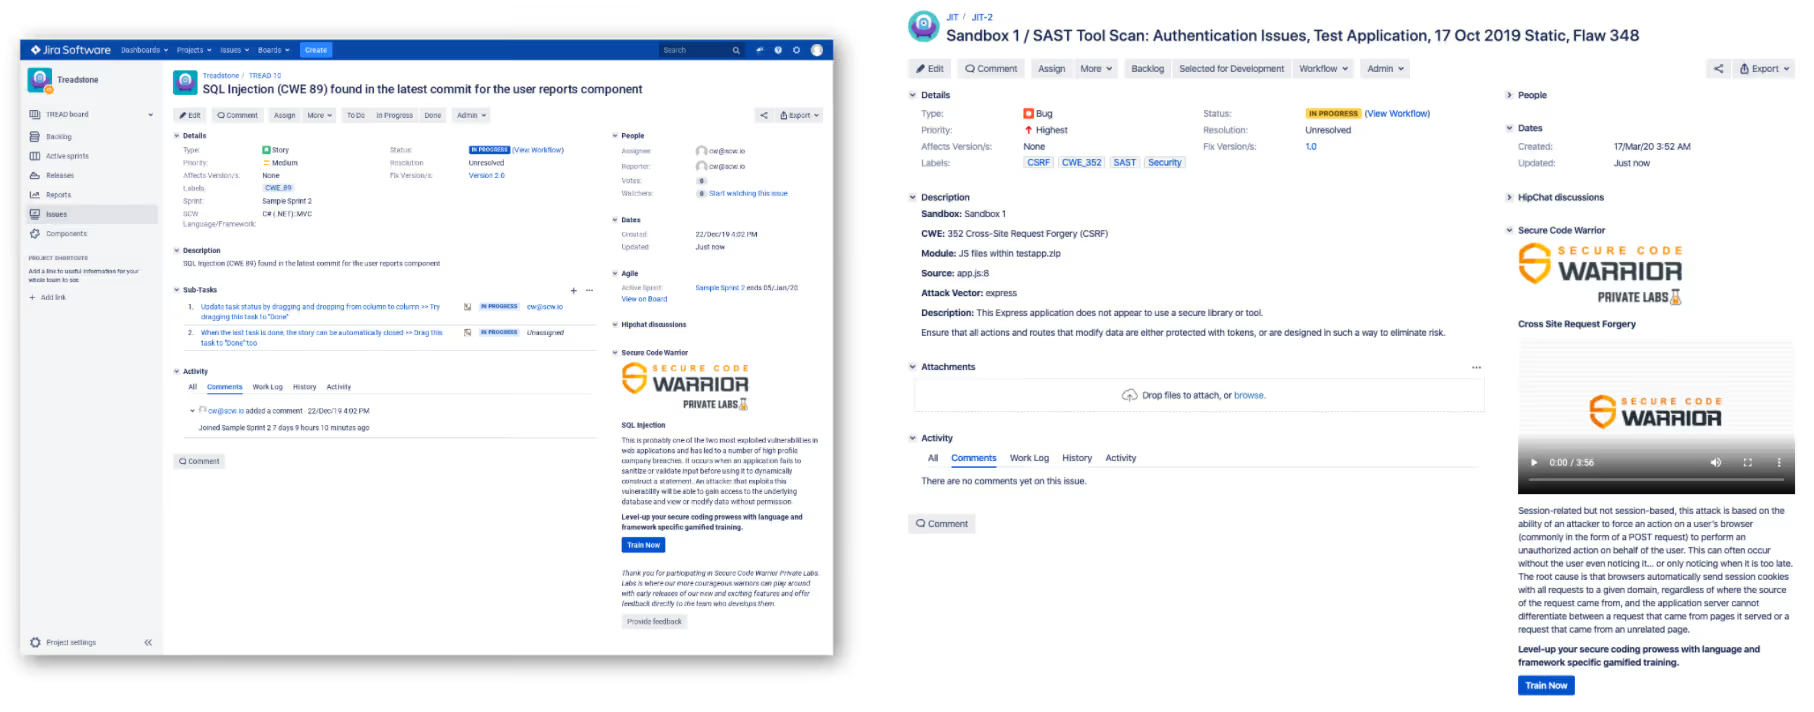

さて、すでにセキュリティ意識の高いスーパーエンジニアの皆さんは、魔法を起こすのがすべて自分一人の責任ではないことを覚えておいてください。サポートやトレーニング、そしてセキュリティを真剣に受け止め、自身のワークフローに組み込むための動機が必要です。幸いなことに、これは機能的なDevSecOpsプロセスの一部であり、多くの組織がすでに注目しています。一歩先んじてみませんか?
今すぐダウンロードして、感想をお聞かせください。
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
