




Einblicke von Experten, die sichere Entwicklung gestalten
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

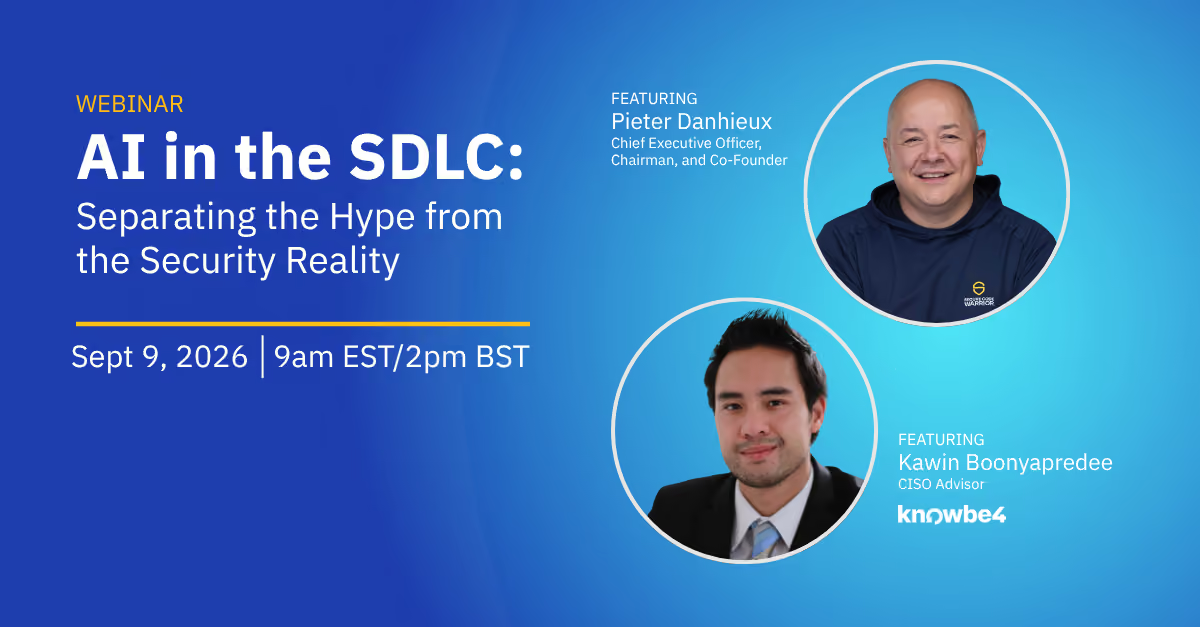
KI im SDLC: Hype vs. Sicherheitsrealität
KI im SDLC, präsentiert in Partnerschaft mit KnowBe4: Kawin Boonyapredee (CISO Advisor, KnowBe4) und Pieter Danhieux (CEO, SCW) analysieren die Sicherheitsrisiken von KI-generiertem Code.
German OWASP Day 2026
Secure Code Warrior sponsert den German OWASP Day 2026, der AppSec-Experten zusammenbringt, um Best Practices in den Bereichen sichere Entwicklung, Betrieb und Testing zu diskutieren. SCW zeigt, wie Sicherheit in jede Phase des Entwicklungszyklus integriert werden kann.
AdelaideSEC
Secure Code Warrior veranstaltet ein Secure Coding Tournament auf der AdelaideSEC. Entwickler und Sicherheitsexperten treten in einem praxisnahen Wettbewerb gegeneinander an, um reale Schwachstellen zu identifizieren und zu beheben, ihre Fähigkeiten zu schärfen und sich mit der lokalen Tech-Community zu vernetzen.
Black Hat USA 26
Secure Code Warrior stellt auf der Black Hat USA 2026 in Las Vegas aus. CEO Pieter Danhieux, Chief Customer Officer Fatemah Beydoun sowie Chief Product and Technology Officer Alex Bullen sind vor Ort – kontaktieren Sie uns, um ein Treffen zu vereinbaren.
FS-ISAC APAC Summit
Wir freuen uns darauf, den FS-ISAC APAC Summit am 14. und 15. Juli 2026 in Singapur zu sponsern! Besuchen Sie uns an Stand Nr. 8, um sich mit unserem Team auszutauschen, und verpassen Sie nicht den Vortrag von Pieter Danhieux am 14. Juli um 13:15 Uhr im Raum Heliconia 3401. Er präsentiert bahnbrechende Forschungsergebnisse dazu, wie KI-Codierungsmodelle im Vergleich zu 10.000 menschlichen Entwicklern abschneiden und was dies für die Sicherheit bei der KI-gestützten Entwicklung bedeutet. Wir sehen uns dort!
Gartner Security & Risk Management Summit 2026
Wir freuen uns, den Gartner Security & Risk Management Summit in London vom 22. bis 24. September 2026 zu sponsern! Treffen Sie unser Team und erfahren Sie, wie Secure Code Warrior Unternehmen dabei unterstützt, KI-generierten Code zu steuern und nachhaltige Sicherheitskompetenzen über den gesamten SDLC hinweg aufzubauen. Wir sehen uns dort!

OWASP Global AppSec USA
Wir sind stolz darauf, Silver-Sponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Jubiläum feiert! Treffen Sie uns und über 800 Experten für Anwendungssicherheit bei spannenden Sessions zu KI-Sicherheit und Threat Modeling, einem Capture-the-Flag-Wettbewerb, der OWASP Projects Demo Room sowie exklusiven Networking-Events. Besuchen Sie uns vor Ort – wir freuen uns darauf, Sie kennenzulernen!

Kunden-Webinar: Danske Bank
Danske Bank zeigt, wie sie eine erfolgreiche Kultur für sicheres Programmieren aufgebaut haben – wichtige Strategien, echte Ergebnisse und Lektionen, die Sie übernehmen können. Jetzt auf Abruf ansehen.

Gartner Security & Risk Management Summit
Besuchen Sie uns auf dem Gartner Security & Risk Management Summit vom 1. bis 3. Juni 2026 in National Harbor, Maryland. Wir freuen uns darauf, gemeinsam mit CISOs und Cybersecurity-Experten wertvolle Einblicke in die Themen KI, Risikoresilienz und sich wandelnde Bedrohungslandschaften zu gewinnen, um die Sicherheitsstrategie von Unternehmen zu stärken. Vernetzen Sie sich mit uns und schauen Sie an unserem Stand vorbei!
Von Shadow AI zu AI Software Governance: Transparenz in der gesamten Codebasis zurückgewinnen
Erfahren Sie von Matias Madou, CTO bei Secure Code Warrior, und Tamim Noorzad, Director of Product, wie AI Software Governance die nötige Transparenz und Einblicke bietet, um KI-gestützte Entwicklung in großem Maßstab zu steuern.

OWASP Global AppSec EU
Wir freuen uns darauf, die OWASP Global AppSec EU Conference zu sponsern, die vom 22. bis 26. Juni 2026 ihr 25-jähriges Jubiläum im Austria Center in Wien feiert. Seien Sie dabei, wenn wir uns mit über 800 Experten austauschen, die lebendige Ausstellungshalle erkunden, am „Meet the Mentor“-Programm teilnehmen und CPE-Punkte sammeln – abgerundet durch exklusive Networking-Empfänge. Wir freuen uns darauf, Sie an unserem Stand zu begrüßen!

OWASP BASC
Wir freuen uns, die OWASP BASC am 11. April in Boston, MA, zu sponsern. Dies ist die führende Konferenz für Anwendungssicherheit, die Sicherheitsexperten, Entwickler und Forscher zusammenbringt, um das Fachgebiet der Anwendungssicherheit in Boston voranzubringen.

OT Summit Madrid
Besuchen Sie uns auf dem OpenText Summit Madrid 2026, einer Präsenzveranstaltung, die zeigt, wie KI, Cloud und sicheres Informationsmanagement eine neue Generation intelligenter Unternehmen prägen.
Cyber Security Summit
Der Cyber Security Summit findet am 28. und 29. April statt und ist eine erstklassige Konferenz, die führende Experten, Innovatoren und Aussteller zusammenbringt, um die neuesten Trends, resiliente IT-Strategien und bewährte Branchenpraktiken zu präsentieren. Verpassen Sie nicht die Gelegenheit, an unserem Stand vorbeizuschauen und sich mit uns zu vernetzen!
Sicherheitsexpertise für Entwickler: Schnellere Schwachstellenbehebung durch integrierte AST und gezielte Weiterbildung.
Hören Sie auf, Schwachstellen nur zu finden, und fangen Sie an, sie dauerhaft zu beheben. Das Erkennen eines Fehlers ist nur die halbe Miete. Um echtes „Secure by Design“ zu erreichen, müssen Sicherheitserkenntnisse in eine schnelle und effektive Fehlerbehebung münden. Seien Sie am 18. März dabei, wenn die Experten Eric Johnson von Secure Code Warrior und Steven Zimmerman von Black Duck zeigen, wie Sie die Lücke zwischen Erkennung und der Weiterbildung von Entwicklern schließen.

Parliamentary Innovation Showcase des Tech Council
Als Flaggschiff-Veranstaltung des Tech Council of Australia (TCA) bietet der Parliamentary Innovation Showcase 2026 Entscheidungsträgern, Branchenführern, Akademikern und Technikbegeisterten eine hervorragende Gelegenheit, modernste Technologien zu erkunden, Ideen auszutauschen und Einblicke in die Zukunft von Forschung, Investitionen und Innovation zu gewinnen.
Product Security Virtual Summit
Secure Code Warrior freut sich, als Partner von Cycode am diesjährigen Product Security Virtual Summit am 28. Januar teilzunehmen. Wir werfen einen Blick auf die Zukunft sicherer Software im Zeitalter der KI und zeigen, wie sich Sicherheitswarnungen in echte Superkräfte für Entwickler verwandeln lassen.

Phishapalooza
SCW freut sich sehr, an der 18. jährlichen Phishapalooza teilzunehmen und die American Cancer Society zu unterstützen. Wir freuen uns darauf, uns mit der lokalen Cybersecurity-Community zu einem Tag voller Eisfischen und Spendenaktionen in den Twin Cities zu treffen. Seien Sie dabei, wenn wir gemeinsam mit GuidePoint Security wichtige Spenden für diesen guten Zweck sammeln.
OWASP LASCON
Wir sind stolz darauf, Gold-Sponsor der OWASP LASCON 2026 in Austin, Texas, zu sein! Besuchen Sie uns im Norris Conference Center, wo wir gemeinsam mit über 400 Webentwicklern und Sicherheitsexperten innovative Ansätze für Anwendungssicherheit diskutieren.

New York Secure Code Showdown
SCW, OWASP und AWS laden Sie ein, Ihre Fähigkeiten beim New York Secure Code Showdown am Donnerstag, den 19. Februar 2026, von 11 bis 16 Uhr EST zu erweitern. In diesem Turnier fordern wir Sie heraus, Schwachstellen in den gängigsten Programmiersprachen Ihrer Wahl zu identifizieren und zu beheben. Eine großartige Gelegenheit, die Grundlagen sicherer Programmierung zu meistern und sich dabei mit anderen zu messen!

Gold Coast BSides
Wir freuen uns, ein Secure Coding Tournament auf der BSides Goldie auszurichten! Seien Sie an der Gold Coast in Australien dabei und messen Sie sich in einem praxisorientierten Wettbewerb, bei dem Sie Ihre Fähigkeiten beim Identifizieren und Beheben realer Schwachstellen testen können. Egal, ob Sie erfahrener Entwickler oder Neuling im Bereich Sicherheit sind – dies ist eine großartige Gelegenheit, sich auszutauschen, Ihre Kenntnisse zu vertiefen und gemeinsam eine sicherere lokale Tech-Community aufzubauen.
BSides Frankfurt
Wir freuen uns, ein Secure Coding-Turnier auf der BSides Frankfurt auszurichten! Besuchen Sie uns auf dem Campus der Goethe-Universität Frankfurt zu einem praxisorientierten Wettbewerb, bei dem Sie Ihre Fähigkeiten beim Identifizieren und Beheben praxisnaher Schwachstellen testen können. Egal, ob Sie ein erfahrener Entwickler oder ein Neuling im Bereich Sicherheit sind – dies ist eine großartige Gelegenheit, sich auszutauschen, Ihre Kenntnisse zu vertiefen und gemeinsam eine sicherere lokale Tech-Community aufzubauen.
RSA Conference
Wir sind auf dem Weg nach San Francisco zur RSA Conference 2026. Wir unterstützen Unternehmen dabei, ihre Entwickler mit den nötigen Fähigkeiten auszustatten, um von Anfang an sicheren Code zu schreiben. Besuchen Sie uns am Stand #250 in der South Expo Hall und erfahren Sie, wie wir gemeinsam eine Community sicherheitsbewusster Entwickler in Ihrem Unternehmen aufbauen können.

FS-ISAC FinCyber Today Canada
Wir stehen auf der FS-ISAC FinCyber Today Canada bereit, um mit Ihnen über das Risikomanagement für Entwickler zu sprechen. Wir unterstützen Finanzinstitute bei der Minderung von Anwendungsrisiken, indem wir ihre Entwickler durch gezielte Schulungen zu sicherem Programmieren stärken. Besuchen Sie uns an unserem Stand in der Solutions Hall und erfahren Sie, wie wir Ihre Sicherheitsstrategie optimieren können.
Threat Modeling mit KI: So machen Sie jeden Entwickler zum Threat-Modeling-Experten
Threat Modeling mit KI: So machen Sie jeden Entwickler direkt aus der IDE heraus zum Threat-Modeling-Experten.

Ihre Entwickler finden
Die Curriculum and Onboarding Managerin Katelynd Trinidad erläutert verschiedene Methoden, um Code-Mitwirkende in Ihrem Unternehmen zu identifizieren und sicherzustellen, dass diese die erforderlichen Schulungen für sicheren Code erhalten.

Die Macht der Marke in AppSec, DevSec und DevSecOps (Was steckt hinter dem Akronym!?)
Nachhaltiger Erfolg in der AppSec erfordert mehr als nur Technologie – es braucht eine starke Marke. Eine überzeugende Identität sorgt dafür, dass Ihre Initiativen Anklang finden und die Entwickler-Community langfristig einbinden.

Vibe Coding: Praxisleitfaden zur Anpassung Ihrer AppSec-Strategie für KI
Erfahren Sie in unserem On-Demand-Webinar, wie Sie AppSec-Manager durch einen praxisorientierten, schulungsbasierten Ansatz zu KI-Enablern statt zu Blockierern machen. Wir zeigen Ihnen, wie Sie Secure Code Warrior (SCW) nutzen, um Ihre AppSec-Strategie strategisch an das Zeitalter der KI-Coding-Assistenten anzupassen.

Virtuelle Konferenz „The Future of Cyber Security“
Die Konferenzreihe The Future Of Cyber Security unterstützt Unternehmen dabei, Angreifern durch eine Reihe aufschlussreicher Sessions, die auf keiner anderen Sicherheitskonferenz zu finden sind, einen Schritt voraus zu bleiben. Wir freuen uns darauf, Sie virtuell zu treffen!

SecTor
Besuchen Sie unseren Stand Nr. 336 auf der SecTor 2025 im Metro Toronto Convention Centre! Gemeinsam mit anderen Sicherheitsexperten präsentieren wir unsere neuesten Forschungsergebnisse und Methoden zu Untergrundbedrohungen und der Verteidigung von Unternehmen.

OWASP New Zealand Day
Wir freuen uns darauf, am OWASP New Zealand Day auf dem Campus der University of Auckland teilzunehmen! Bei dieser Konferenz dreht sich alles um Web- und Anwendungssicherheit. Unser Ziel ist es, Entwickler in Neuseeland durch den Fokus auf robuste Architektur und moderne Entwicklungstechniken bei der Erstellung sichererer Anwendungen zu unterstützen. Besuchen Sie unseren Stand und tauschen Sie sich mit uns über unsere Developer Management Platform aus!

OWASP Global AppSec 2025 USA
Besuchen Sie uns an unserem Messestand im Marriott Marquis in der Innenstadt von Washington, D.C.! Nutzen Sie die Gelegenheit, sich mit uns und über 800 weiteren Sicherheitsexperten auszutauschen, die Ihre Leidenschaft für alles rund um das Thema Sicherheit teilen.

OWASP BeNeLux Days
Besuchen Sie unseren Stand auf den OWASP BeNeLux Days in Mechelen, Belgien! Die Veranstaltung bietet Ihnen Fachvorträge von Experten aus den Bereichen Security, DevOps und Cloud sowie praxisorientierte Schulungen zu zentralen Sicherheitsthemen. Freuen Sie sich zudem auf Keynotes von Branchenführern, entdecken Sie die neuesten Sicherheitstechnologien an den Ausstellerständen und nehmen Sie an Aktivitäten wie Capture The Flag und Security-Tool-Trainings teil.
Melbourne AppSec & DevSecOps Summit
Freuen Sie sich auf einen spannenden Tag voller Erkenntnisse und Networking auf dem Melbourne AppSec & DevSecOps Summit! Wir freuen uns darauf, uns mit Führungskräften aus den Bereichen Security und Entwicklung auszutauschen, Ideen zu teilen und die neuesten Trends in Sachen Application Security und DevSecOps zu erkunden. Lassen Sie uns vor Ort einen kurzen Termin vereinbaren, um zu besprechen, wie unsere Lösungen Ihre Strategien für das Entwicklermanagement optimieren können.
FS-ISAC Fall Summit
Besuchen Sie uns am Dienstag, den 7. Oktober, ab 8:00 Uhr beim Frühstück auf dem FS-ISAC Fall Americas Summit am Catering-Sponsorentisch und erfahren Sie, wie Secure-by-Design-Strategien und ein entwicklerorientiertes Risikomanagement die Cybersicherheit verändern.

CISO Inspired Summit USA
Seien Sie beim CISO Inspired Summit New York 2025 dabei! Nutzen Sie die Gelegenheit, sich mit führenden Köpfen der Cybersicherheit zu vernetzen, proaktive Verteidigungsstrategien zu vertiefen und belastbare Sicherheitsarchitekturen aufzubauen, um sich souverän in der sich ständig wandelnden digitalen Welt zu bewegen.

CISO Inspired Summit UK
Seien Sie diesen November beim CISO Inspired Summit UK 2025 dabei! Vernetzen Sie sich mit anderen Führungskräften aus der Cybersicherheit, um wachsenden Bedrohungen zu begegnen, Ihre digitalen Abwehrmechanismen zu stärken und robuste Strategien für die geschäftliche Resilienz in der sich schnell wandelnden Cyber-Landschaft von heute zu entwickeln.

BSides Bournemouth
Die BSides Bournemouth ist eine von der Community organisierte Cybersicherheitskonferenz, die am 16. August im Royal Bath Hotel in Bournemouth, Großbritannien, stattfindet. Seien Sie dabei und treffen Sie uns sowie weitere großartige Sponsoren wie JP Morgan Chase zu einem Tag voller aufschlussreicher Vorträge, Networking und praktischer Aktivitäten.

Black Hat USA
Treffen Sie unsere Führungskräfte auf der Black Hat USA im Mandalay Bay in Las Vegas, NV! Sie freuen sich darauf, mit Ihnen über Sicherheitsrisiken bei KI/LLM-Code und den ROI durch qualifizierte Entwickler zu sprechen!

OWASP Global AppSec EU 2025
Besuchen Sie uns am Stand #G08 auf der OWASP Global AppSec EU und entdecken Sie, wie Secure-by-Design-Prinzipien und ein effektives Risikomanagement für Entwickler die nächste Generation der Cybersicherheit prägen.
FS-ISAC EMEA Summit
Besuchen Sie uns am 21. Mai ab 8:00 Uhr beim Frühstück auf dem FS-ISAC EMEA Summit am Catering-Sponsorentisch und erfahren Sie, wie Secure-by-Design-Strategien und entwicklerorientiertes Risikomanagement die Cybersicherheit verändern.
Cybersecurity Summit, Hamburg
Wir freuen uns darauf, auf dem Cybersecurity Summit mit Entscheidungsträgern und Innovatoren darüber zu sprechen, wie proaktives sicheres Programmieren die Softwareentwicklung beschleunigen und gleichzeitig das Sicherheitsniveau verbessern kann.

OpenText Summit Madrid
Secure Code Warrior ist stolzer Sponsor des OpenText Summit Madrid 2025 am 10. April! Diese exklusive Veranstaltung bringt Führungskräfte zusammen, um zu erörtern, wie Cloud, Sicherheit und KI das Informationsmanagement transformieren. In maßgeschneiderten Sessions zu den Themen Explore, Transform und Imagine erhalten die Teilnehmer wertvolle Einblicke, Best Practices und praxisnahe Erfolgsgeschichten.
Australian Cyber Exchange
Am 3. April spricht unser CEO Pieter Danhieux auf der ACE25, dem ersten Australian Cyber Exchange, der Regierung, Privatwirtschaft und Wissenschaft vereint, um Australiens Cyber-Kapazitäten zu stärken. Mit Fokus auf Innovation, Souveränität und Wachstum bietet die ACE25 Podiumsdiskussionen, Präsentationen und Pitch-Sessions zu zentralen Herausforderungen der Cybersicherheit.

Die Zukunft der Cybersicherheit London
Secure Code Warrior ist bei dieser ganztägigen Konferenz dabei, die führende Cybersicherheitsexperten zusammenbringt, um die sich wandelnden Bedrohungen unserer digitalen Welt anzugehen – von Ransomware und Botnetzen bis hin zu Krypto-Hacking und Cybercrime-as-a-Service. Wir freuen uns auf aufschlussreiche Diskussionen und zukunftsweisende Strategien!

OWASP SnowFROC
Besuchen Sie uns auf der SnowFROC '25, Denvers führender Konferenz für Anwendungssicherheit! Die eintägige Veranstaltung mit rund 400 Teilnehmern bietet praxisnahe Schulungen, erstklassige Verpflegung und exzellente Networking-Möglichkeiten. Am Freitag, den 14. März 2025, erwarten Sie Expertenvorträge und Workshops zu vielfältigen Themen der Cybersicherheit.

BSides Limburg
Secure Code Warrior veranstaltet dieses Jahr am 14. März ein Turnier auf der BSides Limburg! BSides ist ein von der Community getragenes Cybersicherheits-Event, das weit über herkömmliche Konferenzen hinausgeht – es fördert tiefgreifende Diskussionen, praxisnahe Demos und die Zusammenarbeit in einem persönlichen Rahmen. Hier entstehen die nächsten großen Ideen im Bereich Sicherheit!
2. jährliches OWASP Maine Secure Coding Tournament 2025
OWASP Maine veranstaltet in Zusammenarbeit mit Secure Code Warrior das 2. jährliche OWASP Maine Secure Coding Tournament! Bei diesem persönlichen Treffen heißen wir alle Softwareentwickler und AppSec-Profis willkommen – vom Einsteiger bis zum Principal. Bringen Sie Ihren Laptop und Ihr Know-how im Bereich sicheres Programmieren mit und messen Sie sich mit Ihren Kollegen, um sich den Titel als sicherster Programmierer des Bundesstaates Maine für 2025 zu sichern!

NDC Security 2025
Tauchen Sie im Herzen von Oslo in topaktuelle Themen, praxisnahe Workshops und den Austausch mit Fachkollegen ein. Verpassen Sie nicht die Gelegenheit, Ihr Wissen zu erweitern und die Zukunft der Sicherheit mitzugestalten. Besuchen Sie uns am Stand H und erfahren Sie, wie Secure Code Warrior Entwickler dabei unterstützt, ihre Produktivität zu steigern und die Codesicherheit zu verbessern!

RSA Conference 2025
Besuchen Sie uns am Stand Nr. 2353 auf der RSAC 2025, um innovative Lösungen zu entdecken und Teil des Dialogs über die Zukunft der Cybersicherheit zu werden.

DevSecOps360 London
Seien Sie am Mittwoch, den 22. Januar 2025, im IBM Innovation Studio London dabei, wenn wir Ihnen unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems vorstellen.

Black Hat Europe
Besuchen Sie uns auf der Black Hat Europe im ExCeL in London

OWASP Benelux
SCW ist stolzer Sponsor der diesjährigen Konferenz. Besuchen Sie unseren Stand und erfahren Sie, wie SCW Unternehmen in ganz Europa dabei hilft, die OWASP Top 10 zu meistern und Sicherheitsrisiken zu reduzieren.

German OWASP Day 2024
Treffen Sie Secure Code Warrior in Leipzig, Deutschland, für spannende Einblicke von OWASP, einen Ausblick auf die Softwaresicherheit im Jahr 2025 und entspanntes Networking.
DevSecOps 360 Toronto
Erfahren Sie gemeinsam mit SCW, IBM, Black Duck, IriusRisk und Contrast, wie Ihr Unternehmen die Entwicklung beschleunigen, Sicherheitslücken minimieren und sowohl Geschäfts- als auch Sicherheitsteams klare Vorteile bieten kann.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior freut sich, als Silbersponsor beim führenden Cybersicherheits-Event in Frankreich dabei zu sein. Wir freuen uns darauf, Sie dort zu treffen.

OpenText World 2024
Erfahren Sie gemeinsam mit Secure Code Warrior und OpenText, wie Unternehmen weltweit SAST-Ergebnisse nutzen, um eine agile Lernerfahrung für sicheres Programmieren zu schaffen.
DevSecOps 360 London
Erleben Sie gemeinsam mit SCW, IBM, BlackDuck und IriusRisk eine aufschlussreiche Veranstaltung, bei der wir unsere neuesten Integrationen vorstellen und zeigen, wie Unternehmen echte Geschäfts- und Produktivitätsvorteile für ihre Organisation erzielt haben.

AppSecDay Stockholm
Treffen Sie Secure Code Warrior, OpenText und Sonatype zu einer Diskussion über den Umgang mit Open Source, die Einhaltung der NIS2-Richtlinie, KI & DevSecOps
DevSecOps 360 Mailand
Erfahren Sie bei uns, wie Automatisierung zu einer schnelleren und sichereren Entwicklung beiträgt. Gemeinsam mit unseren Partnern IBM Cyber Security Services, Synopsys und IriusRisk zeigen wir Ihnen praxisnahe Lösungen, um Schwachstellen zu reduzieren und die Wettbewerbsfähigkeit Ihrer Teams zu sichern.

Charity Pro-Am Scramble
Nehmen Sie gemeinsam mit Secure Code Warrior und unserem Partner Arctiq am Charity Pro-Am Scramble im Golf Le Diable in Mont Tremblant teil. Wir schlagen gemeinsam für einen guten Zweck ab und unterstützen KidSport Québec dabei, mehr Kindern den Zugang zu Mannschaftssportarten zu ermöglichen und ihre Zukunft durch die Kraft des Spiels zu fördern.
AppSec Day Utrecht
Da sich die Anwendungssicherheit stetig weiterentwickelt, setzen Unternehmen zunehmend auf KI-Lösungen zur Erkennung und Abwehr von Bedrohungen in Echtzeit. Seien Sie dabei, wenn Secure Code Warrior gemeinsam mit unseren Partnern OpenText und Sonatype vor Ort ist!

SF 49er Red Zone Erlebnis
Erleben Sie gemeinsam mit SCW und Guidepoint erstklassigen Football, köstliches Tailgate-Food und spannende Gespräche über Softwaresicherheit und wie Sie verhindern, von Sicherheitslücken „getackelt“ zu werden.

Webinar: SCW Trust Agent & Produkt-Roadmap für das 3. Quartal
Begleiten Sie Patrick Collins, Chief Product Officer bei Secure Code Warrior, bei der Vorstellung und Demo des brandneuen SCW Trust Agent und erhalten Sie einen Einblick in die Produkt-Roadmap für die kommenden Monate.

OWASP 2024 Global AppSec
Die Global AppSec US Konferenz verspricht ein spannendes Programm voller neuer Trends und Themen. Besuchen Sie uns an unserem Stand in San Francisco für eine Demo unserer neuesten Produktangebote.
DevSecOps-Transformation
DevSecOps ermöglicht es, Sicherheitsprobleme früher im Entwicklungszyklus zu erkennen – und zwar direkt dort, wo die Entwickler den größten Einfluss nehmen können.

Cybersecurity Summit
Führende Experten aus mittelständischen bis großen Unternehmen treffen auf innovative Anbieter digitaler Cybersecurity-Lösungen für die Wirtschaft. Lernen Sie von Experten auf unseren Bühnen und treffen Sie die führenden Anbieter im Ausstellungsbereich.

Black Hat USA
Die Black Hat USA findet bereits zum 27. Mal im Mandalay Bay Convention Center in Las Vegas statt und bietet ein sechstägiges Programm. Die Veranstaltung beginnt mit vier Tagen spezialisierter Cybersecurity-Trainings (3.–8. August) mit Kursen für alle Kenntnisstufen. Die zweitägige Hauptkonferenz (7.–8. August) umfasst mehr als 100 ausgewählte Briefings, zahlreiche Open-Source-Tool-Demos im Arsenal, eine umfangreiche Business Hall, Networking- und Social-Events sowie vieles mehr.

AppSec & DevSecOps Summit
Entschlüsseln, vereinen und optimieren Sie Ihre Sicherheitsstrategien auf dem Melbourne AppSec and DevSecOps Summit 2024. Stärken Sie Ihre Sicherheitskompetenz und seien Sie ganz vorne mit dabei bei der Revolution der Anwendungs- und Cloud-Sicherheit.
Bewerten Sie den aktuellen Stand Ihres Sicherheitsprogramms mit dem SCW Trust Score
In der sich schnell wandelnden Sicherheitslandschaft von heute ist es entscheidend zu wissen, wo Ihr Sicherheitsprogramm steht. Diskutieren Sie mit Matias Madou, CTO und Mitbegründer von Secure Code Warrior, über eine branchenführende Innovation für das Benchmarking von Sicherheitsprogrammen: den SCW Trust Score.
Nordic IT Security
Die Nordic IT Security, Skandinaviens renommiertester Cybersicherheitsgipfel, fungiert seit 17 Jahren als Wegweiser durch die nordische Cybersicherheitslandschaft.

Belgische Kaffeestunde
Für alle RSAC-Teilnehmer aus Belgien veranstalten wir am Dienstag, den 7. März, um 15:00 Uhr einen besonderen „Last Coffee of the Day“. Treffen Sie unsere belgischen Kollegen, CEO Pieter Danhieux und CTO Matias Madou, sowie weitere Führungskräfte von Secure Code Warrior, um einen erfolgreichen RSAC-Tag bei gutem Kaffee und leckeren Snacks entspannt ausklingen zu lassen.

Die Kontrolle über Schwachstellenmeldungen übernehmen
Die heutige Bedrohungslandschaft ist für viele Unternehmen zunehmend unüberschaubar, da sie mit einem Ansatz für Anwendungssicherheit zu kämpfen haben, der auf Reaktion statt auf proaktives Handeln ausgelegt ist.

SCW Coffee Shop @ RSAC 2024
Der SCW Coffee Shop ist zurück – bereits im vierten Jahr! Kommen Sie auf einen Kaffee vorbei und erfahren Sie, wie Sie Sicherheit direkt in Ihre Anwendungen integrieren!

RSA Conference 2024
Die Kunst des Möglichen ist da! Besuchen Sie uns am Stand 5179 und erfahren Sie, wie Sie Ihre Schwachstellen um 53 % reduzieren können.

Treffen Sie die SCW-Führungsebene auf der RSAC24
Unsere Mitgründer und Führungskräfte sind vom 6. bis 7. Mai im Bluestone Lane Union Square Coffee Shop, um bei einem der besten Kaffees San Franciscos Gespräche zu führen.

Wir vertrauen auf Entwickler und KI
SCW Coffee Shop auf der RSAC24 präsentiert: Diskutieren Sie mit unserem Mitgründer und CTO Matias Madou sowie weiteren Branchenexperten über die Herausforderungen und Strategien zur Messung von Sicherheitskompetenzen in Entwicklungsteams.

So quantifizieren Sie die Effektivität Ihres Secure-Coding-Programms mit dem SCW Trust Score
SCW Coffee Shop auf der RSAC24 präsentiert: Begleiten Sie Patrick Collins, CTPO, und Junie Dinda, CMO, bei einer ausführlichen Session zum neuen SCW Trust Score – dem branchenweit ersten Benchmark, der die Landschaft für Secure-Coding-Programme grundlegend verändert.

Carolina Hurricanes mit GuidePoint
Begleiten Sie uns und unsere Partner von GuidePoint in die Eishockey-Arena zu einem spannenden Spiel und interessanten AppSec-Gesprächen!

Happy Hour für Anbieter in der Bay Area
Weitere Informationen folgen in Kürze.

Führende Frauen in der Security
Der SCW Coffee Shop auf der RSAC24 präsentiert: Diskutieren Sie mit Fatemah Beydoun, Mitgründerin & CCO, und einer Runde führender Frauen der Branche darüber, wie der „Shift Left“-Ansatz helfen kann, die Geschlechterkluft in der IT-Sicherheit zu verringern. Moderiert von unserer VP Channel Partners, Holly Whalen.
Von Compliance-Checklisten zum Risikomanagement: Das volle Potenzial von SAST ausschöpfen
Entdecken Sie innovative Strategien zur Maximierung der Effektivität Ihrer SAST-Tools und implementieren Sie ein entwicklerorientiertes Sicherheitsprogramm.
secIT – Hannover 2024
Vereinbaren Sie einen Termin oder besuchen Sie uns am Stand 14 auf der secIT!
Praxisorientierter Workshop zur Anwendungssicherheit
In Zusammenarbeit mit AWS, Contrast Security und Arctiq bieten wir Ihnen einen interaktiven, praxisorientierten AppSec-Workshop an

Virtuelle Weinprobe - Ohio
Seien Sie dabei, wenn wir gemeinsam mit GuidePoint und weiteren Partnern eine virtuelle Weinverkostung mit dem Weingut Silver Oaks veranstalten.
DevSecOps 360 - Riad
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
DevSecOps 360 – München
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
DevSecOps 360 – Dubai
In Zusammenarbeit mit IBM, Synopsys und IriusRisk präsentieren wir unsere neueste Vision für die DevSecOps-Integration innerhalb des Partner-Ökosystems
Die sich wandelnde Rolle des AppSec-Entwicklers
Veränderungen, Ursachen und Überlegungen für eine der wichtigsten Rollen im Sicherheitsteam Ihres Unternehmens.
Security nach links verlagern: Stärken Sie Ihre Sicherheitskompetenz
So unterstützen Sie Ihre Entwickler dabei, sichere Software schneller zu erstellen und bereitzustellen.
Shifting Left für Secure by Design
Senken Sie die mit der Anwendungssicherheit verbundenen Risiken und Kosten, indem Sie Ihre Entwickler dazu befähigen, die erste Verteidigungslinie Ihres Unternehmens zu bilden.
Shift-Left-Sicherheitsschulungen und Schwachstellenerkennung für eingebettete Systeme
In diesem Webinar beleuchten wir die Herausforderungen, vor denen Unternehmen bei der Einführung eines „Security-First“-Ansatzes in der Entwicklung stehen – insbesondere bei eingebetteter Software. Wir zeigen Ihnen, wie Sie bewährte Methoden der Lerntechnologie nutzen und vom „Shift Left“-Prinzip profitieren, um die Schulung Ihrer Entwickler in sicherem Programmieren zu optimieren.
Virtueller Gipfel für sichere Programmierung
Willkommen bei der Secure Code Warrior Benutzergruppe! Diese Session bietet Produktupdates, inspirierende Kundenerfolgsgeschichten und eine interaktive Podiumsdiskussion.
Saltworks und Secure Code Warrior: Gemeinsam stärker
Wir vermitteln die Überzeugung, dass mit steigenden Fähigkeiten und Kompetenzen der Entwickler die Anzahl der Sicherheitslücken im Code sinkt.
Seien Sie bei der DEVOPS Conference dabei
Seien Sie am 8. und 9. März bei der DEVOPS Conference dabei, erleben Sie spannende Vorträge und nehmen Sie an unserem Secure-Coding-Turnier teil. Sichern Sie sich jetzt Ihre kostenlosen Tickets!
Ist Sicherheit ein Problem der Entwickler?
Die Technologie hat sich explosionsartig entwickelt. Und das ALLES muss abgesichert werden. Doch Sicherheitsteams verfügen in Zeiten schnellen technologischen Wachstums und sich ständig wandelnder Cyber-Bedrohungen nicht über die nötigen Kapazitäten, um alle Bereiche abzudecken.

Steigern Sie die Geschwindigkeit Ihrer Software-Releases durch ganzheitliche, entwicklerorientierte Sicherheit.
Da diese Zeiten möglicherweise nicht für jeden passen, registrieren Sie sich bitte, falls Sie sich das Webinar zu einer angenehmeren Zeit ansehen möchten – wir senden Ihnen dann eine Aufzeichnung zu. Angesichts der zunehmenden Sicherheitsverletzungen durch ausnutzbare Software-Schwachstellen müssen Unternehmen Wege finden, diese zu minimieren
So schließen Sie die Vermeidungs- und Behebungslücke bei der Open-Source-Compliance.
Das Schließen dieser Lücke ist entscheidend, damit Entwicklungsteams und ihre Führungskräfte besser verstehen, wie sich Open-Source-Software auf die Fähigkeit eines Unternehmens auswirkt, risikofreie Lösungen zu entwickeln und bereitzustellen. Erfahren Sie, wie unsere Experten Software-Audits angehen.
So bauen Sie ein AppSec-Programm mit einem starken Fundament auf
Die Bedeutung und die wichtigsten Ansätze zur Festlegung einer Ausgangsbasis für die Strategieentwicklung Ihres AppSec-Programms.
Warum ist die SBOM wichtig, um sich auf den Cyber Resilience Act vorzubereiten?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Ist Softwareanbietern Sicherheit genauso wichtig wie Ihnen?
Man kann mit Sicherheit sagen, dass die letzten Jahre die Cybersicherheitsstandards grundlegend verändert haben, und obwohl dies nicht verpflichtend ist, sollte es für alle Unternehmen ein Ziel sein, diesem Beispiel zu folgen und die Sicherheitspraktiken der Anbieter unter die Lupe zu nehmen, als ob sie Teil ihres eigenen internen Sicherheitsprogramms wären.

Isn’t it time we elevated the humble SBOM?
Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

Enthüllt: Eine spannende Partnerschaft zur Förderung von agilem Lernen und entwicklergesteuerter Sicherheit im Unternehmen
Nach unserer kürzlich bekannt gegebenen Series-C-Finanzierungsrunde freue ich mich sehr, einen weiteren Meilenstein auf unserem Weg bekannt zu geben. Der Branchenführer für Sicherheit, Synopsys, erweitert sein Produktportfolio um eine spannende Neuerung: Synopsys Developer Security Training, powered by Secure Code Warrior.

Code ohne Käfig: Warum sichere Entwickler ohne Limit liefern können
Es scheint verblüffend, dass die meisten Entwickler, die an Code arbeiten, der kritische Infrastrukturen, Automobile, Medizintechnik und alles dazwischen antreibt, dies tun, ohne vorher ihre Sicherheitsfähigkeiten zu überprüfen. Warum müssen andererseits Entwickler mit Sicherheitskenntnissen, die wiederholt bewiesen haben, dass sie wissen, wie man Dinge sicher baut, wegen der vielen Sicherheitsschleusen in der Warteschlange mit allen anderen in der sich ständig verlangsamenden Entwicklungspipeline anstellen?

Der ROI einer agilen Lernplattform
Die Kosten für die Behebung von Code-Schwachstellen und technischer Schuld sind hoch und beeinträchtigen weiterhin die Produktivität von Softwareentwicklungsteams. Erfahren Sie, wie die Implementierung einer agilen Lernplattform für sicheren Code Entwickler effektiver in sicheren Programmiertechniken schulen kann. So lassen sich Schwachstellen schneller und bereits früher im SDLC beheben sowie von vornherein vermeiden, was zu erheblichen Kosteneinsparungen führt. Dieser Blogbeitrag erläutert, wie Sie die finanziellen Auswirkungen und den ROI einer agilen Lernplattform bewerten können.

Maßstäbe für Secure Coding setzen: Agiles Lernen für zukunftsfähige Unternehmen
Wir haben den Abschluss unserer Series-C-Finanzierungsrunde bekannt gegeben und 50 Millionen US-Dollar eingeworben, um die nächste Phase unserer Mission voranzutreiben: mehr zukunftsweisende Unternehmen dabei zu unterstützen, das Potenzial ihrer Entwicklerteams zu nutzen, um gängige Sicherheitslücken effektiv zu schließen.

I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

So überzeugen Sie Entwickler mit agilem Lernen für sicheren Code
Erfahren Sie, wie eine agile Lernplattform für sicheren Code in Entwickler-Workflows und Tools integriert werden kann, und etablieren Sie eine Kultur des Lernens für sichere Programmierung.

PCI-DSS 4.0 kommt schneller als gedacht. Nutzen Sie diese Gelegenheit, um die Cyber-Resilienz Ihres Unternehmens nachhaltig zu stärken.
Anfang des Jahres hat das PCI Security Standards Council die Version 4.0 des Payment Card Industry Data Security Standard (PCI DSS) vorgestellt. Obwohl Unternehmen erst ab März 2025 vollständig konform mit Version 4.0 sein müssen, handelt es sich um das bisher umfassendste Update, das die meisten Unternehmen dazu zwingt, komplexe Sicherheitsprozesse und Teile ihres Tech-Stacks zu überprüfen und wahrscheinlich aufzurüsten. Darüber hinaus müssen rollenbasierte Sicherheitsschulungen und regelmäßige Trainings zu sicherem Programmieren für Entwickler implementiert werden.

Vom Training zum agilen Lernen: Wie eine agile Lernplattform für sicheren Code Ihren Ansatz für sichere Software revolutioniert
Erfahren Sie, wie eine agile Lernplattform für sicheren Code die Fähigkeiten von Entwicklern erweitert, Risiken minimiert und durch einen frühzeitigen Fokus auf Sicherheit im SDLC langfristig technische Schulden abbaut.

Software in der organisatorischen Hierarchie neu denken
Indem wir helfen, die Verantwortlichkeiten unserer Apps und Software innerhalb einer engen Hierarchie zu definieren und diese Richtlinien mit den geringsten Rechten durchzusetzen, können wir sicherstellen, dass unsere Apps und Software auch trotz der Bedrohungslandschaft, der sie ausgesetzt sind, überleben und gedeihen.

Proaktiver Schutz: Nutzung der nationalen Cybersicherheitsstrategie für fortschrittliche Bedrohungsprävention
Die nationale Cybersicherheitsstrategie der CISA ist unsere beste Chance, die Softwarestandards flächendeckend anzuheben und endlich eine neue Ära sicherheitsbewusster Entwickler einzuläuten.

Ein genauerer Blick auf die mvcRequestMatcher-Schwachstelle in Spring
Am 20. März 2023 veröffentlichte Spring Security Advisories einen Blogbeitrag, in dem auf eine intern entdeckte Sicherheitslücke, CVE-2023-20860, verwiesen wurde. Es wurden keine detaillierten Informationen veröffentlicht, außer dass es sich um ein Problem mit der Zugriffskontrolle im Zusammenhang mit der Verwendung von `MVCMatchers` handelte. Die Spring-Entwickler haben das Problem behoben, und ein Versionsupdate wird empfohlen. Da Sicherheit unser Hauptaugenmerk bei Secure Code Warrior ist, haben wir uns entschlossen, uns eingehender mit dieser MVCRequestMatchers-Schwachstelle zu befassen und herauszufinden, wo das Kernproblem liegt.

Pieter Danhieux, CEO und Mitgründer von Secure Code Warrior: „Jeder sollte die Rolle verstehen und annehmen, die er bei der Cybersicherheit spielt.“
CyberNews-Interview mit Pieter Danhieux, CEO und Mitgründer von Secure Code Warrior.

Der Schlüssel zur Steigerung der Produktivität und Kostensenkung im SDLC
Eine der größten Lücken im Softwareentwicklungszyklus ist der Zeitmangel für Entwickler, um von Anfang an sicheren Code zu schreiben. Entwickler verschwenden unzählige Stunden mit Nachbesserungen und Fehlerbehebungen – was zu Opportunitätskosten in Millionenhöhe führt. Erfahren Sie, wie sicheres Programmieren in hoher Geschwindigkeit diese Lücken schließen und die Produktivität steigern kann.
Neuerungen bei Secure Code Warrior: Kursrichtlinien, Teilnehmerverwaltung und neue Inhalte
Neu bei Secure Code Warrior: Entdecken Sie neue Möglichkeiten zur Kursverwaltung und erkunden Sie zusätzliche Inhalte.

Böswilligkeit im Metaversum: Bekannte Cyberbedrohungen auf neuem Terrain bekämpfen
Das Aufkommen des aktuellen digitalen Liebelings – des Metaversums – eröffnet eine riesige neue Angriffsfläche für Schwachstellen auf Code-Ebene sowie für Social Engineering. Und wir sind schlichtweg nicht auf den Kampf auf diesem neuen Spielfeld vorbereitet, das von Blendwerk lebt.
Technische Schulden durch entwicklergesteuerte Sicherheit mindern
Die Kosten für die Behebung unsicherer Code-Strukturen und die daraus resultierenden technischen Schulden sind eine der größten Herausforderungen der heutigen Technologiebranche. Erfahren Sie, wie die Implementierung eines skalierbaren Schulungsprogramms für sicheren Code dabei hilft, technische Schulden zu reduzieren, indem fehlerhafte Programmiermuster korrigiert und Schwachstellen frühzeitig im Softwareentwicklungszyklus erkannt werden.

Wie definieren Entwickler „sichere Programmierung“?
Was genau als sichere Programmierung gilt, ist durchaus umstritten. Eine aktuelle Studie in Zusammenarbeit mit Evans Data belegt dies schwarz auf weiß. Die Umfrage „State of Developer-Driven Security 2022“ beleuchtet die wichtigsten Erkenntnisse und Erfahrungen von 1200 aktiven Entwicklern und zeigt ihre Einstellungen und Herausforderungen im Bereich der Sicherheit auf.

Coding Labs: Hands-on secure code for Developers
Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Secure Code Warrior wird 8: Alle an Bord der Rakete
Diese Woche feiern wir offiziell das achtjährige Bestehen von Secure Code Warrior. Einerseits entspricht das der 350-fachen Dauer der Apollo-11-Mission, 45.000 Fußballspielen oder dem 5696-maligen Durchspielen von Super Mario Odyssey. Andererseits ist es gerade einmal ein Dreißigstel der Lebensspanne einer Riesenschildkröte (falls Sie sich das gefragt haben: 250 Jahre). In der Welt eines wachstumsstarken Startups ist es eine Reise voller Wendungen, Lektionen und Erfolge – von denen viele unvorstellbar waren, als wir unseren Businessplan zum ersten Mal zu Papier brachten.

Jahresrückblick 2022 – Highlights, neue Innovationen und Ressourcen, mit denen Sie das Beste aus Secure Code Warrior herausholen.
Hier bei Secure Code Warrior arbeiten wir ständig an Innovationen, um Entwicklern und Unternehmen die richtigen Fähigkeiten zu vermitteln, um die sich ständig ändernden Sicherheitsherausforderungen von heute zu bewältigen. Wir haben die wichtigsten Funktionen und Updates für unsere Plattform sowie die in diesem Jahr veröffentlichten Ressourcen und Richtlinien zusammengestellt, um Ihrem Unternehmen zu Beginn des Softwareentwicklungszyklus zu helfen, Ihre Software durch entwicklerorientierte Sicherheit zu schützen.

Der ROI von entwicklergesteuerter Sicherheit
Jeder möchte bei Investitionen in seinen Tech-Stack oder zusätzliche Schulungsprogramme eine gute Rendite erzielen. Bei der Sicherheit geht es jedoch darum, langfristig zu denken, anstatt nur den einfachen ROI zu berechnen. Erfahren Sie, wie Investitionen in entwicklerorientierte Sicherheit nicht nur die Kosten für teure Sicherheitsverletzungen, Produktivitätsverluste und angehäufte technische Schulden senken, sondern auch eine proaktive und kosteneffiziente Strategie schaffen, um der heutigen Bedrohungslandschaft einen Schritt voraus zu sein.

Etablierung eines kohärenten Ansatzes für entwicklergeführte Sicherheit
Als Reaktion auf große Sicherheitsvorfälle wie die SolarWinds-Kampagne, bei der ein Software-Update-Prozess genutzt wurde, um über 18.000 Nutzer der beliebten Orion-Management-Software – darunter zahlreiche Spitzenunternehmen und Regierungsbehörden – zu infizieren, wächst der Druck für effektivere, entwicklergesteuerte Sicherheitsmaßnahmen. Unternehmen jeder Größe beginnen, ihre „Software-Lieferkette“ zu hinterfragen und fordern, dass die Entwickler ihrer Software über nachgewiesene Sicherheitskenntnisse und ein entsprechendes Bewusstsein verfügen.
SCW-Integrationen: Verkürzen Sie die mittlere Behebungszeit durch Micro-Learning
Jeder weiß, wie wichtig ein solider Tech-Stack ist. Wenn es darum geht, Schwachstellen im Code zu finden und zu beheben, ist das Ziel der Integrationen von Secure Code Warrior, die durchschnittliche Zeit bis zur Fehlerbehebung zu verkürzen und auf bewährte, robuste Lösungen zu setzen. Die Integration von Micro-Learning-Einheiten in die Arbeitsabläufe der Entwickler ist der Schlüssel zu besserem Lernen und schnellerer Fehlerbehebung.

Shift-Left-Ansatz (und Compliance erreichen) durch wiederholbare Fähigkeiten für sicheres Programmieren
Heutzutage führt fast jedes Entwicklerteam irgendeine Form von Compliance-Schulung durch – sei es als Teil eines anfänglichen Zertifizierungsprozesses, um sicherzustellen, dass ein Unternehmen die Rahmenbedingungen der Branche oder gesetzliche Vorschriften einhält, oder als jährliche Anforderung bzw. Überprüfung. Dies ist ein wichtiger Schritt, denn wenn eine Organisation grundlegende Compliance-Anforderungen nicht erfüllen kann, sind ihre Mitarbeiter faktisch nicht in der Lage, ihre Aufgaben zu erfüllen.

Schlechte Codierungsmuster können zu großen Sicherheitsproblemen führen … warum fördern wir sie also?
Entwickler können Schwachstellen nur dann effektiv reduzieren, wenn sie grundlegend verstehen, wie diese entstehen, warum sie gefährlich sind, welche Muster ihnen zugrunde liegen und welche Design- oder Programmieransätze sie im jeweiligen Kontext beheben. Ein strukturierter Lernansatz vermittelt schrittweise das nötige Wissen, um sicher zu programmieren, Codebasen zu schützen und sich als sicherheitsbewusster Entwickler zu etablieren.

Secure Code Warrior als Gartner Cool Vendor in Software Engineering: Enhancing Developer Productivity ausgezeichnet
Die Bedeutung von Sicherheitskompetenzen für Entwickler wird im Bericht „Gartner Cool Vendors in Software Engineering 2022“ hervorgehoben. Erfahren Sie mehr und lesen Sie den vollständigen Bericht.

Definition von sicherem Code
Die Entwickler, die die Software, Anwendungen und Programme erstellen, die das digitale Geschäft vorantreiben, sind zum Lebensnerv vieler Unternehmen geworden. Die meisten modernen Unternehmen könnten ohne wettbewerbsfähige Anwendungen und Programme oder ohne den rund um die Uhr verfügbaren Zugriff auf ihre Websites und andere Infrastrukturen nicht (profitabel) funktionieren.
Verstehen Sie den Path-Traversal-Bug im tarfile-Modul von Python
Kürzlich hat ein Team von Sicherheitsforschern einen fünfzehn Jahre alten Fehler in der Tar-Datei-Extraktionsfunktion von Python entdeckt. Die Schwachstelle wurde erstmals 2007 offengelegt und unter der Kennung CVE-2007-4559 geführt. Zwar wurde ein entsprechender Hinweis in die offizielle Python-Dokumentation aufgenommen, der Fehler selbst blieb jedoch ungepatcht.

Neu bei SCW: Coding Labs, LMS-Integrationen und mehr
Neu bei Secure Code Warrior: Sammeln Sie praktische Erfahrungen in der Entwicklerschulung mit Coding Labs, integrieren Sie Ihr Programm für sicheres Programmieren in ein LMS und vieles mehr.

Fest codierte Anmeldedaten können Sicherheitsrisiken bergen.
Erfahren Sie mehr über die Risiken von fest codierten Zugangsdaten und Social Engineering. Wir analysieren den jüngsten Sicherheitsvorfall bei Uber und erläutern, warum es für Unternehmen so wichtig ist, Sicherheitsaspekte frühzeitig in den Entwicklungsprozess zu integrieren („Shift Left“) und ihre Entwickler kontinuierlich in Best Practices für sicheres Programmieren zu schulen.

Prävention im Zeitalter der unendlichen Angriffsfläche
Softwareentwicklung ist längst keine isolierte Disziplin mehr. Wenn wir alle Aspekte softwarebasierter Risiken betrachten – von der Cloud über eingebettete Systeme in Haushaltsgeräten und Fahrzeugen bis hin zu unserer kritischen Infrastruktur und den APIs, die alles miteinander verbinden –, dann ist die Angriffsfläche grenzenlos und außer Kontrolle.

Sind wir reif genug für den Open Source Software Security Mobilization Plan?
Der Open Source Software Security Mobilization Plan ist ein positiver Schritt für entwicklerorientierte Sicherheit. Wir müssen jedoch alle Bilanz ziehen und ehrlich beurteilen, ob wir in unserer Organisation ausgereift genug sind — und ob unsere Entwicklungsteams über das richtige Maß an Sicherheitsbewusstsein und Fähigkeiten verfügen —, um die neuesten und besten Abwehrstrategien umzusetzen.

Die Bedeutung der Sicherheitsreife in Entwicklungsteams
Der „Shift-Left“-Ansatz erfordert eine kontinuierliche, gemeinsame Verbesserung des Sicherheitswissens und der Fähigkeiten innerhalb der Entwicklungsteams

API-Sicherheit: Mission Impossible?
API-Sicherheit ist eine Herausforderung, doch mit der richtigen Schulung, Planung und einem Fokus auf bewährte Verfahren lassen sich selbst die tückischsten Schwachstellen entschärfen.

Neu: SCW-Connector für Okta Workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Neu bei Secure Code Warrior: Mai 2022
Einfachere und leistungsfähigere Abläufe bei der Kurserstellung, Early-Access-Umschalter und SAP ABAP-Schulungsinhalte.

Neu: Entwickeln Sie sicheren SAP ABAP-Code schneller mit unseren neuen ABAP-Schulungsinhalten
Praxisnahe und effektive Schulungen für sichere ABAP-Programmierung.
Psychic Signatures – was Sie wissen müssen
Die Schwachstelle „Psychic Signature“ betrifft die Kryptografie von ECDSA-Signaturen, die Systeme für kritische Aufgaben wie die Authentifizierung schützt. Hacker können mit dieser Sicherheitslücke jede Signaturprüfung umgehen. In diesem Beitrag erklären wir, worum es sich dabei handelt und wie Sie sich davor schützen können.

Beugen Sie Softwareschwachstellen in NGINX und dem Microsoft Windows SMB Remote Procedure Call-Dienst vor.
Vor Kurzem hat NGINX eine Zero-Day-Schwachstelle bekannt gegeben. Etwa zur gleichen Zeit informierte Microsoft über eine weitere kritische Sicherheitslücke – die Windows RPC RCE-Schwachstelle. In diesem Beitrag erfahren Sie, wer von diesen beiden Problemen betroffen ist und wie wir die Risiken minimieren können.

Zero-Day-Angriffe nehmen zu. Es ist an der Zeit, eine Verteidigungsstrategie zu entwickeln.
Zero-Day-Angriffe lassen Entwicklern per Definition keine Zeit, bestehende Schwachstellen zu finden und zu schließen, bevor sie ausgenutzt werden, da die Angreifer schneller sind. Der Schaden ist bereits entstanden, und es beginnt ein hektischer Wettlauf, um sowohl die Software zu reparieren als auch den Ruf des Unternehmens zu retten. Angreifer sind immer im Vorteil, daher ist es entscheidend, diesen Vorsprung so weit wie möglich zu verringern.

Welchen Stellenwert hat sicherer Code bei den Prioritäten Ihres Entwicklungsteams?
Zum zweiten Mal in Folge haben wir gemeinsam mit Evans Data Corp. eine umfassende Umfrage in der globalen Entwickler-Community durchgeführt. Dabei ging es um Fähigkeiten, Wahrnehmungen und Verhaltensweisen in Bezug auf sichere Programmierpraktiken sowie deren wahrgenommene Bedeutung und Relevanz im Softwareentwicklungszyklus (SDLC). Die Ergebnisse waren in vielerlei Hinsicht durchaus überraschend.

Neue Schwachstellen in Spring-Bibliotheken: So finden Sie heraus, ob Sie gefährdet sind und was Sie tun können
Kürzlich wurden für die Spring-Bibliotheken, eine der populärsten Bibliotheken in der Java-Community, zwei Schwachstellen bekannt, die Remote Code Execution (RCE) ermöglichen. Wir haben die bekannten Details zu „Spring4Shell“ und „Spring Cloud Function“ für Sie aufbereitet, damit Sie einschätzen können, ob Sie gefährdet sind und welche Maßnahmen Sie gegebenenfalls ergreifen müssen.

Diese Cybersicherheitsprobleme können wir 2022 nicht ignorieren
Im Kampf gegen Cyberkriminelle müssen wir ihnen stets einen Schritt voraus sein und ihre Spielwiesen mit einer präventiven Denkweise vorwegnehmen. Hier sind die Bereiche, in denen sie im kommenden Jahr für Unruhe sorgen könnten:

Was ist Trojan Source und wie gelangt es in Ihren Quellcode?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Champions vs. Coaches: Warum jedes Entwicklungsteam beides braucht
Viele Unternehmen, die in ihrem Cybersicherheitsansatz Ziele überschreiten, haben ein offizielles Security-Champion-Programm eingeführt, das wichtige Sicherheitsaufgaben — von der Zusammenarbeit zwischen Teams und allgemeinem Cheerleading bis hin zur Überwachung von Best Practices — Personen überträgt, die Eignung und Leidenschaft für eine solche Rolle zeigen.
So vermeiden Sie häufige Java-Fehler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Sieben Jahre Secure Code Warrior – langsam fühlt es sich echt an
Unsere Geburtstagsmeilensteine sind eine wunderbare Gelegenheit, die Früchte unserer Arbeit zu reflektieren, das Team zu feiern und das kommende Jahr voller Zuversicht anzugehen. Sieben Jahre nach unserer Gründung frage ich mich: Haben wir es geschafft? Ist das jetzt ein richtiges Unternehmen? Natürlich sind wir gereift, aber ich hoffe sehr, dass wir uns die Neugier, die Leidenschaft und die Begeisterung, die uns von Anfang an ausgezeichnet haben, bewahren.

Warum Scaffolded Learning sicherheitsstarke Entwickler hervorbringt
Als Branche sollten wir nicht erwarten, dass Entwickler zu Sicherheitsexperten werden, aber Unternehmen können neue Standards für die Befähigung von Entwicklern einführen, damit diese Software von höherer Qualität produzieren können.

Die Log4j-Schwachstelle erklärt – Angriffsvektor und Präventionsmaßnahmen
Im Dezember 2021 wurde mit Log4Shell eine kritische Sicherheitslücke in der Java-Bibliothek Log4j bekannt. In diesem Artikel erklären wir die Log4Shell-Schwachstelle so einfach wie möglich, damit Sie die Grundlagen verstehen. Zudem stellen wir Ihnen eine Mission vor – eine Spielwiese, auf der Sie mit dem Wissen über diese Sicherheitslücke eine simulierte Website angreifen können.

Analyse der Cybersicherheitsbranche: Eine weitere wiederkehrende Schwachstelle, die wir beheben müssen
Wir erhalten weder realistische Ratschläge noch die schnellsten Lösungen, um den ununterbrochenen Angriff der modernen Cybersicherheit zu bekämpfen. Natürlich ist jede Sicherheitsverletzung auf ihre Art anders, und es gibt zahlreiche Angriffsvektoren, die in anfälliger Software ausgenutzt werden können. Umsetzbare allgemeine Empfehlungen werden begrenzt sein, aber der Best-Practice-Ansatz sieht von Stunde zu Stunde fehlerhafter aus.

Konzentriert sich Ihr Sicherheitsprogramm nur auf die Reaktion auf Vorfälle? Dann gehen Sie es falsch an.
Ein präventiver statt eines reaktiven Ansatzes ist außerhalb des Sicherheitsteams oft schwer zu vermitteln, besonders wenn es noch zu keinem größeren Sicherheitsvorfall gekommen ist.
Make unit tests readable with Sensei and AssertJ
Implement unit test coding guidelines uniformly and consistently

API on Wheels: Ein Roadtrip durch riskante Schwachstellen
Die API-Sicherheit dem Zufall zu überlassen, führt zwangsläufig zu Problemen – im schlimmsten Fall mit verheerenden Folgen, im besten Fall mit frustrierender Nacharbeit und Leistungseinbußen.

Migration von Joda-Time zu java.time
Joda-Time bequem auf java.time migrieren

Aufdeckung von Cyber-Schwachstellen in den Lieferketten der Regierung
Dass Cybersicherheit wichtig ist, liegt auf der Hand. Doch was bedeutet das eigentlich im Kontext von Lieferketten?

Sicherheitsbewusste Entwickler: AppSec braucht euch!
Entwickler haben beste Voraussetzungen, um lukrativ in den Bereich AppSec zu wechseln.

So überzeugen Sie Ihren Chef von Investitionen in Schulungen für sicheres Programmieren
Sicheres Programmieren zu erlernen und das Wissen langfristig zu verankern, wirkt oft wie eine Herkulesaufgabe – doch mit den richtigen Tools und der passenden Unternehmenskultur muss das nicht sein. Die Herausforderung liegt meist darin, Stakeholder und Vorgesetzte von der Notwendigkeit der richtigen Schulungen zu überzeugen. Hier sind einige praktische Tipps, wie Sie Ihre Führungsebene für dieses Vorhaben gewinnen.

Die Motivation von Entwicklern ist der Schlüssel zu besseren Sicherheitspraktiken.
Professionelle Entwickler möchten DevSecOps integrieren und sicheren Code schreiben, doch ihre Unternehmen müssen diesen grundlegenden Wandel unterstützen, damit sich diese Bemühungen auch langfristig auszahlen.

Erleben Sie die Auswirkungen der Path-Traversal-Schwachstelle, die für die jüngsten Apache-Probleme verantwortlich ist.
Anfang Oktober veröffentlichte Apache die Version 2.4.49, um eine Sicherheitslücke bezüglich Path Traversal und Remote Code Execution zu schließen, gefolgt von Version 2.4.50, da die erste Fehlerbehebung unvollständig war. Wir haben eine Mission erstellt, um die Risiken in einer realen Umgebung zu demonstrieren. Probieren Sie es jetzt aus.

Warrior Insider: Nelnet – Fördern Sie Ihre Security Champions und schaffen Sie eine Kultur der sicheren Entwicklung von innen heraus
Micha Martinez ist Cybersecurity-Analyst und Kameramann bei Nelnet. Als er damit beauftragt wurde, ein Schulungsprogramm für Entwickler zum Thema sichere Programmierung zu erstellen, setzte er auf kreative Ansätze, um sein Team zu begeistern. Wir waren von der Art und Weise, wie er sein Training für sicheren Code durchführt, so beeindruckt, dass wir uns mit ihm zusammengesetzt haben, um mehr darüber zu erfahren.

Die OWASP-Liste 2021 im Wandel: Ein neuer Schlachtplan und der Hauptgegner
Injection-Angriffe, der berüchtigte Spitzenreiter unter den Schwachstellen (nach Kategorie), wurden von fehlerhafter Zugriffskontrolle als das größte Sicherheitsrisiko abgelöst – ein Umstand, den Entwickler unbedingt beachten müssen.

Höhere Sicherheitsintelligenz: Geführte Kurse, die Entwickler fit für NIST machen
Entwickler arbeiten so eng wie kaum eine andere Gruppe mit Code, Sicherheitskonfigurationen und Zugriffskontrollen. Ihre Sicherheitskompetenzen müssen gezielt gefördert werden. Um die hohen Standards des NIST zu erfüllen, ist eine praxisorientierte Kursstruktur – insbesondere bei großen Entwicklerteams – oft der effizienteste Weg.

Wenn Mikrowellen Amok laufen: Warum die Sicherheit eingebetteter Systeme die nächste große Herausforderung für Entwickler ist
Ähnlich wie bei webbasierter Software, APIs und Mobilgeräten kann anfälliger Code in eingebetteten Systemen ausgenutzt werden, wenn er von einem Angreifer in freier Wildbahn entdeckt wird.

Sichere Entwicklung sollte das Immunsystem der AppSec sein
Als Experte für Anwendungssicherheit ist es Ihre Aufgabe, die Cybersicherheit der Anwendungen Ihres Unternehmens zu gewährleisten. Sie sind jedoch nicht dafür verantwortlich, den Code zu schreiben, auf dem die Anwendung läuft. Das sind die Ingenieure im Entwicklungsteam. Wie stellen Sie also sicher, dass diese Systeme von Anfang an sicher entwickelt werden?

Warum End-to-End-Sicherheit für eingebettete Systeme wichtig ist
Dieser Artikel bietet einen Überblick über die Absicherung eingebetteter Systeme. Wir beginnen mit einer grundlegenden Definition, gehen dann auf die Herausforderungen der Embedded-Security sowie typische Lösungsansätze ein und beleuchten abschließend die noch offenen Fragen.
MISRA C 2012 vs. MISRA C2 – So gelingt der Umstieg
In diesem Beitrag vergleichen wir den Standard MISRA C 2012 mit C2 und begleiten Sie bei der Umstellung auf den neuen Standard. Wir erläutern, warum die Einhaltung von MISRA für die Entwicklung sicherer eingebetteter Systeme unerlässlich ist.

Entwicklung von Embedded Devices und Embedded Systems – ein Überblick
In diesem Beitrag erhalten Sie einen Überblick über Embedded Devices und die Entwicklung eingebetteter Systeme.

Warrior Insider: Contrast Security – Bieten Sie Entwicklern effektive Cybersicherheitsschulungen durch kontextbezogenes Lernen
Wir haben uns mit Larry Maccherone von Contrast Security zusammengesetzt, um zu erörtern, wie kontextbezogenes Lernen erfolgreich dazu beiträgt, Entwickler in sicherem Programmieren zu schulen. Lesen Sie weiter und erfahren Sie, wie Unternehmen ihren Entwicklern wichtige Sicherheitsschulungen anbieten, ohne deren tägliche Aufgaben und Arbeitsabläufe zu unterbrechen.

Warum wir den Faktor Mensch in der Cybersicherheit niemals unterschätzen dürfen
Wir haben uns sehr gefreut, dass vor Kurzem der erste Beitrag unseres Chairman und CEO, Pieter Danhieux, im Forbes Technology Council veröffentlicht wurde. Darin erläutert er, warum die Weiterbildung von Entwicklern zur Erstellung sichereren Codes ein entscheidender Schlüssel zur Vermeidung von Cyberangriffen und Datenpannen ist.

Undichte APIs drohen den Ruf von Unternehmen ins Meer zu spülen
API-Sicherheit beschäftigt die meisten Sicherheitsexperten intensiv, und wir müssen uns das nötige Wissen aneignen, um dieser Herausforderung zu begegnen.
Wegweisend mit NIST: Unsere menschzentrierte Vision für die Zukunft der Cyberabwehr
Die jüngste Executive Order zur Cybersicherheit der Biden-Administration sorgt in der Sicherheitsbranche für reichlich Gesprächsstoff – insbesondere bei denjenigen, die Entwickler davon überzeugen möchten, wie wichtig die Anwendung sicherer Programmierpraktiken im Arbeitsalltag ist.

Warrior Insider: Selligent – Warum Cybersicherheit bei der Skalierung Ihres Unternehmens entscheidend ist
Wir haben uns kürzlich mit Dimitri Vanderhaeghe zusammengesetzt, Software Engineer bei Selligent Marketing Cloud. Dabei handelt es sich um eine hochintegrierte, KI-gestützte Omnichannel-Marketing-Automatisierungsplattform, die es ambitionierten B2C-Marketern ermöglicht, jeden Interaktionsmoment mit den vernetzten Konsumenten von heute optimal zu nutzen. Für ein schnelllebiges B2C-Technologieunternehmen ist es entscheidend, zu skalieren und den wachsenden Anforderungen des Marktes gerecht zu werden. Ein wesentlicher Teil dieser Anforderungen ist der Fokus auf Cybersicherheit und vor allem auf ein von Entwicklern geleitetes Programm zur Vermittlung von Sicherheitskompetenzen.

Der Aufstieg von DevSecOps – und was „Shifting Left“ für Ihr Unternehmen wirklich bedeutet.
Hier eine ernüchternde Statistik: 60 % der kleinen und mittleren Unternehmen müssen innerhalb von sechs Monaten nach einem erfolgreichen Cyberangriff den Betrieb einstellen. Großkonzerne verlieren Millionen (oder gar Milliarden!), während ihr Markenruf massiven Schaden nimmt. Da Unternehmen zunehmend auf sichere Programmierpraktiken setzen, findet ein „Shift Left“ statt. Mit dem Aufstieg von DevSecOps rückt sicherer Code von Beginn des SDLC an in den Mittelpunkt.
Sensei Feature Highlight: Library Scope
Discover more about the most loved features of Sensei.

Schneller und sicherer zu qualitativ hochwertigem Code: die transformative Kraft sicherer Codierungspraktiken.
Laut einer Studie von IBM ist es dreißigmal teurer, Schwachstellen nach der Veröffentlichung zu beheben, als sie direkt zu Beginn zu finden und zu korrigieren. Vor diesem Hintergrund überrascht es nicht, dass zukunftsorientierte CIOs auf sichere Programmierpraktiken setzen. Das bedeutet, Entwickler gezielt zu schulen und auszustatten, damit sie von Anfang an sichereren Code schreiben – und sie so zur „ersten Verteidigungslinie“ ihres Unternehmens machen.
Schulungen für sicheren Code = besserer Code + schnellere Veröffentlichungstermine
Welche Auswirkungen hat eine fundierte Schulung zu sicherem Programmieren auf Ihr Unternehmen – und lohnt sich diese Investition?
Neuausrichtung Ihres Unternehmens auf Secure Coding – Hindernisse, Bedenken und aktive Lösungen
In unserer hypervernetzten Welt hat fast jedes Unternehmen eine gemeinsame Achillesferse. Eine einzige Sicherheitslücke, nur eine ausnutzbare Schwachstelle in ihrem Code, kann zum Diebstahl von Kundendaten, zu Reputationsschäden und erheblichen finanziellen Verlusten führen. Noch nie war eine organisatorische Ausrichtung auf sichere Codierung so wichtig wie heute — aber sie zu erreichen, ist leichter gesagt als getan.

Zertifiziertes Sicherheitsbewusstsein: Eine Executive Order zur Förderung von Entwicklern
Die jüngste Exekutivverordnung der US-Bundesregierung befasst sich mit vielen Aspekten der funktionalen Cybersicherheit, beschreibt aber zum ersten Mal ausdrücklich die Auswirkungen von Entwicklern und die Notwendigkeit, dass sie über verifizierte Sicherheitskenntnisse und -bewusstsein verfügen müssen.
Manager und Security Champions – die Wegbereiter und wichtigsten Multiplikatoren für sichere Programmierpraktiken.
Derzeit sind nur 15 % der Entwickler der Meinung, dass sichere Codierungspraktiken in die Verantwortung aller fallen sollten. In einer Welt mit zunehmenden Sicherheitsbedrohungen reicht das schlichtweg nicht aus. Es muss etwas geschehen. Ein Schlüssel zur Etablierung einer gesunden AppSec-Kultur liegt darin, die entscheidenden Einflussfaktoren (und Einflussnehmer!) zu verstehen.

Alle 39 Sekunden findet ein Cyberangriff statt. Ist die Regierung endlich gerüstet, um sich zu wehren?
Wir müssen einen von Menschen geleiteten Ansatz für bewährte Cybersicherheitsmethoden stärken, und das wird zu besseren Ergebnissen führen, als wenn wir uns stark auf Automatisierung, Tools und Reaktionen auf Probleme verlassen, die bereits eingebettet und entdeckt wurden.
Was bereitet Entwicklungsteams beim Thema sichere Programmierung schlaflose Nächte?
Unsicherer Code kostet Unternehmen Millionen – was steht also der Einführung sicherer Programmierpraktiken im Weg? In einer Welt, die für nahezu alles auf Software angewiesen ist, ist die Sicherheit des Codes von entscheidender Bedeutung. Markenreputation und finanzielle Stabilität hängen davon ab. Dennoch gibt es viele Bedenken hinsichtlich sicherer Programmierung – und zahlreiche Hindernisse für deren vollständige und effektive Umsetzung. Mehr denn je ist eine neue Arbeitsweise erforderlich.
Warum sicherer Code die neue Erfolgsmetrik in der Softwareentwicklung ist
In den letzten Jahren wurde vieles dem schnellen Markteintritt geopfert – darunter Netzwerksicherheit, Terabytes an sensiblen Kundendaten und ein unbezahlbarer Markenruf.

Offensichtlich versteckt: Warum der SolarWinds-Angriff mehr als nur ein Cyberrisiko offenlegte
Wenn es etwas gibt, das die Weihnachtszeit in der Cybersicherheitsbranche ruinieren kann, dann ist es eine verheerende Datenpanne, die sich zum größten bekannten Cyber-Spionageereignis gegen die US-Regierung entwickelt.
So konfigurieren Sie Schulungen für sicheren Code für bessere Ergebnisse
Wenn es um Schulungen für sichere Programmierung geht, lassen die Lernergebnisse oft zu wünschen übrig. Viele Unternehmen investieren hohe Summen, sehen in der Praxis jedoch kaum Fortschritte. Und das ist auch kein Wunder.
Aktuelle Schulungen für sicheren Code enttäuschen Entwickler
Da Datenschutzverletzungen und die damit verbundenen Kosten stetig steigen, ist die Menge an weltweit produziertem Code für Sicherheitsexperten allein nicht mehr zu bewältigen. Unternehmen benötigen Entwickler mit fundierten Kenntnissen in sicherer Programmierung – und Entwickler wissen, dass sie diese Fähigkeiten für ihre berufliche Weiterentwicklung brauchen. Doch die aktuellen Schulungsangebote für sicheren Code werden diesen Anforderungen nicht gerecht. Was wünschen sich Entwickler also von einer Schulung für sicheren Code?
Warum Sicherheitsschulungen oft nicht funktionieren (und was Sie dagegen tun können)
Langweilig, langweilig, langweilig! Das ist eine der häufigsten Reaktionen von Entwicklern, wenn das Thema sichere Programmierung zur Sprache kommt. Wir bei Secure Code Warrior sind überzeugt, dass es einen besseren Weg geben muss.

Wenn AppSec-Tools das Allheilmittel sind, warum setzen dann so viele Unternehmen sie nicht ein?
Es gibt einige Gründe, warum AppSec-Tools nicht so genutzt werden, wie man es vielleicht erwarten würde. Dabei geht es weniger um die Tools und ihre Funktionalität, sondern vielmehr darum, wie sie in das gesamte Sicherheitsprogramm integriert sind.

Entwickler sind motiviert, sich mit sicherem Programmieren zu befassen – warum tun sie es dann nicht?
Was sind die wichtigsten Beweggründe für Entwickler, wenn es darum geht, etwas über sichere Codierung zu lernen, und wie können sie genutzt werden, um ein erfolgreiches Anwendungssicherheitsprogramm zu entwerfen und zu implementieren?
Welche Rolle spielt der Mensch bei der Zukunft der sicheren Programmierung?
Angesichts der stetig wachsenden Zahl von Cyber-Bedrohungen müssen Unternehmen täglich Kompromisse zwischen Sicherheit, Praktikabilität und Geschwindigkeit eingehen – und setzen sich damit vermeidbaren Risiken aus.
Wir suchen Helden, die unseren Code absichern. Haben Entwickler das Zeug dazu?
In einer Welt, in der Cyberbedrohungen stetig zunehmen, sind Ihre Entwickler darauf vorbereitet? Ist der menschliche Faktor bei der sicheren Programmierung – der so wichtige Entwickler – bereit, seinen Beitrag zur Absicherung unserer vernetzten Welt zu leisten? Um diese Frage zu beantworten, werfen wir einen Blick auf die Erkenntnisse einer aktuellen Studie von Secure Code Warrior und Evans Data Corp. zu den Einstellungen von Entwicklern gegenüber sicherem Programmieren, entsprechenden Praktiken und Security Operations.
Vom reaktiven zum proaktiven Ansatz: Sicherer programmieren durch den Menschen im Mittelpunkt
Die gleichen 10 Software-Schwachstellen haben in den letzten 20+ Jahren mehr Sicherheitsverletzungen verursacht als alle anderen. Dennoch entscheiden sich viele Unternehmen nach wie vor für eine Fehlerbehebung erst nach einem Vorfall oder einer Sicherheitsverletzung und schlagen sich mit den menschlichen und geschäftlichen Folgen herum. Doch eine neue Forschungsstudie weist nun den Weg in eine neue, menschzentrierte Richtung.

Alles Gute zum Geburtstag, SQL-Injection – der Fehler, der einfach nicht totzukriegen ist
SQL-Injection feiert heute ihren 22. Geburtstag. Obwohl diese Schwachstelle mittlerweile volljährig ist, lassen wir uns immer noch von ihr austricksen, anstatt sie endlich ein für alle Mal zu beseitigen.

Sensei Product Update - March 2021
Discover the latest improvements to the user experience of Sensei, Secure Code Warrior's IntelliJ plugin and start writing quality code even faster.

Vertrauen aufbauen: Der Weg zu echter Sicherheitssynergie zwischen AppSec und Entwicklern
Eine Beziehung, die auf den wackeligen Fundamenten des Misstrauens aufgebaut ist, naja, lässt sich am besten mit niedrigen Erwartungen angehen. Leider kann dies der Stand der Arbeitsbeziehung zwischen Entwicklern und dem AppSec-Team innerhalb einer Organisation sein.

Probieren Sie dieses Online-Java-Gotchas-Quiz aus
Ein unterhaltsames kleines Java-Quiz zu typischen Fallstricken sowie ein begleitendes GitHub-Repository, das diese Probleme aufzeigt und Lösungen bietet
Ausführen von IntelliJ-Inspektionen via Continuous Integration
Erfahren Sie, wie Sie Sensei und IntelliJ Intention Actions im Batch-Modus als Inspections innerhalb der IDE, über die Befehlszeile und in Continuous Integration ausführen.

„Left of left“: Ist sicherer Code immer auch qualitativ hochwertiger Code?
Code ab einer gewissen Qualitätsstufe ist per Definition auch sicher, aber nicht jeder sichere Code ist zwangsläufig von guter Qualität. Ist „links von links“ anzufangen die Formel, um echte Standards für sicheres Programmieren zu gewährleisten?
Java-Fallen: Bitweise vs. logische Operatoren
In diesem Blogbeitrag werfen wir einen Blick auf einen häufigen Programmierfehler in Java (die Verwendung eines bitweisen Operators anstelle eines bedingten Operators), die Sicherheitslücke, die dadurch in unserem Code entsteht, und wie wir Sensei nutzen können, um dieses Problem zu erkennen und zu beheben.

Kamer van Koophandel: Entwicklerorientierte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Auf Goldkurs: Höhere Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Schwachstellen im Code deutlich reduzierte.

DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Erfahren Sie mehr über das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den einzelnen Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event im Fokus standen.

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
Erfahren Sie in dieser Fallstudie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum sicheren Programmieren entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenz seiner Entwickler steigerte und eine Kultur für sicheres Programmieren schuf
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, hat das Unternehmen seinen Ansatz innovativ weiterentwickelt und kompakte, kontextbezogene Lerneinheiten direkt in den Workflow der Entwickler integriert.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Zertifizierung für IT-Sicherheit schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologieausbildung ins Leben gerufen haben, um Tausende von Mitarbeitern bei der Aneignung praktischer, zukunftsweisender Fähigkeiten in verschiedenen Bereichen wie maschinellem Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilbranche
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Zusammenarbeit von Secure Code Warrior und Okta
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Okta und Secure Code Warrior arbeiten zusammen, um das Risiko zu verringern, dass Entwickler unsicheren Code schreiben.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior und Okta entwickeln gemeinsam eine neue Lösung zur Absicherung von Entwickler-Workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

SDTimes: Secure Code Warrior und Okta kooperieren bei neuer Lösung zur Absicherung von Entwickler-Workflows
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Partner-Ökosystem von GitLab Inc. wächst, um der steigenden Nachfrage nach DevOps-Lösungen gerecht zu werden
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Untätigkeit in Australien lässt Risiken in der Software-Lieferkette bestehen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Entwickler Schwierigkeiten haben, Code abzusichern
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Konkurrierende Prioritäten hindern Entwickler daran, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Prioritäten für die nächste Regierung im australischen IT-Sektor
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Hat die MINT-Bildung den Anschluss verloren?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler haben „sicheres Programmieren“ definiert, und ihre Antworten deuten auf ein kritisches Problem hin
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wer sind die besten CEOs im Bereich Cybersicherheit?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das führende Cybersicherheitsunternehmen Secure Code Warrior bringt Entwicklern bei, sicheren Code in hoher Geschwindigkeit zu schreiben.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum die Definition von sicherem Code so wichtig ist
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schutz vor Cyberangriffen in einer virtuellen Welt schaffen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Neue Berichte: Entwickler sind von Sicherheitsproblemen überfordert, veröffentlichen anfälligen Code und übersehen mehr als die Hälfte der gemeldeten Schwachstellen.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit als Herausforderung für Entwicklungsteams
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Die Verteidigung gegen Zero-Day-Angriffe meistern
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherer Code kann sowohl elegant als auch hochwertig sein
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schutz vor Cyberangriffen in einer virtuellen Welt schaffen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
67 % der App-Entwickler haben bereits Code mit bekannten Sicherheitslücken veröffentlicht.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
86 % der Entwickler priorisieren Anwendungssicherheit nicht
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Studie zeigt: Entwickler sehen Anwendungssicherheit nicht als oberste Priorität
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior Umfrage: 86 % der Entwickler sehen Anwendungssicherheit nicht als oberste Priorität
SYDNEY, Australien – 5. April 2022 – Secure Code Warrior, der weltweit führende Anbieter für entwicklerorientierte Sicherheit, hat die Ergebnisse seiner jährlichen Umfrage „The State of Developer-Driven Security“ 2022 veröffentlicht. Diese zeigt eine Diskrepanz zwischen dem Handeln und der Einstellung von Entwicklern zur Softwaresicherheit. Obwohl viele Entwickler die Bedeutung eines sicherheitsorientierten Ansatzes im Softwareentwicklungszyklus anerkennen, betrachten 86 % die Anwendungssicherheit beim Schreiben von Code nicht als oberste Priorität.
Nur 14 % der Entwickler stufen Sicherheit als oberste Priorität ein
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler priorisieren zunehmend sichere Programmierung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
So integrieren Sie sichere Softwareentwicklungspraktiken
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
GitLab aktualisiert CI/CD-Plattform zur Steigerung der Entwicklerproduktivität
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Teil 2: Weitere Kommentare von Technologie-Führungskräften zum australischen Bundeshaushalt 2022-23
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Branchenexperten nehmen Stellung zum Budget
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schutz vor Cyberangriffen in einer virtuellen Welt schaffen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior startet Integration mit GitLab, um Entwicklern zu helfen, sichere Software schneller zu erstellen und bereitzustellen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler benötigen Schulungen und Kompetenzen, um Sicherheitsprobleme anzugehen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Sie den menschlichen Faktor bei der Zero-Trust-Sicherheit brauchen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Die Low-Code/No-Code-Serie – Secure Code Warrior: Nicht nur bauen, sondern verstehen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Metaversum absichern
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Horizon Scanning: Cybersicherheit und das Metaverse
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Video: 10-minütige IT Jams – Ein Update von Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Prävention im Zeitalter der unendlichen Angriffsfläche
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
IWD 2022: Secure Code Warrior spricht über Frauen in MINT-Berufen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Die wachsende Bedeutung einer effektiven API-Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wie können sich Unternehmen in einer zunehmend virtuellen Welt vor Cyberangriffen schützen?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der CyberWire Daily Podcast
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
NIST sucht Informationen zur Aktualisierung seines Cybersecurity Frameworks
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OAIC-Bericht: 464 gemeldete Datenschutzverletzungen im 2. Halbjahr 2021, 17 % durch E-Mail-Versand personenbezogener Daten an die falsche Person.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum fördern wir schlechte Programmiermuster?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Die Vorteile eines proaktiveren Ansatzes bei der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
So bewältigen Sie die Bedrohungen durch Zero-Day-Angriffe
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

NIST aktualisiert Richtlinien zur Sicherheit der Software-Lieferkette
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Die Cybersicherheitsthemen, die wir 2022 nicht ignorieren dürfen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Verbesserung der Softwaresicherheit im Jahr 2022
Organisationen, insbesondere Bundesbehörden, sind immer einem gewissen Risiko ausgesetzt, können jedoch mehr tun, um diese Herausforderungen zu bewältigen.

Drei Wege zur Absicherung von APIs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Werden Sie proaktiv bei der Abwehr von Zero-Day-Angriffen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Ist gute Sicherheit der Schlüssel zur Zufriedenheit im Team?
Ein reaktiver Ansatz in der Cybersicherheit ist kostspielig – er beeinträchtigt nicht nur das Geschäftsergebnis, sondern auch die Zufriedenheit der Mitarbeiter und sogar das Vertrauen der Kunden. Tatsächlich können jedoch schon geringe Investitionen in die Sicherheit während der frühen Phasen des Softwareentwicklungszyklus enorme Einsparungen bewirken und einen großen Unterschied für das Wohlbefinden der Mitarbeiter bedeuten.

Secure Code Warrior: Die 25 besten Cybersicherheitsunternehmen des Jahres 2021
Secure Code Warrior wurde von The Software Report als eines der 25 besten Cybersicherheitsunternehmen des Jahres 2021 ausgezeichnet.
Secure Code Warrior von The Software Report als eines der 25 besten Cybersicherheitsunternehmen des Jahres 2021 ausgezeichnet
Secure Code Warrior wurde von The Software Report als eines der 25 besten Cybersicherheitsunternehmen des Jahres 2021 ausgezeichnet.

Forbes Technology Council: Zum Wohl des Unternehmens müssen Entwickler und AppSec an einem Strang ziehen
Viele Sicherheitslücken entstehen nicht aus Unwissenheit, Inkompetenz oder Gleichgültigkeit. Sie sind oft das Ergebnis systemischer Probleme, wie etwa mangelnder Schulungen, fehlender Werkzeuge oder einer Diskrepanz zwischen den Zielen verschiedener Teams.
Secure Code Warrior in die Hall of Innovation 2021 von JPMorgan Chase & Co aufgenommen
Von globalem Finanzdienstleistungsriesen für die Bereitstellung innovativer Technologielösungen ausgezeichnet
Amazon Web Services und Secure Code Warrior bündeln ihre Kräfte für mehr entwicklerzentrierte Sicherheit
Das australische Start-up Secure Code Warrior tritt dem AWS Global Startup Program und dem AWS Marketplace bei

Wie Australien den Cyber-Krieg gewinnen kann
Tut Australien genug, um in einem Umfeld erhöhter Bedrohungen die Cyber-Resilienz zu stärken? Pieter Danhieux von Secure Code Warrior geht dieser Frage nach.

Security Champions versus Coaches: Warum jedes Entwicklungsteam beides braucht
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior führt Walkthroughs ein und integriert Missionen in seine Kurse
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warrior führt Walkthroughs ein und integriert Missions in Kurse, um intrinsische Sicherheit zu festigen.
Die Integration praxisnaher Coding-Simulationen in die Enterprise-Lernlösung von Secure Code Warrior bietet Entwicklern eine didaktische Unterstützung, um ihre Fähigkeiten im Bereich Secure Coding gezielt auszubauen.

Secure Code Warrior beginnt den Prozess zur StateRAMP-Autorisierung und unterstützt damit US-Bundesstaaten und Kommunalverwaltungen.
Secure Code Warrior ist jetzt StateRAMP Active

Business Reporter: Die digitale Qualifikationslücke schließen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior: Code als Bäume zu neuem Leben erwecken
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Globale Unternehmen und Entwickler schließen sich Secure Code Warrior an, um bei der Meisterschaft praxisnahe Cyber-Abwehr zu fördern.
Secure Code Warrior veranstaltet erste Devlympics

Hacker News: Entwickler zu motivieren ist der Schlüssel zu besseren Sicherheitspraktiken
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

IT Pro: So lässt sich der Fachkräftemangel in Australiens Tech-Branche beheben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

PodChats für FutureIoT: Stand der IoT-Sicherheit
Mit dem stetigen Wachstum des IoT-Ökosystems gewinnt die Absicherung dieser Netzwerke immer mehr an Bedeutung. Laut Gartner werden die Ausgaben für IoT-Sicherheitslösungen bis 2021 auf 631 Millionen US-Dollar steigen. Dies ist ein beachtlicher Sprung gegenüber den 91 Millionen US-Dollar im Jahr 2016 und unterstreicht, dass IoT-Lösungen im kommenden Jahrzehnt vor einem massiven Boom stehen.

JAXenter: „85 % aller Software-Sicherheitslücken lassen sich auf nur zehn bekannte Schwachstellen zurückführen“
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior, hat mit uns über Cyberkriminalität gesprochen. Wir haben alles über gängige Sicherheitslücken erfahren, bewährte Methoden für die Einhaltung von Sicherheitsstandards kennengelernt und Tipps erhalten, wie Teams Sicherheit direkt in ihren Code integrieren können.
Forbes: Wenn Ihr Sicherheitsprogramm nur auf die Reaktion auf Vorfälle ausgerichtet ist, machen Sie es falsch
Es gibt kaum etwas Schlimmeres, als von einer Datenpanne betroffen zu sein. Zuerst herrscht vielleicht Verleugnung, dann Panik. Wenn alle Flüche ausgestoßen wurden und der CISO um 2 Uhr morgens eine Telefonkonferenz mit der PR-Abteilung führen musste, ist es an der Zeit, die Ärmel hochzukrempeln, Endpunkte und Systeme abzusichern und potenzielle Angriffsvektoren schnell zu eliminieren. Ein Spaziergang ist das ganz sicher nicht.

Embedded.com: Sichere Programmierkenntnisse sind entscheidend für die Sicherheit eingebetteter Software
Ein entscheidender Teil der Lösung besteht darin, sicheren eingebetteten Code zu entwickeln, wie Matias Madou, Mitbegründer und CTO von Secure Code Warrior, einem Unternehmen zur Verbesserung der Programmierkenntnisse von Entwicklern, kürzlich feststellte. Er kommentierte: „Software ist überall um uns herum, und man vergisst leicht, wie sehr wir uns auf Codezeilen verlassen, die all die cleveren Dinge ermöglichen, die uns so viel Innovation und Komfort bieten. Genau wie bei webbasierter Software, APIs und Mobilgeräten kann anfälliger Code in eingebetteten Systemen ausgenutzt werden, wenn er von einem Angreifer in freier Wildbahn entdeckt wird.“

Secure Code Warrior präsentiert neue, tiefgreifende Sicherheitsschulungen für Entwickler eingebetteter Systeme
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ARN: Wie Secure Code Warrior die Lücke zwischen DevOps und Sicherheit über den A/NZ-Kanal schließen will
Das in Sydney ansässige Unternehmen für sichere Softwareentwicklung, Secure Code Warrior, sucht nach dem Gewinn seines 400. globalen Kunden verstärkt nach neuen Partnern in Australien und Neuseeland. Das Start-up, das derzeit sieben aktive Partner in der Region A/NZ zählt, möchte die Lücke zwischen Entwicklern und Sicherheitsexperten durch den Ausbau seines lokalen Partnernetzwerks weiter schließen.

Globale Nachfrage nach entwicklerzentrierter Sicherheit treibt das kontinuierliche Wachstum von Secure Code Warrior voran
Das weltweit tätige Unternehmen für sichere Programmierung Secure Code Warrior® hat den Abschluss mit seinem 400. Kunden sowie eine starke Geschäftsentwicklung bekannt gegeben. Dies ist eine Reaktion auf die weltweit steigende Nachfrage nach sicherheitsbewussten und kompetenten Entwicklern in allen Branchen.
Globale Nachfrage nach entwicklerzentrierter Sicherheit treibt das kontinuierliche Wachstum von Secure Code Warrior voran
Durch die Pionierarbeit bei einem „Start Left“-Ansatz für Softwaresicherheit hat das Tech-Scale-up einen Meilenstein von 400 Kundenorganisationen in 37 Ländern erreicht.

The Australian: Die Liste der 100 Top-Innovatoren von The Australian
Die australische Innovationskraft befindet sich an einem Wendepunkt. Eine neue Generation von Gründern und Unternehmen steht bereit und treibt unsere Wirtschaft – und damit die Zukunft Australiens – maßgeblich voran. Hier sind die 100 besten Innovatoren Australiens, zusammengestellt von The Australian in Zusammenarbeit mit einem erstklassigen Expertenpanel.

TechCrunch: Cyber-Schwachstellen in den Lieferketten der Regierung aufgedeckt
Als hätten wir im Jahr, das nicht genannt werden darf, nicht schon genug Störungen erlebt, begann 2021 für die US-Regierung mit einem Paukenschlag: einer der schlimmsten Datenpannen der Geschichte. Der SolarWinds-Vorfall war ein verheerender, hochkomplexer Angriff eines Nationalstaats, der mehrere Regierungsbehörden und Großorganisationen in Panik versetzte und sie dazu zwang, ihre Endpunkte hastig abzusichern. Praktisch jeder Endnutzer der SolarWinds-Software war betroffen, was deutlich machte, dass Cybersicherheit und Schutz in Software-Lieferketten von entscheidender Bedeutung sind.
Forbes Technology Council: Die unterschätzte Gefahr durch Insider, die viele Unternehmen ignorieren
Sich wandelnde Datenschutzbestimmungen, verheerende Cyberangriffe und der rasante Übergang zu ortsunabhängigen Arbeitsmodellen haben für eine gefährliche Häufung von Sicherheitsrisiken gesorgt.
Secure Code Warrior-Mitgründer Pieter Danhieux als Top-Cybersecurity-CEO 2021 ausgezeichnet
Pieter Danhieux, Mitgründer und CEO von Secure Code Warrior®, dem weltweit führenden Unternehmen für sichere Programmierung, wurde von The Software Report zu einem der 25 besten Cybersecurity-CEOs des Jahres 2021 ernannt.

Warum Entwickler unsere beste Verteidigung gegen Cyberangriffe sind
Während die Beschränkungen gelockert werden und ein Ende der Krise in Sicht ist, könnte es noch Jahre dauern, bis wir uns vollständig an das Leben nach der Pandemie gewöhnt haben. Gleichzeitig entscheiden sich viele Unternehmen dafür, weiterhin remote oder hybrid zu arbeiten; die Flut neuer Tools und Technologien für die Arbeit im Homeoffice hat neue Sicherheitslücken geschaffen, auf die IT- und Sicherheitsteams nicht vorbereitet waren.

InformationWeek: Sollten Sie Low-Code/No-Code für geschäftskritische Anwendungen vertrauen?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pieter Danhieux als einer der 25 weltweit führenden CEOs im Bereich Cybersecurity 2021 ausgezeichnet
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

telecoms.com: Was bedeutet das Telecoms Security Bill der britischen Regierung für die Zukunft der Branche?
Das Telecoms Security Bill, das einen neuen Sicherheitsrahmen für den britischen Telekommunikationssektor schaffen soll, durchläuft derzeit das britische Parlament. Der Gesetzentwurf zielt darauf ab, sicherzustellen, dass öffentliche Telekommunikationsanbieter sichere und widerstandsfähige Netze und Dienste betreiben sowie ihre Lieferketten angemessen verwalten. Wie viele andere Branchen haben sich auch die Telekommunikationsunternehmen viel zu lange auf einen reaktiven Sicherheitsansatz verlassen. Auch wenn die neuen Regeln des Gesetzes keinen grundlegenden, auf sicherem Programmieren basierenden Ansatz priorisieren, führen sie eine Reihe von Tests ein, um sicherzustellen, dass die Anbieter die staatlichen Standards erfüllen. Was bedeutet das Gesetz also genau und wie werden diese neuen Regeln dazu beitragen, Sicherheitsrisiken und Kompromittierungen in der Branche zu minimieren?
Capacity Magazine: Was das britische Telekommunikations-Sicherheitsgesetz für die Zukunft der Branche bedeutet
Matias Madou, CTO und Mitgründer, erklärt: „Es gibt effizientere Wege, die Sicherheit in der Telekommunikation zu maximieren, von denen viele im vorliegenden Gesetzentwurf der Regierung fehlen. Dazu gehören unter anderem eine gelebte Sicherheitskultur, eine aufmerksame Führungsebene und die gezielte Weiterbildung von Entwicklern im Bereich Sicherheit. Viele Unternehmen und Behörden, die robustere Sicherheitsprogramme aufbauen wollen, um mit aktuellen Entwicklungen Schritt zu halten, setzen bereits auf präventive Ansätze. Dabei ist es jedoch unerlässlich, den Faktor Mensch als zentralen Bestandteil in jede Verteidigungsstrategie einzubeziehen.“

Financial Review: Sydneys 120-Milliarden-Dollar-Tech-Cluster erinnert an das Silicon Valley
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Yahoo Finance: Contrast Security kooperiert mit Secure Code Warrior für sichere Entwicklungsschulungen von Kunden
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Contrast Security kooperiert mit Secure Code Warrior für sichere Entwicklungsschulungen
Die Integration bietet branchenführende Just-in-Time-Sicherheitsschulungen für Entwickler, die direkt in die Contrast-Benutzeroberfläche, IDE-Plugins und das Secure Code Warrior Jira-Plugin eingebettet sind.

Forbes Technology Council: Wie Sie die Sicherheit erhöhen, Kosten sparen und alle glücklich machen (außer Cyberkriminelle)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warrior stellt erweitertes globales Partnerprogramm vor und fügt direkte Integration in das globale DevSecOps-Ökosystem hinzu
Das neue technische Allianzprogramm „Warrior Connect“ ergänzt das überarbeitete Channel-Programm „Warrior Engage“.

Channel Asia: Singapurs Digital Academy setzt zum Start auf das australische Unternehmen Secure Code Warrior
Die Digital Academy-Initiative von GovTech wird von der Regierung Singapurs als „das einzige auf Technologie ausgerichtete Bildungsinstitut für den öffentlichen Dienst“ beschrieben.

Secure Code Warrior kooperiert mit dem öffentlichen Sektor Singapurs, um die technischen Kompetenzen der Beamten zu stärken.
Das australische Scale-up schließt sich globalen Technologiegiganten als Content-Partner für die neu gestartete „The Digital Academy“ von GovTech an

Secure Code Warrior für zwei ARN Women in ICT Awards nominiert
Mitgründerin und SVP Fatemah Beydoun als „Shining Star“ ausgezeichnet; Secure Code Warrior Finalist in der Kategorie „D&I Champion“
Pieter Danhieux von Secure Code Warrior: Warum die Executive Order zur Cybersicherheit Entwickler weiterbringen kann
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
The Hacker News: Fokuswechsel von reaktiv zu proaktiv durch menschzentriertes sicheres Programmieren
Dieselbe 10 Software-Schwachstellen haben in den letzten 20+ Jahren mehr Sicherheitsverletzungen verursacht als alle anderen. Dennoch entscheiden sich viele Unternehmen weiterhin für eine Fehlerbehebung erst nach dem Vorfall und schlagen sich mit den menschlichen und geschäftlichen Folgen herum. Doch eine neue Studie weist nun den Weg in eine neue, menschzentrierte Richtung.
Help Net Security: Analyse der Cybersicherheitsbranche: Eine weitere wiederkehrende Schwachstelle, die wir beheben müssen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

GovTech Review: Ist die australische Regierung für den Kampf gegen Cyberangriffe gerüstet?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

DevOps.com: API-Sicherheit durch Design
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Computer Weekly: Australischer Haushalt unterstützt digitale Wirtschaft
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Welches KI-Modell programmiert am sichersten?
Erfahren Sie, wie 16 führende KI-Modelle tatsächlich programmieren, bewertet anhand von 11 praxisnahen Frameworks und 1.760 Codebasen – das Framework ist genauso wichtig wie das Modell.

Citizen AI von Secure Code Warrior
KI-Risiken beschränken sich nicht nur auf die Technik. Holen Sie sich das One-Pager zu Citizen AI – für KI-Kompetenz und sichere Arbeitsweisen in Ihrem gesamten Unternehmen.

Verstehen Sie, wie KI die Softwareentwicklung transformiert – und wie sich die Sicherheit parallel dazu weiterentwickeln muss.
Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.

SCW in neuer Kategorie für Agentic Coding Security genannt
Gartner hat SCW gleich zweimal im Hype Cycle for Secure Software Engineering 2026 erwähnt. Erfahren Sie, warum das für KI-gestützte Entwicklung so wichtig ist.
SCW-Lerninhalte für KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sichere KI-gestützte Entwicklung mit KnowBe4 + Secure Code Warrior
Secure Code Warrior schließt sich mit KnowBe4 zusammen, um praxisorientierte Schulungen für sichere Programmierung in Security-Awareness-Programme zu integrieren – mit Abdeckung von OWASP, KI-Entwicklung und 10 Programmiersprachen.
Trust Agent: AI – KI-gestützte Entwicklung sicher skalieren
KI schreibt Code. Wer kontrolliert ihn? Da bis zu 50 % des KI-generierten Codes Sicherheitslücken aufweisen, ist ein effektives KI-Risikomanagement unerlässlich. Erfahren Sie, wie der Trust Agent: AI von SCW die nötige Echtzeit-Transparenz, proaktive Governance und gezielte Weiterbildung bietet, um KI-gestützte Entwicklung sicher zu skalieren.
OpenText Application Security + Secure Code Warrior
OpenText Application Security und Secure Code Warrior kombinieren Schwachstellenerkennung mit KI-Software-Governance und der Förderung von Entwicklerkompetenzen. Gemeinsam unterstützen sie Unternehmen dabei, Risiken zu minimieren, sichere Programmierpraktiken zu stärken und KI-gestützte Entwicklung sicher und souverän einzusetzen.

Unternehmensübersicht von Secure Code Warrior
Secure Code Warrior ist eine AI Software Governance-Plattform, die Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen, indem sie die Lücke zwischen Entwicklungsgeschwindigkeit und Unternehmenssicherheit schließt. Die Plattform adressiert die „Sichtbarkeitslücke“, bei der Sicherheitsteams oft der Einblick in Schatten-KI-Codierungstools und die Herkunft von Produktionscode fehlt.

Themen & Inhalte für sicheres Programmieren
Unsere branchenführenden Inhalte entwickeln sich ständig weiter, um der sich ständig verändernden Softwareentwicklungslandschaft unter Berücksichtigung Ihrer Rolle gerecht zu werden. Entdecken Sie unseren Katalog.
Lernpfade gemäß Cyber Resilience Act (CRA)
SCW unterstützt die Vorbereitung auf den Cyber Resilience Act (CRA) mit CRA-konformen Quests und konzeptionellen Lernsammlungen, die Entwicklungsteams dabei helfen, Fähigkeiten in den Bereichen Secure by Design, SDLC und sichere Programmierung gemäß den Sicherheitsprinzipien des CRA aufzubauen.

OWASP Top 10 2025 eBook
Sie wollen die OWASP Top 10 meistern? Laden Sie den direkten Leitfaden zur Absicherung Ihrer Anwendungen gegen die OWASP Top 10:2025 herunter.

Trust Agent: AI von Secure Code Warrior
Dieses One-Pager stellt den SCW Trust Agent: AI vor, eine neue Reihe von Funktionen für tiefgreifende Observability und Governance bei KI-Coding-Tools. Erfahren Sie, wie unsere Lösung die Nutzung von KI-Tools mit Entwicklerfähigkeiten korreliert, um Risiken zu steuern, Ihren SDLC zu optimieren und die Sicherheit jeder Zeile KI-generierten Codes zu gewährleisten.
KI-Coding-Assistenten: Ein Leitfaden für die sichere Navigation der nächsten Entwicklergeneration
Große Sprachmodelle bieten enorme Vorteile bei Geschwindigkeit und Produktivität, bergen jedoch auch unbestreitbare Risiken für Unternehmen. Herkömmliche Sicherheitsvorkehrungen reichen nicht aus, um diese Flut zu bewältigen. Entwickler benötigen präzise, verifizierte Sicherheitskenntnisse, um Schwachstellen bereits zu Beginn des Softwareentwicklungszyklus zu erkennen und zu vermeiden.
Secure by Design: Best Practices und präventive Sicherheitsergebnisse
In diesem Forschungsbericht enthüllen die Mitbegründer von Secure Code Warrior, Pieter Danhieux und Dr. Matias Madou, Ph.D., zusammen mit Experten die wichtigsten Ergebnisse aus über zwanzig ausführlichen Interviews.
KI-Vertrauensindex (AI Trust Index)
Der SCW AI Trust Index: Ein kontinuierlicher Benchmark dafür, wie oft führende KI-Modelle unsicheren Code generieren.

Professional Services – Mit Expertise zum Erfolg
Das Program Strategy Services (PSS)-Team von Secure Code Warrior unterstützt Sie beim Aufbau, der Erweiterung und der Optimierung Ihres Programms für sichere Softwareentwicklung. Ganz gleich, ob Sie ganz von vorne anfangen oder Ihren Ansatz verfeinern möchten – unsere Experten bieten Ihnen eine maßgeschneiderte Beratung.

Quests: Branchenführendes Training, damit Entwickler bei der Risikominimierung immer einen Schritt voraus sind.
Quests ist eine Lernplattform, die Entwickler dabei unterstützt, Software-Sicherheitsrisiken durch die Verbesserung ihrer Fähigkeiten im sicheren Programmieren zu minimieren. Mit kuratierten Lernpfaden, praxisnahen Herausforderungen und interaktiven Aktivitäten befähigt sie Entwickler dazu, Schwachstellen zu erkennen und zu vermeiden.

Benchmarking von Sicherheitskompetenzen: Secure-by-Design im Unternehmen effizient umsetzen
Secure-by-Design ist die Zukunft der sicheren Softwareentwicklung. Erfahren Sie, welche Schlüsselelemente Unternehmen bei der Planung einer Secure-by-Design-Initiative berücksichtigen müssen.
Trust Agent im Einsatz
SCW Trust Agent bietet Ihnen die notwendigen Werkzeuge, um sicheren Code schneller bereitzustellen. So stellen Sie sicher, dass Entwickler über das Wissen und die Fähigkeiten verfügen, um Sicherheits-Best-Practices direkt in der jeweiligen Programmiersprache ihrer Code-Commits umzusetzen.
Strategieleitfaden für die Governance von KI-Software
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Trust Agent von Secure Code Warrior
Sind Sie sicher, dass jede Zeile Ihres Codes von Entwicklern stammt, die über die erforderlichen Kenntnisse in sicherer Programmierung verfügen? Viele Unternehmen stehen vor dieser kritischen Lücke, was zu vermeidbaren Sicherheitslücken und einer geringeren Entwicklungsgeschwindigkeit führt. Der SCW Trust Agent bietet Ihnen beispiellose Transparenz in Ihren Code-Repositories, indem er Commits direkt mit der Sicherheitskompetenz der jeweiligen Entwickler abgleicht. Dank integrierter Richtlinien-Gates ermöglicht Ihnen der Trust Agent eine Governance auf Commit-Ebene. So stellen Sie sicher, dass alle Code-Beitragenden über das nötige Wissen für Ihre geschäftskritischen Anwendungen verfügen. Laden Sie noch heute unser One-Pager herunter und erfahren Sie, wie der SCW Trust Agent Ihnen dabei hilft, Ihre Sicherheitsstrategie zu stärken, Ihren Entwicklungszyklus zu optimieren und Sicherheitsrisiken signifikant zu reduzieren.

SCW Trust Score – Der beste Weg, Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren
Erfahren Sie mehr über den Secure Code Warrior Trust Score – die optimale Lösung, um Ihr Sicherheitsprogramm aufzubauen, zu messen und zu optimieren.
Secure Code Warrior & KnowBe4 Partnerschaftsbriefing
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score von Secure Code Warrior
Entdecken Sie den SCW Trust Score, einen branchenweit einzigartigen Maßstab zur Bewertung der Effektivität Ihres Sicherheitsprogramms. Vergleichen Sie sich mit Branchenkollegen, optimieren Sie Ihre Sicherheitsstrategie und treffen Sie datengestützte Entscheidungen für eine verbesserte Softwaresicherheit.
Vorbereitung auf die PCI-DSS 4.0-Compliance
Überprüfen Sie Ihre Software-Sicherheitsinfrastruktur zur Erfüllung der PCI-DSS-Anforderungen
Der ultimative Leitfaden zu Sicherheitstrends im Finanzwesen
Lassen Sie uns Entwickler dabei unterstützen, sicheren Code zu schreiben. Wir geben ihnen eine Schritt-für-Schritt-Anleitung zum Lokalisieren, Identifizieren und Beheben von Schwachstellen in realem Code. Anschließend können Entwickler ihre neu erworbenen Fähigkeiten üben und sie wieder bei der Arbeit anwenden.
Prognosen 2024: Generative KI formt die Software-Entwicklung neu
Entdecken Sie, wie generative KI die Softwareentwicklung im gesamten SDLC revolutioniert, wie in Gartners Bericht hervorgehoben wird, der AppSec-Leitern rät, KI-generierte Software kritisch zu prüfen.
PCI DSS 4.0 entschlüsselt
Dieser Leitfaden bietet praktische Strategien, um Entwicklungsteams für die PCI DSS 4.0-Konformität zu gewinnen. Er skizziert die Anforderungen des modernen Entwicklers für Compliance, Strategien für Sicherheitsprofis und Entwicklungsmanager und Schulungstipps.

Entwickler-Sicherheitsreife-Quiz
Secure Code Warrior skizziert drei Stufen der Sicherheitsreife für Entwicklerteams: Definition, Einführung und Skalierung. Wie sicherheitsbewusst sind Ihre Entwickler? Machen Sie unser Quiz, um es herauszufinden.
Skript-Testen bitte ignorieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI von Schulungen für sicheren Code
Entdecken Sie den langfristigen ROI von Schulungen für sichere Programmierung. Erfahren Sie, wie Investitionen in agile, proaktive Lernstrategien die Sicherheit erhöhen und einen kosteneffizienten Schutz vor den heutigen Cyber-Bedrohungen bieten.
Warum Entwickler Sicherheitskompetenzen benötigen, um KI-Entwicklungstools effektiv zu nutzen
The promise of artificial intelligence writing complex code at the touch of a button is intriguing, but the reality is that AI will need a lot of help from human developers to craft truly secure and reliable code.
Die 10 wichtigsten Prognosen für 2024
Erfahren Sie, welche Prognosen die Experten von SCW für die Welt der Cyber- und Softwaresicherheit im Jahr 2024 aufgestellt haben.
Agile Lernplattformen: Der ROI von entwicklergesteuerter Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bauen Sie Ihre Festung: Sechs wesentliche Säulen der Entwicklerbefähigung für Softwaresicherheit
In diesem Whitepaper erörtert der Sicherheitsexperte, CTO und Mitbegründer von Secure Code Warrior, Matias Madou, Ph.D.: Die sechs Säulen, die Sie für eine effektive Sicherheitsausbildung benötigen.

Die agile Lernplattform
Stärken Sie Ihr Entwicklungsteam mit Secure Code Warrior, der agilen Lernplattform für die wachsenden Herausforderungen der Anwendungssicherheit. Bleiben Sie Sicherheitslücken und regulatorischen Anforderungen mit unseren branchenführenden, aktuellen Inhalten einen Schritt voraus und setzen Sie auf einen proaktiven, motivierenden Ansatz für sichere Programmierung.
Trust Agent: KI-Lösungsbriefing
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: Ein taktischer Leitfaden für smarte Entwickler
Entdecken Sie die neuesten Entwicklungen im Bereich API-Sicherheit. Tauchen Sie ein in unseren Leitfaden zu den OWASP Top 10 für 2023. Verbessern Sie Ihre Programmierkenntnisse, beheben Sie Schwachstellen und bleiben Sie in der sich ständig wandelnden Welt der API-Entwicklung agil. Laden Sie ihn jetzt herunter und gewinnen Sie wertvolle Einblicke!
Der Leitfaden für sicheres Programmieren
Entschlüsseln Sie das Geheimnis des Entwickler-Engagements in fünf Schritten, wie von unserem Kollegen Pieter Danhieux dargelegt. Laden Sie es jetzt herunter, um den Fahrplan zu einer blühenden Entwickler-Community zu entdecken.
Ihr Handbuch für entwicklerzentrierte Sicherheit und agiles Lernen
Setzen Sie auf „Shift Left“ mit entwicklerzentrierter Sicherheit. Dieses Handbuch zeigt Ihnen, wie Sie Entwickler einbinden, um ihre Sicherheitskompetenzen gezielt zu erweitern, und wie Sie den Erfolg messen, um nachhaltig sichereren Code zu schreiben.
Software ist Ihr Kollege: Eine neue Perspektive zur Stärkung der Zugriffskontrolle und API-Sicherheit
APIs verhalten sich wie fehlerhafte Menschen – ist genau diese Sichtweise der Schlüssel zu besserer Cybersicherheit?
Der Leitfaden für sichere Code-Schulungen
Große Sprachmodelle bieten unwiderstehliche Vorteile bei Geschwindigkeit und Produktivität, bringen aber auch unbestreitbare Risiken für das Unternehmen mit sich. Traditionelle Sicherheitsrichtlinien reichen nicht aus, um die Flut zu kontrollieren.
Die Matrix zur Sicherheitsreife für Entwickler
Der Aufbau von Sicherheitsreife in Entwicklungsteams kann in Phasen angegangen werden. Basierend auf unserer Erfahrung haben wir gängige Praktiken in drei Phasen identifiziert: Definieren, Übernehmen und Skalieren.
Die Bedeutung der Sicherheitsreife in Entwicklerteams
Durch die Bewertung und das Verständnis der Sicherheitsreife eines Entwicklungsteams können Organisationen einen Plan mit den richtigen Stakeholdern, Prozessen und Technologien formulieren, um die erforderlichen Fähigkeiten und Kompetenzen aufzubauen und zu unterstützen.

Sicherheitsreife von Entwicklungsteams
Die Sicherheitsreife in Entwicklungsteams sollte ein kontinuierlicher Verbesserungszyklus mit realistischen Zielen auf dem Weg sein. Wenn Entwicklungsteams ihre Sicherheitsreife erhöhen, reduzieren sie den Umfang an Nacharbeiten und minimieren Risiken.

Bericht: Der Stand der entwicklergesteuerten Sicherheit 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Whitepaper: Die Herausforderungen (und Chancen) zur Verbesserung der Softwaresicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurzfassung: Ein ganzheitlicher Ansatz für entwicklerzentrierte Sicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sicherheit und Datenschutz bei Secure Code Warrior
Secure Code Warrior verpflichtet sich zum Schutz unserer Informationswerte sowie derer unserer Kunden vor Missbrauch, Manipulation oder Beeinträchtigung. Wir verfolgen einen risikobasierten Ansatz beim Informationssicherheitsmanagement mit dem Ziel, konsequent angemessene Maßnahmen zur Risikobewertung und -minderung umzusetzen, um den Bedrohungen für unsere Plattform, Kundendaten und Informationen zu begegnen. Während Secure Code Warrior als bedeutender Dienstleister weiter wächst, werden wir unsere Sicherheitsfunktionen im Rahmen unserer Sicherheits- und Datenschutzprogramme kontinuierlich ausbauen. Weitere Informationen finden Sie in unserem Whitepaper.
Shift-Left-Ansatz (und Compliance erreichen) durch wiederholbare Fähigkeiten für sicheres Programmieren
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Definition von sicherem Code
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Warum Sie für sicheren Code mehr als nur Scan-Tools benötigen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Leitfaden zur Abwehr der dunklen Kunst von Zero-Day-Angriffen
Zero-Day-Angriffe können zum Albtraum werden. Wenn ein Unternehmen jedoch alle verfügbaren Sicherheitswerkzeuge konsequent für eine präventive Strategie einsetzt, können Sicherheitsexperten deutlich ruhiger schlafen.
Ein Plan zur Weiterbildung und Einbindung Ihrer Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der präventive, entwicklerorientierte Ansatz für Softwaresicherheit
Erfahren Sie, wie sicherheitsbewusste Entwickler ein riesiges, weitgehend ungenutztes Potenzial darstellen, das die Cyberabwehr durch konsequente Gegenmaßnahmen gegen moderne Bedrohungen stärken kann.

Sicherheits- und Datenschutz-Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Überzeugen Sie Ihr CISO/CTO-Kit (für den Start einer Demo)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API: Strategien für smarte Entwickler
Laden Sie den praktischen Leitfaden herunter, um gängige API-Sicherheitsrisiken in Ihrem Code zu eliminieren.
So vereinen Sie Ihre Sicherheits- und Entwicklungsteams, um gemeinsam gegen Sicherheitsrisiken vorzugehen
Wie schneiden führende KI-Modelle im Vergleich zu realen Schwachstellenmustern ab? Der SCW AI Trust Index zeigt die Sicherheitslage von Top-Modellen auf.
Wie AppSec Schwachstellen reduziert und Compliance sicherstellt – damit Zeit für größere Herausforderungen bleibt.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Käufer-Checkliste: Lernplattformen für sichere Entwicklung
Die Käufer-Checkliste: Lernplattformen für sichere Entwicklung richtet sich an Entscheidungsträger und Technologiekäufer, die Lernplattformen für sichere Entwicklung evaluieren möchten.
Shared Assessments SIG Lite-Fragebogen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Zusammenfassung des SCW-Penetrationstests
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCW Cyber-Versicherungszertifikat
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Von Reaktion zu Prävention: Das sich wandelnde Gesicht der Softwaresicherheit 2021 – Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Order zur Cybersicherheit: Ein gezielter Ansatz zur Verbesserung der Softwaresicherheit durch Entwicklerkompetenzen
Während diese Executive Order viele Aspekte der funktionalen Cybersicherheit berührt, unterstreicht sie erstmals explizit die Bedeutung von Entwicklern und die Notwendigkeit, dass diese über nachgewiesene Sicherheitskompetenzen und ein entsprechendes Bewusstsein verfügen.

FSQS-NL-Zertifikat
Secure Code Warrior ist jetzt FSQS-NL-registriert. Diese Registrierung ist ein wichtiger Meilenstein in unserem kontinuierlichen Bestreben, die regulatorischen Anforderungen der Finanzbranche zu erfüllen.

Architekturdiagramm der Plattform
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Richtlinie zur Informationssicherheit
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ-Fragebogen
Secure Code Warrior hat einen öffentlich zugänglichen Consensus Assessment Initiative Questionnaire (CAIQ) erstellt, der auf den Ergebnissen unserer internen Due-Diligence-Selbstbewertung basiert.
Der DevSecOps Super Bowl: Wie Security Champions Ihr Team zum Sieg gegen Schwachstellen in späten Entwicklungsphasen führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Executive Roundtable Whitepaper – Visma & Blue Prism
Wie hat 2020 unsere Sicht auf Softwaresicherheit verändert? Ein Executive Roundtable mit Visma.
Die Frauen der Mimmit Koodaa-Bewegung tauchen ein in die Welt des sicheren Programmierens.
Mimmit Koodaa (Frauen, die in Finnland programmieren) berichten von ihren Erfahrungen mit sicherem Programmieren.

Teams eines globalen Finanzinstituts messen sich in einem Wettbewerb für sichere Programmierung.
Erfahren Sie, wie ein globales Finanzunternehmen weltweit das Bewusstsein für die Sicherheit seiner Banking-Anwendungen geschärft hat – mit unterhaltsamen, interaktiven Turnieren.
Missions – Erleben Sie die Auswirkungen von fehlerhaftem Code in praxisnahen Simulationen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kurse – Bauen Sie Fähigkeiten und Kompetenzen für sichere Programmierung auf
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Schritt-für-Schritt-Anleitung für Turniere
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Das Handbuch für KI-Entwickler
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Ihr Schlachtplan zur Bekämpfung der OWASP Top 10
Die zehn häufigsten Sicherheitslücken haben gegen Secure-Development-Superhelden wie Sie keine Chance. Dieses kostenlose E-Book ist Ihr ultimativer Leitfaden, um die berüchtigten Einträge der OWASP Top 10 2021 zu verstehen und zu erfahren, wie die einzelnen Schwachstellen funktionieren.
Erfolgreich mit OWASP- und Secure Code Warrior-Turnieren – Whitepaper
Eine Analyse, wie GenAI und LLMs die aktuelle Landschaft der Anwendungssicherheit grundlegend verändern. Sehen Sie sich die neuesten Erkenntnisse von Pieter Danhieux, dem CEO von Secure Code Warrior, an.

Turniere – Stärken Sie das Bewusstsein im Unternehmen und das Engagement Ihrer Entwickler, damit sicheres Programmieren zur Priorität wird.
Durch die Bereitstellung solider Schulungen in Sicherheitsprinzipien und -praktiken können Entwickler von Sicherheitsneulingen in Security-Champions verwandelt werden, die in der Lage sind, Bedrohungen zu erkennen, zu mindern und zu verhindern.

Die berüchtigten 8: Schwachstellen in Infrastructure as Code, die Sie finden und beheben sollten
Secure Code Warrior-Turniere sind eine motivierende und unterhaltsame Möglichkeit, eine positive Sicherheitskultur aufzubauen. Indem Sie Programmierwettbewerbe veranstalten, können Sie ein Event durchführen, das sowohl Remote- als auch Hybrid-Entwickler einbezieht, die Fähigkeiten von Entwicklern bewerten und Security-Champions identifizieren.
Der Fünf-Schritte-Weg zum DevSecOps-Erfolg: Wie AppSec-Profis in ihrem Traumteam erfolgreich sind
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Der schnellste und einfachste Weg zur Verbesserung Ihres Software-Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Der Leitfaden für kreative CISOs zur Transformation ihres Sicherheitsprogramms
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Nehmen Sie der PCI-DSS-Konformität den Schrecken - Whitepaper
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Einführung in Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Entwickler befähigen, sicheren Code zu schreiben
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Befähigen Sie Ihre Entwickler, die erste Verteidigungslinie zu bilden, und stärken Sie das Sicherheitsniveau Ihres Unternehmens.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Assessments – Messen Sie die Secure-Coding-Fähigkeiten Ihrer Entwickler und stärken Sie Ihre Sicherheitsstrategie.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSec-Checkliste
Laden Sie die AppSec-Checkliste herunter und finden Sie heraus, ob Sie Unterstützung bei der Sicherheit benötigen.
6 entscheidende Schritte vor der Einführung eines Programms zur Sicherheitsoptimierung
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

AppSec-Trendbericht 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
