Warum Sicherheitsschulungen oft nicht funktionieren (und was Sie dagegen tun können)

Langweilig, langweilig, langweilig! Das ist eine der häufigsten Reaktionen von Entwicklern, wenn das Thema Sicherheitsschulungen zur Sprache kommt. Wir bei Secure Code Warrior sind überzeugt, dass es einen besseren Weg geben muss. Deshalb haben wir Evans Data Corp. damit beauftragt, eine Primärstudie zur Einstellung von Entwicklern gegenüber sicherem Programmieren, entsprechenden Praktiken und Security Operations durchzuführen (laden Sie Ihr Exemplar des Whitepapers hier herunter).
In dem in Kürze erscheinenden Bericht Shifting from reaction to prevention: The changing face of application security wurden Entwickler nach ihren größten Problemen mit aktuellen Sicherheitsschulungen befragt – und die Antwort war aufschlussreich.
Schulungen, die Entwickler ausbremsen
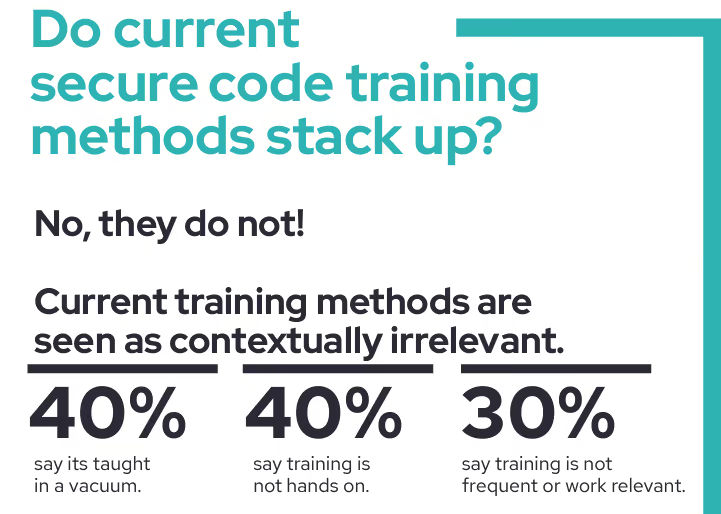
40 % der befragten Entwickler hatten das Gefühl, dass sicheres Programmieren in einem luftleeren Raum vermittelt wird. Weitere 40 % empfanden die Schulungen als zu theoretisch, nicht auf ihre Arbeit bezogen und nicht praxisorientiert genug. 30 % bemängelten einen Mangel an Schulungen für die Sprachen und Frameworks, mit denen sie täglich arbeiten. Das ist ein ernstes Problem, denn es zeigt, dass aktuelle Sicherheitsschulungen kontextuell irrelevant sind und keinen sinnvollen Bezug zum Arbeitsalltag der Entwickler haben.
Für viele Entwickler besteht die größte Herausforderung darin, bei geisttötenden, rein theoretischen Aktivitäten wach zu bleiben, die weder effektiv sind noch sie dazu motivieren, Sicherheit in den Vordergrund zu stellen.
Schulungen im luftleeren Raum verhindern, dass Entwickler die kognitive Brücke zwischen Laborumgebung und realer Welt schlagen können.
3 Dinge, die sich Entwickler von Sicherheitsschulungen wünschen:
- Die überwältigende Mehrheit der Entwickler wünscht sich Schulungen, die praxisorientierter und kontextuell relevanter für ihre tägliche Arbeit sind.
- 65 % der Entwickler fordern mehr Schulungen zu sprachspezifischen Schwachstellen und den OWASP Top 10.
- 75 % der befragten Entwickler bevorzugen strukturierte, arbeitsplatzbezogene Schulungen.
Schulungen, die Entwickler voranbringen
Bei der berufsbegleitenden Weiterbildung bringen Entwickler bereits ein gewisses Maß an Erfahrung und Wissen mit. Dies unterstreicht die Notwendigkeit eines „Scaffolded Learning“-Ansatzes. Dabei handelt es sich um strukturierte Schulungen, die auf dem vorhandenen Wissen des Entwicklers aufbauen. Dieses gestufte Lernen aktiviert und erweitert Vorkenntnisse, während gleichzeitig neue Fähigkeiten in kleinen, verdaulichen Einheiten vermittelt werden. Damit ist es die ideale Methode für das Lernen am Arbeitsplatz.
Wissen, das hängen bleibt
Wir wissen, dass Entwickler beim Thema Sicherheit das Lernen durch Handeln der drögen Theorie vorziehen. Daher ist es entscheidend, sicheres Programmieren in einer hochrelevanten, kontextbezogenen Umgebung zu erlernen. Als Vorreiter für Veränderungen im Bereich Secure Coding bietet Secure Code Warrior kontextbezogene, praxisnahe Schulungen in relevanten Programmiersprachen und Frameworks an. Die Herausforderungen spiegeln dabei reale Szenarien wider. Die Lerninhalte umfassen über 5.500 Aufgaben und Missionen zu mehr als 147 Schwachstellentypen, darunter die wichtigen OWASP Top 10, OWASP Mobile Top 10, OWASP API Security Top 10 und CWE/SANS Top 25.
Wenn Sie sehen möchten, wie sich dies auf Ihre Teams und deren Fähigkeit auswirkt, schneller sicheren Code zu liefern, buchen Sie jetzt eine Demo.
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Bewerten Sie KI-gestützte Risiken, setzen Sie Richtlinien für sicheren Code direkt beim Commit durch und beschleunigen Sie die sichere Bereitstellung über Ihren gesamten SDLC hinweg.
Weitere Blogs entdecken
Erhalten Sie Zugang zu Experteninhalten über sichere Programmierung, KI-Governance und Software-Risikomanagement.

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Eine Sicherheitskultur: Wie Sage sein Champions-Programm aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz gestärkt, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erzielt hat.

Cybersecurity Awareness Month 2026: Das Verständnis von KI-Sicherheit ist entscheidend für die Unternehmensverteidigung
Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Enabler 8: Branding für Ihr Programm
Ein Programm für sicheres Programmieren braucht mehr als nur großartige Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.

Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Unternehmenslandschaft wandelt sich mit einer Geschwindigkeit, die kaum jemand vorhergesehen hat, bis es zu spät war. Wir haben offiziell die Schwelle von handgeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in vielen Bereichen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Sichere KI-gestützte Entwicklung vor dem Release
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
