

Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

KI im SDLC: Trennung von Hype und Sicherheitsrealität
KI im SDLC, präsentiert in Partnerschaft mit KnowBe4: Kawin Boonyapredeeto (KnowBe4) und Pieter Danhieux (SCW) analysieren die Sicherheitsrisiken von KI-Code.
Deutscher OWASP Tag 2026
Secure Code Warrior sponsert den Deutschen OWASP Tag 2026 und bringt AppSec-Experten zusammen, um Best Practices für sichere Entwicklung, Betrieb und Tests zu erkunden.
AdelaideSEC
Secure Code Warrior veranstaltet ein Turnier für sicheres Codieren auf der AdelaideSEC. Entwickler und Sicherheitsexperten treten an, um reale Schwachstellen zu identifizieren und zu beheben.
Black Hat USA 26
Secure Code Warrior stellt auf der Black Hat USA 2026 in Las Vegas aus. CEO Pieter Danhieux, CCO Fatemah Beydoun und CPTO Alex Bullen werden vor Ort sein – buchen Sie ein Meeting!
FS-ISAC APAC Summit
Wir können es kaum erwarten, den FS-ISAC APAC Summit am 14.–15. Juli 2026 in Singapur zu sponsern! Besuchen Sie Stand #8, um sich mit unserem Team zu vernetzen, und verpassen Sie nicht Pieter Danhieux am 14. Juli um 13:15 Uhr in Heliconia 3401.
Gartner Security & Risk Management Summit 2026
Wir freuen uns, den Gartner Security & Risk Management Summit in London vom 22. bis 24. September 2026 zu sponsern! Vernetzen Sie sich mit unserem Team, um zu sehen, wie Secure Code Warrior Organisationen hilft, KI-generierten Code zu verwalten.

OWASP Global AppSec USA
Stolz darauf, Silbersponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Bestehen feiert! Besuchen Sie uns und über 800 Experten für Anwendungssicherheit!

Die Zukunft der entwicklergesteuerten Sicherheit: Integration von Checkmarx SAST und SCW
Diese Integration schließt die Lücke zwischen Schwachstellenerkennung und -behebung und stattet Entwickler genau im richtigen Moment mit den passenden Lernressourcen aus.

Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie DevSecOps-Vordenker und Branchenexperten bei einer Podiumsdiskussion über die kritische Rolle von DevSecOps bei der Gestaltung der heutigen und zukünftigen Softwareentwicklung.
Von Schatten-KI zu KI-Software-Governance: Transparenz in Ihrer Codebasis zurückgewinnen
Erfahren Sie von Matias Madou (CTO) und Tamim Noorzad (Director of Product), wie KI-Software-Governance die Transparenz und Einblicke bietet, die für die Verwaltung KI-gestützter Entwicklung im großen Maßstab erforderlich sind.

OWASP Global AppSec EU
Wir können es kaum erwarten, die OWASP Global AppSec EU Konferenz zu sponsern, die ihr 25-jähriges Bestehen vom 22. bis 26. Juni 2026 im Austria Center in Wien feiert. Besuchen Sie uns und über 800 Experten!

OWASP BASC
Wir freuen uns, die OWASP BASC am 11. April in Boston, MA zu sponsern. Dies ist die führende Konferenz für Anwendungssicherheit, die Sicherheitsexperten, Entwickler und Forscher zusammenbringt.

OT Summit Madrid
Besuchen Sie uns auf dem OpenText Summit Madrid 2026, einem Präsenzevent, das zeigt, wie KI, Cloud und sicheres Informationsmanagement eine neue Generation intelligenter Unternehmen antreiben.
Cyber Security Summit
Der Cyber Security Summit findet am 28. und 29. April statt und ist eine hochkarätige Konferenz, die Top-Experten, Innovatoren und Aussteller zusammenbringt. Verpassen Sie nicht die Gelegenheit, an unserem Stand vorbeizuschauen!
Entwickler-Sicherheitskompetenz: Beschleunigung der Schwachstellenbehebung mit integriertem AST und Upskilling
Hören Sie auf, Schwachstellen nur zu finden, und fangen Sie an, sie endgültig zu beheben. Das Erkennen eines Fehlers ist nur die halbe Miete. Um echtes Secure by Design zu erreichen, müssen Sicherheitserkenntnisse in eine schnelle, effektive Behebung umgesetzt werden.

Mit Zuversicht nach links verlagern: Sicherheit nativ im Entwickler-Workflow verankern
Wir bringen Branchenexperten von SCW und Checkmarx zusammen, um Best Practices für die nahtlose Integration von Sicherheit in Ihren Entwicklungsprozess zu teilen.
Virtueller Gipfel für Produktsicherheit
Secure Code Warrior ist stolz darauf, für den diesjährigen Virtuellen Gipfel für Produktsicherheit am 28. Januar mit Cycode zusammenzuarbeiten. Wir tauchen in die Zukunft sicherer Software ein.

Phishapalooza
SCW hat die Ehre, an der 18. jährlichen Phishapalooza teilzunehmen, um die American Cancer Society zu unterstützen. Wir freuen uns darauf, uns mit der lokalen Cybersicherheits-Community zu vernetzen.
OWASP LASCON
Wir sind stolz darauf, Goldsponsor der OWASP LASCON 2026 in Austin, TX zu sein! Treffen Sie uns im Norris Conference Center, wenn wir uns mit über 400 Webentwicklern und Sicherheitsexperten treffen.

New York Secure Code Showdown
SCW, OWASP und AWS laden Sie ein, Ihre Fähigkeiten beim New York Secure Code Showdown am Donnerstag, 19. Februar 2026 zu verbessern. Dieser Wettbewerb fordert Sie heraus, Schwachstellen zu beheben!

Gold Coast BSides
Wir freuen uns sehr, ein Turnier für sicheres Codieren auf der BSides Goldie zu veranstalten! Besuchen Sie uns an der Gold Coast in Australien für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
BSides Frankfurt
Wir freuen uns, ein Turnier für sicheres Codieren auf der BSides Frankfurt zu veranstalten! Besuchen Sie uns auf dem Campus der Goethe-Universität Frankfurt für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
RSA-Konferenz
Wir fahren nach San Francisco zur RSA-Konferenz 2026. Wir helfen Organisationen, Entwickler mit den Fähigkeiten auszustatten, von Anfang an sicheren Code zu schreiben.

FS-ISAC FinCyber Today Kanada
Wir sind bereit, das Entwickler-Risikomanagement auf der FS-ISAC FinCyber Today Canada zu besprechen. Wir helfen Finanzinstituten, Anwendungsrisiken zu mindern, indem wir ihre Entwickler mit Schulungen zu sicherem Code befähigen. Besuchen Sie uns an unserem Stand in der Solutions Hall.
Threat Modelling with AI: Turning Every Developer into a Threat Modeler
Threat modeling with AI: how to turn every developer into a threat modeler, straight from their IDE.

Finden Sie Ihre Entwickler
Curriculum und Onboarding Manager Katelynd Trinidad stellt verschiedene Methoden vor, um Entwickler in Ihrer Organisation zu lokalisieren, um sicherzustellen, dass sie Schulungen zu sicherem Code erhalten.

Die Macht der Marke in AppSec DevSec DevSecOps (Was steckt in einem Akronym!?)
In AppSec erfordert eine nachhaltige Programmwirkung mehr als nur Technologie – sie braucht eine starke Marke. Eine gewaltige Identität stellt sicher, dass Ihre Initiativen Anklang finden und ein dauerhaftes Engagement in Ihrer Entwickler-Community fördern.

Vibe Coding: Praktischer Leitfaden zur Anpassung Ihrer AppSec-Strategie an KI
Auf Abruf ansehen, um zu erfahren, wie Sie AppSec-Manager befähigen können, durch einen praktischen, schulungsorientierten Ansatz zu KI-Enablern anstatt zu Blockern zu werden. Wir zeigen Ihnen, wie Sie Secure Code Warrior (SCW) nutzen können, um Ihre AppSec-Strategie für das Zeitalter der KI-Codierungsassistenten strategisch zu aktualisieren.

Der CISO-Leitfaden zur Verwaltung des Entwicklerrisikos mit agilem Lernen
In einer aktuellen ESG-Studie geben 54 % der Befragten an, dass sie Code mit bekannten Schwachstellen in die Produktion bringen. Reduziert Ihr Schulungsprogramm für sicheren Code das Risiko oder hakt es nur eine Compliance-Box ab?

Secure Code Warrior und GuidePoint Security
Come visit our booth #336 at SecTor 2025 in Toronto at the Metro Toronto Convention Centre! Us along with other security professionals will be sharing our latest research and techniques on underground threats and corporate defenses.

OWASP Neuseeland Tag
Wir freuen uns darauf, am OWASP New Zealand Day auf dem Campus der University of Auckland teilzunehmen! Bei dieser Konferenz dreht sich alles um Web- und Anwendungssicherheit.

OWASP Global AppSec 2025 USA
Besuchen Sie uns auf unserer Ausstellungsfläche im Marriott Marquis in der Innenstadt von Washington, DC! Sie haben die Möglichkeit, sich mit uns und über 800 Sicherheitsexperten zu vernetzen.

OWASP BeNeLux Days
Besuchen Sie unseren Stand auf den OWASP BeNeLux Days in Mechelen, Belgien! Dieses Event bietet technische Vorträge von Experten für Sicherheit, DevOps und Cloud sowie praktische Schulungen.
Melbourne AppSec & DevSecOps Summit
Machen Sie sich bereit für einen spannenden Tag voller Einblicke und Networking auf dem Melbourne AppSec & DevSecOps Summit! Wir freuen uns darauf, uns mit Sicherheits- und Entwicklungsleitern wie Ihnen zu vernetzen.
FS-ISAC Fall Summit
Besuchen Sie uns auf dem FS-ISAC Fall Americas Summit zu unserem Frühstück am Dienstag, 7. Oktober um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.

CISO Inspired Summit US
Besuchen Sie uns auf dem CISO Inspired Summit New York 2025! Dies ist Ihre Chance, sich mit Führungskräften der Cybersicherheit zu vernetzen, tief in proaktive Verteidigungsstrategien einzutauchen und belastbare Sicherheitsframeworks aufzubauen.

CISO Inspired Summit UK
Diesen November besuchen Sie uns auf dem CISO Inspired Summit UK 2025! Vernetzen Sie sich mit anderen Führungskräften der Cybersicherheit, um steigende Bedrohungen zu bewältigen, Ihre digitalen Abwehrkräfte zu stärken und robuste Strategien für die Widerstandsfähigkeit von Unternehmen zu entwickeln.

BSides Bournemouth
BSides Bournemouth ist eine von der Community getriebene Cybersicherheitskonferenz im Royal Bath Hotel in Bournemouth, UK. Begleiten Sie uns und andere Sponsoren wie JP Morgan Chase für einen Tag voller aufschlussreicher Vorträge, Networking und praktischer Aktivitäten.

Black Hat USA
Besuchen Sie unsere Führungskräfte auf der Black Hat USA im Mandalay Bay in Las Vegas, NV! Sie freuen sich darauf, über KI/LLM-Sicherheitsrisiken und den ROI geschulter Entwickler zu sprechen!

OWASP Global AppSec EU 2025
Besuchen Sie uns an Stand #G08 auf der OWASP Global AppSec EU, um zu entdecken, wie Secure-by-Design-Prinzipien und effektives Entwickler-Risikomanagement die Cybersicherheit prägen.
FS-ISAC EMEA Summit
Besuchen Sie uns auf dem FS-ISAC EMEA Summit zu unserem Frühstück am 21. Mai um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.
Cybersecurity Summit, Hamburg
Wir freuen uns darauf, uns auf dem Cybersecurity Summit mit Entscheidungsträgern und Innovatoren zu vernetzen, um zu besprechen, wie proaktive sichere Codierung die Softwareentwicklung beschleunigen kann.

OpenText Summit Madrid
Secure Code Warrior ist stolz darauf, den OpenText Summit Madrid 2025 am 10. April zu sponsern! Dieses exklusive Event bringt Führungskräfte zusammen, um die Transformation durch Cloud, Sicherheit und KI zu erkunden.
Australian Cyber Exchange
Am 3. April wird unser CEO Pieter Danhieux auf der ACE25 sprechen, der ersten Australian Cyber Exchange, die Regierung, den privaten Sektor und die Wissenschaft vereint, um Australiens Cyber-Fähigkeiten zu stärken.

Sicherheit nach links verlagern: Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
In diesem Webinar vertiefen wir die entscheidende Bedeutung von DevSecOps und die Strategie, Sicherheit in frühe Phasen des Softwareentwicklungslebenszyklus zu integrieren.

OWASP SnowFROC
Besuchen Sie uns auf der SnowFROC '25, Denvers führender Konferenz für Anwendungssicherheit! Dieses eintägige Event bringt rund 400 Teilnehmer für praktische Schulungen und hervorragendes Networking zusammen.

BSides Limburg
Secure Code Warrior wird dieses Jahr am 14. März ein Turnier auf der BSides Limburg veranstalten! BSides ist ein von der Community getriebenes Cybersicherheits-Event, das über traditionelle Konferenzen hinausgeht – es fördert tiefe Diskussionen, praktische Demos und Zusammenarbeit.
2. Jährliches OWASP Maine Secure Coding Turnier 2025
OWASP Maine veranstaltet in Partnerschaft mit Secure Code Warrior das 2. jährliche OWASP Maine Secure Coding Turnier! Dies wird ein persönliches Treffen sein, bei dem wir alle Softwareentwickler und AppSec-Profis willkommen heißen. Bringen Sie Ihren Laptop und Ihren Verstand für sichere Codierung mit!

NDC Security 2025
Tauchen Sie im Herzen von Oslo in hochaktuelle Themen, praktische Workshops und Networking ein. Verpassen Sie nicht die Chance, Ihr Wissen zu erweitern. Besuchen Sie uns an Stand H!

RSA-Konferenz 2025
Besuchen Sie uns an Stand #2353 auf der RSAC 2025, um innovative Lösungen zu erkunden und an den Gesprächen teilzunehmen, die die Zukunft der Cybersicherheit prägen.

DevSecOps360 London
Besuchen Sie uns am Mittwoch, den 22. Januar 2025 im IBM Innovation Studio London zu einem aufschlussreichen Event, das unsere neueste Integrationsvision für DevSecOps im Partner-Ökosystem präsentiert.

Black Hat Europe
Besuchen Sie uns auf der Black Hat Europe im ExCeL in London

OWASP Benelux
SCW ist stolz darauf, die diesjährige Konferenz zu sponsern. Schauen Sie an unserem Stand vorbei und erfahren Sie, wie SCW Unternehmen hilft, die OWASP Top 10 zu meistern.

Deutscher OWASP Tag 2024
Besuchen Sie Secure Code Warrior in Leipzig für tolle Einblicke von OWASP, Ausblicke auf die Zukunft der Software-Sicherheit im Jahr 2025 und unterhaltsames Networking.

DevSecOps 360 Toronto
Besuchen Sie SCW, IBM, Black Duck, Iruis Risk und Contrast, um zu erfahren, wie Ihre Organisation die Entwicklung beschleunigen und gleichzeitig Schwachstellen minimieren kann, was sowohl Geschäfts- als auch Sicherheitsteams klare Vorteile bringt.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior freut sich, Silbersponsor der führenden Cybersicherheitsveranstaltung in Frankreich zu sein. Wir freuen uns darauf, Sie dort zu sehen.

OpenText World 2024
Erfahren Sie bei Secure Code Warrior und OpenText, wie Unternehmen auf der ganzen Welt SAST-Ergebnisse nutzen, um eine agile Lernerfahrung für sicheres Codieren zu schaffen.
DevSecOps 360 London
Besuchen Sie SCW, IBM, BlackDuck und IriusRisk für ein aufschlussreiches Event, das unsere neuesten Integrationen präsentiert, und erfahren Sie, wie Unternehmen echte Produktivitätsgewinne erzielt haben.

AppSecDay Stockholm
Begleiten Sie Secure Code Warrior, OpenText und Sonatype zu einer Diskussion über den Umgang mit Open Source, die Einhaltung von NIS2, KI & DevSecOps
DevSecOps 360 Mailand
Erfahren Sie mit uns, wie Automatisierung eine schnellere und sicherere Entwicklung ermöglichen kann. Zusammen mit unseren Partnern IBM Cyber Security Services, Synopsys und IriusRisk tauchen wir in praktische Lösungen ein.

Charity Pro-Am Scramble
Besuchen Sie Secure Code Warrior und unseren Partner Arctiq beim Charity Pro-Am Scramble im Golf Le Diable in Mont Tremblant. Gemeinsam schlagen wir für den guten Zweck ab, um KidSport Québec zu unterstützen und mehr Kindern die Teilnahme am Sport zu ermöglichen.
AppSec Day Utrecht
Da sich die Anwendungssicherheit weiterentwickelt, integrieren Unternehmen zunehmend KI-Lösungen für die Bedrohungserkennung und -prävention in Echtzeit. Schließen Sie sich Secure Code Warrior und unseren Partnern Opentext und Sonatype an!

Secure Code Warrior Benutzergruppe EMEA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!

SANS Secure Japan 2025
SANS kommt vom 17. bis 22. Februar nach Tokio, Japan. Wir freuen uns darauf, uns mit Cybersicherheitsexperten aus der ganzen Welt bei diesem hochkarätigen Trainingsevent zu vernetzen.

OWASP 2024 Global AppSec
Die Global AppSec US Konferenz wird vollgepackt sein mit neuen Trends und Themen. Besuchen Sie uns an unserem Stand in San Francisco für eine Demo unserer neuesten Produktangebote.

Transformation DevSecOps
DevSecOps ermöglicht die Identifizierung von Sicherheitsproblemen früher im Entwicklungslebenszyklus – direkt für Entwickler, die den größten Einfluss haben können.

Cybersecurity Summit
Die führenden Experten mittelständischer und großer Unternehmen treffen sich mit innovativen Anbietern digitaler Lösungen für Cybersicherheit in Unternehmen. Lernen Sie von Experten auf unseren Bühnen und treffen Sie führende Anbieter.

Blackhat USA
In ihrem 27. Jahr kehrt die Black Hat USA mit einem 6-tägigen Programm in das Mandalay Bay Convention Center in Las Vegas zurück. Die Hauptkonferenz bietet über 100 ausgewählte Briefings, Dutzende Open-Source-Tool-Demos im Arsenal, eine große Business Hall und vieles mehr.

AppSec & DevSecOps Summit
Entwirren, vereinen und stärken Sie Ihre Sicherheitsstrategien auf dem Melbourne AppSec und DevSecOps Summit 2024. Steigern Sie Ihre Sicherheitskompetenz und sein Sie an der Spitze der Anwendungs- und Cloud-Sicherheitsrevolution.

Bewerten Sie den aktuellen Stand Ihres Sicherheitsprogramms mit dem SCW Trust Score
In der sich schnell verändernden Sicherheitslandschaft von heute ist es von größter Bedeutung zu verstehen, wo Ihr Sicherheitsprogramm steht. Diskutieren Sie mit Matias Madou, Chief Technology Officer & Mitbegründer von Secure Code Warrior, über eine branchenführende Innovation: den SCW Trust Score.

Nordic IT Security
Der angesehenste Cybersicherheits-Gipfel Skandinaviens, Nordic IT Security, besteht seit 17 Jahren als Orientierungspunkt im nordischen Sicherheitssektor.

Belgische Kaffeestunde
Für RSAC-Teilnehmer aus Belgien veranstalten wir am Dienstag, den 7. März um 15:00 Uhr einen speziellen "Last Coffee of the Day". Begleiten Sie unsere Belgier, CEO Pieter Danhieux und CTO Matias Madou, sowie weitere Führungskräfte bei hervorragendem Kaffee und leckeren Häppchen.

Security Champions im Jahr 2026: Fördern, Einbinden und Schützen
Egal, ob Sie ein neues Programm starten, ein bestehendes skalieren oder einfach untersuchen möchten, wie das Programm funktioniert – dieses Webinar bietet praktische Erkenntnisse.

SANS Netzwerksicherheit 2026
Besuchen Sie uns in Las Vegas vom 10. bis 15. September zur SANS Network Security 2026. Dieses dynamische Event bringt Cybersicherheitsexperten für intensive Schulungen zusammen.

RSA-Konferenz 2024
Die Kunst des Möglichen ist da! Schauen Sie an Stand 5179 vorbei, um zu sehen, wie Sie Ihre Schwachstellen um 53 % reduzieren können

Treffen Sie die SCW-Führung @ RSAC24
Unsere Mitbegründer und Führungskräfte werden vom 6. bis 7. Mai im Bluestone Lane Union Square Coffee Shop sein, um bei hervorragendem Kaffee Meetings abzuhalten.

Auf Entwickler und KI vertrauen wir
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Matias Madou (Mitbegründer & CTO) und Branchenexperten bei der Diskussion über Herausforderungen und Strategien zur Messung von Sicherheitskompetenzen innerhalb der Entwicklergruppe.

Wie Sie die Effektivität Ihres Programms für sicheres Codieren mit dem SCW Trust Score quantifizieren
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Patrick Collins (CTPO) und Junie Dinda (CMO), wenn sie in den neuen SCW Trust Score eintauchen – einen branchenweit ersten Benchmark, der die Landschaft der Programme für sicheres Codieren neu gestaltet.

Carolina Hurricanes mit GuidePoint
Begleiten Sie uns und unsere Partner von GuidePoint in der Eishalle zu einem spannenden Spiel und einigen AppSec-Gesprächen!

Bay Area Vendor Happy Hour
Weitere Informationen folgen in Kürze.

Frauen in Führungspositionen der Sicherheit
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Fatemah Beydoun, Mitbegründerin & CCO, zusammen mit einem Panel weiblicher Führungskräfte der Branche bei der Diskussion darüber, wie man durch Shift Left die Geschlechterkluft in der Sicherheit korrigieren kann. Moderiert von Holly Whalen, VP Channel Partners.
Das Gute, das Schlechte und das Hässliche der Nutzung generativer KI zum Codieren
In diesem Webinar bündeln Matias Madou (CTO & Mitbegründer von Secure Code Warrior) und Jon Helton (Sicherheitsforscher) ihre Kräfte, um die Fähigkeiten der generativen KI zu beleuchten.
Private Suite in der Scotiabank Arena
Besuchen Sie Secure Code Warrior und GuidePoint in der Scotiabank Arena für ein exklusives Erlebnis in einer privaten Suite! Genießen Sie hervorragendes Essen, Getränke und Networking.
Praktischer Workshop für Anwendungssicherheit
In Partnerschaft mit AWS, Contrast Security und Arctiq präsentieren wir Ihnen einen interaktiven, praktischen AppSec-Workshop

Virtuelle Weinverkostung - Ohio
Nehmen Sie gemeinsam mit uns, GuidePoint und weiteren Partnern an einer virtuellen Weinverkostung mit der Silver Oaks Winery teil.
DevSecOps 360 - Riad
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - München
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - Dubai
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
Shift-Left-Testing
Frühzeitige Erkennung von Schwachstellen und beschleunigte Behebung. SCW, Cyberark und Checkmarx arbeiten zusammen, um einen geschlossenen Shift-Left-Ansatz zu schaffen.
Sicherung der nächsten Generation: KI-Codierungsschwachstellen direkt angehen
Das Aufkommen der künstlichen Intelligenz hat die Softwareentwicklung verändert. Allerdings bringt dieser große Schritt nach vorne eigene Herausforderungen mit sich, insbesondere im Bereich der Anwendungssicherheit. KI schreibt nicht nur Code, sie schreibt anfälligen Code.
Sicheres Codieren im Zeitalter der künstlichen Intelligenz
Da KI die Codegenerierung beschleunigt, ist die Aufrechterhaltung robuster Sicherheit wichtiger denn je. Sehen Sie sich unser Kamingespräch an, um praxisnahe Strategien zu entdecken.
Secure Code Warrior Benutzergruppe NA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!
Secure Code Warrior Benutzergruppe
Willkommen bei der Secure Code Warrior Benutzergruppe! Diese Session bietet Produktupdates, inspirierende Kundenerfolgsgeschichten und eine interaktive Podiumsdiskussion.
SANS Cloud-Sicherheitstraining
Das SANS Cloud-Sicherheitstraining kommt vom 13. bis 18. April nach Alexandria, VA. Dieses Event bringt Top-Cybersecurity-Profis für ein intensives, praktisches Training zusammen.
Besuchen Sie uns auf der DEVOPS Conference
Besuchen Sie uns auf der DEVOPS Conference vom 8. bis 9. März für spannende Vorträge und die Chance, am Turnier für sicheres Codieren teilzunehmen. Sichern Sie sich jetzt Ihre kostenlosen Tickets!
Ist Sicherheit das Problem des Entwicklers?
Die Technologie ist explodiert. Und ALLES muss gesichert werden. Dennoch verfügen Sicherheitsteams nicht über die personellen Kapazitäten, um in Zeiten schnellen technologischen Wachstums alle Bereiche abzudecken.
Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
AWS + Secure Code Warrior über die Bedeutung der Steigerung von Quantität und Qualität der Entwickler-Codeausgabe.

Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
Wir wissen, dass diese Zeiten möglicherweise nicht für jeden passen. Wenn Sie das Webinar zu einer angenehmeren Stunde hören möchten, registrieren Sie sich bitte und wir senden Ihnen eine Aufzeichnung zu.
Wie man die Lücke zwischen Vermeidung und Behebung bei Open-Source-Compliance schließt.
Das Schließen dieser Lücke ist wichtig, um Engineering-Teams und ihren Führungskräften zu helfen, die Auswirkungen von Open-Source-Software auf die Fähigkeit einer Organisation zur Bereitstellung risikofreier Lösungen besser zu verstehen.

Wie man ein AppSec-Programm mit einem starken Fundament aufbaut
Die Bedeutung und wichtigsten Ansätze zur Festlegung einer Ausgangsbasis bei der Strategieentwicklung für Ihr AppSec-Programm.
Enabler 8: Branding Ihres Programms
Ein Programm für sichere Programmierung braucht mehr als nur gute Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.
Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Technologielandschaft in Unternehmen verändert sich mit einer Geschwindigkeit, die nur wenige vorhergesehen haben, bis es zu spät war. Wir haben offiziell die Schwelle von menschengeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in zahlreichen Funktionen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Enabler 7: Anerkennung für Entwickler
Anerkennung fördert die Beteiligung. Enabler 7 feiert die Leistungen von Entwicklern öffentlich mit Belohnungen und exklusiven Prämien, die echte, hart erarbeitete Erfolge beim sicheren Programmieren würdigen.

Genannt im Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior wird im Gartner® Hype Cycle™ for Application Security 2026 für „Agentic Coding Security“ und „Secure Coding Training“ genannt. Hier erfahren Sie, warum.

Sind Sie CISO oder Führungskraft im Engineering und besorgt über die Sicherheit und die Kosten der LLM-Codegenerierung?
Prüfen Sie den SCW AI Trust Index, unsere proprietären LLM-Benchmark-Daten, bevor Sie sich vollständig auf ein KI-Modell festlegen.

Enabler 6: Regelmäßige Berichterstattung an die Führungsebene
Die Unterstützung durch die Geschäftsführung hält sich nicht von selbst. Enabler 6 zeigt, wie regelmäßiges Reporting das Management eingebunden, informiert und am Erfolg des Programms interessiert hält.

Die Zukunft der KI-Software-Governance basiert auf starken Partnerschaften
Erfahren Sie, warum Secure Code Warrior auf eine Channel-First-Strategie setzt und wie vertrauenswürdige Partner Unternehmen dabei unterstützen, AI Software Governance sicher und skalierbar einzuführen.

Citizen AI von Secure Code Warrior: Aufbau einer KI-fähigen Belegschaft
Das KI-Kompetenzprogramm von Secure Code Warrior für Nicht-Entwickler.

Warum die meisten CISOs bei der Einführung von KI im Blindflug unterwegs sind (und wie sie diesen beenden können)
Secure Code Warrior hat heute ein brandneues Whitepaper veröffentlicht. Es stellt ein präskriptives, richtungsweisendes Modell zur KI-Einführung vor, mit dem Sicherheitsverantwortliche ihren aktuellen Status bestimmen und konkrete Fortschritte bei der Kontrolle von KI-Sicherheitsrisiken in ihrem Unternehmen erzielen können.
Enabler 5: Zertifizierungsprogramme
Gehen Sie über einmalige Schulungen hinaus. Enabler 5 erstellt mehrstufige Zertifizierungsprogramme, die Entwicklern eine sinnvolle Weiterentwicklung und validierte Fähigkeiten bieten.
Die NSA hat soeben ihre erste Sicherheitsrichtlinie für MCP herausgegeben. Das bedeutet sie für die Kompetenz von Entwicklern.
Die NSA hat ihre erste Sicherheitsrichtlinie für das MCP veröffentlicht. Das Curriculum von SCW deckt bereits 18 der 23 genannten Punkte ab – hier erfahren Sie, wie die Zuordnung aussieht.

Genannt im Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner nennt SCW zweimal. Da KI-Agenten immer mehr Entwicklungsaufgaben übernehmen, bietet Ihnen SCW die nötigen Fähigkeiten und Governance-Strukturen, um eine KI-gestützte Entwicklung sicher einzuführen.

Wir stellen vor: Adaptive Learning – das Gegenmittel gegen Sicherheitsrisiken und Qualifikationslücken bei KI-Software
Adaptive Learning verbindet den SCW Trust Agent mit unserer gesamten Lernplattform und stellt sicher, dass Schulungen perfekt auf die Aktivitäten der Entwickler in Echtzeit abgestimmt sind.
Lernen für sicheres Programmieren, das die tatsächliche KI-Nutzung widerspiegelt
Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.
Schulen Sie Entwickler im Umgang mit den tatsächlichen Risiken in ihrem Code – egal ob dieser von Menschen geschrieben oder KI-generiert wurde
Adaptive Learning weist Entwicklern, die tatsächliche Schwachstellen verursachen, automatisch gezielte Schulungen zu sicherem Programmieren zu und reduziert so wiederkehrende Risiken direkt an der Quelle.Secure Code Warrior Blog-Banner mit blauem Overlay über einem Entwickler an einem Multi-Monitor-Arbeitsplatz mit Code, neben der Überschrift „Schulen Sie Entwickler in den tatsächlichen Risiken ihres Codes.“l
Enabler 4: Niedrige Hürden für den Benutzerzugang
Beseitigen Sie Hürden in Ihrem Programm für sicheres Programmieren mit Enabler 4: Niedrige Zugangsschwellen. Nutzen Sie SSO, optimiertes Onboarding und Relay-State-Strategien, damit Entwickler mit nur einem Klick mit dem Training beginnen können.

Entwickler für das Zeitalter der generativen KI rüsten: AWS-Kooperation
Ich freue mich sehr, bekannt zu geben, dass Secure Code Warrior eine strategische Kooperationsvereinbarung mit Amazon Web Services (AWS) unterzeichnet hat. Angesichts der rasanten Entwicklung der Bedrohungslage könnte diese strategische Zusammenarbeit für Sicherheitsverantwortliche und zukunftsorientierte Entwickler zu keinem kritischeren Zeitpunkt kommen.
Die Zukunft der Software absichern: SCW und KnowBe4 bündeln ihre Kräfte
Ich freue mich sehr, heute eine kommende strategische Partnerschaft zwischen Secure Code Warrior und KnowBe4 bekannt zu geben. KnowBe4 ist ein weltweit führender Anbieter im umfassenden Management von Risiken durch Menschen und agentische KI und damit der perfekte Partner, um uns dabei zu unterstützen, grundlegendes Sicherheitsbewusstsein in Unternehmen auf der ganzen Welt zu verbreiten.

Post-Quanten-Kryptografie: Quantencomputer werden die heutige Verschlüsselung knacken – sind Sie bereit?
Post-Quanten-Kryptografie (PQC) ist entscheidend, um Daten vor Bedrohungen durch Quantencomputer zu schützen. Erfahren Sie, wie „Harvest now, decrypt later“-Angriffe Risiken bergen und wie sich Entwickler auf quantensichere Sicherheit vorbereiten können.

Enabler 3: Plan für die Entwicklerkommunikation
Sorgen Sie mit einem starken Kommunikationsplan dafür, dass Entwickler dauerhaft in Ihr Programm für sichere Programmierung eingebunden bleiben. Erfahren Sie, wie Sie Vorteile hervorheben, den richtigen Ton treffen und Erfolge feiern.
Das Zeitalter der KI-Agenten ist früher angebrochen als erwartet: Lassen Sie sich nicht unvorbereitet treffen
Anthropic Claude Mythos markiert einen dauerhaften, grundlegenden Wandel in der Art und Weise, wie Sicherheitsverantwortliche ihre Sicherheitsprogramme gestalten müssen – insbesondere beim Patch-Management von Altsystemen.

Enabler 2: Senior Leadership Sponsorship
Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI
While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Cybermon is back: Beat the Boss KI-Missionen jetzt auf Abruf verfügbar
Cybermon 2025 Beat the Boss ist jetzt das ganze Jahr über in SCW verfügbar. Setzt fortschrittliche KI/LLM-Sicherheitsanforderungen ein, um die sichere KI-Entwicklung in einem großen Maßstab zu stärken.
AI Can Write and Review Code — But Humans Still Own the Risk
Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.
Cyber-Resilienz-Gesetz erklärt: Was das für die Entwicklung von Secure by Design-Software bedeutet
Erfahren Sie, was der EU Cyber Resilience Act (CRA) verlangt, für wen er gilt und wie sich Entwicklungsteams mit sicheren Methoden, der Vorbeugung von Sicherheitslücken und dem Aufbau von Fähigkeiten für Entwickler darauf vorbereiten können.

Enabler 1: Definierte und messbare Erfolgskriterien
Enabler 1 eröffnet unsere zehnteilige Reihe Enabler of Success und zeigt, wie sichere Codierung mit Geschäftsergebnissen wie Risikominderung und Geschwindigkeit verbunden werden kann, um eine langfristige Programmreife zu erreichen.
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement
2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Introducing the 10 Enablers of Success
Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.
OWASP Top 10 2025: Fehler in der Software-Lieferkette
OWASP Top 10 2025 listet Fehler in der Software-Lieferkette auf Platz #3 auf. Reduzieren Sie dieses schwerwiegende Risiko durch strikte SBOMs, die Nachverfolgung von Abhängigkeiten und die CI/CD-Pipeline-Hardening.

New Risk Category on the OWASP Top Ten: Expecting the Unexpected
OWASP Top 10 2025 adds Mishandling of Exceptional Conditions at #10. Mitigate risks via "fail closed" logic, global error handlers, and strict input validation.
OWASP Top 10:2025 — Was ist neu und wie Secure Code Warrior Ihnen hilft, auf dem Laufenden zu bleiben
Erfahre, was sich in den OWASP Top 10:2025 geändert hat und wie Secure Code Warrior den Übergang mit aktualisierten Quests, Kursen und Entwicklereinblicken erleichtert.
Adopt Agentic AI in Software Development FAST! (Spoiler: You Probably Shouldn't.)
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Solving the Visibility Crisis: How Trust Agent Bridges the Gap Between Learning and Code
Trust Agent by Secure Code Warrior solves the secure coding crisis, validating dev proficiency on every commit. It discovers all contributors & automates governance in your dev workflow.

Rückgewinnung kritischer Denkweisen in der KI-gestützten sicheren Softwareentwicklung
In der KI-Debatte geht es nicht um Nutzung, sondern um Anwendung. Erfahren Sie, wie Sie die Notwendigkeit von KI-Produktivitätssteigerungen mit robuster Sicherheit in Einklang bringen können, indem Sie sich auf Entwickler verlassen, die ihren Code genau verstehen.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Bewertung des Cybersicherheitsrisikos: Definition und Schritte
Gehen Sie mit diesem umsetzbaren Leitfaden zur Durchführung effektiver Cybersicherheitsrisikobewertungen auf Cybersicherheitsrisiken in Ihrem Unternehmen ein.

Why Cybersecurity Awareness Month Must Evolve in the Age of AI
CISOs can’t rely on the same old awareness playbook. In the Age of AI, they must embrace modern approaches to safeguard code, teams, and organizations.

SCW Trust Agent: AI - Visibility and Governance for Your AI-Assisted SDLC
Learn how Trust Agent: AI provides deep visibility and governance over AI-generated code, empowering organizations to innovate faster and more securely.

Sicheres Programmieren im Zeitalter der KI: Testen Sie unsere neuen interaktiven KI-Herausforderungen
KI-gestütztes Programmieren verändert die Entwicklung. Testen Sie unsere neuen KI-Herausforderungen im CoPilot-Stil, um Code in realistischen Workflows sicher zu überprüfen, zu analysieren und zu korrigieren.

SCW veröffentlicht kostenlose AI/LLM-Sicherheitsvideoserie für Entwickler
Wir stellen unsere kostenlose 12-wöchige AI/LLM-Sicherheitsvideoserie vor! Lernen Sie die grundlegenden Risiken der KI-gestützten Programmierung kennen und erfahren Sie, wie Sie sicherere Anwendungen erstellen können.
AI/LLM Security Video Series: All Episodes, Updated Weekly
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Was ist Secure Coding? Techniken, Standards und Ressourcen
Erfahren Sie, was sichere Codierung wirklich bedeutet und wie sichere Codierungspraktiken sowohl Sicherheitslücken als auch sicherheitsrelevante Kosten in Ihrem Unternehmen reduzieren können.

Über 10.000 Aktivitäten zum Lernen von sicherem Code: Ein Jahrzehnt Risikomanagement für Entwickler
Wir feiern mehr als 10.000 Aktivitäten zum Lernen von sicherem Code und ein Jahrzehnt, in dem Entwickler dazu befähigt wurden, Risiken zu reduzieren, die Codequalität zu verbessern und KI-gestützte Entwicklungen selbstbewusst anzugehen.
Wenn gute Tools schlecht werden: KI-Tool-Poisoning und wie Sie verhindern können, dass Ihre KI als Doppelagent agiert
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Maßstäbe setzen: SCW veröffentlicht kostenlose Sicherheitsregeln für KI-Codierung auf GitHub
KI-gestützte Entwicklung ist nicht mehr in Sicht — sie ist da und verändert rasant die Art und Weise, wie Software geschrieben wird. Tools wie GitHub Copilot, Cline, Roo, Cursor, Aider und Windsurf machen Entwickler zu eigenen Co-Piloten, ermöglichen eine schnellere Iteration und beschleunigen alles, vom Prototyping bis hin zu großen Refactoring-Projekten.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Schließen Sie den Kreis der Sicherheitslücken mit Secure Code Warrior + HackerOne
Secure Code Warrior freut sich, unsere neue Integration mit HackerOne, einem führenden Anbieter von offensiven Sicherheitslösungen, bekannt zu geben. Gemeinsam bauen wir ein leistungsstarkes, integriertes Ökosystem auf. HackerOne lokalisiert, wo Sicherheitslücken in realen Umgebungen tatsächlich auftreten, und deckt das „Was“ und „Wo“ von Sicherheitsproblemen auf.

Enthüllt: Wie die Cyberbranche Secure by Design definiert
In unserem neuesten Whitepaper haben sich unsere Mitbegründer, Pieter Danhieux und Dr. Matias Madou, Ph.D., mit über zwanzig Führungskräften im Bereich Unternehmenssicherheit, darunter CISOs, AppSec-Führungskräfte und Sicherheitsexperten, getroffen, um die wichtigsten Teile dieses Puzzles herauszufinden und die Realität hinter der Secure by Design-Bewegung aufzudecken. Es ist ein gemeinsames Ziel aller Sicherheitsteams, aber es gibt kein gemeinsames Playbook.

Wird Vibe Coding Ihre Codebasis in eine Studentenparty verwandeln?
Vibe Coding ist wie eine Studentenparty, und KI ist das Herzstück aller Feierlichkeiten, das Fass. Es macht viel Spaß, loszulassen, kreativ zu werden und zu sehen, wohin Ihre Fantasie Sie führen kann, aber nach ein paar Fassständen ist es zweifellos die sicherere langfristige Lösung, in Maßen zu trinken (oder KI einzusetzen).

Prompt Injection und die Sicherheitsrisiken von Agentic Coding Tools
Wie ein Programmieragent dazu verleitet wurde, SQL-Injection-anfälligen Code zu schreiben, Shell-Tools zu installieren und vielleicht sogar seinen Benutzer zu stalken

Wir stellen vor: Quests: Die neueste Ergänzung zu deiner sicheren Code-Reise
Quests ermöglichen es Entwicklern, sicheres Programmieren durch interaktives Lernen zu beherrschen, Risiken zu reduzieren und die Entwicklung zu optimieren
Das Jahrzehnt der Verteidiger: Secure Code Warrior wird zehn
Das Gründungsteam von Secure Code Warrior ist zusammen geblieben und hat das Schiff ein ganzes Jahrzehnt lang durch jede Lektion, jeden Triumph und jeden Rückschlag gesteuert. Wir expandieren und sind bereit für unser nächstes Kapitel, SCW 2.0, als Marktführer im Bereich Risikomanagement für Entwickler.
10 wichtige Prognosen: Secure Code Warrior über den Einfluss von KI und Secure-by-Design im Jahr 2025
Unternehmen stehen vor schwierigen Entscheidungen über den Einsatz von KI, um den langfristigen ROI von Produktivität, Nachhaltigkeit und Sicherheit zu unterstützen. In den letzten Jahren wurde uns klar, dass KI die Rolle des Entwicklers niemals vollständig ersetzen wird. Von Partnerschaften zwischen KI und Entwicklern bis hin zum zunehmenden Druck (und der Verwirrung) im Zusammenhang mit den Erwartungen an Secure-by-Design — schauen wir uns genauer an, was uns im nächsten Jahr erwarten wird.
OWASP Top 10 für LLM-Anwendungen: Was ist neu, geändert und wie bleibt man sicher
Bleiben Sie beim Schutz von LLM-Anwendungen mit den neuesten OWASP Top 10-Updates immer einen Schritt voraus. Erfahren Sie, was neu ist, was sich geändert hat und wie Secure Code Warrior Sie mit aktuellen Lernressourcen ausstattet, um Risiken im Bereich Generative KI zu minimieren.

Der Trust Score zeigt den Wert von Secure-by-Design-Weiterbildungsinitiativen
Unsere Untersuchungen haben gezeigt, dass sicheres Codetraining funktioniert. Trust Score verwendet einen Algorithmus, der auf mehr als 20 Millionen Lerndatenpunkten aus der Arbeit von mehr als 250.000 Lernenden in über 600 Organisationen basiert. Er zeigt, wie effektiv es ist, Sicherheitslücken zu schließen und zeigt, wie die Initiative noch effektiver gestaltet werden kann.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Die Vorteile des Benchmarkings von Sicherheitskompetenzen für Entwickler
Der zunehmende Fokus auf sicheren Code und die Secure-by-Design-Prinzipien erfordert, dass Entwickler von Beginn des SDLC an in Cybersicherheit geschult werden. Tools wie der Trust Score von Secure Code Warrior helfen dabei, ihre Fortschritte zu messen und zu verbessern.

You’ve got a friend in me: How AI coding tools and security-aware developers can work together safely
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Förderung des sinnvollen Erfolgs von Secure-by-Design-Initiativen für Unternehmen
Unser neuestes Forschungspapier, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, ist das Ergebnis einer eingehenden Analyse echter Secure-by-Design-Initiativen auf Unternehmensebene und der Ableitung von Best-Practice-Ansätzen auf der Grundlage datengestützter Ergebnisse.
Tiefer Einblick: Navigieren in der kritischen CUPS-Sicherheitslücke in GNU-Linux-Systemen
Entdecken Sie die neuesten Sicherheitsherausforderungen, mit denen Linux-Benutzer konfrontiert sind, während wir die jüngsten schwerwiegenden Sicherheitslücken im Common UNIX Printing System (CUPS) untersuchen. Erfahren Sie, wie diese Probleme zu potenziellem Remote Code Execution (RCE) führen können und was Sie tun können, um Ihre Systeme zu schützen.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Programmierer erobern die Sicherheit: Teilen und Lernen — Cross-Site Scripting (XSS)
Cross-Site Scripting (XSS) nutzt das Vertrauen der Browser und die Unwissenheit der Benutzer, um Daten zu stehlen, Konten zu übernehmen und Websites zu verunstalten. Es handelt sich um eine Sicherheitslücke, die sehr schnell sehr hässlich werden kann. Schauen wir uns an, wie XSS funktioniert, welcher Schaden angerichtet werden kann und wie man ihn verhindern kann.

Wir stellen unseren neuen Engagement Insights Report vor
Erfahren Sie mehr über unseren neuen Engagement Insight Report, der eingehende Analysen enthält, mit denen Sie Ihre Bemühungen zum Erlernen von sicherem Code messen können.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie DigitalOcean die Schulden im Bereich Softwaresicherheit reduzierte und die Grenzen der Produktivität erweiterte
Secure Code Warrior half DigitalOcean von Anfang an bei der Entwicklung und Veröffentlichung von Qualitätscode und trieb digitale Innovationen und Modernisierungen mit sicherheitsbewussten Entwicklern voran.

Women in Security are Winning: How the AWSN is Setting Up a New Generation of Security Superwomen
Secure-by-Design is the latest initiative on everyone’s lips, and the Australian government, collaborating with CISA at the highest levels of global governance, is guiding a higher standard of software quality and security from vendors.

SCW Trust Agent — Transparency and Control for Scaling Developer Controlled Security
SCW Trust Agent, eingeführt von Secure Code Warrior, bietet Security Managern die Transparenz und Kontrolle, die sie benötigen, um die entwicklerorientierte Sicherheit innerhalb der Unternehmen zu skalieren. The connection to code repository, evaluate code commit-Metadaten, checked Developer, used programming languages and shipping time stempel, to determine the security knowledge of the Developer.

Ist Ihr Sicherheitsprogramm bereit für den Cybersicherheitsstrategieplan von CISA?
Der strategische Plan für Cybersicherheit treibt wichtige Änderungen in der Art und Weise voran, wie die meisten Unternehmen mit Cybersicherheit umgehen, und Entwickler sind in einer einzigartigen Position, um zur Erreichung dieser neuen Ziele beizutragen.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engage & Empower: Hervorhebung der wichtigsten Funktionen für das Engagement von Entwicklern
Erfahren Sie alles über unsere agilen Lernmethoden, die Integration von Microsoft Teams und unsere Berichte für Entwicklungsengagement.
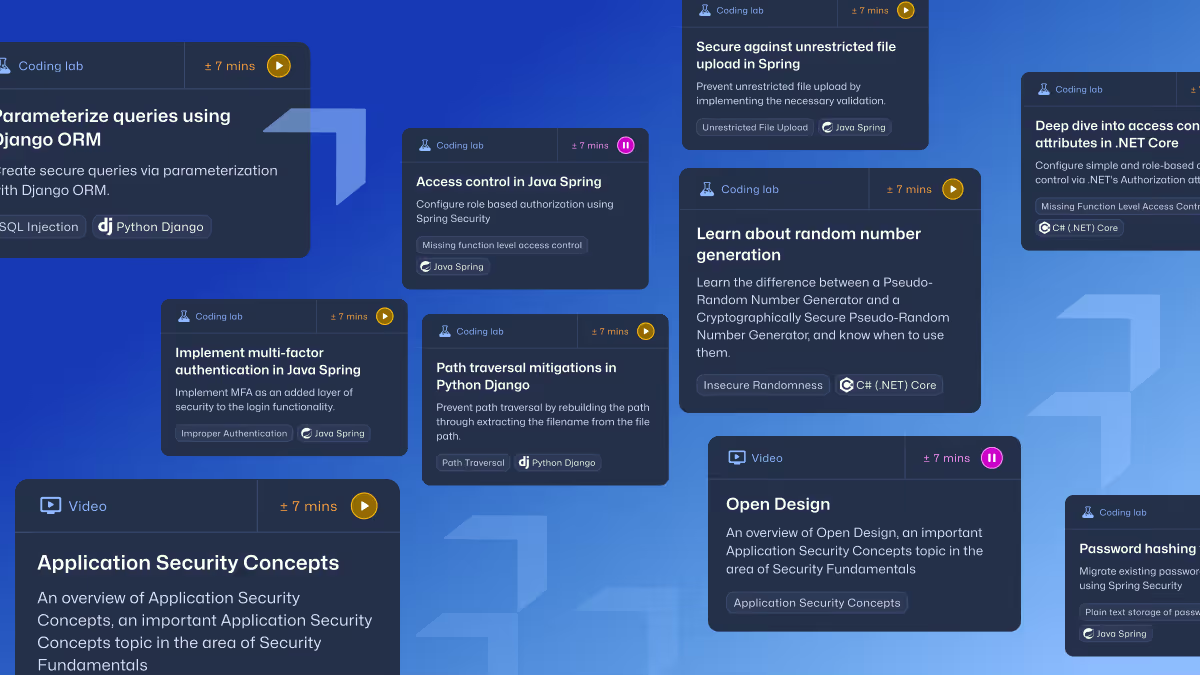
Entwickler stärken: Die Bedeutung von Lerninhalten auf Abruf
Unterstützen Sie Ihre Entwickler mit Secure Code Warrior. Unsere Plattform ermöglicht und befähigt Entwickler, Lerninhalte auf Abruf bereitzustellen.
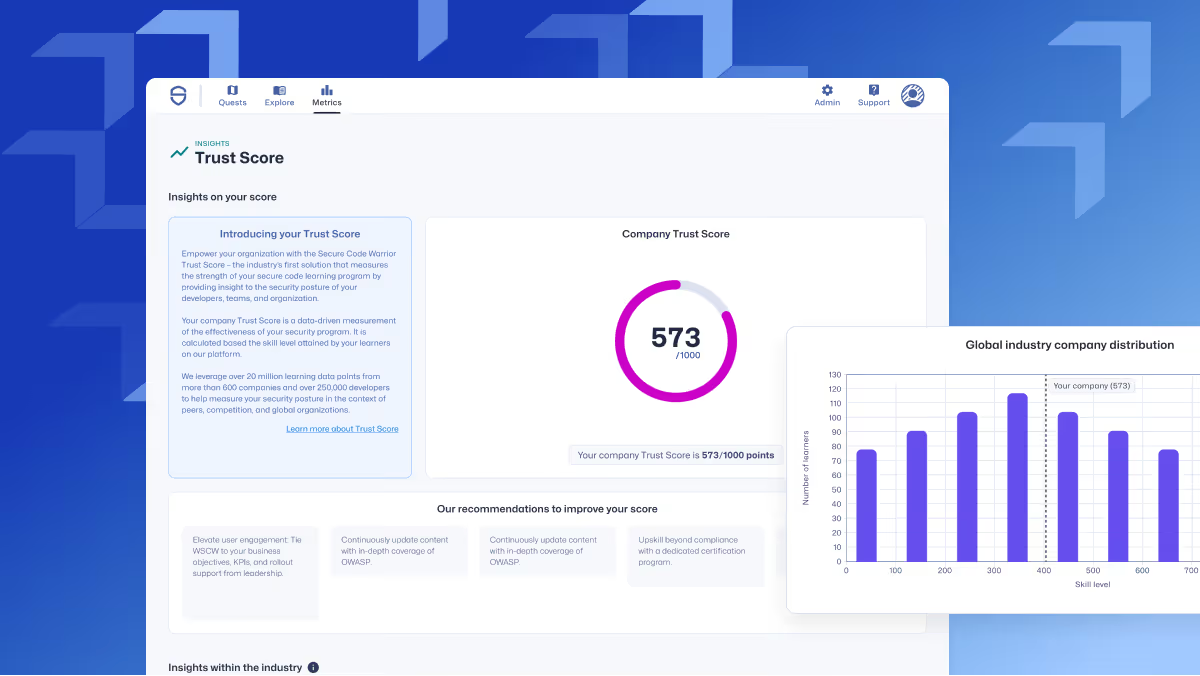
SCW Trust Score: Eine branchenweit erste Metrik für sichere Codierungsprogramme
Entdecken Sie den SCW Trust Score, der tiefe Einblicke in die Unternehmenssicherheit und die Kompetenz der Entwickler bietet.

Die FinServ-Konformität hängt von der Softwaresicherheit ab
Vorschriften für die Finanzdienstleistungsbranche wie PCI DSS unterstreichen die Bedeutung von Sicherheitscode und die Notwendigkeit, Entwickler in bewährten Sicherheitsverfahren zu schulen.
Die XZ Utils-Hintertür in Linux weist auf ein umfassenderes Sicherheitsproblem in der Lieferkette hin, und wir brauchen mehr als Gemeinschaftsgeist, um es in Schach zu halten
Eine kritische Sicherheitslücke, CVE-2024-3094, wurde in der Datenkomprimierungsbibliothek XZ Utils entdeckt, die von großen Linux-Distributionen verwendet wird und durch eine Hintertür von einem Bedrohungsakteur eingeführt wurde. Dieses hochgradige Problem ermöglicht eine potenzielle Codeausführung aus der Ferne und stellt ein erhebliches Risiko für Softwareerstellungsprozesse dar. Der Fehler betrifft frühe Versionen (5.6.0 und 5.6.1) von XZ Utils in Fedora Rawhide. Unternehmen werden dringend aufgefordert, Patches zu implementieren. Der Vorfall unterstreicht die entscheidende Rolle von Freiwilligen aus der Community bei der Wartung von Open-Source-Software und unterstreicht die Notwendigkeit verbesserter Sicherheitspraktiken und Zugriffskontrollen innerhalb des Softwareentwicklungszyklus.
Um die Vorteile der KI-Innovation nutzen zu können, müssen Sie mit sicherem Code beginnen
Generative KI bietet Finanzdienstleistungsunternehmen viele Vorteile, aber auch viele potenzielle Risiken. Entwickler in bewährten Sicherheitsmethoden zu schulen und sie mit KI-Modellen zu kombinieren, kann dazu beitragen, von Anfang an sicheren Code zu erstellen.

Einsatz von KI und proaktiven Maßnahmen für ein effektives Management von Schwachstellenwarnungen
Secure Code Warrior und Mend.io erörtern die Auswirkungen von KI auf die Sicherheit, proaktive Sicherheitsansätze und das effektive Management von Schwachstellenwarnungen.
Bringen Sie „Learning by Doing“ auf das nächste Level — Schauen Sie sich unsere neue Integration mit Apiiro an
Erfahren Sie mehr über die neueste Integration von Secure Code Warrior mit Apiiro.
Secure Code Warrior Q1 Produktinnovationen
Erfahren Sie mehr über die neuesten Verbesserungen der Secure Code Warrior-Plattform und darüber, was in Kürze verfügbar sein wird.
Auf den Bauplänen der sicheren Codierung zurechtkommen: Eine Konstruktionsanalogie
Durch die Einhaltung sicherer Codierungspraktiken können Entwickler dazu beitragen, ihre Anwendungen vor Sicherheitslücken zu schützen, die von Angreifern ausgenutzt werden können. So wie ein gut gebautes Haus weniger wahrscheinlich zusammenbricht, ist es weniger wahrscheinlich, dass eine gut programmierte Anwendung gehackt wird.

Nutzung von agilem Lernen zur Verbesserung der mittleren Bearbeitungszeit (MTTR)
Agiles Lernen beschleunigt die Problemlösung und steigert die Effizienz der Entwickler durch kontinuierliches Lernen.
Mit der richtigen Unterstützung können Entwickler Ihr Unternehmen zu einer überlegenen PCI DSS 4.0-Konformität führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs: Ein (im) vollkommen menschlicher Ansatz für sicheres Programmieren?
Es scheint zwar unvermeidlich, dass die KI-Technologie im LLM-Stil die Art und Weise verändern wird, wie wir viele Aspekte der Arbeit angehen — nicht nur die Softwareentwicklung —, aber wir müssen einen Schritt zurücktreten und die Risiken berücksichtigen, die hinter den Schlagzeilen stehen. Und als Begleiter beim Programmieren sind ihre Schwächen vielleicht das „menschlichste“ Merkmal.

The Power of Nine: Das Vermächtnis von Secure Code Warrior in einer aufregenden Zeit der Cybersicherheit ausbauen
Heute ist unser neunter Geburtstag, und ich bin nach wie vor sehr stolz und dankbar für unsere Erfolge und unseren dauerhaften Platz im Bereich der Cybersicherheit, da sich die Szene weiterhin rasant verändert.

Leidet unter einem Überangebot an Sicherheitstools
Eine Flut komplexer Sicherheitstools macht die Cybersicherheit für CISOs noch schwieriger.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prognosen für 2024: Sicherheit, KI, Entwicklerbindung und die Zukunft
Die 10 wichtigsten Prognosen von Secure Code Warrior für die Cybersicherheitsbranche im Jahr 2024 und darüber hinaus.

Wie Netskope Secure Code Education neu erfand
SCW-Fallstudien-Blog, der die agile Lernumgebung hervorhebt, die Netskope eingesetzt hat.

Tiefer Einblick in Sicherheitslücken, die von KI-Codierungsassistenten generiert wurden
Erkunden Sie die Sicherheitsrisiken von KI in der Softwareentwicklung und erfahren Sie, wie Sie diese Herausforderungen mit Secure Code Warrior effektiv bewältigen können.

3 Schritte zur Verbesserung der Sicherheitsschulung von Entwicklern und zur Reduzierung von Sicherheitslücken um 53%
Bieten Sie Entwicklern einen mehrstufigen Ansatz an die Hand, um Sicherheitslücken zu schließen, Beziehungen zu pflegen und wiederkehrenden Problemen Priorität einzuräumen.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Haben Sie die Sicherheitsreife Ihres Unternehmens überschätzt?
Angesichts der ständigen Fachkräftemangel und der Flut von Code, the written, to be fair to the world software requirements, many companies into their cybersecurity strategy and their existing infrastructure. Es ist an der Zeit, dass wir einen ehrlichen Blick auf unseren allgemeinen Reifegrad im Bereich Cybersicherheit werfen und die realisierbaren Quick Wins bewerten, die direkt vor uns liegen.

Wir überdenken die Entwicklerausbildung, um die Sicherheit zu verbessern
Sicherheitsverantwortliche müssen den Wert, den Entwickler aus dem Lernen von sicherem Code ziehen, überdenken und darüber nachdenken, wie das Programm ansprechender und vor allem wirkungsvoller gestaltet werden kann. In diesem Blog werden wir untersuchen, wie wir Entwickler durch mehr praktisches Lernen und die Integration ihrer Tools für die Schulung zum Thema Sicherheitscode begeistern können, um großartige Ergebnisse zu erzielen und die Anzahl der eingeführten Sicherheitslücken um bis zu 53% zu reduzieren.
Reduzieren Sie Sicherheitslücken mit agilem Lernen um die Hälfte
Erfahren Sie, wie Sie Sicherheitslücken und Sicherheitslücken mit dem praktischen agilen Sicherheitstraining von Secure Code Warrior reduzieren können.

Deep-Dive: Libcurl/curl-Schwachstellen mit hohem Schweregrad finden und beheben
Betroffene Versionen der Curl-Bibliothek sind anfällig für eine HEAP-basierte Pufferüberlauf-Sicherheitslücke, die auf ein veraltetes Problem mit dem SOCKS5-Proxyprotokoll zurückzuführen ist. Erfahre in einer spielbaren Mission, wie du diesen Schwachstellentyp findest und behebst.
Wie erstklassige CISOs 2023 mehr Budget und Vertrauen in den Vorstand gewinnen
CISOs befinden sich in einer zunehmend angespannten Lage: Schützen Sie mehr Ressourcen, versenden mehr Code, reduzieren eine größere Angriffsfläche und das mit schnell abnehmenden finanziellen Ressourcen. Es ist eine unausweichliche Tatsache, dass Cybersicherheit als Kostenstelle angesehen wird, und obwohl das Sicherheitsprogramm eines Unternehmens das ist, was einem Bedrohungsakteur im Weg steht, ihn zur katastrophalen Schlagzeile von morgen zu machen, müssen Sicherheitsverantwortliche mehr tun, um den allgemeinen Geschäftswert der Abteilung zu verkaufen und zu beweisen, und zwar in einer Sprache, die für die Exekutive sinnvoll ist.
Deep-Dive: Die MOVEit-Zero-Day-Sicherheitslücke hautnah
Das MOVEit-Szenario unterscheidet sich ein wenig von dem, was viele Entwickler und AppSec-Experten möglicherweise zuvor erlebt haben. Sie können Ihre SQLI-Slaying-Fähigkeiten hier in einer Live-Simulation testen.

Was gibt es Neues bei Secure Code Warrior: Turniere mit mehreren Unternehmen, SCIM, Programm-Workflows und mehr!
Neu bei Secure Code Warrior: Richten Sie Turniere für mehrere Unternehmen ein, neue Codierungsrichtlinien, SCIM-Bereitstellung für Benutzer und mehr!

Legen Softwareanbieter genauso viel Wert auf Sicherheit wie Sie?
Man kann mit Sicherheit sagen, dass die letzten Jahre die Cybersicherheitsstandards grundlegend verändert haben, und obwohl dies nicht verpflichtend ist, sollte es für alle Unternehmen ein Ziel sein, diesem Beispiel zu folgen und die Sicherheitspraktiken der Anbieter unter die Lupe zu nehmen, als ob sie Teil ihres eigenen internen Sicherheitsprogramms wären.
Kamer van Koophandel setzt den Standard für entwicklergesteuerte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.
Auf Goldkurs: Höchste Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Code-Schwachstellen deutlich reduzierte.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Tauchen Sie ein in das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den teilnehmenden Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event behandelt wurden.

Eine Sicherheitskultur: Wie Sage sein Security-Champions-Programm mit agilem Lernen für sicheren Code aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz verbessert, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erreicht hat.

Der Weg zu Security Champions: Wie Workday agiles Lernen zur Weiterbildung von Entwicklern einsetzte
Erfahren Sie, wie Workday die Entwicklerschulung durch agiles Lernen mit Secure Code Warrior transformiert hat. Indem Workday seine Entwickler mit praxisnaher, sprachspezifischer Weiterbildung ausstattet, konnten Schwachstellen bereits früh im SDLC reduziert werden. Entdecken Sie die beeindruckenden Ergebnisse und die wichtigsten Erkenntnisse für den Aufbau einer Kultur für sicheren Code.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
In dieser Fallstudie erfahren Sie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum Erlernen von sicherem Code entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenzen seiner Entwickler gestärkt und eine Kultur des sicheren Programmierens geschaffen hat
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, setzte das Unternehmen auf innovative, mundgerechte Lerneinheiten, die direkt in den Arbeitsablauf der Entwickler integriert wurden.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wie ein „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Erfahrung für Sicherheitszertifizierungen schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologie-Weiterbildung ins Leben gerufen haben, um Tausende von Mitarbeitern beim Erwerb praktischer, zukunftsweisender Fähigkeiten in Bereichen wie maschinelles Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilindustrie
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Pulse 2.0: Secure Code Warrior: Interview With CEO Pieter Danhieux About The Coding Platform
Secure Code Warrior is a secure coding platform that sets the standards that keep our digital world safe. Pulse 2.0 interviewed Secure Code Warrior CEO Pieter Danhieux to learn more about the company.

Techopedia: Shadow AI Poses Risks in Everything From Healthcare to DevSecOps
Shadow AI — the use of unapproved AI apps by workers — has been a problem since generative AI burst onto the scene. The temptation to get ChatGPT to do all of your work might override any thoughts about sending confidential or private data over to a third party.

DZone: Misconfiguration Madness: Thwarting Common Vulnerabilities in the Financial Sector
Financial services are among the most attacked sectors of any industry, making it critical that developers operate at the highest level to produce secure code.

KBi Media: How CISOs Are Getting Developers to Put Security First
For years, many CISOs have struggled to educate their developers about the importance of putting security first. They’ve also been working to control an increasingly complex threat landscape and spiralling attack surface, all while navigating a security skills shortage. They need a new approach that helps to uplift the security culture organisation-wide while ensuring AppSec professionals and developers alike have what they need to drive down vulnerabilities and risks.

ITWire: The Challenge of Maintaining Code Security in the Era of AI
Of all the tasks that large language models (LLMs) and Generative AI can undertake, one that’s captured significant attention is generating computer code. Developers are increasingly using GenAI tools to streamline workflows and improve productivity.

In AI Today: How software development will evolve in the AI era
Security-aware developers who demonstrate expertise in safely leveraging Artificial Intelligence (AI) tools will eventually be able to take on new roles as AI guardians or mentors, working with AI to ensure the passage of safe code into their codebase.

Solutions Review: How CISOs Can Prepare the Enterprise for AI Coding Assistants
Secure Code Warrior’s Pieter Danhieux offers insights on how CISOs can prepare for enterprise AI coding assistants. This article originally appeared on Solutions Review’s Insight Jam, an enterprise IT community enabling the human conversation on AI.
KBI Media: Why ‘Secure by Design’ Is Critical In Today’s Interconnected World
The challenges faced by IT security teams are increasing by the day. Wider attack surfaces and the emergence of more sophisticated techniques have resulted in approaches that may have worked in the past no longer being sufficient to ensure effective protection.

IT Brief Australia: Titans of Tech - Pieter Danhieux of Secure Code Warrior
Pieter Danhieux, the Co-Founder and CEO of Secure Code Warrior, is making his mark as a visionary leader in the realm of cybersecurity. With a deep-rooted passion for secure coding and a career spanning over two decades in the cybersecurity industry, Pieter has played a pivotal role in reshaping the way developers approach software security, transforming Secure Code Warrior into a global leader in its field.

SecurityWeek: How Exceptional CISOs Are Igniting the Security Fire in Their Development Team
For years, many CISOs have struggled to influence their development cohort on the importance of putting security first. Matias Madou weighs in.

Dark Reading: The Changing Expectations for Developers in an AI-Coding Future
AI's proficiency at creating software code won't put developers out of a job, but the job will change to one focused on security, collaboration, and "mentoring" AI models.

Betanews: How are CISOs coping with developer gatekeeping? [Q&A]
CISOs are under the microscope to prove they can reduce vulnerabilities in the software development life cycle -- particularly, that they can do so from the start of code creation. As such, CISOs are searching for the most effective way to ensure the security awareness of their developers before they take on the responsibility of writing and introducing code.

SecurityBrief Australia: Cybersecurity experts praise new Australian Government mandate
The Federal Government’s recent mandate, PSPF Direction 002-2024, aims to significantly bolster cybersecurity measures within Australian Government entities by requiring them to identify and actively manage risks tied to vulnerable technologies. The announcement has sparked reactions from key figures in the cybersecurity industry, who have shared their insights on its implications and potential impacts.
Forbes: Git Defenders: How Security Leaders Can Make 'Secure By Design' Stick
CISA’s Secure by Design movement has gained significant momentum, with governments around the world—like Australia, New Zealand, Canada, Singapore, Japan, Germany and the U.K.—contributing to its creation or following it directly as part of their own publicized cybersecurity strategies.

SD Times: Trust Agent can show if developers know their stuff
Developers, it appears, will not be replaced by artificial intelligence – at least not yet, anyway. What they will need to do is learn or improve their skills in providing templates for AI, become masters of fixing problems in AI-generated code, and actually learn the best uses for AI in software development.

LinkedIn News Australia: Cyber threats remain high, but demand for cybersecurity workers in Australia has dipped
Cyber threats remain high, but demand for cybersecurity workers in Australia has dipped.
ITWire: Secure Code Warrior Introduces Industry-first Solution that Measures Developers’ Security Competencies for Code Commits
New SCW Trust Agent facilitates a Secure-by-Design approach for enterprises; equips security leaders with unparalleled visibility into their organisations’ software security posture.

Secure Code Warrior Introduces Industry-First Solution that Measures Developers’ Security Competencies for Code Commits
New SCW Trust Agent facilitates a Secure-by-Design approach for enterprises; equips security leaders with unparalleled visibility into their organizations’ software security posture.

Help Net Security: SCW Trust Agent measures developers’ security competencies for code commits
Secure Code Warrior introduced SCW Trust Agent – a solution that assesses the specific security competencies of developers for every code commit.

DevOps.com: Secure Code Warrior Unveils Agent to Manage Commit Permissions
The SCW Trust Agent can be deployed on any Git-based code repository, including Github, Gitlab and Atlassian Bitbucket to ensure that only developers that have only developers that have attained a specific security rating are allowed to make a commit. Those ratings are based on more than 20 million data points collected from 250,000 developers around the world.

Computer Weekly: Innovations to power secure-by-design development
Secure Code Warrior unveils technology designed to help CISOs and AppSec teams ensure their projects remain safe and free of coding errors and vulnerabilities – a big issue following the CrowdStrike incident.

Australian Cyber Security Magazine: Industry Responds to Protective Security Policy Framework Directive
The cybersecurity industry has responded to the Australian Government’s Protective Security Policy Framework (PSPF) Direction 002-2024, issued on July 8, 2024. The directive requires Australian Government entities to identify and actively manage the risks associated with vulnerable technologies they manage for themselves and others.

Dynamic Business: Tech Tuesday: Top Cybersecurity tools for SMEs in 2024
Running a successful SME requires juggling many hats. But one area that can’t be overlooked is cybersecurity. Data breaches and cyberattacks are on the rise, and even small businesses are attractive targets.
DZone: The XZ Utils Backdoor in Linux: A Symptom of Ailing Security in the Software Supply Chain
Software is the foundation of virtually every modern enterprise, yet our reliance on potentially vulnerable open-source components in critical systems represents an extreme risk in the software supply chain. It’s an ailment for which we must find an appropriate cure.
IT Wire: Why AI can’t replace humans in secure code development
One of the most challenging aspects of integrating AI tools into business operations is determining which outputs are trustworthy, which tools you can trust to become part of your tech stack, the strengths and weaknesses of each tool, and how you can ensure consistent results if different tools or processes are being used.
SecurityBrief Australia: How AI can help developers boost the security of new code
AI coding tools can assist the defence capabilities of developers, enabling an easier pathway to a ‘security-first’ mindset. However, like any new and potentially impactful innovation, they also raise potential questions that teams and organisations need to explore.
KBI Media: Why Software Developers Play a Critical Role in Achieving Effective Cybersecurity
When it comes to enterprise cybersecurity, nothing is set in stone. With a constantly shifting threat landscape on one hand and evolving tools on the other, security teams can often feel overworked and overwhelmed.
In AI today: How AI coding tools can help developers boost software security
Few technological advances have captured widespread attention as quickly as Artificial Intelligence (AI). In less than two years, AI has evolved from being a technical novelty into a powerful tool, and its rate of evolution shows no sign of slowing.

Information Week: The Impact of AI Skills on Hiring and Career Advancement [PODCAST]
Demand is high for professionals with knowledge of AI, but do such talents really get implemented on the job?

SD Times: The 2024 SD Times 100: 'Best in Show' in Software Development
The 2024 SD Times 100: 'Best in Show' in Software Development, Developer Experience category featuring Secure Code Warrior.
Help Net Security: Infosec products of the month: May 2024
Here’s a look at the most interesting products from the past month.

IBRS: VENDORiQ: Secure Code Warrior Adds A Yardstick For Secure Coding Skills
IBRS analysis sheds light on the importance of continuous measurement of secure coding skills and industry benchmarks for cybersecurity readiness.

Data Breach Today: Enhancing Code Security With the Developer Trust Score
Pieter Danhieux on the Benefits of Trust Score for CISOs and Developers.

Assured: Solving the Cyber Skills Shortage In-House
Peter Danhieux shares three best practices to consider when developing an internal upskilling programme.

Mi3: Federal Budget 2024-25: Industry pundits weigh in on living costs focus, investing in 'Future made in Australia' and Digital ID
Industry pundits across retail and technology have welcomed the Australian Federal Budget for 2024-25 and its particular focus on easing cost-of-living pressures as well as digital and cyber investments - even though several were hoping for more action.
DZone: You’ve Got a Friend in Me: How AI Coding Tools and Security-Aware Developers Can Work Together Safely
Code created by AI can be rife with vulnerabilities and flaws, but AI-assisted coding tools can still be helpful if paired with security-aware, human developers.
KBi Media: Australia’s FSIs Can Lead The Way In Secure AI-augmented Software Development
As AI becomes an integral part of code delivery in banks and other FSIs, the volume of code produced will increase, and so will the number of errors, flaws and vulnerabilities – unless these are corrected early in the software development lifecycle. The responsibility to run those quality checks will initially fall squarely on development teams to execute.

CSO Online: Australian federal budget outlines investment in cybersecurity
The Australian government announced its 2024-25 federal budget and CSO has selected highlights that indicate how much will go towards cybersecurity and in what areas.
Security Brief: Secure Code Warrior launches industry-first SCW Trust Score for developer teams
Secure Code Warrior has announced the introduction of its SCW Trust Score, the industry's first benchmark that gauges the security posture of organisations' developer teams.
IT Wire: Secure Code Warrior unveils SCW Trust Score to quantify developer team security posture
Secure Code Warrior, the global, developer-driven security leader, today unveiled SCW Trust Score, the industry’s first benchmark that quantifies the security posture of organisations’ developer teams.
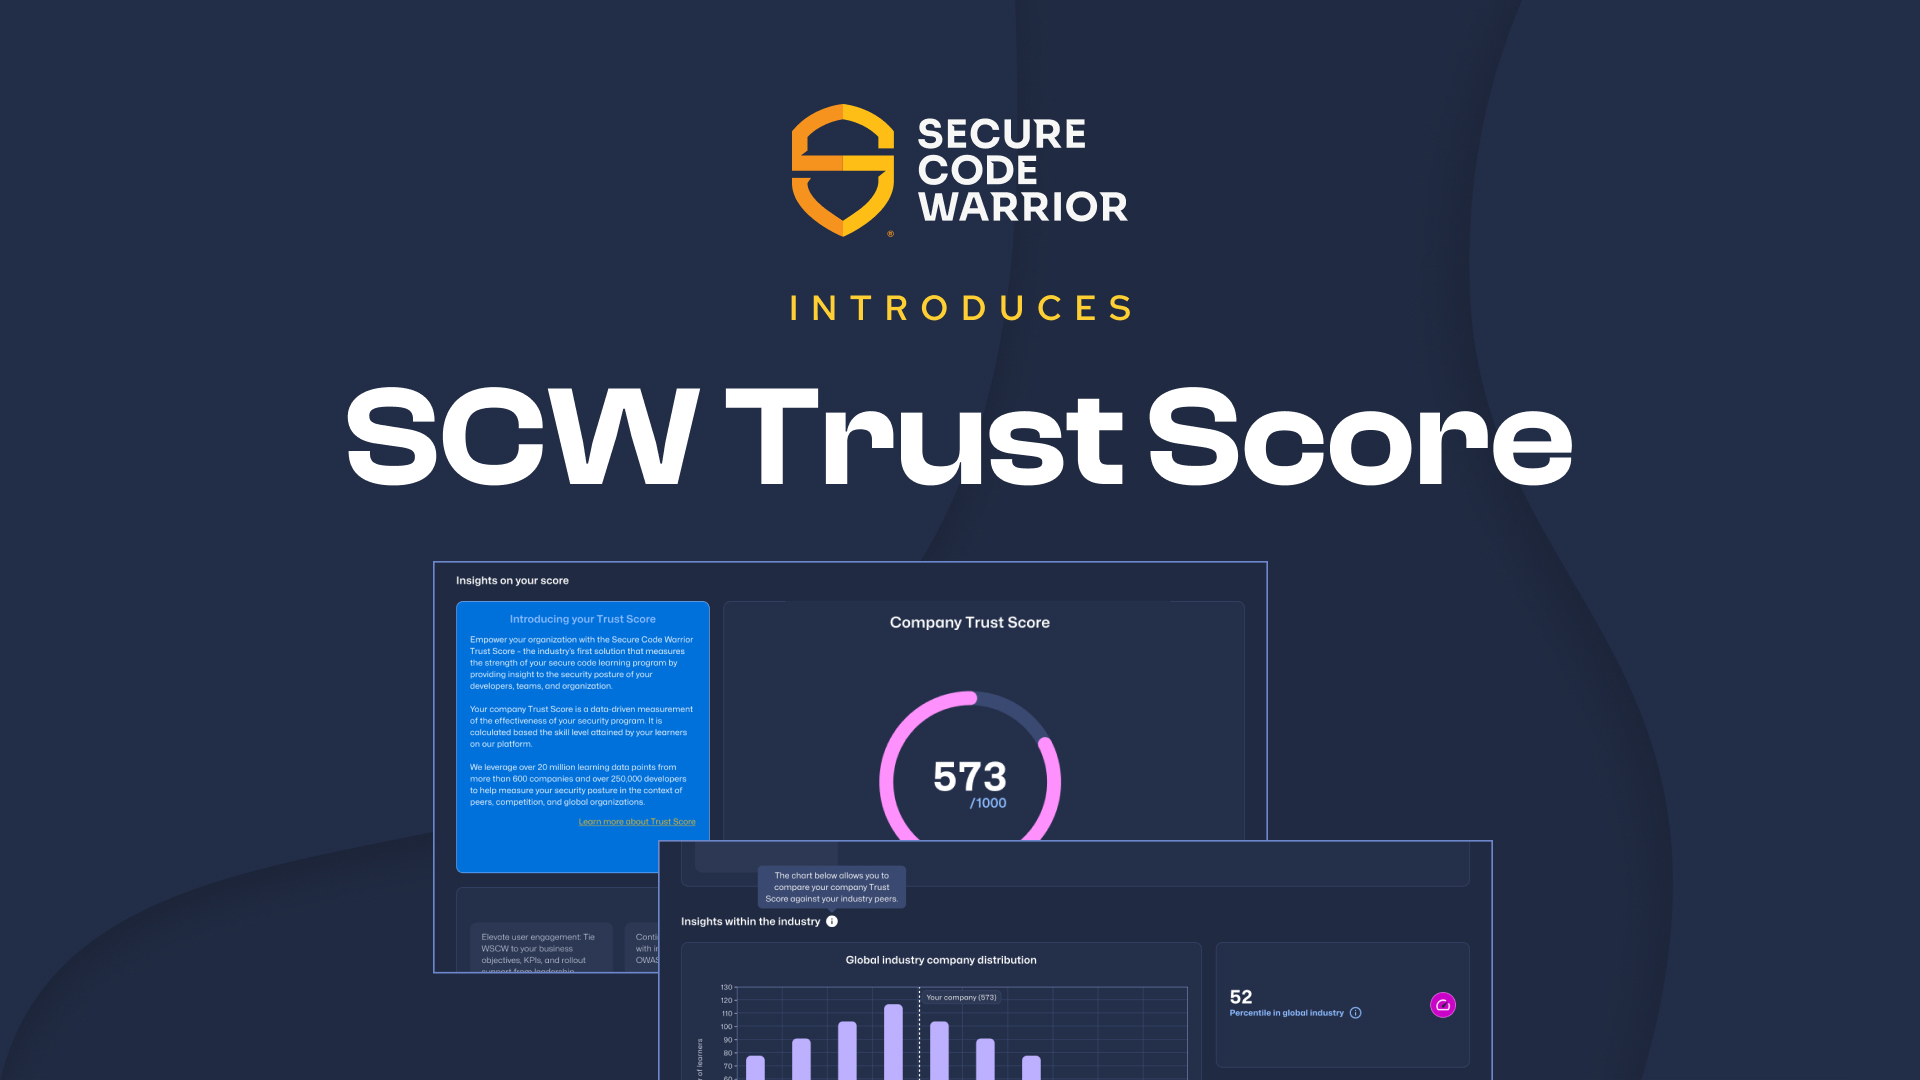
Secure Code Warrior Unveils SCW Trust Score to Quantify Developer Team Security Posture
New benchmark leverages over 20 million learning data points from more than 250,000 developers around the world

IT Ops Times: Secure Code Warrior’s new SCW Trust Score helps companies benchmark their security posture
The security learning company Secure Code Warrior is making it easier for organizations to assess the security posture of their development teams with the SCW Trust Score.
Computer Weekly: Secure coding benchmark to increase standards among developers
Developer security advocate Secure Code Warrior has launched what it claims is the industry’s first benchmark designed to quantify the security competence of its customers’ software developer teams.
IT Brief: Secure code starts with a training commitment to development teams
We’ve established that developers are an integral—yet frequently underutilised—part of reaching a state of software security excellence. This is especially relevant to more than just PCI DSS compliance. It is crucial that developers understand the broader picture of PCI DSS 4.0 - even if they are not subject to it - in terms of what they can control and integrate as part of their default approach to a software build.
TechRadar Pro: An agile approach to AI-supported coding
Teams that implement agile learning in secure code, along with safe deployment of AI assistive tooling enjoy the benefit of hands-on experience with the tools while achieving security at speed. This has been notoriously difficult to achieve, especially if developers have little experience with security awareness and training. The “just-in-time” approach directly ties into what developers are doing on a day-to-day basis, with context that allows them to anticipate and solve relevant vulnerability problems that have been created by AI.
Forbes Technology Council: Benchmarking Developer Security Skills: A New Standard For Enterprise Cybersecurity Programs
Recent evolutions in developer security education have enhanced the ability for enterprises to benchmark their cohorts' security abilities, ultimately designing programs to ensure they operate with security as second nature. This can result in meaningful risk mitigation and favorable comparisons against others in their industry as a whole.

Security Journal UK: Fasten your seat belts: A new cybersecurity plan is set to make a change
Pieter Danhieux Co-Founder and CEO, Secure Code Warrior, discusses the need for leadership when it comes to cybersecurity and why the Cybersecurity and Infrastructure Security Agency (CISA) could be the answer.

IT Brief UK: Zombie APIs: the resident evil in too many businesses
The Marsh McLennan Cyber Risk Analytics Center has estimated that API vulnerabilities cost businesses anywhere up to $75 billion annually. Clearly, businesses should be decommissioning those old APIs. What’s stopping them?
TechRadar Pro: How AI remediation will impact developers
Will AI remediation entirely remove security-related coding tasks from developers?

Cybersecurity Insiders: The human-AI partnership: a guide towards secure coding
The doomsayers are, so far, losing the argument. The panic around AI replacing humans has been countered with a new narrative: “Let AI redefine your job rather than replace it.” According to a recent survey from Stack Overflow, 44% of developers are either using or planning to use AI tools—even though just 3% “highly trust” the accuracy of the results. Twice as many (6%) say they highly mistrust AI due to security concerns and inaccuracy.
KBI Media: Why developers need security skills to effectively navigate AI development tools
While it’s true that AI can help save some time for overworked programmers, the future will likely be one where humans and AI work together, with trained personnel in charge of applying critical thinking and precision skills to ensure all code is as secure as possible.

SC Magazine: Software makers can enhance their brand by embracing CISA’s new secure code guidelines
CISA’s Secure-By-Design guidelines, which call for shifting the responsibility for secure coding back to those making the devices, software and applications people increasingly rely on, and trust with sensitive data. The program defines what many frustrated technology users already know, that the industry needs a new model for cybersecurity in which vulnerabilities are fixed long before they reach the public.
Help Net Security: Apiiro and Secure Code Warrior join forces for developer training integration
Apiiro has announced a product integration and partnership with Secure Code Warrior to extend its ASPM technology and processes to the people layer. The partnership combines Apiiro’s deep code analysis and risk context with Secure Code Warrior’s agile learning catalog to deliver developer training directly to developers in their tools and workflows.

Apiiro and Secure Code Warrior Partner to Deliver Hyper-Relevant Developer Security Training
Apiiro, the leading application security posture management (ASPM) platform, today announced a product integration and partnership with Secure Code Warrior, the leading agile developer security training platform to extend its ASPM technology and processes to the people layer.

SafetyDetectives: Interview With Pieter Danhieux - Co-Founder & CEO of Secure Code Warrior
Pieter Danhieux, Co-Founder and CEO of Secure Code Warrior, recently discussed the evolving role of developers and the integration of AI tools in software development with SafetyDetectives. He emphasized the need for developers to prioritize security practices and provide oversight to AI-generated code. Danhieux highlighted essential security benchmarks for both AI assistants and developers, stressing the importance of visibility, data-driven measurement, and flexibility in security programs.

Authority Magazine: C-Suite Perspectives On AI: Pieter Danhieux Of Secure Code Warrior On Where to Use AI and Where to Rely Only on Humans
Building a simple calculator is a lot different from navigating the compliant configuration of a payment gateway, so exercising discretion and resisting the temptation to outsource complex issues to AI tools is paramount.
Security Brief: The importance of cybersecurity training for software developers
By embracing agile learning and allocating sufficient time for developers to undertake the training, organisations will be better placed to withstand the constantly evolving threat landscape with which they are faced.
KBI Media: Why Agile Learning is Vital for Secure Software Development
Agile training sessions are built around just-in-time ‘microburst’ teaching scenarios. This means development teams can learn, test, and apply knowledge quickly and within the context of their work, in addition to addressing their current security challenges.
Help Net Security: Does AI remediation spell the end for developers in 2024?
In this Help Net Security video, Matias Madou, CTO at Secure Code Warrior, discusses how AI remediation unlocks new motivations among developers to demonstrate why the human element is still more valuable to the SDLC than relying on AI entirely.

Dark Reading: 4 Ways Organizations Can Drive Demand for Software Security Training
Developer-driven security programs place the development team at the center of reducing vulnerabilities.

Techerati: Eight Cybersecurity Trends to Navigate in 2024
Pieter Danhieux, CEO at Secure Code Warrior, notes the rising demand for AI/ML coding tools. While these tools assist developers, there is a risk of increased security vulnerabilities, particularly when used by less skilled developers. The need for security-skilled developers capable of safely leveraging AI technology is therefore growing.

Dynamic Business: Cybersecurity must-dos for businesses in 2024
While the internet propels us into an era of unparalleled innovations and conveniences, it concurrently exposes individuals and organisations to an ever-evolving network of malicious entities.

Built In: Do Your Developers Have Enough Time for Security Training?
Investing in secure code training for developers can reap big rewards in the face of a challenging threat landscape, but only if people have the time they need to learn meaningful lessons.
In AI Today: How AI’s impact will shape cybersecurity strategies in 2024
Having survived a year of rapid technological advances and high-profile cyber breaches, it’s now time for security professionals to polish the crystal ball and predict what lies ahead in 2024 for AI technology in security, and more.
Forbes: How To Equip Software Developers With Actionable Security Awareness
As the complexity and volume of vulnerabilities continue to increase, it’s encouraging to see that software developers are starting to understand the vital role they can play in upholding cybersecurity best practices.

DevOps.com: From Reaction to Robots: Riding the AI Wave in 2024
We occupy a notoriously unpredictable space, but that’s half the fun. Compared to many other verticals, technology—especially cybersecurity—is relatively youthful, and the future should be something we can all look forward to blossoming in sophistication alongside the technology we swear to protect. So, what can we expect in the industry in 2024?

VMBlog: Secure Code Warrior 2024 Predictions: Security, developers and the road ahead in 2024
Challenging economic dynamics, emerging cybersecurity threats, and society's most accessible introduction to AI to date, shaped what was an interesting 2023 for DevSecOps. Even more curious - none of these elements are in the rearview mirror as we turn the page and head into 2024. They are front and center for organizations, their developer and cybersecurity teams, and government regulators.
SecurityBrief: How AI’s impact will shape cybersecurity strategies in 2024
If the past 12 months are any guide the hottest topic in town will continue to be artificial intelligence (AI). As well as reshaping many aspects of work, the technology will continue to pose new challenges when it comes to cyber security.
DZone: With the Right Support, Developers Can Lead Your Organization to Superior PCI-DSS 4.0 Compliance
The Payment Card Industry Data Security Standard (PCI-DSS) version 4.0 will change almost everything about security for any business or organization that accepts electronic payments, which is a vast majority of them. And make no mistake, this update will be transformative for most businesses.

Secure Code Warrior’s Agile Learning Platform Empowers Netskope Developers to Code Cloud Solutions at Scale
Netskope partners with Secure Code Warrior to reimagine secure code education and accelerate software development
Help Net Security: Secure Code Warrior collaborates with Netskope to accelerate software development
Secure Code Warrior announced that Netskope launched its developer training program through Secure Code Warrior’s agile learning platform.
DevOps Digest: 2024 DevOps Predictions
Industry experts offer thoughtful, insightful, and often controversial predictions on how DevOps and related technologies will evolve and impact business in 2024. Part 6 covers AI's impact on DevOps and development.

InformationWeek: A Path Forward for Agile Learning in an AI World
As developer education and training become more tailored to individual preferences, here's what the future of developer training will look like over the next year, and how AI will play a role in its evolution.

SecurityBrief: The benefits (and risks) of using AI for code development
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
KBI Media: Softly, Softly: Why The Australian Cybersecurity Strategy Is A Missed Opportunity To Alter The Status Quo
Australia’s Home Affairs Minister, Clare O’Neil, revealed in September that the 2023 update to the Australian Cybersecurity Strategy would focus on “six cyber shields” to protect citizens and businesses from cyber criminals, including safer technology, supporting Australia’s cyber ecosystem, and threat intelligence sharing.

Intelligent CISO: The 2023-2030 Australian Cyber Security Strategy sees Australia as the world’s most cyber secure nation. What’s the view from the frontline?
Pitched as a global gamechanger, the 2023-2030 Australian Cyber Security Strategy sees Australia as the world’s most cyber secure nation. What’s the view from the frontline?
IT Wire: Why APIs are proving fertile ground for cyber attackers
Cybercriminals tend to follow the path of least risk and resistance with Application Programming Interface (API) security creating a window of opportunity for a cyber attack with a low barrier to entry. It’s a problem that has existed for years and is currently spiralling out of control.

KBI Media: The Security Threat Posed by ‘Zombie’ APIs
Zombies have been a mainstay of the horror movie genre for many years, both delighting and terrifying loyal fans. However, while they might be appreciated on the big screen, they’re much less welcome when it comes to the security of application programming interfaces (APIs).

SecurityWeek: Federal Push for Secure-by-Design: What It Means for Developers
If security has not been made a priority from the very beginning of a product or software build, then chances are good that the product in question will not have security baked in.
KBI Media: Solving the Skills Shortage by Looking Within
Of all the challenges currently facing Chief Information Security Officers (CISOs), one of the most significant is attracting and retaining new talent. This is because demand is far outstripping supply.

The Register: curl vulnerabilities ironed out with patches after week-long tease
After a week of rampant speculation about the nature of the security issues in curl, the latest version of the command line transfer tool was finally released today. Described by curl project founder and lead developer Daniel Stenberg as "probably the worst curl security flaw in a long time," the patches address two separate vulnerabilities: CVE-2023-38545 and CVE-2023-38546.

Security Boulevard: Why Are APIs so Easy for Threat Actors to Exploit?
Enterprises run an average of 15,564 APIs within their organization. That’s far too many to track without a plan, and the general lack of ownership surrounding API security has created the ultimate white elephant.

Secure Code Warrior to Host 3rd Annual Devlympics Competition
Secure Code Warrior, the global, developer-driven security leader, today announced that it will host its third annual Devlympics secure coding competition on October 17-18, 2023.

Forbes: Prepare Your Security Program For CISA's Cybersecurity Strategic Plan
Instead of feeling apprehensive at the prospect of more potential regulations, organizations should instead embrace the opportunity to use CISA's plan to strive for better, higher-quality software.

SC Media: How AI should – and shouldn’t – assist code developers
Demand for new software continues to surge, increasing pressures to generate more products, more rapidly. Given the challenging environment, it should come as no surprise that the vast majority of developers now use artificial intelligence (AI) to better position themselves to cross the finish line with time to spare.

Security Info Watch: Attack of the zombie APIs
The State of API Security Q1 2023 report from Salt Labs paints a grim picture of the climate surrounding API security in most enterprises, with “zombie APIs” a key factor in API-related cyberattacks surging by 400% compared to the previous six-month period.

Infosecurity Magazine: It’s Time to Elevate the Humble SBOM
In security media, the Software Bill of Materials (SBOM) is having renewed time in the sun. It stands as one of a handful of dominant trending topics, thanks in no small part to recent guidance from the US government.

Cyber Security Connect: Why AI is causing security challenges for software developers
Recognising that the popularity of AI tooling – along with its potential benefits – won’t go away anytime soon, it is imperative that we consider the underlying security implications of utilising the technology in development workflows.
Solutions Review: Home Grown: How to Fill the Cybersecurity Talent Gap from the Inside
Pieter Danhieux of Secure Code Warrior discusses how filling the cybersecurity talent gap starts with getting everyone on board with security familiarity.

DevOps.com: Synopsys Taps NowSecure and Secure Code Warrior to Improve DevSecOps
Synopsys has partnered with NowSecure and Secure Code Warrior to enable organizations to better identify where they can improve DevSecOps best practices.

Synopsis: Developer Security Training
Security industry leader, Synopsys, has welcomed an exciting new addition to its product suite: Synopsys Developer Security Training, powered by Secure Code Warrior. You can read the full press release here.
Techradar Pro: The CISO role has changed, and CISOs need to change with it
What is a CISO today? We don’t have to go too far back to a time when they were part of the IT team, directing IT staff and planning cybersecurity defenses. Though vital work, CISOs previously were not part of upper management and left little impact on the core business. The ever-increasing risk of a cybersecurity breach, and the spiraling cost of cleaning up afterwards, has changed this.

AICD: Expert advice on Australia's cyber threat landscape
From ransomware attacks to phishing scams, cybercriminals are using increasingly sophisticated methods to steal data and disrupt operations. Australia’s leading cybercrime experts share advice for boards determined to keep their organisations a step ahead of the threat.
Help Net Security: How the best CISOs leverage people and technology to become superstars
What separates superstar CISOs from the rest of the pack is that they are keenly aware of the burgeoning threat landscape and the cybersecurity skills shortage, but they don’t give in to despair. Instead, they use their existing assets to great effect, including tapping into a hidden source of strength that is critically overlooked as a security resource: their development teams.
Help Net Security: Inspiring secure coding: Strategies to encourage developers’ continuous improvement
In software development, the importance of secure coding practices cannot be overstated. Fostering a security culture within development teams has become crucial to ensure the integrity and protection of digital systems.

Payment Expert: PCI-DSS 4.0 is an opportunity, not just a potential pitfall
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

TechCrunch: Secure Code Warrior lands $50M to educate developers on best cyber practices
Secure Code Warrior today closed a $50 million Series C funding round led by Paladin Capital Group. It brings the company’s total raised to over $100 million.

Secure Code Warrior Ushers in Next Era in Developer Driven Security with $50M Series C Funding Round
Secure Code Warrior, the leading agile learning platform for developer-driven security leaders, today announced it closedits Series C funding round amounting to $50M USD, marking the largest investment since the company’s inception.

AFR: Aussie start-up battles ChatGPT and Bard with $US50m from US backers
Secure Code Warrior, the Australian cybersecurity start-up which helps software developers make their products less vulnerable to hacking, has secured $US50 million ($73 million) in one of the biggest raising of the year.

The CISO role has changed, and CISOs need to change with it
By investing time and resources in key areas—building loyalty, tackling legacy systems, and creating a culture focused on security—CISOs can both protect their organisations and lower their stress levels.