

Insights from experts shaping secure development
Access expert content on secure coding, AI governance, and software risk management.

KI im SDLC: Trennung von Hype und Sicherheitsrealität
KI im SDLC, präsentiert in Partnerschaft mit KnowBe4: Kawin Boonyapredeeto (KnowBe4) und Pieter Danhieux (SCW) analysieren die Sicherheitsrisiken von KI-Code.
Deutscher OWASP Tag 2026
Secure Code Warrior sponsert den Deutschen OWASP Tag 2026 und bringt AppSec-Experten zusammen, um Best Practices für sichere Entwicklung, Betrieb und Tests zu erkunden.
AdelaideSEC
Secure Code Warrior veranstaltet ein Turnier für sicheres Codieren auf der AdelaideSEC. Entwickler und Sicherheitsexperten treten an, um reale Schwachstellen zu identifizieren und zu beheben.
Black Hat USA 26
Secure Code Warrior stellt auf der Black Hat USA 2026 in Las Vegas aus. CEO Pieter Danhieux, CCO Fatemah Beydoun und CPTO Alex Bullen werden vor Ort sein – buchen Sie ein Meeting!
FS-ISAC APAC Summit
Wir können es kaum erwarten, den FS-ISAC APAC Summit am 14.–15. Juli 2026 in Singapur zu sponsern! Besuchen Sie Stand #8, um sich mit unserem Team zu vernetzen, und verpassen Sie nicht Pieter Danhieux am 14. Juli um 13:15 Uhr in Heliconia 3401.
Gartner Security & Risk Management Summit 2026
Wir freuen uns, den Gartner Security & Risk Management Summit in London vom 22. bis 24. September 2026 zu sponsern! Vernetzen Sie sich mit unserem Team, um zu sehen, wie Secure Code Warrior Organisationen hilft, KI-generierten Code zu verwalten.

OWASP Global AppSec USA
Stolz darauf, Silbersponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Bestehen feiert! Besuchen Sie uns und über 800 Experten für Anwendungssicherheit!

Die Zukunft der entwicklergesteuerten Sicherheit: Integration von Checkmarx SAST und SCW
Diese Integration schließt die Lücke zwischen Schwachstellenerkennung und -behebung und stattet Entwickler genau im richtigen Moment mit den passenden Lernressourcen aus.

Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie DevSecOps-Vordenker und Branchenexperten bei einer Podiumsdiskussion über die kritische Rolle von DevSecOps bei der Gestaltung der heutigen und zukünftigen Softwareentwicklung.
Von Schatten-KI zu KI-Software-Governance: Transparenz in Ihrer Codebasis zurückgewinnen
Erfahren Sie von Matias Madou (CTO) und Tamim Noorzad (Director of Product), wie KI-Software-Governance die Transparenz und Einblicke bietet, die für die Verwaltung KI-gestützter Entwicklung im großen Maßstab erforderlich sind.

OWASP Global AppSec EU
Wir können es kaum erwarten, die OWASP Global AppSec EU Konferenz zu sponsern, die ihr 25-jähriges Bestehen vom 22. bis 26. Juni 2026 im Austria Center in Wien feiert. Besuchen Sie uns und über 800 Experten!

OWASP BASC
Wir freuen uns, die OWASP BASC am 11. April in Boston, MA zu sponsern. Dies ist die führende Konferenz für Anwendungssicherheit, die Sicherheitsexperten, Entwickler und Forscher zusammenbringt.

OT Summit Madrid
Besuchen Sie uns auf dem OpenText Summit Madrid 2026, einem Präsenzevent, das zeigt, wie KI, Cloud und sicheres Informationsmanagement eine neue Generation intelligenter Unternehmen antreiben.
Cyber Security Summit
Der Cyber Security Summit findet am 28. und 29. April statt und ist eine hochkarätige Konferenz, die Top-Experten, Innovatoren und Aussteller zusammenbringt. Verpassen Sie nicht die Gelegenheit, an unserem Stand vorbeizuschauen!
Entwickler-Sicherheitskompetenz: Beschleunigung der Schwachstellenbehebung mit integriertem AST und Upskilling
Hören Sie auf, Schwachstellen nur zu finden, und fangen Sie an, sie endgültig zu beheben. Das Erkennen eines Fehlers ist nur die halbe Miete. Um echtes Secure by Design zu erreichen, müssen Sicherheitserkenntnisse in eine schnelle, effektive Behebung umgesetzt werden.

Mit Zuversicht nach links verlagern: Sicherheit nativ im Entwickler-Workflow verankern
Wir bringen Branchenexperten von SCW und Checkmarx zusammen, um Best Practices für die nahtlose Integration von Sicherheit in Ihren Entwicklungsprozess zu teilen.
Virtueller Gipfel für Produktsicherheit
Secure Code Warrior ist stolz darauf, für den diesjährigen Virtuellen Gipfel für Produktsicherheit am 28. Januar mit Cycode zusammenzuarbeiten. Wir tauchen in die Zukunft sicherer Software ein.

Phishapalooza
SCW hat die Ehre, an der 18. jährlichen Phishapalooza teilzunehmen, um die American Cancer Society zu unterstützen. Wir freuen uns darauf, uns mit der lokalen Cybersicherheits-Community zu vernetzen.
OWASP LASCON
Wir sind stolz darauf, Goldsponsor der OWASP LASCON 2026 in Austin, TX zu sein! Treffen Sie uns im Norris Conference Center, wenn wir uns mit über 400 Webentwicklern und Sicherheitsexperten treffen.

New York Secure Code Showdown
SCW, OWASP und AWS laden Sie ein, Ihre Fähigkeiten beim New York Secure Code Showdown am Donnerstag, 19. Februar 2026 zu verbessern. Dieser Wettbewerb fordert Sie heraus, Schwachstellen zu beheben!

Gold Coast BSides
Wir freuen uns sehr, ein Turnier für sicheres Codieren auf der BSides Goldie zu veranstalten! Besuchen Sie uns an der Gold Coast in Australien für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
BSides Frankfurt
Wir freuen uns, ein Turnier für sicheres Codieren auf der BSides Frankfurt zu veranstalten! Besuchen Sie uns auf dem Campus der Goethe-Universität Frankfurt für einen praktischen Wettbewerb, bei dem Sie Ihre Fähigkeiten zur Identifizierung und Behebung realer Schwachstellen testen können.
RSA-Konferenz
Wir fahren nach San Francisco zur RSA-Konferenz 2026. Wir helfen Organisationen, Entwickler mit den Fähigkeiten auszustatten, von Anfang an sicheren Code zu schreiben.

FS-ISAC FinCyber Today Kanada
Wir sind bereit, das Entwickler-Risikomanagement auf der FS-ISAC FinCyber Today Canada zu besprechen. Wir helfen Finanzinstituten, Anwendungsrisiken zu mindern, indem wir ihre Entwickler mit Schulungen zu sicherem Code befähigen. Besuchen Sie uns an unserem Stand in der Solutions Hall.
Threat Modelling with AI: Turning Every Developer into a Threat Modeler
Threat modeling with AI: how to turn every developer into a threat modeler, straight from their IDE.

Finden Sie Ihre Entwickler
Curriculum und Onboarding Manager Katelynd Trinidad stellt verschiedene Methoden vor, um Entwickler in Ihrer Organisation zu lokalisieren, um sicherzustellen, dass sie Schulungen zu sicherem Code erhalten.

Die Macht der Marke in AppSec DevSec DevSecOps (Was steckt in einem Akronym!?)
In AppSec erfordert eine nachhaltige Programmwirkung mehr als nur Technologie – sie braucht eine starke Marke. Eine gewaltige Identität stellt sicher, dass Ihre Initiativen Anklang finden und ein dauerhaftes Engagement in Ihrer Entwickler-Community fördern.

Vibe Coding: Praktischer Leitfaden zur Anpassung Ihrer AppSec-Strategie an KI
Auf Abruf ansehen, um zu erfahren, wie Sie AppSec-Manager befähigen können, durch einen praktischen, schulungsorientierten Ansatz zu KI-Enablern anstatt zu Blockern zu werden. Wir zeigen Ihnen, wie Sie Secure Code Warrior (SCW) nutzen können, um Ihre AppSec-Strategie für das Zeitalter der KI-Codierungsassistenten strategisch zu aktualisieren.

Der CISO-Leitfaden zur Verwaltung des Entwicklerrisikos mit agilem Lernen
In einer aktuellen ESG-Studie geben 54 % der Befragten an, dass sie Code mit bekannten Schwachstellen in die Produktion bringen. Reduziert Ihr Schulungsprogramm für sicheren Code das Risiko oder hakt es nur eine Compliance-Box ab?

Secure Code Warrior und GuidePoint Security
Come visit our booth #336 at SecTor 2025 in Toronto at the Metro Toronto Convention Centre! Us along with other security professionals will be sharing our latest research and techniques on underground threats and corporate defenses.

OWASP Neuseeland Tag
Wir freuen uns darauf, am OWASP New Zealand Day auf dem Campus der University of Auckland teilzunehmen! Bei dieser Konferenz dreht sich alles um Web- und Anwendungssicherheit.

OWASP Global AppSec 2025 USA
Besuchen Sie uns auf unserer Ausstellungsfläche im Marriott Marquis in der Innenstadt von Washington, DC! Sie haben die Möglichkeit, sich mit uns und über 800 Sicherheitsexperten zu vernetzen.

OWASP BeNeLux Days
Besuchen Sie unseren Stand auf den OWASP BeNeLux Days in Mechelen, Belgien! Dieses Event bietet technische Vorträge von Experten für Sicherheit, DevOps und Cloud sowie praktische Schulungen.
Melbourne AppSec & DevSecOps Summit
Machen Sie sich bereit für einen spannenden Tag voller Einblicke und Networking auf dem Melbourne AppSec & DevSecOps Summit! Wir freuen uns darauf, uns mit Sicherheits- und Entwicklungsleitern wie Ihnen zu vernetzen.
FS-ISAC Fall Summit
Besuchen Sie uns auf dem FS-ISAC Fall Americas Summit zu unserem Frühstück am Dienstag, 7. Oktober um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.

CISO Inspired Summit US
Besuchen Sie uns auf dem CISO Inspired Summit New York 2025! Dies ist Ihre Chance, sich mit Führungskräften der Cybersicherheit zu vernetzen, tief in proaktive Verteidigungsstrategien einzutauchen und belastbare Sicherheitsframeworks aufzubauen.

CISO Inspired Summit UK
Diesen November besuchen Sie uns auf dem CISO Inspired Summit UK 2025! Vernetzen Sie sich mit anderen Führungskräften der Cybersicherheit, um steigende Bedrohungen zu bewältigen, Ihre digitalen Abwehrkräfte zu stärken und robuste Strategien für die Widerstandsfähigkeit von Unternehmen zu entwickeln.

BSides Bournemouth
BSides Bournemouth ist eine von der Community getriebene Cybersicherheitskonferenz im Royal Bath Hotel in Bournemouth, UK. Begleiten Sie uns und andere Sponsoren wie JP Morgan Chase für einen Tag voller aufschlussreicher Vorträge, Networking und praktischer Aktivitäten.

Black Hat USA
Besuchen Sie unsere Führungskräfte auf der Black Hat USA im Mandalay Bay in Las Vegas, NV! Sie freuen sich darauf, über KI/LLM-Sicherheitsrisiken und den ROI geschulter Entwickler zu sprechen!

OWASP Global AppSec EU 2025
Besuchen Sie uns an Stand #G08 auf der OWASP Global AppSec EU, um zu entdecken, wie Secure-by-Design-Prinzipien und effektives Entwickler-Risikomanagement die Cybersicherheit prägen.
FS-ISAC EMEA Summit
Besuchen Sie uns auf dem FS-ISAC EMEA Summit zu unserem Frühstück am 21. Mai um 8:00 Uhr am Catering-Sponsorentisch, um zu erfahren, wie Secure-by-Design-Strategien und entwicklerzentriertes Risikomanagement die Cybersicherheit verändern.
Cybersecurity Summit, Hamburg
Wir freuen uns darauf, uns auf dem Cybersecurity Summit mit Entscheidungsträgern und Innovatoren zu vernetzen, um zu besprechen, wie proaktive sichere Codierung die Softwareentwicklung beschleunigen kann.

OpenText Summit Madrid
Secure Code Warrior ist stolz darauf, den OpenText Summit Madrid 2025 am 10. April zu sponsern! Dieses exklusive Event bringt Führungskräfte zusammen, um die Transformation durch Cloud, Sicherheit und KI zu erkunden.
Australian Cyber Exchange
Am 3. April wird unser CEO Pieter Danhieux auf der ACE25 sprechen, der ersten Australian Cyber Exchange, die Regierung, den privaten Sektor und die Wissenschaft vereint, um Australiens Cyber-Fähigkeiten zu stärken.

Sicherheit nach links verlagern: Die essenzielle Rolle von DevSecOps in der Softwareentwicklung
In diesem Webinar vertiefen wir die entscheidende Bedeutung von DevSecOps und die Strategie, Sicherheit in frühe Phasen des Softwareentwicklungslebenszyklus zu integrieren.

OWASP SnowFROC
Besuchen Sie uns auf der SnowFROC '25, Denvers führender Konferenz für Anwendungssicherheit! Dieses eintägige Event bringt rund 400 Teilnehmer für praktische Schulungen und hervorragendes Networking zusammen.

BSides Limburg
Secure Code Warrior wird dieses Jahr am 14. März ein Turnier auf der BSides Limburg veranstalten! BSides ist ein von der Community getriebenes Cybersicherheits-Event, das über traditionelle Konferenzen hinausgeht – es fördert tiefe Diskussionen, praktische Demos und Zusammenarbeit.
2. Jährliches OWASP Maine Secure Coding Turnier 2025
OWASP Maine veranstaltet in Partnerschaft mit Secure Code Warrior das 2. jährliche OWASP Maine Secure Coding Turnier! Dies wird ein persönliches Treffen sein, bei dem wir alle Softwareentwickler und AppSec-Profis willkommen heißen. Bringen Sie Ihren Laptop und Ihren Verstand für sichere Codierung mit!

NDC Security 2025
Tauchen Sie im Herzen von Oslo in hochaktuelle Themen, praktische Workshops und Networking ein. Verpassen Sie nicht die Chance, Ihr Wissen zu erweitern. Besuchen Sie uns an Stand H!

RSA-Konferenz 2025
Besuchen Sie uns an Stand #2353 auf der RSAC 2025, um innovative Lösungen zu erkunden und an den Gesprächen teilzunehmen, die die Zukunft der Cybersicherheit prägen.

DevSecOps360 London
Besuchen Sie uns am Mittwoch, den 22. Januar 2025 im IBM Innovation Studio London zu einem aufschlussreichen Event, das unsere neueste Integrationsvision für DevSecOps im Partner-Ökosystem präsentiert.

Black Hat Europe
Besuchen Sie uns auf der Black Hat Europe im ExCeL in London

OWASP Benelux
SCW ist stolz darauf, die diesjährige Konferenz zu sponsern. Schauen Sie an unserem Stand vorbei und erfahren Sie, wie SCW Unternehmen hilft, die OWASP Top 10 zu meistern.

Deutscher OWASP Tag 2024
Besuchen Sie Secure Code Warrior in Leipzig für tolle Einblicke von OWASP, Ausblicke auf die Zukunft der Software-Sicherheit im Jahr 2025 und unterhaltsames Networking.

DevSecOps 360 Toronto
Besuchen Sie SCW, IBM, Black Duck, Iruis Risk und Contrast, um zu erfahren, wie Ihre Organisation die Entwicklung beschleunigen und gleichzeitig Schwachstellen minimieren kann, was sowohl Geschäfts- als auch Sicherheitsteams klare Vorteile bringt.

Cloud & Cyber Security Expo, Paris
Secure Code Warrior freut sich, Silbersponsor der führenden Cybersicherheitsveranstaltung in Frankreich zu sein. Wir freuen uns darauf, Sie dort zu sehen.

OpenText World 2024
Erfahren Sie bei Secure Code Warrior und OpenText, wie Unternehmen auf der ganzen Welt SAST-Ergebnisse nutzen, um eine agile Lernerfahrung für sicheres Codieren zu schaffen.
DevSecOps 360 London
Besuchen Sie SCW, IBM, BlackDuck und IriusRisk für ein aufschlussreiches Event, das unsere neuesten Integrationen präsentiert, und erfahren Sie, wie Unternehmen echte Produktivitätsgewinne erzielt haben.

AppSecDay Stockholm
Begleiten Sie Secure Code Warrior, OpenText und Sonatype zu einer Diskussion über den Umgang mit Open Source, die Einhaltung von NIS2, KI & DevSecOps
DevSecOps 360 Mailand
Erfahren Sie mit uns, wie Automatisierung eine schnellere und sicherere Entwicklung ermöglichen kann. Zusammen mit unseren Partnern IBM Cyber Security Services, Synopsys und IriusRisk tauchen wir in praktische Lösungen ein.

Charity Pro-Am Scramble
Besuchen Sie Secure Code Warrior und unseren Partner Arctiq beim Charity Pro-Am Scramble im Golf Le Diable in Mont Tremblant. Gemeinsam schlagen wir für den guten Zweck ab, um KidSport Québec zu unterstützen und mehr Kindern die Teilnahme am Sport zu ermöglichen.
AppSec Day Utrecht
Da sich die Anwendungssicherheit weiterentwickelt, integrieren Unternehmen zunehmend KI-Lösungen für die Bedrohungserkennung und -prävention in Echtzeit. Schließen Sie sich Secure Code Warrior und unseren Partnern Opentext und Sonatype an!

Secure Code Warrior Benutzergruppe EMEA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!

SANS Secure Japan 2025
SANS kommt vom 17. bis 22. Februar nach Tokio, Japan. Wir freuen uns darauf, uns mit Cybersicherheitsexperten aus der ganzen Welt bei diesem hochkarätigen Trainingsevent zu vernetzen.

OWASP 2024 Global AppSec
Die Global AppSec US Konferenz wird vollgepackt sein mit neuen Trends und Themen. Besuchen Sie uns an unserem Stand in San Francisco für eine Demo unserer neuesten Produktangebote.

Transformation DevSecOps
DevSecOps ermöglicht die Identifizierung von Sicherheitsproblemen früher im Entwicklungslebenszyklus – direkt für Entwickler, die den größten Einfluss haben können.

Cybersecurity Summit
Die führenden Experten mittelständischer und großer Unternehmen treffen sich mit innovativen Anbietern digitaler Lösungen für Cybersicherheit in Unternehmen. Lernen Sie von Experten auf unseren Bühnen und treffen Sie führende Anbieter.

Blackhat USA
In ihrem 27. Jahr kehrt die Black Hat USA mit einem 6-tägigen Programm in das Mandalay Bay Convention Center in Las Vegas zurück. Die Hauptkonferenz bietet über 100 ausgewählte Briefings, Dutzende Open-Source-Tool-Demos im Arsenal, eine große Business Hall und vieles mehr.

AppSec & DevSecOps Summit
Entwirren, vereinen und stärken Sie Ihre Sicherheitsstrategien auf dem Melbourne AppSec und DevSecOps Summit 2024. Steigern Sie Ihre Sicherheitskompetenz und sein Sie an der Spitze der Anwendungs- und Cloud-Sicherheitsrevolution.

Bewerten Sie den aktuellen Stand Ihres Sicherheitsprogramms mit dem SCW Trust Score
In der sich schnell verändernden Sicherheitslandschaft von heute ist es von größter Bedeutung zu verstehen, wo Ihr Sicherheitsprogramm steht. Diskutieren Sie mit Matias Madou, Chief Technology Officer & Mitbegründer von Secure Code Warrior, über eine branchenführende Innovation: den SCW Trust Score.

Nordic IT Security
Der angesehenste Cybersicherheits-Gipfel Skandinaviens, Nordic IT Security, besteht seit 17 Jahren als Orientierungspunkt im nordischen Sicherheitssektor.

Belgische Kaffeestunde
Für RSAC-Teilnehmer aus Belgien veranstalten wir am Dienstag, den 7. März um 15:00 Uhr einen speziellen "Last Coffee of the Day". Begleiten Sie unsere Belgier, CEO Pieter Danhieux und CTO Matias Madou, sowie weitere Führungskräfte bei hervorragendem Kaffee und leckeren Häppchen.

Security Champions im Jahr 2026: Fördern, Einbinden und Schützen
Egal, ob Sie ein neues Programm starten, ein bestehendes skalieren oder einfach untersuchen möchten, wie das Programm funktioniert – dieses Webinar bietet praktische Erkenntnisse.

SANS Netzwerksicherheit 2026
Besuchen Sie uns in Las Vegas vom 10. bis 15. September zur SANS Network Security 2026. Dieses dynamische Event bringt Cybersicherheitsexperten für intensive Schulungen zusammen.

RSA-Konferenz 2024
Die Kunst des Möglichen ist da! Schauen Sie an Stand 5179 vorbei, um zu sehen, wie Sie Ihre Schwachstellen um 53 % reduzieren können

Treffen Sie die SCW-Führung @ RSAC24
Unsere Mitbegründer und Führungskräfte werden vom 6. bis 7. Mai im Bluestone Lane Union Square Coffee Shop sein, um bei hervorragendem Kaffee Meetings abzuhalten.

Auf Entwickler und KI vertrauen wir
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Matias Madou (Mitbegründer & CTO) und Branchenexperten bei der Diskussion über Herausforderungen und Strategien zur Messung von Sicherheitskompetenzen innerhalb der Entwicklergruppe.

Wie Sie die Effektivität Ihres Programms für sicheres Codieren mit dem SCW Trust Score quantifizieren
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Patrick Collins (CTPO) und Junie Dinda (CMO), wenn sie in den neuen SCW Trust Score eintauchen – einen branchenweit ersten Benchmark, der die Landschaft der Programme für sicheres Codieren neu gestaltet.

Carolina Hurricanes mit GuidePoint
Begleiten Sie uns und unsere Partner von GuidePoint in der Eishalle zu einem spannenden Spiel und einigen AppSec-Gesprächen!

Bay Area Vendor Happy Hour
Weitere Informationen folgen in Kürze.

Frauen in Führungspositionen der Sicherheit
SCW Coffee Shop @RSAC24 präsentiert: Begleiten Sie Fatemah Beydoun, Mitbegründerin & CCO, zusammen mit einem Panel weiblicher Führungskräfte der Branche bei der Diskussion darüber, wie man durch Shift Left die Geschlechterkluft in der Sicherheit korrigieren kann. Moderiert von Holly Whalen, VP Channel Partners.
Das Gute, das Schlechte und das Hässliche der Nutzung generativer KI zum Codieren
In diesem Webinar bündeln Matias Madou (CTO & Mitbegründer von Secure Code Warrior) und Jon Helton (Sicherheitsforscher) ihre Kräfte, um die Fähigkeiten der generativen KI zu beleuchten.
Private Suite in der Scotiabank Arena
Besuchen Sie Secure Code Warrior und GuidePoint in der Scotiabank Arena für ein exklusives Erlebnis in einer privaten Suite! Genießen Sie hervorragendes Essen, Getränke und Networking.
Praktischer Workshop für Anwendungssicherheit
In Partnerschaft mit AWS, Contrast Security und Arctiq präsentieren wir Ihnen einen interaktiven, praktischen AppSec-Workshop

Virtuelle Weinverkostung - Ohio
Nehmen Sie gemeinsam mit uns, GuidePoint und weiteren Partnern an einer virtuellen Weinverkostung mit der Silver Oaks Winery teil.
DevSecOps 360 - Riad
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - München
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
DevSecOps 360 - Dubai
In Partnerschaft mit IBM, Synopsys und IriusRisk teilen wir unsere neueste Integrationsvision für DevSecOps innerhalb des Partner-Ökosystems
Shift-Left-Testing
Frühzeitige Erkennung von Schwachstellen und beschleunigte Behebung. SCW, Cyberark und Checkmarx arbeiten zusammen, um einen geschlossenen Shift-Left-Ansatz zu schaffen.
Sicherung der nächsten Generation: KI-Codierungsschwachstellen direkt angehen
Das Aufkommen der künstlichen Intelligenz hat die Softwareentwicklung verändert. Allerdings bringt dieser große Schritt nach vorne eigene Herausforderungen mit sich, insbesondere im Bereich der Anwendungssicherheit. KI schreibt nicht nur Code, sie schreibt anfälligen Code.
Sicheres Codieren im Zeitalter der künstlichen Intelligenz
Da KI die Codegenerierung beschleunigt, ist die Aufrechterhaltung robuster Sicherheit wichtiger denn je. Sehen Sie sich unser Kamingespräch an, um praxisnahe Strategien zu entdecken.
Secure Code Warrior Benutzergruppe NA
Willkommen bei der SCW Benutzergruppe, einer Community zur Vernetzung mit anderen SCW-Administratoren. Erfahren Sie Tipps und Tricks zur optimalen Nutzung der Plattform!
Secure Code Warrior Benutzergruppe
Willkommen bei der Secure Code Warrior Benutzergruppe! Diese Session bietet Produktupdates, inspirierende Kundenerfolgsgeschichten und eine interaktive Podiumsdiskussion.
SANS Cloud-Sicherheitstraining
Das SANS Cloud-Sicherheitstraining kommt vom 13. bis 18. April nach Alexandria, VA. Dieses Event bringt Top-Cybersecurity-Profis für ein intensives, praktisches Training zusammen.
Besuchen Sie uns auf der DEVOPS Conference
Besuchen Sie uns auf der DEVOPS Conference vom 8. bis 9. März für spannende Vorträge und die Chance, am Turnier für sicheres Codieren teilzunehmen. Sichern Sie sich jetzt Ihre kostenlosen Tickets!
Ist Sicherheit das Problem des Entwicklers?
Die Technologie ist explodiert. Und ALLES muss gesichert werden. Dennoch verfügen Sicherheitsteams nicht über die personellen Kapazitäten, um in Zeiten schnellen technologischen Wachstums alle Bereiche abzudecken.
Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
AWS + Secure Code Warrior über die Bedeutung der Steigerung von Quantität und Qualität der Entwickler-Codeausgabe.

Steigern Sie die Release-Geschwindigkeit mit ganzheitlicher, entwicklergesteuerter Sicherheit
Wir wissen, dass diese Zeiten möglicherweise nicht für jeden passen. Wenn Sie das Webinar zu einer angenehmeren Stunde hören möchten, registrieren Sie sich bitte und wir senden Ihnen eine Aufzeichnung zu.
Wie man die Lücke zwischen Vermeidung und Behebung bei Open-Source-Compliance schließt.
Das Schließen dieser Lücke ist wichtig, um Engineering-Teams und ihren Führungskräften zu helfen, die Auswirkungen von Open-Source-Software auf die Fähigkeit einer Organisation zur Bereitstellung risikofreier Lösungen besser zu verstehen.

Wie man ein AppSec-Programm mit einem starken Fundament aufbaut
Die Bedeutung und wichtigsten Ansätze zur Festlegung einer Ausgangsbasis bei der Strategieentwicklung für Ihr AppSec-Programm.
Enabler 8: Branding Ihres Programms
Ein Programm für sichere Programmierung braucht mehr als nur gute Inhalte, um erfolgreich zu sein. Enabler 8 zeigt, wie Branding die Teilnahme zu einem begehrten, statusorientierten Erlebnis macht.
Jeder Mitarbeiter steht jetzt an vorderster Front der KI-Cybersicherheit
Die Technologielandschaft in Unternehmen verändert sich mit einer Geschwindigkeit, die nur wenige vorhergesehen haben, bis es zu spät war. Wir haben offiziell die Schwelle von menschengeschriebenem Code und einfacher Copilot-Unterstützung hin zur Ära des Agentic Development Lifecycle (ADLC) überschritten. Während autonome KI-Agenten eine beispiellose Effizienz in zahlreichen Funktionen versprechen, bringen sie auch eine völlig neue Klasse von Sicherheits- und Regulierungsrisiken mit sich.
Enabler 7: Anerkennung für Entwickler
Anerkennung fördert die Beteiligung. Enabler 7 feiert die Leistungen von Entwicklern öffentlich mit Belohnungen und exklusiven Prämien, die echte, hart erarbeitete Erfolge beim sicheren Programmieren würdigen.

Genannt im Gartner® Hype Cycle™ for Application Security 2026
Secure Code Warrior wird im Gartner® Hype Cycle™ for Application Security 2026 für „Agentic Coding Security“ und „Secure Coding Training“ genannt. Hier erfahren Sie, warum.

Sind Sie CISO oder Führungskraft im Engineering und besorgt über die Sicherheit und die Kosten der LLM-Codegenerierung?
Prüfen Sie den SCW AI Trust Index, unsere proprietären LLM-Benchmark-Daten, bevor Sie sich vollständig auf ein KI-Modell festlegen.

Enabler 6: Regelmäßige Berichterstattung an die Führungsebene
Die Unterstützung durch die Geschäftsführung hält sich nicht von selbst. Enabler 6 zeigt, wie regelmäßiges Reporting das Management eingebunden, informiert und am Erfolg des Programms interessiert hält.

Die Zukunft der KI-Software-Governance basiert auf starken Partnerschaften
Erfahren Sie, warum Secure Code Warrior auf eine Channel-First-Strategie setzt und wie vertrauenswürdige Partner Unternehmen dabei unterstützen, AI Software Governance sicher und skalierbar einzuführen.

Citizen AI von Secure Code Warrior: Aufbau einer KI-fähigen Belegschaft
Das KI-Kompetenzprogramm von Secure Code Warrior für Nicht-Entwickler.

Warum die meisten CISOs bei der Einführung von KI im Blindflug unterwegs sind (und wie sie diesen beenden können)
Secure Code Warrior hat heute ein brandneues Whitepaper veröffentlicht. Es stellt ein präskriptives, richtungsweisendes Modell zur KI-Einführung vor, mit dem Sicherheitsverantwortliche ihren aktuellen Status bestimmen und konkrete Fortschritte bei der Kontrolle von KI-Sicherheitsrisiken in ihrem Unternehmen erzielen können.
Enabler 5: Zertifizierungsprogramme
Gehen Sie über einmalige Schulungen hinaus. Enabler 5 erstellt mehrstufige Zertifizierungsprogramme, die Entwicklern eine sinnvolle Weiterentwicklung und validierte Fähigkeiten bieten.
Die NSA hat soeben ihre erste Sicherheitsrichtlinie für MCP herausgegeben. Das bedeutet sie für die Kompetenz von Entwicklern.
Die NSA hat ihre erste Sicherheitsrichtlinie für das MCP veröffentlicht. Das Curriculum von SCW deckt bereits 18 der 23 genannten Punkte ab – hier erfahren Sie, wie die Zuordnung aussieht.

Genannt im Gartner® Hype Cycle™ for Secure Software Engineering 2026
Gartner nennt SCW zweimal. Da KI-Agenten immer mehr Entwicklungsaufgaben übernehmen, bietet Ihnen SCW die nötigen Fähigkeiten und Governance-Strukturen, um eine KI-gestützte Entwicklung sicher einzuführen.

Wir stellen vor: Adaptive Learning – das Gegenmittel gegen Sicherheitsrisiken und Qualifikationslücken bei KI-Software
Adaptive Learning verbindet den SCW Trust Agent mit unserer gesamten Lernplattform und stellt sicher, dass Schulungen perfekt auf die Aktivitäten der Entwickler in Echtzeit abgestimmt sind.
Lernen für sicheres Programmieren, das die tatsächliche KI-Nutzung widerspiegelt
Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.Passen Sie Schulungen zu sicherem Programmieren an reale KI-Entwicklungsaktivitäten an – durch die automatische Zuweisung von Anleitungen für Entwickler, die KI-Tools nutzen, ganz ohne manuellen Aufwand.
Schulen Sie Entwickler im Umgang mit den tatsächlichen Risiken in ihrem Code – egal ob dieser von Menschen geschrieben oder KI-generiert wurde
Adaptive Learning weist Entwicklern, die tatsächliche Schwachstellen verursachen, automatisch gezielte Schulungen zu sicherem Programmieren zu und reduziert so wiederkehrende Risiken direkt an der Quelle.Secure Code Warrior Blog-Banner mit blauem Overlay über einem Entwickler an einem Multi-Monitor-Arbeitsplatz mit Code, neben der Überschrift „Schulen Sie Entwickler in den tatsächlichen Risiken ihres Codes.“l
Enabler 4: Niedrige Hürden für den Benutzerzugang
Beseitigen Sie Hürden in Ihrem Programm für sicheres Programmieren mit Enabler 4: Niedrige Zugangsschwellen. Nutzen Sie SSO, optimiertes Onboarding und Relay-State-Strategien, damit Entwickler mit nur einem Klick mit dem Training beginnen können.

Entwickler für das Zeitalter der generativen KI rüsten: AWS-Kooperation
Ich freue mich sehr, bekannt zu geben, dass Secure Code Warrior eine strategische Kooperationsvereinbarung mit Amazon Web Services (AWS) unterzeichnet hat. Angesichts der rasanten Entwicklung der Bedrohungslage könnte diese strategische Zusammenarbeit für Sicherheitsverantwortliche und zukunftsorientierte Entwickler zu keinem kritischeren Zeitpunkt kommen.
Die Zukunft der Software absichern: SCW und KnowBe4 bündeln ihre Kräfte
Ich freue mich sehr, heute eine kommende strategische Partnerschaft zwischen Secure Code Warrior und KnowBe4 bekannt zu geben. KnowBe4 ist ein weltweit führender Anbieter im umfassenden Management von Risiken durch Menschen und agentische KI und damit der perfekte Partner, um uns dabei zu unterstützen, grundlegendes Sicherheitsbewusstsein in Unternehmen auf der ganzen Welt zu verbreiten.

Post-Quanten-Kryptografie: Quantencomputer werden die heutige Verschlüsselung knacken – sind Sie bereit?
Post-Quanten-Kryptografie (PQC) ist entscheidend, um Daten vor Bedrohungen durch Quantencomputer zu schützen. Erfahren Sie, wie „Harvest now, decrypt later“-Angriffe Risiken bergen und wie sich Entwickler auf quantensichere Sicherheit vorbereiten können.

Enabler 3: Plan für die Entwicklerkommunikation
Sorgen Sie mit einem starken Kommunikationsplan dafür, dass Entwickler dauerhaft in Ihr Programm für sichere Programmierung eingebunden bleiben. Erfahren Sie, wie Sie Vorteile hervorheben, den richtigen Ton treffen und Erfolge feiern.
Das Zeitalter der KI-Agenten ist früher angebrochen als erwartet: Lassen Sie sich nicht unvorbereitet treffen
Anthropic Claude Mythos markiert einen dauerhaften, grundlegenden Wandel in der Art und Weise, wie Sicherheitsverantwortliche ihre Sicherheitsprogramme gestalten müssen – insbesondere beim Patch-Management von Altsystemen.

Enabler 2: Senior Leadership Sponsorship
Explore Enabler 2: Senior Leadership Sponsorship. Learn why active buy-in from the CIO, CTO, and CISO is vital to drive developer adoption and program credibility.
Observe and Secure the ADLC: A Four-Point Framework for CISOs and Development Teams Using AI
While development teams look to make the most of GenAI’s undeniable benefits, we’d like to propose a four-point foundational framework that will allow security leaders to deploy AI coding tools and agents with a higher, more relevant standard of security best practices. It details exactly what enterprises can do to ensure safe, secure code development right now, and as agentic AI becomes an even bigger factor in the future.
Cybermon is back: Beat the Boss KI-Missionen jetzt auf Abruf verfügbar
Cybermon 2025 Beat the Boss ist jetzt das ganze Jahr über in SCW verfügbar. Setzt fortschrittliche KI/LLM-Sicherheitsanforderungen ein, um die sichere KI-Entwicklung in einem großen Maßstab zu stärken.
AI Can Write and Review Code — But Humans Still Own the Risk
Anthropic’s launch of Claude Code Security marks a defining collision point between AI-assisted software development, and the rapid augmentation of how we approach modern cybersecurity.
Cyber-Resilienz-Gesetz erklärt: Was das für die Entwicklung von Secure by Design-Software bedeutet
Erfahren Sie, was der EU Cyber Resilience Act (CRA) verlangt, für wen er gilt und wie sich Entwicklungsteams mit sicheren Methoden, der Vorbeugung von Sicherheitslücken und dem Aufbau von Fähigkeiten für Entwickler darauf vorbereiten können.

Enabler 1: Definierte und messbare Erfolgskriterien
Enabler 1 eröffnet unsere zehnteilige Reihe Enabler of Success und zeigt, wie sichere Codierung mit Geschäftsergebnissen wie Risikominderung und Geschwindigkeit verbunden werden kann, um eine langfristige Programmreife zu erreichen.
SCW Turns 11: A Realtime Lesson in Adaptability and Continuous Improvement
2025 was a big year for AI, for cybersecurity, and for SCW. I’m approaching 2026 with quiet confidence, and the optimism that only hard work paying off can bring.

Introducing the 10 Enablers of Success
Secure Code Warrior’s 10 Enablers guide organizations in building lasting secure coding programs by focusing on people, process, and program maturity stages.
OWASP Top 10 2025: Fehler in der Software-Lieferkette
OWASP Top 10 2025 listet Fehler in der Software-Lieferkette auf Platz #3 auf. Reduzieren Sie dieses schwerwiegende Risiko durch strikte SBOMs, die Nachverfolgung von Abhängigkeiten und die CI/CD-Pipeline-Hardening.

New Risk Category on the OWASP Top Ten: Expecting the Unexpected
OWASP Top 10 2025 adds Mishandling of Exceptional Conditions at #10. Mitigate risks via "fail closed" logic, global error handlers, and strict input validation.
OWASP Top 10:2025 — Was ist neu und wie Secure Code Warrior Ihnen hilft, auf dem Laufenden zu bleiben
Erfahre, was sich in den OWASP Top 10:2025 geändert hat und wie Secure Code Warrior den Übergang mit aktualisierten Quests, Kursen und Entwicklereinblicken erleichtert.
Adopt Agentic AI in Software Development FAST! (Spoiler: You Probably Shouldn't.)
Is the cybersecurity world moving too fast on agentic AI? The future of AI security is here, and it's time for experts to move from reflection to reality.

Solving the Visibility Crisis: How Trust Agent Bridges the Gap Between Learning and Code
Trust Agent by Secure Code Warrior solves the secure coding crisis, validating dev proficiency on every commit. It discovers all contributors & automates governance in your dev workflow.

Rückgewinnung kritischer Denkweisen in der KI-gestützten sicheren Softwareentwicklung
In der KI-Debatte geht es nicht um Nutzung, sondern um Anwendung. Erfahren Sie, wie Sie die Notwendigkeit von KI-Produktivitätssteigerungen mit robuster Sicherheit in Einklang bringen können, indem Sie sich auf Entwickler verlassen, die ihren Code genau verstehen.
AI Coding Assistants: With Maximum Productivity Comes Amplified Risks
In our latest whitepaper, our co-founders Pieter Danhieux and Dr. Matias Madou, Ph.D., explore the double-edged sword that is AI Coding Assistants and how they can be a welcome addition and a significant security liability at the same time.

Bewertung des Cybersicherheitsrisikos: Definition und Schritte
Gehen Sie mit diesem umsetzbaren Leitfaden zur Durchführung effektiver Cybersicherheitsrisikobewertungen auf Cybersicherheitsrisiken in Ihrem Unternehmen ein.

Why Cybersecurity Awareness Month Must Evolve in the Age of AI
CISOs can’t rely on the same old awareness playbook. In the Age of AI, they must embrace modern approaches to safeguard code, teams, and organizations.

SCW Trust Agent: AI - Visibility and Governance for Your AI-Assisted SDLC
Learn how Trust Agent: AI provides deep visibility and governance over AI-generated code, empowering organizations to innovate faster and more securely.

Sicheres Programmieren im Zeitalter der KI: Testen Sie unsere neuen interaktiven KI-Herausforderungen
KI-gestütztes Programmieren verändert die Entwicklung. Testen Sie unsere neuen KI-Herausforderungen im CoPilot-Stil, um Code in realistischen Workflows sicher zu überprüfen, zu analysieren und zu korrigieren.

SCW veröffentlicht kostenlose AI/LLM-Sicherheitsvideoserie für Entwickler
Wir stellen unsere kostenlose 12-wöchige AI/LLM-Sicherheitsvideoserie vor! Lernen Sie die grundlegenden Risiken der KI-gestützten Programmierung kennen und erfahren Sie, wie Sie sicherere Anwendungen erstellen können.
AI/LLM Security Video Series: All Episodes, Updated Weekly
Your all-in-one guide to our 12-week AI/LLM security video series. Catch every episode, learn key AI security concepts, and follow along weekly.

Was ist Secure Coding? Techniken, Standards und Ressourcen
Erfahren Sie, was sichere Codierung wirklich bedeutet und wie sichere Codierungspraktiken sowohl Sicherheitslücken als auch sicherheitsrelevante Kosten in Ihrem Unternehmen reduzieren können.

Über 10.000 Aktivitäten zum Lernen von sicherem Code: Ein Jahrzehnt Risikomanagement für Entwickler
Wir feiern mehr als 10.000 Aktivitäten zum Lernen von sicherem Code und ein Jahrzehnt, in dem Entwickler dazu befähigt wurden, Risiken zu reduzieren, die Codequalität zu verbessern und KI-gestützte Entwicklungen selbstbewusst anzugehen.
Wenn gute Tools schlecht werden: KI-Tool-Poisoning und wie Sie verhindern können, dass Ihre KI als Doppelagent agiert
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Maßstäbe setzen: SCW veröffentlicht kostenlose Sicherheitsregeln für KI-Codierung auf GitHub
KI-gestützte Entwicklung ist nicht mehr in Sicht — sie ist da und verändert rasant die Art und Weise, wie Software geschrieben wird. Tools wie GitHub Copilot, Cline, Roo, Cursor, Aider und Windsurf machen Entwickler zu eigenen Co-Piloten, ermöglichen eine schnellere Iteration und beschleunigen alles, vom Prototyping bis hin zu großen Refactoring-Projekten.
Secure Code Warrior Unraveled: Impact of Secure Developers on Software Metrics
When reflecting on our own technology, SCW’s Developer Risk Management platform, I am buoyed by recent metrics from one of our core enterprise clients, and going down the proverbial rabbit hole into this data tells a tale of a high-adoption, potent Secure by Design initiative that has been proven to considerably reduce risk in their organization.

Schließen Sie den Kreis der Sicherheitslücken mit Secure Code Warrior + HackerOne
Secure Code Warrior freut sich, unsere neue Integration mit HackerOne, einem führenden Anbieter von offensiven Sicherheitslösungen, bekannt zu geben. Gemeinsam bauen wir ein leistungsstarkes, integriertes Ökosystem auf. HackerOne lokalisiert, wo Sicherheitslücken in realen Umgebungen tatsächlich auftreten, und deckt das „Was“ und „Wo“ von Sicherheitsproblemen auf.

Enthüllt: Wie die Cyberbranche Secure by Design definiert
In unserem neuesten Whitepaper haben sich unsere Mitbegründer, Pieter Danhieux und Dr. Matias Madou, Ph.D., mit über zwanzig Führungskräften im Bereich Unternehmenssicherheit, darunter CISOs, AppSec-Führungskräfte und Sicherheitsexperten, getroffen, um die wichtigsten Teile dieses Puzzles herauszufinden und die Realität hinter der Secure by Design-Bewegung aufzudecken. Es ist ein gemeinsames Ziel aller Sicherheitsteams, aber es gibt kein gemeinsames Playbook.

Wird Vibe Coding Ihre Codebasis in eine Studentenparty verwandeln?
Vibe Coding ist wie eine Studentenparty, und KI ist das Herzstück aller Feierlichkeiten, das Fass. Es macht viel Spaß, loszulassen, kreativ zu werden und zu sehen, wohin Ihre Fantasie Sie führen kann, aber nach ein paar Fassständen ist es zweifellos die sicherere langfristige Lösung, in Maßen zu trinken (oder KI einzusetzen).

Prompt Injection und die Sicherheitsrisiken von Agentic Coding Tools
Wie ein Programmieragent dazu verleitet wurde, SQL-Injection-anfälligen Code zu schreiben, Shell-Tools zu installieren und vielleicht sogar seinen Benutzer zu stalken

Wir stellen vor: Quests: Die neueste Ergänzung zu deiner sicheren Code-Reise
Quests ermöglichen es Entwicklern, sicheres Programmieren durch interaktives Lernen zu beherrschen, Risiken zu reduzieren und die Entwicklung zu optimieren
Das Jahrzehnt der Verteidiger: Secure Code Warrior wird zehn
Das Gründungsteam von Secure Code Warrior ist zusammen geblieben und hat das Schiff ein ganzes Jahrzehnt lang durch jede Lektion, jeden Triumph und jeden Rückschlag gesteuert. Wir expandieren und sind bereit für unser nächstes Kapitel, SCW 2.0, als Marktführer im Bereich Risikomanagement für Entwickler.
10 wichtige Prognosen: Secure Code Warrior über den Einfluss von KI und Secure-by-Design im Jahr 2025
Unternehmen stehen vor schwierigen Entscheidungen über den Einsatz von KI, um den langfristigen ROI von Produktivität, Nachhaltigkeit und Sicherheit zu unterstützen. In den letzten Jahren wurde uns klar, dass KI die Rolle des Entwicklers niemals vollständig ersetzen wird. Von Partnerschaften zwischen KI und Entwicklern bis hin zum zunehmenden Druck (und der Verwirrung) im Zusammenhang mit den Erwartungen an Secure-by-Design — schauen wir uns genauer an, was uns im nächsten Jahr erwarten wird.
OWASP Top 10 für LLM-Anwendungen: Was ist neu, geändert und wie bleibt man sicher
Bleiben Sie beim Schutz von LLM-Anwendungen mit den neuesten OWASP Top 10-Updates immer einen Schritt voraus. Erfahren Sie, was neu ist, was sich geändert hat und wie Secure Code Warrior Sie mit aktuellen Lernressourcen ausstattet, um Risiken im Bereich Generative KI zu minimieren.

Der Trust Score zeigt den Wert von Secure-by-Design-Weiterbildungsinitiativen
Unsere Untersuchungen haben gezeigt, dass sicheres Codetraining funktioniert. Trust Score verwendet einen Algorithmus, der auf mehr als 20 Millionen Lerndatenpunkten aus der Arbeit von mehr als 250.000 Lernenden in über 600 Organisationen basiert. Er zeigt, wie effektiv es ist, Sicherheitslücken zu schließen und zeigt, wie die Initiative noch effektiver gestaltet werden kann.

Reactive Versus Preventive Security: Prevention Is a Better Cure
The idea of bringing preventive security to legacy code and systems at the same time as newer applications can seem daunting, but a Secure-by-Design approach, enforced by upskilling developers, can apply security best practices to those systems. It’s the best chance many organizations have of improving their security postures.

Die Vorteile des Benchmarkings von Sicherheitskompetenzen für Entwickler
Der zunehmende Fokus auf sicheren Code und die Secure-by-Design-Prinzipien erfordert, dass Entwickler von Beginn des SDLC an in Cybersicherheit geschult werden. Tools wie der Trust Score von Secure Code Warrior helfen dabei, ihre Fortschritte zu messen und zu verbessern.

You’ve got a friend in me: How AI coding tools and security-aware developers can work together safely
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Förderung des sinnvollen Erfolgs von Secure-by-Design-Initiativen für Unternehmen
Unser neuestes Forschungspapier, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise, ist das Ergebnis einer eingehenden Analyse echter Secure-by-Design-Initiativen auf Unternehmensebene und der Ableitung von Best-Practice-Ansätzen auf der Grundlage datengestützter Ergebnisse.
Tiefer Einblick: Navigieren in der kritischen CUPS-Sicherheitslücke in GNU-Linux-Systemen
Entdecken Sie die neuesten Sicherheitsherausforderungen, mit denen Linux-Benutzer konfrontiert sind, während wir die jüngsten schwerwiegenden Sicherheitslücken im Common UNIX Printing System (CUPS) untersuchen. Erfahren Sie, wie diese Probleme zu potenziellem Remote Code Execution (RCE) führen können und was Sie tun können, um Ihre Systeme zu schützen.
How exceptional CISOs are igniting the security fire in their development team
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Programmierer erobern die Sicherheit: Teilen und Lernen — Cross-Site Scripting (XSS)
Cross-Site Scripting (XSS) nutzt das Vertrauen der Browser und die Unwissenheit der Benutzer, um Daten zu stehlen, Konten zu übernehmen und Websites zu verunstalten. Es handelt sich um eine Sicherheitslücke, die sehr schnell sehr hässlich werden kann. Schauen wir uns an, wie XSS funktioniert, welcher Schaden angerichtet werden kann und wie man ihn verhindern kann.

Wir stellen unseren neuen Engagement Insights Report vor
Erfahren Sie mehr über unseren neuen Engagement Insight Report, der eingehende Analysen enthält, mit denen Sie Ihre Bemühungen zum Erlernen von sicherem Code messen können.
How the best CISOs leverage people and technology to become true superstars
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Wie DigitalOcean die Schulden im Bereich Softwaresicherheit reduzierte und die Grenzen der Produktivität erweiterte
Secure Code Warrior half DigitalOcean von Anfang an bei der Entwicklung und Veröffentlichung von Qualitätscode und trieb digitale Innovationen und Modernisierungen mit sicherheitsbewussten Entwicklern voran.

Women in Security are Winning: How the AWSN is Setting Up a New Generation of Security Superwomen
Secure-by-Design is the latest initiative on everyone’s lips, and the Australian government, collaborating with CISA at the highest levels of global governance, is guiding a higher standard of software quality and security from vendors.

SCW Trust Agent — Transparency and Control for Scaling Developer Controlled Security
SCW Trust Agent, eingeführt von Secure Code Warrior, bietet Security Managern die Transparenz und Kontrolle, die sie benötigen, um die entwicklerorientierte Sicherheit innerhalb der Unternehmen zu skalieren. The connection to code repository, evaluate code commit-Metadaten, checked Developer, used programming languages and shipping time stempel, to determine the security knowledge of the Developer.

Ist Ihr Sicherheitsprogramm bereit für den Cybersicherheitsstrategieplan von CISA?
Der strategische Plan für Cybersicherheit treibt wichtige Änderungen in der Art und Weise voran, wie die meisten Unternehmen mit Cybersicherheit umgehen, und Entwickler sind in einer einzigartigen Position, um zur Erreichung dieser neuen Ziele beizutragen.
Don’t ignore what developers need for a successful software security journey
It's becoming apparent that while cybersecurity platforms and defenses are critical components in defense against modern attacks, what is truly needed is secure code that can be deployed free from vulnerabilities. And that requires security-aware developers with verified security skills.
Engage & Empower: Hervorhebung der wichtigsten Funktionen für das Engagement von Entwicklern
Erfahren Sie alles über unsere agilen Lernmethoden, die Integration von Microsoft Teams und unsere Berichte für Entwicklungsengagement.
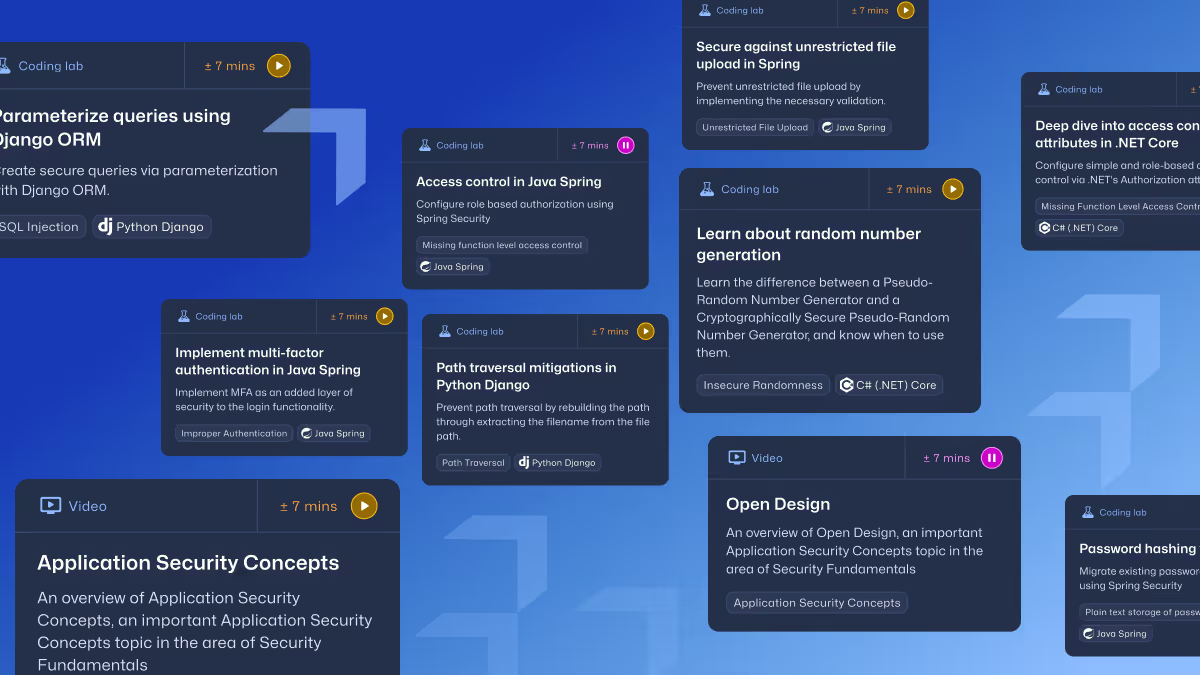
Entwickler stärken: Die Bedeutung von Lerninhalten auf Abruf
Unterstützen Sie Ihre Entwickler mit Secure Code Warrior. Unsere Plattform ermöglicht und befähigt Entwickler, Lerninhalte auf Abruf bereitzustellen.
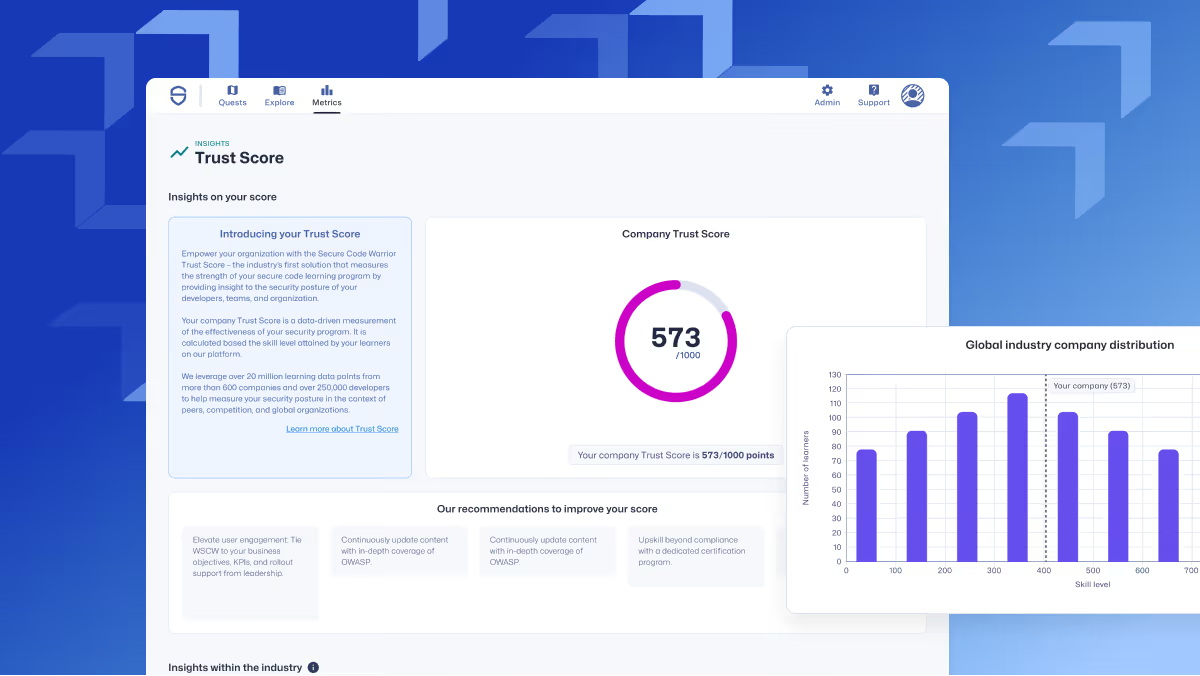
SCW Trust Score: Eine branchenweit erste Metrik für sichere Codierungsprogramme
Entdecken Sie den SCW Trust Score, der tiefe Einblicke in die Unternehmenssicherheit und die Kompetenz der Entwickler bietet.

Die FinServ-Konformität hängt von der Softwaresicherheit ab
Vorschriften für die Finanzdienstleistungsbranche wie PCI DSS unterstreichen die Bedeutung von Sicherheitscode und die Notwendigkeit, Entwickler in bewährten Sicherheitsverfahren zu schulen.
Die XZ Utils-Hintertür in Linux weist auf ein umfassenderes Sicherheitsproblem in der Lieferkette hin, und wir brauchen mehr als Gemeinschaftsgeist, um es in Schach zu halten
Eine kritische Sicherheitslücke, CVE-2024-3094, wurde in der Datenkomprimierungsbibliothek XZ Utils entdeckt, die von großen Linux-Distributionen verwendet wird und durch eine Hintertür von einem Bedrohungsakteur eingeführt wurde. Dieses hochgradige Problem ermöglicht eine potenzielle Codeausführung aus der Ferne und stellt ein erhebliches Risiko für Softwareerstellungsprozesse dar. Der Fehler betrifft frühe Versionen (5.6.0 und 5.6.1) von XZ Utils in Fedora Rawhide. Unternehmen werden dringend aufgefordert, Patches zu implementieren. Der Vorfall unterstreicht die entscheidende Rolle von Freiwilligen aus der Community bei der Wartung von Open-Source-Software und unterstreicht die Notwendigkeit verbesserter Sicherheitspraktiken und Zugriffskontrollen innerhalb des Softwareentwicklungszyklus.
Um die Vorteile der KI-Innovation nutzen zu können, müssen Sie mit sicherem Code beginnen
Generative KI bietet Finanzdienstleistungsunternehmen viele Vorteile, aber auch viele potenzielle Risiken. Entwickler in bewährten Sicherheitsmethoden zu schulen und sie mit KI-Modellen zu kombinieren, kann dazu beitragen, von Anfang an sicheren Code zu erstellen.

Einsatz von KI und proaktiven Maßnahmen für ein effektives Management von Schwachstellenwarnungen
Secure Code Warrior und Mend.io erörtern die Auswirkungen von KI auf die Sicherheit, proaktive Sicherheitsansätze und das effektive Management von Schwachstellenwarnungen.
Bringen Sie „Learning by Doing“ auf das nächste Level — Schauen Sie sich unsere neue Integration mit Apiiro an
Erfahren Sie mehr über die neueste Integration von Secure Code Warrior mit Apiiro.
Secure Code Warrior Q1 Produktinnovationen
Erfahren Sie mehr über die neuesten Verbesserungen der Secure Code Warrior-Plattform und darüber, was in Kürze verfügbar sein wird.
Auf den Bauplänen der sicheren Codierung zurechtkommen: Eine Konstruktionsanalogie
Durch die Einhaltung sicherer Codierungspraktiken können Entwickler dazu beitragen, ihre Anwendungen vor Sicherheitslücken zu schützen, die von Angreifern ausgenutzt werden können. So wie ein gut gebautes Haus weniger wahrscheinlich zusammenbricht, ist es weniger wahrscheinlich, dass eine gut programmierte Anwendung gehackt wird.

Nutzung von agilem Lernen zur Verbesserung der mittleren Bearbeitungszeit (MTTR)
Agiles Lernen beschleunigt die Problemlösung und steigert die Effizienz der Entwickler durch kontinuierliches Lernen.
Mit der richtigen Unterstützung können Entwickler Ihr Unternehmen zu einer überlegenen PCI DSS 4.0-Konformität führen
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
LLMs: Ein (im) vollkommen menschlicher Ansatz für sicheres Programmieren?
Es scheint zwar unvermeidlich, dass die KI-Technologie im LLM-Stil die Art und Weise verändern wird, wie wir viele Aspekte der Arbeit angehen — nicht nur die Softwareentwicklung —, aber wir müssen einen Schritt zurücktreten und die Risiken berücksichtigen, die hinter den Schlagzeilen stehen. Und als Begleiter beim Programmieren sind ihre Schwächen vielleicht das „menschlichste“ Merkmal.

The Power of Nine: Das Vermächtnis von Secure Code Warrior in einer aufregenden Zeit der Cybersicherheit ausbauen
Heute ist unser neunter Geburtstag, und ich bin nach wie vor sehr stolz und dankbar für unsere Erfolge und unseren dauerhaften Platz im Bereich der Cybersicherheit, da sich die Szene weiterhin rasant verändert.

Leidet unter einem Überangebot an Sicherheitstools
Eine Flut komplexer Sicherheitstools macht die Cybersicherheit für CISOs noch schwieriger.

API-led data breaches are creating pandamonium for security teams. Why do we make it so easy for threat actors to exploit them?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Prognosen für 2024: Sicherheit, KI, Entwicklerbindung und die Zukunft
Die 10 wichtigsten Prognosen von Secure Code Warrior für die Cybersicherheitsbranche im Jahr 2024 und darüber hinaus.

Wie Netskope Secure Code Education neu erfand
SCW-Fallstudien-Blog, der die agile Lernumgebung hervorhebt, die Netskope eingesetzt hat.

Tiefer Einblick in Sicherheitslücken, die von KI-Codierungsassistenten generiert wurden
Erkunden Sie die Sicherheitsrisiken von KI in der Softwareentwicklung und erfahren Sie, wie Sie diese Herausforderungen mit Secure Code Warrior effektiv bewältigen können.

3 Schritte zur Verbesserung der Sicherheitsschulung von Entwicklern und zur Reduzierung von Sicherheitslücken um 53%
Bieten Sie Entwicklern einen mehrstufigen Ansatz an die Hand, um Sicherheitslücken zu schließen, Beziehungen zu pflegen und wiederkehrenden Problemen Priorität einzuräumen.

Secure Code Warrior 2023: Innovations, achievements, and insights
Explore Secure Code Warrior’s 2023 journey to empower developers, enhance productivity, and mitigate risk in cybersecurity with recent innovations to our agile learning platform.
Attack of the Zombie APIs: Who is leading the security counteroffensive in your organization?
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Haben Sie die Sicherheitsreife Ihres Unternehmens überschätzt?
Angesichts der ständigen Fachkräftemangel und der Flut von Code, the written, to be fair to the world software requirements, many companies into their cybersecurity strategy and their existing infrastructure. Es ist an der Zeit, dass wir einen ehrlichen Blick auf unseren allgemeinen Reifegrad im Bereich Cybersicherheit werfen und die realisierbaren Quick Wins bewerten, die direkt vor uns liegen.

Wir überdenken die Entwicklerausbildung, um die Sicherheit zu verbessern
Sicherheitsverantwortliche müssen den Wert, den Entwickler aus dem Lernen von sicherem Code ziehen, überdenken und darüber nachdenken, wie das Programm ansprechender und vor allem wirkungsvoller gestaltet werden kann. In diesem Blog werden wir untersuchen, wie wir Entwickler durch mehr praktisches Lernen und die Integration ihrer Tools für die Schulung zum Thema Sicherheitscode begeistern können, um großartige Ergebnisse zu erzielen und die Anzahl der eingeführten Sicherheitslücken um bis zu 53% zu reduzieren.
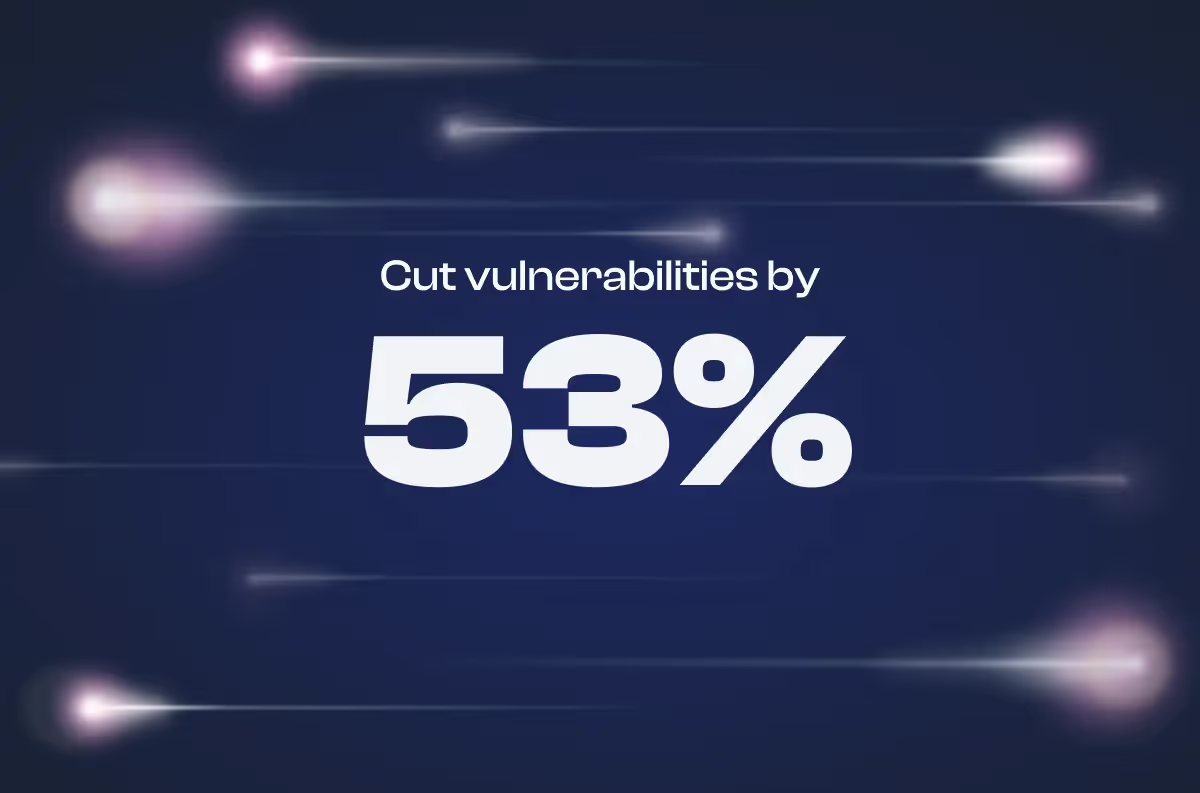
Reduzieren Sie Sicherheitslücken mit agilem Lernen um die Hälfte
Erfahren Sie, wie Sie Sicherheitslücken und Sicherheitslücken mit dem praktischen agilen Sicherheitstraining von Secure Code Warrior reduzieren können.

Deep-Dive: Libcurl/curl-Schwachstellen mit hohem Schweregrad finden und beheben
Betroffene Versionen der Curl-Bibliothek sind anfällig für eine HEAP-basierte Pufferüberlauf-Sicherheitslücke, die auf ein veraltetes Problem mit dem SOCKS5-Proxyprotokoll zurückzuführen ist. Erfahre in einer spielbaren Mission, wie du diesen Schwachstellentyp findest und behebst.
Wie erstklassige CISOs 2023 mehr Budget und Vertrauen in den Vorstand gewinnen
CISOs befinden sich in einer zunehmend angespannten Lage: Schützen Sie mehr Ressourcen, versenden mehr Code, reduzieren eine größere Angriffsfläche und das mit schnell abnehmenden finanziellen Ressourcen. Es ist eine unausweichliche Tatsache, dass Cybersicherheit als Kostenstelle angesehen wird, und obwohl das Sicherheitsprogramm eines Unternehmens das ist, was einem Bedrohungsakteur im Weg steht, ihn zur katastrophalen Schlagzeile von morgen zu machen, müssen Sicherheitsverantwortliche mehr tun, um den allgemeinen Geschäftswert der Abteilung zu verkaufen und zu beweisen, und zwar in einer Sprache, die für die Exekutive sinnvoll ist.
Deep-Dive: Die MOVEit-Zero-Day-Sicherheitslücke hautnah
Das MOVEit-Szenario unterscheidet sich ein wenig von dem, was viele Entwickler und AppSec-Experten möglicherweise zuvor erlebt haben. Sie können Ihre SQLI-Slaying-Fähigkeiten hier in einer Live-Simulation testen.

Was gibt es Neues bei Secure Code Warrior: Turniere mit mehreren Unternehmen, SCIM, Programm-Workflows und mehr!
Neu bei Secure Code Warrior: Richten Sie Turniere für mehrere Unternehmen ein, neue Codierungsrichtlinien, SCIM-Bereitstellung für Benutzer und mehr!

Legen Softwareanbieter genauso viel Wert auf Sicherheit wie Sie?
Man kann mit Sicherheit sagen, dass die letzten Jahre die Cybersicherheitsstandards grundlegend verändert haben, und obwohl dies nicht verpflichtend ist, sollte es für alle Unternehmen ein Ziel sein, diesem Beispiel zu folgen und die Sicherheitspraktiken der Anbieter unter die Lupe zu nehmen, als ob sie Teil ihres eigenen internen Sicherheitsprogramms wären.
Kamer van Koophandel setzt den Standard für entwicklergesteuerte Sicherheit im großen Maßstab
Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.
Auf Goldkurs: Höchste Standards für sicheren Code bei Paysafe
Erfahren Sie, wie die Partnerschaft zwischen Paysafe und Secure Code Warrior die Produktivität der Entwickler um 45 % steigerte und die Anzahl der Code-Schwachstellen deutlich reduzierte.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023: Der Rückblick
Entdecken Sie die Ergebnisse der Devlympics 2023 in diesem Bericht. Tauchen Sie ein in das Engagement der Entwickler, Trends bei Tech-Stacks und Programmiersprachen in den teilnehmenden Branchen sowie die wichtigsten Schwachstellen und CWEs, die bei diesem jährlichen, von Secure Code Warrior veranstalteten globalen Event behandelt wurden.

Eine Sicherheitskultur: Wie Sage sein Security-Champions-Programm mit agilem Lernen für sicheren Code aufgebaut hat
Erfahren Sie, wie Sage die Sicherheit durch einen flexiblen, beziehungsorientierten Ansatz verbessert, über 200 Security Champions ausgebildet und eine messbare Risikoreduzierung erreicht hat.

Der Weg zu Security Champions: Wie Workday agiles Lernen zur Weiterbildung von Entwicklern einsetzte
Erfahren Sie, wie Workday die Entwicklerschulung durch agiles Lernen mit Secure Code Warrior transformiert hat. Indem Workday seine Entwickler mit praxisnaher, sprachspezifischer Weiterbildung ausstattet, konnten Schwachstellen bereits früh im SDLC reduziert werden. Entdecken Sie die beeindruckenden Ergebnisse und die wichtigsten Erkenntnisse für den Aufbau einer Kultur für sicheren Code.
Wie Thales entwicklergesteuerte Sicherheit implementiert hat
In dieser Fallstudie erfahren Sie, wie Thales Ansätze für Mensch, Prozess und Technologie für ein agiles Programm zum Erlernen von sicherem Code entwickelt hat, um Entwickler zu motivieren, aktive Security Champions zu werden.
Wie Colgate-Palmolive die Sicherheitskompetenzen seiner Entwickler gestärkt und eine Kultur des sicheren Programmierens geschaffen hat
Erfahren Sie, wie der Einzelhandelsriese Colgate-Palmolive seine Anwendungssicherheit im Zuge der digitalen Transformation neu gestaltet hat. Um Herausforderungen bei der sicheren Programmierung zu bewältigen, setzte das Unternehmen auf innovative, mundgerechte Lerneinheiten, die direkt in den Arbeitsablauf der Entwickler integriert wurden.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Wie ein „Game of Codes“ die IAG Group in eine sicherere Programmierzukunft führt
Die IAG Group steht hinter vielen der führenden Versicherungsunternehmen im asiatisch-pazifischen Raum und zeichnet Policen für Millionen von Kunden mit einem jährlichen Prämienvolumen von rund 11,4 Milliarden AUD.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Eine revolutionäre Erfahrung für Sicherheitszertifizierungen schaffen
Erfahren Sie, wie sie eine interne Initiative zur Technologie-Weiterbildung ins Leben gerufen haben, um Tausende von Mitarbeitern beim Erwerb praktischer, zukunftsweisender Fähigkeiten in Bereichen wie maschinelles Lernen und Cybersicherheit zu unterstützen.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ASRGs Einsatz für Software-Sicherheit in der Automobilindustrie
Erfahren Sie in dieser ausführlichen Fallstudie, wie das Unternehmen die Turniere von Secure Code Warrior nutzte, um Entwickler einzubinden, das Bewusstsein für kritische Schwachstellen in Automobilsoftware zu schärfen und Kennzahlen über verschiedene Sprachen und Frameworks hinweg zu gewinnen.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SD Times: Benchmarking AI-assisted developers (and their tools) for superior AI governance
If the tech stack lacks tools that oversee not only developer security proficiency, but also the trustworthiness of approved AI coding companions each developer uses, then it is likely that efforts to uplift the overall security program and the developers working within it will be short of the appropriate data insights to effect change.
ITWire: The Benefits and Risks of Using AI Tools in Software Development
The process of software development is undergoing a period of expedited change. Thanks to massive advances in artificial intelligence (AI) technology, projects can be completed more rapidly and by people with little or no prior experience.

LeadDev: Ethics are being forgotten as the AI race heats up
Is the tech industry capable of the change needed to curb ethical and environmental concerns?
Secure Code Warrior Expands Commitment to Secure by Design Best Practices with Free Secure Code Video Series for Developers
Launch of new 12-week video series on AI/LLM security empowers developers to safely adopt AI coding and mitigate emerging security risks.

CSO Online: When AI nukes your database: The dark side of vibe coding
As developers lean on Copilot and GhostWriter, experts warn of insecure defaults, hallucinated dependencies, and attacks that slip past traditional defenses.

The AI Journal: Resilience and Developer Risk Management: Two Pillars of Success in the Era of Secure by Design and AI Coding
Change is afoot in cybersecurity governance, and it couldn’t come at a more transformative time for security leaders worldwide. The White House issued a recent Executive Order (EO) designed to “reprioritize cybersecurity efforts to protect America”, and with it, reduce friction related to overzealous government oversight to focus on protecting critical digital assets and enhanced secure technology practices. Coupled with significant cuts to CISA, one could be forgiven for being apprehensive of the right approach going forward, especially in the wake of rapid AI technology progression and Secure by Design initiatives.

SecurityWeek: How to Close the AI Governance Gap in Software Development
Widespread adoption of AI coding tools accelerates development—but also introduces critical vulnerabilities that demand stronger governance and oversight.

teiss: When regulations aren’t enough
Pieter Danhieux at Secure Code Warrior explains why “Secure by Design” has emerged as mission critical for software development

Information Age: Vibe coding is a hot skill – and security experts are worried
GenAI tools are building insecure apps faster than ever.

CXFocus Magazine: Going above and beyond in 2026
Today’s customers are an exacting lot with little tolerance for suppliers that fail to meet their ever-increasing expectations. Almost 94 per cent of Australian consumers stopped purchasing from at least one company after a negative experience, according to CPM’s 2025 The State of Customer Experience in Australia Report.

SafetyDetectives: Interview With Matias Madou - CTO and Co-Founder at Secure Code Warrior
SafetyDetectives recently sat down with Matias Madou, CTO and Co-Founder of Secure Code Warrior, to discuss his journey from software developer to cybersecurity leader and entrepreneur. With a background in security research, obfuscation techniques, and nearly a decade at Fortify, Matias has seen firsthand how critical it is to upskill developers if organizations hope to defend against modern threats. In this interview, he shares how Secure Code Warrior is helping organizations foster a security-first development culture, the risks and opportunities of AI-driven coding tools, and why the path to safer software must always begin with better-trained developers.

Dark Reading: Do Claude Code Security Reviews Pass the Vibe Check?
AI-assisted security reviews from Anthropic and others could help level up enterprise application security in the era of vibe coding.

GovTech Review: The global challenge of achieving cyber resilience
Concerningly, 2030 is only five years away, and cybersecurity efforts — whether national, international or specific to organisations — still face many of the same barriers that have always hampered comprehensive security. For this reason there remains a question mark over whether countries will be able to meet their 2030 goals.

KBI Media: AI Coding Assistants Boost Productivity … But At What Cost to Security?
As the pressure mounts to ship faster and innovate more aggressively, development teams must remember that code security is no longer optional but a business-critical necessity.
Forbes: Beware Of Agentic AI’s Heel Turn As Corporate Security Villain
Enterprises need to assert AI governance and ensure that developers are equipped to maintain oversight, with the security skills to safely prompt and review AI-assisted code and commits.
Techradar Pro: Why continuous security improvement for developers is the key to renewed resilience
While change can be challenging to navigate, the current security climate feels like the perfect time to embrace measures that will improve software quality and reduce risk for years to come.
DevOps Digest: From Helper to Hacker: How AI Tools Can Be Turned Against You
A recent finding by InvariantLabs uncovered a critical vulnerability in the Model Context Protocol (MCP), an API-like framework allowing powerful AI tools to autonomously interact with other software and databases, that allows for what has been dubbed "Tool Poisoning Attacks," a new vulnerability category that could prove especially damaging in the enterprise.

Technology Decisions: Secure by Design: Vital in an evolving threat landscape
In the evolving world of software development, a familiar term is gaining renewed urgency: Secure by Design.

Information Week: Will Any Countries Meet the Cyber Resilience Challenge?
One of the key hurdles facing nations and enterprises in achieving cyber resilience goals is the lack of security personnel and advanced security skills.

SecurityBrief Australia: The risks of using AI in the software development pipeline
AI coding assistants are not going away, and the upgrade in code velocity cannot be ignored. However, security leaders must act now to manage their use safely.

ITWire: AI Appreciation Day
Artificial Intelligence Appreciation Day celebrates the way AI has changed our lives for the better. This year, we speak to AI leaders to analyse what the next wave of innovations has in store for us and their transformative impact on various industries worldwide.

Dynamic Business: AI Appreciation Day: What business leaders really think about AI right now
On AI Appreciation Day, industry experts reveal how smart, responsible AI use is transforming business, empowering people, and driving meaningful innovation.

In AI Today: How to keep AI-assisted software development under control
Faced with large workloads and relentless deadlines, developers are understandably inclined to turn to third-party AI tools, sometimes without vetting them or getting approval from supervisors. It’s creating a trend dubbed ‘Shadow AI’. This should be of concern for all senior executives as unmanaged AI decreases overall enterprise visibility of development processes while increasing the potential for new vulnerabilities that are not adequately captured or managed.

Help Net Security: Cybersecurity essentials for the future: From hype to what works
Cybersecurity never stands still. One week it’s AI-powered attacks, the next it’s a new data breach, regulation, or budget cut. With all that noise, it’s easy to get distracted. But at the end of the day, the goal stays the same: protect the business.

Cyber Daily: Bad practices are increasing security risks within software development projects
A recent CISA discussion paper details some exceptionally risky software development activities that are in all-too-common use.

Techstrong.tv: [VIDEO] Secure Code Warrior CTO Matias Madou on Empowering Developers with AI-Driven Security Tools
Matias Madou, CTO and Co-Founder of Secure Code Warrior, shares his journey in app security and how AI is helping developers write secure code. He introduces new AI security rules, available free on GitHub, and discusses the future of development tools and AI solutions.
DevOps.com: Secure Code Warrior Defines Security Rules for AI Coding
Secure Code Warrior has made available a set of security rules for application developers using artificial intelligence (AI) tools to generate code.

SecurityBrief Australia: Secure Code Warrior unveils free AI security rules for developers
Secure Code Warrior has released AI Security Rules on GitHub, offering developers a free resource aimed at improving code security when working with AI coding tools.
KBI Media: Overcoming The Complexity And Security Issues Posed By AI Coding Tools
The current software environment has grown out of control security-wise and this trend shows no signs of slowing. However there is hope for slaying the twin challenges of complexity and insecurity.
Secure Code Warrior Unveils Industry-First AI Coding Rulesets to Guide Safer AI Code Deployment
Secure Code Warrior, the leading developer risk management company, today announced the availability of AI Security Rules on GitHub – a first-of-its-kind, free resource to help developers generate more secure code when working with AI coding tools like GitHub Copilot, Cline, Roo, Cursor, Aider and Windsurf.
Help Net Security: Free AI coding security rules now available on GitHub
Developers are turning to AI coding assistants to save time and speed up their work. But these tools can also introduce security risks if they suggest flawed or unsafe code. To help address that, Secure Code Warrior has released a new set of free AI Security Rules on GitHub.

DevPro Journal: Secure Code Warrior unveils AI coding rulesets to guide safer AI code deployment
Community-driven resource empowers developer teams of all sizes to integrate AI safely into critical workflows.

SD Times: Managing the growing risk profile of agentic AI and MCP in the enterprise
Security leaders need to take a hard look at how these risks affect their business, being sure they understand the potential vulnerabilities that result from using agentic AI and MCP, and take the necessary steps to minimize those risks.

HackerOne Launches Technology Alliance Program to Advance AI-Powered Security Ecosystem and Customer Innovation
HackerOne, a global leader in offensive security solutions, today announced the launch of its PartnerOne Technology Alliance Program. The initiative is designed to accelerate secure innovation by connecting leading technology providers with HackerOne’s AI-powered platform that seamlessly scales human security expertise through AI agents to not just find but remediate vulnerabilities.
Dark Reading: Next-Gen Developers Are a Cybersecurity Powder Keg
AI coding tools promise productivity but deliver security problems, too. As developers embrace "vibe coding," enterprises face mounting risks from insecure code generation that security teams can't keep pace with.

Conversational AI News: Training Developers to Build Defensively with AI
Today we're meeting Pieter Danhieux, CEO & Co-Founder at Secure Code Warrior. They specialise in secure coding practices and developer risk management.
ITWire: The Importance Of Security Benchmarking When Using AI Development Tools
If it was possible to have an experienced chef in the kitchen to help prepare a sophisticated dish, most people would happily accept the assistance. The same holds true for a qualified contractor to work on a home-improvement project, or an office aide to handle tedious, repetitive tasks.
DevOps Digest: Fix It or Face the Consequences: CISA's Memory-Safe Muster
While CISA's efforts can help companies navigate the "need for speed" in a fast-moving DevOps environment, IT and security leaders across the private sector must do their part to prepare their companies for the necessary changes.

SC Magazine UK: Secure-by-Design Is Hard, but Our Online Future Depends on It
Secure software hinges on introducing security at the beginning of the SDLC.
ITWire: Experts Confirm DeepSeek Too Insecure for Enterprise Deployment
While DeepSeek’s capabilities seem to be extensive, experts have identified significant failings – particularly from a security perspective.
Cyber Daily: Secure-by-design principles struggle to find unified enterprise adoption
While awareness of the concept of ‘Secure by Design’ is growing within many organisations, its usage remains fragmented and inconsistent.

Built In: How to Tame ‘Unleashed’ AI-Assisted Software Development
The rise of AI coding assistants in software development has introduced new vulnerabilities. Our expert, Dr Matias Madou, offers advice for stemming the tide.

Cybersecurity Tribe: Experts Reveal How Agentic AI Is Shaping Cybersecurity in 2025
We were lucky enough at RSAC 2025 to interview a series of industry experts to explore this issue, "Where exactly are we with Agentic AI in cybersecurity in 2025?"

DevOps.com: How Benchmarking Can Help Software Development Teams Achieve CISA’s “Secure by Design”
Organizations can more readily achieve CISA’s Secure by Design through benchmarking by implementing the following developer-centric best practices.

Bank Info Security: Secure by Design: Moving Beyond Checkbox Compliance
Secure Code Warrior CEO Danhieux Urges Clarity Around Secure-by-Design Practices.

SecurityWeek: Developers Must Slay the Complexity and Security Issues of AI Coding Tools
The advantages AI tools deliver in speed and efficiency are impossible for developers to resist. But the complexity and risk created by AI-generated code can’t be ignored.

The AI Journal: Why Security Benchmarking Has Emerged as Critical for AI in Software Development Tools
In the last five years, nearly two-thirds of IT executives and administrators say their organisation has incorporated AI tools into the software development lifecycle (SDLC), according to research from KPMG and OutSystems, which makes available a low-code, AI-supported platform to build applications.
KBI Media: How Adopting Maturity Models Can Improve Enterprise IT Security
With risk assessments becoming a higher priority, organisations need to take an approach with developer-driven security that actively targets developer risk management, skills enhancement and strategic repository “gatekeeping”. Initiatives that can help them stay on course while assessing their current security levels and creating an action plan that aligns with BSIMM or OWASP SAMM.
Forbes: How Companies Can Chart The Way Along The Secure-By-Design Path
From our own observations, we've found that organizations generally need three to five years to fully integrate SBD into their software development practices as part of a developer risk management commitment. But we've also seen that it’s well worth the time and effort: Within the context of the software development life cycle (SDLC), SBD promotes a “security first” enterprise culture and mindset in eliminating vulnerabilities as early as possible in the process.

TechRadar Pro: Secure by design: what we can learn from the financial services sector
Secure by design in software development, inspired by financial services.

Dynamic Business: 26 Aussie startups to unleash cyber fixes at ACE 25
The Australian Cyber Exchange 2025 (ACE 25), in collaboration with the Tech Council of Australia (TCA), rolled out in Sydney and is aimed at building up Australia’s own cyber capabilities.
iTWire: The Tech Council of Australia Bolsters Collaboration To Building Sovereign Capability To Keep Australians Safe
The Tech Council of Australia (TCA) is collaborating with industry and government leaders to advocate for the national approach across the cyber ecosystem and is reinforcing its position on building sovereign cyber security capability.

Intelligent CIO: The Tech Council of Australia bolsters collaboration to building sovereign capability
Collaboration pitched as a critical step to ensure industry and government are taking a coordinated approach to building Australia’s cyber security and resilience.
KBI Media: How Organisations Can Achieve Secure-By-Design By 2030
Governments worldwide, from the UK to Australia, have set ambitious goals to enhance software security by 2030, particularly within critical infrastructure. However, achieving a secure-by-design (SBD) approach is not merely a matter of deploying advanced security tools or implementing stringent policies. Rather, it necessitates a fundamental shift in organisational culture, prioritising security at every level of software development.
Cyber Daily: Paving a pathway to better Australian cyber security preparedness
Australia’s goal of seeding a zero-trust culture across all organisations can be significantly achieved by focusing on the first line of defence against threat actors: software developers.
SecurityWeek: Security Maturity Models: Leveraging Executive Risk Appetite for Your Secure Development Evolution
Organizations can align their processes with one of two global industry standards for self-assessment and security maturity—BSIMM and OWASP SAMM.

SD Times: DeepSeek is unsafe for enterprise use, tests reveal
The birth of China’s DeepSeek AI technology clearly sent shockwaves throughout the industry, with many lauding it as a faster, smarter and cheaper alternative to well-established LLMs. However, similar to the hype train we saw (and continue to see) for the likes of OpenAI and ChatGPT’s current and future capabilities, the reality of its prowess lies somewhere between the dazzling controlled demonstrations and significant dysfunction, especially from a security perspective.

Energy Source & Distribution: How to boost security of Australia’s critical infrastructure
Increasing technical complexity and a widening attack surface are making life tough for IT security professionals. Faced with an evolving threat landscape, the pressure is on to deploy and maintain effective protection for critical infrastructure.

KBI Media: A Supercharged Security Culture is Needed to Navigate Australia’s Cybersecurity Rules
A success marker in cybersecurity has traditionally been for an organisation to have an uneventful year – but this has become much harder to pull off. Even if an organisation manages to navigate the threat landscape without incident, it must still meet an ever-growing list of requirements just to maintain its license to operate. Australian CISOs have never had to deal with a greater number of legislative and regulatory requirements being imposed to drive secure behaviours and uplift collective cybersecurity postures.

Intelligent CISO: Q&A: How organizations can achieve Secure-by-Design by 2030
Matias Madou, Co-founder and CTO, Secure Code Warrior, says Secure-by-Design (SBD) requires a cultural shift in how developers approach security.
Cyber Daily: Finalists revealed for the Australian Cyber Awards 2025
Cyber Daily has unveiled that more than 220 finalists have been selected out of over 300 submissions for the annual Australian Cyber Awards.

Manufacturing.net: Rethinking Critical Infrastructure: A Secure Path for High-Risk Connectivity
Digital frontiers are highly prized targets, and this will ramp up in the coming years.
KBI Media: Understanding The Risks Associated With ‘Shadow AI’ In Software Development
According to research by the Australian Government’s Department of Industry, Science and Resources[1], 35% of small and mid-sized businesses are already using AI tools and usage is expected to continue to increase. Applications include everything from marketing automation and fraud detection to data and document processing.
Cyber Daily: The Industry Speaks: Data Privacy Day 2025
January 28 is International Data Privacy Day, and this year’s theme is ‘Taking Control of Your Data’ – here’s some expert advice and perspectives on how to do just that.

DevOps.com: How to Prove That Your Security-Aware Developers are a Cut Above the Rest
Companies that need to respond by upskilling their developers should take a three-tiered approach that includes implementing a measured program to deliver education and competency, providing right-fit tools that suit the organization’s tech stack, and overhauling the processes that have led to cut corners and insecure coding patterns running rampant.

DevOps.com: Navigating the Next Wave of Cybersecurity Legislation With a Supercharged Security Culture
CISA’s Secure-by-Design guidelines are gaining traction as a higher standard for software vendors to achieve, while updates from NIST, PCI and the EU-wide NIS2 Directive are having a global impact on many enterprise companies. Smart CISOs are utilizing their full team potential through role-based upskilling and especially enabling the development cohort to take pressure off the AppSec team by honing their security prowess on an ongoing basis.

teiss: Balancing AI innovation and security
LLMs struggle to generate consistently secure code. Security-skilled developers can help ensure secure AI-generated code while optimising performance. Pieter Danhieux at Secure Code Warrior explores a CISO’s role in AI-powered coding.

Dark Reading: OWASP's New LLM Top 10 Shows Emerging AI Threats
Ultimately, there is no replacement for an intuitive, security-focused developer working with the critical thinking required to drive down the risk of both AI and human error.
KBI Media: Cybersecurity’s Evolution And The Shift Toward Secure-By-Design Principles
In the ever-changing landscape of cybersecurity, experts are increasingly advocating for Secure-by-Design principles to address the accelerating challenges of today’s digital world. The concept emphasises embedding security into software from the beginning of the development process in a shift that reflects a significant maturation of the cybersecurity industry.
SecurityWeek: How to Eliminate “Shadow AI” in Software Development
With a security-first culture fully in play, developers will view the protected deployment of AI as a marketable skill, and respond accordingly.
SecurityBrief Australia: How AI and software development will continue to shape the developer community in 2025
Organisations are facing tough decisions on AI usage to support long-term productivity, sustainability, and security ROI.It's become clear to us over the last few years that AI will never fully replace the role of the developer. From AI + developer partnerships to the increasing pressures (and confusion) around Secure-by-Design expectations, here's what we can expect over the next year.
ITWire: Why Software Developers Need a Security ‘Rewards Program’
Frequent flyer and other points-based programs reward people who remain loyal to particular brands or organisations. The programs issue points to participants who can use them for discounts or purchases in the future. Some airline programs also reward loyal customers with perks such as priority boarding and lounge access. It’s becoming clear that the software development industry could use something similar, especially when it comes to ensuring a ‘security first’ mindset among developers.

In AI Today: Achieving effective security in an AI-assisted software development world
It’s highly likely that AI-assisted development will become even more of a norm in the near future. Organisations will, therefore, have to establish policies and best practices to effectively manage it, just as they’ve done with cloud deployments, Bring Your Own Device (BYOD), and other tech-in-the-workplace trends.
DevOps Digest: 2025 DevSecOps Predictions
As part of DEVOPSdigest's annual list of DevOps predictions, DevSecOps experts — from analysts and consultants to the top vendors — offer thoughtful, insightful, and often controversial predictions on how DevSecOps and related risks and tools will evolve in 2025.
SecurityWeek: How to Implement Impactful Security Benchmarks for Software Development Teams
Benchmarking is all about taking back control – you’re measuring to gain complete awareness of your development teams’ security skills and practices.
KBi Media: Secure-By-Design Is A Significant Exercise, But The Rewards Are Significant, Too
Concerted multilateral efforts are underway to influence and change developer behaviour when it comes to secure software creation.

The Peter Carr Blog: Gary Kasparov and the New Code Generation
Man vs. Machine in the Era of AI and Secure Coding.

VMBlog: OpenText Partners with Secure Code Warrior to Deliver Comprehensive Application Security and Customized Developer Risk Management
OpenText announced a strategic partnership with Secure Code Warrior to integrate its dynamic learning platform into the OpenText Fortify application security product suite. This partnership will help developers improve their secure coding skills through real-time training to reduce risks, quickly identify and resolve vulnerabilities, and ultimately build greater trust with customers.

SecurityInfoWatch: OpenText partners with Secure Code Warrior to deliver comprehensive app security
The new agreement empowers development teams with continuous upskilling to turn security into a strategic advantage, reduce risks, and elevate customer trust.
SecurityBrief Australia: OpenText partners with Secure Code Warrior to boost security
OpenText and Secure Code Warrior have announced a strategic partnership to integrate Secure Code Warrior's dynamic learning platform into the OpenText Fortify application security product suite.
ITWire: OpenText Partners with Secure Code Warrior to Deliver Comprehensive Application Security and Customised Developer Risk Management
The new agreement empowers development teams with continuous upskilling to turn security into a strategic advantage, reduce risks, and elevate customer trust.

Cyber Magazine: OpenText Partnership Targets Software Supply Chain Fears
OpenText partners with Secure Code Warrior to address rise in supply chain attacks through enhanced security training for coders and adoption of DevSecOps.
OpenText Partners with Secure Code Warrior to Deliver Comprehensive Application Security and Customized Developer Risk Management
The new agreement empowers development teams with continuous upskilling to turn security into a strategic advantage, reduce risks, and elevate customer trust.

[PODCAST] Information Week: Have We Gone Too Far With AI in Software Development?
Has the promise of improved efficiency through AI been realized in software development? Is there still a place for citizen developers with AI in the development cycle?
DevOps Digest: How Organizations Can Create Successful Secure-by-Design Programs
Our latest research paper, Benchmarking Security Skills: Streamlining Secure-by-Design in the Enterprise is the result of deep analysis of real Secure-by-Design initiatives at the enterprise level, and deriving the best practices for implementation based on data-driven findings.

Cybersecurity Insiders: Building a Security “Loyalty Program” for Software Developers is a Winning Formula in 2025
The software development industry could use something like a “frequent flyer status” system – especially when it comes to fostering a “security-first” mindset among developers. Without any incentive program, it’s nearly impossible for organisations and their developer teams to evaluate their security proficiency and compare their competencies alongside peers.

Authority Magazine: Matias Madou Of Secure Code Warrior On Embedding Security in Product Design and Development
CISOs need to lead a transition from the uncertainty of shadow AI to a more known, controlled and well-managed ‘Bring Your Own AI’ (BYOAI) environment. This will require full executive buy-in, careful implementation of AI into the existing tech stack and adoption of secure-by-design principles as part of a security-first culture that doesn’t slow down a product rollout.

Dynamic Business: New Cyber rules: Are experts pumped or pessimistic?
On November 25, 2024, the Australian Parliament passed significant reforms to bolster the nation’s cyber security posture, forming part of a strategic effort to position Australia as a global leader in cyber security by 2030.
Cyber Daily: Industry responds to passing of Australia’s Cyber Security Act
Opinions are mixed on the nation’s new cyber security legislation, which has been deployed as part of the 2023–2030 Australian Cyber Security Strategy.
Forbes: Strategic Secure-By-Design Initiatives: Best Practices For Meaningful Outcomes
It is possible to realize a meaningful secure-by-design initiative and lead the charge in transforming the current status quo around security culture. Let’s discuss the challenges ahead and techniques to overcome them in enterprise security and development teams.
KBI Media: Overcoming Common Security Vulnerabilities In The Banking Sector
While the physical security measures in place within many banks today are impressive – large vaults, bullet-proof glass, silent holdup alarms – it can be a very different story when it comes to cybersecurity.
DevOps Digest: Exploring the Power of AI in Software Development
DEVOPSdigest invited experts across the industry — consultants, analysts and vendors — to comment on how AI can support the software development life cycle (SDLC). Part 3 of this series covers advantages gained by leveraging AI tools in software development.
SecurityWeek: How to Improve the Security of AI-Assisted Software Development
CISOs need an AI visibility and KPI plan that supports a “just right” balance to enable optimal security and productivity outcomes.
DevOps.com: 6 Essential Components of a Successful Security ‘Rewards Program’ for Software Developers
Whether teams opt for on-the-job collaborative training opportunities or interactive, agile learning sessions, they would substantially benefit from standardized developer benchmarking for success. Such benchmarking could lead to a ‘trust score’ that, much like rewards programs, would provide incentives to developers for their security achievements and offer clear pathways for improvement.

SecurityInfoWatch: Critical infrastructure industries making progress on Secure-by-Design developer readiness
Secure Code Warrior's analysis highlights the critical need for developer upskilling to properly measure Secure-by-Design progress.

ITWire: Secure Code Warrior Research: Critical Infrastructure Industries Making Progress on Secure-by-Design Developer Readiness
New analysis collaborated on with Paladin Global Institute highlights the critical need for developer upskilling to properly measure Secure-by-Design progress
Secure Code Warrior Research: Critical Infrastructure Industries Making Progress on Secure-by-Design Developer Readiness
New analysis collaborated on with Paladin Global Institute highlights the critical need for developer upskilling to properly measure Secure-by-Design progress.

Politico: Cyber is getting schooled
Less than 4 percent of developers globally are involved in Secure-by-Design upskilling initiatives, according to new research out this morning by Secure Code Warrior.

NextGov: Few software developers employ secure by design training, research finds
The analysis, conducted by Secure Code Warrior, is supported by former White House cybersecurity officials Kemba Walden and Chris Inglis.

Cyberscoop: Organizations can substantially lower vulnerabilities with secure-by-design practices, report finds
Ex-National Cyber Director Inglis says “quantitative data” in Secure Code Warrior’s report shows the importance of the cybersecurity practice.