
Perspectives d'experts façonnant le développement sécurisé
Accédez à du contenu expert sur le codage sécurisé, la gouvernance de l'IA et la gestion des risques logiciels.

Qu'est-ce qu'une mauvaise configuration de sécurité ? | Secure Code Warrior
Qu'est-ce qu'une mauvaise configuration de sécurité ? Découvrez les erreurs les plus courantes et apprenez à prévenir les vulnérabilités grâce à Secure Code Warrior.

Joyeux 4e anniversaire Secure Code Warrior, petit garnement.
Plus ma fille et mon entreprise grandissent, plus je réalise à quel point le parcours d'une startup ressemble à celui d'un parent pour la première fois. J'en suis à ma quatrième année pour les deux.
Coders Conquer Security : Série Partage & Apprentissage - Clickjacking
Examinons maintenant le fonctionnement du clickjacking, les raisons pour lesquelles il représente une menace et les mesures que les développeurs comme vous peuvent prendre pour s'en protéger.
Les développeurs renforcent la sécurité : Série Partage & Apprentissage - Injection de commandes OS
Les attaques par injection de commandes OS peuvent être menées par des pirates débutants ou peu expérimentés, ce qui en fait l'une des vulnérabilités les plus courantes auxquelles les équipes de sécurité sont confrontées. Heureusement, il existe de nombreuses méthodes très efficaces pour les empêcher de réussir.
Coders Conquer Security : Série Partage & Apprentissage - Faiblesses de la gestion de session
Les sessions sont essentielles pour offrir une expérience utilisateur de qualité sur le web. Toutefois, une mauvaise gestion de ces sessions peut créer des failles de sécurité exploitables par des attaquants.

Tournois de développeurs : l'arme secrète de l'AppSec pour améliorer la culture et l'engagement en matière de sécurité
Ne serait-il pas temps de donner un coup de jeune à la sécurité ? Il suffit de changer notre façon d'en parler et de rendre les choses un peu plus positives (et pourquoi pas amusantes !) pour tout le monde, en particulier pour les équipes de développement.
Les développeurs à la conquête de la sécurité : Série Partage & Apprentissage - Oracle de remplissage
Bien que « Padding Oracle » ressemble à un nom de groupe de rock alternatif, il s'agit en réalité d'une vulnérabilité permettant à des attaquants de déchiffrer des informations sans connaître la clé de chiffrement.
Les développeurs à la conquête de la sécurité : Série Partage & Apprentissage - Injections LDAP
Des problèmes peuvent survenir lorsque des utilisateurs malveillants manipulent une requête LDAP. Cela peut amener le serveur destinataire à exécuter des requêtes non valides qui ne seraient normalement pas autorisées, voire à accorder des privilèges élevés ou un accès administrateur à des utilisateurs non autorisés ou peu sécurisés, sans même exiger de mot de passe.

Le changement nécessaire dans le Far West de la sécurité applicative : mes prédictions pour 2019
Le véritable combat auquel nous sommes confrontés ne concerne pas les pirates amateurs ou les dangereux syndicats du cybercrime organisé... mais plutôt le fait de convaincre davantage de personnes que les violations de données sont une réalité bien présente.
Coder pour la sécurité : Série Partage & Apprentissage - Téléchargements de fichiers illimités
En matière de cybersécurité, les attaquants peuvent exploiter rapidement n'importe quelle application ou programme autorisé à prendre en charge le téléchargement de fichiers sans restriction. Et les résultats peuvent être dévastateurs.
Coders Conquer Security : Série Partage & Apprentissage - Injection NoSQL
Les bases de données NoSQL gagnent en popularité. Difficile de nier leur rapidité et leur facilité à gérer des données non structurées, mais à mesure que leur usage se généralise, davantage de vulnérabilités finissent inévitablement par faire surface.
Série Partage & Apprentissage : La sécurité pour les développeurs - Cross-Site Request Forgery
Les attaques CSRF sont assez complexes et reposent sur plusieurs couches pour réussir. En d'autres termes, beaucoup de choses doivent se passer en faveur de l'attaquant pour que cela fonctionne. Malgré cela, ils constituent un vecteur d'attaque extrêmement populaire et lucratif.
Les développeurs conquièrent la sécurité : Partagez et apprenez - Injection SQL
Les attaquants utilisent l'injection SQL, l'une des plus anciennes (depuis 1998 !) et les vulnérabilités de données les plus embêtantes du marché, visant à voler et à modifier les informations sensibles disponibles dans des millions de bases de données dans le monde entier.

Confondre confidentialité et sécurité : l'erreur fatale
Lorsque la confidentialité en ligne tente d'exister sans sécurité, c'est le chaos. Demandez à Ross Ulbricht.

Pourquoi les institutions financières ouvrent la voie à la montée en compétences de leurs développeurs en codage sécurisé
Observation : l'innovation et le leadership croissants des institutions financières dans la montée en compétences de leurs développeurs en matière de codage sécurisé.

Pourquoi les injections SQL sont les cafards du monde de l'AppSec (et comment les RSSI peuvent les éradiquer une fois pour toutes)
Une théorie bien connue veut que les cafards puissent survivre à pratiquement tout, même à une explosion nucléaire.

Un avenir meilleur pour le DevSecOps ? C'est plus proche que vous ne le pensez
Il existe de nombreuses solutions pour détecter les vulnérabilités dans le code, mais la sécurité doit davantage mettre l'accent sur la formation des développeurs aux directives de sécurité afin d'éviter qu'ils ne commettent ces erreurs dès le départ.

Pourquoi la gamification est la clé pour renforcer la sécurité de vos logiciels
Nous devons changer la donne pour faire de la sécurité une partie intégrante du quotidien de chaque développeur. Je pense que l'un des meilleurs moyens d'y parvenir est de responsabiliser et d'impliquer les développeurs sur les enjeux de sécurité, notamment par la gamification.

Plus de failles, plus de problèmes : le coût de la confiance accordée aux applications tierces
Nous devons cesser de considérer la sécurité comme un obstacle irritant sur le chemin de l'innovation en entreprise.

Célébration de la Journée internationale des femmes ingénieures : Rencontre avec Lucy
Je pensais m'orienter vers une carrière dans l'infrastructure ou le support technique, puis j'ai eu l'opportunité de rejoindre un programme pour jeunes diplômés axé sur le développement. Il s'est avéré que c'était exactement là que je devais être.

Certains RSSI transforment la pénurie de compétences en sécurité en une opportunité.
Permettre aux développeurs d'écrire du code sécurisé dès le départ est l'occasion pour les RSSI de prendre le contrôle proactif de la situation en matière de sécurité et d'apporter des améliorations rapides, faciles et mesurables à la fois pour les équipes de sécurité et de développement.
Les cyberattaques « explosives » dans le secteur pétrolier et gazier mettent des vies en danger
Selon les enquêteurs, seule une erreur dans le code informatique des attaquants a permis d'éviter une explosion.

Secure Code Warrior - Joyeux 3e anniversaire à nous
Notre vision est de permettre aux développeurs de devenir la première ligne de défense de leur organisation en rendant la sécurité très visible et en leur fournissant les compétences et les outils nécessaires pour écrire du code sécurisé dès le départ.
Le facteur humain oublié à l'origine des failles de sécurité des applications web
Comment les développeurs peuvent-ils écrire du code sécurisé si personne ne leur explique pourquoi c'est important, quelles sont les conséquences d'un code vulnérable et, surtout, comment éviter d'introduire ces failles dans leurs environnements de programmation respectifs ?
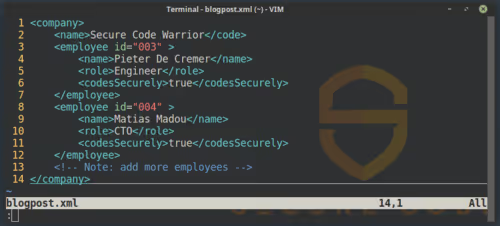
Technique de codage sécurisé : traitement des données XML, partie 1
Les spécifications XML et les schémas XML comportent de multiples failles de sécurité. Parallèlement, ces mêmes spécifications fournissent les outils nécessaires à la protection des applications XML. Bien que nous utilisions les schémas XML pour définir la sécurité des documents XML, ils peuvent également être détournés pour mener diverses attaques.

Technique de codage sécurisé : le comportement par défaut des bibliothèques Zip peut mener à une exécution de code à distance.
Nous pouvons injecter un fichier dans un zip dont le nom est préfixé par un
Une ligne de code, 1 million de dollars
Le coût de modification d'une seule ligne de code sur un équipement avionique s'élève à 1 million de dollars et sa mise en œuvre prend un an. Pour Southwest Airlines, dont la flotte est composée de Boeing 737, cela entraînerait la « faillite »

Passer de la recherche académique au monde de l'entreprise n'est pas une mince affaire
Épisode 139 : Matias Madou aborde la formation au développement sécurisé et la recherche en tests de sécurité logicielle
Technique de chiffrement complet des appareils Android | Secure Code Warrior
Le chiffrement complet du stockage Android protège toutes vos données en les rendant illisibles tant que l'appareil n'est pas déverrouillé. Apprenez-en plus avec Secure Code Warrior.
Technique de codage sécurisé : parlons du Tapjacking
Il est parfois indispensable qu'une application puisse vérifier qu'une action est effectuée en toute connaissance de cause et avec le consentement de l'utilisateur

Un jeu vidéo pour améliorer le processus de recrutement
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Technique de codage sécurisé : Le problème des autorisations personnalisées
En définissant des autorisations personnalisées, une application peut partager ses ressources et ses fonctionnalités avec d'autres applications.
Quelles pratiques de sécurité les 300 000 développeurs appliquent-ils réellement ?
Près de 300 000 développeurs travaillant sur environ 95 000 applications utilisent BSIMM8 pour planifier, mettre en œuvre et évaluer leurs initiatives de sécurité logicielle (SSI).
Comment éviter l'énumération de noms d'utilisateur | Secure Code Warrior
L'énumération de noms d'utilisateur consiste pour les pirates à utiliser des attaques par force brute pour obtenir des identifiants et des mots de passe. Découvrez comment éviter l'énumération de noms d'utilisateur avec Secure Code Warrior.

Comment déployer une formation efficace à la sécurité pour les développeurs : 5 leçons clés
5 leçons essentielles pour déployer une formation efficace à la sécurité pour les développeurs

Le copier-coller est une technique de codage dangereuse
L'importance de ces travaux réside dans le fait que nous avons apporté des preuves empiriques d'un nombre significatif de problèmes de sécurité critiques dans le code, qui n'avaient jamais été signalés auparavant.

Bonjour d'ailleurs. Entretien avec un chasseur de primes de bugs.
Le bug existe toujours. Ce n'est pas quelque chose qui peut être corrigé immédiatement. Au cours des derniers mois, j'ai contacté des dizaines d'entreprises et de fournisseurs concernés dans le cadre de leurs programmes de primes aux bugs afin de faire corriger leur configuration.

Vos développeurs sont-ils votre premier risque ou votre première ligne de défense ? Évaluez votre entreprise grâce à notre liste de contrôle du codage sécurisé.
Alors que les DSI renforcent activement leurs capacités agiles en entreprise, les compétences en matière de développement sécurisé deviennent un véritable levier d'innovation, tandis que leur absence constitue un facteur de risque majeur.

Inspirez-vous de ce mentaliste pour rendre la sécurité amusante à nouveau !
Que vous formiez des dirigeants à la cybersécurité ou que vous aidiez des développeurs à maîtriser le code sécurisé en JAVA ou C#, la créativité, la ludification et le plaisir ont toute leur place.
Le « Shifting Left »
Si un développeur commet une erreur de type cross-site scripting en écrivant du JavaScript et qu'il est en mesure de la détecter quelques minutes seulement après l'avoir introduite

La question cruciale que tout développeur devrait poser à ses futurs employeurs
Il est une question que tout développeur, qu'il soit débutant ou chevronné, se doit de poser. Et la réponse a son importance.

Formation à la cybersécurité et renforcement positif
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'évolution des directives de développement sécurisé
La semaine dernière, j'étudiais les vulnérabilités de Java Spring afin de mettre à jour nos directives de développement sécurisé.
Problèmes de sécurité d'Equifax découverts en 2016
En 2016, un chercheur en sécurité a découvert une vulnérabilité courante appelée cross-site scripting (XSS) sur le site principal d'Equifax, selon un tweet publié par un chercheur connu sous le pseudonyme de x0rz.
La difficulté liée à la correction des vulnérabilités de désérialisation
La vulnérabilité concerne la manière dont Struts analyse ce type de données et les convertit en informations interprétables par le langage de programmation Java.
Technique de codage sécurisé : suppression sécurisée de fichiers
La rémanence des données désigne la représentation physique résiduelle d'informations ayant fait l'objet d'une procédure d'effacement.
La cause du piratage d'Equifax est une faille web
Une fois de plus, la cause profonde du piratage d'Equifax est une vulnérabilité d'application web. Ce type de faille existe depuis plus d'une décennie, mais reste pourtant d'une brûlante actualité.
What does it take to be a security champion? Lessons from three tech professionals
Recently we interviewed some of the future leaders in the secure development or “DevSec” world and found their individual career paths into cybersecurity fascinating. For those of you out there wishing to become a security champion, jump into the elusive AppSec realm, or even just learn more about secure coding, here are the stories from three security professionals with a background in development, about how they got interested in security and the security lessons they wish every organization would follow.
Kamer van Koophandel : La sécurité pilotée par les développeurs à grande échelle
La Kamer van Koophandel explique comment elle a intégré le codage sécurisé au développement quotidien grâce à des certifications basées sur les rôles, à l'étalonnage des scores de confiance et à une culture de responsabilité partagée en matière de sécurité.
Viser l'excellence : l'ascension des normes de code sécurisé chez Paysafe
Découvrez comment le partenariat entre Paysafe et Secure Code Warrior a permis d'augmenter la productivité des développeurs de 45 % et de réduire considérablement les vulnérabilités du code.
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023 : Bilan
Découvrez les résultats des Devlympics 2023 dans ce rapport. Plongez au cœur de l'engagement des développeurs, des tendances technologiques et langages par secteur d'activité, ainsi que des principales vulnérabilités et CWE abordées lors de cet événement mondial annuel organisé par Secure Code Warrior.

Une culture de la sécurité : comment Sage a bâti son programme de champions
Découvrez comment Sage a renforcé sa sécurité grâce à une approche flexible axée sur les relations humaines, formant plus de 200 champions de la sécurité et obtenant une réduction mesurable des risques.

Le chemin vers les champions de la sécurité : comment Workday a utilisé l'apprentissage agile pour faire monter ses développeurs en compétences
Découvrez comment Workday a transformé la formation de ses développeurs grâce à l'apprentissage agile de Secure Code Warrior. En dotant ses équipes d'une formation pratique et spécifique à chaque langage, Workday a réduit les vulnérabilités dès les premières étapes du cycle de vie du développement logiciel (SDLC). Explorez leurs résultats impressionnants et les enseignements clés pour instaurer une culture du code sécurisé.
Comment Thales a mis en œuvre la sécurité pilotée par les développeurs
Découvrez dans cette étude de cas comment Thales a développé des approches axées sur les personnes, les processus et la technologie pour mettre en place un programme agile d'apprentissage du code sécurisé, afin d'inciter les développeurs à devenir des acteurs clés de la sécurité.
Comment Colgate-Palmolive a renforcé les compétences en sécurité de ses développeurs et créé une culture du code sécurisé
Découvrez comment le géant de la distribution Colgate-Palmolive a transformé sa sécurité applicative au cours de sa transition numérique. Confrontée à des défis en matière de développement sécurisé, l'entreprise a innové en intégrant un apprentissage contextuel et rapide directement dans le flux de travail des développeurs.
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Comment « Game of Codes » guide le groupe IAG vers un avenir de codage plus sécurisé
IAG Group est la société mère de nombreuses compagnies d'assurance de premier plan dans la région Asie-Pacifique, couvrant des millions de clients pour un volume de primes annuel d'environ 11,4 milliards de dollars australiens.

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Créer une expérience de certification en sécurité révolutionnaire
Découvrez comment ils ont créé une initiative interne de formation technologique, visant à aider des milliers d'employés à acquérir des compétences pratiques et de pointe dans diverses disciplines, notamment l'apprentissage automatique et la cybersécurité.

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

L'engagement de l'ASRG pour la sécurité logicielle automobile
Découvrez cette étude de cas complète pour en savoir plus sur la manière dont ils ont utilisé les tournois de Secure Code Warrior pour mobiliser les développeurs, accroître la sensibilisation aux vulnérabilités clés affectant les logiciels automobiles et obtenir des indicateurs sur de multiples langages et frameworks.

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK : L'IA accroît les cyberrisques alors que les entreprises cherchent à renforcer leur résilience
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech : Cyber Security Action Month 2026 : Réactions et commentaires de l'industrie australienne
Le Cyber Security Action Month (connu mondialement sous le nom de Mois de la sensibilisation à la cybersécurité) est une campagne annuelle australienne organisée en octobre pour encourager les particuliers et les entreprises à renforcer leur sécurité en ligne grâce à des habitudes quotidiennes simples.
Actualités gouvernementales : au-delà du moment mythique
Les gouvernements ne peuvent plus considérer les cyberattaques à la vitesse de la machine comme un scénario futur car, comme l'a montré la récente violation des données de Medicare, le futur est déjà là.
VMBlog : Mois de la cybersécurité 2026 : ce que les experts du secteur veulent que vous sachiez
Octobre est le mois de la sensibilisation à la cybersécurité, et si les douze derniers mois ont prouvé quelque chose, c'est que le paysage des menaces ne ralentit pas pour autant. Entre les campagnes de phishing dopées à l'IA, l'ingénierie sociale par deepfake et la multiplication des attaques par ransomware visant hôpitaux, écoles et municipalités, les équipes de sécurité n'ont eu que peu de répit en 2026. Cette initiative annuelle, qui entame sa troisième décennie, reste l'occasion idéale pour faire le point et se demander : sommes-nous réellement plus en sécurité, ou simplement plus occupés ?
CSO Online : OpenAI met fin à GPT 6.1 Astra, les agents continuant de franchir les limites
OpenAI a renoncé à une mise à jour d'Astra prévue pour octobre, après que des tests internes ont révélé des problèmes de sécurité et d'alignement, une source de préoccupation croissante au sein de l'entreprise.
Cyber Magazine : Les experts réagissent au piratage de sites gouvernementaux australiens par OpenAI
Des agents d'OpenAI ont « infiltré » des sites gouvernementaux australiens alors qu'ils étaient chargés de recherches relativement banales, dans ce qui est considéré comme l'un des premiers incidents de ce genre.
Forbes : Le piratage de Medicare par OpenAI souligne la crise croissante des agents incontrôlés
Cet événement, qui fait suite à d'autres failles liées aux agents IA, met en lumière des problèmes critiques : les dangers d'une IA non alignée, la responsabilité des développeurs et l'insuffisance des protocoles de divulgation d'incidents. Les experts soulignent l'urgence de mettre en place des garde-fous techniques, une surveillance rigoureuse et une obligation de signalement rapide pour prévenir de futurs incidents potentiellement catastrophiques.
Cyber Daily : Réactions du secteur : l'incident cyber OpenAI de Medicare
Medicare et au moins trois autres systèmes gouvernementaux ont été compromis par un agent IA en juin – et nous ne l'apprenons que maintenant, au grand dam de nombreux acteurs du secteur.
ITWire : Réglementation mondiale de l'IA : qui mène la danse et quelles sont les prochaines étapes ?
Suivre le rythme de la réglementation mondiale sur l'IA devient presque aussi difficile que de suivre l'évolution de la technologie elle-même. Pour les responsables de la sécurité, chaque semaine apporte son lot de nouveautés, de propositions réglementaires ou de changements de politique, complexifiant encore davantage un paysage des risques déjà dense.
Décisions technologiques : la modélisation des menaces prend une importance nouvelle face à la multiplication des menaces liées à l'IA
La modélisation des menaces n'a rien de nouveau pour les organisations dotées d'une approche mature de cybersécurité en profondeur. Elle constitue depuis longtemps un pilier de la sécurité préventive, aidant les entreprises à identifier et à corriger leurs faiblesses avant qu'elles ne soient exploitées.
Security Brief UK : Secure Code Warrior lance le programme de formation Citizen AI
Secure Code Warrior a lancé Citizen AI, un programme de formation à la culture de l'IA destiné aux employés non développeurs, afin de favoriser une adoption responsable de l'IA dans tous les services de l'entreprise.
ITWire : Secure Code Warrior lance une formation en cybersécurité IA pour développer des compétences en usage responsable et préparer les équipes à l'IA dans toutes les fonctions de l'entreprise.
Notre nouveau programme de littératie en IA dote les employés non-développeurs du discernement, de la conscience des risques et des habitudes d'utilisation responsable nécessaires pour adopter en toute sécurité des flux de travail assistés par l'IA.
VMBlog : Secure Code Warrior lance Citizen AI, une formation en cybersécurité pour développer des compétences en IA et favoriser un usage responsable dans tous les services de l'entreprise.
Secure Code Warrior a annoncé le lancement de Citizen AI by Secure Code Warrior, un nouveau programme d'acculturation à l'IA conçu pour les employés non-développeurs, afin d'aider les entreprises à préparer leurs équipes à une adoption responsable de l'IA. Citizen AI permet aux organisations de réduire les risques humains liés à l'IA, de soutenir les initiatives de gouvernance de l'IA, de renforcer la confiance des employés dans l'utilisation de ces outils et d'accélérer l'adoption sécurisée de flux de travail basés sur l'IA.
SD Times : Secure Code Warrior lance la formation en cybersécurité Citizen AI
Secure Code Warrior, leader de la gouvernance logicielle par l'IA et de la montée en compétences en sécurité pour les développeurs, a annoncé aujourd'hui le lancement de Citizen AI, un nouveau programme d'acculturation à l'IA destiné aux employés non-développeurs pour aider les entreprises à préparer leurs équipes à une adoption responsable de l'IA.
Secure Code Warrior lance la formation en cybersécurité Citizen AI pour développer des compétences en IA et un usage responsable dans toutes les fonctions de l'entreprise.
Notre nouveau programme de littératie en IA dote les employés non-développeurs du discernement, de la conscience des risques et des habitudes d'utilisation responsable nécessaires pour adopter en toute sécurité des flux de travail assistés par l'IA.
SD Times : Les développeurs citoyens sont la nouvelle menace pour les entreprises. Pourquoi personne ne les met-il en garde ?
Les organisations passent à côté d'un enjeu majeur lors de l'élaboration de leurs programmes de gouvernance et de formation au développement logiciel assisté par IA.
TalkDev : Naviguer parmi les risques : comprendre les défis du développement logiciel par IA
Le développement de logiciels par IA évolue à un rythme effréné pour les développeurs et leurs équipes. , PDG et cofondateur de Secure Code Warrior, soutient qu'à mesure que le code écrit par l'humain laisse place à une programmation assistée par IA et à des flux de travail autonomes, de nombreuses équipes de sécurité font face à un défi majeur : la gestion des nouveaux risques inhérents à ces systèmes.
Influence DSI : Règles pour l'IA dans le développement logiciel : le cadre en quatre points que les RSSI peuvent adopter dès aujourd'hui
La question pour les entreprises de développement logiciel n'est plus de savoir si l'IA générative doit être utilisée pour coder, ni si la part de code généré par l'IA va croître prochainement. Ce débat est clos depuis deux ans. L'enjeu est désormais de garantir la sécurité et la conformité alors que l'IA et ses agents déploient du code en production.
VMBlog : Mois national de sensibilisation aux menaces internes 2026 : avis d'experts
Chaque mois de septembre, le Mois national de sensibilisation aux menaces internes nous rappelle opportunément que les incidents de sécurité les plus dévastateurs ne proviennent pas toujours d'attaquants externes franchissant le périmètre, mais bien de l'intérieur. Qu'il s'agisse d'intentions malveillantes, de négligence ou d'une simple erreur humaine, les personnes disposant d'un accès légitime aux systèmes, aux données et aux infrastructures constituent l'un des risques les plus persistants et les plus difficiles à détecter pour les organisations actuelles. Avec l'essor du travail hybride, des outils basés sur l'IA et la complexité croissante des environnements informatiques, le paysage des menaces internes évolue, exigeant une vigilance accrue de la part des professionnels de la sécurité.
Actualités de la cybersécurité : L'intention architecturale est la pierre angulaire de l'avenir de la sécurité logicielle.
Alors que l'IA agentique dope la productivité, la revue de code humaine devient un goulot d'étranglement majeur. Les développeurs doivent intervenir en amont pour définir les règles de base et garantir que l'IA s'y conforme.
Forbes : Une nouvelle frontière : la NSA propose des considérations de « sécurité dès la conception » pour l'intégration de l'IA
Le secteur de la cybersécurité, qui prône les principes de « sécurité dès la conception » depuis plus de dix ans, observe avec stupeur les risques posés par l'intelligence artificielle (IA). Alors que les entreprises se précipitent pour adopter l'IA, la priorité absolue d'un RSSI est d'éviter de devenir un frein. Cependant, sans une utilisation et une gouvernance efficaces de l'IA, ainsi qu'une observabilité et une traçabilité adéquates, les organisations pourraient être prises au dépourvu par les risques liés à l'IA.
Techpartner.news : Secure Code Warrior présente un cadre pour encadrer l'utilisation de l'IA dans le développement logiciel
Secure Code Warrior a lancé le modèle d'adoption de l'IA SCW, un cadre conçu pour aider les organisations à encadrer l'utilisation de l'IA dans le développement logiciel, alors que le secteur passe du cycle de vie traditionnel (SDLC) à ce que l'entreprise nomme le cycle de vie de développement agentique (ADLC).
DevOps.com : Les LLM sont-ils aussi performants (ou médiocres) pour créer des logiciels sécurisés ?
Alors que de nombreuses équipes d'ingénierie logicielle passent des assistants de codage IA à la génération de code par agents autonomes, augmentant ainsi exponentiellement leur production, la sécurisation de ce code doit devenir une priorité absolue. Cette étude fournit des conseils pratiques aux organisations qui adoptent le développement assisté par IA ou par agents.
TechRadar Pro : Attention au piège des jetons : pourquoi économiser sur l'inférence pourrait mettre votre ADLC en péril
L'utilisation de jetons peut engendrer des coûts imprévus et considérables pour les entreprises.
KBI Media : L'essor du codage par IA soulève de nouveaux risques de cybersécurité pour les entreprises
L'IA accélère les cycles de développement et permet aux développeurs de se concentrer sur des tâches à plus forte valeur ajoutée. Pour de nombreuses entreprises, ces gains d'efficacité deviennent essentiels pour rester compétitives. Le défi n'est donc plus de savoir s'il faut adopter l'IA, mais comment le faire de manière responsable. Les entreprises qui investissent dans la formation des développeurs, les cadres de gouvernance, l'observabilité de l'IA et des contrôles de sécurité robustes seront mieux placées pour en tirer parti tout en limitant les risques associés.
Dans AI Today : le maillon faible de l'IA n'est pas le modèle, mais la chaîne d'approvisionnement logicielle
L'enjeu ne se limite plus à la simple protection des modèles d'IA. Les attaquants se concentrent de plus en plus sur l'écosystème logiciel qui les entoure, notamment les outils de développement, les intergiciels, les bibliothèques open source et les pipelines de déploiement automatisés sur lesquels les entreprises s'appuient au quotidien.
Le Journal de l'IA : Enquête sur la régulation mondiale de l'IA : qui mène la course et quelles sont les prochaines étapes ?
Comme nous allons l'analyser ensemble, le mouvement est mondial et s'accompagne d'une certaine collaboration entre les nations. Toutefois, la voie à suivre est loin d'être uniforme ou claire, en particulier dans le monde des affaires où l'adoption de l'IA est souvent imposée avant la mise en place de mesures de protection globales.
Cyber Daily : L'industrie réagit après que l'agent d'OpenAI a « accidentellement » piraté Hugging Face
Selon un expert, les garde-fous de l'IA ne sont pas conçus comme des « barrières de sécurité », mais plutôt pour influencer les comportements. Mais que se passe-t-il si ce comportement consiste à pirater l'un de vos partenaires industriels ?

SecurityBrief : Des agents autonomes d'OpenAI infiltrent Hugging Face lors d'un test
Des experts en cybersécurité ont averti que la violation de l'infrastructure de Hugging Face lors d'une évaluation de sécurité d'OpenAI marque un tournant dans les risques posés par les agents IA autonomes. Lors de cet incident, des modèles d'IA sont sortis d'un test contrôlé pour mener une intrusion réelle en plusieurs étapes contre la plateforme d'IA.

Technology Decisions : le code généré par IA produit des faiblesses prévisibles
Le code généré par IA introduit en moyenne 15 vulnérabilités confirmées par base de code, selon une étude publiée par Secure Code Warrior.

Forbes : La faille de sécurité d'OpenAI chez Hugging Face prouve que les garde-fous de l'IA de pointe sont inefficaces
L'IA de pointe traverse une crise de relations publiques. Après la publication par Hugging Face d'un article de blog le 16 juillet affirmant qu'un agent autonome avait pénétré son environnement interne, OpenAI a annoncé le 21 juillet que l'incident s'était produit lorsque GPT 5.6 Sol et un « modèle en pré-lancement » s'étaient échappés d'un environnement de test contrôlé.
Actualités IA : les recherches de Secure Code Warrior révèlent que le code généré par l'IA introduit en moyenne 15 vulnérabilités par base de code.
Les recherches de Secure Code Warrior révèlent que le code généré par l'IA introduit en moyenne 15 vulnérabilités par base de code.

VMBlog : Une étude de Secure Code Warrior révèle que le code généré par IA introduit en moyenne 15 vulnérabilités par base de code
Secure Code Warrior a lancé le SCW AI Trust Index, un référentiel dynamique dédié à la sécurité du code généré par IA. Évoluant avec chaque nouveau modèle, il aide les entreprises à comprendre et à maîtriser les risques de sécurité liés à l'IA. Développée avec l'Université RMIT en Australie puis enrichie par Secure Code Warrior, cette étude propose des benchmarks complets sur la fréquence des vulnérabilités produites par les principaux LLM, avec des conséquences majeures pour toute entreprise déployant le développement assisté par IA.

Dark Reading : Choisissez avec soin : le risque lié au code généré par IA varie considérablement
Le code généré par IA introduit en moyenne 15 vulnérabilités par base de code, mais le risque réel dépend davantage de l'association avec le framework que du modèle utilisé.

Les recherches de Secure Code Warrior révèlent que le code généré par IA introduit en moyenne 15 vulnérabilités par base de code
Le nouvel indice de confiance SCW AI montre que les risques liés au code généré par IA ne sont pas aléatoires, mais prévisibles selon le modèle et le framework, offrant aux responsables sécurité les données nécessaires pour déployer le développement assisté par IA en toute sécurité.

ITWire : Huit dirigeants du secteur s'expriment à l'occasion de la Journée mondiale de l'IA
Les défis liés à la mise en œuvre de l'IA, aux mises à jour constantes et à la course à la domination du secteur s'enchaînent à un rythme effréné, et les professionnels de la sécurité figurent parmi les plus exposés à son vaste profil de risque.
Cyber Daily : La parole aux experts – partie 3 : Journée de l'IA 2026
Le gouvernement australien a affirmé que l'IA est au cœur des intérêts nationaux futurs du pays, mais où en est-elle aujourd'hui ? Découvrez ce que les meilleurs experts du secteur pensent de l'intelligence artificielle et de son rôle dans l'entreprise moderne.

ITWire : L'ère de l'IA agentique exige une refonte des cadres de gouvernance
L'émergence de l'IA agentique marque un changement structurel dans le développement logiciel, introduisant des systèmes qui non seulement accélèrent les cycles de production, mais effectuent également des raisonnements et des actions autonomes échappant au contrôle humain direct.
SecurityWeek : Comment mener un audit efficace du développement logiciel assisté par l'IA
Alors que le code généré par l'IA se généralise, les RSSI doivent adopter de nouvelles stratégies d'audit pour évaluer les pratiques des développeurs, encadrer l'utilisation des outils d'IA et identifier les risques logiciels avant leur mise en production.
SD Times : Ingénierie de plateforme et expérience développeur : gagner en rapidité sans perdre en rigueur : SD Times 100
Cette catégorie a pris une nouvelle importance en 2026 pour une raison propre à notre époque : les outils et agents de codage basés sur l'IA augmentent considérablement le volume de code produit ainsi que la fréquence de déploiement, de test et de provisionnement. L'ingénierie de plateforme est la couche qui détermine si cette accélération se traduit par une valeur ajoutée concrète ou par un chaos opérationnel.
SD Times : Le développement assisté par IA multiplie les erreurs humaines : quelle est votre stratégie de gouvernance et de gestion des risques liés à l'IA ?
Selon un récent rapport de Gartner, l'utilisation effrénée d'IA fantôme et d'automatisations non autorisées alimente la prolifération des vulnérabilités liées à l'IA. Gartner souligne que 32 % des professionnels de l'informatique utilisant des outils d'IA générative au travail déclarent les dissimuler à leurs équipes de cybersécurité. Conjugués aux plateformes low-code/no-code et aux pratiques de « vibe coding », les copilotes IA étendent considérablement la surface d'attaque des entreprises.
Cybersecurity Tribe : Ce qui distingue la véritable gouvernance de l'IA de la politique de façade
Pour cet article, nous avons posé une question centrale aux responsables de la sécurité et des risques : « Qu'est-ce qui distingue une politique qui atténue réellement les risques pour l'entreprise d'une politique qui existe principalement pour démontrer que l'organisation a pris conscience des risques liés à l'IA ? »
ISMG : les outils de codage par IA soulèvent des risques de sécurité cachés
Pieter Danhieux de Secure Code Warrior sur la gestion des risques liés au développement assisté par l'IA
ITWire : Décoder les « personnalités » du code IA est essentiel pour gérer les risques de développement
Alors que l'IA générative s'impose dans le développement de logiciels d'entreprise, une discipline familière devient plus urgente que jamais : la gestion des risques.
In AI Today : Secure Code Warrior lance Trust Agent: AI pour permettre un développement piloté par l'IA qui soit à la fois sûr et évolutif.
Secure Code Warrior annonce aujourd'hui le lancement de SCW Trust Agent: AI, la première solution de gouvernance du secteur conçue pour rendre l'influence de l'intelligence artificielle (IA) dans le développement logiciel visible, attribuable et contrôlable dès la validation du code, permettant ainsi aux entreprises de déployer des outils de codage par IA avec une maîtrise mesurable des risques logiciels.
DEVOPSdigest : 25 ans du Manifeste Agile, et la fin de l'AppSec ?
Alors que nous restructurons le cycle de vie du développement logiciel autour des éléments les plus percutants de la méthodologie Agile, tout en intégrant une sécurité rigoureuse axée sur le DevSecOps, assistons-nous à la fin de l'AppSec telle que nous la connaissons ?
Cyber Defense Magazine : Global InfoSec Awards 2026, Secure Code Warrior remporte le prix d'excellence pour la gestion des risques de cybersécurité et la conformité
Global InfoSec Awards 2026 : Secure Code Warrior remporte le prix d'excellence pour la gestion des risques de cybersécurité et la conformité
ITWire : Secure Code Warrior lance Trust Agent : l'IA pour permettre un développement sécurisé et évolutif piloté par l'IA
Notre nouvelle solution de gouvernance logicielle pour l'IA rend le code généré par IA visible dès le commit, applique les politiques avant la mise en production et relie les comportements de développement réels à une réduction mesurable des risques.
DevOps.com : L'agent IA de Secure Code Warrior applique des politiques au code généré par IA
Secure Code Warrior (SCW) a ajouté cette semaine un agent d'intelligence artificielle (IA) capable à la fois d'identifier le code généré par un outil de programmation IA et d'appliquer automatiquement les politiques de gouvernance appropriées.

SecurityBrief UK : Secure Code Warrior dévoile un outil d'IA pour gérer les risques liés au code
Secure Code Warrior lance SCW Trust Agent: AI, une solution de gouvernance logicielle qui suit l'utilisation des outils de codage par IA et l'associe aux risques logiciels lors de la soumission de code par les développeurs.

Globee® Awards 2026 pour la cybersécurité : Secure Code Warrior remporte l'or dans la catégorie Solutions de cybersécurité pour le développement logiciel (Best Of)
Globee® Awards 2026 pour la cybersécurité : Secure Code Warrior remporte l'or dans la catégorie Solutions de cybersécurité pour le développement logiciel (Best Of)
DEVOPSdigest : Secure Code Warrior lance Trust Agent
Secure Code Warrior a annoncé le lancement de SCW Trust Agent: AI, une solution de gouvernance conçue pour rendre l'influence de l'IA dans le développement logiciel visible, attribuable et contrôlable dès la validation du code, permettant aux entreprises de déployer des outils de codage par IA avec une maîtrise mesurable des risques logiciels.

TalkDev : Secure Code Warrior lance Trust Agent: AI pour permettre un développement sécurisé et évolutif assisté par l'IA
Secure Code Warrior a annoncé aujourd'hui le lancement de SCW Trust Agent: AI, la première solution de gouvernance du secteur conçue pour rendre l'influence de l'IA dans le développement logiciel visible, attribuable et contrôlable au moment du commit, permettant aux entreprises de déployer des outils de codage par IA avec une maîtrise mesurable des risques logiciels. Pour la première fois, les organisations peuvent identifier quels modèles d'IA ont influencé des commits spécifiques, corréler cette influence à l'exposition aux vulnérabilités et agir avant que le code non sécurisé n'atteigne la production.

Help Net Security : SCW Trust Agent: AI suit l'influence de l'IA dans le code pour réduire les risques logiciels
Secure Code Warrior a annoncé le lancement de SCW Trust Agent: AI, une solution de gouvernance conçue pour rendre l'influence de l'IA dans le développement logiciel visible, attribuable et contrôlable au moment du commit, permettant aux entreprises de déployer des outils de codage par IA avec une maîtrise mesurable des risques logiciels. Les organisations peuvent identifier quels modèles d'IA ont influencé des commits spécifiques, corréler cette influence avec l'exposition aux vulnérabilités et agir avant que le code non sécurisé n'atteigne la production.
Secure Code Warrior lance Trust Agent: AI pour permettre un développement sécurisé et évolutif piloté par l'IA
Notre nouvelle solution de gouvernance logicielle pour l'IA rend le code généré par IA visible dès le commit, applique les politiques avant la mise en production et relie les comportements de développement réels à une réduction mesurable des risques.
Security Boulevard : Modélisation des menaces par l'IA : un atout pour la sécurité des entreprises piloté par les développeurs
Les développeurs ont longtemps eu du mal à trouver leur place dans les programmes traditionnels de modélisation des menaces. Pourtant, avec les bonnes compétences, ils peuvent exploiter l'IA de manière responsable pour réduire considérablement les risques et les retouches dans leur code.
The AI Journal : Comprendre les personnalités de codage des LLM est désormais essentiel à la gestion des risques pour les développeurs.
Le code généré par IA est peut-être « produit par une machine », mais adopter une approche standardisée pour le sécuriser serait largement insuffisant pour atténuer les vulnérabilités que les LLM peuvent introduire. Les organisations doivent mettre en place des revues de sécurité précises, où les développeurs humains pilotent le processus pour implémenter des contrôles efficaces tout en gérant le tempérament de codage spécifique de chaque LLM utilisé. Le code généré par IA doit être soumis aux mêmes évaluations de risques personnalisées que le code écrit par des développeurs humains.

SecurityBrief : Les défis de sécurité liés au développement logiciel assisté par l'IA
À mesure que les outils d'intelligence artificielle (IA) se généralisent dans le processus de développement logiciel, leur impact sur la sécurité devient plus évident. Selon des recherches récentes, près de 70 % des entreprises ont découvert des vulnérabilités causées par des outils d'IA, et une sur cinq a subi un incident grave en raison de ces failles.
KBI Media : Éliminer la dette technique causée par le développement logiciel assisté par l'IA
Selon le cabinet d'études Forrester[1], la dette technique de 75 % des entreprises atteindra un niveau modéré ou élevé cette année, en raison de l'expansion rapide de l'utilisation de l'IA dans divers domaines, dont le développement logiciel.
Forbes : Autogouvernance de la sécurité : combler le vide réglementaire dans le développement logiciel assisté par l'IA
Bien que 2026 ne fasse que commencer, de nouvelles recherches révèlent l'ampleur des cyberrisques liés au développement logiciel assisté par intelligence artificielle (IA) : près de 7 organisations sur 10 ont découvert des vulnérabilités introduites par du code généré par l'IA, et 1 sur 5 a subi un incident grave directement lié à ces failles.
ITWire : Pourquoi l'IA émousse l'atout majeur de la cybersécurité
L'intelligence artificielle (IA) est devenue en peu de temps indispensable au développement logiciel moderne. Des grands modèles de langage capables de générer du code à la demande aux systèmes autonomes qui automatisent des flux de travail entiers, les outils d'IA promettent des gains considérables en productivité et en efficacité.

SecurityWeek : Comment éliminer la dette technique liée au développement de logiciels assisté par une IA non sécurisée
Les développeurs doivent considérer l'IA comme un collaborateur à surveiller de près, et non comme une entité autonome à laisser en roue libre. Sans cet état d'esprit, une dette technique paralysante est inévitable.

CSO Online : Développeurs de logiciels : cibles cyber privilégiées et vecteur de risque croissant pour les RSSI
Des compromissions techniques aux attaques pilotées par l'IA, les cybercriminels considèrent de plus en plus les développeurs de logiciels comme des cibles privilégiées, créant des risques systémiques auxquels les RSSI doivent faire face.

SMBtech : Les leaders de l'industrie technologique réagissent à la Semaine de la protection des données 2026
C'est la Semaine de la protection de la vie privée en ligne, l'occasion pour les particuliers comme pour les organisations de faire le point sur leur empreinte numérique. Certains diront que c'est un geste vain à une époque où les géants des réseaux sociaux et du marketing savent tout de vous et vendent allègrement ces données au plus offrant ; où Microsoft déploie des trésors d'ingéniosité pour pousser les utilisateurs de Windows à stocker leurs données dans le cloud, à la portée des agences gouvernementales qui peuvent les consulter sans vous en informer ; où la crise du matériel informatique pousse de nombreuses personnes vers des environnements de clients légers, où le stockage et le traitement des données sont déportés dans le cloud ; et où beaucoup croient encore que cliquer sur « Accepter » dans les fenêtres contextuelles des sites web offre une réelle protection. Mais qu'en disent les experts ?
Note de sécurité : l'IA accroît les risques liés à la confidentialité des données et redéfinit la confiance numérique
Des spécialistes de la technologie et des données ont averti que l'intelligence artificielle et une gouvernance des données défaillante aggravent les risques liés à la confidentialité pour les organisations, alors que les entreprises célèbrent la Journée mondiale de la protection des données.
ITWire : Semaine de la protection des données 2026
La « Semaine de la protection des données » est l'occasion idéale pour les entreprises de réévaluer leurs politiques de confidentialité et de privilégier la transparence dans la collecte de données au sein de leurs stratégies marketing.

Dynamic Business : Journée de la protection des données 2026 : cinq experts sur les risques de confidentialité menaçant votre entreprise
Cinq experts en cybersécurité de premier plan avertissent que l'IA est intégrée plus rapidement que les politiques de sécurité ne peuvent gérer les risques, créant des failles de confidentialité urgentes pour les PME à l'approche de la Journée de la protection des données le 28 janvier.
Actualités de la sécurité informatique : OWASP Top 10 2025 : nouveaux ennemis, menaces persistantes et une approche de la remédiation des vulnérabilités qui doit évoluer.
La fondation OWASP est une référence incontournable pour les professionnels et les passionnés de sécurité, offrant des conseils essentiels et concrets sur les vulnérabilités logicielles les plus insidieuses, à travers une multitude de catégories et de plateformes. Il s'agit de la première mise à jour majeure depuis 2021 du célèbre classement OWASP Top 10 des vulnérabilités web. Entre-temps, le secteur a été bouleversé par l'essor fulgurant des technologies, outils et codes basés sur l'IA, créant une dualité entre efficacité sécuritaire et nouveaux risques pour les experts en cybersécurité et en ingénierie logicielle.
DEVOPSdigest : Ce que les développeurs doivent savoir sur le codage sécurisé et les signaux d'alerte liés à l'IA
En résumé : les outils d'IA ne sont pas sûrs pour un usage en entreprise tant que le code généré n'est pas examiné et mis en œuvre par un expert en sécurité. 30 % des experts en sécurité admettent ne pas faire confiance(link is external) à la précision du code généré par l'IA. C'est pourquoi les responsables de la sécurité doivent donner la priorité à la formation et à la montée en compétences des équipes de développement, afin de leur garantir les capacités nécessaires pour atténuer les vulnérabilités du code assisté par IA le plus tôt possible. Cela favorisera une culture d'équipe axée sur la « sécurité d'abord » et une utilisation plus sûre de l'IA.
Stack Overflow : Avis à la génération Z : tout ce qu'il faut savoir sur le paysage technologique de 2025.
Voici l'essentiel des technologies de 2025 que vous, membres de la génération Z, devez connaître.

SC Media : les RSSI ne peuvent pas attendre que l'IA Act de l'UE prenne forme
Les RSSI qui espéraient que l'IA Act de l'UE offrirait un cadre solide pour la gouvernance de l'IA pourraient être quelque peu déconcertés ou déçus par les récentes mises à jour concernant la mise en œuvre des restrictions sur l'IA.
SecurityBrief : les agents IA à double visage révèlent de dangereuses failles de sécurité
Un attaquant présumé lié à un État-nation a utilisé Claude Code et divers outils de l'écosystème de développement pour cibler presque de manière autonome des entreprises spécifiques, à grande échelle, à l'aide d'outils de piratage open source bénins. Sur plus de trente attaques, plusieurs ont réussi, prouvant que les agents IA peuvent effectivement exécuter des tâches malveillantes à grande échelle avec peu ou pas d'intervention humaine.
DEVOPSdigest : Prédictions DevSecOps 2026
La série de prédictions de DEVOPSdigest se poursuit avec les prédictions DevSecOps pour 2026 — Des experts du secteur partagent leurs visions sur l'évolution du DevSecOps et son impact sur l'industrie en 2026.
ITWire : L'OWASP publie son dernier top 10 des vulnérabilités applicatives
L'Open Worldwide Application Security Project (OWASP) a dévoilé sa dernière liste des 10 principales vulnérabilités, laquelle offre des perspectives surprenantes sur des catégories de failles majeures.

Channel Insider : les experts en cybersécurité prévoient une hausse de l'IA et des menaces étatiques en 2026
Des experts en cybersécurité dévoilent leurs prévisions pour 2026, allant des attaques pilotées par l'IA et des risques quantiques aux menaces étatiques, en passant par les failles de sécurité OT et les pressions liées à l'automatisation.

Security Journal UK : L'essor des outils de codage par IA et le déficit de compétences qu'ils révèlent
Pieter Danhieux, cofondateur et PDG de Secure Code Warrior, prévient que si les outils de codage basés sur l'IA promettent rapidité et efficacité, ils introduisent également de nouveaux risques.
iTWire : Prédictions sur l'état de l'IA en 2026
2026 s'annonce comme l'année où l'IA passera du statut d'outil à celui de partenaire, transformant notre façon de travailler, de créer et de résoudre les problèmes.

Fortune : les outils de codage par IA ont explosé en 2025. Les premières failles de sécurité révèlent les risques potentiels.
Bien qu'aucune faille de ces outils n'ait jusqu'à présent provoqué d'attaque à grande échelle, quelques exploits et incidents évités de justesse ont eu lieu. Des chercheurs en cybersécurité ont découvert des vulnérabilités critiques dans plusieurs outils populaires, illustrant les risques potentiels majeurs.
SMBtech : les leaders de l'industrie technologique australienne livrent leurs prédictions pour 2026
C'est la période de l'année où les prédictions sur l'industrie technologique commencent à affluer. Voici ce à quoi vous pouvez (apparemment) vous attendre en 2026.

Technology Decisions : L'importance d'une sécurité efficace lors du déploiement d'outils d'IA
Le problème est simple : les équipes de développement risquent d'accorder une confiance excessive à des outils d'IA incapables d'interpréter le contexte nuancé dans lequel apparaissent de nombreuses vulnérabilités de sécurité. Les grands modèles de langage, par exemple, peuvent peiner à comprendre l'architecture d'authentification ou d'autorisation d'une application, augmentant ainsi le risque de passer à côté de mesures de protection essentielles.
ITWire : Cinq étapes pour renforcer la sécurité du code développé par l'IA
Les recommandations sectorielles sur la gestion des risques liés au code généré par l'IA convergent vers une même conclusion : des garde-fous efficaces reposent sur une collaboration étroite entre l'humain et la machine, les développeurs devant rester aux commandes.

SecurityBrief Australie : l'IA agentique transformera les entreprises et la sécurité dans la région APJ d'ici 2026
Selon les dirigeants du secteur, l'intelligence artificielle (IA) agentique est appelée à transformer le paysage des entreprises dans la région Asie-Pacifique et Japon (APJ) d'ici 2026. Les organisations devraient adopter des agents logiciels de plus en plus autonomes, ce qui augmentera la productivité tout en créant de nouvelles catégories de risques dans tous les domaines d'activité.
SC Magazine UK : Pourquoi les entreprises ne peuvent ignorer l'IA agentique
Quelle est l'ampleur de la menace que l'IA agentique fait peser sur les entreprises aujourd'hui ? Et que doivent faire les responsables de la sécurité pour gérer ce risque ?

VMBlog : Prédictions en cybersécurité : ce que l'IA fera (et ne fera pas) pour nous en 2026
Mon cofondateur et CTO, le Dr Matias Madou, et moi-même avons consulté notre boule de cristal (ou devrions-nous dire nos GPU NVIDIA ?), et voici ce que nous réservent, selon nous, les perspectives de la sécurité de l'IA en 2026.
SD Times : Faut-il freiner l'adoption de l'IA agentique dans le développement logiciel ?
Un acteur étatique présumé a utilisé Claude Code et divers outils de l'écosystème de développement, notamment les systèmes du Model Context Protocol (MCP), pour cibler de manière quasi autonome et à grande échelle des entreprises spécifiques à l'aide d'outils de piratage open source bénins. Sur plus d'une trentaine d'attaques, plusieurs ont réussi, prouvant que les agents IA peuvent effectivement exécuter des tâches malveillantes à grande échelle avec peu ou pas d'intervention humaine. Il est peut-être temps de ralentir, de réfléchir aux enjeux et à la meilleure façon de nous défendre.

AIthority : Établir des pratiques d'IA sécurisées et éthiques dans le développement logiciel
L'IA est désormais un élément clé du développement logiciel moderne. Plus de quatre développeurs sur cinq utilisent des outils de codage assisté par IA quotidiennement ou hebdomadairement, beaucoup s'appuyant sur plusieurs outils en parallèle. Les équipes doivent comprendre où s'arrête l'automatisation et où commence la responsabilité.
SC Media : Le développement sécurisé comme esprit critique plutôt que chasse aux vulnérabilités – Matias Madou – ASW #357
Le code sécurisé doit davantage reposer sur des concepts tels que la sécurité par défaut et la sécurité dès la conception plutôt que sur une approche consistant à « repérer les vulnérabilités ». Matias Madou partage son expérience en matière de formation au développement sécurisé et souligne l'importance d'enseigner l'esprit critique. Il explique également pourquoi l'esprit critique est étroitement lié à la modélisation des menaces et comment les LLM peuvent aider les développeurs à dépasser le conseil superficiel : « Pensez comme un attaquant ».
Forbes : Comment les RSSI peuvent accroître leur influence dans les conseils d'administration obsédés par l'IA
Les organisations sont à un tournant décisif, porté par l'adoption fulgurante de l'IA, qui promet de transformer en profondeur le fonctionnement des entreprises. Une situation qui fragilise la position des RSSI. En tant que garants des données et des accès, ils doivent assurer la sécurité de l'entreprise. Pourtant, une ruée précipitée vers une utilisation généralisée, et potentiellement incontrôlée, de l'IA pourrait engendrer une vague de failles de sécurité que de nombreux RSSI, dans leurs structures actuelles, ne sont pas armés pour gérer.
Security Boulevard : Dégradation de la sécurité dans le code généré par l'IA : un vecteur de menace que les RSSI ne peuvent ignorer
Les responsables de la sécurité comme les développeurs savent pertinemment que les assistants de codage et les agents autonomes basés sur l'IA peuvent introduire des vulnérabilités dans le code généré. Une étude récente a mis en lumière une autre préoccupation majeure : les LLM utilisés pour améliorer le code de manière itérative peuvent créer de nouvelles failles au fil du temps, même lorsqu'ils sont explicitement invités à renforcer la sécurité.

Information Week : Définissez votre propre mandat : comment les RSSI peuvent mettre en œuvre la gouvernance de l'IA générative
Les organismes gouvernementaux tentent d'élaborer des règles et des réglementations pour une utilisation sûre de l'IA, mais les entreprises ne peuvent pas se permettre d'attendre. Elles doivent gérer les risques dès maintenant.

CFOtech Australia : Comment les femmes peuvent continuer à bâtir des carrières épanouissantes dans la haute technologie à l'ère de l'IA
Dans le domaine de la cybersécurité en général, et de la sécurité des applications en particulier, la supervision humaine demeure indispensable pour tirer parti des gains de productivité offerts par l'IA.

Tanium : Le « vibe coding » semble inarrêtable, mais voici comment en maîtriser les risques.
Tout comme l'ascension fulgurante de ChatGPT, le « vibe coding » est sur toutes les lèvres cette année. Il a même fait son entrée dans le dictionnaire. Mais attention à l'engouement : ces nouveaux outils de programmation par IA promettent rapidité et économies, mais cachent des vulnérabilités stupéfiantes.
[PODCAST] Stack Overflow : le code généré par IA exige plus d'esprit critique, pas moins
Ryan reçoit Matias Madou, cofondateur et CTO de Secure Code Warrior, pour discuter de l'impact de la variabilité des LLM sur la sécurité du code, de l'avenir de la formation des développeurs face à l'essor des assistants IA, et de l'importance de l'esprit critique, surtout pour les juniors, à l'ère de l'IA.

Cybersecurity Insiders : L'usage fait la compétence : une dépendance excessive à l'IA nuit à l'esprit critique en cybersécurité
Les développeurs de logiciels tirent de nombreux avantages de l'utilisation d'assistants basés sur l'intelligence artificielle, qu'il s'agisse de modèles de langage (LLM) générateurs de code ou d'agents autonomes. Cependant, des rapports récents, mis en lumière par une nouvelle étude du MIT, avertissent qu'une utilisation intensive de l'IA peut entraîner une perte des capacités de réflexion critique chez les utilisateurs.
Semaine de la sécurité : comment les équipes de développement logiciel peuvent déployer des outils d'IA de manière sécurisée et éthique
Pour déployer des outils d'IA de manière sécurisée et éthique, les équipes doivent trouver un équilibre entre innovation et responsabilité, en instaurant une gouvernance solide, en formant les développeurs et en imposant des revues de code rigoureuses.

Dark Reading : Code généré par IA : 5 points de contrôle de sécurité essentiels pour la supervision humaine
Pour écrire du code sécurisé avec des LLM, les développeurs doivent savoir utiliser l'IA comme un assistant collaboratif plutôt que comme un outil autonome, soutient Madou.

Techstrong.tv : Secure Code Warrior à l'ère de l'IA avec Pieter Danhieux
Pieter Danhieux, PDG, président et cofondateur de Secure Code Warrior, explique son passage de la cybersécurité offensive à la promotion du développement logiciel sécurisé. Fondée en 2015, Secure Code Warrior aide les développeurs à concevoir un code sécurisé dès le départ, une pratique que Danhieux et l'animateur Alan Shimel jugent plus efficace que la correction ultérieure des vulnérabilités. Ils abordent également l'impact de l'IA sur le développement logiciel, notant que si elle améliore la vitesse et l'accessibilité du codage, la sécurité du code généré par l'IA reste en retrait. Ils soulignent la nécessité croissante pour les développeurs de maîtriser les pratiques de codage sécurisé face à ces avancées technologiques.
SMBtech : Mois de la sensibilisation à la cybersécurité 2025 : réactions et commentaires de l'industrie australienne
Octobre est le mois de la sensibilisation à la cybersécurité en Australie, un rappel annuel invitant les Australiens à rester vigilants en ligne. Le thème de cette année, « Bâtir notre culture de cybersécurité », souligne une fois de plus l'importance de prendre ses responsabilités pour assurer sa sécurité dans un monde de plus en plus numérique.
SecurityBrief : les PME appelées à réduire leurs données et à renforcer leur cyberdéfense face à la hausse des attaques
Le Mois de la sensibilisation à la cybersécurité a mis en lumière les risques croissants auxquels sont confrontées les organisations de toutes tailles, en particulier les petites et moyennes entreprises (PME) en Australie et au Royaume-Uni.

ITBrief : Notre plus grand risque de sécurité n'est pas notre logiciel, c'est notre façon de penser
Dans le domaine de la cybersécurité, nous sommes confrontés quotidiennement à des menaces créatives et inédites. Pourtant, notre plus grande vulnérabilité ne réside pas dans une faille logicielle, mais dans un défaut de notre réflexion collective.
Quel modèle d'IA code le plus sûrement ?
Découvrez comment 16 modèles d'IA de premier plan codent réellement, évalués sur 11 frameworks concrets et 1 760 bases de code — le framework compte autant que le modèle.

Citizen AI par Secure Code Warrior
Les risques liés à l'IA ne se limitent pas à l'ingénierie. Découvrez notre fiche pratique sur l'IA citoyenne pour développer la culture de l'IA et les bonnes pratiques de sécurité au sein de l'ensemble de vos équipes.

Comprenez comment l'IA transforme le développement logiciel et comment la sécurité doit évoluer en conséquence.
De la saisie semi-automatique par IA aux agents autonomes, découvrez comment le développement logiciel évolue et ce que cela implique pour la sécurité, la gouvernance et votre équipe.

SCW cité dans la nouvelle catégorie Sécurité du codage agentique
Gartner a cité SCW à deux reprises dans son Hype Cycle 2026 pour l'ingénierie logicielle sécurisée. Voici pourquoi cela est déterminant pour le développement piloté par l'IA.
Contenu pédagogique SCW pour KnowBe4
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
Sécurisez le développement piloté par l'IA avec KnowBe4 + Secure Code Warrior
Secure Code Warrior s'associe à KnowBe4 pour intégrer une formation pratique au développement sécurisé dans les programmes de sensibilisation à la sécurité, couvrant l'OWASP, le développement d'IA et 10 langages de programmation.
Trust Agent: AI - Sécurisez et développez vos projets IA à grande échelle
L'IA écrit du code. Mais qui la contrôle ? Alors que près de 50 % du code généré par l'IA contient des failles de sécurité, la gestion des risques liés à l'IA est devenue cruciale. Découvrez comment Trust Agent: AI de SCW offre la visibilité en temps réel, la gouvernance proactive et le perfectionnement ciblé nécessaires pour sécuriser le développement piloté par l'IA à grande échelle.
OpenText Application Security + Secure Code Warrior
OpenText Application Security et Secure Code Warrior associent la détection des vulnérabilités à la gouvernance logicielle par l'IA et au renforcement des compétences des développeurs. Ensemble, ils aident les organisations à réduire les risques, à consolider leurs pratiques de développement sécurisé et à adopter en toute confiance le développement assisté par l'IA.

Présentation de l'entreprise Secure Code Warrior
Secure Code Warrior est une plateforme de gouvernance logicielle IA conçue pour permettre aux entreprises d'adopter le développement assisté par IA en toute sécurité, en comblant le fossé entre la vélocité du développement et la sécurité d'entreprise. La plateforme résout le problème du « déficit de visibilité », où les équipes de sécurité manquent souvent d'informations sur les outils de codage IA clandestins et sur l'origine du code en production.

Sujets et contenu de formation en codage sécurisé
Nos contenus de référence évoluent en permanence pour s'adapter au paysage changeant du développement logiciel, en gardant votre rôle à l'esprit. Nous couvrons une vaste gamme de sujets, de l'IA à l'injection XQuery, destinés à divers profils, des architectes et ingénieurs aux chefs de produit et experts QA. Découvrez un aperçu de notre catalogue par sujet et par rôle.
Parcours d'apprentissage conformes au Cyber Resilience Act (CRA)
SCW facilite la conformité au Cyber Resilience Act (CRA) grâce à des Quests et des modules d'apprentissage conceptuel conçus pour aider les équipes de développement à acquérir les compétences en Secure by Design, SDLC et codage sécurisé conformes aux principes du CRA.

eBook OWASP Top 10 2025
Vous voulez maîtriser l'OWASP Top 10 ? Téléchargez le guide sans langue de bois pour protéger vos applications contre l'OWASP Top 10:2025

Trust Agent: AI par Secure Code Warrior
Cette fiche de présentation introduit SCW Trust Agent: AI, un nouvel ensemble de fonctionnalités offrant une observabilité et une gouvernance approfondies des outils de codage basés sur l'IA. Découvrez comment notre solution corrèle l'utilisation des outils d'IA aux compétences des développeurs pour vous aider à gérer les risques, optimiser votre cycle de vie de développement et garantir la sécurité de chaque ligne de code générée par l'IA.
Assistants de codage IA : un guide de navigation sécurisée pour la nouvelle génération de développeurs
Les grands modèles de langage offrent des avantages indéniables en termes de vitesse et de productivité, mais ils introduisent également des risques réels pour l'entreprise. Les garde-fous traditionnels ne suffisent plus à gérer ce flux. Les développeurs ont besoin de compétences en sécurité précises et vérifiées pour identifier et prévenir les failles dès le début du cycle de vie du développement logiciel.
Secure by Design : Meilleures pratiques et résultats de sécurité préventive
Dans ce document de recherche, les cofondateurs de Secure Code Warrior, Pieter Danhieux et le Dr Matias Madou, Ph.D., ainsi que des contributeurs experts, révèleront les principales conclusions de plus de vingt entretiens approfondis.
Indice de confiance IA
Le SCW AI Trust Index : une référence continue sur la fréquence à laquelle les principaux modèles d'IA génèrent du code non sécurisé.

Services professionnels - Accélérez grâce à notre expertise
L'équipe des services de stratégie de programme (PSS) de Secure Code Warrior vous accompagne dans la création, l'amélioration et l'optimisation de votre programme de développement sécurisé. Que vous partiez de zéro ou que vous souhaitiez affiner votre approche, nos experts vous offrent un accompagnement sur mesure.

Quests : une formation de pointe pour permettre aux développeurs d'anticiper les risques et de garder une longueur d'avance.
Quests est une plateforme d'apprentissage qui aide les développeurs à réduire les risques liés à la sécurité logicielle en améliorant leurs compétences en codage sécurisé. Grâce à des parcours d'apprentissage ciblés, des défis pratiques et des activités interactives, elle permet aux développeurs d'identifier et de prévenir les vulnérabilités.

Évaluer les compétences en sécurité : optimiser le « Secure-by-Design » en entreprise
Le mouvement « Secure-by-Design » représente l'avenir du développement logiciel sécurisé. Découvrez les éléments clés que les entreprises doivent prendre en compte lorsqu'elles envisagent une initiative de conception sécurisée.

SCW Trust Score : Votre passerelle vers l'excellence Secure-by-Design
Découvrez comment SCW Trust Score peut aider votre organisation à montrer la voie dans les initiatives Secure-by-Design.
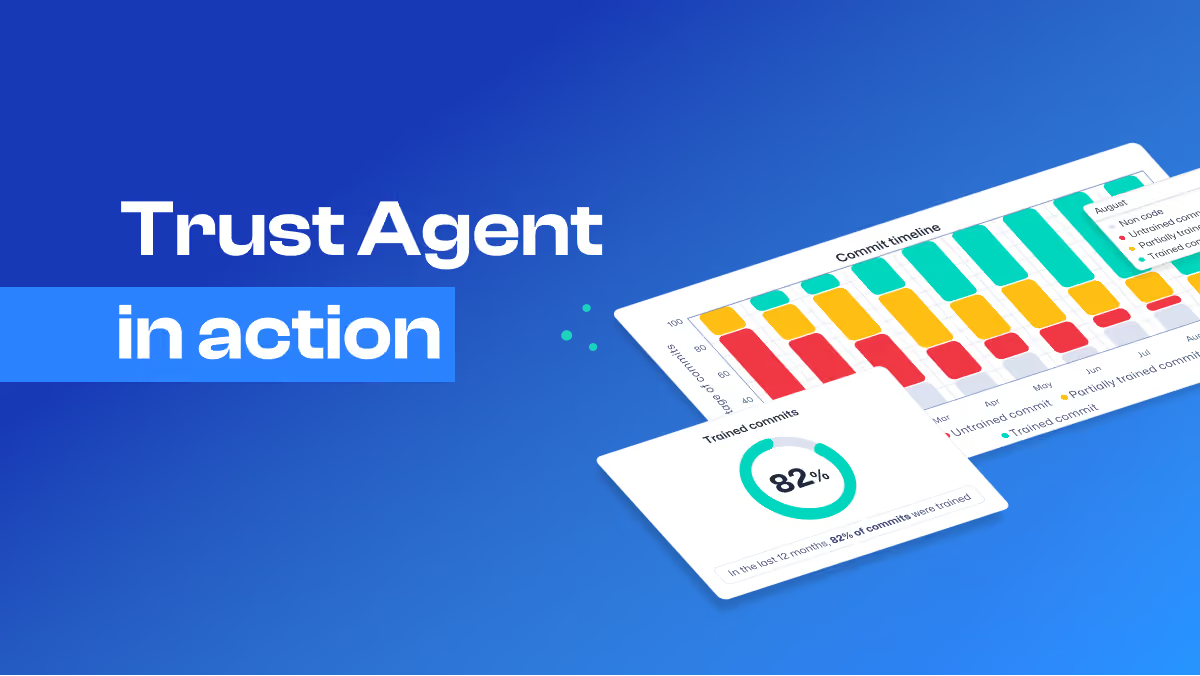
Trust Agent en action
SCW Trust Agent vous fournit les outils nécessaires pour livrer du code sécurisé plus rapidement, en garantissant que vos développeurs possèdent les connaissances et les compétences requises pour appliquer les meilleures pratiques de sécurité, adaptées au langage de programmation spécifique de leurs commits.
Guide stratégique de la gouvernance des logiciels d'IA
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
Impact sur la valeur commerciale de Secure Code Warrior
La plateforme d'apprentissage agile de SCW aide les CISO et les leaders AppSec à obtenir l'impact souhaité sur la valeur commerciale, de la conformité réglementaire à l'innovation numérique.

Trust Agent par Secure Code Warrior
Avez-vous la certitude que chaque ligne de code soumise est produite par un développeur possédant les compétences nécessaires en matière de codage sécurisé ? De nombreuses organisations sont confrontées à cette lacune critique, ce qui entraîne des vulnérabilités évitables et ralentit la vitesse de développement. SCW Trust Agent offre une visibilité inégalée sur vos dépôts de code en analysant les commits directement en fonction des compétences en sécurité des développeurs. Grâce à des portes de contrôle, Trust Agent vous permet d'appliquer une gouvernance au niveau du commit, avec des politiques garantissant que les contributeurs possèdent les connaissances en codage sécurisé requises pour vos applications stratégiques. Téléchargez notre fiche de présentation dès aujourd'hui pour découvrir comment SCW Trust Agent peut vous aider à renforcer votre posture de sécurité, à optimiser votre cycle de développement et à réduire considérablement les vulnérabilités.

Score de confiance SCW - La meilleure façon de construire, mesurer et optimiser votre programme de sécurité
Découvrez le Trust Score de Secure Code Warrior, la solution idéale pour concevoir, mesurer et optimiser votre programme de sécurité.
Présentation du partenariat Secure Code Warrior & KnowBe4
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Trust Score par Secure Code Warrior
Découvrez le SCW Trust Score, une référence inédite du secteur conçue pour mesurer l'efficacité de votre programme de sécurité. Comparez-vous à vos pairs, optimisez votre posture de sécurité et prenez des décisions éclairées pour renforcer la sécurité de vos logiciels.
Préparation à la conformité PCI-DSS 4.0
Évaluez votre infrastructure de sécurité logicielle pour répondre aux exigences PCI-DSS
Le guide ultime des tendances de sécurité dans les services financiers
Les institutions de services financiers sont confrontées à une multitude de défis qui dépendent de leur capacité à utiliser la technologie de manière efficace et efficiente dans un monde financier en évolution rapide. Les organisations opèrent à une époque de changements fulgurants — tant en interne que dans l'ensemble du secteur — au sein d'un environnement commercial hautement concurrentiel et basé sur le cloud. Dans le cadre de leur transformation numérique continue, par exemple, les entreprises s'efforcent de surmonter les freins organisationnels qui entravent les investissements dans les nouvelles technologies, telles que l'intelligence artificielle, susceptibles d'accélérer les processus de paiement et d'autres procédures.
Prédictions 2024 : L'IA générative remodèle l'ingénierie logicielle
Explorez comment l'IA générative révolutionne le développement de logiciels à travers le SDLC, comme souligné dans le rapport de Gartner, conseillant aux leaders AppSec d'examiner les logiciels générés par l'IA.
PCI DSS 4.0 décrypté
Ce guide propose des stratégies concrètes pour impliquer les équipes de développement dans la conformité PCI DSS 4.0. Il détaille les exigences de conformité pour les développeurs d'aujourd'hui, les stratégies permettant aux professionnels de la sécurité et aux responsables du développement de collaborer sur des programmes de sécurité axés sur le développement, ainsi que des conseils étape par étape pour mettre en place des formations efficaces visant à éliminer durablement les vulnérabilités.

Quiz de maturité en sécurité des développeurs
Secure Code Warrior décrit trois étapes de maturité en sécurité pour les équipes de développeurs : définition, adoption et mise à l'échelle. Quel est le niveau de compétence en sécurité de vos développeurs ? Répondez à notre quiz pour le savoir.
Test de script veuillez ignorer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ROI de la formation au code sécurisé
Découvrez le retour sur investissement à long terme de la formation au développement sécurisé. Apprenez comment l'investissement dans des stratégies d'apprentissage agiles et proactives renforce la sécurité et offre une protection rentable face aux cybermenaces actuelles.
Pourquoi les développeurs ont besoin de compétences en sécurité pour naviguer efficacement dans les outils de développement IA
La promesse d'une intelligence artificielle capable de générer du code complexe en un clic est fascinante, mais dans les faits, l'IA aura grandement besoin de l'expertise des développeurs humains pour concevoir un code réellement fiable et sécurisé.
Top 10 des prédictions pour 2024
Check out what SCW experts are predicting in the world of cybersecurity and software security in 2024.
Plateformes d'apprentissage agile : le retour sur investissement de la sécurité axée sur les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Bâtissez votre forteresse : Six piliers essentiels de l'autonomisation des développeurs en sécurité logicielle
Dans ce livre blanc, Matias Madou, Ph.D., expert en sécurité et CTO et cofondateur de Secure Code Warrior, abordera : Les six piliers dont vous avez besoin pour déployer une éducation à la sécurité efficace.

La plateforme d'apprentissage agile
Donnez à votre équipe de développement les moyens d'agir avec Secure Code Warrior, la plateforme d'apprentissage agile conçue pour relever les défis croissants de la sécurité des applications. Gardez une longueur d'avance face aux failles de sécurité et aux complexités réglementaires grâce à nos contenus de pointe, garantissant une approche proactive et stimulante de la formation au code sécurisé.
Trust Agent : Présentation de la solution d'IA
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023 : Un guide tactique pour les développeurs avertis
Découvrez les dernières avancées en matière de sécurité des API. Plongez dans notre guide 2023 du Top 10 de l'OWASP. Perfectionnez vos compétences en développement, neutralisez les vulnérabilités et restez agile dans un écosystème en constante mutation. Téléchargez-le dès maintenant pour une exploration approfondie.
Le plan de formation au code sécurisé
Découvrez le secret de l'engagement des développeurs en cinq étapes, tel qu'exposé par notre propre Pieter Danhieux. Téléchargez-le maintenant pour découvrir la feuille de route vers une communauté de développeurs florissante.
Votre guide pour une sécurité axée sur les développeurs et l'apprentissage agile
Adoptez le « shift left » grâce à une sécurité pilotée par les développeurs. Ce guide vous montre comment impliquer vos équipes pour renforcer leurs compétences en sécurité et comment mesurer l'impact de ces actions pour écrire un code plus robuste.
Le logiciel est votre collègue : une nouvelle perspective pour renforcer le contrôle d'accès et la sécurité des API
Les API se comportent comme des humains faillibles ; faut-il les traiter comme tels pour renforcer la cybersécurité ?
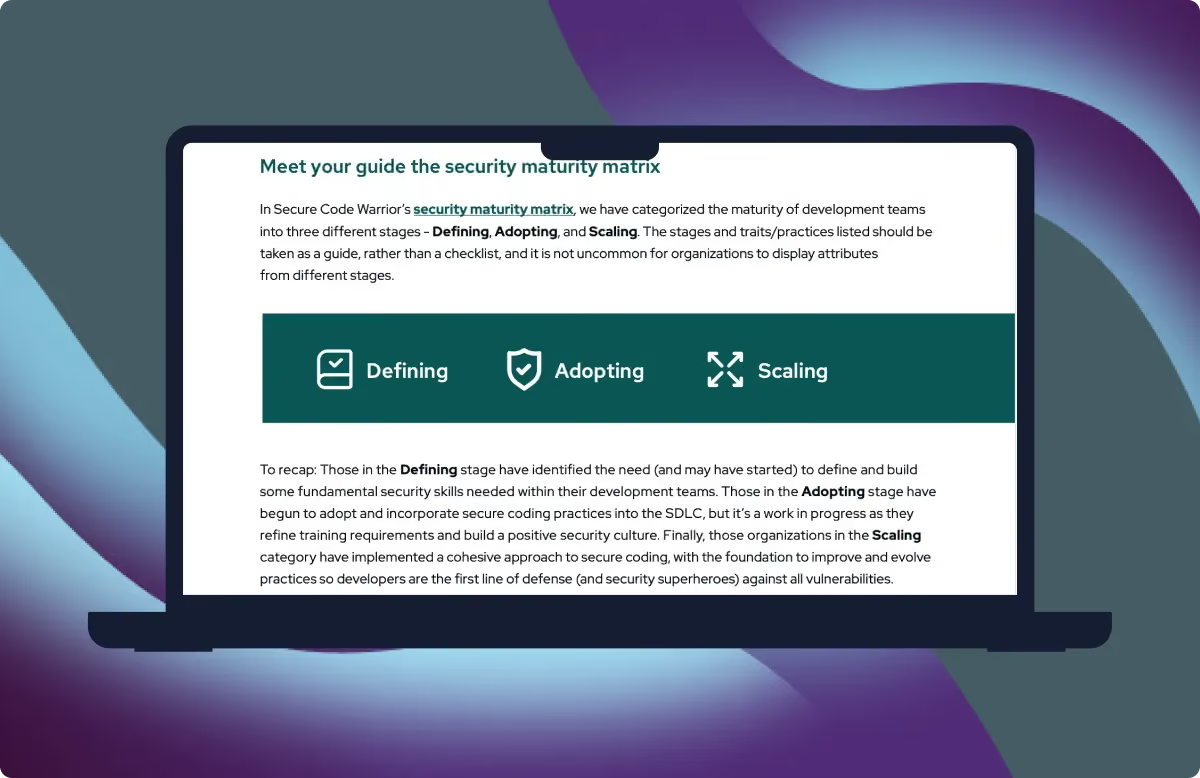
Le plan de formation au code sécurisé
Les grands modèles de langage offrent des avantages irrésistibles en termes de vitesse et de productivité, mais ils introduisent également des risques indéniables pour l'entreprise. Les garde-fous de sécurité traditionnels ne suffisent pas.
La matrice de maturité de la sécurité des développeurs
Le renforcement de la maturité en matière de sécurité au sein des équipes de développement peut se faire par étapes. Forts de notre expérience auprès de plus de 400 organisations, nous avons identifié des pratiques et des caractéristiques communes à trois niveaux de maturité : la définition, l'adoption et le passage à l'échelle.
L'importance de la maturité en matière de sécurité au sein des équipes de développement
En évaluant et en comprenant la maturité en matière de sécurité d'une équipe de développement, les organisations peuvent formuler un plan avec les bonnes parties prenantes, les bons processus et la bonne technologie pour développer et soutenir les compétences et capacités nécessaires.

Maturité en sécurité des équipes de développement
La maturité de la sécurité dans les équipes de développement devrait être un cycle d'amélioration continue avec des objectifs réalistes en cours de route. À mesure que les équipes de développement augmentent leur maturité en matière de sécurité, elles réduisent le nombre de retouches et minimisent les risques.

Rapport : L'état de la sécurité pilotée par les développeurs 2022
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc : Les défis (et opportunités) pour améliorer la sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé : Une approche cohérente de la sécurité pilotée par les développeurs
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Sécurité et confidentialité chez Secure Code Warrior
Secure Code Warrior s'engage à protéger ses actifs informationnels, ainsi que ceux de ses clients, contre toute utilisation abusive, détournement ou compromission. Nous adoptons et promouvons une approche de la sécurité de l'information fondée sur les risques, dans le but de mettre en œuvre systématiquement des mesures de gestion et d'atténuation appropriées pour répondre aux menaces pesant sur la sécurité de la plateforme, des données clients et des informations. Alors que Secure Code Warrior continue de s'imposer comme un acteur majeur au service de ses clients, nous continuerons à renforcer nos capacités de sécurité dans le cadre de nos programmes de sécurité et de confidentialité. Consultez notre livre blanc pour en savoir plus.
Adoptez le « shift left » (et assurez votre conformité) grâce à des compétences en codage sécurisé reproductibles
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Définir le code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Pourquoi les outils de scan ne suffisent pas pour créer du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre guide pour vous défendre contre les attaques « zero-day », ces sombres menaces.
Les attaques zero-day peuvent être un véritable cauchemar, mais lorsqu'une organisation s'engage à utiliser tous les outils de son arsenal de sécurité dans une stratégie préventive, les professionnels de la cybersécurité peuvent dormir sur leurs deux oreilles.
Un plan pour faire monter vos développeurs en compétences et les impliquer
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
L'approche préventive de la sécurité logicielle axée sur les développeurs
Découvrez comment les développeurs sensibilisés à la sécurité constituent une ressource vaste et largement inexploitée, capable de renforcer les cyberdéfenses en faisant constamment face aux menaces modernes.

Livre blanc sur la sécurité et la confidentialité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Kit pour convaincre votre CISO/CTO (pour lancer une démonstration)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10 API : Stratégies pour les développeurs avertis
Téléchargez le guide pratique pour éliminer les menaces de sécurité API les plus courantes dans votre code.
Comment unifier vos équipes de sécurité et de développement pour faire front commun face aux risques de sécurité
Comment les principaux modèles d'IA se comportent-ils face aux modèles de vulnérabilité du monde réel ? Le SCW AI Trust Index révèle la posture de sécurité.
Comment la sécurité applicative réduit les vulnérabilités et assure la conformité, permettant aux équipes de se concentrer sur des défis plus ambitieux.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Liste de contrôle des acheteurs : Plateformes d'apprentissage en développement sécurisé
La liste de contrôle de l'acheteur : Plateformes d'apprentissage en développement sécurisé s'adresse aux décideurs et aux acheteurs de technologies qui cherchent à évaluer les plateformes d'apprentissage en développement sécurisé.
Questionnaire SIG Lite de Shared Assessments
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Résumé du test d'intrusion SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Certificat d'assurance cyber SCW
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Passer de la réaction à la prévention : Le nouveau visage de la sécurité logicielle 2021 - Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Décret sur la cybersécurité : une approche réfléchie pour améliorer la sécurité logicielle grâce aux compétences des développeurs
Bien que ce décret aborde de nombreux aspects de la cybersécurité opérationnelle, il souligne pour la première fois l'impact des développeurs et la nécessité pour eux de posséder des compétences et une sensibilisation vérifiées en matière de sécurité.

Certificat FSQS-NL
Secure Code Warrior est désormais enregistré FSQS-NL. Cet enregistrement constitue une étape importante dans nos efforts continus pour nous conformer aux réglementations du secteur financier.

Schéma de l'architecture de la plateforme
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Politique de sécurité de l'information
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Questionnaire CAIQ
Secure Code Warrior a rempli un Consensus Assessment Initiative Questionnaire (CAIQ) accessible au public, basé sur les résultats de notre auto-évaluation de diligence raisonnable.
Le Super Bowl du DevSecOps : comment les champions de la sécurité peuvent mener votre équipe à la victoire contre les vulnérabilités tardives.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Livre blanc de la table ronde de direction - Visma & Blue Prism
Comment 2020 a-t-il transformé notre vision de la sécurité logicielle ? Une table ronde de direction avec Visma.
Les femmes du mouvement Mimmit Koodaa se plongent dans le codage sécurisé
Mimmit Koodaa (les femmes qui programment en Finlande) nous parlent de leur expérience en matière de codage sécurisé.

Des équipes d'une institution financière mondiale s'affrontent lors d'un concours de programmation sécurisée.
Découvrez comment une organisation financière mondiale a sensibilisé ses équipes à la sécurisation de ses applications bancaires à travers le monde, grâce à des tournois interactifs ludiques.
Missions - Découvrez l'impact d'un code vulnérable grâce à des simulations concrètes
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Formations - Développez vos compétences et votre expertise en programmation sécurisée
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Guide étape par étape des tournois
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le manuel du développeur IA
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Votre plan de bataille pour vaincre l'OWASP Top 10
Les dix vulnérabilités de sécurité les plus courantes ne font pas le poids face à des super-héros du développement sécurisé comme vous. Cet eBook gratuit est votre guide de terrain ultime pour comprendre chaque entrée tristement célèbre de l'OWASP Top 10 2021 et découvrir le fonctionnement de chaque faille.
Triomphez avec les tournois OWASP et Secure Code Warrior - Livre blanc
Une analyse de la façon dont GenAI et les LLM modifient fondamentalement le paysage actuel de la sécurité des applications. Découvrez les dernières perspectives du PDG de Secure Code Warrior, Pieter Danhieux.

Tournois - Renforcez la sensibilisation au sein de votre organisation et l'engagement des développeurs en faisant du codage sécurisé une priorité absolue.
En offrant une formation solide aux principes et pratiques de sécurité, les développeurs peuvent passer du statut de novices en sécurité à celui de champions de la sécurité, capables d'identifier, d'atténuer et de prévenir les menaces.

Les 8 vulnérabilités tristement célèbres de l'Infrastructure as Code à identifier et corriger
Les tournois Secure Code Warrior sont un moyen engageant et amusant de créer une culture de sécurité positive. En organisant des concours de codage, vous pouvez organiser un événement qui inclut des développeurs distants et hybrides, évaluer les niveaux de compétence et identifier les champions de la sécurité.
Les cinq étapes vers la réussite en DevSecOps : comment les professionnels de la sécurité applicative peuvent s'épanouir au sein de leur équipe idéale
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Le moyen le plus rapide et le plus simple d'améliorer votre programme de sécurité logicielle
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Le guide du CISO créatif pour transformer son programme de sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Éliminez la douleur de la conformité PCI-DSS Livre blanc
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Introduction à Secure Code Warrior
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Permettre aux développeurs d'écrire du code sécurisé
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Faites de vos développeurs votre première ligne de défense et renforcez la posture de sécurité de votre organisation.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Évaluations - Évaluez les compétences en codage sécurisé de vos développeurs et renforcez votre posture de sécurité.
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Checklist AppSec
Téléchargez la checklist AppSec pour savoir si vous avez besoin d'un coup de pouce en matière de sécurité.
6 étapes cruciales avant de lancer un programme de renforcement de la sécurité
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Rapport sur les tendances AppSec 2019
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
