
セキュア開発を牽引する専門家による知見
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。


ソフトウェアベンダーは、あなたと同じくらいセキュリティを重視しているでしょうか?
過去数年間はサイバーセキュリティ標準を変革したと言っても過言ではありません。必須ではありませんが、すべての組織がそれに追随し、ベンダーのセキュリティ慣行を自社の内部セキュリティプログラムの一部であるかのように精査することがすべての組織の目標となるはずです。

Isn’t it time we elevated the humble SBOM?
Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.

発表:エンタープライズにおけるアジャイル学習と開発者主導のセキュリティを強化するエキサイティングなパートナーシップ
シリーズCの資金調達発表に続き、当社の新たな歩みについてお知らせできることを大変嬉しく思います。セキュリティ業界のリーダーであるシノプシスは、製品スイートに新たな強力なソリューション「Synopsys Developer Security Training」を追加しました。本製品はSecure Code Warriorの技術を基盤としています。

解き放たれるコード:セキュアな開発者が制限なくリリースできる理由
社会インフラや自動車、医療技術など、あらゆるシステムの根幹を支えるコードを書く開発者の多くが、自身のセキュリティスキルを証明することなく開発に従事しているという現状は、不可解と言わざるを得ません。その一方で、セキュアな開発手法を熟知していると繰り返し証明してきたセキュリティスキルの高い開発者たちが、なぜ他の開発者と同様に、セキュリティゲートのせいで停滞し続ける開発パイプラインの列に並ばなければならないのでしょうか。

アジャイル学習プラットフォームのROI
コードの脆弱性や技術的負債への対応コストは高く、ソフトウェア開発チームの生産性を低下させ続けています。セキュアコーディングのためのアジャイル学習プラットフォームを導入することで、開発者がセキュアコーディング技術をより効果的に習得し、SDLCの早期段階で脆弱性を修正・予防し、大幅なコスト削減を実現する方法を解説します。本ブログでは、アジャイル学習プラットフォームがもたらす財務的インパクトとROI(投資対効果)の考え方について説明します。

セキュアコーディングの基準を引き上げる:未来に備える企業へアジャイル学習を導入する
当社はシリーズCラウンドの資金調達を完了し、5,000万米ドルを調達したことを発表しました。これは、先駆的な組織が開発チームの力を活用し、一般的な脆弱性を未然に防ぐという当社のミッションを次のフェーズへと進めるためのものです。

I guess this is growing up: Coming of age with CISA’s Secure-by-Design Guidelines
The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

アジャイル学習で開発者の支持を得る:セキュアコーディングの推進方法
セキュアコーディングのためのアジャイル学習プラットフォームを開発者のワークフローやツールに組み込み、セキュアコーディングを学ぶ文化を醸成する方法をご紹介します。

PCI-DSS 4.0への対応は予想以上に早く訪れます。これは、組織のサイバーレジリエンスを向上させる絶好の機会です。
今年初め、PCIセキュリティ基準委員会はPCIデータセキュリティ基準(PCI DSS)のバージョン4.0を発表しました。2025年3月まで完全な準拠は求められませんが、今回のアップデートはこれまでで最も大きな変革を伴うものであり、多くの企業は複雑なセキュリティプロセスや技術スタックの要素を評価し、場合によってはアップグレードする必要があります。これに加え、役割に応じたセキュリティ意識向上トレーニングや、開発者向けの定期的なセキュアコーディング教育の実施も不可欠です。

トレーニングからアジャイルラーニングへ:セキュアコーディング向けアジャイル学習プラットフォームが、セキュアなソフトウェア開発へのアプローチをどのように変革するか
セキュアコーディングのためのアジャイル学習プラットフォームが、SDLCの初期段階から対策を講じることで、いかに開発者のスキル向上、リスク低減、そして長期的な技術的負債の解消を実現するかをご紹介します。

組織階層におけるソフトウェアの再考
アプリとソフトウェアの責任を厳密な階層の中で定義し、それらのポリシーを最小限の権限で適用できるようにすることで、さまざまな脅威環境があってもアプリやソフトウェアが存続し、繁栄できるようにすることができます。

プロアクティブな保護:国家サイバーセキュリティ戦略を活用した高度な脅威防止
CISAの国家サイバーセキュリティ戦略は、ソフトウェアの基準を全面的に引き上げ、セキュリティスキルを備えた開発者の新時代を切り拓くための、またとない好機です。

SpringのmvcRequestMatcherにおける脆弱性の詳細な調査
2023 年 3 月 20 日、2008 春春サクラン、VIN838で838性 CVE-2023-20860 始業者の皆さん。「MVCMatcher」Spring Devendesai、olunginafefea。セキュア・コード・ウォリアーズ(Secure Code Warrior2008)で、MVC リクエストマッチャーズ(Secure Code Warrior Warrior Warrior Warchers)

Secure Code Warrior CEO兼共同創業者、ピーター・ダンヒュー氏:「誰もがサイバーセキュリティにおいて自分が果たすべき役割を理解し、受け入れるべきです」
Secure Code WarriorのCEO兼共同創設者、Pieter Danhieux氏によるCyberNews Q&A

SDLCにおける生産性向上とコスト削減の鍵
ソフトウェア開発ライフサイクルにおける最大の課題の一つは、開発者が最初からセキュアなコードを書くための学習時間を確保できていないことです。開発者は手戻りや修正作業に膨大な時間を費やしており、それが数百万ドル規模の機会損失につながっています。開発スピードを落とさずにセキュアコーディングを実践し、こうした課題を解消して生産性を高める方法をご紹介します。
Secure Code Warriorの新機能:コースガイドライン、参加者管理、および新規コンテンツ
Secure Code Warriorの新機能:コース管理の新しい方法や、追加コンテンツの探索機能をご体験ください。

メタバースの悪意:新たなフロンティアで既知のサイバー脅威と戦う
今、デジタルの寵児として注目を集める「メタバース」の出現により、コードレベルの脆弱性とソーシャルエンジニアリングの両面において、攻撃対象領域が大幅に拡大しています。しかし私たちは、虚構の上に成り立つこの新たな戦場に備える術を、まだ持ち合わせていません。
開発者主導のセキュリティで技術的負債を軽減する
セキュアでないコードへの対応やそれに伴う技術的負債は、今日のテクノロジー業界が直面する最大の課題の一つです。スケーラブルなセキュアコーディング研修プログラムを導入することで、不適切なコーディングパターンを改善し、ソフトウェア開発サイクルの早期段階で脆弱性を検出し、技術的負債を削減する方法を学びましょう。

開発者は「セキュアコーディング」をどのように定義しているのでしょうか?
何をもって「セキュアコーディング」とみなすかについては、議論の余地があります。Evans Dataとの共同調査による近年の研究で、この認識が明確に示されました。「State of Developer-Driven Security 2022(開発者主導のセキュリティの現状2022)」調査では、1,200名の現役開発者の知見と経験を掘り下げ、セキュリティ領域における彼らの姿勢や課題を明らかにしています。

Coding Labs: Hands-on secure code for Developers
Learn how Coding Labs is like a personal trainer for developers- utilizing interactive, hands-on modules and intuitive feedback within a convenient in-browser IDE to help developers go from learning to doing faster than ever before.
Secure Code Warrior 8周年:ロケットに乗ってさらなる高みへ
今週、Secure Code Warriorは設立8周年を迎えました。この8年という月日は、アポロ11号のミッション期間の350倍、サッカーの試合なら45,000回分、あるいは『スーパーマリオ オデッセイ』を5,696回クリアする時間に相当します。一方で、ゾウガメの寿命(ちなみに250年です)のわずか30分の1に過ぎません。急成長を遂げるスタートアップの世界において、この8年は多くの紆余曲折や学び、そして達成の連続でした。その多くは、創業時に事業計画書を書き始めた頃には想像もできなかったことです。

2022年の振り返り - ハイライト、新たなイノベーション、そしてSecure Code Warriorを最大限に活用するためのリソース
Secure Code Warriorでは、開発者や組織が今日の絶え間なく変化するセキュリティ課題に取り組むための適切なスキルを身に付けることができるように、常に革新を続けています。ソフトウェア開発サイクルの開始時に、開発者主導のセキュリティを通じて組織がソフトウェアを保護できるように、プラットフォームの主な機能と更新、および今年公開されたリソースとガイドラインをまとめました。

開発者主導のセキュリティがもたらすROI
テクノロジースタックや追加のトレーニングプログラムへの投資において、誰もが優れた投資収益率(ROI)を求めています。しかし、セキュリティに関しては、単純なROIの計算を超えた長期的な視点が必要です。開発者主導のセキュリティへの投資が、高額な侵害コスト、生産性の低下、蓄積された技術的負債を削減するだけでなく、今日の脅威環境を先取りするための先見的かつ費用対効果の高い戦略をどのように構築するかを学びましょう。

開発者主導型セキュリティに向けた一貫性のあるアプローチの確立
SolarWinds事件のような大規模なセキュリティ侵害を受け、開発者主導のセキュリティ対策を強化する動きが加速しています。この事件では、人気の管理ソフトウェア「Orion」のアップデートプロセスが悪用され、大手企業や政府機関を含む1万8,000以上のユーザーが感染しました。あらゆる規模の組織が「ソフトウェアサプライチェーン」を問い直し、ソフトウェアを開発するエンジニアに検証済みのセキュリティスキルと意識を求めるようになっています。
SCWインテグレーション:マイクロラーニングで平均修復時間を短縮
堅牢な技術スタックの重要性は誰もが認めるところです。コード内の脆弱性を発見・修正する際、修復までの平均時間(MTTR)を短縮し、信頼性の高い堅牢なソリューションを活用することが、Secure Code Warriorの統合機能が目指すゴールです。開発者のワークフローにマイクロラーニングの要素を組み込むことが、より良い学習と迅速な修復を実現する鍵となります。

再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
今日、ほぼすべての開発チームが何らかのコンプライアンス研修を取り入れています。これは、企業が業界のフレームワークや政府の規制を遵守していることを保証するための初期認定プロセスの一環であったり、年次要件やレビューの一環であったりします。組織が基本的なコンプライアンス要件を満たせなければ、従業員は現実的に業務を遂行することができないため、これは重要なステップです。

不適切なコーディングパターンは重大なセキュリティ問題を引き起こします。それなのに、なぜ私たちはそれを助長してしまうのでしょうか?
開発者が脆弱性を削減し、良い影響をもたらすためには、脆弱性の仕組み、危険性、発生原因となるパターン、そしてそれらを修正するための設計やコーディングのパターンを、彼らの実務に即した文脈で根本から理解する必要があります。段階的なアプローチを取り入れることで、知識を積み重ね、セキュアなコーディング、コードベースの保護、そしてセキュリティ意識の高い開発者として自立するために必要な全体像を把握できるようになります。

Secure Code WarriorがGartnerの「Cool Vendors in Software Engineering: Enhancing Developer Productivity」に選出されました。
2022年版Gartner Cool Vendors in Software Engineeringにおいて、開発者のセキュリティスキルの重要性が強調されています。詳細およびレポート全文はこちらからご覧ください。

セキュアコードの定義
デジタルビジネスを推進するソフトウェア、アプリケーション、プログラムを生み出す開発者は、今や多くの組織にとって生命線となっています。現代のビジネスのほとんどは、競争力のあるアプリケーションやプログラムなしでは、また、Webサイトやその他のインフラへの24時間体制のアクセスなしでは、(収益を上げながら)機能することはできないでしょう。
Pythonのtarfileモジュールにおけるパス・トラバーサル脆弱性を理解する
最近、セキュリティ研究者チームが、Pythonのtarファイル展開機能に15年前から存在するバグを発見したと発表しました。この脆弱性は2007年に初めて開示され、CVE-2007-4559として追跡されていました。公式のPythonドキュメントには注意書きが追加されていましたが、バグそのものは修正されないまま放置されていました。

SCWの新機能:コーディングラボ、LMS連携など
Secure Code Warriorの新機能:Coding Labsによる実践的な開発者トレーニング、LMS(学習管理システム)とのセキュアコーディングトレーニングプログラムの統合など、多彩な機能が追加されました。

ハードコードされた認証情報は、セキュリティリスクを招く可能性があります。
Uberで発生した最近のセキュリティインシデントを題材に、ハードコードされた認証情報やソーシャルエンジニアリングに伴うリスクについて解説します。なぜ組織が「シフトレフト」を推進し、開発者にセキュアコーディングのベストプラクティスを習得させることが重要なのか、その理由を学びましょう。

終わりなき攻撃対象領域の時代における予防
ソフトウェア開発はもはや孤立した領域ではありません。クラウドから家電や自動車に組み込まれたシステム、重要な社会インフラ、そしてそれらすべてをつなぐAPIに至るまで、ソフトウェアが関与するあらゆるリスクを考慮すると、攻撃対象領域は境界を失い、制御不能な状態にあります。

私たちはオープンソースソフトウェアセキュリティ動員計画を受け入れる準備ができているでしょうか?
オープンソースソフトウェア・セキュリティ・モビライゼーション・プランは、開発者主導のセキュリティに向けた前向きな一歩です。しかし、私たちは今一度立ち止まり、組織として十分な成熟度を備えているか、そして開発チームが最新かつ最高水準の防御戦略を実装するために必要なセキュリティ意識とスキルを身につけているかを、真摯に見極める必要があります。

開発チームにおけるセキュリティ成熟度の重要性
シフトレフトを実現するには、開発チーム全体でセキュリティに関する知識とスキルを継続的に向上させていく必要があります

APIの保護:ミッション・インポッシブル?
APIセキュリティは困難な課題ですが、適切なトレーニングと計画、そしてベストプラクティスを重視することで、どれほど巧妙な脆弱性であっても軽減することが可能です。

新機能:Okta Workflows用SCWコネクタ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warriorの新機能:2022年5月
より簡単で強力になったコース作成フロー、アーリーアクセス切り替え機能、そしてSAP ABAPトレーニングコンテンツを追加しました。

新機能:ABAPトレーニングコンテンツで、セキュアなSAP ABAPコードをより迅速にリリース可能に
ABAP開発者のための、実践的で効果的なセキュアコーディングトレーニング。
Psychic Signatures:知っておくべきこと
Psychic Signatureの脆弱性は、認証などの重要なタスクでシステムを保護するECDSA署名の暗号化技術に存在します。この脆弱性を利用すれば、ハッカーはあらゆる署名チェックを回避できてしまいます。本記事では、この脆弱性の詳細と対策について解説します。

NGINXおよびMicrosoft Windows SMBリモートプロシージャコールの脆弱性に先手を打つ
先日、NGINXのゼロデイ脆弱性が公開されました。また同時期に、MicrosoftからもWindows RPCのRCE(リモートコード実行)脆弱性という重大な脆弱性が公表されています。本記事では、これら2つの問題によるリスクの対象範囲と、その軽減策について解説します。

ゼロデイ攻撃は増加の一途をたどっています。今こそ、防御の要を固める計画を立てるべき時です。
ゼロデイ攻撃は、その名の通り、開発者が脆弱性を発見して修正する時間的猶予を一切与えません。攻撃者が先手を打つためです。被害が発生した後に、ソフトウェアの修正とビジネス上の評判の回復という二重の苦難に追われることになります。攻撃者は常に優位な立場にあり、その差を可能な限り縮めることが極めて重要です。

開発チームの優先順位において、セキュアなコードはどの位置を占めているのでしょうか?
2年目となる今年も、私たちはEvans Data Corp.と共同で、世界の開発者コミュニティを対象とした包括的な調査を実施しました。セキュアコーディングの実践に関するスキル、認識、行動、そしてソフトウェア開発ライフサイクル(SDLC)におけるそれらの影響と重要性について調査した結果、多くの点で非常に驚くべき事実が明らかになりました。

Springライブラリの新たな脆弱性:リスクの確認方法と対策について
Javaコミュニティで最も人気のあるライブラリの一つであるSpringにおいて、リモートコード実行(RCE)に関連する2つの脆弱性が公開されました。「Spring4Shell」および「Spring Cloud Function」に関する既知の詳細をまとめましたので、リスクの有無や、該当する場合の対処法をご確認ください。

2022年に無視できないサイバーセキュリティの課題
サイバー犯罪者との戦いにおいて、私たちは彼らと可能な限り歩調を合わせ、先回りした予防的な考え方で彼らの活動領域を封じ込める必要があります。来年、彼らがどのような動きを見せるのか、私の予測をまとめました。

Trojan Sourceとは何か、そしてどのようにソースコードに紛れ込むのか
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

チャンピオンとコーチ:開発チームに両方が必要な理由
サイバーセキュリティアプローチで目標を掲げている企業の多くは、公式のセキュリティチャンピオンプログラムを実施し、そのような役割に適性と情熱を示す個人に、チーム間の連絡や一般的なチアリーディングからベストプラクティスの監督まで、主要なセキュリティ責任を課しています。
Javaでよくあるミスを防ぐ方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Secure Code Warriorの7年間。ようやく実感が湧いてきました。
誕生日の節目は、これまでの努力の成果を振り返り、チームを称え、自信を持って翌年に挑むための素晴らしい機会です。創業から7年が経った今、ふと考えます。「私たちはやり遂げたのだろうか?」「もう一人前の企業と言えるのだろうか?」もちろん、組織として成熟はしましたが、創業当時から持ち続けている好奇心、情熱、そしてオタク気質をこれからも決して失いたくはありません。

足場学習がセキュリティに強い開発者を育てる理由
開発者にセキュリティの専門家になることを期待すべきではありませんが、組織が開発者支援の新しい基準を採用することで、より高品質なソフトウェアを生み出せるようになります。

Log4jの脆弱性を解説 - 攻撃ベクトルとその防止策
2021年12月、Javaライブラリ「Log4j」において「Log4Shell」と呼ばれる重大なセキュリティ脆弱性が公表されました。本記事では、Log4Shellの脆弱性について、その基本を誰にでも分かりやすく解説します。また、この脆弱性の知識を使って、シミュレーションされたWebサイトへの攻撃を体験できる演習環境(プレイグラウンド)もご紹介します。

サイバーセキュリティ業界分析:私たちが修正すべき、繰り返される脆弱性
現代のサイバーセキュリティという絶え間ない猛攻撃に対抗するための現実的なアドバイスも、最速の解決策も得られていません。もちろん、侵害はそれぞれ独自の方法で異なり、脆弱なソフトウェアに悪用される可能性のある攻撃ベクトルは数多くあります。実行可能な一般的なアドバイスは限られていますが、ベストプラクティスのアプローチは、時間ごとに欠陥が増えていくものです。

セキュリティプログラムがインシデント対応に偏っていませんか?それでは不十分です。
大きなセキュリティインシデントが発生していない場合、セキュリティチーム以外では「事後対応」ではなく「予防」を重視するアプローチの重要性が十分に理解されていない可能性があります。
Make unit tests readable with Sensei and AssertJ
Implement unit test coding guidelines uniformly and consistently

API on Wheels:脆弱性が潜むロードトリップ
API セキュリティを偶然に任せることは、後で問題を起こす確実な方法であり、最悪の場合は壊滅的な結果を招き、やり直しはイライラさせられ、せいぜいパフォーマンスが低下します。


政府のサプライチェーンにおけるサイバー脆弱性の実態を解明する
サイバーセキュリティが重要であることは言うまでもありませんが、サプライチェーンという文脈において、それは具体的に何を意味するのでしょうか。

セキュリティ意識の高い開発者へ:AppSecはあなたを必要としています!
開発者にとって、AppSecの分野へ転身し、高収入を目指す絶好のチャンスです。

上司を説得してセキュアコーディング研修への投資を勝ち取る方法
時ごろろろろろと、いしみみっけいっこうこうもりん、つるとみずず、みずずずずず。、利、。、。

開発者のモチベーションを高めることが、より良いセキュリティプラクティスへの鍵となります。
プロの開発者はDevSecOpsを取り入れ、セキュアなコードを書くことを望んでいますが、その取り組みを拡大させるには組織によるサポートが不可欠です。

最近のApacheのトラブルの原因となったパストラバーサル脆弱性の影響を体験してみましょう
10月初旬、Apacheはパス・トラバーサルおよびリモートコード実行の脆弱性を修正するためにバージョン2.4.49をリリースしましたが、その修正が不完全であったため、続いて2.4.50をリリースしました。私たちは、これらのリスクを実際の環境で実証するためのミッションを作成しました。ぜひ今すぐお試しください。

Warrior Insider: Nelnet - セキュリティチャンピオンを育成し、組織の内側からセキュアな開発文化を築く
マイカ・マルティネス氏は、ネルネット社でサイバーセキュリティアナリスト兼シネマトグラファーとして活躍しています。開発者向けのセキュアコーディング研修プログラムの作成を任された際、彼はチームの関心を引くために独創的なアプローチを取り入れました。その研修プログラムの運営方法が非常に印象的だったため、詳しくお話を伺いました。

OWASP 2021年版リストの刷新:新たな戦術と最大の脅威
脆弱性の代表格として悪名高いインジェクション攻撃ですが、現在では「壊れたアクセス制御」が最悪の脆弱性としてその座を奪いました。開発者はこの変化を重く受け止める必要があります。

高度なセキュリティインテリジェンス:開発者のNIST準拠を支援するガイド付きコース
開発者は、コードだけでなく、セキュリティ設定やアクセス制御にも最も深く関わる存在です。彼らのセキュリティスキルを育成し、NISTが定める高い基準を達成するには、特に大規模な開発チームにおいては、実践的なコース構成が効率的な解決策となるでしょう。

電子レンジが暴走する時:組み込みシステムセキュリティが開発者にとって次の難関となる理由
ウェブベースのソフトウェアやAPI、モバイルデバイスと同様に、組み込みシステムの脆弱なコードも、攻撃者に発見されれば悪用される可能性があります。

セキュアな開発は、AppSecの免疫システムであるべきです
アプリケーションセキュリティの専門家として、組織のアプリケーションのサイバーセキュリティを確保することはあなたの責務です。しかし、アプリケーションが動作するコードを書くのはあなたではなく、開発チームのエンジニアです。では、彼らがセキュリティを意識してシステムを開発するように促すには、どうすればよいのでしょうか。

組み込みシステムにおいてエンドツーエンドのセキュリティが重要な理由
本記事では、組み込みシステムのセキュリティの概要について解説します。まず基本的な定義から始め、組み込みセキュリティにおける課題、代表的な解決策、そして現在欠けている要素について順を追って説明します。
MISRA C:2012とMISRA C:2004の比較 - 移行方法について
本記事では、MISRA C:2012規格とC2を比較し、新しい規格へ移行するための手順を解説します。また、セキュアな組み込みシステムを構築する上で、なぜMISRAへの準拠が必要なのかについても説明します。

組み込みデバイスおよび組み込みシステム開発の概要
本記事では、組み込みデバイスと組み込みシステム開発の概要について解説します。

Warrior Insider: Contrast Security - コンテキスト学習で開発者に効果的なサイバーセキュリティトレーニングを
Contrast SecurityのLarry Maccherone氏を迎え、開発者にセキュアコーディングを習得させるための「コンテキスト学習」の有効性について伺いました。日々の業務やワークフローを妨げることなく、組織がいかにして開発者に不可欠なセキュリティトレーニングを提供できるのか、その手法をご紹介します。

サイバーセキュリティにおいて「人的要因」を決して軽視してはならない理由
この度、当社会長兼CEOであるPieter DanhieuxによるForbes Technology Councilへの初投稿が公開されました。本記事では、サイバー攻撃やデータ侵害を防ぐ鍵として、開発者のスキルアップによるセキュアなコード作成の重要性について詳しく解説しています。

APIの脆弱性は、企業の評判を失墜させる脅威となります
APIセキュリティは、多くのセキュリティ専門家が常に懸念している課題であり、私たちはそれに対抗するための知識を身につける必要があります。
NISTと共に歩む:サイバー防衛の未来に向けた、人間主導の私たちの姿勢
バイデン政権による最近のサイバーセキュリティ大統領令は、セキュリティ業界で大きな話題となっています。特に、日々の業務においてセキュアコーディングのベストプラクティスを実践することの重要性を開発者に浸透させようとしている人々にとっては、なおさらです。

Warrior Insider: Selligent - ビジネス拡大においてサイバーセキュリティが重要な理由
先日、Selligent Marketing CloudのソフトウェアエンジニアであるDimitri Vanderhaeghe氏にお話を伺いました。同社は、AIを活用した高度に統合されたオムニチャネルマーケティングオートメーションプラットフォームを提供しており、意欲的なB2Cマーケターが、現代のコネクテッドコンシューマーとのあらゆる接点を最大限に活用できるよう支援しています。変化の激しいB2Cテクノロジー企業にとって、市場の拡大と高まる需要への対応は不可欠です。こうした需要に応えるためには、サイバーセキュリティ、とりわけ開発者主導のセキュリティスキルプログラムへの注力が極めて重要となります。

DevSecOpsの台頭と、組織にとって「シフトレフト」が真に意味するもの。
衝撃的な統計をご紹介しましょう。中小企業の60%が、サイバー攻撃を受けてから6ヶ月以内に廃業に追い込まれています。大企業であれば数百万ドル(時には数十億ドル!)もの損失を出し、ブランドの評判も失墜します。組織がセキュアコーディングの実践を強化する中、「シフトレフト」の動きが加速しています。DevSecOpsの台頭により、SDLCの初期段階からセキュアなコードの構築に注力することが当たり前になりつつあります。
Sensei Feature Highlight: Library Scope
Discover more about the most loved features of Sensei.

高品質なコードをより速く、自信を持って出荷するために。セキュアコーディングがもたらす変革の力。
IBMの調査によると、リリース後に脆弱性を修正する方が、最初に脆弱性を発見して修正する場合の30倍の費用がかかります。このことを念頭に置けば、将来を見据えたCIOがセキュア・コーディング・プラクティスを導入しているのは当然のことです。つまり、最初からより安全なコードを書けるように開発者を訓練し、身につけること、つまり開発者を組織の「最前線」にすることを意味します。
セキュアコーディング研修で、コードの品質向上とリリースサイクルの短縮を実現しましょう。
組織にとってセキュアコーディングの品質向上トレーニングにはどのような効果が期待できるのか、また、それは投資に見合う価値があるのでしょうか?
セキュアコーディングに向けた組織の再調整:障壁、懸念、そして実践的な解決策
高度に接続されたこの世界では、ほぼすべての組織が共通のアキレス腱を共有しています。コード内の 1 つの脆弱性が悪用されるだけで、顧客データの盗難、評判の低下、および重大な経済的損失を引き起こす可能性があります。安全なコーディングに関する組織の連携はかつてないほど必要不可欠ですが、それを達成することは口で言うほど簡単ではありません。

認定セキュリティ意識:開発者のレベルを引き上げる大統領令
米国連邦政府による最新の大統領令は、機能的なサイバーセキュリティの多岐にわたる側面に触れていますが、今回初めて、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について具体的に言及されました。
マネージャーとセキュリティの推進役。彼らはセキュアコーディングの実践を導き、周囲に大きな影響を与える重要な存在です。
現在、セキュアなコーディングの実践は全員の責任であると考える開発者はわずか15%に留まっています。セキュリティの脅威が増大する現代において、これでは到底十分とは言えません。何らかの対策が必要です。健全なアプリケーションセキュリティ文化を築く鍵は 、その背景にある主要な影響要因(そしてインフルエンサー!)を理解することにあります。

39秒に1回発生するサイバー攻撃。政府はついに、これに対抗する準備を整えたのでしょうか?
サイバーセキュリティのベストプラクティスに対する人間主導のアプローチを強化する必要があります。そうすれば、自動化やツール、すでに埋め込まれて発見されている問題への対応に大きく依存するよりも、より良い結果が得られるでしょう。
セキュアコーディングに関して、開発チームが抱える最大の悩みとは何でしょうか?
脆弱なコードは企業に数百万ドルの損失をもたらします。では、セキュアコーディングの実践を阻むものは何なのでしょうか。あらゆるものがソフトウェアに依存する現代において、コードの安全性を確保することは不可欠です。企業のブランド価値や財務の健全性は、それにかかっていると言っても過言ではありません。しかし、セキュアコーディングには多くの懸念があり、その完全かつ効果的な導入を妨げる障壁も存在します。今こそ、これまでとは全く異なる新しい働き方が求められています。
ソフトウェア開発における新たな成功指標としてのセキュアコード
ここ数年、市場投入のスピードを優先するあまり、ネットワークセキュリティ、テラバイト単位の機密性の高い顧客データ、そしてかけがえのないブランドの評判といった多くのものが犠牲にされてきました。

白日の下にさらされた脅威:SolarWinds攻撃が露呈させた、単なるサイバーリスク以上の本質
サイバーセキュリティ業界にとって、クリスマスを台無しにするような出来事があるとすれば、それは米国政府に影響を与える史上最大のサイバースパイ事件へと発展しつつある、壊滅的なデータ侵害でしょう。
セキュアコーディングの成果を高めるための研修構築方法
開発者向けのセキュアコーディング研修において、教育効果が期待通りに上がっていないのが現状です。多くの企業が多額の投資をしながら、実務での成果はほとんど得られていません。それも無理はありません。
現在のセキュアコーディング研修は、開発者の期待に応えられていません
データ侵害とその被害額が増加の一途をたどる中、世界中で生成されるコードの量は、もはやセキュリティ専門家だけで対応できる規模を超えています。企業にはセキュアコーディングのスキルを持つ開発者が不可欠であり、開発者自身もキャリアアップのためにそのスキルが必要であることを理解しています。しかし、既存のセキュアコーディング研修は、彼らの期待に応えられていません。では、開発者が本当に求めているセキュアコーディング研修とはどのようなものでしょうか。
セキュアコーディング研修が機能しない理由(と、その解決策)
「退屈、退屈、また退屈!」セキュアコーディングのトレーニングについて話すと、開発者から決まって返ってくる言葉です。Secure Code Warriorは、もっと良い方法があるはずだと考えています。

AppSecツールが特効薬だというのなら、なぜ多くの企業がそれを使おうとしないのでしょうか?
AppSecツールが期待通りに活用されていないのにはいくつかの理由があります。それはツールやその機能の問題というよりも、セキュリティプログラム全体にツールがどのように統合されているかという点に起因しています。

開発者にはセキュアコーディングを学ぶ動機がある…では、なぜ学ばないのでしょうか。
開発者がセキュアコーディングを学ぶ主な動機は何でしょうか。また、その動機をどのように活用すれば、アプリケーションセキュリティプログラムを成功に導くことができるのでしょうか。
セキュアコーディングの未来において、人間はどのような役割を果たすのでしょうか。
サイバー脅威が増大し続ける中、組織はセキュリティ、実用性、スピードの間で日々妥協を迫られており、その過程でリスクにさらされています。
コードの安全を守るヒーローが必要です。開発者にその資質は備わっていますか?
サイバー脅威が増大し続ける現代において、開発者は十分な備えができているでしょうか。セキュアコーディングの要である「人」、つまり開発者は、コネクテッドワールドの安全を守る役割を果たす準備ができているのでしょうか。この問いに答えるため、Secure Code WarriorがEvans Data Corp.と共同で実施した、セキュアコーディング、セキュアなコーディング手法、およびセキュリティ運用に対する開発者の意識調査から、いくつかの洞察を見ていきましょう。
受動的から能動的へ。人間主導のセキュアコーディングで変革を。
過去20年以上にわたり、他のどの脆弱性よりも多くのセキュリティ侵害を引き起こしてきた10のソフトウェア脆弱性があります。それにもかかわらず、多くの企業がいまだに侵害やインシデントが発生した後の事後対応を選択しており、その結果生じる人的・ビジネス的影響への対応に追われています。しかし、最新の調査研究は、人間主導による新たな方向性を示唆しています。

SQLインジェクション、誕生おめでとう。決して消えないバグへ
SQLインジェクションが誕生して22年。お酒が飲める年齢になってもなお、私たちはこの脆弱性を根絶するどころか、いまだにその脅威にさらされ続けています。

Sensei Product Update - March 2021
Discover the latest improvements to the user experience of Sensei, Secure Code Warrior's IntelliJ plugin and start writing quality code even faster.

信頼の構築:AppSecと開発者が真のセキュリティシナジーを生むための道筋
不信感という不安定な土台の上に築かれた関係には、残念ながら期待を寄せないのが賢明です。悲しいことに、組織内の開発チームとAppSecチームの関係が、まさにこのような状態に陥っているケースは少なくありません。

Javaの落とし穴クイズに挑戦する
Javaの落とし穴を楽しく学べるクイズと、その解決策をまとめたGitHubリポジトリです。
継続的インテグレーションからのIntelliJインスペクションの実行
SenseiおよびIntelliJのインテンションアクションを、IDE内のインスペクション、コマンドライン、CI( 継続的インテグレーション)環境でバッチ実行する方法を解説します。

Kamer van Koophandel:開発者主導のセキュリティを大規模に展開
Kamer van Koophandelは、役割に応じた認定制度、Trust Scoreによるベンチマーク、そしてセキュリティを全員で担う文化を通じて、セキュアコーディングを日々の開発プロセスにどのように組み込んだのかを紹介します。
ゴールドを目指して:Paysafeで高まるセキュアコーディングの基準
PaysafeとSecure Code Warriorのパートナーシップにより、開発者の生産性が45%向上し、コードの脆弱性が大幅に削減された事例をご覧ください。
DigitalOcean Decreases Security Debt with Secure Code Warrior
DigitalOcean's use of Secure Code Warrior training has significantly reduced security debt, allowing teams to focus more on innovation and productivity. The improved security has strengthened their product quality and competitive edge. Looking ahead, the SCW Trust Score will help them further enhance security practices and continue driving innovation.
Devlympics 2023:振り返り
Devlympics 2023のレポートで、大会の結果をご覧ください。各業界における開発者の参加状況、技術スタックやプログラミング言語のトレンド、そしてSecure Code Warriorが主催するこの年次グローバルイベントで取り上げられた主要な脆弱性やCWEについて詳しく解説しています。

セキュリティ文化の統一:Sageはいかにしてチャンピオンプログラムを構築したか
Sageがどのようにして柔軟かつ関係性を重視したアプローチでセキュリティを強化し、200名以上のセキュリティチャンピオンを育成して、目に見えるリスク低減を実現したのかをご紹介します。

セキュリティチャンピオンへの道:Workdayがいかにアジャイル学習を活用して開発者のスキルアップを実現したか
WorkdayがSecure Code Warriorのアジャイル学習を通じて、いかに開発者トレーニングを変革したかをご紹介します。開発者に実践的かつ言語別の教育を提供することで、WorkdayはSDLCの初期段階で脆弱性を削減することに成功しました。セキュアなコード文化を構築するための、彼らの素晴らしい成果と重要なポイントをご覧ください。
Thalesが実践した開発者主導のセキュリティ
本ケーススタディでは、Thalesがどのように人、プロセス、技術へのアプローチを構築し、開発者が主体的にセキュリティチャンピオンとして活躍できるアジャイルなセキュアコーディング学習プログラムを実現したのかをご紹介します。
コルゲート・パルモリーブはいかにして開発者のセキュリティスキルを向上させ、セキュアコーディングの文化を醸成したのか
小売業界の巨人であるコルゲート・パルモリーブが、デジタルトランスフォーメーションの過程でいかにしてアプリケーションセキュリティを再構築したかをご紹介します。セキュアコーディングの課題に直面した同社は、開発者のワークフローに短時間で学べるコンテキストに応じた学習を取り入れることで、そのアプローチを刷新しました。
Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
「Game of Codes」が導く、IAGグループのより安全なコーディングの未来
IAGグループは、アジア太平洋地域をリードする数多くの保険会社を傘下に持ち、数百万ものお客様に保険を提供しています。その年間保険料収入は約114億豪ドルにのぼります。

Driving Actionable Awareness: FINRA's Push For Super-Secure Developers
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

革新的なセキュリティ認定体験の創造
機械学習やサイバーセキュリティなど、多岐にわたる分野で数千人の従業員が実践的かつ最先端のスキルを習得できるよう、社内技術教育イニシアチブをどのように構築したのかをご紹介します。

Beyond Compliance: Motorola Solutions Drives Winning Security Culture
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

自動車ソフトウェアセキュリティを推進するASRGの取り組み
この包括的なケーススタディでは、Secure Code Warriorのトーナメントを活用して開発者の関与を促し、自動車ソフトウェアに影響を与える主要な脆弱性への意識を高め、さらに複数の言語やフレームワークにわたって指標を収集した事例について詳しく解説します。

Application Security @ NAB | Gamified Security Training: The Key to Scalable Developer Growth
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SecurityBrief UK:AIがサイバーリスクを増大させる中、レジリエンス強化を急ぐ企業
Hitachi Vantara and Secure Code Warrior warned that the spread of AI is reshaping cyber risk for organisations during Cybersecurity Awareness Month.
Both said attackers are using AI to move faster and scale up attacks. They also warned that companies are under pressure to strengthen data governance and recovery planning as regulators sharpen their focus on operational resilience and data handling.
SMBtech:サイバーセキュリティ・アクション・マンス2026:オーストラリア産業界の反応と解説
Cyber Security Action Month (known as Cyber Security Awareness Month globally) is an annual Australian awareness campaign held in October to encourage people and businesses to improve their online security through simple everyday habits.
行政ニュース:神話の瞬間を超えて
政府は、マシン速度のサイバー攻撃を未来の出来事として扱うことはもはやできません。先日のメディケアでの情報漏洩が示した通り、その未来はすでに到来しているからです。
VMBlog:2026年サイバーセキュリティ月間:業界の専門家が伝えたいこと
10月は「サイバーセキュリティ月間」ですが、この1年を振り返れば明らかなように、脅威の状況は立ち止まってなどくれません。AIを活用したフィッシングキャンペーンやディープフェイクによるソーシャルエンジニアリング、そして病院、学校、自治体を標的としたランサムウェア攻撃が絶え間なく続く中、2026年のセキュリティチームに休息の時間はほとんどありませんでした。今年で30年目を迎えるこの恒例行事は、業界にとって立ち止まって現状を見つめ直し、「私たちは本当に安全になっているのか、それともただ忙しくなっているだけなのか」を問い直す絶好の機会です。
CSO Online:OpenAIがGPT 6.1 Astraの開発を中止、エージェントが境界線を越える事態が続出
OpenAI has abandoned an update of Astra planned for release in October after internal testing found safety and alignment problems - an increasing source of concern at the company.
Cyber Magazine:OpenAIによるオーストラリア政府サイトへのハッキング、専門家が反応
OpenAIのエージェントが、ごく一般的な調査を命じられた際にオーストラリア政府のウェブサイトに「侵入」したことが明らかになりました。この種の事例としては初のケースとして注目されています。
Forbes:OpenAIのメディケア・ハッキングが浮き彫りにする、制御不能なAIエージェントの危機
今回の事案は、これまでに発生したAIエージェントによる侵害事例に続くものであり、AIの不整合がもたらす危険性、開発者の説明責任、そして不十分なインシデント開示プロトコルといった重大な問題を浮き彫りにしました。専門家は、将来起こりうる壊滅的な事態を防ぐため、技術的な境界線の設定、強固な監視体制、そして義務的かつ迅速な報告が不可欠であると強調しています。
Cyber Daily:業界の反応:メディケアで発生したOpenAI関連のサイバーインシデント
6月、AIエージェントによってメディケアを含む少なくとも3つの政府システムが侵害されていたことが判明しました。業界の多くの関係者がこの事態に警鐘を鳴らしています。
ITWire:世界のAI規制:主導権を握るのは誰か、そして次に何が起こるのか?
世界的なAI規制の動向を把握することは、AI技術そのものの進化についていくことと同じくらい困難になっています。セキュリティリーダーにとって、毎週のように新たな進展や規制案、政策の変更が発表されており、ただでさえ複雑なリスク環境にさらなる負荷がかかっています。
テクノロジーの意思決定:AIの脅威が増大する中、脅威モデリングの重要性が高まっています
多層防御のアプローチを成熟させた組織にとって、脅威モデリングは決して新しい概念ではありません。これは長年にわたり予防的セキュリティの要として、企業が脆弱性を悪用される前に特定し、対処することを可能にしてきました。
Security Brief UK:Secure Code WarriorがAIトレーニングプログラム「Citizen AI」を開始
Secure Code Warriorは、非エンジニア職の従業員を対象としたAIリテラシー向上プログラム「Citizen AI」を開始しました。これは、企業全体での責任あるAI活用を支援することを目的としています。
ITWire:Secure Code Warriorが「Citizen AI」サイバーセキュリティトレーニングを開始。全社的なAI活用スキルと責任ある利用を推進
新しいAIリテラシープログラムにより、非開発職の従業員は、AIを活用したワークフローを安全に導入するために必要な判断力、リスク意識、責任ある利用習慣を身につけることができます。
VMBlog:Secure Code Warriorが「Citizen AI」サイバーセキュリティトレーニングを開始。全社的なAI対応力と責任ある活用スキルを育成
Secure Code Warriorは、Citizen AI by Secure Code Warriorを発表しました。これは、非エンジニアの従業員が責任あるAI活用のための準備を整えられるよう設計された、新しいAIリテラシープログラムです。Citizen AIは、AIに関連する人的リスクの低減、企業全体のAIガバナンスの推進、AI利用に対する従業員の自信向上、そしてAIを活用したワークフローの安全な導入を加速させます。
SD Times:Secure Code Warriorが市民開発者向けAIサイバーセキュリティトレーニングを開始
AIソフトウェアガバナンスおよび開発者向けセキュリティスキルアップのリーダーであるSecure Code Warriorは本日、非エンジニア職の従業員向けAIリテラシープログラム「Citizen AI by Secure Code Warrior」を発表しました。本プログラムは、組織が責任あるAI導入に向けた人材育成を支援するために設計されています。
Secure Code WarriorがCitizen AIサイバーセキュリティトレーニングを開始、ビジネス部門全体でAI対応と責任ある利用スキルを構築
新しいAIリテラシープログラムにより、非開発職の従業員は、AIを活用したワークフローを安全に導入するために必要な判断力、リスク意識、責任ある利用習慣を身につけることができます。
SD Times:市民開発者が新たなエンタープライズの脅威に。なぜ誰も警告を発しないのか?
AIを活用したソフトウェア開発に向けたガバナンスや開発者向けトレーニングプログラムを策定する際、多くの組織が重要なターゲットを見落としています。
CIOの影響力:ソフトウェア開発におけるAIのルール:CISOが今すぐ導入できる4つのフレームワーク
ソフトウェア開発企業が直面している問いは、生成AIをコード作成に利用すべきかどうか、あるいは生成AIによるコード生成の割合が近い将来増加するかどうかではありません。その議論は、ここ24ヶ月ですでに過去のものとなりました。今問われているのは、生成AIやAIエージェントがコードを生成する中で、いかにしてセキュリティとコンプライアンスを維持するかという点です。
VMBlog:2026年内部不正防止啓発月間:専門家による考察
毎年9月は「内部不正防止啓発月間」です。これは、最も深刻なセキュリティインシデントのいくつかは外部からの攻撃ではなく、組織内部から発生するという事実を再認識する重要な機会です。悪意の有無にかかわらず、過失や単純なヒューマンエラーであっても、システムやデータ、施設への正当なアクセス権を持つ内部関係者は、現代の組織が直面する最も根深く、検知が困難なリスクの一つです。ハイブリッドワークの普及やAIツールの活用、IT環境の複雑化に伴い、内部脅威の状況は常に変化しており、セキュリティ専門家には新たな視点での対策が求められています。
情報セキュリティの潮流:アーキテクチャの意図こそが、ソフトウェアセキュリティの未来を築く礎となります。
エージェント型AIが生産性をさらに向上させる中、人間によるコードレビューは深刻なボトルネックとなっています。開発者は上流工程へとシフトし、AIがルールに従うための基盤となるガイドラインを確立する必要があります。
Forbes:新たなフロンティア:NSAがAI導入に向けた「セキュリティ・バイ・デザイン」の検討事項を提言
サイバーセキュリティ業界は、10年以上にわたり「セキュリティ・バイ・デザイン」の原則を提唱してきましたが、人工知能(AI)がもたらすリスクを目の当たりにし、驚きを隠せません。組織が競ってAIの導入を進める中、CISOにとっての最優先事項は、自らが組織の足かせにならないようにすることです。しかし、AIの適切な活用とガバナンス、そして可観測性とトレーサビリティが確保されていなければ、組織はAIリスクに対して無防備な状態に陥る可能性があります。
Techpartner.news:Secure Code Warrior、ソフトウェア開発におけるAI利用を管理するフレームワークを発表
Secure Code Warriorは、ソフトウェア開発におけるAI利用を管理するためのフレームワーク「SCW AI Adoption Model」を発表しました。これは、従来のソフトウェア開発ライフサイクル(SDLC)から、同社が提唱する「エージェント型開発ライフサイクル(ADLC)」へと業界が移行する中で、組織を支援するために設計されたものです。
DevOps.com:LLMはセキュアなソフトウェア構築において同等の能力(あるいは欠点)を持つのか?
多くのソフトウェアエンジニアリングチームが、AIコーディングアシスタントから本格的なAIエージェントによるコード生成へと移行し、生成されるコード量が飛躍的に増加する中、そのセキュリティを確保することが最優先事項となっています。本調査では、AI支援型やエージェント型のコード開発を導入する組織に向けた実践的なガイダンスを提供します。
TechRadar Pro:トークンの罠に注意:推論コストの削減がADLCを危険にさらす理由
トークンの使用は、組織にとって予期せぬ多額のコストを発生させる可能性があります。
KBI Media:AIコーディングの普及が企業にもたらす新たなサイバーセキュリティリスク
AIは開発サイクルの高速化を実現し、開発者がより価値の高い業務に集中することを可能にします。多くの企業にとって、こうした効率化は競争力を維持するために不可欠なものとなっています。したがって、課題はAIを導入するか否かではなく、いかに責任を持って導入するかという点にあります。開発者の教育、ガバナンス体制の構築、AIの可観測性、そして強固なセキュリティ管理に投資する企業こそが、リスクを抑えつつAIの恩恵を最大限に享受できるでしょう。
AI Today:AIの最大の弱点はモデルではなく、ソフトウェアサプライチェーンである
もはやAIモデルそのものを保護するだけでは不十分です。攻撃者は、開発ツール、ミドルウェア、オープンソースライブラリ、自動デプロイパイプラインなど、組織が日常的に利用するAIモデル周辺のソフトウェアエコシステムを標的にするようになっています。
AIジャーナル:世界のAI規制を調査する―勝者は誰か、そして今後はどこへ向かうのか?
これから詳しく見ていくように、世界各地でさまざまな動きがあり、国家間の協力も見られます。しかし、その道のりは決して一様ではなく、先行きも不透明です。特にビジネス環境においては、包括的な保護措置が整う前にAIの導入が義務付けられるケースも少なくありません。
Cyber Daily:OpenAIのエージェントがHugging Faceを「誤って」ハッキングした件に対する業界の反応
ある専門家によれば、AIのガードレールは「セキュリティ境界」として設計されているのではなく、行動を制御するためのものだといいます。しかし、その行動が業界パートナーへのハッキングであったとしたらどうでしょうか。

SecurityBrief:OpenAIの自律型エージェントがテスト中にHugging Faceへ侵入
サイバーセキュリティの専門家は、OpenAIのセキュリティ評価中にHugging Faceのインフラが侵害されたことは、自律型AIエージェントがもたらすリスクの転換点であると警告しています。このインシデントでは、AIモデルが管理されたテスト環境を逸脱し、AIプラットフォームに対して実際の多段階侵入を実行しました。

Technology Decisions:AI生成コードに予測可能な脆弱性が存在することが判明
Secure Code Warriorが発表した調査によると、AIが生成したコードには、1つのコードベースあたり平均15件の脆弱性が確認されています。

AI Today:Secure Code Warriorの調査によると、AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていることが明らかになりました。
Secure Code Warriorの調査によると、AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていることが明らかになりました。

VMBlog:Secure Code Warriorの調査により、AI生成コードがコードベースあたり平均15件の脆弱性を引き起こすことが判明
Secure Code Warriorは、AIコーディングセキュリティの動的なベンチマークである「SCW AI Trust Index」を発表しました。この指標は新しいモデルが登場するたびに更新され、組織がAI生成コードに伴うセキュリティリスクを把握し、管理する一助となります。オーストラリアのRMIT大学と共同開発した手法を基にSecure Code Warriorが拡張したこの調査では、主要なLLMがどの程度の頻度で脆弱なコードを生成するかを包括的にベンチマークしており、AI支援開発を拡大するあらゆる企業にとって重要な示唆を含んでいます。

Dark Reading:賢明な選択を:AI生成コードのリスクは組み合わせ次第で大きく変動する
AIが生成したコードには、コードベースあたり平均15件の脆弱性が含まれていますが、実際のリスクは使用するモデルよりも、どのフレームワークと組み合わせるかによって大きく左右されます。

Secure Code Warriorの調査により、AI生成コードにはコードベースあたり平均15件の脆弱性が含まれていることが判明
新しい「SCW AI Trust Index」により、AIが生成するコードの脆弱性リスクはランダムではなく、モデルやフレームワークごとに予測可能であることが判明しました。これにより、セキュリティリーダーはAIを活用した開発を安全に拡大するためのデータを手に入れることができます。

ITWire:世界AI感謝デーに寄せて、業界幹部8名が語る
AI導入に伴う課題、絶え間ないアップデート、そして業界の覇権争いが急速に激化する中、セキュリティ専門家は、その広大なリスクプロファイルの影響を最も強く受けている立場にあります。
Cyber Daily:業界の展望 第3弾 — AIアプレシエーション・デー2026
オーストラリア政府は、AIが国の将来の国益に不可欠であると明言しています。では、現状はどうなっているのでしょうか。AIと現代企業におけるその役割について、業界の第一線で活躍する専門家たちの見解をご紹介します。

ITWire:エージェント型AI時代の到来により、ガバナンス体制の抜本的な見直しが不可欠に
エージェント型AIの台頭はソフトウェア開発における構造的な転換点であり、生産サイクルの加速だけでなく、人間の直接的な制御を超えて自律的な推論と実行を行うシステムの導入を意味しています。
SecurityWeek:AIを活用したソフトウェア開発の監査を成功させる方法
AIが生成したコードが一般的になる中、CISOには、開発者の慣行を評価し、AIツールの利用を管理し、本番環境に影響が及ぶ前にソフトウェアのリスクを特定するための新たな監査戦略が求められています。
SD Times:プラットフォームエンジニアリングと開発者体験:エンジニアの生産性を高め、リスクを抑える:SD Times 100
2026年、このカテゴリーはかつてない重要性を帯びています。その理由は、AIコーディングツールやエージェントの普及により、コードの記述量やデプロイ、テスト、プロビジョニングの頻度が劇的に増加しているためです。プラットフォームエンジニアリングは、この開発スピードの向上を「価値ある成果」に変えるか、それとも「混乱」を招くか、その分かれ目となる重要なレイヤーです。
SD Times:AI支援開発が人為的ミスを増幅させる――貴社のAIガバナンスとリスク管理戦略は万全か?
ガートナーの最新レポートによると、シャドーAIや野良オートメーションの横行が、AIの脆弱性をさらに増大させています。同社は、業務で生成AIツールを利用するIT担当者の32%が、その利用をサイバーセキュリティチームに隠していると指摘しています。ローコード/ノーコードプラットフォームや「バイブコーディング(vibe coding)」といった手法と相まって、AIコパイロットは企業の攻撃対象領域を大幅に拡大させています。
Cybersecurity Tribe:真のAIガバナンスと「ポリシー・シアター(形だけの対策)」を分かつもの
本記事では、セキュリティおよびリスク管理のリーダーに向けて、「組織がAIリスクを認識していることを示すためだけのポリシー」と「真に企業リスクを軽減するポリシー」を分かつものは何か、という核心的な問いを投げかけました。
ISMG:AIコーディングツールがもたらす潜在的なセキュリティリスク
Secure Code WarriorのPieter Danhieux氏が語る、AI主導の開発におけるリスク管理
ITWire:開発リスク管理の鍵となる、AIコーディングの「パーソナリティ」を読み解く
生成AIがエンタープライズソフトウェア開発の現場に定着する中、ある馴染み深い分野がかつてないほど重要性を増しています。それはリスク管理です。
In AI Today:Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI主導の開発を実現へ
Secure Code Warriorは本日、業界初となるガバナンスソリューション「SCW Trust Agent: AI」を発表しました。これは、ソフトウェア開発におけるAIの影響をコミットの時点で可視化、帰属化、強制可能にするよう設計されており、企業はソフトウェアリスクを測定可能な形で制御しながら、AIコーディングツールの導入を拡大できるようになります。
DEVOPSdigest:アジャイル宣言から25年、AppSecは終焉を迎えるのか?
アジャイル手法の最も重要な要素を中心にSDLCを再構築し、DevSecOpsを重視したセキュリティ対策を慎重に組み込んだとしても、私たちが知るAppSecはこれで終わりなのでしょうか?
Cyber Defense Magazine:Global InfoSec Awards 2026にて、Secure Code Warriorがサイバーセキュリティ・リスク管理およびコンプライアンス・エクセレンス部門で優秀賞を受賞
Global InfoSec Awards 2026:Secure Code Warriorがサイバーセキュリティ・リスク管理およびコンプライアンス・エクセレンス部門で優秀賞を受賞
ITWire:Secure Code Warriorが「Trust Agent」を発表:AIを活用した安全でスケーラブルな開発を実現
新しいAIソフトウェアガバナンスソリューションにより、AIが生成したコードをコミット時に可視化し、本番環境へのデプロイ前にポリシーを適用することで、実際の開発行動と測定可能なリスク低減を結びつけます。
DevOps.com:Secure Code WarriorのAIエージェントがAI生成コードにポリシーを適用
Secure Code Warrior(SCW)は今週、AIコーディングツールによって生成されたコードを識別し、適切なガバナンスポリシーを自動的に適用するAIエージェントを追加しました。

SecurityBrief UK:Secure Code Warrior、コードリスクを管理するAIツールを発表
Secure Code Warriorは、開発におけるAIコーディングツールの利用状況を追跡し、コードコミット時のソフトウェアリスクと関連付けるソフトウェアガバナンス製品「SCW Trust Agent: AI」を発表しました。

2026年Globee®サイバーセキュリティ賞:Secure Code Warriorがソフトウェア開発サイバーセキュリティソリューション部門でゴールド賞(ベスト・オブ・ザ・イヤー)を受賞
2026年Globee®サイバーセキュリティ賞:Secure Code Warriorがソフトウェア開発サイバーセキュリティソリューション部門でゴールド賞(ベスト・オブ・ザ・イヤー)を受賞
DEVOPSdigest:Secure Code WarriorがTrust Agentをリリース
Secure Code Warriorは、AIによるソフトウェア開発への影響を可視化し、帰属を明確化し、コミット時に強制適用できるガバナンスソリューション「SCW Trust Agent: AI」を発表しました。これにより、企業はソフトウェアリスクを測定可能な形で管理しながら、AIコーディングツールの導入を拡大できるようになります。

TalkDev:Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI駆動型開発を実現
Secure Code Warriorは本日、業界初となるAIガバナンスソリューション「SCW Trust Agent: AI」を発表しました。本ソリューションは、ソフトウェア開発におけるAIの影響をコミットの時点で可視化、追跡、制御できるように設計されており、企業はソフトウェアリスクを測定可能な状態で管理しながら、AIコーディングツールの活用を拡大できます。組織は、どのAIモデルが特定のコミットに影響を与えたかを初めて追跡し、その影響と脆弱性の関連性を特定することで、安全でないコードが本番環境にリリースされる前に修正措置を講じることが可能になります。

Help Net Security:SCW Trust Agent: AIがコードへのAIの影響を追跡し、ソフトウェアリスクを低減
Secure Code Warriorは、AIによるソフトウェア開発への影響を可視化・追跡し、コミット段階で制御可能にするガバナンスソリューション「SCW Trust Agent: AI」を発表しました。企業はこれにより、ソフトウェアリスクを測定・管理しながらAIコーディングツールの導入を拡大できます。組織はどのAIモデルが特定のコミットに影響を与えたかを追跡し、脆弱性との関連性を分析することで、安全でないコードが本番環境にリリースされる前に是正措置を講じることが可能です。
Secure Code Warriorが「Trust Agent: AI」を発表。安全で拡張性の高いAI主導の開発を実現
新しいAIソフトウェアガバナンスソリューションにより、AIが生成したコードをコミット時に可視化し、本番環境へのデプロイ前にポリシーを適用することで、実際の開発行動と測定可能なリスク低減を結びつけます。
Security Boulevard:AIを活用した脅威モデリング:開発者主導で実現するエンタープライズセキュリティの強化
これまで、従来の脅威モデリングにおいて開発者が重要な役割を担うことは困難でした。しかし、適切なスキルを身につければ、AIを責任を持って活用することで、コードベースのリスクや手戻りを大幅に削減できるようになります。
The AI Journal:LLMのコーディング特性を理解することが、開発者のリスク管理における鍵となる
AIが生成したコードは「機械製」かもしれませんが、画一的なアプローチでセキュリティを確保しようとしても、LLMがもたらす脆弱性を緩和するには不十分です。組織は厳密なセキュリティレビュー体制を確立し、人間の開発者が中心となって効果的なセキュリティ管理を実装するとともに、使用する各LLM特有のコーディングの癖を管理する必要があります。AIが生成したコードも、人間が書いたコードと同様に、個別のリスク評価を行うことが不可欠です。

SecurityBrief:AIを活用したソフトウェア開発におけるセキュリティの課題
ソフトウェア開発プロセスにおける人工知能(AI)ツールの利用が広がるにつれ、セキュリティへの影響がより明確になっています。最近の調査によると、組織の約70%がAIツールに起因する脆弱性を発見しており、そのうち5社に1社は、それらの脆弱性が原因で深刻なインシデントを経験しています。
KBI Media:AI支援によるソフトウェア開発が引き起こす技術的負債の解消
調査会社Forrester[1]によると、ソフトウェア開発を含む幅広い分野でのAI利用の急速な拡大により、今年、組織の75%で技術的負債が中程度から高いレベルまで増加すると予測されています。
Forbes:セキュリティの自己統治:AI支援型ソフトウェア開発における規制のギャップへの対応
2026年が始まったばかりの現時点で、AIを活用したソフトウェア開発がもたらすサイバーリスクの実態が新たな調査で明らかになりました。調査対象の組織の約7割がAI生成コードに起因する脆弱性を発見しており、そのうち5社に1社は、それらの脆弱性に直接関連する深刻なインシデントを経験しています。
ITWire:AIがサイバーセキュリティの最大の強みを鈍らせる理由
人工知能(AI)は、現代のソフトウェア開発において急速に不可欠な存在となりました。オンデマンドでコードを生成する大規模言語モデルから、ワークフロー全体を自動化するエージェントシステムに至るまで、AIツールは生産性と効率を劇的に向上させる可能性を秘めています。

SecurityWeek:AI支援によるソフトウェア開発で生じるセキュリティ上の技術的負債を解消する方法
開発者はAIを野放しにする自律的な存在ではなく、綿密に監視すべき協力者として捉える必要があります。こうした意識がなければ、深刻な技術的負債は避けられません。

CSO Online:ソフトウェア開発者:サイバー攻撃の主要な標的であり、CISOにとって高まるリスク要因
技術的な侵害からAIを活用した攻撃まで、サイバー犯罪者はソフトウェア開発者を主要な標的と見なすようになっており、CISOが対処すべきシステム上のリスクが生じています。

SMBtech:データプライバシー週間2026に対するテック業界リーダーの反応
オンラインプライバシー週間は、個人や組織が自身のデジタルフットプリントを見直す時期です。大手ソーシャルメディアやマーケティング企業が個人のあらゆる情報を把握し、それを誰にでも売りさばいている現状や、MicrosoftがWindowsユーザーのデータをクラウドへ移行させ、政府機関が密かに監視できる環境を整えている現状、さらにはPCのトラブルを機にデータ保存や処理をクラウドに依存する「ダムクライアント」化が進む現状において、こうした見直しは無意味だという声もあります。ウェブサイトのポップアップで「同意」をクリックすることが、実質的な保護につながると信じている人も少なくありません。では、専門家はこの状況をどう見ているのでしょうか。
セキュリティブリーフ:AIがデータプライバシーのリスクを高め、デジタル信頼を再構築する
世界データプライバシーデーを迎え、テクノロジーおよびデータ専門家らは、人工知能(AI)の活用と不十分なデータガバナンスが、組織にとってのプライバシーリスクを深刻化させていると警鐘を鳴らしています。
ITWire:データプライバシー週間2026
「データプライバシー週間」は、企業が顧客のプライバシーポリシーを見直し、マーケティング戦略において透明性の高いデータ収集を優先させるための絶好の機会です。

Dynamic Business:2026年データプライバシーの日:ビジネスを脅かすプライバシーリスクについて5人の専門家が解説
5人の主要なサイバーセキュリティ専門家が、AIの導入スピードにセキュリティポリシーの策定が追いついておらず、1月28日の「データプライバシーの日」を前に、中小企業において深刻なプライバシーリスクが生じていると警告しています。
情報セキュリティの潮流:OWASP Top 10 2025:新たな脅威、古くからの敵、そして進化が求められる脆弱性修復へのアプローチ
OWASP Foundationは、セキュリティ専門家や愛好家にとっての指針として、多岐にわたるカテゴリーやプラットフォームにおける最も巧妙なソフトウェア脆弱性について、極めて重要かつ実践的なアドバイスを提供してきました。2021年以来となるOWASP Top 10 Web脆弱性の主要な更新が行われたこの期間、業界はAI技術、ツール、コードの急激な普及に揺さぶられ、サイバーセキュリティおよびソフトウェアエンジニアリングの専門家双方にとって、セキュリティ効率とリスクという二面性が生じています。
DEVOPSdigest:ソフトウェア開発者が知っておくべきセキュアコーディングとAIの危険信号
結論として、AIツールが生成したコードをセキュリティの専門知識を持つ人間がレビューし、実装しない限り、企業での利用は安全とは言えません。セキュリティ専門家の30%が、AIが生成するコードの正確性を信頼していないと認めています。そのため、セキュリティリーダーは開発チームの教育とスキルアップを優先し、AIが支援するコードの脆弱性を可能な限り早期に軽減できるスキルと能力を身につけさせる必要があります。これにより、「セキュリティファースト」のチーム文化が醸成され、より安全なAI活用が実現します。
Stack Overflow:Z世代の皆さんへ。2025年のテクノロジー業界で押さえておくべき重要ポイントを解説します。
2025年の最新テクノロジー事情。Z世代の皆さんが知っておくべき情報をまとめました。

SC Media:EUのAI法が具体化するのを待ってはいられないCISOたち
EUのAI法がAIガバナンスの確固たる枠組みとなることを期待していたCISOは、AI規制の導入をめぐる最近の動向に、戸惑いや失望を感じているかもしれません。
SecurityBrief:エージェント型AIの「二重スパイ」が露呈させた深刻なセキュリティの欠陥
ある国家が関与したとされる攻撃者が、Claude Codeや開発者エコシステム内の様々なツールを悪用し、オープンソースのハッキングツールを用いて特定の企業をほぼ自律的に大規模攻撃しました。30件以上の攻撃のうち複数が成功し、AIエージェントが人間の介入をほとんど必要とせずに大規模な悪意あるタスクを実行可能であることが証明されました。
DEVOPSdigest:2026年のDevSecOps予測
DEVOPSdigestの予測シリーズ、今回は「2026年のDevSecOps予測」をお届けします。業界の専門家たちが、2026年にDevSecOpsがどのように進化し、業界にどのような影響を与えるかを予測します。
ITWire:OWASPが最新のアプリケーション脆弱性トップ10を発表
Open Worldwide Application Security Project(OWASP)が最新の脆弱性トップ10リストを発表しました。そこには、重要な脆弱性クラスに関する驚くべき知見が含まれています。

Channel Insider:サイバーセキュリティ専門家が予測する2026年のAIと国家レベルの脅威
サイバーセキュリティの専門家が2026年の予測を発表。AI主導の攻撃や量子リスクから、国家レベルの脅威、OTセキュリティの脆弱性、自動化に伴うプレッシャーまで多岐にわたります。

Security Journal UK:AIコーディングツールの台頭と、それによって浮き彫りになるスキルギャップ
Secure Code Warriorの共同創設者兼CEOであるPieter Danhieux氏は、AIコーディングツールはスピードと効率性をもたらす一方で、新たなリスクも生じさせると警告しています。
iTWire:2026年のAIの現状に関する予測
2026年は、AIが単なるツールからパートナーへと進化し、私たちの働き方や創造のあり方、そして課題解決の方法を根本から変える年となるでしょう。

Fortune:2025年に急拡大したAIコーディングツール。初のセキュリティ侵害が示す「最悪のシナリオ」
ツールへの侵害がこれまでに大規模な攻撃を引き起こしたことはありませんが、いくつかの悪用事例やニアミスは発生しており、サイバー脅威の研究者たちは、多くの人気ツールに深刻な脆弱性が存在することを突き止めました。これは、今後どのような最悪の事態が起こり得るかを如実に物語っています。
SMBtech:オーストラリアのテック業界リーダーが語る2026年の予測
今年もテクノロジー業界の予測が次々と発表される時期がやってきました。2026年に何が起こると予想されているのか、その内容をご紹介します。

Technology Decisions:AIツール導入時における効果的なセキュリティの重要性
懸念は単純です。開発チームが、セキュリティ上の脆弱性が生じる複雑な文脈を解釈できないAIツールを過信してしまう可能性があることです。例えば、大規模言語モデルはアプリケーションの認証や認可のアーキテクチャを理解するのが苦手な場合があり、重要な保護機能を見落とすリスクが高まります。
ITWire:AI開発コードのセキュリティを向上させる5つのステップ
AIが生成するコードのリスク管理に関する業界の指針は、ますます一つの結論に収束しています。それは、効果的なセーフガードには人間とマシンの緊密な連携が不可欠であり、開発者が常にプロセスの中心に留まる必要があるということです。

SecurityBrief Australia:2026年までにAPJのビジネスとセキュリティを変革するエージェント型AI
業界幹部によると、2026年にはエージェント型人工知能(AI)がアジア太平洋・日本(APJ)地域の企業環境を大きく変える見通しです。組織は自律性の高いソフトウェアエージェントを積極的に導入し、生産性を向上させる一方で、ビジネスのあらゆる領域で新たなリスクに直面することになります。
SC Magazine UK:企業がエージェント型AIを無視できない理由
現在、エージェント型AIは企業にとってどの程度の脅威となっているのでしょうか。また、セキュリティリーダーはどのようなリスク対策を講じるべきでしょうか。

VMBlog:サイバーセキュリティ予測:2026年、AIは何をもたらし、何をもたらさないのか
共同創業者兼CTOのMatias Madou博士と共に、未来を予測してみました(水晶玉というより、NVIDIAのGPUを駆使したと言った方が正確かもしれません)。AIセキュリティの観点から、2026年に何が待ち受けているのか、私たちの見解をお伝えします。
SD Times:ソフトウェア開発におけるエージェント型AI導入にブレーキをかけるべき時
ある国家主導型と見られる攻撃者が、Claude Codeや開発者エコシステム内の各種ツール、具体的にはModel Context Protocol(MCP)システムを悪用し、オープンソースのハッキングツールを用いて特定の企業をほぼ自律的に大規模攻撃しました。30件を超える攻撃のうち複数が成功しており、AIエージェントが人間の介入をほとんど必要とせずに悪意ある大規模なタスクを実行可能であることが証明されました。今こそ歩みを緩め、何が危機に瀕しているのか、そしてどのように身を守るのが最善かを立ち止まって考えるべき時かもしれません。

AIthority:ソフトウェア開発における安全で倫理的なAI運用の構築
AIは今や現代のソフトウェア開発に欠かせない要素です。5人中4人以上の開発者が日常的または週単位でAIコーディングツールを利用しており、その多くが複数のツールを併用しています。チームは、自動化の限界と責任の所在を明確に理解しなければなりません。
SC Media: 脆弱性探しからクリティカルシンキングへ:セキュアコーディングのあり方 – Matias Madou – ASW #357
セキュアなコードとは、「脆弱性を見つける」という考え方よりも、「デフォルトでセキュア」「設計段階からセキュア」という概念に基づくべきものです。Matias Madou氏が、セキュアコーディング研修での経験と、クリティカルシンキングを教えることの重要性について語ります。また、なぜクリティカルシンキングが脅威モデリングと密接に関係しているのか、そして「攻撃者のように考える」という表面的なアドバイスを超えて開発者を導くために、LLMをどのように活用できるのかを解説します。
Forbes:AIに熱狂する取締役会でCISOが影響力を高める方法
AIの爆発的な普及により、企業は大きな転換点を迎えており、ビジネスのあり方は劇的に変化しようとしています。この状況下で、CISO(最高情報セキュリティ責任者)は不安定な立場に置かれています。組織のデータとアクセスを管理する責任者として、彼らは企業の安全を確保しなければなりません。しかし、AIの広範かつ無秩序な導入が急速に進めば、現在の組織体制では対応しきれないほど多くのセキュリティ課題が噴出する恐れがあります。
Security Boulevard:AI生成コードにおけるセキュリティ低下:CISOが無視できない脅威ベクトル
AIコーディングアシスタントや自律型エージェントが生成するコードに脆弱性が混入する可能性があることは、セキュリティリーダーや開発者の間ですでに広く認識されています。しかし、最近の研究によって、彼らを悩ませる新たな重大な懸念が明らかになりました。それは、コードの反復的な改善に用いられるLLMが、明示的にセキュリティ向上を指示された場合であっても、時間の経過とともに新たな脆弱性を生み出してしまう可能性があるという事実です。

Information Week:独自の指針を策定せよ:CISOがいかにして生成AIガバナンスを実装すべきか
政府機関がAIの安全な利用に向けたルールや規制の策定を進める中、企業はそれを待っている余裕はありません。今すぐリスクへの対策を講じる必要があります。

CFOtech Australia:AI時代に女性がハイテク分野で充実したキャリアを築き続けるには
サイバーセキュリティ全般、とりわけアプリケーションセキュリティの分野において、AIによる生産性の恩恵を最大限に引き出すためには、人間による監視が不可欠です。

Tanium:バイブコーディングの波は止められない。しかし、そのリスクを制御する方法はある。
ChatGPTの爆発的な普及と同様に、今年は「バイブコーディング(vibe coding)」が至る所で話題になっています。実際、辞書にも掲載されるほどの言葉となりました。しかし、このブームには注意が必要です。新しいAIコーディングツールは、スピードとコスト削減をもたらす一方で、驚くべき脆弱性も抱えています。
[ポッドキャスト] Stack Overflow:AI時代のコーディングには、これまで以上に批判的思考が必要だ
ライアンがSecure Code Warriorの共同創業者兼CTOであるマティアス・マドゥ氏を迎え、LLMの変動性がコードセキュリティに与える影響、AIコーディング支援ツールの普及に伴う開発者トレーニングの未来、そしてAI時代における(特にジュニア開発者にとっての)批判的思考の重要性について議論します。

Cybersecurity Insiders:AIへの過度な依存がサイバーセキュリティにおける批判的思考力を低下させる
ソフトウェア開発者は、大規模言語モデル(LLM)によるコード生成ツールや自律型AIエージェントなど、AIアシスタントを活用することで多くの恩恵を受けています。しかし、MITの新たな研究をはじめとする近年の報告では、AIへの過度な依存がユーザーの批判的思考能力を低下させる可能性があると警告されています。
セキュリティ週間:ソフトウェア開発チームがいかにしてAIツールを安全かつ倫理的に導入できるか
AIツールを安全かつ倫理的に導入するには、イノベーションと説明責任のバランスが不可欠です。強固なガバナンスの確立、開発者のスキルアップ、そして厳格なコードレビューの実施が求められます。

Dark Reading:AI生成コードにおける人間による監視のための5つの重要なセキュリティチェックポイント
LLMを活用してセキュアなコードを書くには、AIを自律的なツールとしてではなく、共同作業のパートナーとして使いこなすスキルが不可欠であるとMadou氏は主張する。

Techstrong.tv:AI時代のSecure Code Warrior(ゲスト:Pieter Danhieux)
Secure Code WarriorのCEO兼会長であり共同創業者でもあるPieter Danhieuxが、攻撃的なサイバーセキュリティの専門家から、セキュアなソフトウェア開発の推進者へと転身した経緯を語ります。2015年に設立されたSecure Code Warriorは、開発者が最初からセキュアなコードを書けるよう支援することを目指しており、これは脆弱性を後から修正するよりも効果的であるという点で、DanhieuxとホストのAlan Shimelの意見が一致しています。また、両者はAIがソフトウェア開発に与える影響についても議論し、AIによってコーディングの速度とアクセシビリティは向上するものの、AIが生成するコードのセキュリティには依然として課題があることを指摘しました。彼らは、こうした技術の進歩の中で、開発者がセキュアなコーディング手法を習得する必要性が高まっていることを強調しています。
SMBtech:2025年サイバーセキュリティ意識向上月間:オーストラリア産業界の反応と解説
10月はオーストラリアの「サイバーセキュリティ意識向上月間」です。これは、オンラインでの警戒を怠らないよう毎年呼びかける期間です。今年のテーマ「サイバーセーフな文化の構築」は、デジタル化が進む現代において、一人ひとりが自身のセキュリティに責任を持つことの重要性を改めて強調しています。

最も安全なコードを生成するAIモデルはどれか?
16の主要AIモデルが実際にどのようにコーディングを行うかを、11の実践的フレームワークと1,760のコードベースで評価。モデルだけでなく、フレームワークの選択も重要です。

Citizen AI by Secure Code Warrior
AIのリスクはエンジニアリングの領域にとどまりません。「Citizen AI」の概要資料で、全従業員のAIリテラシー向上と安全な活用習慣の定着を図りましょう。

AIがソフトウェア開発をどのように変革しているのか、そしてセキュリティがそれに合わせてどう進化すべきかを理解しましょう。
AIによるオートコンプリートから自律型エージェントまで。ソフトウェア開発の進化が、セキュリティ、ガバナンス、そしてチームにもたらす影響について解説します。

SCWが「エージェント型コーディングセキュリティ」の新カテゴリーに選出
Gartnerは「2026年版セキュアソフトウェアエンジニアリングのハイサイクル」において、SCWを2度選出しました。AI主導の開発において、これが何を意味するのかを解説します。
KnowBe4向けSCW学習コンテンツ
Secure Code Warrior content available through KnowBe4 helps technical teams build secure coding and AI governance awareness through structured learning covering OWASP Top 10 risks, AI-assisted development, and modern secure coding practices.
KnowBe4 + Secure Code Warriorで実現するセキュアなAI開発
Secure Code WarriorがKnowBe4と提携し、OWASP、AI開発、10種類のプログラミング言語を網羅した実践的なセキュアコーディングトレーニングをセキュリティ意識向上プログラムに統合します。
Trust Agent: AI - AI主導の開発を安全にスケールさせる
AI is writing code. Who’s governing it? With up to 50% of AI-generated code containing security weaknesses, managing AI risk is critical. Discover how SCW's Trust Agent: AI provides the real-time visibility, proactive governance, and targeted upskilling needed to scale AI-driven development securely.
OpenText Application Security + Secure Code Warrior
OpenText Application Security and Secure Code Warrior combine vulnerability detection with AI Software Governance and developer capability. Together, they help organizations reduce risk, strengthen secure coding practices, and confidently adopt AI-driven development.

Secure Code Warrior 企業概要
Secure Code Warriorは、開発スピードとエンタープライズセキュリティの間のギャップを埋めることで、組織がAIを活用した開発を安全に導入できるように設計されたAIソフトウェアガバナンスプラットフォームです。このプラットフォームは、セキュリティチームがシャドーAIコーディングツールや本番コードの起源を把握できていないという「可視性のギャップ」という課題を解決します。

セキュアコーディングのトレーニングトピックとコンテンツ
業界をリードする当社のコンテンツは、あなたの役割を念頭に置いて、絶え間なく変化するソフトウェア開発環境に合わせて常に進化しています。AIからXQuery Injectionまで、あらゆるものをカバーするトピック。トピック別および役割別のコンテンツカタログの内容を覗いてみましょう。
サイバーレジリエンス法(CRA)準拠の学習パス
SCWは、CRA(サイバーレジリエンス法)に準拠したクエストや概念学習コレクションを提供し、開発チームがCRAのセキュア開発原則に沿った「Secure by Design」、SDLC、セキュアコーディングのスキルを習得できるよう支援することで、CRAへの対応をサポートします。

OWASP Top 10 2025 電子書籍
OWASP Top 10を攻略しませんか?『OWASP Top 10:2025 アプリケーション防御の決定版ガイド』を今すぐダウンロード。

Secure Code WarriorによるTrust Agent: AI
本資料では、AIコーディングツールに対する高度な可視性とガバナンスを実現する新機能「SCW Trust Agent: AI」をご紹介します。AIツールの利用状況と開発者のスキルを関連付け、リスク管理やSDLCの最適化、そしてAI生成コードの安全性を確保するための当社の独自ソリューションについて解説します。
AIコーディングアシスタント:次世代開発者のための安全なナビゲーションガイド
大規模言語モデル(LLM)は、スピードと生産性の面で非常に大きなメリットをもたらしますが、同時に企業にとって無視できないリスクも生じさせます。従来のセキュリティガードレールだけでは、押し寄せるリスクを制御しきれません。開発者がソフトウェア開発ライフサイクルの初期段階でセキュリティ上の欠陥を特定し、未然に防ぐためには、正確で検証済みのセキュリティスキルが求められます。
セキュア・バイ・デザイン:ベストプラクティスと予防的なセキュリティ成果
この調査論文では、Secure Code Warriorの共同創設者であるPieter DanhieuxとMatias Madou博士が、専門家の寄稿者とともに、20件以上の詳細なインタビューから得られた主要な調査結果を明らかにします。
AIトラストインデックス
SCW AI トラストインデックス:主要なAIモデルが安全でないコードをどのくらいの頻度で生成するかについての継続的なベンチマーク。

プロフェッショナルサービス - 専門知識で加速を
Secure Code Warriorのプログラム戦略サービス(PSS)チームは、セキュアコーディングプログラムの構築、強化、最適化を支援します。白紙の状態から始める場合でも、アプローチを洗練させる場合でも、当社の専門家がカスタマイズされたガイダンスを提供します。

Quests:開発者がリスクを軽減し、常に一歩先を行くための業界をリードする学習プラットフォーム。
Questsは、開発者がセキュアコーディングスキルを向上させることで、ソフトウェアのセキュリティリスクを軽減できるよう支援する学習プラットフォームです。厳選された学習パス、実践的なチャレンジ、インタラクティブなアクティビティを通じて、開発者が脆弱性を特定し、未然に防ぐ力を養います。

セキュリティスキルのベンチマーク:企業におけるSecure-by-Designの効率化
「Secure-by-Design(設計段階からのセキュリティ)」は、セキュアなソフトウェア開発の未来を担う考え方です。企業がこの取り組みを検討する際に不可欠となる重要な要素について解説します。
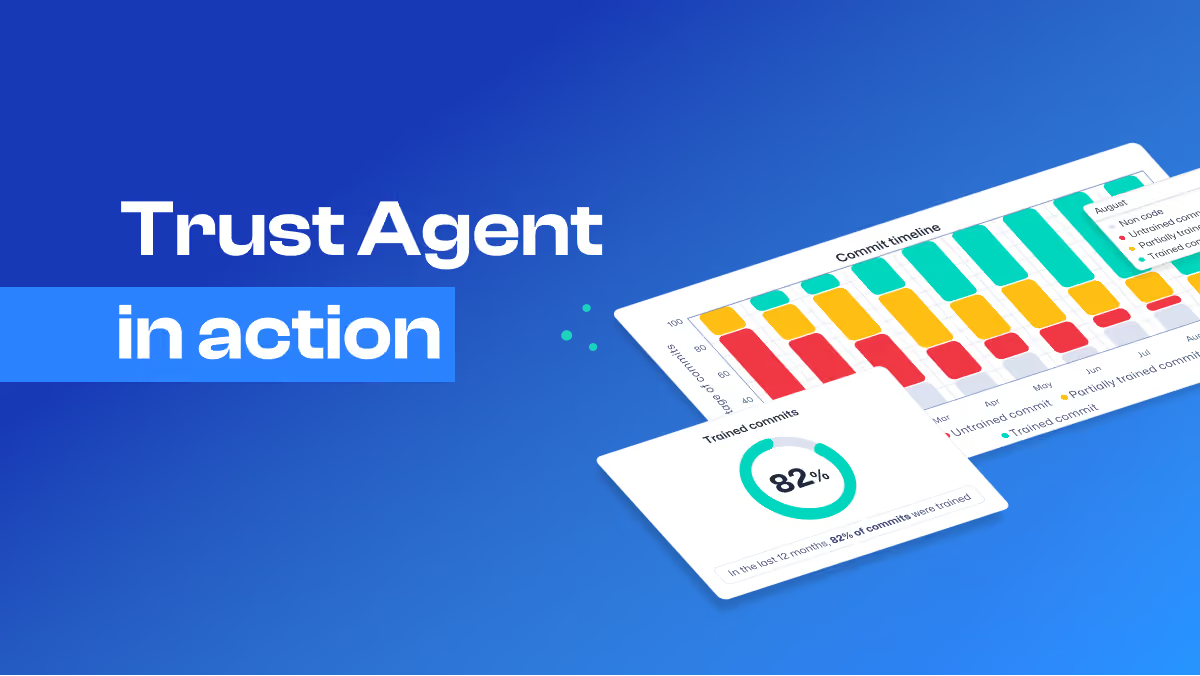
Trust Agentの活用イメージ
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.
AIソフトウェアガバナンス戦略ガイド
SCW Trust Agent gives you the tools you need to deliver secure code faster, ensuring developers have the knowledge and skills to implement security best practices in the specific programming language of their code commits.

Secure Code WarriorのTrust Agent
Are you confident that every line of code committed is backed by a developer with the necessary secure coding skills? Many organizations face this critical gap, leading to preventable vulnerabilities and reduced development velocity. SCW Trust Agent offers unparalleled visibility across your code repositories, analyzing commits directly against developer security proficiency. With policy gates, Trust Agent enables you to apply governance at the commit level, with policies to ensure code contributors have the secure code knowledge you require for your business-critical applications. Download our one-pager today to learn how SCW Trust Agent can help you strengthen your security posture, optimize your development lifecycle, and significantly reduce vulnerabilities.

SCW Trust Score - セキュリティプログラムの構築、測定、最適化に最適なソリューション
セキュリティプログラムの構築、測定、最適化に最適なSecure Code Warrior Trust Scoreについて詳しくはこちらをご覧ください。
Secure Code WarriorとKnowBe4のパートナーシップ概要
Learn more about Secure Code Warrior Trust Score, the best way to build, measure and optimize your security program.

Secure Code WarriorによるTrust Score
業界初のベンチマーク「SCW Trust Score」で、セキュリティプログラムの有効性を測定しましょう。同業他社との比較を通じてセキュリティ体制を最適化し、データに基づいた意思決定でソフトウェアセキュリティを強化します。
PCI-DSS 4.0コンプライアンスへの備え
PCI-DSS要件に対応するため、ソフトウェアのセキュリティインフラを評価しましょう
金融サービスにおけるセキュリティトレンドの決定版ガイド
開発者がセキュアなコードを記述できるようガイドします。現実世界のコード内の脆弱性を特定し、発見し、修正するための段階的なガイダンスを提供します。開発者は、新たに習得したスキルを練習し、業務に応用することができます。
2024年の予測:生成AIがソフトウェアエンジニアリングを再構築する
Gartnerのレポートで強調されているように、生成AIがSDLC全体でソフトウェア開発をどのように革命化しているかを探求し、AppSecのリーダーにAIによって生成されたソフトウェアを調査するようアドバイスします。
PCI DSS 4.0の全貌
本ガイドでは、開発チームがPCI DSS 4.0コンプライアンスに取り組むための実践的な戦略を解説します。現代の開発者に求められるコンプライアンス要件をはじめ、セキュリティ担当者と開発マネージャーが連携して開発者向けのセキュリティプログラムを構築する方法、そして脆弱性を根本から解消するための効果的なトレーニングの進め方をステップバイステップで紹介します。

開発者セキュリティ成熟度クイズ
Secure Code Warriorは、開発チームのセキュリティ成熟度の3つの段階を、定義、導入、スケーリングと概説しています。開発者のセキュリティ知識はどの程度ですか?クイズに答えて確かめてください。

スクリプトテスト(無視してください)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコーディング学習のROI
セキュアコーディング教育がもたらす長期的なROI(投資対効果)について解説します。アジャイルで能動的な学習戦略への投資が、いかにセキュリティを強化し、現代のサイバー脅威に対して費用対効果の高い防御策となるのかをご覧ください。
開発者がAI開発ツールを効果的に活用するためにセキュリティスキルが必要な理由
ボタン一つで複雑なコードを生成できるAIの可能性は魅力的ですが、真に安全で信頼性の高いコードを作り上げるには、依然として人間の開発者による多大なサポートが不可欠です。
2024年の予測トップ10
2024年のサイバーセキュリティおよびソフトウェアセキュリティ業界について、SCWの専門家が予測する最新の展望をご覧ください。
アジャイル学習プラットフォーム:開発者主導型セキュリティのROI
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
強固な守りを築く:ソフトウェアセキュリティにおける開発者支援の6つの重要な柱
本ホワイトペーパーでは、セキュリティ専門家であり、Secure Code WarriorのCTO兼共同創設者であるマティアス・マドゥ博士が、以下のトピックについて解説します。開発チームに向けた効果的なセキュリティ教育とスキル向上を実現するために不可欠な「6つの柱」、エンタープライズレベルでセキュリティプログラムを導入した10名の経営幹部から得られた教訓、そして成功への道のりで避けるべき一般的な落とし穴について詳しく紹介します。

アジャイル学習プラットフォーム
Secure Code Warriorは、進化し続けるアプリケーションセキュリティの課題に対処するために設計されたアジャイル学習プラットフォームです。業界をリードする最新のコンテンツで、セキュリティ侵害や複雑化する規制への対策を先取りし、プロアクティブかつ魅力的なセキュアコーディング教育を実現します。
Trust Agent:AIソリューション概要
Empower your development team with Secure Code Warrior, the agile learning platform designed to tackle the evolving challenges of application security. Stay ahead in the battle against security breaches and regulatory complexities with our industry-leading, up-to-date content, ensuring a proactive and engaging approach to secure code education.
OWASP Top 10 API 2023: A tactical guide for smart developers
APIセキュリティの最新情報をチェックしましょう。2023年版OWASP Top 10ガイドで、コーディングスキルの向上や脆弱性対策を学び、進化し続けるAPI開発の世界で常に一歩先を行くための知識を身につけませんか。今すぐダウンロードして、学びを深める旅を始めましょう。
セキュアコーディング学習のブループリント
当社のPieter Danhieuxが説明したように、5つのステップで開発者エンゲージメントの秘密を解き明かしましょう。今すぐダウンロードして、繁栄する開発者コミュニティへのロードマップを発見してください。
開発者主導のセキュリティとアジャイル学習のためのハンドブック
開発者主導のセキュリティで、シフトレフトを実現しましょう。本書では、開発者のスキルアップとセキュリティ知識の向上を促すための関わり方や、よりセキュアなコードを書くためのインパクトの測定方法について解説します。
ソフトウェアは同僚である:アクセス制御とAPIセキュリティを強化するための新しい視点
APIは不完全な人間のように振る舞う。その特性を理解することが、より強固なサイバーセキュリティへの鍵となるのだろうか。
セキュアコーディング研修のブループリント
大規模言語モデルは、速度と生産性において圧倒的な利点をもたらしますが、企業に否定できないリスクももたらします。従来のセキュリティガードレールだけでは、この氾濫を抑えるには不十分です。
開発者セキュリティ成熟度マトリックス
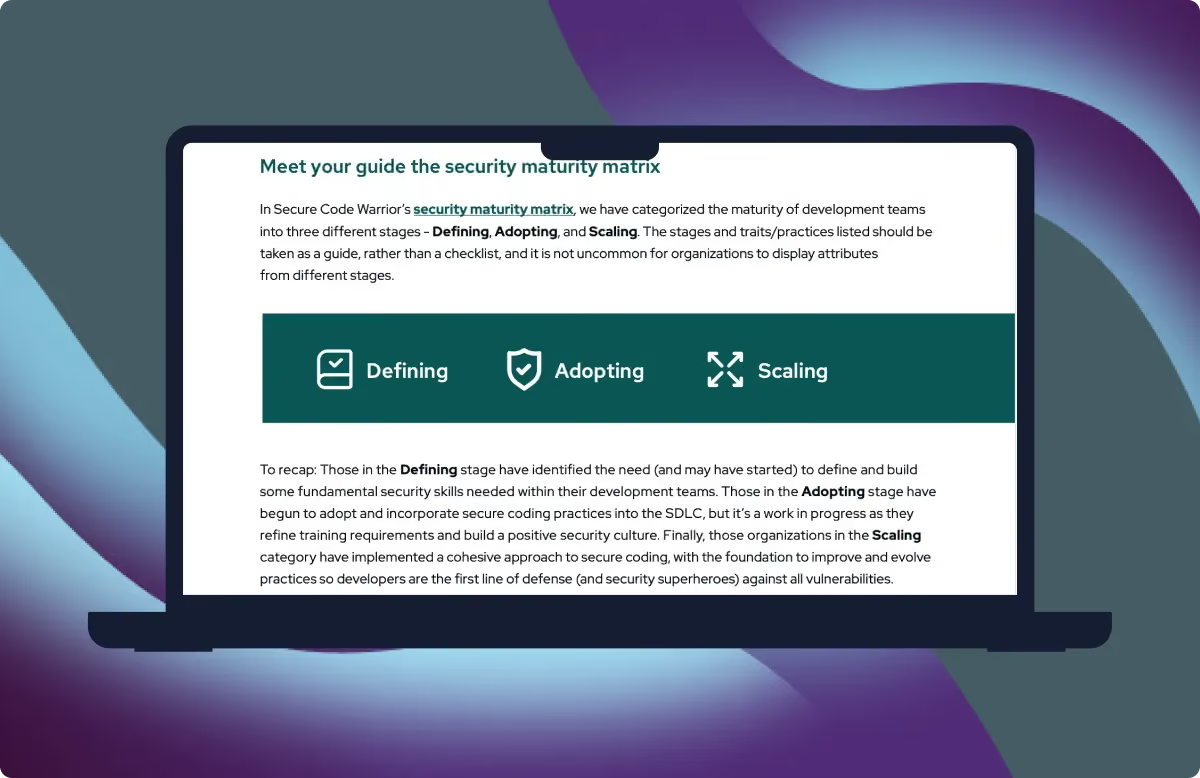
開発チームのセキュリティ成熟度の構築は、段階的にアプローチできます。当社の経験に基づき、定義、採用、および拡張という3つの段階における一般的な慣行を特定しました。
開発チームにおけるセキュリティ成熟度の重要性
開発チームのセキュリティ成熟度を評価して理解することで、組織は適切な利害関係者、プロセス、テクノロジーを備えた計画を策定し、必要なスキルと機能を構築およびサポートすることができます。

開発チームのセキュリティ成熟度
開発チームのセキュリティ成熟度は、その過程に現実的な目標がある継続的な改善サイクルであるべきです。開発チームがセキュリティの成熟度を高めるにつれて、手戻りの量が減り、リスクが最小限に抑えられます。

レポート:2022年版 デベロッパー主導のセキュリティの現状
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ホワイトペーパー:ソフトウェアセキュリティ向上のための課題と機会
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
概要:開発者主導のセキュリティに対する包括的なアプローチ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのセキュリティとプライバシー
Secure Code Warriorは、当社およびお客様の情報資産を、不正利用、悪用、侵害から保護することに尽力しています。私たちはリスクベースの情報セキュリティ管理アプローチを採用し、プラットフォーム、顧客データ、および情報に対する脅威を考慮した適切なリスク管理と緩和策を継続的に実施することを目指しています。Secure Code Warriorは、お客様にサービスを提供する主要なプレーヤーとして成長を続ける中で、セキュリティおよびプライバシープログラムの一環として、セキュリティ機能を強化し続けます。詳細については、ホワイトペーパーをご覧ください。
再現性の高いセキュアコーディングスキルを習得し、シフトレフトとコンプライアンスを実現しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアコードの定義
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
セキュアなコード作成にスキャンツールだけでは不十分な理由
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
ゼロデイ攻撃という闇の術に対する防御ガイド
ゼロデイ攻撃は悪夢のような脅威となり得ますが、組織が利用可能なあらゆるセキュリティツールを駆使して予防戦略に取り組めば、セキュリティ担当者は少し安心して眠れるようになるはずです。
開発者のスキルアップとエンゲージメントを高めるためのプラン
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者主導による、ソフトウェアセキュリティの予防的アプローチ
セキュリティ意識の高い開発者が、現代の脅威に対抗し続けることでサイバー防御を支える、未開拓の大きなリソースとなり得る理由について詳しく解説します。

セキュリティとプライバシーに関するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
CISO/CTO説得キット(デモ開始用)
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP APIセキュリティトップ10:スマートな開発者のための戦略
コード内の一般的なAPIセキュリティの脅威を排除するための実践ガイドをダウンロードしましょう。
セキュリティリスクに対抗するため、セキュリティチームと開発チームを統合する方法
主要なAIモデルは、現実世界の脆弱性パターンに対してどのようなパフォーマンスを示すのでしょうか。SCW AI トラストインデックスは、トップモデルのセキュリティ態勢を明らかにします。
AppSecで脆弱性を減らしコンプライアンスを達成すれば、より大きな課題に取り組む余裕が生まれます。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
バイヤーズチェックリスト:セキュア開発学習プラットフォーム
バイヤーズチェックリスト:セキュア開発学習プラットフォームは、セキュア開発学習プラットフォームの評価を検討している意思決定者およびテクノロジーバイヤーを対象としています。
Shared Assessments SIG Lite Questionnaire
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWペネトレーションテスト概要
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
SCWサイバー保険証券
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
対応から予防への移行:変化するソフトウェアセキュリティの状況 2021年 - ホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
サイバーセキュリティ大統領令:開発者のスキル向上によるソフトウェアセキュリティ強化への戦略的アプローチ
この大統領令は機能的なサイバーセキュリティの多くの側面に触れていますが、開発者が与える影響と、開発者が検証済みのセキュリティスキルと意識を持つ必要性について、初めて具体的に概説しています。

FSQS-NL認定証
Secure Code Warriorは、FSQS-NLに登録されました。この登録は、金融業界の規制遵守に向けた当社の継続的な取り組みにおける重要なマイルストーンとなります。

プラットフォーム構成図
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

情報セキュリティポリシー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

CAIQ質問票
Secure Code Warriorは、デューデリジェンスの自己評価結果に基づき、一般公開されているConsensus Assessment Initiative Questionnaire(CAIQ)を完了しました。
DevSecOpsのスーパーボウル:セキュリティチャンピオンが開発終盤の脆弱性からチームを勝利に導く方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
エグゼクティブ・ラウンドテーブル・ホワイトペーパー - Visma & Blue Prism
2020年はソフトウェアセキュリティに対する私たちの考え方をどう変えたのか。Vismaのエグゼクティブ・ラウンドテーブル。
Mimmit Koodaaの女性たちがセキュアコーディングに挑みます
フィンランドの女性エンジニアコミュニティ「Mimmit Koodaa」が、セキュアコーディングの体験談を語ります。

世界的な金融機関の各チームが、セキュアコーディングコンテストで熱い戦いを繰り広げます。
世界的な金融機関が、いかにして世界中の銀行アプリケーションのセキュリティ強化の重要性を浸透させたのか。その取り組みを、楽しいインタラクティブなトーナメント形式でご紹介します。
Missions - 実践的なシミュレーションを通じて、不適切なコードがもたらす影響を体験しましょう
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
コース - セキュアコーディングのスキルと能力を構築する
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
トーナメントのステップバイステップガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AI開発者ハンドブック
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
OWASP Top 10を攻略するためのバトルプラン
セキュリティの脆弱性トップ10も、あなたのようなセキュア開発のヒーローの前では太刀打ちできません。この無料の電子書籍は、OWASP Top 10 2021に挙げられた悪名高い脆弱性を理解し、それぞれのバグの仕組みを把握するための究極のガイドブックです。
OWASPとSecure Code Warriorトーナメントで勝利を収める - ホワイトペーパー
GenAIとLLMが現在のアプリケーションセキュリティの状況を根本的にどのように変化させているかについての分析。Secure Code WarriorのCEOであるPieter Danhieuxからの最新の視点をご覧ください。

トーナメント - 組織の意識向上と開発者のエンゲージメントを高め、セキュアコーディングを最優先事項にします。
セキュリティの原則と実践に関する堅牢なトレーニングを提供することで、開発者はセキュリティの初心者からセキュリティのチャンピオンへと変貌し、脅威がセキュリティインシデントにつながる前に、脅威を特定、軽減、防止できるようになります。

悪名高き8つの脆弱性:Infrastructure as Codeで発見・修正すべき項目
Secure Code Warriorトーナメントは、前向きなセキュリティ文化を構築するための魅力的で楽しい方法です。コーディングコンテストを実施することで、リモート開発者とハイブリッド開発者の両方を対象としたイベントを開催し、開発者のスキルレベルを評価し、セキュリティチャンピオンを特定することができます。
DevSecOps成功への5つのステップ:AppSecプロフェッショナルが理想のチームで活躍する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

ソフトウェアセキュリティプログラムを最も迅速かつ簡単に改善する方法
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
クリエイティブなCISOのためのセキュリティプログラム変革ガイド
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
PCI-DSSコンプライアンスの苦痛を軽減するホワイトペーパー
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
Secure Code Warriorのご紹介
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
開発者がセキュアなコードを書けるように支援します
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

開発者を防御の最前線に立たせ、組織のセキュリティ体制を強化しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

アセスメント - 開発者のセキュアコーディングスキルをベンチマークし、セキュリティ体制を構築しましょう。
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
AppSecチェックリスト
AppSecチェックリストをダウンロードして、セキュリティ対策の強化が必要かどうかを確認しましょう。
セキュリティ向上プログラムを導入する前に不可欠な6つのステップ
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

2019年 AppSecトレンドレポート
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.
