Pythonのtarfileモジュールにおけるパス・トラバーサル脆弱性を理解する
最近、セキュリティ研究者チームが、Pythonのtarファイル展開機能に15年前から存在するバグを発見したと発表しました。この脆弱性は2007年に初めて開示され、CVE-2007-4559として追跡されてきました。公式ドキュメントに注意書きが追加されたものの、バグ自体は修正されないまま放置されていました。
この脆弱性は数千ものソフトウェアプロジェクトに影響を及ぼす可能性がありますが、多くの人はこの状況や対処法をよく知りません。そこでSecure Code Warriorでは、この脆弱性の悪用を自らシミュレーションし、その影響を直接確認できる機会を提供しています。この根深いバグの仕組みを実践的に学ぶことで、アプリケーションをより適切に保護できるようになります。
シミュレーションミッションを今すぐ試す。
脆弱性の概要:tarファイル展開時のパス・トラバーサル
パス・トラバーサル(ディレクトリ・トラバーサル)は、サニタイズされていないユーザー入力をファイルパスの構築に使用することで発生します。これにより、攻撃者はファイルへのアクセスや上書き、さらには任意のコード実行が可能になります。
この脆弱性はPythonのtarfileモジュールに存在します。tar(テープアーカイブ)ファイルは、アーカイブと呼ばれる単一のファイルです。これは複数のファイルとそれらのメタデータをパッケージ化したもので、通常は.tar.gzや.tgzという拡張子で識別されます。アーカイブ内の各メンバーはTarInfoオブジェクトで表され、ファイル名、更新日時、所有者などのメタデータが含まれています。
リスクは、アーカイブが再展開可能であるという性質から生じます。
展開時、すべてのメンバーには書き込み先のパスが必要です。この場所は、ベースパスとファイル名を結合することで作成されます:
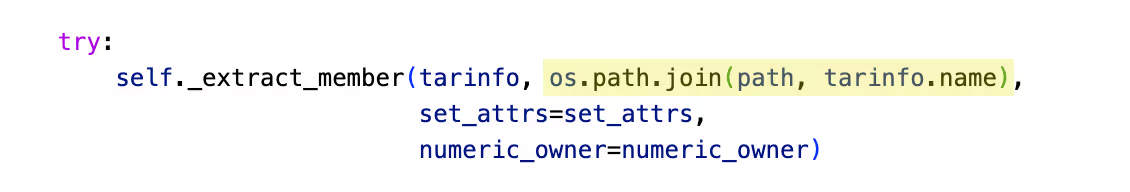
このパスが作成されると、tarfile.extractまたはtarfile.extractall関数に渡されて展開が実行されます:
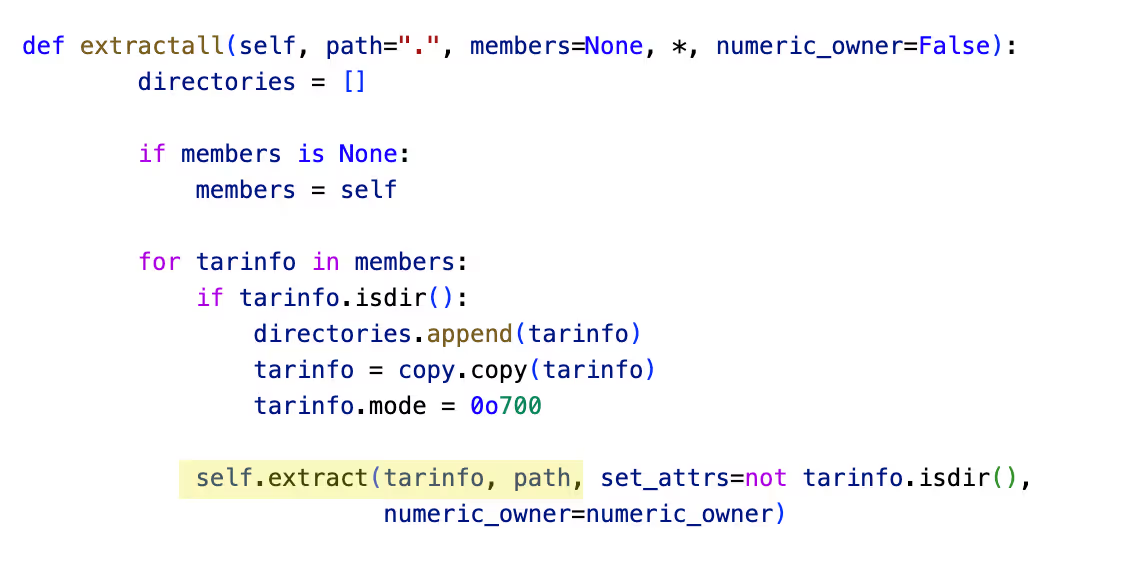
ここでの問題は、ファイル名がサニタイズされていないことです。攻撃者はファイル名を変更して、ドット・ドット・スラッシュ(../)のようなパス・トラバーサル文字を含めることができます。これにより、ファイルが本来あるべきディレクトリから外へ飛び出し、任意のファイルを上書きしてしまいます。これは最終的にリモートコード実行につながる可能性があり、悪用されやすい状態にあります。
この脆弱性は、見分け方さえ知っていれば他のシナリオでも見つかります。Pythonによるtarファイルの処理だけでなく、zipファイルの展開にも同様の脆弱性が存在します。これはZip Slip脆弱性という別の名前で知られているかもしれません。この脆弱性はPython以外の言語でも発生しています!
リスクを軽減するには?
この脆弱性は長年知られていますが、Pythonのメンテナは、この展開機能は本来の仕様通りに動作していると考えています。この場合、「バグではなく仕様」と言う人もいるでしょう。残念ながら、開発者は未知のソースからtarファイルやzipファイルを展開することを常に避けられるわけではありません。セキュアな開発プラクティスの一環として、信頼できない入力をサニタイズし、パス・トラバーサル脆弱性を防ぐことは開発者の責任です。
Pythonでセキュアなコードを記述し、リスクを軽減する方法について詳しく学びませんか?
当社の Pythonチャレンジを無料で体験してみましょう。
無料のコーディングガイドラインをご希望の方は、Secure Code Coachをぜひチェックしてください。セキュアコーディングの実践に役立つ情報を提供しています。
AI主導の開発をリリース前にガバナンスする
AIを活用したリスク測定、コミット時のセキュアコーディングポリシーの強制、そしてSDLC全体を通じたセキュアなデリバリーの加速を実現します。
他のブログ記事を見る
セキュアコーディング、AIガバナンス、ソフトウェアリスク管理に関する専門的なコンテンツをご覧ください。

Supercharged Security Awareness: How Tournaments are Inspiring Developers at Erste Group
Lorem ipsum dolor sit amet, consectetur adipiscing elit. Suspendisse varius enim in eros elementum tristique. Duis cursus, mi quis viverra ornare, eros dolor interdum nulla, ut commodo diam libero vitae erat. Aenean faucibus nibh et justo cursus id rutrum lorem imperdiet. Nunc ut sem vitae risus tristique posuere.

Security as culture: How Blue Prism cultivates world-class secure developers
Learn how Blue Prism, the global leader in intelligent automation for the enterprise, used Secure Code Warrior's agile learning platform to create a security-first culture with their developers, achieve their business goals, and ship secure code at speed




AIを活用した開発をリリース前にセキュアに
開発者のリスクを可視化し、ポリシーを適用することで、ソフトウェア開発ライフサイクル全体における脆弱性を未然に防ぎます。
