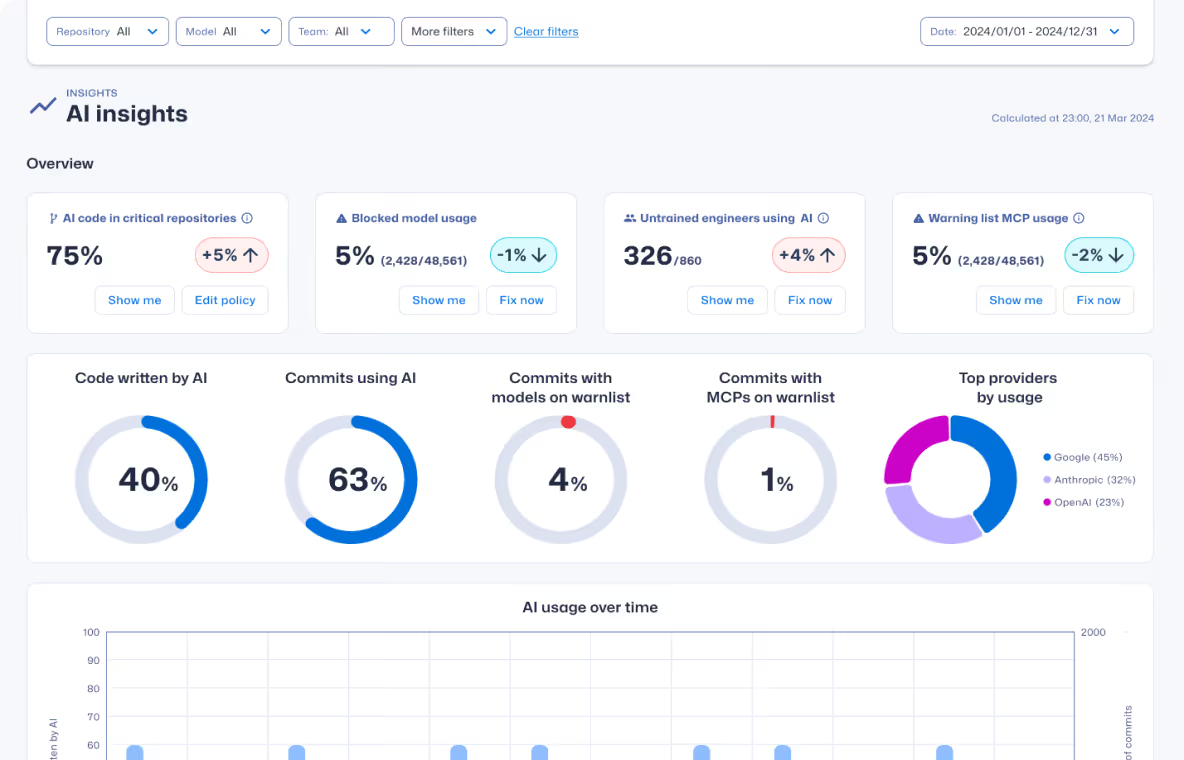
KI-Governance in der Softwareentwicklung operationalisieren.
Ermöglichen Sie KI-gestützte Entwicklung bei gleichzeitiger Sicherheitsüberwachung. Erhalten Sie Transparenz über die KI-Nutzung, implementieren Sie Governance-Workflows beim Commit und stimmen Sie Entwicklungspraktiken auf die Risikoschwellen Ihres Unternehmens ab.
KI-Softwareentwicklung sicher skalieren
- Unternehmensweite Transparenz bei KI-gestützter Entwicklung gewinnen
- Kompetenzen für sicheres Programmieren in Engineering-Teams stärken
- Entwickler für die sichere Überprüfung von KI-generiertem Code schulen
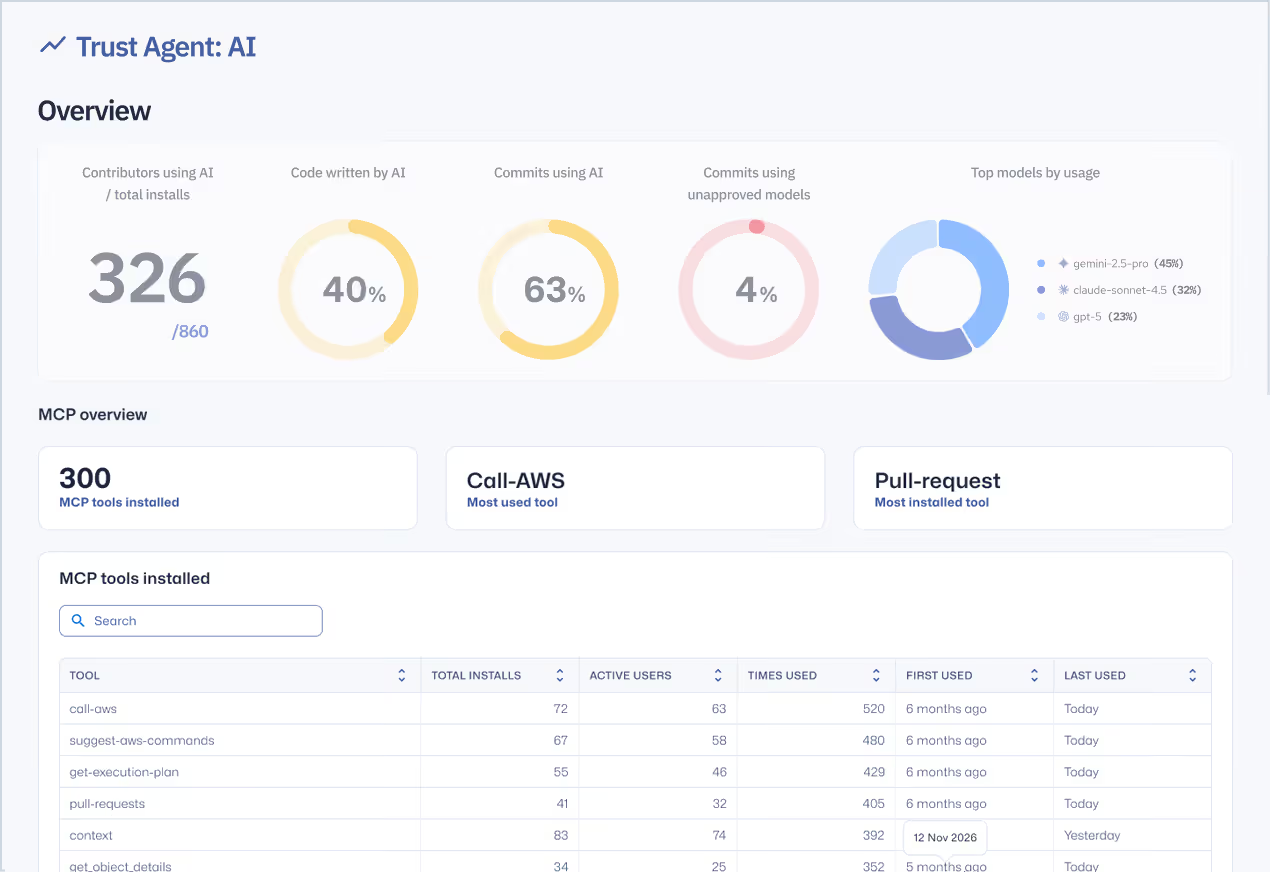
Vermeiden Sie durch KI verursachte Schwachstellen bereits beim Commit.
Machen Sie die KI-Nutzung transparent, implementieren Sie Leitplanken für sicheren Code beim Commit und richten Sie KI-gestützte Entwicklung an Sicherheitsstandards aus, um Schwachstellen in menschlichem und KI-generiertem Code zu vermeiden.
Reduzieren Sie neu eingeführte Schwachstellen um über 53%
- Stärken Sie die Kompetenz für sicheres Programmieren in Entwicklungsteams
- Bieten Sie richtlinienkonforme Unterstützung direkt in Entwicklertools
- Erfahren Sie, wie KI-generierter Code das Software-Risiko beeinflusst
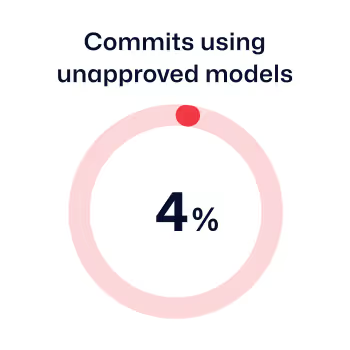
Skalieren Sie die KI-Entwicklung, ohne die Bereitstellung zu verlangsamen.
Gestalten Sie KI-gestützte Entwicklung sicher und messbar – reduzieren Sie Nachbesserungen, vermeiden Sie Engpässe bei Sicherheitsüberprüfungen und ermöglichen Sie Ihren Teams, schneller und mit mehr Sicherheit zu liefern.
MTTR um bis zu 82 % reduzieren
- Sicherheitskompetenzen von Entwicklern durch adaptives Lernen verbessern
- Echtzeit-Anleitungen direkt in Entwicklertools bereitstellen
- Schwachstellen früher beheben, um Nachbesserungskosten zu senken
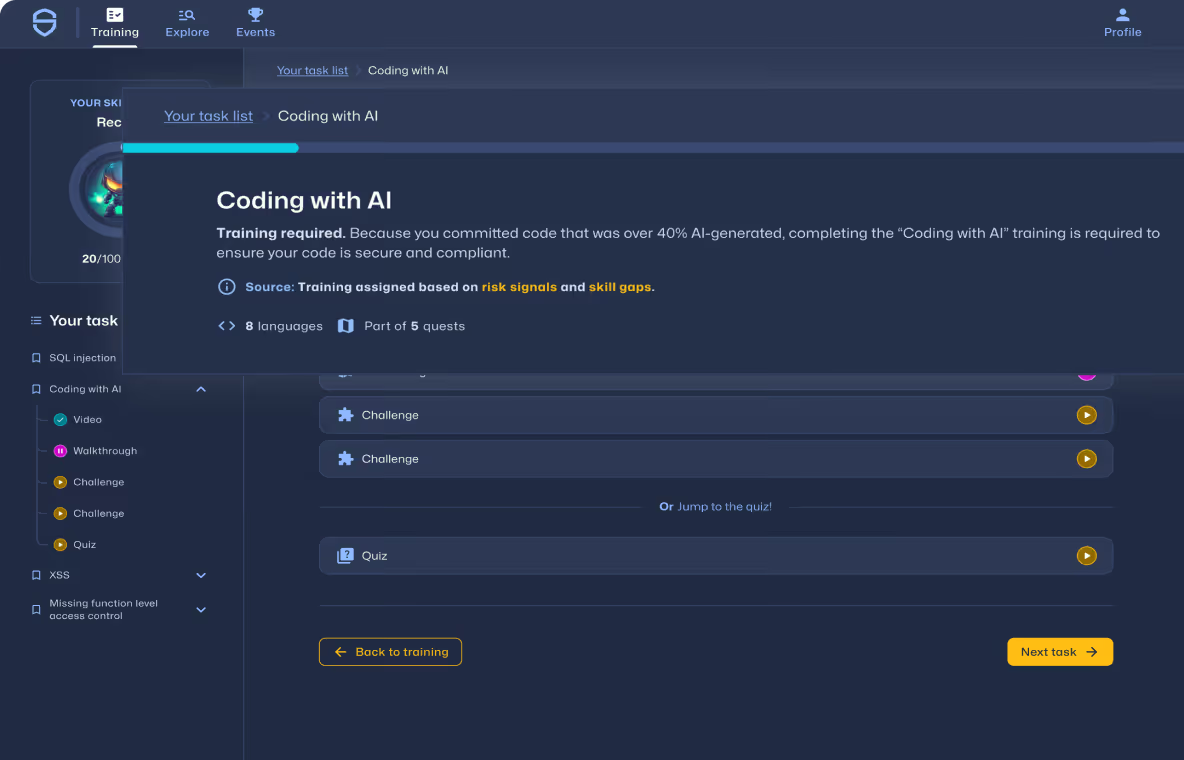
Bauen Sie Sicherheitskompetenzen in Ihrer gesamten Belegschaft auf.
Bieten Sie relevante Lerninhalte für jede Rolle – von der Sensibilisierung für Sicherheit bei allen Mitarbeitern bis hin zu sicherem Programmieren für Entwickler und KI-Kompetenz für Ihre gesamte Belegschaft.
Skalieren Sie Sicherheits-Schulungen in Ihrem gesamten Unternehmen
- Fördern Sie das Sicherheitsbewusstsein in Ihrer gesamten Belegschaft
- Stärken Sie die Fähigkeiten für sicheres Programmieren in Ihren Entwicklungsteams
- Bereiten Sie alle Ihre Mitarbeiter darauf vor, KI sicher und verantwortungsbewusst zu nutzen
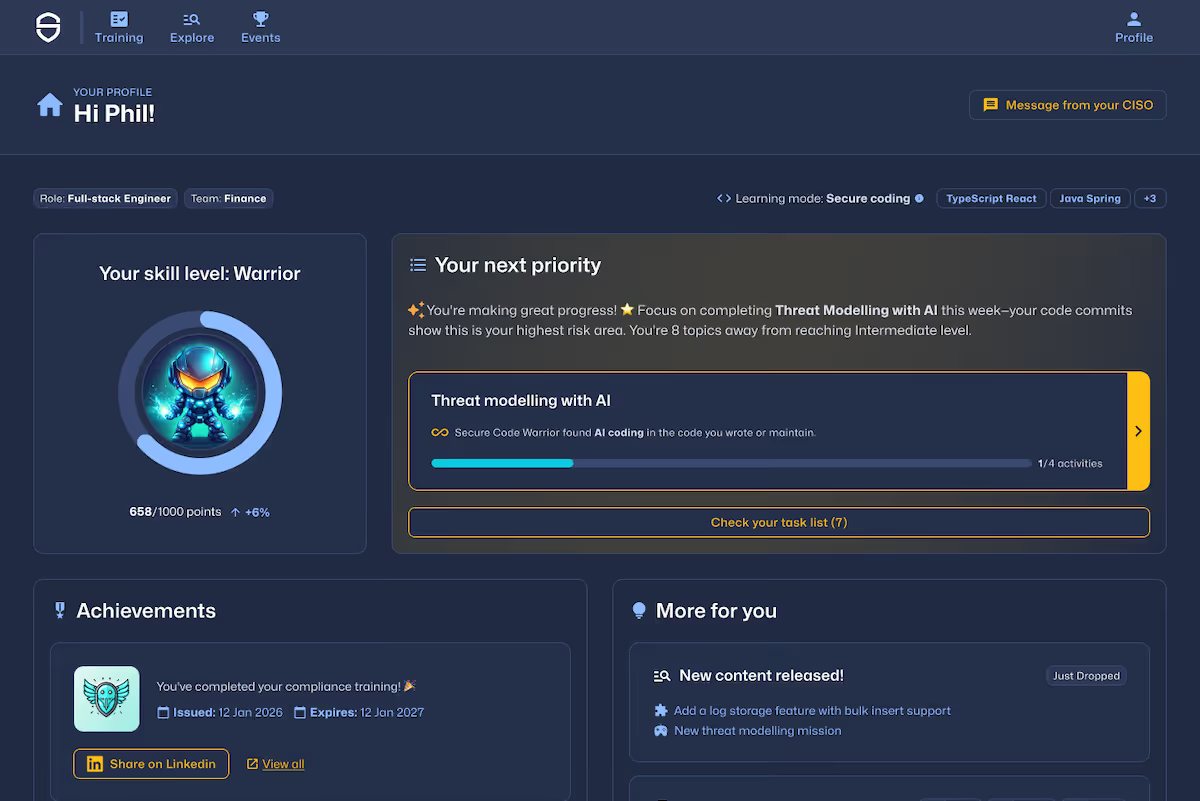



Sicher und maßgeschneidert für Ihre bestehenden Tools

Unsere neuesten Inhalte

Man kann mit Sicherheit sagen, dass die letzten Jahre die Cybersicherheitsstandards grundlegend verändert haben, und obwohl dies nicht verpflichtend ist, sollte es für alle Unternehmen ein Ziel sein, diesem Beispiel zu folgen und die Sicherheitspraktiken der Anbieter unter die Lupe zu nehmen, als ob sie Teil ihres eigenen internen Sicherheitsprogramms wären.

Business leaders need to make room for SBOMs as a priority, especially with so much change in the air for vendors and their ownership of security. However, while we’re at it, perhaps we need to look at how they can be improved going forward.
Nach unserer kürzlich bekannt gegebenen Series-C-Finanzierungsrunde freue ich mich sehr, einen weiteren Meilenstein auf unserem Weg bekannt zu geben. Der Branchenführer für Sicherheit, Synopsys, erweitert sein Produktportfolio um eine spannende Neuerung: Synopsys Developer Security Training, powered by Secure Code Warrior.

Es scheint verblüffend, dass die meisten Entwickler, die an Code arbeiten, der kritische Infrastrukturen, Automobile, Medizintechnik und alles dazwischen antreibt, dies tun, ohne vorher ihre Sicherheitsfähigkeiten zu überprüfen. Warum müssen andererseits Entwickler mit Sicherheitskenntnissen, die wiederholt bewiesen haben, dass sie wissen, wie man Dinge sicher baut, wegen der vielen Sicherheitsschleusen in der Warteschlange mit allen anderen in der sich ständig verlangsamenden Entwicklungspipeline anstellen?
Die Kosten für die Behebung von Code-Schwachstellen und technischer Schuld sind hoch und beeinträchtigen weiterhin die Produktivität von Softwareentwicklungsteams. Erfahren Sie, wie die Implementierung einer agilen Lernplattform für sicheren Code Entwickler effektiver in sicheren Programmiertechniken schulen kann. So lassen sich Schwachstellen schneller und bereits früher im SDLC beheben sowie von vornherein vermeiden, was zu erheblichen Kosteneinsparungen führt. Dieser Blogbeitrag erläutert, wie Sie die finanziellen Auswirkungen und den ROI einer agilen Lernplattform bewerten können.

Wir haben den Abschluss unserer Series-C-Finanzierungsrunde bekannt gegeben und 50 Millionen US-Dollar eingeworben, um die nächste Phase unserer Mission voranzutreiben: mehr zukunftsweisende Unternehmen dabei zu unterstützen, das Potenzial ihrer Entwicklerteams zu nutzen, um gängige Sicherheitslücken effektiv zu schließen.

The recently released National Cybersecurity Strategy signals the need for a seismic cultural shift for most companies, with the most glaring recommendation coming in the form of security accountability falling primarily on software vendors. This is a positive step, though it is sure to cause teething problems, especially as many organizations struggle to accurately assess their security maturity across the board, particularly among the development cohort.

Anfang des Jahres hat das PCI Security Standards Council die Version 4.0 des Payment Card Industry Data Security Standard (PCI DSS) vorgestellt. Obwohl Unternehmen erst ab März 2025 vollständig konform mit Version 4.0 sein müssen, handelt es sich um das bisher umfassendste Update, das die meisten Unternehmen dazu zwingt, komplexe Sicherheitsprozesse und Teile ihres Tech-Stacks zu überprüfen und wahrscheinlich aufzurüsten. Darüber hinaus müssen rollenbasierte Sicherheitsschulungen und regelmäßige Trainings zu sicherem Programmieren für Entwickler implementiert werden.

Erfahren Sie, wie eine agile Lernplattform für sicheren Code die Fähigkeiten von Entwicklern erweitert, Risiken minimiert und durch einen frühzeitigen Fokus auf Sicherheit im SDLC langfristig technische Schulden abbaut.
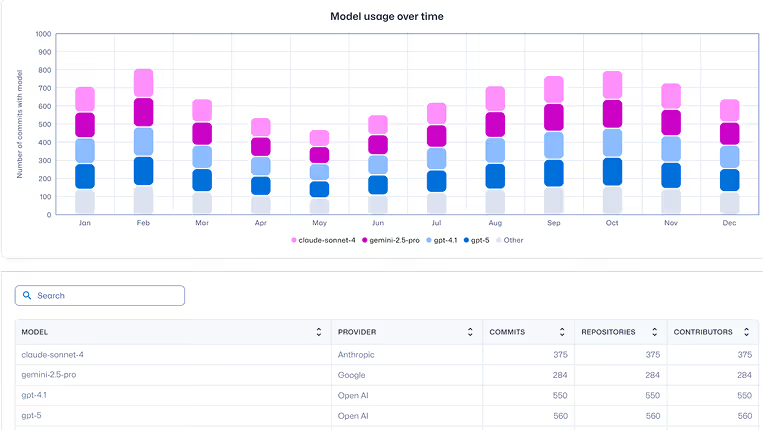
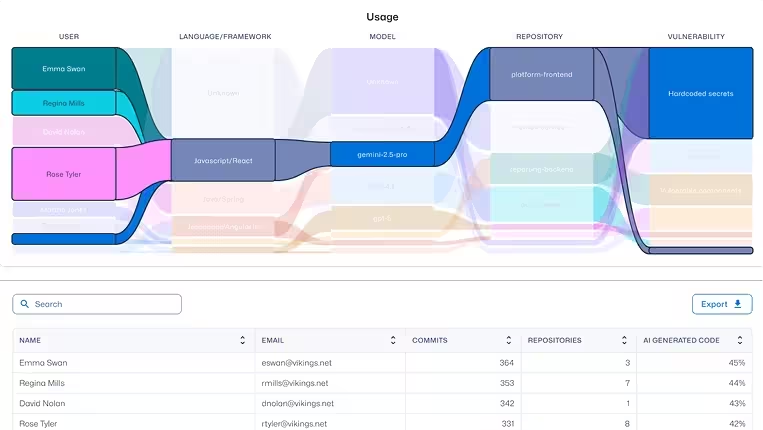
Risiken bei KI-gestützter Entwicklung sichtbar machen
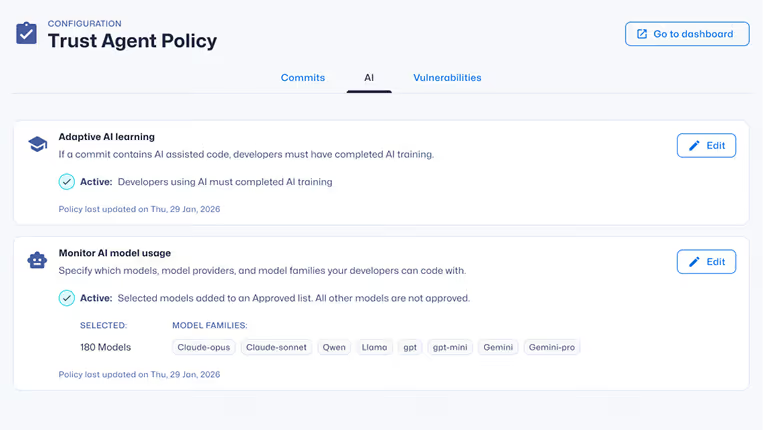
Erfahren Sie, wie KI-Programmierung eingesetzt wird, welche Risiken sie birgt und welches Verhalten dahintersteckt – damit Sie Schwachstellen stoppen können, bevor sie in die Produktion gelangen.

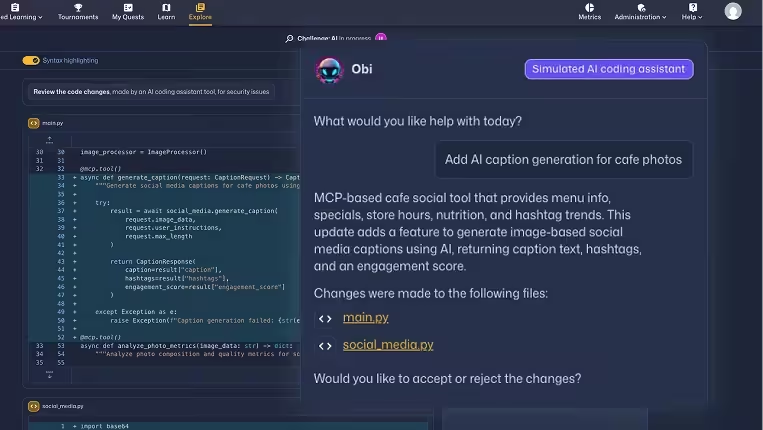
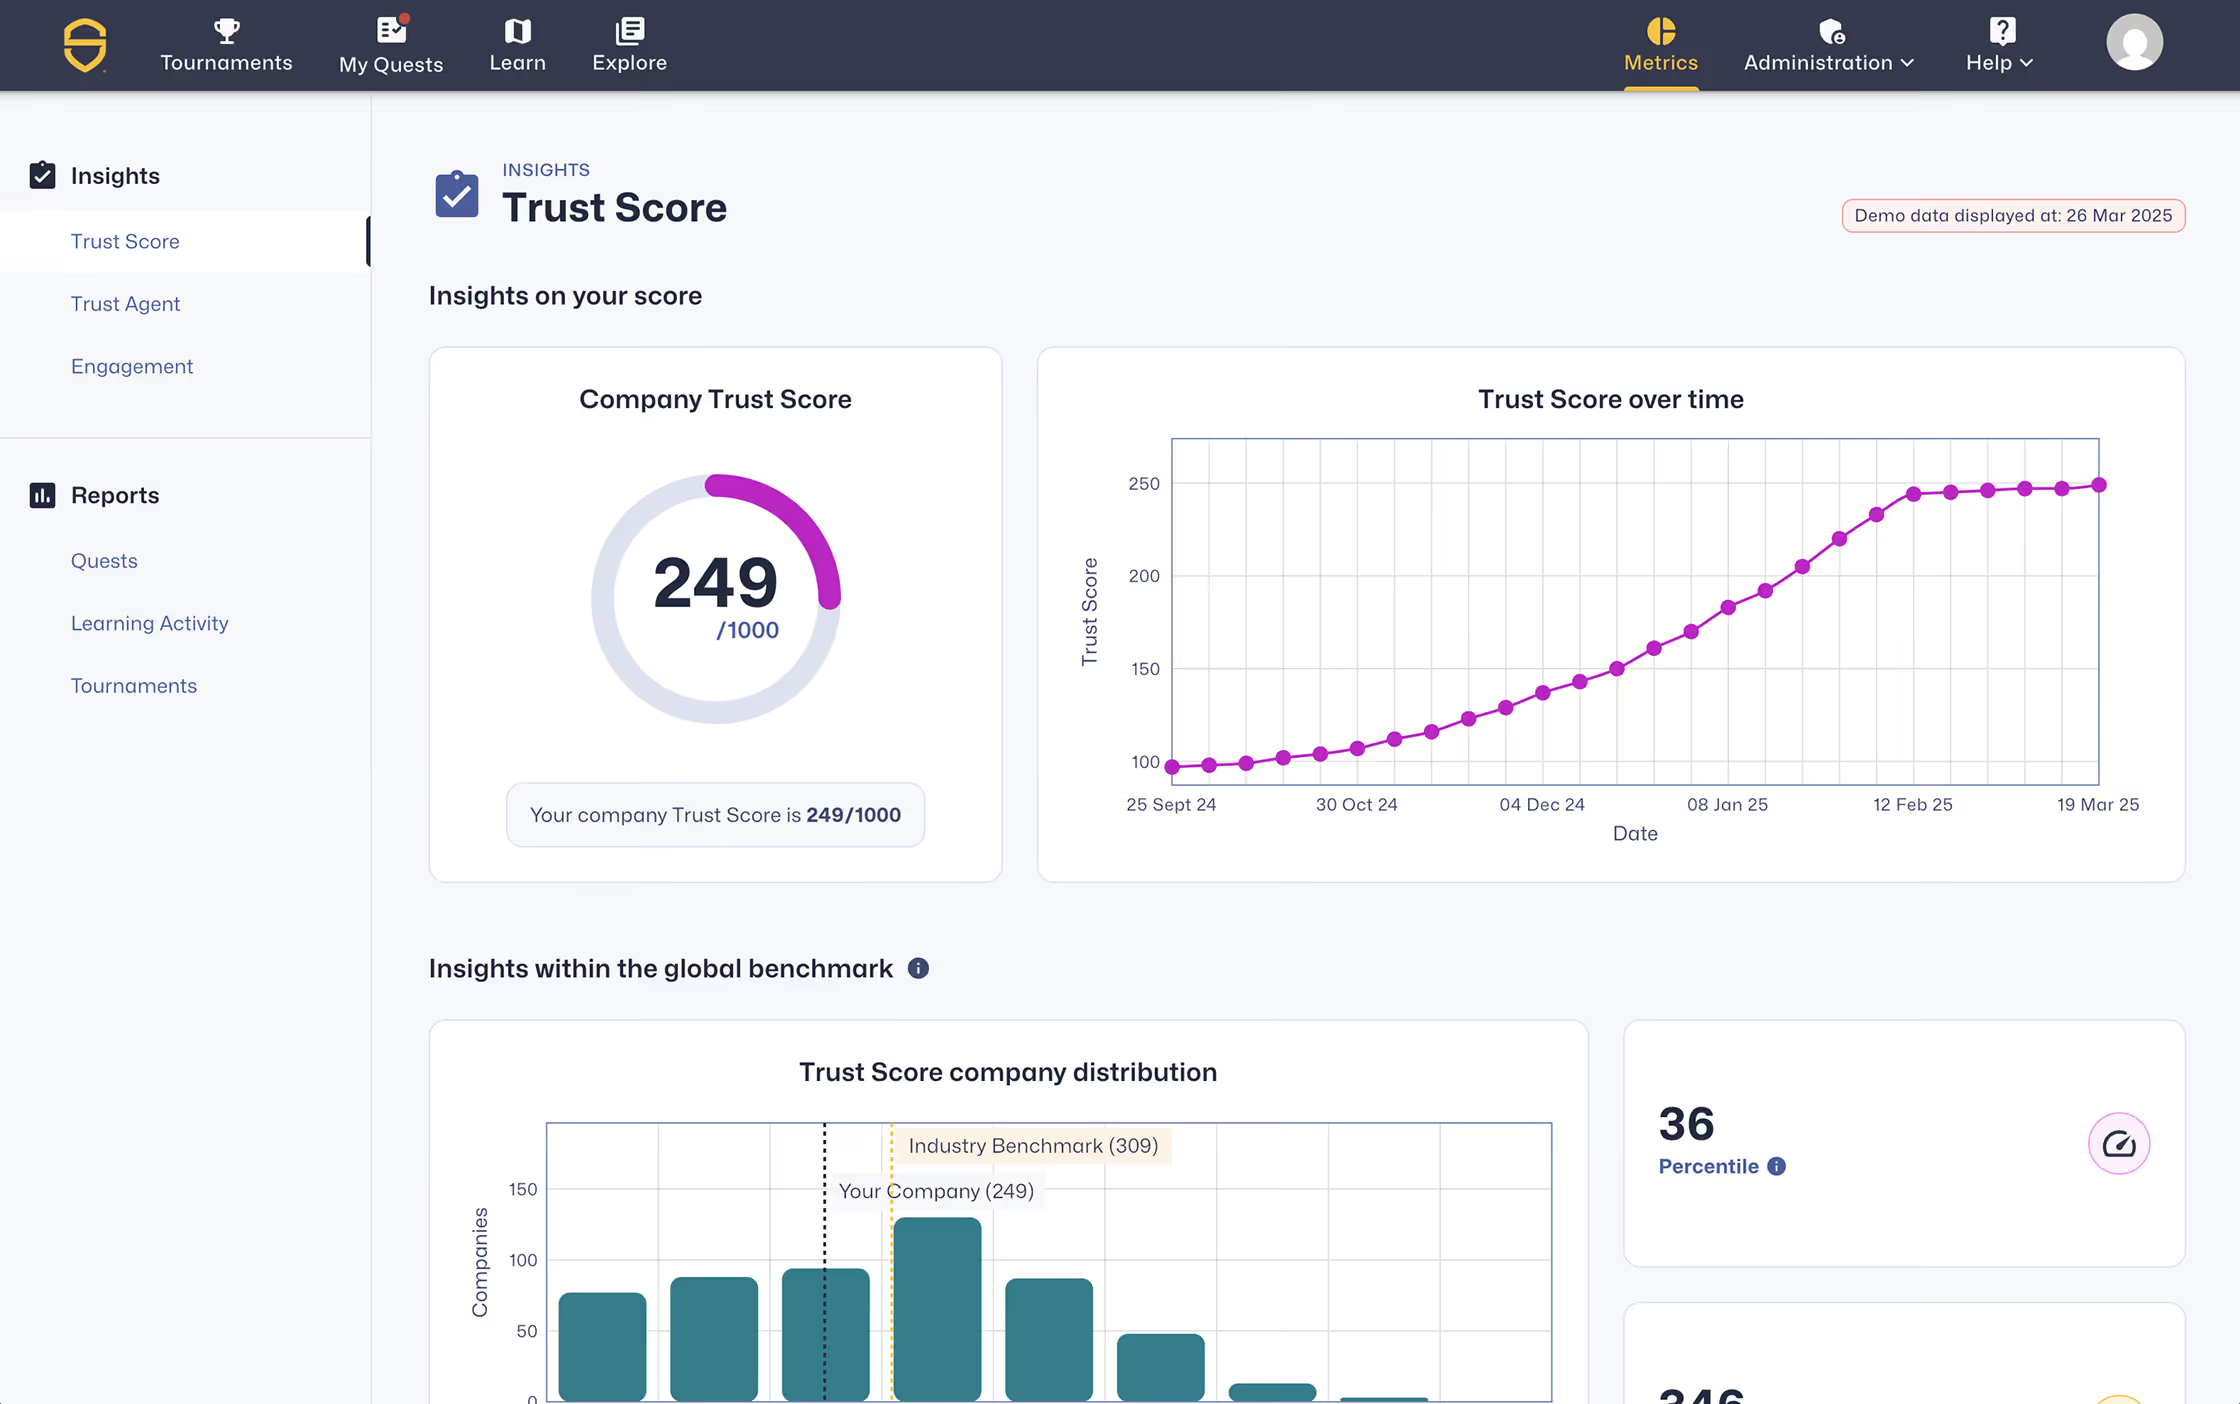
Schwachstellen direkt an der Quelle reduzieren
Praxisnahes Lernen zu Secure Coding und KI-Sicherheit direkt in den Arbeitsabläufen von Entwicklern – so reduzieren Unternehmen ihre Schwachstellen um über 53 %.

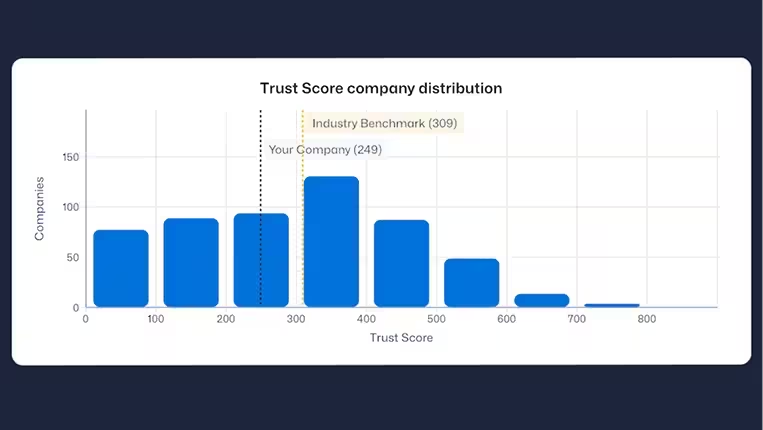
KI-gestützte Entwicklung sicher skalieren

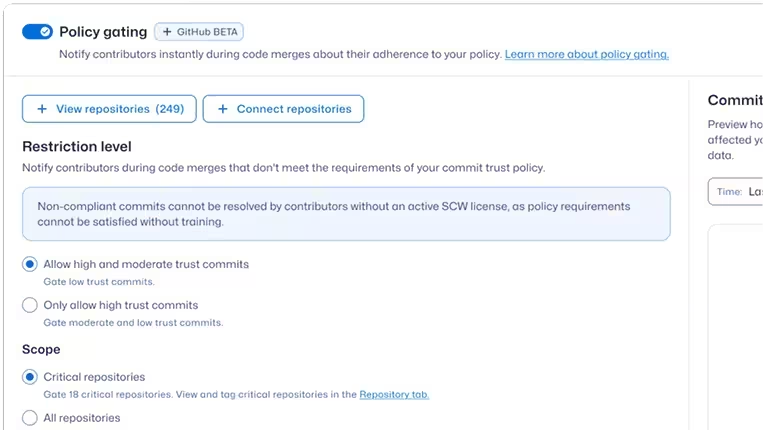
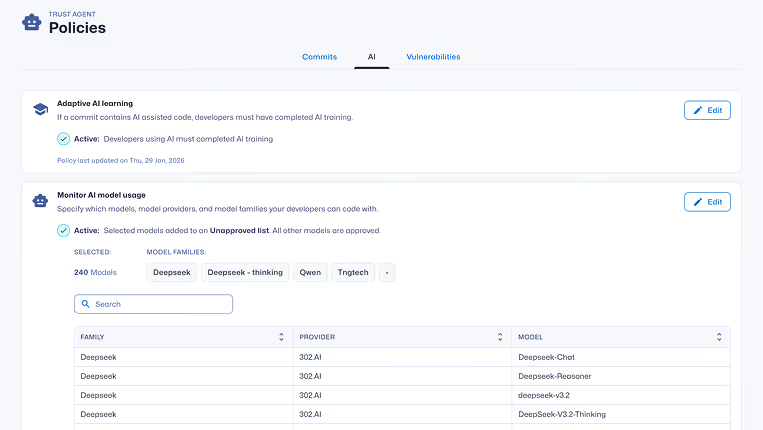
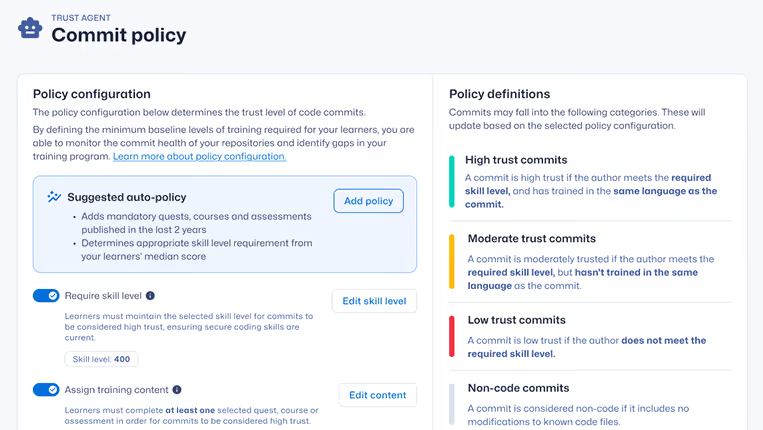
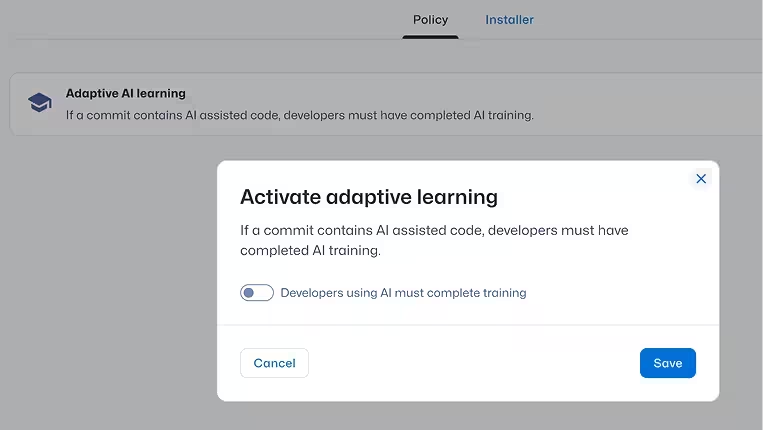
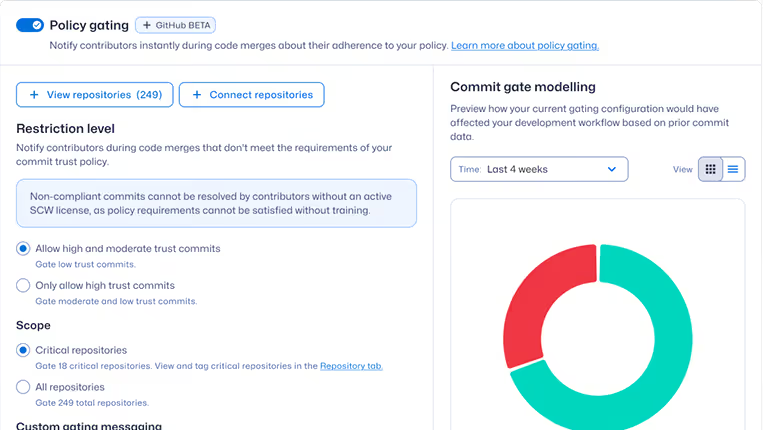
Kontrollieren Sie KI-gestützte Entwicklung, bevor sie in Produktion geht
Erkennen Sie Entwicklerrisiken, setzen Sie Richtlinien durch und verhindern Sie Schwachstellen über den gesamten Softwareentwicklungszyklus hinweg.
Ressourcen für den Einstieg

Wir haben einen Punkt erreicht, an dem die meisten führenden KI-Unternehmen öffentlich eine weltweite Verlangsamung der KI-Entwicklung gefordert haben, damit die Sicherheitsvorkehrungen Schritt halten können. Doch die Wahrheit ist: Ernsthafte Sicherheitsprobleme sind bereits Realität geworden. Dies bringt unzählige Sicherheitsverantwortliche und Führungsteams in eine dringliche Lage, da die finanziellen Kosten und Risiken durch die Implementierung von KI stetig steigen.

Wir sind stolz darauf, Silver-Sponsor der OWASP Global AppSec USA 2026 zu sein, die am 5. und 6. November 2026 im Hyatt Regency in San Francisco ihr 25-jähriges Jubiläum feiert! Treffen Sie uns und über 800 Experten für Anwendungssicherheit bei spannenden Sessions zu KI-Sicherheit und Threat Modeling, einem Capture-the-Flag-Wettbewerb, der OWASP Projects Demo Room sowie exklusiven Networking-Events. Besuchen Sie uns vor Ort – wir freuen uns darauf, Sie kennenzulernen!

Die Kamer van Koophandel berichtet, wie sie durch rollenbasierte Zertifizierungen, Trust-Score-Benchmarking und eine Kultur der gemeinsamen Sicherheitsverantwortung sicheres Programmieren fest in den Entwicklungsalltag integriert hat.

Von KI-gestützter Autovervollständigung bis hin zu autonomen Agenten – erfahren Sie, wie sich die Softwareentwicklung wandelt und was dies für Sicherheit, Governance und Ihr Team bedeutet.
KI-Software-Governance verstehen und Risiken bei KI-gestützter Software reduzieren
Erfahren Sie, was KI-Software-Governance ist, warum sie wichtig ist und wie Secure Code Warrior Unternehmen dabei unterstützt, KI-gestützte Entwicklung sicher einzuführen.