软件开发生命周期(SDLC)中的 AI 挑战
由于缺乏管理 AI 使用的方法,CISO、应用安全团队和工程负责人正面临新的风险,且无法回答相关质询。主要顾虑包括:
- 无法洞察哪些开发人员正在使用未经批准的模型。
- 对使用 AI 的开发人员的安全能力水平不确定。
- 无法洞察贡献代码中 AI 生成代码的占比
- 无法执行策略和治理以管理 AI 工具风险。

全面掌控 AI 生成的代码,实现安全高效的创新。
AI 编码工具的广泛应用带来了一项新挑战:对 AI 生成代码缺乏可见性和治理。
的开发人员正在使用或计划在开发过程中使用 AI 工具。
Stack Overflow
的 AI 生成代码包含安全漏洞。
Veracode
的安全团队无法洞察代码库中的 AI 使用情况。
Cycode
SCW Trust Agent 的全新 AI 功能提供了必要的深度可观测性和控制力,让您能够在不牺牲安全性的前提下,自信地管理安全软件开发生命周期(SDLC)中的 AI 应用。

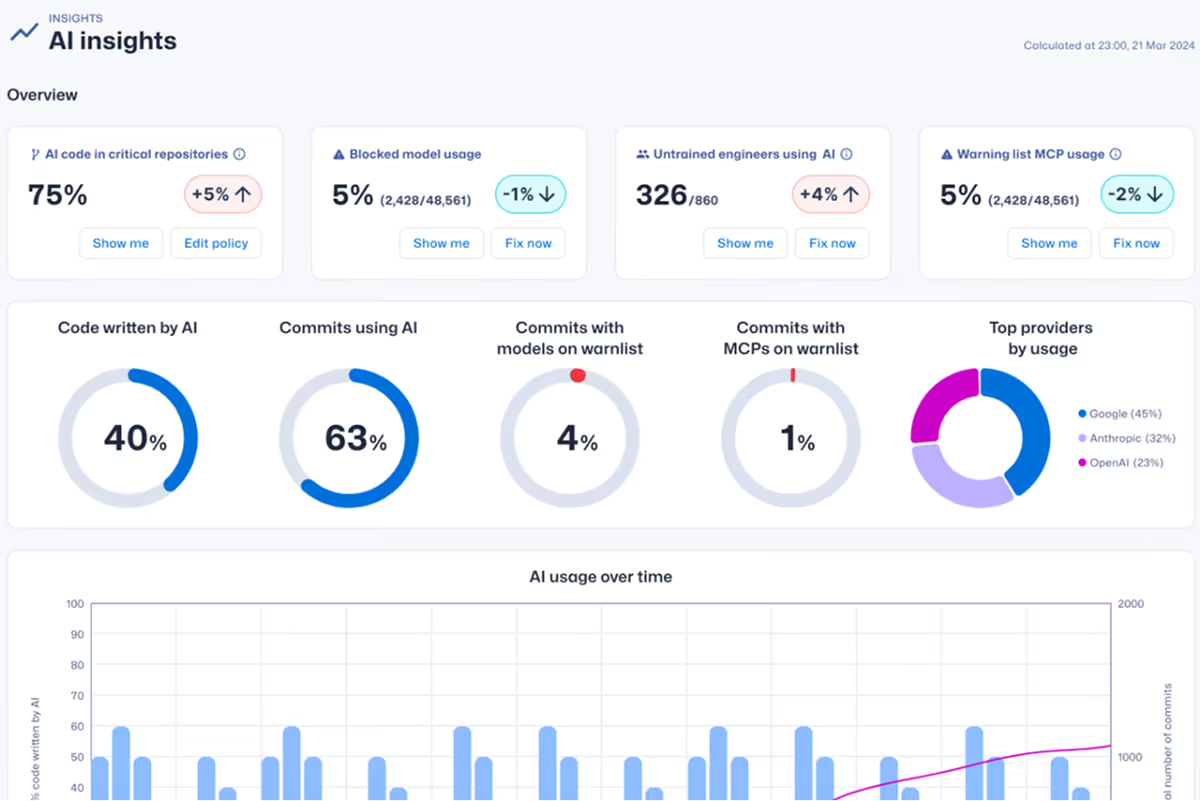
深入洞察 AI 辅助开发情况,包括哪些开发人员正在使用哪些 AI/LLM 模型以及在哪些代码库中使用。

自动化执行策略,确保使用 AI 的开发人员在代码被合并到关键存储库之前符合安全编码标准。

将 AI 生成的代码与开发人员技能水平、产生的漏洞以及实际提交的代码相关联,从而准确评估所引入的安全风险。
由于缺乏管理 AI 使用的方法,CISO、应用安全团队和工程负责人正面临新的风险,且无法回答相关质询。主要顾虑包括:
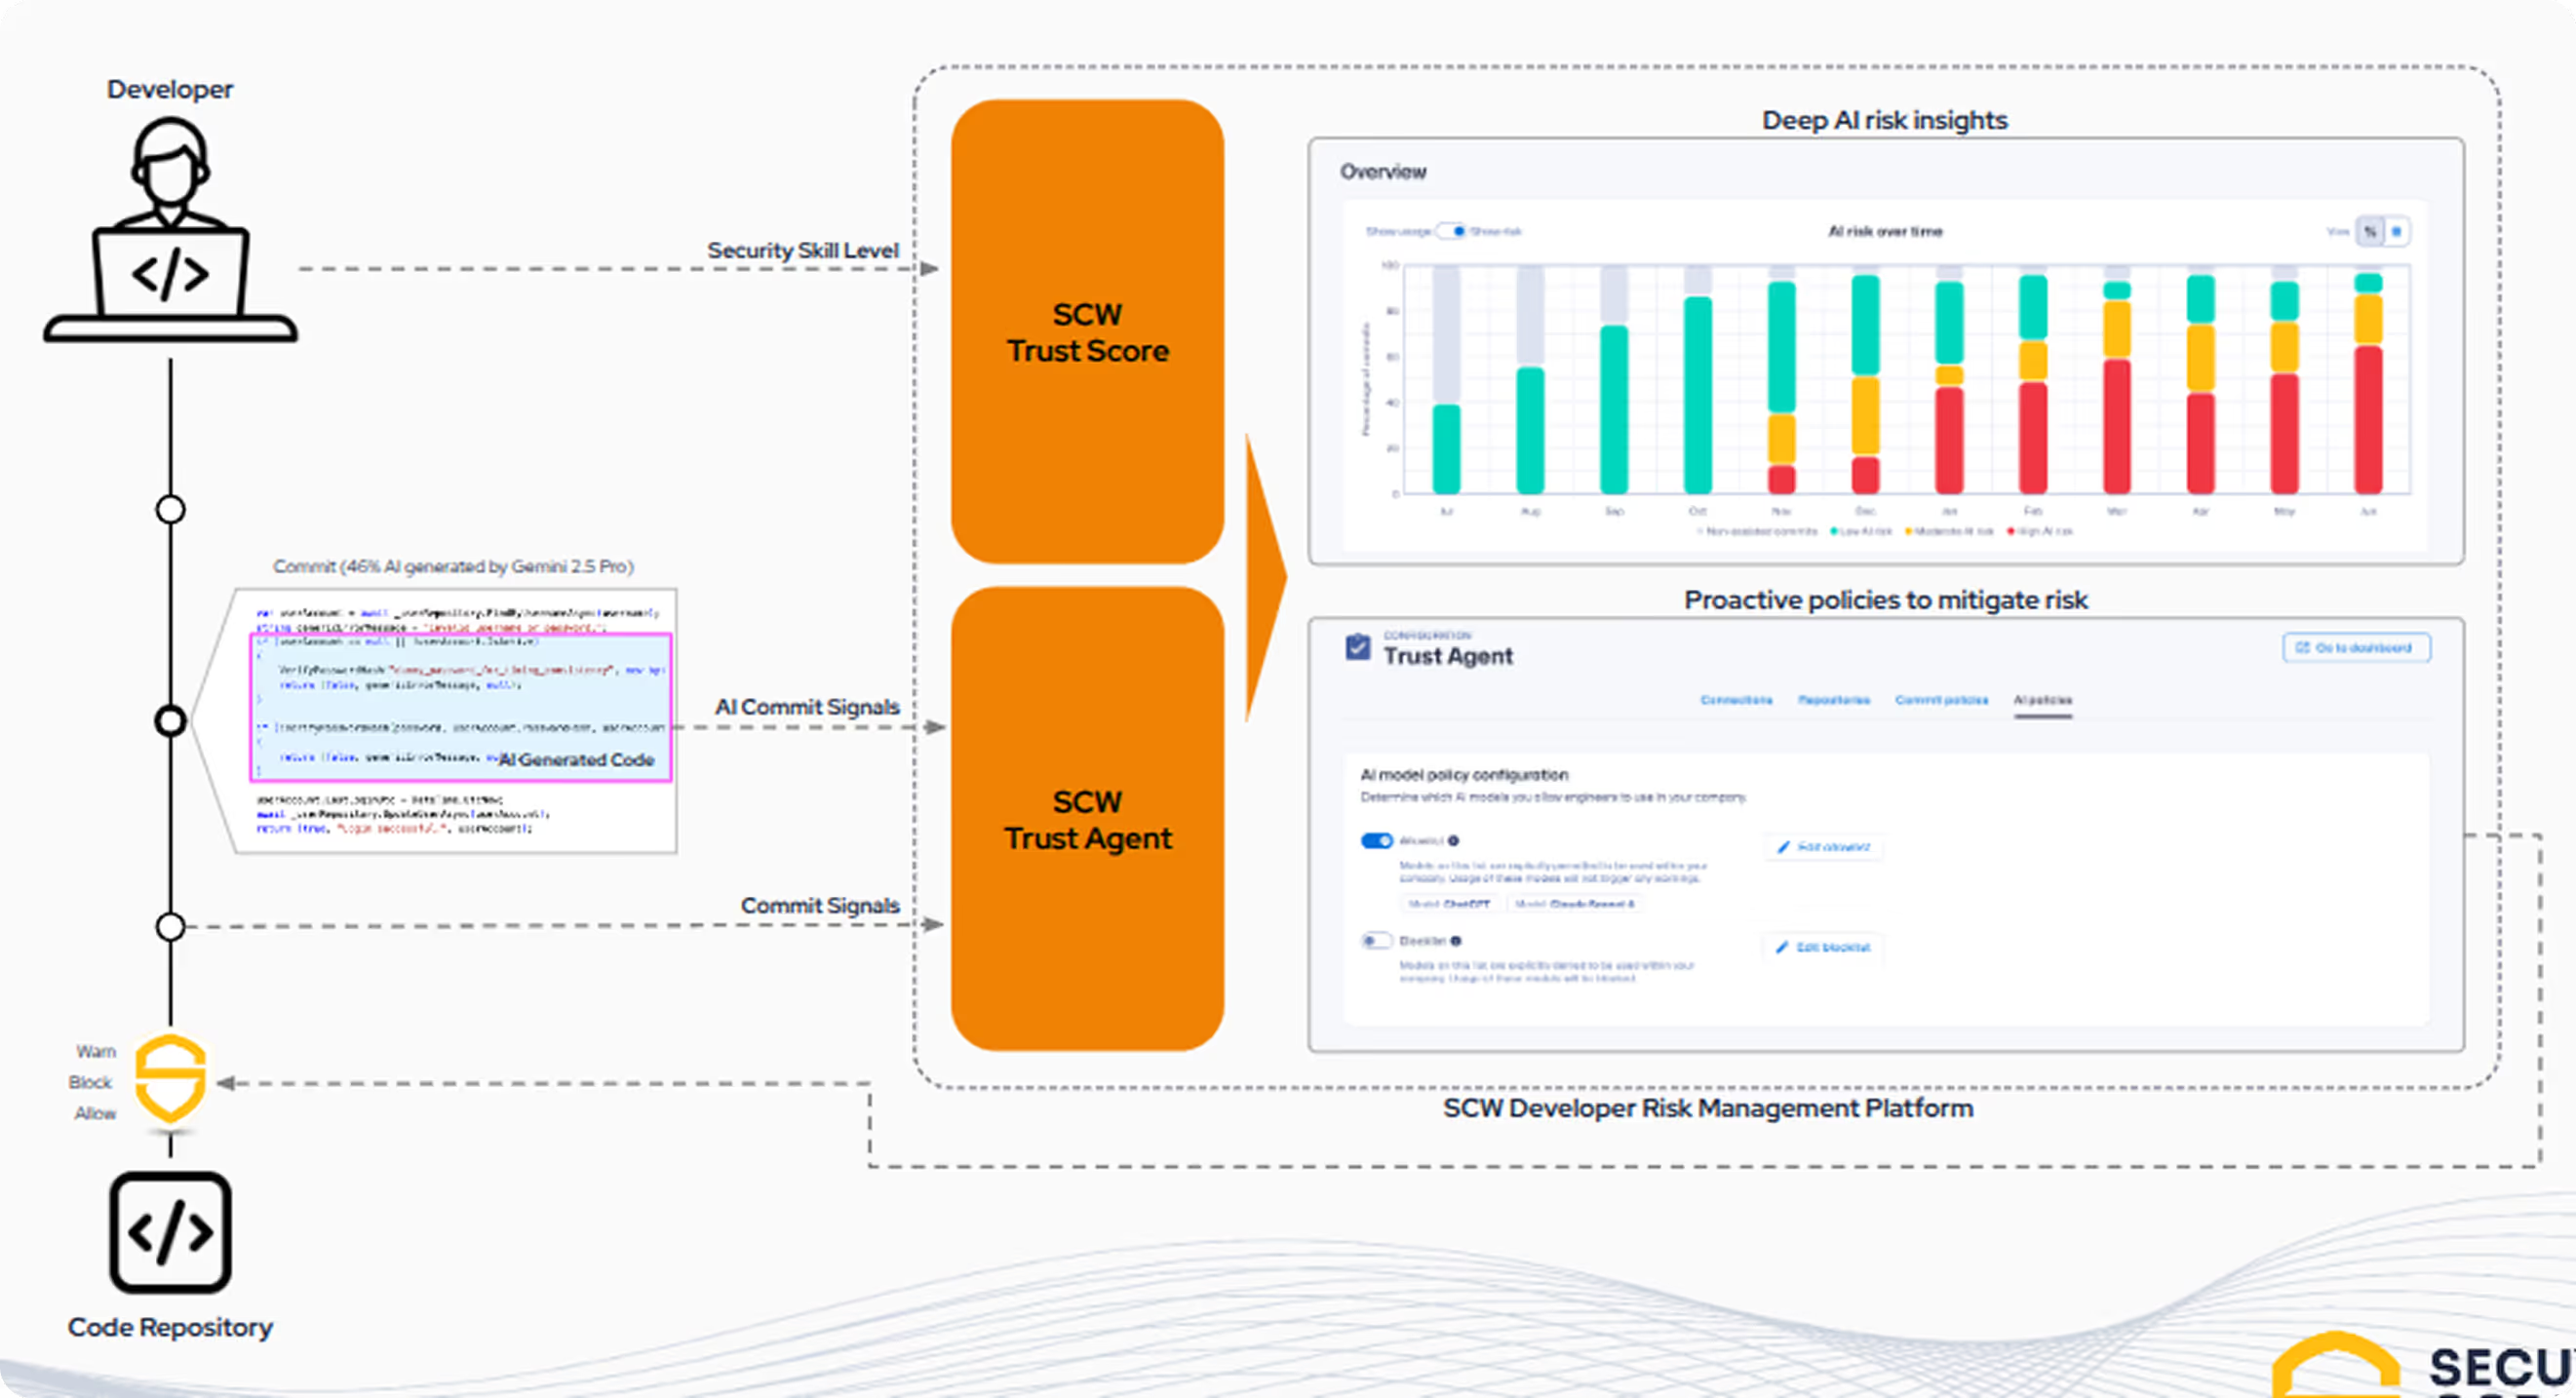
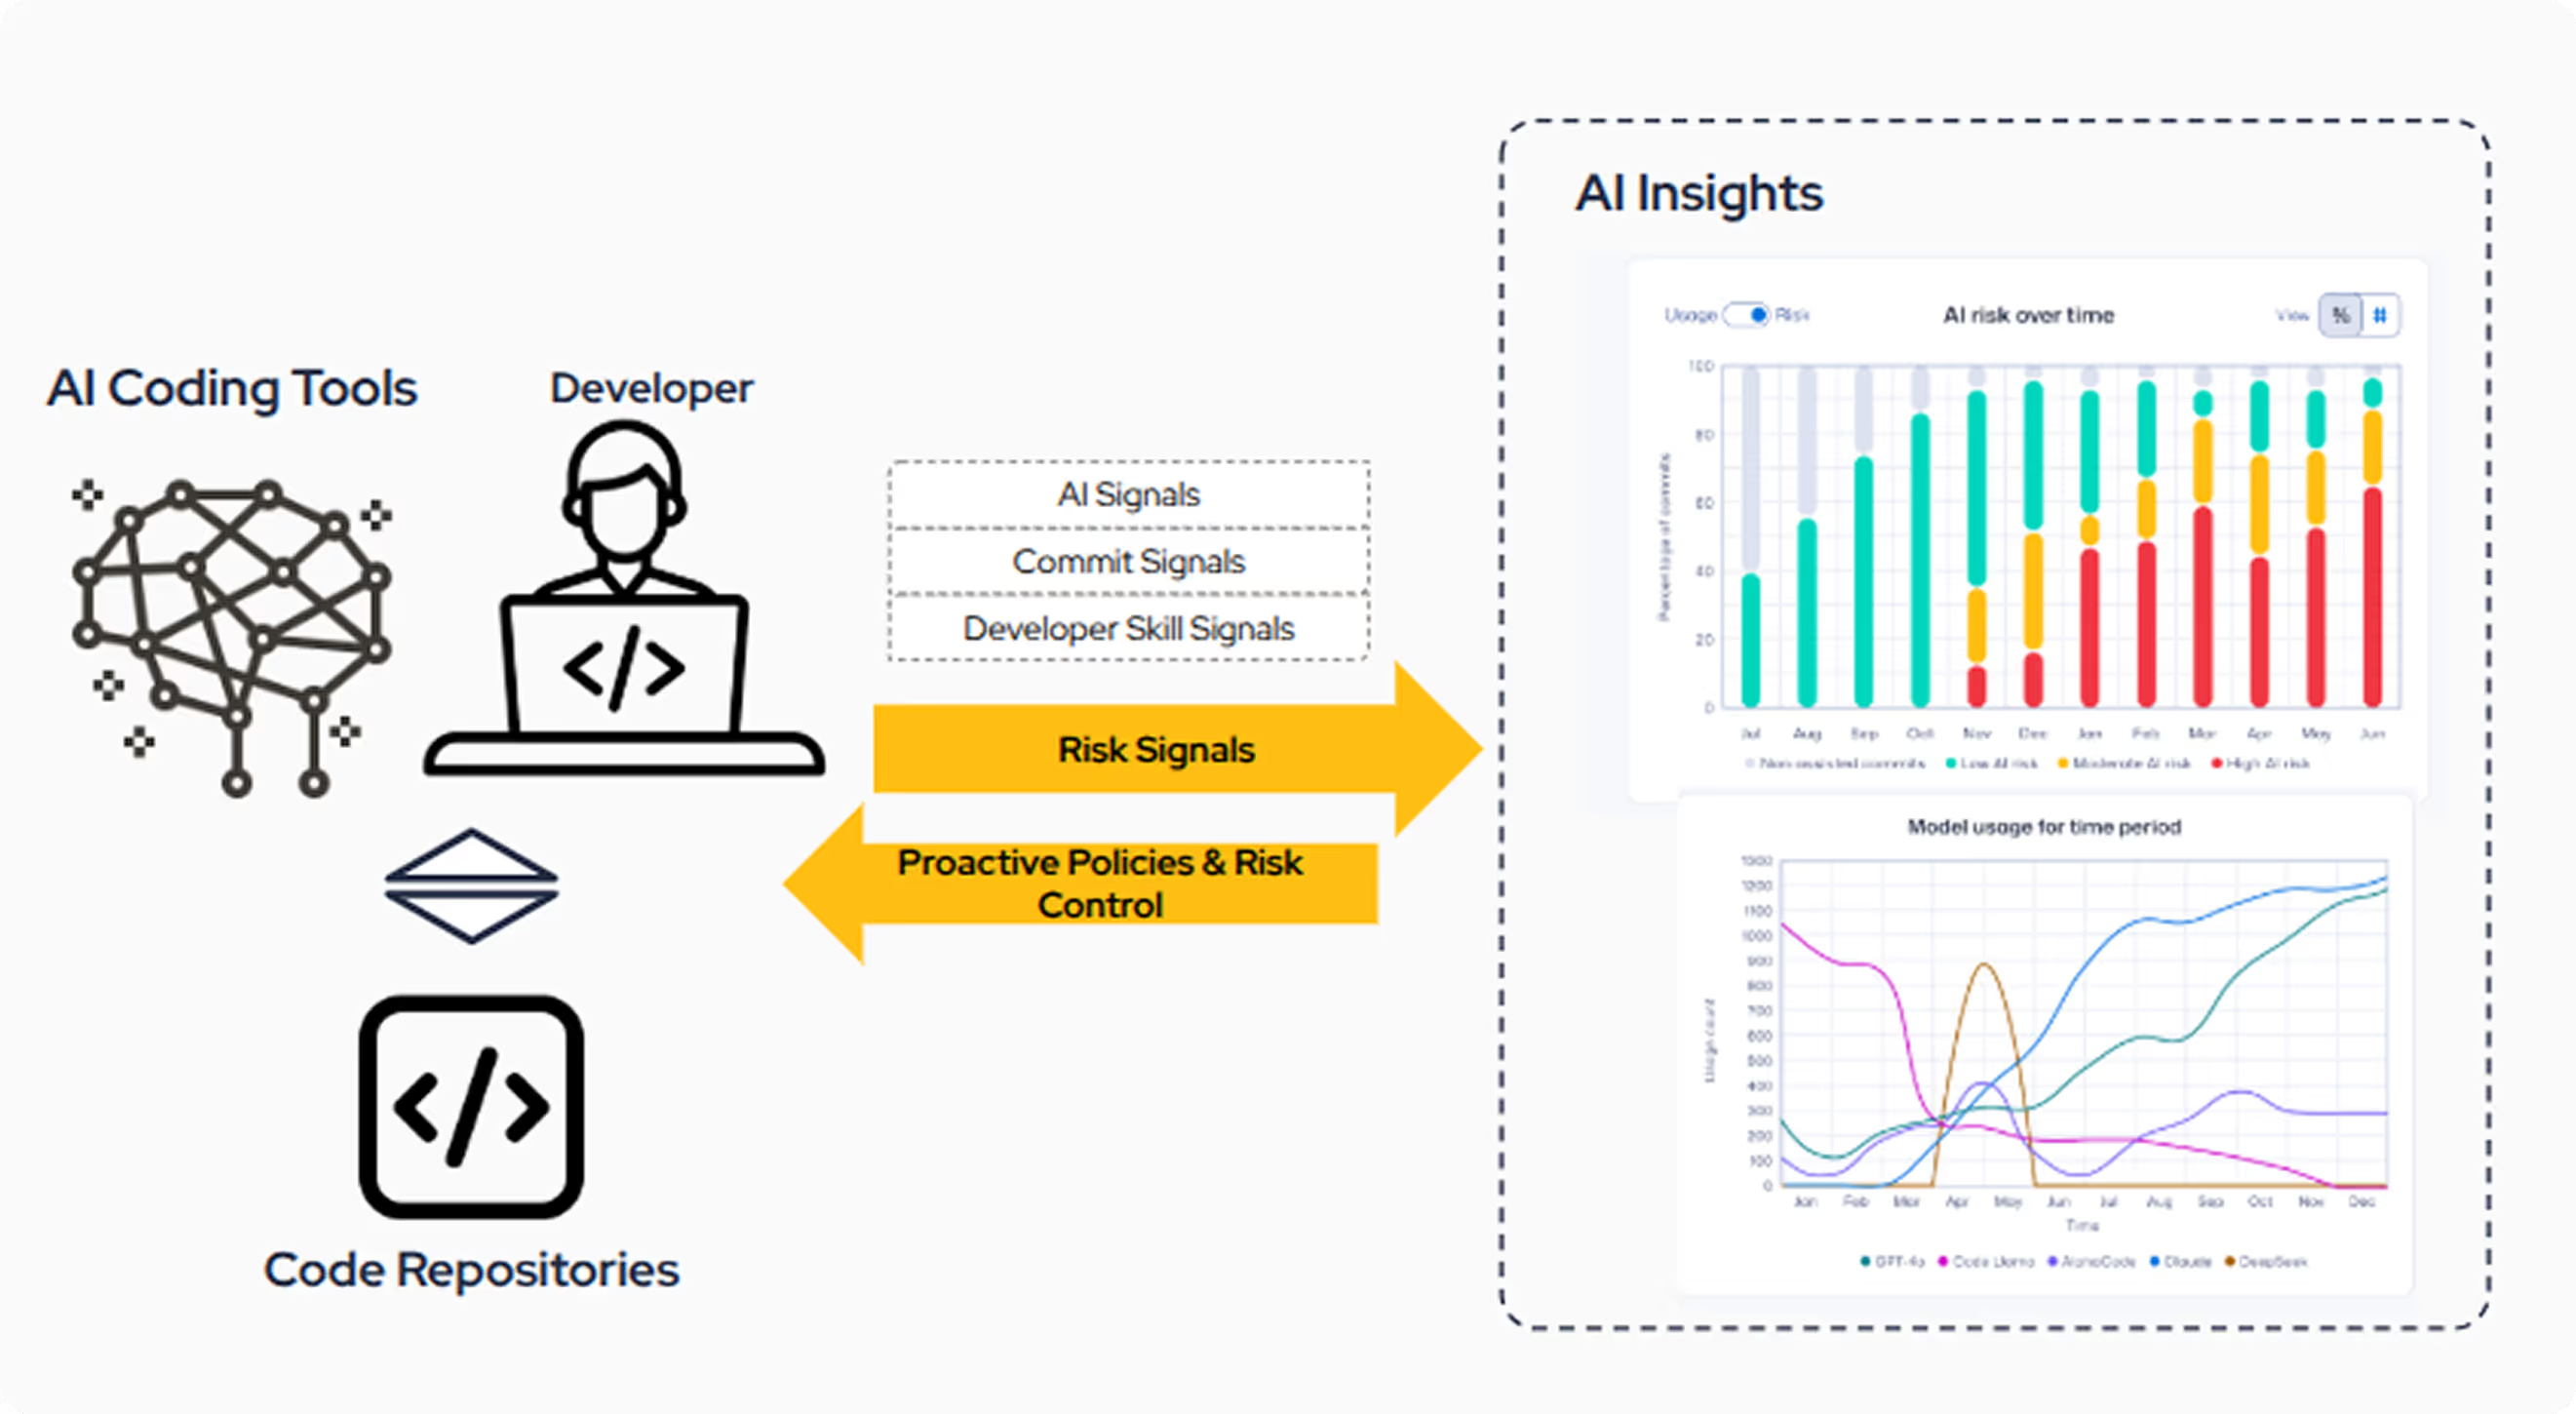
SCW 使企业能够在不牺牲安全性的前提下,拥抱 AI 驱动的开发速度。AI Signals 是首个通过关联三个关键信号组合,在提交层面理解 AI 辅助开发风险,从而提供可见性和治理能力的解决方案。
全面掌握 AI 编码助手、智能体及其背后的底层大模型。发现未经批准的工具和模型,彻底消除“影子 AI”。
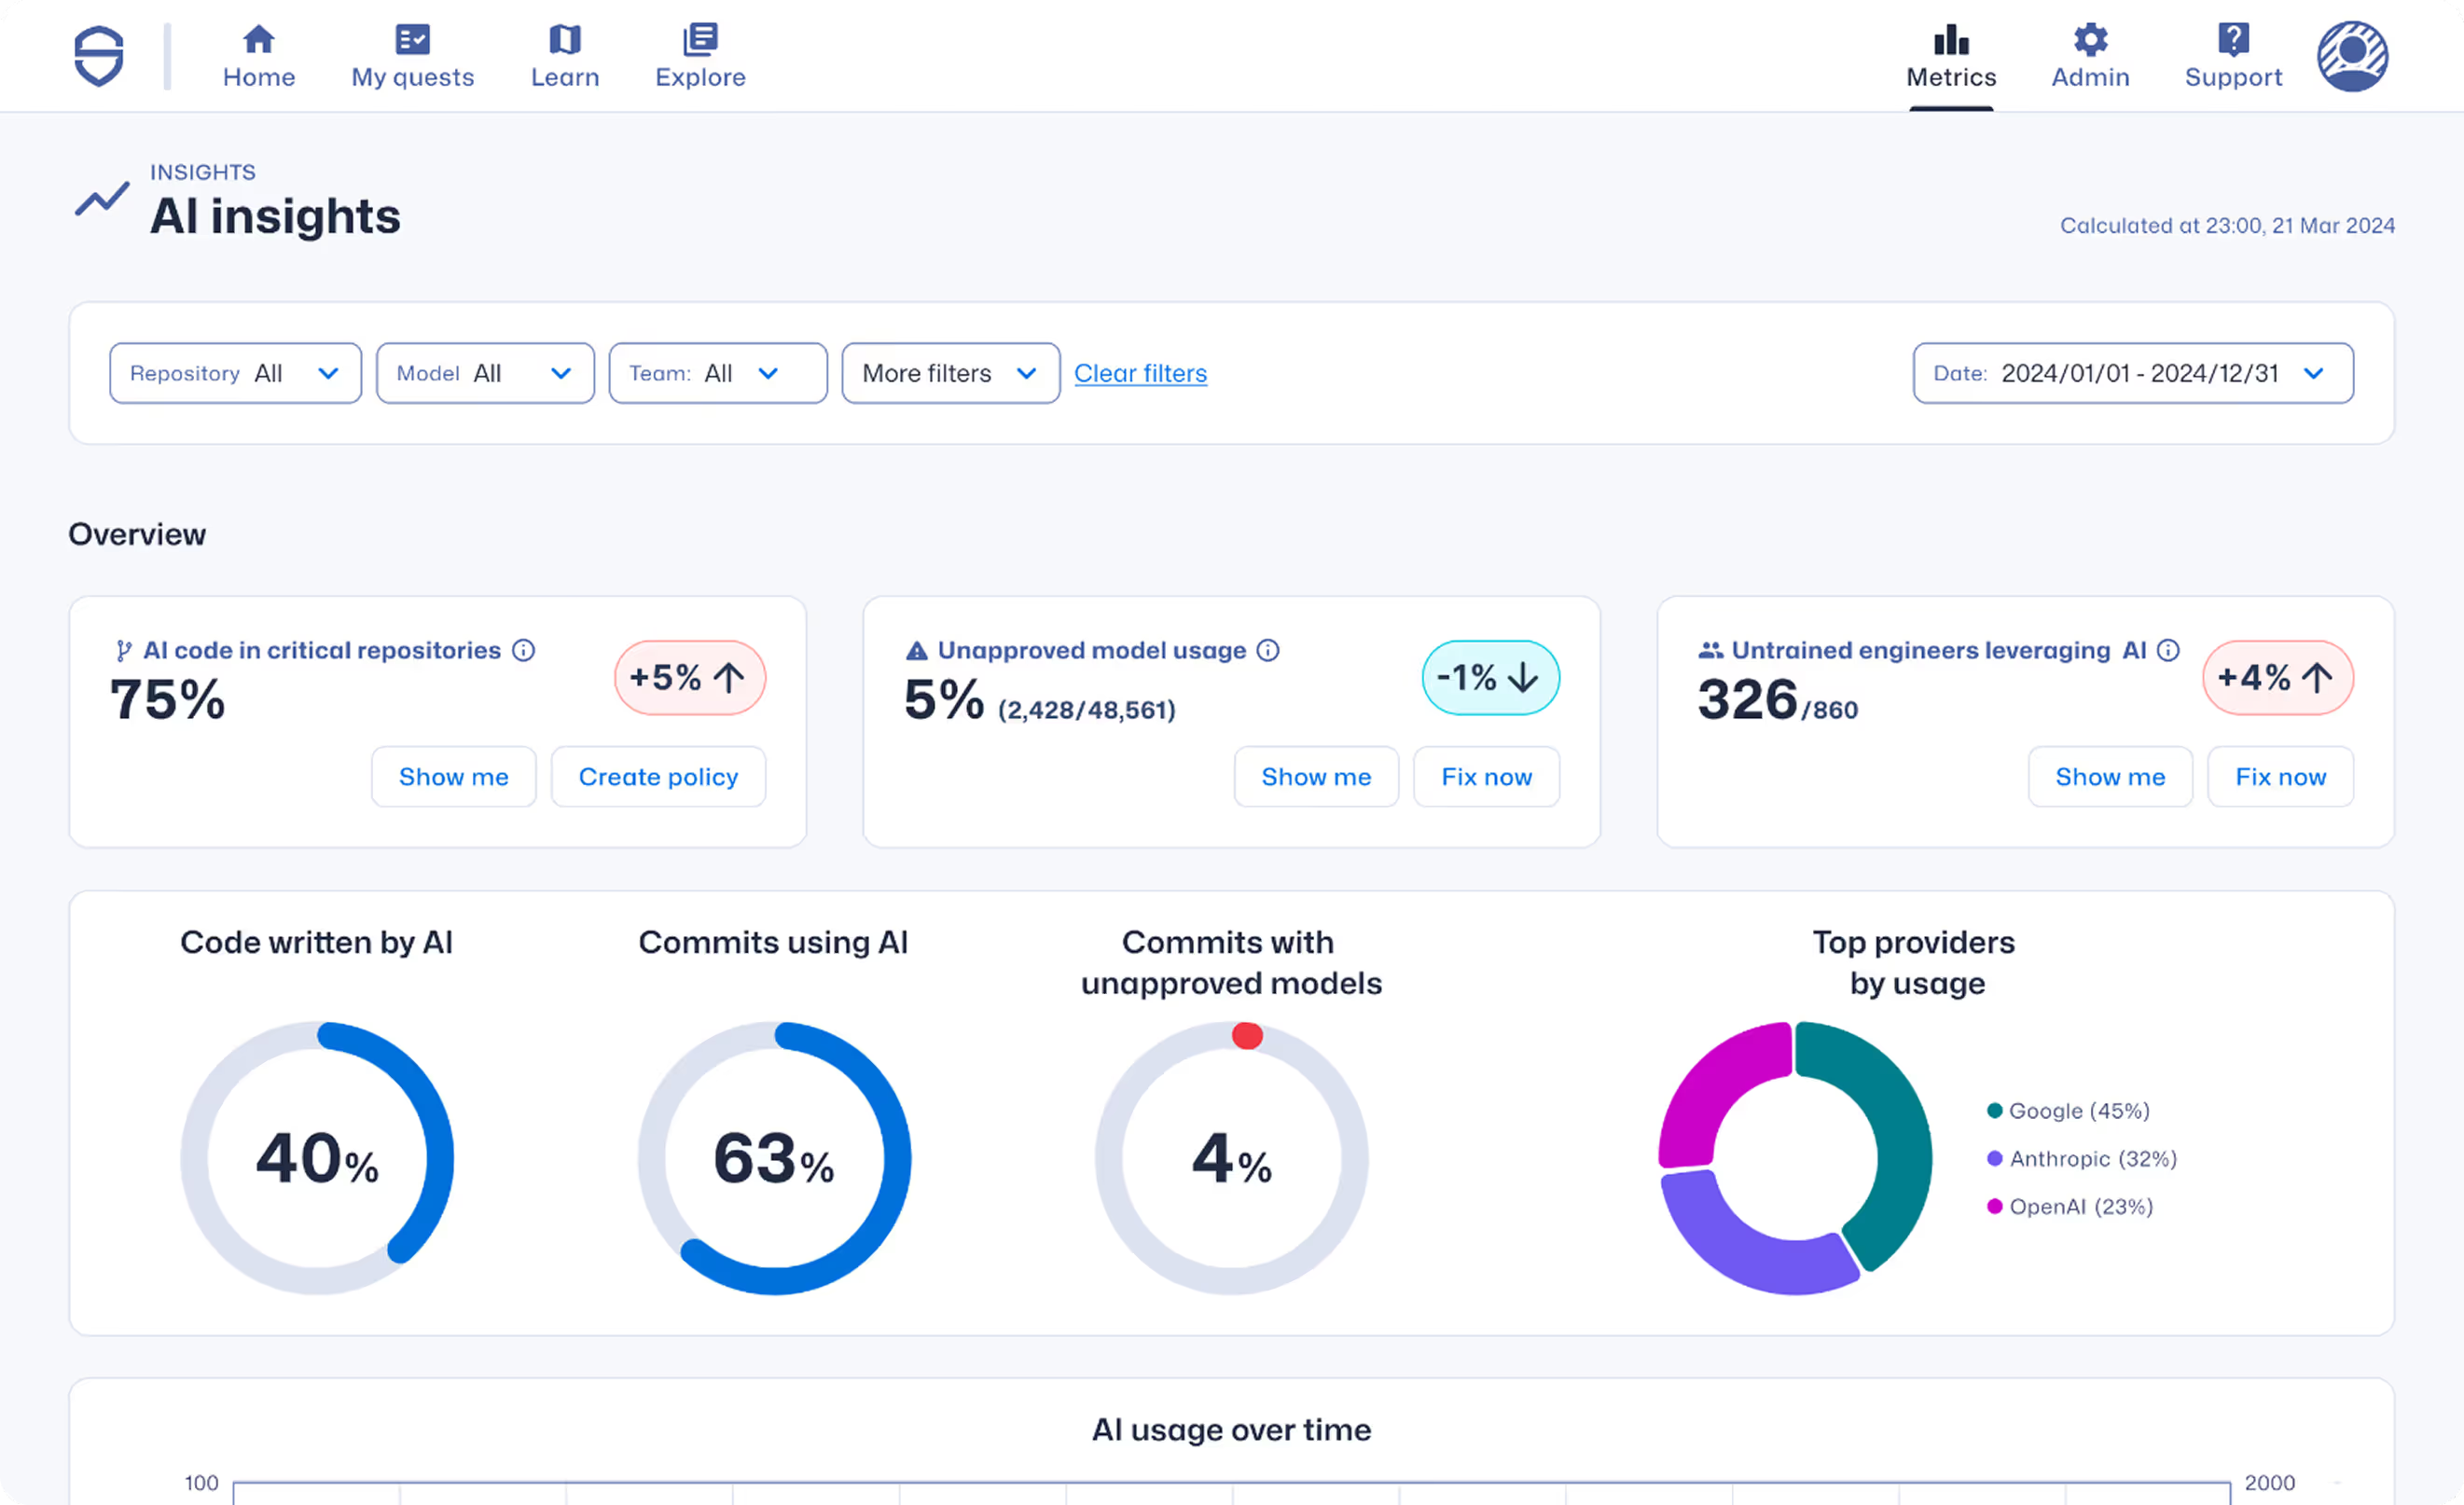
深入洞察 AI 辅助软件开发过程,包括哪些开发人员正在使用哪些大模型以及对应的代码库。
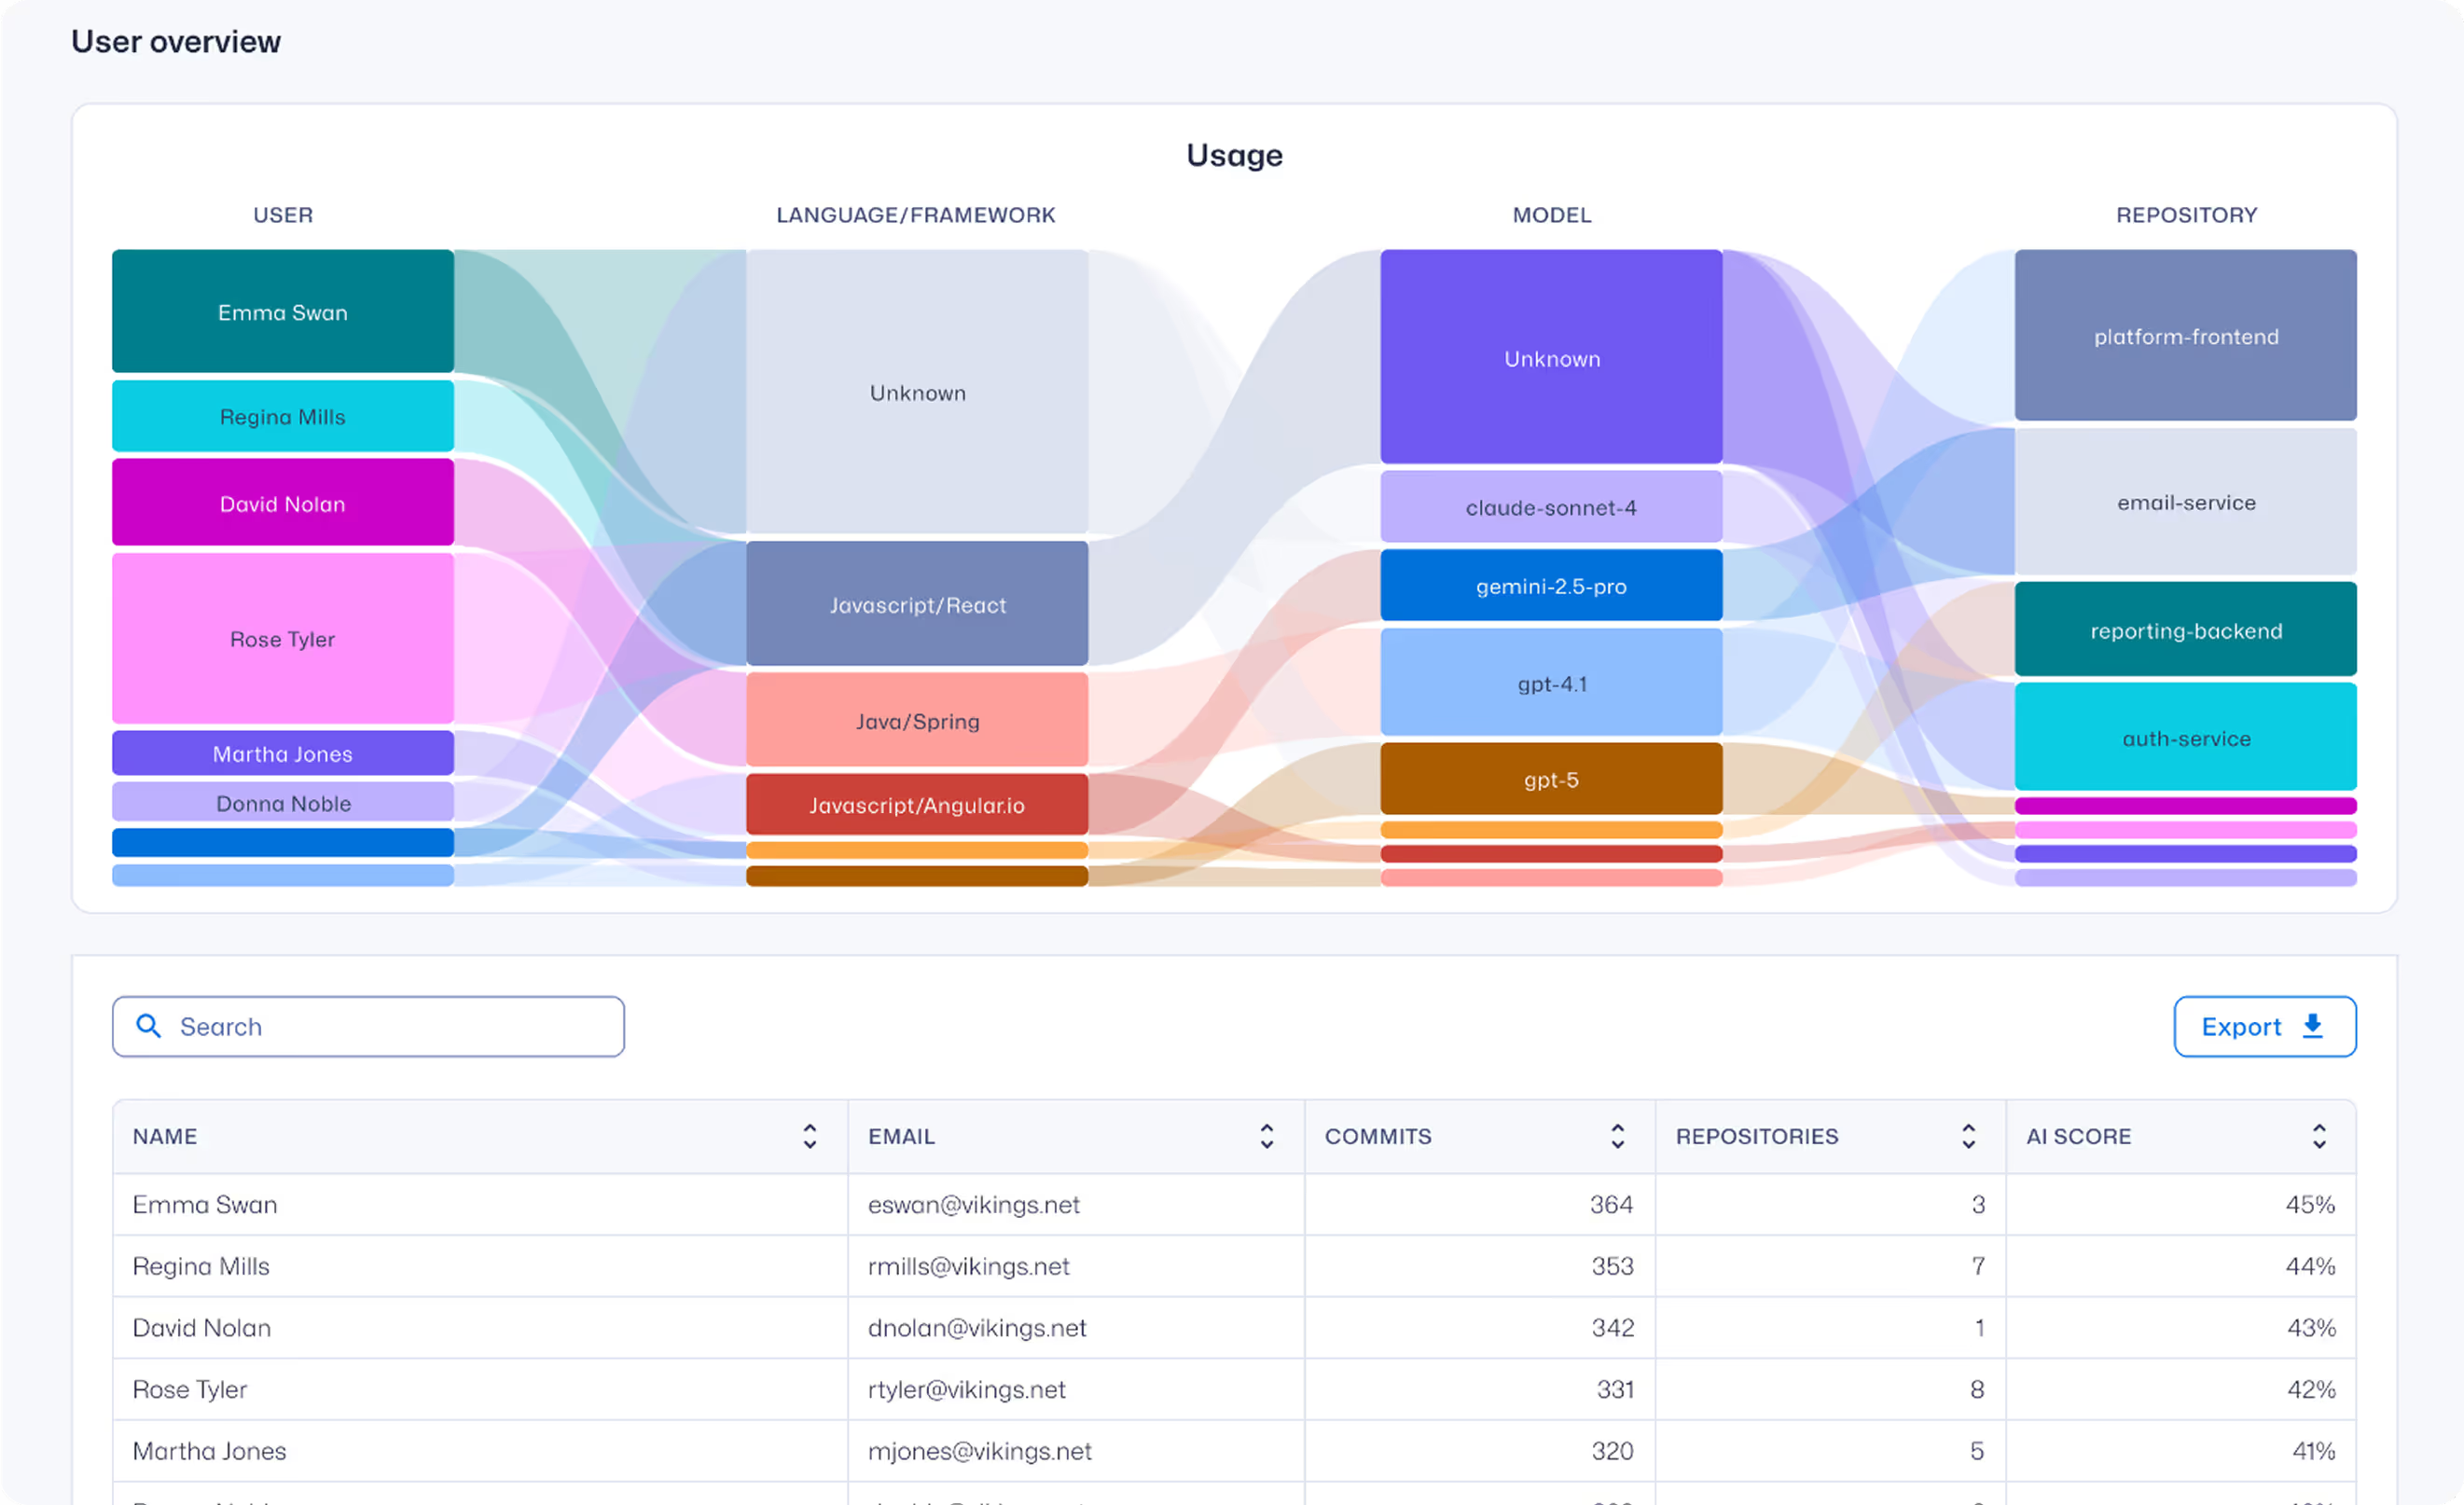
将 AI 生成的代码与实际提交关联,以了解所引入的真实安全风险。通过自动化策略执行,确保使用 AI 的开发人员在代码被采纳前符合安全编码标准。

Trust Agent: AI 帮助企业洞察开发人员使用大模型驱动的代码生成工具所带来的风险。该解决方案通过以下三个步骤实现:
通过关联这些关键信号,Trust Agent: AI 可为安全和工程团队提供可操作的信息,包括未经授权的大语言模型使用情况,以及识别那些提交 AI 生成代码但安全编码知识有限的开发人员。