El desafío de la IA en su SDLC
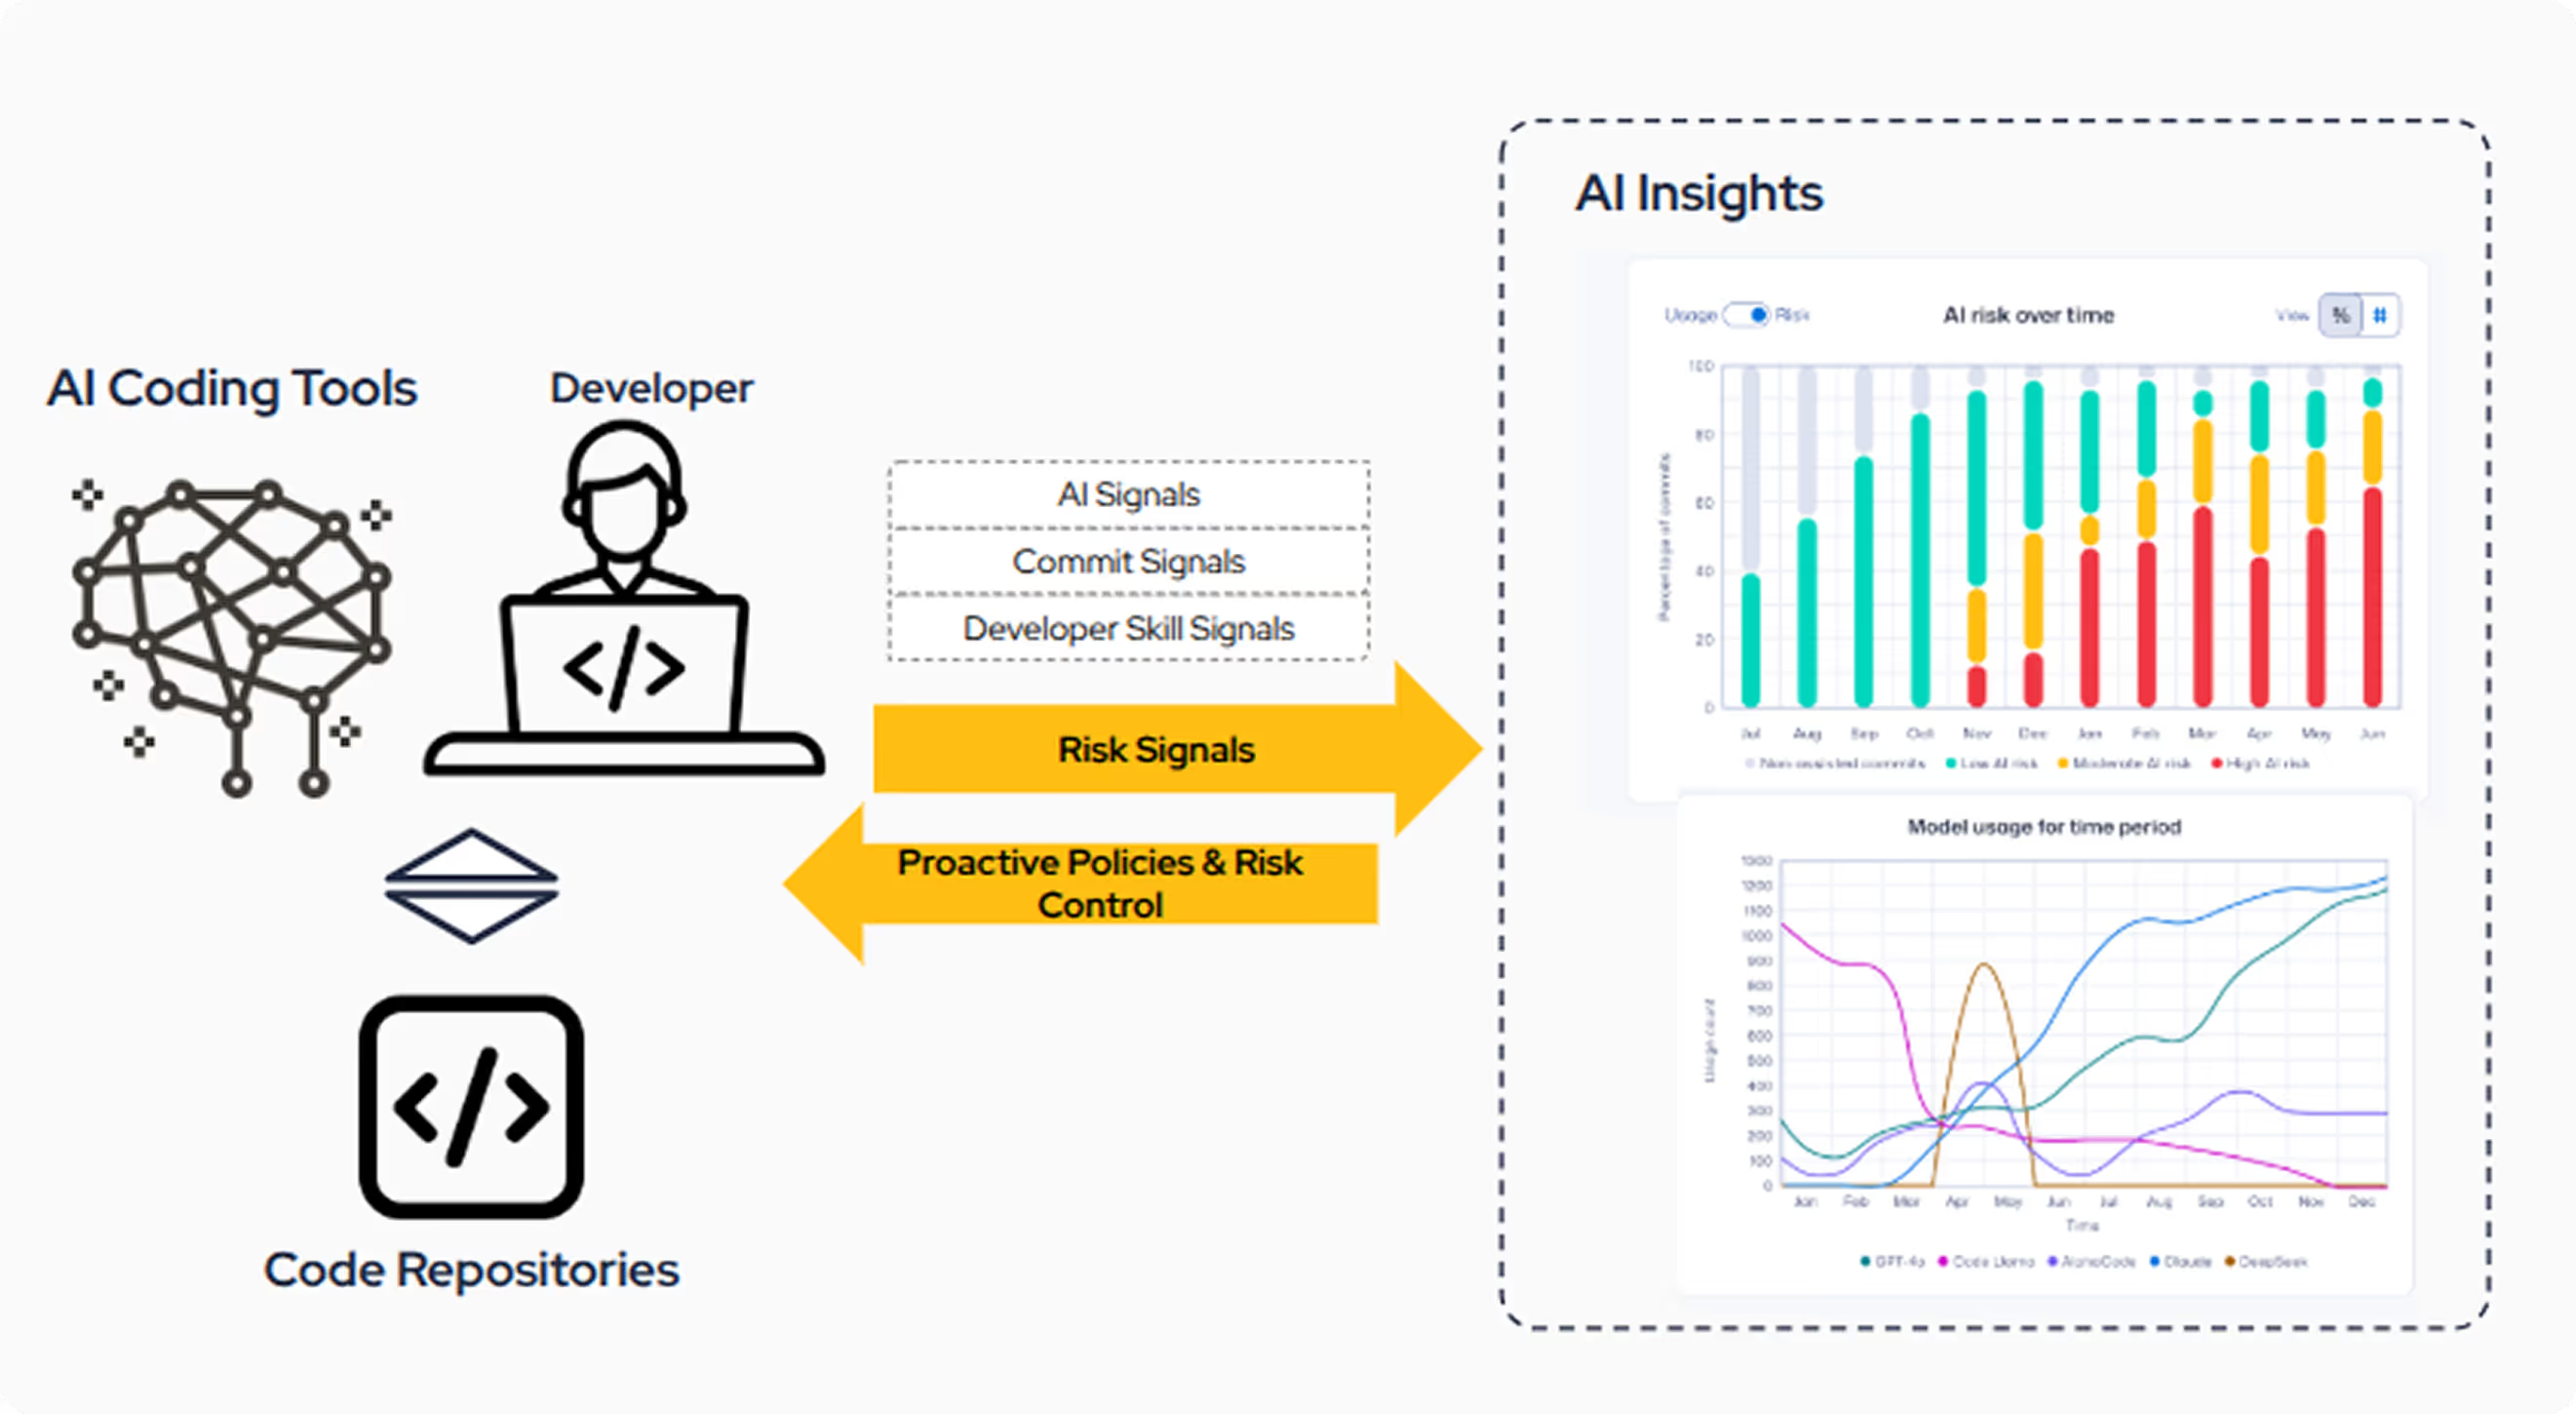
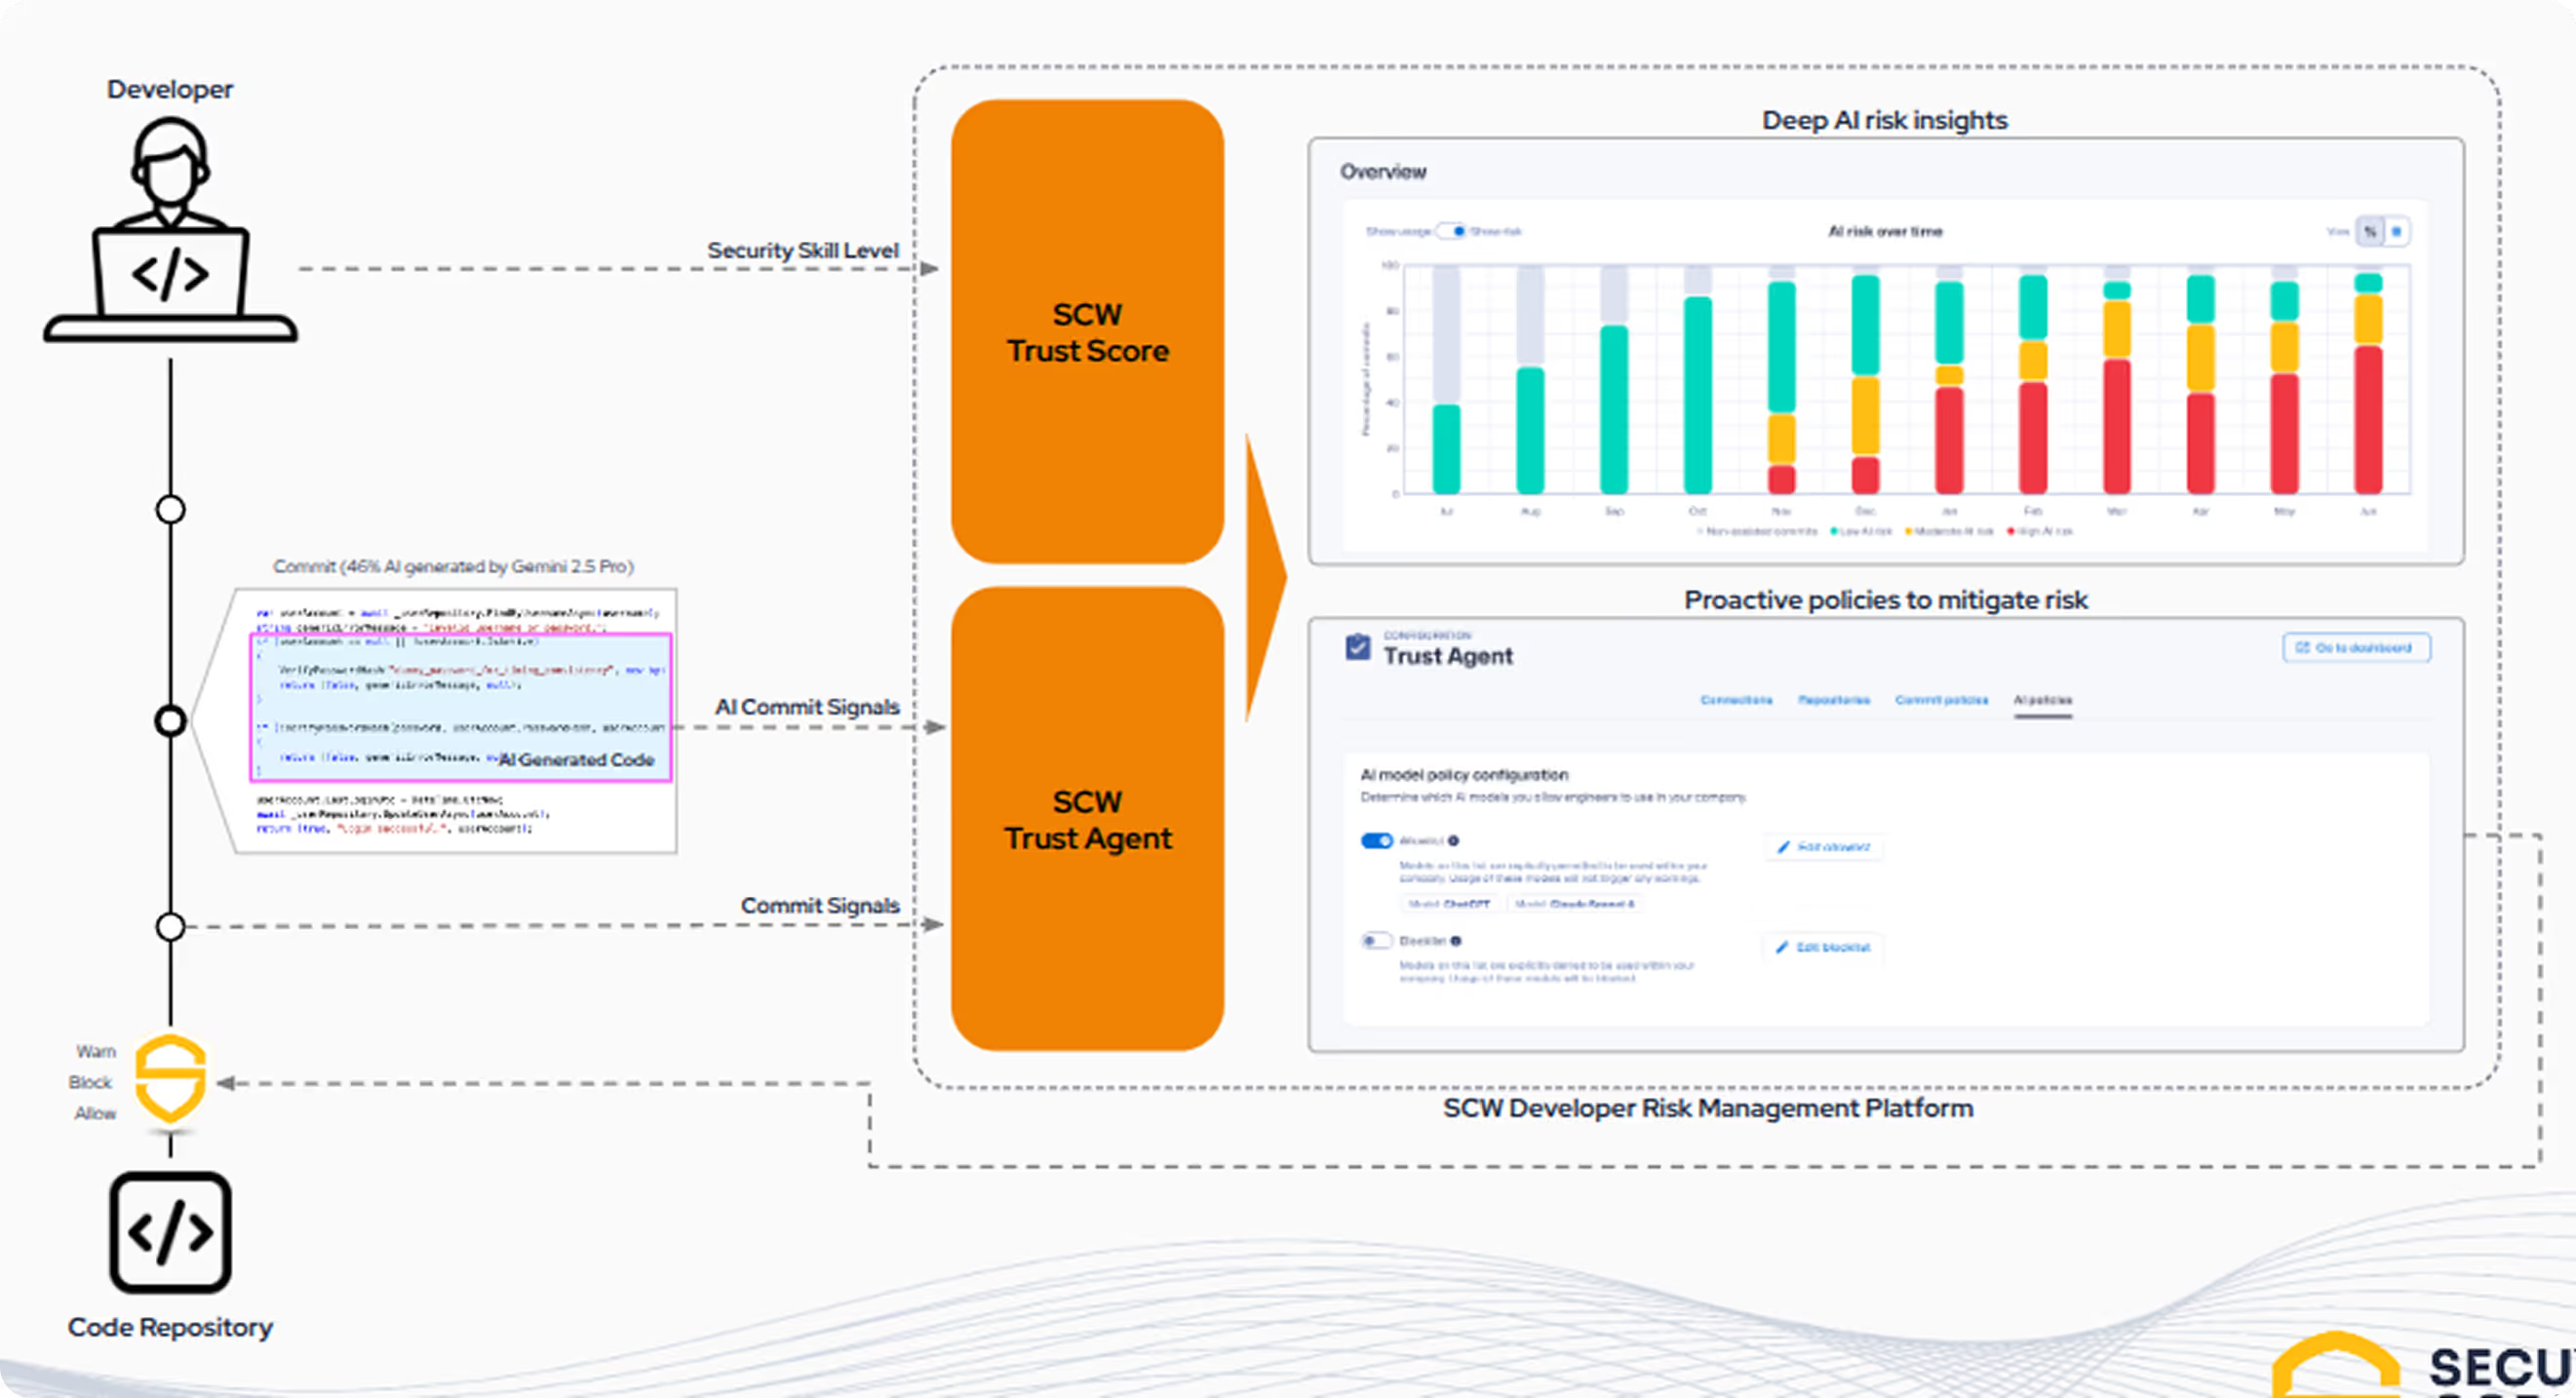
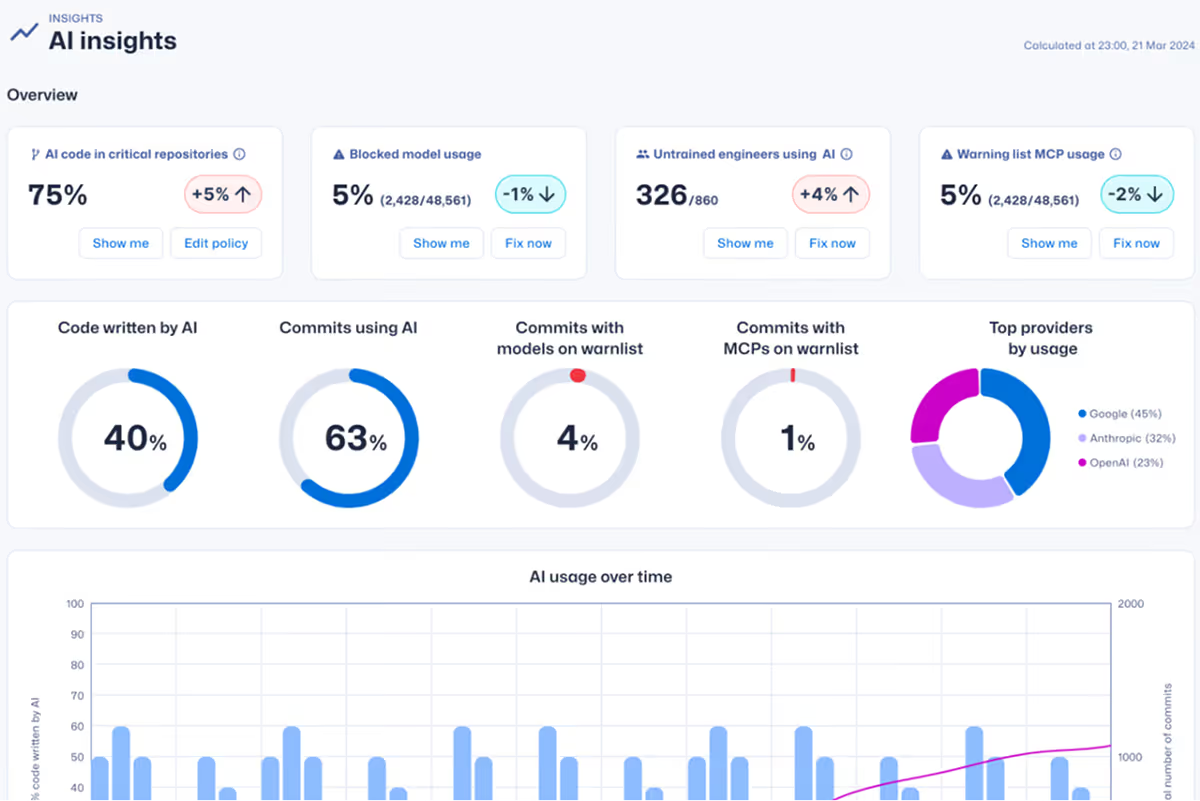
Sin una forma de gestionar el uso de la IA, los CISO, los líderes de AppSec y de ingeniería quedan expuestos a nuevos riesgos y preguntas que no pueden responder. Algunas de las preocupaciones incluyen:
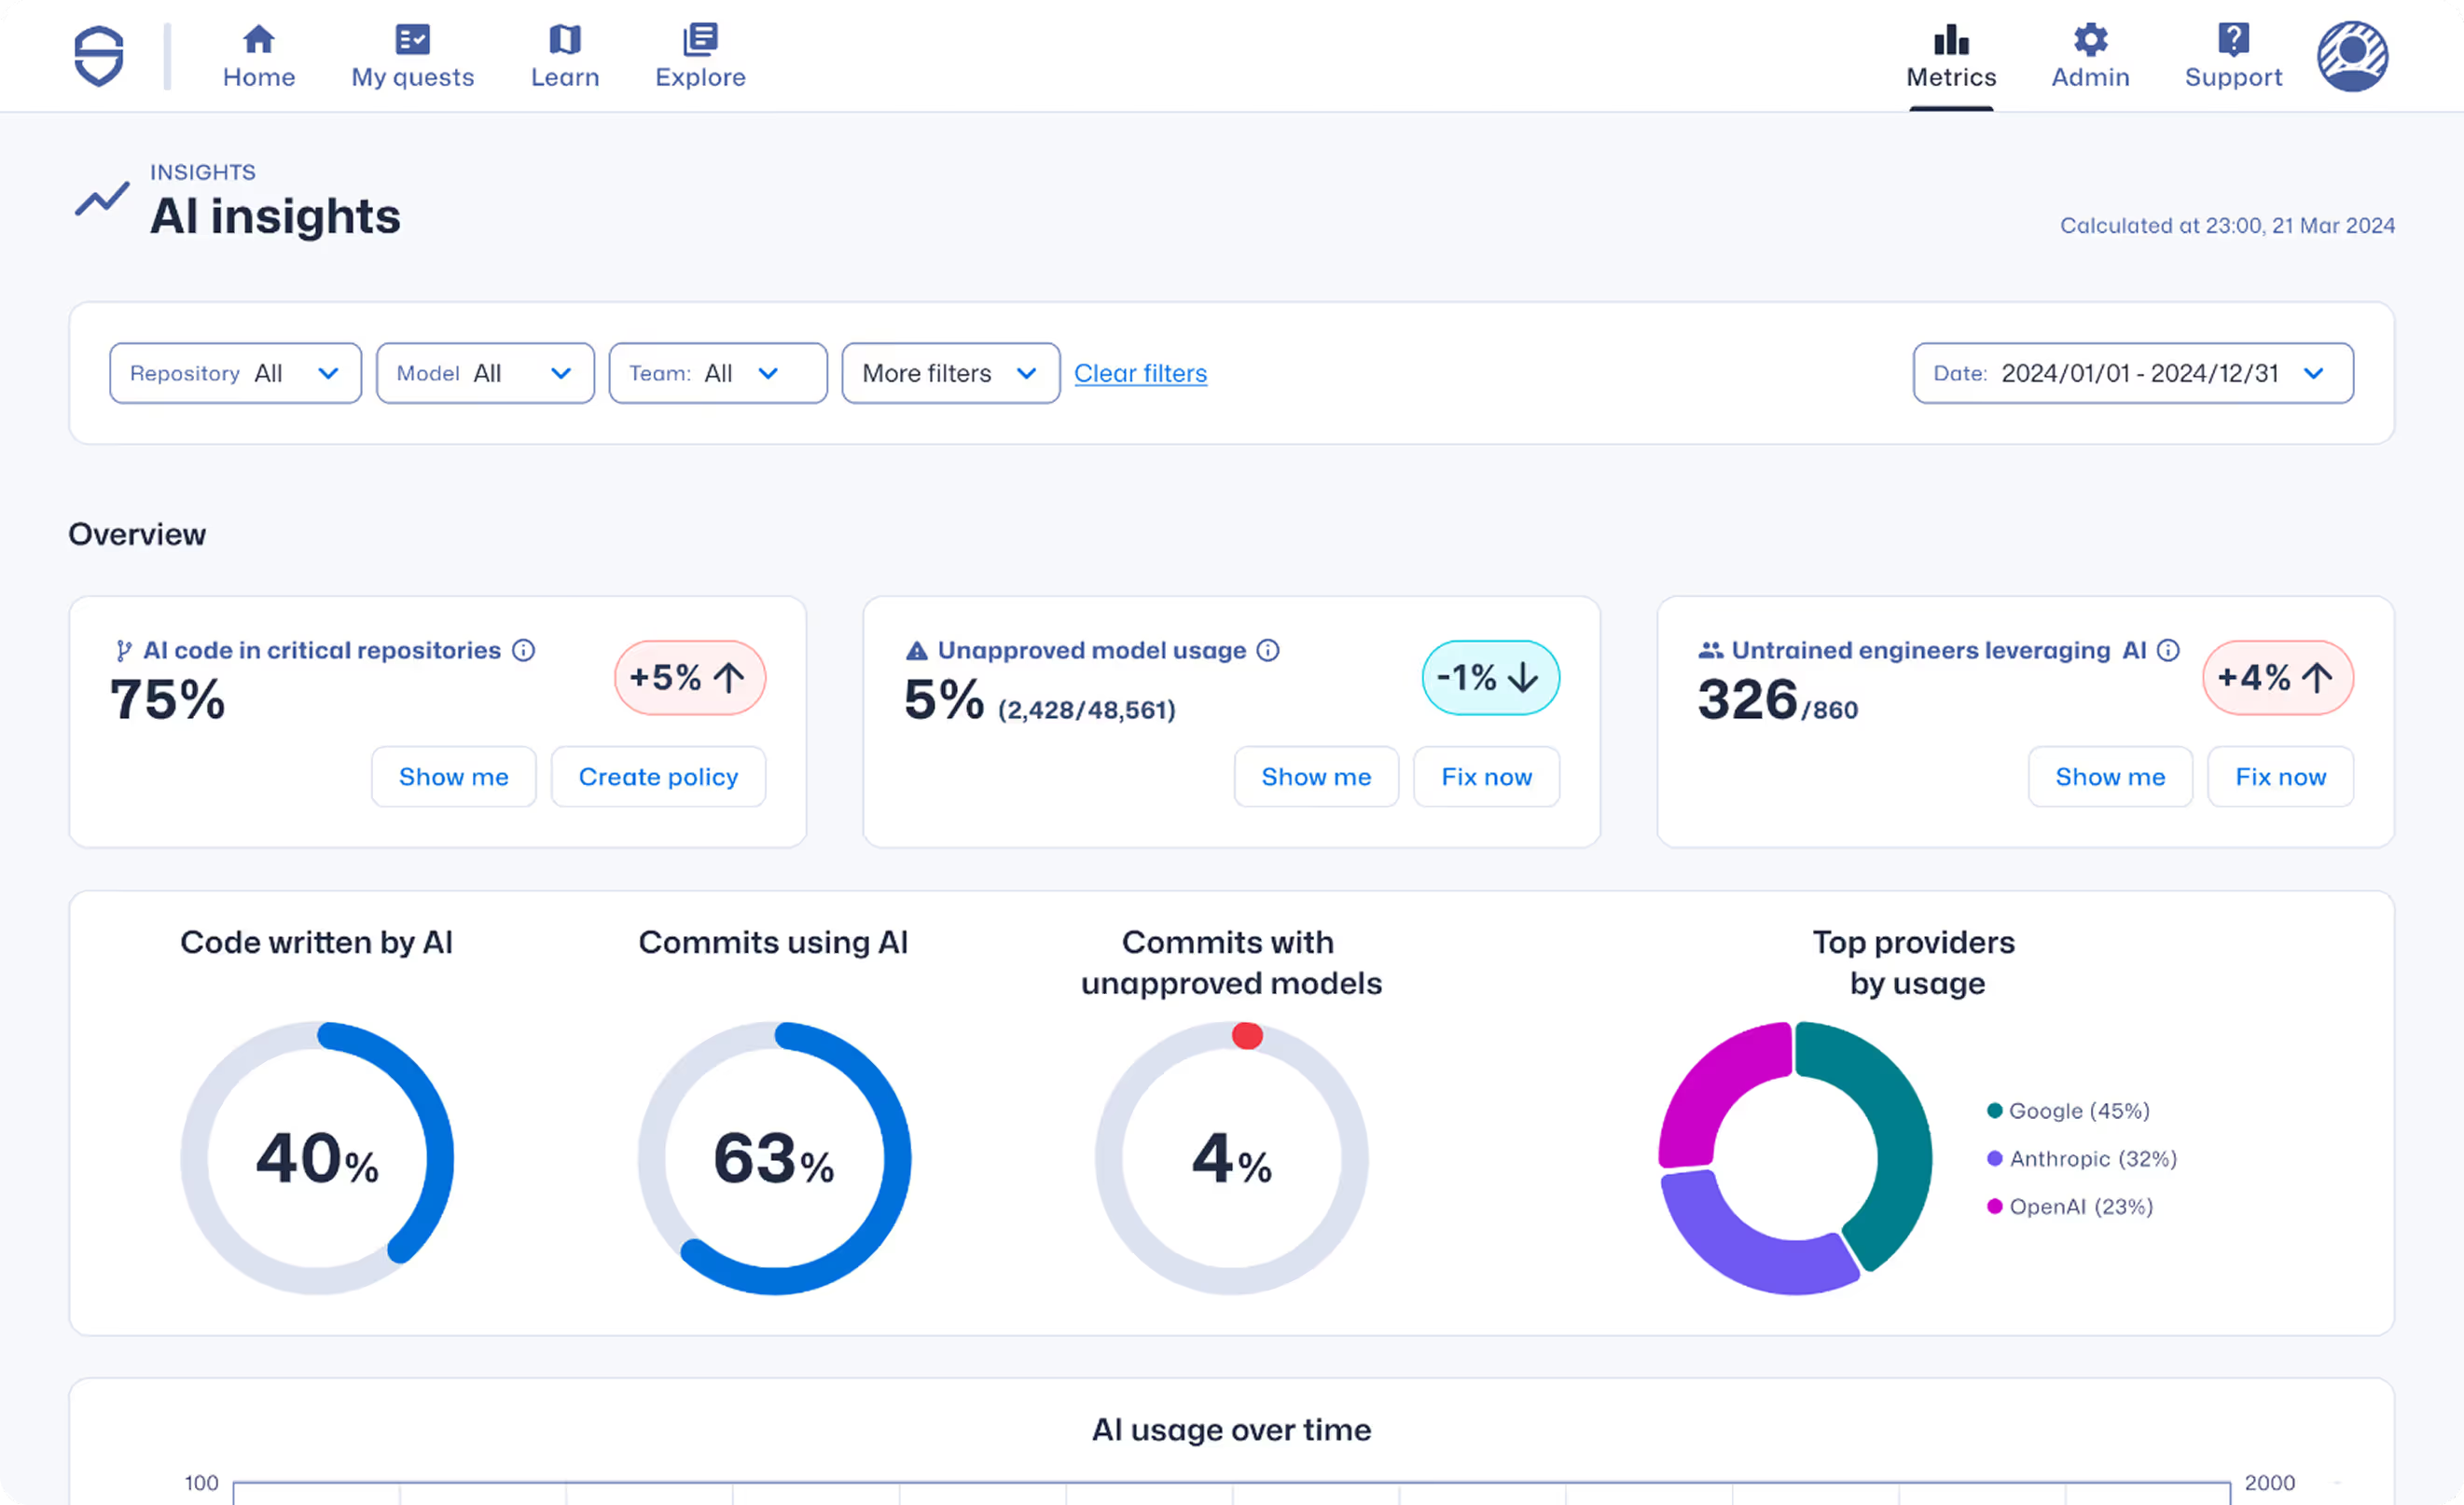
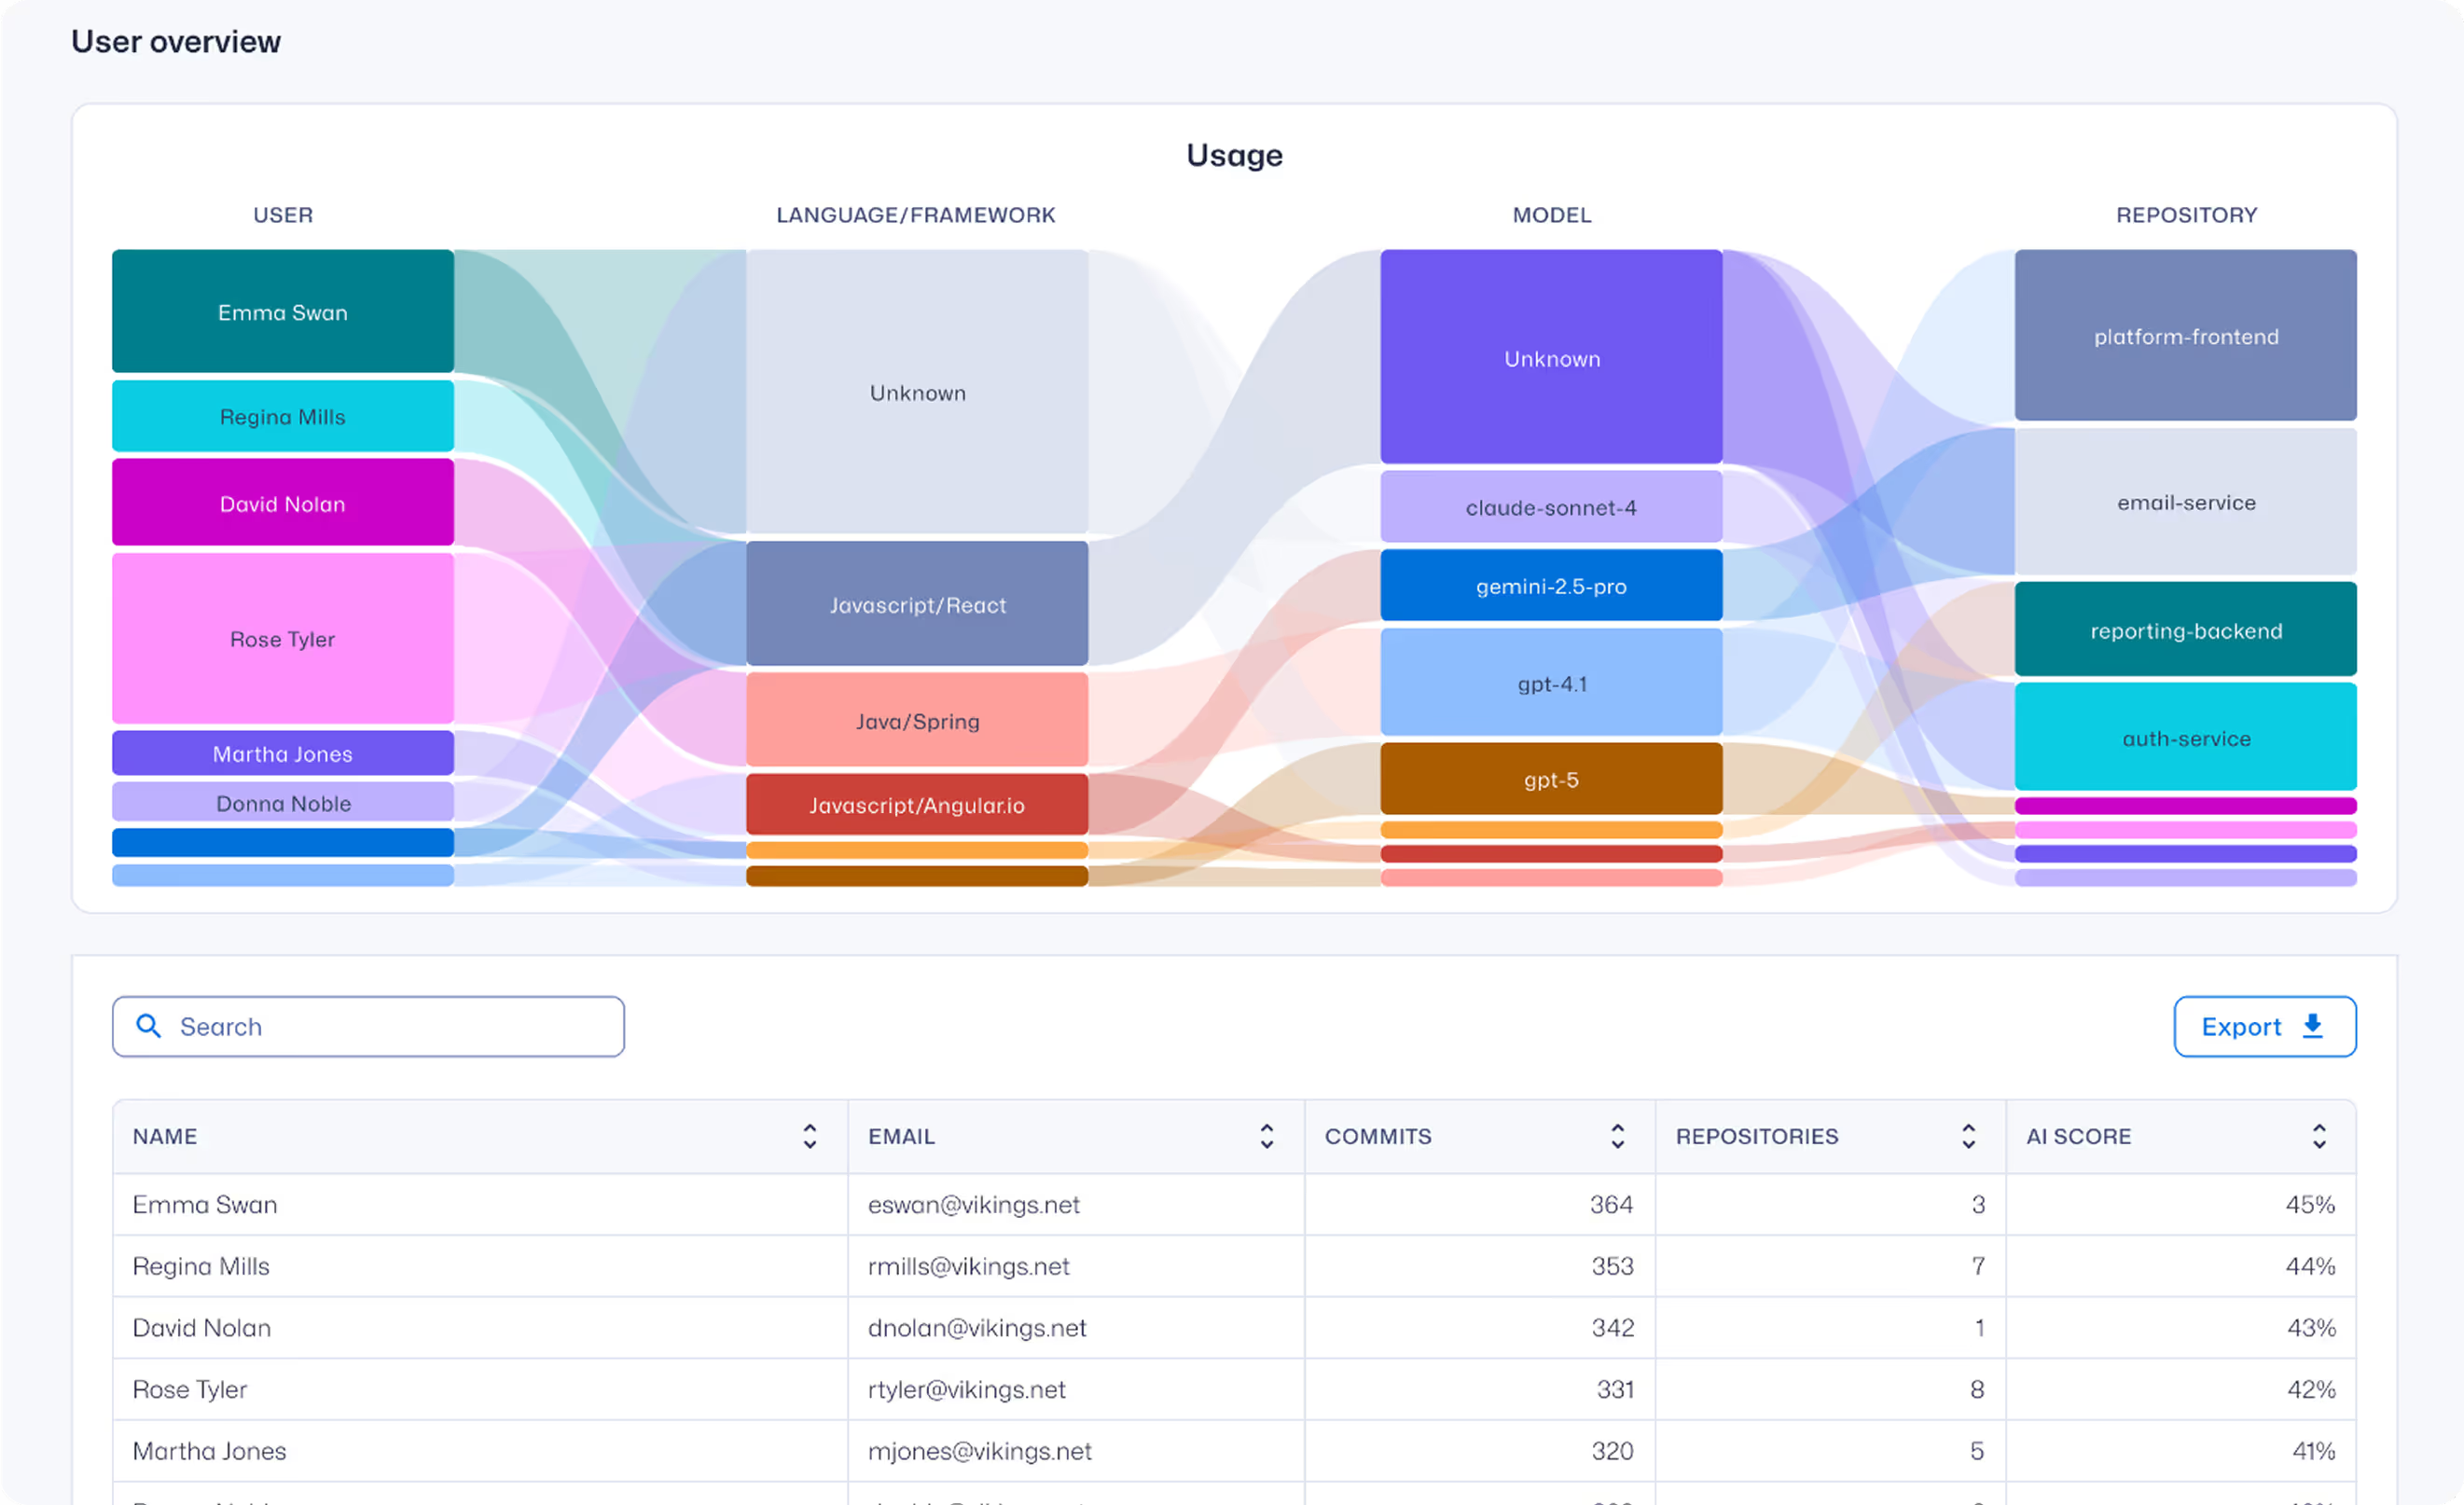
- Falta de visibilidad sobre qué desarrolladores están utilizando modelos no aprobados.
- Incertidumbre sobre la competencia en seguridad de los desarrolladores que utilizan IA.
- Sin información sobre qué porcentaje del código de contribución es generado por IA
- Incapacidad para aplicar políticas y gobernanza para gestionar el riesgo de las herramientas de IA.